
Tamaño y Participación del Mercado de Gestión del Ciclo de Vida de Claves de Cifrado
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 3.51 Mil millones de dólares |
| Tamaño del Mercado (2031) | 9.26 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 21.41 % |
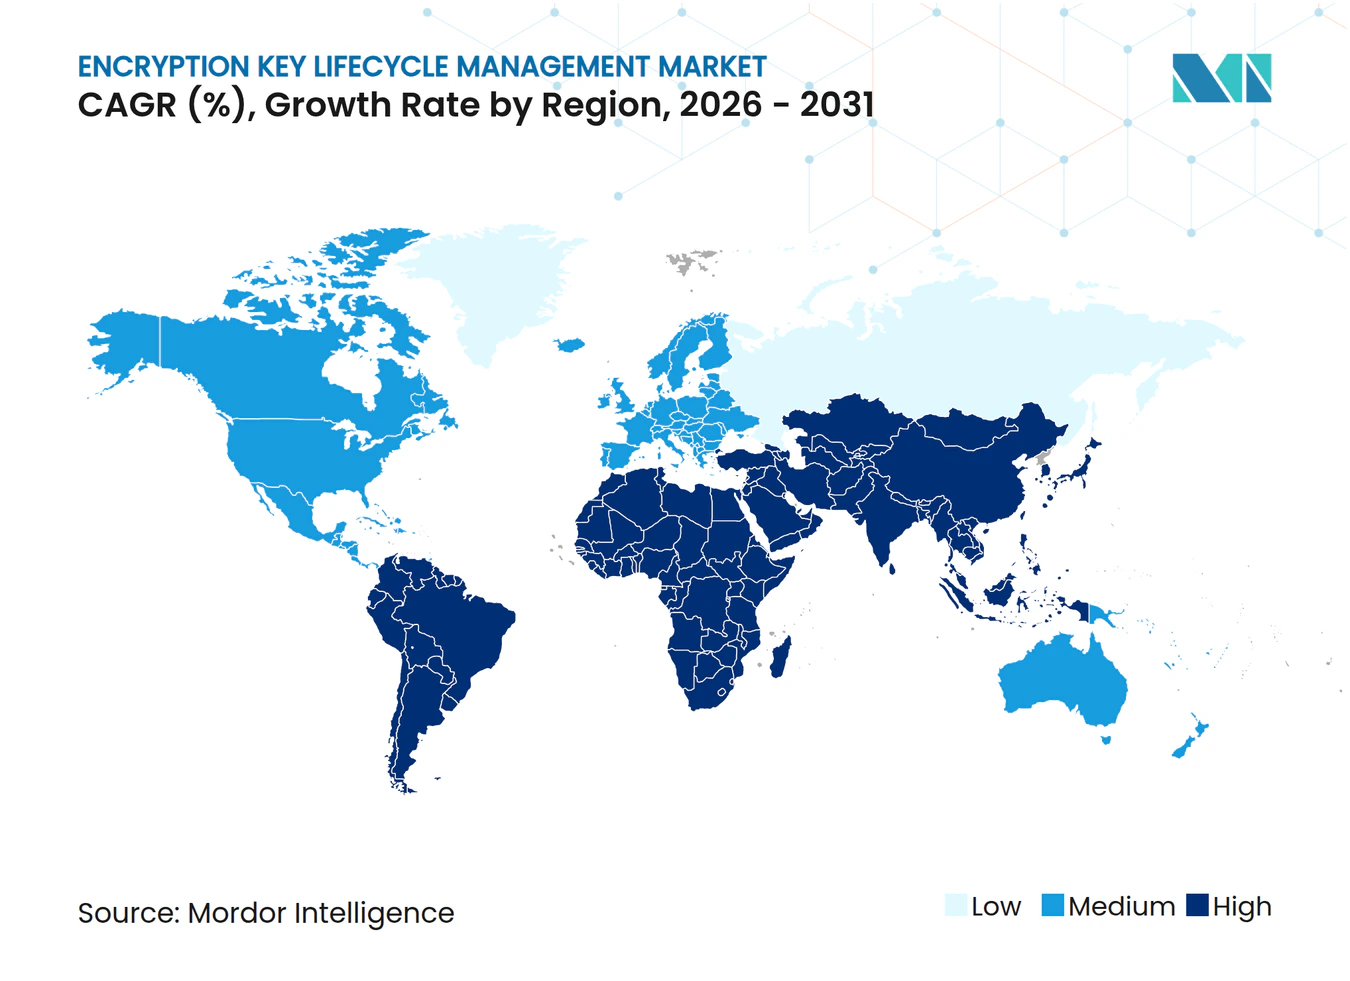
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión del Ciclo de Vida de Claves de Cifrado por Mordor Intelligence
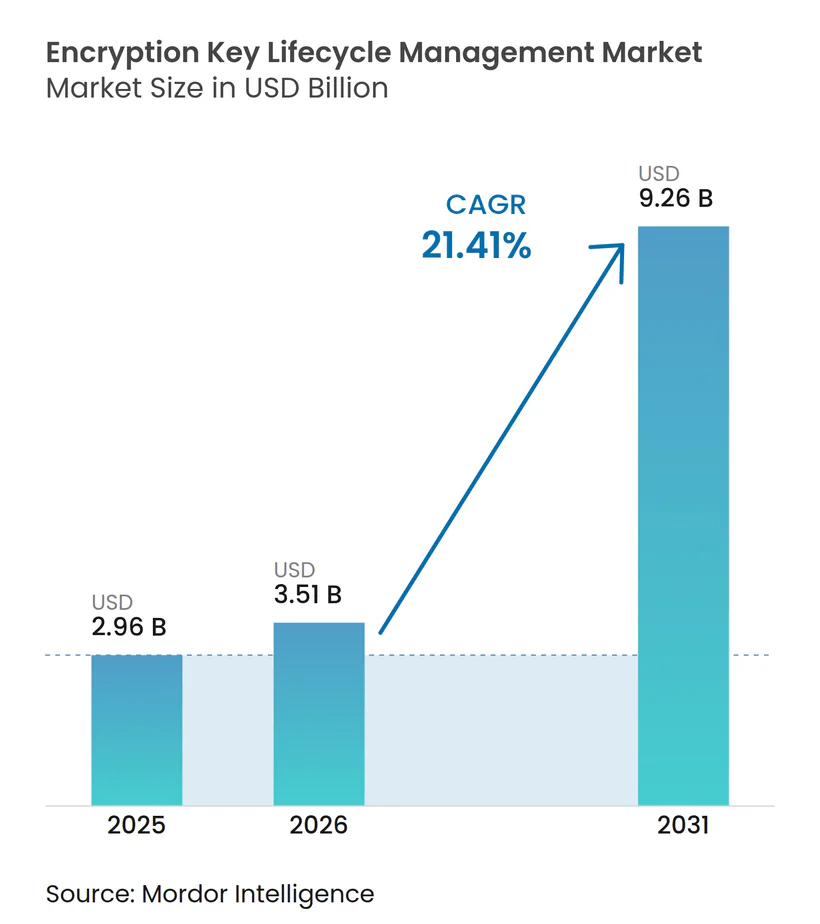
Se espera que el tamaño del mercado de gestión del ciclo de vida de claves de cifrado aumente de 2,96 mil millones de USD en 2025 a 3,51 mil millones de USD en 2026 y alcance los 9,26 mil millones de USD en 2031, creciendo a una CAGR del 21,41% durante 2026-2031. Los requisitos regulatorios están convirtiendo el control documentado de claves de cifrado en una necesidad estándar de adquisición en las organizaciones reguladas. Las operaciones multinube también están ampliando el número de claves, sistemas y políticas que los equipos de seguridad deben supervisar. La planificación poscuántica está impulsando los esfuerzos de inventario criptográfico y migración, incluso cuando una transición completa sigue siendo años lejana. Estas condiciones favorecen las plataformas que integran la generación, el almacenamiento, la rotación, la recuperación y la auditoría de claves en un único marco operativo. El mercado de gestión del ciclo de vida de claves de cifrado se está orientando, por tanto, hacia ciclos de compra más largos impulsados por el cumplimiento normativo, en lugar de gastos aislados tras un incidente de seguridad.
Conclusiones Clave del Informe
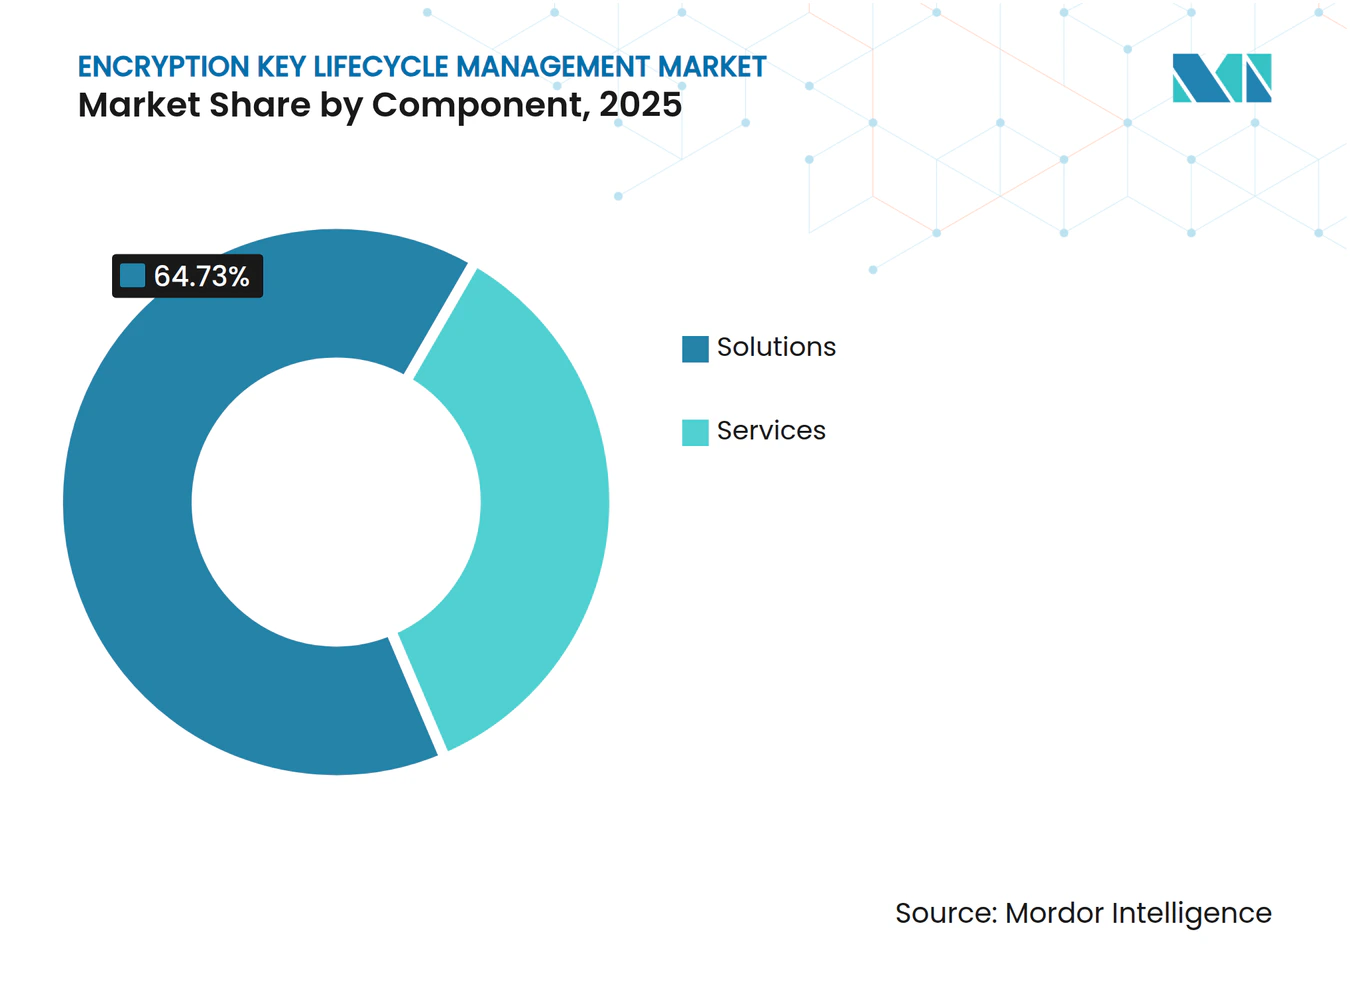
- Por componente, las soluciones representaron el 64,73% de los ingresos en el mercado de gestión del ciclo de vida de claves de cifrado en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 24,92% hasta 2031.
- Por modo de implementación, la nube representó el 57,81% de los ingresos en el mercado de gestión del ciclo de vida de claves de cifrado en 2025 y se proyecta que crezca a una CAGR del 26,28% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 69,74% de los ingresos en el mercado de gestión del ciclo de vida de claves de cifrado en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,54% hasta 2031.
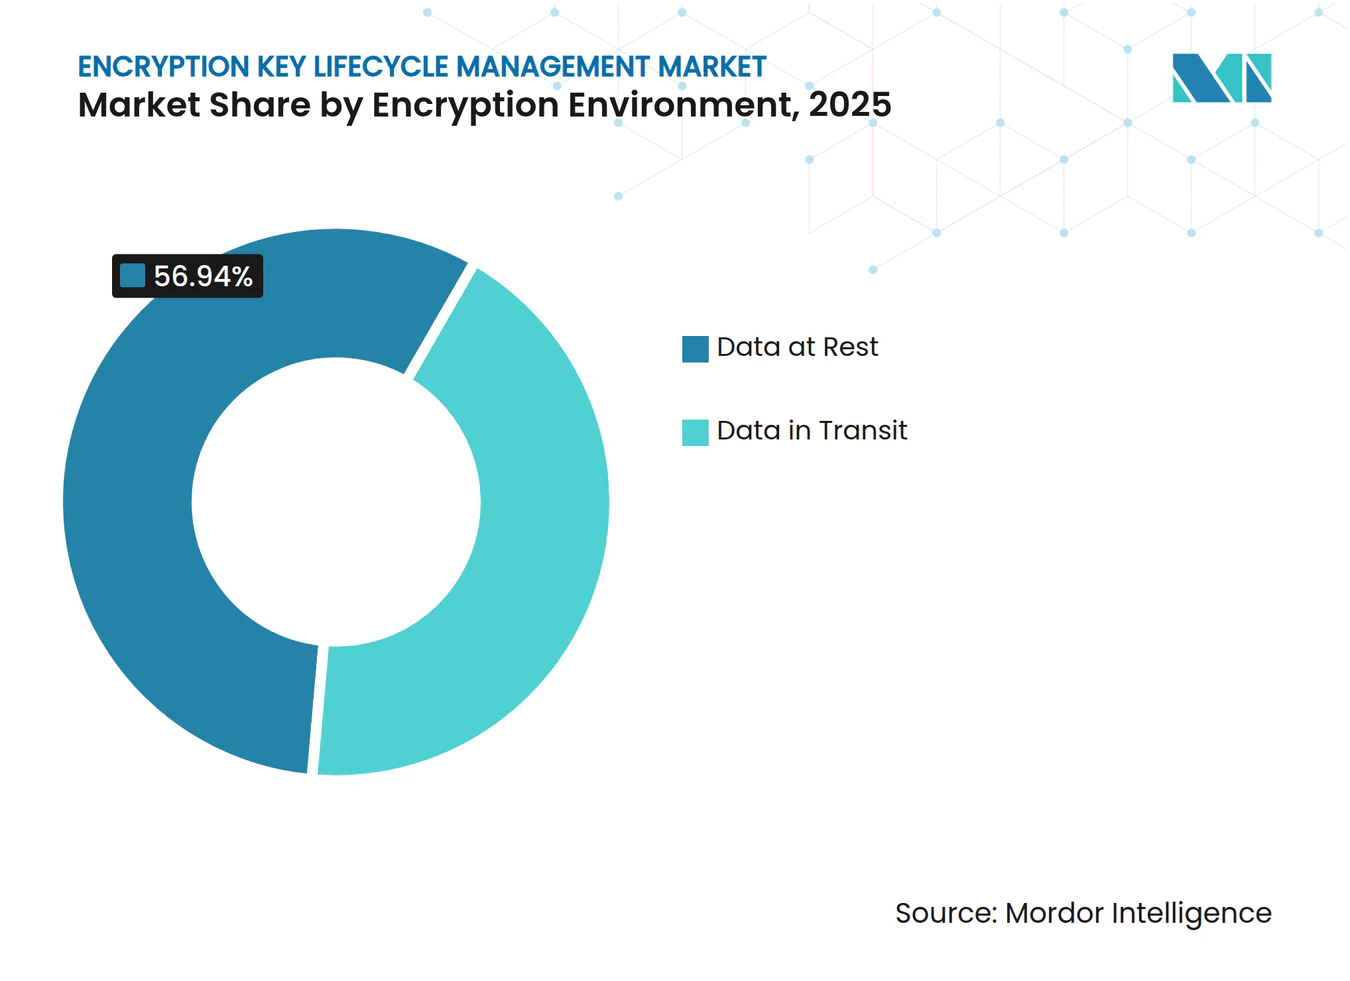
- Por entorno de cifrado, los datos en reposo representaron el 56,94% de los ingresos en el mercado de gestión del ciclo de vida de claves de cifrado en 2025, mientras que se proyecta que los datos en tránsito crezcan a una CAGR del 26,32% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 29,38% de los ingresos en 2025, mientras que se proyecta que la industria de gobierno y administración pública se expanda a una CAGR del 27,26% hasta 2031.
- Por geografía, América del Norte representó el 39,28% del mercado de gestión del ciclo de vida de claves de cifrado en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 28,66% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Mandatos Regulatorios de Cifrado y Protección de Datos | +4.8% | Global, con aplicación concentrada en América del Norte y Europa | Mediano plazo (2-4 años) |
| Expansión Híbrida y Multinube | +3.9% | Global, con mayor intensidad en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Escalada de la Exposición a Ransomware y Brechas de Datos | +3.1% | Global | Corto plazo (≤ 2 años) |
| Preparación para la Criptografía Poscuántica | +2.7% | Global, con liderazgo regulatorio en Estados Unidos y la Unión Europea | Largo plazo (≥ 4 años) |
| Requisitos de Inventario de Activos Criptográficos | +1.9% | América del Norte y Europa, con extensión al núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Control Soberano de Claves para Cargas de Trabajo en la Nube | +1.4% | Europa, Asia-Pacífico y Oriente Medio | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Mandatos Regulatorios de Cifrado y Protección de Datos
Los requisitos de PCI DSS v4.0.1 se volvieron obligatorios el 31 de marzo de 2025. Exigen controles auditables para inventarios de cifrado, operaciones manuales de claves y calendarios de rotación de claves. Las normas han convertido los procedimientos del ciclo de vida de las claves en un asunto formal de cumplimiento para las organizaciones que gestionan datos de titulares de tarjetas. DORA ha añadido un requisito relacionado con procesos probados de riesgo y recuperación de TIC en los servicios financieros. China también exige criptografía comercial certificada en infraestructuras de información crítica a partir de agosto de 2025.[1] El mercado de gestión del ciclo de vida de claves de cifrado se beneficia cuando diferentes marcos legales exigen la misma evidencia de uso controlado y recuperación de claves.
Expansión Híbrida y Multinube
Las organizaciones ejecutan cada vez más aplicaciones en nubes públicas, centros de datos privados y ubicaciones perimetrales. Cada entorno puede utilizar diferentes políticas de claves, registros de auditoría y controles administrativos. Esta fragmentación aumenta la demanda de gobernanza centralizada que funcione entre proveedores de infraestructura. Los modelos BYOK y KYOK permiten a los clientes conservar la custodia del material de clave crítico mientras utilizan servicios de computación en la nube. IBM introdujo Cloud Key Protect Dedicated en marzo de 2026 con un diseño KYOK de inquilino único, HSM de nivel 4 FIPS 140-3 y opciones de control híbrido. El mercado de gestión del ciclo de vida de claves de cifrado también se beneficia de los diseños híbridos, ya que los HSM controlados por el cliente pueden seguir siendo la raíz de confianza para las claves derivadas de la nube.
Escalada de la Exposición a Ransomware y Brechas de Datos
Los incidentes de ransomware han implicado cada vez más el robo de datos además de la interrupción del servicio. Esto aumenta la importancia de controlar el acceso a las claves que protegen la información almacenada. Microsoft documentó la actividad de Storm-0501, que abusó del acceso mal configurado a Azure Key Vault, creó claves gestionadas por el cliente, cifró cuentas de almacenamiento y eliminó las claves.[2] El caso demostró que un entorno de gestión de claves en la nube puede convertirse en un objetivo cuando los privilegios y la supervisión son débiles. También pone mayor atención en la separación de las funciones de aprovisionamiento de la revisión del acceso a las claves. El mercado de gestión del ciclo de vida de claves de cifrado está ganando relevancia a medida que las organizaciones buscan controles para registrar, restringir y revisar las acciones sensibles sobre las claves.
Preparación para la Criptografía Poscuántica
El NIST publicó FIPS 203, FIPS 204 y FIPS 205 en agosto de 2024, que establecieron los estándares fundamentales para la criptografía poscuántica. El NIST seleccionó HQC como algoritmo de respaldo adicional en marzo de 2025. La Orden Ejecutiva Federal 14412 estableció el 31 de diciembre de 2030 como fecha límite para la transición federal del establecimiento de claves a los estándares poscuánticos aprobados. También dirigió el trabajo sobre un inventario criptográfico de materiales. Las organizaciones deben identificar primero dónde se generan, almacenan y utilizan las claves antes de poder planificar una migración. El mercado de gestión del ciclo de vida de claves de cifrado recibe, en consecuencia, demanda a corto plazo de los trabajos de descubrimiento e inventario, incluso cuando el despliegue de nuevos algoritmos llevará más tiempo.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DE IMPACTO |
|---|---|---|---|
| Complejidad de Integración con Sistemas Heredados | -3.2% | Global | Corto plazo (≤ 2 años) |
| Escasez de Especialistas en Criptografía y Gestión de Claves | -2.4% | Global | Largo plazo (≥ 4 años) |
| Riesgo Irreversible de Recifrado Durante la Migración de Claves | -1.7% | Global | Mediano plazo (2-4 años) |
| Propiedad Fragmentada de Claves entre Equipos de DevOps y Seguridad | -1.2% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración con Sistemas Heredados
Muchas organizaciones grandes aún operan mainframes, bases de datos propietarias, aplicaciones antiguas y dispositivos de hardware. Estos sistemas a menudo son anteriores a las interfaces comunes para la gestión de claves. KMIP proporciona una ruta estándar para conectar diferentes entornos de gestión de claves, pero las interfaces propietarias pueden requerir integración personalizada.[3] Un error de migración puede hacer que la información cifrada sea inaccesible si el recifrado no se secuencia correctamente. Este riesgo alarga los ciclos de revisión interna en sectores con registros heredados críticos. El mercado de gestión del ciclo de vida de claves de cifrado avanza, por tanto, más rápidamente entre las organizaciones nativas de la nube que entre las empresas con patrimonios tecnológicos más antiguos.
Escasez de Especialistas en Criptografía y Gestión de Claves
La gestión moderna de claves requiere conocimientos de configuración de HSM, interfaces en la nube, automatización de certificados, preparación de auditorías y planificación poscuántica. Estas capacidades rara vez las posee un único equipo interno. La guía del NIST sobre tipos de claves poscuánticas e implementaciones híbridas ilustra el cuidado técnico requerido durante la migración. La capacidad especializada limitada ralentiza la implementación incluso cuando los presupuestos de seguridad están disponibles. También lleva a las organizaciones a utilizar servicios gestionados para el trabajo operativo del ciclo de vida de las claves. La escasez apoya la demanda de servicios, pero puede limitar el ritmo de adopción del mercado más amplio de gestión del ciclo de vida de claves de cifrado.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Gestionados Apoyan una Adopción más RápidaLas soluciones representaron el 64,73% de la participación del mercado de gestión del ciclo de vida de claves de cifrado en 2025. Las organizaciones utilizaron estas plataformas para integrar la generación de claves, el almacenamiento, la aplicación de políticas y la automatización del ciclo de vida en una única capa de gobernanza. Las plataformas integradas reducen la necesidad de gestionar una herramienta separada para cada tarea criptográfica. Los compradores regulados también buscan una raíz de confianza respaldada por hardware certificado. La validación FIPS 140-3 sigue siendo importante donde los estándares de adquisición requieren módulos criptográficos verificados. Thales Trusted Cyber Technologies introdujo CipherTrust Manager k160 Mk II en abril de 2026 para implementaciones perimetrales. El dispositivo almacenaba hasta 10.000 claves simétricas y utilizaba un token HSM extraíble para el control físico. Dichos productos extienden la administración centralizada a entornos remotos y tácticos. Esto apoya la demanda de soluciones en el mercado de gestión del ciclo de vida de claves de cifrado, donde los controles de cifrado deben operar más allá de un centro de datos central.
Se proyecta que los servicios se expandan a una CAGR del 24,92% hasta 2031, la tasa más alta dentro de la división por componentes. Las organizaciones a menudo carecen de personal que pueda gestionar la rotación compleja de claves, la renovación de certificados y la evidencia de auditoría. La prestación gestionada puede proporcionar estas funciones sin necesidad de crear un gran equipo especializado. Entrust e IBM Consulting anunciaron una colaboración en abril de 2026 para servicios de transformación cuánticamente seguros y la Plataforma de Seguridad Criptográfica de Entrust. La oferta integró certificados, claves, secretos y funciones de PKI en un modelo de control unificado. Abordó a las organizaciones que gestionan activos criptográficos en entornos heredados, en la nube y de desarrollo. Los crecientes volúmenes de identidades de máquinas procedentes de agentes de inteligencia artificial aumentan la carga de trabajo asociada a las operaciones de certificados y claves. Esto desplaza parte de la adquisición hacia contratos gestionados recurrentes. La industria de gestión de claves de cifrado se beneficia a medida que los servicios hacen que los controles avanzados sean más accesibles para las organizaciones con capacidad interna limitada.


Por Modo de Implementación:
La Nube Lidera Mientras el Híbrido Mantiene su PapelLa nube representó el 57,81% de la participación del mercado de gestión del ciclo de vida de claves de cifrado en 2025. También se proyecta que se expanda a una CAGR del 26,28% hasta 2031. La adopción de la nube está creando demanda de control centralizado en lugar de simplemente desplazar las herramientas locales. Las cargas de trabajo trasladadas a servicios en la nube aún requieren una separación clara entre el almacenamiento de datos y la custodia de claves. Thales añadió KMIP y CipherTrust Application Key Management para Oracle Transparent Data Encryption a su plataforma como servicio en marzo de 2026. La incorporación apoyó la gestión centralizada de claves de cifrado de bases de datos en un modelo SaaS. Las arquitecturas de almacén de claves externo y gestión de claves externa también admiten diseños controlados por el cliente en grandes entornos de nube. Estas herramientas son relevantes cuando la escala de la nube debe combinarse con una gobernanza independiente.
Las implementaciones locales e híbridas continúan sirviendo a los sectores de servicios financieros, defensa e infraestructura crítica. Estos usuarios pueden enfrentarse a normas de residencia de datos, requisitos de aislamiento físico u obligaciones de seguridad nacional. Un HSM local puede proporcionar la raíz de confianza en un diseño de concentrador y radio. Los planos de control en la nube pueden entonces distribuir claves derivadas a las cargas de trabajo aprobadas. Este acuerdo permite a las organizaciones conservar las inversiones en HSM instalados mientras extienden los servicios a las aplicaciones en la nube. IBM posicionó su servicio dedicado para cargas de trabajo de alta seguridad, incluidas IBM PowerVS AIX y Linux, así como implementaciones SAP. El mercado de gestión del ciclo de vida de claves de cifrado tiene espacio para ambos modelos porque la sensibilidad de las cargas de trabajo difiere en la misma empresa. El uso híbrido puede ser una ruta práctica donde una transición completa de infraestructura no es apropiada. También ayuda a los equipos de seguridad a aplicar los procedimientos de cumplimiento existentes a los nuevos servicios en la nube.
Por Tamaño de Organización:
El Gasto Empresarial Sigue Siendo Mayor a Medida que Crece el Uso de las PYMEsLas grandes empresas representaron el 69,74% de la participación del mercado de gestión del ciclo de vida de claves de cifrado en 2025. Su escala crea extensas obligaciones de cumplimiento y complejos patrimonios de nube de múltiples proveedores. Muchas también operan sistemas criptográficos más antiguos que requieren una gestión continua antes de su sustitución. La adquisición comúnmente incluye contratos de proveedores certificados, actualizaciones de HSM y servicios profesionales. Estos requisitos aumentan los valores medios de los contratos para las organizaciones más grandes. El Consejo Europeo de Pagos emitió orientación en 2026 sobre algoritmos criptográficos y gestión de claves, incluidas recomendaciones poscuánticas para los proveedores de servicios de pago.[4] Los compradores de los sectores de pagos, sanidad y gobierno son especialmente propensos a mantener programas formales de cumplimiento. Su demanda ancla los ingresos de los proveedores establecidos en el mercado de gestión del ciclo de vida de claves de cifrado. Las organizaciones más grandes también tienen más sistemas que necesitan una política común y cobertura de auditoría.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,54% hasta 2031. Los servicios prestados en la nube reducen la necesidad de hardware dedicado y grandes equipos especializados. Entrust lanzó KeyControl como Servicio en agosto de 2024 con controles automatizados del ciclo de vida, almacenes descentralizados y seguimiento del cumplimiento. El modelo reduce la barrera de entrada para las pequeñas empresas reguladas. Los proveedores de atención médica y las empresas de tecnología financiera pueden utilizar herramientas gestionadas sin mantener infraestructura HSM local. Los proveedores de servicios de seguridad gestionados también pueden incluir la gestión de claves como parte de ofertas de cumplimiento más amplias. Este canal llega a compradores que pueden no ser capaces de evaluar plataformas criptográficas independientes. El mercado de gestión del ciclo de vida de claves de cifrado se está ampliando a medida que la prestación de servicios alinea los controles de seguridad con presupuestos operativos más pequeños. El crecimiento de las PYMEs también hace que la facilidad de implementación y la calidad del soporte sean factores competitivos más importantes.
Por Entorno de Cifrado:
Los Controles de Tránsito Ganan ImportanciaLos datos en reposo representaron el 56,94% de la participación del mercado de gestión del ciclo de vida de claves de cifrado en 2025. El cifrado de disco, base de datos, archivos y almacenamiento de objetos se ha convertido en un control de referencia en muchos entornos regulados. El segmento incluye el cifrado de datos transparente, el cifrado a nivel de columna, la protección de volúmenes y la gestión de claves de múltiples aplicaciones. En conjunto, estas aplicaciones representan una parte sustancial del volumen de claves en las grandes organizaciones. Las raíces de confianza basadas en HSM siguen siendo comunes para los datos sensibles en reposo. Los compradores en sectores regulados a menudo requieren una garantía de nivel 3 o superior de FIPS 140-3 para el hardware relevante. La base instalada crea una demanda continua de controles de rotación, gestión de políticas y recuperación. Los requisitos de datos en reposo también siguen siendo fundamentales durante la migración a la nube. Las organizaciones necesitan preservar el control sobre las claves a medida que los registros se mueven entre ubicaciones de almacenamiento.
Se proyecta que los datos en tránsito se expandan a una CAGR del 26,32% hasta 2031. La arquitectura de confianza cero requiere autenticación TLS mutua y material de clave específico de sesión para las comunicaciones de servicio a servicio. La guía del BSI de Alemania identificó TLS 1.3 como el estándar preferido para las organizaciones NIS2 afectadas y no reconoció TLS 1.0 ni TLS 1.1 como estándares actuales. Los servicios basados en API, los contenedores y los agentes de inteligencia artificial están aumentando el volumen de sesiones cifradas. Estos entornos necesitan procesos automatizados del ciclo de vida de los certificados porque la renovación manual no escala bien. La industria de gestión de claves de cifrado está respondiendo con herramientas que automatizan la rotación y controlan las credenciales de las máquinas. Esta necesidad puede ser especialmente aguda en entornos de aplicaciones distribuidas. La seguridad en tránsito también pone la gestión de claves en contacto más estrecho con los equipos de red, identidad y aplicaciones. Los controles compartidos pueden reducir el riesgo de certificados caducados y protección de sesiones inconsistente.

Por Vertical Industrial:
El Sector BFSI es el Mayor Mientras el Gobierno AceleraEl sector BFSI representó el 29,38% de la participación del mercado de gestión del ciclo de vida de claves de cifrado en 2025. El sector ha invertido durante mucho tiempo en claves de pago respaldadas por HSM, cifrado de bases de datos e infraestructura de certificados. PCI DSS requiere procesos documentados para generar, distribuir, almacenar, rotar y retirar las claves utilizadas con los datos de titulares de tarjetas. Esto genera un gasto regular por parte de comerciantes, adquirentes, procesadores e instituciones financieras. DORA añadió requisitos de resiliencia operativa para la recuperación criptográfica en los servicios financieros europeos. Las normas MiCA también refuerzan la protección de las claves privadas utilizadas en la custodia de criptoactivos. Los proveedores especializados continúan apoyando casos de uso de cifrado de pagos, como la inyección de claves en cajeros automáticos y puntos de venta. Esos casos de uso requieren hardware certificado y a veces con aislamiento físico. Las obligaciones de seguridad establecidas del sector respaldan su posición de ingresos líder.
Se proyecta que la industria de gobierno y administración pública se expanda a una CAGR del 27,26% hasta 2031. Los requisitos de control soberano de claves se están convirtiendo en normas aplicables en varias jurisdicciones. Las normas de infraestructura de información crítica de China requieren algoritmos criptográficos, productos y mecanismos de claves aprobados. El país también emitió requisitos técnicos para la gestión de claves en redes de distribución de claves cuánticas en 2026.[5] Estas medidas favorecen la adquisición que cumple con los requisitos locales de certificación y soberanía. La sanidad, la manufactura, las telecomunicaciones, la energía, los servicios públicos y el comercio minorista también contribuyen a la demanda. Sus necesidades van desde la protección de datos de salud hasta la segmentación de tecnología operativa y la tokenización de pagos. El mercado de gestión del ciclo de vida de claves de cifrado se extiende por estos sectores a medida que el cifrado se convierte en un elemento estándar de la adquisición en la nube. Es probable que la demanda gubernamental siga siendo especialmente importante donde se aplican requisitos de seguridad nacional e infraestructura crítica.
Análisis Geográfico
Mercado de Gestión del Ciclo de Vida de Claves de Cifrado en América del Norte
América del Norte representó el 39,28% de la cuota del mercado de gestión del ciclo de vida de claves de cifrado en 2025. La región combina una densa infraestructura en la nube con un gasto maduro en cumplimiento normativo de servicios financieros. Los requisitos federales establecidos por FISMA, FedRAMP y el aseguramiento de la información de defensa configuran los estándares de adquisición. La Orden Ejecutiva 14412 exigió a las agencias federales que realizaran la transición de los mecanismos de establecimiento de claves a estándares poscuánticos aprobados antes del 31 de diciembre de 2030. También estableció un plazo relacionado para los contratistas cubiertos mediante una enmienda propuesta al FAR. Canadá incrementa la demanda a través de instituciones financieras supervisadas bajo marcos de ciberseguridad alineados con los controles orientados al NIST. México apoya la demanda regional a medida que se desarrollan las obligaciones de cifrado para las plataformas de pagos digitales.
Mercado de Gestión del Ciclo de Vida de Claves de Cifrado en Europa
Europa ocupó la segunda posición regional más importante en 2025. El RGPD, DORA y NIS2 han situado el cifrado y la política criptográfica dentro de un conjunto más amplio de requisitos de riesgo operacional. DORA entró en aplicación el 17 de enero de 2025. La BSI de Alemania proporciona orientación técnica sobre el cifrado en tránsito y la selección de algoritmos para las organizaciones afectadas. Alemania, Francia y el Reino Unido siguen siendo mercados nacionales relevantes. Los requisitos de soberanía de datos respaldan los diseños BYOK y HYOK que mantienen la custodia de las claves en manos del cliente. Los especialistas europeos compiten a través del soporte local, la documentación de auditoría y los controles de residencia de datos.
Mercado de Gestión del Ciclo de Vida de Claves de Cifrado en APAC, MEA y América del Sur
Se proyecta que Asia-Pacífico se expanda a una CAGR del 28,66% hasta 2031. China es un contribuyente importante, ya que sus normativas exigen la certificación para la criptografía comercial utilizada en infraestructuras críticas. Su estándar de distribución cuántica de claves de 2026 amplía los requisitos para la infraestructura de comunicaciones cuánticas. India ha documentado avances en el desarrollo de un ecosistema doméstico seguro frente a amenazas cuánticas. Japón también está reforzando las expectativas de cifrado para la transmisión de datos clasificados. América del Sur, Oriente Medio y África siguen siendo contribuyentes regionales de menor tamaño. La LGPD de Brasil respalda la inversión en cifrado, mientras que los Emiratos Árabes Unidos y Arabia Saudita están desarrollando estrategias de datos soberanos para cargas de trabajo en la nube gubernamental.
Panorama Competitivo
Concentración del Mercado
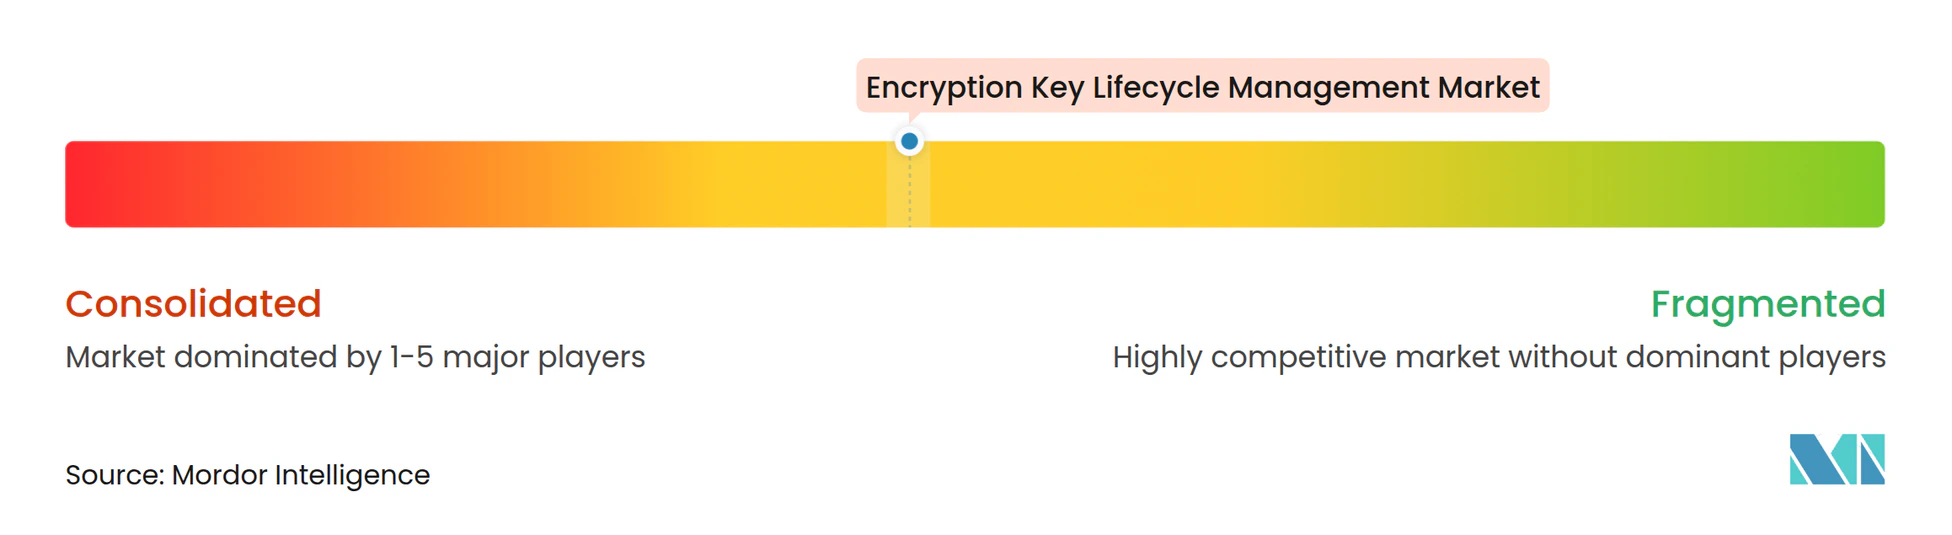
El mercado de gestión del ciclo de vida de claves de cifrado está moderadamente consolidado entre los grandes proveedores de tecnología y seguridad. Thales Group, IBM Corporation, AWS, Microsoft Corporation y Google combinan integraciones en la nube, ofertas de HSM y relaciones de cumplimiento empresarial. Entrust, Fortanix, Keyfactor, CyberArk, Utimaco y Securosys proporcionan capacidades criptográficas especializadas y soporte multinube. La competencia se centra cada vez más en una plataforma unificada para PKI, certificados, secretos, identidades de máquinas y claves de cifrado. Keyfactor introdujo su Plano de Control de Confianza en junio de 2026 para centralizar la gestión de identidades de máquinas y la gobernanza criptográfica.[6] Este enfoque tiene como objetivo reducir la fragmentación operativa entre los equipos de seguridad. Los titulares tienen ventaja donde los contratos de cumplimiento existentes y el hardware validado crean costos de cambio.
Thales amplió su plataforma CipherTrust como servicio en marzo de 2026 para incluir capacidades de gestión de claves KMIP y Oracle Transparent Data Encryption. IBM lanzó Cloud Key Protect Dedicated en marzo de 2026 para cargas de trabajo en la nube de alta seguridad. Entrust e IBM Consulting también combinaron servicios de transformación cuánticamente seguros con una plataforma de control criptográfico común en abril de 2026. Estos movimientos muestran que los proveedores están vinculando la capacidad de producto, servicio y cumplimiento. El mercado de gestión del ciclo de vida de claves de cifrado ofrece espacio para servicios gestionados, soporte de migración poscuántica y gobernanza automatizada de inventarios criptográficos. Los proveedores que puedan simplificar las operaciones en entornos heredados y en la nube pueden estar mejor posicionados con los compradores regulados. La validación FIPS 140-3 sigue siendo una calificación importante en la adquisición gubernamental y regulada.
Los proveedores especializados se dirigen a necesidades en el mercado de gestión del ciclo de vida de claves de cifrado que las amplias plataformas en la nube pueden no atender suficientemente. StorMagic se centra en la gestión de claves perimetrales virtualizadas, mientras que Crypto4A Technologies desarrolla arquitecturas HSM cuánticamente seguras. ManageEngine Key Manager Plus está diseñado para organizaciones de tamaño mediano que necesitan una administración más sencilla. Estos proveedores pueden competir donde los grandes dispositivos son demasiado costosos o las herramientas nativas de la nube son difíciles de adaptar. La agilidad criptográfica es otro punto de diferenciación porque permite que los algoritmos, protocolos y tipos de claves cambien con menos modificaciones en las aplicaciones. Esto es importante a medida que los estándares poscuánticos entran en la fase de planificación de implementación. La industria de gestión de claves de cifrado sigue siendo competitiva porque los requisitos de los clientes varían según la carga de trabajo, la jurisdicción y el nivel de garantía. No se proporcionó una participación combinada para los principales proveedores, por lo que el informe no caracteriza el mercado como altamente concentrado.
Líderes de la Industria de Gestión del Ciclo de Vida de Claves de Cifrado
-
Thales Group
-
International Business Machines Corporation
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión del Ciclo de Vida de Claves de Cifrado Empresas cubiertas en este informe
- Thales Group
- International Business Machines Corporation
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Fortanix, Inc.
- Entrust Corporation
- Oracle Corporation
- Broadcom Inc.
- Dell Technologies Inc.
- Hewlett Packard Enterprise Company
- Keyfactor, Inc.
- CyberArk Software Ltd.
- HashiCorp, Inc.
- Futurex, LP
- Utimaco GmbH
- Securosys SA
- SSH Communications Security Corporation
- WinMagic Inc.
- Virtru Corporation
- Townsend Security, Inc.
- StorMagic Limited
- OpenText Corporation
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Cryptomathic A/S
- Crypto4A Technologies Inc.
Desarrollos recientes de la industria en Mercado de Gestión del Ciclo de Vida de Claves de Cifrado
- Junio de 2026: El Registro Federal de los Estados Unidos publicó la Orden Ejecutiva 14412, "Asegurar la Nación contra Ataques Criptográficos Avanzados", firmada el 22 de junio de 2026, que ordena a las agencias federales la transición de los protocolos de establecimiento de claves a los FIPS PQC aprobados por el NIST antes del 31 de diciembre de 2030, y dirige al Consejo FAR a extender el mismo plazo a los contratistas federales cubiertos. La orden también requiere que la CISA y el NIST publiquen requisitos mínimos para un inventario criptográfico de materiales en un plazo de 270 días, creando una demanda inmediata de plataformas de descubrimiento e inventario de activos criptográficos.
- Junio de 2026: Keyfactor lanzó el Plano de Control de Confianza el 9 de junio de 2026, un modelo operativo unificado que consolida la gestión de identidades de máquinas, la gobernanza criptográfica y la automatización de PKI en un único sistema con un bucle operativo de Observar-Analizar-Aprovisionar-Orquestar-Gobernar. El producto se dirige a los segmentos de interrupción de certificados, preparación cuántica y preparación para auditorías, y está posicionado para soportar cada identidad de máquina, carga de trabajo y agente de inteligencia artificial dentro de una empresa.
- Abril de 2026: Entrust Corporation anunció una colaboración con IBM Consulting el 29 de abril de 2026, combinando los Servicios de Transformación Cuánticamente Seguros de IBM Consulting con la Plataforma de Seguridad Criptográfica de Entrust como una oferta conjunta para la migración PQC empresarial. La asociación ofrece un plano de control unificado a través de PKI, certificados, claves y secretos, anclado en HSM conformes con la seguridad poscuántica, y se dirige a empresas reguladas que gestionan la proliferación criptográfica en entornos heredados, en la nube y de DevOps.
- Abril de 2026: Thales Trusted Cyber Technologies lanzó CipherTrust Manager k160 Mk II el 20 de abril de 2026, un dispositivo compacto de gestión de claves criptográficas para implementaciones perimetrales tácticas, que almacena hasta 10.000 claves simétricas con un token HSM extraíble que funciona como interruptor de corte físico para proteger los datos de misión crítica durante operaciones de alto riesgo. El dispositivo se integra con la Plataforma de Seguridad de Datos CipherTrust para una gobernanza centralizada de claves a nivel empresarial.
- Marzo de 2026: Thales añadió KMIP y CipherTrust Application Key Management para Oracle Transparent Data Encryption a su Plataforma de Seguridad de Datos CipherTrust como Servicio el 30 de marzo de 2026, permitiendo a las empresas centralizar la gestión de claves de cifrado de bases de datos Oracle en un modelo SaaS que reduce los costos operativos y aplica el cumplimiento de RGPD, PCI DSS e HIPAA a través de controles automatizados del ciclo de vida de las claves.
Alcance del Informe Global del Mercado de Gestión del Ciclo de Vida de Claves de Cifrado
El mercado de gestión del ciclo de vida de claves de cifrado abarca soluciones que gestionan el ciclo de vida completo de las claves criptográficas utilizadas para proteger los datos en reposo, en tránsito y en uso, desde la generación hasta la distribución, rotación, revocación y destrucción segura. Este mercado incluye módulos de seguridad de hardware (HSM), servicios de gestión de claves en la nube (KMS) y plataformas de gestión de claves basadas en software que generan claves criptográficamente sólidas, las almacenan y distribuyen de forma segura a los sistemas autorizados, aplican calendarios de rotación automatizados, gestionan versiones de claves y políticas de acceso, auditan el uso de claves y retiran o destruyen de forma segura las claves cuando ya no son necesarias. Las soluciones garantizan el cumplimiento de FIPS 140-2/140-3, PCI-DSS y otros estándares criptográficos; previenen la exposición y el uso indebido de claves; habilitan los modelos de clave propia (BYOK) y clave en custodia propia (HYOK) para el cifrado en la nube; y proporcionan visibilidad centralizada de la postura de las claves de cifrado en entornos híbridos y multinube.
El Informe del Mercado de Gestión del Ciclo de Vida de Claves de Cifrado está segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Entorno de Cifrado (Datos en Reposo y Datos en Tránsito), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnología de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Sanidad y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI) y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Datos en Reposo |
| Datos en Tránsito |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnología de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Sanidad y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Soluciones | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Entorno de Cifrado | Datos en Reposo | ||
| Datos en Tránsito | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnología de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Sanidad y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| Argentina | |||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión del ciclo de vida de claves de cifrado en 2026?
Se espera que el tamaño del mercado de gestión del ciclo de vida de claves de cifrado aumente de 2,96 mil millones de USD en 2025 a 3,51 mil millones de USD en 2026 y alcance los 9,26 mil millones de USD en 2031, creciendo a una CAGR del 21,41% durante 2026-2031.
¿Qué está impulsando la demanda de plataformas de gestión del ciclo de vida de claves de cifrado?
Los requisitos regulatorios, las operaciones multinube, la exposición al ransomware y la planificación de la migración poscuántica están aumentando la demanda de controles centralizados.
¿Qué enfoque de implementación está creciendo más rápido?
La implementación en la nube representó el 57,81% de los ingresos en 2025 y se proyecta que crezca a una CAGR del 26,28% hasta 2031.
¿Qué organizaciones están adoptando los servicios de gestión de claves más rápidamente?
Se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 26,54% a medida que los servicios prestados en la nube reducen las barreras de hardware y personal.
¿Por qué son relevantes los estándares poscuánticos para la gestión de claves empresariales?
Las organizaciones necesitan un inventario completo de claves y dependencias criptográficas antes de poder migrar a los estándares poscuánticos aprobados por el NIST.
¿Qué región tiene el pronóstico de mayor crecimiento hasta 2031?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 28,66%, respaldada por la acción regulatoria y los requisitos de criptografía soberana.