
Marktgröße und Marktanteil für Verschlüsselungsschlüssel-Lebenszyklusmanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 3.51 Milliarden US-Dollar |
| Marktgröße (2031) | 9.26 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 21.41 % |
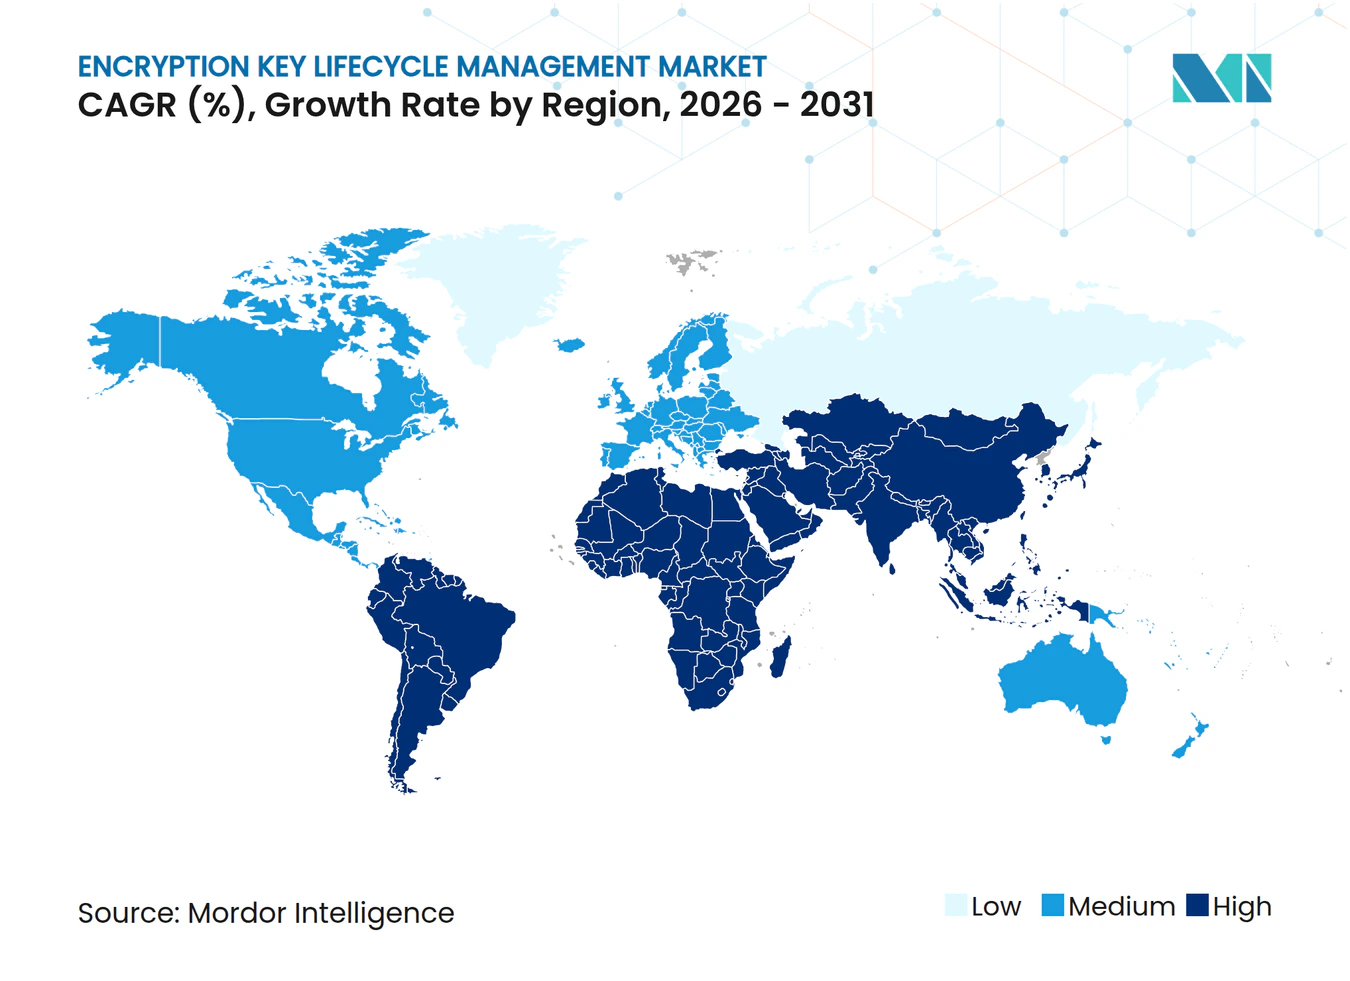
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Verschlüsselungsschlüssel-Lebenszyklusmanagement von Mordor Intelligence
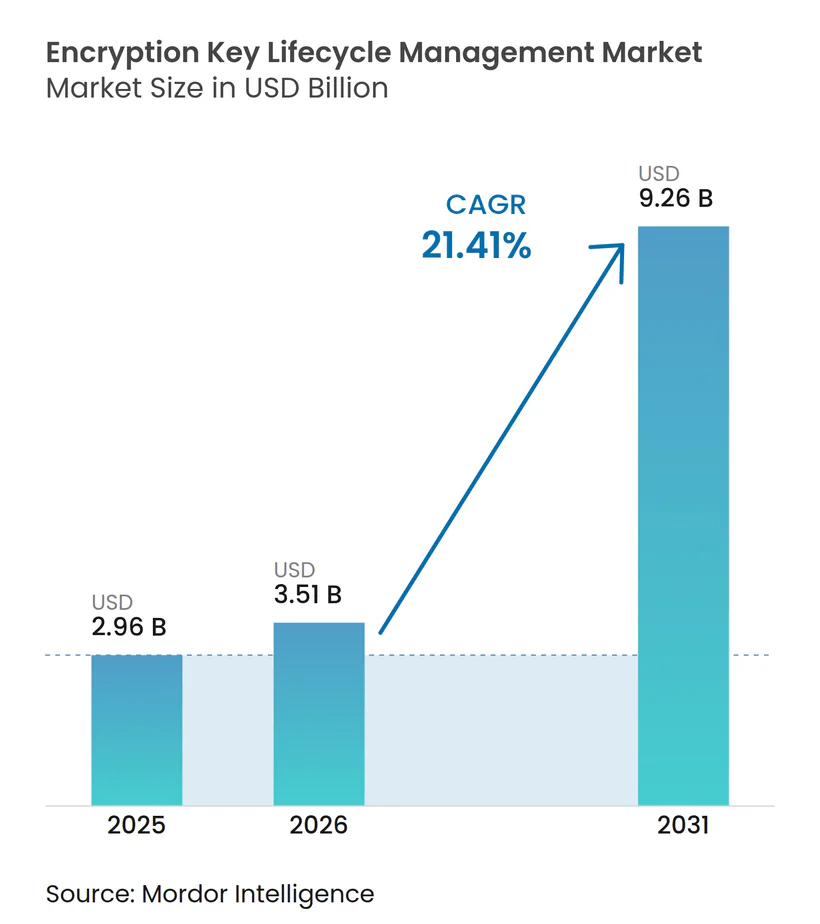
Die Marktgröße für Verschlüsselungsschlüssel-Lebenszyklusmanagement wird voraussichtlich von 2,96 Milliarden USD im Jahr 2025 auf 3,51 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 9,26 Milliarden USD erreichen, was einem CAGR von 21,41 % über den Zeitraum 2026–2031 entspricht. Regulatorische Anforderungen machen die dokumentierte Kontrolle von Verschlüsselungsschlüsseln zu einem standardmäßigen Beschaffungsbedarf in regulierten Organisationen. Multi-Cloud-Betrieb erweitert zudem die Anzahl der Schlüssel, Systeme und Richtlinien, die Sicherheitsteams überwachen müssen. Die Post-Quanten-Planung treibt kryptografische Inventarisierungs- und Migrationsmaßnahmen voran, auch wenn eine vollständige Umstellung noch Jahre entfernt ist. Diese Bedingungen begünstigen Plattformen, die Schlüsselgenerierung, -speicherung, -rotation, -wiederherstellung und -prüfung in einem einzigen Betriebsrahmen integrieren. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement entwickelt sich daher in Richtung längerer compliance-gesteuerter Beschaffungszyklen anstelle isolierter Ausgaben nach einem Sicherheitsvorfall.
Wichtigste Erkenntnisse des Berichts
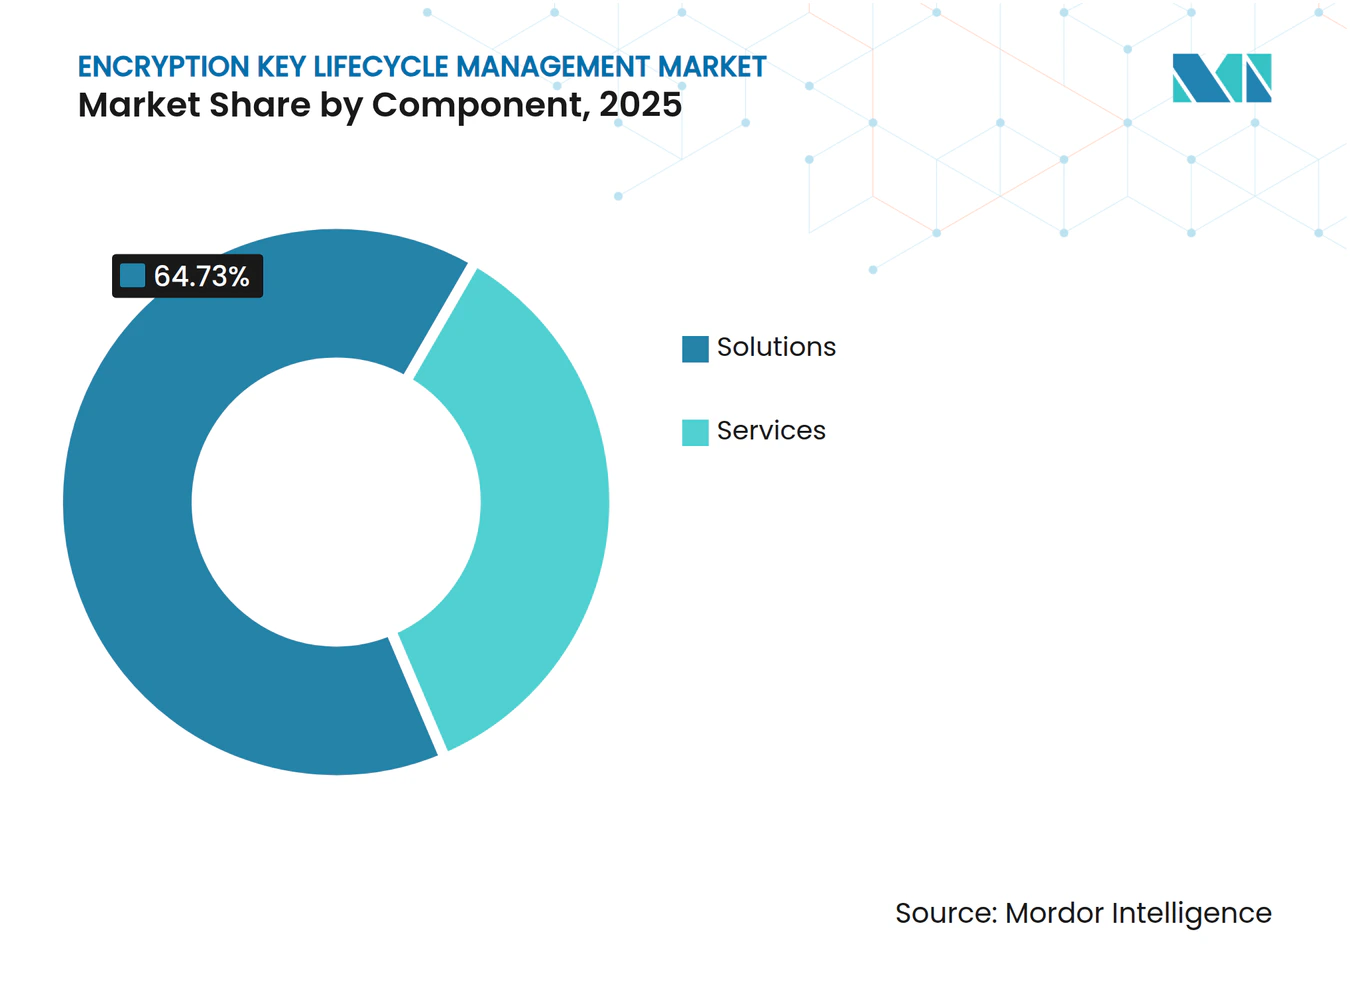
- Nach Komponente entfielen im Jahr 2025 64,73 % des Umsatzes im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement auf Lösungen, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 24,92 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 57,81 % des Umsatzes im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement auf die Cloud, die bis 2031 voraussichtlich mit einem CAGR von 26,28 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 69,74 % des Umsatzes im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einem CAGR von 26,54 % wachsen werden.
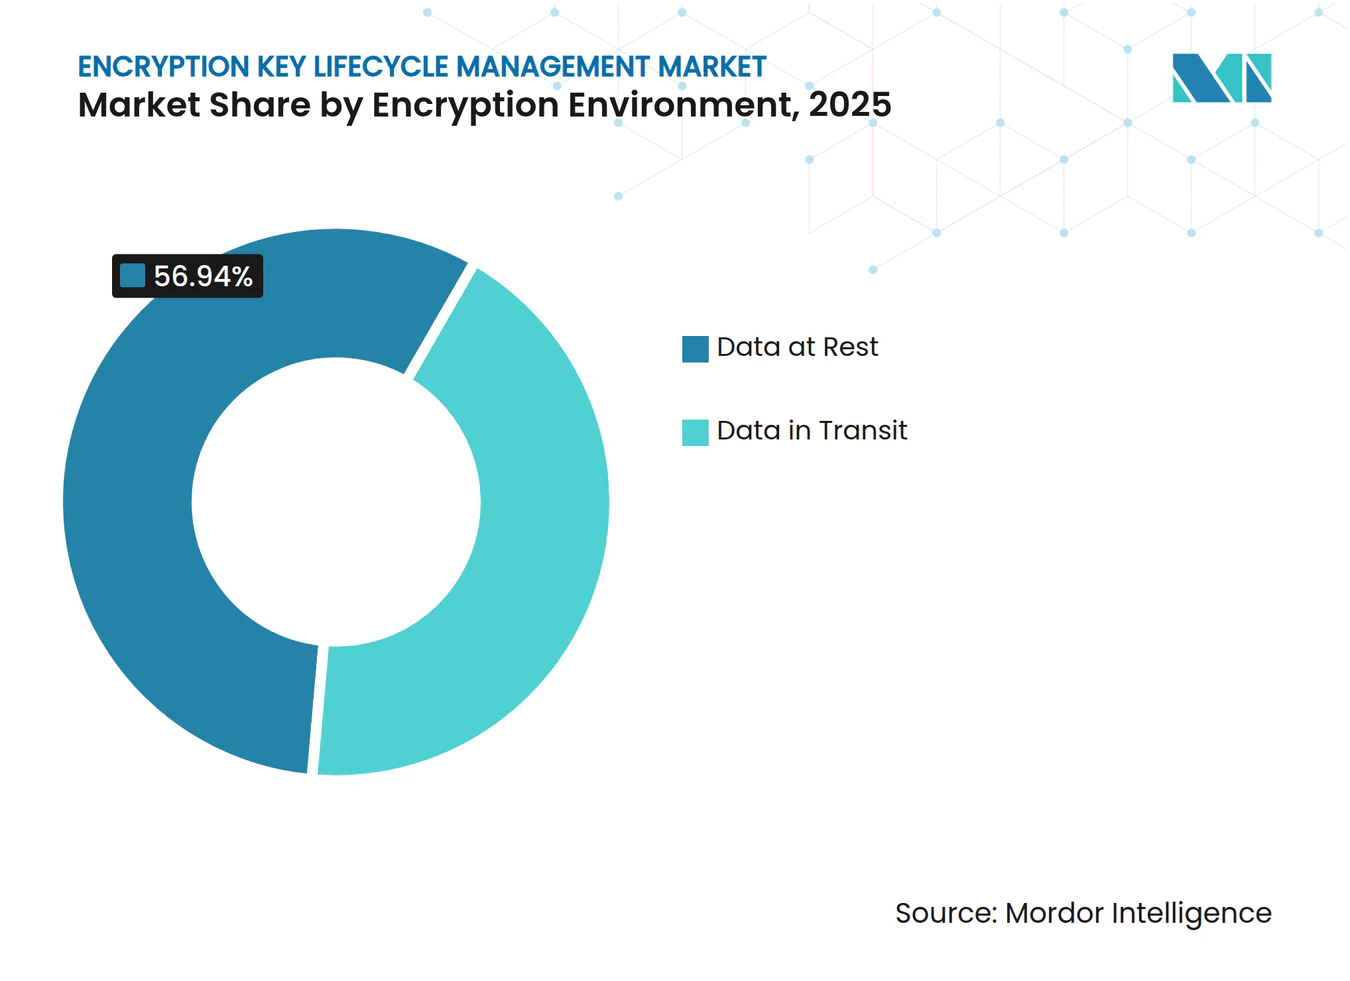
- Nach Verschlüsselungsumgebung entfielen im Jahr 2025 56,94 % des Umsatzes im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement auf Daten im Ruhezustand, während Daten bei der Übertragung bis 2031 voraussichtlich mit einem CAGR von 26,32 % wachsen werden.
- Nach Branchenvertikale entfielen im Jahr 2025 29,38 % des Umsatzes auf BFSI, während die Branche Regierung und öffentliche Verwaltung bis 2031 voraussichtlich mit einem CAGR von 27,26 % wachsen wird.
- Nach Geografie entfielen im Jahr 2025 39,28 % des Marktes für Verschlüsselungsschlüssel-Lebenszyklusmanagement auf Nordamerika, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einem CAGR von 28,66 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Regulatorische Verschlüsselungs- und Datenschutzvorgaben | +4.8% | Global, mit konzentrierter Durchsetzung in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Hybrid- und Multi-Cloud-Expansion | +3.9% | Global, mit höchster Intensität in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Ransomware- und Datenpannenexposition | +3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Post-Quanten-Kryptografie-Bereitschaft | +2.7% | Global, mit regulatorischer Führungsrolle in den Vereinigten Staaten und der Europäischen Union | Langfristig (≥ 4 Jahre) |
| Anforderungen an die Inventarisierung kryptografischer Vermögenswerte | +1.9% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Kernraum | Mittelfristig (2–4 Jahre) |
| Anforderungen an die souveräne Schlüsselkontrolle für Cloud-Workloads | +1.4% | Europa, asiatisch-pazifischer Raum und Naher Osten | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Regulatorische Verschlüsselungs- und Datenschutzvorgaben
Die Anforderungen von PCI DSS v4.0.1 wurden am 31. März 2025 verbindlich. Sie verlangen prüfbare Kontrollen für Cipher-Inventare, manuelle Schlüsseloperationen und Schlüsselrotationspläne. Die Regeln haben Schlüssellebenszyklusverfahren zu einem formalen Compliance-Thema für Organisationen gemacht, die Karteninhaberdaten verarbeiten. DORA hat eine verwandte Anforderung für getestete IKT-Risiko- und Wiederherstellungsprozesse im Finanzdienstleistungsbereich hinzugefügt. China verlangt ab August 2025 auch zertifizierte kommerzielle Kryptografie in kritischer Informationsinfrastruktur.[1] Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement profitiert, wenn unterschiedliche Rechtsrahmen dieselben Nachweise für eine kontrollierte Schlüsselnutzung und -wiederherstellung verlangen.
Hybrid- und Multi-Cloud-Expansion
Organisationen betreiben Anwendungen zunehmend über öffentliche Clouds, private Rechenzentren und Edge-Standorte hinweg. Jede Umgebung kann unterschiedliche Schlüsselrichtlinien, Prüfprotokolle und administrative Kontrollen verwenden. Diese Fragmentierung erhöht die Nachfrage nach zentralisierter Governance, die über Infrastrukturanbieter hinweg funktioniert. BYOK- und KYOK-Modelle ermöglichen es Kunden, die Kontrolle über kritisches Schlüsselmaterial zu behalten und gleichzeitig Cloud-Computing-Dienste zu nutzen. IBM führte im März 2026 Cloud Key Protect Dedicated mit einem Single-Tenant-KYOK-Design, FIPS 140-3 Level 4 HSMs und hybriden Steuerungsoptionen ein. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement profitiert auch von hybriden Designs, da kundenkontrollierte HSMs als Vertrauensanker für cloud-abgeleitete Schlüssel dienen können.
Zunehmende Ransomware- und Datenpannenexposition
Ransomware-Vorfälle haben zunehmend Datendiebstahl sowie Betriebsunterbrechungen umfasst. Dies erhöht die Bedeutung der Kontrolle des Zugriffs auf die Schlüssel, die gespeicherte Informationen schützen. Microsoft dokumentierte Storm-0501-Aktivitäten, bei denen falsch konfigurierter Azure Key Vault-Zugriff missbraucht wurde, kundenverwaltete Schlüssel erstellt, Speicherkonten verschlüsselt und die Schlüssel anschließend gelöscht wurden.[2] Der Fall zeigte, dass eine Cloud-Schlüsselverwaltungsumgebung zum Angriffsziel werden kann, wenn Berechtigungen und Überwachung unzureichend sind. Er lenkt auch mehr Aufmerksamkeit auf die Trennung von Bereitstellungsaufgaben und der Überprüfung des Schlüsselzugriffs. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement gewinnt an Relevanz, da Organisationen Kontrollen suchen, um sensible Schlüsselaktionen zu erfassen, einzuschränken und zu überprüfen.
Post-Quanten-Kryptografie-Bereitschaft
NIST veröffentlichte im August 2024 FIPS 203, FIPS 204 und FIPS 205, die Kernstandards für Post-Quanten-Kryptografie festlegten. NIST wählte im März 2025 HQC als zusätzlichen Backup-Algorithmus aus. Die Bundesexekutivverordnung 14412 setzte den 31. Dezember 2030 als Frist für den Übergang der föderalen Schlüsseleinrichtung zu genehmigten Post-Quanten-Standards. Sie wies auch auf die Arbeit an einem kryptografischen Stücklisten-Verzeichnis hin. Organisationen müssen zunächst identifizieren, wo Schlüssel generiert, gespeichert und verwendet werden, bevor sie eine Migration planen können. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement erhält daher kurzfristige Nachfrage aus Entdeckungs- und Inventarisierungsarbeiten, auch wenn die Einführung neuer Algorithmen länger dauern wird.
Auswirkungsanalyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Komplexität der Integration von Altsystemen | -3.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an Kryptografie- und Schlüsselverwaltungsspezialisten | -2.4% | Global | Langfristig (≥ 4 Jahre) |
| Irreversibles Risiko der Neuverschlüsselung bei der Schlüsselmigration | -1.7% | Global | Mittelfristig (2–4 Jahre) |
| Fragmentierte Schlüsselverantwortung zwischen DevOps- und Sicherheitsteams | -1.2% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Altsystemen
Viele große Organisationen betreiben noch immer Mainframes, proprietäre Datenbanken, ältere Anwendungen und Hardware-Appliances. Diese Systeme stammen oft aus einer Zeit vor gängigen Schnittstellen für das Schlüsselmanagement. KMIP bietet einen Standardweg zur Verbindung verschiedener Schlüsselverwaltungsumgebungen, aber proprietäre Schnittstellen können benutzerdefinierte Integrationen erfordern.[3] Ein Migrationsfehler kann verschlüsselte Informationen unzugänglich machen, wenn die Neuverschlüsselung nicht korrekt sequenziert wird. Dieses Risiko verlängert interne Überprüfungszyklen in Sektoren mit kritischen Altdaten. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement schreitet daher bei cloud-nativen Organisationen schneller voran als bei Unternehmen mit älteren Technologiebeständen.
Mangel an Kryptografie- und Schlüsselverwaltungsspezialisten
Modernes Schlüsselmanagement erfordert Kenntnisse in HSM-Konfiguration, Cloud-Schnittstellen, Zertifikatsautomatisierung, Prüfungsvorbereitung und Post-Quanten-Planung. Diese Fähigkeiten werden selten von einem einzigen internen Team gehalten. Die NIST-Leitlinien zu Post-Quanten-Schlüsseltypen und hybriden Implementierungen veranschaulichen die technische Sorgfalt, die bei der Migration erforderlich ist. Begrenzte Spezialistenkapazitäten verlangsamen die Implementierung, selbst wenn Sicherheitsbudgets verfügbar sind. Dies veranlasst Organisationen auch dazu, verwaltete Dienste für operative Schlüssellebenszyklusarbeiten zu nutzen. Der Mangel unterstützt die Dienstleistungsnachfrage, kann jedoch das Adoptionsniveau des breiteren Marktes für Verschlüsselungsschlüssel-Lebenszyklusmanagement einschränken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Verwaltete Dienste unterstützen eine schnellere AdoptionLösungen machten im Jahr 2025 64,73 % des Marktanteils für Verschlüsselungsschlüssel-Lebenszyklusmanagement aus. Organisationen nutzten diese Plattformen, um Schlüsselgenerierung, -speicherung, Richtliniendurchsetzung und Lebenszyklusautomatisierung in einer einzigen Governance-Schicht zu integrieren. Integrierte Plattformen reduzieren die Notwendigkeit, für jede kryptografische Aufgabe ein separates Tool zu verwalten. Regulierte Käufer suchen auch nach einem Vertrauensanker, der durch zertifizierte Hardware unterstützt wird. Die FIPS 140-3-Validierung bleibt wichtig, wo Beschaffungsstandards verifizierte kryptografische Module erfordern. Thales Trusted Cyber Technologies führte im April 2026 CipherTrust Manager k160 Mk II für Edge-Deployments ein. Das Gerät speicherte bis zu 10.000 symmetrische Schlüssel und verwendete ein abnehmbares HSM-Token für physische Kontrolle. Solche Produkte erweitern die zentralisierte Verwaltung auf entfernte und taktische Umgebungen. Dies unterstützt die Nachfrage nach Lösungen im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement, wo Verschlüsselungskontrollen über ein zentrales Rechenzentrum hinaus funktionieren müssen.
Dienstleistungen werden voraussichtlich bis 2031 mit einem CAGR von 24,92 % wachsen, der höchsten Rate innerhalb der Komponentenaufteilung. Organisationen fehlt es oft an Personal, das komplexe Schlüsselrotation, Zertifikatserneuerung und Prüfungsnachweise verwalten kann. Verwaltete Lieferung kann diese Funktionen bereitstellen, ohne ein großes Spezialistenteam aufzubauen. Entrust und IBM Consulting kündigten im April 2026 eine Zusammenarbeit für quantensichere Transformationsdienste und die Entrust Cryptographic Security Platform an. Das Angebot brachte Zertifikate, Schlüssel, Geheimnisse und PKI-Funktionen in ein einheitliches Steuerungsmodell. Es richtete sich an Organisationen, die kryptografische Vermögenswerte über Legacy-, Cloud- und Entwicklungsumgebungen hinweg verwalten. Wachsende Volumina von Maschinenidentitäten durch KI-Agenten erhöhen den Arbeitsaufwand im Zusammenhang mit Zertifikats- und Schlüsseloperationen. Dies verlagert einige Beschaffungen in Richtung wiederkehrender verwalteter Verträge. Die Verschlüsselungsschlüssel-Verwaltungsbranche profitiert, da Dienstleistungen erweiterte Kontrollen für Organisationen mit begrenzter interner Kapazität zugänglicher machen.


Nach Bereitstellungsmodus:
Cloud führt, während Hybrid eine Rolle behältDie Cloud machte im Jahr 2025 57,81 % des Marktanteils für Verschlüsselungsschlüssel-Lebenszyklusmanagement aus. Sie wird bis 2031 voraussichtlich auch mit einem CAGR von 26,28 % wachsen. Die Cloud-Adoption schafft Nachfrage nach zentralisierter Kontrolle, anstatt lediglich On-Premises-Tools zu verdrängen. Workloads, die in Cloud-Dienste verlagert werden, erfordern weiterhin eine klare Trennung zwischen Datenspeicherung und Schlüsselverwahrung. Thales fügte seiner Plattform als Dienst im März 2026 KMIP und CipherTrust Application Key Management für Oracle Transparent Data Encryption hinzu. Die Ergänzung unterstützte die zentralisierte Verwaltung von Datenbankverschlüsselungsschlüsseln in einem SaaS-Modell. Externe Schlüsselspeicher- und externe Schlüsselverwaltungsarchitekturen unterstützen auch kundenkontrollierte Designs in großen Cloud-Umgebungen. Diese Tools sind relevant, wenn Cloud-Skalierung mit unabhängiger Governance kombiniert werden muss.
On-Premises- und Hybrid-Deployments bedienen weiterhin die Sektoren Finanzdienstleistungen, Verteidigung und kritische Infrastruktur. Diese Nutzer können mit Datenspeicherungsvorschriften, Air-Gap-Anforderungen oder nationalen Sicherheitsverpflichtungen konfrontiert sein. Ein On-Premises-HSM kann den Vertrauensanker in einem Hub-and-Spoke-Design bereitstellen. Cloud-Steuerungsebenen können dann abgeleitete Schlüssel an genehmigte Workloads verteilen. Diese Anordnung ermöglicht es Organisationen, bestehende HSM-Investitionen zu erhalten und gleichzeitig Dienste auf Cloud-Anwendungen auszuweiten. IBM positionierte seinen dedizierten Dienst für hochsichere Workloads, einschließlich IBM PowerVS AIX und Linux sowie SAP-Deployments. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement bietet Raum für beide Modelle, da die Workload-Sensitivität innerhalb desselben Unternehmens variiert. Hybride Nutzung kann ein praktischer Weg sein, wo ein vollständiger Infrastrukturübergang nicht angemessen ist. Sie hilft Sicherheitsteams auch dabei, bestehende Compliance-Verfahren auf neuere Cloud-Dienste anzuwenden.
Nach Unternehmensgröße:
Unternehmensausgaben bleiben größer, während KMU-Nutzung wächstGroßunternehmen hielten im Jahr 2025 69,74 % des Marktanteils für Verschlüsselungsschlüssel-Lebenszyklusmanagement. Ihre Größe schafft umfangreiche Compliance-Verpflichtungen und komplexe Multi-Vendor-Cloud-Bestände. Viele betreiben auch ältere kryptografische Systeme, die vor dem Austausch weiterhin verwaltet werden müssen. Die Beschaffung umfasst häufig zertifizierte Lieferantenverträge, HSM-Aktualisierungen und professionelle Dienstleistungen. Diese Anforderungen erhöhen die durchschnittlichen Vertragswerte für größere Organisationen. Der Europäische Zahlungsrat veröffentlichte 2026 Leitlinien zu kryptografischen Algorithmen und Schlüsselverwaltung, einschließlich Post-Quanten-Empfehlungen für Zahlungsdienstleister.[4] Käufer aus den Bereichen Zahlungsverkehr, Gesundheitswesen und Regierung werden besonders wahrscheinlich formale Compliance-Programme aufrechterhalten. Ihre Nachfrage sichert den Umsatz für etablierte Anbieter im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement. Größere Organisationen haben auch mehr Systeme, die eine gemeinsame Richtlinie und Prüfungsabdeckung benötigen.
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einem CAGR von 26,54 % wachsen. Cloud-basierte Dienste reduzieren den Bedarf an dedizierter Hardware und großen Spezialistenteams. Entrust startete im August 2024 KeyControl als Dienst mit automatisierten Lebenszykluskontrollen, dezentralisierten Tresoren und Compliance-Tracking. Das Modell senkt die Einstiegshürde für regulierte kleine Unternehmen. Gesundheitsdienstleister und Finanztechnologieunternehmen können verwaltete Tools nutzen, ohne On-Premises-HSM-Infrastruktur zu unterhalten. Anbieter verwalteter Sicherheitsdienste können das Schlüsselmanagement auch als Teil umfassenderer Compliance-Angebote bündeln. Dieser Kanal erreicht Käufer, die möglicherweise nicht in der Lage sind, eigenständige kryptografische Plattformen zu bewerten. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement weitet sich aus, da die Dienstleistungserbringung Sicherheitskontrollen mit kleineren Betriebsbudgets in Einklang bringt. Das KMU-Wachstum macht auch die Einfachheit der Bereitstellung und die Qualität des Supports zu wichtigeren Wettbewerbsfaktoren.
Nach Verschlüsselungsumgebung:
Transit-Kontrollen gewinnen an BedeutungDaten im Ruhezustand machten im Jahr 2025 56,94 % des Marktanteils für Verschlüsselungsschlüssel-Lebenszyklusmanagement aus. Festplatten-, Datenbank-, Datei- und Objektspeicherverschlüsselung sind in vielen regulierten Umgebungen zu einer Basiskontrolle geworden. Das Segment umfasst transparente Datenverschlüsselung, Verschlüsselung auf Spaltenebene, Volume-Schutz und Multi-Anwendungs-Schlüsselverwaltung. Zusammen machen diese Anwendungen einen erheblichen Teil des Schlüsselvolumens in großen Organisationen aus. HSM-basierte Vertrauensanker bleiben für sensible Daten im Ruhezustand üblich. Käufer in regulierten Sektoren verlangen häufig FIPS 140-3 Level 3 oder höhere Sicherheitsstufen für die relevante Hardware. Der installierte Bestand schafft anhaltende Nachfrage nach Rotations-, Richtlinienverwaltungs- und Wiederherstellungskontrollen. Anforderungen an Daten im Ruhezustand bleiben auch während der Cloud-Migration zentral. Organisationen müssen die Kontrolle über Schlüssel aufrechterhalten, wenn Datensätze zwischen Speicherorten verschoben werden.
Daten bei der Übertragung werden bis 2031 voraussichtlich mit einem CAGR von 26,32 % wachsen. Zero-Trust-Architektur erfordert gegenseitige TLS-Authentifizierung und sitzungsspezifisches Schlüsselmaterial für die Dienst-zu-Dienst-Kommunikation. Die BSI-Leitlinien Deutschlands identifizierten TLS 1.3 als bevorzugten Standard für betroffene NIS2-Organisationen und erkannten TLS 1.0 oder TLS 1.1 nicht als Stand der Technik an. API-basierte Dienste, Container und KI-Agenten erhöhen das Volumen verschlüsselter Sitzungen. Diese Umgebungen benötigen automatisierte Zertifikatslebenszyklusprozesse, da manuelle Erneuerung nicht gut skaliert. Die Verschlüsselungsschlüssel-Verwaltungsbranche reagiert mit Tools, die Rotation automatisieren und Maschinenberechtigungen kontrollieren. Dieser Bedarf kann in verteilten Anwendungsumgebungen besonders akut sein. Transit-Sicherheit bringt das Schlüsselmanagement auch in engeren Kontakt mit Netzwerk-, Identitäts- und Anwendungsteams. Gemeinsame Kontrollen können das Risiko abgelaufener Zertifikate und inkonsistenten Sitzungsschutzes reduzieren.

Nach Branchenvertikale:
BFSI ist am größten, während der Regierungssektor beschleunigtBFSI hielt im Jahr 2025 einen Marktanteil von 29,38 % im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement. Der Sektor hat seit langem in HSM-gestützte Zahlungsschlüssel, Datenbankverschlüsselung und Zertifikatsinfrastruktur investiert. PCI DSS verlangt dokumentierte Prozesse für die Generierung, Verteilung, Speicherung, Rotation und Außerbetriebnahme von Schlüsseln, die mit Karteninhaberdaten verwendet werden. Dies erzeugt regelmäßige Ausgaben von Händlern, Acquirern, Prozessoren und Finanzinstituten. DORA fügte operative Resilienzanforderungen für die kryptografische Wiederherstellung in europäischen Finanzdienstleistungen hinzu. MiCA-Regeln stärken auch den Schutz privater Schlüssel, die in der Verwahrung von Krypto-Vermögenswerten verwendet werden. Spezialisierte Anbieter unterstützen weiterhin Zahlungsverschlüsselungsanwendungsfälle wie ATM- und Point-of-Sale-Schlüsselinjektion. Diese Anwendungsfälle erfordern zertifizierte und manchmal air-gapped Hardware. Die etablierten Sicherheitsverpflichtungen des Sektors unterstützen seine führende Umsatzposition.
Die Branche Regierung und öffentliche Verwaltung wird bis 2031 voraussichtlich mit einem CAGR von 27,26 % wachsen. Anforderungen an die souveräne Schlüsselkontrolle werden in mehreren Rechtsordnungen zu durchsetzbaren Regeln. Chinas Vorschriften für kritische Informationsinfrastruktur verlangen genehmigte kryptografische Algorithmen, Produkte und Schlüsselmechanismen. Das Land veröffentlichte 2026 auch technische Anforderungen für das Schlüsselmanagement in Quantenschlüsselverteilungsnetzwerken.[5] Diese Maßnahmen begünstigen Beschaffungen, die lokale Zertifizierungs- und Souveränitätsanforderungen erfüllen. Gesundheitswesen, Fertigung, Telekommunikation, Energie, Versorgungsunternehmen und Einzelhandel tragen ebenfalls zur Nachfrage bei. Ihre Bedürfnisse reichen vom Schutz von Gesundheitsdaten über die Segmentierung von Betriebstechnologie bis hin zur Zahlungstokenisierung. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement erstreckt sich über diese Sektoren, da Verschlüsselung zu einem Standardelement der Cloud-Beschaffung wird. Die Regierungsnachfrage wird voraussichtlich besonders wichtig bleiben, wo nationale Sicherheits- und kritische Infrastrukturanforderungen gelten.
Geografische Analyse
Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement in Nordamerika
Nordamerika hatte im Jahr 2025 einen Anteil von 39,28 % am Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement. Die Region verbindet eine dichte Cloud-Infrastruktur mit ausgereiften Compliance-Ausgaben im Finanzdienstleistungssektor. Bundesanforderungen gemäß FISMA, FedRAMP und der Informationssicherung im Verteidigungsbereich prägen die Beschaffungsstandards. Executive Order 14412 verpflichtete Bundesbehörden, Schlüsseletablierungsmechanismen bis zum 31. Dezember 2030 auf zugelassene Post-Quanten-Standards umzustellen. Darüber hinaus wurde durch einen vorgeschlagenen FAR-Zusatz eine entsprechende Frist für betroffene Auftragnehmer festgelegt. Kanada generiert zusätzliche Nachfrage durch Finanzinstitute, die unter Cybersicherheitsrahmenwerken beaufsichtigt werden, die an NIST-orientierten Kontrollen ausgerichtet sind. Mexiko trägt zur regionalen Nachfrage bei, da sich Verschlüsselungspflichten für digitale Zahlungsplattformen weiterentwickeln.
Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement in Europa
Europa belegte im Jahr 2025 die zweitgrößte regionale Position. DSGVO, DORA und NIS2 haben Verschlüsselung und kryptografische Richtlinien in einen umfassenderen Rahmen operativer Risikoanforderungen eingebettet. DORA wurde am 17. Januar 2025 anwendbar. Das BSI stellt technische Leitlinien zur Transportverschlüsselung und Algorithmenauswahl für betroffene Organisationen bereit. Deutschland, Frankreich und das Vereinigte Königreich bleiben wichtige nationale Märkte. Anforderungen an die Datensouveränität unterstützen BYOK- und HYOK-Konzepte, bei denen die Schlüsselverwahrung beim Kunden verbleibt. Europäische Spezialisten positionieren sich durch lokalen Support, Prüfdokumentation und Datenresidenzkontrollen.
Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement in APAC, MEA und Südamerika
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einem CAGR von 28,66 % wachsen. China ist ein wesentlicher Treiber, da die dortigen Vorschriften eine Zertifizierung für kommerzielle Kryptografie in kritischen Infrastrukturen vorschreiben. Der Standard für Quantenschlüsselverteilung von 2026 erweitert die Anforderungen an die Quantenkommunikationsinfrastruktur. Indien hat Arbeiten an einem inländischen quantensicheren Ökosystem dokumentiert. Japan verschärft ebenfalls die Verschlüsselungsanforderungen für die Übertragung klassifizierter Daten. Südamerika, der Nahe Osten und Afrika bleiben kleinere regionale Beitragsmärkte. Brasiliens LGPD fördert Investitionen in Verschlüsselung, während die Vereinigten Arabischen Emirate und Saudi-Arabien souveräne Datenstrategien für staatliche Cloud-Workloads verfolgen.
Wettbewerbslandschaft
Marktkonzentration
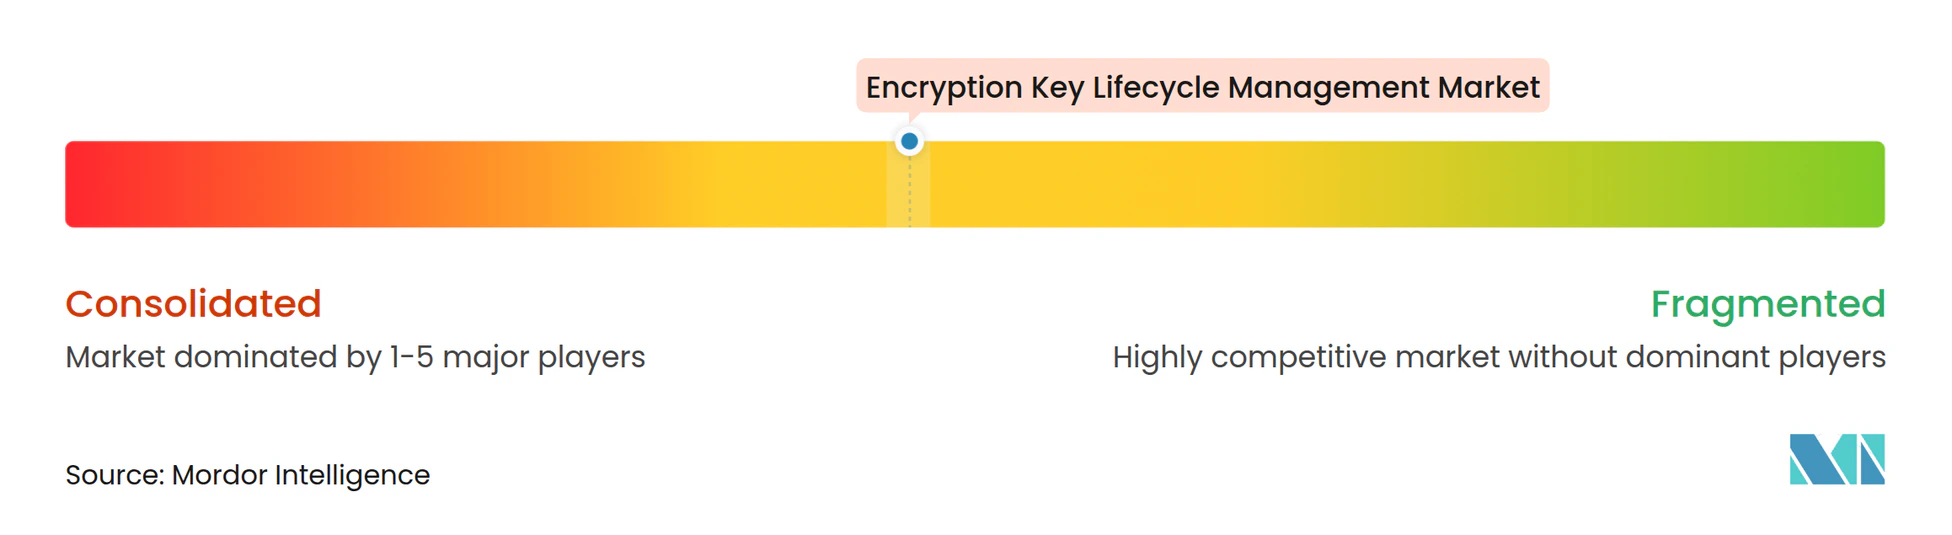
Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement ist mäßig unter großen Technologie- und Sicherheitsanbietern konsolidiert. Thales Group, IBM Corporation, AWS, Microsoft Corporation und Google kombinieren Cloud-Integrationen, HSM-Angebote und Unternehmens-Compliance-Beziehungen. Entrust, Fortanix, Keyfactor, CyberArk, Utimaco und Securosys bieten spezialisierte kryptografische Fähigkeiten und Multi-Cloud-Unterstützung. Der Wettbewerb konzentriert sich zunehmend auf eine einheitliche Plattform für PKI, Zertifikate, Geheimnisse, Maschinenidentitäten und Verschlüsselungsschlüssel. Keyfactor führte im Juni 2026 seine Trust Control Plane ein, um das Management von Maschinenidentitäten und die kryptografische Governance zu zentralisieren.[6] Dieser Ansatz zielt darauf ab, die operative Fragmentierung zwischen Sicherheitsteams zu reduzieren. Etablierte Anbieter haben einen Vorteil, wo bestehende Compliance-Verträge und validierte Hardware Wechselkosten erzeugen.
Thales erweiterte seine CipherTrust-Plattform als Dienst im März 2026 um KMIP- und Oracle Transparent Data Encryption-Schlüsselverwaltungsfähigkeiten. IBM veröffentlichte im März 2026 Cloud Key Protect Dedicated für hochsichere Cloud-Workloads. Entrust und IBM Consulting kombinierten im April 2026 auch quantensichere Transformationsdienste mit einer gemeinsamen kryptografischen Steuerungsplattform. Diese Schritte zeigen, dass Anbieter Produkt-, Dienst- und Compliance-Fähigkeiten verknüpfen. Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement bietet Raum für verwaltete Dienste, Post-Quanten-Migrationsunterstützung und automatisierte Governance kryptografischer Inventare. Anbieter, die den Betrieb über Legacy- und Cloud-Umgebungen hinweg vereinfachen können, sind möglicherweise besser bei regulierten Käufern positioniert. Die FIPS 140-3-Validierung bleibt eine wichtige Qualifikation in der staatlichen und regulierten Beschaffung.
Spezialisierte Anbieter zielen auf Bedürfnisse im Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement ab, die breite Cloud-Plattformen möglicherweise nicht ausreichend bedienen. StorMagic konzentriert sich auf virtualisiertes Edge-Schlüsselmanagement, während Crypto4A Technologies quantensichere HSM-Architekturen entwickelt. ManageEngine Key Manager Plus ist für mittelgroße Organisationen konzipiert, die eine einfachere Verwaltung benötigen. Diese Anbieter können dort konkurrieren, wo große Appliances zu kostspielig oder cloud-native Tools schwer anzupassen sind. Krypto-Agilität ist ein weiterer Differenzierungspunkt, da sie es ermöglicht, Algorithmen, Protokolle und Schlüsseltypen mit weniger Anwendungsänderungen zu wechseln. Dies ist wichtig, da Post-Quanten-Standards in die Implementierungsplanungsphase eintreten. Die Verschlüsselungsschlüssel-Verwaltungsbranche bleibt wettbewerbsfähig, da die Kundenanforderungen je nach Workload, Rechtsordnung und Sicherheitsniveau variieren. Da kein kombinierter Anteil für die führenden Anbieter angegeben wurde, charakterisiert der Bericht den Markt nicht als hochkonzentriert.
Marktführer in der Branche für Verschlüsselungsschlüssel-Lebenszyklusmanagement
-
Thales Group
-
International Business Machines Corporation
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement Unternehmen in diesem Bericht
- Thales Group
- International Business Machines Corporation
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Fortanix, Inc.
- Entrust Corporation
- Oracle Corporation
- Broadcom Inc.
- Dell Technologies Inc.
- Hewlett Packard Enterprise Company
- Keyfactor, Inc.
- CyberArk Software Ltd.
- HashiCorp, Inc.
- Futurex, LP
- Utimaco GmbH
- Securosys SA
- SSH Communications Security Corporation
- WinMagic Inc.
- Virtru Corporation
- Townsend Security, Inc.
- StorMagic Limited
- OpenText Corporation
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Cryptomathic A/S
- Crypto4A Technologies Inc.
Neueste Industrielle Entwicklungen in Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement
- Juni 2026: Das US-Bundesregister veröffentlichte die Exekutivverordnung 14412, „Sicherung der Nation gegen fortgeschrittene kryptografische Angriffe”, unterzeichnet am 22. Juni 2026, die Bundesbehörden verpflichtet, Schlüsseleinrichtungsprotokolle bis zum 31. Dezember 2030 auf NIST-genehmigte PQC FIPS umzustellen, und den FAR-Rat anweist, dieselbe Frist auf betroffene Bundesauftragnehmer auszuweiten. Die Verordnung verpflichtet CISA und NIST gleichzeitig, innerhalb von 270 Tagen Mindestanforderungen für ein kryptografisches Stücklisten-Verzeichnis zu veröffentlichen, was eine unmittelbare Nachfrage nach Plattformen zur Entdeckung und Inventarisierung kryptografischer Vermögenswerte schafft.
- Juni 2026: Keyfactor startete am 9. Juni 2026 die Trust Control Plane, ein einheitliches Betriebsmodell, das das Management von Maschinenidentitäten, kryptografische Governance und PKI-Automatisierung in einem einzigen System mit einem Beobachten-Analysieren-Bereitstellen-Orchestrieren-Steuern-Betriebskreislauf konsolidiert. Das Produkt richtet sich an die Segmente Zertifikatsausfall, Quanten-Bereitschaft und Prüfungsbereitschaft und ist darauf ausgelegt, jede Maschinen-, Workload- und KI-Agenten-Identität innerhalb eines Unternehmens zu unterstützen.
- April 2026: Entrust Corporation kündigte am 29. April 2026 eine Zusammenarbeit mit IBM Consulting an, bei der IBM Consultings Quantum Safe Transformation Services mit der Entrust Cryptographic Security Platform als gemeinsames Angebot für die PQC-Migration von Unternehmen kombiniert werden. Die Partnerschaft liefert eine einheitliche Steuerungsebene über PKI, Zertifikate, Schlüssel und Geheimnisse, verankert in post-quanten-konformen HSMs, und richtet sich an regulierte Unternehmen, die kryptografische Ausbreitung über Legacy-, Cloud- und DevOps-Umgebungen hinweg verwalten.
- April 2026: Thales Trusted Cyber Technologies startete am 20. April 2026 CipherTrust Manager k160 Mk II, ein kompaktes kryptografisches Schlüsselverwaltungsgerät für taktische Edge-Deployments, das bis zu 10.000 symmetrische Schlüssel mit einem abnehmbaren HSM-Token speichert, das als physischer Notausschalter zum Schutz missionskritischer Daten bei Hochrisikoeinsätzen fungiert. Das Gerät integriert sich in die CipherTrust Data Security Platform für eine zentralisierte unternehmensweite Schlüssel-Governance.
- März 2026: Thales fügte am 30. März 2026 KMIP und CipherTrust Application Key Management für Oracle Transparent Data Encryption zu seiner CipherTrust Data Security Platform als Dienst hinzu, was es Unternehmen ermöglicht, das Oracle-Datenbankverschlüsselungs-Schlüsselmanagement in einem SaaS-Modell zu zentralisieren, das Betriebskosten reduziert und die Einhaltung von DSGVO, PCI DSS und HIPAA durch automatisierte Schlüssellebenszykluskontrollen durchsetzt.
Berichtsumfang des globalen Marktes für Verschlüsselungsschlüssel-Lebenszyklusmanagement
Der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement umfasst Lösungen, die den vollständigen Lebenszyklus kryptografischer Schlüssel verwalten, die zum Schutz von Daten im Ruhezustand, bei der Übertragung und in Verwendung eingesetzt werden – von der Generierung über Verteilung, Rotation, Widerruf bis hin zur sicheren Vernichtung. Dieser Markt umfasst Hardware-Sicherheitsmodule (HSMs), Cloud-Schlüsselverwaltungsdienste (KMS) und softwarebasierte Schlüsselverwaltungsplattformen, die kryptografisch starke Schlüssel generieren, sie sicher speichern und an autorisierte Systeme verteilen, automatisierte Rotationspläne durchsetzen, Schlüsselversionen und Zugriffsrichtlinien verwalten, die Schlüsselnutzung prüfen und Schlüssel sicher außer Betrieb nehmen oder vernichten, wenn sie nicht mehr benötigt werden. Lösungen gewährleisten die Einhaltung von FIPS 140-2/140-3, PCI-DSS und anderen kryptografischen Standards; verhindern die Offenlegung und den Missbrauch von Schlüsseln; ermöglichen Bring-Your-Own-Key (BYOK)- und Hold-Your-Own-Key (HYOK)-Modelle für die Cloud-Verschlüsselung; und bieten zentralisierte Transparenz über die Verschlüsselungsschlüssel-Lage in hybriden und Multi-Cloud-Umgebungen.
Der Bericht zum Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Verschlüsselungsumgebung (Daten im Ruhezustand und Daten bei der Übertragung), Branchenvertikale (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Daten im Ruhezustand |
| Daten bei der Übertragung |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Lösungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Verschlüsselungsumgebung | Daten im Ruhezustand | ||
| Daten bei der Übertragung | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industrielle Fertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Verschlüsselungsschlüssel-Lebenszyklusmanagement im Jahr 2026?
Die Marktgröße für Verschlüsselungsschlüssel-Lebenszyklusmanagement wird voraussichtlich von 2,96 Milliarden USD im Jahr 2025 auf 3,51 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 9,26 Milliarden USD erreichen, was einem CAGR von 21,41 % über den Zeitraum 2026–2031 entspricht.
Was treibt die Nachfrage nach Plattformen für Verschlüsselungsschlüssel-Lebenszyklusmanagement an?
Regulatorische Anforderungen, Multi-Cloud-Betrieb, Ransomware-Exposition und Post-Quanten-Migrationsplanung erhöhen die Nachfrage nach zentralisierten Kontrollen.
Welcher Bereitstellungsansatz wächst am schnellsten?
Cloud-Deployment hielt im Jahr 2025 57,81 % des Umsatzes und wird bis 2031 voraussichtlich mit einem CAGR von 26,28 % wachsen.
Welche Organisationen adoptieren Schlüsselverwaltungsdienste am schnellsten?
Kleine und mittlere Unternehmen werden voraussichtlich mit einem CAGR von 26,54 % wachsen, da cloud-basierte Dienste Hardware- und Personalbarrieren reduzieren.
Warum sind Post-Quanten-Standards für das unternehmensweite Schlüsselmanagement relevant?
Organisationen benötigen ein vollständiges Inventar der Schlüssel und kryptografischen Abhängigkeiten, bevor sie zu NIST-genehmigten Post-Quanten-Standards migrieren können.
Welche Region wird bis 2031 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich mit einem CAGR von 28,66 % wachsen, unterstützt durch regulatorische Maßnahmen und souveräne Kryptografieanforderungen.