
Taille et Part du Marché de la Gestion du Cycle de Vie des Clés de Chiffrement
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 3.51 Milliards de dollars |
| Taille du Marché (2031) | 9.26 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 21.41 % |
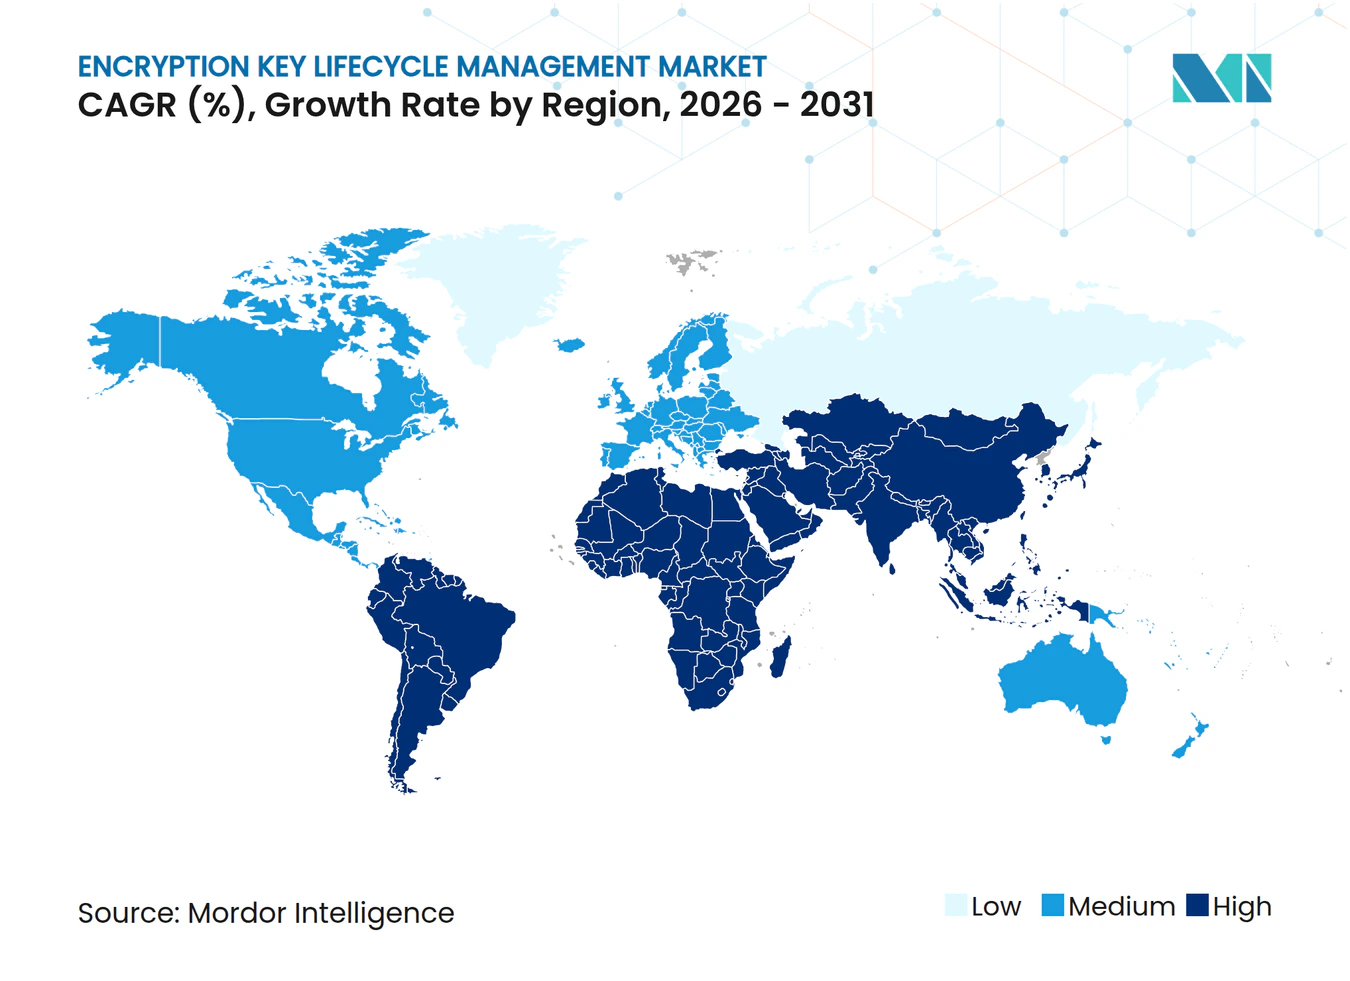
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Gestion du Cycle de Vie des Clés de Chiffrement par Mordor Intelligence
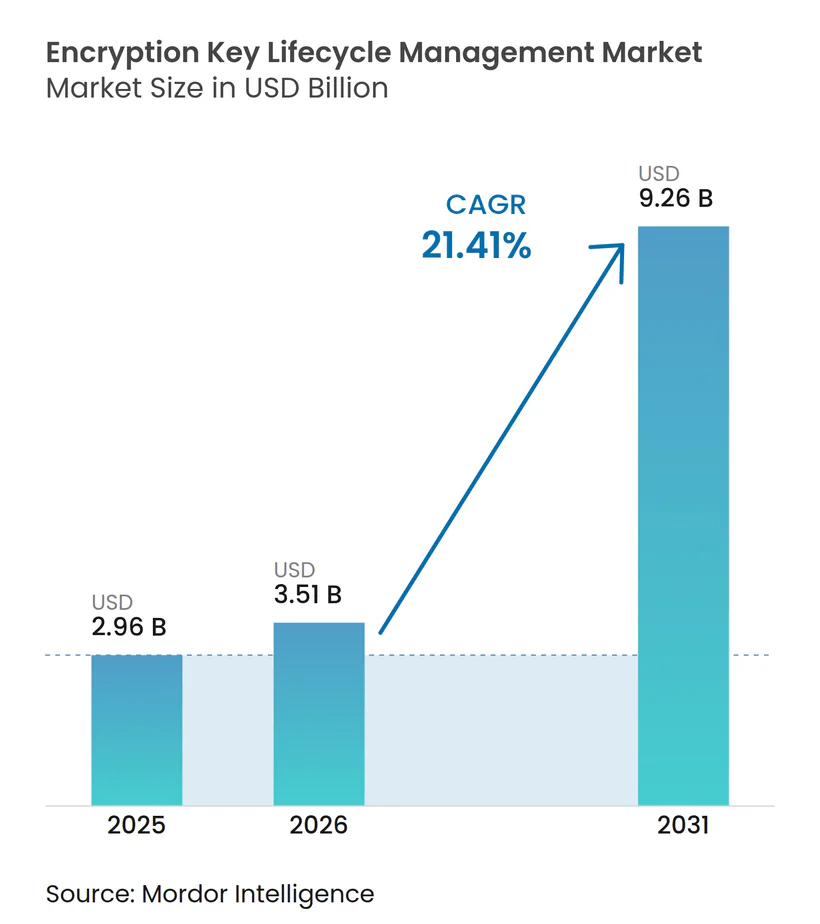
La taille du marché de la gestion du cycle de vie des clés de chiffrement devrait augmenter de 2,96 milliards USD en 2025 à 3,51 milliards USD en 2026 et atteindre 9,26 milliards USD d'ici 2031, avec un CAGR de 21,41 % sur la période 2026-2031. Les exigences réglementaires font du contrôle documenté des clés de chiffrement un besoin d'approvisionnement standard au sein des organisations réglementées. Les opérations multi-cloud élargissent également le nombre de clés, de systèmes et de politiques que les équipes de sécurité doivent superviser. La planification post-quantique fait progresser les efforts d'inventaire cryptographique et de migration, même lorsqu'une transition complète reste encore à plusieurs années. Ces conditions favorisent les plateformes qui intègrent la génération, le stockage, la rotation, la récupération et l'audit des clés dans un cadre opérationnel unique. Le marché de la gestion du cycle de vie des clés de chiffrement évolue donc vers des cycles d'achat plus longs pilotés par la conformité, plutôt que vers des dépenses isolées à la suite d'un incident de sécurité.
Principaux Enseignements du Rapport
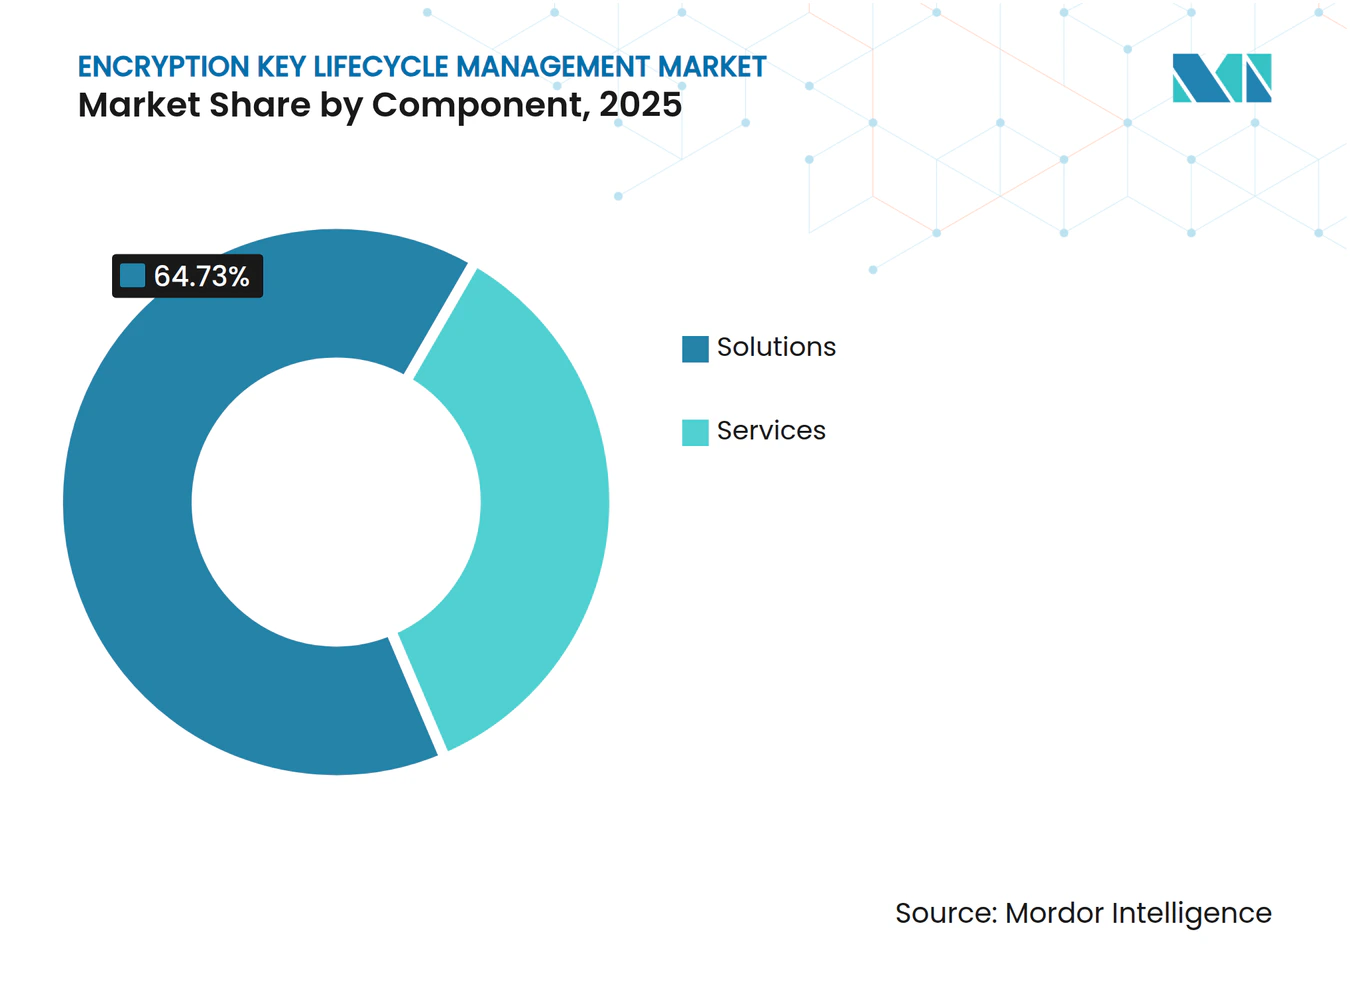
- Par composant, les solutions représentaient 64,73 % du chiffre d'affaires du marché de la gestion du cycle de vie des clés de chiffrement en 2025, tandis que les services devraient se développer à un CAGR de 24,92 % jusqu'en 2031.
- Par mode de déploiement, le cloud représentait 57,81 % du chiffre d'affaires du marché de la gestion du cycle de vie des clés de chiffrement en 2025 et devrait croître à un CAGR de 26,28 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 69,74 % du chiffre d'affaires du marché de la gestion du cycle de vie des clés de chiffrement en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 26,54 % jusqu'en 2031.
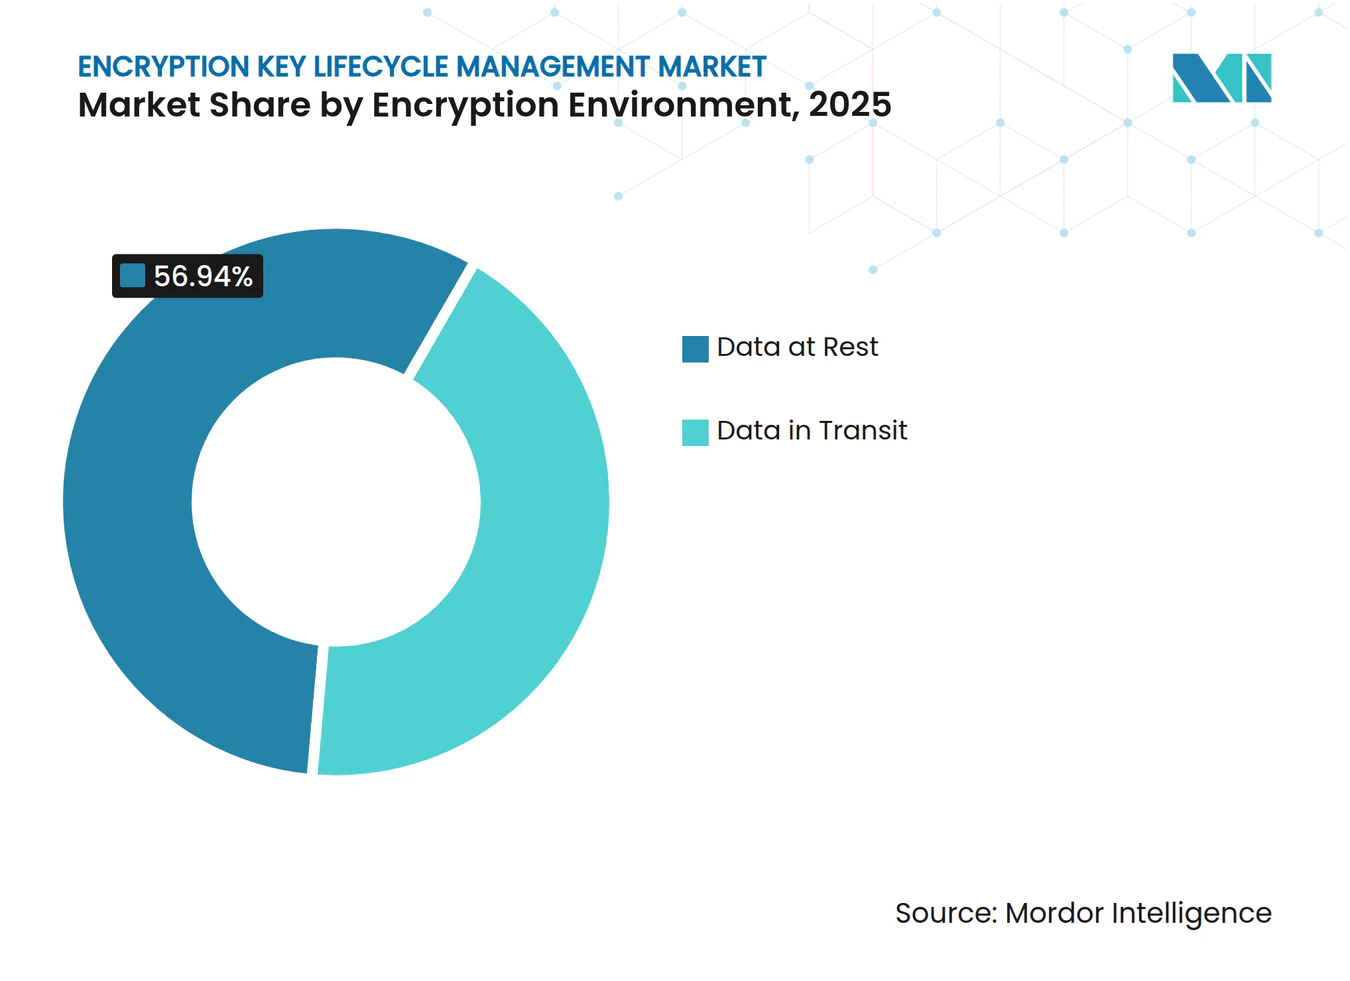
- Par environnement de chiffrement, les données au repos représentaient 56,94 % du chiffre d'affaires du marché de la gestion du cycle de vie des clés de chiffrement en 2025, tandis que les données en transit devraient croître à un CAGR de 26,32 % jusqu'en 2031.
- Par secteur d'activité, le BFSI représentait 29,38 % du chiffre d'affaires en 2025, tandis que le secteur gouvernement et administration publique devrait se développer à un CAGR de 27,26 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord représentait 39,28 % du marché de la gestion du cycle de vie des clés de chiffrement en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 28,66 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs Moteurs*
| FACTEUR MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL D'IMPACT |
|---|---|---|---|
| Mandats Réglementaires en Matière de Chiffrement et de Protection des Données | +4.8% | Mondial, avec une application concentrée en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Expansion Hybride et Multi-Cloud | +3.9% | Mondial, avec la plus forte intensité en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Exposition Croissante aux Rançongiciels et aux Violations de Données | +3.1% | Mondial | Court terme (≤ 2 ans) |
| Préparation à la Cryptographie Post-Quantique | +2.7% | Mondial, avec un leadership réglementaire aux États-Unis et dans l'Union européenne | Long terme (≥ 4 ans) |
| Exigences d'Inventaire des Actifs Cryptographiques | +1.9% | Amérique du Nord et Europe, avec des répercussions sur le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences de Contrôle Souverain des Clés pour les Charges de Travail Cloud | +1.4% | Europe, Asie-Pacifique et Moyen-Orient | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Mandats Réglementaires en Matière de Chiffrement et de Protection des Données
Les exigences de la norme PCI DSS v4.0.1 sont devenues obligatoires le 31 mars 2025. Elles imposent des contrôles auditables pour les inventaires de chiffrement, les opérations manuelles sur les clés et les calendriers de rotation des clés. Ces règles ont fait des procédures de cycle de vie des clés une question de conformité formelle pour les organisations traitant des données de titulaires de cartes. DORA a ajouté une exigence connexe concernant des processus testés de gestion des risques TIC et de reprise d'activité au sein des services financiers. La Chine exige également l'utilisation d'une cryptographie commerciale certifiée dans les infrastructures d'information critiques à partir d'août 2025.[1] Le marché de la gestion du cycle de vie des clés de chiffrement bénéficie de la convergence de différents cadres juridiques qui exigent les mêmes preuves d'utilisation et de récupération contrôlées des clés.
Expansion Hybride et Multi-Cloud
Les organisations exploitent de plus en plus leurs applications sur des clouds publics, des centres de données privés et des sites périphériques. Chaque environnement peut utiliser des politiques de clés, des journaux d'audit et des contrôles administratifs différents. Cette fragmentation accroît la demande de gouvernance centralisée fonctionnant entre les différents fournisseurs d'infrastructure. Les modèles BYOK et KYOK permettent aux clients de conserver la garde du matériel de clé critique tout en utilisant des services de cloud computing. IBM a introduit Cloud Key Protect Dedicated en mars 2026 avec une conception KYOK à locataire unique, des HSM de niveau 4 FIPS 140-3 et des options de contrôle hybride. Le marché de la gestion du cycle de vie des clés de chiffrement bénéficie également des architectures hybrides, car les HSM contrôlés par le client peuvent rester la racine de confiance pour les clés dérivées du cloud.
Exposition Croissante aux Rançongiciels et aux Violations de Données
Les incidents de rançongiciels ont de plus en plus impliqué le vol de données en plus de la perturbation des services. Cela renforce l'importance du contrôle de l'accès aux clés qui protègent les informations stockées. Microsoft a documenté l'activité Storm-0501 qui a abusé d'un accès mal configuré à Azure Key Vault, créé des clés gérées par le client, chiffré des comptes de stockage et supprimé les clés.[2] Ce cas a montré qu'un environnement de gestion des clés cloud peut devenir une cible lorsque les privilèges et la surveillance sont insuffisants. Il attire également davantage l'attention sur la séparation des responsabilités de provisionnement et de la révision des accès aux clés. Le marché de la gestion du cycle de vie des clés de chiffrement gagne en pertinence à mesure que les organisations cherchent des contrôles pour enregistrer, restreindre et examiner les actions sensibles sur les clés.
Préparation à la Cryptographie Post-Quantique
Le NIST a publié les normes FIPS 203, FIPS 204 et FIPS 205 en août 2024, établissant les normes fondamentales pour la cryptographie post-quantique. Le NIST a sélectionné HQC comme algorithme de sauvegarde supplémentaire en mars 2025. Le décret fédéral 14412 a fixé au 31 décembre 2030 la date limite pour la transition fédérale des mécanismes d'établissement de clés vers les normes post-quantiques approuvées. Il a également ordonné des travaux sur un inventaire cryptographique des composants. Les organisations doivent d'abord identifier où les clés sont générées, stockées et utilisées avant de pouvoir planifier une migration. Le marché de la gestion du cycle de vie des clés de chiffrement reçoit par conséquent une demande à court terme liée aux travaux de découverte et d'inventaire, même si le déploiement de nouveaux algorithmes prendra plus de temps.
Analyse de l'Impact des Facteurs Limitants*
| FACTEUR LIMITANT | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL D'IMPACT |
|---|---|---|---|
| Complexité de l'Intégration des Systèmes Hérités | -3.2% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de Spécialistes en Cryptographie et en Gestion des Clés | -2.4% | Mondial | Long terme (≥ 4 ans) |
| Risque Irréversible de Re-Chiffrement lors de la Migration des Clés | -1.7% | Mondial | Moyen terme (2-4 ans) |
| Propriété Fragmentée des Clés entre les Équipes DevOps et Sécurité | -1.2% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'Intégration des Systèmes Hérités
De nombreuses grandes organisations exploitent encore des mainframes, des bases de données propriétaires, des applications plus anciennes et des appliances matérielles. Ces systèmes sont souvent antérieurs aux interfaces communes de gestion des clés. KMIP fournit une voie standard pour connecter différents environnements de gestion des clés, mais les interfaces propriétaires peuvent nécessiter une intégration personnalisée.[3] Une erreur de migration peut rendre les informations chiffrées inaccessibles si le re-chiffrement n'est pas correctement séquencé. Ce risque allonge les cycles de révision interne dans les secteurs disposant d'archives héritées critiques. Le marché de la gestion du cycle de vie des clés de chiffrement progresse donc plus rapidement parmi les organisations nativement cloud que parmi les entreprises disposant d'un parc technologique plus ancien.
Pénurie de Spécialistes en Cryptographie et en Gestion des Clés
La gestion moderne des clés requiert des connaissances en configuration de HSM, en interfaces cloud, en automatisation des certificats, en préparation des audits et en planification post-quantique. Ces compétences sont rarement détenues par une seule équipe interne. Les orientations du NIST sur les types de clés post-quantiques et les implémentations hybrides illustrent le soin technique requis lors de la migration. La capacité limitée en spécialistes ralentit la mise en œuvre même lorsque les budgets de sécurité sont disponibles. Cela conduit également les organisations à recourir à des services gérés pour les travaux opérationnels de cycle de vie des clés. La pénurie soutient la demande de services, mais peut limiter le rythme d'adoption du marché plus large de la gestion du cycle de vie des clés de chiffrement.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
Les Services Gérés Soutiennent une Adoption Plus RapideLes solutions représentaient 64,73 % de la part du marché de la gestion du cycle de vie des clés de chiffrement en 2025. Les organisations ont utilisé ces plateformes pour intégrer la génération de clés, le stockage, l'application des politiques et l'automatisation du cycle de vie dans une couche de gouvernance unique. Les plateformes intégrées réduisent la nécessité de gérer un outil distinct pour chaque tâche cryptographique. Les acheteurs réglementés recherchent également une racine de confiance soutenue par du matériel certifié. La validation FIPS 140-3 reste importante là où les normes d'approvisionnement exigent des modules cryptographiques vérifiés. Thales Trusted Cyber Technologies a introduit CipherTrust Manager k160 Mk II en avril 2026 pour les déploiements en périphérie. L'appliance stockait jusqu'à 10 000 clés symétriques et utilisait un jeton HSM détachable pour le contrôle physique. Ces produits étendent l'administration centralisée aux environnements distants et tactiques. Cela soutient la demande de solutions sur le marché de la gestion du cycle de vie des clés de chiffrement, où les contrôles de chiffrement doivent fonctionner au-delà d'un centre de données central.
Les services devraient se développer à un CAGR de 24,92 % jusqu'en 2031, le taux le plus élevé au sein de la répartition par composant. Les organisations manquent souvent de personnel capable de gérer la rotation complexe des clés, le renouvellement des certificats et les preuves d'audit. La prestation gérée peut assurer ces fonctions sans constituer une grande équipe de spécialistes. Entrust et IBM Consulting ont annoncé une collaboration en avril 2026 pour des services de transformation quantique sécurisée et la plateforme de sécurité cryptographique Entrust. L'offre regroupait les certificats, les clés, les secrets et les fonctions PKI dans un modèle de contrôle unifié. Elle s'adressait aux organisations gérant des actifs cryptographiques dans des environnements hérités, cloud et de développement. Les volumes croissants d'identités machines provenant d'agents d'intelligence artificielle augmentent la charge de travail associée aux opérations sur les certificats et les clés. Cela oriente une partie des achats vers des contrats gérés récurrents. Le secteur de la gestion des clés de chiffrement bénéficie de services qui rendent les contrôles avancés plus accessibles aux organisations disposant d'une capacité interne limitée.


Par Mode de Déploiement :
Le Cloud Domine Tandis que le Hybride Conserve un RôleLe cloud représentait 57,81 % de la part du marché de la gestion du cycle de vie des clés de chiffrement en 2025. Il devrait également se développer à un CAGR de 26,28 % jusqu'en 2031. L'adoption du cloud crée une demande de contrôle centralisé plutôt que de simplement déplacer les outils sur site. Les charges de travail migrées vers les services cloud nécessitent toujours une séparation claire entre le stockage des données et la garde des clés. Thales a ajouté KMIP et CipherTrust Application Key Management pour Oracle Transparent Data Encryption à sa plateforme en tant que service en mars 2026. Cet ajout a permis la gestion centralisée des clés de chiffrement de bases de données dans un modèle SaaS. Les architectures de magasin de clés externe et de gestion de clés externe soutiennent également les conceptions contrôlées par le client dans les grands environnements cloud. Ces outils sont pertinents lorsque l'échelle du cloud doit être combinée avec une gouvernance indépendante.
Les déploiements sur site et hybrides continuent de servir les secteurs des services financiers, de la défense et des infrastructures critiques. Ces utilisateurs peuvent être soumis à des règles de résidence des données, à des exigences d'isolation physique ou à des obligations de sécurité nationale. Un HSM sur site peut fournir la racine de confiance dans une architecture en étoile. Les plans de contrôle cloud peuvent ensuite distribuer des clés dérivées aux charges de travail approuvées. Cette disposition permet aux organisations de conserver leurs investissements HSM installés tout en étendant les services aux applications cloud. IBM a positionné son service dédié pour les charges de travail à haute assurance, notamment IBM PowerVS AIX et Linux, ainsi que les déploiements SAP. Le marché de la gestion du cycle de vie des clés de chiffrement offre de la place pour les deux modèles, car la sensibilité des charges de travail varie au sein d'une même entreprise. L'utilisation hybride peut être une voie pratique lorsqu'une transition complète de l'infrastructure n'est pas appropriée. Elle aide également les équipes de sécurité à appliquer les procédures de conformité existantes aux nouveaux services cloud.
Par Taille d'Organisation :
Les Dépenses des Grandes Entreprises Restent Plus Importantes Tandis que l'Utilisation par les PME CroîtLes grandes entreprises détenaient 69,74 % de la part du marché de la gestion du cycle de vie des clés de chiffrement en 2025. Leur taille crée d'importantes obligations de conformité et des parcs cloud multi-fournisseurs complexes. Beaucoup exploitent également des systèmes cryptographiques plus anciens qui nécessitent une gestion continue avant leur remplacement. Les achats comprennent généralement des contrats fournisseurs certifiés, des renouvellements de HSM et des services professionnels. Ces exigences augmentent la valeur moyenne des contrats pour les grandes organisations. Le Conseil européen des paiements a publié en 2026 des orientations sur les algorithmes cryptographiques et la gestion des clés, incluant des recommandations post-quantiques pour les prestataires de services de paiement.[4] Les acheteurs des secteurs des paiements, de la santé et du gouvernement sont particulièrement susceptibles de maintenir des programmes de conformité formels. Leur demande ancre les revenus des fournisseurs établis sur le marché de la gestion du cycle de vie des clés de chiffrement. Les grandes organisations ont également davantage de systèmes nécessitant une politique commune et une couverture d'audit.
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,54 % jusqu'en 2031. Les services fournis via le cloud réduisent le besoin de matériel dédié et de grandes équipes de spécialistes. Entrust a lancé KeyControl en tant que service en août 2024 avec des contrôles automatisés du cycle de vie, des coffres décentralisés et un suivi de la conformité. Ce modèle abaisse la barrière à l'entrée pour les petites entreprises réglementées. Les prestataires de soins de santé et les entreprises de technologie financière peuvent utiliser des outils gérés sans maintenir une infrastructure HSM sur site. Les fournisseurs de services de sécurité gérés peuvent également intégrer la gestion des clés dans des offres de conformité plus larges. Ce canal atteint des acheteurs qui ne sont peut-être pas en mesure d'évaluer des plateformes cryptographiques autonomes. Le marché de la gestion du cycle de vie des clés de chiffrement s'élargit à mesure que la prestation de services aligne les contrôles de sécurité sur des budgets opérationnels plus réduits. La croissance des PME rend également la facilité de déploiement et la qualité du support plus importants comme facteurs concurrentiels.
Par Environnement de Chiffrement :
Les Contrôles en Transit Gagnent en ImportanceLes données au repos représentaient 56,94 % de la part du marché de la gestion du cycle de vie des clés de chiffrement en 2025. Le chiffrement des disques, des bases de données, des fichiers et du stockage d'objets est devenu un contrôle de base dans de nombreux environnements réglementés. Le segment comprend le chiffrement transparent des données, le chiffrement au niveau des colonnes, la protection des volumes et la gestion des clés multi-applications. Ensemble, ces applications représentent une part substantielle du volume de clés dans les grandes organisations. Les racines de confiance basées sur HSM restent courantes pour les données sensibles au repos. Les acheteurs dans les secteurs réglementés exigent souvent une assurance FIPS 140-3 de niveau 3 ou supérieur pour le matériel concerné. La base installée crée une demande continue pour la rotation, la gestion des politiques et les contrôles de récupération. Les exigences relatives aux données au repos restent également centrales lors de la migration vers le cloud. Les organisations doivent préserver le contrôle des clés à mesure que les enregistrements se déplacent entre les emplacements de stockage.
Les données en transit devraient se développer à un CAGR de 26,32 % jusqu'en 2031. L'architecture zéro confiance exige une authentification TLS mutuelle et un matériel de clé spécifique à la session pour les communications de service à service. Les orientations du BSI allemand ont identifié TLS 1.3 comme la norme préférée pour les organisations NIS2 concernées et n'ont pas reconnu TLS 1.0 ou TLS 1.1 comme étant à l'état de l'art. Les services basés sur des API, les conteneurs et les agents d'intelligence artificielle augmentent le volume des sessions chiffrées. Ces environnements nécessitent des processus automatisés de cycle de vie des certificats, car le renouvellement manuel ne passe pas à l'échelle. Le secteur de la gestion des clés de chiffrement répond avec des outils qui automatisent la rotation et contrôlent les identifiants des machines. Ce besoin peut être particulièrement aigu dans les environnements d'applications distribuées. La sécurité en transit rapproche également la gestion des clés des équipes réseau, identité et application. Des contrôles partagés peuvent réduire le risque de certificats expirés et de protection de session incohérente.

Par Secteur d'Activité :
Le BFSI est le Plus Grand Tandis que le Gouvernement AccélèreLe BFSI détenait 29,38 % de la part du marché de la gestion du cycle de vie des clés de chiffrement en 2025. Le secteur a longtemps investi dans les clés de paiement sécurisées par HSM, le chiffrement des bases de données et l'infrastructure de certificats. PCI DSS exige des processus documentés pour la génération, la distribution, le stockage, la rotation et le retrait des clés utilisées avec les données de titulaires de cartes. Cela génère des dépenses régulières de la part des commerçants, des acquéreurs, des processeurs et des institutions financières. DORA a ajouté des exigences de résilience opérationnelle pour la récupération cryptographique dans les services financiers européens. Les règles MiCA renforcent également la protection des clés privées utilisées dans la garde d'actifs cryptographiques. Des fournisseurs spécialisés continuent de soutenir les cas d'usage du chiffrement des paiements tels que l'injection de clés pour les distributeurs automatiques de billets et les points de vente. Ces cas d'usage nécessitent du matériel certifié et parfois isolé physiquement. Les obligations de sécurité établies du secteur soutiennent sa position de leader en termes de revenus.
Le secteur gouvernement et administration publique devrait se développer à un CAGR de 27,26 % jusqu'en 2031. Les exigences de contrôle souverain des clés deviennent des règles applicables dans plusieurs juridictions. Les règles chinoises relatives aux infrastructures d'information critiques exigent des algorithmes cryptographiques, des produits et des mécanismes de clés approuvés. Le pays a également publié en 2026 des exigences techniques pour la gestion des clés dans les réseaux de distribution de clés quantiques.[5] Ces mesures favorisent les achats répondant aux exigences locales de certification et de souveraineté. La santé, la fabrication, les télécommunications, l'énergie, les services publics et le commerce de détail contribuent également à la demande. Leurs besoins vont de la protection des données de santé à la segmentation des technologies opérationnelles et à la tokenisation des paiements. Le marché de la gestion du cycle de vie des clés de chiffrement s'étend à ces secteurs à mesure que le chiffrement devient un élément standard des achats cloud. La demande gouvernementale devrait rester particulièrement importante là où s'appliquent les exigences de sécurité nationale et d'infrastructure critique.
Analyse Géographique
Marché de la gestion du cycle de vie des clés de chiffrement en Amérique du Nord
L'Amérique du Nord représentait 39,28 % de la part du marché de la gestion du cycle de vie des clés de chiffrement en 2025. La région combine une infrastructure cloud dense avec des dépenses de conformité matures dans les services financiers. Les exigences fédérales au titre du FISMA, du FedRAMP et de l'assurance de l'information de défense façonnent les normes d'approvisionnement. L'ordonnance exécutive 14412 a imposé aux agences fédérales de faire migrer leurs mécanismes d'établissement de clés vers des normes post-quantiques approuvées d'ici le 31 décembre 2030. Elle a également établi une échéance connexe pour les contractants concernés par le biais d'un amendement FAR proposé. Le Canada accroît la demande grâce aux institutions financières supervisées dans le cadre de référentiels de cybersécurité alignés sur les contrôles orientés NIST. Le Mexique soutient la demande régionale à mesure que les obligations de chiffrement se développent pour les plateformes de paiement numérique.
Marché de la gestion du cycle de vie des clés de chiffrement en Europe
L'Europe occupait la deuxième position régionale en 2025. Le RGPD, DORA et NIS2 ont intégré le chiffrement et la politique cryptographique dans un ensemble plus large d'exigences en matière de risque opérationnel. DORA est devenu applicable le 17 janvier 2025. Le BSI allemand fournit des orientations techniques sur le chiffrement des transports et la sélection des algorithmes pour les organisations concernées. L'Allemagne, la France et le Royaume-Uni demeurent d'importants marchés nationaux. Les exigences de souveraineté des données soutiennent les architectures BYOK et HYOK qui maintiennent la garde des clés chez le client. Les spécialistes européens se démarquent par leur support local, leur documentation d'audit et leurs contrôles de résidence des données.
Marché de la gestion du cycle de vie des clés de chiffrement en Asie-Pacifique, Moyen-Orient et Afrique, et Amérique du Sud
L'Asie-Pacifique devrait se développer à un CAGR de 28,66 % jusqu'en 2031. La Chine est un contributeur majeur, car ses réglementations imposent une certification pour la cryptographie commerciale utilisée dans les infrastructures critiques. La norme de distribution quantique de clés de 2026 élargit les exigences relatives aux infrastructures de communication quantique. L'Inde a documenté des travaux sur un écosystème domestique résistant aux menaces quantiques. Le Japon renforce également ses exigences en matière de chiffrement pour la transmission de données classifiées. L'Amérique du Sud, le Moyen-Orient et l'Afrique demeurent des contributeurs régionaux plus modestes. La LGPD brésilienne soutient les investissements dans le chiffrement, tandis que les Émirats arabes unis et l'Arabie saoudite poursuivent des stratégies de données souveraines pour les charges de travail cloud gouvernementales.
Paysage Concurrentiel
Concentration du Marché
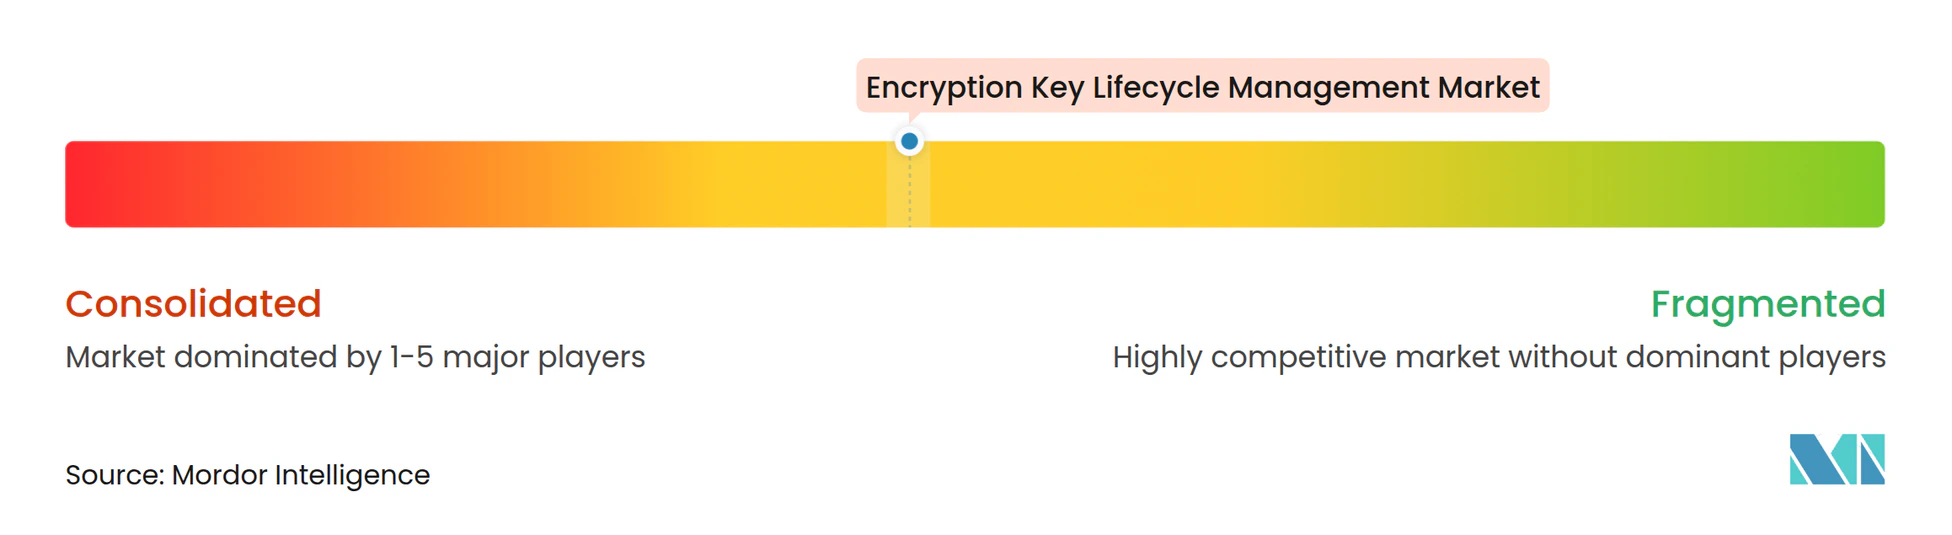
Le marché de la gestion du cycle de vie des clés de chiffrement est modérément consolidé parmi les grands fournisseurs de technologie et de sécurité. Thales Group, IBM Corporation, AWS, Microsoft Corporation et Google combinent des intégrations cloud, des offres HSM et des relations de conformité avec les entreprises. Entrust, Fortanix, Keyfactor, CyberArk, Utimaco et Securosys fournissent des capacités cryptographiques spécialisées et un support multi-cloud. La concurrence se concentre de plus en plus sur une plateforme unifiée pour l'infrastructure à clé publique (PKI), les certificats, les secrets, les identités machines et les clés de chiffrement. Keyfactor a introduit son Trust Control Plane en juin 2026 pour centraliser la gestion des identités machines et la gouvernance cryptographique.[6] Cette approche vise à réduire la fragmentation opérationnelle entre les équipes de sécurité. Les acteurs établis bénéficient d'un avantage là où les contrats de conformité existants et le matériel validé créent des coûts de changement.
Thales a étendu sa plateforme CipherTrust en tant que service en mars 2026 pour inclure les capacités de gestion des clés KMIP et Oracle Transparent Data Encryption. IBM a publié Cloud Key Protect Dedicated en mars 2026 pour les charges de travail cloud à haute assurance. Entrust et IBM Consulting ont également combiné des services de transformation quantique sécurisée avec une plateforme de contrôle cryptographique commune en avril 2026. Ces mouvements montrent que les fournisseurs relient les capacités produit, service et conformité. Le marché de la gestion du cycle de vie des clés de chiffrement offre de la place pour les services gérés, le support à la migration post-quantique et la gouvernance automatisée des inventaires cryptographiques. Les fournisseurs capables de simplifier les opérations dans les environnements hérités et cloud pourraient être mieux positionnés auprès des acheteurs réglementés. La validation FIPS 140-3 reste une qualification majeure dans les achats gouvernementaux et réglementés.
Les fournisseurs spécialisés ciblent des besoins sur le marché de la gestion du cycle de vie des clés de chiffrement que les grandes plateformes cloud peuvent ne pas suffisamment servir. StorMagic se concentre sur la gestion des clés en périphérie virtualisée, tandis que Crypto4A Technologies développe des architectures HSM à sécurité quantique. ManageEngine Key Manager Plus est conçu pour les organisations de taille moyenne qui ont besoin d'une administration plus simple. Ces fournisseurs peuvent être compétitifs là où les grandes appliances sont trop coûteuses ou où les outils natifs cloud sont difficiles à adapter. La crypto-agilité est un autre point de différenciation car elle permet de modifier les algorithmes, les protocoles et les types de cls avec moins de changements applicatifs. Cela est important à mesure que les normes post-quantiques entrent dans la phase de planification de la mise en œuvre. Le secteur de la gestion des clés de chiffrement reste compétitif car les exigences des clients varient selon la charge de travail, la juridiction et le niveau d'assurance. Aucune part combinée pour les principaux fournisseurs n'a été fournie, de sorte que le rapport ne caractérise pas le marché comme étant fortement concentré.
Leaders du Secteur de la Gestion du Cycle de Vie des Clés de Chiffrement
-
Thales Group
-
International Business Machines Corporation
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion du cycle de vie des clés de chiffrement Entreprises couvertes dans ce rapport
- Thales Group
- International Business Machines Corporation
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Fortanix, Inc.
- Entrust Corporation
- Oracle Corporation
- Broadcom Inc.
- Dell Technologies Inc.
- Hewlett Packard Enterprise Company
- Keyfactor, Inc.
- CyberArk Software Ltd.
- HashiCorp, Inc.
- Futurex, LP
- Utimaco GmbH
- Securosys SA
- SSH Communications Security Corporation
- WinMagic Inc.
- Virtru Corporation
- Townsend Security, Inc.
- StorMagic Limited
- OpenText Corporation
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Cryptomathic A/S
- Crypto4A Technologies Inc.
Développements industriels récents dans Marché de la gestion du cycle de vie des clés de chiffrement
- Juin 2026 : Le Journal officiel fédéral américain a publié le décret 14412, « Sécuriser la nation contre les attaques cryptographiques avancées », signé le 22 juin 2026, imposant aux agences fédérales de faire la transition de leurs protocoles d'établissement de clés vers les normes FIPS PQC approuvées par le NIST d'ici le 31 décembre 2030, et chargeant le Conseil FAR d'étendre la même échéance aux contractants fédéraux concernés. Le décret exige simultanément que la CISA et le NIST publient des exigences minimales pour un inventaire cryptographique des composants dans un délai de 270 jours, créant une demande immédiate pour des plateformes de découverte et d'inventaire des actifs cryptographiques.
- Juin 2026 : Keyfactor a lancé le Trust Control Plane le 9 juin 2026, un modèle opérationnel unifié consolidant la gestion des identités machines, la gouvernance cryptographique et l'automatisation PKI dans un système unique avec une boucle opérationnelle Observer-Analyser-Provisionner-Orchestrer-Gouverner. Le produit cible les segments de pannes de certificats, de préparation quantique et de préparation aux audits, et est positionné pour prendre en charge chaque identité de machine, de charge de travail et d'agent d'intelligence artificielle au sein d'une entreprise.
- Avril 2026 : Entrust Corporation a annoncé une collaboration avec IBM Consulting le 29 avril 2026, combinant les services de transformation quantique sécurisée d'IBM Consulting avec la plateforme de sécurité cryptographique Entrust en tant qu'offre conjointe pour la migration PQC des entreprises. Le partenariat fournit un plan de contrôle unifié sur l'infrastructure à clé publique (PKI), les certificats, les clés et les secrets, ancré dans des HSM conformes à la post-quantique, et cible les entreprises réglementées gérant la prolifération cryptographique dans les environnements hérités, cloud et DevOps.
- Avril 2026 : Thales Trusted Cyber Technologies a lancé CipherTrust Manager k160 Mk II le 20 avril 2026, une appliance compacte de gestion des clés cryptographiques pour les déploiements en périphérie tactique, stockant jusqu'à 10 000 clés symétriques avec un jeton HSM détachable fonctionnant comme un interrupteur physique de mise hors tension pour protéger les données critiques lors d'opérations à haut risque. L'appareil s'intègre à la plateforme de sécurité des données CipherTrust pour une gouvernance centralisée des clés à l'échelle de l'entreprise.
- Mars 2026 : Thales a ajouté KMIP et CipherTrust Application Key Management pour Oracle Transparent Data Encryption à sa plateforme de sécurité des données CipherTrust en tant que service le 30 mars 2026, permettant aux entreprises de centraliser la gestion des clés de chiffrement des bases de données Oracle dans un modèle SaaS qui réduit les coûts opérationnels et assure la conformité avec le RGPD, PCI DSS et HIPAA grâce à des contrôles automatisés du cycle de vie des clés.
Portée du Rapport sur le Marché Mondial de la Gestion du Cycle de Vie des Clés de Chiffrement
Le marché de la gestion du cycle de vie des clés de chiffrement englobe les solutions qui gèrent le cycle de vie complet des clés cryptographiques utilisées pour protéger les données au repos, en transit et en cours d'utilisation, depuis la génération jusqu'à la distribution, la rotation, la révocation et la destruction sécurisée. Ce marché comprend les modules matériels de sécurité (HSM), les services de gestion des clés (KMS) cloud et les plateformes logicielles de gestion des clés qui génèrent des clés cryptographiquement robustes, les stockent et les distribuent de manière sécurisée aux systèmes autorisés, appliquent des calendriers de rotation automatisés, gèrent les versions de clés et les politiques d'accès, auditent l'utilisation des clés et retirent ou détruisent les clés de manière sécurisée lorsqu'elles ne sont plus nécessaires. Les solutions assurent la conformité avec FIPS 140-2/140-3, PCI-DSS et d'autres normes cryptographiques ; préviennent l'exposition et l'utilisation abusive des clés ; permettent les modèles BYOK et HYOK pour le chiffrement cloud ; et offrent une visibilité centralisée sur la posture des clés de chiffrement dans les environnements hybrides et multi-cloud.
Le rapport sur le marché de la gestion du cycle de vie des clés de chiffrement est segmenté par composant (solutions et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), environnement de chiffrement (données au repos et données en transit), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI), et autres secteurs d'activité), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Données au Repos |
| Données en Transit |
| Gouvernement et Administration Publique |
| Fabrication Industrielle |
| Commerce de Détail et Commerce Électronique |
| Transport et Logistique |
| Énergie et Services Publics |
| Pétrole et Gaz |
| Technologies de l'Information et Télécommunications |
| Médias et Divertissement |
| Établissements d'Enseignement et de Recherche |
| Santé et Sciences de la Vie |
| Banque, Services Financiers et Assurance (BFSI) |
| Autres Secteurs d'Activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par Composant | Solutions | ||
| Services | |||
| Par Mode de Déploiement | Cloud | ||
| Sur Site | |||
| Hybride | |||
| Par Taille d'Organisation | Grandes Entreprises | ||
| Petites et Moyennes Entreprises | |||
| Par Environnement de Chiffrement | Données au Repos | ||
| Données en Transit | |||
| Par Secteur d'Activité | Gouvernement et Administration Publique | ||
| Fabrication Industrielle | |||
| Commerce de Détail et Commerce Électronique | |||
| Transport et Logistique | |||
| Énergie et Services Publics | |||
| Pétrole et Gaz | |||
| Technologies de l'Information et Télécommunications | |||
| Médias et Divertissement | |||
| Établissements d'Enseignement et de Recherche | |||
| Santé et Sciences de la Vie | |||
| Banque, Services Financiers et Assurance (BFSI) | |||
| Autres Secteurs d'Activité | |||
| Par Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la gestion du cycle de vie des clés de chiffrement en 2026 ?
La taille du marché de la gestion du cycle de vie des clés de chiffrement devrait augmenter de 2,96 milliards USD en 2025 à 3,51 milliards USD en 2026 et atteindre 9,26 milliards USD d'ici 2031, avec un CAGR de 21,41 % sur la période 2026-2031.
Qu'est-ce qui stimule la demande pour les plateformes de gestion du cycle de vie des clés de chiffrement ?
Les exigences réglementaires, les opérations multi-cloud, l'exposition aux rançongiciels et la planification de la migration post-quantique augmentent la demande de contrôles centralisés.
Quelle approche de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud représentait 57,81 % du chiffre d'affaires en 2025 et devrait croître à un CAGR de 26,28 % jusqu'en 2031.
Quelles organisations adoptent le plus rapidement les services de gestion des clés ?
Les petites et moyennes entreprises devraient croître à un CAGR de 26,54 % à mesure que les services fournis via le cloud réduisent les obstacles liés au matériel et aux effectifs.
Pourquoi les normes post-quantiques sont-elles pertinentes pour la gestion des clés en entreprise ?
Les organisations ont besoin d'un inventaire complet des clés et des dépendances cryptographiques avant de pouvoir migrer vers les normes post-quantiques approuvées par le NIST.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait se développer à un CAGR de 28,66 %, soutenue par les actions réglementaires et les exigences de cryptographie souveraine.