
Tamanho e Participação do Mercado de Gestão de Direitos de Dados
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.11 Bilhões de dólares |
| Tamanho do Mercado (2031) | 2.71 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 19.54 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Direitos de Dados por Mordor Intelligence
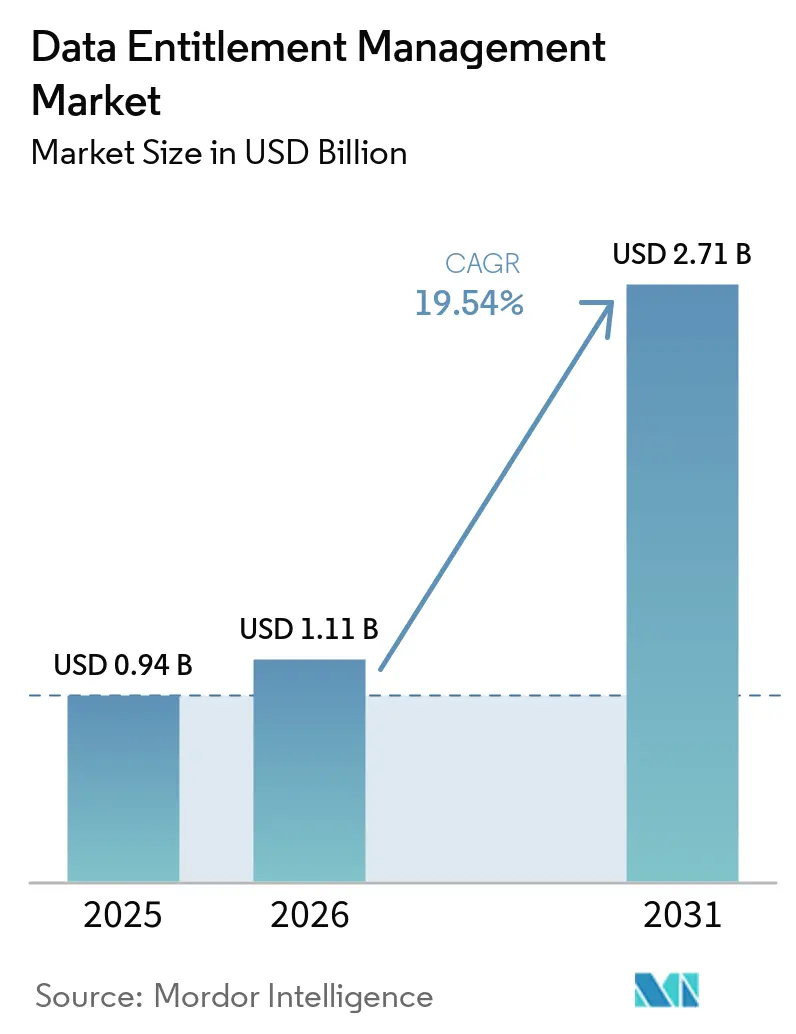
O tamanho do mercado de gestão de direitos de dados foi avaliado em 0,94 bilhões de USD em 2025 e estima-se que cresça de 1,11 bilhões de USD em 2026 para atingir 2,71 bilhões de USD até 2031, a um CAGR de 19,54% durante o período de previsão (2026-2031). O mercado de gestão de direitos de dados está crescendo à medida que serviços em nuvem, cargas de trabalho de inteligência artificial e credenciais de máquinas adicionam pontos de acesso mais rapidamente do que os programas convencionais de governança de identidade conseguem revisá-los. Organizações nas quais a inteligência artificial expandiu materialmente as identidades que necessitam de acesso registraram uma taxa de violação de 43% nos 12 meses anteriores, em comparação com 11% entre organizações sem essa mudança. A necessidade resultante não se limita à verificação das permissões dos funcionários, pois as organizações também precisam controlar o que os agentes de inteligência artificial e os sistemas automatizados podem recuperar ou transmitir a um usuário. Os fornecedores estão respondendo ao vincular os direitos de identidade à classificação de dados, permitindo que as decisões de acesso considerem tanto o solicitante quanto a sensibilidade dos dados. Os limites de integração continuam sendo importantes, pois 76% das organizações não conseguiam remover imediatamente o acesso permanente que não era mais necessário.
Principais Conclusões do Relatório
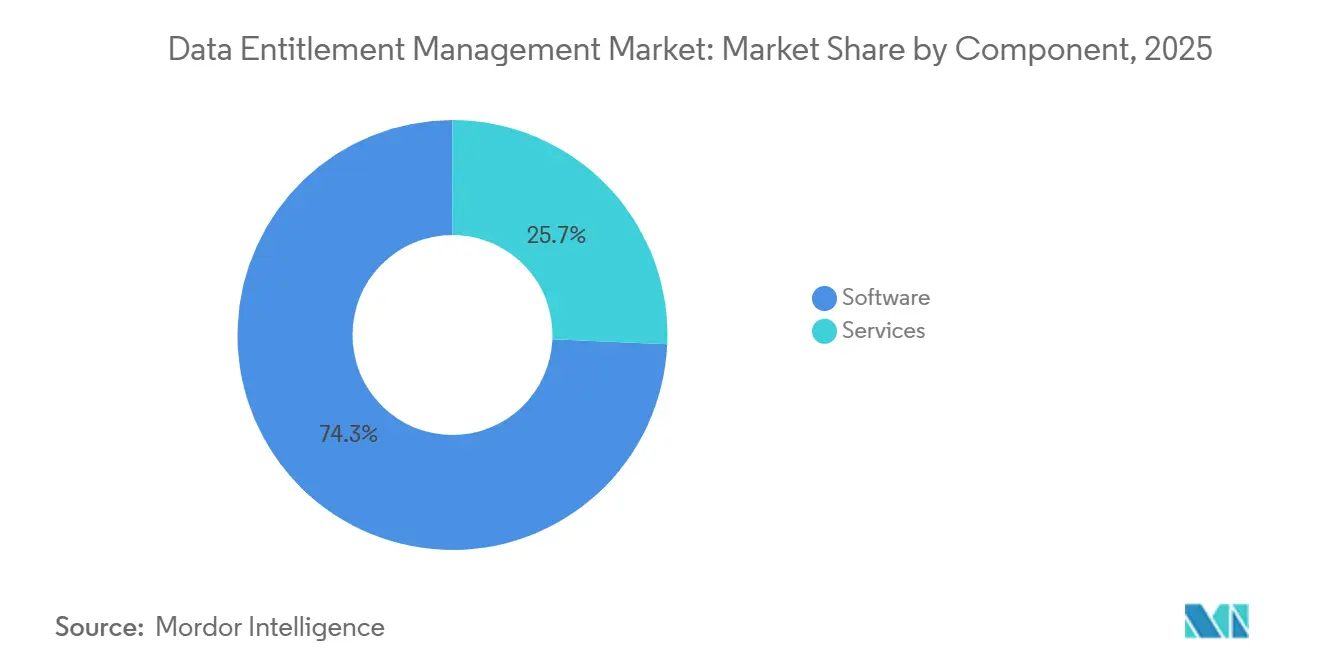
- Por componente, o software detinha 74,31% da receita no mercado de gestão de direitos de dados em 2025, enquanto os serviços devem se expandir a um CAGR de 23,74% até 2031.
- Por modo de implantação, a nuvem representou 57,83% da receita em 2025 e deve crescer a um CAGR de 24,65% até 2031.
- Por tamanho de organização, as grandes empresas detinham 69,74% da receita no mercado de gestão de direitos de dados em 2025, enquanto as pequenas e médias empresas devem se expandir a um CAGR de 26,58% até 2031.
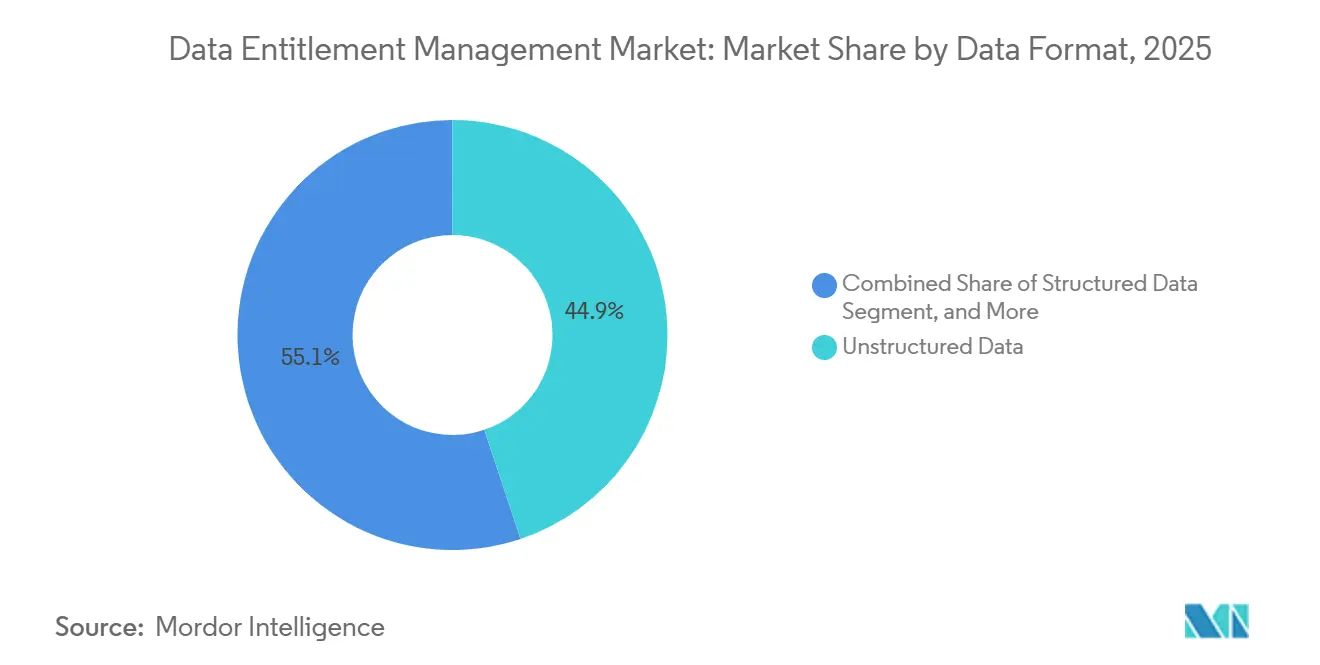
- Por formato de dados, os dados não estruturados detinham 44,86% da receita em 2025, enquanto os dados semiestruturados devem se expandir a um CAGR de 24,93% até 2031.
- Por vertical da indústria, serviços bancários, financeiros e de seguros detinham 26,58% da receita em 2025, enquanto o setor de TI e Telecomunicações deve se expandir a um CAGR de 28,26% até 2031.
- Por geografia, a América do Norte representou 41,37% da receita do mercado de gestão de direitos de dados em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 27,61% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Gestão de Direitos de Dados
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Crescimento da Inteligência Artificial, Copilotos e Identidades Não Humanas | +5.1% | Global, com maior pressão nos ecossistemas nativos de nuvem da América do Norte e da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Expansão de Ambientes de Dados Híbridos e Multinuvem | +4.3% | Global, especialmente América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escalada dos Requisitos Regulatórios e de Auditoria | +3.1% | América do Norte e União Europeia, com extensão para verticais regulamentadas da Ásia-Pacífico e do Oriente Médio e África | Médio prazo (2-4 anos) |
| Requisitos de Autorização para Fluxos de Trabalho Agênticos | +2.4% | Global, concentrado nos polos tecnológicos da América do Norte e da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Aumento do Risco de Ameaças Internas e Privilégios Excessivos | +1.8% | Global, com exposição aguda nos setores de serviços bancários, financeiros e de seguros, saúde e governo | Médio prazo (2-4 anos) |
| Crescente Demanda por Provisionamento de Dados em Tempo Real | +1.0% | América do Norte e Ásia-Pacífico, com extensão para a Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Crescimento da Inteligência Artificial, Copilotos e Identidades Não Humanas
O mercado de gestão de direitos de dados está sendo moldado por um rápido aumento de agentes de inteligência artificial, contas de serviço, tokens de API e credenciais OAuth. A Entro Security relatou que as identidades não humanas superavam as identidades humanas na proporção de 45:1 na empresa média e de até 144:1 em ambientes nativos de nuvem. Sua análise do primeiro semestre de 2025 abrangeu 27 milhões de identidades não humanas, destacando a escala de credenciais que requerem governança. As revisões de acesso em ritmo humano não acompanham o ritmo quando um agente automatizado pode adquirir e usar permissões em milissegundos. Apenas 19% das organizações haviam implementado governança contínua para identidades não humanas em 2026.[1] As plataformas devem, portanto, governar tanto o acesso humano quanto os dados que um agente de inteligência artificial pode recuperar ou retransmitir para um usuário.
Expansão de Ambientes de Dados Híbridos e Multinuvem
O mercado de gestão de direitos de dados também reflete a transição de um único diretório para vários ambientes de políticas. Os dados agora residem em armazéns Snowflake e Databricks, armazenamento de objetos AWS e Azure, ferramentas de colaboração SaaS e bancos de dados locais. Cada ambiente utiliza seu próprio modelo de permissões, o que complica a aplicação de uma única regra de negócio para acesso. Pesquisas sobre ambientes de banco de dados heterogêneos constataram que as organizações provisionaram 20%-30% de capacidade computacional adicional para lidar com a sobrecarga de governança e experimentaram transições mais longas para integração legada baseada em API.[2] Cada serviço em nuvem adicional pode ampliar a dispersão de direitos quando as permissões não podem ser visualizadas em uma única tela. A Veza relatou mais de 16 bilhões de permissões sob gestão ativa no momento em que anunciou seu financiamento da Série D em abril de 2025.
Escalada dos Requisitos Regulatórios e de Auditoria
O mercado de gestão de direitos de dados se beneficia de regulamentações que exigem controle mais visível e defensável do acesso a dados sensíveis. O Artigo 9 do DORA exige controles de acesso privilegiado para instituições financeiras de Nível 1, enquanto a Lei de IA da União Europeia exige governança formal de acesso para sistemas de inteligência artificial de alto risco. A regra de divulgação de segurança cibernética da SEC exige que empresas públicas divulguem incidentes materiais de segurança cibernética em até 4 dias úteis, aumentando o valor das trilhas de auditoria de direitos pré-construídas. As Autoridades Europeias de Proteção de Dados impuseram 1,2 bilhões de EUR (1,31 bilhões de USD) em multas do RGPD durante 2024. Esse ambiente de fiscalização apoia a descoberta automatizada, a certificação e a correção de acesso excessivo a dados. Também move os compradores de atribuições estáticas de funções para autorizações que consideram atributos de dados e finalidade comercial.
Requisitos de Autorização para Fluxos de Trabalho Agênticos
Os sistemas agênticos podem encadear chamadas de ferramentas, consultar fontes estruturadas e não estruturadas e agir em nome de um principal humano. Esse comportamento torna o acesso permanente amplo inadequado para muitas tarefas no mercado de gestão de direitos de dados. A Cloud Security Alliance declarou que tais sistemas precisam de acesso just-in-time, escopo específico por tarefa, credenciais com prazo limitado e revogação automática quando uma tarefa termina ou seu contexto muda. LangGraph, CrewAI, AutoGen e o Protocolo de Contexto de Modelo não forneciam confinamento integrado para direitos em nível de agente. Um estudo empírico de setembro de 2026 associou essa limitação à exfiltração de dados por meio de injeção de prompt e movimentação lateral.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Complexidade de Integração com Sistemas Legados | -2.1% | Global, mais aguda nos setores de manufatura empresarial, governo e serviços bancários, financeiros e de seguros da América do Norte | Médio prazo (2-4 anos) |
| Altos Custos de Implementação e Operação | -1.6% | Global, restrição mais forte em mercados emergentes e segmentos dominados por PMEs na América do Sul e no Oriente Médio e África | Médio prazo (2-4 anos) |
| Fragmentação dos Padrões de Autorização e Linguagens de Política | -0.9% | Global, com extensão para os ciclos de aquisição de tecnologia empresarial | Longo prazo (≥ 4 anos) |
| Latência de Autorização e Compensações de Desempenho | -0.6% | Ambientes de carga de trabalho em tempo real da Ásia-Pacífico e da América do Norte | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Sistemas Legados
A integração com sistemas legados continua sendo um grande limitador do mercado de gestão de direitos de dados. Aplicações da era de mainframe, bancos de dados locais e serviços de diretório antigos não foram projetados para controles de autorização externos. O IAM em nuvem, as funções SaaS, os grupos locais e as permissões de aplicações legadas também mudam em cronogramas diferentes. Isso torna o acesso obsoleto difícil de encontrar e ainda mais difícil de certificar com evidências adequadas para uma auditoria. O Grupo de Gestão de Identidades Não Humanas observou que as revisões de direitos híbridos exigem visibilidade consistente nesses ambientes.[3] Sistemas sem registro nativo não conseguem produzir os sinais comportamentais necessários para a governança contínua. Esquemas de autorização proprietários também podem exigir conectores personalizados quando não se mapeiam para abordagens modernas baseadas em atributos ou de política como código.
Altos Custos de Implementação e Operação
Os custos de implementação e operação podem atrasar a adoção, especialmente quando uma organização também está gerenciando a dispersão de identidades, migrações para a nuvem e programas de segurança. Essa restrição é mais forte para compradores menores e para organizações que operam com orçamentos limitados. Uma grande instituição financeira poderia exigir um investimento único de 8-14 milhões de GBP (10-18 milhões de USD) para consolidar pilhas legadas de controle de acesso baseado em atributos. A mesma análise estimou sinergias anuais de execução de 18-24 milhões de GBP (23,77-31,70 milhões de USD), mas somente após uma transição de vários anos. Organizações menores podem continuar com revisões manuais de acesso quando não conseguem sustentar esse investimento inicial. Elas podem, em vez disso, recorrer a provedores de serviços gerenciados, onde as taxas recorrentes se tornam um custo operacional relevante.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Crescimento dos Serviços Sinaliza a Maturação do Mercado
O software detinha 74,31% da participação no mercado de gestão de direitos de dados em 2025. Essa liderança refletiu uma preferência inicial por plataformas automatizadas que as organizações podiam implantar sob licença em seu ambiente de acesso existente. O software nativo de nuvem pode ser provisionado rapidamente e cobrado por meio de modelos de consumo que se adequam aos ciclos orçamentários empresariais e às decisões de aquisição em fases. O software também oferece às equipes de segurança uma forma repetível de aplicar políticas de acesso em sistemas de dados conectados sem criar processos de revisão manual separados. O setor de gestão de direitos de dados, portanto, dependeu primeiramente de plataformas que fornecem aplicação de políticas, visibilidade de direitos e uma base para expansão posterior.
Os serviços devem crescer a um CAGR de 23,74% até 2031, a taxa mais rápida entre os 2 componentes. Implementação, integração, ajuste de políticas e operações gerenciadas tornam-se mais importantes à medida que as implantações alcançam sistemas mais antigos e várias plataformas de dados. O tamanho do mercado de gestão de direitos de dados para serviços é sustentado por trabalhos que não podem ser concluídos por meio de uma implantação de software padrão ou resolvidos por um único conector. As organizações frequentemente precisam de suporte externo para alinhar regras de política entre serviços em nuvem, aplicações SaaS e sistemas legados com diferentes estruturas de permissão. Em 2026, a Immuta introduziu capacidades de acesso a dados agêntico que governam o acesso temporário de agentes de inteligência artificial no Snowflake, Databricks e BigQuery, ilustrando por que o trabalho de implementação especializado está se tornando cada vez mais necessário.[4]
Por Modo de Implantação: A Nuvem se Consolida Enquanto o Ambiente Local Persiste
A implantação em nuvem detinha 57,83% da participação no mercado de gestão de direitos de dados em 2025. Também deve crescer a um CAGR de 24,65% até 2031, a taxa mais rápida entre os modos de implantação. Os ambientes em nuvem suportam alterações de políticas que podem ser distribuídas aos pontos de aplicação sem modificar o código da aplicação em cada carga de trabalho conectada. Essa estrutura é bem adequada para autorização baseada em atributos e de política como código que precisa de ajustes regulares à medida que as condições dos dados mudam. Também suporta controle de acesso dinâmico em serviços de dados em nuvem conectados e nas aplicações que os utilizam.
A implantação local permanece relevante em ambientes regulamentados onde as regras de soberania de dados restringem a avaliação de políticas no lado da nuvem. O Artigo 9 do DORA e os requisitos do FedRAMP dos Estados Unidos reforçam a necessidade de controles sobre cargas de trabalho sensíveis e regulamentadas. A implantação híbrida conecta ambientes locais estabelecidos com plataformas de dados nativas de nuvem, permitindo que as organizações mantenham controles locais selecionados. A Varonis lançou coletores de classificação de dados específicos por região em abril de 2025 para suportar a residência de dados dentro de um modelo de governança unificado.[5] O mercado de gestão de direitos de dados continua a exigir essa abordagem, pois as organizações não conseguem substituir rapidamente sistemas mais antigos ou mover decisões de política sensíveis para fora de sua jurisdição.
Por Tamanho de Organização: As PMEs Aceleram à Medida que o SaaS Reduz a Barreira de Entrada
As grandes empresas detinham 69,74% da receita em 2025. Seus ambientes de dados são comumente distribuídos em várias plataformas e exigem equipes dedicadas de engenharia de segurança para operar políticas de acesso de forma consistente. Essas organizações também têm mais recursos para configurar e manter plataformas empresariais de direitos ao longo de longos ciclos de implantação. Requisitos de acesso complexos entre unidades de negócio, aplicações, repositórios de dados e grupos de usuários impulsionam a demanda. As grandes implantações ainda fornecem a maior base de receita para o mercado de gestão de direitos de dados.
As pequenas e médias empresas devem se expandir a um CAGR de 26,58% até 2031. A entrega via SaaS reduz a necessidade de infraestrutura local e diminui a barreira inicial de adoção para organizações sem grandes equipes de segurança. Os requisitos do PCI DSS 4.0, do RGPD e da CCPA ampliam a pressão sobre a governança de acesso ao oferecer integração simplificada e preços escalonados, permitindo assim que organizações do mercado intermediário que lidam com informações sensíveis de clientes se adequem. A Netwrix constatou que organizações com 500-999 funcionários tiveram a maior taxa de violação por coorte de tamanho, de 40,3% em 2026. Os fornecedores estão abordando essa exposição com integração simplificada e preços escalonados, expandindo o mercado de gestão de direitos de dados além das maiores empresas.
Por Formato de Dados: Dados Não Estruturados Dominam Enquanto Dados Semiestruturados Crescem Mais Rapidamente
Os dados não estruturados detinham 44,86% da receita em 2025. Conteúdo sensível é amplamente armazenado em compartilhamentos de arquivos, plataformas de colaboração, arquivos de e-mail e repositórios de documentos, que frequentemente acumulam permissões de acesso ao longo do tempo. Os controles nesses ambientes são frequentemente aplicados no nível de pasta ou bucket, em vez de a cada registro ou item individual. Isso pode deixar as permissões mais amplas do que a sensibilidade dos arquivos individuais exige, tornando o trabalho de revisão mais difícil. Essas condições deram aos dados não estruturados a maior participação no mercado de gestão de direitos de dados.
Os dados semiestruturados devem crescer a um CAGR de 24,93% até 2031, a taxa mais rápida entre os formatos de dados. Os pipelines de inteligência artificial e análise processam cada vez mais logs JSON, respostas de API e fluxos de eventos contendo identificadores pessoais, transações financeiras e códigos de saúde. Esses tipos de dados podem conter atributos regulamentados sem a aplicação de esquema encontrada em bancos de dados relacionais e controles convencionais de banco de dados. Pesquisas sobre fontes de dados heterogêneas constataram que a recuperação por inteligência artificial requer filtragem e redação em nível de fragmento para limitar a exposição de tokens sensíveis. Os dados estruturados mantêm um papel porque os bancos de dados SQL possuem controles maduros em nível de linha e coluna, enquanto o mercado de gestão de direitos de dados deve cobrir todos os 3 formatos em fluxos de trabalho combinados de inteligência artificial e análise.

Por Vertical da Indústria: O Setor de Serviços Bancários, Financeiros e de Seguros Ancora a Demanda Enquanto TI e Telecomunicações Aceleram
O setor de serviços bancários, financeiros e de seguros detinha 26,58% da receita em 2025. O setor opera sob os requisitos da SOX, PCI DSS, RGPD, DORA e Basileia III, que exigem acesso rastreável e de menor privilégio a dados financeiros. As instituições financeiras precisam cada vez mais de controles baseados em finalidade na camada de dados, em vez de controles baseados em função apenas na camada de aplicação. Essa necessidade é reforçada quando registros sensíveis se movem entre sistemas em nuvem, ferramentas de análise e ambientes de dados operacionais. O setor de serviços bancários, financeiros e de seguros permanece o maior vertical no mercado de gestão de direitos de dados.
O setor de TI e telecomunicações deve se expandir a um CAGR de 28,26% até 2031. Os provedores adjacentes a hiperescaladores gerenciam plataformas em nuvem, ferramentas de desenvolvimento, gateways de API e ambientes SaaS simultaneamente. Essa combinação produz dispersão de direitos em um amplo patrimônio técnico com muitos sistemas que exigem decisões de acesso vinculadas. A saúde e as ciências da vida também sustentam a demanda por meio de auditorias da HIPAA e da implantação de inteligência artificial em fluxos de trabalho clínicos. Governo e administração pública, varejo e comércio eletrônico, energia e serviços públicos, petróleo e gás, transporte e logística, mídia e entretenimento, e instituições de educação e pesquisa enfrentam requisitos de acesso específicos do setor que o setor de gestão de direitos de dados deve abordar.
Análise Geográfica
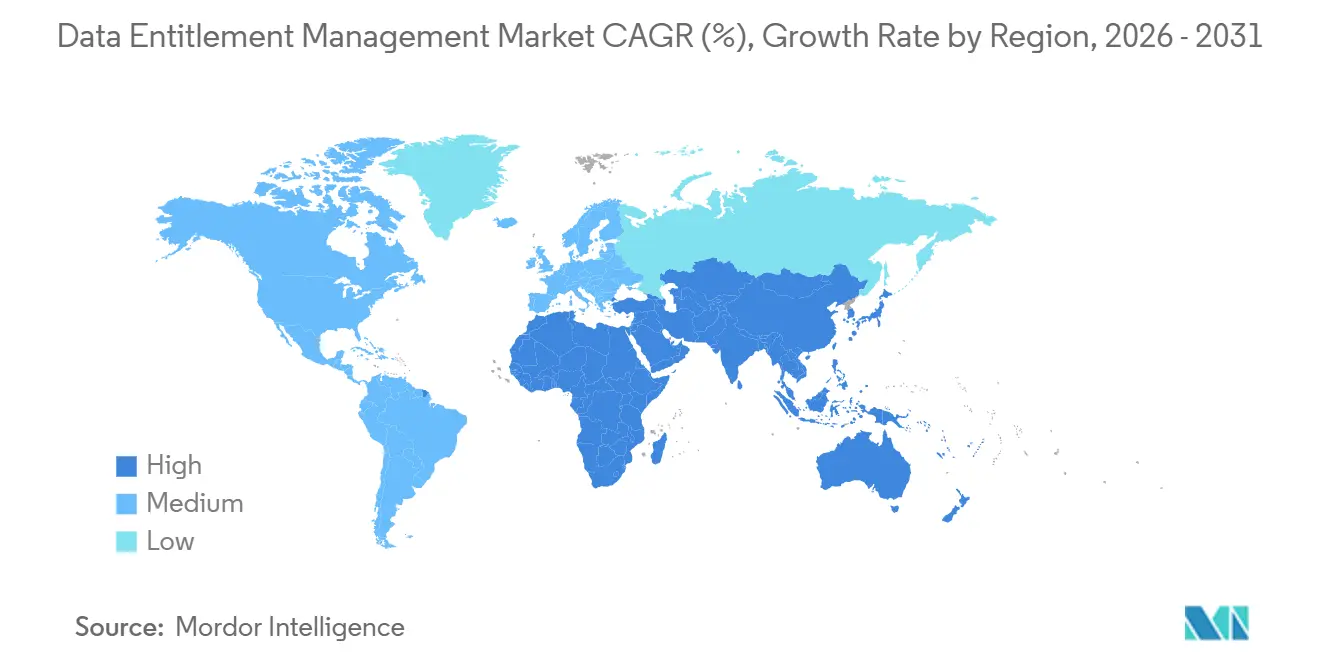
A América do Norte detinha 41,37% da participação no mercado de gestão de direitos de dados em 2025. Os Estados Unidos têm uma alta concentração de empresas com foco em nuvem, orçamentos estabelecidos de segurança cibernética e regulamentações, incluindo os requisitos de divulgação da SEC, CCPA, CPRA, HIPAA e FISMA. Entre as organizações norte-americanas que sofreram violações, 24% relataram perdas de pelo menos 100.000 USD e 12% relataram perdas acima de 250.000 USD no ano anterior. Essas perdas sustentam gastos em nível de conselho em controles de acesso e uma revisão mais ampla do risco de acesso associado aos ambientes de dados. O Canadá acrescenta demanda de organizações de serviços financeiros e energia que trabalham com a PIPEDA e as orientações do Escritório do Superintendente de Instituições Financeiras.
A Europa é o segundo maior mercado regional. O RGPD, o DORA, o NIS2 e a Lei de IA da União Europeia criam requisitos sobrepostos para a governança de acesso. A Alemanha sustenta a demanda por meio de organizações de manufatura e serviços financeiros que atualizam programas de direitos em resposta aos controles do DORA e às constatações do RGPD sobre acesso excessivo. As instituições financeiras do Reino Unido trabalharam em direção ao prazo de resiliência operacional de março de 2025 estabelecido pelo Banco da Inglaterra e pela Autoridade de Conduta Financeira. As organizações europeias frequentemente preferem designs híbridos que mantêm a avaliação de políticas dentro de sua jurisdição, sustentando a demanda contínua por implantação local e híbrida no mercado de gestão de direitos de dados.
A Ásia-Pacífico deve crescer a um CAGR de 27,61% até 2031. A Índia está adotando plataformas de direitos baseadas em nuvem à medida que os serviços empresariais migram de arquiteturas locais para multinuvem, enquanto o Japão precisa de controles granulares para dados de tecnologia operacional usados em análises de inteligência artificial. As empresas de semicondutores e eletrônicos da Coreia do Sul estão protegendo a propriedade intelectual em trabalhos globais de pesquisa e desenvolvimento, e a Lei de Proteção de Informações Pessoais e a Lei de Segurança de Dados da China sustentam o desenvolvimento de plataformas domésticas. O Oriente Médio e a África estão vendo adoção pelo setor público na Arábia Saudita e nos Emirados Árabes Unidos, enquanto a América do Sul está desenvolvendo demanda por meio da Lei Geral de Proteção de Dados do Brasil e de seus setores de serviços financeiros e varejo.
Cenário Competitivo
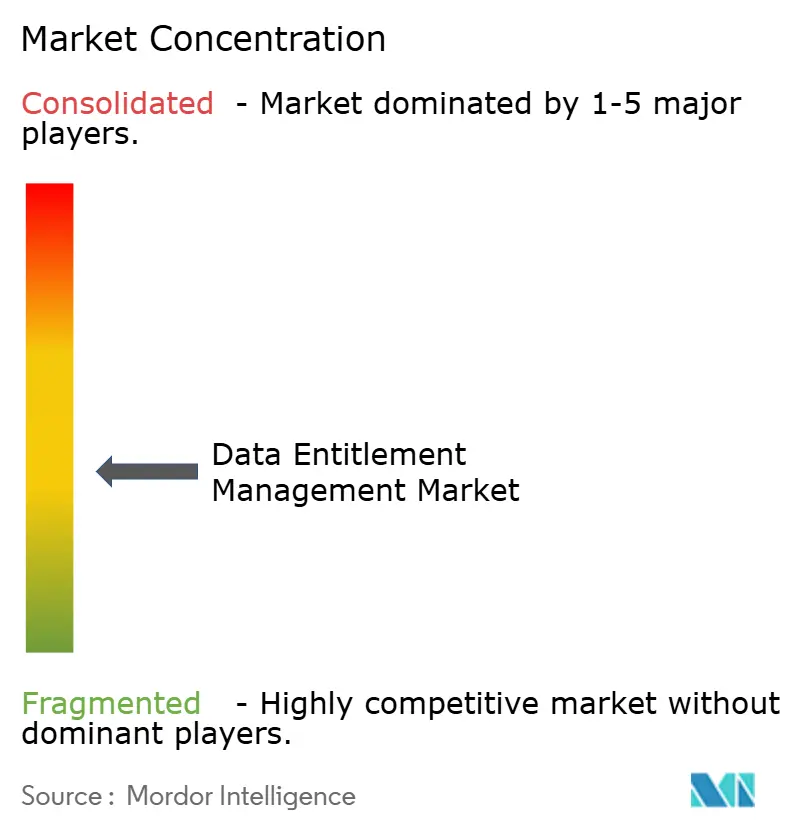
O mercado de gestão de direitos de dados é moderadamente fragmentado em 2026. Nenhum fornecedor tem uma participação dominante em governança de acesso a dados, aplicação granular, certificação de direitos, governança de identidades não humanas e autorização agêntica. Varonis Systems, SailPoint Technologies e Microsoft competem por meio de plataformas amplas e integração empresarial. Veza Technologies, Immuta e PlainID competem em capacidades de política e velocidade de implantação. Isso cria uma combinação de fornecedores de identidade estabelecidos e provedores de autorização especializados que atendem a diferentes requisitos de controle de acesso.
A consolidação está se tornando mais visível à medida que os fornecedores buscam controles integrados. A aquisição de 1 bilhão de USD da Oasis Security pela Cyera combinou o gerenciamento de postura de segurança de dados em nuvem com o gerenciamento de identidades não humanas. A SailPoint concluiu sua aquisição da Entro Security em junho de 2026, adicionando descoberta e governança para mais de 1.200 tipos de credenciais de máquinas em pipelines de CI/CD e registros de contêineres. A Saviynt e a Cyera anunciaram uma integração em março de 2026 que conectou o gerenciamento de postura de segurança de identidade com a classificação de dados em tempo real. Esses movimentos abordam a necessidade de usar o contexto de identidade e dados juntos nas decisões de acesso em ambientes de nuvem, SaaS e híbridos.
A competição também se concentra na autorização agêntica e em ferramentas de política como código acessíveis. As plataformas de IAM legadas foram construídas para fluxos de trabalho de identidade humana, deixando espaço para sistemas que avaliam a finalidade da solicitação de um agente de inteligência artificial. Permit.io e Aserto estão mirando na autorização liderada por desenvolvedores na camada de aplicação. A Série D da Veza em abril de 2025 incluiu Snowflake Ventures, Workday Ventures e Atlassian Ventures, demonstrando interesse na visibilidade do grafo de acesso como infraestrutura. P0 Security, Apono e Concentric AI estão competindo em acesso just-in-time à nuvem, fluxos de trabalho de acesso de autoatendimento e classificação autônoma de dados, deixando o mercado de gestão de direitos de dados contestado à medida que produtos focados reduzem a diferenciação dos fornecedores maiores.
Líderes do Setor de Gestão de Direitos de Dados
-
Varonis Systems, Inc.
-
BigID, Inc.
-
SailPoint Technologies, Inc.
-
Immuta, Inc.
-
Securiti, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Setembro de 2026: A SailPoint anunciou uma integração com o CrowdStrike Falcon Next-Generation SIEM no Fal.Con 2026, incorporando o SailPoint SecOps Identity Intelligence ao Falcon para correlacionar a governança de identidade e o contexto de acesso com a telemetria de segurança de endpoints e nuvem, permitindo que as equipes do SOC acelerem a detecção de ameaças.
- Junho de 2026: A SailPoint concluiu sua aquisição da Entro Security, com sede em Tel Aviv, pioneira em segurança de identidades não humanas e credenciais. As capacidades da Entro — descoberta automatizada de mais de 1.200 tipos de segredos e tokens de máquinas em pipelines de CI/CD e detecção de anomalias comportamentais de identidades não humanas em tempo real — estão imediatamente disponíveis para os clientes da SailPoint, fortalecendo a plataforma Agentic Fabric com governança de credenciais de máquinas.
- Maio de 2026: A Varonis Systems anunciou a disponibilidade geral do Varonis Atlas, uma Plataforma de Segurança de IA de ponta a ponta construída sobre a Plataforma de Segurança de Dados da Varonis. O Atlas abrange inventário de IA, gerenciamento de postura, testes de segurança, proteções em tempo de execução e relatórios de conformidade mapeados para a Lei de IA da União Europeia e o NIST AI RMF, conectando-se a plataformas de IA hospedadas, modelos de linguagem de grande escala personalizados, frameworks agênticos e ferramentas de IA incorporadas.
- Março de 2026: A Saviynt e a Cyera anunciaram uma integração estratégica vinculando o Gerenciamento de Postura de Segurança de Identidade da Saviynt com a plataforma de Gerenciamento de Postura de Segurança de Dados da Cyera, fornecendo uma visão unificada dos direitos de identidade e classificação de dados em tempo real para habilitar a aplicação automatizada de menor privilégio em ambientes de nuvem, SaaS e híbridos.
- Fevereiro de 2026: A Veza introduziu Agentes de Acesso Nativos e lançou sua Plataforma de Controle de Identidade de Agentes Empresariais, estendendo o Grafo de Acesso da Veza para visualizar, monitorar e controlar os direitos de agentes de IA juntamente com identidades humanas e não humanas, com clientes empresariais globais incluindo Wynn Resorts, Expedia e Blackstone ativos na plataforma.
Escopo do Relatório Global do Mercado de Gestão de Direitos de Dados
O mercado de gestão de direitos de dados inclui plataformas que governam e aplicam direitos e permissões de acesso granulares a ativos de dados em todo o ecossistema de dados de uma organização. Este mercado se concentra na implementação do acesso de menor privilégio, definindo, auditando e validando continuamente quem (usuários, funções, contas de serviço, aplicações) pode acessar quais dados, sob quais condições e para quais finalidades. As soluções fornecem visibilidade centralizada dos direitos de dados em bancos de dados, data lakes, armazenamento em nuvem e aplicações SaaS, habilitam a governança de acesso baseada em políticas, detectam contas com privilégios excessivos e permissões órfãs, automatizam fluxos de trabalho de certificação de acesso e se integram com provedores de identidade e plataformas de governança de dados para garantir que o acesso aos dados esteja alinhado com as funções de negócio, os requisitos de conformidade e os princípios de segurança de confiança zero.
O Relatório do Mercado de Gestão de Direitos de Dados é Segmentado por Componente (Software e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Formato de Dados (Dados Estruturados, Dados Não Estruturados e Dados Semiestruturados), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Dados Estruturados |
| Dados Não Estruturados |
| Dados Semiestruturados |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Modo de Implantação | Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Formato de Dados | Dados Estruturados | ||
| Dados Não Estruturados | |||
| Dados Semiestruturados | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| Argentina | |||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de gestão de direitos de dados?
O tamanho do mercado de gestão de direitos de dados foi avaliado em 0,94 bilhões de USD em 2025 e estima-se que cresça de 1,11 bilhões de USD em 2026 para atingir 2,71 bilhões de USD até 2031, a um CAGR de 19,54% durante o período de previsão (2026-2031).
O que está impulsionando a demanda por gestão de direitos de dados?
Agentes de inteligência artificial, identidades não humanas, ambientes de dados multinuvem e requisitos de auditoria mais rigorosos estão aumentando a necessidade de controle de acesso mais preciso.
Qual componente lidera a receita?
O software liderou a receita com uma participação de 74,31% em 2025, enquanto os serviços devem crescer mais rapidamente a um CAGR de 23,74% até 2031.
Qual modo de implantação está crescendo mais rapidamente?
A implantação em nuvem detinha 57,83% da receita em 2025 e deve crescer a um CAGR de 24,65% até 2031.
Qual vertical está se expandindo mais rapidamente?
TI e Telecomunicações deve crescer a um CAGR de 28,26% até 2031, à medida que os provedores gerenciam APIs, plataformas em nuvem, ferramentas de desenvolvimento e ambientes SaaS.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve se expandir a um CAGR de 27,61% até 2031, sustentada pela adoção de nuvem e pelos requisitos de governança de dados.