
Taille et part du marché de la gestion des droits d'accès aux données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
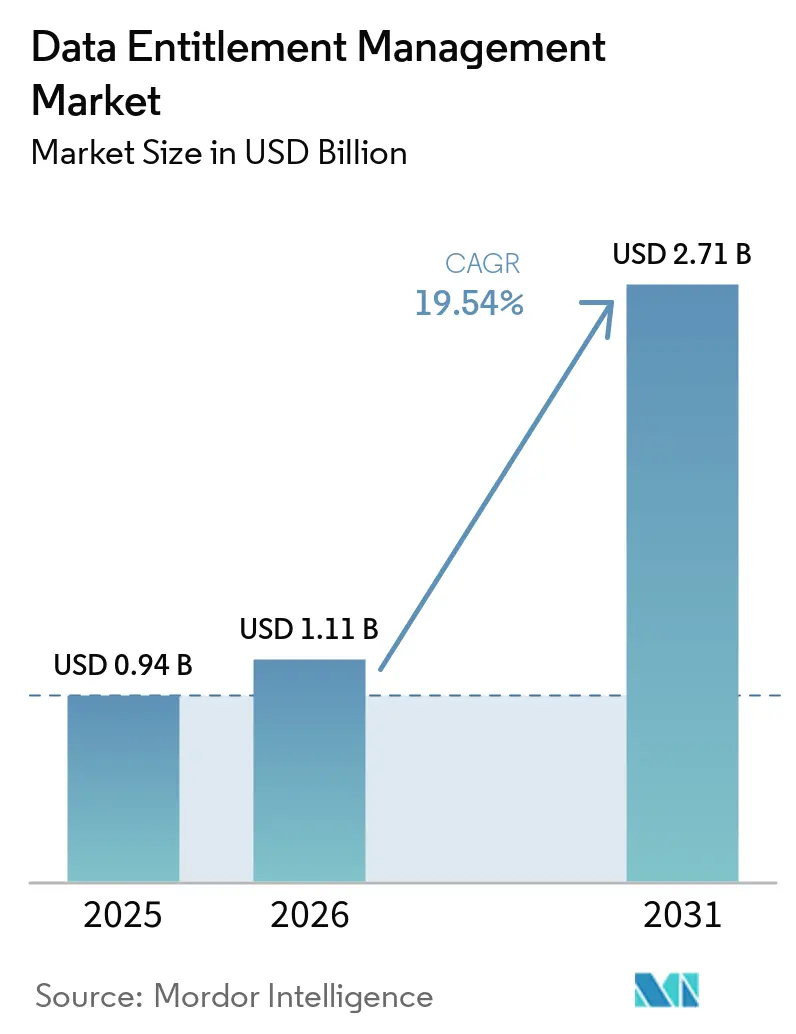
| Taille du Marché (2026) | 1.11 Milliards de dollars |
| Taille du Marché (2031) | 2.71 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 19.54 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des droits d'accès aux données par Mordor Intelligence
La taille du marché de la gestion des droits d'accès aux données était évaluée à 0,94 milliard USD en 2025 et devrait croître de 1,11 milliard USD en 2026 pour atteindre 2,71 milliards USD d'ici 2031, à un CAGR de 19,54 % durant la période de prévision (2026-2031). Le marché de la gestion des droits d'accès aux données est en croissance car les services cloud, les charges de travail d'IA et les identifiants machine ajoutent des points d'accès plus rapidement que les programmes conventionnels de gouvernance des identités ne peuvent les examiner. Les organisations dans lesquelles l'IA avait considérablement élargi les identités nécessitant un accès ont enregistré un taux de violation de 43 % au cours des 12 mois précédents, contre 11 % parmi les organisations sans ce changement. Le besoin qui en résulte ne se limite pas à la vérification des autorisations des employés, car les organisations doivent également contrôler ce que les agents d'IA et les systèmes automatisés peuvent récupérer ou transmettre à un utilisateur. Les fournisseurs répondent en liant les droits d'identité à la classification des données, permettant aux décisions d'accès de prendre en compte à la fois le demandeur et la sensibilité des données. Les limites d'intégration restent importantes car 76 % des organisations ne pouvaient pas supprimer immédiatement les accès permanents qui n'étaient plus nécessaires.
Points clés du rapport
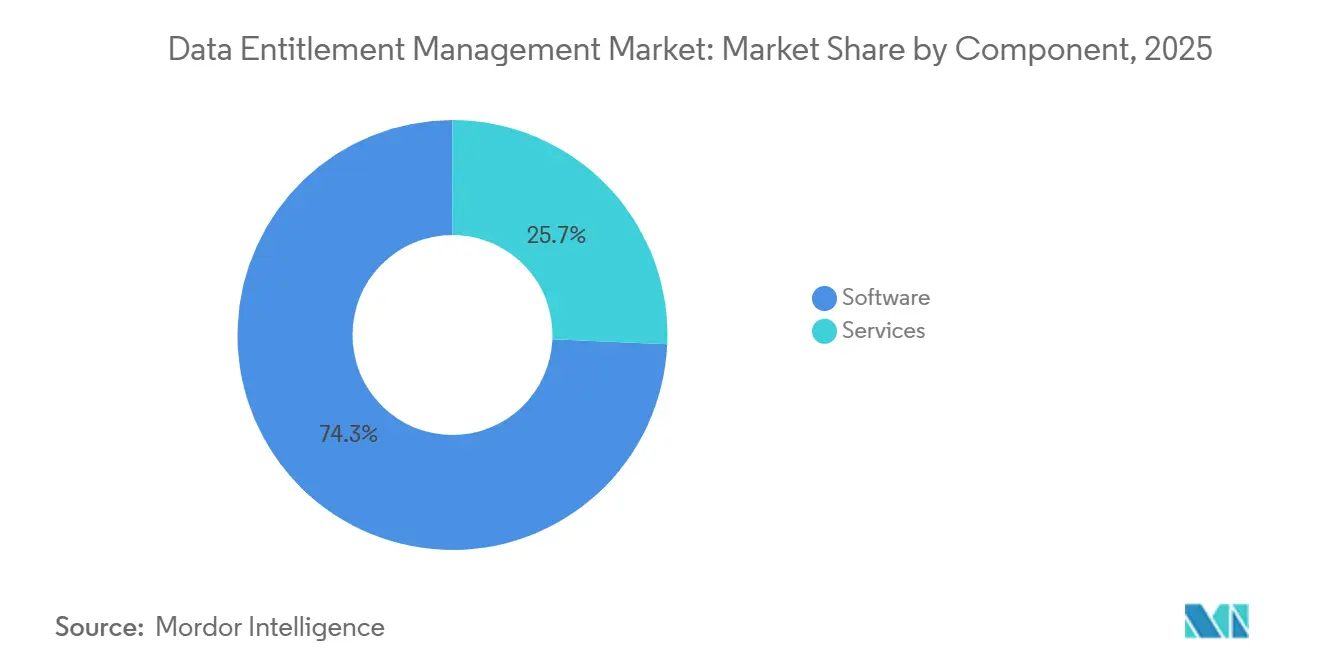
- Par composant, les logiciels détenaient 74,31 % des revenus du marché de la gestion des droits d'accès aux données en 2025, tandis que les services devraient se développer à un CAGR de 23,74 % jusqu'en 2031.
- Par mode de déploiement, le cloud représentait 57,83 % des revenus en 2025 et devrait croître à un CAGR de 24,65 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 69,74 % des revenus du marché de la gestion des droits d'accès aux données en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 26,58 % jusqu'en 2031.
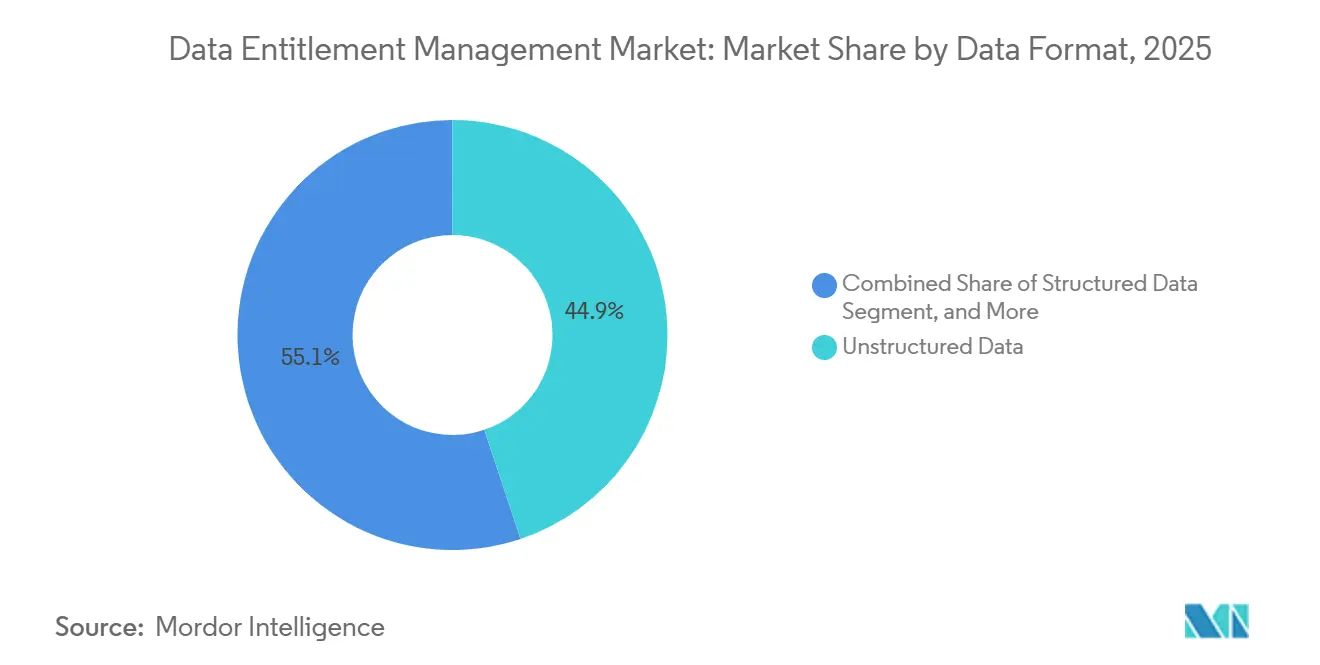
- Par format de données, les données non structurées détenaient 44,86 % des revenus en 2025, tandis que les données semi-structurées devraient se développer à un CAGR de 24,93 % jusqu'en 2031.
- Par secteur d'activité, la banque, les services financiers et l'assurance détenaient 26,58 % des revenus en 2025, tandis que le secteur des technologies de l'information et des télécommunications devrait se développer à un CAGR de 28,26 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord représentait 41,37 % des revenus du marché de la gestion des droits d'accès aux données en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 27,61 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché de la gestion des droits d'accès aux données
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Croissance de l'IA, des copilotes et des identités non humaines | +5.1% | Mondial, avec une pression maximale dans les écosystèmes cloud natifs d'Amérique du Nord et d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des parcs de données hybrides et multicloud | +4.3% | Mondial, notamment en Amérique du Nord, en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Renforcement des exigences réglementaires et d'audit | +3.1% | Amérique du Nord et UE, avec des répercussions sur les secteurs réglementés d'Asie-Pacifique et du Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Exigences d'autorisation pour les flux de travail agentiques | +2.4% | Mondial, concentré dans les pôles technologiques d'Amérique du Nord et d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Risque croissant lié aux initiés et aux privilèges excessifs | +1.8% | Mondial, avec une exposition aiguë dans les secteurs BFSI, de la santé et du gouvernement | Moyen terme (2-4 ans) |
| Demande croissante de provisionnement de données en temps réel | +1.0% | Amérique du Nord et Asie-Pacifique, avec des répercussions sur l'Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Croissance de l'IA, des copilotes et des identités non humaines
Le marché de la gestion des droits d'accès aux données est façonné par une augmentation rapide des agents d'IA, des comptes de service, des jetons d'API et des identifiants OAuth. Entro Security a rapporté que les identités non humaines surpassaient en nombre les identités humaines dans un rapport de 45:1 dans l'entreprise moyenne et jusqu'à 144:1 dans les environnements cloud natifs. Son analyse du premier semestre 2025 a couvert 27 millions d'identités non humaines, soulignant l'ampleur des identifiants nécessitant une gouvernance. Les révisions d'accès au rythme humain ne suivent pas le rythme lorsqu'un agent automatisé peut acquérir et utiliser des autorisations en quelques millisecondes. Seulement 19 % des organisations avaient mis en œuvre une gouvernance continue pour les identités non humaines en 2026.[1] Les plateformes doivent donc gouverner à la fois l'accès humain et les données qu'un agent d'IA peut récupérer ou relayer pour un utilisateur.
Expansion des parcs de données hybrides et multicloud
Le marché de la gestion des droits d'accès aux données reflète également le passage d'un répertoire unique à plusieurs environnements de politiques. Les données résident désormais dans des entrepôts Snowflake et Databricks, dans le stockage d'objets AWS et Azure, dans des outils de collaboration SaaS et dans des bases de données sur site. Chaque environnement utilise son propre modèle d'autorisation, ce qui complique l'application d'une règle métier unique pour l'accès. Des recherches sur les environnements de bases de données hétérogènes ont révélé que les organisations provisionnaient 20 % à 30 % de capacité de calcul supplémentaire pour gérer la charge de gouvernance et connaissaient des transitions plus longues pour l'intégration héritée basée sur des API.[2] Chaque service cloud supplémentaire peut élargir la prolifération des droits lorsque les autorisations ne peuvent pas être visualisées dans une vue unique. Veza a rapporté plus de 16 milliards d'autorisations sous gestion active au moment où elle a annoncé son financement de série D en avril 2025.
Renforcement des exigences réglementaires et d'audit
Le marché de la gestion des droits d'accès aux données bénéficie de règles qui exigent un contrôle plus visible et défendable de l'accès aux données sensibles. L'article 9 du règlement DORA exige des contrôles d'accès privilégié pour les institutions financières de niveau 1, tandis que la loi européenne sur l'IA exige une gouvernance formelle des accès pour les systèmes d'IA à haut risque. La règle de divulgation en matière de cybersécurité de la SEC oblige les sociétés cotées à divulguer les incidents de cybersécurité importants dans un délai de 4 jours ouvrables, augmentant ainsi la valeur des pistes d'audit des droits préconstruites. Les autorités européennes de protection des données ont infligé 1,2 milliard EUR (1,31 milliard USD) d'amendes au titre du RGPD en 2024. Cet environnement d'application soutient la découverte automatisée, la certification et la correction des accès excessifs aux données. Il pousse également les acheteurs à passer des attributions de rôles statiques vers une autorisation qui tient compte des attributs des données et de l'objectif métier.
Exigences d'autorisation pour les flux de travail agentiques
Les systèmes agentiques peuvent enchaîner des appels d'outils, interroger des sources structurées et non structurées, et agir au nom d'un principal humain. Ce comportement rend l'accès permanent étendu inadapté à de nombreuses tâches dans le marché de la gestion des droits d'accès aux données. La Cloud Security Alliance a déclaré que ces systèmes nécessitent un accès juste-à-temps, une portée spécifique à la tâche, des identifiants à durée limitée et une révocation automatique lorsqu'une tâche se termine ou que son contexte change. LangGraph, CrewAI, AutoGen et le protocole de contexte de modèle ne fournissaient pas de confinement intégré pour les droits au niveau des agents. Une étude empirique de septembre 2026 a lié cette limitation à l'exfiltration de données via l'injection de prompts et les mouvements latéraux.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Complexité de l'intégration des systèmes hérités | -2.1% | Mondial, plus aigu dans les secteurs de la fabrication d'entreprise, du gouvernement et du BFSI en Amérique du Nord | Moyen terme (2-4 ans) |
| Coûts élevés de mise en œuvre et d'exploitation | -1.6% | Mondial, contrainte la plus forte dans les marchés émergents et les segments dominés par les PME en Amérique du Sud et au Moyen-Orient et Afrique | Moyen terme (2-4 ans) |
| Fragmentation des normes d'autorisation et des langages de politiques | -0.9% | Mondial, avec des répercussions sur les cycles d'approvisionnement en technologies d'entreprise | Long terme (≥ 4 ans) |
| Latence d'autorisation et compromis de performance | -0.6% | Environnements de charges de travail en temps réel en Asie-Pacifique et en Amérique du Nord | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Complexité de l'intégration des systèmes hérités
L'intégration des systèmes hérités reste une limite majeure du marché de la gestion des droits d'accès aux données. Les applications de l'ère des mainframes, les bases de données sur site et les premiers services d'annuaire n'ont pas été conçus pour des contrôles d'autorisation externes. Les IAM cloud, les rôles SaaS, les groupes sur site et les autorisations des applications héritées évoluent également selon des calendriers différents. Cela rend les accès obsolètes difficiles à trouver et encore plus difficiles à certifier avec des preuves adaptées à un audit. Le groupe de gestion des identités non humaines a noté que les révisions de droits hybrides nécessitent une visibilité cohérente dans ces environnements.[3] Les systèmes sans journalisation native ne peuvent pas produire les signaux comportementaux nécessaires à une gouvernance continue. Les schémas d'autorisation propriétaires peuvent également nécessiter des connecteurs personnalisés lorsqu'ils ne correspondent pas aux approches modernes basées sur les attributs ou sur le code de politique.
Coûts élevés de mise en œuvre et d'exploitation
Les coûts de mise en œuvre et d'exploitation peuvent retarder l'adoption, en particulier lorsqu'une organisation gère également la prolifération des identités, les migrations vers le cloud et les programmes de sécurité. Cette contrainte est plus forte pour les acheteurs de plus petite taille et pour les organisations opérant avec des budgets limités. Une grande institution financière pourrait nécessiter un investissement unique de 8 à 14 millions GBP (10 à 18 millions USD) pour consolider les piles de contrôle d'accès basé sur les attributs héritées. La même analyse estimait des synergies annuelles récurrentes de 18 à 24 millions GBP (23,77 à 31,70 millions USD), mais seulement après une transition de plusieurs années. Les organisations plus petites peuvent continuer à effectuer des révisions d'accès manuelles lorsqu'elles ne peuvent pas soutenir cet investissement initial. Elles peuvent plutôt recourir à des prestataires de services gérés, où les frais récurrents deviennent un coût d'exploitation significatif.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : la croissance des services signale la maturité du marché
Les logiciels détenaient 74,31 % de la part du marché de la gestion des droits d'accès aux données en 2025. Cette avance reflétait une préférence initiale pour les plateformes automatisées que les organisations pouvaient déployer sous licence dans leur environnement d'accès existant. Les logiciels cloud natifs peuvent être provisionnés rapidement et facturés selon des modèles de consommation adaptés aux cycles budgétaires des entreprises et aux décisions d'approvisionnement par phases. Les logiciels offrent également aux équipes de sécurité un moyen reproductible d'appliquer des politiques d'accès dans les systèmes de données connectés sans créer de processus de révision manuelle distincts. Le secteur de la gestion des droits d'accès aux données s'est donc appuyé en premier lieu sur des plateformes qui fournissent l'application des politiques, la visibilité des droits et une base pour une expansion ultérieure.
Les services devraient croître à un CAGR de 23,74 % jusqu'en 2031, le taux le plus rapide parmi les 2 composants. La mise en œuvre, l'intégration, l'ajustement des politiques et les opérations gérées deviennent plus importants à mesure que les déploiements atteignent les systèmes plus anciens et plusieurs plateformes de données. La taille du marché de la gestion des droits d'accès aux données pour les services est soutenue par des travaux qui ne peuvent pas être réalisés via un déploiement logiciel standard ou résolus par un seul connecteur. Les organisations ont souvent besoin d'un soutien externe pour aligner les règles de politique entre les services cloud, les applications SaaS et les systèmes hérités avec des structures d'autorisation différentes. En 2026, Immuta a introduit des capacités d'accès aux données agentiques qui gouvernent l'accès temporaire des agents d'IA dans Snowflake, Databricks et BigQuery, illustrant pourquoi les travaux de mise en œuvre spécialisés deviennent de plus en plus nécessaires.[4]
Par mode de déploiement : le cloud se consolide tandis que le déploiement sur site persiste
Le déploiement cloud détenait 57,83 % de la part du marché de la gestion des droits d'accès aux données en 2025. Il devrait également croître à un CAGR de 24,65 % jusqu'en 2031, le taux le plus rapide parmi les modes de déploiement. Les environnements cloud permettent des modifications de politiques pouvant être distribuées aux points d'application sans modifier le code des applications dans chaque charge de travail connectée. Cette structure est bien adaptée à l'autorisation basée sur les attributs et au code de politique qui nécessite des ajustements réguliers à mesure que les conditions des données évoluent. Elle prend également en charge le contrôle d'accès dynamique dans les services de données cloud connectés et les applications qui les utilisent.
Le déploiement sur site reste pertinent dans les environnements réglementés où les règles de souveraineté des données restreignent l'évaluation des politiques côté cloud. L'article 9 du règlement DORA et les exigences américaines FedRAMP renforcent la nécessité de contrôles sur les charges de travail sensibles et réglementées. Le déploiement hybride connecte les parcs sur site établis aux plateformes de données cloud natives tout en permettant aux organisations de maintenir certains contrôles locaux. Varonis a publié des collecteurs de classification de données spécifiques à chaque région en avril 2025 pour prendre en charge la résidence des données dans un modèle de gouvernance unifié.[5] Le marché de la gestion des droits d'accès aux données continue d'exiger cette approche, car les organisations ne peuvent pas rapidement remplacer les systèmes plus anciens ou déplacer les décisions de politique sensibles hors de leur juridiction.
Par taille d'organisation : les PME accélèrent à mesure que le SaaS abaisse le seuil d'entrée
Les grandes entreprises détenaient 69,74 % des revenus en 2025. Leurs parcs de données sont généralement répartis sur plusieurs plateformes et nécessitent des équipes d'ingénierie de sécurité dédiées pour appliquer les politiques d'accès de manière cohérente. Ces organisations disposent également de plus de ressources pour configurer et maintenir les plateformes de droits d'entreprise tout au long de longs cycles de déploiement. Les exigences d'accès complexes entre les unités commerciales, les applications, les référentiels de données et les groupes d'utilisateurs stimulent la demande. Les grands déploiements constituent toujours la plus grande base de revenus pour le marché de la gestion des droits d'accès aux données.
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,58 % jusqu'en 2031. La livraison SaaS réduit le besoin d'infrastructure sur site et abaisse la barrière d'adoption initiale pour les organisations sans grandes équipes de sécurité. Les exigences PCI DSS 4.0, RGPD et CCPA étendent la pression sur la gouvernance des accès en offrant un intégration simplifiée et une tarification par paliers, permettant ainsi aux organisations du marché intermédiaire qui traitent des informations clients sensibles d'y accéder. Netwrix a constaté que les organisations de 500 à 999 employés avaient le taux de violation le plus élevé par cohorte de taille, à 40,3 % en 2026. Les fournisseurs répondent à cette exposition avec une intégration simplifiée et une tarification par paliers, élargissant le marché de la gestion des droits d'accès aux données au-delà des plus grandes entreprises.
Par format de données : les données non structurées dominent tandis que les données semi-structurées connaissent la croissance la plus rapide
Les données non structurées détenaient 44,86 % des revenus en 2025. Le contenu sensible est largement stocké dans des partages de fichiers, des plateformes de collaboration, des archives de messagerie et des référentiels de documents, qui accumulent souvent des autorisations d'accès au fil du temps. Les contrôles dans ces environnements sont souvent appliqués au niveau d'un dossier ou d'un compartiment plutôt qu'à chaque enregistrement ou élément individuel. Cela peut laisser les autorisations plus larges que la sensibilité des fichiers individuels ne l'exige, rendant le travail de révision plus difficile. Ces conditions ont donné aux données non structurées la part dominante dans le marché de la gestion des droits d'accès aux données.
Les données semi-structurées devraient croître à un CAGR de 24,93 % jusqu'en 2031, le taux le plus rapide parmi les formats de données. Les pipelines d'IA et d'analyse traitent de plus en plus les journaux JSON, les réponses d'API et les flux d'événements contenant des identifiants personnels, des transactions financières et des codes de santé. Ces types de données peuvent contenir des attributs réglementés sans l'application de schéma que l'on trouve dans les bases de données relationnelles et les contrôles de bases de données conventionnels. Des recherches sur des sources de données hétérogènes ont révélé que la récupération par l'IA nécessite un filtrage et une rédaction au niveau des fragments pour limiter l'exposition des jetons sensibles. Les données structurées conservent un rôle car les bases de données SQL disposent de contrôles matures au niveau des lignes et des colonnes, tandis que le marché de la gestion des droits d'accès aux données doit couvrir les 3 formats dans les flux de travail combinés d'IA et d'analyse.

Par secteur d'activité : le BFSI ancre la demande tandis que les technologies de l'information et les télécommunications accélèrent
Le secteur de la banque, des services financiers et de l'assurance détenait 26,58 % des revenus en 2025. Le secteur opère sous les exigences SOX, PCI DSS, RGPD, DORA et Bâle III qui imposent un accès traçable et à moindre privilège aux données financières. Les institutions financières ont de plus en plus besoin de contrôles basés sur l'objectif au niveau de la couche de données, plutôt que de contrôles basés sur les rôles uniquement au niveau de la couche applicative. Ce besoin est renforcé lorsque des enregistrements sensibles se déplacent entre des systèmes cloud, des outils d'analyse et des environnements de données opérationnelles. Le BFSI reste le plus grand secteur vertical dans le marché de la gestion des droits d'accès aux données.
Le secteur des technologies de l'information et des télécommunications devrait se développer à un CAGR de 28,26 % jusqu'en 2031. Les fournisseurs adjacents aux hyperscalers gèrent simultanément des plateformes cloud, des outils de développement, des passerelles d'API et des environnements SaaS. Cette combinaison produit une prolifération des droits dans un vaste parc technique avec de nombreux systèmes nécessitant des décisions d'accès liées. La santé et les sciences de la vie soutiennent également la demande via les audits HIPAA et le déploiement de l'IA dans les flux de travail cliniques. Le gouvernement et l'administration publique, le commerce de détail et le commerce électronique, l'énergie et les services publics, le pétrole et le gaz, le transport et la logistique, les médias et le divertissement, ainsi que les établissements d'enseignement et de recherche font chacun face à des exigences d'accès spécifiques à leur secteur que le secteur de la gestion des droits d'accès aux données doit traiter.
Analyse géographique
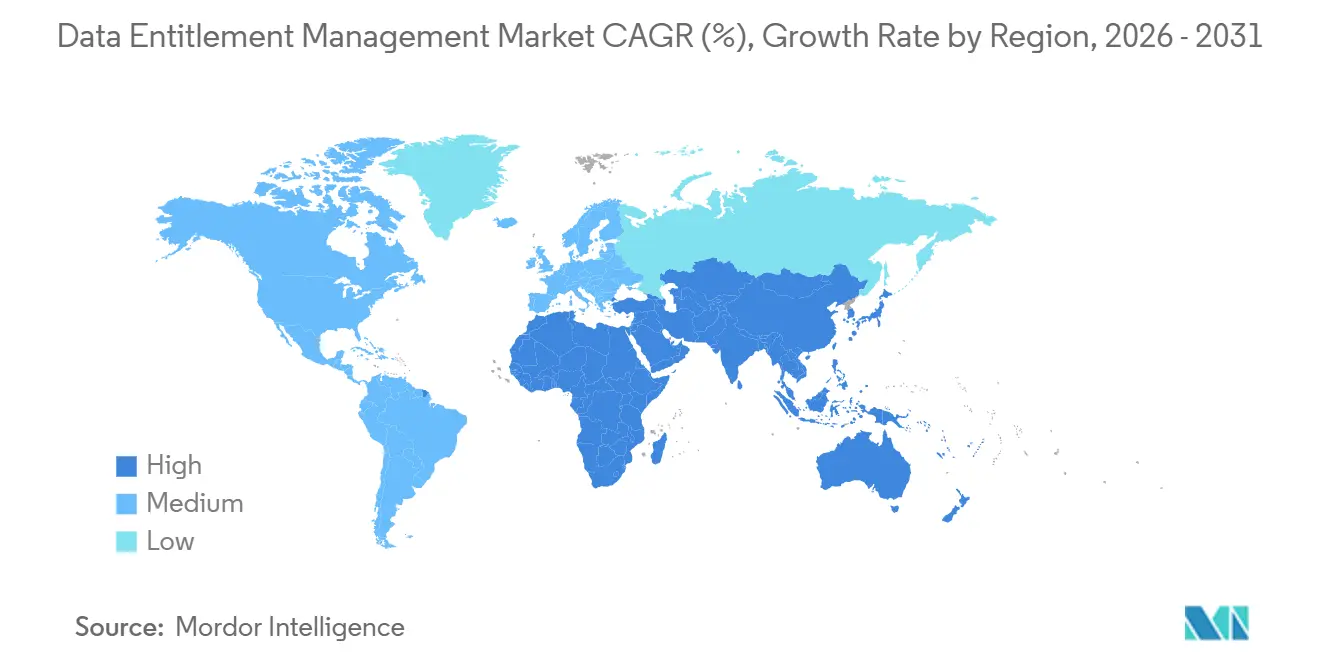
L'Amérique du Nord détenait 41,37 % de la part du marché de la gestion des droits d'accès aux données en 2025. Les États-Unis présentent une forte concentration d'entreprises axées sur le cloud, des budgets de cybersécurité établis et des réglementations, notamment les exigences de divulgation de la SEC, le CCPA, le CPRA, l'HIPAA et le FISMA. Parmi les organisations nord-amricaines victimes de violations, 24 % ont signalé des pertes d'au moins 100 000 USD et 12 % ont signalé des pertes supérieures à 250 000 USD au cours de l'année précédente. Ces pertes soutiennent les dépenses au niveau du conseil d'administration pour les contrôles d'accès et un examen plus large du risque d'accès lié aux parcs de données. Le Canada ajoute de la demande de la part des organisations de services financiers et d'énergie travaillant avec la LPRPDE et les orientations du Bureau du surintendant des institutions financières.
L'Europe est le deuxième marché régional. Le RGPD, DORA, NIS2 et la loi européenne sur l'IA créent des exigences qui se chevauchent en matière de gouvernance des accès. L'Allemagne soutient la demande via les organisations de fabrication et de services financiers qui mettent à jour leurs programmes de droits en réponse aux contrôles DORA et aux conclusions du RGPD sur les accès excessifs. Les institutions financières britanniques travaillaient à respecter l'échéance de résilience opérationnelle de mars 2025 fixée par la Banque d'Angleterre et l'Autorité de conduite financière. Les organisations européennes privilégient souvent des conceptions hybrides qui maintiennent l'évaluation des politiques dans leur juridiction, soutenant une demande continue pour le déploiement sur site et hybride dans le marché de la gestion des droits d'accès aux données.
L'Asie-Pacifique devrait croître à un CAGR de 27,61 % jusqu'en 2031. L'Inde adopte des plateformes de droits basées sur le cloud à mesure que les services d'entreprise passent d'une architecture sur site à une architecture multicloud, tandis que le Japon a besoin de contrôles précis pour les données de technologie opérationnelle utilisées dans l'analyse d'IA. Les entreprises sud-coréennes de semi-conducteurs et d'électronique protègent leur propriété intellectuelle dans le cadre de travaux mondiaux de recherche et développement, et la loi chinoise sur la protection des informations personnelles et la loi sur la sécurité des données soutiennent le développement de plateformes nationales. Le Moyen-Orient et l'Afrique connaissent une adoption dans le secteur public en Arabie saoudite et aux Émirats arabes unis, tandis que l'Amérique du Sud développe sa demande grâce à la Lei Geral de Proteção de Dados brésilienne et à ses secteurs des services financiers et du commerce de détail.
Paysage concurrentiel
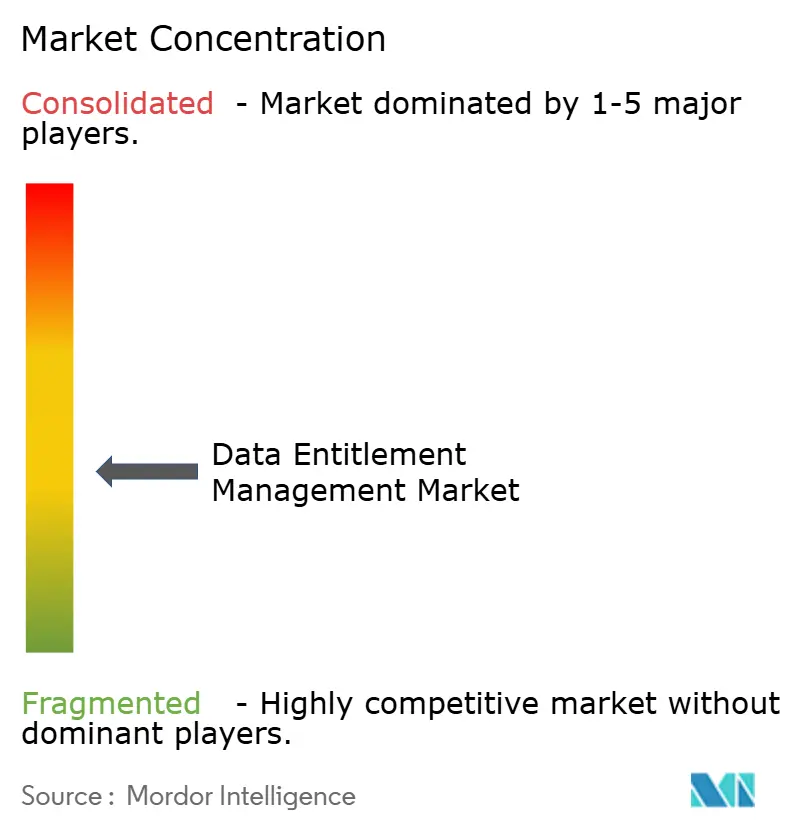
Le marché de la gestion des droits d'accès aux données est modérément fragmenté en 2026. Aucun fournisseur unique ne détient une part dominante dans la gouvernance de l'accès aux données, l'application granulaire, la certification des droits, la gouvernance des identités non humaines et l'autorisation agentique. Varonis Systems, SailPoint Technologies et Microsoft se font concurrence via des plateformes larges et une intégration d'entreprise. Veza Technologies, Immuta et PlainID se font concurrence sur les capacités de politique et la rapidité de déploiement. Cela crée un mélange de fournisseurs d'identité établis et de fournisseurs d'autorisation spécialisés qui répondent à différentes exigences de contrôle d'accès.
La consolidation devient plus visible à mesure que les fournisseurs recherchent des contrôles intégrés. L'acquisition d'Oasis Security par Cyera pour 1 milliard USD a combiné la gestion de la posture de sécurité des données cloud avec la gestion des identités non humaines. SailPoint a finalisé son acquisition d'Entro Security en juin 2026, ajoutant la découverte et la gouvernance de plus de 1 200 types d'identifiants machine dans les pipelines CI/CD et les registres de conteneurs. Saviynt et Cyera ont annoncé une intégration en mars 2026 qui connectait la gestion de la posture de sécurité des identités à la classification des données en temps réel. Ces mouvements répondent au besoin d'utiliser conjointement le contexte d'identité et de données dans les décisions d'accès dans les environnements cloud, SaaS et hybrides.
La concurrence se concentre également sur l'autorisation agentique et les outils de code de politique accessibles. Les plateformes IAM héritées ont été conçues pour les flux de travail d'identité humaine, laissant de la place pour les systèmes qui évaluent l'objectif de la demande d'un agent d'IA. Permit.io et Aserto ciblent l'autorisation pilotée par les développeurs au niveau de la couche applicative. La série D d'avril 2025 de Veza comprenait Snowflake Ventures, Workday Ventures et Atlassian Ventures, témoignant de l'intérêt pour la visibilité du graphe d'accès en tant qu'infrastructure. P0 Security, Apono et Concentric AI se font concurrence dans l'accès cloud juste-à-temps, les flux de travail d'accès en libre-service et la classification autonome des données, laissant le marché de la gestion des droits d'accès aux données contesté à mesure que des produits ciblés réduisent la différenciation des fournisseurs plus importants.
Leaders du secteur de la gestion des droits d'accès aux données
-
Varonis Systems, Inc.
-
BigID, Inc.
-
SailPoint Technologies, Inc.
-
Immuta, Inc.
-
Securiti, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : SailPoint a annoncé une intégration avec CrowdStrike Falcon Next-Generation SIEM lors de Fal.Con 2026, intégrant SailPoint SecOps Identity Intelligence dans Falcon pour corréler la gouvernance des identités et le contexte d'accès avec la télémétrie de sécurité des points de terminaison et du cloud, permettant aux équipes SOC d'accélérer la détection des menaces.
- Juin 2026 : SailPoint a finalisé son acquisition d'Entro Security, basée à Tel Aviv, pionnière dans la sécurité des identités non humaines et des identifiants. Les capacités d'Entro — découverte automatisée de plus de 1 200 types de secrets et jetons machine dans les pipelines CI/CD, et détection d'anomalies comportementales des identités non humaines en temps réel — sont immédiatement disponibles pour les clients de SailPoint, renforçant la plateforme Agentic Fabric avec la gouvernance des identifiants machine.
- Mai 2026 : Varonis Systems a annoncé la disponibilité générale de Varonis Atlas, une plateforme de sécurité IA de bout en bout construite sur la plateforme de sécurité des données Varonis. Atlas couvre l'inventaire de l'IA, la gestion de la posture, les tests de sécurité, les garde-fous d'exécution et les rapports de conformité mappés à la loi européenne sur l'IA et au cadre de gestion des risques IA du NIST, se connectant aux plateformes d'IA hébergées, aux grands modèles de langage personnalisés, aux cadres agentiques et aux outils d'IA intégrés.
- Mars 2026 : Saviynt et Cyera ont annoncé une intégration stratégique reliant la gestion de la posture de sécurité des identités de Saviynt à la plateforme de gestion de la posture de sécurité des données de Cyera, offrant une vue unifiée des droits d'identité et de la classification des données en temps réel pour permettre l'application automatisée du moindre privilège dans les environnements cloud, SaaS et hybrides.
- Février 2026 : Veza a introduit des agents d'accès natifs et lancé sa plateforme de contrôle des identités des agents d'entreprise, étendant le graphe d'accès Veza pour visualiser, surveiller et contrôler les droits des agents d'IA aux côtés des identités humaines et non humaines, avec des clients d'entreprise mondiaux dont Wynn Resorts, Expedia et Blackstone déjà actifs sur la plateforme.
Périmètre du rapport mondial sur le marché de la gestion des droits d'accès aux données
Le marché de la gestion des droits d'accès aux données comprend les plateformes qui gouvernent et appliquent des droits d'accès et des autorisations granulaires aux actifs de données dans l'écosystème de données d'une organisation. Ce marché se concentre sur la mise en œuvre de l'accès à moindre privilège en définissant, auditant et validant en continu qui (utilisateurs, rôles, comptes de service, applications) peut accéder à quelles données, dans quelles conditions et à quelles fins. Les solutions offrent une visibilité centralisée sur les droits d'accès aux données dans les bases de données, les lacs de données, le stockage cloud et les applications SaaS, permettent une gouvernance des accès basée sur des politiques, détectent les comptes surprivilégiés et les autorisations orphelines, automatisent les flux de travail de certification des accès et s'intègrent aux fournisseurs d'identité et aux plateformes de gouvernance des données pour garantir que l'accès aux données est aligné sur les rôles métier, les exigences de conformité et les principes de sécurité zéro confiance.
Le rapport sur le marché de la gestion des droits d'accès aux données est segmenté par composant (logiciels et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), format de données (données structurées, données non structurées et données semi-structurées), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance (BFSI) et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Données structurées |
| Données non structurées |
| Données semi-structurées |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par format de données | Données structurées | ||
| Données non structurées | |||
| Données semi-structurées | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Technologies de l'information et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des droits d'accès aux données ?
La taille du marché de la gestion des droits d'accès aux données était évaluée à 0,94 milliard USD en 2025 et devrait croître de 1,11 milliard USD en 2026 pour atteindre 2,71 milliards USD d'ici 2031, à un CAGR de 19,54 % durant la période de prévision (2026-2031).
Qu'est-ce qui stimule la demande de gestion des droits d'accès aux données ?
Les agents d'IA, les identités non humaines, les parcs de données multicloud et des exigences d'audit plus strictes augmentent le besoin d'un contrôle d'accès plus précis.
Quel composant génère le plus de revenus ?
Les logiciels ont dominé les revenus avec une part de 74,31 % en 2025, tandis que les services devraient croître plus rapidement à un CAGR de 23,74 % jusqu'en 2031.
Quel mode de déploiement connaît la croissance la plus rapide ?
Le déploiement cloud détenait 57,83 % des revenus en 2025 et devrait croître à un CAGR de 24,65 % jusqu'en 2031.
Quel secteur vertical connaît la croissance la plus rapide ?
Les technologies de l'information et les télécommunications devraient croître à un CAGR de 28,26 % jusqu'en 2031, car les fournisseurs gèrent des API, des plateformes cloud, des outils de développement et des parcs SaaS.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 27,61 % jusqu'en 2031, soutenue par l'adoption du cloud et les exigences de gouvernance des données.