
Tamaño y Participación del Mercado de Gestión de Derechos de Datos
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.11 Mil millones de dólares |
| Tamaño del Mercado (2031) | 2.71 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 19.54 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
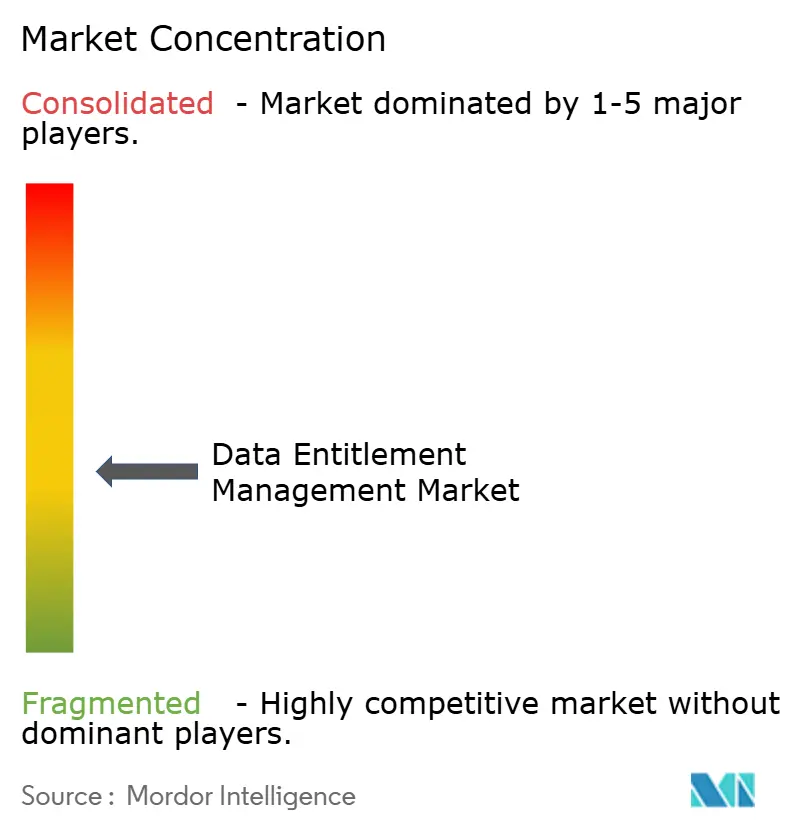
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Derechos de Datos por Mordor Intelligence
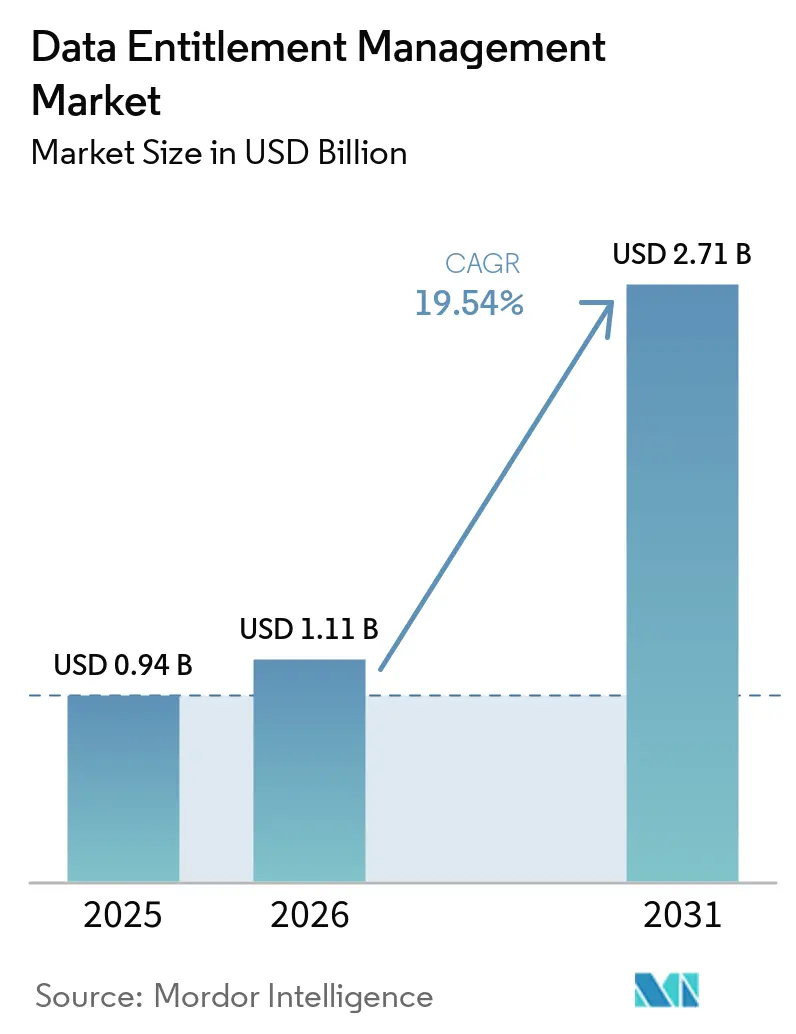
El tamaño del mercado de gestión de derechos de datos fue valorado en 0,94 mil millones de USD en 2025 y se estima que crecerá desde 1,11 mil millones de USD en 2026 hasta alcanzar los 2,71 mil millones de USD en 2031, a una CAGR del 19,54% durante el período de pronóstico (2026-2031). El mercado de gestión de derechos de datos está creciendo a medida que los servicios en la nube, las cargas de trabajo de IA y las credenciales de máquinas añaden puntos de acceso más rápido de lo que los programas convencionales de gobernanza de identidades pueden revisarlos. Las organizaciones en las que la IA había ampliado materialmente las identidades que necesitaban acceso registraron una tasa de brechas del 43% en los 12 meses anteriores, en comparación con el 11% entre las organizaciones sin ese cambio. La necesidad resultante no se limita a verificar los permisos de los empleados, ya que las organizaciones también necesitan controlar lo que los agentes de IA y los sistemas automatizados pueden recuperar o transmitir a un usuario. Los proveedores están respondiendo vinculando los derechos de identidad con la clasificación de datos, lo que permite que las decisiones de acceso consideren tanto al solicitante como la sensibilidad de los datos. Los límites de integración siguen siendo importantes, ya que el 76% de las organizaciones no podía eliminar de inmediato el acceso permanente que ya no era necesario.
Conclusiones Clave del Informe
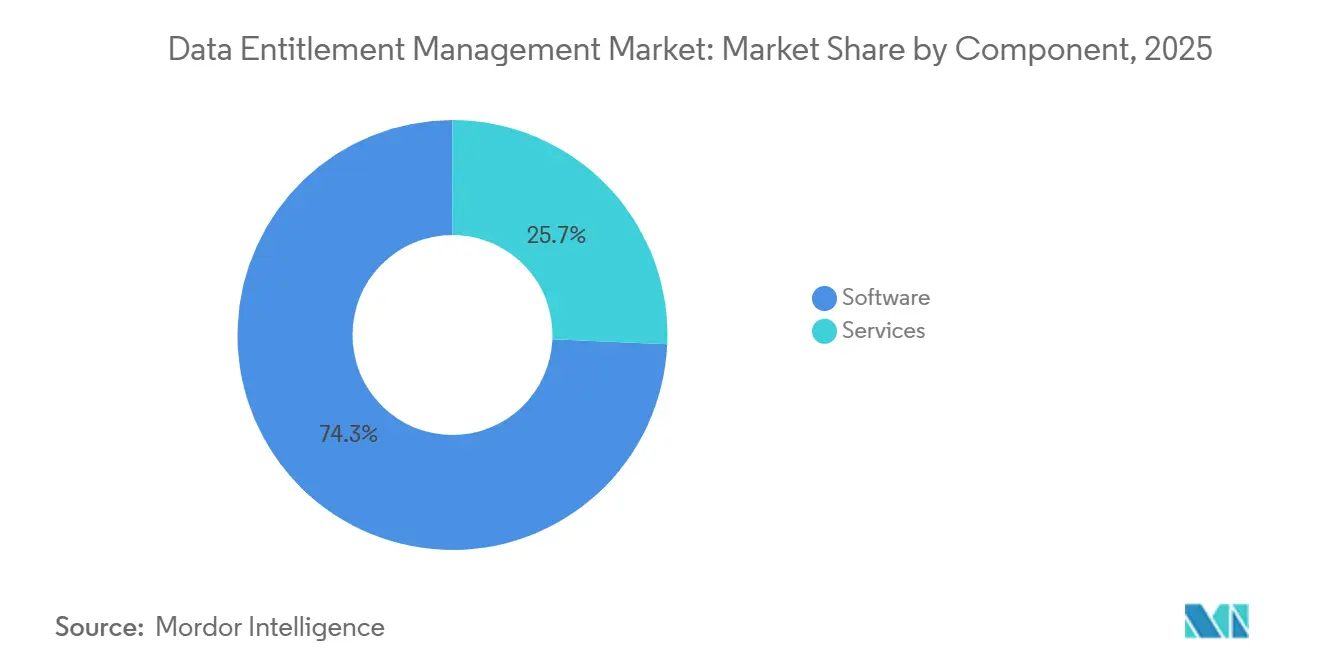
- Por componente, el software representó el 74,31% de los ingresos en el mercado de gestión de derechos de datos en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 23,74% hasta 2031.
- Por modo de implementación, la nube representó el 57,83% de los ingresos en 2025 y se proyecta que crecerá a una CAGR del 24,65% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 69,74% de los ingresos en el mercado de gestión de derechos de datos en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 26,58% hasta 2031.
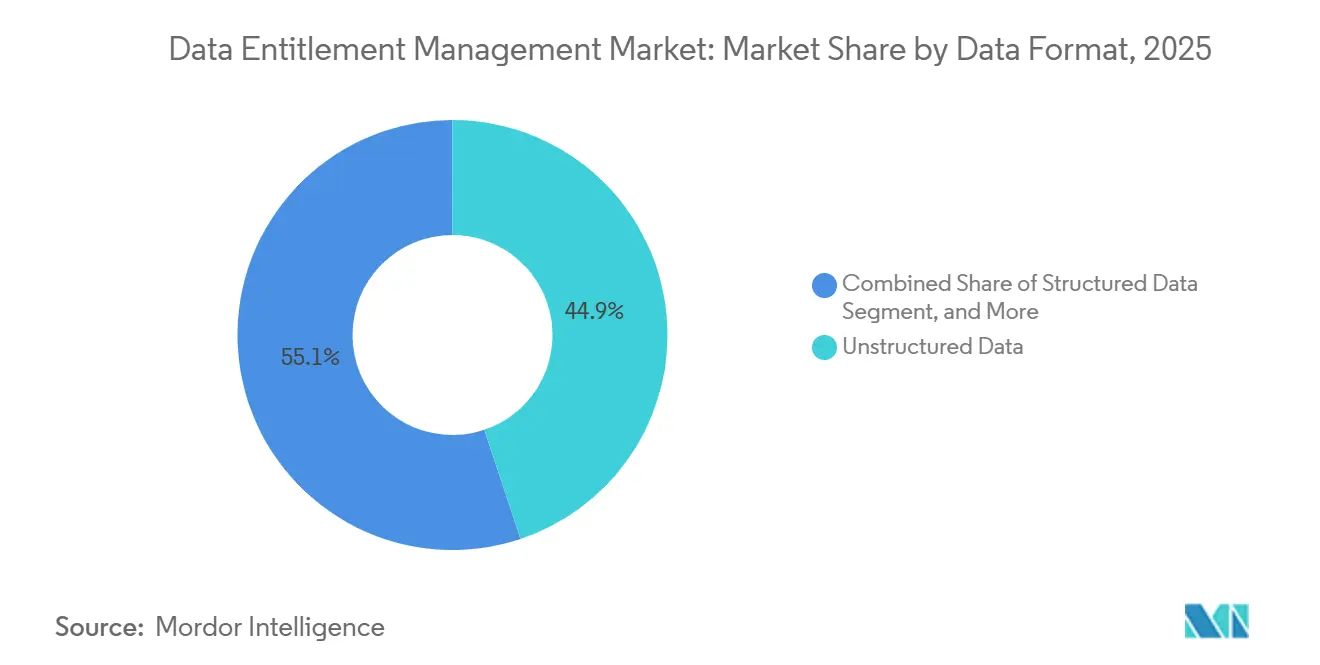
- Por formato de datos, los datos no estructurados representaron el 44,86% de los ingresos en 2025, mientras que se proyecta que los datos semiestructurados se expandirán a una CAGR del 24,93% hasta 2031.
- Por vertical industrial, la banca, los servicios financieros y los seguros representaron el 26,58% de los ingresos en 2025, mientras que se proyecta que la industria de TI y Telecomunicaciones se expandirá a una CAGR del 28,26% hasta 2031.
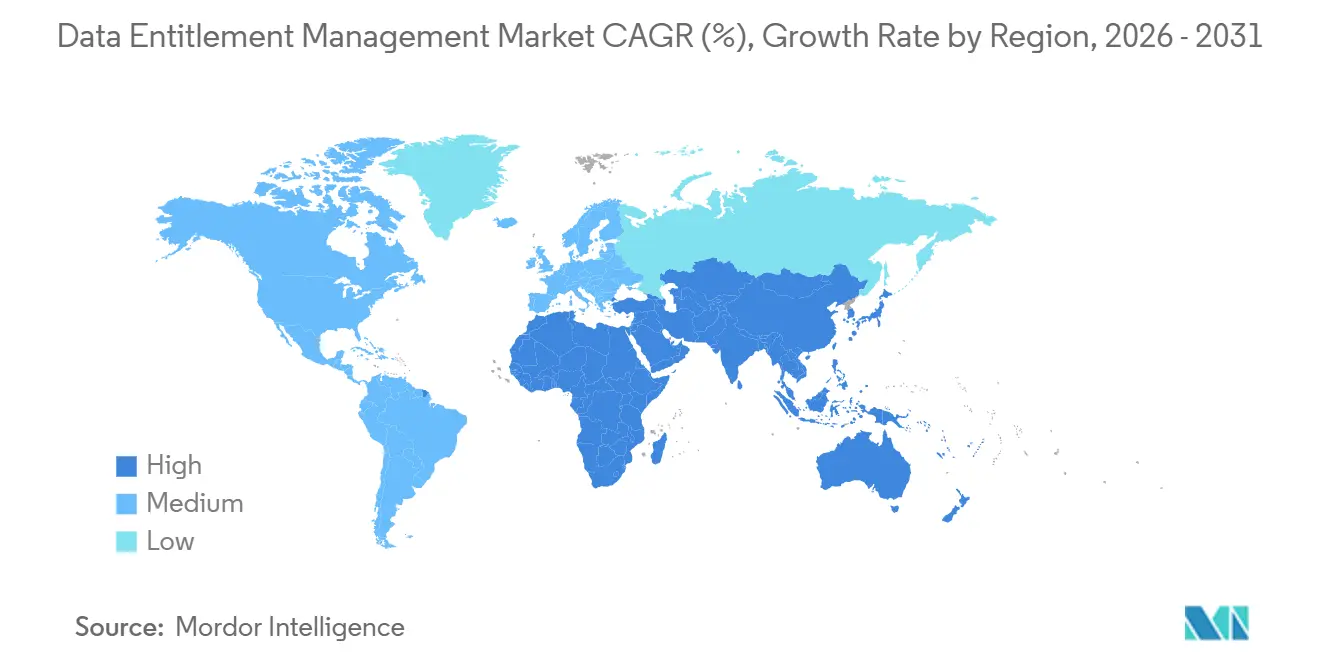
- Por geografía, América del Norte representó el 41,37% de los ingresos del mercado de gestión de derechos de datos en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 27,61% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Gestión de Derechos de Datos
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Crecimiento de la IA, Copilotos e Identidades No Humanas | +5.1% | Global, con mayor presión en los ecosistemas nativos de la nube de América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión de Entornos de Datos Híbridos y Multinube | +4.3% | Global, especialmente América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Escalada de Requisitos Regulatorios y de Auditoría | +3.1% | América del Norte y la UE, con extensión a los sectores regulados de Asia-Pacífico y MEA | Mediano plazo (2-4 años) |
| Requisitos de Autorización para Flujos de Trabajo Agénticos | +2.4% | Global, concentrado en los centros tecnológicos de América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Aumento del Riesgo Interno y de Privilegios Excesivos | +1.8% | Global, con exposición aguda en los sectores BFSI, salud y gobierno | Mediano plazo (2-4 años) |
| Creciente Demanda de Aprovisionamiento de Datos en Tiempo Real | +1.0% | América del Norte y Asia-Pacífico, con extensión a Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Crecimiento de la IA, Copilotos e Identidades No Humanas
El mercado de gestión de derechos de datos está siendo moldeado por un rápido aumento de agentes de IA, cuentas de servicio, tokens de API y credenciales OAuth. Entro Security informó que las identidades no humanas superaban en número a las identidades humanas en una proporción de 45:1 en la empresa promedio y hasta 144:1 en entornos nativos de la nube. Su análisis del primer semestre de 2025 abarcó 27 millones de identidades no humanas, destacando la escala de credenciales que requieren gobernanza. Las revisiones de acceso al ritmo humano no pueden seguir el ritmo cuando un agente automatizado puede adquirir y usar permisos en milisegundos. Solo el 19% de las organizaciones había implementado gobernanza continua para identidades no humanas en 2026.[1] Por lo tanto, las plataformas deben gobernar tanto el acceso humano como los datos que un agente de IA puede recuperar o transmitir para un usuario.
Expansión de Entornos de Datos Híbridos y Multinube
El mercado de gestión de derechos de datos también refleja el paso de un único directorio a varios entornos de políticas. Los datos ahora residen en almacenes de Snowflake y Databricks, almacenamiento de objetos de AWS y Azure, herramientas de colaboración SaaS y bases de datos locales. Cada entorno utiliza su propio modelo de permisos, lo que complica la aplicación de una única regla de negocio para el acceso. La investigación sobre entornos de bases de datos heterogéneos encontró que las organizaciones aprovisionaron entre un 20% y un 30% de capacidad informática adicional para gestionar la sobrecarga de gobernanza y experimentaron transiciones más largas para la integración de sistemas heredados basada en API.[2] Cada servicio en la nube adicional puede ampliar la dispersión de derechos cuando los permisos no pueden visualizarse en una única vista. Veza informó más de 16 mil millones de permisos bajo gestión activa en el momento en que anunció su financiación de la Serie D en abril de 2025.
Escalada de Requisitos Regulatorios y de Auditoría
El mercado de gestión de derechos de datos se beneficia de las normativas que exigen un control más visible y defendible del acceso a datos sensibles. El Artículo 9 de DORA exige controles de acceso privilegiado para las instituciones financieras de Nivel 1, mientras que la Ley de IA de la UE exige una gobernanza formal del acceso para los sistemas de IA de alto riesgo. La norma de divulgación de ciberseguridad de la SEC exige que las empresas públicas divulguen incidentes de ciberseguridad materiales en un plazo de 4 días hábiles, lo que aumenta el valor de los registros de auditoría de derechos preconstruidos. Las Autoridades Europeas de Protección de Datos impusieron multas por GDPR de 1.200 millones de EUR (1,31 mil millones de USD) durante 2024. Ese entorno de aplicación respalda el descubrimiento automatizado, la certificación y la corrección del acceso excesivo a datos. También mueve a los compradores desde asignaciones de roles estáticas hacia una autorización que considera los atributos de los datos y el propósito empresarial.
Requisitos de Autorización para Flujos de Trabajo Agénticos
Los sistemas agénticos pueden encadenar llamadas a herramientas, consultar fuentes tanto estructuradas como no estructuradas y actuar en nombre de un principal humano. Este comportamiento hace que el acceso permanente amplio sea inadecuado para muchas tareas en el mercado de gestión de derechos de datos. La Cloud Security Alliance declaró que dichos sistemas necesitan acceso justo a tiempo, alcance específico de la tarea, credenciales de tiempo limitado y revocación automática cuando una tarea finaliza o su contexto cambia. LangGraph, CrewAI, AutoGen y el Protocolo de Contexto de Modelo no proporcionaban confinamiento integrado para los derechos a nivel de agente. Un estudio empírico de septiembre de 2026 vinculó esta limitación con la exfiltración de datos mediante inyección de instrucciones y movimiento lateral.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Complejidad de Integración con Sistemas Heredados | -2.1% | Global, más aguda en los sectores de manufactura empresarial, gobierno y BFSI de América del Norte | Mediano plazo (2-4 años) |
| Altos Costos de Implementación y Operación | -1.6% | Global, restricción más fuerte en mercados emergentes y segmentos de América del Sur y MEA dominados por PYMEs | Mediano plazo (2-4 años) |
| Estándares de Autorización y Lenguajes de Políticas Fragmentados | -0.9% | Global, con extensión a los ciclos de adquisición de tecnología empresarial | Largo plazo (≥ 4 años) |
| Latencia de Autorización y Compromisos de Rendimiento | -0.6% | Entornos de cargas de trabajo en tiempo real de Asia-Pacífico y América del Norte | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración con Sistemas Heredados
La integración con sistemas heredados sigue siendo un límite importante en el mercado de gestión de derechos de datos. Las aplicaciones de la era de los mainframes, las bases de datos locales y los servicios de directorio tempranos no fueron diseñados para controles de autorización externos. El IAM en la nube, los roles de SaaS, los grupos locales y los permisos de aplicaciones heredadas también cambian en diferentes ciclos. Esto hace que el acceso obsoleto sea difícil de encontrar y aún más difícil de certificar con evidencia adecuada para una auditoría. El Grupo de Gestión de Identidades No Humanas señaló que las revisiones de derechos híbridos requieren visibilidad consistente en todos estos entornos.[3] Los sistemas sin registro nativo no pueden producir las señales de comportamiento necesarias para la gobernanza continua. Los esquemas de autorización propietarios también pueden requerir conectores personalizados cuando no se asignan a enfoques modernos basados en atributos o de política como código.
Altos Costos de Implementación y Operación
Los costos de implementación y operación pueden retrasar la adopción, particularmente cuando una organización también gestiona la dispersión de identidades, migraciones a la nube y programas de seguridad. Esta restricción es más fuerte para los compradores más pequeños y para las organizaciones que operan con presupuestos limitados. Una gran institución financiera podría requerir una inversión única de entre 8 y 14 millones de GBP (10-18 millones de USD) para consolidar las pilas heredadas de control de acceso basado en atributos. El mismo análisis estimó sinergias anuales de ejecución de entre 18 y 24 millones de GBP (23,77-31,70 millones de USD), pero solo después de una transición de varios años. Las organizaciones más pequeñas pueden continuar con revisiones de acceso manuales cuando no pueden sostener esta inversión inicial. En su lugar, pueden recurrir a proveedores de servicios gestionados, donde las tarifas recurrentes se convierten en un costo operativo material.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Crecimiento de los Servicios Señala la Maduración del Mercado
El software representó el 74,31% de la participación del mercado de gestión de derechos de datos en 2025. Este liderazgo reflejó una preferencia inicial por plataformas automatizadas que las organizaciones podían implementar bajo licencia en su entorno de acceso existente. El software nativo de la nube puede aprovisionarse rápidamente y facturarse mediante modelos de consumo que se adaptan a los ciclos presupuestarios empresariales y a las decisiones de adquisición por fases. El software también ofrece a los equipos de seguridad una forma repetible de aplicar políticas de acceso en los sistemas de datos conectados sin crear procesos de revisión manual separados. La industria de gestión de derechos de datos ha dependido, por tanto, en primer lugar de plataformas que proporcionan aplicación de políticas, visibilidad de derechos y una base para una expansión posterior.
Se proyecta que los servicios crecerán a una CAGR del 23,74% hasta 2031, la tasa más rápida entre los 2 componentes. La implementación, la integración, el ajuste de políticas y las operaciones gestionadas se vuelven más importantes a medida que las implementaciones alcanzan sistemas más antiguos y varias plataformas de datos. El tamaño del mercado de gestión de derechos de datos para los servicios está respaldado por trabajos que no pueden completarse mediante una implementación de software estándar o resolverse mediante un único conector. Las organizaciones a menudo necesitan apoyo externo para alinear las reglas de políticas entre servicios en la nube, aplicaciones SaaS y sistemas heredados con diferentes estructuras de permisos. En 2026, Immuta introdujo capacidades de acceso a datos agéntico que gobiernan el acceso temporal de agentes de IA en Snowflake, Databricks y BigQuery, lo que ilustra por qué el trabajo de implementación especializado se está volviendo cada vez más necesario.[4]
Por Modo de Implementación: La Nube se Consolida Mientras que el Entorno Local Persiste
La implementación en la nube representó el 57,83% de la participación del mercado de gestión de derechos de datos en 2025. También se proyecta que crecerá a una CAGR del 24,65% hasta 2031, la tasa más rápida entre los modos de implementación. Los entornos en la nube admiten cambios de políticas que pueden distribuirse a los puntos de aplicación sin modificar el código de la aplicación en cada carga de trabajo conectada. Esta estructura es adecuada para la autorización basada en atributos y de política como código que necesita ajustes regulares a medida que cambian las condiciones de los datos. También admite el control de acceso dinámico en los servicios de datos en la nube conectados y las aplicaciones que los utilizan.
La implementación local sigue siendo relevante en entornos regulados donde las normas de soberanía de datos restringen la evaluación de políticas en la nube. El Artículo 9 de DORA y los requisitos de FedRAMP de los Estados Unidos refuerzan la necesidad de controles sobre las cargas de trabajo sensibles y reguladas. La implementación híbrida conecta los entornos locales establecidos con las plataformas de datos nativas de la nube, al tiempo que permite a las organizaciones mantener controles locales seleccionados. Varonis lanzó recopiladores de clasificación de datos específicos por región en abril de 2025 para admitir la residencia de datos dentro de un modelo de gobernanza unificado.[5] El mercado de gestión de derechos de datos continúa requiriendo este enfoque, ya que las organizaciones no pueden reemplazar rápidamente los sistemas más antiguos ni trasladar las decisiones de políticas sensibles fuera de su jurisdicción.
Por Tamaño de Organización: Las PYMEs se Aceleran a Medida que el SaaS Reduce el Punto de Entrada
Las grandes empresas representaron el 69,74% de los ingresos en 2025. Sus entornos de datos están comúnmente distribuidos en varias plataformas y requieren equipos de ingeniería de seguridad dedicados para operar las políticas de acceso de manera consistente. Estas organizaciones también tienen más recursos para configurar y mantener plataformas de derechos empresariales durante largos ciclos de implementación. Los requisitos de acceso complejos en unidades de negocio, aplicaciones, repositorios de datos y grupos de usuarios impulsan la demanda. Las grandes implementaciones siguen proporcionando la mayor base de ingresos para el mercado de gestión de derechos de datos.
Se proyecta que las pequeñas y medianas empresas se expandirán a una CAGR del 26,58% hasta 2031. La entrega SaaS reduce la necesidad de infraestructura local y disminuye la barrera de adopción inicial para las organizaciones sin grandes equipos de seguridad. Los requisitos de PCI DSS 4.0, GDPR y CCPA extienden la presión sobre la gobernanza del acceso al ofrecer una incorporación simplificada y precios escalonados, lo que permite a las organizaciones del mercado medio que manejan información sensible de clientes. Netwrix encontró que las organizaciones con 500-999 empleados tenían la tasa de brechas más alta por cohorte de tamaño, con un 40,3% en 2026. Los proveedores están abordando esta exposición con una incorporación simplificada y precios escalonados, expandiendo el mercado de gestión de derechos de datos más allá de las empresas más grandes.
Por Formato de Datos: Los Datos No Estructurados Dominan Mientras que los Datos Semiestructurados Crecen Más Rápido
Los datos no estructurados representaron el 44,86% de los ingresos en 2025. El contenido sensible se almacena ampliamente en recursos compartidos de archivos, plataformas de colaboración, archivos de correo electrónico y repositorios de documentos, que a menudo acumulan permisos de acceso con el tiempo. Los controles en estos entornos a menudo se aplican a nivel de carpeta o depósito en lugar de a cada registro o elemento individual. Esto puede dejar los permisos más amplios de lo que requiere la sensibilidad de los archivos individuales, lo que dificulta el trabajo de revisión. Estas condiciones dieron a los datos no estructurados la mayor participación en el mercado de gestión de derechos de datos.
Se proyecta que los datos semiestructurados crecerán a una CAGR del 24,93% hasta 2031, la tasa más rápida entre los formatos de datos. Las canalizaciones de IA y análisis procesan cada vez más registros JSON, respuestas de API y flujos de eventos que contienen identificadores personales, transacciones financieras y códigos de salud. Estos tipos de datos pueden contener atributos regulados sin la aplicación de esquemas que se encuentra en las bases de datos relacionales y los controles de bases de datos convencionales. La investigación sobre fuentes de datos heterogéneas encontró que la recuperación de IA requiere filtrado y redacción a nivel de fragmento para limitar la exposición de tokens sensibles. Los datos estructurados conservan un papel porque las bases de datos SQL tienen controles maduros a nivel de fila y columna, mientras que el mercado de gestión de derechos de datos debe cubrir los 3 formatos en flujos de trabajo combinados de IA y análisis.
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Vertical Industrial: BFSI Ancla la Demanda Mientras que TI y Telecomunicaciones se Aceleran
La industria de banca, servicios financieros y seguros representó el 26,58% de los ingresos en 2025. El sector opera bajo los requisitos de SOX, PCI DSS, GDPR, DORA y Basilea III que exigen un acceso trazable y de mínimo privilegio a los datos financieros. Las instituciones financieras necesitan cada vez más controles basados en el propósito en la capa de datos, en lugar de controles basados en roles solo en la capa de aplicación. Esta necesidad se refuerza donde los registros sensibles se mueven a través de sistemas en la nube, herramientas de análisis y entornos de datos operativos. BFSI sigue siendo el vertical más grande en el mercado de gestión de derechos de datos.
Se proyecta que la industria de TI y telecomunicaciones se expandirá a una CAGR del 28,26% hasta 2031. Los proveedores adyacentes a los hiperescaladores gestionan simultáneamente plataformas en la nube, herramientas para desarrolladores, puertas de enlace de API y entornos SaaS. Esta combinación produce una dispersión de derechos en un amplio entorno técnico con muchos sistemas que requieren decisiones de acceso vinculadas. La salud y las ciencias de la vida también respaldan la demanda a través de auditorías de HIPAA y la implementación de IA en flujos de trabajo clínicos. El gobierno y la administración pública, el comercio minorista y el comercio electrónico, la energía y los servicios públicos, el petróleo y el gas, el transporte y la logística, los medios de comunicación y el entretenimiento, y las instituciones de educación e investigación enfrentan cada uno requisitos de acceso específicos del sector que la industria de gestión de derechos de datos debe abordar.
Análisis Geográfico
América del Norte representó el 41,37% de la participación del mercado de gestión de derechos de datos en 2025. Los Estados Unidos tienen una alta concentración de empresas que priorizan la nube, presupuestos de ciberseguridad establecidos y normativas que incluyen los requisitos de divulgación de la SEC, CCPA, CPRA, HIPAA y FISMA. Entre las organizaciones norteamericanas que sufrieron brechas, el 24% reportó pérdidas de al menos 100.000 USD y el 12% reportó pérdidas superiores a 250.000 USD en el año anterior. Estas pérdidas respaldan el gasto a nivel de junta directiva en controles de acceso y una revisión más amplia del riesgo de acceso asociado a los entornos de datos. Canadá añade demanda de organizaciones de servicios financieros y energía que trabajan con PIPEDA y la orientación de la Oficina del Superintendente de Instituciones Financieras.
Europa es el segundo mercado regional más grande. GDPR, DORA, NIS2 y la Ley de IA de la UE crean requisitos superpuestos para la gobernanza del acceso. Alemania respalda la demanda a través de organizaciones de manufactura y servicios financieros que actualizan los programas de derechos en respuesta a los controles de DORA y los hallazgos de GDPR sobre acceso excesivo. Las instituciones financieras del Reino Unido trabajaron hacia el plazo de resiliencia operativa de marzo de 2025 establecido por el Banco de Inglaterra y la Autoridad de Conducta Financiera. Las organizaciones europeas a menudo favorecen los diseños híbridos que mantienen la evaluación de políticas dentro de su jurisdicción, lo que respalda la demanda continua de implementación local e híbrida en el mercado de gestión de derechos de datos.
Se proyecta que Asia-Pacífico crecerá a una CAGR del 27,61% hasta 2031. India está adoptando plataformas de derechos basadas en la nube a medida que los servicios empresariales pasan de la arquitectura local a la multinube, mientras que Japón necesita controles detallados para los datos de tecnología operativa utilizados en análisis de IA. Las empresas de semiconductores y electrónica de Corea del Sur están protegiendo la propiedad intelectual en el trabajo global de investigación y desarrollo, y la Ley de Protección de Información Personal y la Ley de Seguridad de Datos de China respaldan el desarrollo de plataformas nacionales. Oriente Medio y África están viendo adopción del sector público en Arabia Saudita y los Emiratos Árabes Unidos, mientras que América del Sur está desarrollando demanda a través de la Lei Geral de Proteção de Dados de Brasil y sus sectores de servicios financieros y comercio minorista.
Panorama Competitivo
El mercado de gestión de derechos de datos está moderadamente fragmentado en 2026. Ningún proveedor tiene una participación dominante en gobernanza de acceso a datos, aplicación detallada, certificación de derechos, gobernanza de identidades no humanas y autorización agéntica. Varonis Systems, SailPoint Technologies y Microsoft compiten a través de plataformas amplias e integración empresarial. Veza Technologies, Immuta y PlainID compiten en capacidades de políticas y velocidad de implementación. Esto crea una combinación de proveedores de identidad establecidos y proveedores de autorización especializados que abordan diferentes requisitos de control de acceso.
La consolidación se está volviendo más visible a medida que los proveedores buscan controles integrados. La adquisición de Oasis Security por parte de Cyera por 1.000 millones de USD combinó la gestión de la postura de seguridad de datos en la nube con la gestión de identidades no humanas. SailPoint completó su adquisición de Entro Security en junio de 2026, añadiendo descubrimiento y gobernanza para más de 1.200 tipos de credenciales de máquinas en canalizaciones de CI/CD y registros de contenedores. Saviynt y Cyera anunciaron una integración en marzo de 2026 que conectó la gestión de la postura de seguridad de identidades con la clasificación de datos en tiempo real. Estos movimientos abordan la necesidad de utilizar el contexto de identidad y datos juntos en las decisiones de acceso en entornos de nube, SaaS e híbridos.
La competencia también se centra en la autorización agéntica y las herramientas de política como código accesibles. Las plataformas IAM heredadas fueron construidas para flujos de trabajo de identidad humana, dejando espacio para sistemas que evalúen el propósito de la solicitud de un agente de IA. Permit.io y Aserto se dirigen a la autorización liderada por desarrolladores en la capa de aplicación. La Serie D de Veza en abril de 2025 incluyó a Snowflake Ventures, Workday Ventures y Atlassian Ventures, lo que muestra el interés en la visibilidad del grafo de acceso como infraestructura. P0 Security, Apono y Concentric AI compiten en acceso a la nube justo a tiempo, flujos de trabajo de acceso de autoservicio y clasificación autónoma de datos, dejando el mercado de gestión de derechos de datos en disputa a medida que los productos especializados reducen la diferenciación de los proveedores más grandes.
Líderes de la Industria de Gestión de Derechos de Datos
-
Varonis Systems, Inc.
-
BigID, Inc.
-
SailPoint Technologies, Inc.
-
Immuta, Inc.
-
Securiti, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Septiembre de 2026: SailPoint anunció una integración con CrowdStrike Falcon Next-Generation SIEM en Fal.Con 2026, incorporando SailPoint SecOps Identity Intelligence en Falcon para correlacionar la gobernanza de identidades y el contexto de acceso con la telemetría de seguridad de endpoints y la nube, lo que permite a los equipos de SOC acelerar la detección de amenazas.
- Junio de 2026: SailPoint completó su adquisición de Entro Security, con sede en Tel Aviv, pionera en seguridad de identidades no humanas y credenciales. Las capacidades de Entro, el descubrimiento automatizado de más de 1.200 tipos de secretos y tokens de máquinas en canalizaciones de CI/CD y la detección de anomalías de comportamiento de identidades no humanas en tiempo real, están disponibles de inmediato para los clientes de SailPoint, fortaleciendo la plataforma Agentic Fabric con gobernanza de credenciales de máquinas.
- Mayo de 2026: Varonis Systems anunció la disponibilidad general de Varonis Atlas, una Plataforma de Seguridad de IA de extremo a extremo construida sobre la Plataforma de Seguridad de Datos de Varonis. Atlas cubre el inventario de IA, la gestión de la postura, las pruebas de seguridad, las salvaguardas en tiempo de ejecución y los informes de cumplimiento mapeados a la Ley de IA de la UE y el NIST AI RMF, conectándose a plataformas de IA alojadas, modelos de lenguaje de gran escala personalizados, marcos agénticos y herramientas de IA integradas.
- Marzo de 2026: Saviynt y Cyera anunciaron una integración estratégica que vincula la Gestión de la Postura de Seguridad de Identidades de Saviynt con la plataforma de Gestión de la Postura de Seguridad de Datos de Cyera, proporcionando una vista unificada de los derechos de identidad y la clasificación de datos en tiempo real para habilitar la aplicación automatizada de mínimo privilegio en entornos de nube, SaaS e híbridos.
- Febrero de 2026: Veza introdujo Agentes de Acceso Nativos y lanzó su Plataforma de Control de Identidad de Agentes Empresariales, extendiendo el Grafo de Acceso de Veza para visualizar, monitorear y controlar los derechos de los agentes de IA junto con las identidades humanas y no humanas, con clientes empresariales globales que incluyen Wynn Resorts, Expedia y Blackstone activos en la plataforma.
Alcance del Informe Global del Mercado de Gestión de Derechos de Datos
El mercado de gestión de derechos de datos incluye plataformas que gobiernan y aplican derechos y permisos de acceso granular a los activos de datos en todo el ecosistema de datos de una organización. Este mercado se centra en implementar el acceso de mínimo privilegio mediante la definición, auditoría y validación continua de quién (usuarios, roles, cuentas de servicio, aplicaciones) puede acceder a qué datos, bajo qué condiciones y con qué propósitos. Las soluciones proporcionan visibilidad centralizada de los derechos de datos en bases de datos, lagos de datos, almacenamiento en la nube y aplicaciones SaaS, habilitan la gobernanza del acceso basada en políticas, detectan cuentas con privilegios excesivos y permisos huérfanos, automatizan los flujos de trabajo de certificación de acceso e integran con proveedores de identidad y plataformas de gobernanza de datos para garantizar que el acceso a los datos se alinee con los roles empresariales, los requisitos de cumplimiento y los principios de seguridad de confianza cero.
El Informe del Mercado de Gestión de Derechos de Datos está segmentado por Componente (Software y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Formato de Datos (Datos Estructurados, Datos No Estructurados y Datos Semiestructurados), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, TI y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Salud y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI) y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Datos Estructurados |
| Datos No Estructurados |
| Datos Semiestructurados |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| TI y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Salud y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Formato de Datos | Datos Estructurados | ||
| Datos No Estructurados | |||
| Datos Semiestructurados | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| TI y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Salud y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| Argentina | |||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de derechos de datos?
El tamaño del mercado de gestión de derechos de datos fue valorado en 0,94 mil millones de USD en 2025 y se estima que crecerá desde 1,11 mil millones de USD en 2026 hasta alcanzar los 2,71 mil millones de USD en 2031, a una CAGR del 19,54% durante el período de pronóstico (2026-2031).
¿Qué está impulsando la demanda de gestión de derechos de datos?
Los agentes de IA, las identidades no humanas, los entornos de datos multinube y los requisitos de auditoría más estrictos están aumentando la necesidad de un control de acceso más preciso.
¿Qué componente lidera los ingresos?
El software lideró los ingresos con una participación del 74,31% en 2025, mientras que se proyecta que los servicios crecerán más rápido a una CAGR del 23,74% hasta 2031.
¿Qué modo de implementación está creciendo más rápido?
La implementación en la nube representó el 57,83% de los ingresos en 2025 y se proyecta que crecerá a una CAGR del 24,65% hasta 2031.
¿Qué vertical se está expandiendo más rápido?
Se proyecta que TI y Telecomunicaciones crecerá a una CAGR del 28,26% hasta 2031 a medida que los proveedores gestionan API, plataformas en la nube, herramientas para desarrolladores y entornos SaaS.
¿Qué región se proyecta que crecerá más rápido?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 27,61% hasta 2031, respaldada por la adopción de la nube y los requisitos de gobernanza de datos.