
Tamanho e Participação do Mercado de Controle de Acesso a Data Centers
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
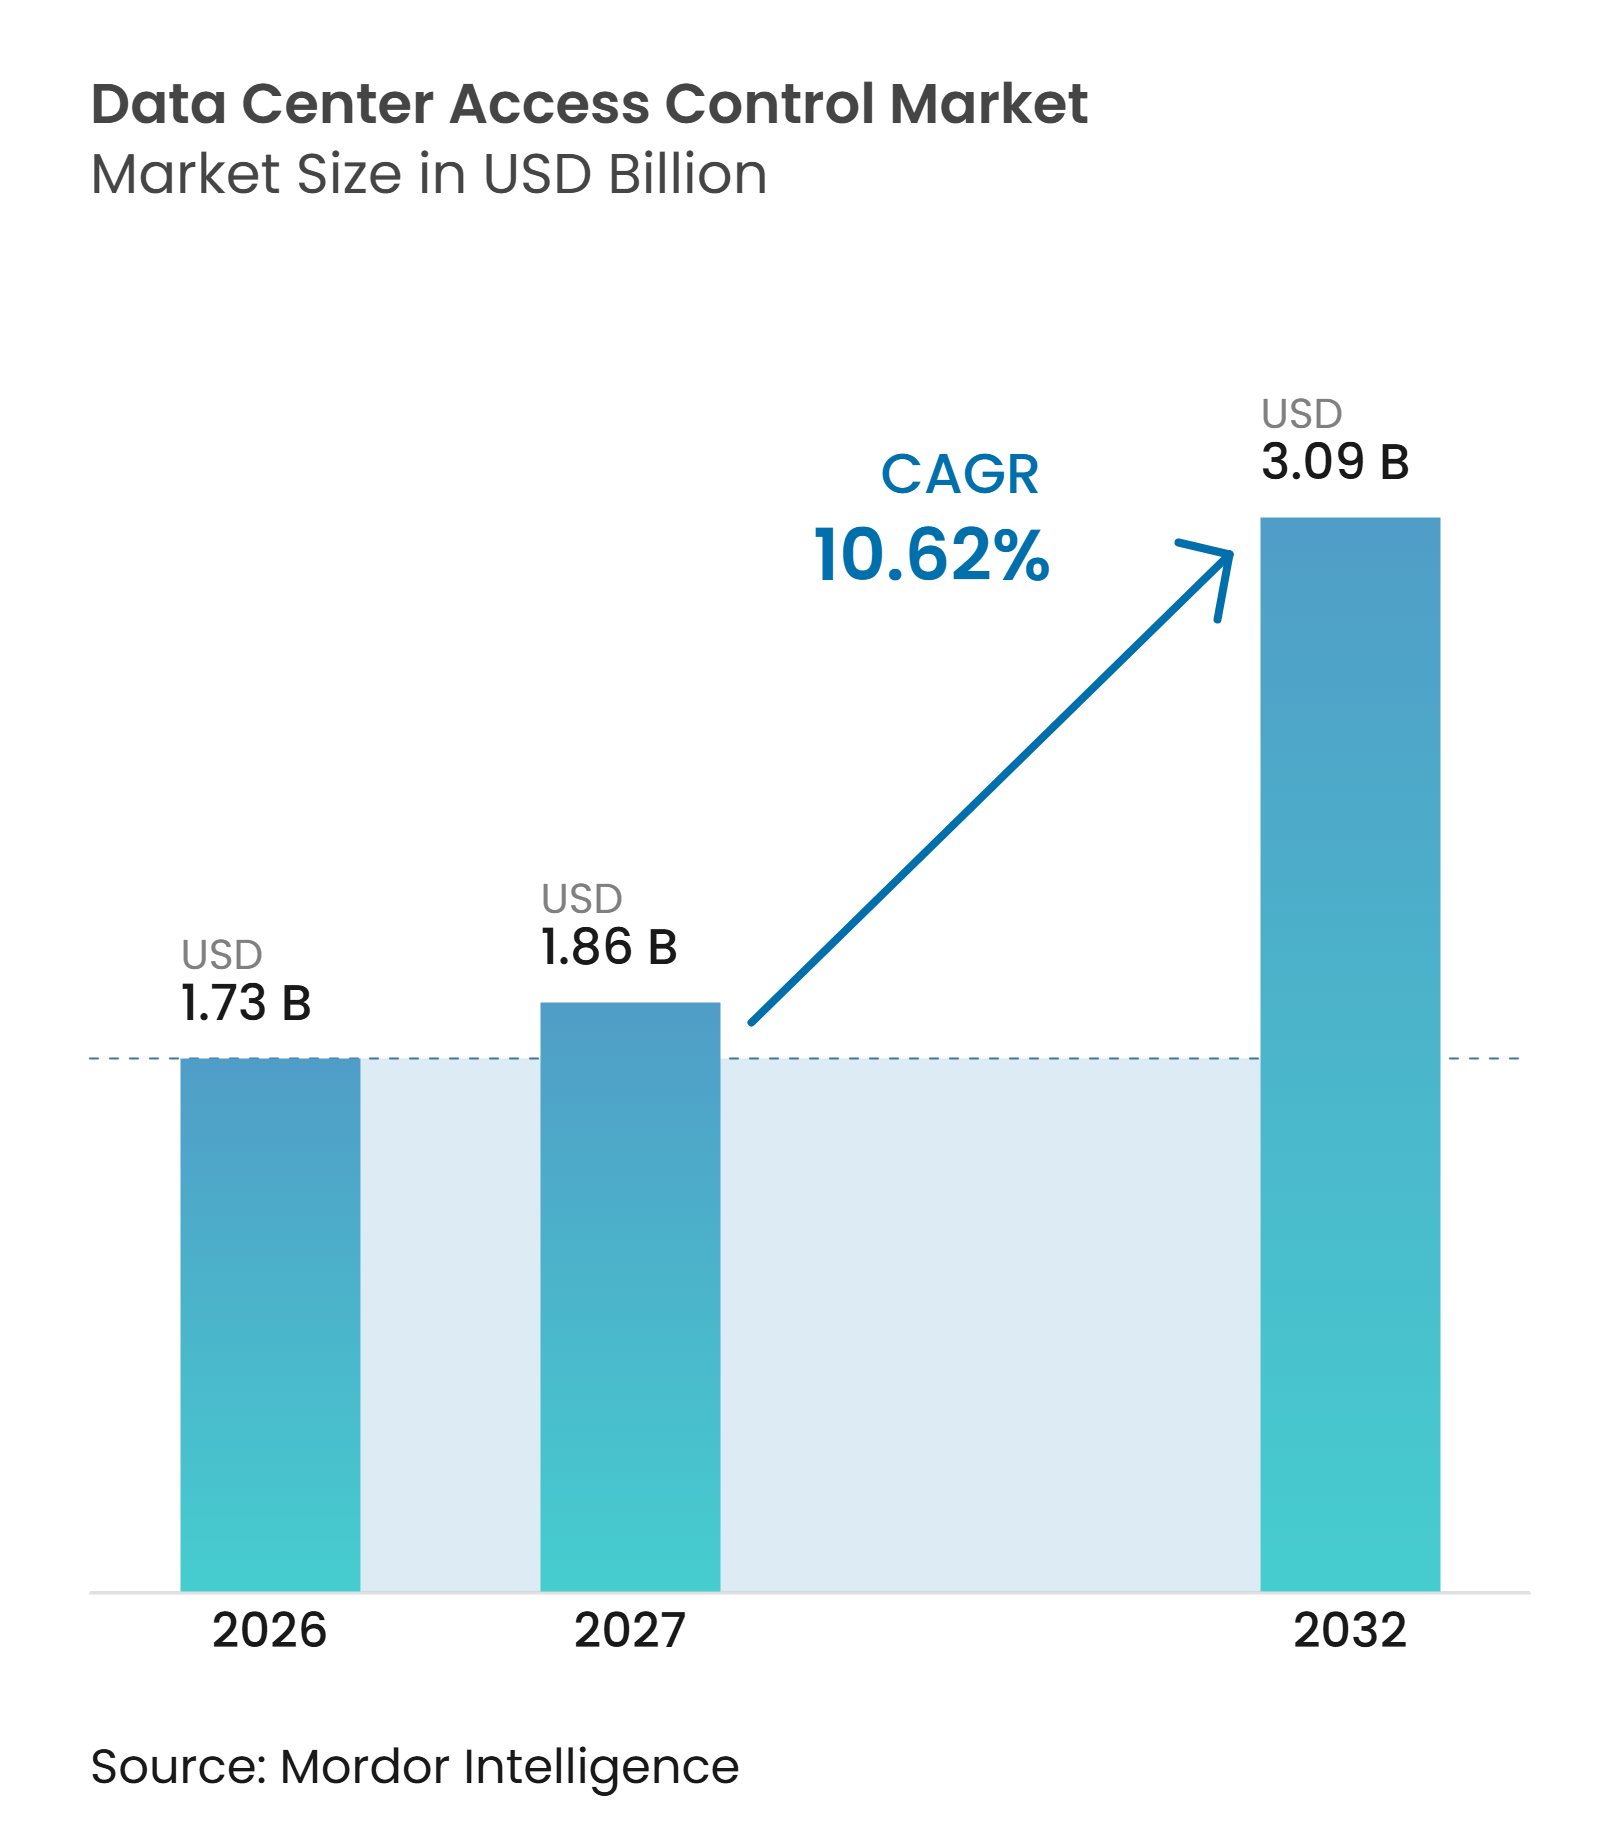
| Tamanho do Mercado (2027) | 1.86 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.09 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 10.62 % |
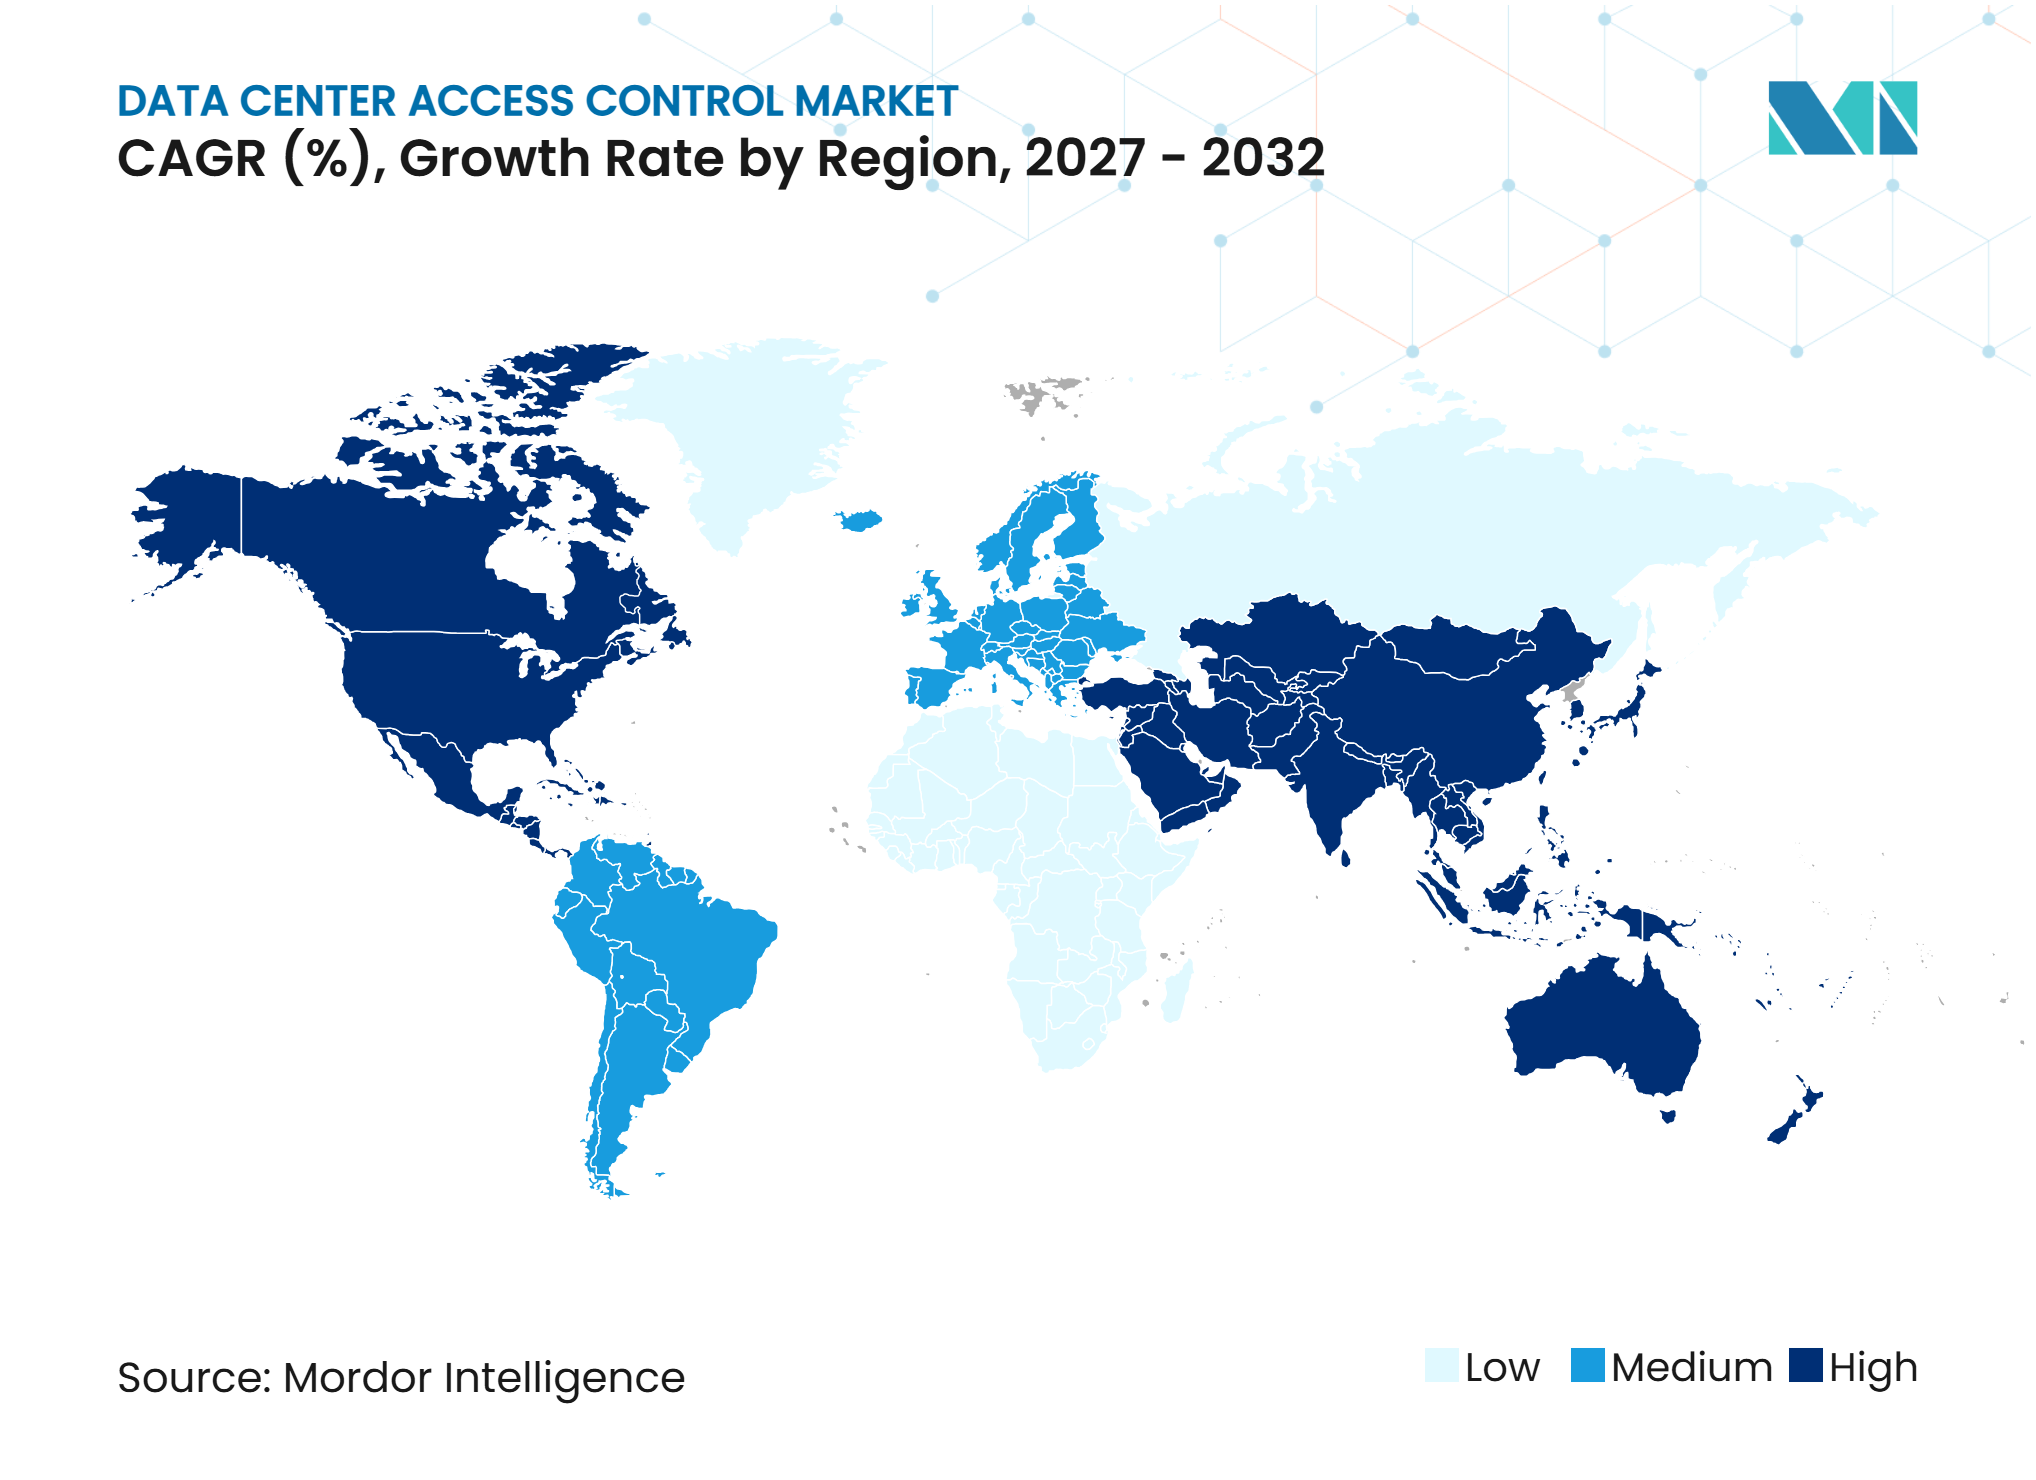
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Controle de Acesso a Data Centers pela Mordor Intelligence
O tamanho do mercado de controle de acesso a data centers está projetado em 1,73 bilhões de USD em 2026, 1,86 bilhões de USD em 2027, e deve atingir 3,09 bilhões de USD até 2032, expandindo-se a um CAGR de 10,62% de 2027 a 2032. O mercado de controle de acesso a data centers está intimamente ligado à construção de novas instalações, pois leitores, controladores, ferramentas de identidade e trabalhos de integração são especificados antes que um local possa operar. O maior gasto em infraestrutura de IA também está aumentando o valor dos equipamentos mantidos em áreas restritas, o que apoia uma proteção mais profunda nas entradas, salas de servidores e gabinetes individuais. A segurança física está se tornando parte do gerenciamento de risco operacional à medida que os operadores precisam de registros confiáveis para funcionários, prestadores de serviços, visitantes e inquilinos. Os fornecedores estão respondendo combinando hardware, administração em nuvem, credenciais móveis e análise de segurança em uma única oferta. O mercado de controle de acesso a data centers também enfrenta pressão de prazo porque cronogramas de construção acelerados podem deixar o design de segurança e o comissionamento para trás de outros sistemas prediais.
Principais Conclusões do Relatório
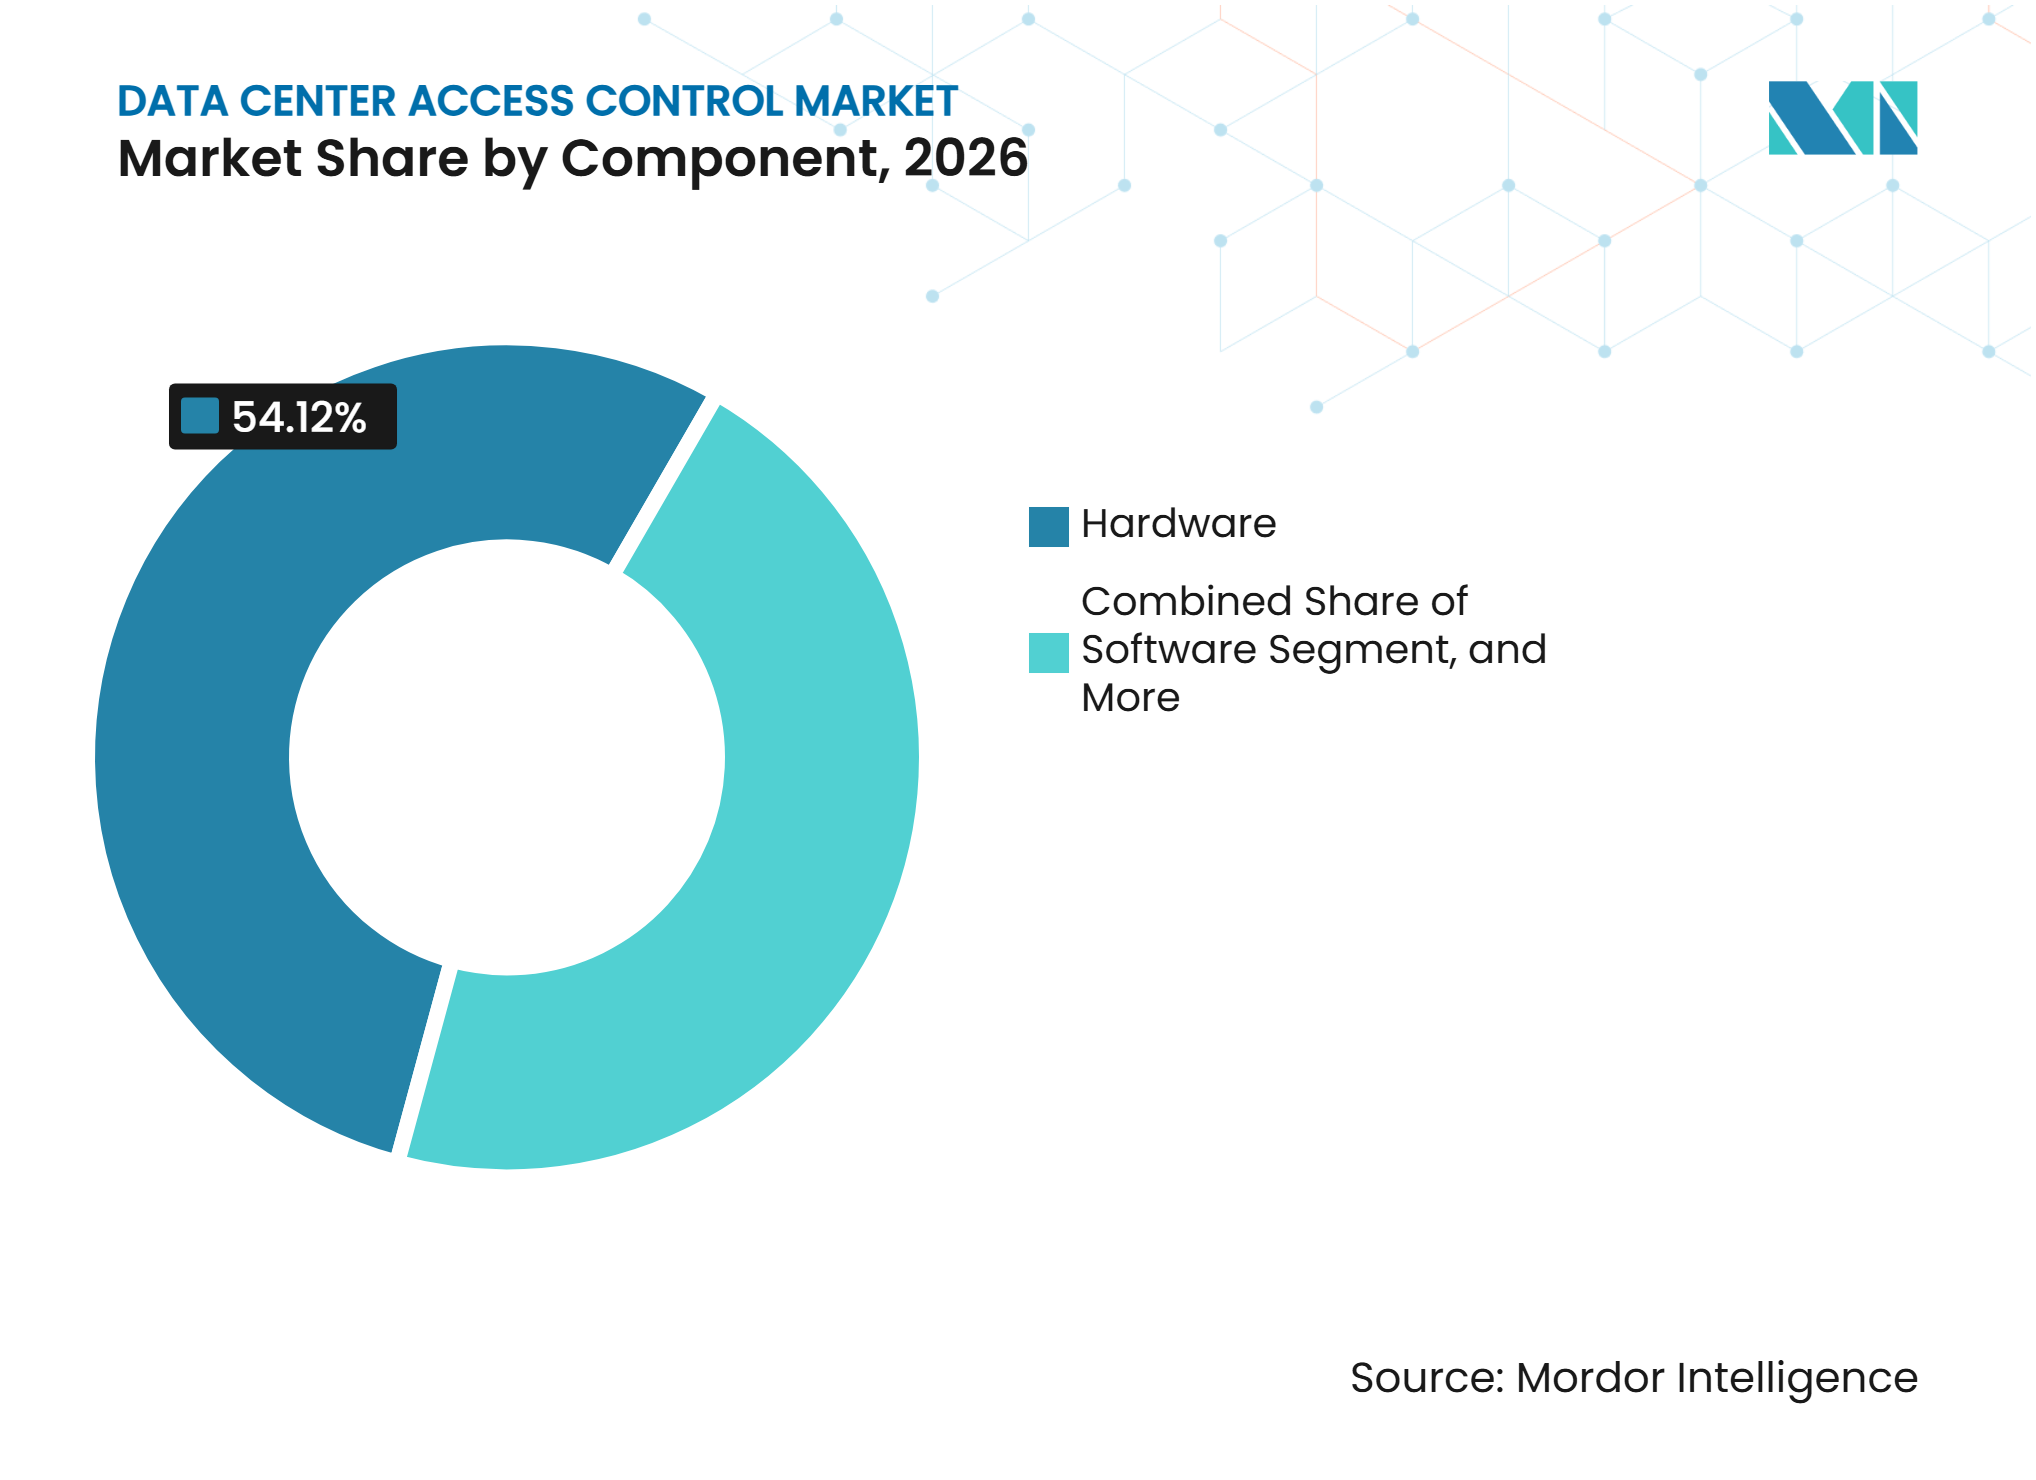
- Por componente, o hardware detinha 54,12% do mercado de controle de acesso a data centers em 2026, enquanto o software está projetado para expandir a um CAGR de 12,50% até 2032.
- Por tecnologia, os sistemas baseados em cartão e credencial detinham 31,28% de participação em 2026, enquanto as credenciais móveis e digitais estão projetadas para expandir a um CAGR de 15,30% até 2032.
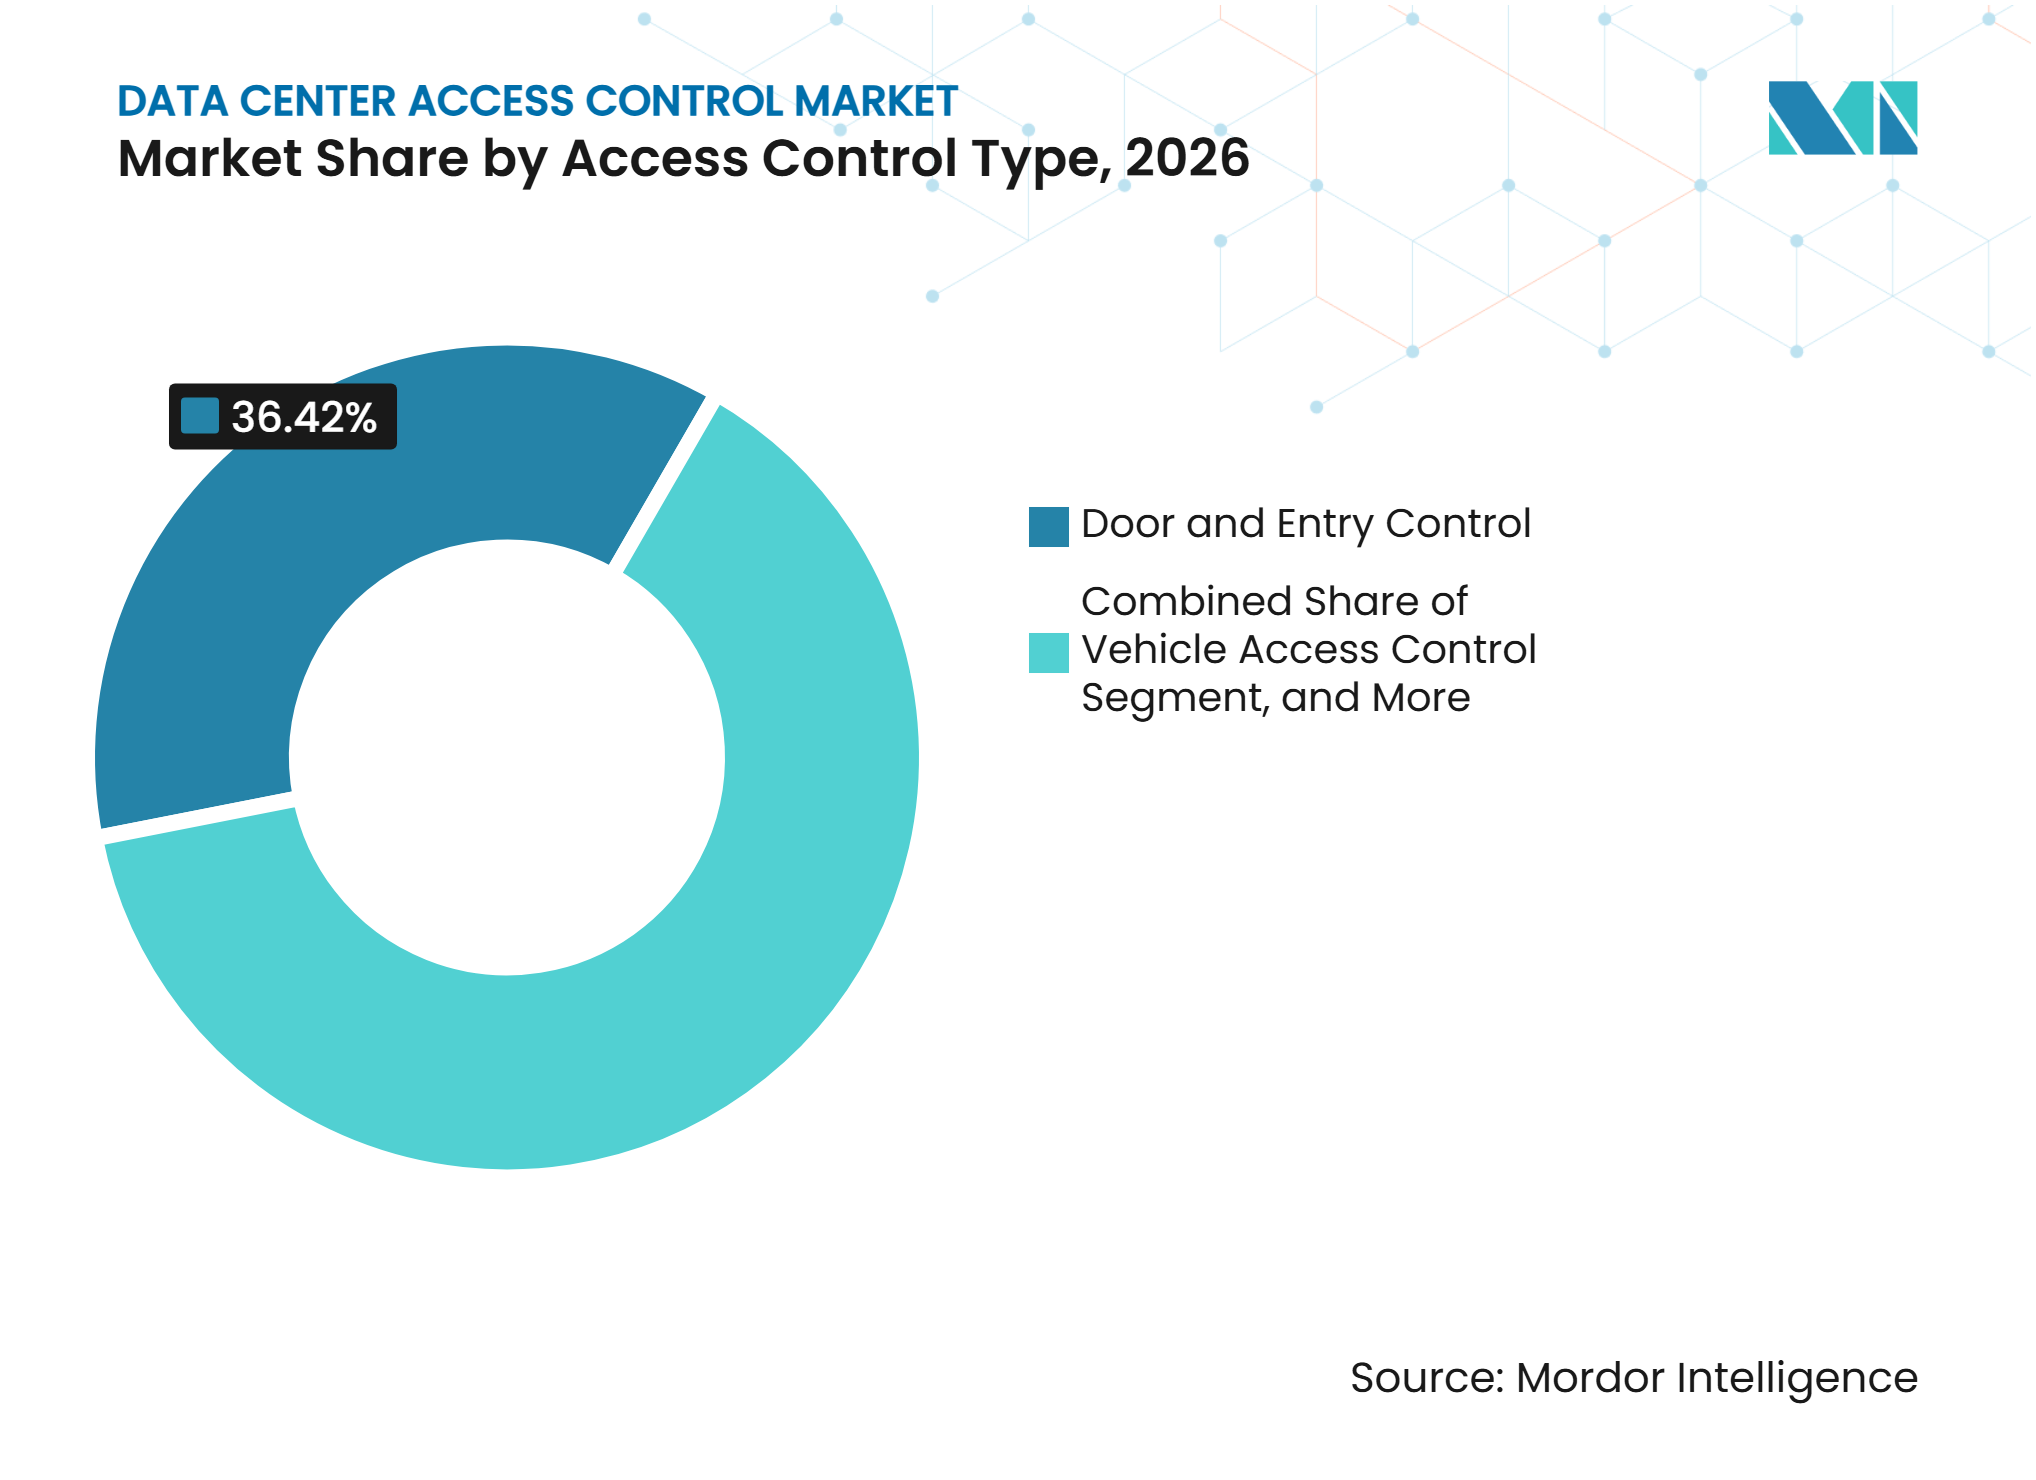
- Por tipo de controle de acesso, o controle de porta e entrada detinha 36,42% de participação em 2026, enquanto o controle de acesso em nível de rack e zona restrita está projetado para expandir a um CAGR de 15,60% até 2032.
- Por modelo de implantação, os sistemas locais detinham 52,36% de participação em 2026, enquanto os sistemas baseados em nuvem estão projetados para expandir a um CAGR de 15,00% até 2032.
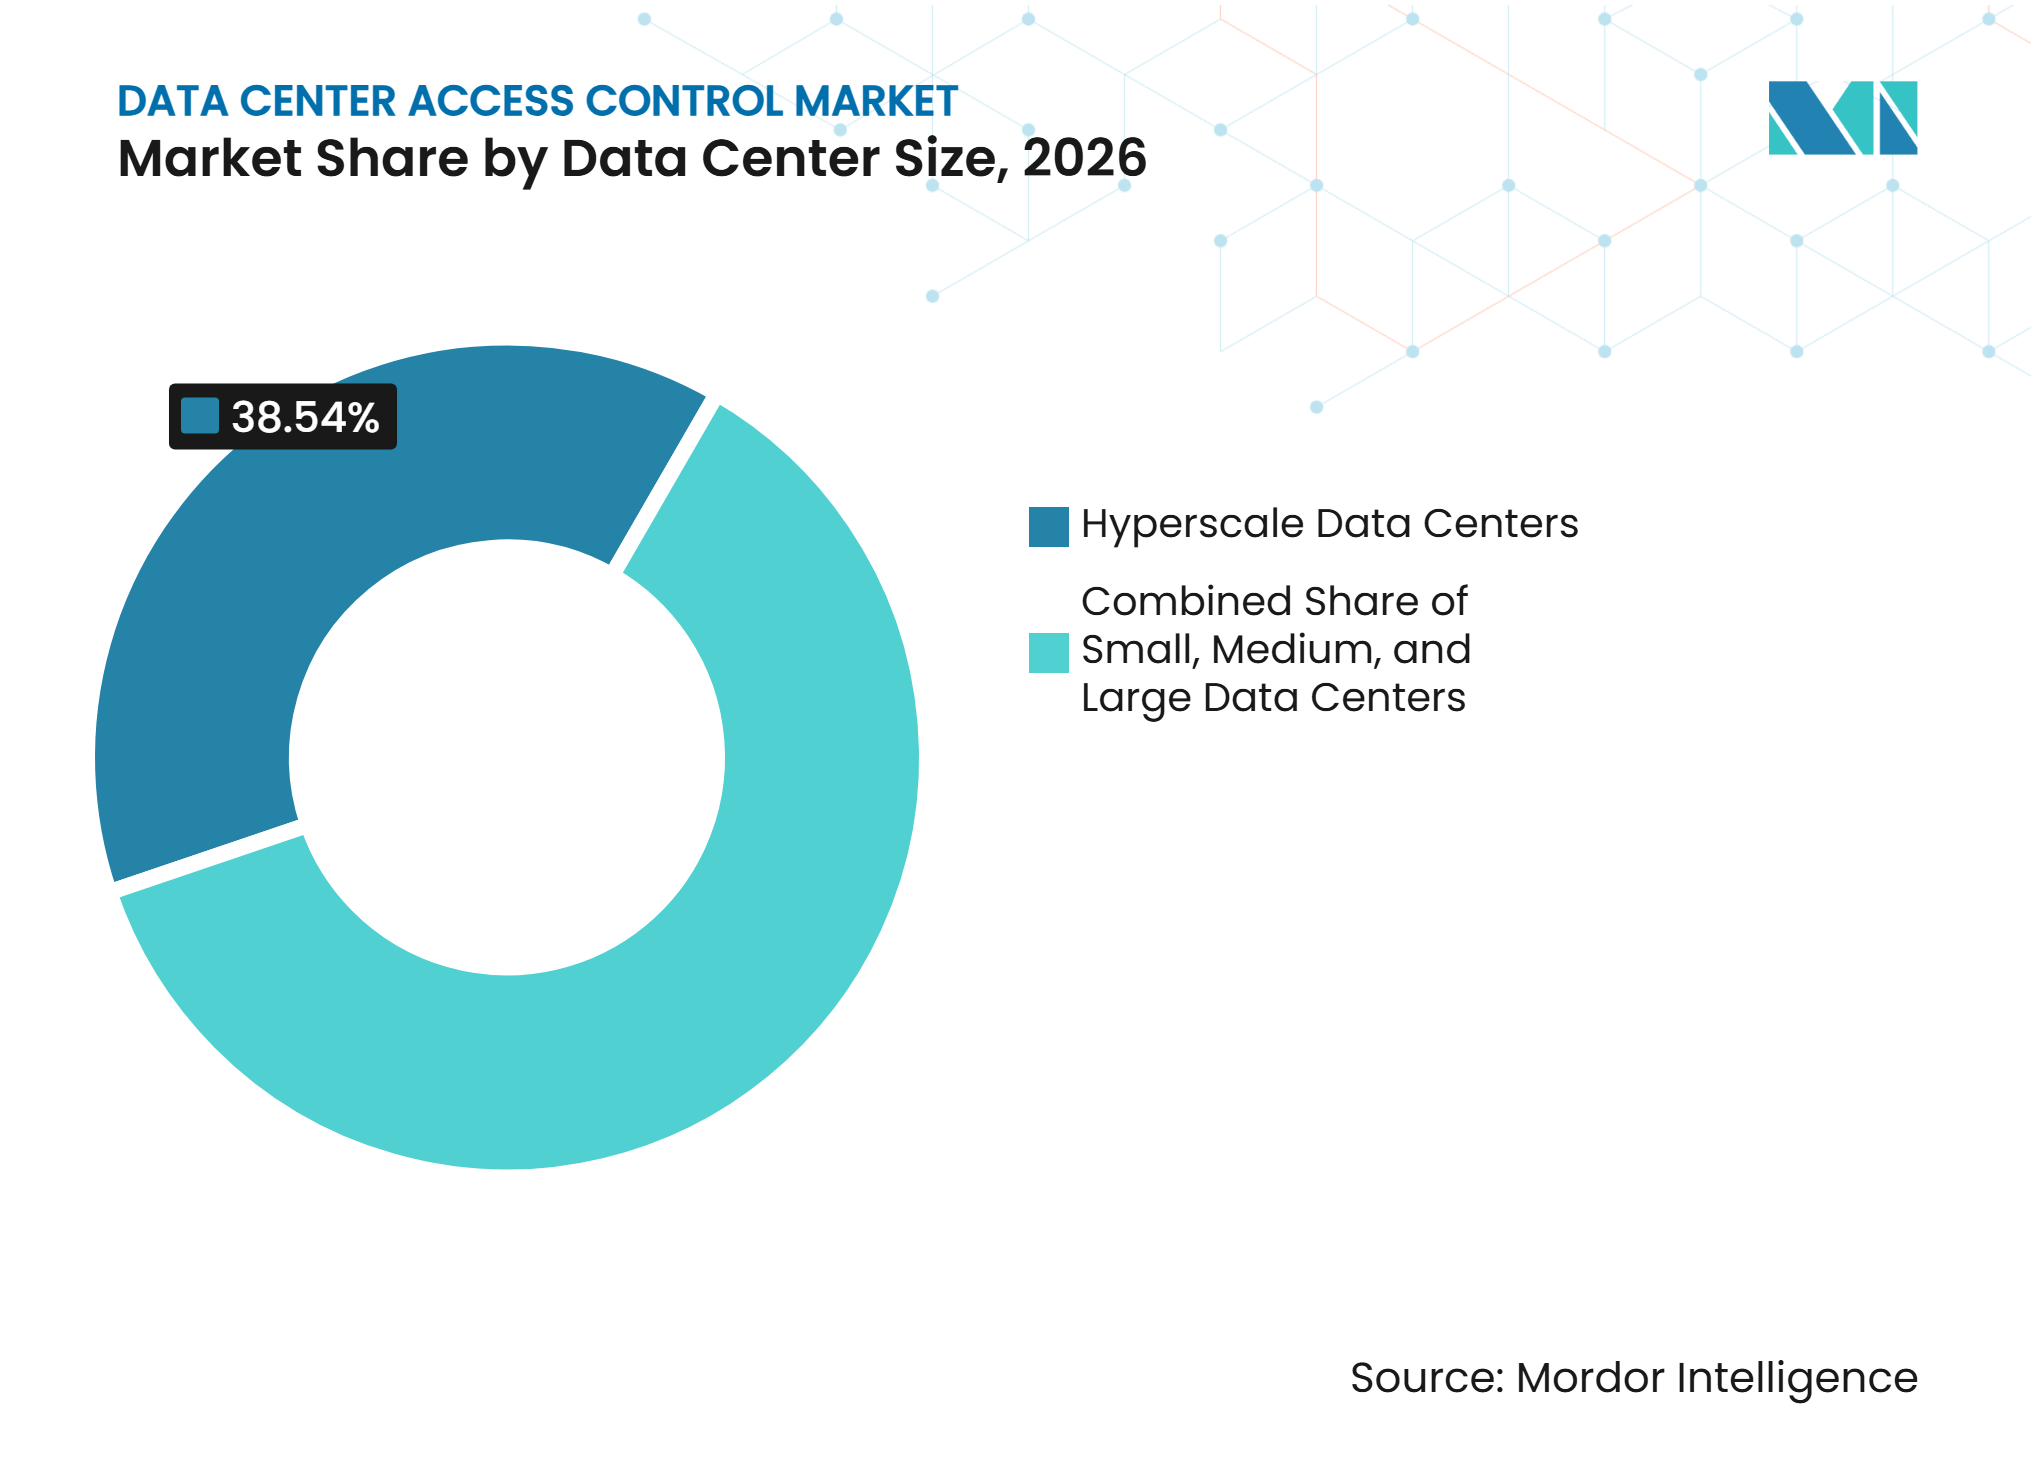
- Por tamanho de data center, as instalações de hiperescala detinham 38,54% de participação em 2026 e estão projetadas para expandir a um CAGR de 13,40% até 2032.
- Por tipo de data center, os provedores de serviços em nuvem detinham 39,26% de participação em 2026, enquanto os data centers empresariais e edge estão projetados para expandir a um CAGR de 13,70% até 2032.
- Por geografia, a América do Norte detinha 40,04% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 12,31% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Data Centers de Hiperescala e Colocalização | +2.5% | Global, concentrado na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Crescimento dos Requisitos de Segurança Ciberfísica e Conformidade | +1.9% | Global, mais forte na América do Norte, Europa e GCC | Médio prazo (2-4 anos) |
| Modernização de Credenciais Baseadas em Nuvem e Móveis | +1.5% | América do Norte e Europa, estendendo-se à Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Densidade de Data Centers Prontos para IA e Proteção em Nível de Rack | +1.2% | América do Norte e Ásia-Pacífico, com uso emergente no Oriente Médio | Longo prazo (≥ 4 anos) |
| Adoção de Segurança Física de Confiança Zero | +0.9% | Global, liderado por operadores empresariais e de hiperescala norte-americanos | Médio prazo (2-4 anos) |
| Proteção de Sites Edge Remotos e Não Tripulados | +0.6% | América do Norte, Europa e locais periféricos da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Data Centers de Hiperescala e Colocalização
O mercado de controle de acesso a data centers se beneficia quando os projetos passam da fase de design para a construção, pois os sistemas de entrada física são necessários antes que funcionários, prestadores de serviços e equipamentos possam usar com segurança as áreas controladas. As instalações de colocalização têm requisitos adicionais que as implantações convencionais de escritório não abordam, incluindo permissões de gaiola específicas por inquilino, triagem de prestadores de serviços, acesso acompanhado e direitos auditáveis para cada visitante. Esses operadores também precisam de registros que possam apoiar revisões de clientes dos controles PCI DSS e outras obrigações contratuais. As operações na fase de construção criam uma necessidade de segurança separada porque servidores, equipamentos de rede e mão de obra especializada podem chegar antes que os sistemas de acesso permanentes estejam totalmente comissionados. Esse problema de prazo apoia credenciamento em fases, fluxos de trabalho de acesso temporário e coordenação mais antecipada entre fornecedores de segurança, equipes de construção e operadores de instalações. O mercado de controle de acesso a data centers, portanto, favorece fornecedores que possam apoiar a seleção na fase de design e os cronogramas de instalação, em vez de apenas entregar hardware no comissionamento final.
Crescimento dos Requisitos de Segurança Ciberfísica e Conformidade
O regulamento de implementação NIS2 da Comissão Europeia exige que os provedores de serviços de computação em nuvem e operadores de data centers cobertos apliquem medidas de gestão de risco que abordem a segurança física e ambiental em suas instalações.[1] Essas obrigações tornam a entrada controlada, o monitoramento e a retenço de evidências relevantes para o modelo operacional, em vez de tratá-los como recursos opcionais de construção. As revisões SOC 2 Tipo II e as avaliações de segurança de clientes também aumentam a demanda por registros confiáveis de tentativas de acesso, atividade de visitantes e procedimentos de resposta. As orientações da Associação da Indústria de Segurança identificam o controle de acesso físico, o gerenciamento de visitantes e a proteção de áreas críticas como elementos centrais do planejamento de segurança física de data centers.[2] O mercado de controle de acesso a data centers ganha suporte quando as equipes de conformidade precisam de sistemas que possam mostrar quem entrou em um local sensível, quando o acesso ocorreu e se as permissões seguiram a política. Esse requisito é particularmente importante para sites com múltiplos inquilinos que devem demonstrar separação entre clientes, prestadores de serviços e equipe operacional.
Modernização de Credenciais Baseadas em Nuvem e Móveis
A Kastle anunciou em março de 2026 que implantou credenciais Aliro 1.0 no Apple Wallet, Google Wallet e Samsung Wallet em escala empresarial.[3] A Aliança de Padrões de Conectividade descreve o Aliro como um padrão comum de credencial de controle de acesso projetado para melhorar a interoperabilidade entre dispositivos móveis e leitores. Essa abordagem pode reduzir a dependência de um único formato de cartão ou ecossistema de credenciais proprietário. As credenciais móveis também permitem que os operadores emitam, alterem e revoguem permissões sem recuperar um cartão físico de um prestador de serviços ou visitante. A administração em nuvem oferece às equipes de segurança uma maneira comum de gerenciar esses fluxos de trabalho em mais de um site. O mercado de controle de acesso a data centers está, portanto, deslocando valor para o gerenciamento do ciclo de vida de credenciais, atualizações de sistema e regras de identidade, mantendo a necessidade de leitores compatíveis em cada ponto controlado.
Densidade de Data Centers Prontos para IA e Proteção em Nível de Rack
As implantações de IA estão concentrando equipamentos de computação valiosos dentro de racks de servidores densos, o que aumenta o valor dos controles que protegem gabinetes individuais e zonas técnicas restritas. A Fingerprint Cards relatou que a ActChip introduziu uma solução de acesso a racks de servidores na Índia usando sua tecnologia biométrica AllKey em fevereiro de 2026. A autenticação em nível de gabinete pode complementar, em vez de substituir, as portas de perímetro e os controles de sala de servidores onde os operadores precisam de vários níveis de verificação. Essa abordagem em camadas é relevante quando diferentes equipes requerem direitos diferentes para entrar em uma instalação, uma sala, uma gaiola ou um rack específico. O mercado de controle de acesso a data centers pode se beneficiar à medida que os fornecedores conectam fechaduras, leitores, eventos de acesso e informações de vídeo em sistemas que ajudam as equipes a investigar atividades incomuns. Isso também cria um ciclo de equipamentos mais longo porque um operador pode adicionar proteção de rack após instalar primeiro os controles em nível de porta.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Altos Custos de Capital e Integração | -1.5% | Global, mais agudo na América do Sul e Ásia-Pacífico emergente | Médio prazo (2-4 anos) |
| Vulnerabilidades de Cibersegurança em Sistemas de Acesso Conectados | -1.0% | Global, elevado no Oriente Médio durante perturbações geopolíticas | Curto prazo (≤ 2 anos) |
| Restrições de Interoperabilidade de BMS e OT Legados | -0.7% | Europa e locais maduros da América do Norte com bases instaladas envelhecidas | Longo prazo (≥ 4 anos) |
| Complexidade de Privacidade Biométrica, Consentimento e Governança | -0.4% | Europa, estados dos EUA com regras no estilo BIPA e Sudeste Asiático | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos de Capital e Integração
Uma implantação abrangente pode incluir leitores, controladores, fechaduras de gabinete, software de visitantes, conexões de rede e integração com sistemas prediais existentes. Operadores menores de colocalização e proprietários em locais em desenvolvimento podem escalonar essas compras porque os orçamentos de segurança competem com requisitos de energia, resfriamento e TI principal. O trabalho de integração pode ser exigente quando vigilância por vídeo, gerenciamento predial, monitoramento de aquecimento e resfriamento e sistemas de incêndio usam formatos de dados separados. Isso cria a necessidade de habilidades especializadas de design e instalação que nem sempre estão disponíveis no ritmo exigido pelos programas de construção. As ferramentas gerenciadas em nuvem podem simplificar a administração, mas não eliminam o custo de substituição de leitores, controladores e cabeamento envelhecidos. O mercado de controle de acesso a data centers pode, portanto, enfrentar ciclos de seleção mais longos onde os operadores precisam equilibrar melhorias de segurança com as necessidades de capital de uma construção de instalação mais ampla.
Vulnerabilidades de Cibersegurança em Sistemas de Acesso Conectados
Os sistemas de acesso conectados introduzem um risco cibernético que deve ser gerenciado juntamente com o risco físico de entrada não autorizada. Um sistema de credenciais comprometido pode expor informações sobre eventos de entrada ou criar um caminho para interromper dispositivos conectados a uma rede mais ampla. A Associação da Indústria de Segurança recomenda uma abordagem baseada em risco que considere arquitetura de sistema, configuração segura, gerenciamento de credenciais, monitoramento e manutenção planejada para tecnologia de segurança física. Controladores locais mais antigos podem ser difíceis de atualizar quando têm recursos de segurança limitados ou foram instalados como sistemas separados. A substituição desses sistemas pode adiar a aquisição porque a atualização pode exigir mudanças de hardware, software, rede e processo operacional ao mesmo tempo. O mercado de controle de acesso a data centers deve abordar essa questão por meio de práticas seguras de firmware, gerenciamento remoto restrito e responsabilidade clara por correções e monitoramento.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
O Crescimento do Software Muda a Cadeia de Valor do Controle de AcessoO hardware detinha 54,12% da receita em 2026 porque cada instalação nova ou atualizada precisa de leitores, controladores, fechaduras e outros equipamentos físicos em locais controlados. O tamanho do mercado de controle de acesso a data centers para hardware permanece conectado às inaugurações de instalações, projetos de atualização e ao número de portas, gaiolas, gabinetes e pontos de carregamento que requerem proteção. A demanda por hardware é sustentada pelo requisito prático de autenticar pessoas no ponto de entrada, mesmo quando a camada de gerenciamento se move para a nuvem. A nova construção também cria demanda de instalação antes que um site inicie as operações normais. Os fornecedores de hardware precisam manter compatibilidade com credenciais móveis, biometria e requisitos de segurança de rede à medida que as especificações dos clientes evoluem.
O software está projetado para expandir a um CAGR de 12,50% até 2032 à medida que os operadores centralizam a emissão de credenciais, a aplicação de políticas, os registros de auditoria e a revisão de eventos. As plataformas baseadas em assinatura podem ajudar os clientes a gerenciar múltiplas instalações e reduzir a dependência de servidores de gerenciamento locais. Os serviços permanecem importantes porque as equipes de instalação devem conectar os sistemas de acesso com ambientes de vídeo, gerenciamento predial e tecnologia operacional. A Johnson Controls e a NVIDIA anunciaram uma colaboração em arquiteturas de referência para data centers de IA em escala de gigawatt, mostrando que o planejamento de sistemas prediais está sendo cada vez mais abordado no início do design de grandes campi de IA. O setor de controle de acesso a data centers está, consequentemente, se movendo em direção a uma combinação de equipamentos físicos, administração recorrente de software e suporte especializado de implantação.


Nota: Participações de segmentos de todos os segmentos individuais disponíveis mediante compra do relatório
Por Tecnologia:
As Credenciais Móveis Desafiam o Modelo de Cartão LegadoOs sistemas baseados em cartão e credencial detinham 31,28% em 2026, refletindo a ampla base instalada de crachás e leitores de cartão em instalações operacionais. Essa base continua a atender funcionários, visitantes e prestadores de serviços onde os operadores precisam de fluxos de trabalho familiares e entrada confiável em muitos locais. O mercado de controle de acesso a data centers mantém os sistemas de cartão relevantes porque eles podem operar dentro de designs de segurança em camadas que também incluem PINs, biometria e procedimentos de escolta. As bases de cartão existentes também criam um ciclo de substituição gradual em vez de uma mudança tecnológica imediata. A compatibilidade dos leitores permanecerá importante à medida que os gerentes de instalações atualizam os equipamentos em etapas.
As credenciais móveis e digitais estão projetadas para expandir a um CAGR de 15,30% até 2032 à medida que a interoperabilidade reduz as barreiras ao acesso baseado em carteira digital. O Aliro oferece aos fornecedores uma estrutura comum para dispositivos e leitores de acesso, o que pode tornar a implantação móvel mais prática em portfólios diversificados. Os sistemas biométricos permanecem adequados para zonas de maior segurança onde é necessária uma ligação mais forte entre uma pessoa e um evento de acesso. Os sistemas de PIN e teclado podem fornecer uma etapa de verificação adicional em mantraps e outros locais que requerem entrada deliberada. O mercado de controle de acesso a data centers tem espaço para essas tecnologias coexistirem porque cada uma serve a um equilíbrio diferente de velocidade, garantia, privacidade e simplicidade operacional.
Por Tipo de Controle de Acesso:
A Segurança em Nível de Rack Acompanha a Densidade de ComputaçãoO controle de porta e entrada representou 36,42% da participação do mercado de controle de acesso a data centers em 2026 porque cada instalação deve proteger seu perímetro, lobbies, mantraps e entradas de salas de servidores. Esses sistemas estabelecem as camadas de acesso iniciais que determinam quem pode se mover do espaço público para o espaço operacional. Os controles de porta também suportam permissões temporizadas para funcionários, visitantes, prestadores de serviços e pessoal de entrega. Eles permanecem a primeira compra de segurança física para novos sites e um ponto de atualização comum para edifícios existentes. A categoria deve suportar registros claros que possam ser revisados após um incidente ou durante uma auditoria de cliente.
Os controles em nível de rack e zona restrita estão projetados para expandir a um CAGR de 15,60% até 2032 à medida que os equipamentos de IA aumentam o valor concentrado em gabinetes específicos e áreas técnicas. Fechaduras eletrônicas de rack e leitores de gabinete podem adicionar uma camada de permissão separada após uma pessoa ter passado por uma porta de edifício ou sala de servidores. As catracas e controles de pessoal ajudam a reduzir o tailgating em entradas de alto fluxo, enquanto os sistemas de gerenciamento de visitantes suportam acesso acompanhado e credenciais com prazo limitado. Os controles de acesso de veículos também são relevantes em grandes campi onde o tráfego de construção, entrega e manutenção deve ser direcionado por portões controlados. O mercado de controle de acesso a data centers dependerá cada vez mais de sistemas que conectem essas camadas sem tornar as operações rotineiras desnecessariamente difíceis.

Por Modelo de Implantação:
A Implantação em Nuvem Ganha Terreno Contra a Base InstaladaOs sistemas locais detinham 52,36% em 2026 porque muitas instalações de colocalização e empresariais foram construídas em torno de controladores gerenciados localmente e servidores baseados no site. Os operadores podem reter esses sistemas onde políticas, processos internos ou investimentos existentes favorecem o controle local. A implantação local também pode ser selecionada quando uma instalação precisa de supervisão direta de dados sensíveis ou opera dentro de condições estritas de tratamento de dados locais. Essa base instalada oferece aos fornecedores uma grande oportunidade de atualização e integração. O mercado de controle de acesso a data centers deve suportar a modernização sem interromper as operações críticas da instalação.
Os sistemas baseados em nuvem estão projetados para expandir a um CAGR de 15,00% até 2032 porque podem gerenciar permissões, atualizações e status do sistema em locais distribuídos. Eles são úteis para organizações com prestadores de serviços ou equipes de suporte que se movem entre sites e precisam ter seus direitos alterados rapidamente. Os designs híbridos podem manter informações sensíveis localmente enquanto fornecem capacidades selecionadas de gerenciamento em nuvem. A Genetec descreve sua abordagem Cloudlink como uma forma de conectar dispositivos de segurança existentes a serviços em nuvem, refletindo o interesse em caminhos de migração que não exigem uma substituição completa do sistema. O setor de controle de acesso a data centers continuará a suportar todos os 3 modelos porque os requisitos dos clientes diferem por base instalada, necessidades de conformidade e escala operacional.
Por Tamanho de Data Center:
As Instalações de Hiperescala Lideram em Escala e Intensidade de GastosAs instalações de hiperescala detinham 38,54% em 2026 e estão projetadas para expandir a um CAGR de 13,40% até 2032. Sua escala requer proteção para perímetros extensos, múltiplos edifícios, áreas de logística, salas de servidores, salas de rede e zonas técnicas restritas. Esses projetos também envolvem grandes forças de trabalho de construção e manutenção, tornando as credenciais temporárias, os controles de visitantes e os registros de auditoria claros importantes. As grandes instalações seguem necessidades semelhantes, embora seus programas possam ser menores e menos padronizados entre os sites. O mercado de controle de acesso a data centers se beneficia quando os operadores incorporam a arquitetura de segurança nos estágios iniciais do planejamento do campus.
As instalações médias podem ser atraentes para ofertas gerenciadas em nuvem que reduzem a necessidade de uma grande equipe interna de administração de segurança. As pequenas instalações e os locais de edge empresarial são frequentemente mais sensíveis ao custo de capital, o que pode favorecer pacotes pré-configurados em vez de implantações altamente personalizadas. Os compradores de hiperescala, por outro lado, podem buscar sistemas que se integrem com múltiplas ferramentas operacionais e de segurança em um amplo patrimônio. Os projetos de maior valor podem, portanto, exigir uma combinação de produtos padrão, integração extensiva e suporte de serviço detalhado. O mercado de controle de acesso a data centers continua a atender necessidades distintas dos compradores mesmo quando o objetivo central permanece a entrada física controlada e rastreável.
Por Tipo de Data Center:
Sites Empresariais e Edge Formam o Grupo de Crescimento Mais RápidoOs provedores de serviços em nuvem detinham 39,26% em 2026 porque suas grandes pegadas físicas e responsabilidades com clientes requerem proteção abrangente em muitas instalações. Seus requisitos frequentemente incluem separação de inquilinos, processos rigorosos de visitantes e evidências confiáveis para revisões de clientes e regulatórias. Os sites de colocalização enfrentam complexidade comparável porque muitas organizações compartilham um único edifício enquanto precisam de direitos separados para salas, gaiolas e gabinetes. Esses ambientes tornam a administração de identidade e os relatórios de auditoria requisitos centrais do produto. O mercado de controle de acesso a data centers apoia esses operadores com sistemas que podem aplicar políticas diferentes sem criar lacunas entre os inquilinos.
Os data centers empresariais e edge estão projetados para expandir a um CAGR de 13,70% até 2032 à medida que as organizações usam ambientes de computação mais distribuídos. Os sites edge podem operar com poucos funcionários e precisam de gerenciamento remoto, alertas de adulteração e funções locais que continuem durante a interrupção da rede. A orientação de confiança zero do NIST enfatiza que as decisões de acesso devem ser continuamente avaliadas em vez de assumidas com base na localização da rede. Essa lógica apoia uma coordenação mais estreita entre as permissões físicas e os processos de segurança mais amplos em locais remotos. O mercado de controle de acesso a data centers pode abordar esse segmento com controladores resilientes, administração remota de credenciais e caminhos claros de escalonamento para eventos de acesso incomuns.
Análise Geográfica
América do Norte
A América do Norte detinha 40,04% da participação do mercado de controle de acesso a data centers em 2026, sustentada por uma profunda concentração de atividade de infraestrutura de nuvem, colocalização e IA. Os compradores da região frequentemente exigem registros formais de visitantes, logs de acesso e controles definidos para áreas sensíveis porque atendem a clientes empresariais e do setor público. O FedRAMP exige que os provedores de serviços em nuvem que trabalham com o governo dos EUA atendam a requisitos de controle de segurança definidos, o que torna os processos de segurança operacional documentados relevantes para a aquisição. A região também tem uma ampla base instalada de sistemas de cartão convencionais, criando oportunidades para introduzir credenciais móveis e administração em nuvem durante projetos de atualização. Os fornecedores de segurança podem se diferenciar oferecendo um caminho prático de equipamentos mais antigos para sistemas conectados sem interromper uma instalação que opera continuamente.
Ásia-Pacífico
A Ásia-Pacífico está projetada para expandir a um CAGR de 12,31% até 2032 à medida que os operadores adicionam capacidade em locais de data centers estabelecidos e emergentes. O tamanho do mercado de controle de acesso a data centers na região é sustentado por projetos greenfield, onde os sistemas de segurança podem ser projetados com os planos de construção em vez de adicionados posteriormente. A Índia é relevante para proteção biométrica e em nível de gabinete à medida que os provedores visam instalações de alta densidade e requisitos de componentes locais. O trabalho da Fingerprint Cards com a ActChip mostra que o acesso biométrico a racks está sendo desenvolvido para uso em data centers indianos. Os lançamentos de capacidade controlada de Singapura podem tornar os desenvolvimentos permitidos oportunidades especialmente importantes para fornecedores de segurança. A China também aplica padrões de design de data centers que moldam a classificação das instalações e as proteções físicas necessárias em cada nível, portanto os fatores de conformidade permanecem importantes para projetos em toda a região.
Europa, Oriente Médio, América do Sul e África
A Europa é um ambiente maduro de atualização onde as obrigações de segurança física da NIS2 apoiam o investimento em controles, monitoramento e eventos de acesso registrados em instalações cobertas. As regras de proteção de dados, incluindo o Regulamento Geral de Proteção de Dados, podem influenciar como os operadores selecionam ferramentas biométricas e gerenciam informações de identidade sensíveis. O Oriente Médio está atraindo novos desenvolvimentos de data centers, e os fornecedores podem usar designs híbridos onde o tratamento de dados local é necessário juntamente com recursos de gerenciamento centralizado. A América do Sul permanece um ambiente de adoção mais inicial onde os controles de entrada e lobby podem ser prioridades iniciais antes que um site implemente proteção de gabinete mais detalhada. As implantações africanas geralmente começam com sistemas de perímetro e nível de entrada, embora o gerenciamento em nuvem possa melhorar a cobertura para sites com pessoal local limitado. Nessas geografias mistas, o mercado de controle de acesso a data centers pode se expandir por meio de produtos modulares adequados tanto para novas instalações quanto para atualizações graduais.
Cenário Competitivo
Concentração do Mercado
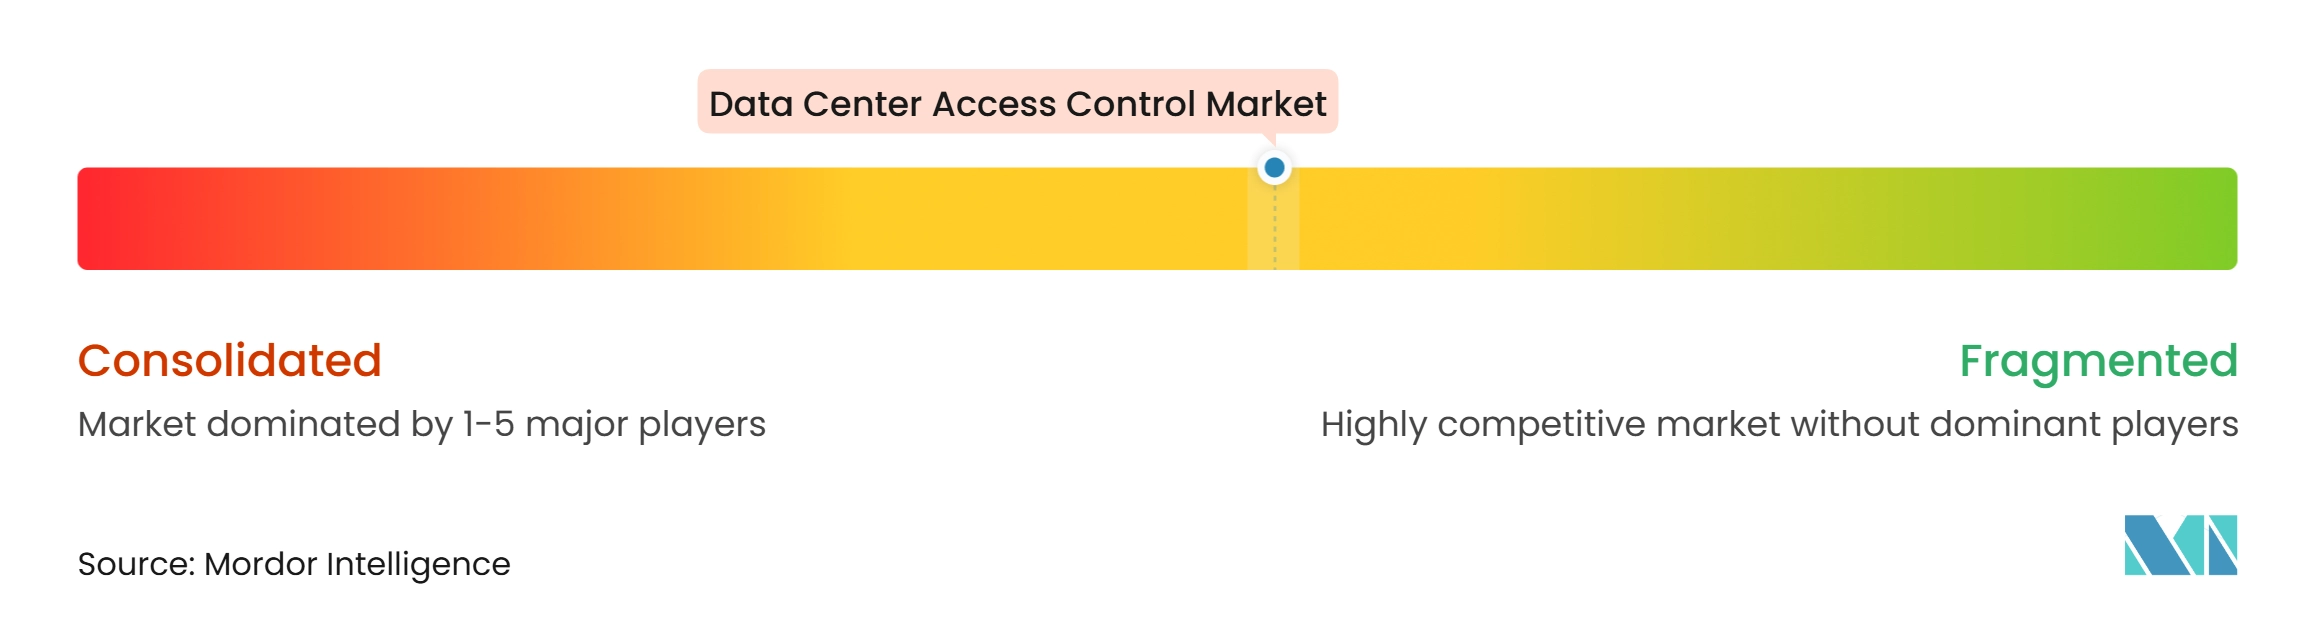
O mercado de controle de acesso a data centers inclui grandes fornecedores de segurança integrada, provedores especializados de plataformas de acesso e empresas focadas em proteção biométrica ou em nível de gabinete. ASSA ABLOY, dormakaba, Honeywell, Johnson Controls, Allegion, Genetec, Brivo, Suprema e IDEMIA Identity and Security atendem a diferentes partes desse campo competitivo. Os compradores podem selecionar ofertas integradas quando desejam um único fornecedor para portas, leitores, controladores, fechaduras e suporte operacional. Outros compradores podem escolher plataformas especializadas onde a administração em nuvem, a garantia biométrica ou a compatibilidade com dispositivos existentes é mais importante. Essa combinação mantém o ambiente competitivo amplo em vez de controlado por um único tipo de produto ou fornecedor.
A dormakaba concluiu sua aquisição da TANlock em julho de 2025, adicionando fechaduras eletromecânicas de rack e leitores IP para data centers e infraestrutura crítica. A empresa também anunciou sua aquisição em agosto de 2026 dos negócios operacionais da Azure Access Technology e Apollo Security para expandir sua posição de controle de acesso nos EUA. A ASSA ABLOY anunciou sua aquisição da Kentix em outubro de 2025, ampliando seu portfólio de acesso digital e monitoramento para aplicações em data centers. Essas ações mostram que fornecedores maiores estão preenchendo lacunas de portfólio em segurança de gabinete, monitoramento, flexibilidade de controlador e gerenciamento de identidade conectado à nuvem. O mercado de controle de acesso a data centers provavelmente favorecerá fornecedores que possam vincular o controle de entrada a fluxos de trabalho de segurança física mais amplos.
A revisão apoiada por IA de eventos de crachá, sinais de vídeo e padrões de movimento incomuns está se tornando uma área de diferenciação para plataformas de segurança. As credenciais móveis são outro foco porque os operadores querem emissão e revogação mais fáceis para prestadores de serviços e equipe temporária. O segmento de edge não tripulado permanece aberto a fornecedores que possam fornecer controles robustos, administração remota, alertas de adulteração e operação local confiável. Nenhuma empresa no material fornecido é mostrada como detentora de uma participação dominante nesse segmento especializado. A concorrência, portanto, continua a depender da capacidade de implantação, interoperabilidade, segurança do sistema e suporte ao modelo operacional específico de uma instalação.
Líderes do Setor de Controle de Acesso a Data Centers
-
ASSA ABLOY AB
-
dormakaba Holding AG
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Allegion plc
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Controle de Acesso a Data Centers Empresas cobertas neste relatório
- ASSA ABLOY AB
- dormakaba Holding AG
- Johnson Controls International plc
- Honeywell International Inc.
- Allegion plc
- HID Global Corporation
- Siemens AG
- Schneider Electric SE
- Robert Bosch GmbH
- Genetec Inc.
- Axis Communications AB
- Gallagher Group Limited
- Suprema Inc.
- Nedap N.V.
- Salto Systems S.L.
- Brivo Systems, LLC
- NEC Corporation
- IDEMIA Identity & Security SAS
- AMAG Technology, Inc.
- Gunnebo AB
- Verkada Inc.
- Convergint Technologies LLC
Desenvolvimentos industriais recentes em Mercado de Controle de Acesso a Data Centers
- Agosto de 2026: a dormakaba adquiriu os negócios operacionais da Azure Access Technology Inc. e da Apollo Security em Newport Beach, Califórnia, com a transação assinada e concluída em 14 de agosto de 2026. A Azure Access oferece uma plataforma de controlador de arquitetura aberta para integradores OEM. A Apollo Security desenvolve sistemas de controle de acesso e segurança integrada. Juntos, os negócios adicionam aproximadamente 30 funcionários e fortalecem as capacidades de retrofit de data centers norte-americanos da dormakaba.
- Março de 2026: a Kastle tornou-se a primeira provedora a implantar credenciais Aliro 1.0 simultaneamente no Apple Wallet, Google Wallet e plataformas Samsung em escala empresarial, eliminando a fragmentação de credenciais proprietárias entre fornecedores de hardware de controle de acesso. O marco acelera a adoção de credenciais móveis para operadores de data centers que usam os serviços de segurança física gerenciada da Kastle e estabelece o Aliro como um padrão empresarial viável.
- Janeiro de 2026: a ASSA ABLOY apresentou seu portfólio expandido de segurança para data centers e IoT na Intersec Dubai 2026, realizada de 12 a 14 de janeiro, com destaque para a plataforma KentixONE adquirida por meio da transação Kentix de outubro de 2025. O KentixONE integra controle de acesso com monitoramento de mais de 40 tipos de ameaças físicas, incluindo incêndio, anomalias de energia e intrusão, em todo o espaço branco de data centers. A atividade sinaliza a ênfase estratégica da ASSA ABLOY no mercado de data centers do GCC.
- Novembro de 2025: a dormakaba fez um investimento de capital de risco na RealSense, uma empresa de visão computacional com tecnologia de IA, e fez parceria com a empresa para desenvolver soluções inteligentes de controle de acesso combinando análise comportamental com tomada de decisão de acesso físico. O investimento posiciona a dormakaba para oferecer gerenciamento de acesso e vídeo correlacionado por IA nos pontos de entrada de data centers, além da autorização tradicional por leitor de crachá.
Escopo do Relatório Global do Mercado de Controle de Acesso a Data Centers
O Mercado de Controle de Acesso a Data Centers compreende soluções de segurança que gerenciam, autenticam e monitoram o acesso físico a instalações de data centers, infraestrutura crítica e zonas restritas. Esses sistemas ajudam a prevenir entradas não autorizadas, proteger ativos de TI de alto valor e garantir a continuidade operacional por meio de verificação de identidade, autorização de acesso, monitoramento em tempo real e capacidades de auditoria. O crescimento do mercado é impulsionado pelo aumento dos riscos de cibersegurança, crescentes investimentos em data centers de hiperescala e colocalização, requisitos de conformidade mais rigorosos e a crescente necessidade de segurança física robusta em toda a infraestrutura digital de missão crítica.
O Relatório do Mercado de Controle de Acesso a Data Centers é Segmentado por Componente (Hardware, Software e Serviços de Instalação, Integração e Suporte), Tecnologia (Sistemas Baseados em Cartão e Credencial, Sistemas Biométricos, Credenciais Móveis e Digitais, Sistemas de PIN e Teclado e Sistemas de Autenticação Multifator), Tipo de Acesso (Controle de Porta e Entrada, Catracas e Sistemas de Entrada de Pessoal, Controle de Acesso de Veículos, Gerenciamento de Visitantes e Prestadores de Serviços e Controle de Acesso em Nível de Rack e Zona Restrita), Implantação (Sistemas Locais, Sistemas Baseados em Nuvem e Sistemas Híbridos), Tamanho (Pequeno, Médio, Grande e Hiperescala), Tipo (Colocalização, Provedores de Serviços em Nuvem e Empresarial e Edge) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio, África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Hardware |
| Software |
| Serviços de Instalação, Integração e Suporte |
| Sistemas Baseados em Cartão e Credencial |
| Sistemas Biométricos |
| Credenciais Móveis e Digitais |
| Sistemas de PIN e Teclado |
| Sistemas de Autenticação Multifator |
| Controle de Porta e Entrada |
| Catracas e Sistemas de Entrada de Pessoal |
| Controle de Acesso de Veículos |
| Gerenciamento de Visitantes e Prestadores de Serviços |
| Controle de Acesso em Nível de Rack e Zona Restrita |
| Sistemas Locais |
| Sistemas Baseados em Nuvem |
| Sistemas Híbridos |
| Pequeno |
| Médio |
| Grande |
| Hiperescala |
| Colocalização |
| Provedores de Serviços em Nuvem |
| Empresarial e Edge |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Restante da África | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico |
| Por Componente | Hardware | |
| Software | ||
| Serviços de Instalação, Integração e Suporte | ||
| Por Tecnologia | Sistemas Baseados em Cartão e Credencial | |
| Sistemas Biométricos | ||
| Credenciais Móveis e Digitais | ||
| Sistemas de PIN e Teclado | ||
| Sistemas de Autenticação Multifator | ||
| Por Tipo de Controle de Acesso | Controle de Porta e Entrada | |
| Catracas e Sistemas de Entrada de Pessoal | ||
| Controle de Acesso de Veículos | ||
| Gerenciamento de Visitantes e Prestadores de Serviços | ||
| Controle de Acesso em Nível de Rack e Zona Restrita | ||
| Por Modelo de Implantação | Sistemas Locais | |
| Sistemas Baseados em Nuvem | ||
| Sistemas Híbridos | ||
| Por Tamanho de Data Center | Pequeno | |
| Médio | ||
| Grande | ||
| Hiperescala | ||
| Por Tipo de Data Center | Colocalização | |
| Provedores de Serviços em Nuvem | ||
| Empresarial e Edge | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de controle de acesso a data centers?
O mercado de controle de acesso a data centers está projetado em 1,73 bilhões de USD em 2026, 1,86 bilhões de USD em 2027 e 3,09 bilhões de USD até 2032, a um CAGR de 10,62% de 2027 a 2032.
Qual componente detém a maior participação no controle de acesso a data centers?
O hardware lidera com 54,12% em 2026 porque as instalações precisam de leitores, controladores, fechaduras e outros equipamentos nos pontos de entrada controlados.
Qual tecnologia deve expandir mais rapidamente?
As credenciais móveis e digitais estão projetadas para expandir a um CAGR de 15,30% até 2032 à medida que as credenciais de carteira digital interoperáveis e a administração em nuvem se tornam mais amplamente utilizadas.
Por que a proteção em nível de rack está ganhando importância nos data centers?
Os equipamentos de IA podem aumentar o valor mantido em um único gabinete, incentivando os operadores a adicionar fechaduras eletrônicas e verificações de identidade mais rigorosas além dos controles em nível de porta.
Qual região lidera a demanda por controle de acesso para data centers?
A América do Norte detém 40,04% em 2026, sustentada por requisitos de instalações de hiperescala, nuvem, colocalização, empresariais e do setor público.
Como os sistemas de acesso baseados em nuvem ajudam os operadores?
Eles podem centralizar o gerenciamento de credenciais, suportar a revogação remota, habilitar a administração de múltiplos sites e fornecer um caminho para gerenciar instalações distribuídas.