
データセンターアクセスコントロール市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
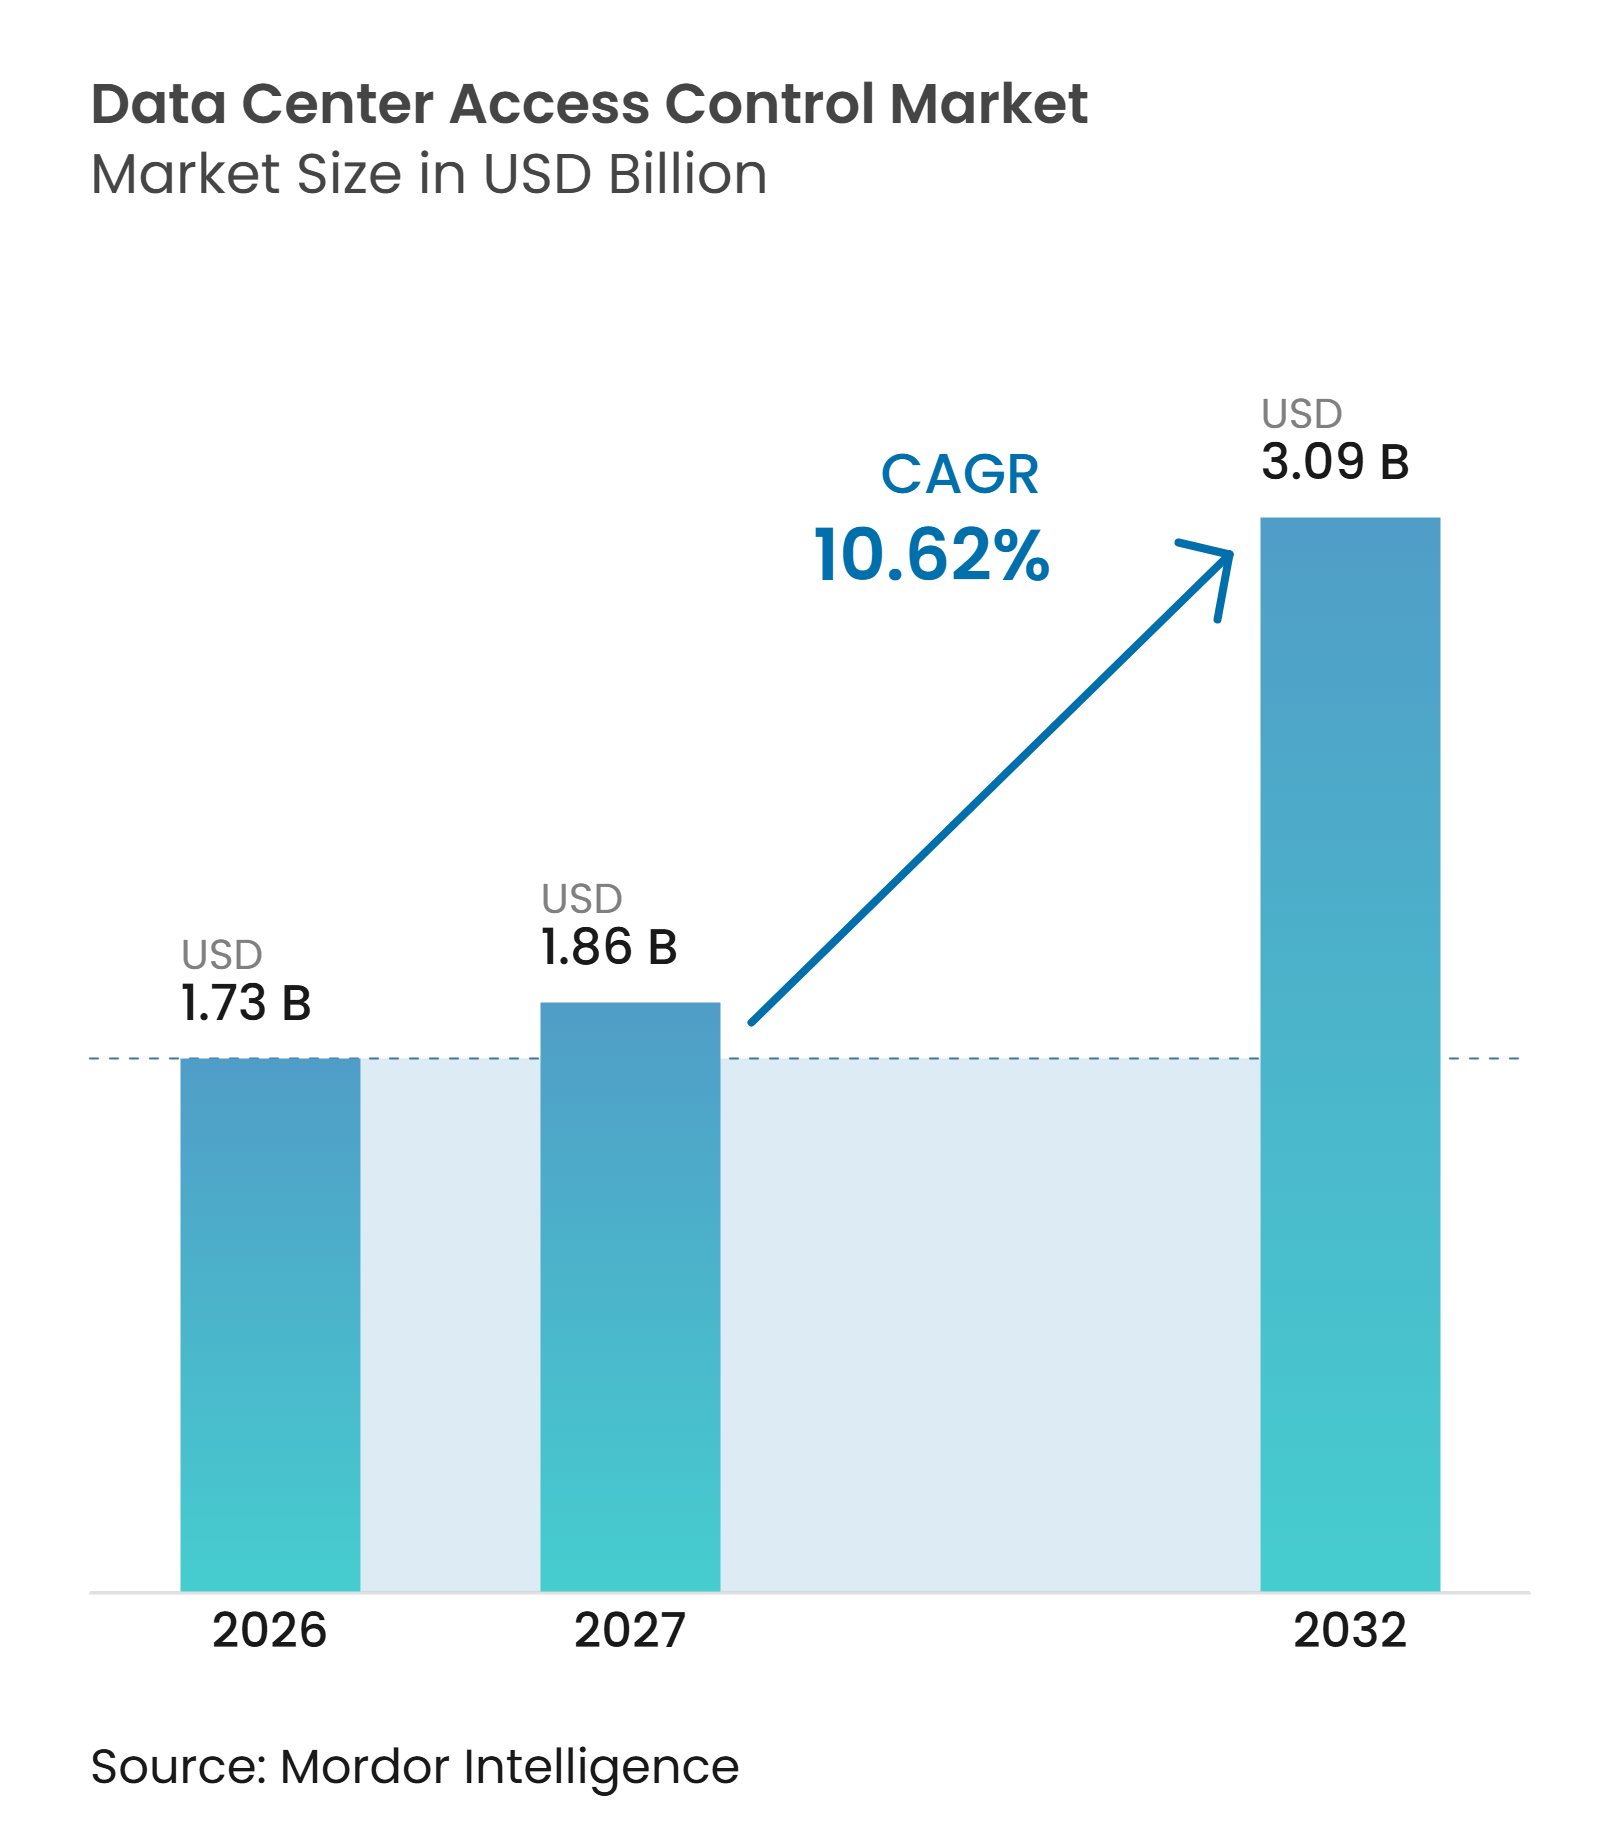
| 市場規模 (2027) | 1.86 十億米ドル |
| 市場規模 (2032) | 3.09 十億米ドル |
| 成長率 (2027 - 2032) | 10.62 % |
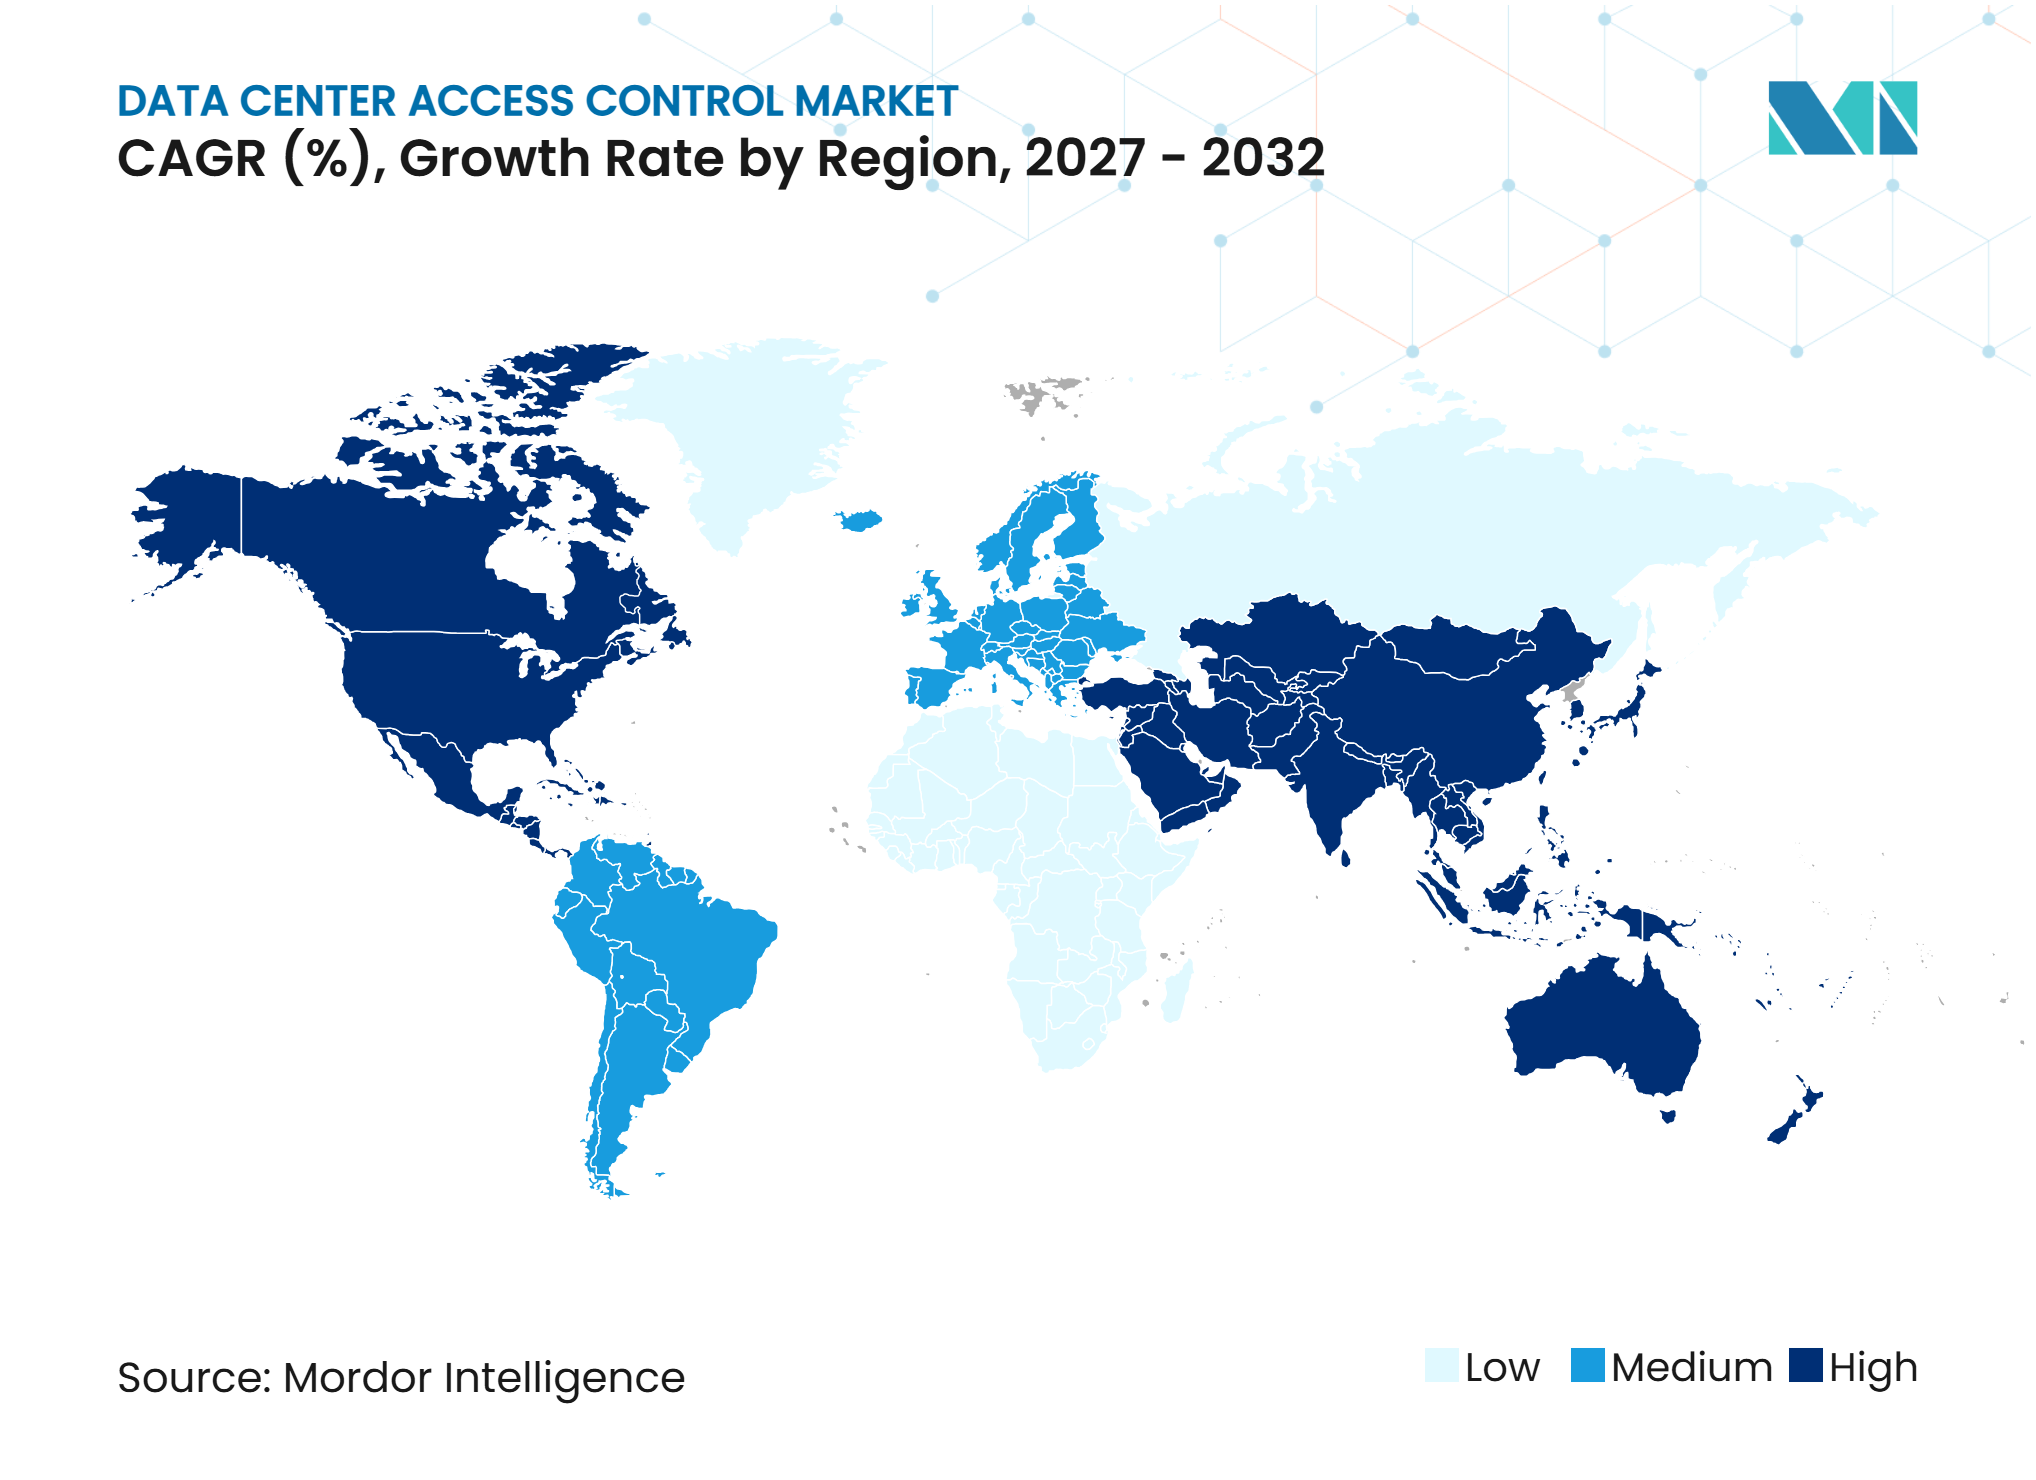
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるデータセンターアクセスコントロール市場分析
データセンターアクセスコントロール市場規模は、2026年に1.73 ビリオン 米ドル、2027年に1.86 ビリオン 米ドルと予測され、2032年までに3.09 ビリオン 米ドルに達し、2027年から2032年にかけてCAGR 10.62%で拡大する見込みです。データセンターアクセスコントロール市場は新規施設の建設と密接に結びついており、リーダー、コントローラー、本人確認ツール、および統合作業はサイトが稼働する前に仕様が決定されます。AIインフラへの支出増加も、制限区域に保管される機器の価値を高めており、入口、サーバーホール、および個別キャビネットにおけるより深い保護を支えています。物理セキュリティは、オペレーターが従業員、請負業者、訪問者、テナントに関する信頼性の高い記録を必要とするため、運用リスク管理の一部となりつつあります。サプライヤーはハードウェア、クラウド管理、モバイルクレデンシャル、セキュリティアナリティクスを一つのオファーに統合することで対応しています。データセンターアクセスコントロール市場は、急速な建設スケジュールによりセキュリティ設計とコミッショニングが他の建築システムに遅れをとる可能性があるため、タイミングのプレッシャーにも直面しています。
レポートの主要ポイント
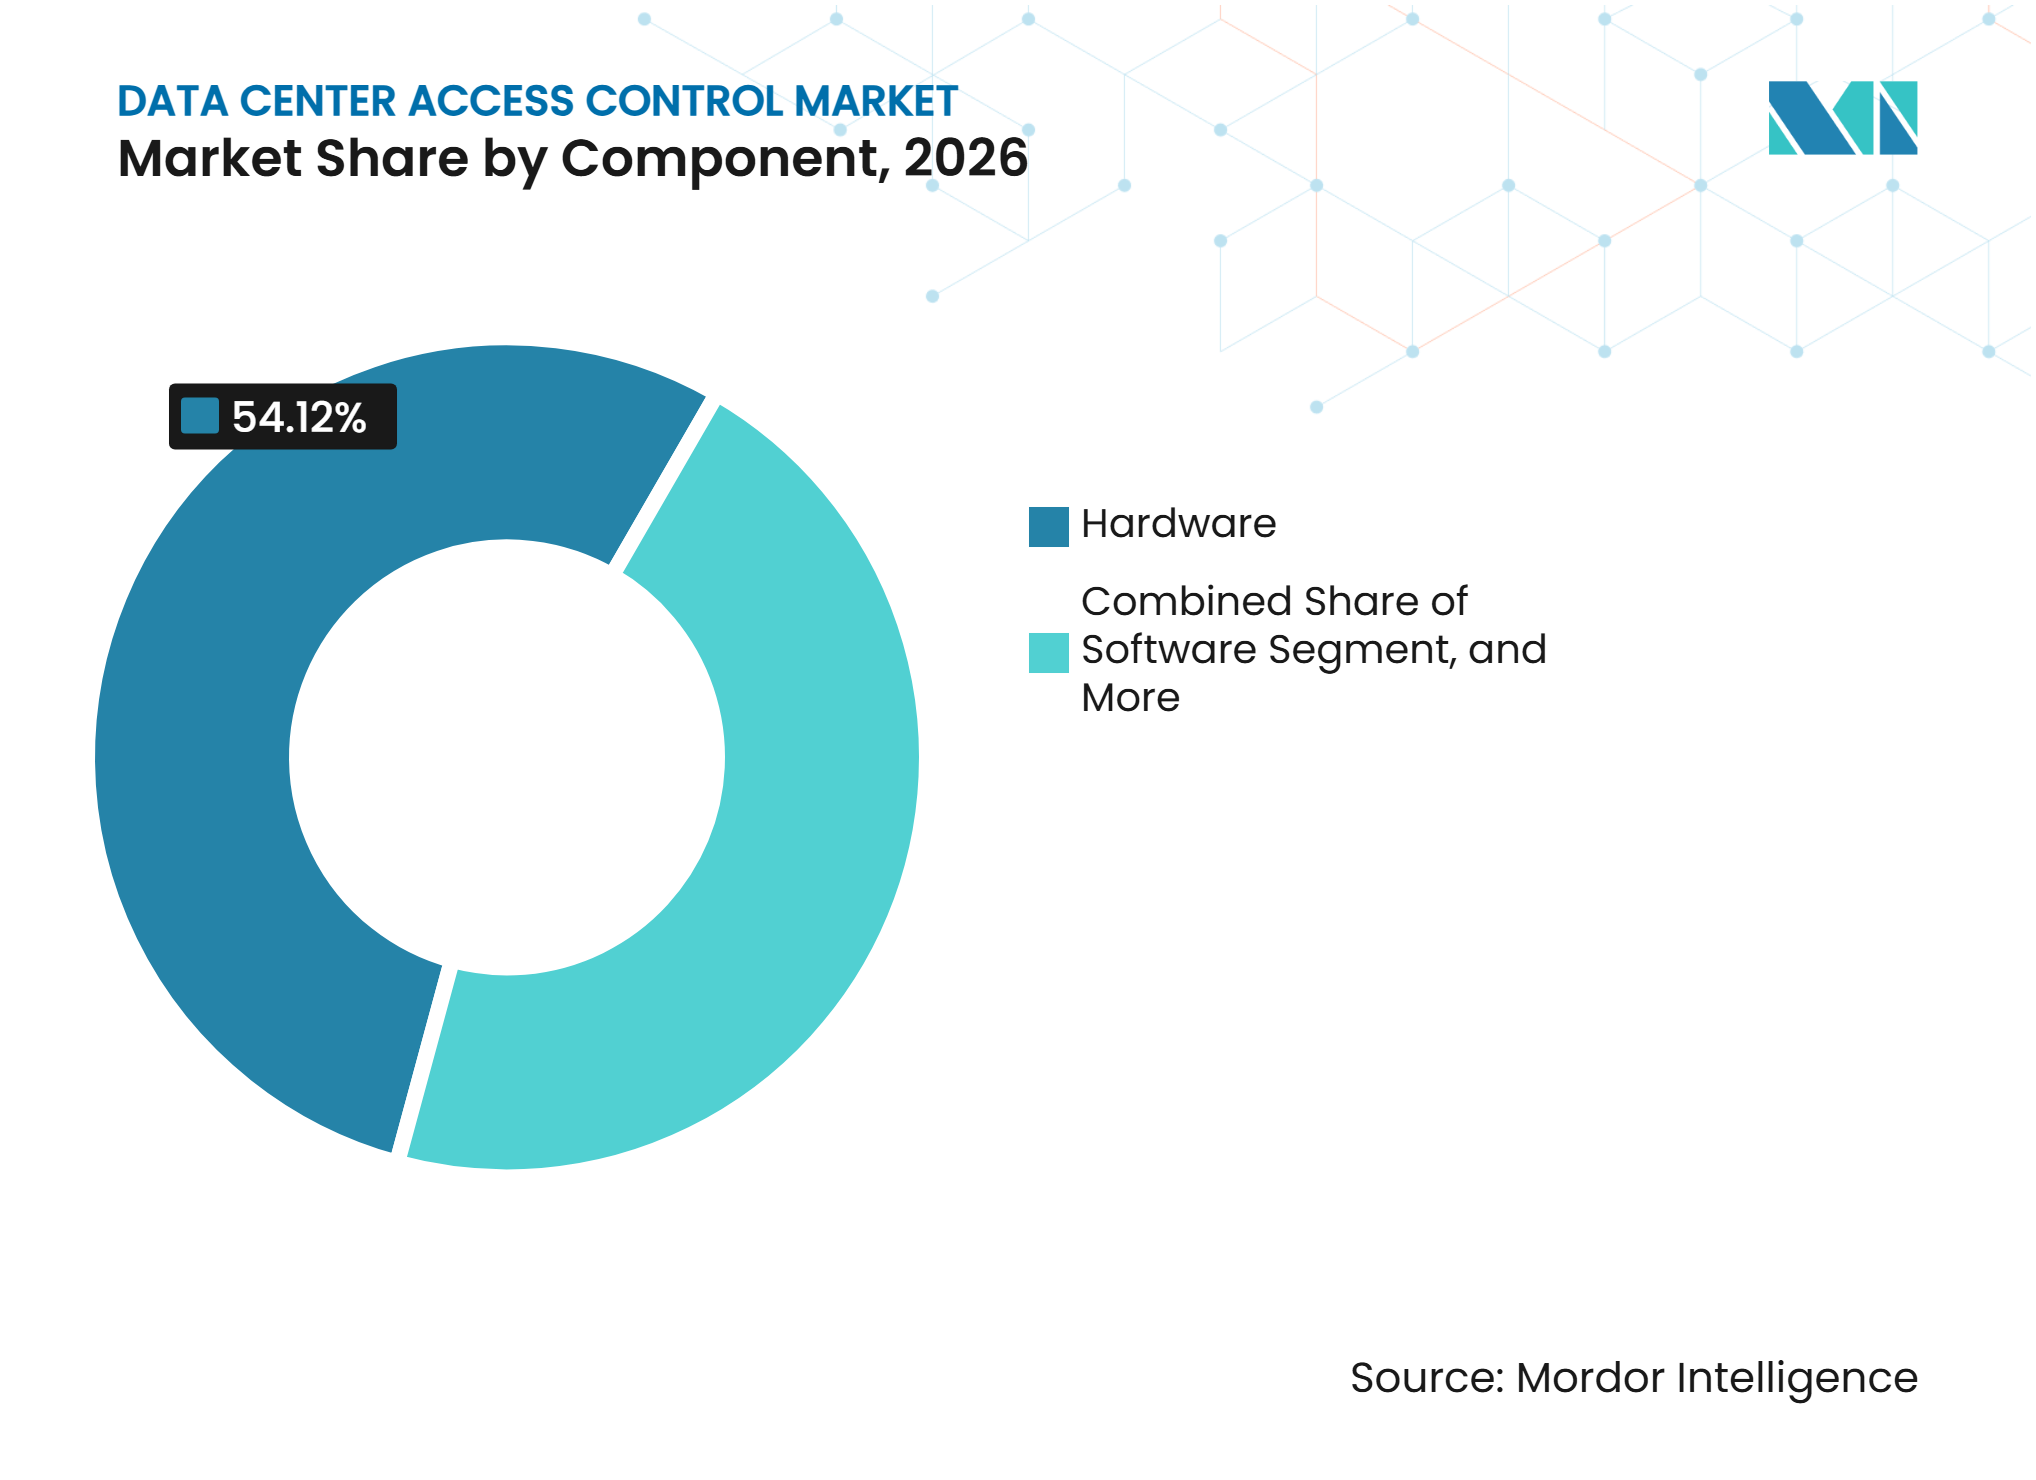
- コンポーネント別では、ハードウェアが2026年のデータセンターアクセスコントロール市場において54.12%を占め、ソフトウェアは2032年までCAGR 12.50%で拡大する見込みです。
- 技術別では、カード・クレデンシャルベースシステムが2026年に31.28%のシェアを占め、モバイル・デジタルクレデンシャルは2032年までCAGR 15.30%で拡大する見込みです。
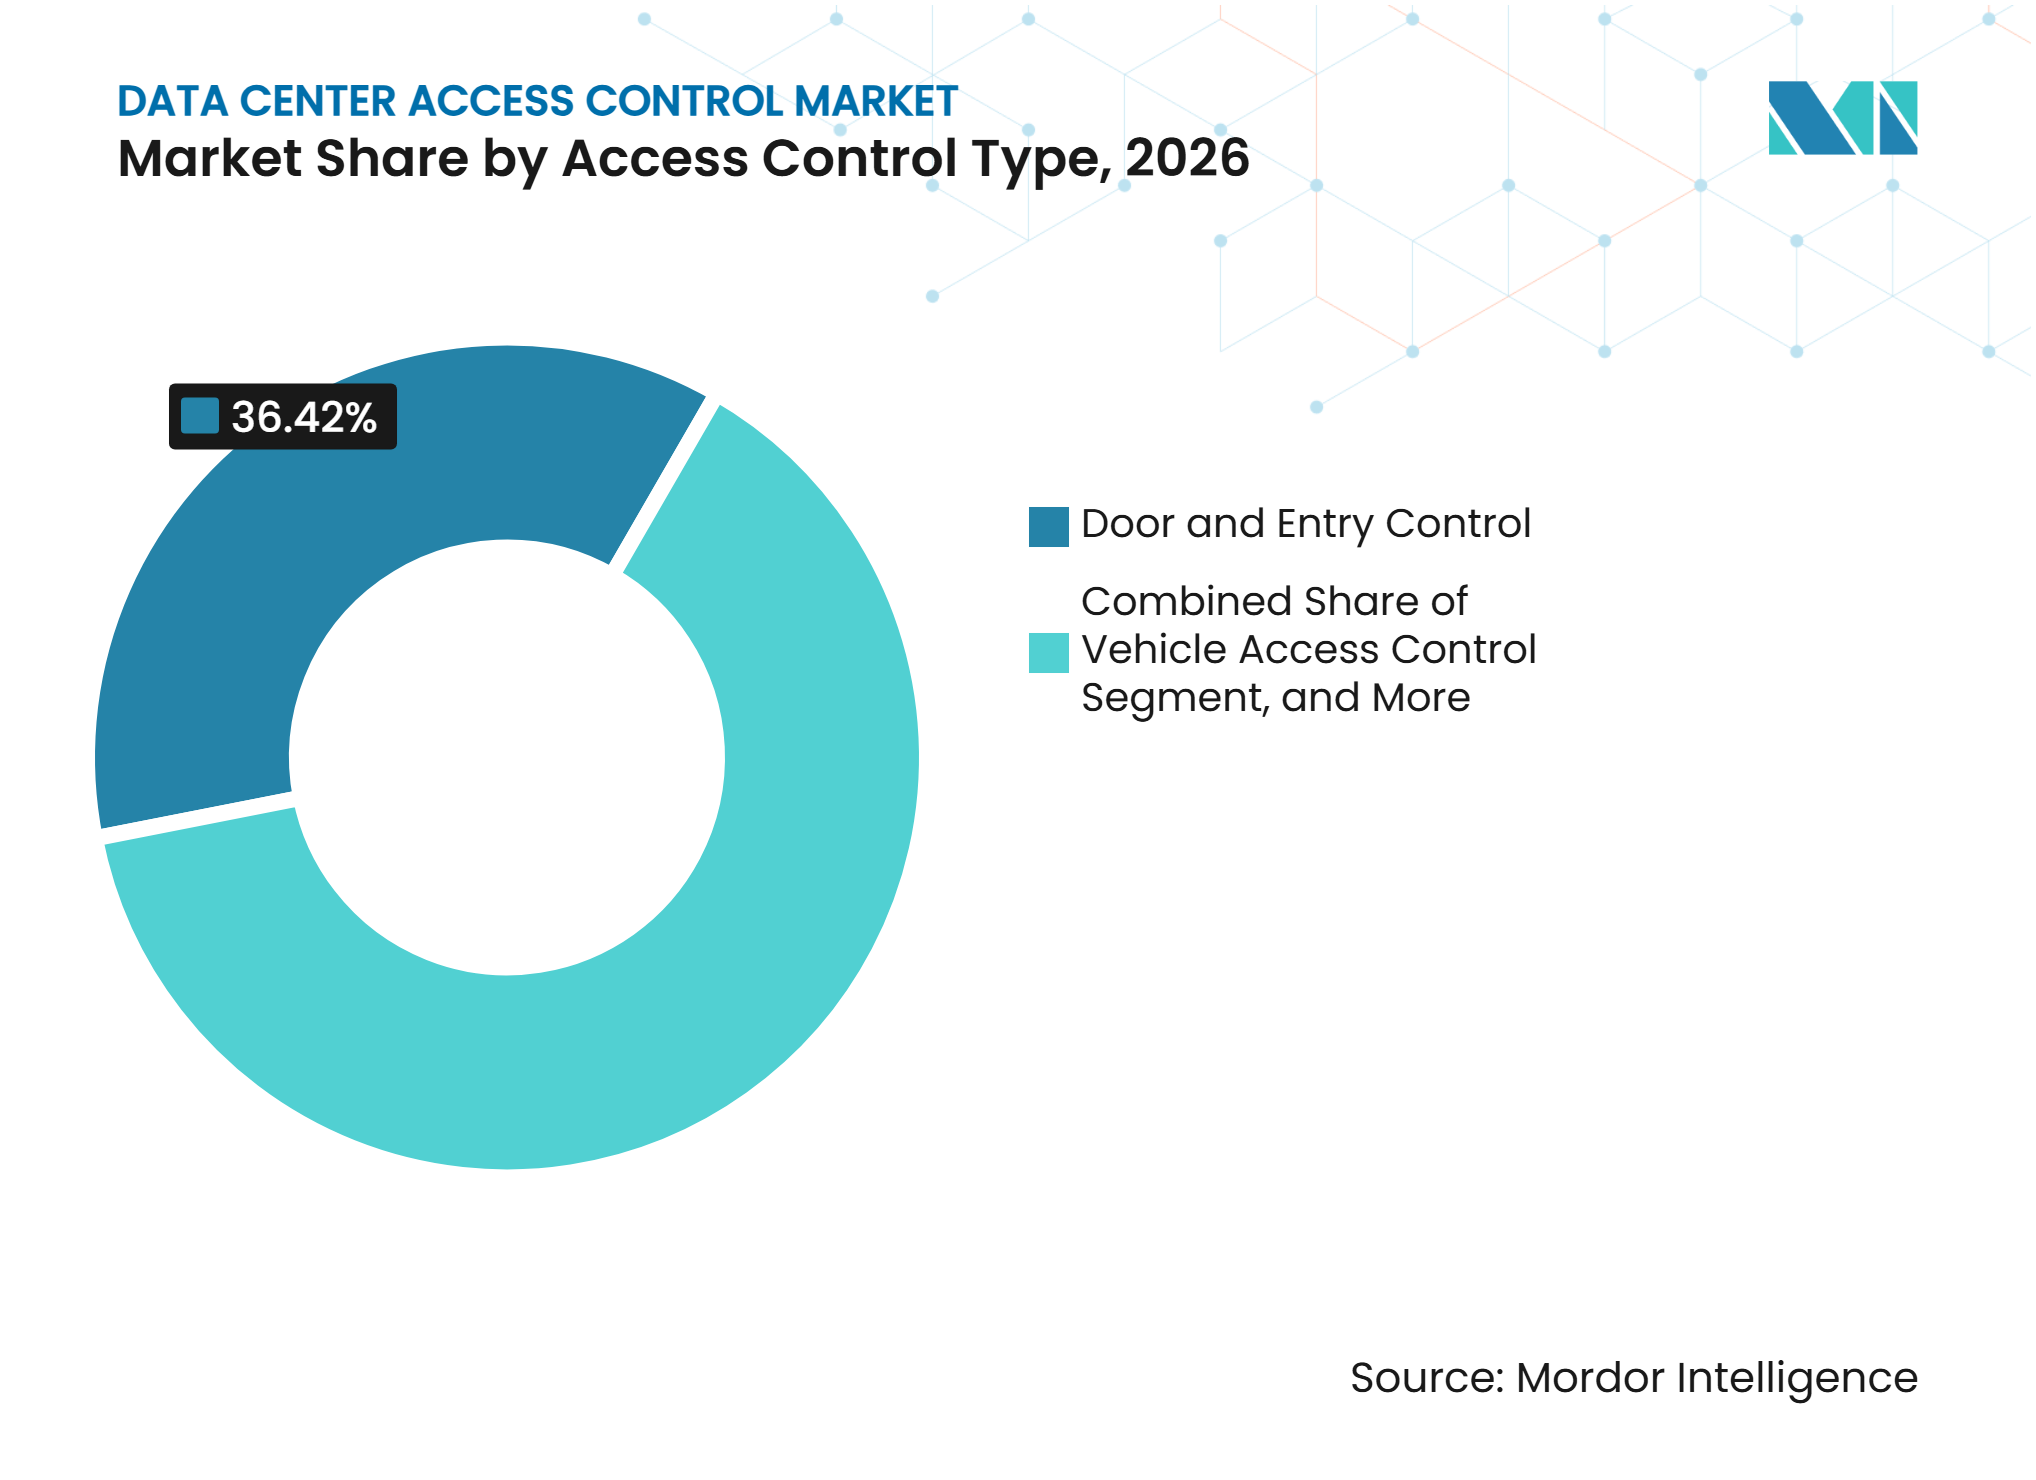
- アクセスコントロールタイプ別では、ドア・入退室管理が2026年に36.42%のシェアを占め、ラックレベルおよび制限ゾーンアクセスコントロールは2032年までCAGR 15.60%で拡大する見込みです。
- 導入モデル別では、オンプレミスシステムが2026年に52.36%のシェアを占め、クラウドベースシステムは2032年までCAGR 15.00%で拡大する見込みです。
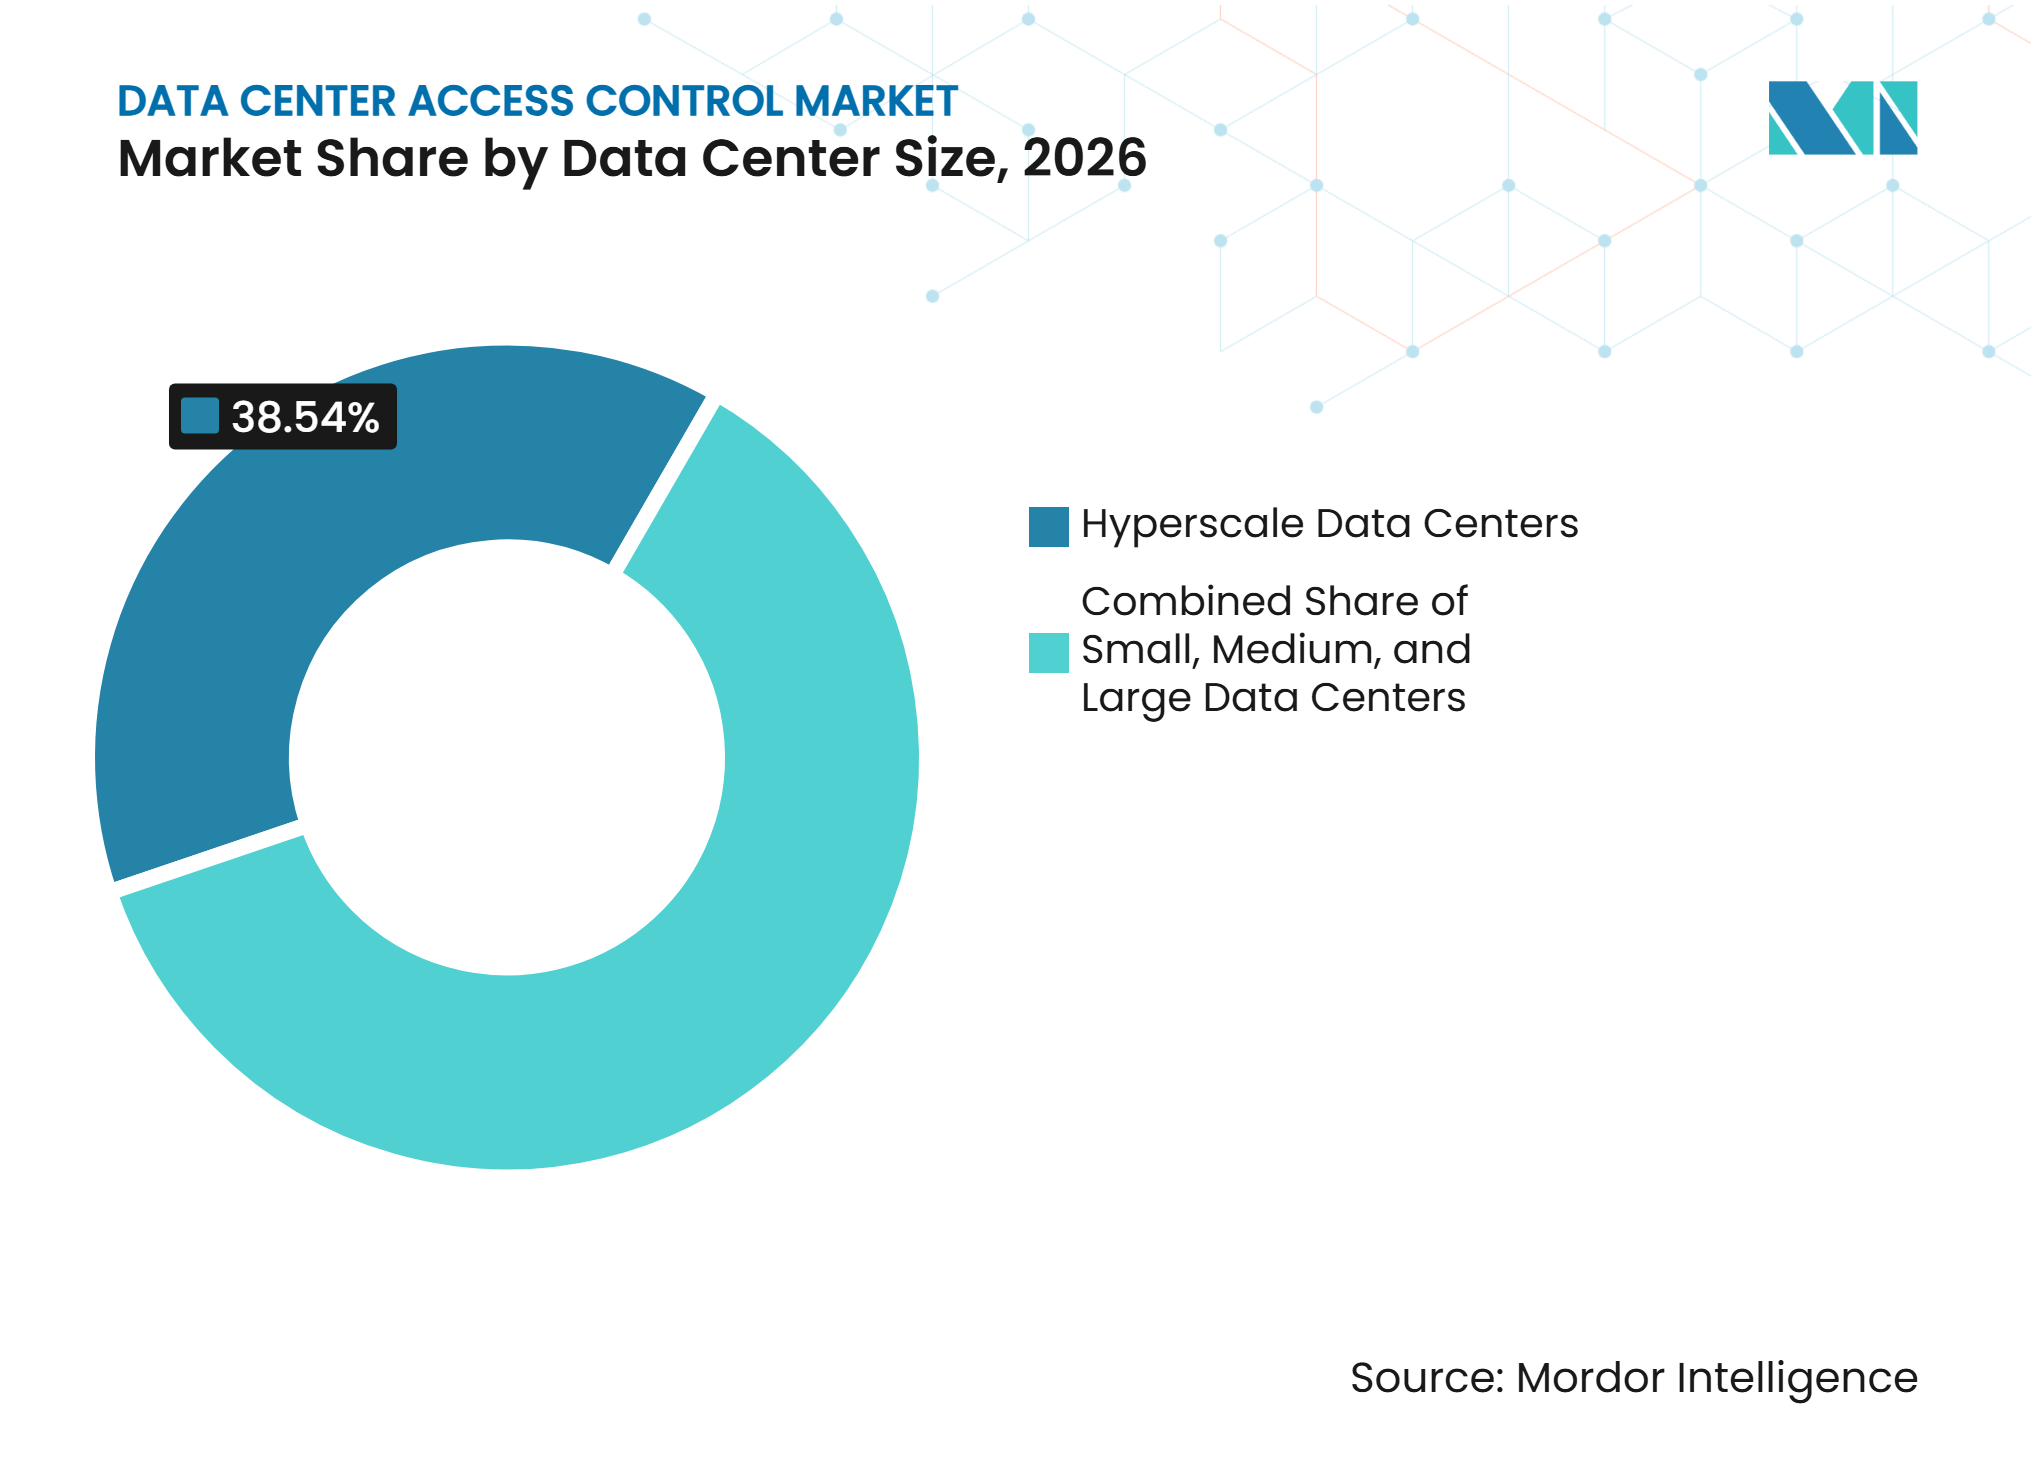
- データセンター規模別では、ハイパースケール施設が2026年に38.54%のシェアを占め、2032年までCAGR 13.40%で拡大する見込みです。
- データセンタータイプ別では、クラウドサービスプロバイダーが2026年に39.26%のシェアを占め、エンタープライズおよびエッジデータセンターは2032年までCAGR 13.70%で拡大する見込みです。
- 地域別では、北米が2026年に40.04%のシェアを占め、アジア太平洋地域は2032年までCAGR 12.31%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーインパクト分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ハイパースケールおよびコロケーションデータセンターの拡大 | +2.5% | グローバル、北米およびアジア太平洋地域に集中 | 短期(2年以内) |
| サイバー・フィジカルセキュリティおよびコンプライアンス要件の高まり | +1.9% | グローバル、北米・欧州・GCCで最も強い | 中期(2〜4年) |
| クラウドベースおよびモバイルクレデンシャルの近代化 | +1.5% | 北米および欧州、アジア太平洋地域および南米へ拡大 | 中期(2〜4年) |
| AIレディデータセンターの高密度化とラックレベル保護 | +1.2% | 北米およびアジア太平洋地域、中東での新興利用 | 長期(4年以上) |
| ゼロトラスト物理セキュリティの採用 | +0.9% | グローバル、北米のエンタープライズおよびハイパースケールオペレーターが主導 | 中期(2〜4年) |
| リモートおよび無人エッジサイトの保護 | +0.6% | 北米、欧州、およびアジア太平洋地域の周辺拠点 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイパースケールおよびコロケーションデータセンターの拡大
データセンターアクセスコントロール市場は、プロジェクトが設計から建設フェーズに移行する際に恩恵を受けます。これは、スタッフ、請負業者、および機器が管理区域を安全に使用できるようになる前に、物理的な入退室システムが必要とされるためです。コロケーション施設には、従来のオフィス導入では対応できない追加要件があります。これには、テナント固有のケージ権限、請負業者のスクリーニング、エスコートアクセス、および各訪問者に対する監査可能な権限が含まれます。これらのオペレーターはまた、PCI DSSコントロールの顧客レビューやその他の契約上の義務を支援できる記録を必要とします。建設フェーズの運用は、サーバー、ネットワーク機器、および専門労働力が恒久的なアクセスシステムが完全にコミッショニングされる前に到着する可能性があるため、別個のセキュリティニーズを生み出します。このタイミングの問題は、段階的なクレデンシャル発行、一時的なアクセスワークフロー、およびセキュリティサプライヤー、建設チーム、施設オペレーター間のより早期の調整を支援します。データセンターアクセスコントロール市場は、最終コミッショニング時にハードウェアを納品するだけでなく、設計フェーズの選定と設置スケジュールをサポートできるプロバイダーを優遇する傾向があります。
サイバー・フィジカルセキュリティおよびコンプライアンス要件の高まり
欧州委員会のNIS2実施規則は、対象となるクラウドコンピューティングサービスプロバイダーおよびデータセンターオペレーターに対し、施設における物理的・環境的セキュリティに対処するリスク管理措置を適用することを義務付けています。[1] これらの義務により、管理された入退室、監視、および証拠保全が、任意の建物機能として扱われるのではなく、運用モデルに関連するものとなります。SOC 2 タイプIIレビューおよび顧客セキュリティ評価も、アクセス試行、訪問者活動、および対応手順の信頼性の高い記録に対する需要を高めています。セキュリティ産業協会のガイダンスは、物理的アクセスコントロール、訪問者管理、および重要エリアの保護をデータセンター物理セキュリティ計画の中心的要素として位置付けています。[2] データセンターアクセスコントロール市場は、コンプライアンスチームが機密拠点への入室者、アクセス発生時刻、および権限がポリシーに従っていたかどうかを示せるシステムを必要とする場合に支援を受けます。この要件は、顧客、請負業者、および運用スタッフ間の分離を実証しなければならないマルチテナントサイトにとって特に重要です。
クラウドベースおよびモバイルクレデンシャルの近代化
Kastleは2026年3月、エンタープライズ規模でApple Wallet、Google Wallet、Samsung WalletにわたってAliro 1.0クレデンシャルを展開したと発表しました。[3] コネクティビティ標準アライアンスは、Aliroをモバイルデバイスとリーダー間の相互運用性を向上させるために設計された共通のアクセスコントロールクレデンシャル標準として説明しています。このアプローチにより、単一のカードフォーマットや独自のクレデンシャルエコシステムへの依存を低減できます。モバイルクレデンシャルはまた、オペレーターが請負業者や訪問者から物理カードを回収することなく、権限を発行、変更、失効させることを可能にします。クラウド管理により、セキュリティチームは複数のサイトにわたってこれらのワークフローを一元管理できます。データセンターアクセスコントロール市場は、各管理ポイントに互換性のあるリーダーを維持しながら、クレデンシャルライフサイクル管理、システム更新、およびアイデンティティルールへと価値をシフトしています。
AIレディデータセンターの高密度化とラックレベル保護
AIの導入により、高密度サーバーラック内に価値の高いコンピューティング機器が集中しており、個別キャビネットおよび制限された技術ゾーンを保護するコントロールの価値が高まっています。Fingerprint Cardsは、ActChipが2026年2月にインドでAllKeyバイオメトリクス技術を使用したサーバーラックアクセスソリューションを導入したと報告しました。キャビネットレベルの認証は、オペレーターが複数レベルの検証を必要とする場合に、境界ドアおよびサーバーホールコントロールを置き換えるのではなく補完することができます。この多層アプローチは、異なるチームが施設、部屋、ケージ、または特定のラックへの入室に異なる権限を必要とする場合に関連します。データセンターアクセスコントロール市場は、サプライヤーがロック、リーダー、アクセスイベント、およびビデオ情報を、チームが異常な活動を調査するのに役立つシステムに接続することで恩恵を受けることができます。また、オペレーターがドアレベルのコントロールを最初に設置した後にラック保護を追加できるため、より長い機器サイクルを生み出します。
抑制要因インパクト分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 高い資本コストと統合コスト | -1.5% | グローバル、南米および新興アジア太平洋地域で最も深刻 | 中期(2〜4年) |
| 接続されたアクセスシステムにおけるサイバーセキュリティの脆弱性 | -1.0% | グローバル、地政学的混乱時の中東で高まる | 短期(2年以内) |
| レガシーBMSおよびOTの相互運用性の制約 | -0.7% | 欧州および老朽化した設備基盤を持つ成熟した北米拠点 | 長期(4年以上) |
| バイオメトリクスのプライバシー、同意、およびガバナンスの複雑性 | -0.4% | 欧州、BIPA類似規則を持つ米国の州、および東南アジア | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
高い資本コストと統合コスト
包括的な導入には、リーダー、コントローラー、キャビネットロック、訪問者管理ソフトウェア、ネットワーク接続、および既存の建物システムとの統合が含まれる場合があります。発展途上地域の小規模コロケーションオペレーターやオーナーは、セキュリティ予算が電力、冷却、およびコアIT要件と競合するため、これらの購入を段階的に行う場合があります。ビデオ監視、建物管理、冷暖房監視、および防火システムが別々のデタフォーマットを使用している場合、統合作業は困難になる可能性があります。これにより、建設プログラムが必要とするペースで常に利用できるとは限らない、専門的な設計・設置スキルが必要となります。クラウド管理ツールは管理を簡素化できますが、老朽化したリーダー、コントローラー、および配線の交換コストを排除するものではありません。データセンターアクセスコントロール市場は、オペレーターがより広範な施設建設の資本ニーズに対してセキュリティ改善のバランスを取る必要がある場合、より長い選定サイクルに直面する可能性があります。
接続されたアクセスシステムにおけるサイバーセキュリティの脆弱性
接続されたアクセスシステムは、不正入室という物理的リスクと並行して管理しなければならないサイバーリスクをもたらします。侵害されたクレデンシャルシステムは、入退室イベントに関する情報を露出させたり、より広いネットワークに接続されたデバイスを妨害する経路を生み出す可能性があります。セキュリティ産業協会は、物理セキュリティ技術のシステムアーキテクチャ、セキュアな設定、クレデンシャル管理、監視、および計画的なメンテナンスを考慮したリスクベースのアプローチを推奨しています。古いオンプレミスコントローラーは、セキュリティ機能が限られていたり、独立したシステムとして設置されていた場合、更新が困難な場合があります。これらのシステムの交換は、ハードウェア、ソフトウェア、ネットワーク、および運用プロセスの変更を同時に必要とする可能性があるため、調達を先送りにする可能性があります。データセンターアクセスコントロール市場は、セキュアなファームウェアの実践、制限されたリモート管理、およびパッチ適用と監視に対する明確な責任を通じてこの問題に対処しなければなりません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソフトウェアの成長がアクセスコントロールのバリューチェーンを変革ハードウェアは2026年に収益の54.12%を占めました。これは、新規または改修されたすべての施設が、管理された場所にリーダー、コントローラー、ロック、およびその他の物理機器を必要とするためです。ハードウェアのデータセンターアクセスコントロール市場規模は、施設の開設、更新プロジェクト、および保護が必要なドア、ケージ、キャビネット、および積み込みポイントの数と結びついています。管理レイヤーがクラウドに移行した場合でも、入室ポイントで人を認証するという実際の要件によりハードウェアの需要は支えられています。新規建設はまた、サイトが通常運用を開始する前に設置需要を生み出します。ハードウェアサプライヤーは、顧客仕様の進化に伴い、モバイルクレデンシャル、バイオメトリクス、およびネットワークセキュリティ要件との互換性を維持する必要があります。
ソフトウェアは、オペレーターがクレデンシャル発行、ポリシー施行、監査記録、およびイベントレビューを一元化するにつれて、2032年までCAGR 12.50%で拡大する見込みです。サブスクリプションベースのプラットフォームは、顧客が複数の施設を管理し、ローカル管理サーバーへの依存を低減するのに役立ちます。アクセスシステムをビデオ、建物管理、および運用技術環境と接続するために設置チームが必要とされるため、サービスはき続き重要です。Johnson ControlsとNVIDIAはギガワット規模のAIデータセンターの参照アーキテクチャに関するコラボレーションを発表しており、建物システム計画が大規模AIキャンパス設計の早期段階でますます取り上げられていることを示しています。データセンターアクセスコントロール産業は、その結果として物理機器、定期的なソフトウェア管理、および専門的な導入サポートの組み合わせへと移行しています。



技術別:
モバイルクレデンシャルがレガシーカードモデルに挑戦カード・クレデンシャルベースシステムは2026年に31.28%を占め、稼働中の施設全体にわたるバッジとカードリーダーの広範な設置基盤を反映しています。この基盤は、オペレーターが多くの場所で使い慣れたワークフローと信頼性の高い入退室を必要とするスタッフ、訪問者、および請負業者に引き続き対応しています。データセンターアクセスコントロール市場は、PIN、バイオメトリクス、およびエスコート手順も含む多層セキュリティ設計内で運用できるため、カードシステムの関連性を維持しています。既存のカード資産はまた、即時の技術変更ではなく段階的な交換サイクルを生み出します。施設管理者が機器を段階的に更新するにつれて、リーダーの互換性は引き続き重要となります。
モバイル・デジタルクレデンシャルは、相互運用性がウォレットベースのアクセスへの障壁を低減するにつれて、2032年までCAGR 15.30%で拡大する見込みです。Aliroはサプライヤーにデバイスとアクセスリーダーの共通フレームワークを提供し、多様なポートフォリオ全体でモバイル導入をより実用的にすることができます。バイオメトリクスシステムは、人物とアクセスイベント間のより強固な結びつきが必要とされる高セキュリティゾーンに適しています。PINおよびキーパッドシステムは、意図的な入室を必要とするマントラップやその他の場所で追加の検証ステップを提供できます。データセンターアクセスコントロール市場は、各技術が速度、保証、プライバシー、および運用の簡便性の異なるバランスに対応するため、これらの技術が共存する余地があります。
アクセスコントロールタイプ別:
ラックレベルセキュリティがコンピューティング密度に追随ドア・入退室管理は2026年のデータセンターアクセスコントロール市場シェアの36.42%を占めました。これは、すべての施設が境界、ロビー、マントラップ、およびサーバールームの入口を保護しなければならないためです。これらのシステムは、公共スペースから運用スペースへの移動を誰が許可されるかを決定する初期アクセス層を確立します。ドアコントロールはまた、従業員、訪問者、請負業者、および配送担当者に対する時間制限付き権限をサポートします。これらは新規サイトへの初の物理セキュリティ購入であり、既存の建物の一般的なアップグレードポイントとなっています。このカテゴリーは、インシデント後または顧客監査中にレビューできる明確な記録をサポートする必要があります。
ラックレベルおよび制限ゾーンコントロールは、AI機器が特定のキャビネットおよび技術エリアに集中する価値を高めるにつれて、2032年までCAGR 15.60%で拡大する見込みです。電子ラックロックとキャビネットリーダーは、人物が建物またはサーバーホールのドアを通過した後に別個の権限レイヤーを追加できます。ターンスタイルと人員コントロールは、高スループットの入口でのテールゲーティングを低減するのに役立ち、訪問者管理システムはエスコートアクセスと時間制限付きクレデンシャルをサポートします。車両アクセスコントロールは、建設、配送、およびメンテナンスのトラフィックを管理されたゲートを通じて誘導しなければならない大規模キャンパスでも関連します。データセンターアクセスコントロール市場は、日常業務を不必要に困難にすることなくこれらの層を接続するシステムへの依存度をますます高めるでしょう。

導入モデル別:
クラウド導入が設置基盤に対して優位性を獲得オンプレミスシステムは2026年に52.36%を占めました。これは、多くのコロケーションおよびエンタープライズ施設がローカル管理コントローラーとサイトベースのサーバーを中心に構築されたためです。オペレーターは、ポリシー、内部プロセス、または既存の投資がローカルコントロールを優先する場合、これらのシステムを維持する場合があります。オンプレミス導入は、施設が機密データの直接監視を必要とする場合や、厳格なローカルデータ処理条件下で運用される場合にも選択されることがあります。この設置基盤は、サプライヤーに大規模なアップグレードおよび統合の機会を提供します。データセンターアクセスコントロール市場は、重要な施設運用を中断することなく近代化をサポートしなければなりません。
クラウドベースシステムは、分散した拠点全体で権限、更新、およびシステム状態を管理できるため、2032年までCAGR 15.00%で拡大する見込みです。これらは、サイト間を移動し権限を迅速に変更する必要がある請負業者やサポートチームを持つ組織に有用です。ハイブリッド設計は、選択されたクラウド管理機能を提供しながら機密情報をローカルに保持できます。Genetecは、そのCloudlinkアプローチを既存のセキュリティデバイスをクラウドサービスに接続する方法として説明しており、完全なシステム交換を必要としない移行パスへの関心を反映しています。データセンターアクセスコントロール産業は、顧客の要件が設置基盤、コンプライアンスニーズ、および運用規模によって異なるため、3つのモデルすべてを引き続きサポートするでしょう。
データセンター規模別:
ハイパースケール施設が規模と支出強度をリードハイパースケール施設は2026年に38.54%を占め、2032年までCAGR 13.40%で拡大する見込みです。その規模は、広大な境界、複数の建物、物流エリア、サーバーホール、ネットワークルーム、および制限された技術ゾーンの保護を必要とします。これらのプロジェクトはまた、大規模な建設・メンテナンス労働力を伴うため、一時的なクレデンシャル、訪問者コントロール、および明確な監査記録が重要となります。大規模施設も同様のニーズに従いますが、そのプログラムはサイト間でより小規模で標準化が低い場合があります。データセンターアクセスコントロール市場は、オペレーターがキャンパス計画の早期段階にセキュリティアーキテクチャを組み込む場合に恩恵を受けます。
中規模施設は、大規模な内部セキュリティ管理チームの必要性を低減するクラウド管理オファーにとって魅力的な場合があります。小規模施設とエンタープライズエッジ拠点は、資本コストに対してより敏感であることが多く、高度にカスタマイズされた導入よりも事前設定済みパッケージを優先する場合があります。一方、ハイパースケールバイヤーは、広大な資産全体で複数の運用・セキュリティツールと統合するシステムを求める場合があります。最も価値の高いプロジェクトは、標準製品、広範な統合、および詳細なサービスサポートの組み合わせを必要とする場合があります。データセンターアクセスコントロール市場は、コアの目標が管された追跡可能な物理的入退室であり続ける場合でも、異なるバイヤーニーズに引き続き対応します。
データセンタータイプ別:
エンタープライズおよびエッジサイトが最も急成長するコホートを形成クラウドサービスプロバイダーは2026年に39.26%を占めました。これは、その大規模な物理的フットプリントと顧客責任が多くの施設にわたる包括的な保護を必要とするためです。その要件には多くの場合、テナント分離、厳格な訪問者プロセス、および顧客・規制レビューのための信頼性の高い証拠が含まれます。コロケーションサイトは、多くの組織が単一の建物を共有しながら部屋、ケージ、およびキャビネットへの個別の権限を必要とするため、同等の複雑さに直面します。これらの環境は、アイデンティティ管理と監査レポートを中心的な製品要件とします。データセンターアクセスコントロール市場は、テナント間のギャップを生じさせることなく異なるポリシーを適用できるシステムでこれらのオペレーターをサポートします。
エンタープライズおよびエッジデータセンターは、組織がより分散したコンピューティング環境を使用するにつれて、2032年までCAGR 13.70%で拡大する見込みです。エッジサイトは少数のスタッフで運用される場合があり、ネットワーク障害時も継続するリモート管理、改ざん警告、およびローカル機能が必要です。NISTのゼロトラストガイダンスは、アクセス決定はネットワーク位置のみから想定するのではなく、継続的に評価されるべきであることを強調しています。このロジックは、リモート拠点での物理的権限とより広範なセキュリティプロセス間のより緊密な調整をサポートします。データセンターアクセスコントロール市場は、耐障害性コントローラー、リモートクレデンシャル管理、および異常なアクセスイベントに対する明確なエスカレーションパスでこのセグメントに対応できます。
地域分析
北米
北米は2026年のデータセンターアクセスコントロール市場シェアの40.04%を占め、クラウド、コロケーション、およびAIインフラ活動の深い集中によって支えられています。この地域のバイヤーは、エンタープライズおよび公共部門の顧客にサービスを提供するため、機密エリアの正式な訪問者記録、アクセスログ、および定義されたコントロールを必要とすることが多いです。FedRAMPは、米国政府と協力するクラウドサービスプロバイダーに対し、定義されたセキュリティコントロール要件を満たすことを義務付けており、文書化された運用セキュリティプロセスを調達において重要なものとしています。この地域にはまた、従来のカードシステムの広範な設置基盤があり、更新プロジェクト中にモバイルクレデンシャルとクラウド管理を導入する機会を生み出しています。セキュリティサプライヤーは、継続的に稼働する施設を中断することなく、古い機器ら接続されたシステムへの実用的な移行ルートを提供することで差別化できます。
アジア太平洋
アジア太平洋地域は、オペレーターが確立された新興のデータセンター拠点全体で容量を追加するにつれて、2032年までCAGR 12.31%で拡大する見込みです。この地域のデータセンターアクセスコントロール市場規模は、セキュリティシステムを後から追加するのではなく建物計画と共に設計できるグリーンフィールドプロジェクトによって支えられています。インドは、プロバイダーが高密度施設とローカルコンポーネント要件をターゲットとするにつれて、バイオメトリクスおよびキャビネットレベルの保護において関連性が高まっています。Fingerprint CardsのActChipとの協業は、バイオメトリクスラックアクセスがインドのデータセンター用途向けに開発されていることを示しています。シンガポールの管理された容量リリースは、許可された開発をセキュリティサプライヤーにとって特に重要な機会とする可能性があります。中国もデータセンター設計基準を適用しており、施設分類と各レベルで必要な物理的保護を形成しているため、コンプライアンス要因は地域全体のプロジェクトにとって引き続き重要です。
欧州、中東、南米、およびアフリカ
欧州は成熟したアップグレード環境であり、NIS2の物理セキュリティ義務が対象施設におけるコントロール、監視、および記録されたアクセスイベントへの投資を支援しています。一般データ保護規則を含むデータ保護規則は、オペレーターがバイオメトリクスツールを選択し機密アイデンティティ情報を管理する方法に影響を与える可能性があります。中東は新たなデータセンター開発を引き付けており、サプライヤーはローカルデータ処理が集中管理機能と並行して必要とされる場合にハイブリッド設計を活用できます。南米は、サイトがより詳細なキャビネット保護を実装する前に、入口およびロビーコントロールが初期優先事項となり得る、より早期の採用環境にとどまっています。アフリカの導入は一般的に境界および入退室層システムから始まりますが、クラウド管理はローカルスタッフが限られたサイトのカバレッジを改善できます。これらの多様な地域全体で、データセンターアクセスコントロール市場は新規施設と段階的なアップグレードの両方に適したモジュール製品を通じて拡大できます。
競合環境
市場集中度
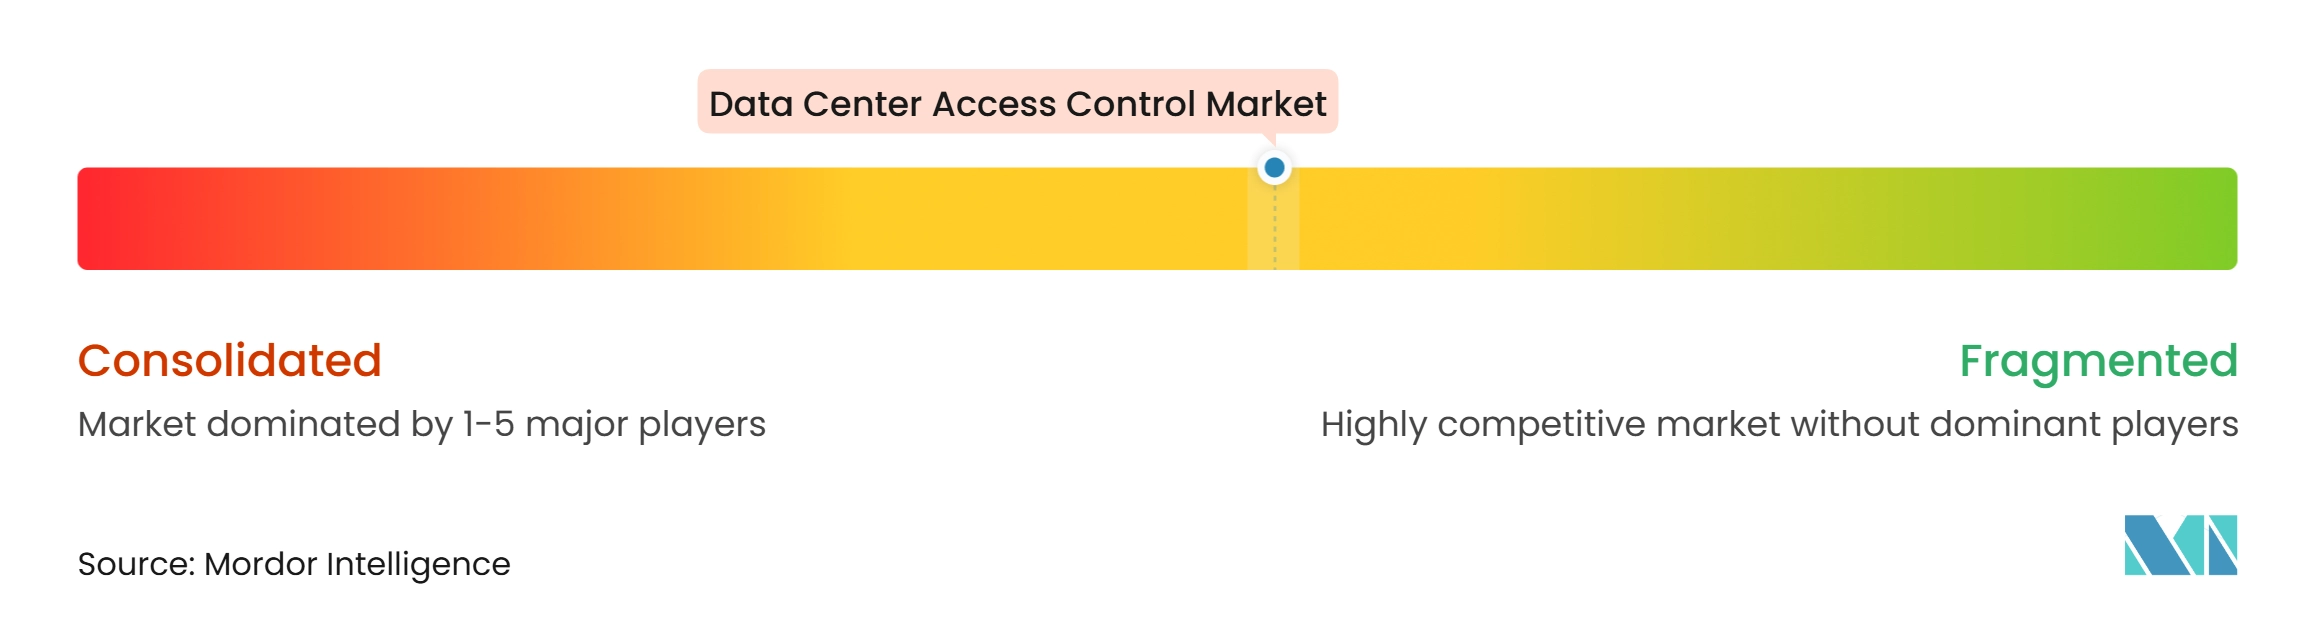
データセンターアクセスコントロール市場には、大規模な統合セキュリティサプライヤー、専門的なアクセスプラットフォームプロバイダー、およびバイオメトリクスまたはキャビネットレベルの保護に特化した企業が含まれます。ASSA ABLOY、dormakaba、Honeywell、Johnson Controls、Allegion、Genetec、Brivo、Suprema、およびIDEMIA Identity and Securityは、この競合分野の異なる部分にサービスを提供しています。バイヤーは、ドア、リーダー、コントローラー、ロック、および運用サートに一つのサプライヤーを求める場合、統合オファーを選択する場合があります。他のバイヤーは、クラウド管理、バイオメトリクス保証、または既存デバイスとの互換性がより重要な場合、専門プラットフォームを選択する場合があります。この組み合わせにより、競合環境は単一の製品タイプやサプライヤーによって支配されるのではなく、広範なままとなっています。
Dormakabaは2025年7月にTANlockの買収を完了し、データセンターおよび重要インフラ向けの電気機械式ラックロックとIPリーダーを追加しました。同社はまた、米国のアクセスコントロールポジションを拡大するため、Azure Access TechnologyおよびApollo Securityの運営事業の2026年8月の買収を発表しました。ASSA ABLOYは2025年10月にKentixの買収を発表し、データセンターアプリケーション向けのデジタルアクセスおよび監視ポートフォリオを拡張しました。これらの行動は、大規模サプライヤーがキャビネットセキュリティ、監視、コントローラーの柔軟性、およびクラウド接続アイデンティティ管理におけるポートフォリオのギャップを埋めていることを示しています。データセンターアクセスコントロール市場は、入退室コントロールをより広範な物理セキュリティワークフローと連携できるサプライヤーを優遇する可能性が高いです。
バッジイベント、ビデオ信号、および異常な動きのパターンのAI支援レビューは、セキュリティプラットフォームの差別化領域となりつつあります。モバイルクレデンシャルも、オペレーターが請負業者や一時スタッフに対してより簡単な発行と失効を求めるため、もう一つの焦点となっています。無人エッジセグメントは、堅牢なコントロール、リモート管理、改ざん警告、および信頼性の高いローカル運用を提供できるサプライヤーに対して引き続き開かれています。提供された資料の中で、この専門セグメントで支配的なシェアを持つ企業は示されていません。競争は、導入能力、相互運用性、システムセキュリティ、および施設固有の運用モデルへのサポートに引き続き依存しています。
データセンターアクセスコントロール産業リーダー
-
ASSA ABLOY AB
-
dormakaba Holding AG
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Allegion plc
- 注:主要企業の掲載順は順位を示すものではありません。
データセンターアクセスコントロール市場 このレポートでカバーされる企業
- ASSA ABLOY AB
- dormakaba Holding AG
- Johnson Controls International plc
- Honeywell International Inc.
- Allegion plc
- HID Global Corporation
- Siemens AG
- Schneider Electric SE
- Robert Bosch GmbH
- Genetec Inc.
- Axis Communications AB
- Gallagher Group Limited
- Suprema Inc.
- Nedap N.V.
- Salto Systems S.L.
- Brivo Systems, LLC
- NEC Corporation
- IDEMIA Identity & Security SAS
- AMAG Technology, Inc.
- Gunnebo AB
- Verkada Inc.
- Convergint Technologies LLC
最近の産業開発事情 データセンターアクセスコントロール市場
- 2026年8月:Dormakabaは、カリフォルニア州ニューポートビーチのAzure Access Technology Inc.およびApollo Securityの運営事業を買収し、取引は2026年8月14日に署名・完了しました。Azure AccessはOEMインテグレーター向けのオープンアーキテクチャコントローラープラットフォームを提供しています。Apollo Securityはアクセスコントロールおよび統合セキュリティシステムを開発しています。両事業を合わせて約30名の従業員を追加し、Dormakabaの北米データセンター改修能力を強化します。
- 2026年3月:Kastleは、アクセスコントロールハードウェアベンダー間の独自クレデンシャルの断片化を排除し、エンタープライズ規模でApple Wallet、Google Wallet、およびSamsungプラットフォーム全体にAliro 1.0クレデンシャルを同時展開した初のプロバイダーとなりました。このマイルストーンは、Kastleのマネージド物理セキュリティサービスを使用するデータセンターオペレーターのモバイルクレデンシャル採用を加速させ、Aliroをエンタープライズ標準として確立します。
- 2026年1月:ASSA ABLOYは、2026年1月12日〜14日に開催されたIntersec Dubai 2026において、2025年10月のKentix取引を通じて取得したKentixONEプラットフォームを特集した拡張データセンターおよびIoTセキュリティポートフォリオを展示しました。KentixONEは、データセンターホワイトスペース全体で火災、電力異常、侵入を含む40以上の物理的脅威タイプの監視とアクセスコントロールを統合しています。この活動は、GCCデータセンター市場におけるASSA ABLOYの戦略的重点を示しています。
- 2025年11月:DormakabaはAI搭載コンピュータービジョン企業RealSenseにベンチャー投資を行い、行動分析と物理的アクセス意思決定を組み合わせたインテリジェントアクセスコントロールソリューションを開発するために同社と提携しました。この投資により、Dormakabaは従来のバッジリーダー認証を超えたデータセンター入退室ポイントでのAI連携アクセスおよびビデオ管理を提供できるポジションを確立します。
グローバルデータセンターアクセスコントロール市場レポートスコープ
データセンターアクセスコントロール市場は、データセンター施設、重要インフラ、および制限ゾーンへの物理的アクセスを管理、認証、および監視するセキュリティソリューションで構成されています。これらのシステムは、不正入室を防止し、高価値のIT資産を保護し、本人確認、アクセス認可、リアルタイム監視、および監査機能を通じて運用継続性を確保するのに役立ちます。市場成長は、サイバーセキュリティリスクの高まり、ハイパースケールおよびコロケーションデータセンターへの投資増加、より厳格なコンプライアンス要件、およびミッションクリティカルなデジタルインフラ全体での堅牢な物理セキュリティの必要性の高まりによって推進されています。
データセンターアクセスコントロール市場レポートは、コンポーネント(ハードウェア、ソフトウェア、設置・統合・サポートサービス)、技術(カード・クレデンシャルベースシステム、バイオメトリクスシステム、モバイル・デジタルクレデンシャル、PINおよびキーパッドシステム、多要素認証システム)、アクセスタイプ(ドア・入退室管理、ターンスタイルおよび人員入退室システム、車両アクセスコントロール、訪問者・請負業者管理、ラックレベルおよび制限ゾーンアクセスコントロール)、導入形態(オンプレミスシステム、クラウドベースシステム、ハイブリッドシステム)、規模(小規模、中規模、大規模、ハイパースケール)、タイプ(コロケーション、クラウドサービスプロバイダー、エンタープライズ・エッジ)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ハードウェア |
| ソフトウェア |
| 設置・統合・サポートサービス |
| カード・クレデンシャルベースシステム |
| バイオメトリクスシステム |
| モバイル・デジタルクレデンシャル |
| PINおよびキーパッドシステム |
| 多要素認証システム |
| ドア・入退室管理 |
| ターンスタイルおよび人員入退室システム |
| 車両アクセスコントロール |
| 訪問者・請負業者管理 |
| ラックレベルおよび制限ゾーンアクセスコントロール |
| オンプレミスシステム |
| クラウドベースシステム |
| ハイブリッドシステム |
| 小規模 |
| 中規模 |
| 大規模 |
| ハイパースケール |
| コロケーション |
| クラウドサービスプロバイダー |
| エンタープライズ・エッジ |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| スペイン | |
| ロシア | |
| 欧州その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| アフリカその他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| オーストラリア | |
| シンガポール | |
| アジア太平洋その他 |
| コンポーネント別 | ハードウェア | |
| ソフトウェア | ||
| 設置・統合・サポートサービス | ||
| 技術別 | カード・クレデンシャルベースシステム | |
| バイオメトリクスシステム | ||
| モバイル・デジタルクレデンシャル | ||
| PINおよびキーパッドシステム | ||
| 多要素認証システム | ||
| アクセスコントロールタイプ別 | ドア・入退室管理 | |
| ターンスタイルおよび人員入退室システム | ||
| 車両アクセスコントロール | ||
| 訪問者・請負業者管理 | ||
| ラックレベルおよび制限ゾーンアクセスコントロール | ||
| 導入モデル別 | オンプレミスシステム | |
| クラウドベースシステム | ||
| ハイブリッドシステム | ||
| データセンター規模別 | 小規模 | |
| 中規模 | ||
| 大規模 | ||
| ハイパースケール | ||
| データセンタータイプ別 | コロケーション | |
| クラウドサービスプロバイダー | ||
| エンタープライズ・エッジ | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| スペイン | ||
| ロシア | ||
| 欧州その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| アフリカその他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| オーストラリア | ||
| シンガポール | ||
| アジア太平洋その他 | ||
レポートで回答される主要な質問
データセンターアクセスコントロール市場規模はどのくらいですか?
データセンターアクセスコントロール市場は、2026年に1.73 ビリオン 米ドル、2027年に1.86 ビリオン 米ドル、2032年までに3.09 ビリオン 米ドルと予測され、2027年から2032年にかけてCAGR 10.62%で成長します。
データセンターアクセスコントロールで最大のシェアを持つコンポーネントはどれですか?
ハードウェアは2026年に54.12%でリードしています。これは、施設が管理された入退室ポイントにリーダー、コントローラー、ロック、およびその他の機器を必要とするためです。
最も急速に拡大すると予想される技術はどれですか?
モバイル・デジタルクレデンシャルは、相互運用可能なウォレットクレデンシャルとクラウ管理がより広く普及するにつれて、2032年までCAGR 15.30%で拡大する見込みです。
データセンターにおいてラックレベルの保護がなぜ重要性を増しているのですか?
AI機器は単一のキャビネットに保持される価値を高める可能性があり、オペレーターがドアレベルのコントロールを超えた電子ロックとより強固な本人確認を追加するよう促しています。
データセンターのアクセスコントロール需要でリードしている地域はどこですか?
北米は2026年に40.04%を占め、ハイパースケール、クラウド、コロケーション、エンタープライズ、および公共部門の施設要件によって支えられています。
クラウドベースのアクセスシステムはオペレーターにどのように役立ちますか?
クレデンシャル管理を一元化し、リモートでの失効をサポートし、マルチサイト管理を可能にし、分散した施設を管理するための経路を提供できます。