
Taille et part du marché du contrôle d'accès aux centres de données
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
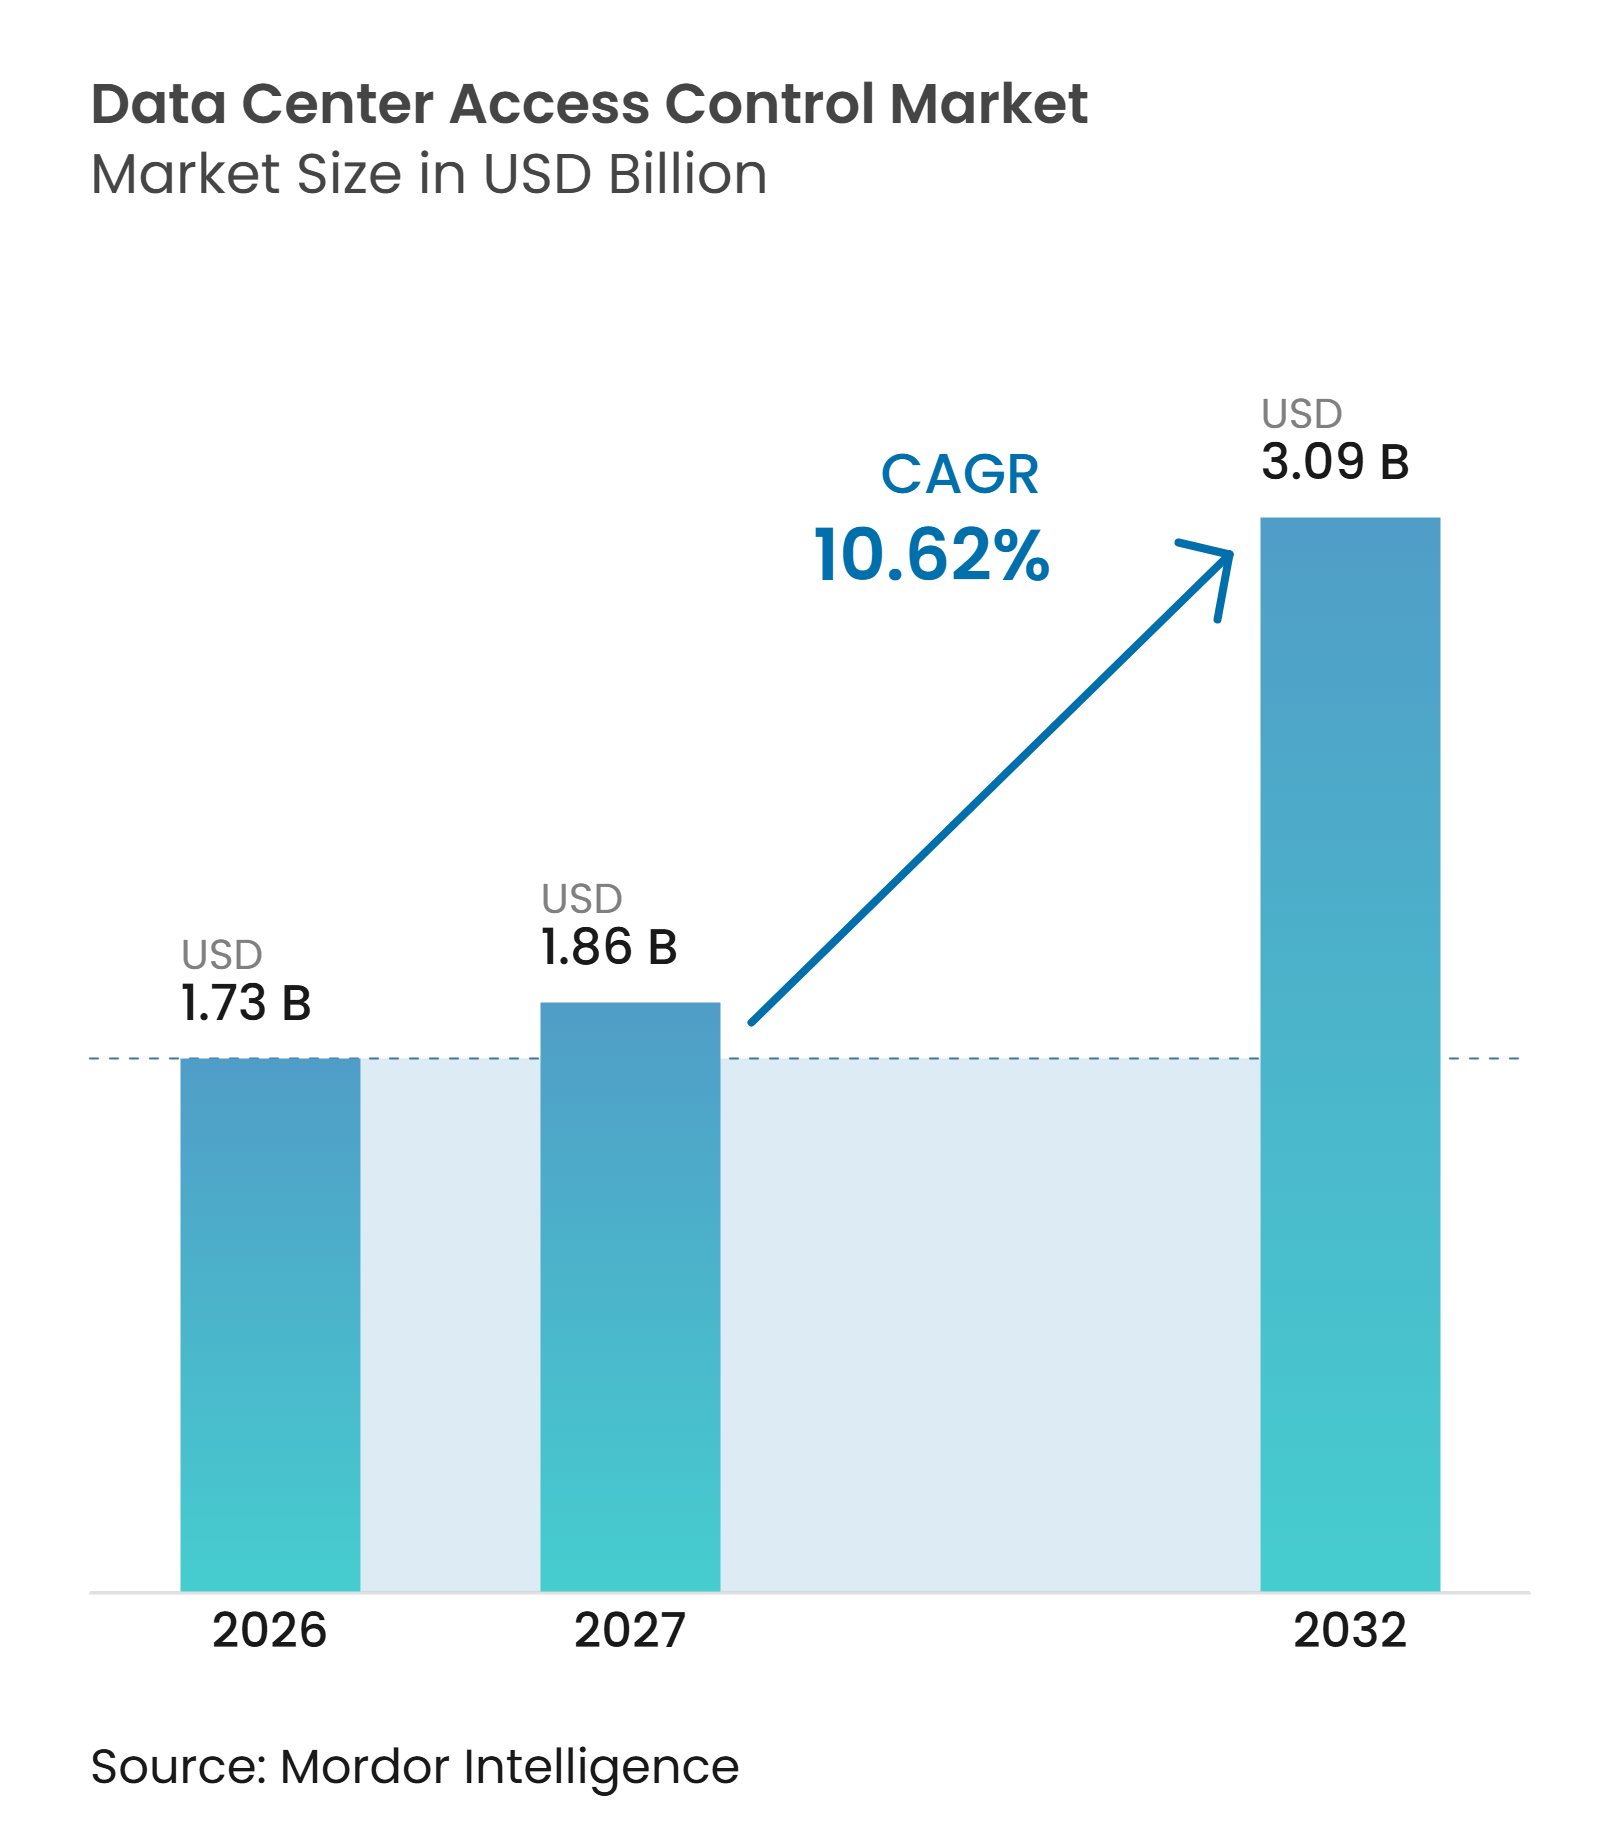
| Taille du Marché (2027) | 1.86 Milliards de dollars |
| Taille du Marché (2032) | 3.09 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 10.62 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du contrôle d'accès aux centres de données par Mordor Intelligence
La taille du marché du contrôle d'accès aux centres de données est projetée à 1,73 milliard USD en 2026, 1,86 milliard USD en 2027, et devrait atteindre 3,09 milliards USD d'ici 2032, avec un CAGR de 10,62 % de 2027 à 2032. Le marché du contrôle d'accès aux centres de données est étroitement lié à la construction de nouvelles installations, car les lecteurs, les contrôleurs, les outils d'identité et les travaux d'intégration sont spécifiés avant qu'un site puisse être opérationnel. Les dépenses plus élevées consacrées à l'infrastructure d'intelligence artificielle augmentent également la valeur des équipements détenus dans les zones à accès restreint, ce qui favorise une protection renforcée aux entrées, dans les salles de serveurs et au niveau des armoires individuelles. La sécurité physique devient partie intégrante de la gestion des risques opérationnels, les opérateurs ayant besoin de registres fiables pour les employés, les sous-traitants, les visiteurs et les locataires. Les fournisseurs répondent en combinant matériel, administration cloud, identifiants mobiles et analyses de sécurité dans une offre unique. Le marché du contrôle d'accès aux centres de données est également soumis à des contraintes de calendrier, car les programmes de construction rapide peuvent laisser la conception de la sécurité et la mise en service en retard par rapport aux autres systèmes du bâtiment.
Points clés du rapport
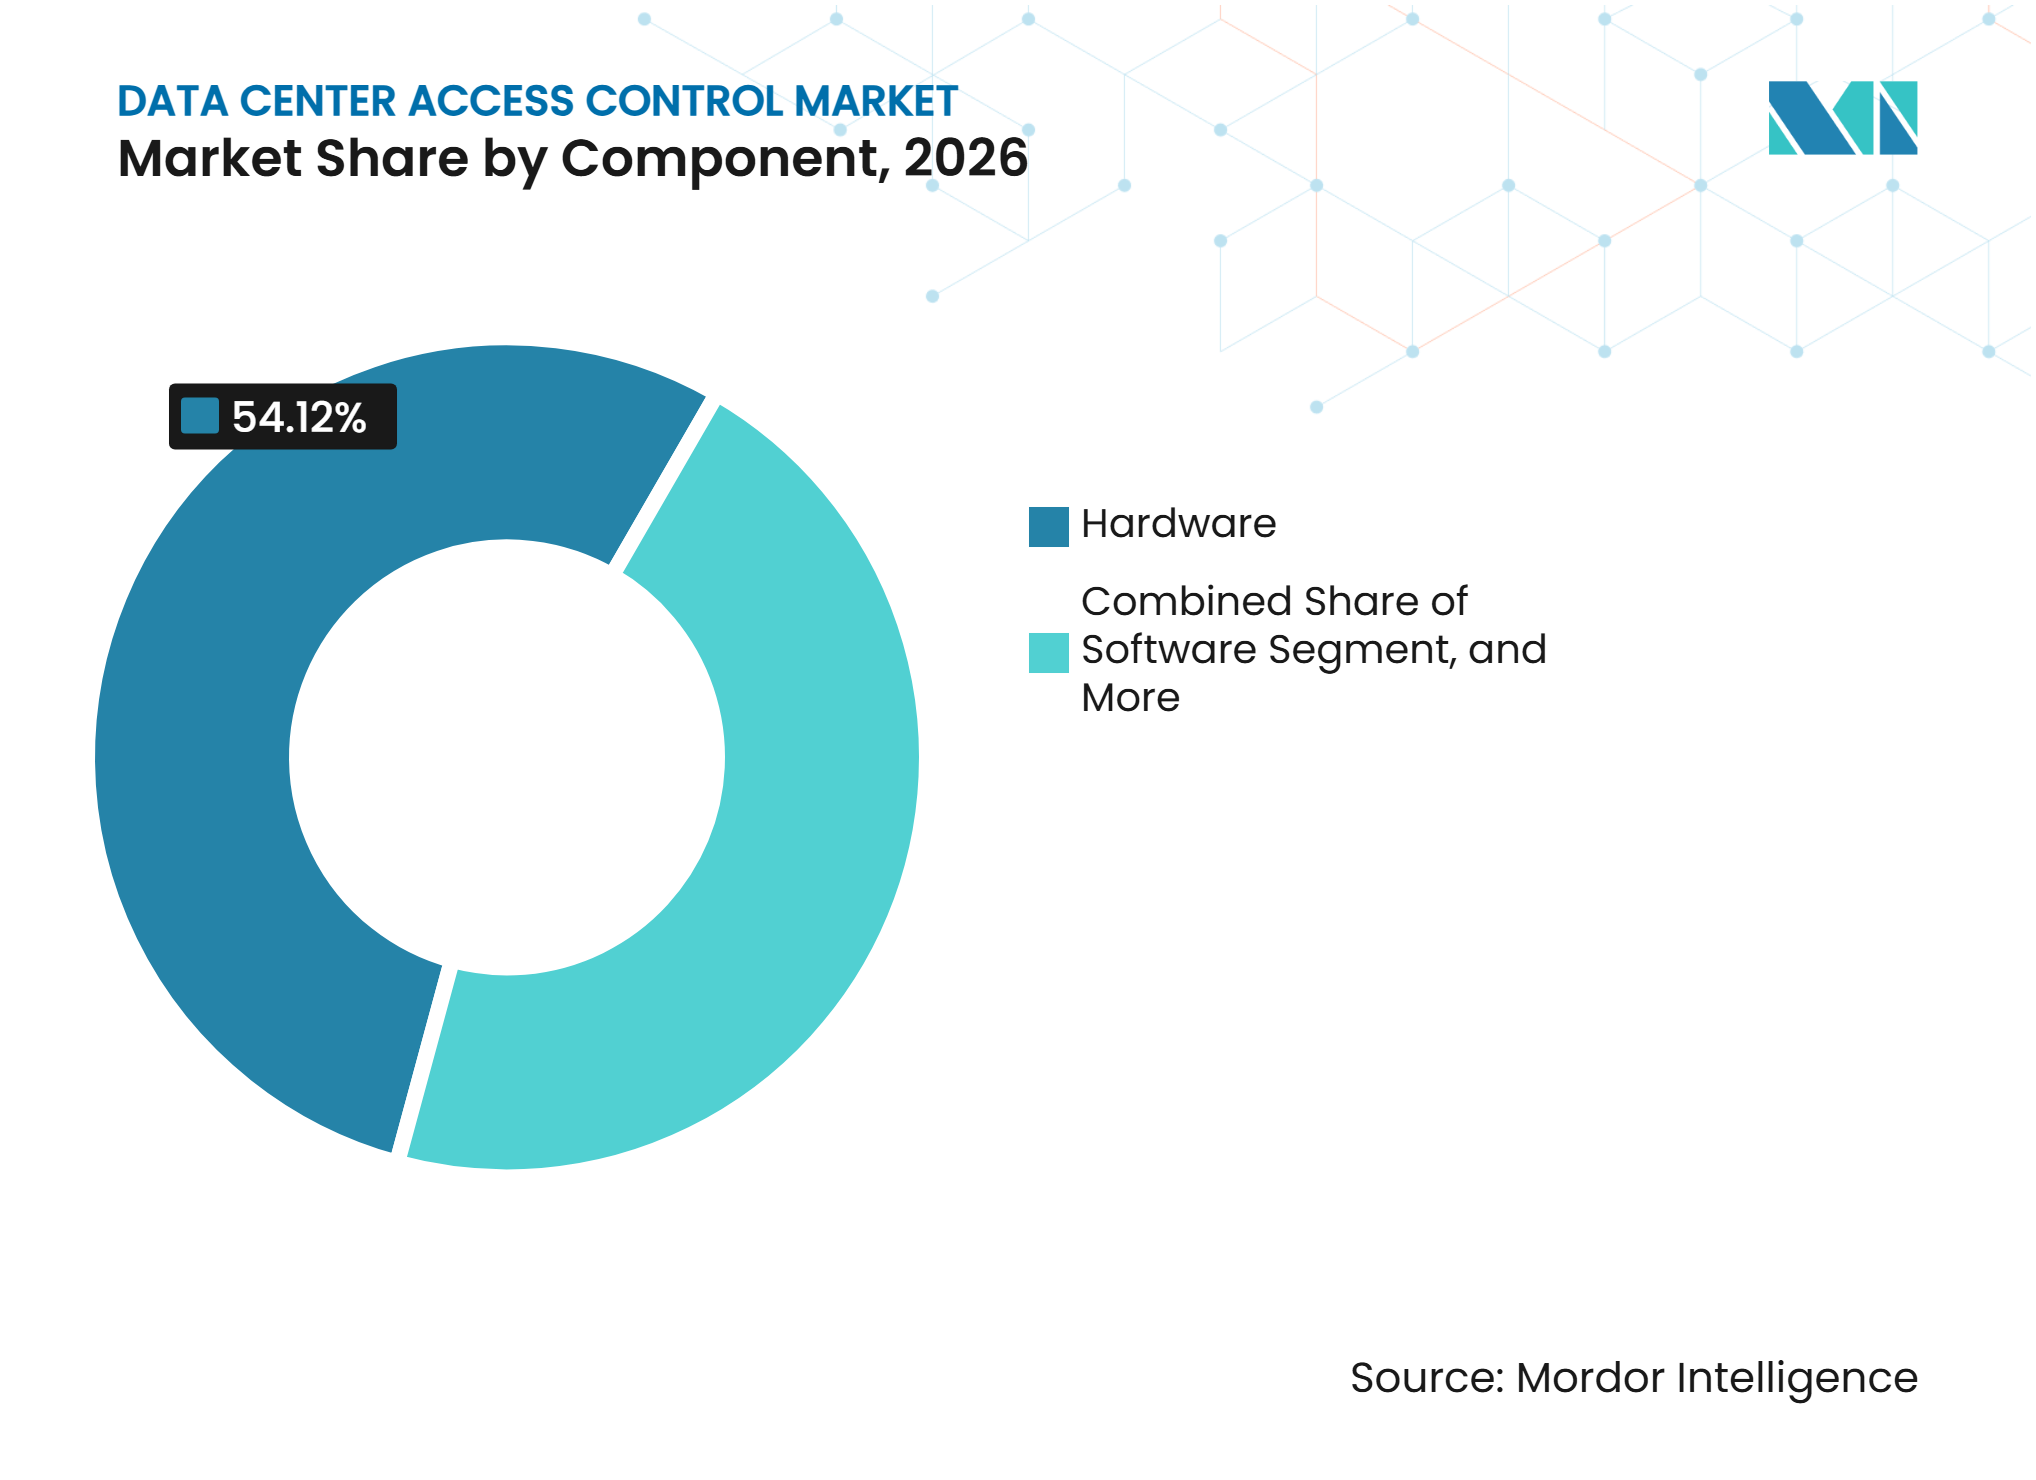
- Par composant, le matériel représentait 54,12 % du marché du contrôle d'accès aux centres de données en 2026, tandis que le logiciel devrait se développer à un CAGR de 12,50 % jusqu'en 2032.
- Par technologie, les systèmes à carte et à identifiant détenaient une part de 31,28 % en 2026, tandis que les identifiants mobiles et numériques devraient se développer à un CAGR de 15,30 % jusqu'en 2032.
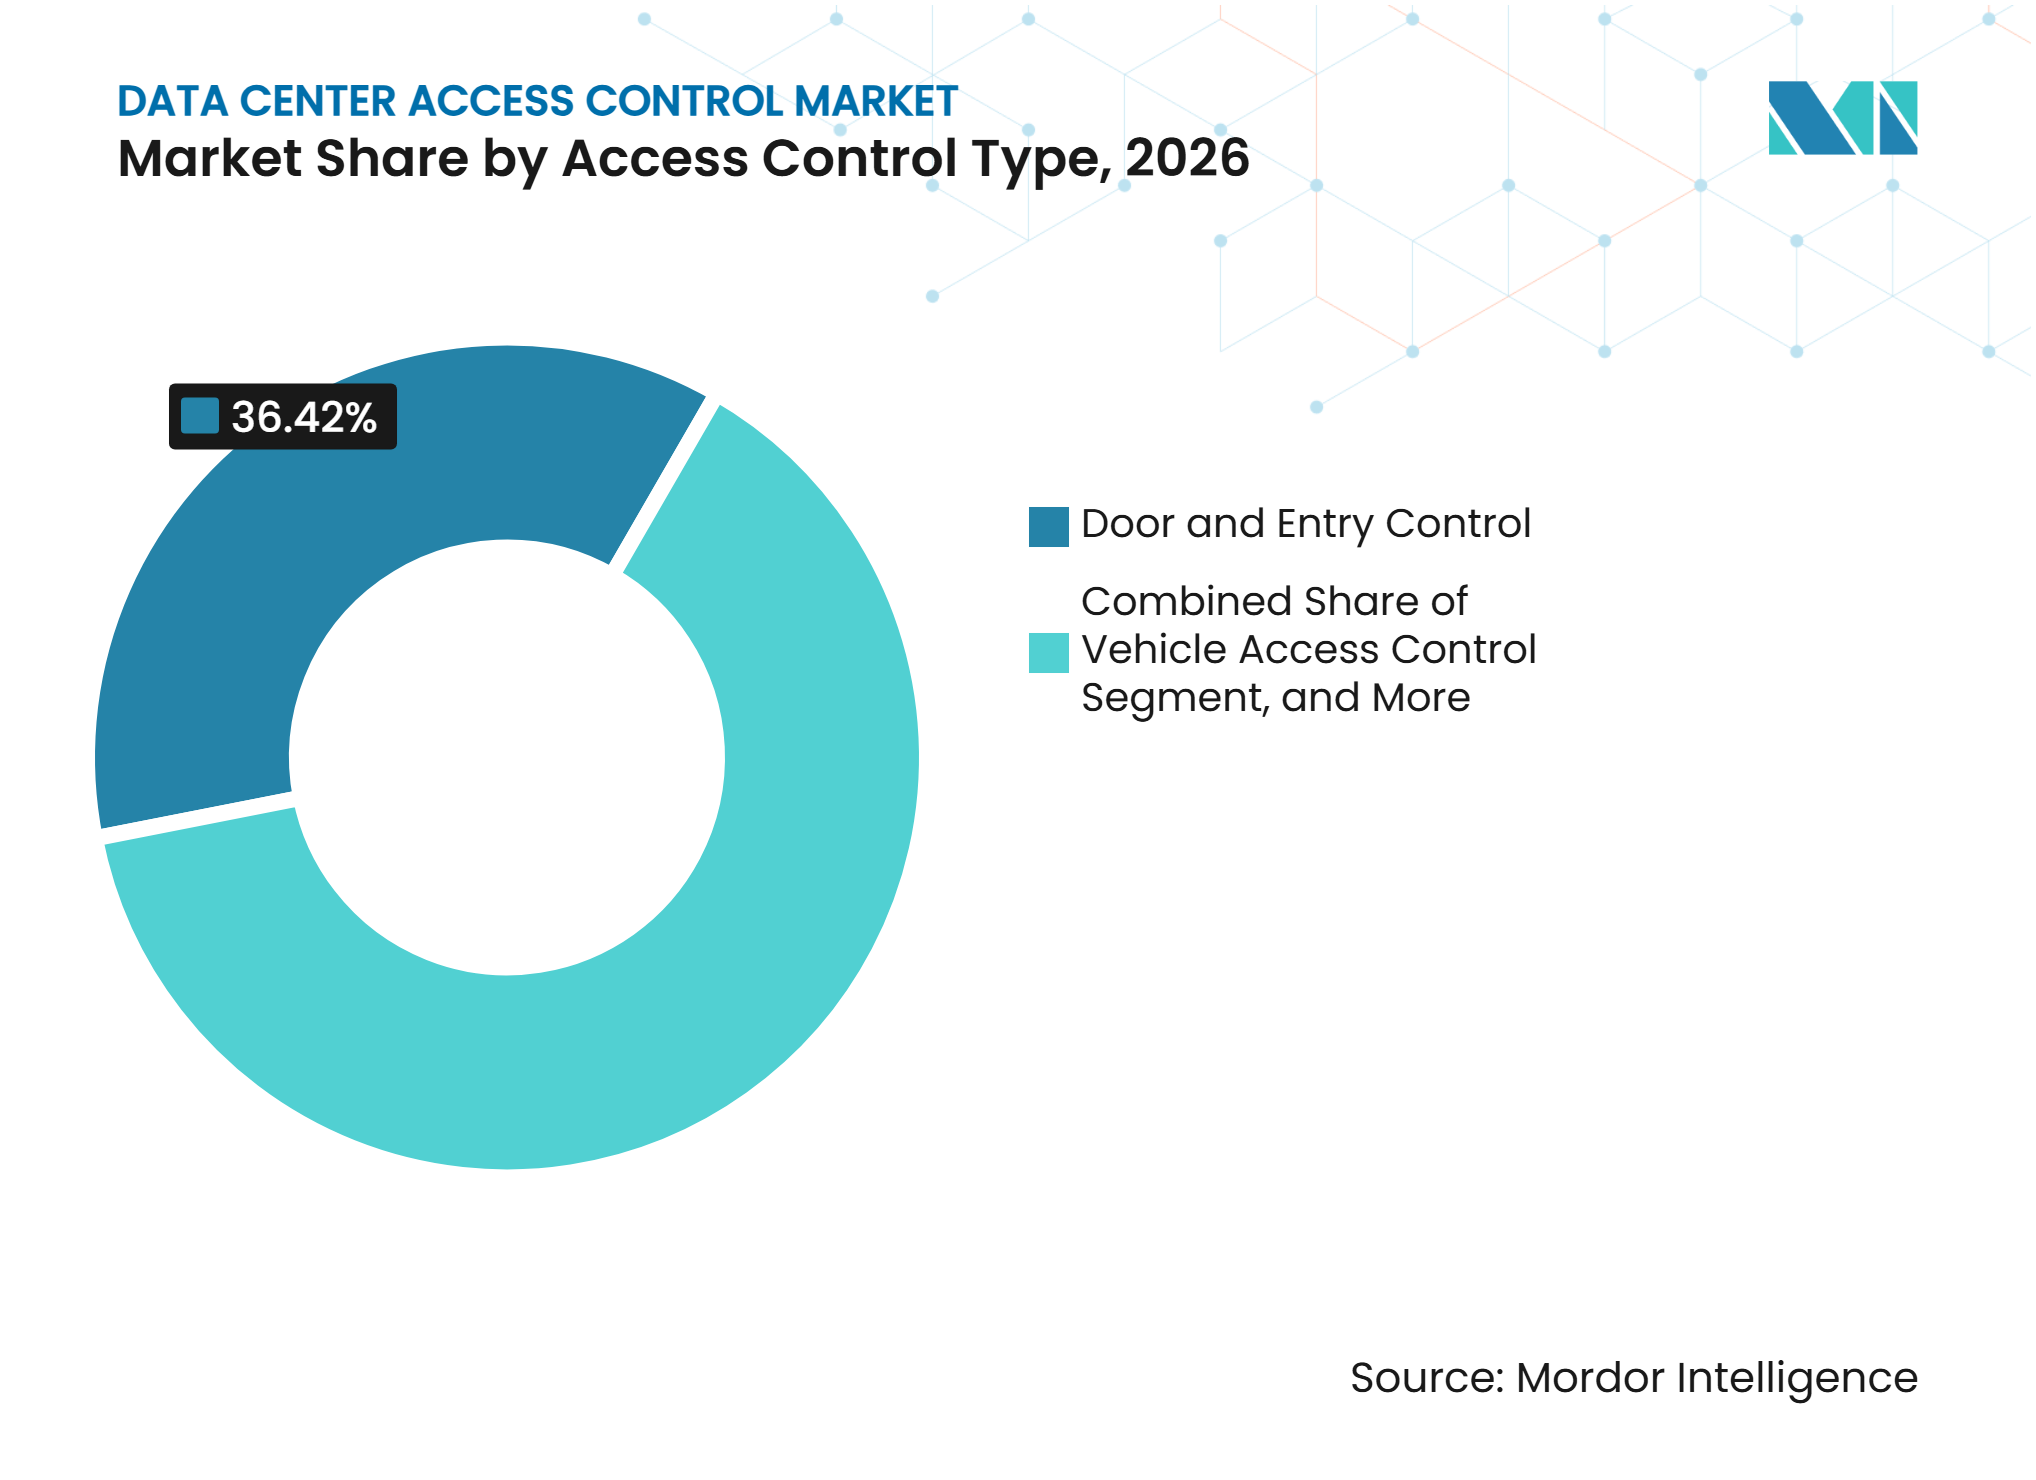
- Par type de contrôle d'accès, le contrôle des portes et des entrées détenait une part de 36,42 % en 2026, tandis que le contrôle d'accès au niveau des armoires et des zones restreintes devrait se développer à un CAGR de 15,60 % jusqu'en 2032.
- Par modèle de déploiement, les systèmes sur site détenaient une part de 52,36 % en 2026, tandis que les systèmes basés sur le cloud devraient se développer à un CAGR de 15,00 % jusqu'en 2032.
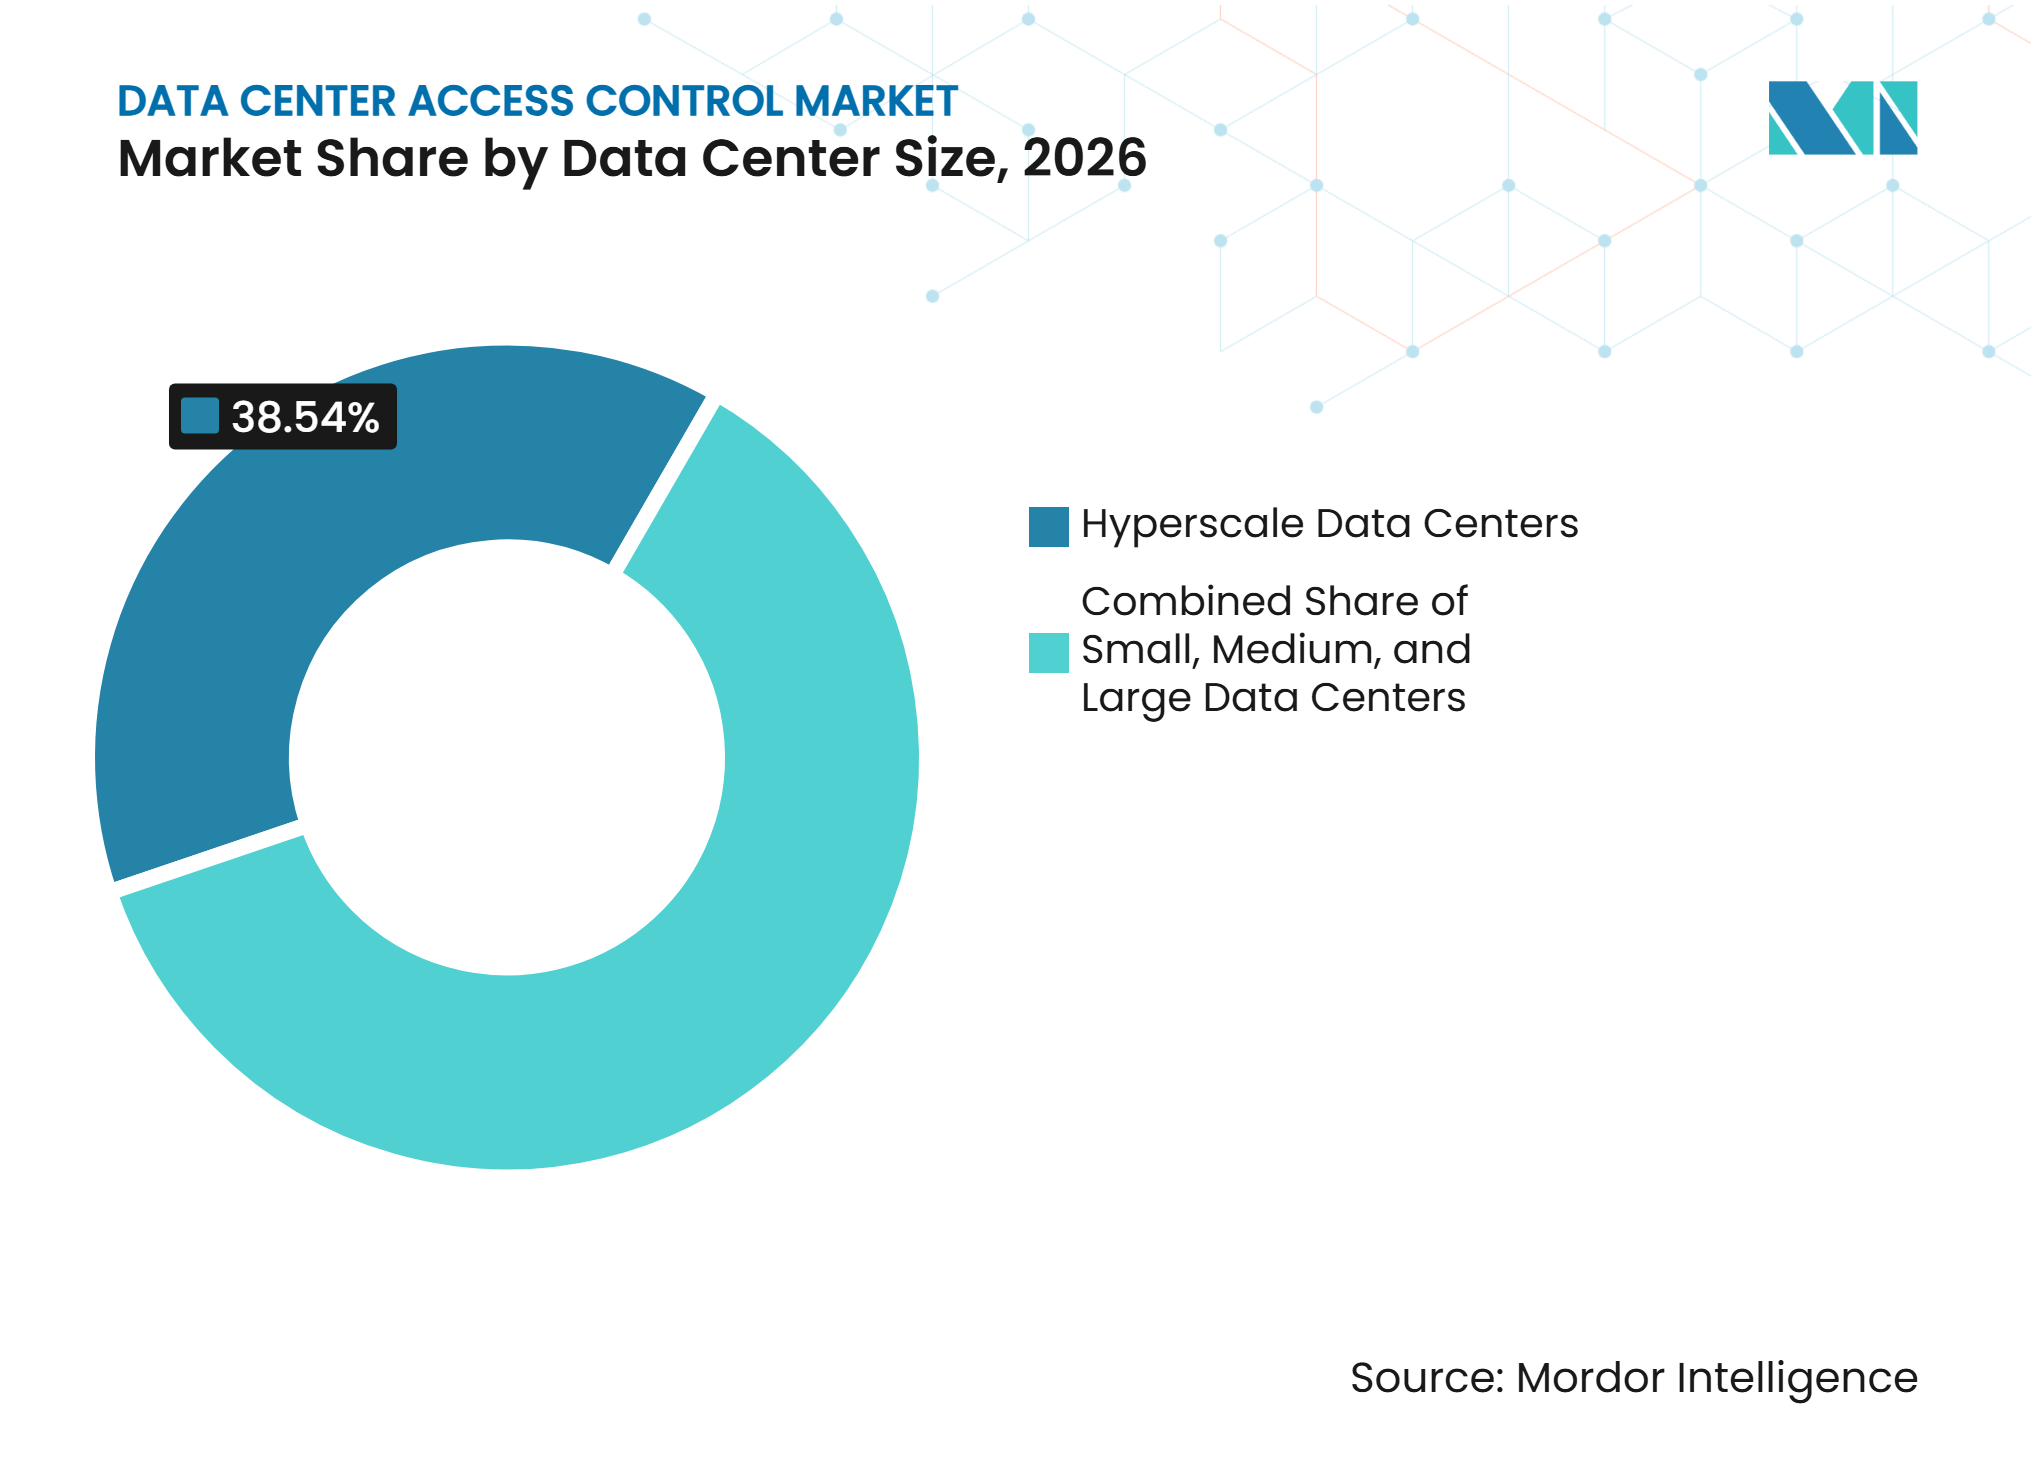
- Par taille de centre de données, les installations hyperscale détenaient une part de 38,54 % en 2026 et devraient se développer à un CAGR de 13,40 % jusqu'en 2032.
- Par type de centre de données, les fournisseurs de services cloud détenaient une part de 39,26 % en 2026, tandis que les centres de données d'entreprise et périphériques devraient se développer à un CAGR de 13,70 % jusqu'en 2032.
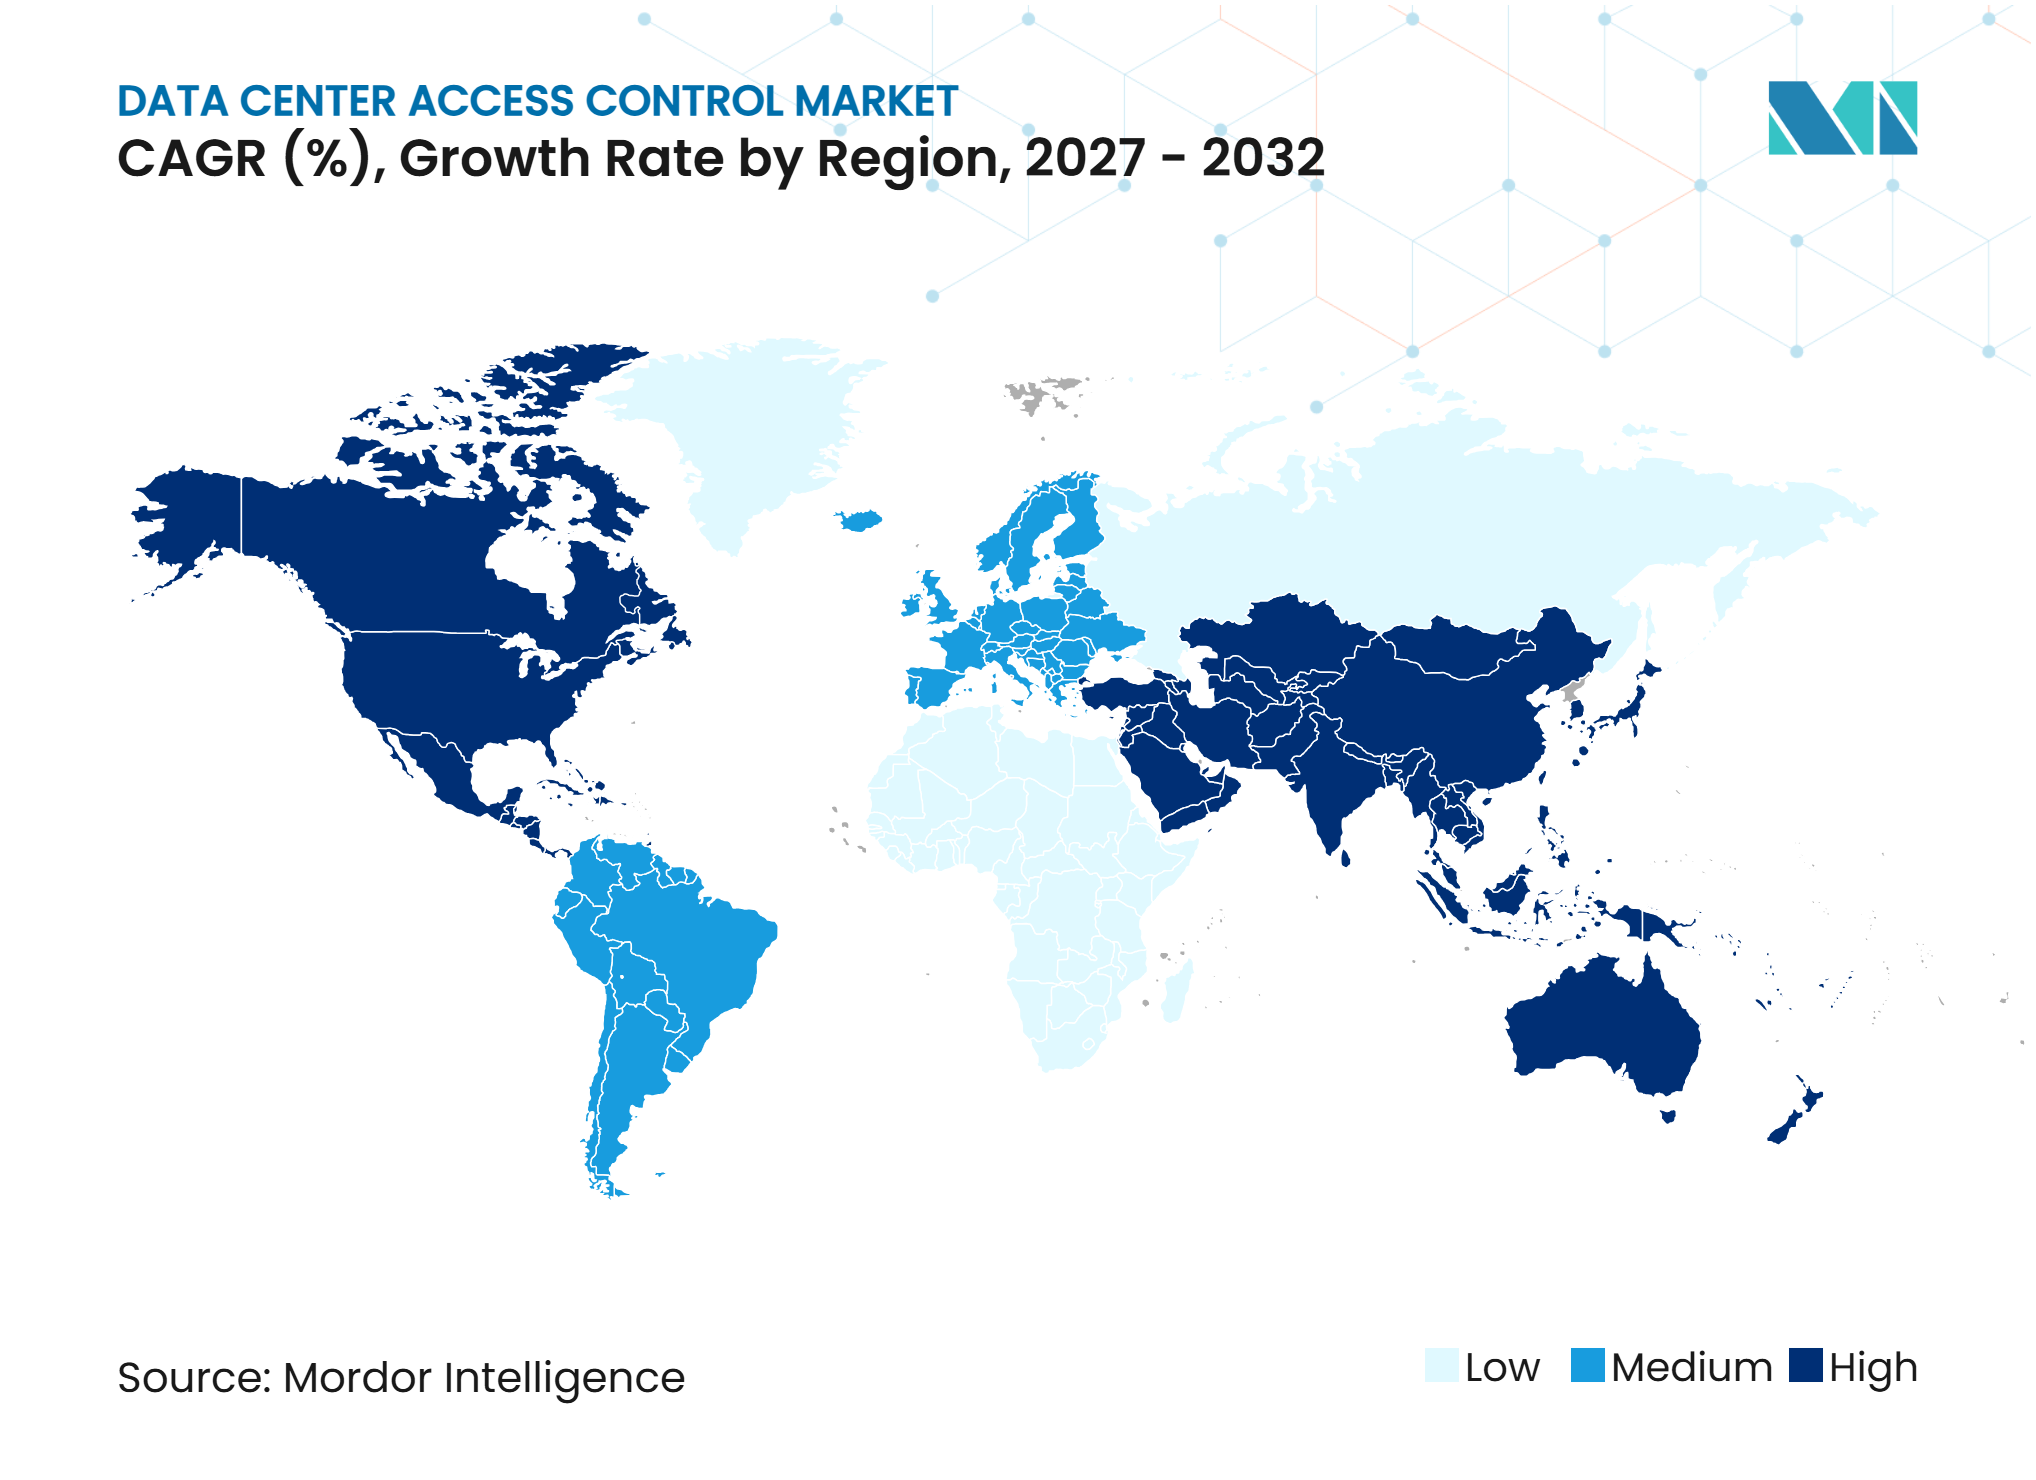
- Par géographie, l'Amérique du Nord détenait une part de 40,04 % en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 12,31 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des centres de données hyperscale et de colocation | +2.5% | Mondial, concentré en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Renforcement des exigences de sécurité cyber-physique et de conformité | +1.9% | Mondial, plus fort en Amérique du Nord, en Europe et dans le GCC | Moyen terme (2-4 ans) |
| Modernisation des identifiants basés sur le cloud et les mobiles | +1.5% | Amérique du Nord et Europe, s'étendant à l'Asie-Pacifique et à l'Amérique du Sud | Moyen terme (2-4 ans) |
| Densité des centres de données prêts pour l'IA et protection au niveau des armoires | +1.2% | Amérique du Nord et Asie-Pacifique, avec une utilisation émergente au Moyen-Orient | Long terme (≥ 4 ans) |
| Adoption de la sécurité physique à confiance zéro | +0.9% | Mondial, porté par les opérateurs d'entreprise et hyperscale nord-américains | Moyen terme (2-4 ans) |
| Protection des sites périphériques distants et non surveillés | +0.6% | Amérique du Nord, Europe et sites périphériques d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des centres de données hyperscale et de colocation
Le marché du contrôle d'accès aux centres de données bnéficie lorsque les projets passent de la conception à la construction, car les systèmes d'entrée physique sont requis avant que le personnel, les sous-traitants et les équipements puissent utiliser en toute sécurité les zones contrôlées. Les installations de colocation ont des exigences supplémentaires que les déploiements de bureaux conventionnels ne prennent pas en compte, notamment les autorisations de cage spécifiques aux locataires, le contrôle des sous-traitants, l'accès accompagné et les droits auditables pour chaque visiteur. Ces opérateurs ont également besoin de registres pouvant soutenir les examens clients des contrôles PCI DSS et d'autres obligations contractuelles. Les opérations en phase de construction créent un besoin de sécurité distinct, car les serveurs, les équipements réseau et la main-d'œuvre spécialisée peuvent arriver avant que les systèmes d'accès permanents soient entièrement mis en service. Ce problème de calendrier favorise la délivrance d'identifiants par phases, les flux de travail d'accès temporaires et une coordination plus précoce entre les fournisseurs de sécurité, les équipes de construction et les opérateurs d'installations. Le marché du contrôle d'accès aux centres de données favorise donc les fournisseurs capables de soutenir la sélection en phase de conception et les calendriers d'installation plutôt que de simplement livrer du matériel lors de la mise en service finale.
Renforcement des exigences de sécurité cyber-physique et de conformité
Le règlement d'exécution NIS2 de la Commission européenne exige des fournisseurs de services d'informatique en nuage et des opérateurs de centres de données concernés qu'ils appliquent des mesures de gestion des risques portant sur la sécurité physique et environnementale de leurs locaux.[1] Ces obligations rendent le contrôle des entrées, la surveillance et la conservation des preuves pertinents pour le modèle opérationnel, au lieu de les traiter comme des caractéristiques optionnelles du bâtiment. Les examens SOC 2 de type II et les évaluations de sécurité des clients augmentent également la demande de registres fiables des tentatives d'accès, de l'activité des visiteurs et des procédures de réponse. Les orientations de la Security Industry Association identifient le contrôle d'accès physique, la gestion des visiteurs et la protection des zones critiques comme des éléments centraux de la planification de la sécurité physique des centres de données.[2] Le marché du contrôle d'accès aux centres de données bénéficie d'un soutien lorsque les équipes de conformité ont besoin de systèmes capables de montrer qui est entré dans un emplacement sensible, quand l'accès a eu lieu et si les autorisations ont suivi la politique. Cette exigence est particulièrement importante pour les sites multi-locataires qui doivent démontrer la séparation entre les clients, les sous-traitants et le personnel d'exploitation.
Modernisation des identifiants basés sur le cloud et les mobiles
Kastle a annoncé en mars 2026 le déploiement des identifiants Aliro 1.0 sur Apple Wallet, Google Wallet et Samsung Wallet à l'échelle de l'entreprise.[3] La Connectivity Standards Alliance décrit Aliro comme une norme commune d'identifiant de contrôle d'accès conçue pour améliorer l'interopérabilité entre les appareils mobiles et les lecteurs. Cette approche peut réduire la dépendance à un seul format de carte ou à un écosystème d'identifiants propriétaires. Les identifiants mobiles permettent également aux opérateurs d'émettre, de modifier et de révoquer des autorisations sans récupérer une carte physique auprès d'un sous-traitant ou d'un visiteur. L'administration cloud offre aux équipes de sécurité un moyen commun de gérer ces flux de travail sur plusieurs sites. Le marché du contrôle d'accès aux centres de données évolue donc vers la gestion du cycle de vie des identifiants, les mises à jour des systèmes et les règles d'identité, tout en maintenant le besoin de lecteurs compatibles à chaque point contrôlé.
Densité des centres de données prêts pour l'IA et protection au niveau des armoires
Les déploiements d'IA concentrent des équipements informatiques de grande valeur dans des armoires de serveurs denses, ce qui augmente la valeur des contrôles protégeant les armoires individuelles et les zones techniques restreintes. Fingerprint Cards a rapporté qu'ActChip a introduit en février 2026 une solution d'accès aux armoires de serveurs en Inde utilisant sa technologie biométrique AllKey. L'authentification au niveau des armoires peut compléter, plutôt que remplacer, les portes de périmètre et les contrôles des salles de serveurs lorsque les opérateurs ont besoin de plusieurs niveaux de vérification. Cette approche en couches est pertinente lorsque différentes équipes ont besoin de droits différents pour entrer dans une installation, une salle, une cage ou une armoire spécifique. Le marché du contrôle d'accès aux centres de données peut en bénéficier lorsque les fournisseurs connectent les serrures, les lecteurs, les événements d'accès et les informations vidéo dans des systèmes qui aident les équipes à enquêter sur les activités inhabituelles. Cela crée également un cycle d'équipement plus long, car un opérateur peut ajouter une protection au niveau des armoires après avoir d'abord installé des contrôles au niveau des portes.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coûts élevés d'investissement et d'intégration | -1.5% | Mondial, plus aigu en Amérique du Sud et dans les marchés émergents d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Vulnérabilités de cybersécurité dans les systèmes d'accès connectés | -1.0% | Mondial, élevé au Moyen-Orient lors de perturbations géopolitiques | Court terme (≤ 2 ans) |
| Contraintes d'interopérabilité des systèmes de gestion de bâtiment et des technologies opérationnelles existants | -0.7% | Europe et sites nord-américains matures avec des bases installées vieillissantes | Long terme (≥ 4 ans) |
| Complexité de la confidentialité biométrique, du consentement et de la gouvernance | -0.4% | Europe, États américains avec des règles de type BIPA, et Asie du Sud-Est | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés d'investissement et d'intégration
Un déploiement complet peut inclure des lecteurs, des contrôleurs, des serrures d'armoires, des logiciels de gestion des visiteurs, des connexions réseau et une intégration avec les systèmes de bâtiment existants. Les opérateurs de colocation de plus petite taille et les propriétaires dans les pays en développement peuvent étaler ces achats, car les budgets de sécurité sont en concurrence avec les besoins en alimentation électrique, en refroidissement et en informatique de base. Les travaux d'intégration peuvent être exigeants lorsque la vidéosurveillance, la gestion du bâtiment, la surveillance du chauffage et du refroidissement, et les systèmes d'incendie utilisent des formats de données distincts. Cela crée un besoin de compétences spécialisées en conception et en installation qui ne sont pas toujours disponibles au rythme requis par les programmes de construction. Les outils gérés dans le cloud peuvent simplifier l'administration, mais ils ne suppriment pas le coût du remplacement des lecteurs, des contrôleurs et du câblage vieillissants. Le marché du contrôle d'accès aux centres de données peut donc faire face à des cycles de sélection plus longs, les opérateurs devant équilibrer les améliorations de sécurité avec les besoins en capital d'un programme de construction d'installation plus large.
Vulnérabilités de cybersécurité dans les systèmes d'accès connectés
Les systèmes d'accès connectés introduisent un risque cybernétique qui doit être géré parallèlement au risque physique d'entrée non autorisée. Un système d'identifiants compromis peut exposer des informations sur les événements d'entrée ou créer un vecteur pour perturber des appareils connectés à un réseau plus large. La Security Industry Association recommande une approche basée sur les risques qui prend en compte l'architecture du système, la configuration sécurisée, la gestion des identifiants, la surveillance et la maintenance planifiée pour les technologies de sécurité physique. Les anciens contrôleurs sur site peuvent être difficiles à mettre à jour lorsqu'ils disposent de fonctionnalités de sécurité limitées ou ont été installés en tant que systèmes distincts. Le remplacement de ces systèmes peut différer les achats, car la mise à niveau peut nécessiter des modifications simultanées du matériel, des logiciels, du réseau et des processus opérationnels. Le marché du contrôle d'accès aux centres de données doit aborder ce problème par des pratiques de micrologiciel sécurisé, une gestion à distance restreinte et une responsabilité claire en matière de correctifs et de surveillance.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
la croissance des logiciels transforme la chaîne de valeur du contrôle d'accèsLe matériel représentait 54,12 % du chiffre d'affaires en 2026, car chaque installation nouvelle ou mise à niveau nécessite des lecteurs, des contrôleurs, des serrures et d'autres équipements physiques aux emplacements contrôlés. La taille du marché du contrôle d'accès aux centres de données pour le matériel reste liée aux ouvertures d'installations, aux projets de renouvellement et au nombre de portes, de cages, d'armoires et de points de chargement nécessitant une protection. La demande de matériel est soutenue par l'exigence pratique d'authentifier les personnes au point d'entrée, même lorsque la couche de gestion migre vers le cloud. La nouvelle construction crée également une demande d'installation avant qu'un site commence ses opérations normales. Les fournisseurs de matériel doivent maintenir la compatibilité avec les identifiants mobiles, la biométrie et les exigences de sécurité réseau à mesure que les spécifications des clients évoluent.
Le logiciel devrait se développer à un CAGR de 12,50 % jusqu'en 2032, les opérateurs centralisant l'émission des identifiants, l'application des politiques, les registres d'audit et l'examen des événements. Les plateformes basées sur abonnement peuvent aider les clients à gérer plusieurs installations et à réduire la dépendance aux serveurs de gestion locaux. Les services restent importants car les équipes d'installation doivent connecter les systèmes d'accès avec la vidéo, la gestion du bâtiment et les environnements de technologie opérationnelle. Johnson Controls et NVIDIA ont annoncé une collaboration sur des architectures de référence pour les centres de données d'IA à l'échelle du gigawatt, montrant que la planification des systèmes de bâtiment est de plus en plus abordée tôt dans la conception des grands campus d'IA. Le secteur du contrôle d'accès aux centres de données évolue donc vers un mélange d'équipements physiques, d'administration logicielle récurrente et de support de déploiement spécialisé.



Par technologie :
les identifiants mobiles remettent en question le modèle de carte traditionnelLes systèmes à carte et à identifiant représentaient 31,28 % en 2026, reflétant la large base installée de badges et de lecteurs de cartes dans les installations opérationnelles. Cette base continue de servir le personnel, les visiteurs et les sous-traitants là où les opérateurs ont besoin de flux de travail familiers et d'une entrée fiable en de nombreux endroits. Le marché du contrôle d'accès aux centres de données maintient la pertinence des systèmes à carte, car ils peuvent fonctionner dans des conceptions de sécurité en couches qui incluent également des codes PIN, la biométrie et des procédures d'escorte. Les parcs de cartes existants créent également un cycle de remplacement progressif plutôt qu'un changement technologique immédiat. La compatibilité des lecteurs restera importante à mesure que les gestionnaires d'installations mettent à jour les équipements par étapes.
Les identifiants mobiles et numériques devraient se développer à un CAGR de 15,30 % jusqu'en 2032, l'interopérabilité réduisant les obstacles à l'accès par portefeuille numérique. Aliro offre aux fournisseurs un cadre commun pour les appareils et les lecteurs d'accès, ce qui peut rendre le déploiement mobile plus pratique dans des portefeuilles diversifiés. Les systèmes biométriques restent adaptés aux zones de haute sécurité où un lien plus fort entre une personne et un événement d'accès est nécessaire. Les systèmes à code PIN et à clavier peuvent fournir une étape de vérification supplémentaire dans les sas et autres emplacements nécessitant une entrée délibérée. Le marché du contrôle d'accès aux centres de données offre de la place pour la coexistence de ces technologies, car chacune sert un équilibre différent de vitesse, d'assurance, de confidentialité et de simplicité opérationnelle.
Par type de contrôle d'accès :
la sécurité au niveau des armoires suit la densité informatiqueLe contrôle des portes et des entrées représentait 36,42 % de la part du marché du contrôle d'accès aux centres de données en 2026, car chaque installation doit protéger son périmètre, ses halls d'entrée, ses sas et ses entrées de salles de serveurs. Ces systèmes établissent les couches d'accès initiales qui déterminent qui peut passer de l'espace public à l'espace opérationnel. Les contrôles de portes prennent également en charge les autorisations temporisées pour les employés, les visiteurs, les sous-traitants et le personnel de livraison. Ils restent le premier achat de sécurité physique pour les nouveaux sites et un point de mise à niveau courant pour les bâtiments existants. La catégorie doit prendre en charge des registres clairs pouvant être examinés après un incident ou lors d'un audit client.
Les contrôles au niveau des armoires et des zones restreintes devraient se développer à un CAGR de 15,60 % jusqu'en 2032, les équipements d'IA augmentant la valeur concentrée dans des armoires et des zones techniques spécifiques. Les serrures électroniques d'armoires et les lecteurs d'armoires peuvent ajouter une couche d'autorisation distincte après qu'une personne a franchi une porte de bâtiment ou de salle de serveurs. Les tourniquets et les contrôles du personnel aident à réduire le passage en file dans les entrées à fort débit, tandis que les systèmes de gestion des visiteurs prennent en charge l'accès accompagné et les identifiants à durée limitée. Les contrôles d'accès des véhicules sont également pertinents sur les grands campus où la circulation liée à la construction, à la livraison et à la maintenance doit être dirigée par des portails contrôlés. Le marché du contrôle d'accès aux centres de données dépendra de plus en plus de systèmes qui connectent ces couches sans rendre les opérations courantes inutilement difficiles.

Par modèle de déploiement :
le déploiement cloud gagne du terrain face à la base installéeLes systèmes sur site représentaient 52,36 % en 2026, car de nombreuses installations de colocation et d'entreprise ont été construites autour de contrôleurs gérés localement et de serveurs sur site. Les opérateurs peuvent conserver ces systèmes lorsque les politiques, les processus internes ou les investissements existants favorisent le contrôle local. Le déploiement sur site peut également être choisi lorsqu'une installation a besoin d'une supervision directe des données sensibles ou opère dans des conditions strictes de traitement local des données. Cette base installée offre aux fournisseurs une importante opportunité de mise à niveau et d'intégration. Le marché du contrôle d'accès aux centres de données doit soutenir la modernisation sans interrompre les opérations critiques des installations.
Les systèmes basés sur le cloud devraient se développer à un CAGR de 15,00 % jusqu'en 2032, car ils peuvent gérer les autorisations, les mises à jour et l'état du système sur des sites distribués. Ils sont utiles pour les organisations dont les sous-traitants ou les équipes de support se déplacent entre les sites et ont besoin que leurs droits soient modifiés rapidement. Les conceptions hybrides peuvent conserver les informations sensibles localement tout en offrant des capacités de gestion cloud sélectionnées. Genetec décrit son approche Cloudlink comme un moyen de connecter les dispositifs de sécurité existants aux services cloud, reflétant l'intérêt pour les voies de migration qui ne nécessitent pas un remplacement complet du système. Le secteur du contrôle d'accès aux centres de données continuera de prendre en charge les 3 modèles, car les exigences des clients diffèrent selon la base installée, les besoins de conformité et l'échelle opérationnelle.
Par taille de centre de données :
les installations hyperscale mènent en termes d'échelle et d'intensité des dépensesLes installations hyperscale représentaient 38,54 % en 2026 et devraient se développer à un CAGR de 13,40 % jusqu'en 2032. Leur échelle nécessite une protection pour des périmètres étendus, plusieurs bâtiments, des zones logistiques, des salles de serveurs, des salles réseau et des zones techniques restreintes. Ces projets impliquent également de grandes équipes de construction et de maintenance, ce qui rend les identifiants temporaires, les contrôles des visiteurs et les registres d'audit clairs importants. Les grandes installations ont des besoins similaires, bien que leurs programmes puissent être plus petits et moins standardisés d'un site à l'autre. Le marché du contrôle d'accès aux centres de données bénéficie lorsque les opérateurs intègrent l'architecture de sécurité dans les premières étapes de la planification du campus.
Les installations de taille moyenne peuvent être attractives pour les offres gérées dans le cloud qui réduisent le besoin d'une grande équipe interne d'administration de la sécurité. Les petites installations et les sites périphériques d'entreprise sont souvent plus sensibles au coût en capital, ce qui peut favoriser les packages préconfigurés par rapport aux déploiements hautement personnalisés. Les acheteurs hyperscale, en revanche, peuvent rechercher des systèmes qui s'intègrent à plusieurs outils opérationnels et de sécurité sur un large parc. Les projets à plus haute valeur peuvent donc nécessiter un mélange de produits standard, d'intégration étendue et d'un support de service détaillé. Le marché du contrôle d'accès aux centres de données continue de répondre à des besoins d'acheteurs distincts, même lorsque l'objectif principal reste une entrée physique contrôlée et traçable.
Par type de centre de données :
les sites d'entreprise et périphériques forment le segment à la croissance la plus rapideLes fournisseurs de services cloud représentaient 39,26 % en 2026, car leurs grandes empreintes physiques et leurs responsabilités envers les clients nécessitent une protection complète sur de nombreuses installations. Leurs exigences incluent souvent la séparation des locataires, des processus stricts pour les visiteurs et des preuves fiables pour les examens des clients et des régulateurs. Les sites de colocation font face à une complexité comparable, car de nombreuses organisations partagent un seul bâtiment tout en ayant besoin de droits distincts sur les salles, les cages et les armoires. Ces environnements font de l'administration des identités et du reporting d'audit des exigences centrales du produit. Le marché du contrôle d'accès aux centres de données soutient ces opérateurs avec des systèmes capables d'appliquer différentes politiques sans créer de lacunes entre les locataires.
Les centres de données d'entreprise et périphériques devraient se développer à un CAGR de 13,70 % jusqu'en 2032, les organisations utilisant davantage d'environnements informatiques distribués. Les sites périphériques peuvent fonctionner avec peu de membres du personnel et nécessitent une gestion à distance, des alertes d'altération et des fonctions locales qui continuent pendant les interruptions réseau. Les orientations sur la confiance zéro du NIST soulignent que les décisions d'accès doivent être évaluées en continu plutôt que supposées à partir de l'emplacement réseau seul. Cette logique favorise une coordination plus étroite entre les autorisations physiques et les processus de sécurité plus larges sur les sites distants. Le marché du contrôle d'accès aux centres de données peut répondre à ce segment avec des contrôleurs résilients, une administration à distance des identifiants et des voies d'escalade claires pour les événements d'accès inhabituels.
Analyse géographique
Amérique du Nord
L'Amérique du Nord détenait 40,04 % de la part du marché du contrôle d'accès aux centres de données en 2026, soutenue par une forte concentration d'activités d'infrastructure cloud, de colocation et d'IA. Les acheteurs de la région exigent souvent des registres formels de visiteurs, des journaux d'accès et des contrôles définis pour les zones sensibles, car ils servent des clients d'entreprise et du secteur public. Le FedRAMP exige des fournisseurs de services cloud travaillant avec le gouvernement américain qu'ils respectent des exigences de contrôle de sécurité définies, ce qui rend les processus de sécurité opérationnelle documentés essentiels aux achats. La région dispose également d'une large base installée de systèmes à carte conventionnels, créant des opportunités d'introduire des identifiants mobiles et une administration cloud lors des projets de renouvellement. Les fournisseurs de sécurité peuvent se différencier en offrant une voie pratique des équipements anciens vers les systèmes connectés sans perturber une installation qui fonctionne en continu.
Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 12,31 % jusqu'en 2032, les opérateurs ajoutant des capacités dans des emplacements de centres de données établis et émergents. La taille du marché du contrôle d'accès aux centres de données dans la région est soutenue par des projets sur terrain vierge, où les systèmes de sécurité peuvent être conçus avec les plans de bâtiment plutôt qu'ajoutés ultérieurement. L'Inde est pertinente pour la protection biométrique et au niveau des armoires, les fournisseurs ciblant les installations à haute densité et les exigences locales en matière de composants. Le travail de Fingerprint Cards avec ActChip montre que l'accès biométrique aux armoires est en cours de développement pour les centres de données indiens. Les mises en service de capacités contrôlées de Singapour peuvent faire des développements autorisés des opportunités particulièrement importantes pour les fournisseurs de sécurité. La Chine applique également des normes de conception de centres de données qui façonnent la classification des installations et les protections physiques nécessaires à chaque niveau, de sorte que les facteurs de conformité restent importants pour les projets dans toute la région.
Europe, Moyen-Orient, Amérique du Sud et Afrique
L'Europe est un environnement de mise à niveau mature où les obligations de sécurité physique NIS2 soutiennent les investissements dans les contrôles, la surveillance et les événements d'accès enregistrés dans les installations concernées. Les règles de protection des données, notamment le Règlement général sur la protection des données, peuvent influencer la façon dont les opérateurs sélectionnent les outils biométriques et gèrent les informations d'identité sensibles. Le Moyen-Orient attire de nouveaux développements de centres de données, et les fournisseurs peuvent utiliser des conceptions hybrides où le traitement local des données est requis parallèlement aux fonctionnalités de gestion centralisée. L'Amérique du Sud reste un environnement d'adoption précoce où les contrôles d'entrée et de hall peuvent être des priorités initiales avant qu'un site mette en œuvre une protection plus détaillée des armoires. Les déploiements africains commencent généralement par des systèmes de périmètre et de niveau d'entrée, bien que la gestion cloud puisse améliorer la couverture pour les sites avec un personnel local limité. Dans ces géographies mixtes, le marché du contrôle d'accès aux centres de données peut se développer grâce à des produits modulaires adaptés à la fois aux nouvelles installations et aux mises à niveau progressives.
Paysage concurrentiel
Concentration du Marché
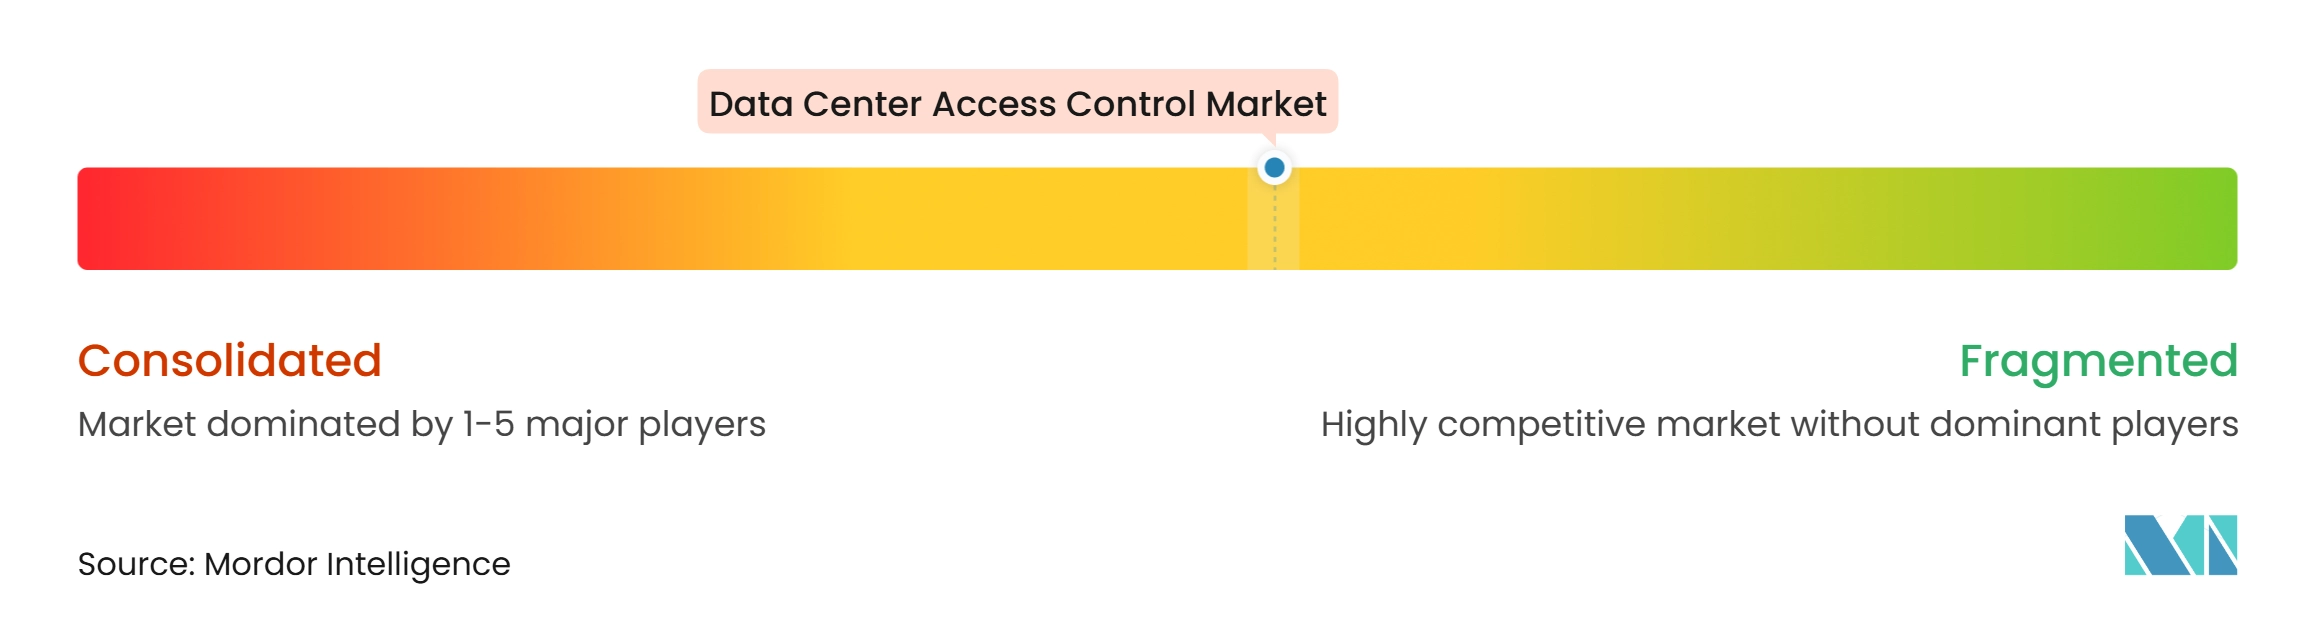
Le marché du contrôle d'accès aux centres de données comprend de grands fournisseurs de sécurité intégrée, des fournisseurs de plateformes d'accès spécialisées et des entreprises axées sur la protection biométrique ou au niveau des armoires. ASSA ABLOY, dormakaba, Honeywell, Johnson Controls, Allegion, Genetec, Brivo, Suprema et IDEMIA Identity and Security servent différentes parties de ce champ concurrentiel. Les acheteurs peuvent choisir des offres intégrées lorsqu'ils souhaitent un seul fournisseur pour les portes, les lecteurs, les contrôleurs, les serrures et le support opérationnel. D'autres acheteurs peuvent choisir des plateformes spécialisées où l'administration cloud, l'assurance biométrique ou la compatibilité avec les appareils existants est plus importante. Ce mélange maintient l'environnement concurrentiel large plutôt que contrôlé par un seul type de produit ou fournisseur.
Dormakaba a finalisé l'acquisition de TANlock en juillet 2025, ajoutant des serrures d'armoires électromécaniques et des lecteurs IP pour les centres de données et les infrastructures critiques. La société a également annoncé son acquisition en août 2026 des activités opérationnelles d'Azure Access Technology et d'Apollo Security pour renforcer sa position dans le contrôle d'accès aux États-Unis. ASSA ABLOY a annoncé l'acquisition de Kentix en octobre 2025, étendant son portefeuille d'accès numérique et de surveillance pour les applications de centres de données. Ces actions montrent que les grands fournisseurs comblent les lacunes de leur portefeuille en matière de sécurité des armoires, de surveillance, de flexibilité des contrôleurs et de gestion des identités connectée au cloud. Le marché du contrôle d'accès aux centres de données favorisera probablement les fournisseurs capables de relier le contrôle des entrées à des flux de travail de sécurité physique plus larges.
L'examen assisté par IA des événements de badge, des signaux vidéo et des schémas de mouvement inhabituels devient un domaine de différenciation pour les plateformes de sécurité. Les identifiants mobiles constituent un autre axe, car les opérateurs souhaitent une émission et une révocation plus faciles pour les sous-traitants et le personnel temporaire. Le segment des sites périphériques non surveillés reste ouvert aux fournisseurs capables de proposer des contrôles robustes, une administration à distance, des alertes d'altération et un fonctionnement local fiable. Aucune entreprise dans le matériel fourni n'est présentée comme détenant une part dominante de ce segment spécialisé. La concurrence continue donc de dépendre de la capacité de déploiement, de l'interopérabilité, de la sécurité des systèmes et du support du modèle opérationnel spécifique d'une installation.
Leaders du secteur du contrôle d'accès aux centres de données
-
ASSA ABLOY AB
-
dormakaba Holding AG
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Allegion plc
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché du contrôle d'accès aux centres de données Entreprises couvertes dans ce rapport
- ASSA ABLOY AB
- dormakaba Holding AG
- Johnson Controls International plc
- Honeywell International Inc.
- Allegion plc
- HID Global Corporation
- Siemens AG
- Schneider Electric SE
- Robert Bosch GmbH
- Genetec Inc.
- Axis Communications AB
- Gallagher Group Limited
- Suprema Inc.
- Nedap N.V.
- Salto Systems S.L.
- Brivo Systems, LLC
- NEC Corporation
- IDEMIA Identity & Security SAS
- AMAG Technology, Inc.
- Gunnebo AB
- Verkada Inc.
- Convergint Technologies LLC
Développements industriels récents dans Marché du contrôle d'accès aux centres de données
- Août 2026 : dormakaba a acquis les activités opérationnelles d'Azure Access Technology Inc. et d'Apollo Security à Newport Beach, en Californie, la transaction ayant été signée et clôturée le 14 août 2026. Azure Access propose une plateforme de contrôleur à architecture ouverte pour les intégrateurs OEM. Apollo Security développe des systèmes de contrôle d'accès et de sécurité intégrée. Ensemble, ces activités ajoutent environ 30 employés et renforcent les capacités de rénovation de centres de données nord-américains de dormakaba.
- Mars 2026 : Kastle est devenu le premier fournisseur à déployer simultanément des identifiants Aliro 1.0 sur les plateformes Apple Wallet, Google Wallet et Samsung à l'échelle de l'entreprise, éliminant la fragmentation des identifiants propriétaires entre les fournisseurs de matériel de contrôle d'accès. Cette étape accélère l'adoption des identifiants mobiles pour les opérateurs de centres de données utilisant les services de sécurité physique gérés de Kastle et établit Aliro comme une norme d'entreprise viable.
- Janvier 2026 : ASSA ABLOY a présenté son portefeuille élargi de sécurité pour centres de données et IoT à Intersec Dubaï 2026, tenu du 12 au 14 janvier, mettant en vedette la plateforme KentixONE acquise lors de la transaction Kentix d'octobre 2025. KentixONE intègre le contrôle d'accès avec la surveillance de plus de 40 types de menaces physiques, notamment les incendies, les anomalies d'alimentation et les intrusions, dans les espaces blancs des centres de données. Cette activité signale l'accent stratégique d'ASSA ABLOY sur le marché des centres de données du GCC.
- Novembre 2025 : Dormakaba a réalisé un investissement en capital-risque dans RealSense, une société de vision par ordinateur alimentée par l'IA, et s'est associée à cette société pour développer des solutions de contrôle d'accès intelligentes combinant l'analyse comportementale avec la prise de décision d'accès physique. Cet investissement positionne dormakaba pour offrir une gestion d'accès et de vidéo corrélée par IA aux points d'entrée des centres de données, au-delà de l'autorisation traditionnelle par lecteur de badge.
Portée du rapport mondial sur le marché du contrôle d'accès aux centres de données
Le marché du contrôle d'accès aux centres de données comprend des solutions de sécurité qui gèrent, authentifient et surveillent l'accès physique aux installations de centres de données, aux infrastructures critiques et aux zones restreintes. Ces systèmes aident à prévenir les entrées non autorisées, à protéger les actifs informatiques de grande valeur et à assurer la continuité opérationnelle grâce à la vérification d'identité, l'autorisation d'accès, la surveillance en temps réel et les capacités d'audit. La croissance du marché est portée par l'augmentation des risques de cybersécurité, les investissements croissants dans les centres de données hyperscale et de colocation, des exigences de conformité plus strictes et le besoin croissant d'une sécurité physique robuste dans les infrastructures numériques critiques.
Le rapport sur le marché du contrôle d'accès aux centres de données est segmenté par composant (matériel, logiciel, et services d'installation, d'intégration et de support), technologie (systèmes à carte et à identifiant, systèmes biométriques, identifiants mobiles et numériques, systèmes à code PIN et à clavier, et systèmes d'authentification multifacteur), type d'accès (contrôle des portes et des entrées, tourniquets et systèmes d'entrée du personnel, contrôle d'accès des véhicules, gestion des visiteurs et des sous-traitants, et contrôle d'accès au niveau des armoires et des zones restreintes), déploiement (systèmes sur site, systèmes basés sur le cloud, et systèmes hybrides), taille (petite, moyenne, grande et hyperscale), type (colocation, fournisseurs de services cloud, et entreprise et périphérie), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Matériel |
| Logiciel |
| Services d'installation, d'intégration et de support |
| Systèmes à carte et à identifiant |
| Systèmes biométriques |
| Identifiants mobiles et numériques |
| Systèmes à code PIN et à clavier |
| Systèmes d'authentification multifacteur |
| Contrôle des portes et des entrées |
| Tourniquets et systèmes d'entrée du personnel |
| Contrôle d'accès des véhicules |
| Gestion des visiteurs et des sous-traitants |
| Contrôle d'accès au niveau des armoires et des zones restreintes |
| Systèmes sur site |
| Systèmes basés sur le cloud |
| Systèmes hybrides |
| Petite |
| Moyenne |
| Grande |
| Hyperscale |
| Colocation |
| Fournisseurs de services cloud |
| Entreprise et périphérie |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Reste de l'Afrique | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique |
| Par composant | Matériel | |
| Logiciel | ||
| Services d'installation, d'intégration et de support | ||
| Par technologie | Systèmes à carte et à identifiant | |
| Systèmes biométriques | ||
| Identifiants mobiles et numériques | ||
| Systèmes à code PIN et à clavier | ||
| Systèmes d'authentification multifacteur | ||
| Par type de contrôle d'accès | Contrôle des portes et des entrées | |
| Tourniquets et systèmes d'entrée du personnel | ||
| Contrôle d'accès des véhicules | ||
| Gestion des visiteurs et des sous-traitants | ||
| Contrôle d'accès au niveau des armoires et des zones restreintes | ||
| Par modèle de déploiement | Systèmes sur site | |
| Systèmes basés sur le cloud | ||
| Systèmes hybrides | ||
| Par taille de centre de données | Petite | |
| Moyenne | ||
| Grande | ||
| Hyperscale | ||
| Par type de centre de données | Colocation | |
| Fournisseurs de services cloud | ||
| Entreprise et périphérie | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché du contrôle d'accès aux centres de données ?
Le marché du contrôle d'accès aux centres de données est projeté à 1,73 milliard USD en 2026, 1,86 milliard USD en 2027 et 3,09 milliards USD d'ici 2032, avec un CAGR de 10,62 % de 2027 à 2032.
Quel composant détient la plus grande part dans le contrôle d'accès aux centres de données ?
Le matériel est en tête avec 54,12 % en 2026, car les installations ont besoin de lecteurs, de contrôleurs, de serrures et d'autres équipements aux points d'entrée contrôlés.
Quelle technologie devrait se développer le plus rapidement ?
Les identifiants mobiles et numériques devraient se développer à un CAGR de 15,30 % jusqu'en 2032, à mesure que les identifiants de portefeuille interopérables et l'administration cloud deviennent plus largement utilisés.
Pourquoi la protection au niveau des armoires gagne-t-elle en importance dans les centres de données ?
Les équipements d'IA peuvent augmenter la valeur détenue dans une seule armoire, incitant les opérateurs à ajouter des serrures électroniques et des contrôles d'identité plus stricts au-delà des contrôles au niveau des portes.
Quelle région mène la demande de contrôle d'accès pour les centres de données ?
L'Amérique du Nord détient 40,04 % en 2026, soutenue par les exigences des installations hyperscale, cloud, de colocation, d'entreprise et du secteur public.
Comment les systèmes d'accès basés sur le cloud aident-ils les opérateurs ?
Ils peuvent centraliser la gestion des identifiants, prendre en charge la révocation à distance, permettre l'administration multi-sites et fournir une voie pour gérer les installations distribuées.