
Marktgröße und Marktanteil für Rechenzentrumszugangskontrolle
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
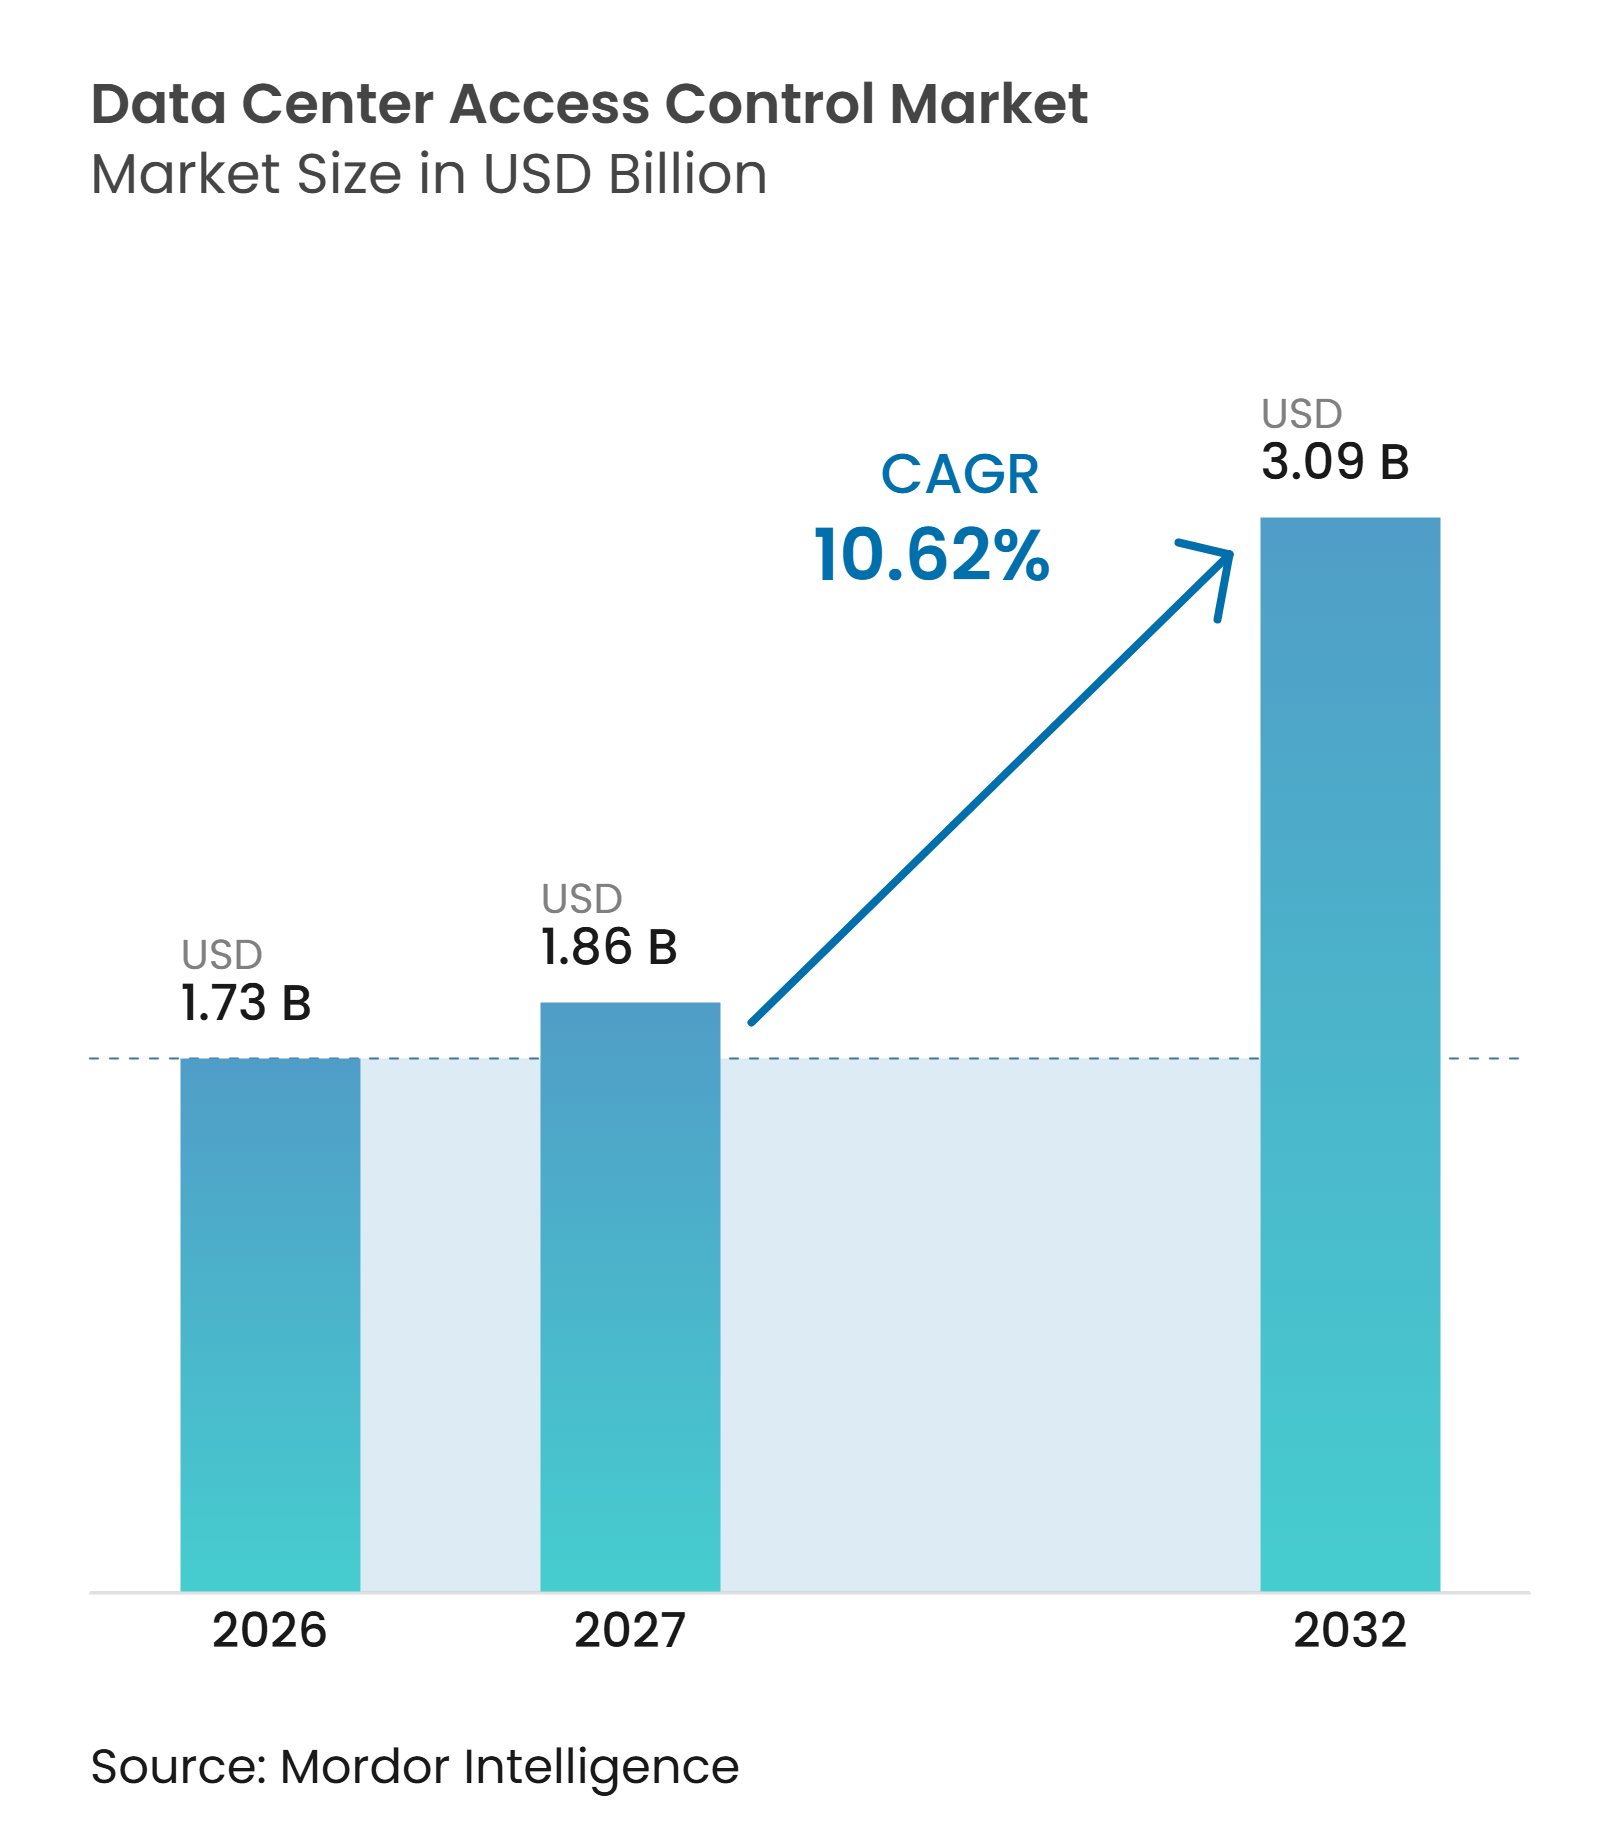
| Marktgröße (2027) | 1.86 Milliarden US-Dollar |
| Marktgröße (2032) | 3.09 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 10.62 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Rechenzentrumszugangskontrolle von Mordor Intelligence
Die Marktgröße für Rechenzentrumszugangskontrolle wird für 2026 auf 1,73 Milliarden USD, für 2027 auf 1,86 Milliarden USD und bis 2032 auf 3,09 Milliarden USD prognostiziert, mit einer CAGR von 10,62 % von 2027 bis 2032. Der Markt für Rechenzentrumszugangskontrolle ist eng mit dem Neubau von Einrichtungen verknüpft, da Lesegeräte, Controller, Identitätswerkzeuge und Integrationsarbeiten festgelegt werden müssen, bevor ein Standort in Betrieb genommen werden kann. Höhere Ausgaben für KI-Infrastruktur erhöhen zudem den Wert der in gesperrten Bereichen befindlichen Geräte, was einen tieferen Schutz an Eingängen, Serverräumen und einzelnen Schränken unterstützt. Physische Sicherheit wird zunehmend Teil des operativen Risikomanagements, da Betreiber zuverlässige Aufzeichnungen für Mitarbeiter, Auftragnehmer, Besucher und Mieter benötigen. Anbieter reagieren darauf, indem sie Hardware, Cloud-Verwaltung, mobile Anmeldedaten und Sicherheitsanalysen in einem Angebot bündeln. Der Markt für Rechenzentrumszugangskontrolle steht zudem unter Zeitdruck, da schnelle Bauprogramme die Sicherheitsplanung und Inbetriebnahme hinter anderen Gebäudesystemen zurücklassen können.
Wichtigste Erkenntnisse des Berichts
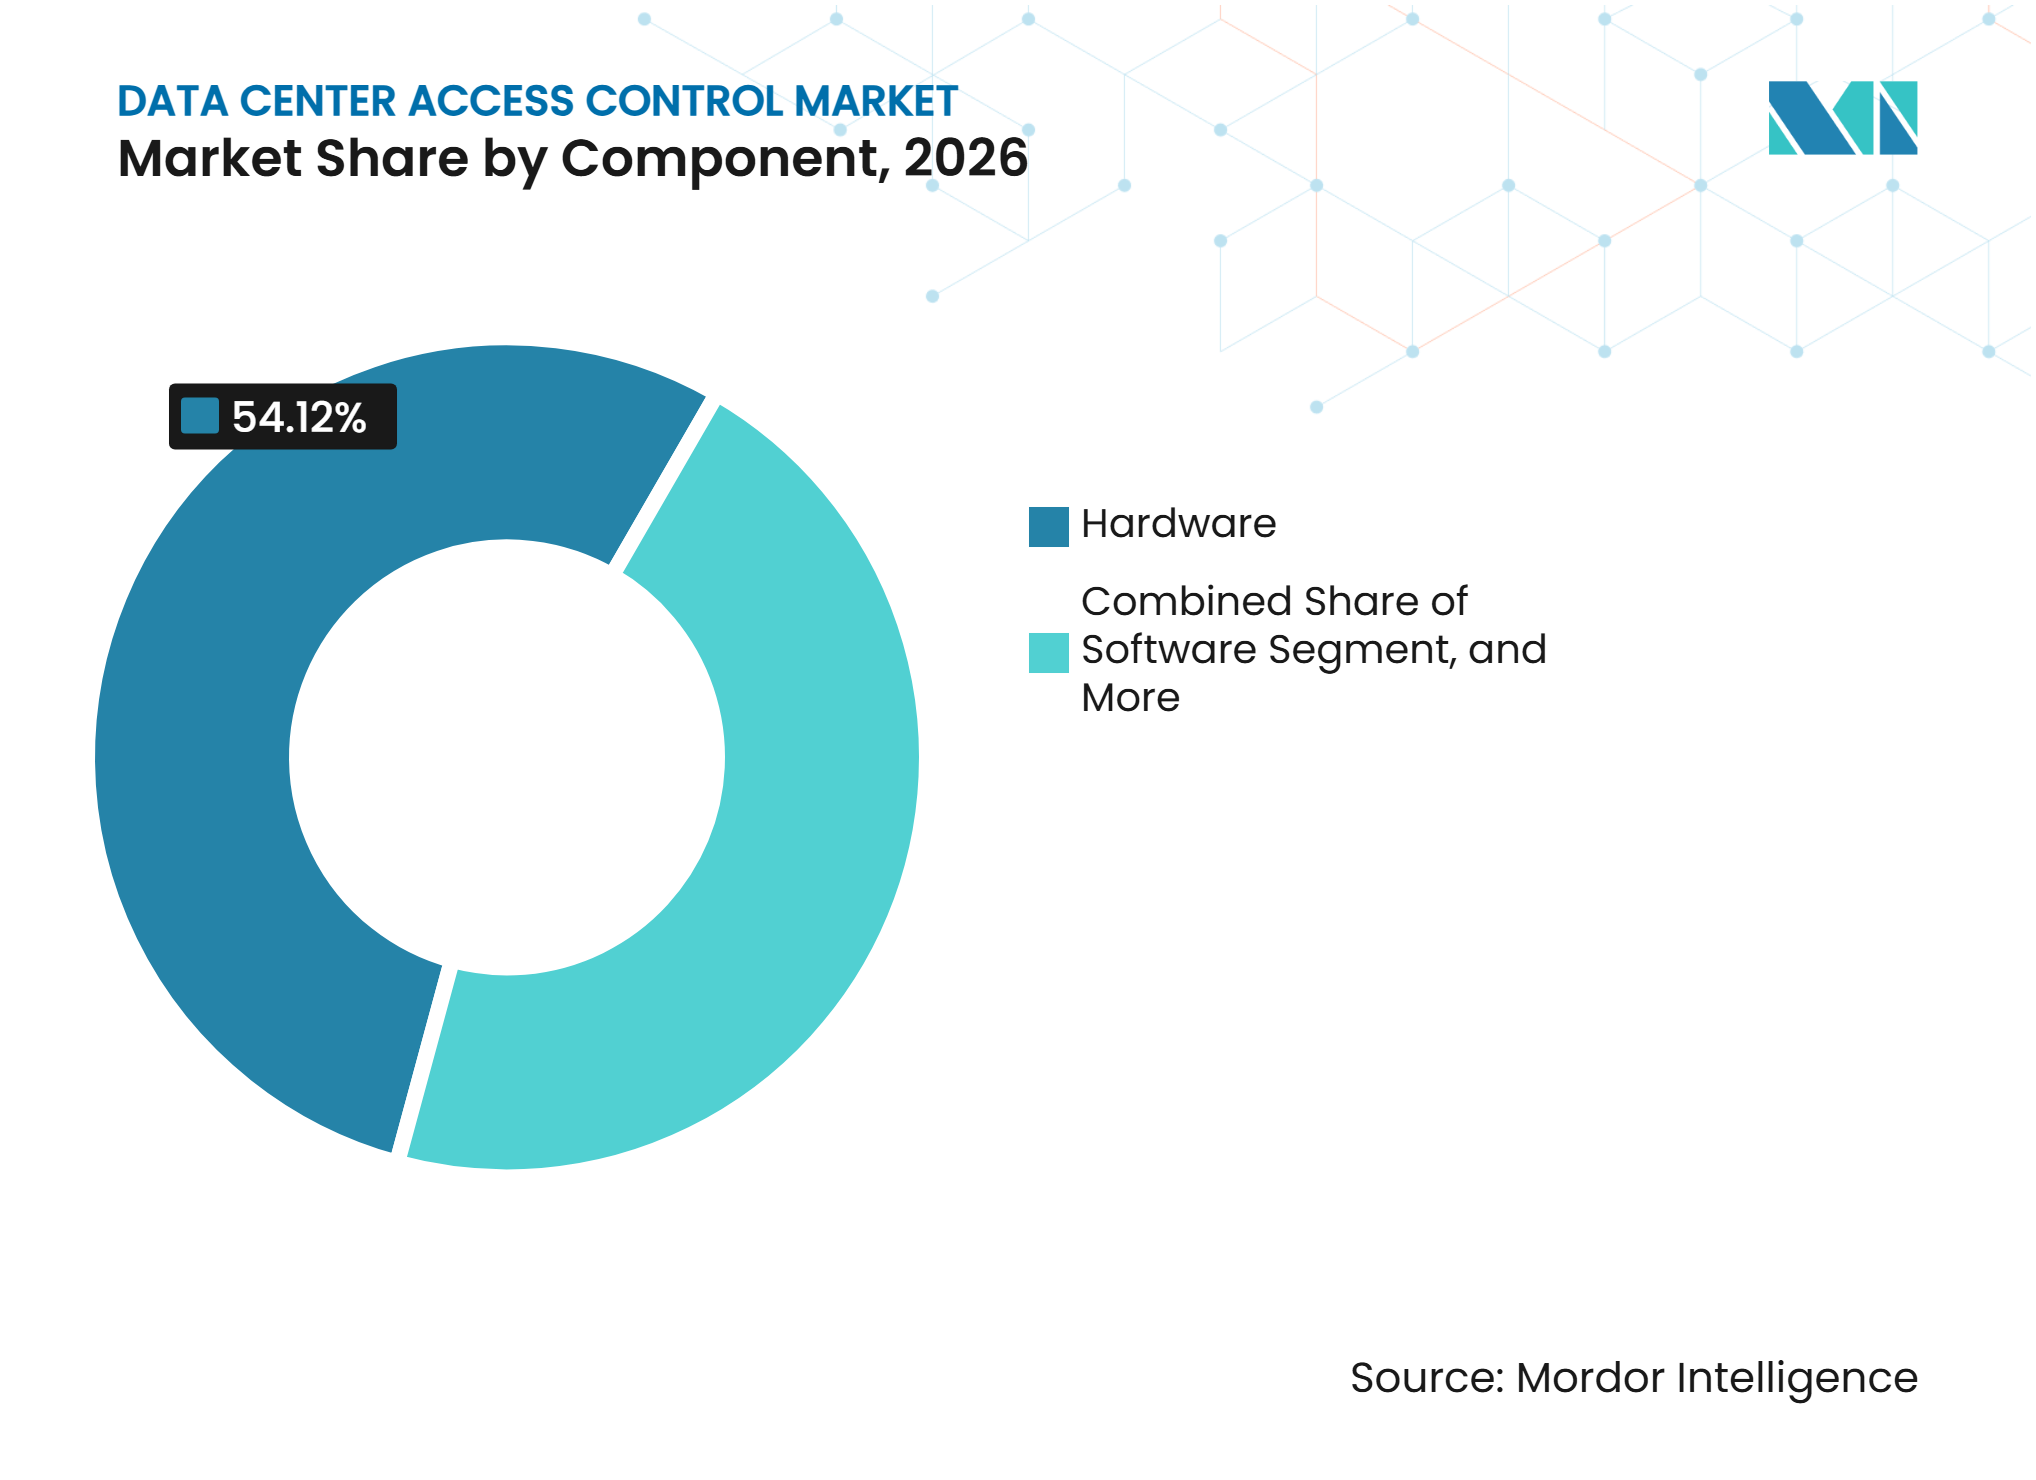
- Nach Komponente hielt Hardware im Jahr 2026 einen Anteil von 54,12 % am Markt für Rechenzentrumszugangskontrolle, während Software bis 2032 voraussichtlich mit einer CAGR von 12,50 % wachsen wird.
- Nach Technologie hielten karten- und anmeldedatenbasierte Systeme im Jahr 2026 einen Anteil von 31,28 %, während mobile und digitale Anmeldedaten bis 2032 voraussichtlich mit einer CAGR von 15,30 % wachsen werden.
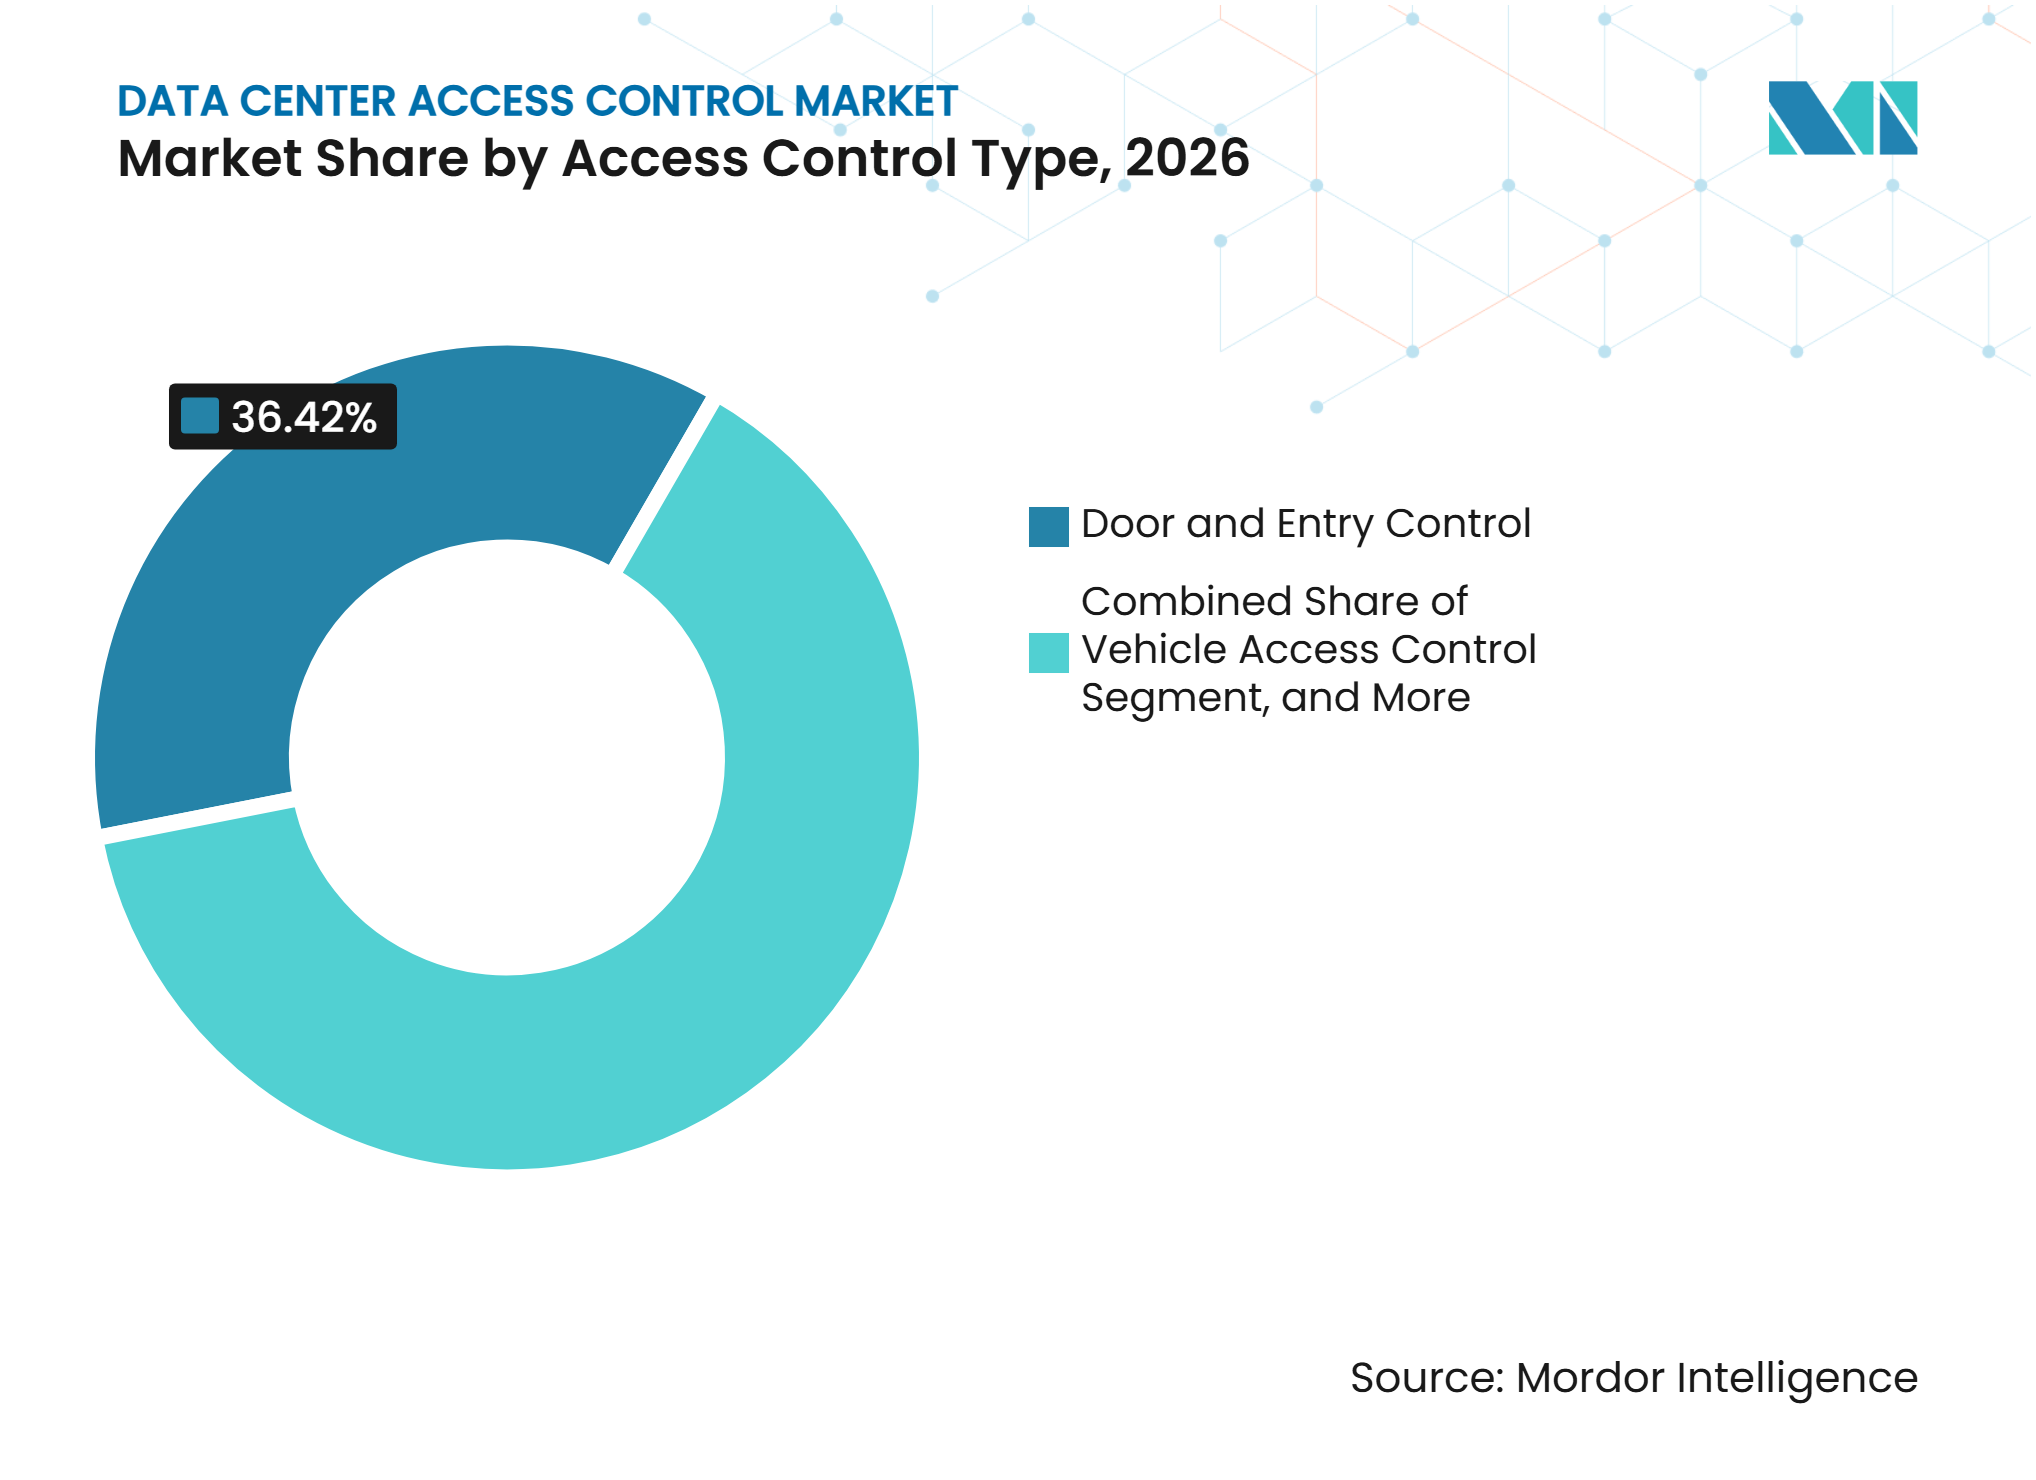
- Nach Zugangskontrolltyp hielt die Tür- und Eingangskontrolle im Jahr 2026 einen Anteil von 36,42 %, während die Rack-Level- und Sperrzonen-Zugangskontrolle bis 2032 voraussichtlich mit einer CAGR von 15,60 % wachsen wird.
- Nach Bereitstellungsmodell hielten On-Premises-Systeme im Jahr 2026 einen Anteil von 52,36 %, während cloudbasierte Systeme bis 2032 voraussichtlich mit einer CAGR von 15,00 % wachsen werden.
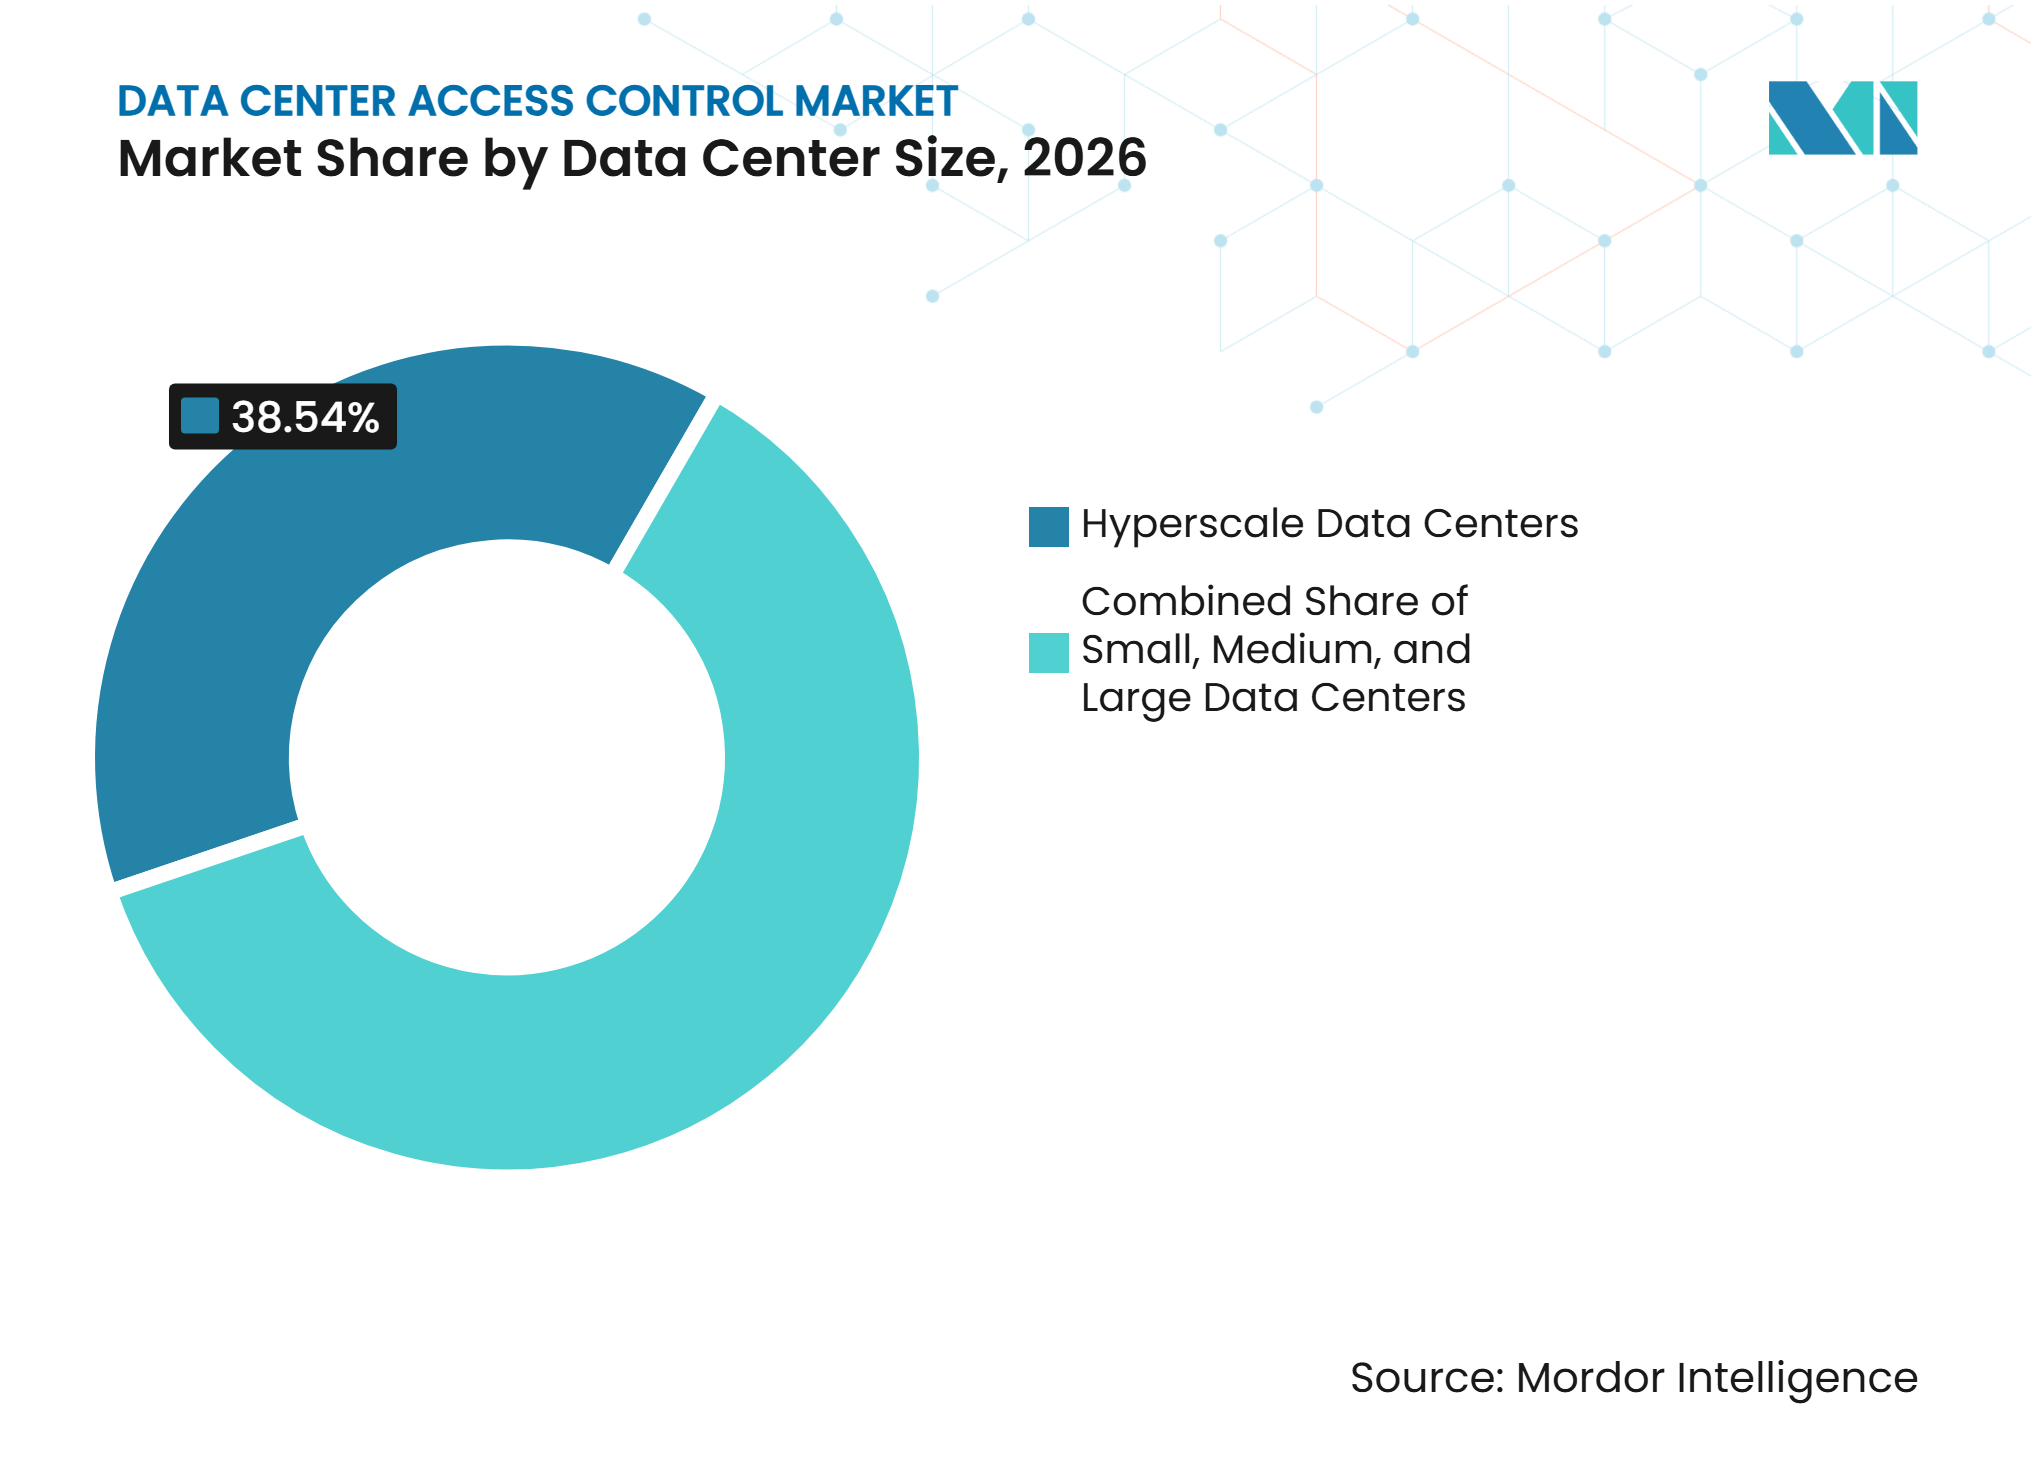
- Nach Rechenzentrumsgröße hielten Hyperscale-Einrichtungen im Jahr 2026 einen Anteil von 38,54 % und werden bis 2032 voraussichtlich mit einer CAGR von 13,40 % wachsen.
- Nach Rechenzentrumstyp hielten Cloud-Dienstanbieter im Jahr 2026 einen Anteil von 39,26 %, während Unternehmens- und Edge-Rechenzentren bis 2032 voraussichtlich mit einer CAGR von 13,70 % wachsen werden.
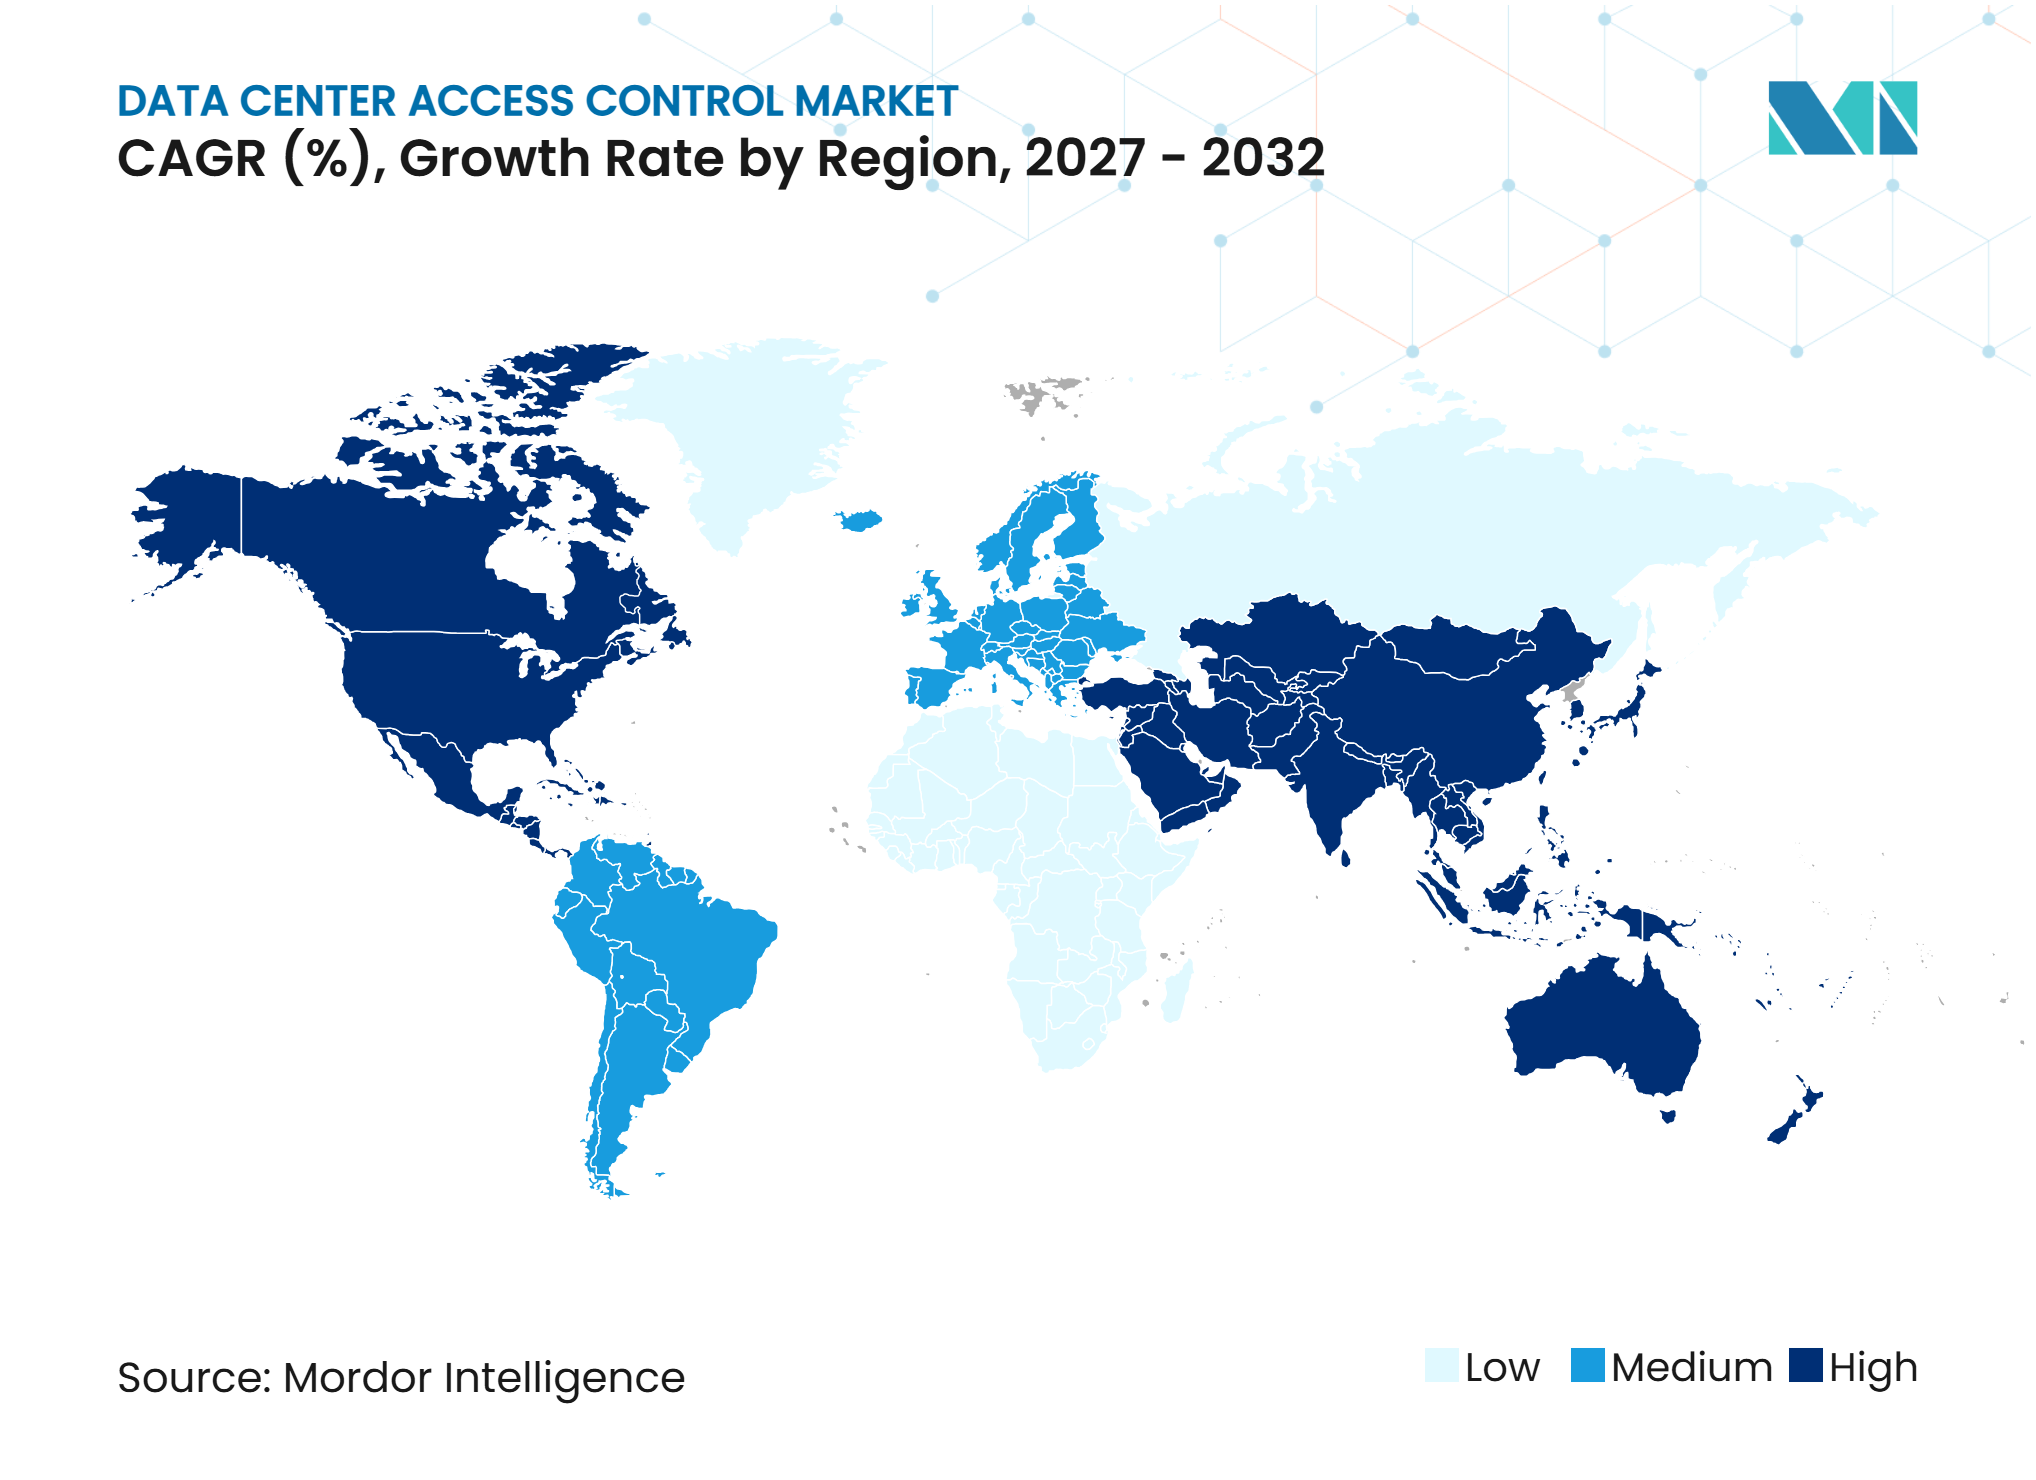
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 40,04 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 12,31 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Ausbau von Hyperscale- und Colocation-Rechenzentren | +2.5% | Global, konzentriert in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Anforderungen an cyber-physische Sicherheit und Compliance | +1.9% | Global, am stärksten in Nordamerika, Europa und dem GCC | Mittelfristig (2–4 Jahre) |
| Modernisierung cloudbasierter und mobiler Anmeldedaten | +1.5% | Nordamerika und Europa, mit Ausweitung auf den asiatisch-pazifischen Raum und Südamerika | Mittelfristig (2–4 Jahre) |
| KI-fähige Rechenzentrumsdichte und Rack-Level-Schutz | +1.2% | Nordamerika und der asiatisch-pazifische Raum, mit aufkommendem Einsatz im Nahen Osten | Langfristig (≥ 4 Jahre) |
| Einführung von Zero-Trust-Konzepten für physische Sicherheit | +0.9% | Global, angeführt von nordamerikanischen Unternehmens- und Hyperscale-Betreibern | Mittelfristig (2–4 Jahre) |
| Schutz von entfernten und unbemannten Edge-Standorten | +0.6% | Nordamerika, Europa und periphere Standorte im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausbau von Hyperscale- und Colocation-Rechenzentren
Der Markt für Rechenzentrumszugangskontrolle profitiert, wenn Projekte von der Planungs- in die Bauphase übergehen, da physische Zugangssysteme erforderlich sind, bevor Mitarbeiter, Auftragnehmer und Geräte gesperrte Bereiche sicher nutzen können. Colocation-Einrichtungen haben zusätzliche Anforderungen, die herkömmliche Büroinstallationen nicht abdecken, darunter mandantenspezifische Käfigberechtigungen, Auftragnehmerprüfung, begleiteter Zugang und prüfbare Rechte für jeden Besucher. Diese Betreiber benötigen außerdem Aufzeichnungen, die Kundenprüfungen von PCI-DSS-Kontrollen und anderen vertraglichen Verpflichtungen unterstützen können. Der Baubetrieb schafft einen separaten Sicherheitsbedarf, da Server, Netzwerkgeräte und Fachkräfte eintreffen können, bevor die dauerhaften Zugangssysteme vollständig in Betrieb genommen sind. Dieses Timing-Problem unterstützt die phasenweise Vergabe von Anmeldedaten, temporäre Zugangsprozesse und eine frühzeitigere Koordination zwischen Sicherheitsanbietern, Bauteams und Einrichtungsbetreibern. Der Markt für Rechenzentrumszugangskontrolle begünstigt daher Anbieter, die die Auswahl in der Planungsphase und Installationspläne unterstützen können, anstatt Hardware nur bei der endgültigen Inbetriebnahme zu liefern.
Zunehmende Anforderungen an cyber-physische Sicherheit und Compliance
Die Durchführungsverordnung der Europäischen Kommission zu NIS2 verpflichtet betroffene Cloud-Computing-Dienstanbieter und Rechenzentrumsbetreiber, Risikomanagementmaßnahmen anzuwenden, die die physische und umgebungsbezogene Sicherheit ihrer Einrichtungen berücksichtigen.[1] Diese Verpflichtungen machen kontrollierten Zugang, Überwachung und Nachweissicherung für das Betriebsmodell relevant, anstatt sie als optionale Gebäudemerkmale zu behandeln. SOC-2-Typ-II-Prüfungen und Kundensicherheitsbewertungen erhöhen ebenfalls die Nachfrage nach zuverlässigen Aufzeichnungen über Zugriffsversuche, Besucheraktivitäten und Reaktionsverfahren. Die Leitlinien der Security Industry Association identifizieren physische Zugangskontrolle, Besuchermanagement und den Schutz kritischer Bereiche als zentrale Elemente der physischen Sicherheitsplanung von Rechenzentren.[2] Der Markt für Rechenzentrumszugangskontrolle erhält Unterstützung, wenn Compliance-Teams Systeme benötigen, die nachweisen können, wer einen sensiblen Bereich betreten hat, wann der Zugang erfolgte und ob die Berechtigungen der Richtlinie entsprachen. Diese Anforderung ist besonders wichtig für Mehrmieter-Standorte, die eine Trennung zwischen Kunden, Auftragnehmern und Betriebspersonal nachweisen müssen.
Modernisierung cloudbasierter und mobiler Anmeldedaten
Kastle gab im März 2026 bekannt, dass das Unternehmen Aliro-1.0-Anmeldedaten in Apple Wallet, Google Wallet und Samsung Wallet im Unternehmensmaßstab eingesetzt hat.[3] Die Connectivity Standards Alliance beschreibt Aliro als einen gemeinsamen Standard für Zugangskontroll-Anmeldedaten, der die Interoperabilität zwischen mobilen Geräten und Lesegeräten verbessern soll. Dieser Ansatz kann die Abhängigkeit von einem einzelnen Kartenformat oder einem proprietären Anmeldedaten-Ökosystem verringern. Mobile Anmeldedaten ermöglichen es Betreibern außerdem, Berechtigungen auszustellen, zu ändern und zu widerrufen, ohne eine physische Karte von einem Auftragnehmer oder Besucher zurückfordern zu müssen. Die Cloud-Verwaltung bietet Sicherheitsteams eine einheitliche Möglichkeit, diese Prozesse über mehrere Standorte hinweg zu verwalten. Der Markt für Rechenzentrumszugangskontrolle verlagert daher seinen Wert in Richtung Verwaltung des Anmeldedaten-Lebenszyklus, Systemaktualisierungen und Identitätsregeln, während der Bedarf an kompatiblen Lesegeräten an jedem kontrollierten Punkt bestehen bleibt.
KI-fähige Rechenzentrumsdichte und Rack-Level-Schutz
KI-Installationen konzentrieren wertvolle Rechengeräte in dichten Server-Racks, was den Wert von Kontrollen erhöht, die einzelne Schränke und eingeschränkte technische Zonen schützen. Fingerprint Cards berichtete, dass ActChip im Februar 2026 in Indien eine Server-Rack-Zugangslösung mit seiner AllKey-Biometrietechnologie eingeführt hat. Die Authentifizierung auf Schrankebene kann die Perimetertüren und Serverraumkontrollen ergänzen, anstatt sie zu ersetzen, wenn Betreiber mehrere Verifizierungsebenen benötigen. Dieser mehrschichtige Ansatz ist relevant, wenn verschiedene Teams unterschiedliche Rechte benötigen, um eine Einrichtung, einen Raum, einen Käfig oder ein bestimmtes Rack zu betreten. Der Markt für Rechenzentrumszugangskontrolle kann davon profitieren, wenn Anbieter Schlösser, Lesegeräte, Zugangsereignisse und Videoinformationen in Systemen verbinden, die Teams bei der Untersuchung ungewöhnlicher Aktivitäten unterstützen. Dies schafft auch einen längeren Gerätezyklus, da ein Betreiber den Rack-Schutz nach der erstmaligen Installation von Türkontrollen nachrüsten kann.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Investitions- und Integrationskosten | -1.5% | Global, am stärksten in Südamerika und dem aufstrebenden asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Cybersicherheitsschwachstellen in vernetzten Zugangssystemen | -1.0% | Global, erhöht im Nahen Osten bei geopolitischen Störungen | Kurzfristig (≤ 2 Jahre) |
| Interoperabilitätsbeschränkungen bei Legacy-BMS und OT | -0.7% | Europa und reife nordamerikanische Standorte mit alternden Installationsbasen | Langfristig (≥ 4 Jahre) |
| Komplexität bei biometrischem Datenschutz, Einwilligung und Governance | -0.4% | Europa, US-Bundesstaaten mit BIPA-ähnlichen Regelungen und Südostasien | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Investitions- und Integrationskosten
Eine umfassende Implementierung kann Lesegeräte, Controller, Schrankschlösser, Besuchersoftware, Netzwerkverbindungen und die Integration mit bestehenden Gebäudesystemen umfassen. Kleinere Colocation-Betreiber und Eigentümer in Entwicklungsregionen können diese Anschaffungen staffeln, da Sicherheitsbudgets mit Anforderungen an Strom, Kühlung und Kern-IT konkurrieren. Integrationsarbeiten können aufwendig sein, wenn Videoüberwachung, Gebäudemanagement, Heizungs- und Kühlungsüberwachung sowie Brandschutzsysteme separate Datenformate verwenden. Dies schafft einen Bedarf an spezialisierten Planungs- und Installationsfähigkeiten, die nicht immer in dem von Bauprogrammen geforderten Tempo verfügbar sind. Cloud-verwaltete Tools können die Administration vereinfachen, beseitigen jedoch nicht die Kosten für den Austausch veralteter Lesegeräte, Controller und Verkabelung. Der Markt für Rechenzentrumszugangskontrolle kann daher längere Auswahlzyklen aufweisen, in denen Betreiber Sicherheitsverbesserungen gegen den Kapitalbedarf eines umfassenderen Einrichtungsausbaus abwägen müssen.
Cybersicherheitsschwachstellen in vernetzten Zugangssystemen
Vernetzte Zugangssysteme führen ein Cyberrisiko ein, das neben dem physischen Risiko unbefugten Zutritts gemanagt werden muss. Ein kompromittiertes Anmeldedatensystem kann Informationen über Zugangsereignisse preisgeben oder einen Weg schaffen, um Geräte zu stören, die mit einem breiteren Netzwerk verbunden sind. Die Security Industry Association empfiehlt einen risikobasierten Ansatz, der Systemarchitektur, sichere Konfiguration, Anmeldedatenverwaltung, Überwachung und geplante Wartung für physische Sicherheitstechnologie berücksichtigt. Ältere On-Premises-Controller können schwer zu aktualisieren sein, wenn sie über begrenzte Sicherheitsfunktionen verfügen oder als separate Systeme installiert wurden. Der Austausch dieser Systeme kann die Beschaffung verzögern, da das Upgrade möglicherweise gleichzeitig Hardware-, Software-, Netzwerk- und Betriebsprozessänderungen erfordert. Der Markt für Rechenzentrumszugangskontrolle muss dieses Problem durch sichere Firmware-Praktiken, eingeschränktes Remote-Management und klare Verantwortlichkeiten für Patches und Überwachung angehen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software-Wachstum verändert die Wertschöpfungskette der ZugangskontrolleHardware hielt im Jahr 2026 einen Umsatzanteil von 54,12 %, da jede neue oder aufgerüstete Einrichtung Lesegeräte, Controller, Schlösser und andere physische Geräte an kontrollierten Standorten benötigt. Die Marktgröße für Rechenzentrumszugangskontrolle im Bereich Hardware bleibt mit Einrichtungseröffnungen, Erneuerungsprojekten und der Anzahl von Türen, Käfigen, Schränken und Ladepunkten verbunden, die Schutz erfordern. Die Hardware-Nachfrage wird durch die praktische Anforderung gestützt, Personen am Zugangspunkt zu authentifizieren, auch wenn die Verwaltungsebene in die Cloud verlagert wird. Neubauten schaffen außerdem Installationsbedarf, bevor ein Standort den normalen Betrieb aufnimmt. Hardware-Anbieter müssen die Kompatibilität mit mobilen Anmeldedaten, Biometrie und Netzwerksicherheitsanforderungen aufrechterhalten, da sich die Kundenspezifikationen weiterentwickeln.
Software wird bis 2032 voraussichtlich mit einer CAGR von 12,50 % wachsen, da Betreiber die Ausstellung von Anmeldedaten, die Durchsetzung von Richtlinien, Prüfaufzeichnungen und die Ereignisüberprüfung zentralisieren. Abonnementbasierte Plattformen können Kunden dabei helfen, mehrere Einrichtungen zu verwalten und die Abhängigkeit von lokalen Verwaltungsservern zu reduzieren. Dienstleistungen bleiben wichtig, da Installationsteams Zugangssysteme mit Video-, Gebäudemanagement- und Betriebstechnologieumgebungen verbinden müssen. Johnson Controls und NVIDIA gaben eine Zusammenarbeit an Referenzarchitekturen für Gigawatt-skalierte KI-Rechenzentren bekannt, was zeigt, dass die Planung von Gebäudesystemen zunehmend frühzeitig in der Planung großer KI-Campus berücksichtigt wird. Die Branche für Rechenzentrumszugangskontrolle entwickelt sich daher in Richtung einer Kombination aus physischen Geräten, wiederkehrender Software-Administration und spezialisiertem Implementierungssupport.



Nach Technologie:
Mobile Anmeldedaten fordern das Legacy-Kartenmodell herausKarten- und anmeldedatenbasierte Systeme hielten im Jahr 2026 einen Anteil von 31,28 %, was die breite installierte Basis von Ausweisen und Kartenlesegeräten in Betriebseinrichtungen widerspiegelt. Diese Basis dient weiterhin Mitarbeitern, Besuchern und Auftragnehmern, bei denen Betreiber vertraute Arbeitsabläufe und zuverlässigen Zugang an vielen Standorten benötigen. Der Markt für Rechenzentrumszugangskontrolle hält Kartensysteme relevant, da sie in mehrschichtigen Sicherheitskonzepten eingesetzt werden können, die auch PINs, Biometrie und Begleitverfahren umfassen. Bestehende Kartenbestände schaffen außerdem einen schrittweisen Ersatzzyklus anstelle einer sofortigen Technologieänderung. Die Lesegerätekompatibilität bleibt wichtig, da Einrichtungsmanager Geräte stufenweise aktualisieren.
Mobile und digitale Anmeldedaten werden bis 2032 voraussichtlich mit einer CAGR von 15,30 % wachsen, da Interoperabilität die Hürden für den wallet-basierten Zugang senkt. Aliro bietet Anbietern einen gemeinsamen Rahmen für Geräte und Zugriffslesegeräte, was die mobile Implementierung über diverse Portfolios hinweg praktischer machen kann. Biometrische Systeme eignen sich weiterhin für Hochsicherheitszonen, in denen eine stärkere Verknüpfung zwischen einer Person und einem Zugangsereignis erforderlich ist. PIN- und Tastensysteme können einen weiteren Verifizierungsschritt in Schleusen und anderen Bereichen bieten, die einen bewussten Zutritt erfordern. Der Markt für Rechenzentrumszugangskontrolle bietet Raum für die Koexistenz dieser Technologien, da jede eine andere Balance aus Geschwindigkeit, Sicherheit, Datenschutz und betrieblicher Einfachheit bietet.
Nach Zugangskontrolltyp:
Rack-Level-Sicherheit folgt der RechendichteDie Tür- und Eingangskontrolle machte im Jahr 2026 einen Anteil von 36,42 % am Markt für Rechenzentrumszugangskontrolle aus, da jede Einrichtung ihren Perimeter, Lobbys, Schleusen und Serverraumeingänge schützen muss. Diese Systeme etablieren die anfänglichen Zugriffsebenen, die bestimmen, wer sich vom öffentlichen Bereich in den Betriebsbereich bewegen kann. Türkontrollen unterstützen auch zeitlich begrenzte Berechtigungen für Mitarbeiter, Besucher, Auftragnehmer und Lieferpersonal. Sie bleiben der erste physische Sicherheitskauf für neue Standorte und ein häufiger Aufrüstungspunkt für bestehende Gebäude. Die Kategorie muss klare Aufzeichnungen unterstützen, die nach einem Vorfall oder während einer Kundenprüfung überprüft werden können.
Rack-Level- und Sperrzonen-Kontrollen werden bis 2032 voraussichtlich mit einer CAGR von 15,60 % wachsen, da KI-Geräte den in bestimmten Schränken und technischen Bereichen konzentrierten Wert erhöhen. Elektronische Rack-Schlösser und Schranklesegeräte können eine separate Berechtigungsebene hinzufügen, nachdem eine Person eine Gebäude- oder Serverraumtür passiert hat. Drehkreuze und Personenkontrollen helfen, Tailgating an stark frequentierten Eingängen zu reduzieren, während Besuchermanagementsysteme begleiteten Zugang und zeitlich begrenzte Anmeldedaten unterstützen. Fahrzeugzugangskontrollen sind auch auf großen Campus relevant, wo Bau-, Liefer- und Wartungsverkehr durch kontrollierte Tore geleitet werden muss. Der Markt für Rechenzentrumszugangskontrolle wird zunehmend von Systemen abhängen, die diese Ebenen verbinden, ohne den Routinebetrieb unnötig zu erschweren.

Nach Bereitstellungsmodell:
Cloudbasierte Bereitstellung gewinnt gegenüber der installierten Basis an BodenOn-Premises-Systeme hielten im Jahr 2026 einen Anteil von 52,36 %, da viele Colocation- und Unternehmenseinrichtungen auf lokal verwalteten Controllern und standortbasierten Servern aufgebaut wurden. Betreiber können diese Systeme beibehalten, wenn Richtlinien, interne Prozesse oder bestehende Investitionen eine lokale Kontrolle bevorzugen. On-Premises-Bereitstellung kann auch gewählt werden, wenn eine Einrichtung eine direkte Aufsicht über sensible Daten benötigt oder unter strengen lokalen Datenverwaltungsbedingungen betrieben wird. Diese installierte Basis bietet Anbietern eine große Aufrüstungs- und Integrationsmöglichkeit. Der Markt für Rechenzentrumszugangskontrolle muss Modernisierung unterstützen, ohne kritische Einrichtungsbetriebe zu unterbrechen.
Cloudbasierte Systeme werden bis 2032 voraussichtlich mit einer CAGR von 15,00 % wachsen, da sie Berechtigungen, Aktualisierungen und den Systemstatus über verteilte Standorte hinweg verwalten können. Sie sind nützlich für Organisationen mit Auftragnehmern oder Supportteams, die zwischen Standorten wechseln und deren Rechte schnell geändert werden müssen. Hybride Konzepte können sensible Informationen lokal halten und gleichzeitig ausgewählte Cloud-Verwaltungsfunktionen bereitstellen. Genetec beschreibt seinen Cloudlink-Ansatz als eine Möglichkeit, bestehende Sicherheitsgeräte mit Cloud-Diensten zu verbinden, was das Interesse an Migrationspfaden widerspiegelt, die keinen vollständigen Systemersatz erfordern. Die Branche für Rechenzentrumszugangskontrolle wird weiterhin alle 3 Modelle unterstützen, da die Kundenanforderungen je nach installierter Basis, Compliance-Anforderungen und Betriebsumfang variieren.
Nach Rechenzentrumsgröße:
Hyperscale-Einrichtungen führen bei Umfang und AusgabenintensitätHyperscale-Einrichtungen hielten im Jahr 2026 einen Anteil von 38,54 % und werden bis 2032 voraussichtlich mit einer CAGR von 13,40 % wachsen. Ihr Umfang erfordert den Schutz ausgedehnter Perimeter, mehrerer Gebäude, Logistikbereiche, Serverräume, Netzwerkräume und eingeschränkter technischer Zonen. Diese Projekte umfassen auch große Bau- und Wartungsbelegschaften, was temporäre Anmeldedaten, Besucherkontrollen und klare Prüfaufzeichnungen wichtig macht. Große Einrichtungen haben ähnliche Anforderungen, obwohl ihre Programme kleiner und weniger standardisiert über Standorte hinweg sein können. Der Markt für Rechenzentrumszugangskontrolle profitiert, wenn Betreiber die Sicherheitsarchitektur in die frühen Phasen der Campus-Planung einbeziehen.
Mittelgroße Einrichtungen können für cloud-verwaltete Angebote attraktiv sein, die den Bedarf an einem großen internen Sicherheitsverwaltungsteam reduzieren. Kleine Einrichtungen und Unternehmens-Edge-Standorte sind oft empfindlicher gegenüber Investitionskosten, was vorkonfigurierte Pakete gegenüber hochgradig angepassten Implementierungen begünstigen kann. Hyperscale-Käufer hingegen können Systeme suchen, die sich mit mehreren Betriebs- und Sicherheitstools über einen breiten Bestand hinweg integrieren lassen. Die wertvollsten Projekte können daher eine Mischung aus Standardprodukten, umfangreicher Integration und detailliertem Service-Support erfordern. Der Markt für Rechenzentrumszugangskontrolle bedient weiterhin unterschiedliche Käuferbedürfnisse, auch wenn das Kernziel ein kontrollierter, nachverfolgbarer physischer Zugang bleibt.
Nach Rechenzentrumstyp:
Unternehmens- und Edge-Standorte bilden das am schnellsten wachsende SegmentCloud-Dienstanbieter hielten im Jahr 2026 einen Anteil von 39,26 %, da ihre großen physischen Fußabdrücke und Kundenverantwortlichkeiten einen umfassenden Schutz über viele Einrichtungen hinweg erfordern. Ihre Anforderungen umfassen häufig Mandantentrennung, strenge Besucherprozesse und zuverlässige Nachweise für Kunden- und Regulierungsprüfungen. Colocation-Standorte stehen vor vergleichbarer Komplexität, da viele Organisationen ein einziges Gebäude teilen und dabei separate Rechte für Räume, Käfige und Schränke benötigen. Diese Umgebungen machen Identitätsverwaltung und Prüfberichterstattung zu zentralen Produktanforderungen. Der Markt für Rechenzentrumszugangskontrolle unterstützt diese Betreiber mit Systemen, die unterschiedliche Richtlinien anwenden können, ohne Lücken zwischen Mietern zu schaffen.
Unternehmens- und Edge-Rechenzentren werden bis 2032 voraussichtlich mit einer CAGR von 13,70 % wachsen, da Organisationen zunehmend verteilte Rechenumgebungen nutzen. Edge-Standorte können mit wenigen Mitarbeitern betrieben werden und benötigen Remote-Management, Manipulationswarnungen und lokale Funktionen, die bei Netzwerkunterbrechungen weiter funktionieren. Die Zero-Trust-Leitlinien des NIST betonen, dass Zugriffsentscheidungen kontinuierlich bewertet werden sollten, anstatt vom Netzwerkstandort allein auszugehen. Diese Logik unterstützt eine engere Koordination zwischen physischen Berechtigungen und umfassenderen Sicherheitsprozessen an entfernten Standorten. Der Markt für Rechenzentrumszugangskontrolle kann dieses Segment mit robusten Controllern, Remote-Anmeldedatenverwaltung und klaren Eskalationspfaden für ungewöhnliche Zugangsereignisse bedienen.
Geografische Analyse
Nordamerika
Nordamerika hielt im Jahr 2026 einen Anteil von 40,04 % am Markt für Rechenzentrumszugangskontrolle, gestützt durch eine hohe Konzentration von Cloud-, Colocation- und KI-Infrastrukturaktivitäten. Die Käufer in der Region verlangen häufig formelle Besucheraufzeichnungen, Zugangsprotokoll und definierte Kontrollen für sensible Bereiche, da sie Unternehmens- und Behördenkunden bedienen. FedRAMP verpflichtet Cloud-Dienstanbieter, die mit der US-Regierung zusammenarbeiten, definierte Sicherheitskontrollanforderungen zu erfüllen, was dokumentierte operative Sicherheitsprozesse für die Beschaffung relevant macht. Die Region verfügt auch über eine breite installierte Basis konventioneller Kartensysteme, was Möglichkeiten schafft, mobile Anmeldedaten und Cloud-Verwaltung bei Erneuerungsprojekten einzuführen. Sicherheitsanbieter können sich differenzieren, indem sie einen praktischen Weg von älteren Geräten zu vernetzten Systemen anbieten, ohne eine kontinuierlich betriebene Einrichtung zu unterbrechen.
Asiatisch-pazifischer Raum
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 12,31 % wachsen, da Betreiber Kapazitäten an etablierten und aufstrebenden Rechenzentrumsstandorten ausbauen. Die Marktgröße für Rechenzentrumszugangskontrolle in der Region wird durch Greenfield-Projekte gestützt, bei denen Sicherheitssysteme mit den Bauplänen konzipiert werden können, anstatt nachträglich hinzugefügt zu werden. Indien ist für biometrischen und Schrankebenen-Schutz relevant, da Anbieter auf hochdichte Einrichtungen und lokale Komponentenanforderungen abzielen. Die Arbeit von Fingerprint Cards mit ActChip zeigt, dass biometrischer Rack-Zugang für indische Rechenzentren entwickelt wird. Singapurs kontrollierte Kapazitätsfreigaben können genehmigte Entwicklungen zu besonders wichtigen Möglichkeiten für Sicherheitsanbieter machen. China wendet auch Rechenzentrumsdesignstandards an, die die Einrichtungsklassifizierung und den physischen Schutz auf jeder Ebene prägen, sodass Compliance-Faktoren für Projekte in der gesamten Region wichtig bleiben.
Europa, Naher Osten, Südamerika und Afrika
Europa ist ein reifes Aufrüstungsumfeld, in dem die physischen Sicherheitsverpflichtungen aus NIS2 Investitionen in Kontrollen, Überwachung und aufgezeichnete Zugangsereignisse an betroffenen Einrichtungen unterstützen. Datenschutzregeln, einschließlich der Datenschutz-Grundverordnung, können beeinflussen, wie Betreiber biometrische Tools auswählen und sensible Identitätsinformationen verwalten. Der Nahe Osten zieht neue Rechenzentrumsbauten an, und Anbieter können hybride Konzepte einsetzen, bei denen lokale Datenverwaltung neben zentralisierten Verwaltungsfunktionen erforderlich ist. Südamerika bleibt ein früheres Adoptionsumfeld, in dem Eingangs- und Lobbykontrollen erste Prioritäten sein können, bevor ein Standort einen detaillierteren Schrankschutz implementiert. Afrikanische Implementierungen beginnen häufig mit Perimeter- und Eingangssystemen, obwohl Cloud-Management die Abdeckung für Standorte mit begrenztem lokalem Personal verbessern kann. In diesen gemischten Geografien kann der Markt für Rechenzentrumszugangskontrolle durch modulare Produkte wachsen, die sowohl für neue Einrichtungen als auch für schrittweise Aufrüstungen geeignet sind.
Wettbewerbslandschaft
Marktkonzentration
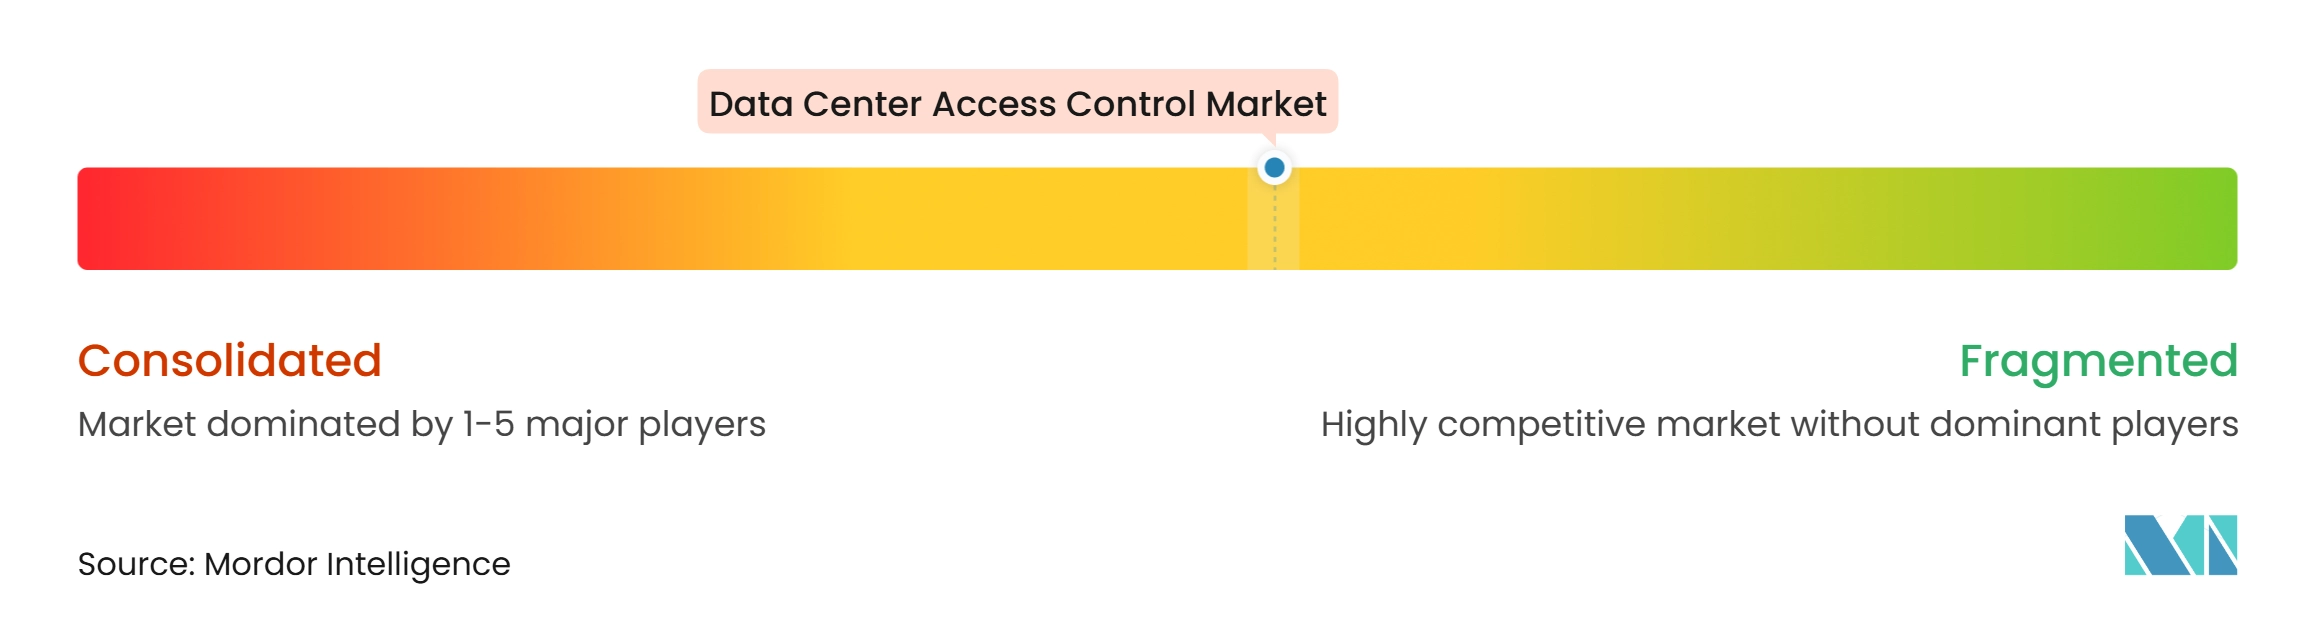
Der Markt für Rechenzentrumszugangskontrolle umfasst große integrierte Sicherheitsanbieter, spezialisierte Zugangskontrollplattformanbieter und Unternehmen, die sich auf biometrischen oder Schrankebenen-Schutz konzentrieren. ASSA ABLOY, dormakaba, Honeywell, Johnson Controls, Allegion, Genetec, Brivo, Suprema und IDEMIA Identity and Security bedienen unterschiedliche Teile dieses Wettbewerbsfeldes. Käufer können integrierte Angebote wählen, wenn sie einen einzigen Anbieter für Türen, Lesegeräte, Controller, Schlösser und Betriebssupport wünschen. Andere Käufer können spezialisierte Plattformen wählen, bei denen Cloud-Verwaltung, biometrische Sicherheit oder Kompatibilität mit bestehenden Geräten wichtiger ist. Diese Mischung hält das Wettbewerbsumfeld breit, anstatt von einem einzigen Produkttyp oder Anbieter dominiert zu werden.
Dormakaba schloss im Juli 2025 die Übernahme von TANlock ab und ergänzte damit elektromechanische Rack-Schlösser und IP-Lesegeräte für Rechenzentren und kritische Infrastrukturen. Das Unternehmen gab auch die Übernahme der Betriebsunternehmen Azure Access Technology und Apollo Security im August 2026 bekannt, um seine US-amerikanische Zugangskontrollposition zu stärken. ASSA ABLOY gab im Oktober 2025 die Übernahme von Kentix bekannt und erweiterte damit sein digitales Zugangs- und Überwachungsportfolio für Rechenzentrumsanwendungen. Diese Maßnahmen zeigen, dass größere Anbieter Portfoliolücken bei Schrankschutz, Überwachung, Controller-Flexibilität und cloud-verbundenem Identitätsmanagement schließen. Der Markt für Rechenzentrumszugangskontrolle wird voraussichtlich Anbieter bevorzugen, die Eingangskontrolle mit umfassenderen physischen Sicherheitsabläufen verknüpfen können.
KI-gestützte Überprüfung von Ausweisereignissen, Videosignalen und ungewöhnlichen Bewegungsmustern wird zu einem Differenzierungsbereich für Sicherheitsplattformen. Mobile Anmeldedaten sind ein weiterer Schwerpunkt, da Betreiber eine einfachere Ausstellung und Widerrufung für Auftragnehmer und temporäres Personal wünschen. Das unbemannte Edge-Segment bleibt offen für Anbieter, die robuste Kontrollen, Remote-Verwaltung, Manipulationswarnungen und zuverlässigen lokalen Betrieb bereitstellen können. Kein Unternehmen im bereitgestellten Material hat einen dominanten Anteil an diesem spezialisierten Segment. Der Wettbewerb hängt daher weiterhin von Implementierungsfähigkeit, Interoperabilität, Systemsicherheit und Support für das spezifische Betriebsmodell einer Einrichtung ab.
Marktführer in der Branche für Rechenzentrumszugangskontrolle
-
ASSA ABLOY AB
-
dormakaba Holding AG
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Allegion plc
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Rechenzentrumszugangskontrolle Unternehmen in diesem Bericht
- ASSA ABLOY AB
- dormakaba Holding AG
- Johnson Controls International plc
- Honeywell International Inc.
- Allegion plc
- HID Global Corporation
- Siemens AG
- Schneider Electric SE
- Robert Bosch GmbH
- Genetec Inc.
- Axis Communications AB
- Gallagher Group Limited
- Suprema Inc.
- Nedap N.V.
- Salto Systems S.L.
- Brivo Systems, LLC
- NEC Corporation
- IDEMIA Identity & Security SAS
- AMAG Technology, Inc.
- Gunnebo AB
- Verkada Inc.
- Convergint Technologies LLC
Neueste Industrielle Entwicklungen in Markt für Rechenzentrumszugangskontrolle
- August 2026: dormakaba übernahm die Betriebsunternehmen von Azure Access Technology Inc. und Apollo Security in Newport Beach, Kalifornien; die Transaktion wurde am 14. August 2026 unterzeichnet und abgeschlossen. Azure Access bietet eine offene Controller-Plattform für OEM-Integratoren. Apollo Security entwickelt Zugangskontroll- und integrierte Sicherheitssysteme. Zusammen fügen die Unternehmen rund 30 Mitarbeiter hinzu und stärken dormakabas nordamerikanische Nachrüstfähigkeiten für Rechenzentren.
- März 2026: Kastle wurde zum ersten Anbieter, der Aliro-1.0-Anmeldedaten gleichzeitig in Apple Wallet, Google Wallet und Samsung-Plattformen im Unternehmensmaßstab einsetzte und damit proprietäre Anmeldedatenfragmentierung über Zugangskontroll-Hardware-Anbieter hinweg beseitigte. Der Meilenstein beschleunigt die Einführung mobiler Anmeldedaten für Rechenzentrumsbetreiber, die Kastles verwaltete physische Sicherheitsdienste nutzen, und etabliert Aliro als praktikablen Unternehmensstandard.
- Januar 2026: ASSA ABLOY präsentierte sein erweitertes Rechenzentrum- und IoT-Sicherheitsportfolio auf der Intersec Dubai 2026, die vom 12. bis 14. Januar stattfand, und stellte die KentixONE-Plattform vor, die durch die Kentix-Transaktion im Oktober 2025 erworben wurde. KentixONE integriert Zugangskontrolle mit Überwachung für mehr als 40 physische Bedrohungstypen, darunter Feuer, Stromanomalien und Einbruch, im gesamten Rechenzentrums-Weißraum. Die Aktivität signalisiert den strategischen Schwerpunkt von ASSA ABLOY auf dem GCC-Rechenzentrumsmarkt.
- November 2025: Dormakaba tätigte eine Venture-Investition in RealSense, ein KI-gestütztes Computer-Vision-Unternehmen, und kooperierte mit dem Unternehmen, um intelligente Zugangskontrolllösungen zu entwickeln, die Verhaltensanalysen mit physischer Zugangsentscheidungsfindung kombinieren. Die Investition positioniert dormakaba, um KI-korrelierte Zugangs- und Videoverwaltung an Rechenzentrumszugangspunkten über die traditionelle Ausweisleser-Autorisierung hinaus anzubieten.
Globaler Berichtsumfang für den Markt für Rechenzentrumszugangskontrolle
Der Markt für Rechenzentrumszugangskontrolle umfasst Sicherheitslösungen, die den physischen Zugang zu Rechenzentrumseinrichtungen, kritischer Infrastruktur und gesperrten Zonen verwalten, authentifizieren und überwachen. Diese Systeme helfen, unbefugten Zutritt zu verhindern, hochwertige IT-Assets zu schützen und die Betriebskontinuität durch Identitätsverifizierung, Zugangsgenehmigung, Echtzeitüberwachung und Prüffunktionen sicherzustellen. Das Marktwachstum wird durch steigende Cybersicherheitsrisiken, zunehmende Investitionen in Hyperscale- und Colocation-Rechenzentren, strengere Compliance-Anforderungen und den wachsenden Bedarf an robuster physischer Sicherheit in unternehmenskritischer digitaler Infrastruktur angetrieben.
Der Bericht zum Markt für Rechenzentrumszugangskontrolle ist segmentiert nach Komponente (Hardware, Software sowie Installations-, Integrations- und Supportdienstleistungen), Technologie (karten- und anmeldedatenbasierte Systeme, biometrische Systeme, mobile und digitale Anmeldedaten, PIN- und Tastensysteme sowie Mehrfaktor-Authentifizierungssysteme), Zugriffstyp (Tür- und Eingangskontrolle, Drehkreuze und Personenzugangssysteme, Fahrzeugzugangskontrolle, Besucher- und Auftragnehmer-Management sowie Rack-Level- und Sperrzonen-Zugangskontrolle), Bereitstellung (On-Premises-Systeme, cloudbasierte Systeme und hybride Systeme), Größe (klein, mittel, groß und Hyperscale), Typ (Colocation, Cloud-Dienstanbieter sowie Unternehmens- und Edge-Rechenzentren) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten, Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Hardware |
| Software |
| Installations-, Integrations- und Supportdienstleistungen |
| Karten- und anmeldedatenbasierte Systeme |
| Biometrische Systeme |
| Mobile und digitale Anmeldedaten |
| PIN- und Tastensysteme |
| Mehrfaktor-Authentifizierungssysteme |
| Tür- und Eingangskontrolle |
| Drehkreuze und Personenzugangssysteme |
| Fahrzeugzugangskontrolle |
| Besucher- und Auftragnehmer-Management |
| Rack-Level- und Sperrzonen-Zugangskontrolle |
| On-Premises-Systeme |
| Cloudbasierte Systeme |
| Hybride Systeme |
| Klein |
| Mittel |
| Groß |
| Hyperscale |
| Colocation |
| Cloud-Dienstanbieter |
| Unternehmens- und Edge-Rechenzentren |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Übriges Afrika | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum |
| Nach Komponente | Hardware | |
| Software | ||
| Installations-, Integrations- und Supportdienstleistungen | ||
| Nach Technologie | Karten- und anmeldedatenbasierte Systeme | |
| Biometrische Systeme | ||
| Mobile und digitale Anmeldedaten | ||
| PIN- und Tastensysteme | ||
| Mehrfaktor-Authentifizierungssysteme | ||
| Nach Zugangskontrolltyp | Tür- und Eingangskontrolle | |
| Drehkreuze und Personenzugangssysteme | ||
| Fahrzeugzugangskontrolle | ||
| Besucher- und Auftragnehmer-Management | ||
| Rack-Level- und Sperrzonen-Zugangskontrolle | ||
| Nach Bereitstellungsmodell | On-Premises-Systeme | |
| Cloudbasierte Systeme | ||
| Hybride Systeme | ||
| Nach Rechenzentrumsgröße | Klein | |
| Mittel | ||
| Groß | ||
| Hyperscale | ||
| Nach Rechenzentrumstyp | Colocation | |
| Cloud-Dienstanbieter | ||
| Unternehmens- und Edge-Rechenzentren | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Rechenzentrumszugangskontrolle?
Der Markt für Rechenzentrumszugangskontrolle wird für 2026 auf 1,73 Milliarden USD, für 2027 auf 1,86 Milliarden USD und bis 2032 auf 3,09 Milliarden USD prognostiziert, mit einer CAGR von 10,62 % von 2027 bis 2032.
Welche Komponente hat den größten Anteil bei der Rechenzentrumszugangskontrolle?
Hardware führt mit einem Anteil von 54,12 % im Jahr 2026, da Einrichtungen Lesegeräte, Controller, Schlösser und andere Geräte an kontrollierten Zugangspunkten benötigen.
Welche Technologie wird voraussichtlich am schnellsten wachsen?
Mobile und digitale Anmeldedaten werden bis 2032 voraussichtlich mit einer CAGR von 15,30 % wachsen, da interoperable Wallet-Anmeldedaten und Cloud-Verwaltung zunehmend verbreitet werden.
Warum gewinnt der Rack-Level-Schutz in Rechenzentren an Bedeutung?
KI-Geräte können den in einem einzelnen Schrank konzentrierten Wert erhöhen und Betreiber dazu veranlassen, elektronische Schlösser und stärkere Identitätsprüfungen über Türkontrollen hinaus hinzuzufügen.
Welche Region führt bei der Nachfrage nach Zugangskontrolle für Rechenzentren?
Nordamerika hält im Jahr 2026 einen Anteil von 40,04 %, gestützt durch Hyperscale-, Cloud-, Colocation-, Unternehmens- und Behördeneinrichtungsanforderungen.
Wie helfen cloudbasierte Zugangssysteme Betreibern?
Sie können die Anmeldedatenverwaltung zentralisieren, Remote-Widerruf unterstützen, die Verwaltung mehrerer Standorte ermöglichen und einen Weg zur Verwaltung verteilter Einrichtungen bieten.