
Tamaño y Participación del Mercado de Control de Acceso a Centros de Datos
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.86 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.09 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 10.62 % |
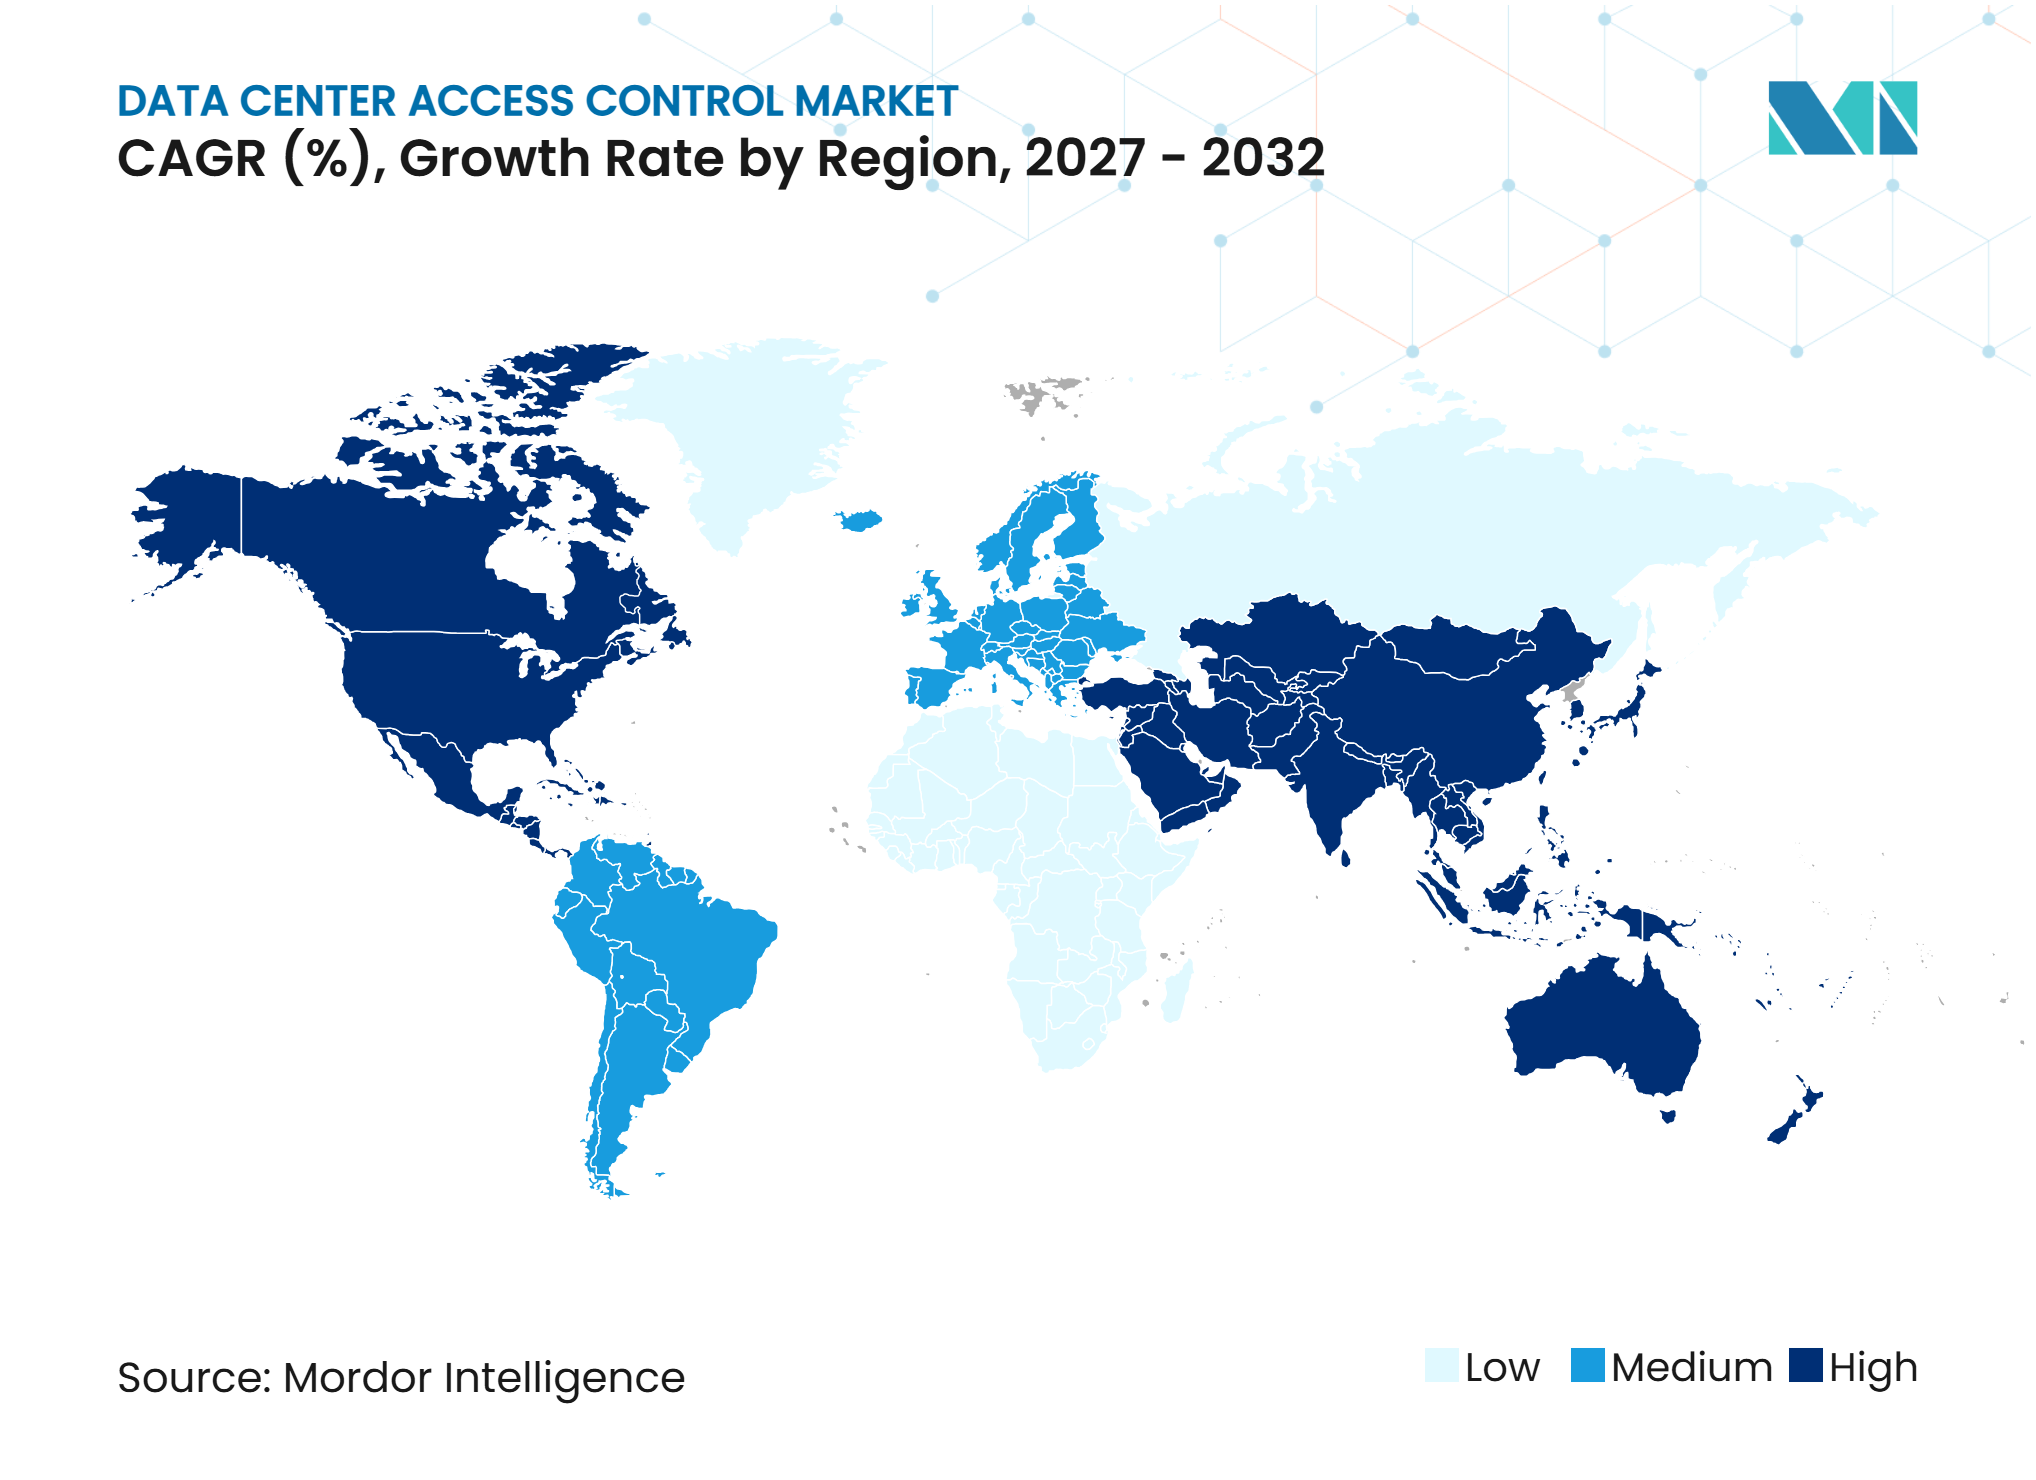
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Control de Acceso a Centros de Datos por Mordor Intelligence
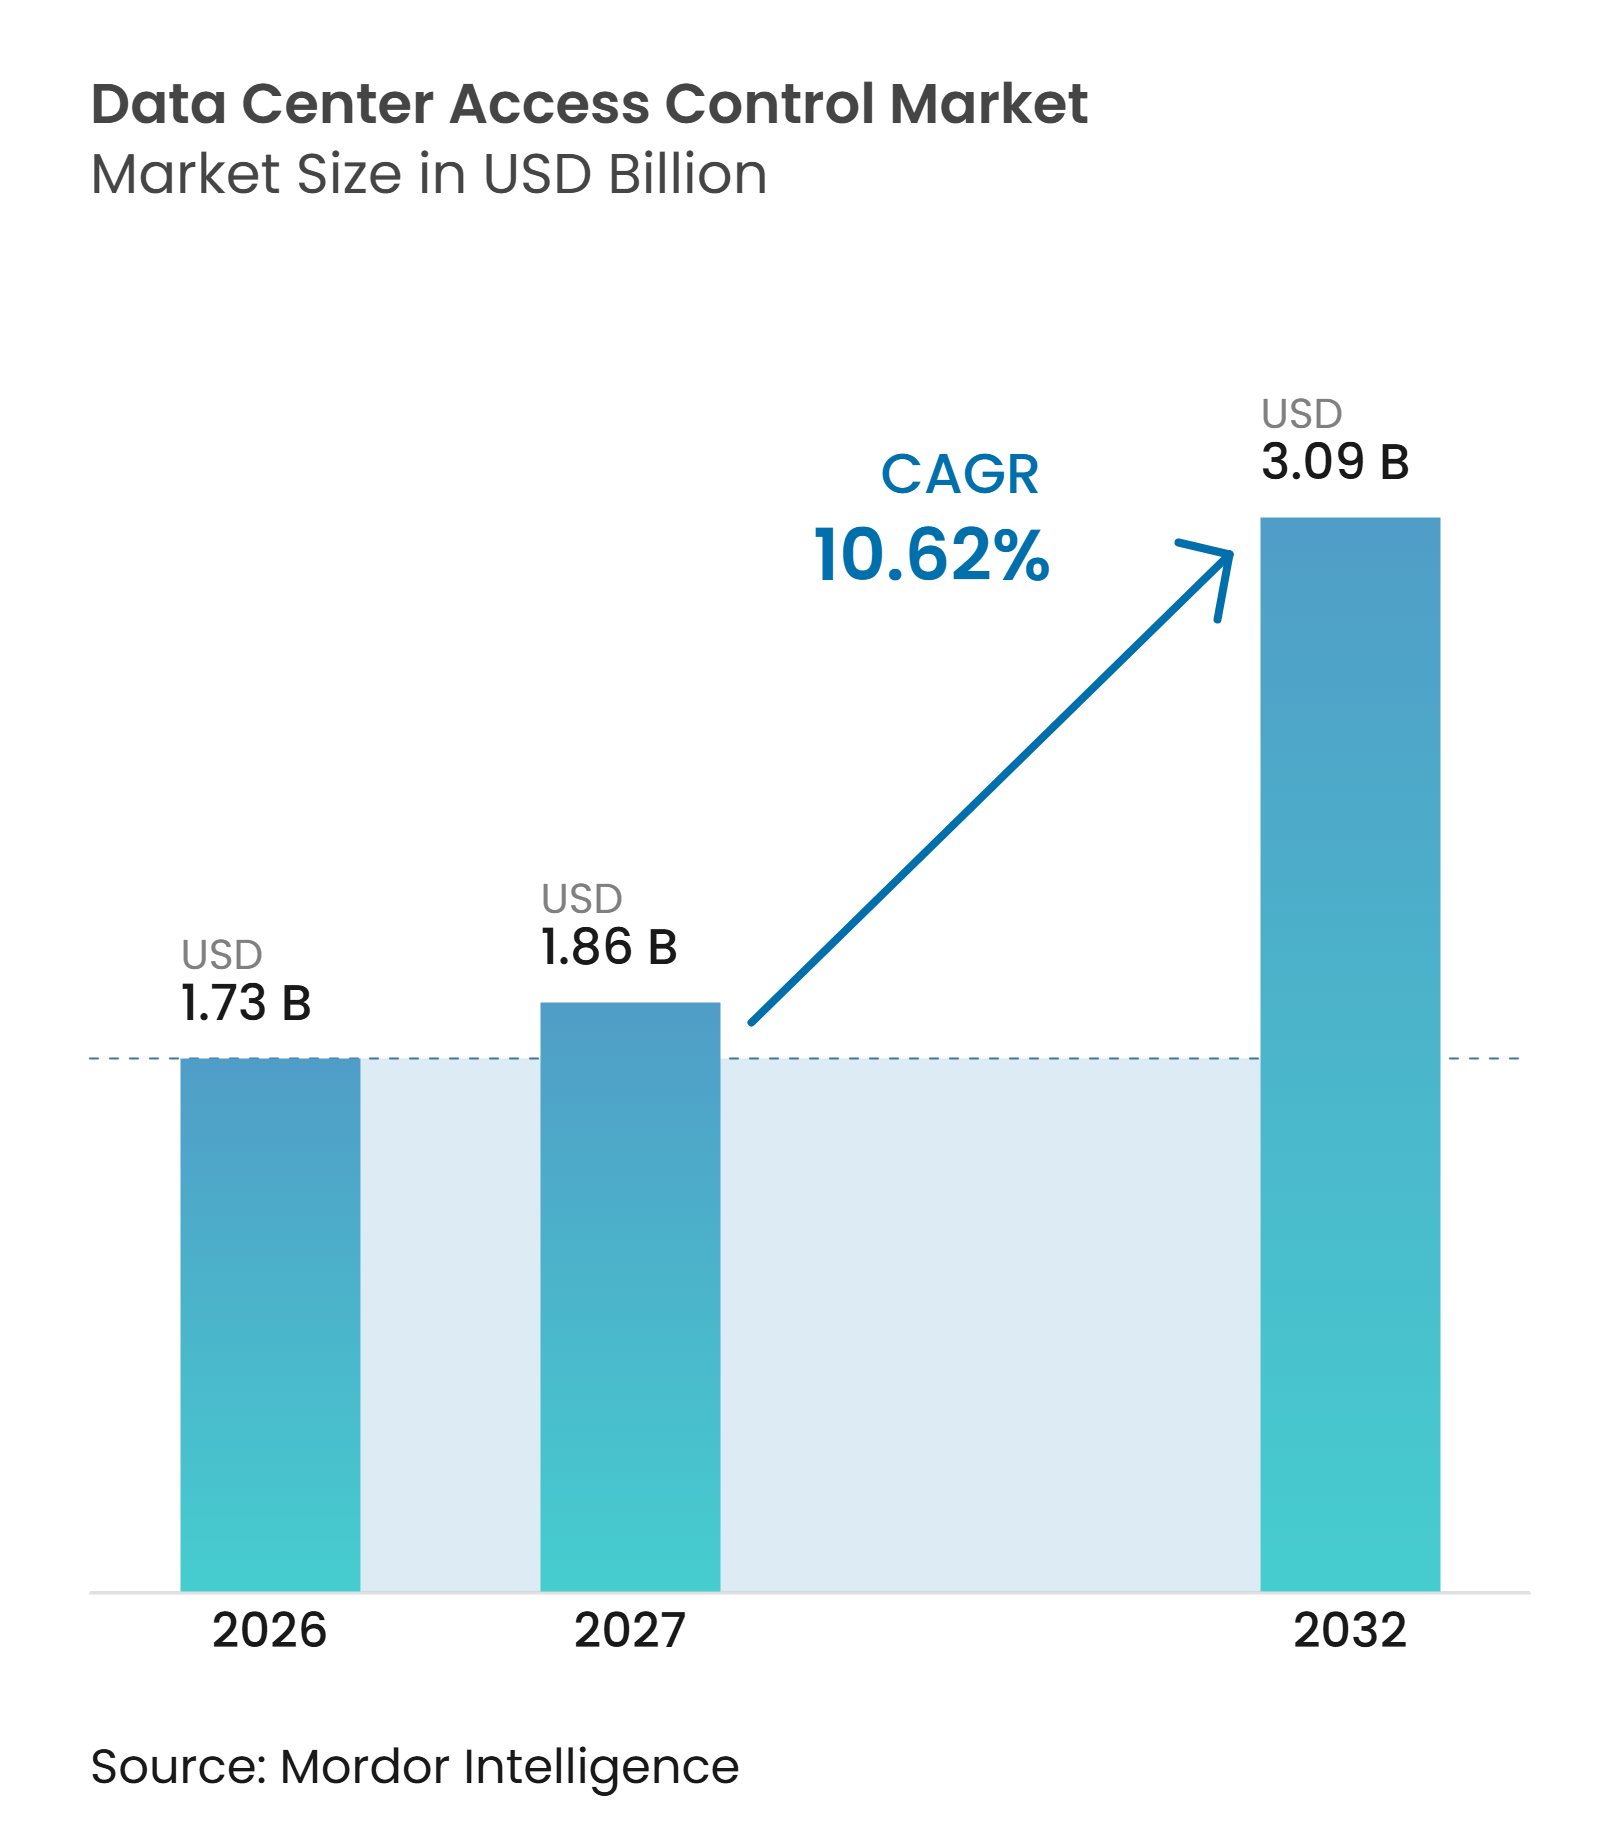
Se proyecta que el tamaño del mercado de control de acceso a centros de datos será de 1,73 mil millones de USD en 2026, 1,86 mil millones de USD en 2027, y alcanzará 3,09 mil millones de USD para 2032, expandiéndose a una CAGR del 10,62% de 2027 a 2032. El mercado de control de acceso a centros de datos está estrechamente vinculado a la construcción de nuevas instalaciones, ya que los lectores, controladores, herramientas de identidad y el trabajo de integración se especifican antes de que un sitio pueda operar. El mayor gasto en infraestructura de inteligencia artificial también está incrementando el valor del equipo almacenado en áreas restringidas, lo que respalda una protección más profunda en entradas, salas de servidores y gabinetes individuales. La seguridad física se está convirtiendo en parte de la gestión del riesgo operativo a medida que los operadores necesitan registros confiables para empleados, contratistas, visitantes e inquilinos. Los proveedores están respondiendo combinando hardware, administración en la nube, credenciales móviles y análisis de seguridad en una sola oferta. El mercado de control de acceso a centros de datos también enfrenta presión de tiempo porque los cronogramas de construcción acelerados pueden dejar el diseño de seguridad y la puesta en marcha por detrás de otros sistemas del edificio.
Conclusiones Clave del Informe
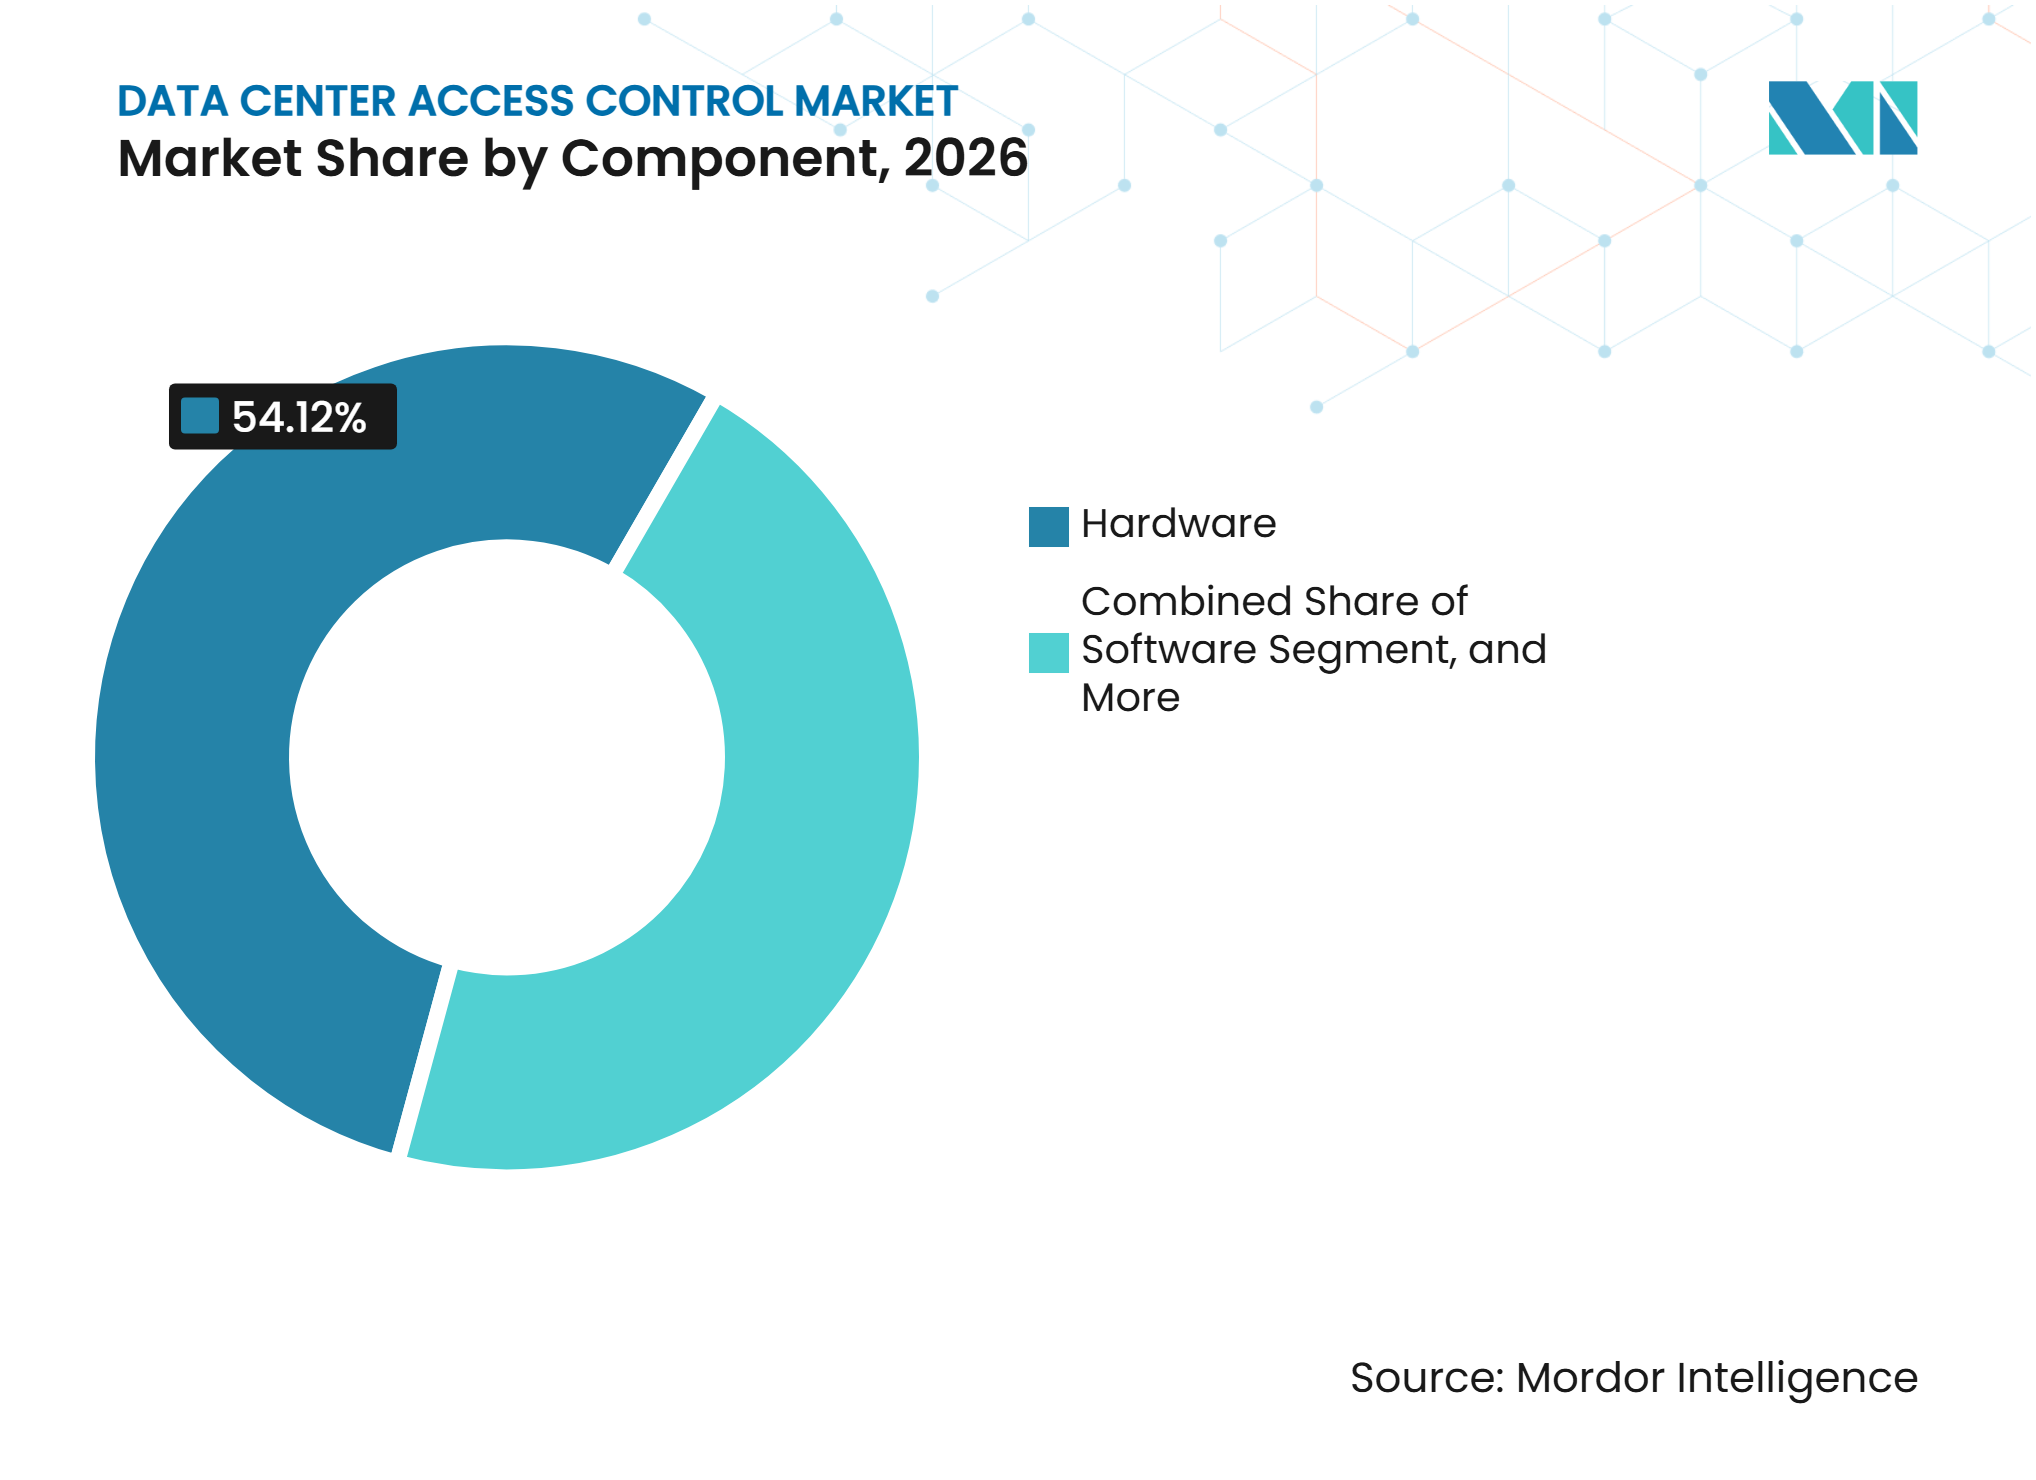
- Por componente, el hardware representó el 54,12% del mercado de control de acceso a centros de datos en 2026, mientras que se proyecta que el software se expanda a una CAGR del 12,50% hasta 2032.
- Por tecnología, los sistemas basados en tarjetas y credenciales representaron el 31,28% de la participación en 2026, mientras que se proyecta que las credenciales móviles y digitales se expandan a una CAGR del 15,30% hasta 2032.
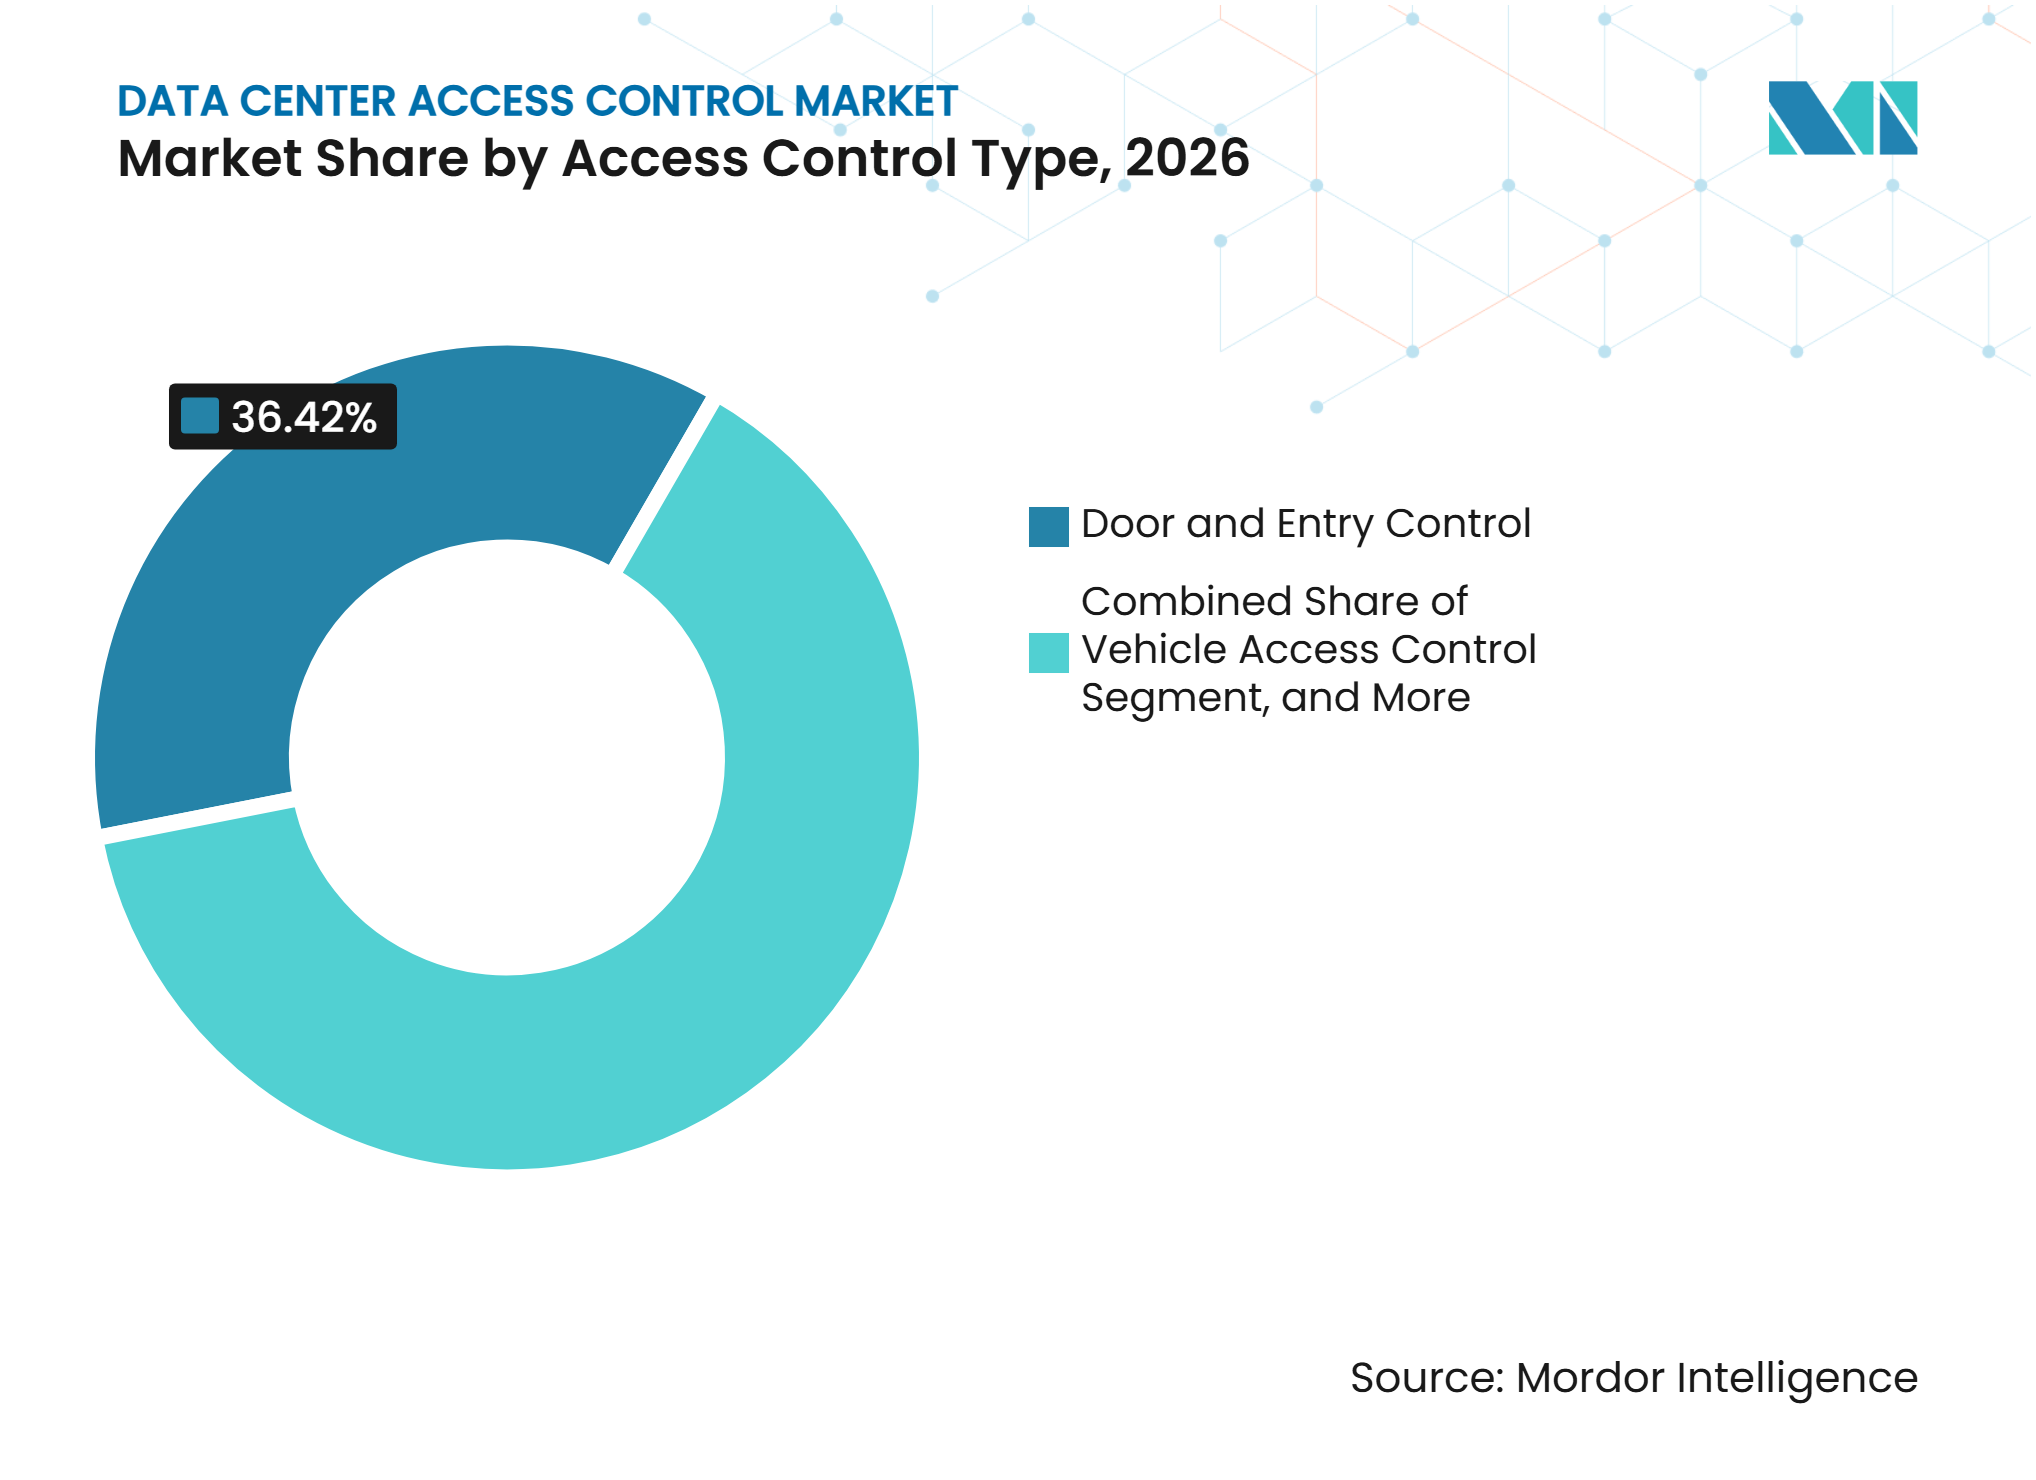
- Por tipo de control de acceso, el control de puertas y entradas representó el 36,42% de la participación en 2026, mientras que se proyecta que el control de acceso a nivel de rack y zonas restringidas se expanda a una CAGR del 15,60% hasta 2032.
- Por modelo de implementación, los sistemas en instalaciones propias representaron el 52,36% de la participación en 2026, mientras que se proyecta que los sistemas basados en la nube se expandan a una CAGR del 15,00% hasta 2032.
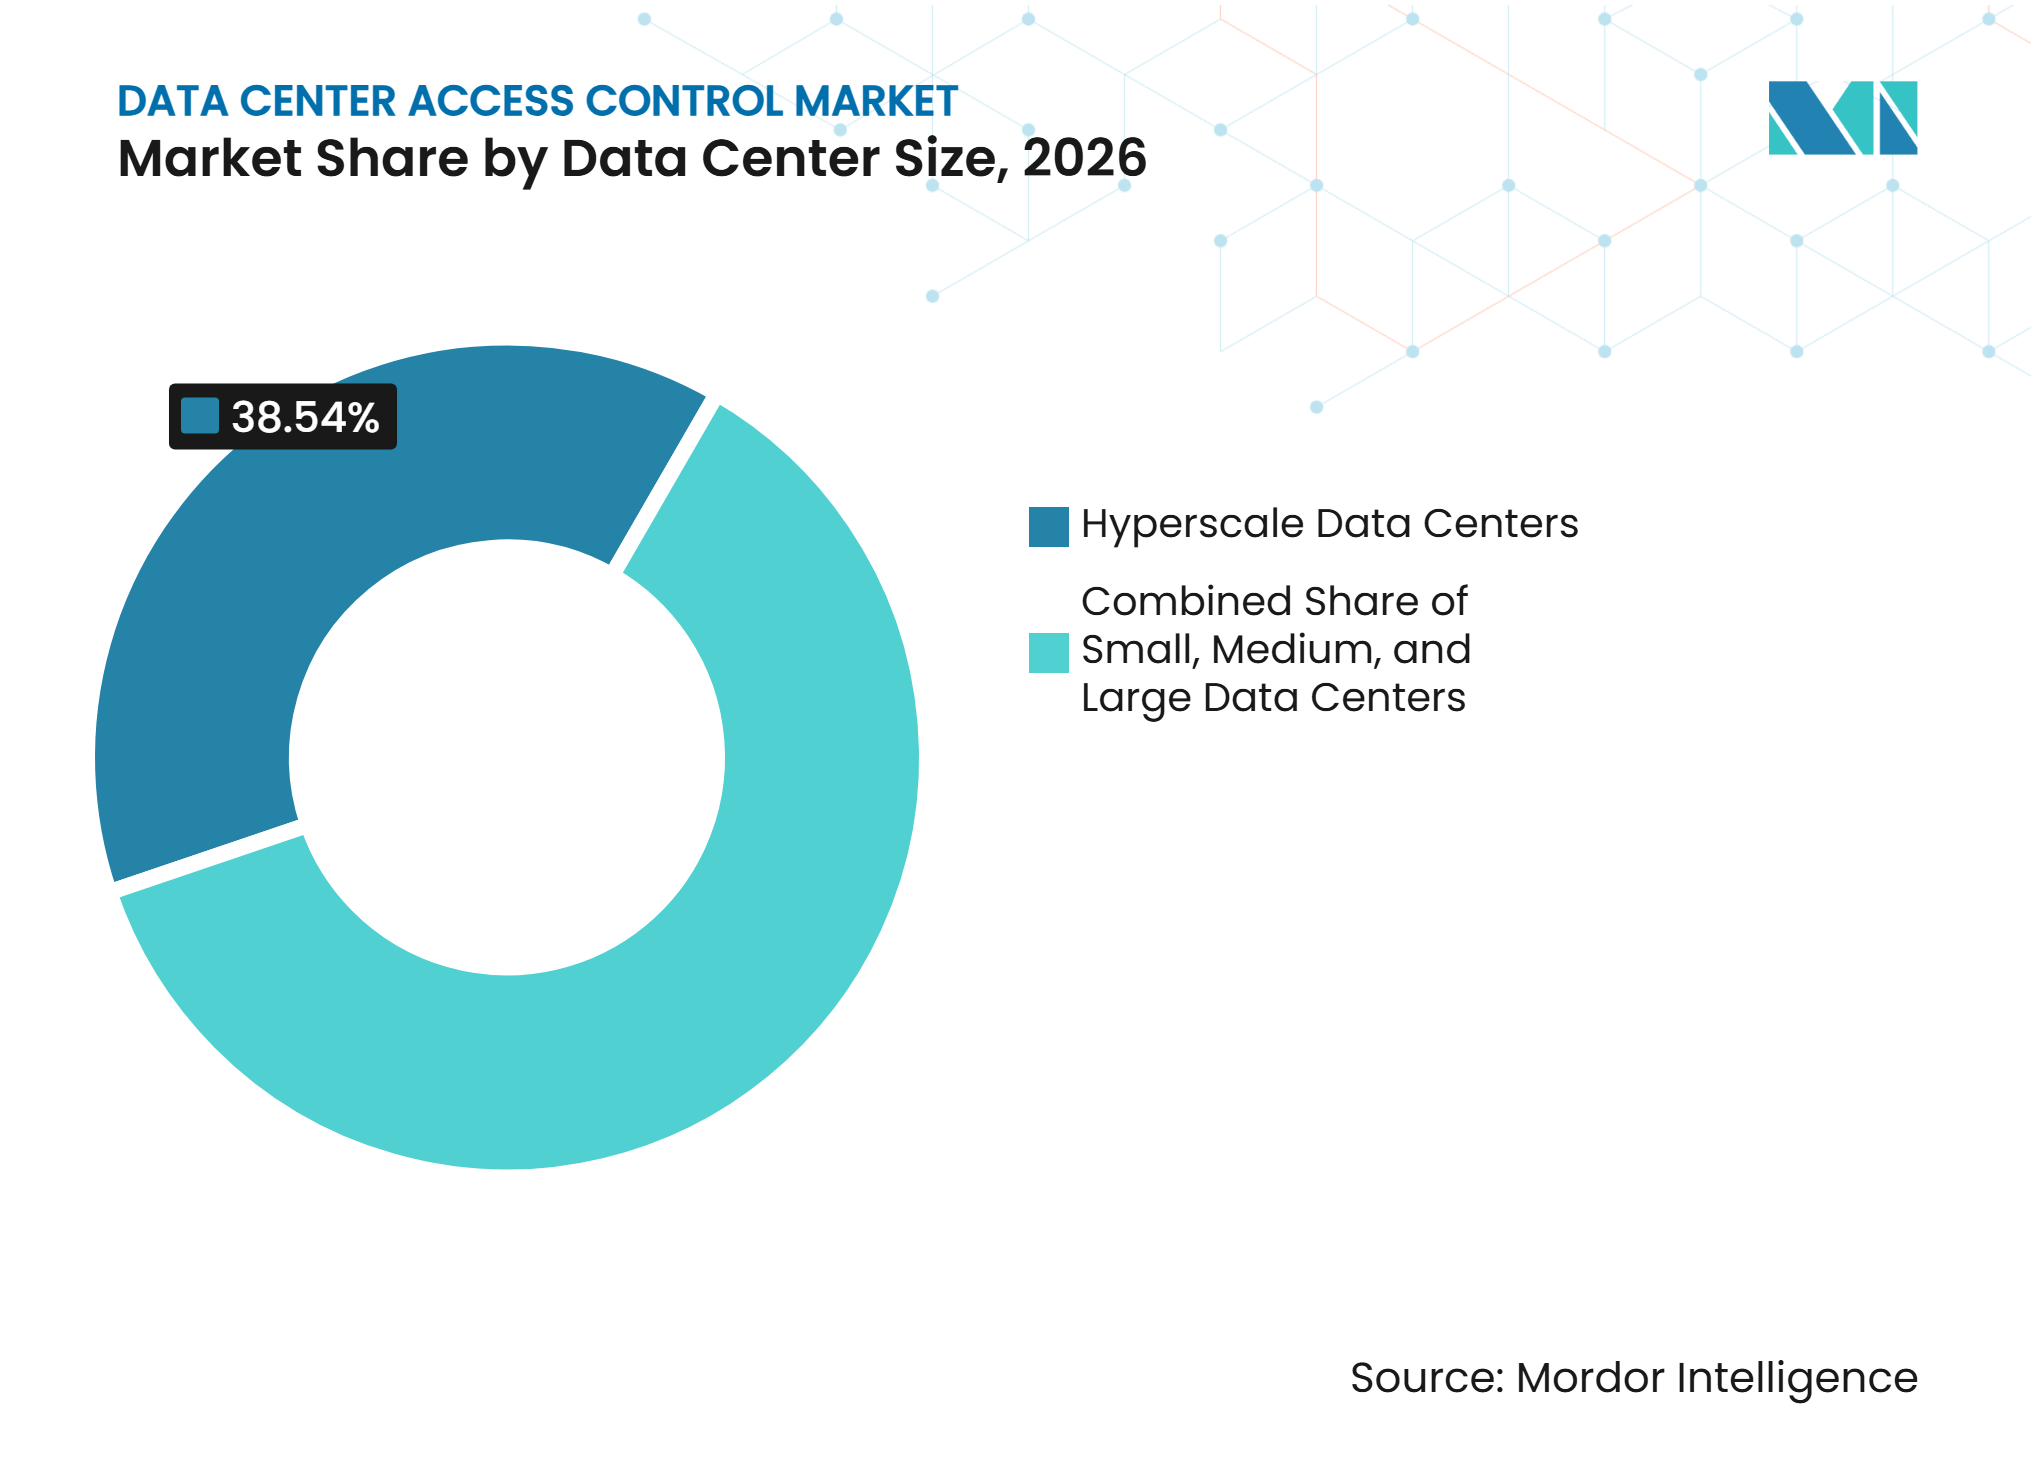
- Por tamaño de centro de datos, las instalaciones de hiperescala representaron el 38,54% de la participación en 2026 y se proyecta que se expandan a una CAGR del 13,40% hasta 2032.
- Por tipo de centro de datos, los proveedores de servicios en la nube representaron el 39,26% de la participación en 2026, mientras que se proyecta que los centros de datos empresariales y edge se expandan a una CAGR del 13,70% hasta 2032.
- Por geografía, América del Norte representó el 40,04% de la participación en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 12,31% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Expansión de Centros de Datos de Hiperescala y Colocación | +2.5% | Global, concentrado en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Aumento de los Requisitos de Seguridad Ciberfísica y Cumplimiento Normativo | +1.9% | Global, más fuerte en América del Norte, Europa y GCC | Mediano plazo (2-4 años) |
| Modernización de Credenciales Basadas en la Nube y Móviles | +1.5% | América del Norte y Europa, extendiéndose a Asia-Pacífico y América del Sur | Mediano plazo (2-4 años) |
| Densidad de Centros de Datos Preparados para IA y Protección a Nivel de Rack | +1.2% | América del Norte y Asia-Pacífico, con uso emergente en Oriente Medio | Largo plazo (≥ 4 años) |
| Adopción de Seguridad Física de Confianza Cero | +0.9% | Global, liderado por operadores empresariales y de hiperescala de América del Norte | Mediano plazo (2-4 años) |
| Protección de Sitios Edge Remotos y No Tripulados | +0.6% | América del Norte, Europa y ubicaciones periféricas de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Centros de Datos de Hiperescala y Colocación
El mercado de control de acceso a centros de datos se beneficia cuando los proyectos pasan de la fase de diseño a la construcción, ya que los sistemas de entrada física son necesarios antes de que el personal, los contratistas y el equipo puedan utilizar de forma segura las áreas controladas. Las instalaciones de colocación tienen requisitos adicionales que los despliegues convencionales de oficinas no abordan, incluidos los permisos de jaula específicos por inquilino, la verificación de contratistas, el acceso acompañado y los derechos auditables para cada visitante. Estos operadores también necesitan registros que puedan respaldar las revisiones de los clientes sobre los controles de PCI DSS y otras obligaciones contractuales. Las operaciones en fase de construcción crean una necesidad de seguridad separada porque los servidores, el equipo de red y la mano de obra especializada pueden llegar antes de que los sistemas de acceso permanentes estén completamente instalados. Este problema de sincronización respalda la acreditación por fases, los flujos de trabajo de acceso temporal y una coordinación más temprana entre los proveedores de seguridad, los equipos de construcción y los operadores de instalaciones. El mercado de control de acceso a centros de datos favorece, por tanto, a los proveedores que pueden respaldar la selección en la fase de diseño y los cronogramas de instalación, en lugar de solo entregar hardware en la puesta en marcha final.
Aumento de los Requisitos de Seguridad Ciberfísica y Cumplimiento Normativo
El reglamento de ejecución NIS2 de la Comisión Europea exige a los proveedores de servicios de computación en la nube y a los operadores de centros de datos cubiertos que apliquen medidas de gestión de riesgos que aborden la seguridad física y ambiental en sus instalaciones.[1] Estas obligaciones hacen que la entrada controlada, la supervisión y la conservación de evidencias sean relevantes para el modelo operativo, en lugar de tratarlas como características opcionales del edificio. Las revisiones SOC 2 Tipo II y las evaluaciones de seguridad de los clientes también aumentan la demanda de registros confiables de intentos de acceso, actividad de visitantes y procedimientos de respuesta. La orientación de la Asociación de la Industria de Seguridad identifica el control de acceso físico, la gestión de visitantes y la protección de áreas críticas como elementos centrales de la planificación de seguridad física de los centros de datos.[2] El mercado de control de acceso a centros de datos obtiene respaldo cuando los equipos de cumplimiento normativo necesitan sistemas que puedan mostrar quién ingresó a una ubicación sensible, cuándo ocurrió el acceso y si los permisos siguieron la política. Este requisito es particularmente importante para los sitios de múltiples inquilinos que deben demostrar la separación entre clientes, contratistas y personal operativo.
Modernización de Credenciales Basadas en la Nube y Móviles
Kastle anunció en marzo de 2026 que desplegó credenciales Aliro 1.0 en Apple Wallet, Google Wallet y Samsung Wallet a escala empresarial.[3] La Alianza de Estándares de Conectividad describe Aliro como un estándar común de credenciales de control de acceso diseñado para mejorar la interoperabilidad entre dispositivos móviles y lectores. Este enfoque puede reducir la dependencia de un único formato de tarjeta o ecosistema de credenciales propietario. Las credenciales móviles también permiten a los operadores emitir, cambiar y revocar permisos sin recuperar una tarjeta física de un contratista o visitante. La administración en la nube ofrece a los equipos de seguridad una forma común de gestionar estos flujos de trabajo en más de un sitio. El mercado de control de acceso a centros de datos está, por tanto, desplazando el valor hacia la gestión del ciclo de vida de las credenciales, las actualizaciones del sistema y las reglas de identidad, manteniendo al mismo tiempo la necesidad de lectores compatibles en cada punto controlado.
Densidad de Centros de Datos Preparados para IA y Protección a Nivel de Rack
Los despliegues de inteligencia artificial están concentrando equipos de cómputo valiosos dentro de racks de servidores de alta densidad, lo que incrementa el valor de los controles que protegen gabinetes individuales y zonas técnicas restringidas. Fingerprint Cards informó que ActChip introdujo una solución de acceso a racks de servidores en India utilizando su tecnología biométrica AllKey en febrero de 2026. La autenticación a nivel de gabinete puede complementar, en lugar de reemplazar, las puertas perimetrales y los controles de salas de servidores donde los operadores necesitan varios niveles de verificación. Este enfoque por capas es relevante cuando diferentes equipos requieren diferentes derechos para ingresar a una instalación, una sala, una jaula o un rack específico. El mercado de control de acceso a centros de datos puede beneficiarse a medida que los proveedores conectan cerraduras, lectores, eventos de acceso e información de video en sistemas que ayudan a los equipos a investigar actividades inusuales. También crea un ciclo de equipos más largo porque un operador puede agregar protección a nivel de rack después de instalar primero los controles a nivel de puerta.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Altos Costos de Capital e Integración | -1.5% | Global, más agudo en América del Sur y Asia-Pacífico emergente | Mediano plazo (2-4 años) |
| Vulnerabilidades de Ciberseguridad en Sistemas de Acceso Conectados | -1.0% | Global, elevado en Oriente Medio durante perturbaciones geopolíticas | Corto plazo (≤ 2 años) |
| Restricciones de Interoperabilidad de BMS y OT Heredados | -0.7% | Europa y ubicaciones maduras de América del Norte con bases instaladas envejecidas | Largo plazo (≥ 4 años) |
| Complejidad de Privacidad Biométrica, Consentimiento y Gobernanza | -0.4% | Europa, estados de EE. UU. con normativas similares a BIPA y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos de Capital e Integración
Un despliegue integral puede incluir lectores, controladores, cerraduras de gabinetes, software de visitantes, conexiones de red e integración con los sistemas de edificios existentes. Los operadores de colocación más pequeños y los propietarios en ubicaciones en desarrollo pueden escalonar esas compras porque los presupuestos de seguridad compiten con los requisitos de energía, refrigeración y tecnología de la información central. El trabajo de integración puede ser exigente cuando la videovigilancia, la gestión de edificios, el monitoreo de calefacción y refrigeración y los sistemas contra incendios utilizan formatos de datos separados. Esto crea la necesidad de habilidades especializadas de diseño e instalación que no siempre están disponibles al ritmo requerido por los programas de construcción. Las herramientas gestionadas en la nube pueden simplificar la administración, pero no eliminan el costo de reemplazar lectores, controladores y cableado envejecidos. El mercado de control de acceso a centros de datos puede, por tanto, enfrentar ciclos de selección más largos donde los operadores necesitan equilibrar las mejoras de seguridad frente a las necesidades de capital de una construcción de instalaciones más amplia.
Vulnerabilidades de Ciberseguridad en Sistemas de Acceso Conectados
Los sistemas de acceso conectados introducen un riesgo cibernético que debe gestionarse junto con el riesgo físico de entrada no autorizada. Un sistema de credenciales comprometido puede exponer información sobre eventos de entrada o crear una vía para interrumpir dispositivos conectados a una red más amplia. La Asociación de la Industria de Seguridad recomienda un enfoque basado en el riesgo que considere la arquitectura del sistema, la configuración segura, la gestión de credenciales, el monitoreo y el mantenimiento planificado para la tecnología de seguridad física. Los controladores en instalaciones propias más antiguos pueden ser difíciles de actualizar cuando tienen características de seguridad limitadas o fueron instalados como sistemas separados. Reemplazar esos sistemas puede aplazar la adquisición porque la actualización puede requerir cambios de hardware, software, red y procesos operativos al mismo tiempo. El mercado de control de acceso a centros de datos debe abordar este problema mediante prácticas seguras de firmware, gestión remota restringida y responsabilidad clara para la aplicación de parches y el monitoreo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Crecimiento del Software Transforma la Cadena de Valor del Control de AccesoEl hardware representó el 54,12% de los ingresos en 2026 porque cada instalación nueva o actualizada necesita lectores, controladores, cerraduras y otros equipos físicos en las ubicaciones controladas. El tamaño del mercado de control de acceso a centros de datos para hardware sigue vinculado a las aperturas de instalaciones, los proyectos de renovación y el número de puertas, jaulas, gabinetes y puntos de carga que requieren protección. La demanda de hardware está respaldada por el requisito práctico de autenticar a las personas en el punto de entrada, incluso cuando la capa de gestión se traslada a la nube. La nueva construcción también genera demanda de instalación antes de que un sitio comience sus operaciones normales. Los proveedores de hardware deben mantener la compatibilidad con credenciales móviles, biometría y requisitos de seguridad de red a medida que evolucionan las especificaciones de los clientes.
Se proyecta que el software se expanda a una CAGR del 12,50% hasta 2032 a medida que los operadores centralizan la emisión de credenciales, la aplicación de políticas, los registros de auditoría y la revisión de eventos. Las plataformas basadas en suscripción pueden ayudar a los clientes a gestionar múltiples instalaciones y reducir la dependencia de servidores de gestión locales. Los servicios siguen siendo importantes porque los equipos de instalación deben conectar los sistemas de acceso con entornos de video, gestión de edificios y tecnología operativa. Johnson Controls y NVIDIA anunciaron una colaboración en arquitecturas de referencia para centros de datos de inteligencia artificial a escala de gigavatios, lo que demuestra que la planificación de los sistemas de edificios se está abordando cada vez más en las etapas tempranas del diseño de grandes campus de inteligencia artificial. La industria de control de acceso a centros de datos se está moviendo, en consecuencia, hacia una combinación de equipos físicos, administración de software recurrente y soporte de despliegue especializado.



Por Tecnología:
Las Credenciales Móviles Desafían el Modelo de Tarjeta HeredadoLos sistemas basados en tarjetas y credenciales representaron el 31,28% en 2026, lo que refleja la amplia base instalada de credenciales y lectores de tarjetas en las instalaciones operativas. Esta base continúa sirviendo al personal, los visitantes y los contratistas donde los operadores necesitan flujos de trabajo familiares y una entrada confiable en muchas ubicaciones. El mercado de control de acceso a centros de datos mantiene los sistemas de tarjetas relevantes porque pueden operar dentro de diseños de seguridad por capas que también incluyen PIN, biometría y procedimientos de escolta. Los parques de tarjetas existentes también crean un ciclo de reemplazo gradual en lugar de un cambio tecnológico inmediato. La compatibilidad de los lectores seguirá siendo importante a medida que los administradores de instalaciones actualicen el equipo por etapas.
Se proyecta que las credenciales móviles y digitales se expandan a una CAGR del 15,30% hasta 2032 a medida que la interoperabilidad reduce las barreras para el acceso basado en billetera digital. Aliro ofrece a los proveedores un marco común para dispositivos y lectores de acceso, lo que puede hacer que el despliegue móvil sea más práctico en portafolios diversos. Los sistemas biométricos siguen siendo adecuados para zonas de mayor seguridad donde se necesita un vínculo más sólido entre una persona y un evento de acceso. Los sistemas de PIN y teclado pueden proporcionar un paso de verificación adicional en mantraps y otras ubicaciones que requieren una entrada deliberada. El mercado de control de acceso a centros de datos tiene espacio para que estas tecnologías coexistan porque cada una sirve a un equilibrio diferente de velocidad, garantía, privacidad y simplicidad operativa.
Por Tipo de Control de Acceso:
La Seguridad a Nivel de Rack Sigue la Densidad de CómputoEl control de puertas y entradas representó el 36,42% de la participación del mercado de control de acceso a centros de datos en 2026 porque cada instalación debe proteger su perímetro, vestíbulos, mantraps y entradas a salas de servidores. Estos sistemas establecen las capas de acceso iniciales que determinan quién puede moverse desde el espacio público hacia el espacio operativo. Los controles de puertas también admiten permisos con horario para empleados, visitantes, contratistas y personal de entrega. Siguen siendo la primera compra de seguridad física para nuevos sitios y un punto de actualización común para edificios existentes. La categoría debe admitir registros claros que puedan revisarse después de un incidente o durante una auditoría de clientes.
Se proyecta que los controles a nivel de rack y de zonas restringidas se expandan a una CAGR del 15,60% hasta 2032 a medida que el equipo de inteligencia artificial aumenta el valor concentrado en gabinetes específicos y áreas técnicas. Las cerraduras electrónicas de rack y los lectores de gabinetes pueden agregar una capa de permisos separada después de que una persona haya pasado una puerta de edificio o sala de servidores. Los torniquetes y los controles de personal ayudan a reducir el acceso no autorizado por seguimiento en entradas de alto tráfico, mientras que los sistemas de gestión de visitantes admiten el acceso acompañado y las credenciales de tiempo limitado. Los controles de acceso vehicular también son relevantes en grandes campus donde el tráfico de construcción, entrega y mantenimiento debe dirigirse a través de puertas controladas. El mercado de control de acceso a centros de datos dependerá cada vez más de sistemas que conecten estas capas sin hacer innecesariamente difíciles las operaciones rutinarias.

Por Modelo de Implementación:
La Implementación en la Nube Gana Terreno frente a la Base InstaladaLos sistemas en instalaciones propias representaron el 52,36% en 2026 porque muchas instalaciones de colocación y empresariales se construyeron en torno a controladores gestionados localmente y servidores en el sitio. Los operadores pueden conservar estos sistemas donde las políticas, los procesos internos o las inversiones existentes favorecen el control local. La implementación en instalaciones propias también puede seleccionarse cuando una instalación necesita supervisión directa de datos sensibles u opera bajo condiciones estrictas de manejo de datos locales. Esta base instalada ofrece a los proveedores una gran oportunidad de actualización e integración. El mercado de control de acceso a centros de datos debe respaldar la modernización sin interrumpir las operaciones críticas de las instalaciones.
Se proyecta que los sistemas basados en la nube se expandan a una CAGR del 15,00% hasta 2032 porque pueden gestionar permisos, actualizaciones y el estado del sistema en ubicaciones distribuidas. Son útiles para organizaciones con contratistas o equipos de soporte que se desplazan entre sitios y necesitan que sus derechos se cambien rápidamente. Los diseños híbridos pueden mantener la información sensible localmente mientras proporcionan capacidades de gestión en la nube seleccionadas. Genetec describe su enfoque Cloudlink como una forma de conectar los dispositivos de seguridad existentes a los servicios en la nube, lo que refleja el interés en rutas de migración que no requieren un reemplazo completo del sistema. La industria de control de acceso a centros de datos continuará respaldando los 3 modelos porque los requisitos de los clientes difieren según la base instalada, las necesidades de cumplimiento normativo y la escala operativa.
Por Tamaño de Centro de Datos:
Las Instalaciones de Hiperescala Lideran en Escala e Intensidad de GastoLas instalaciones de hiperescala representaron el 38,54% en 2026 y se proyecta que se expandan a una CAGR del 13,40% hasta 2032. Su escala requiere protección para perímetros extensos, múltiples edificios, áreas logísticas, salas de servidores, salas de red y zonas técnicas restringidas. Estos proyectos también involucran grandes fuerzas laborales de construcción y mantenimiento, lo que hace que las credenciales temporales, los controles de visitantes y los registros de auditoría claros sean importantes. Las instalaciones grandes tienen necesidades similares, aunque sus programas pueden ser más pequeños y menos estandarizados entre sitios. El mercado de control de acceso a centros de datos se beneficia cuando los operadores incorporan la arquitectura de seguridad en las etapas tempranas de la planificación del campus.
Las instalaciones medianas pueden ser atractivas para las ofertas gestionadas en la nube que reducen la necesidad de un gran equipo interno de administración de seguridad. Las instalaciones pequeñas y las ubicaciones edge empresariales suelen ser más sensibles al costo de capital, lo que puede favorecer los paquetes preconfigurados sobre los despliegues altamente personalizados. Los compradores de hiperescala, por el contrario, pueden buscar sistemas que se integren con múltiples herramientas operativas y de seguridad en un amplio parque de instalaciones. Los proyectos de mayor valor pueden, por tanto, requerir una combinación de productos estándar, integración extensa y soporte de servicio detallado. El mercado de control de acceso a centros de datos continúa sirviendo a distintas necesidades de los compradores incluso cuando el objetivo central sigue siendo la entrada física controlada y rastreable.
Por Tipo de Centro de Datos:
Los Sitios Empresariales y Edge Forman el Segmento de Mayor CrecimientoLos proveedores de servicios en la nube representaron el 39,26% en 2026 porque sus grandes huellas físicas y responsabilidades con los clientes requieren una protección integral en muchas instalaciones. Sus requisitos a menudo incluyen la separación de inquilinos, procesos estrictos de visitantes y evidencia confiable para las revisiones de clientes y reguladores. Los sitios de colocación enfrentan una complejidad comparable porque muchas organizaciones comparten un solo edificio mientras necesitan derechos separados para salas, jaulas y gabinetes. Estos entornos hacen que la administración de identidades y la generación de informes de auditoría sean requisitos centrales del producto. El mercado de control de acceso a centros de datos respalda a estos operadores con sistemas que pueden aplicar diferentes políticas sin crear brechas entre los inquilinos.
Se proyecta que los centros de datos empresariales y edge se expandan a una CAGR del 13,70% hasta 2032 a medida que las organizaciones utilizan entornos de computación más distribuidos. Los sitios edge pueden operar con pocos miembros del personal y necesitan gestión remota, alertas de manipulación y funciones locales que continúen durante las interrupciones de red. La guía de confianza cero del Instituto Nacional de Estándares y Tecnología enfatiza que las decisiones de acceso deben evaluarse continuamente en lugar de asumirse desde la ubicación de red. Esta lógica respalda una coordinación más estrecha entre los permisos físicos y los procesos de seguridad más amplios en ubicaciones remotas. El mercado de control de acceso a centros de datos puede abordar este segmento con controladores resilientes, administración remota de credenciales y rutas de escalada claras para eventos de acceso inusuales.
Análisis Geográfico
América del Norte
América del Norte representó el 40,04% de la participación del mercado de control de acceso a centros de datos en 2026, respaldada por una profunda concentración de actividad de infraestructura en la nube, colocación e inteligencia artificial. Los compradores de la región a menudo requieren registros formales de visitantes, registros de acceso y controles definidos para áreas sensibles porque atienden a clientes empresariales y del sector público. FedRAMP exige a los proveedores de servicios en la nube que trabajan con el gobierno de los Estados Unidos que cumplan con los requisitos de control de seguridad definidos, lo que hace que los procesos de seguridad operativa documentados sean relevantes para la adquisición. La región también tiene una amplia base instalada de sistemas de tarjetas convencionales, lo que crea oportunidades para introducir credenciales móviles y administración en la nube durante los proyectos de renovación. Los proveedores de seguridad pueden diferenciarse ofreciendo una ruta práctica desde equipos más antiguos hacia sistemas conectados sin interrumpir una instalación que opera de forma continua.
Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,31% hasta 2032 a medida que los operadores agregan capacidad en ubicaciones de centros de datos establecidas y emergentes. El tamaño del mercado de control de acceso a centros de datos en la región está respaldado por proyectos en terrenos sin desarrollar, donde los sistemas de seguridad pueden diseñarse con los planos del edificio en lugar de agregarse posteriormente. India es relevante para la protección biométrica y a nivel de gabinete a medida que los proveedores apuntan a instalaciones de alta densidad y requisitos de componentes locales. El trabajo de Fingerprint Cards con ActChip muestra que el acceso biométrico a racks se está desarrollando para el uso en centros de datos de India. Las liberaciones de capacidad controladas de Singapur pueden hacer que los desarrollos autorizados sean oportunidades especialmente importantes para los proveedores de seguridad. China también aplica estándares de diseño de centros de datos que dan forma a la clasificación de las instalaciones y las protecciones físicas necesarias en cada nivel, por lo que los factores de cumplimiento normativo siguen siendo importantes para los proyectos en toda la región.
Europa, Oriente Medio, América del Sur y África
Europa es un entorno maduro de actualización donde las obligaciones de seguridad física de NIS2 respaldan la inversión en controles, monitoreo y eventos de acceso registrados en las instalaciones cubiertas. Las normas de protección de datos, incluido el Reglamento General de Protección de Datos, pueden influir en cómo los operadores seleccionan herramientas biométricas y gestionan información de identidad sensible. Oriente Medio está atrayendo nuevos desarrollos de centros de datos, y los proveedores pueden utilizar diseños híbridos donde se requiere el manejo local de datos junto con características de gestión centralizada. América del Sur sigue siendo un entorno de adopción más temprana donde los controles de entrada y vestíbulo pueden ser prioridades iniciales antes de que un sitio implemente una protección de gabinetes más detallada. Los despliegues africanos comúnmente comienzan con sistemas de perímetro y nivel de entrada, aunque la gestión en la nube puede mejorar la cobertura para sitios con personal local limitado. En estas geografías mixtas, el mercado de control de acceso a centros de datos puede expandirse a través de productos modulares que se adapten tanto a nuevas instalaciones como a actualizaciones graduales.
Panorama Competitivo
Concentración del Mercado
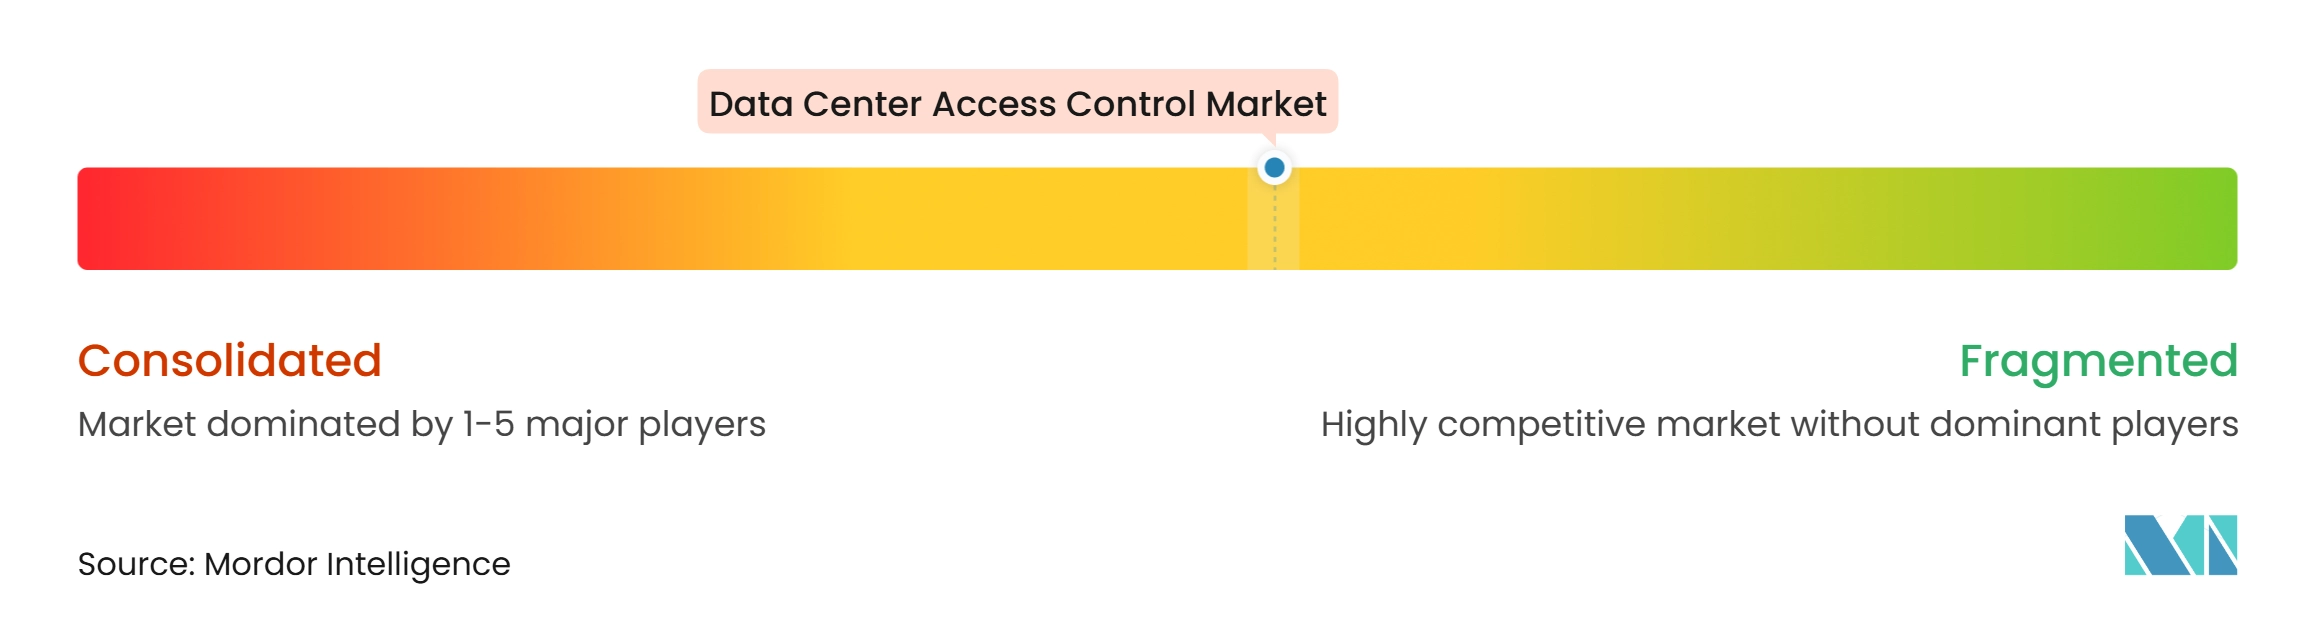
El mercado de control de acceso a centros de datos incluye grandes proveedores de seguridad integrada, proveedores especializados de plataformas de acceso y empresas enfocadas en la protección biométrica o a nivel de gabinete. ASSA ABLOY, dormakaba, Honeywell, Johnson Controls, Allegion, Genetec, Brivo, Suprema e IDEMIA Identity and Security sirven a diferentes partes de este campo competitivo. Los compradores pueden seleccionar ofertas integradas cuando desean un único proveedor para puertas, lectores, controladores, cerraduras y soporte operativo. Otros compradores pueden elegir plataformas especializadas donde la administración en la nube, la garantía biométrica o la compatibilidad con dispositivos existentes es más importante. Esta combinación mantiene el entorno competitivo amplio en lugar de estar controlado por un único tipo de producto o proveedor.
Dormakaba completó su adquisición de TANlock en julio de 2025, añadiendo cerraduras de rack electromecánicas y lectores IP para centros de datos e infraestructura crítica. La empresa también anunció su adquisición en agosto de 2026 de los negocios operativos de Azure Access Technology y Apollo Security para expandir su posición en el control de acceso en América del Norte. ASSA ABLOY anunció su adquisición de Kentix en octubre de 2025, ampliando su portafolio de acceso digital y monitoreo para aplicaciones en centros de datos. Estas acciones muestran que los proveedores más grandes están llenando las brechas de portafolio en seguridad de gabinetes, monitoreo, flexibilidad de controladores y gestión de identidades conectada a la nube. El mercado de control de acceso a centros de datos probablemente favorecerá a los proveedores que puedan vincular el control de entrada con flujos de trabajo de seguridad física más amplios.
La revisión con soporte de inteligencia artificial de eventos de credenciales, señales de video y patrones de movimiento inusuales se está convirtiendo en un área de diferenciación para las plataformas de seguridad. Las credenciales móviles son otro foco porque los operadores quieren una emisión y revocación más sencilla para contratistas y personal temporal. El segmento edge no tripulado sigue abierto a proveedores que puedan proporcionar controles robustos, administración remota, alertas de manipulación y operación local confiable. Ninguna empresa en el material proporcionado muestra tener una participación dominante en este segmento especializado. La competencia, por tanto, continúa dependiendo de la capacidad de despliegue, la interoperabilidad, la seguridad del sistema y el soporte para el modelo operativo específico de una instalación.
Líderes de la Industria de Control de Acceso a Centros de Datos
-
ASSA ABLOY AB
-
dormakaba Holding AG
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Allegion plc
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Control de Acceso a Centros de Datos Empresas cubiertas en este informe
- ASSA ABLOY AB
- dormakaba Holding AG
- Johnson Controls International plc
- Honeywell International Inc.
- Allegion plc
- HID Global Corporation
- Siemens AG
- Schneider Electric SE
- Robert Bosch GmbH
- Genetec Inc.
- Axis Communications AB
- Gallagher Group Limited
- Suprema Inc.
- Nedap N.V.
- Salto Systems S.L.
- Brivo Systems, LLC
- NEC Corporation
- IDEMIA Identity & Security SAS
- AMAG Technology, Inc.
- Gunnebo AB
- Verkada Inc.
- Convergint Technologies LLC
Desarrollos recientes de la industria en Mercado de Control de Acceso a Centros de Datos
- Agosto de 2026: dormakaba adquirió los negocios operativos de Azure Access Technology Inc. y Apollo Security en Newport Beach, California, con la transacción firmada y cerrada el 14 de agosto de 2026. Azure Access ofrece una plataforma de controlador de arquitectura abierta para integradores OEM. Apollo Security desarrolla sistemas de control de acceso y seguridad integrada. En conjunto, los negocios agregan aproximadamente 30 empleados y refuerzan las capacidades de renovación de centros de datos en América del Norte de dormakaba.
- Marzo de 2026: Kastle se convirtió en el primer proveedor en desplegar credenciales Aliro 1.0 simultáneamente en las plataformas Apple Wallet, Google Wallet y Samsung a escala empresarial, eliminando la fragmentación de credenciales propietarias entre los proveedores de hardware de control de acceso. El hito acelera la adopción de credenciales móviles para los operadores de centros de datos que utilizan los servicios de seguridad física gestionada de Kastle y establece Aliro como un estándar empresarial viable.
- Enero de 2026: ASSA ABLOY presentó su portafolio ampliado de seguridad para centros de datos e IoT en Intersec Dubai 2026, celebrado del 12 al 14 de enero, con la plataforma KentixONE adquirida a través de la transacción de Kentix de octubre de 2025. KentixONE integra el control de acceso con el monitoreo de más de 40 tipos de amenazas físicas, incluidos incendios, anomalías de energía e intrusiones, en el espacio blanco de los centros de datos. La actividad señala el énfasis estratégico de ASSA ABLOY en el mercado de centros de datos del GCC.
- Noviembre de 2025: Dormakaba realizó una inversión de capital de riesgo en RealSense, una empresa de visión por computadora impulsada por inteligencia artificial, y se asoció con la empresa para desarrollar soluciones inteligentes de control de acceso que combinan análisis de comportamiento con la toma de decisiones de acceso físico. La inversión posiciona a dormakaba para ofrecer gestión de acceso y video correlacionada con inteligencia artificial en los puntos de entrada de los centros de datos, más allá de la autorización tradicional por lector de credenciales.
Alcance del Informe Global del Mercado de Control de Acceso a Centros de Datos
El Mercado de Control de Acceso a Centros de Datos comprende soluciones de seguridad que gestionan, autentican y monitorean el acceso físico a las instalaciones de centros de datos, la infraestructura crítica y las zonas restringidas. Estos sistemas ayudan a prevenir la entrada no autorizada, proteger los activos de tecnología de la información de alto valor y garantizar la continuidad operativa mediante la verificación de identidad, la autorización de acceso, el monitoreo en tiempo real y las capacidades de auditoría. El crecimiento del mercado está impulsado por el aumento de los riesgos de ciberseguridad, las crecientes inversiones en centros de datos de hiperescala y colocación, requisitos de cumplimiento normativo más estrictos y la creciente necesidad de una seguridad física sólida en toda la infraestructura digital de misión crítica.
El Informe del Mercado de Control de Acceso a Centros de Datos está segmentado por Componente (Hardware, Software y Servicios de Instalación, Integración y Soporte), Tecnología (Sistemas Basados en Tarjetas y Credenciales, Sistemas Biométricos, Credenciales Móviles y Digitales, Sistemas de PIN y Teclado y Sistemas de Autenticación Multifactor), Tipo de Acceso (Control de Puertas y Entradas, Torniquetes y Sistemas de Entrada de Personal, Control de Acceso Vehicular, Gestión de Visitantes y Contratistas y Control de Acceso a Nivel de Rack y Zonas Restringidas), Implementación (Sistemas en Instalaciones Propias, Sistemas Basados en la Nube y Sistemas Híbridos), Tamaño (Pequeño, Mediano, Grande e Hiperescala), Tipo (Colocación, Proveedores de Servicios en la Nube y Empresarial y Edge) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio, África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Hardware |
| Software |
| Servicios de Instalación, Integración y Soporte |
| Sistemas Basados en Tarjetas y Credenciales |
| Sistemas Biométricos |
| Credenciales Móviles y Digitales |
| Sistemas de PIN y Teclado |
| Sistemas de Autenticación Multifactor |
| Control de Puertas y Entradas |
| Torniquetes y Sistemas de Entrada de Personal |
| Control de Acceso Vehicular |
| Gestión de Visitantes y Contratistas |
| Control de Acceso a Nivel de Rack y Zonas Restringidas |
| Sistemas en Instalaciones Propias |
| Sistemas Basados en la Nube |
| Sistemas Híbridos |
| Pequeño |
| Mediano |
| Grande |
| Hiperescala |
| Colocación |
| Proveedores de Servicios en la Nube |
| Empresarial y Edge |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Resto de África | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico |
| Por Componente | Hardware | |
| Software | ||
| Servicios de Instalación, Integración y Soporte | ||
| Por Tecnología | Sistemas Basados en Tarjetas y Credenciales | |
| Sistemas Biométricos | ||
| Credenciales Móviles y Digitales | ||
| Sistemas de PIN y Teclado | ||
| Sistemas de Autenticación Multifactor | ||
| Por Tipo de Control de Acceso | Control de Puertas y Entradas | |
| Torniquetes y Sistemas de Entrada de Personal | ||
| Control de Acceso Vehicular | ||
| Gestión de Visitantes y Contratistas | ||
| Control de Acceso a Nivel de Rack y Zonas Restringidas | ||
| Por Modelo de Implementación | Sistemas en Instalaciones Propias | |
| Sistemas Basados en la Nube | ||
| Sistemas Híbridos | ||
| Por Tamaño de Centro de Datos | Pequeño | |
| Mediano | ||
| Grande | ||
| Hiperescala | ||
| Por Tipo de Centro de Datos | Colocación | |
| Proveedores de Servicios en la Nube | ||
| Empresarial y Edge | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Resto de África | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de control de acceso a centros de datos?
Se proyecta que el mercado de control de acceso a centros de datos sea de 1,73 mil millones de USD en 2026, 1,86 mil millones de USD en 2027 y 3,09 mil millones de USD para 2032, a una CAGR del 10,62% de 2027 a 2032.
¿Qué componente tiene la mayor participación en el control de acceso a centros de datos?
El hardware lidera con el 54,12% en 2026 porque las instalaciones necesitan lectores, controladores, cerraduras y otros equipos en los puntos de entrada controlados.
¿Qué tecnología se espera que se expanda más rápido?
Se proyecta que las credenciales móviles y digitales se expandan a una CAGR del 15,30% hasta 2032 a medida que las credenciales de billetera digital interoperables y la administración en la nube se utilizan más ampliamente.
¿Por qué la protección a nivel de rack está ganando importancia en los centros de datos?
El equipo de inteligencia artificial puede aumentar el valor almacenado en un solo gabinete, lo que lleva a los operadores a agregar cerraduras electrónicas y verificaciones de identidad más sólidas más allá de los controles a nivel de puerta.
¿Qué región lidera la demanda de control de acceso para centros de datos?
América del Norte representa el 40,04% en 2026, respaldada por los requisitos de instalaciones de hiperescala, nube, colocación, empresariales y del sector público.
¿Cómo ayudan los sistemas de acceso basados en la nube a los operadores?
Pueden centralizar la gestión de credenciales, respaldar la revocación remota, habilitar la administración de múltiples sitios y proporcionar una ruta para gestionar instalaciones distribuidas.