
Tamanho e Participação do Mercado de Segurança de Registro de Contêineres
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 1.21 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.28 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 22.07 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Registro de Contêineres por Mordor Intelligence
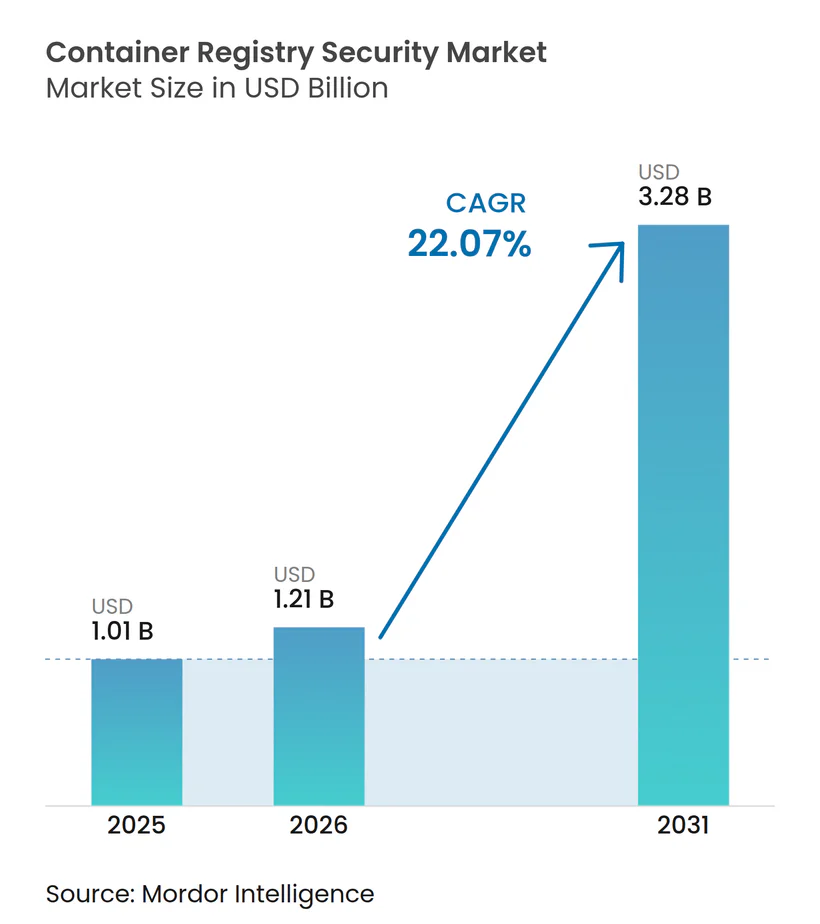
O tamanho do mercado de segurança de registro de contêineres está projetado para crescer de 1,01 bilhão de USD em 2025 para 1,21 bilhão de USD em 2026, com previsão de atingir 3,28 bilhões de USD até 2031, crescendo a um CAGR de 22,07% de 2026 a 2031. O mercado de segurança de registro de contêineres está sendo moldado por ataques mais frequentes às cadeias de fornecimento de software e pelo uso mais amplo de aplicações nativas em nuvem. Dentro do mercado de segurança de registro de contêineres, as regras sobre listas de materiais de software, procedência de imagens e assinatura estão movendo os controles de registro de uma atividade de revisão secundária para uma prática de segurança rotineira. Organizações que utilizam múltiplas nuvens e ambientes privados precisam de verificações consistentes em todos os registros que armazenam ou distribuem imagens. No mercado de segurança de registro de contêineres, essa necessidade favorece fornecedores capazes de integrar resultados de varredura, controles de políticas e evidências de auditoria sem adicionar trabalho manual. O mercado de segurança de registro de contêineres também enfrenta pressão de preços à medida que grandes plataformas de nuvem incluem varredura básica em pacotes de segurança mais amplos.
Principais Conclusões do Relatório
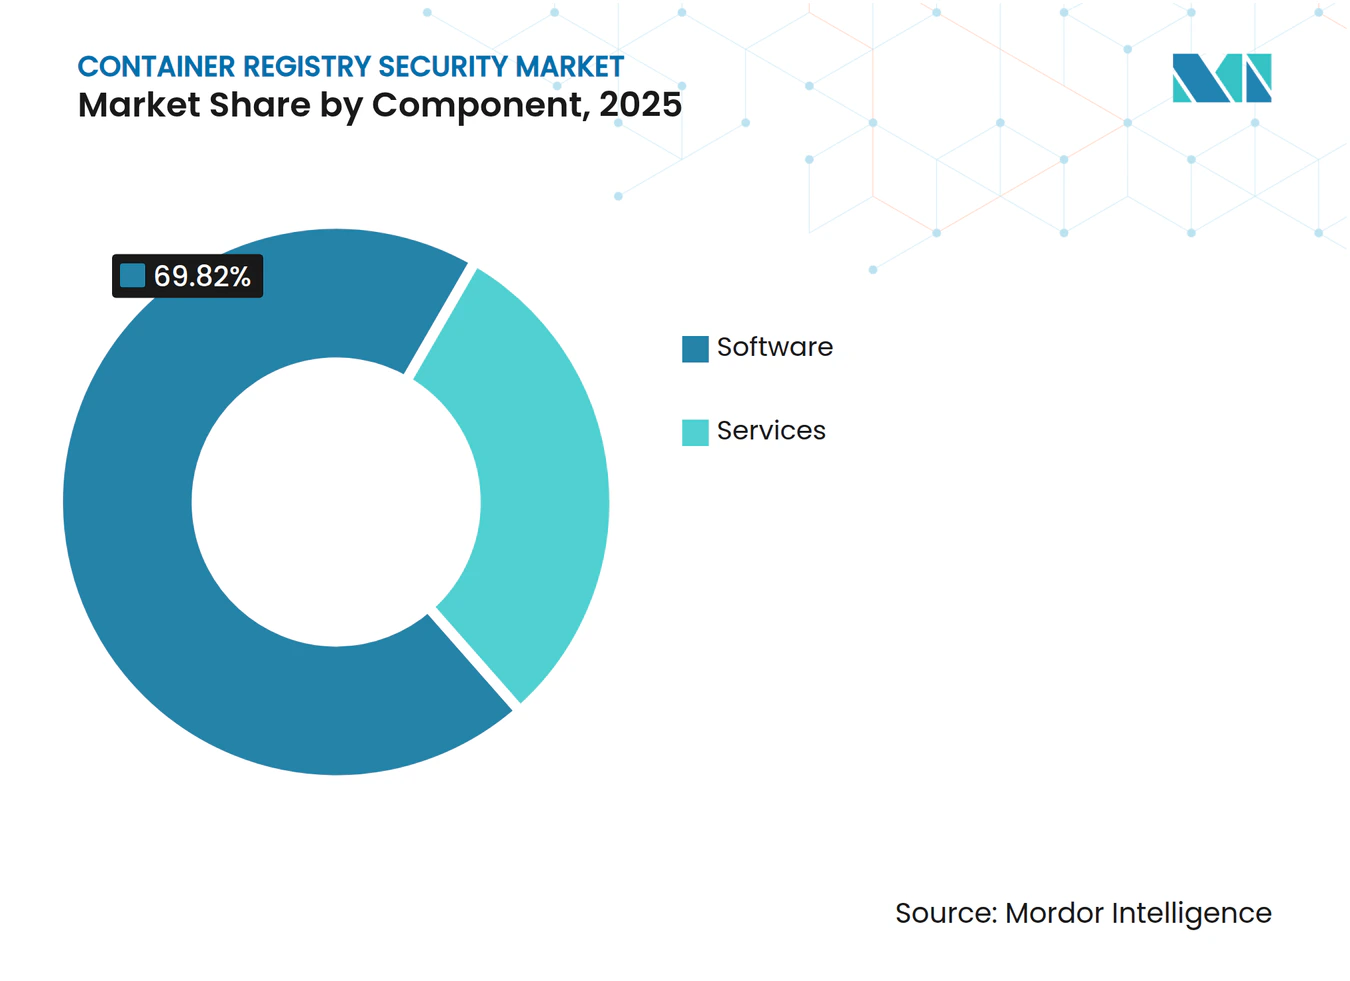
- Por componente, o software detinha 69,82% do mercado de segurança de registro de contêineres em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 23,94% até 2031.
- Por implantação, as soluções baseadas em nuvem responderam por 61,48% da receita em 2025 e estão projetadas para registrar o maior CAGR de 24,86% até 2031.
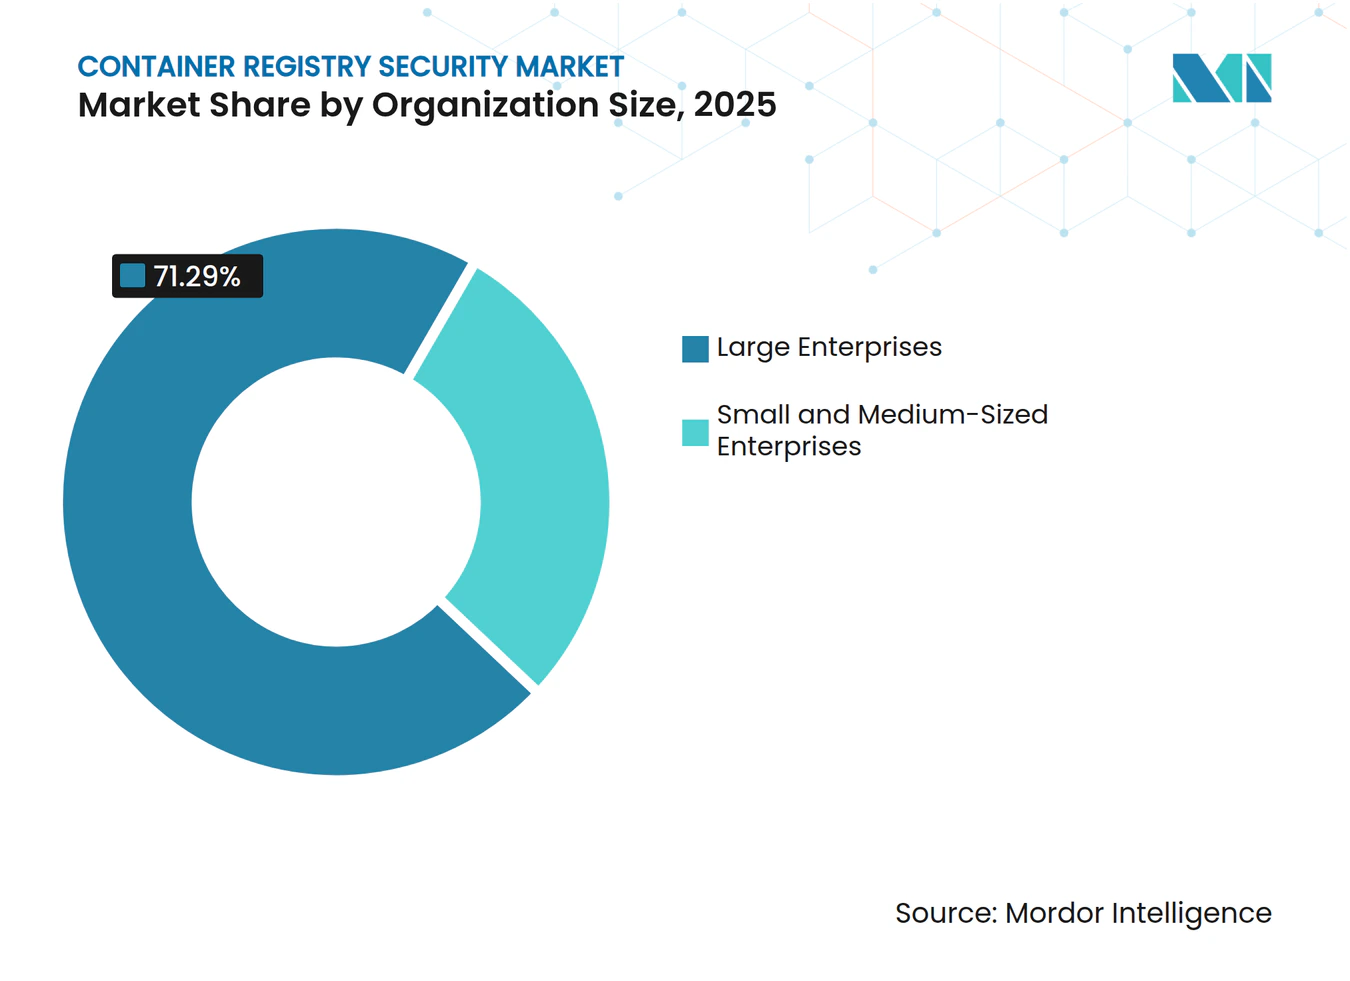
- Por tamanho de organização, as grandes empresas detinham 71,29% da receita do mercado de segurança de registro de contêineres em 2025, enquanto as pequenas e médias empresas estão projetadas para crescer a um CAGR de 26,41% até 2031.
- Por setor de uso final, tecnologia da informação e telecomunicações responderam por 26,37% da receita em 2025, enquanto saúde e ciências da vida estão projetadas para crescer a um CAGR de 26,11% até 2031.
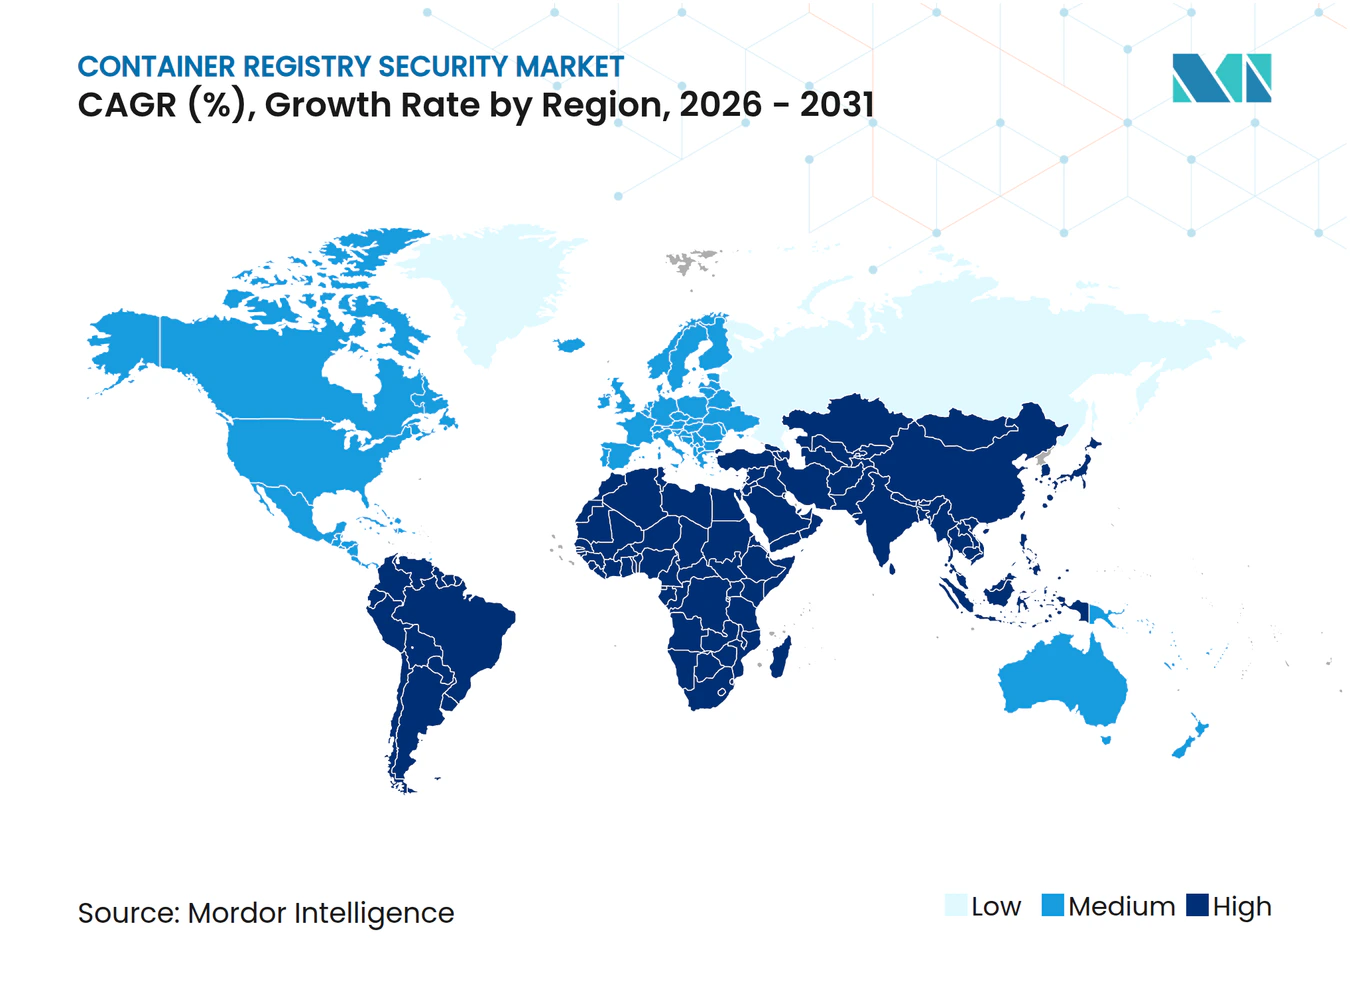
- Por geografia, a América do Norte detinha 42,38% da receita do mercado de segurança de registro de contêineres em 2025, enquanto a Ásia-Pacífico está projetada para crescer a um CAGR de 27,93% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Aumento dos Ataques à Cadeia de Fornecimento de Software | +5.3% | Global, com impacto concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Crescimento de Aplicações Nativas em Nuvem e Microsserviços | +4.8% | Global, com conversão mais rápida na Ásia-Pacífico e América do Norte | Médio prazo (2-4 anos) |
| Requisitos de SBOM, Procedência e Assinatura de Imagens | +4.1% | América do Norte e núcleo da UE, com extensão à Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Aplicação de Controles no Nível de Registro em Pipelines de DevSecOps | +3.5% | Global, liderado pela América do Norte, Reino Unido e Alemanha | Médio prazo (2-4 anos) |
| Expansão de Cargas de Trabalho Híbridas e Multi-Nuvem | +2.7% | Global, com maior densidade na América do Norte e nos principais mercados da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Implantações de Contêineres em Edge, 5G e Ambientes Isolados | +1.7% | Ásia-Pacífico, Oriente Médio e setores de defesa e telecomunicações da UE com adoção antecipada | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
O Aumento dos Ataques à Cadeia de Fornecimento de Software Impulsiona o Investimento em Segurança de Registro
As cadeias de fornecimento de software tornaram-se uma importante superfície de ataque em 2025, tornando os controles de registro mais importantes para as equipes de desenvolvimento e segurança. Os registros de código aberto registraram 21.764 pacotes maliciosos no primeiro trimestre de 2026, equivalente a 1 novo pacote malicioso a cada 6 minutos.[1] A ReversingLabs reportou um aumento de 73% em pacotes de código aberto maliciosos durante 2025, com quase 90% das detecções no npm. A Docker reportou que 77% das organizações haviam sofrido um incidente na cadeia de fornecimento de software nos 12 meses anteriores, enquanto 40% identificaram o código gerado por inteligência artificial como o principal risco emergente. O BSI alemão reportou um comprometimento em março de 2026 envolvendo o scanner Trivy da Aqua Security, demonstrando que as ferramentas de varredura também podem introduzir riscos na cadeia de entrega. O mercado de segurança de registro de contêineres, portanto, se beneficia quando os compradores exigem imagens de cadeia de ferramentas assinadas e reproduzíveis, bem como registros de aplicações protegidos.
O Crescimento de Aplicações Nativas em Nuvem Expande a Superfície de Ataque do Registro
A população de desenvolvedores nativos em nuvem atingiu 19,9 milhões no primeiro trimestre de 2026, um aumento de 28% em relação a 15,6 milhões no terceiro trimestre de 2025.[2] A mesma pesquisa constatou que 52% dos desenvolvedores de back-end eram nativos em nuvem e que esses desenvolvedores representavam 39% da população global de desenvolvedores. Cada serviço em contêiner cria uma imagem que deve ser varrida, assinada, armazenada e verificada novamente quando uma vulnerabilidade relevante é divulgada. Essa carga de trabalho cresce com o número de serviços e não pode ser gerenciada de forma confiável por meio de revisões manuais periódicas. A adoção de tecnologias nativas em nuvem também está avançando para jogos, Internet das Coisas industrial e cargas de trabalho de inteligência artificial, que podem envolver caminhos de procedência desconhecidos. Essas condições ampliam a necessidade de controles automatizados na etapa de envio de imagens em todo o mercado de segurança de registro de contêineres.
Os Requisitos de SBOM, Procedência e Assinatura de Imagens Criam Demanda por Conformidade
O Requisito 6.3.2 do PCI DSS v4.0.1 tornou-se obrigatório em 31 de março de 2025, exigindo que as organizações de cartões de pagamento mantenham um inventário atualizado de software personalizado e componentes de terceiros incorporados. As listas de materiais de software automatizadas na camada de registro podem ajudar as organizações a manter esse inventário à medida que as imagens mudam. O Artigo 21(2)(d) da Diretiva NIS2 da UE estabelece obrigações relacionadas à segurança da cadeia de fornecimento para entidades essenciais e importantes. A Lei de Resiliência Cibernética da UE entrou em vigor em dezembro de 2024 e inclui marcos de implementação até dezembro de 2027, enquanto a BSI TR-03183 aborda os requisitos de resiliência cibernética para fabricantes e SBOMs. As organizações que fornecem para várias jurisdições reguladas devem atender a requisitos que se sobrepõem, mas diferem entre si. Isso cria demanda contínua no mercado de segurança de registro de contêineres por criação de SBOM, assinatura de imagens compatível e procedência registrada.
A Aplicação de Controles no Nível de Registro Fortalece os Controles de DevSecOps
As verificações de segurança estavam historicamente concentradas na etapa de varredura do código-fonte, enquanto os registros eram frequentemente tratados como armazenamento passivo. Os controles de política como código agora podem rejeitar imagens não assinadas, bloquear compilações sem atestado e impedir a implantação quando um SBOM obrigatório estiver ausente. Um artigo do IEEE de 2026 constatou que um controlador de admissão de política como código bloqueou 92% das configurações incorretas críticas antes da produção em ambientes Kubernetes de saúde. A Red Hat descreveu a automação sem intervenção da SWIFT para políticas de segurança e varreduras de vulnerabilidades em centenas de clusters que atendem a mais de 11.500 instituições financeiras. A JFrog constatou que apenas 14,8% dos CVEs de alta e crítica gravidade eram altamente exploráveis, apoiando o uso de regras informadas pelo contexto de tempo de execução em vez de alertas estáticos isolados. O mercado de segurança de registro de contêineres é apoiado por ferramentas que traduzem essas verificações em controles operando em escala empresarial.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Altas Taxas de Falsos Positivos na Varredura de Vulnerabilidades | -1.8% | Global, mais agudo em organizações com capacidade limitada de operações de segurança | Curto prazo (≤ 2 anos) |
| Consolidação e Agrupamento de Ferramentas de Segurança por Grandes Plataformas de DevSecOps | -1.5% | América do Norte e Europa Ocidental, onde a consolidação de plataformas é mais avançada | Médio prazo (2-4 anos) |
| Complexidade de Integração de Segurança em Múltiplas Plataformas de Registro | -1.2% | Global, mais pronunciado em empresas com ambientes de registro multi-nuvem | Médio prazo (2-4 anos) |
| Visibilidade Limitada dos Componentes de Imagens Proprietárias e de Terceiros | -0.8% | Global, com concentração nos setores de manufatura industrial e governo | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altas Taxas de Falsos Positivos na Varredura de Vulnerabilidades Limitam a Adoção de Ferramentas
Os scanners de contêineres podem sinalizar todas as vulnerabilidades em um pacote instalado, mesmo quando uma aplicação nunca carrega esse pacote. Um estudo do IEEE Access publicado em 2025 constatou que uma camada analítica baseada em consultas reduziu as inconsistências entre as principais ferramentas de varredura em 70%.[3] A pesquisa indica que o problema é estrutural e não foi totalmente resolvido nas ofertas convencionais. A revisão da JFrog de 183 CVEs de alta e crítica gravidade constatou que 14,8% eram altamente exploráveis, deixando 85,2% sem risco prático de exploração. Volumes persistentes de alertas podem fazer com que as equipes de segurança despriorizem a saída do scanner e ajam somente após a ocorrência de um incidente. Os fornecedores no mercado de segurança de registro de contêineres podem abordar essa restrição por meio de análise de acessibilidade, contexto de tempo de execução e filtragem de probabilidade de exploração.
O Agrupamento de Plataformas Pressiona os Preços de Fornecedores Independentes
O Prisma Cloud, o Microsoft Defender para Contêineres e o Google Cloud Security Command Center incluem a varredura de registros como parte de seus portfólios mais amplos de segurança em nuvem. Uma ferramenta agrupada pode atender aos requisitos básicos de conformidade para compradores, mesmo quando um especialista oferece detecção de tempo de execução mais profunda ou governança entre registros. A Google concluiu sua aquisição de 32 bilhões de USD da Wiz em março de 2026, adicionando a plataforma de segurança em nuvem ao Google Cloud enquanto mantinha o compromisso multi-nuvem da Wiz. Essa combinação aumenta as capacidades que os fornecedores especializados devem abordar simultaneamente. Os provedores especializados estão se concentrando na revarredura contínua de imagens inativas, procedência portátil e ofertas de menor sobrecarga para organizações menores. O mercado de segurança de registro de contêineres poderá sofrer maior pressão de preços se a varredura nativa da plataforma fechar a lacuna de capacidade.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
O Software Lidera a Receita Enquanto os Serviços Crescem Mais RapidamenteO software detinha 69,82% da participação do mercado de segurança de registro de contêineres em 2025. Inclui mecanismos de varredura de vulnerabilidades, estruturas de política como código, ferramentas de SBOM e plataformas de assinatura de imagens que cobrem atividades desde a inspeção de compilação até a revarredura em tempo de execução. O segmento permanece central porque novos bancos de dados de CVE, arquiteturas de imagens e formatos de registro exigem atualizações contínuas de cobertura. ARM64, WASM, armazenamentos de artefatos OCI e registros de modelos de inteligência artificial adicionam requisitos que as plataformas de software devem atender. A pesquisa do IEEE Access de 2025 sobre inconsistência de ferramentas apoia a demanda por plataformas que utilizam filtragem de acessibilidade em tempo de execução em vez de correspondência estática isolada.
Os serviços estão projetados para crescer a um CAGR de 23,94% até 2031. Grandes organizações precisam cada vez mais de segurança de registro gerenciada, integração e suporte de implementação no AWS Elastic Container Registry, Google Artifact Registry e Azure Container Registry. Implantações de múltiplos registros podem exceder a capacidade das equipes internas de segurança para integrar e manter controles. Provedores de segurança gerenciada podem operar processos de varredura e remediação enquanto as equipes internas se concentram nas decisões de política. O setor de segurança de registro de contêineres, portanto, tem espaço para serviços mesmo enquanto o software mantém a maior base de receita.


Por Implantação:
A Nuvem Amplia a Cobertura Enquanto o Ambiente Local Atende às Necessidades ReguladasA implantação baseada em nuvem respondeu por 61,48% da participação do mercado de segurança de registro de contêineres em 2025. Também está projetada para registrar um CAGR de 24,86% até 2031, tornando-a a opção de implantação maior e de crescimento mais rápido. Seu crescimento reflete uma cobertura de varredura mais ampla de imagens anteriormente não monitoradas, e não a remoção de todos os sistemas locais. Os registros de nuvem pública oferecem interfaces de varredura nativas por meio do AWS InspectorScan, Google Artifact Analysis e Azure Defender para Contêineres. As Imagens Hardened da Red Hat receberam suporte na API do AWS InspectorScan e na varredura básica do Amazon ECR, demonstrando como os fluxos de trabalho nativos podem suportar verificações de integridade da cadeia de fornecimento.
A implantação local permanece relevante em defesa, ambientes governamentais classificados, sistemas industriais isolados e instituições financeiras com requisitos de residência de dados. Esses ambientes precisam de segurança de registro que funcione sem depender de um plano de controle de nuvem pública. O BSI alemão finalizou o C5:2026 em março de 2026, adicionando critérios de gerenciamento de contêineres e governança da cadeia de fornecimento ao seu catálogo de segurança em nuvem para compradores do setor público europeu e regulados.[4] O SUSE Edge Image Builder suporta implantações Kubernetes isoladas para ambientes de telecomunicações, ilustrando as condições especializadas que os controles locais devem atender. O mercado de segurança de registro de contêineres continuará a exigir modelos de segurança tanto em nuvem quanto operados localmente.
Por Tamanho de Organização:
As Empresas Lideram os Gastos Enquanto as PMEs Adotam Mais RapidamenteAs grandes empresas detinham 71,29% do mercado de segurança de registro de contêineres em 2025. Seus ambientes de contêineres podem incluir milhares de imagens em unidades de negócios, regiões e plataformas de registro. A exposição à conformidade sob o PCI DSS 4.0, HIPAA e SOC 2 apoia os gastos com governança automatizada porque a revisão manual não consegue lidar com essa escala. A Red Hat reportou que a SWIFT utilizou automação sem intervenção em centenas de clusters que conectam mais de 11.500 instituições financeiras em mais de 200 países. As grandes organizações permanecem uma fonte importante de demanda para implantações especializadas e operações gerenciadas.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 26,41% até 2031. Os preços de SaaS e a varredura em nuvem gerenciada tornam a proteção de registros acessível onde a expertise interna de segurança é limitada e reduzem os principais gastos iniciais de implantação. A Snyk disponibilizou o Container Registry Sync de forma geral em abril de 2026, automatizando o monitoramento de inventário de registros e a ingestão de novas imagens por meio de regras personalizáveis. As ferramentas voltadas para desenvolvedores podem inserir verificações em ambientes de desenvolvimento integrado e pipelines de entrega em vez de um console de segurança separado. Esse design pode reduzir o atrito e diminuir a lacuna de adoção entre organizações menores e empresas.

Por Setor de Uso Final:
Tecnologia da Informação e Telecomunicações Lideram Enquanto a Saúde CresceTecnologia da informação e telecomunicações responderam por 26,37% da receita em 2025. O setor depende de microsserviços em contêineres para funções de rede, plataformas de clientes e entrega de serviços nativos em nuvem, enquanto os provedores de telecomunicações utilizam Kubernetes para redes centrais de 5G. A Red Hat, a NVIDIA e a Palo Alto Networks colaboraram em uma arquitetura de segurança de telecomunicações nativa de inteligência artificial que inclui proteção em ambientes Red Hat OpenShift. Serviços bancários, financeiros e de seguros constituem outro importante cluster de demanda devido aos requisitos de inventário do PCI DSS. Esses compradores também precisam de controles capazes de documentar a governança de registros em escala.
O setor de saúde e ciências da vida está projetado para crescer a um CAGR de 26,11% até 2031. As salvaguardas técnicas da HIPAA se aplicam a ambientes em contêineres que lidam com informações de saúde protegidas. A orientação de cibersegurança da FDA sobre divulgação de SBOM também cria uma necessidade direta de documentar componentes e procedência de imagens. A Docker reportou que a Medplum, uma plataforma de saúde que atende a mais de 20 milhões de pacientes, migrou para as Docker Hardened Images utilizando 54 linhas de alterações em 5 arquivos.[5] Governo, manufatura industrial, varejo e comércio eletrônico, transporte e logística, energia e serviços públicos, mídia e entretenimento e educação também contribuem para a demanda à medida que o uso de contêineres nesses setores amadurece.
Análise Geográfica
Mercado de Segurança de Registro de Contêineres da América do Norte
A América do Norte deteve 42,38% da receita em 2025. A região possui alta concentração de empresas nativas em nuvem, fornecedores de segurança e requisitos federais de segurança da cadeia de suprimentos. Os Estados Unidos foram o principal contribuinte de receita, enquanto o Canadá demonstrou forte adoção no setor de serviços financeiros e o México permaneceu em estágio inicial, com demanda concentrada em organizações multinacionais de manufatura e serviços financeiros. A IBM e a Red Hat expandiram o Projeto Lightwell em julho de 2026, nomeando AWS, JFrog, GitLab, Microsoft, NVIDIA e Palo Alto Networks como parceiros em um compromisso de segurança de código aberto de 5 bilhões de USD.[6] Esta atividade apoia a demanda por SBOMs em nível de registro na América do Norte.
Mercado de Segurança de Registro de Contêineres na Europa
A Europa é moldada pelos requisitos da NIS2 e pelo Ato de Resiliência Cibernética da UE, que exigem práticas mais robustas de documentação e inventário de software. Alemanha, Reino Unido e França são os principais mercados europeus na análise fornecida. O BSI da Alemanha publicou o C5:2026 em março de 2026, e seus critérios de gestão de contêineres e governança da cadeia de suprimentos fornecem uma referência de aquisição para compradores de nuvem do setor público. A automação de SBOM integrada ao registro pode ajudar as organizações a atender a esses requisitos de documentação relacionados. O mercado de segurança de registro de contêineres na Europa também é moldado pela separação da Rússia dos ecossistemas de nuvem ocidentais.
Mercado de Segurança de Registro de Contêineres na APAC, MEA e América do Sul
A Ásia-Pacífico deve crescer a um CAGR de 27,93% até 2031. Os requisitos de nuvem soberana da China apoiam plataformas alinhadas aos padrões nacionais de segurança cibernética, enquanto a infraestrutura pública digital da Índia aumenta a necessidade de varredura automatizada e visibilidade em tempo de execução. Japão e Coreia do Sul utilizam Kubernetes de borda em aplicações de automação industrial, semicondutores e telecomunicações, onde a telemetria de baixa latência é importante. As diretrizes bancárias da Austrália e a governança de serviços financeiros de Singapura apoiam a atividade regional, enquanto a América do Sul, o Oriente Médio e a África permanecem em mercados em estágio inicial liderados por Brasil, Arábia Saudita, Emirados Árabes Unidos, África do Sul, Nigéria e Egito.
Cenário Competitivo
Concentração do Mercado
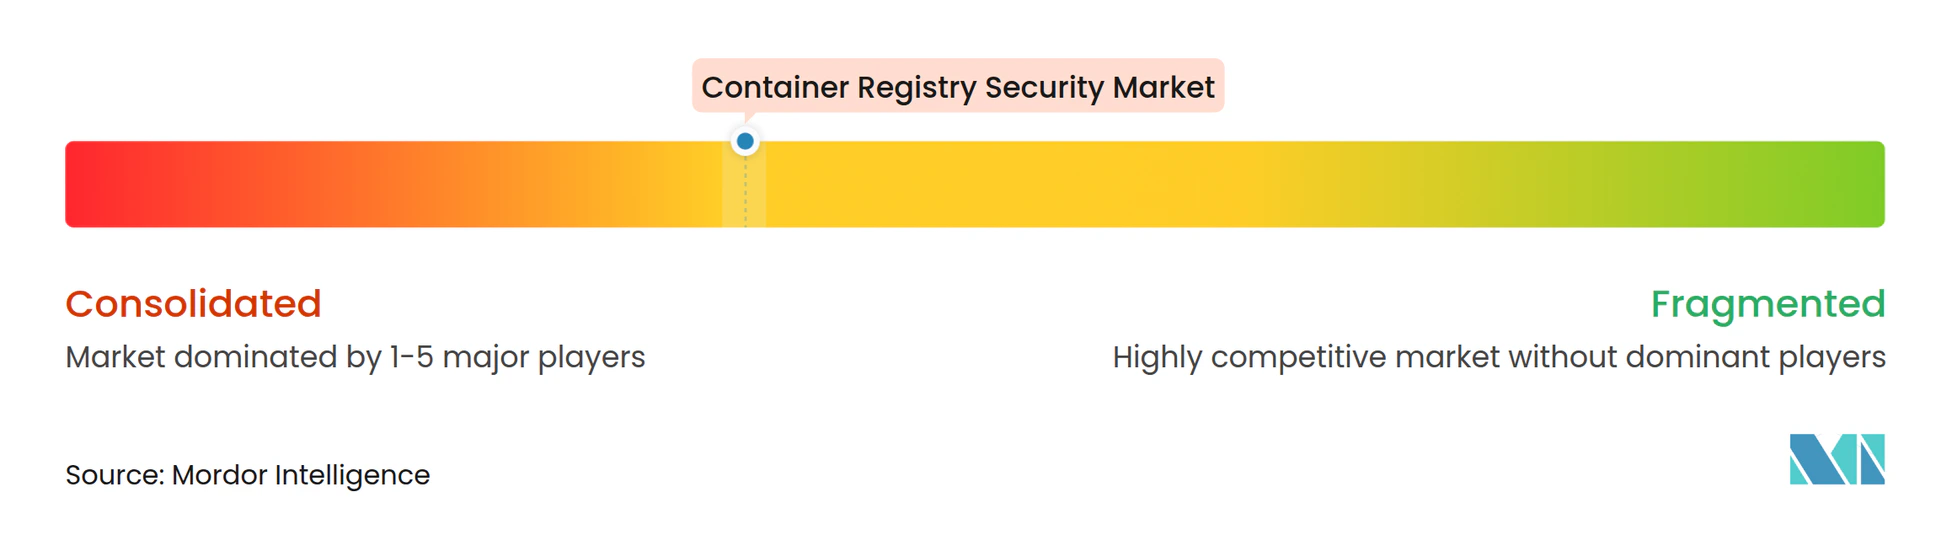
O mercado de segurança de registro de contêineres é moderadamente consolidado no nível de plataforma. AWS, Microsoft e Google têm vantagens decorrentes da integração nativa de registros, preços agrupados dentro de compromissos de nuvem e relacionamentos estabelecidos com clientes. A Google concluiu sua aquisição de 32 bilhões de USD da Wiz em março de 2026, integrando a plataforma ao Google Cloud enquanto continuava a apoiar seu uso no AWS, Microsoft Azure e Oracle Cloud. Aqua Security, JFrog, Sysdig e Snyk competem por meio de detecção em tempo de execução baseada em eBPF, controles de procedência entre registros e priorização contextual de vulnerabilidades. O mercado de segurança de registro de contêineres, portanto, exige que os compradores avaliem a conveniência do agrupamento em relação à profundidade especializada em ambientes regulados e complexos.
A Sysdig lançou o Sysdig Secure AI em agosto de 2026, utilizando seu mecanismo de tempo de execução eBPF para investigar incidentes, gerar correções e conter riscos ativos. A JFrog anunciou uma integração em setembro de 2026 com a Wiz que combina procedência de artefatos e dados contextuais de CVE com visibilidade de tempo de execução em nuvem. Esses movimentos refletem diferentes abordagens competitivas, automação especializada mais profunda e interoperabilidade com uma plataforma de segurança de hiperescalador. A revarredura contínua de imagens inativas e a procedência portátil permanecem oportunidades abertas para fornecedores que atendem a clientes em vários provedores de nuvem. O mercado de segurança de registro de contêineres ainda tem espaço para ferramentas que tornem as descobertas de vulnerabilidades mais fáceis de serem tratadas por usuários não especializados em segurança.
A diferenciação também depende da qualidade do SBOM, do suporte para imagens x86, ARM64 e WASM e do escopo da aplicação do controle de admissão. Os pacotes de plataforma podem criar pressão de preços quando a varredura básica de conformidade é suficiente. A IBM, a Red Hat e a Palo Alto Networks expandiram o Projeto Lightwell em junho de 2026 para combinar a aplicação de patches virtuais com correções de software verificadas. O mercado de segurança de registro de contêineres deve atender à profundidade de segurança esperada pelos compradores regulados e às expectativas de preço criadas pelas plataformas de nuvem.
Líderes do Setor de Segurança de Registro de Contêineres
-
Aqua Security
-
JFrog Ltd.
-
Red Hat, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança de Registro de Contêineres Empresas cobertas neste relatório
- Aqua Security
- JFrog Ltd.
- Red Hat, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Docker, Inc.
- Google LLC
- GitLab Inc.
- Sonatype, Inc.
- Snyk Limited
- Trend Micro Incorporated
- Qualys, Inc.
- Tenable Holdings, Inc.
- Rapid7, Inc.
- Black Duck Software, Inc.
- Checkmarx Ltd.
- SUSE S.A.
- Mirantis, Inc.
- VMware, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Tigera, Inc.
Desenvolvimentos industriais recentes em Mercado de Segurança de Registro de Contêineres
- Setembro de 2026: A JFrog Ltd. anunciou uma nova integração com a Wiz, agora parte do Google Cloud, no swampUP 2026, combinando a procedência de artefatos do JFrog Artifactory e os dados contextuais de CVE do Xray com a visibilidade de tempo de execução em nuvem sem agente da Wiz, permitindo que as equipes de segurança e engenharia identifiquem o que está em execução, sua origem e se é confiável a partir de uma visão unificada, abrangendo do código à nuvem.
- Agosto de 2026: A Sysdig lançou o Sysdig Secure AI na Black Hat USA, uma camada de segurança nativa de inteligência artificial construída sobre o Sysdig Secure CNAPP que implanta agentes de inteligência artificial para investigar incidentes, rastrear ameaças, gerar correções de remediação e conter riscos ativos na velocidade dos ataques impulsionados por inteligência artificial, ajudando as organizações a fechar a lacuna entre detecção e resposta à medida que as ferramentas de inteligência artificial aceleram a atividade dos adversários.
- Julho de 2026: A IBM e a Red Hat expandiram o Projeto Lightwell com novas ofertas comerciais, nomeando Amazon Web Services, JFrog, GitLab, Microsoft, NVIDIA e Palo Alto Networks como parceiros do ecossistema, e agora integrando a remediação de software orientada por inteligência artificial com rastreabilidade de SBOM no nível da cadeia de fornecimento sob o compromisso de segurança de código aberto de 5 bilhões de USD da iniciativa.
- Junho de 2026: A IBM, a Red Hat e a Palo Alto Networks expandiram o Projeto Lightwell para integrar a capacidade de Aplicação de Patches Virtuais da Palo Alto Networks com a plataforma de remediação de código aberto da IBM e da Red Hat, criando uma defesa de dupla ação que implanta proteção no nível de rede no primeiro dia enquanto entrega correções de software verificadas em software de código aberto, aplicações comerciais, tecnologia operacional e tecnologias de saúde.
- Março de 2026: A Google LLC concluiu sua aquisição de 32 bilhões de USD da Wiz, a maior aquisição da história da Google, integrando a plataforma de segurança em nuvem e inteligência artificial da Wiz ao Google Cloud enquanto mantinha o compromisso multi-nuvem da Wiz de operar nos ambientes AWS, Microsoft Azure e Oracle Cloud.
Escopo do Relatório Global do Mercado de Segurança de Registro de Contêineres
O mercado de segurança de registro de contêineres concentra-se na proteção de imagens de contêineres e artefatos compatíveis com OCI ao longo da cadeia de fornecimento de software, desde a compilação até a implantação. Este mercado inclui soluções para varredura automatizada de vulnerabilidades (detecção de CVEs, malware e configurações incorretas em camadas de imagem), assinatura e verificação criptográfica de imagens (utilizando ferramentas como Cosign, Notation e Docker Content Trust), geração de listas de materiais de software (SBOM), controle de acesso e RBAC para operações de registro e aplicação de políticas para bloquear imagens não conformes ou não confiáveis da implantação. As capacidades de segurança garantem a integridade e autenticidade das imagens, previnem adulterações, habilitam o rastreamento de procedência e se integram a pipelines de CI/CD para varrer, assinar e validar automaticamente as imagens antes de entrarem nos ambientes de produção, apoiando os requisitos de conformidade para SOC 2, ISO 27001, PCI-DSS e FedRAMP.
O Relatório do Mercado de Segurança de Registro de Contêineres é Segmentado por Componente (Software e Serviços [Segurança de Registro Gerenciada e Serviços de Integração e Implementação]), Implantação (Baseada em Nuvem e Local), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor de Uso Final (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Setores de Uso Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software | |
| Serviços | Segurança de Registro Gerenciada |
| Serviços de Integração e Implementação |
| Baseada em Nuvem |
| Local |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Setores de Uso Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Software | |
| Serviços | Segurança de Registro Gerenciada | |
| Serviços de Integração e Implementação | ||
| Por Implantação | Baseada em Nuvem | |
| Local | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor de Uso Final | Governo e Administração Pública | |
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Transporte e Logística | ||
| Energia e Serviços Públicos | ||
| Tecnologia da Informação e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Instituições de Educação e Pesquisa | ||
| Saúde e Ciências da Vida | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Outros Setores de Uso Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho projetado do mercado de segurança de registro de contêineres?
O tamanho do mercado de segurança de registro de contêineres está projetado para crescer de 1,01 bilhão de USD em 2025 para 1,21 bilhão de USD em 2026, com previsão de atingir 3,28 bilhões de USD até 2031, crescendo a um CAGR de 22,07% de 2026 a 2031.
O que está impulsionando a demanda por segurança de registro de contêineres?
O aumento dos ataques à cadeia de fornecimento de software, o crescimento de aplicações nativas em nuvem e os requisitos de SBOM e assinatura de imagens estão aumentando a demanda por controles de registro.
Qual modelo de implantação está crescendo mais rapidamente para a segurança de registro de contêineres?
A implantação baseada em nuvem está projetada para crescer a um CAGR de 24,86% até 2031, enquanto detinha 61,48% da receita em 2025.
Quais organizações estão adotando a segurança de registro mais rapidamente?
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 26,41% até 2031, à medida que os preços de SaaS e a varredura gerenciada reduzem as barreiras de adoção.
Qual setor de uso final crescerá mais rapidamente até 2031?
Saúde e ciências da vida estão projetadas para crescer a um CAGR de 26,11%, apoiadas pelas salvaguardas da HIPAA e pelas necessidades de divulgação de SBOM.
Qual região registrará o crescimento mais rápido até 2031?
A Ásia-Pacífico está projetada para crescer a um CAGR de 27,93%, apoiada por programas de nuvem soberana e pela expansão da conteinerização empresarial.