
コンテナレジストリセキュリティ市場規模とェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
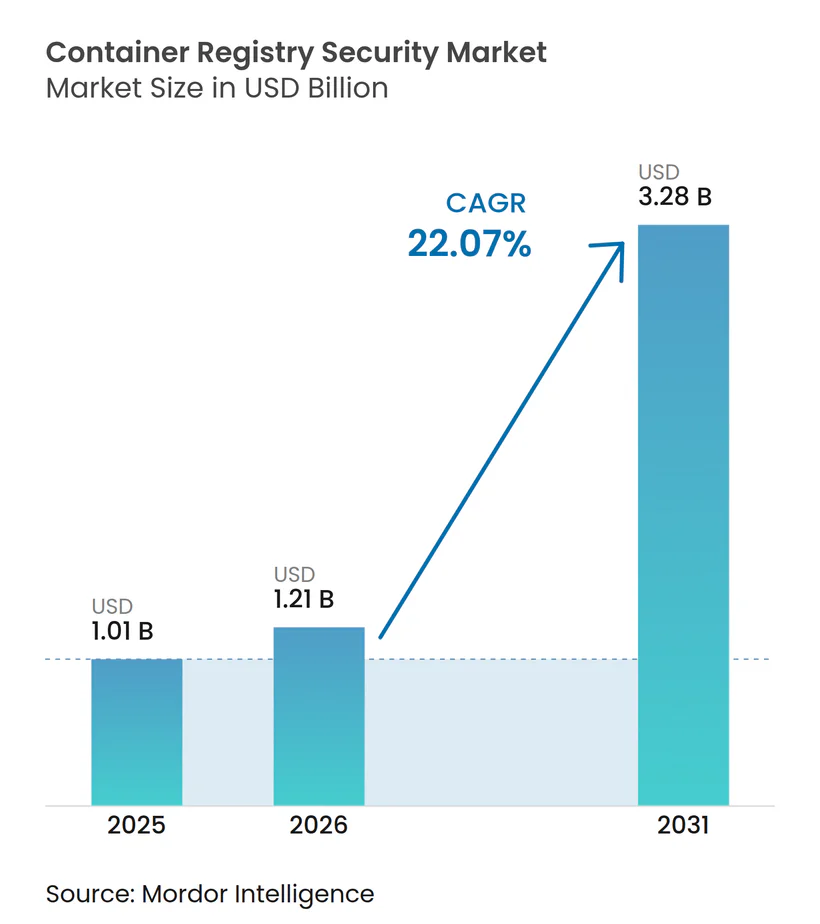
| 市場規模 (2026) | 1.21 十億米ドル |
| 市場規模 (2031) | 3.28 十億米ドル |
| 成長率 (2026 - 2031) | 22.07 % |
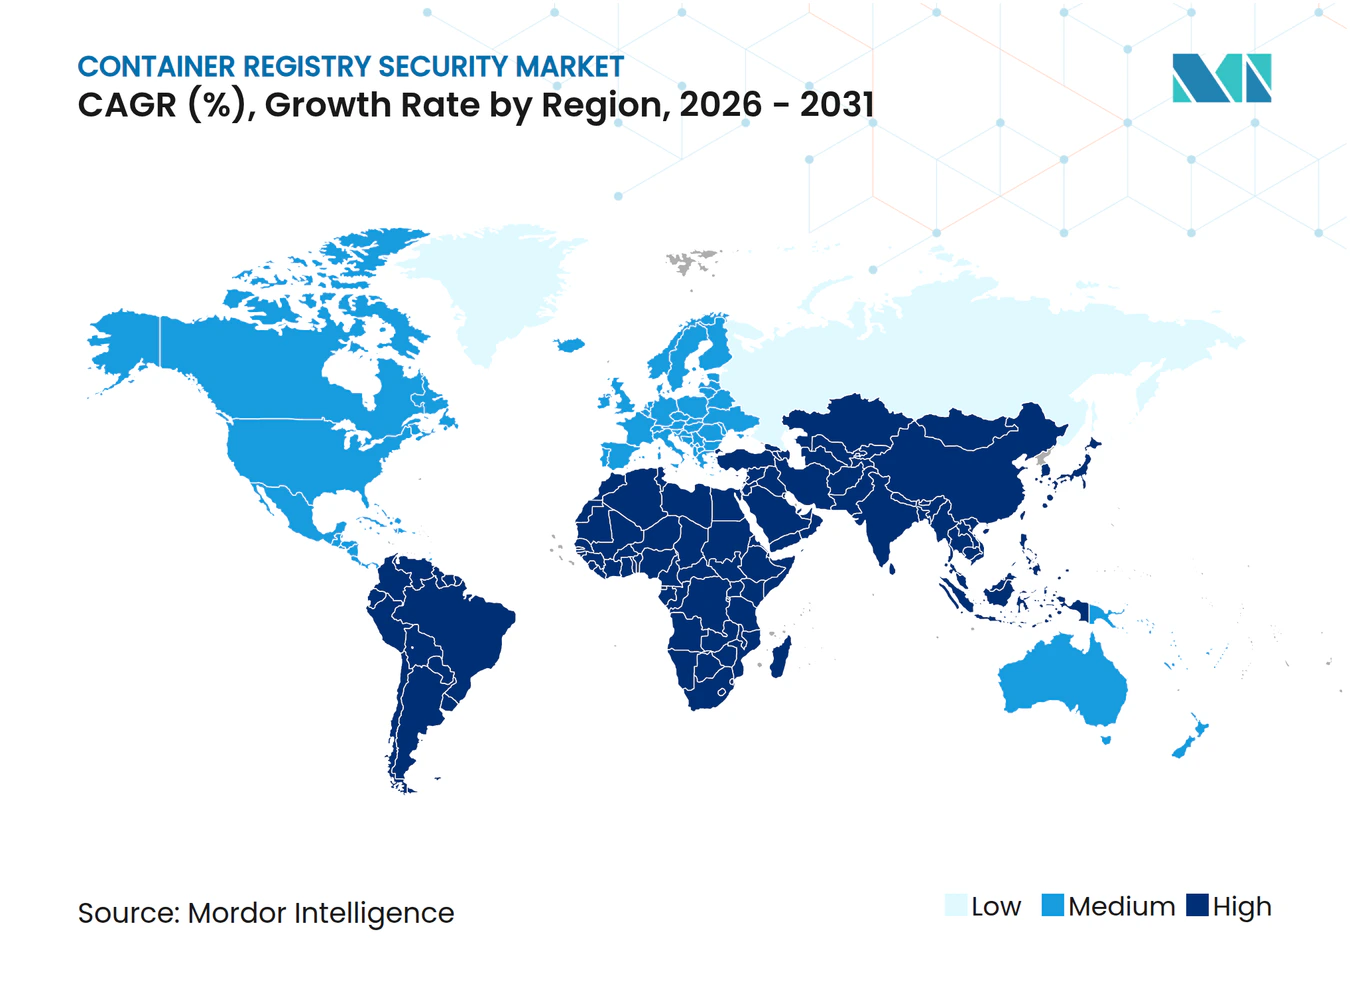
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるコンテナレジストリセキュリティ市場分析
コンテナレジストリセキュリティ市場規模は、2025年の10.1億米ドルから2026年には12.1億米ドルへと成長し、2026年から2031年にかけてCAGR 22.07%で拡大し、2031年には32.8億米ドルに達すると予測されています。コンテナレジストリセキュリティ市場は、ソフトウェアサプライチェーンへの攻撃の増加と、クラウドネイティブアプリケーションの広範な普及によって形成されています。コンテナレジストリセキュリティ市場において、ソフトウェア部品表(SBOM)、イメージの出所、および署名に関する規制が、レジストリ管理を二次的なレビュー活動から日常的なセキュリティ実践へと移行させています。複数のクラウドおよびプライベート環境を使用する組織は、イメージを保存または配布するすべてのレジストリにわたっ一貫したチェックを必要としています。コンテナレジストリセキュリティ市場において、このニーズは、手作業を増やすことなくスキャン結果、ポリシー管理、および監査証跡を統合できるサプライヤーを有利にしています。コンテナレジストリセキュリティ市場はまた、大規模なクラウドプラットフォームが基本的なスキャン機能をより広範なセキュリティパッケージに含めることによる価格圧力にも直面しています。
レポートの主要ポイント
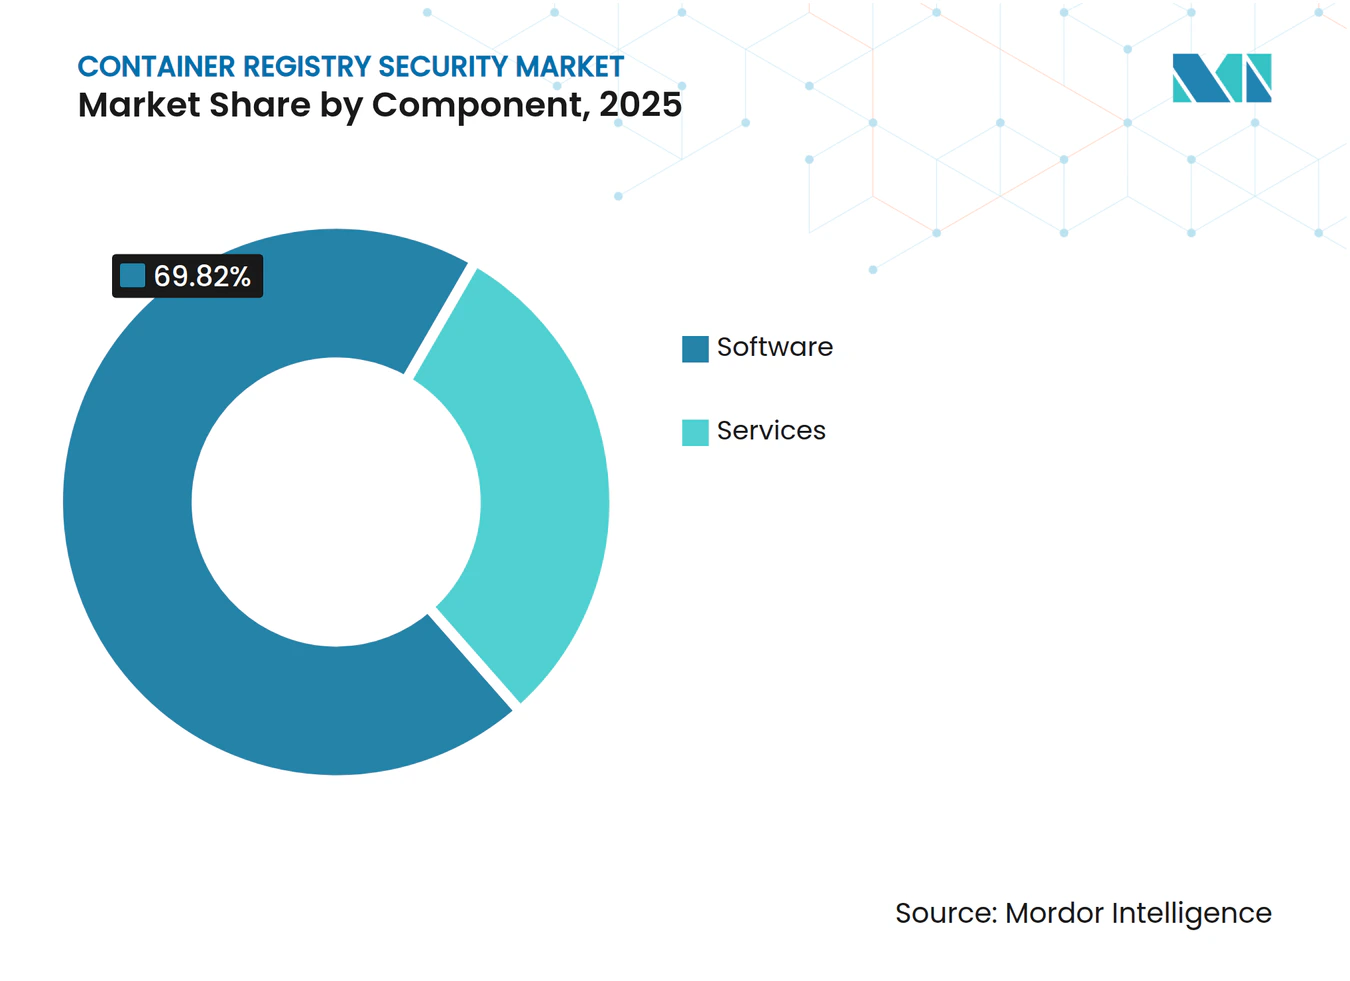
- コンポーネント別では、ソフトウェアが2025年のコンテナレジストリセキュリティ市場の69.82%を占め、サービスは2031年にかけてCAGR 23.94%で拡大すると予測されています。
- デプロイメント別では、クラウドベースのソリューションが2025年の収益の61.48%を占め、2031年にかけて最高のCAGR 24.86%を記録すると予測されています。
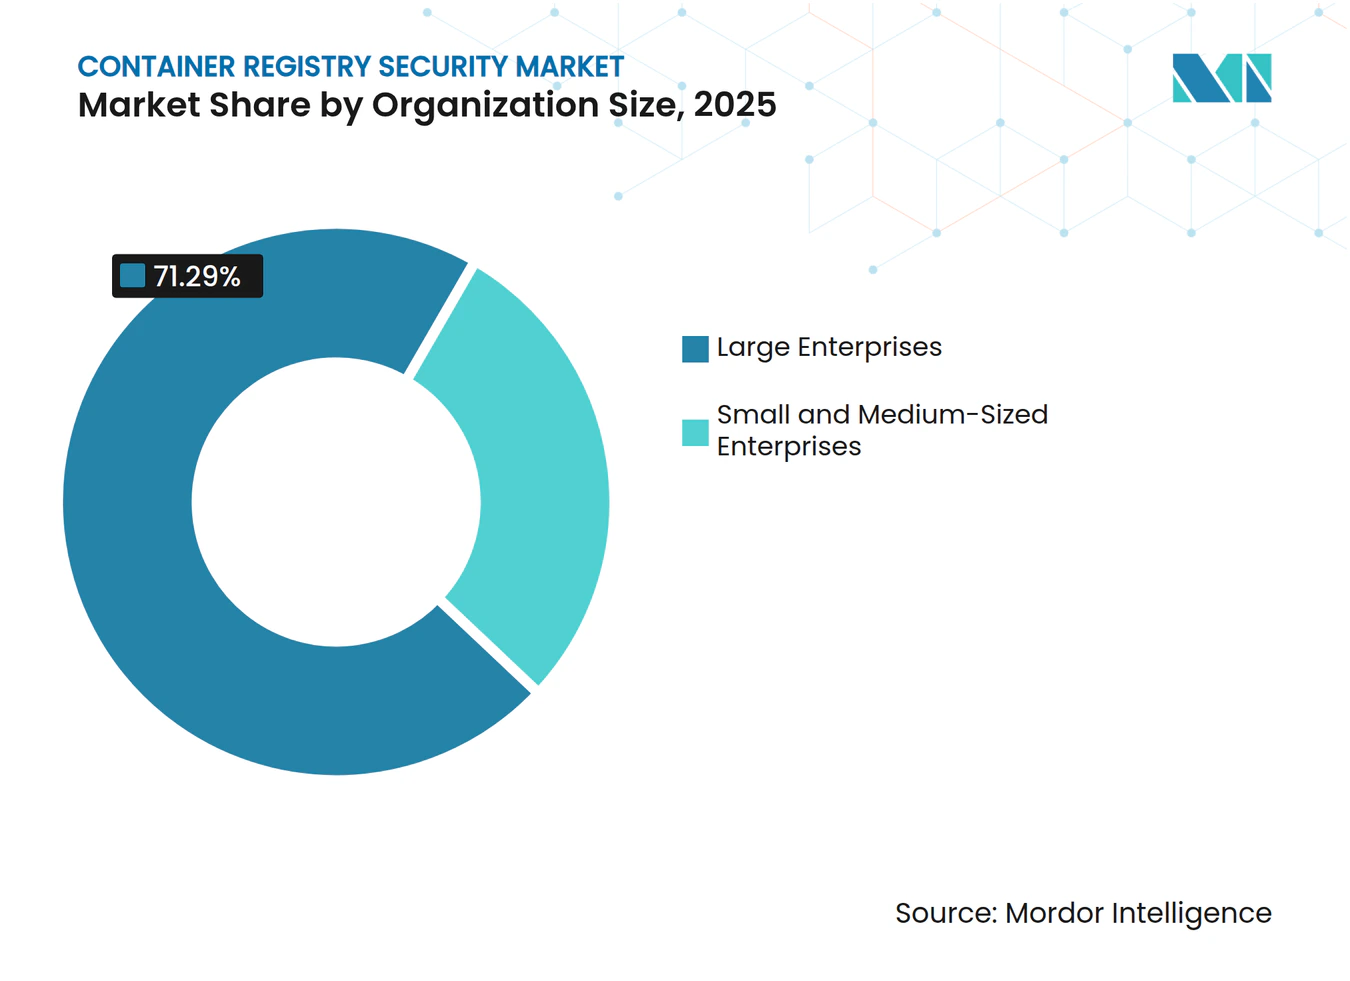
- 組織規模別では、大企業が2025年のコンテナレジストリセキュリティ市場収益の71.29%を占め、中小企業は2031年にかけてCAGR 26.41%で成長すると予測されています。
- エンドユーザー産業別では、ITおよび通信が2025年の収益の26.37%を占め、ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 26.11%で成長すると予測されています。
- 地域別では、北米が2025年のコンテナレジストリセキュリティ市場収益の42.38%を占め、アジア太平洋地域は2031年にかけてCAGR 27.93%で成長すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ソフトウェアサプライチェーン攻撃の増加 | +5.3% | 北米および欧州に集中した影響を持つグローバル | 短期(2年以内) |
| クラウドネイティブアプリケーションとマイクロサービスの成長 | +4.8% | アジア太平洋および北米で最も急速な転換が進むグローバル | 中期(2〜4年) |
| SBOM、出所、およびイメージ署名要件 | +4.1% | 北米およびEUコアを中心に、アジア太平洋へも波及 | 短期(2年以内) |
| DevSecOpsパイプラインにおけるレジストリレベルの適用 | +3.5% | 北米、英国、およびドイツが主導するグローバル | 中期(2〜4年) |
| ハイブリッドおよびマルチクラウドワークロードの拡大 | +2.7% | 北米およびアジア太平洋のコア市場で最も高い密度を持つグローバル | 中期(2〜4年) |
| エッジ、5G、およびエアギャップコンテナデプロイメント | +1.7% | アジア太平洋、中東、および早期採用者のEU防衛・通信セクター | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ソフトウェアサプライチェーン攻撃の増加がレジストリセキュリティへの投資を促進
ソフトウェアサプライチェーンは2025年に主要な攻撃対象となり、開発チームとセキュリティチームにとってレジストリ管理の重要性が高まりました。オープンソースレジストリでは2026年第1四半期に21,764件の悪意あるパッケージが記録され、これは6分ごとに1件の新たな悪意あるパッケージが発生したことに相当します。[1] ReversingLabsは2025年中に悪意あるオープンソースパッケージが73%増加し、検出の約90%がnpmで発生したと報告しました。Dockerは組織の77%が過去12ヶ月にソフトウェアサプライチェーンインシデントを経験し、40%がAI生成コードを主要な新興リスクとして特定したと報告しました。ドイツのBSIは2026年3月にAqua SecurityのTrivyスキャナーに関わる侵害を報告し、スキャンツール自体もデリバリーチェーンにリスクをもたらす可能性があることを示しました。したがって、コンテナレジストリセキュリティ市場は、購入者が署名済みで再現可能なツールチェーンイメージと保護されたアプリケーションレジストリの両方を要求する場合に恩恵を受けます。
クラウドネイティブアプリケーションの成長がレジストリの攻撃対象を拡大
クラウドネイティブ開発者人口は2026年第1四半期に1,990万人に達し、2025年第3四半期の1,560万人から28%増加しました。[2] 同調査では、バックエンド開発者の52%がクラウドネイティブであり、これらの開発者がグローバル開発者人口の39%を占めることが判明しました。コンテナ化された各サービスは、スキャン、署名、保存され、関連する脆弱性が開示された際に再チェックされなければならないイメージを生成します。このワークロードはサービス数とともに増大し、定期的な手動レビューでは確実に対応できません。クラウドネイティブの採用はゲーム、産業用モノのインターネット、およびAIワークロードにも拡大しており、これらは不慣れな出所経路を伴う可能性があります。これらの状況により、コンテナレジストリセキュリティ市場全体でイメージプッシュ段階における自動化された管理の必要性が高まっています。
SBOM、出所、およびイメージ署名要件がコンプライアンス需要を創出
PCI DSS v4.0.1 要件6.3.2は2025年3月31日に必須となり、決済カード組織にカスタムソフトウェアおよび組み込まれたサードパーティコンポーネントの最新インベントリの維持を義務付けました。レジストリ層での自動化されたソフトウェア部品表(SBOM)は、イメージの変更に伴いそのインベントリを維持するのに役立ちます。EU NIS2指令第21条第2項(d)は、重要エンティティおよび重要エンティティに対する関連するサプライチェーンセキュリティ義務を定めています。EUサイバーレジリエンス法は2024年12月に発効し、2027年12月までの実施マイルストーンを含んでおり、BSI TR-03183は製造業者およびSBOMに対するサイバーレジリエンス要件に対応しています。複数の規制管轄区域に供給する組織は、重複しながらも異なる要件に対応しなければなりません。これにより、コンテナレジストリセキュリティ市場においてSBOM作成、互換性のあるイメージ署名、および記録された出所に対する継続的な需要が生まれています。
レジストリレベルの適用がDevSecOps管理を強化
キュリティチェックは歴史的にソースコードスキャン段階に集中しており、レジストリはしばしば受動的なストレージとして扱われていました。ポリシーアズコード管理は現在、未署名のイメージを拒否し、認証なしのビルドをブロックし、必要なSBOMが存在しない場合にデプロイメントを防止することができます。2026年のIEEE論文では、ポリシーアズコードアドミッションコントローラーがヘルスケアKubernetes環境において本番環境前に重大な設定ミスの92%をブロックしたことが判明しました。Red Hatは、11,500以上の金融機関にサービスを提供する数百のクラスターにわたるセキュリティポリシーと脆弱性スキャンのためのSWIFTのゼロタッチ自動化について説明しました。JFrogは、高および重大なCVEのうち高度に悪用可能なものはわずか14.8%であり、静的アラートだけでなくランタイムコンテキストに基づくルールの使用を支持することを発見しました。コンテナレジストリセキュリティ市場は、これらのチェックをエンタープライズ規模で動作する管理に変換するツールによって支えられています。
抑制要因の響分析*
| 抑制要因 | CAGRへの影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 脆弱性スキャンにおける高い誤検知率 | -1.8% | セキュリティオペレーション能力が限られた組織で最も深刻なグローバル | 短期(2年以内) |
| 大規模DevSecOpsプラットフォームによるセキュリティツールの統合とバンドル | -1.5% | プラットフォーム統合が最も進んでいる北米および西欧 | 中期(2〜4年) |
| 複数のレジストリプラットフォームにわたるセキュリティ統合の複雑さ | -1.2% | マルチクラウドレジストリ環境を持つ企業で最も顕著なグローバル | 中期(2〜4年) |
| プロプライエタリおよびサードパーティイメージコンポーネントへの可視性の限界 | -0.8% | 産業製造および政府セクターに集中したグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
脆弱性スキャンにおける高い誤検知率がツール採用を制限
コンテナスキャナーは、アプリケーションがそのパッケージを読み込まない場合でも、インストールされたパッケージのすべての脆弱性にフラグを立てることがあります。2025年に発表されたIEEE Accessの研究では、クエリベースの分析レイヤーが主要なスキャンツール間の不整合を70%削減したことが判明しました。[3] この研究は、問題が構造的であり、主流の製品では完全に解決されていないことを示しています。JFrogによる183件の高および重大なCVEのレビューでは、高度に悪用可能なものはわずか14.8%であり、85.2%には実際の悪用リスクがないことが判明しました。継続的なアラート量は、セキュリティチームがスキャナーの出力を優先度を下げ、インシデント発生後にのみ対応する原因となる可能性があります。コンテナレジストリセキュリティ市場のベンダーは、到達可能性分析、ランタイムコンテキスト、および悪用確率フィルタリングによってこの抑制要因に対処できます。
プラットフォームバンドルがスタンドアロンベンダーの価格に圧力をかける
Prisma Cloud、Microsoft Defender for Containers、およびGoogle Cloud Security Command Centerは、より広範なクラウドセキュリティポートフォリオの一部としてレジストリスキャンを含んでいます。バンドルされたツールは、スペシャリストがより深いランタイム検出またはクロスレジストリガバナンスを提供する場合でも、購入者の基本的なコンプライアンス要件を満たす可能性があります。Googleは2026年3月にWizの320億米ドルの買収を完了し、Wizのマルチクラウドへのコミットメントを維持しながらクラウドセキュリティプラットフォームをGoogle Cloudに追加しました。この組み合わせにより、スペシャリストサプライヤーが同時に対処しなければならない能力が増加します。専門プロバイダーは、休眠イメージの継続的な再スキャン、ポータブルな出所、および小規模組織向けの低オーバーヘッドの製品に注力しています。プラットフォームネイティブのスキャンが能力差を縮小した場合、コンテナレジストリセキュリティ市場はさらなる価格圧力に直面する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ンポーネント別:
ソフトウェアが収益をリードし、サービスがより速く成長ソフトウェアは2025年のコンテナレジストリセキュリティ市場シェアの69.82%を占めました。これには、ビルドインスペクションからランタイム再スキャンまでの活動をカバーする脆弱性スキャンエンジン、ポリシーアズコードフレームワーク、SBOMツール、およびイメージ署名プラットフォームが含まれます。新しいCVEデータベース、イメージアーキテクチャ、およびレジストリフォーマットが継続的なカバレッジ更新を必要とするため、このセグメントは中心的な位置を維持しています。ARM64、WASM、OCIアーティファクトストア、およびAIモデルレジストリはそれぞれ、ソフトウェアプラットフォームが対処しなければならない要件を追加します。ツールの不整合に関する2025年のIEEE Access研究は、静的マッチングだけでなくランタイム到達可能性フィルタリングを使用するプラットフォームへの需要を支持しています。
サービスは2031年にかけてCAGR 23.94%で成長すると予測されています。大規模組織は、AWS Elastic Container Registry、Google Artifact Registry、およびAzure Container Registryにわたるマネージドレジストリセキュリティ、統合、および実装サポートをますます必要としています。マルチレジストリデプロイメントは、内部セキュリティチームが管理を統合・維持する能力を超える可能性があります。マネージドセキュリティプロバイダーは、内部チームがポリシー決定に集中する間、スキャンおよび修復プロセスを運用できます。したがって、コンテナレジストリセキュリティ産業は、ソフトウェアがより大きな収益基盤を維持しながらも、サービスの余地があります。


デプロイメント別:
クラウドがカバレッジを拡大し、オンプレミスが規制ニーズに対応クラウドベースのデプロイメントは2025年のコテナレジストリセキュリティ市場シェアの61.48%を占めました。また、2031年にかけてCAGR 24.86%を記録すると予測されており、最大かつ最も成長の速いデプロイメントオプションとなっています。その成長は、すべてのオンプレミスシステムの撤廃ではなく、以前は監視されていなかったイメージのより広範なスキャンカバレッジを反映しています。パブリッククラウドレジストリは、AWS InspectorScan、Google Artifact Analysis、およびAzure Defender for Containersを通じてネイティブスキャンインターフェースを提供しています。Red Hat Hardened ImagesはAWS InspectorScan APIおよびAmazon ECR基本スキャンでのサポートを受け、ネイティブワークフローがサプライチェーンの整合性チェックをどのようにサポートできるかを示しました。
オンプレミスデプロイメントは、防衛、機密政府設定、エアギャップ産業システム、およびデータ居住要件を持つ金融機関において引き続き重要です。これらの環境は、パブリッククラウドコントロールプレーンに依存せずに機能するレジストリセキュリティを必要としています。ドイツのBSIは2026年3月C5:2026を確定し、欧州の公共セクターおよび規制対象の購入者向けのクラウドセキュリティカタログにコンテナ管理およびサプライチェーンガバナンス基準を追加しました。[4] SUSE Edge Image Builderは通信設定向けのエアギャップKubernetesデプロイメントをサポートし、オンプレミス管理が満たさなければならない特殊な条件を示しています。コンテナレジストリセキュリティ市場は、クラウドとローカル運用の両方のセキュリティモデルを引き続き必要とするでしょう。
組織規模別:
企業が支出をリードし、中小企業がより速く採用大企業は2025年のコンテナレジストリセキュリティ市場の71.29%を占めました。そのコンテナ環境には、事業部門、地域、およびレジストリプラットフォームにわたる数千のイメージが含まれる場合があります。PCI DSS 4.0、HIPAA、およびSOC 2に基づくコンプライアンスリスクは、手動レビューではこの規模に対応できないため、自動化されたガバナンスへの支出を支持しています。Red Hatは、SWIFTが200カ国以上の11,500以上の金融機関を接続する数百のクラスターにわたってゼロタッチ自動化を使用したと報告しました。大規模組織は、スペシャリストデプロイメントおよびマネージドオペレーションの需要の重要な源泉であり続けています。
中小企業は2031年にかけてCAGR 26.41%で拡大すると予測されています。SaaS価格設定とマネージドクラウドスキャンにより、内部セキュリティの専門知識が限られている場合でもレジストリ保護にアクセスでき、主要な初期デプロイメント支出を削減します。Snykは2026年4月にContainer Registry Syncを一般提供し、カスタマイズ可能なルールを通じてレジストリインベントリの監視と新しいイメージの取り込みを自動化しました。開発者向けツールは、別個のセキュリティコンソールではなく、統合開発環境とデリバリーパイプラインにチェックを配置できます。この設計により、摩擦を軽減し、小規模組織と企業の間の採用ギャップを縮小できます。

エンドユーザー産業別:
ITおよび通信がリードし、ヘルスケアが台頭ITおよび通信は2025年の収益の26.37%を占めました。このセクターは、ネットワーク機能、顧客プラットフォーム、およびクラウドネイティブサービスデリバリーのためにコンテナ化されたマイクロサービスに依存しており、通信プロバイダーは5Gコアネットワークにkubernetesを使用しています。Red Hat、NVIDIA、およびPalo Alto Networksは、Red Hat OpenShift環境での保護を含むAIネイティブ通信セキュリティアーキテクチャで協力しました。銀行、金融サービス、および保険は、PCI DSSインベントリ要件により別の重要な需要クラスターを構成しています。これらの購入者はまた、規模に応じてレジストリガバナンスを文書化できる管理を必要としています。
ヘルスケアおよびライフサイエンス産業は2031年にかけてCAGR 26.11%で成長すると予測されています。HIPAAの技術的保護措置は、保護された医療情報を扱うコンテナ化された環境に適用されます。SBOMの開示に関するFDAのサイバーセキュリティガイダンスも、イメージコンポーネントと出所を文書化する直接的な必要性を生み出しています。Dockerは、2,000万人以上の患者にサービスを提供するヘルスケアプラットフォームMedplumが5ファイルにわたる54行の変更を使用してDocker Hardened Imagesに移行したと報告しました。[5] 政府、産業製造、小売・Eコマース、輸送・物流、エネルギー・ーティリティ、メディア・エンターテインメント、および教育もコンテナの使用が成熟するにつれて需要に貢献しています。
地域分析
北米コンテナレジストリセキュリティ市場
北米は2025年の収益の42.38%を占めた。同地域はクラウドネイティブ企業、セキュリティベンダー、および連邦サプライチェーンセキュリティ要件の集積度が高い。米国が主要な収益貢献国であり、カナダは金融サービス分野での強い採用を示した一方、メキシコは比較的初期段階にとどまり、需要は多国籍製造業および金融サービス組織を中心に展開した。IBMとRed Hat, Inc.は2026年7月にプロジェクト・ライトウェルを拡張し、AWS、JFrog Ltd.、GitLab Inc.、Microsoft Corporation、NVIDIA、およびPalo Alto Networks, Inc.を5.0 ビリオン 米ドルのオープンソースセキュリティコミットメントにおけるパートナーとして指名した。[6] この活動は北米におけるレジストリレベルのSBOMへの需要を支えている。
欧州コンテナレジストリセキュリティ市場
欧州はNIS2要件およびEUサイバーレジリエンス法によって形成されており、これらはより強固な文書化およびソフトウェアインベントリ管理の実践を求めている。ドイツ、英国、およびフランスが提供された分析における欧州の主要市場である。ドイツの連邦情報セキュリティ庁は2026年3月にC5:2026を公表し、そのコンテナ管理およびサプライチェーンガバナンス基準は公共部門のクラウド購買者にとっての調達参照基準を提供している。レジストリ統合型SBOMオートメーションは、組織がこれらの関連文書化要件を満たすのに役立つ。欧州のコンテナレジストリセキュリティ市場は、ロシアが西側クラウドエコシステムから分離したことによっても形成されている。
アジア太平洋、中東・アリカおよび南米コンテナレジストリセキュリティ市場
アジア太平洋地域は2031年までに27.93%のCAGRで成長すると予測されている。中国のソブリンクラウド要件は国家サイバーセキュリティ基準に沿ったプラットフォームを支援し、インドのデジタル公共インフラは自動スキャニングおよびランタイム可視性の必要性を高めている。日本と韓国は工場オートメーション、半導体、および通信アプリケーションにおいてエッジKubernetesを活用しており、低遅延テレメトリが重要となっている。オーストラリアの銀行ガイダンスおよびシンガポールの金融サービスガバナンスが地域の活動を支援する一方、南米、中東、およびアフリカはブラジル、サウジアラビア、アラブ首長国連邦、南アフリカ、ナイジェリア、およびエジプトが牽引する比較的初期段階の市場にとどまっている。
競合環境
市場集中度
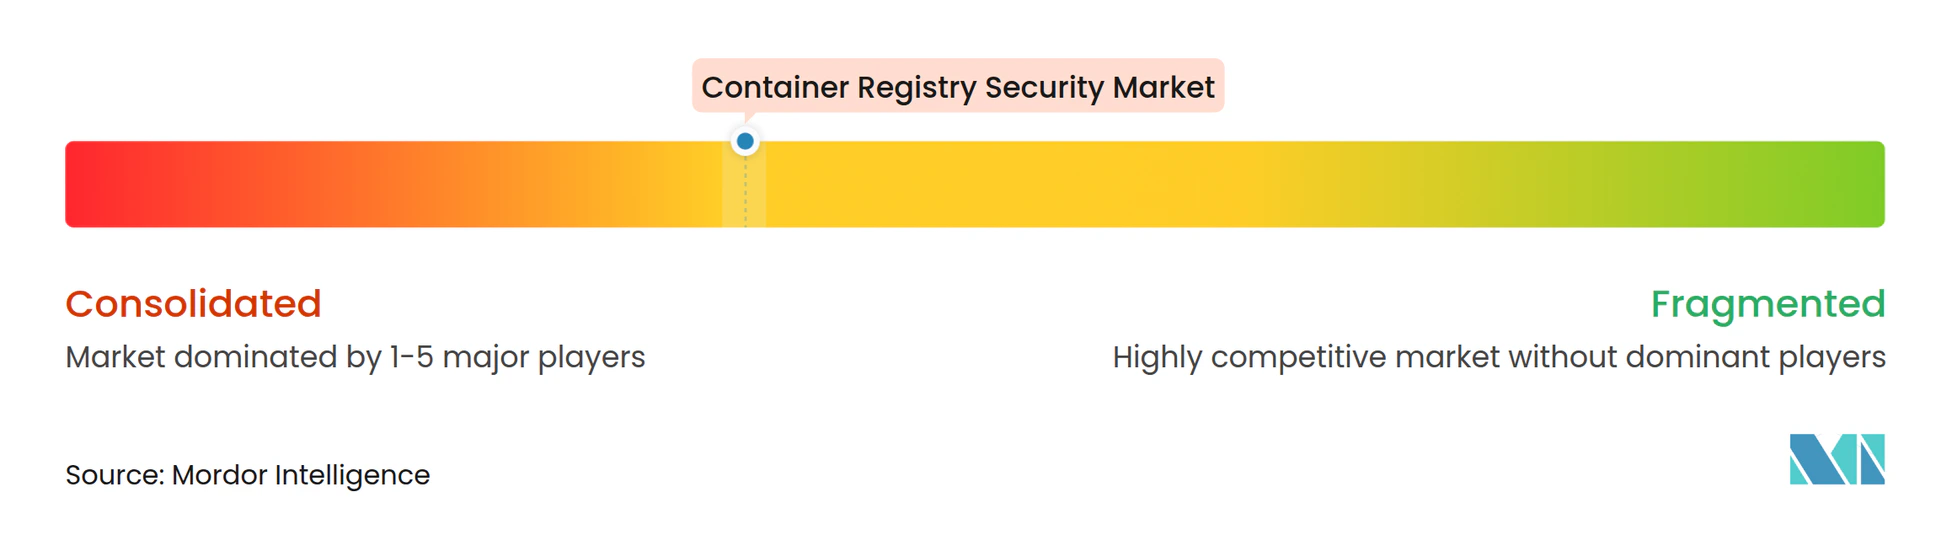
コンテナレジストリセキュリティ市場はプラットフォームレベルで中程度に統合されています。AWS、Microsoft、およびGoogleは、ネイティブレジストリ統合、クラウドコミットメント内のバドル価格設定、および確立された顧客関係から優位性を持っています。Googleは2026年3月にWizの320億米ドルの買収を完了し、AWS、Microsoft Azure、およびOracle Cloudにわたる使用をサポートし続けながらプラットフォームをGoogle Cloudに統合しました。Aqua Security、JFrog、Sysdig、およびSnykは、eBPFベースのランタイム検出、クロスレジストリ出所管理、およびコンテキスト脆弱性優先順位付けを通じて競争しています。したがって、コンテナレジストリセキュリティ市場では、購入者が規制された複雑な環境においてバンドルの利便性とスペシャリストの深さを比較検討する必要があります。
Sysdigは2026年8月にSysdig Secure AIを立ち上げ、eBPFランタイムエンジンを使用してインシデントを調査し、修正を生成し、アクティブなリスクを封じ込めました。JFrogは2026年9月にWizとの統合を発表し、アーティファクトの出所とコンテキストCVEデータをクラウドランタイム可視性と組み合わせました。これらの動きは、より深いスペシャリスト自動化とハイパースケーラーセキュリティプラットフォームとの相互運用性という異なる競アプローチを反映しています。非アクティブなイメージの継続的な再スキャンとポータブルな出所は、複数のクラウドプロバイダーにわたって顧客にサービスを提供するサプライヤーにとってオープンな機会であり続けています。コンテナレジストリセキュリティ市場には、セキュリティ以外のユーザーが脆弱性の発見に基づいて行動しやすくするツールの余地がまだあります。
差別化はまた、SBOMの品質、x86、ARM64、およびWASMイメージのサポート、およびアドミッションコントロール適用の範囲にも依存しています。プラットフォームバンドルは、基本的なコンプライアンススキャンで十分な場合に価格圧力を生み出す可能性があります。IBM、Red Hat、およびPalo Alto Networksは2026年6月にProject Lightwellを拡大し、仮想パッチ適用と検証済みソフトウェア修正を組み合わせました。コンテナレジストリセキュリティ市場は、規制対象の購入者が期待するセキュリティの深さとクラウドプラットフォームが生み出す価格期待の両方を満たさなければなりません。
コンテナレジストリセキュリティ産業のリーダー
-
Aqua Security
-
JFrog Ltd.
-
Red Hat, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
コンテナレジストリセキュリティ市場 このレポートでカバーされる企業
- Aqua Security
- JFrog Ltd.
- Red Hat, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Docker, Inc.
- Google LLC
- GitLab Inc.
- Sonatype, Inc.
- Snyk Limited
- Trend Micro Incorporated
- Qualys, Inc.
- Tenable Holdings, Inc.
- Rapid7, Inc.
- Black Duck Software, Inc.
- Checkmarx Ltd.
- SUSE S.A.
- Mirantis, Inc.
- VMware, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Tigera, Inc.
最近の産業開発事情 コンテナレジストリセキュリティ市場
- 2026年9月:JFrog Ltd.はswampUP 2026において、現在Google Cloudの一部であるWizとの新しい合を発表し、JFrog ArtifactoryのアーティファクトプロベナンスとXrayのコンテキストCVEデータをWizのエージェントレスクラウドランタイム可視性と組み合わせ、セキュリティチームとエンジニアリングチームがコードからクラウドまでの統一されたビューから、何が実行されているか、どこから来たか、信頼できるかどうかを特定できるようにしました。
- 2026年8月:SysdigはBlack Hat USAでSysdig Secure AIを立ち上げました。これはSysdig Secure CNAPPに構築されたAIネイティブセキュリティレイヤーで、AIエージェントを展開してインシデントを調査し、脅威を追跡し、修復修正を生成し、AIを活用した攻撃の速度でアクティブなリスクを封じ込め、AIツールが敵対者の活動を加速させる中で組織が検出から対応までのギャップを縮小するのを支援します。
- 2026年7月:IBMとRed Hatは新しい商業製品でProject Lightwellを拡大し、Amazon Web Services、JFrog、GitLab、Microsoft、NVIDIA、およびPalo Alto Networksをエコシステムパートナーとして指名し、AIを活用したソフトウェア修復をこのイニシアチブの50億米ドルのオープンソースセキュリティミットメントの下でサプライチェーンレベルのSBOMトレーサビリティと統合しました。
- 2026年6月:IBM、Red Hat、およびPalo Alto NetworksはProject Lightwellを拡大し、Palo Alto Networksの仮想パッチ適用機能をIBMとRed Hatのオープンソース修復プラットフォームと統合し、オープンソースソフトウェア、商業アプリケーション、オペレーショナルテクノロジー、およびヘルスケア技術にわたって検証済みのソフトウェア修正を提供しながら1日目にネットワークレベルの保護を展開するデュアルアクション防御を作成しました。
- 2026年3月:Google LLCはWizの320億米ドルの買収を完了しました。これはGoogleの歴史上最大の買収であり、WizのマルチクラウドへのコミットメントをAWS、Microsoft Azure、およびOracle Cloud環境にわたって維持しながら、WizのクラウドおよびAIセキュリティプラットフォームをGoogle Cloudに統合しました。
グローバルコンテナレジストリセキュリティ市場レポートの範囲
コンテナレジストリセキュリティ市場は、ビルドからデプロイメントまでのソフトウェアサプライチェーン全体にわたるコンテナイメージおよびOCI準拠アーティファクトの保護に焦点を当てています。この市場には、自動化された脆弱性スキャン(イメージレイヤーのCVE、マルウェア、および設定ミスの検出)、暗号化イメージ署名と検証(Cosign、Notation、Docker Content Trustなどのツールを使用)、ソフトウェア部品表(SBOM)生成、レジストリ操作のアクセス制御とRBAC、および非準拠または信頼されていないイメージのデプロイメントをブロックするポリシー適用のソリューションが含まれます。セキュリティ機能はイメージの整合性と真正性を確保し、改ざんを防止し、出所追跡を可能にし、CI/CDパイプラインと統合して本番環境に入る前にイメージを自動的にスキャン、署名、および検証し、SOC 2、ISO 27001、PCI-DSS、およびFedRAMPのコンライアンス要件をサポートします。
コンテナレジストリセキュリティ市場レポートは、コンポーネント(ソフトウェア、およびサービス〔マネージドレジストリセキュリティ、および統合・実装サービス〕)、デプロイメント(クラウドベース、およびオンプレミス)、組織規模(大企業、および中小企業)、エンドユーズ産業(政府・公共行政、産業製造、小売・Eコマース、輸送・物流、エネルギー・ユーティリティ、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、およびその他のエンドユーズ産業)、および地域(北米、南米、欧州、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| ソフトウェア | |
| サービス | マネージドレジストリセキュリティ |
| 統合・実装サービス |
| クラウドベース |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・Eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他のエンドユーズ産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| 欧州 | ドイツ |
| 国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | マネージドレジストリセキュリティ | |
| 統合・実装サービス | ||
| デプロイメント別 | クラウドベース | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーズ産業別 | 政府・公共行政 | |
| 産業製造 | ||
| 小売・Eコマース | ||
| 輸送・物流 | ||
| エネルギー・ユーティリティ | ||
| ITおよび通信 | ||
| メディア・エンターテインメント | ||
| 教育・研究機関 | ||
| ヘルスケアおよびライフサイエンス | ||
| 銀行・金融サービス・保険(BFSI) | ||
| その他のエンドユーズ産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
コンテナレジストリセキュリティ市場の予測規模はどのくらいですか?
コンテナレジストリセキュリティ市場規模は、2025年の10.1億米ドルから2026年には12.1億米ドルへと成長し、2026年から2031年にかけてCAGR 22.07%で拡大し、2031年には32.8億米ドルに達すると予測されています。
コンテナレジストリセキュリティの需要を促進しているものは何ですか?
ソフトウェアサプライチェーン攻撃の増加、クラウドネイティブアプリケーションの成長、およびSBOMとイメージ署名要件がレジストリ管理への需要を高めています。
コンテナレジストリセキュリティで最も速く成長しているデプロイメントモデルはどれですか?
クラウドベースのデプロイメントは2031年にかけてCAGR 24.86%で成長すると予測されており、2025年には収益の61.48%を占めていました。
どの組織がレジストリセキュリティを最も急速に採用していますか?
中小企業は、SaaS価格設定とマネージドスキャンが採用障壁を低減するため、2031年にかけてCAGR 26.41%で拡大すると予測されています。
2031年にかけて最も速く成長するエンドユーザーセクターはどれですか?
ヘルスケアおよびライフサイエンスは、HIPAAの保護措置とSBOM開示ニーズに支えられ、CAGR 26.11%で成長すると予測されています。
2031年にかけて最も速い成長を記録する地域はどこですか?
アジア太平洋地域は、主権クラウドプログラムと企業コンテナ化の拡大に支えられ、CAGR 27.93%で成長すると予測されています。