
Taille et part du marché de la sécurité des registres de conteneurs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.21 Milliards de dollars |
| Taille du Marché (2031) | 3.28 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 22.07 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des registres de conteneurs par Mordor Intelligence
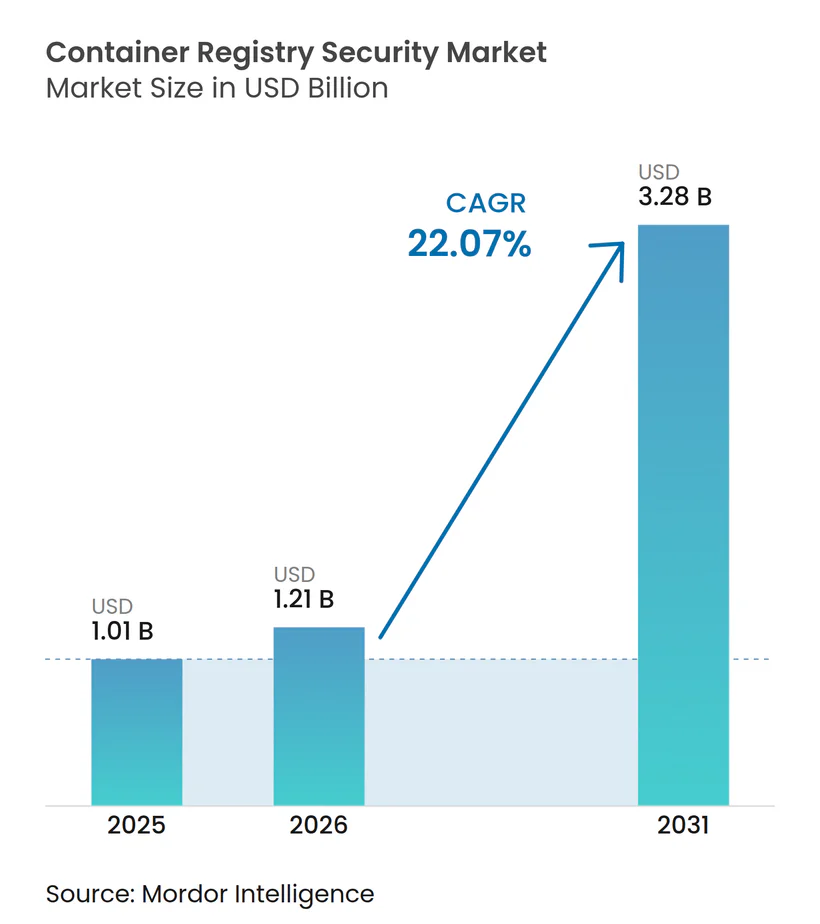
La taille du marché de la sécurité des registres de conteneurs devrait croître de 1,01 milliard USD en 2025 à 1,21 milliard USD en 2026, et devrait atteindre 3,28 milliards USD d'ici 2031, avec un CAGR de 22,07 % de 2026 à 2031. Le marché de la sécurité des registres de conteneurs est façonné par la recrudescence des attaques contre les chaînes d'approvisionnement logicielles et par l'utilisation plus large des applications cloud-natives. Au sein du marché de la sécurité des registres de conteneurs, les règles relatives aux nomenclatures logicielles, à la provenance des images et à la signature font évoluer les contrôles des registres d'une activité de révision secondaire vers une pratique de sécurité courante. Les organisations utilisant plusieurs clouds et des environnements privés ont besoin de contrôles cohérents sur tous les registres qui stockent ou distribuent des images. Sur le marché de la sécurité des registres de conteneurs, ce besoin favorise les fournisseurs capables d'intégrer les résultats d'analyse, les contrôles de politique et les preuves d'audit sans ajouter de travail manuel. Le marché de la sécurité des registres de conteneurs est également soumis à une pression sur les prix, car les grandes plateformes cloud intègrent l'analyse de base dans des offres de sécurité plus larges.
Points clés du rapport
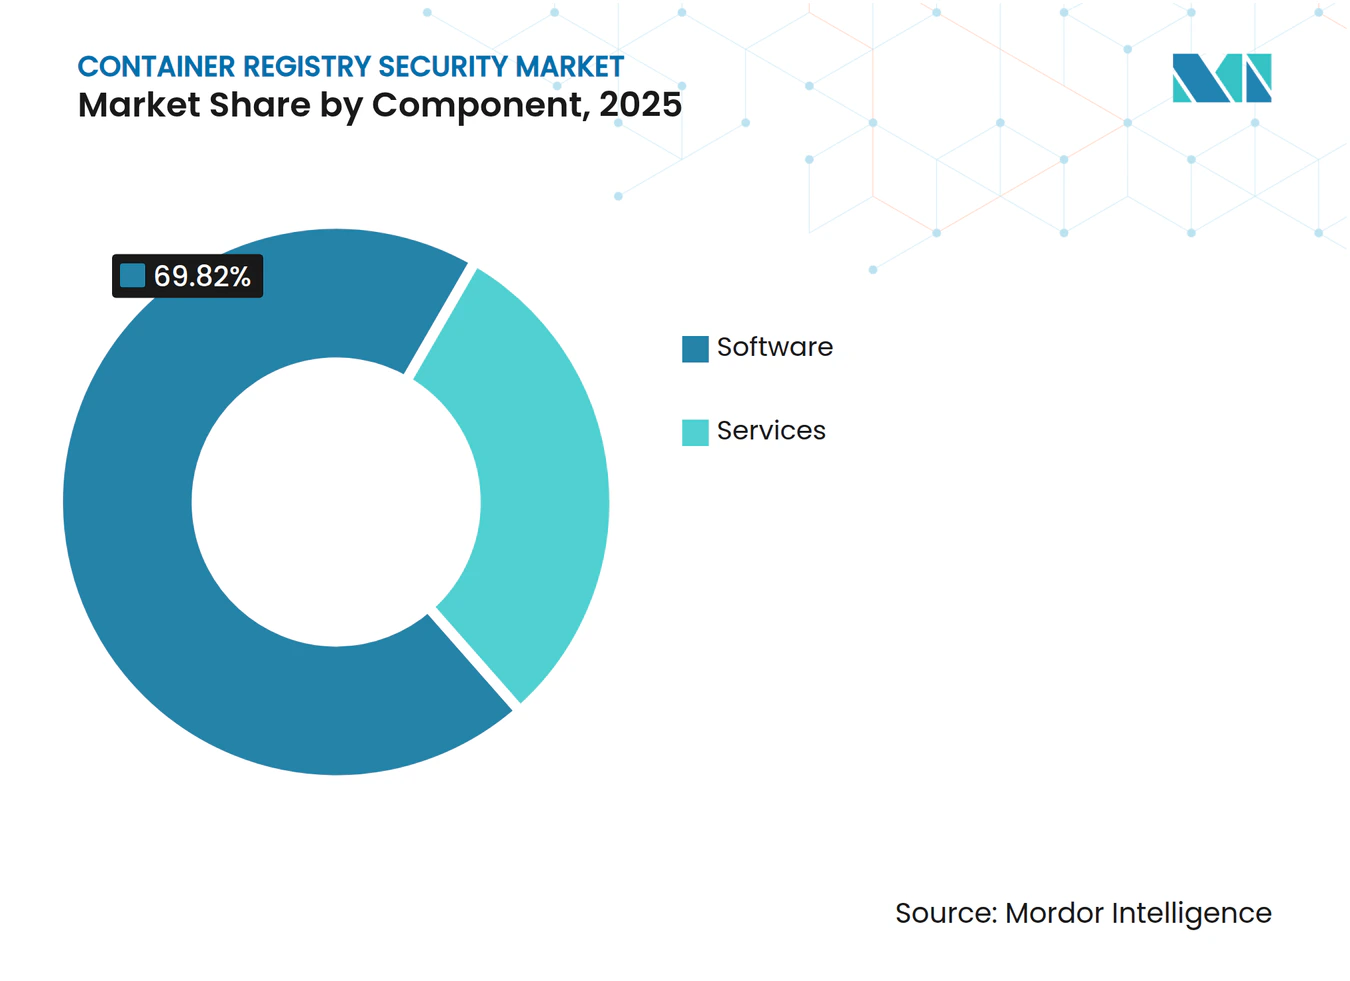
- Par composant, les logiciels représentaient 69,82 % du marché de la sécurité des registres de conteneurs en 2025, tandis que les services devraient se développer à un CAGR de 23,94 % jusqu'en 2031.
- Par déploiement, les solutions basées sur le cloud représentaient 61,48 % des revenus en 2025 et devraient enregistrer le CAGR le plus élevé de 24,86 % jusqu'en 2031.
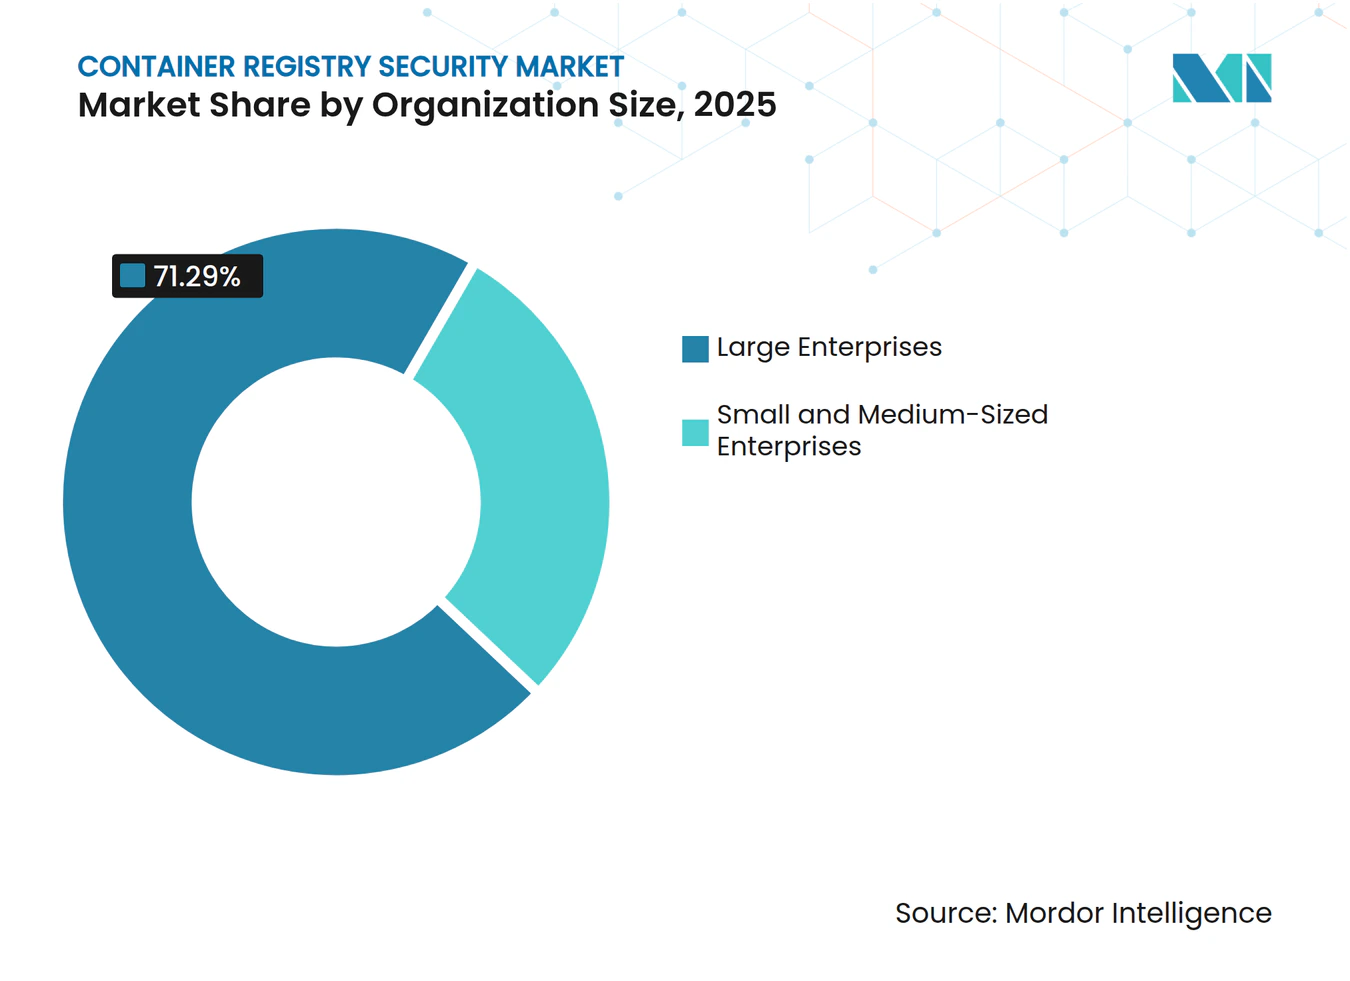
- Par taille d'organisation, les grandes entreprises détenaient 71,29 % des revenus du marché de la sécurité des registres de conteneurs en 2025, tandis que les petites et moyennes entreprises devraient croître à un CAGR de 26,41 % jusqu'en 2031.
- Par secteur d'utilisation finale, les technologies de l'information et les télécommunications représentaient 26,37 % des revenus en 2025, tandis que la santé et les sciences de la vie devraient croître à un CAGR de 26,11 % jusqu'en 2031.
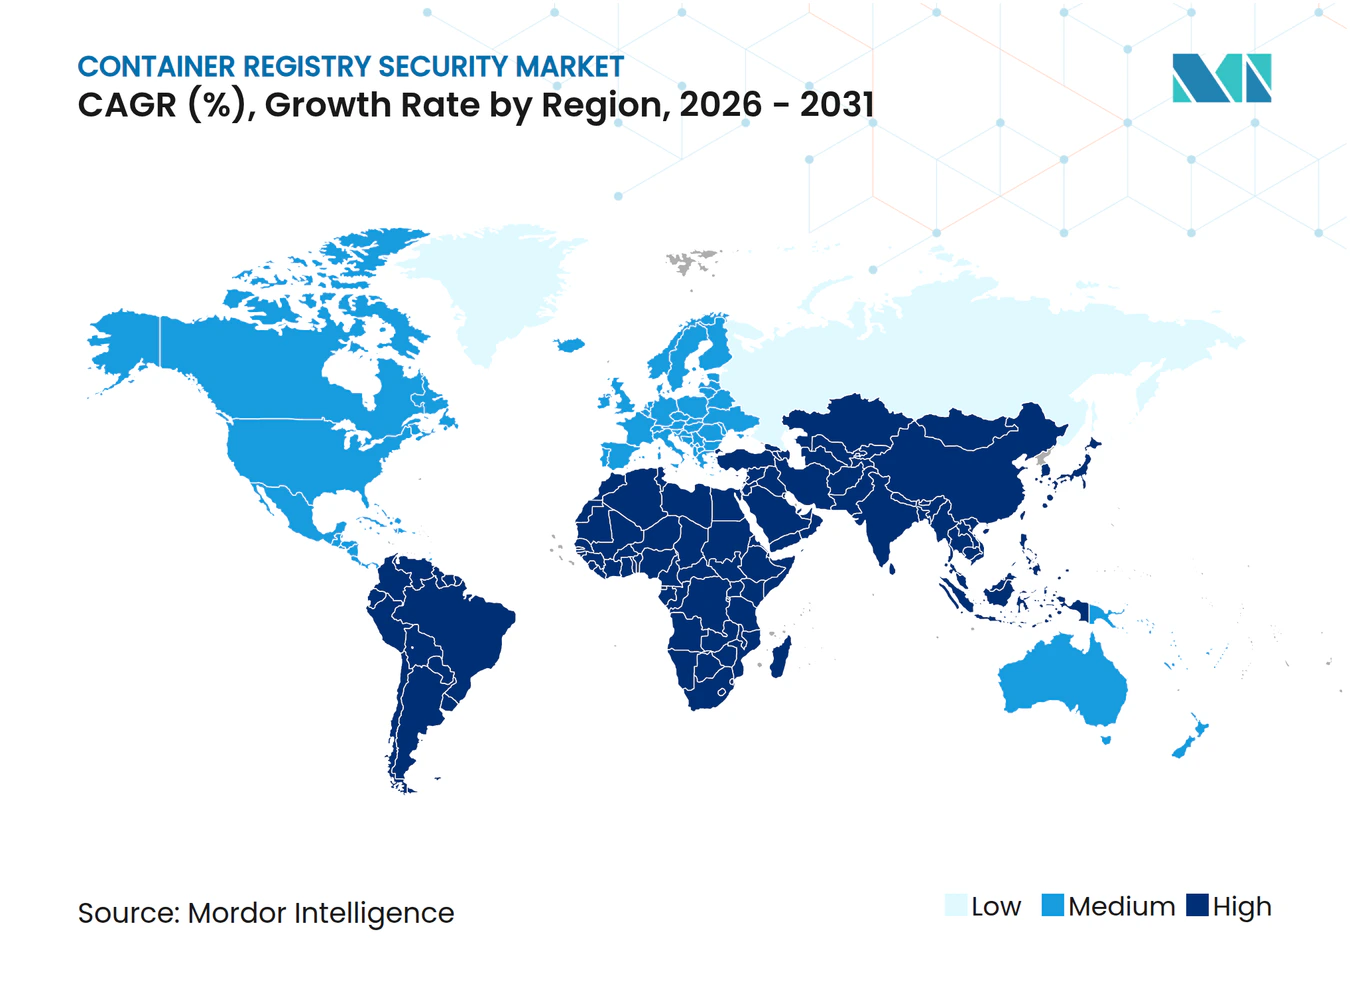
- Par géographie, l'Amérique du Nord détenait 42,38 % des revenus du marché de la sécurité des registres de conteneurs en 2025, tandis que l'Asie-Pacifique devrait croître à un CAGR de 27,93 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Recrudescence des attaques contre les chaînes d'approvisionnement logicielles | +5.3% | Mondial, avec un impact concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Croissance des applications cloud-natives et des microservices | +4.8% | Mondial, avec la conversion la plus rapide en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Exigences relatives aux nomenclatures logicielles, à la provenance et à la signature des images | +4.1% | Amérique du Nord et cœur de l'UE, avec des répercussions en Asie-Pacifique | Court terme (≤ 2 ans) |
| Application des politiques au niveau du registre dans les pipelines DevSecOps | +3.5% | Mondial, dirigé par l'Amérique du Nord, le Royaume-Uni et l'Allemagne | Moyen terme (2-4 ans) |
| Expansion des charges de travail hybrides et multi-cloud | +2.7% | Mondial, avec la densité la plus élevée en Amérique du Nord et dans les marchés clés d'Asie-Pacifique | Moyen terme (2-4 ans) |
| Déploiements de conteneurs en périphérie, 5G et en environnements isolés | +1.7% | Asie-Pacifique, Moyen-Orient et secteurs de la défense et des télécommunications de l'UE en phase d'adoption précoce | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
La recrudescence des attaques contre les chaînes d'approvisionnement logicielles stimule les investissements dans la sécurité des registres
Les chaînes d'approvisionnement logicielles sont devenues une surface d'attaque majeure en 2025, rendant les contrôles des registres plus importants pour les équipes de développement et de sécurité. Les registres open source ont enregistré 21 764 paquets malveillants au premier trimestre 2026, soit 1 nouveau paquet malveillant toutes les 6 minutes.[1] ReversingLabs a signalé une augmentation de 73 % des paquets open source malveillants en 2025, avec près de 90 % des détections dans npm. Docker a rapporté que 77 % des organisations avaient subi un incident lié à la chaîne d'approvisionnement logicielle au cours des 12 mois précédents, tandis que 40 % identifiaient le code généré par l'IA comme le principal risque émergent. Le BSI allemand a signalé en mars 2026 une compromission impliquant le scanner Trivy d'Aqua Security, montrant que les outils d'analyse peuvent également introduire des risques dans la chaîne de livraison. Le marché de la sécurité des registres de conteneurs bénéficie donc de l'exigence par les acheteurs d'images de chaîne d'outils signées et reproductibles ainsi que de registres d'applications protégés.
La croissance des applications cloud-natives élargit la surface d'attaque des registres
La population de développeurs cloud-natifs a atteint 19,9 millions au premier trimestre 2026, en hausse de 28 % par rapport à 15,6 millions au troisième trimestre 2025.[2] La même étude a révélé que 52 % des développeurs back-end étaient cloud-natifs et que ces développeurs représentaient 39 % de la population mondiale de développeurs. Chaque service conteneurisé crée une image qui doit être analysée, signée, stockée et vérifiée à nouveau lorsqu'une vulnérabilité pertinente est divulguée. Cette charge de travail augmente avec le nombre de services et ne peut pas être gérée de manière fiable par des révisions manuelles périodiques. L'adoption du cloud-natif s'étend également aux jeux vidéo, à l'Internet des objets industriel et aux charges de travail d'IA, qui peuvent impliquer des chemins de provenance peu familiers. Ces conditions élargissent le besoin de contrôles automatisés au stade de la transmission des images sur l'ensemble du marché de la sécurité des registres de conteneurs.
Les exigences relatives aux nomenclatures logicielles, à la provenance et à la signature des images créent une demande de conformité
L'exigence 6.3.2 de PCI DSS v4.0.1 est devenue obligatoire le 31 mars 2025, imposant aux organisations de cartes de paiement de maintenir un inventaire à jour des logiciels personnalisés et des composants tiers intégrés. Les nomenclatures logicielles automatisées au niveau du registre peuvent aider les organisations à maintenir cet inventaire à mesure que les images évoluent. L'article 21(2)(d) de la directive NIS2 de l'UE établit des obligations de sécurité de la chaîne d'approvisionnement connexes pour les entités essentielles et importantes. Le règlement européen sur la cyber-résilience est entré en vigueur en décembre 2024 et comprend des jalons de mise en œuvre jusqu'en décembre 2027, tandis que la norme BSI TR-03183 traite des exigences de cyber-résilience pour les fabricants et les nomenclatures logicielles. Les organisations fournissant plusieurs juridictions réglementées doivent répondre à des exigences qui se chevauchent mais diffèrent. Cela crée une demande continue sur le marché de la sécurité des registres de conteneurs pour la création de nomenclatures logicielles, la signature d'images compatible et la provenance enregistrée.
L'application des politiques au niveau du registre renforce les contrôles DevSecOps
Les contrôles de sécurité étaient historiquement concentrés au stade de l'analyse du code source, tandis que les registres étaient souvent traités comme un stockage passif. Les contrôles de politique sous forme de code peuvent désormais rejeter les images non signées, bloquer les builds sans attestation et empêcher le déploiement lorsqu'une nomenclature logicielle requise est absente. Un article IEEE de 2026 a révélé qu'un contrôleur d'admission de politique sous forme de code bloquait 92 % des mauvaises configurations critiques avant la mise en production dans les environnements Kubernetes de santé. Red Hat a décrit l'automatisation sans intervention de SWIFT pour les politiques de sécurité et les analyses de vulnérabilités sur des centaines de clusters desservant plus de 11 500 institutions financières. JFrog a constaté que seulement 14,8 % des CVE élevés et critiques étaient hautement exploitables, soutenant l'utilisation de règles informées par le contexte d'exécution plutôt que par des alertes statiques seules. Le marché de la sécurité des registres de conteneurs est soutenu par des outils qui traduisent ces contrôles en contrôles opérant à l'échelle de l'entreprise.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Taux élevés de faux positifs dans l'analyse des vulnérabilités | -1.8% | Mondial, le plus aigu dans les organisations à capacité limitée en opérations de sécurité | Court terme (≤ 2 ans) |
| Consolidation des outils de sécurité et regroupement par les grandes plateformes DevSecOps | -1.5% | Amérique du Nord et Europe occidentale, où la consolidation des plateformes est la plus avancée | Moyen terme (2-4 ans) |
| Complexité de l'intégration de la sécurité sur plusieurs plateformes de registres | -1.2% | Mondial, le plus prononcé dans les entreprises disposant de parcs de registres multi-cloud | Moyen terme (2-4 ans) |
| Visibilité limitée sur les composants d'images propriétaires et tiers | -0.8% | Mondial, avec une concentration dans les secteurs de la fabrication industrielle et du gouvernement | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Les taux élevés de faux positifs dans l'analyse des vulnérabilités limitent l'adoption des outils
Les scanners de conteneurs peuvent signaler chaque vulnérabilité dans un paquet installé, même lorsqu'une application ne charge jamais ce paquet. Une étude IEEE Access publiée en 2025 a révélé qu'une couche analytique basée sur des requêtes réduisait les incohérences entre les principaux outils d'analyse de 70 %.[3] La recherche indique que le problème est structurel et n'a pas été entièrement résolu dans les offres grand public. L'examen par JFrog de 183 CVE élevés et critiques a révélé que 14,8 % étaient hautement exploitables, laissant 85,2 % sans risque d'exploitation pratique. Des volumes d'alertes persistants peuvent amener les équipes de sécurité à déprioriser les résultats des scanners et à n'agir qu'après un incident. Les fournisseurs sur le marché de la sécurité des registres de conteneurs peuvent remédier à ce frein grâce à l'analyse d'accessibilité, au contexte d'exécution et au filtrage par probabilité d'exploitation.
Le regroupement des plateformes exerce une pression sur la tarification des fournisseurs indépendants
Prisma Cloud, Microsoft Defender for Containers et Google Cloud Security Command Center incluent l'analyse des registres dans le cadre de leurs portefeuilles de sécurité cloud plus larges. Un outil groupé peut répondre aux exigences de conformité de base pour les acheteurs, même lorsqu'un spécialiste offre une détection d'exécution plus approfondie ou une gouvernance multi-registres. Google a finalisé son acquisition de Wiz pour 32 milliards USD en mars 2026, ajoutant la plateforme de sécurité cloud à Google Cloud tout en maintenant l'engagement multi-cloud de Wiz. Cette combinaison augmente les capacités que les fournisseurs spécialisés doivent traiter simultanément. Les fournisseurs spécialisés se concentrent sur la réanalyse continue des images dormantes, la provenance portable et les offres à faible surcharge pour les petites organisations. Le marché de la sécurité des registres de conteneurs pourrait subir une pression supplémentaire sur les prix si l'analyse native aux plateformes comble l'écart de capacités.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les logiciels dominent les revenus tandis que les services croissent plus rapidementLes logiciels détenaient 69,82 % de la part du marché de la sécurité des registres de conteneurs en 2025. Ils comprennent les moteurs d'analyse des vulnérabilités, les cadres de politique sous forme de code, les outils de nomenclature logicielle et les plateformes de signature d'images qui couvrent les activités de l'inspection à la construction jusqu'à la réanalyse à l'exécution. Le segment reste central car les nouvelles bases de données CVE, les architectures d'images et les formats de registres nécessitent des mises à jour continues de la couverture. ARM64, WASM, les magasins d'artefacts OCI et les registres de modèles d'IA ajoutent chacun des exigences que les plateformes logicielles doivent traiter. La recherche IEEE Access de 2025 sur les incohérences des outils soutient la demande de plateformes utilisant le filtrage d'accessibilité à l'exécution plutôt que la correspondance statique seule.
Les services devraient croître à un CAGR de 23,94 % jusqu'en 2031. Les grandes organisations ont de plus en plus besoin d'une sécurité des registres gérée, d'une intégration et d'un support de mise en œuvre sur AWS Elastic Container Registry, Google Artifact Registry et Azure Container Registry. Les déploiements multi-registres peuvent dépasser la capacité des équipes de sécurité internes à intégrer et à maintenir les contrôles. Les fournisseurs de sécurité gérée peuvent opérer des processus d'analyse et de remédiation tandis que les équipes internes se concentrent sur les décisions de politique. Le secteur de la sécurité des registres de conteneurs a donc de la place pour les services même si les logiciels conservent la base de revenus la plus importante.


Par déploiement :
le cloud élargit la couverture tandis que le déploiement sur site répond aux besoins réglementésLe déploiement basé sur le cloud représentait 61,48 % de la part du marché de la sécurité des registres de conteneurs en 2025. Il devrait également enregistrer un CAGR de 24,86 % jusqu'en 2031, ce qui en fait l'option de déploiement la plus grande et la plus rapide. Sa croissance reflète une couverture d'analyse plus large des images précédemment non surveillées plutôt que la suppression de tous les systèmes sur site. Les registres cloud publics offrent des interfaces d'analyse natives via AWS InspectorScan, Google Artifact Analysis et Azure Defender for Containers. Les images renforcées Red Hat ont reçu un support dans l'API AWS InspectorScan et l'analyse de base Amazon ECR, montrant comment les flux de travail natifs peuvent prendre en charge les contrôles d'intégrité de la chaîne d'approvisionnement.
Le déploiement sur site reste pertinent dans les environnements de défense, les paramètres gouvernementaux classifiés, les systèmes industriels isolés et les institutions financières ayant des exigences de résidence des données. Ces environnements ont besoin d'une sécurité des registres qui fonctionne sans dépendre d'un plan de contrôle cloud public. Le BSI allemand a finalisé C5:2026 en mars 2026, ajoutant des critères de gestion des conteneurs et de gouvernance de la chaîne d'approvisionnement à son catalogue de sécurité cloud pour les acheteurs du secteur public européen et réglementé.[4] SUSE Edge Image Builder prend en charge les déploiements Kubernetes isolés pour les environnements de télécommunications, illustrant les conditions spécialisées que les contrôles sur site doivent satisfaire. Le marché de la sécurité des registres de conteneurs continuera d'exiger des modèles de sécurité à la fois cloud et exploités localement.
Par taille d'organisation :
les entreprises dominent les dépenses tandis que les PME adoptent plus rapidementLes grandes entreprises détenaient 71,29 % du marché de la sécurité des registres de conteneurs en 2025. Leurs parcs de conteneurs peuvent inclure des milliers d'images réparties entre unités commerciales, régions et plateformes de registres. L'exposition à la conformité sous PCI DSS 4.0, HIPAA et SOC 2 soutient les dépenses en gouvernance automatisée car la révision manuelle ne peut pas gérer cette échelle. Red Hat a rapporté que SWIFT utilisait une automatisation sans intervention sur des centaines de clusters connectant plus de 11 500 institutions financières dans plus de 200 pays. Les grandes organisations restent une source importante de demande pour les déploiements spécialisés et les opérations gérées.
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,41 % jusqu'en 2031. La tarification SaaS et l'analyse cloud gérée rendent la protection des registres accessible là où l'expertise interne en sécurité est limitée et réduisent les dépenses initiales importantes de déploiement. Snyk a rendu Container Registry Sync généralement disponible en avril 2026, automatisant la surveillance de l'inventaire des registres et l'ingestion de nouvelles images grâce à des règles personnalisables. Les outils axés sur les développeurs peuvent placer des contrôles dans les environnements de développement intégrés et les pipelines de livraison plutôt que dans une console de sécurité séparée. Cette conception peut réduire les frictions et réduire l'écart d'adoption entre les petites organisations et les grandes entreprises.

Par secteur d'utilisation finale :
les technologies de l'information et les télécommunications dominent tandis que la santé progresseLes technologies de l'information et les télécommunications représentaient 26,37 % des revenus en 2025. Le secteur s'appuie sur des microservices conteneurisés pour les fonctions réseau, les plateformes clients et la fourniture de services cloud-natifs, tandis que les fournisseurs de télécommunications utilisent Kubernetes pour les réseaux cœur 5G. Red Hat, NVIDIA et Palo Alto Networks ont collaboré sur une architecture de sécurité des télécommunications native à l'IA qui inclut une protection dans les environnements Red Hat OpenShift. Les services bancaires, financiers et d'assurance constituent un autre groupe de demande important en raison des exigences d'inventaire PCI DSS. Ces acheteurs ont également besoin de contrôles capables de documenter la gouvernance des registres à grande échelle.
Le secteur de la santé et des sciences de la vie devrait croître à un CAGR de 26,11 % jusqu'en 2031. Les garanties techniques HIPAA s'appliquent aux environnements conteneurisés qui traitent des informations de santé protégées. Les directives de cybersécurité de la FDA sur la divulgation des nomenclatures logicielles créent également un besoin direct de documenter les composants et la provenance des images. Docker a rapporté que Medplum, une plateforme de santé desservant plus de 20 millions de patients, a migré vers Docker Hardened Images en utilisant 54 lignes de modifications sur 5 fichiers.[5] Le gouvernement, la fabrication industrielle, le commerce de détail et l'e-commerce, le transport et la logistique, l'énergie et les services publics, les médias et le divertissement, et l'éducation contribuent également à la demande à mesure que leur utilisation des conteneurs mûrit.
Analyse géographique
Marché de la sécurité des registres de conteneurs en Amérique du Nord
L'Amérique du Nord a représenté 42,38 % des revenus en 2025. La région présente une forte concentration d'entreprises cloud-natives, de fournisseurs de sécurité et d'exigences fédérales en matière de sécurité de la chaîne d'approvisionnement logicielle. Les États-Unis ont été le principal contributeur aux revenus, tandis que le Canada a affiché une forte adoption dans les services financiers et que le Mexique est resté à un stade plus précoce, avec une demande centrée sur les organisations manufacturières multinationales et les organisations de services financiers. IBM et Red Hat ont élargi le projet Lightwell en juillet 2026, désignant AWS, JFrog, GitLab, Microsoft, NVIDIA et Palo Alto Networks comme partenaires dans le cadre d'un engagement en faveur de la sécurité open source de 5 milliards USD.[6] Cette activité soutient la demande de SBOM au niveau des registres en Amérique du Nord.
Marché de la sécurité des registres de conteneurs en Europe
L'Europe est façonnée par les exigences de la directive NIS2 et du règlement européen sur la cyber-résilience, qui imposent des pratiques plus rigoureuses en matière de documentation et d'inventaire logiciel. L'Allemagne, le Royaume-Uni et la France sont les principaux marchés européens dans l'analyse fournie. L'Office fédéral allemand de la sécurité des technologies de l'information a publié le C5:2026 en mars 2026, et ses critères de gestion des conteneurs et de gouvernance de la chaîne d'approvisionnement constituent une référence d'achat pour les acheteurs publics de services cloud. L'automatisation des SBOM intégrée aux registres peut aider les organisations à satisfaire ces exigences de documentation connexes. Le marché de la sécurité des registres de conteneurs en Europe est également influencé par la séparation de la Russie des écosystèmes cloud occidentaux.
Marché de la sécurité des registres de conteneurs en Asie-Pacifique, Moyen-Orient et Afrique et Amérique du Sud
L'Asie-Pacifique devrait croître à un TCAC de 27,93 % jusqu'en 2031. Les exigences de cloud souverain de la Chine soutiennent les plateformes alignées sur les normes nationales de cybersécurité, tandis que l'infrastructure publique numérique de l'Inde accroît le besoin d'analyse automatisée et de visibilité en temps d'exécution. Le Japon et la Corée du Sud utilisent Kubernetes en périphérie dans les applications d'automatisation industrielle, de semi-conducteurs et de télécommunications, où la télémétrie à faible latence est importante. Les orientations bancaires de l'Australie et la gouvernance des services financiers de Singapour soutiennent l'activité régionale, tandis que l'Amérique du Sud, le Moyen-Orient et l'Afrique restent des marchés à un stade plus précoce, menés par le Brésil, l'Arabie saoudite, les Émirats arabes unis, l'Afrique du Sud, le Nigéria et l'Égypte.
Paysage concurrentiel
Concentration du Marché
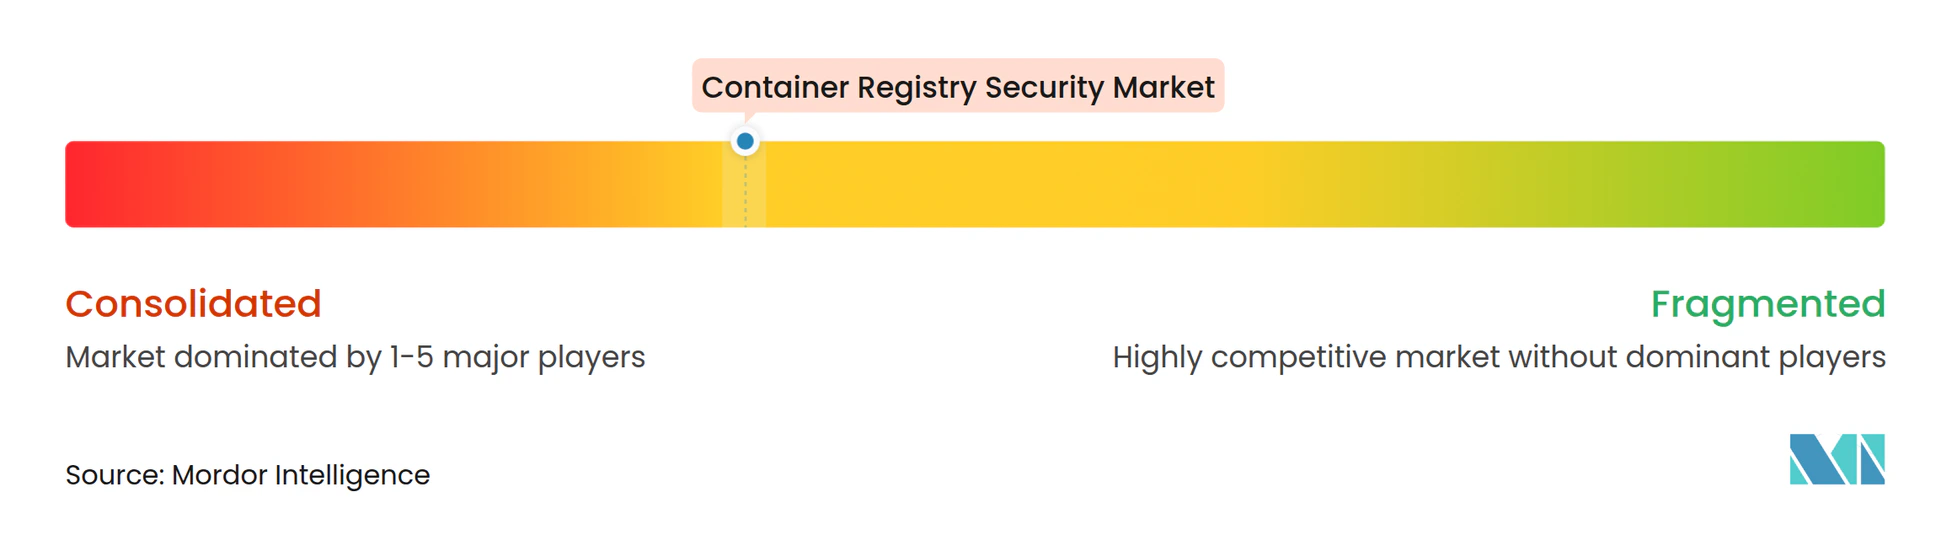
Le marché de la sécurité des registres de conteneurs est modérément consolidé au niveau des plateformes. AWS, Microsoft et Google bénéficient d'avantages liés à l'intégration native des registres, à la tarification groupée dans les engagements cloud et aux relations clients établies. Google a finalisé son acquisition de Wiz pour 32 milliards USD en mars 2026, intégrant la plateforme dans Google Cloud tout en continuant à soutenir son utilisation sur AWS, Microsoft Azure et Oracle Cloud. Aqua Security, JFrog, Sysdig et Snyk se distinguent par la détection à l'exécution basée sur eBPF, les contrôles de provenance multi-registres et la priorisation contextuelle des vulnérabilités. Le marché de la sécurité des registres de conteneurs exige donc que les acheteurs évaluent la commodité des offres groupées par rapport à la profondeur spécialisée dans les environnements réglementés et complexes.
Sysdig a lancé Sysdig Secure AI en août 2026, utilisant son moteur d'exécution eBPF pour enquêter sur les incidents, générer des correctifs et contenir les risques actifs. JFrog a annoncé en septembre 2026 une intégration avec Wiz qui combine la provenance des artefacts et les données CVE contextuelles avec la visibilité à l'exécution dans le cloud. Ces mouvements reflètent différentes approches concurrentielles, une automatisation spécialisée plus approfondie et une interopérabilité avec une plateforme de sécurité hyperscaler. La réanalyse continue des images inactives et la provenance portable restent des opportunités ouvertes pour les fournisseurs desservant des clients sur plusieurs fournisseurs cloud. Le marché de la sécurité des registres de conteneurs a encore de la place pour des outils qui facilitent l'action des utilisateurs non spécialisés en sécurité sur les résultats de vulnérabilités.
La différenciation dépend également de la qualité des nomenclatures logicielles, du support des images x86, ARM64 et WASM, et de la portée de l'application du contrôle d'admission. Les offres groupées de plateformes peuvent créer une pression sur les prix lorsque l'analyse de conformité de base est suffisante. IBM, Red Hat et Palo Alto Networks ont élargi le projet Lightwell en juin 2026 pour combiner la correction virtuelle avec des correctifs logiciels vérifiés. Le marché de la sécurité des registres de conteneurs doit répondre à la profondeur de sécurité attendue par les acheteurs réglementés et aux attentes de prix créées par les plateformes cloud.
Leaders du secteur de la sécurité des registres de conteneurs
-
Aqua Security
-
JFrog Ltd.
-
Red Hat, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la sécurité des registres de conteneurs Entreprises couvertes dans ce rapport
- Aqua Security
- JFrog Ltd.
- Red Hat, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Docker, Inc.
- Google LLC
- GitLab Inc.
- Sonatype, Inc.
- Snyk Limited
- Trend Micro Incorporated
- Qualys, Inc.
- Tenable Holdings, Inc.
- Rapid7, Inc.
- Black Duck Software, Inc.
- Checkmarx Ltd.
- SUSE S.A.
- Mirantis, Inc.
- VMware, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Tigera, Inc.
Développements industriels récents dans Marché de la sécurité des registres de conteneurs
- Septembre 2026 : JFrog Ltd. a annoncé une nouvelle intégration avec Wiz, désormais partie de Google Cloud, lors de swampUP 2026, associant la provenance des artefacts de JFrog Artifactory et les données CVE contextuelles de Xray à la visibilité d'exécution cloud sans agent de Wiz, permettant aux équipes de sécurité et d'ingénierie d'identifier ce qui s'exécute, son origine et s'il est fiable depuis une vue unifiée, couvrant du code au cloud.
- Août 2026 : Sysdig a lancé Sysdig Secure AI lors de Black Hat USA, une couche de sécurité native à l'IA construite sur le CNAPP Sysdig Secure qui déploie des agents d'IA pour enquêter sur les incidents, traquer les menaces, générer des correctifs de remédiation et contenir les risques actifs à la vitesse des attaques alimentées par l'IA, aidant les organisations à combler l'écart entre détection et réponse à mesure que les outils d'IA accélèrent l'activité des adversaires.
- Juillet 2026 : IBM et Red Hat ont élargi le projet Lightwell avec de nouvelles offres commerciales, nommant Amazon Web Services, JFrog, GitLab, Microsoft, NVIDIA et Palo Alto Networks comme partenaires de l'écosystème, et intégrant désormais la remédiation logicielle pilotée par l'IA avec la traçabilité des nomenclatures logicielles au niveau de la chaîne d'approvisionnement dans le cadre de l'engagement de sécurité open source de 5 milliards USD de l'initiative.
- Juin 2026 : IBM, Red Hat et Palo Alto Networks ont élargi le projet Lightwell pour intégrer la capacité de correction virtuelle de Palo Alto Networks avec la plateforme de remédiation open source d'IBM et Red Hat, créant une défense à double action qui déploie une protection au niveau du réseau dès le premier jour tout en fournissant des correctifs logiciels vérifiés pour les logiciels open source, les applications commerciales, les technologies opérationnelles et les technologies de santé.
- Mars 2026 : Google LLC a finalisé son acquisition de Wiz pour 32 milliards USD, la plus grande acquisition de l'histoire de Google, intégrant la plateforme de sécurité cloud et d'IA de Wiz dans Google Cloud tout en maintenant l'engagement multi-cloud de Wiz pour opérer sur AWS, Microsoft Azure et les environnements Oracle Cloud.
Portée du rapport mondial sur le marché de la sécurité des registres de conteneurs
Le marché de la sécurité des registres de conteneurs se concentre sur la protection des images de conteneurs et des artefacts conformes à OCI tout au long de la chaîne d'approvisionnement logicielle, de la construction au déploiement. Ce marché comprend des solutions pour l'analyse automatisée des vulnérabilités (détection des CVE, des logiciels malveillants et des mauvaises configurations dans les couches d'images), la signature et la vérification cryptographiques des images (à l'aide d'outils tels que Cosign, Notation et Docker Content Trust), la génération de nomenclatures logicielles, le contrôle d'accès et le RBAC pour les opérations de registre, et l'application de politiques pour bloquer les images non conformes ou non fiables lors du déploiement. Les capacités de sécurité garantissent l'intégrité et l'authenticité des images, préviennent la falsification, permettent le suivi de la provenance et s'intègrent aux pipelines CI/CD pour analyser, signer et valider automatiquement les images avant qu'elles n'entrent dans les environnements de production, soutenant les exigences de conformité pour SOC 2, ISO 27001, PCI-DSS et FedRAMP.
Le rapport sur le marché de la sécurité des registres de conteneurs est segmenté par composant (logiciels et services [sécurité des registres gérée, et services d'intégration et de mise en œuvre]), déploiement (basé sur le cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (gouvernement et administration publique, fabrication industrielle, commerce de détail et e-commerce, transport et logistique, énergie et services publics, technologies de l'information et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, services bancaires, financiers et d'assurance (BFSI), et autres secteurs d'utilisation finale), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels | |
| Services | Sécurité des registres gérée |
| Services d'intégration et de mise en œuvre |
| Basé sur le cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et e-commerce |
| Transport et logistique |
| Énergie et services publics |
| Technologies de l'information et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Services bancaires, financiers et d'assurance (BFSI) |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | Sécurité des registres gérée | |
| Services d'intégration et de mise en œuvre | ||
| Par déploiement | Basé sur le cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Gouvernement et administration publique | |
| Fabrication industrielle | ||
| Commerce de détail et e-commerce | ||
| Transport et logistique | ||
| Énergie et services publics | ||
| Technologies de l'information et télécommunications | ||
| Médias et divertissement | ||
| Établissements d'enseignement et de recherche | ||
| Santé et sciences de la vie | ||
| Services bancaires, financiers et d'assurance (BFSI) | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille projetée du marché de la sécurité des registres de conteneurs ?
La taille du marché de la sécurité des registres de conteneurs devrait croître de 1,01 milliard USD en 2025 à 1,21 milliard USD en 2026, et devrait atteindre 3,28 milliards USD d'ici 2031, avec un CAGR de 22,07 % de 2026 à 2031.
Qu'est-ce qui stimule la demande de sécurité des registres de conteneurs ?
La recrudescence des attaques contre les chaînes d'approvisionnement logicielles, la croissance des applications cloud-natives et les exigences relatives aux nomenclatures logicielles et à la signature des images augmentent la demande de contrôles des registres.
Quel modèle de déploiement connaît la croissance la plus rapide pour la sécurité des registres de conteneurs ?
Le déploiement basé sur le cloud devrait croître à un CAGR de 24,86 % jusqu'en 2031, tandis qu'il représentait 61,48 % des revenus en 2025.
Quelles organisations adoptent la sécurité des registres le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 26,41 % jusqu'en 2031, car la tarification SaaS et l'analyse gérée réduisent les obstacles à l'adoption.
Quel secteur d'utilisation finale connaîtra la croissance la plus rapide jusqu'en 2031 ?
La santé et les sciences de la vie devraient croître à un CAGR de 26,11 %, soutenues par les garanties HIPAA et les besoins de divulgation des nomenclatures logicielles.
Quelle région enregistrera la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait croître à un CAGR de 27,93 %, soutenue par les programmes de cloud souverain et l'expansion de la conteneurisation en entreprise.