
Tamaño y Participación del Mercado de Seguridad de Registros de Contenedores
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.21 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.28 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 22.07 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Registros de Contenedores por Mordor Intelligence
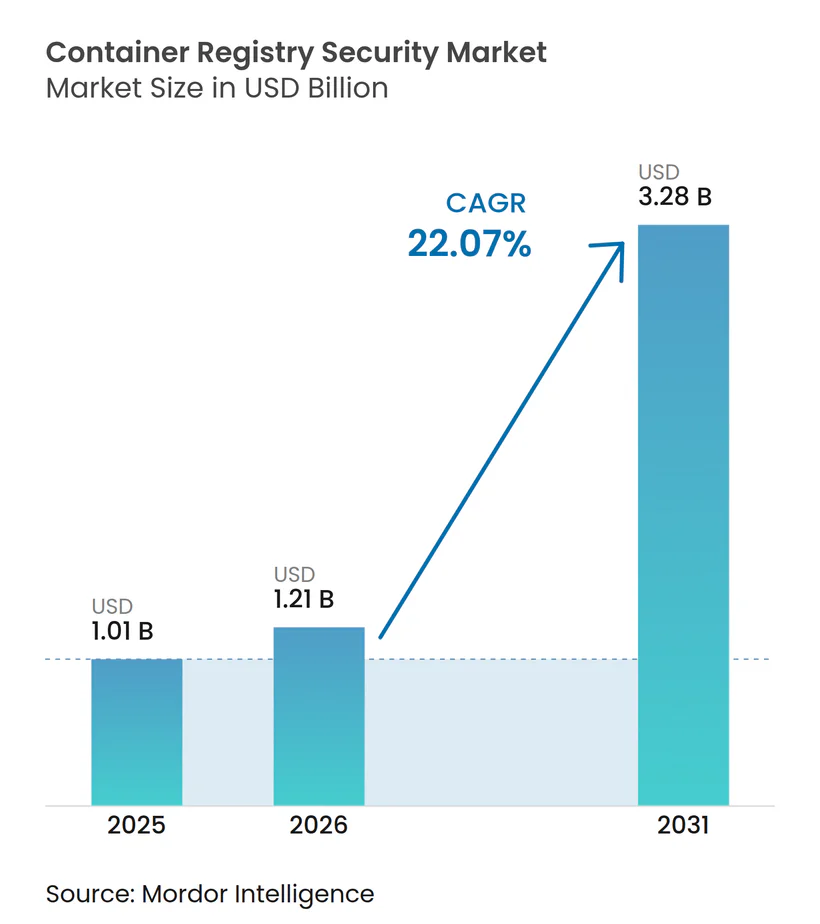
Se proyecta que el tamaño del mercado de seguridad de registros de contenedores crezca de 1,01 mil millones de USD en 2025 a 1,21 mil millones de USD en 2026, y se prevé que alcance los 3,28 mil millones de USD en 2031, creciendo a una CAGR del 22,07% de 2026 a 2031. El mercado de seguridad de registros de contenedores está siendo moldeado por ataques más frecuentes a las cadenas de suministro de software y por el uso más amplio de aplicaciones nativas de la nube. Dentro del mercado de seguridad de registros de contenedores, las normas sobre listas de materiales de software, procedencia de imágenes y firma están trasladando los controles de registro de una actividad de revisión secundaria a una práctica de seguridad rutinaria. Las organizaciones que utilizan múltiples nubes y entornos privados necesitan verificaciones consistentes en todos los registros que almacenan o distribuyen imágenes. En el mercado de seguridad de registros de contenedores, esta necesidad favorece a los proveedores que pueden integrar resultados de análisis, controles de políticas y evidencia de auditoría sin añadir trabajo manual. El mercado de seguridad de registros de contenedores también enfrenta presión de precios a medida que las grandes plataformas en la nube incluyen análisis básico en paquetes de seguridad más amplios.
Conclusiones Clave del Informe
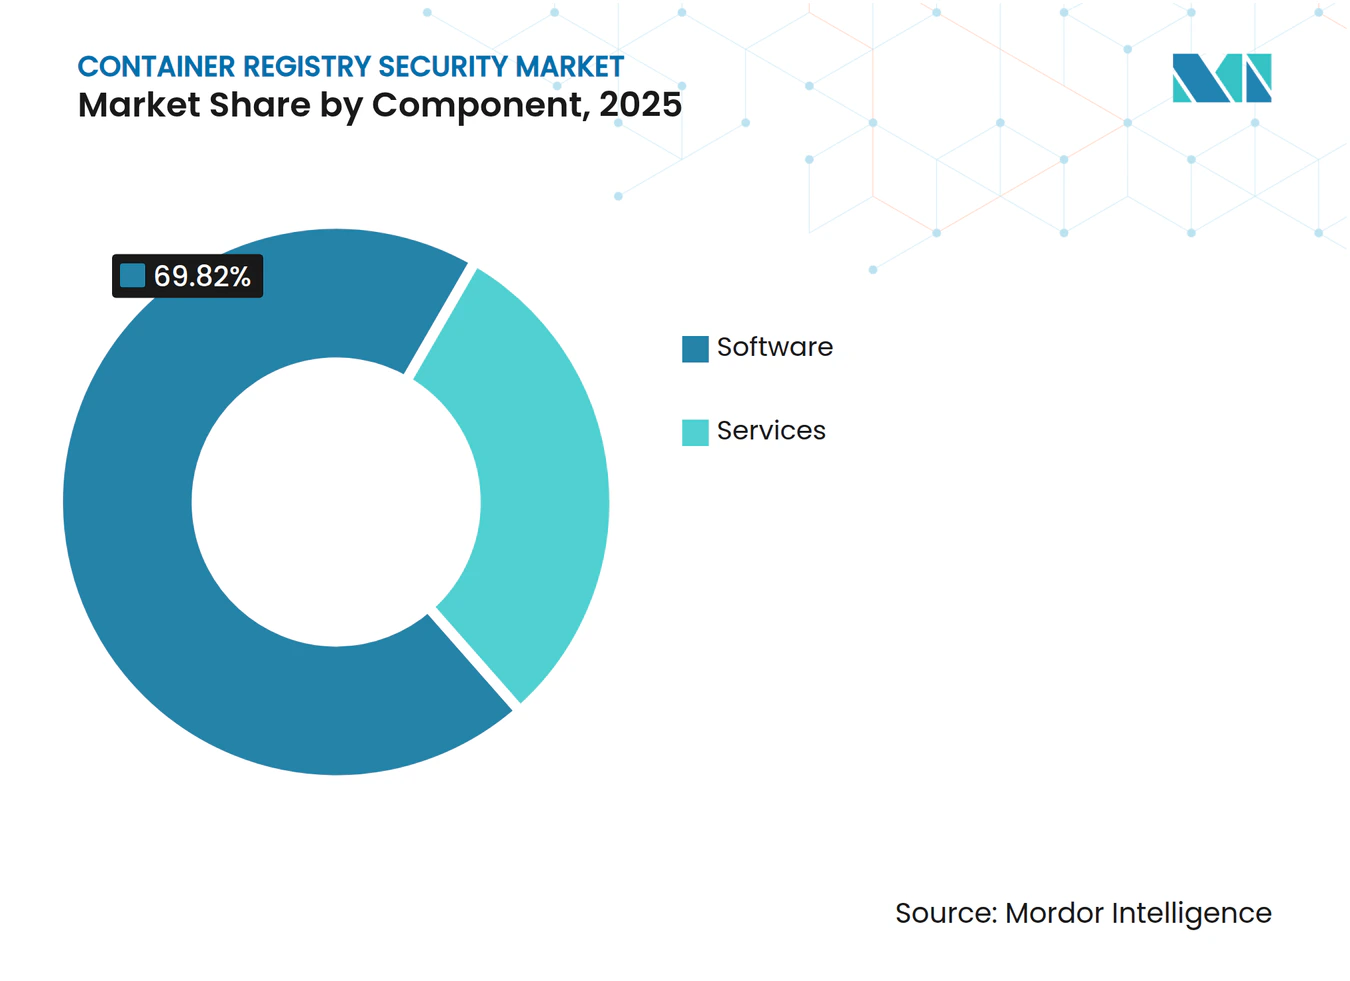
- Por componente, el software representó el 69,82% del mercado de seguridad de registros de contenedores en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 23,94% hasta 2031.
- Por implementación, las soluciones basadas en la nube representaron el 61,48% de los ingresos en 2025 y se proyecta que registren la CAGR más alta del 24,86% hasta 2031.
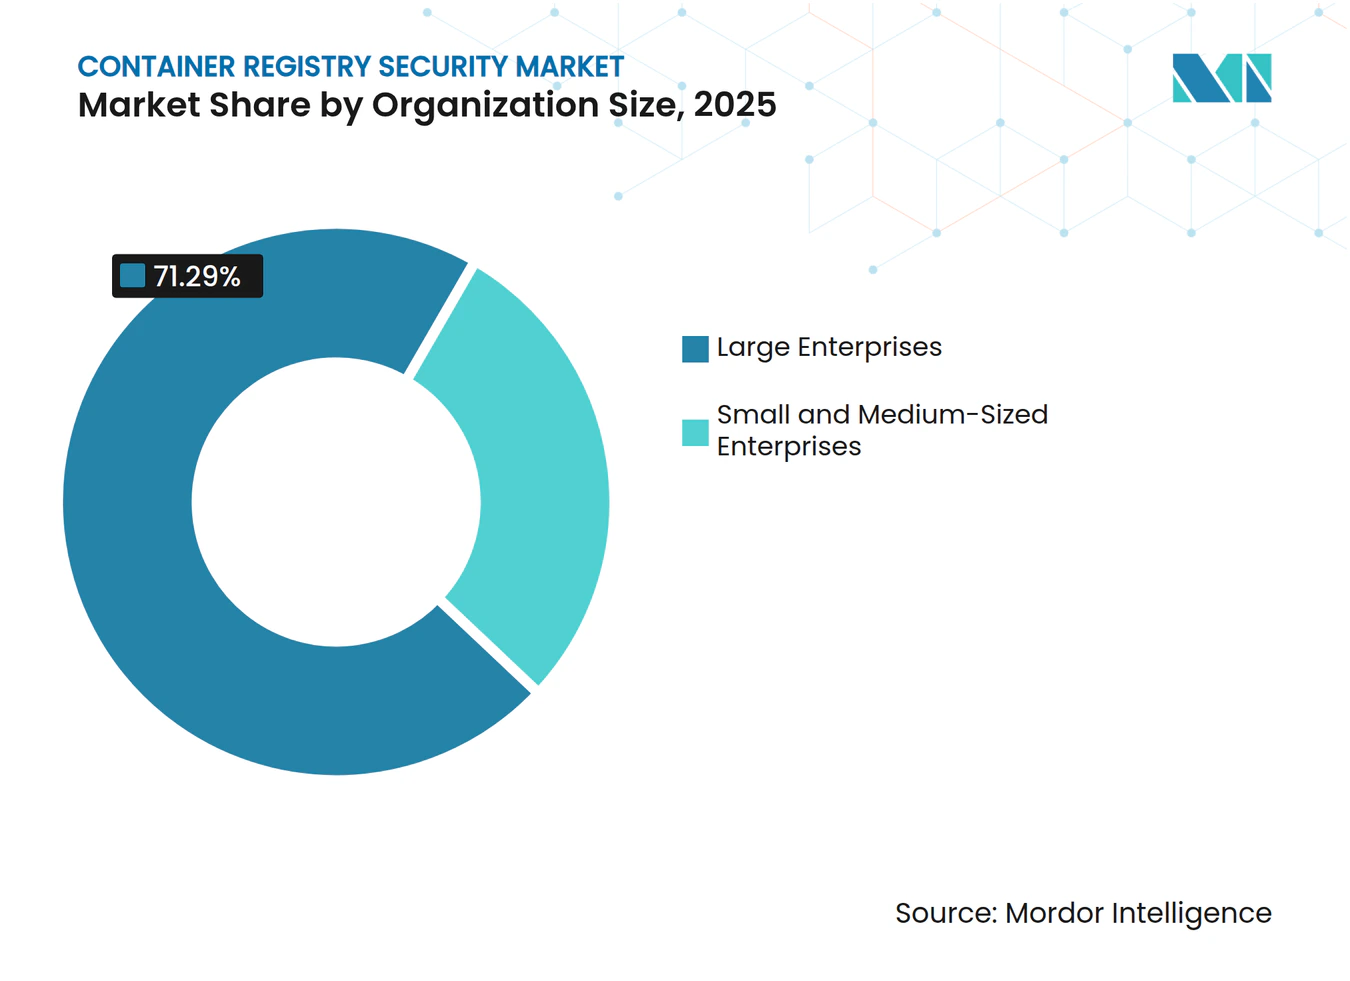
- Por tamaño de organización, las grandes empresas representaron el 71,29% de los ingresos del mercado de seguridad de registros de contenedores en 2025, mientras que se proyecta que las pequeñas y medianas empresas crezcan a una CAGR del 26,41% hasta 2031.
- Por industria de usuario final, las tecnologías de la información y las telecomunicaciones representaron el 26,37% de los ingresos en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida crezcan a una CAGR del 26,11% hasta 2031.
- Por geografía, América del Norte representó el 42,38% de los ingresos del mercado de seguridad de registros de contenedores en 2025, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 27,93% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Aumento de los Ataques a la Cadena de Suministro de Software | +5.3% | Global, con impacto concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Crecimiento de Aplicaciones Nativas de la Nube y Microservicios | +4.8% | Global, con la conversión más rápida en Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Requisitos de SBOM, Procedencia y Firma de Imágenes | +4.1% | América del Norte y el núcleo de la UE, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Aplicación a Nivel de Registro en Canalizaciones DevSecOps | +3.5% | Global, liderado por América del Norte, el Reino Unido y Alemania | Mediano plazo (2-4 años) |
| Expansión de Cargas de Trabajo Híbridas y Multi-Nube | +2.7% | Global, con la mayor densidad en los mercados principales de América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Implementaciones de Contenedores en el Borde, 5G y Entornos Aislados | +1.7% | Asia-Pacífico, Oriente Medio y sectores de defensa y telecomunicaciones de la UE con adopción temprana | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
El Aumento de los Ataques a la Cadena de Suministro de Software Impulsa la Inversión en Seguridad de Registros
Las cadenas de suministro de software se convirtieron en una superficie de ataque importante en 2025, haciendo que los controles de registro sean más importantes para los equipos de desarrollo y seguridad. Los registros de código abierto registraron 21.764 paquetes maliciosos en el primer trimestre de 2026, equivalente a 1 nuevo paquete malicioso cada 6 minutos.[1] ReversingLabs reportó un aumento del 73% en paquetes de código abierto maliciosos durante 2025, con casi el 90% de las detecciones en npm. Docker reportó que el 77% de las organizaciones había experimentado un incidente en la cadena de suministro de software en los 12 meses anteriores, mientras que el 40% identificó el código generado por inteligencia artificial como el principal riesgo emergente. El BSI de Alemania reportó una vulneración en marzo de 2026 que involucró el escáner Trivy de Aqua Security, lo que demuestra que las herramientas de análisis también pueden introducir riesgos en la cadena de entrega. El mercado de seguridad de registros de contenedores, por lo tanto, se beneficia cuando los compradores exigen imágenes de cadena de herramientas firmadas y reproducibles, así como registros de aplicaciones protegidos.
El Crecimiento de Aplicaciones Nativas de la Nube Amplía la Superficie de Ataque del Registro
La población de desarrolladores nativos de la nube alcanzó los 19,9 millones en el primer trimestre de 2026, un aumento del 28% respecto a los 15,6 millones en el tercer trimestre de 2025.[2] La misma investigación encontró que el 52% de los desarrolladores de backend eran nativos de la nube y que estos desarrolladores representaban el 39% de la población global de desarrolladores. Cada servicio en contenedor crea una imagen que debe ser analizada, firmada, almacenada y verificada nuevamente cuando se divulga una vulnerabilidad relevante. Esta carga de trabajo crece con el número de servicios y no puede manejarse de manera confiable mediante revisiones manuales periódicas. La adopción nativa de la nube también se está extendiendo a los juegos, el Internet de las Cosas industrial y las cargas de trabajo de inteligencia artificial, que pueden involucrar rutas de procedencia desconocidas. Estas condiciones amplían la necesidad de controles automatizados en la etapa de inserción de imágenes en todo el mercado de seguridad de registros de contenedores.
Los Requisitos de SBOM, Procedencia y Firma de Imágenes Crean Demanda de Cumplimiento
El Requisito 6.3.2 de PCI DSS v4.0.1 se volvió obligatorio el 31 de marzo de 2025, requiriendo que las organizaciones de tarjetas de pago mantengan un inventario actualizado de software personalizado y componentes de terceros integrados. Las listas de materiales de software automatizadas en la capa de registro pueden ayudar a las organizaciones a mantener ese inventario a medida que las imágenes cambian. El Artículo 21(2)(d) de la Directiva NIS2 de la UE establece obligaciones de seguridad de la cadena de suministro relacionadas para entidades esenciales e importantes. La Ley de Resiliencia Cibernética de la UE entró en vigor en diciembre de 2024 e incluye hitos de implementación hasta diciembre de 2027, mientras que BSI TR-03183 aborda los requisitos de resiliencia cibernética para fabricantes y SBOMs. Las organizaciones que suministran a varias jurisdicciones reguladas deben abordar requisitos que se superponen pero difieren. Esto crea una demanda continua en el mercado de seguridad de registros de contenedores para la creación de SBOM, la firma de imágenes compatible y la procedencia registrada.
La Aplicación a Nivel de Registro Fortalece los Controles DevSecOps
Históricamente, las verificaciones de seguridad se concentraban en la etapa de análisis del código fuente, mientras que los registros a menudo se trataban como almacenamiento pasivo. Los controles de política como código ahora pueden rechazar imágenes sin firmar, bloquear compilaciones sin atestación e impedir la implementación cuando falta un SBOM requerido. Un artículo del IEEE de 2026 encontró que un controlador de admisión de política como código bloqueó el 92% de las configuraciones incorrectas críticas antes de la producción en entornos Kubernetes de atención médica. Red Hat describió la automatización de toque cero de SWIFT para políticas de seguridad y análisis de vulnerabilidades en cientos de clústeres que sirven a más de 11.500 instituciones financieras. JFrog encontró que solo el 14,8% de los CVEs altos y críticos eran altamente explotables, lo que respalda el uso de reglas informadas por el contexto de tiempo de ejecución en lugar de alertas estáticas únicamente. El mercado de seguridad de registros de contenedores está respaldado por herramientas que traducen estas verificaciones en controles que operan a escala empresarial.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Altas Tasas de Falsos Positivos en el Análisis de Vulnerabilidades | -1.8% | Global, más agudo en organizaciones con capacidad limitada de operaciones de seguridad | Corto plazo (≤ 2 años) |
| Consolidación de Herramientas de Seguridad y Agrupación por Grandes Plataformas DevSecOps | -1.5% | América del Norte y Europa Occidental, donde la consolidación de plataformas es más avanzada | Mediano plazo (2-4 años) |
| Complejidad de Integrar la Seguridad en Múltiples Plataformas de Registro | -1.2% | Global, más pronunciado en empresas con entornos de registro multi-nube | Mediano plazo (2-4 años) |
| Visibilidad Limitada en Componentes de Imágenes Propietarias y de Terceros | -0.8% | Global, con concentración en manufactura industrial y sectores gubernamentales | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Las Altas Tasas de Falsos Positivos en el Análisis de Vulnerabilidades Limitan la Adopción de Herramientas
Los escáneres de contenedores pueden marcar cada vulnerabilidad en un paquete instalado, incluso cuando una aplicación nunca carga ese paquete. Un estudio de IEEE Access publicado en 2025 encontró que una capa analítica basada en consultas redujo las inconsistencias entre las principales herramientas de análisis en un 70%.[3] La investigación indica que el problema es estructural y no se ha resuelto completamente en las ofertas principales. La revisión de JFrog de 183 CVEs altos y críticos encontró que el 14,8% eran altamente explotables, dejando al 85,2% sin riesgo práctico de explotación. Los volúmenes persistentes de alertas pueden hacer que los equipos de seguridad desprioricen la salida del escáner y actúen solo después de que ocurra un incidente. Los proveedores en el mercado de seguridad de registros de contenedores pueden abordar esta restricción mediante análisis de alcanzabilidad, contexto de tiempo de ejecución y filtrado de probabilidad de explotación.
La Agrupación de Plataformas Presiona los Precios de los Proveedores Independientes
Prisma Cloud, Microsoft Defender para Contenedores y Google Cloud Security Command Center incluyen el análisis de registros como parte de sus carteras de seguridad en la nube más amplias. Una herramienta agrupada puede cumplir los requisitos básicos de cumplimiento para los compradores incluso cuando un especialista ofrece una detección en tiempo de ejecución más profunda o una gobernanza entre registros. Google completó su adquisición de Wiz por 32 mil millones de USD en marzo de 2026, añadiendo la plataforma de seguridad en la nube a Google Cloud mientras mantenía el compromiso multi-nube de Wiz. Esta combinación aumenta las capacidades que los proveedores especializados deben abordar simultáneamente. Los proveedores especializados se están enfocando en el reescaneo continuo de imágenes inactivas, la procedencia portátil y las ofertas de menor sobrecarga para organizaciones más pequeñas. El mercado de seguridad de registros de contenedores podría ver una mayor presión de precios si el análisis nativo de la plataforma cierra la brecha de capacidades.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Software Lidera los Ingresos Mientras los Servicios Crecen Más RápidoEl software representó el 69,82% de la participación del mercado de seguridad de registros de contenedores en 2025. Incluye motores de análisis de vulnerabilidades, marcos de política como código, herramientas SBOM y plataformas de firma de imágenes que cubren actividades desde la inspección de compilación hasta el reescaneo en tiempo de ejecución. El segmento sigue siendo central porque las nuevas bases de datos de CVE, las arquitecturas de imágenes y los formatos de registro requieren actualizaciones de cobertura continuas. ARM64, WASM, almacenes de artefactos OCI y registros de modelos de inteligencia artificial añaden cada uno requisitos que las plataformas de software deben abordar. La investigación de IEEE Access de 2025 sobre inconsistencias de herramientas respalda la demanda de plataformas que utilizan filtrado de alcanzabilidad en tiempo de ejecución en lugar de coincidencia estática únicamente.
Se proyecta que los servicios crezcan a una CAGR del 23,94% hasta 2031. Las grandes organizaciones necesitan cada vez más seguridad de registro gestionada, integración y soporte de implementación en AWS Elastic Container Registry, Google Artifact Registry y Azure Container Registry. Las implementaciones de múltiples registros pueden superar la capacidad de los equipos de seguridad internos para integrar y mantener controles. Los proveedores de seguridad gestionada pueden operar procesos de análisis y remediación mientras los equipos internos se centran en las decisiones de política. La industria de seguridad de registros de contenedores, por lo tanto, tiene espacio para los servicios incluso mientras el software retiene la base de ingresos más grande.


Por Implementación:
La Nube Amplía la Cobertura Mientras las Instalaciones En Premisas Sirven a Necesidades ReguladasLa implementación basada en la nube representó el 61,48% de la participación del mercado de seguridad de registros de contenedores en 2025. También se proyecta que registre una CAGR del 24,86% hasta 2031, convirtiéndola en la opción de implementación más grande y de más rápido crecimiento. Su crecimiento refleja una cobertura de análisis más amplia de imágenes previamente no monitoreadas en lugar de la eliminación de todos los sistemas en premisas. Los registros de nube pública ofrecen interfaces de análisis nativas a través de AWS InspectorScan, Google Artifact Analysis y Azure Defender para Contenedores. Las Imágenes Reforzadas de Red Hat recibieron soporte en la API de AWS InspectorScan y el análisis básico de Amazon ECR, lo que muestra cómo los flujos de trabajo nativos pueden respaldar las verificaciones de integridad de la cadena de suministro.
La implementación en premisas sigue siendo relevante en defensa, entornos gubernamentales clasificados, sistemas industriales aislados e instituciones financieras con requisitos de residencia de datos. Estos entornos necesitan seguridad de registro que funcione sin depender de un plano de control de nube pública. El BSI de Alemania finalizó C5:2026 en marzo de 2026, añadiendo criterios de gestión de contenedores y gobernanza de la cadena de suministro a su catálogo de seguridad en la nube para compradores del sector público europeo y regulados.[4] SUSE Edge Image Builder admite implementaciones de Kubernetes aisladas para entornos de telecomunicaciones, lo que ilustra las condiciones especializadas que los controles en premisas deben cumplir. El mercado de seguridad de registros de contenedores seguirá requiriendo modelos de seguridad tanto en la nube como operados localmente.
Por Tamaño de Organización:
Las Empresas Lideran el Gasto Mientras las Pymes Adoptan Más RápidoLas grandes empresas representaron el 71,29% del mercado de seguridad de registros de contenedores en 2025. Sus entornos de contenedores pueden incluir miles de imágenes en unidades de negocio, regiones y plataformas de registro. La exposición al cumplimiento bajo PCI DSS 4.0, HIPAA y SOC 2 respalda el gasto en gobernanza automatizada porque la revisión manual no puede manejar esta escala. Red Hat reportó que SWIFT utilizó automatización de toque cero en cientos de clústeres que conectan a más de 11.500 instituciones financieras en más de 200 países. Las grandes organizaciones siguen siendo una fuente importante de demanda para implementaciones especializadas y operaciones gestionadas.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,41% hasta 2031. Los precios de SaaS y el análisis en la nube gestionado hacen que la protección de registros sea accesible donde la experiencia interna en seguridad es limitada y reducen el gasto inicial importante en implementación. Snyk puso a disposición general Container Registry Sync en abril de 2026, automatizando el monitoreo del inventario de registros y la incorporación de nuevas imágenes mediante reglas personalizables. Las herramientas orientadas a los desarrolladores pueden colocar verificaciones en entornos de desarrollo integrados y canalizaciones de entrega en lugar de una consola de seguridad separada. Este diseño puede reducir la fricción y estrechar la brecha de adopción entre las organizaciones más pequeñas y las empresas.

Por Industria de Usuario Final:
Las TI y las Telecomunicaciones Lideran Mientras la Atención Médica CreceLas tecnologías de la información y las telecomunicaciones representaron el 26,37% de los ingresos en 2025. El sector depende de los microservicios en contenedores para las funciones de red, las plataformas de clientes y la prestación de servicios nativos de la nube, mientras que los proveedores de telecomunicaciones utilizan Kubernetes para las redes centrales 5G. Red Hat, NVIDIA y Palo Alto Networks colaboraron en una arquitectura de seguridad de telecomunicaciones nativa de inteligencia artificial que incluye protección en entornos Red Hat OpenShift. La banca, los servicios financieros y los seguros constituyen otro importante grupo de demanda debido a los requisitos de inventario de PCI DSS. Estos compradores también necesitan controles que puedan documentar la gobernanza del registro a escala.
Se proyecta que la industria de atención médica y ciencias de la vida crezca a una CAGR del 26,11% hasta 2031. Las salvaguardas técnicas de HIPAA se aplican a los entornos en contenedores que manejan información de salud protegida. La guía de ciberseguridad de la FDA sobre la divulgación de SBOM también crea una necesidad directa de documentar los componentes de las imágenes y su procedencia. Docker reportó que Medplum, una plataforma de atención médica que sirve a más de 20 millones de pacientes, migró a Docker Hardened Images utilizando 54 líneas de cambios en 5 archivos.[5] El gobierno, la manufactura industrial, el comercio minorista y electrónico, el transporte y la logística, la energía y los servicios públicos, los medios de comunicación y el entretenimiento, y la educación también contribuyen a la demanda a medida que su uso de contenedores madura.
Análisis Geográfico
Mercado de Seguridad de Registros de Contenedores en América del Norte
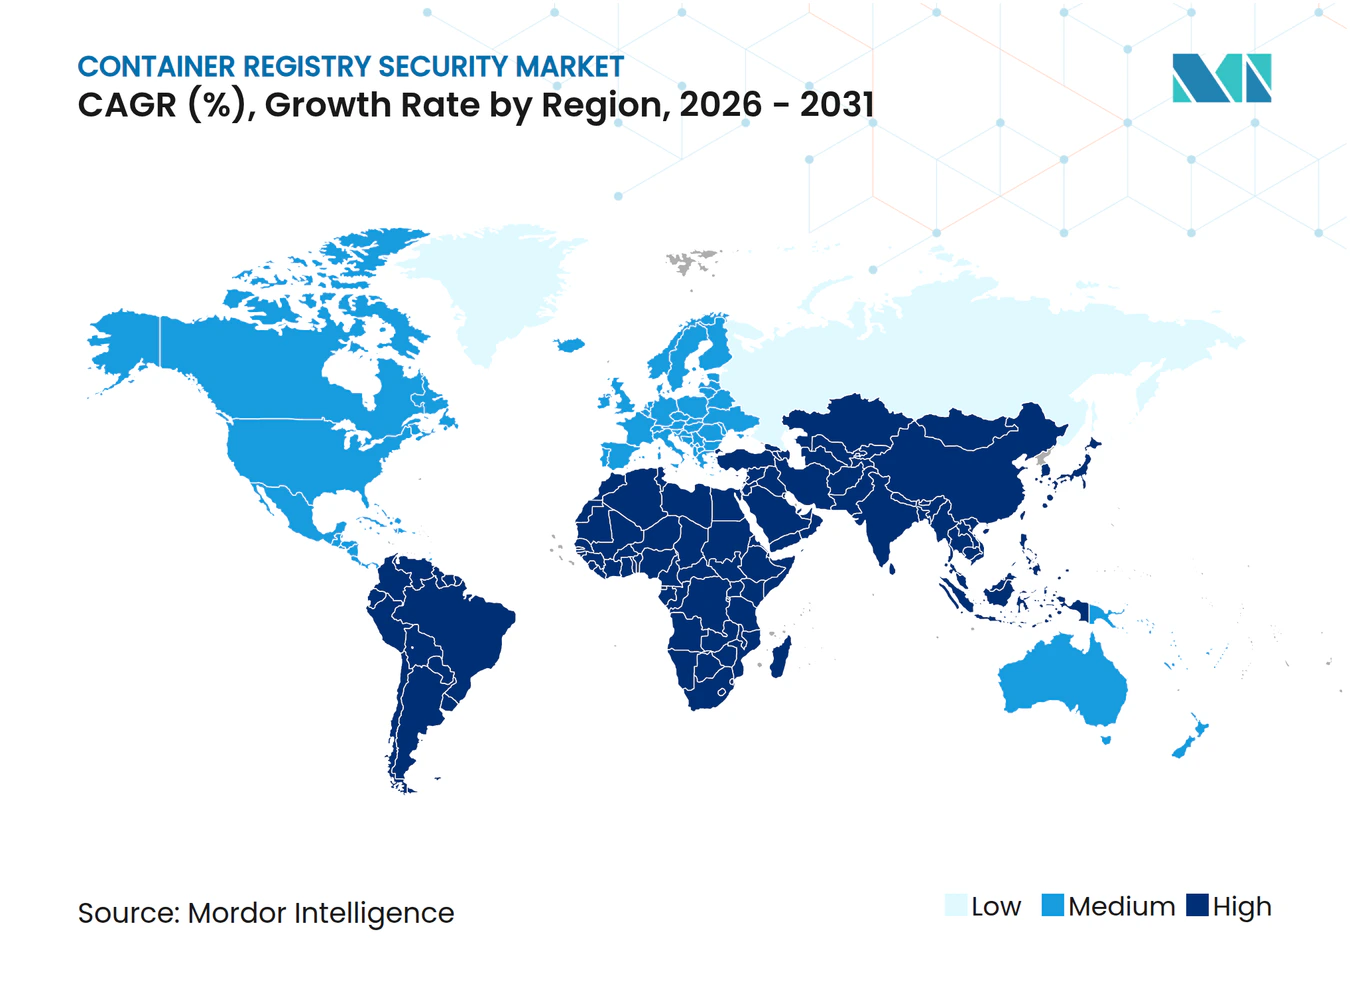
América del Norte concentró el 42,38% de los ingresos en 2025. La región cuenta con una alta concentración de empresas nativas de la nube, proveedores de seguridad y requisitos federales de seguridad en la cadena de suministro. Estados Unidos fue el principal contribuyente de ingresos, mientras que Canadá mostró una sólida adopción en el sector de servicios financieros y México se mantuvo en una etapa más temprana, con una demanda centrada en organizaciones multinacionales de manufactura y servicios financieros. IBM y Red Hat ampliaron el Proyecto Lightwell en julio de 2026, nombrando a AWS, JFrog, GitLab, Microsoft, NVIDIA y Palo Alto Networks como socios en un compromiso de seguridad de código abierto de 5 mil millones de USD.[6] Esta actividad respalda la demanda de SBOM a nivel de registro en América del Norte.
Mercado de Seguridad de Registros de Contenedores en Europa
Europa está moldeada por los requisitos de NIS2 y la Ley de Resiliencia Cibernética de la UE, que exigen prácticas más sólidas de documentación e inventario de software. Alemania, el Reino Unido y Francia son los principales mercados europeos en el análisis proporcionado. La BSI de Alemania publicó C5:2026 en marzo de 2026, y sus criterios de gestión de contenedores y gobernanza de la cadena de suministro constituyen una referencia de adquisición para los compradores de nube del sector público. La automatización de SBOM integrada en el registro puede ayudar a las organizaciones a cumplir con estos requisitos de documentación relacionados. El mercado de seguridad de registros de contenedores en Europa también está influenciado por la separación de Rusia de los ecosistemas de nube occidentales.
Mercado de Seguridad de Registros de Contenedores en Asia-Pacífico, Oriente Medio y África, y América del Sur
Se proyecta que Asia-Pacífico crecerá a una CAGR del 27,93% hasta 2031. Los requisitos de nube soberana de China respaldan plataformas alineadas con los estándares nacionales de ciberseguridad, mientras que la infraestructura pública digital de India incrementa la necesidad de análisis automatizado y visibilidad en tiempo de ejecución. Japón y Corea del Sur utilizan Kubernetes en el borde en aplicaciones de automatización de fábricas, semiconductores y telecomunicaciones, donde la telemetría de baja latencia es importante. La orientación bancaria de Australia y la gobernanza de servicios financieros de Singapur respaldan la actividad regional, mientras que América del Sur, Oriente Medio y África siguen siendo mercados en etapas más tempranas, liderados por Brasil, Arabia Saudita, los Emiratos Árabes Unidos, Sudáfrica, Nigeria y Egipto.
Panorama Competitivo
Concentración del Mercado
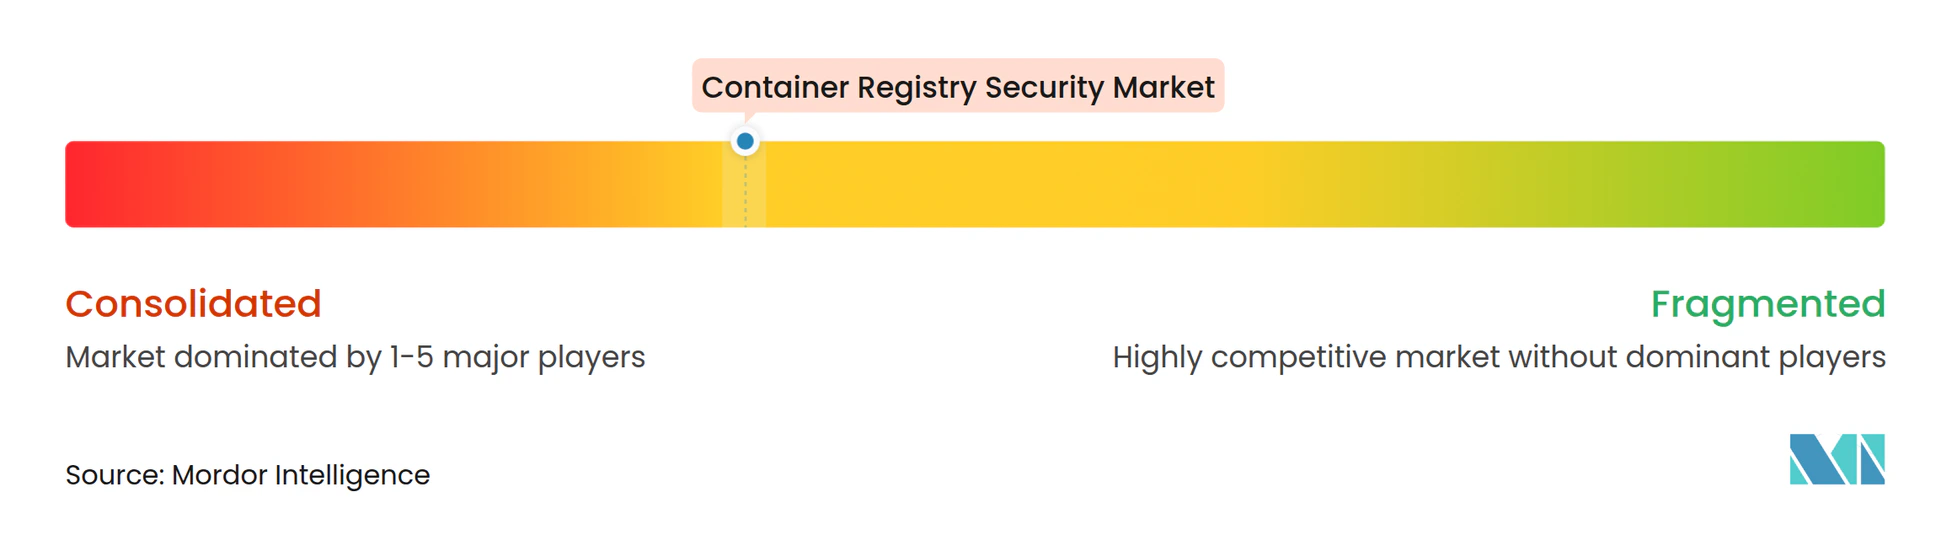
El mercado de seguridad de registros de contenedores está moderadamente consolidado a nivel de plataforma. AWS, Microsoft y Google tienen ventajas derivadas de la integración nativa de registros, los precios agrupados dentro de los compromisos en la nube y las relaciones establecidas con los clientes. Google completó su adquisición de Wiz por 32 mil millones de USD en marzo de 2026, integrando la plataforma en Google Cloud mientras continuaba apoyando su uso en AWS, Microsoft Azure y Oracle Cloud. Aqua Security, JFrog, Sysdig y Snyk compiten a través de la detección en tiempo de ejecución basada en eBPF, los controles de procedencia entre registros y la priorización contextual de vulnerabilidades. El mercado de seguridad de registros de contenedores, por lo tanto, requiere que los compradores sopesen la conveniencia del paquete frente a la profundidad especializada en entornos regulados y complejos.
Sysdig lanzó Sysdig Secure AI en agosto de 2026, utilizando su motor de tiempo de ejecución eBPF para investigar incidentes, generar correcciones y contener riesgos activos. JFrog anunció una integración en septiembre de 2026 con Wiz que combina la procedencia de artefactos y los datos contextuales de CVE con la visibilidad del tiempo de ejecución en la nube. Estos movimientos reflejan diferentes enfoques competitivos, una automatización especializada más profunda e interoperabilidad con una plataforma de seguridad de hiperescalador. El reescaneo continuo de imágenes inactivas y la procedencia portátil siguen siendo oportunidades abiertas para los proveedores que sirven a clientes en varios proveedores de nube. El mercado de seguridad de registros de contenedores todavía tiene espacio para herramientas que faciliten a los usuarios no especializados en seguridad actuar sobre los hallazgos de vulnerabilidades.
La diferenciación también depende de la calidad del SBOM, el soporte para imágenes x86, ARM64 y WASM, y el alcance de la aplicación del control de admisión. Los paquetes de plataforma pueden crear presión de precios cuando el análisis básico de cumplimiento es suficiente. IBM, Red Hat y Palo Alto Networks expandieron el Proyecto Lightwell en junio de 2026 para combinar la aplicación de parches virtuales con correcciones de software verificadas. El mercado de seguridad de registros de contenedores debe cumplir con la profundidad de seguridad esperada por los compradores regulados y las expectativas de precios creadas por las plataformas en la nube.
Líderes de la Industria de Seguridad de Registros de Contenedores
-
Aqua Security
-
JFrog Ltd.
-
Red Hat, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Registros de Contenedores Empresas cubiertas en este informe
- Aqua Security
- JFrog Ltd.
- Red Hat, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Docker, Inc.
- Google LLC
- GitLab Inc.
- Sonatype, Inc.
- Snyk Limited
- Trend Micro Incorporated
- Qualys, Inc.
- Tenable Holdings, Inc.
- Rapid7, Inc.
- Black Duck Software, Inc.
- Checkmarx Ltd.
- SUSE S.A.
- Mirantis, Inc.
- VMware, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Tigera, Inc.
Desarrollos recientes de la industria en Mercado de Seguridad de Registros de Contenedores
- Septiembre de 2026: JFrog Ltd. anunció una nueva integración con Wiz, ahora parte de Google Cloud, en swampUP 2026, combinando la procedencia de artefactos de JFrog Artifactory y los datos contextuales de CVE de Xray con la visibilidad del tiempo de ejecución en la nube sin agente de Wiz, permitiendo a los equipos de seguridad e ingeniería identificar qué está en ejecución, dónde se originó y si es de confianza desde una vista unificada, que abarca desde el código hasta la nube.
- Agosto de 2026: Sysdig lanzó Sysdig Secure AI en Black Hat USA, una capa de seguridad nativa de inteligencia artificial construida sobre Sysdig Secure CNAPP que despliega agentes de inteligencia artificial para investigar incidentes, cazar amenazas, generar correcciones de remediación y contener riesgos activos a la velocidad de los ataques impulsados por inteligencia artificial, ayudando a las organizaciones a cerrar la brecha de detección a respuesta a medida que las herramientas de inteligencia artificial aceleran la actividad adversaria.
- Julio de 2026: IBM y Red Hat expandieron el Proyecto Lightwell con nuevas ofertas comerciales, nombrando a Amazon Web Services, JFrog, GitLab, Microsoft, NVIDIA y Palo Alto Networks como socios del ecosistema, e integrando ahora la remediación de software impulsada por inteligencia artificial con la trazabilidad de SBOM a nivel de cadena de suministro bajo el compromiso de seguridad de código abierto de 5 mil millones de USD de la iniciativa.
- Junio de 2026: IBM, Red Hat y Palo Alto Networks expandieron el Proyecto Lightwell para integrar la capacidad de Aplicación de Parches Virtuales de Palo Alto Networks con la plataforma de remediación de código abierto de IBM y Red Hat, creando una defensa de doble acción que despliega protección a nivel de red el día 1 mientras entrega correcciones de software verificadas en software de código abierto, aplicaciones comerciales, tecnología operacional y tecnologías de atención médica.
- Marzo de 2026: Google LLC completó su adquisición de Wiz por 32 mil millones de USD, la mayor adquisición en la historia de Google, integrando la plataforma de seguridad en la nube e inteligencia artificial de Wiz en Google Cloud mientras mantenía el compromiso multi-nube de Wiz de operar en entornos de AWS, Microsoft Azure y Oracle Cloud.
Alcance del Informe del Mercado Global de Seguridad de Registros de Contenedores
El mercado de seguridad de registros de contenedores se centra en proteger las imágenes de contenedores y los artefactos compatibles con OCI a lo largo de la cadena de suministro de software, desde la compilación hasta la implementación. Este mercado incluye soluciones para el análisis automatizado de vulnerabilidades (detección de CVEs, malware y configuraciones incorrectas en las capas de imagen), la firma criptográfica y verificación de imágenes (utilizando herramientas como Cosign, Notation y Docker Content Trust), la generación de listas de materiales de software (SBOM), el control de acceso y RBAC para las operaciones de registro, y la aplicación de políticas para bloquear imágenes no conformes o no confiables de la implementación. Las capacidades de seguridad garantizan la integridad y autenticidad de las imágenes, previenen la manipulación, permiten el seguimiento de la procedencia y se integran con las canalizaciones de CI/CD para analizar, firmar y validar automáticamente las imágenes antes de que entren en los entornos de producción, respaldando los requisitos de cumplimiento para SOC 2, ISO 27001, PCI-DSS y FedRAMP.
El Informe del Mercado de Seguridad de Registros de Contenedores está segmentado por Componente (Software y Servicios [Seguridad de Registro Gestionada, y Servicios de Integración e Implementación]), Implementación (Basada en la Nube y En Premisas), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Uso Final (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Electrónico, Transporte y Logística, Energía y Servicios Públicos, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otras Industrias de Uso Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software | |
| Servicios | Seguridad de Registro Gestionada |
| Servicios de Integración e Implementación |
| Basada en la Nube |
| En Premisas |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otras Industrias de Uso Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Software | |
| Servicios | Seguridad de Registro Gestionada | |
| Servicios de Integración e Implementación | ||
| Por Implementación | Basada en la Nube | |
| En Premisas | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Uso Final | Gobierno y Administración Pública | |
| Manufactura Industrial | ||
| Comercio Minorista y Electrónico | ||
| Transporte y Logística | ||
| Energía y Servicios Públicos | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Medios de Comunicación y Entretenimiento | ||
| Instituciones de Educación e Investigación | ||
| Atención Médica y Ciencias de la Vida | ||
| Banca, Servicios Financieros y Seguros (BFSI) | ||
| Otras Industrias de Uso Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño proyectado del mercado de seguridad de registros de contenedores?
Se proyecta que el tamaño del mercado de seguridad de registros de contenedores crezca de 1,01 mil millones de USD en 2025 a 1,21 mil millones de USD en 2026, y se prevé que alcance los 3,28 mil millones de USD en 2031, creciendo a una CAGR del 22,07% de 2026 a 2031.
¿Qué está impulsando la demanda de seguridad de registros de contenedores?
El aumento de los ataques a la cadena de suministro de software, el crecimiento de las aplicaciones nativas de la nube y los requisitos de SBOM y firma de imágenes están aumentando la demanda de controles de registro.
¿Qué modelo de implementación está creciendo más rápido para la seguridad de registros de contenedores?
Se proyecta que la implementación basada en la nube crezca a una CAGR del 24,86% hasta 2031, mientras que representó el 61,48% de los ingresos en 2025.
¿Qué organizaciones están adoptando la seguridad de registros más rápidamente?
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 26,41% hasta 2031 a medida que los precios de SaaS y el análisis gestionado reducen las barreras de adopción.
¿Qué sector de usuario final crecerá más rápido hasta 2031?
Se proyecta que la atención médica y las ciencias de la vida crezcan a una CAGR del 26,11%, respaldadas por las salvaguardas de HIPAA y las necesidades de divulgación de SBOM.
¿Qué región registrará el crecimiento más rápido hasta 2031?
Se proyecta que Asia-Pacífico crezca a una CAGR del 27,93%, respaldada por programas de nube soberana y la expansión de la contenedorización empresarial.