
Marktgröße und Marktanteil für Container-Registry-Sicherheit
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.21 Milliarden US-Dollar |
| Marktgröße (2031) | 3.28 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 22.07 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Container-Registry-Sicherheit von Mordor Intelligence
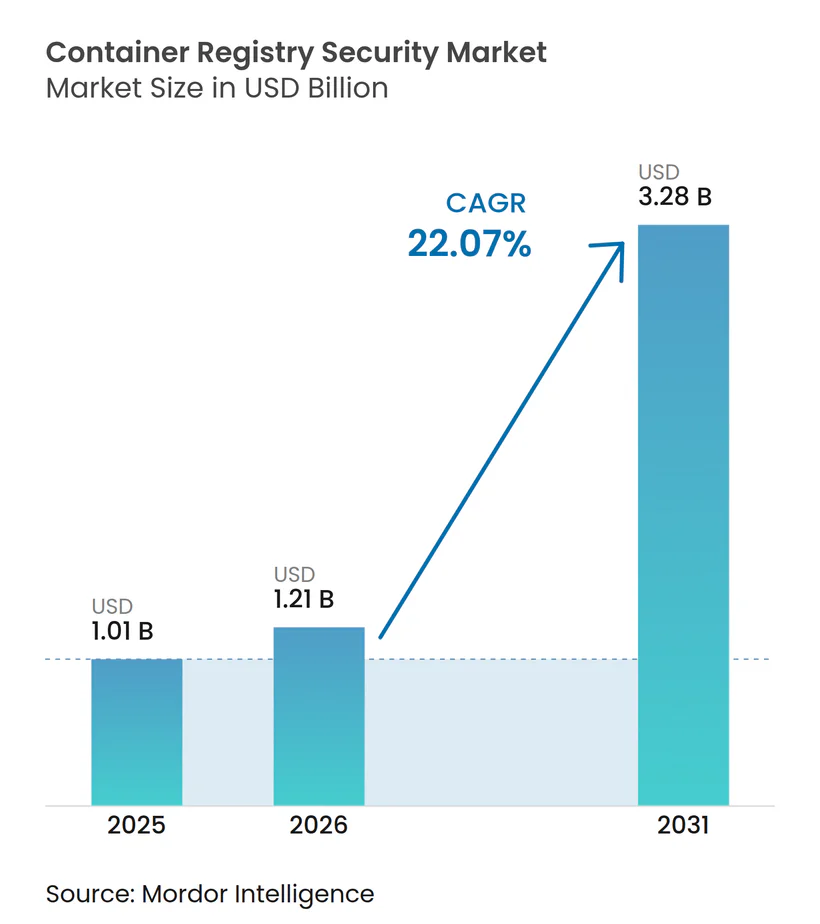
Die Marktgröße für Container-Registry-Sicherheit wird voraussichtlich von 1,01 Milliarden USD im Jahr 2025 auf 1,21 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 3,28 Milliarden USD erreichen, mit einer CAGR von 22,07 % von 2026 bis 2031. Der Markt für Container-Registry-Sicherheit wird durch häufigere Angriffe auf Software-Lieferketten und die zunehmende Nutzung Cloud-nativer Anwendungen geprägt. Innerhalb des Marktes für Container-Registry-Sicherheit verlagern Vorschriften zu Software-Stücklisten, Image-Herkunft und Signierung die Registry-Kontrollen von einer nachgelagerten Prüfaktivität hin zur routinemäßigen Sicherheitspraxis. Organisationen, die mehrere Clouds und private Umgebungen nutzen, benötigen konsistente Prüfungen über alle Registries hinweg, die Images speichern oder verteilen. Im Markt für Container-Registry-Sicherheit begünstigt dieser Bedarf Anbieter, die Scan-Ergebnisse, Richtlinienkontrollen und Prüfnachweise ohne zusätzlichen manuellen Aufwand integrieren können. Der Markt für Container-Registry-Sicherheit sieht sich zudem Preisdruck ausgesetzt, da große Cloud-Plattformen grundlegende Scan-Funktionen in umfassendere Sicherheitspakete einbinden.
Wichtigste Erkenntnisse des Berichts
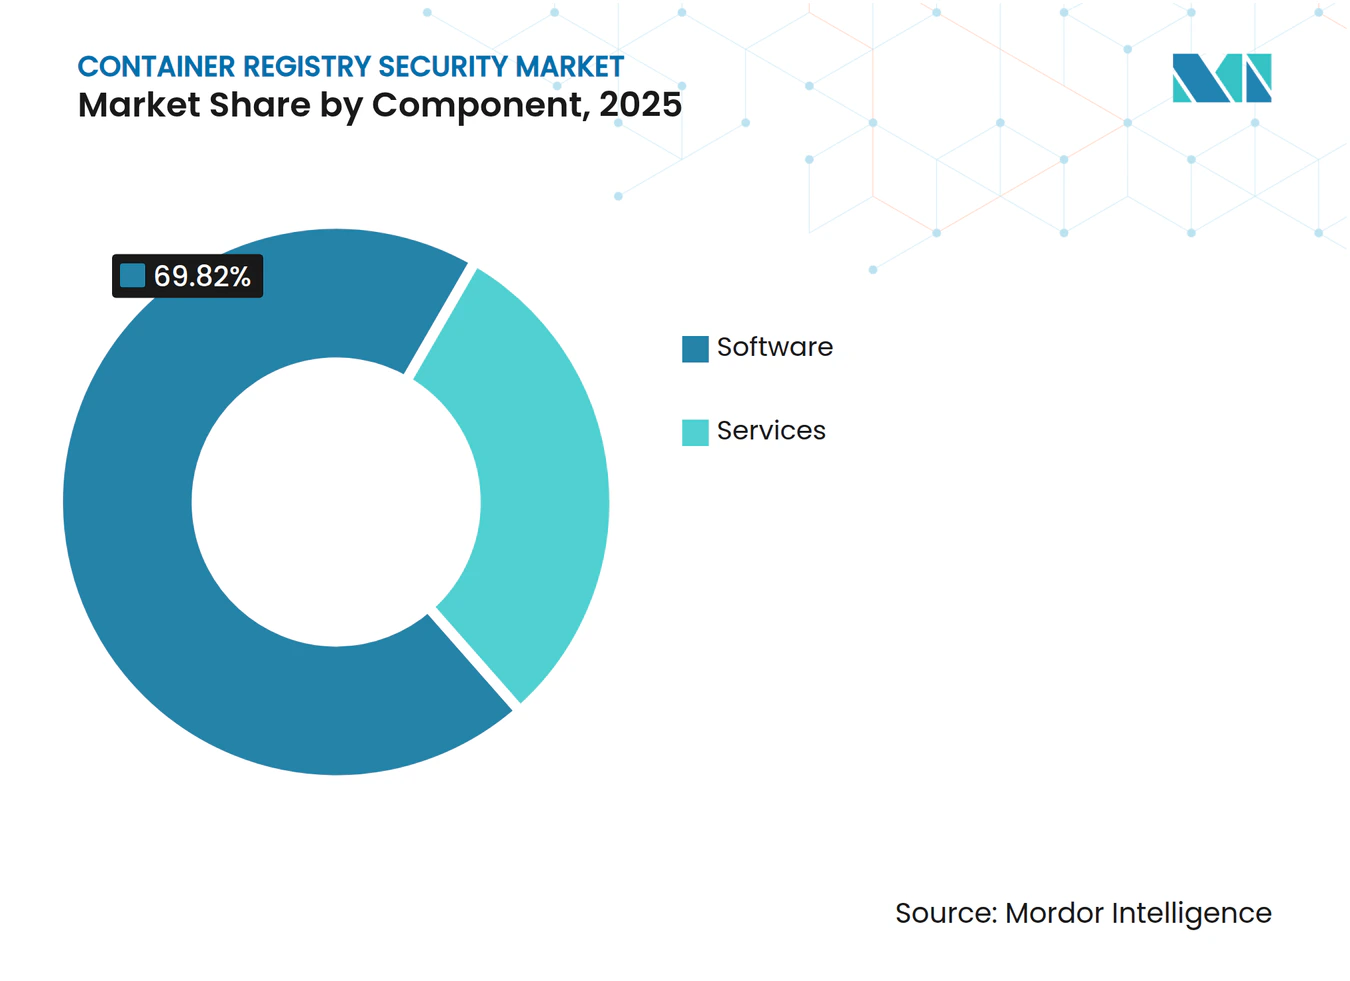
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 69,82 % am Markt für Container-Registry-Sicherheit, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 23,94 % wachsen werden.
- Nach Bereitstellung entfielen im Jahr 2025 61,48 % des Umsatzes auf Cloud-basierte Lösungen, die bis 2031 voraussichtlich die höchste CAGR von 24,86 % verzeichnen werden.
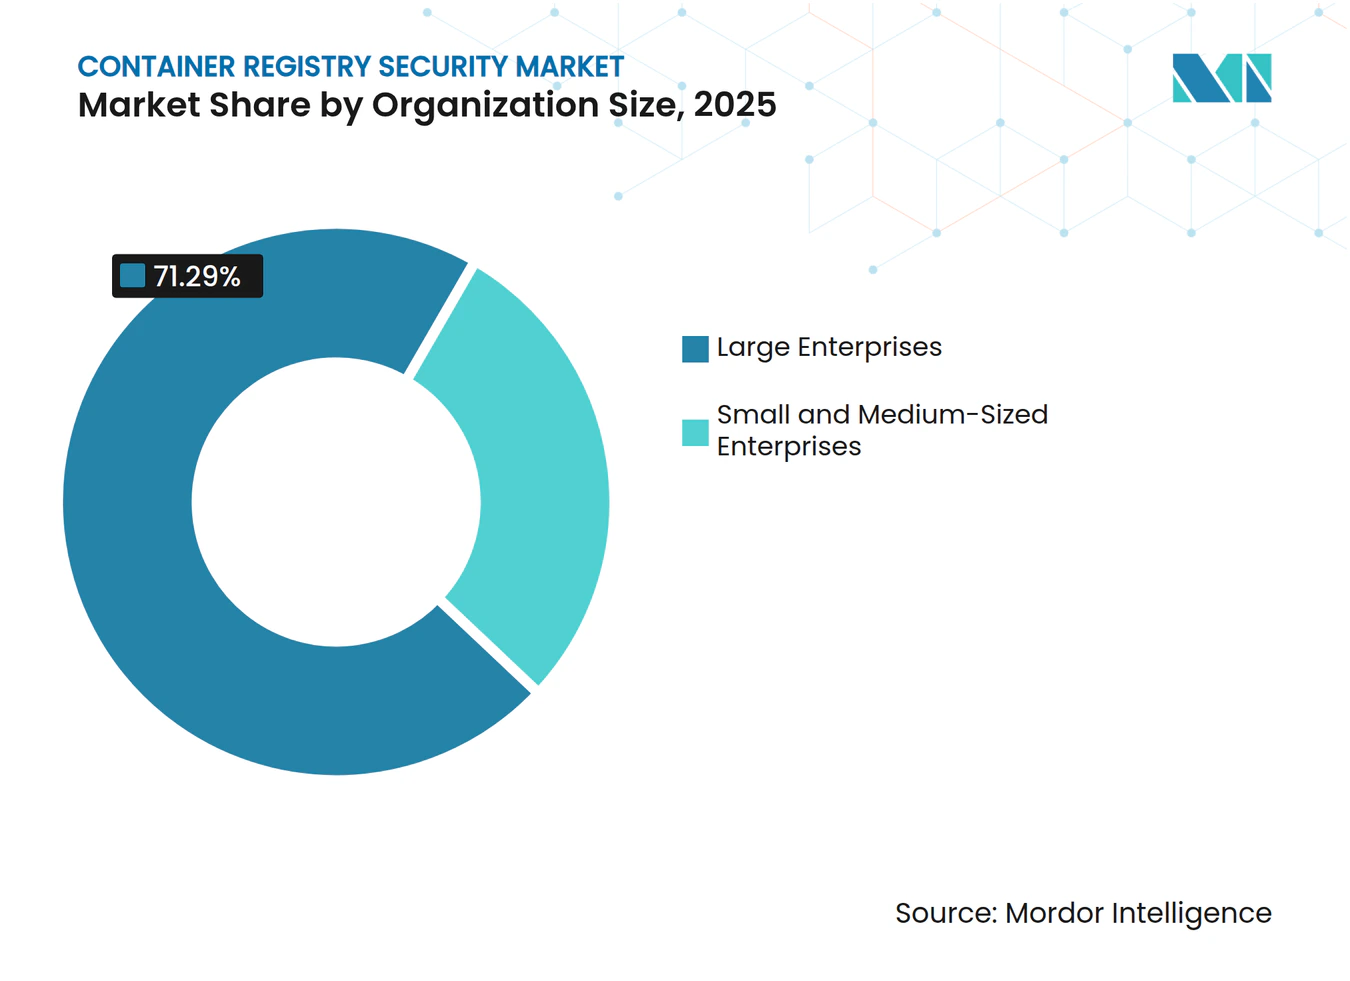
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 71,29 % am Umsatz des Marktes für Container-Registry-Sicherheit, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 26,41 % wachsen werden.
- Nach Endnutzerbranche entfielen im Jahr 2025 26,37 % des Umsatzes auf IT und Telekommunikation, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 26,11 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 42,38 % am Umsatz des Marktes für Container-Registry-Sicherheit, während Asien-Pazifik bis 2031 voraussichtlich mit einer CAGR von 27,93 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Zunehmende Angriffe auf Software-Lieferketten | +5.3% | Global, mit konzentrierter Auswirkung in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Wachstum Cloud-nativer Anwendungen und Microservices | +4.8% | Global, mit der schnellsten Umstellung in Asien-Pazifik und Nordamerika | Mittelfristig (2–4 Jahre) |
| Anforderungen an Software-Stücklisten, Herkunft und Image-Signierung | +4.1% | Nordamerika und EU-Kernbereich, mit Ausstrahlungseffekten auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Durchsetzung auf Registry-Ebene in DevSecOps-Pipelines | +3.5% | Global, angeführt von Nordamerika, dem Vereinigten Königreich und Deutschland | Mittelfristig (2–4 Jahre) |
| Ausweitung hybrider und Multi-Cloud-Workloads | +2.7% | Global, mit der höchsten Dichte in Nordamerika und den Kernmärkten Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Edge-, 5G- und Air-Gapped-Container-Deployments | +1.7% | Asien-Pazifik, Naher Osten sowie früh adoptierende EU-Verteidigungs- und Telekommunikationssektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Angriffe auf Software-Lieferketten treiben Investitionen in Registry-Sicherheit an
Software-Lieferketten wurden im Jahr 2025 zu einer wichtigen Angriffsfläche, was Registry-Kontrollen für Entwicklungs- und Sicherheitsteams wichtiger machte. Open-Source-Registries verzeichneten im ersten Quartal 2026 21.764 schädliche Pakete, was einem neuen schädlichen Paket alle 6 Minuten entspricht.[1] ReversingLabs meldete im Jahr 2025 einen Anstieg schädlicher Open-Source-Pakete um 73 %, wobei fast 90 % der Erkennungen in npm erfolgten. Docker berichtete, dass 77 % der Organisationen in den vorangegangenen 12 Monaten einen Vorfall in der Software-Lieferkette erlebt hatten, während 40 % KI-generierten Code als das wichtigste aufkommende Risiko identifizierten. Das BSI berichtete von einem Kompromittierungsvorfall im März 2026, der den Trivy-Scanner von Aqua Security betraf, was zeigt, dass auch Scan-Tools Risiken in die Lieferkette einbringen können. Der Markt für Container-Registry-Sicherheit profitiert daher, wenn Käufer signierte und reproduzierbare Toolchain-Images sowie geschützte Anwendungsregistries fordern.
Wachstum Cloud-nativer Anwendungen erweitert die Angriffsfläche der Registry
Die Entwicklerpopulation im Cloud-nativen Bereich erreichte im ersten Quartal 2026 19,9 Millionen, ein Anstieg von 28 % gegenüber 15,6 Millionen im dritten Quartal 2025.[2] Dieselbe Studie ergab, dass 52 % der Backend-Entwickler Cloud-nativ arbeiteten und diese Entwickler 39 % der globalen Entwicklerpopulation ausmachten. Jeder containerisierte Dienst erzeugt ein Image, das gescannt, signiert, gespeichert und bei Bekanntwerden einer relevanten Schwachstelle erneut geprüft werden muss. Dieser Arbeitsaufwand wächst mit der Anzahl der Dienste und kann nicht zuverlässig durch periodische manuelle Überprüfungen bewältigt werden. Die Einführung Cloud-nativer Technologien weitet sich auch auf Gaming, industrielles Internet der Dinge und KI-Workloads aus, die unbekannte Herkunftspfade aufweisen können. Diese Bedingungen erweitern den Bedarf an automatisierten Kontrollen auf der Image-Push-Ebene im gesamten Markt für Container-Registry-Sicherheit.
Anforderungen an Software-Stücklisten, Herkunft und Image-Signierung schaffen Compliance-Nachfrage
PCI DSS v4.0.1 Anforderung 6.3.2 wurde am 31. März 2025 verpflichtend und verpflichtet Zahlungskartenorganisationen, ein aktuelles Inventar benutzerdefinierter Software und eingebetteter Drittanbieterkomponenten zu führen. Automatisierte Software-Stücklisten auf der Registry-Ebene können Organisationen dabei helfen, dieses Inventar bei sich ändernden Images aktuell zu halten. Artikel 21(2)(d) der EU-NIS2-Richtlinie legt verwandte Sicherheitspflichten für die Lieferkette für wesentliche und wichtige Einrichtungen fest. Der EU Cyber Resilience Act trat im Dezember 2024 in Kraft und umfasst Umsetzungsmeilensteine bis Dezember 2027, während BSI TR-03183 Anforderungen an die Cyber-Resilienz für Hersteller und Software-Stücklisten adressiert. Organisationen, die mehrere regulierte Jurisdiktionen beliefern, müssen Anforderungen erfüllen, die sich überschneiden, aber dennoch unterscheiden. Dies schafft anhaltende Nachfrage im Markt für Container-Registry-Sicherheit nach der Erstellung von Software-Stücklisten, kompatibler Image-Signierung und aufgezeichneter Herkunft.
Durchsetzung auf Registry-Ebene stärkt DevSecOps-Kontrollen
Sicherheitsprüfungen konzentrierten sich historisch auf die Quellcode-Scan-Phase, während Registries oft als passive Speicher behandelt wurden. Richtlinien-als-Code-Kontrollen können nun unsignierte Images ablehnen, Builds ohne Attestierung blockieren und die Bereitstellung verhindern, wenn eine erforderliche Software-Stückliste fehlt. Eine IEEE-Studie aus dem Jahr 2026 ergab, dass ein Richtlinien-als-Code-Zugangscontroller 92 % kritischer Fehlkonfigurationen vor dem Produktionseinsatz in Kubernetes-Umgebungen im Gesundheitswesen blockierte. Red Hat beschrieb SWIFTs Zero-Touch-Automatisierung für Sicherheitsrichtlinien und Schwachstellen-Scans über Hunderte von Clustern, die mehr als 11.500 Finanzinstitute bedienen. JFrog stellte fest, dass nur 14,8 % der hohen und kritischen CVEs tatsächlich ausnutzbar waren, was den Einsatz von Regeln unterstützt, die durch Laufzeitkontext statt durch statische Warnmeldungen allein informiert werden. Der Markt für Container-Registry-Sicherheit wird durch Tools unterstützt, die diese Prüfungen in Kontrollen übersetzen, die auf Unternehmensebene funktionieren.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Falsch-Positiv-Raten beim Schwachstellen-Scanning | -1.8% | Global, am stärksten in Organisationen mit begrenzter Kapazität im Sicherheitsbetrieb | Kurzfristig (≤ 2 Jahre) |
| Konsolidierung und Bündelung von Sicherheitstools durch große DevSecOps-Plattformen | -1.5% | Nordamerika und Westeuropa, wo die Plattformkonsolidierung am weitesten fortgeschritten ist | Mittelfristig (2–4 Jahre) |
| Komplexität der Integration von Sicherheit über mehrere Registry-Plattformen hinweg | -1.2% | Global, am ausgeprägtesten in Unternehmen mit Multi-Cloud-Registry-Umgebungen | Mittelfristig (2–4 Jahre) |
| Begrenzte Transparenz bei proprietären und Drittanbieter-Image-Komponenten | -0.8% | Global, mit Konzentration in der industriellen Fertigung und im öffentlichen Sektor | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Falsch-Positiv-Raten beim Schwachstellen-Scanning begrenzen die Tool-Akzeptanz
Container-Scanner können jede Schwachstelle in einem installierten Paket markieren, selbst wenn eine Anwendung dieses Paket nie lädt. Eine im Jahr 2025 veröffentlichte IEEE Access-Studie ergab, dass eine abfragebasierte Analyseschicht Inkonsistenzen zwischen wichtigen Scan-Tools um 70 % reduzierte.[3] Die Forschung zeigt, dass das Problem struktureller Natur ist und in gängigen Angeboten noch nicht vollständig gelöst wurde. JFrogs Überprüfung von 183 hohen und kritischen CVEs ergab, dass 14,8 % tatsächlich ausnutzbar waren, während 85,2 % kein praktisches Ausnutzungsrisiko aufwiesen. Anhaltend hohe Warnmeldungsvolumina können dazu führen, dass Sicherheitsteams die Scanner-Ausgabe nachrangig behandeln und erst nach einem Vorfall handeln. Anbieter im Markt für Container-Registry-Sicherheit können diesem Hemmnis durch Erreichbarkeitsanalyse, Laufzeitkontext und Exploit-Wahrscheinlichkeitsfilterung begegnen.
Plattformbündelung setzt die Preisgestaltung eigenständiger Anbieter unter Druck
Prisma Cloud, Microsoft Defender for Containers und Google Cloud Security Command Center umfassen Registry-Scanning als Teil ihrer umfassenderen Cloud-Sicherheitsportfolios. Ein gebündeltes Tool kann grundlegende Compliance-Anforderungen für Käufer erfüllen, selbst wenn ein Spezialist eine tiefere Laufzeiterkennung oder eine registrierungsübergreifende Governance bietet. Google schloss im März 2026 die Übernahme von Wiz für 32 Milliarden USD ab, die größte Übernahme in Googles Geschichte, und integrierte die Cloud-Sicherheitsplattform in Google Cloud, während Wizs Multi-Cloud-Engagement beibehalten wurde. Diese Kombination erhöht die Fähigkeiten, die Spezialanbieter gleichzeitig adressieren müssen. Spezialisierte Anbieter konzentrieren sich auf das kontinuierliche Neuscannen ruhender Images, portable Herkunftsnachweise und Angebote mit geringerem Overhead für kleinere Organisationen. Der Markt für Container-Registry-Sicherheit könnte weiteren Preisdruck erfahren, wenn das plattformeigene Scanning die Fähigkeitslücke schließt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Software führt beim Umsatz, während Dienstleistungen schneller wachsenSoftware hielt im Jahr 2025 einen Anteil von 69,82 % am Markt für Container-Registry-Sicherheit. Dazu gehören Schwachstellen-Scan-Engines, Richtlinien-als-Code-Frameworks, Software-Stücklisten-Tools und Image-Signierungsplattformen, die Aktivitäten von der Build-Inspektion bis zum Laufzeit-Neuscannen abdecken. Das Segment bleibt zentral, da neue CVE-Datenbanken, Image-Architekturen und Registry-Formate kontinuierliche Abdeckungsaktualisierungen erfordern. ARM64, WASM, OCI-Artefaktspeicher und KI-Modell-Registries stellen jeweils Anforderungen, die Software-Plattformen erfüllen müssen. Die IEEE Access-Studie aus dem Jahr 2025 zur Tool-Inkonsistenz unterstützt die Nachfrage nach Plattformen, die Laufzeit-Erreichbarkeitsfilterung statt statischem Abgleich allein verwenden.
Dienstleistungen werden voraussichtlich bis 2031 mit einer CAGR von 23,94 % wachsen. Große Organisationen benötigen zunehmend verwaltete Registry-Sicherheit, Integration und Implementierungsunterstützung für AWS Elastic Container Registry, Google Artifact Registry und Azure Container Registry. Multi-Registry-Deployments können die Kapazität interner Sicherheitsteams zur Integration und Pflege von Kontrollen übersteigen. Anbieter verwalteter Sicherheitsdienste können Scan- und Behebungsprozesse betreiben, während sich interne Teams auf Richtlinienentscheidungen konzentrieren. Die Branche für Container-Registry-Sicherheit hat daher Raum für Dienstleistungen, auch wenn Software die größere Umsatzbasis behält.


Nach Bereitstellung:
Cloud erweitert die Abdeckung, während On-Premises regulierten Bedarf bedientDie Cloud-basierte Bereitstellung entfiel im Jahr 2025 auf 61,48 % des Marktanteils für Container-Registry-Sicherheit. Sie wird bis 2031 voraussichtlich auch eine CAGR von 24,86 % verzeichnen, was sie zur größten und am schnellsten wachsenden Bereitstellungsoption macht. Ihr Wachstum spiegelt eine breitere Scan-Abdeckung zuvor nicht überwachter Images wider und nicht die vollständige Abschaffung aller On-Premises-Systeme. Öffentliche Cloud-Registries bieten native Scan-Schnittstellen über AWS InspectorScan, Google Artifact Analysis und Azure Defender for Containers. Red Hat Hardened Images erhielten Unterstützung in der AWS InspectorScan API und dem Amazon ECR Basic Scanning, was zeigt, wie native Workflows Integritätsprüfungen der Lieferkette unterstützen können.
Die On-Premises-Bereitstellung bleibt relevant in Verteidigung, klassifizierten Regierungsumgebungen, air-gapped industriellen Systemen und Finanzinstituten mit Datenspeicherungsanforderungen. Diese Umgebungen benötigen Registry-Sicherheit, die ohne Abhängigkeit von einer öffentlichen Cloud-Steuerungsebene funktioniert. Das BSI verabschiedete C5:2026 im März 2026 und fügte Container-Management- und Lieferketten-Governance-Kriterien zu seinem Cloud-Sicherheitskatalog für europäische Käufer aus dem öffentlichen Sektor und regulierten Bereichen hinzu.[4] SUSE Edge Image Builder unterstützt air-gapped Kubernetes-Deployments für Telekommunikationsumgebungen und veranschaulicht die spezialisierten Bedingungen, die On-Premises-Kontrollen erfüllen müssen. Der Markt für Container-Registry-Sicherheit wird weiterhin sowohl Cloud- als auch lokal betriebene Sicherheitsmodelle erfordern.
Nach Unternehmensgröße:
Großunternehmen führen bei den Ausgaben, während KMU schneller adoptierenGroßunternehmen hielten im Jahr 2025 einen Anteil von 71,29 % am Markt für Container-Registry-Sicherheit. Ihre Container-Umgebungen können Tausende von Images über Geschäftsbereiche, Regionen und Registry-Plattformen hinweg umfassen. Das Compliance-Risiko unter PCI DSS 4.0, HIPAA und SOC 2 unterstützt Ausgaben für automatisierte Governance, da manuelle Überprüfungen diesen Umfang nicht bewältigen können. Red Hat berichtete, dass SWIFT Zero-Touch-Automatisierung über Hunderte von Clustern einsetzte, die mehr als 11.500 Finanzinstitute in über 200 Ländern verbinden. Große Organisationen bleiben eine wichtige Nachfragequelle für spezialisierte Deployments und verwaltete Betriebsleistungen.
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 26,41 % wachsen. SaaS-Preisgestaltung und verwaltetes Cloud-Scanning machen den Registry-Schutz dort zugänglich, wo interne Sicherheitsexpertise begrenzt ist, und reduzieren größere anfängliche Deployment-Ausgaben. Snyk stellte Container Registry Sync im April 2026 allgemein verfügbar, automatisierte die Überwachung des Registry-Inventars und die Aufnahme neuer Images durch anpassbare Regeln. Entwicklerorientierte Tools können Prüfungen in integrierte Entwicklungsumgebungen und Delivery-Pipelines integrieren, anstatt eine separate Sicherheitskonsole zu verwenden. Dieses Design kann Reibungsverluste reduzieren und die Adoptionslücke zwischen kleineren Organisationen und Großunternehmen verringern.

Nach Endnutzerbranche:
IT und Telekommunikation führen, während das Gesundheitswesen aufsteigtIT und Telekommunikation entfielen im Jahr 2025 auf 26,37 % des Umsatzes. Der Sektor ist auf containerisierte Microservices für Netzwerkfunktionen, Kundenplattformen und Cloud-native Servicebereitstellung angewiesen, während Telekommunikationsanbieter Kubernetes für 5G-Kernnetzwerke nutzen. Red Hat, NVIDIA und Palo Alto Networks arbeiteten an einer KI-nativen Telekommunikationssicherheitsarchitektur zusammen, die Schutz in Red Hat OpenShift-Umgebungen umfasst. Banken, Finanzdienstleistungen und Versicherungen bilden einen weiteren wichtigen Nachfragecluster aufgrund der PCI DSS-Inventaranforderungen. Diese Käufer benötigen auch Kontrollen, die die Registry-Governance im großen Maßstab dokumentieren können.
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 26,11 % wachsen. Technische HIPAA-Schutzmaßnahmen gelten für containerisierte Umgebungen, die geschützte Gesundheitsinformationen verarbeiten. Die FDA-Cybersicherheitsleitlinien zur Offenlegung von Software-Stücklisten schaffen auch einen direkten Bedarf, Image-Komponenten und Herkunft zu dokumentieren. Docker berichtete, dass Medplum, eine Gesundheitsplattform, die mehr als 20 Millionen Patienten bedient, mit 54 Zeilen Änderungen über 5 Dateien zu Docker Hardened Images migrierte.[5] Regierung, industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgung, Medien und Unterhaltung sowie Bildung tragen ebenfalls zur Nachfrage bei, da ihre Nutzung von Containern reift.
Geografische Analyse
Markt für Container-Registry-Sicherheit in Nordamerika
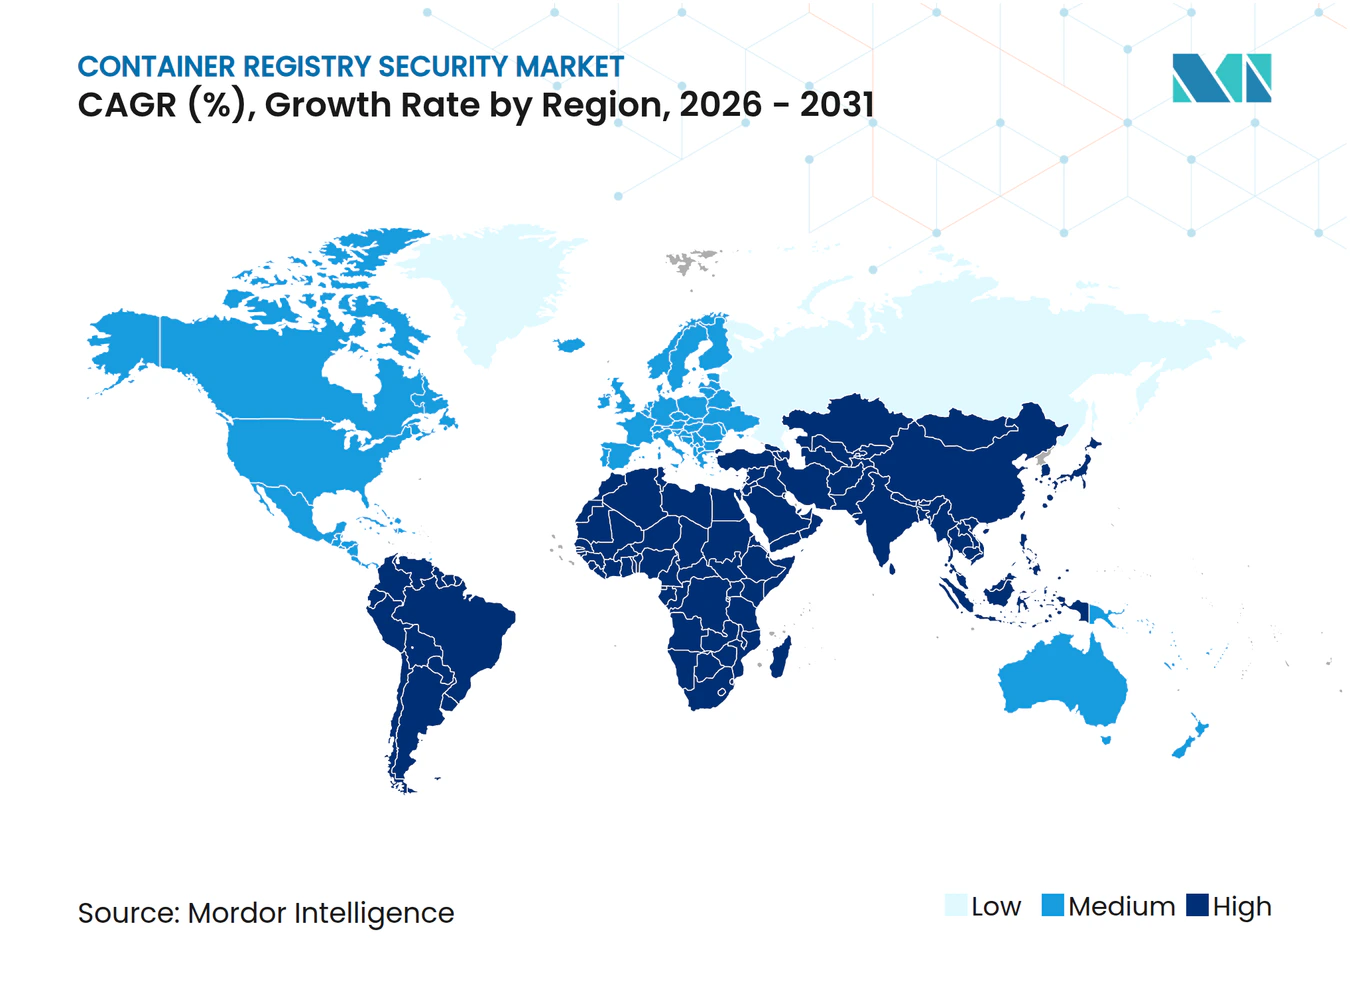
Nordamerika hielt 2025 einen Umsatzanteil von 42,38 %. Die Region weist eine hohe Konzentration an Cloud-nativen Unternehmen, Sicherheitsanbietern und bundesstaatlichen Anforderungen an die Lieferkettensicherheit auf. Die Vereinigten Staaten waren der wichtigste Umsatzbeitragender, während Kanada eine starke Akzeptanz im Finanzdienstleistungssektor zeigte und Mexiko sich noch in einer früheren Phase befand, mit einer Nachfrage, die sich auf multinationale Fertigungs- und Finanzdienstleistungsorganisationen konzentrierte. IBM und Red Hat erweiterten Project Lightwell im Juli 2026 und nannten AWS, JFrog, GitLab, Microsoft, NVIDIA und Palo Alto Networks als Partner in einem Open-Source-Sicherheitsengagement im Wert von 5 Milliarden USD.[6] Diese Aktivität unterstützt die Nachfrage nach SBOMs auf Registry-Ebene in Nordamerika.
Markt für Container-Registry-Sicherheit in Europa
Europa wird durch die NIS2-Anforderungen und den EU Cyber Resilience Act geprägt, die eine stärkere Dokumentation und Softwareinventurisierungspraktiken erfordern. Deutschland, das Vereinigte Königreich und Frankreich sind die führenden europäischen Märkte in der vorliegenden Analyse. Das BSI veröffentlichte im März 2026 C5:2026, und dessen Kriterien für Container-Management und Lieferketten-Governance bieten eine Beschaffungsreferenz für Cloud-Käufer im öffentlichen Sektor. Registry-integrierte SBOM-Automatisierung kann Organisationen dabei helfen, diese damit verbundenen Dokumentationsanforderungen zu erfüllen. Der Markt für Container-Registry-Sicherheit in Europa wird zudem durch Russlands Abkopplung von westlichen Cloud-Ökosystemen geprägt.
Markt für Container-Registry-Sicherheit in APAC, MEA und Südamerika
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 27,93 % wachsen. Chinas Anforderungen an souveräne Cloud-Lösungen unterstützen Plattformen, die an nationalen Cybersicherheitsstandards ausgerichtet sind, während Indiens digitale öffentliche Infrastruktur den Bedarf an automatisiertem Scanning und Laufzeittransparenz erhöht. Japan und Südkorea setzen Edge-Kubernetes in der Fabrikautomatisierung, Halbleiter- und Telekommunikationsanwendungen ein, wo Telemetrie mit geringer Latenz wichtig ist. Die Bankenaufsicht Australiens und die Finanzdienstleistungs-Governance Singapurs unterstützen regionale Aktivitäten, während Südamerika, der Nahe Osten und Afrika noch frühere Märkte sind, angeführt von Brasilien, Saudi-Arabien, den Vereinigten Arabischen Emiraten, Südafrika, Nigeria und Ägypten.
Wettbewerbslandschaft
Marktkonzentration
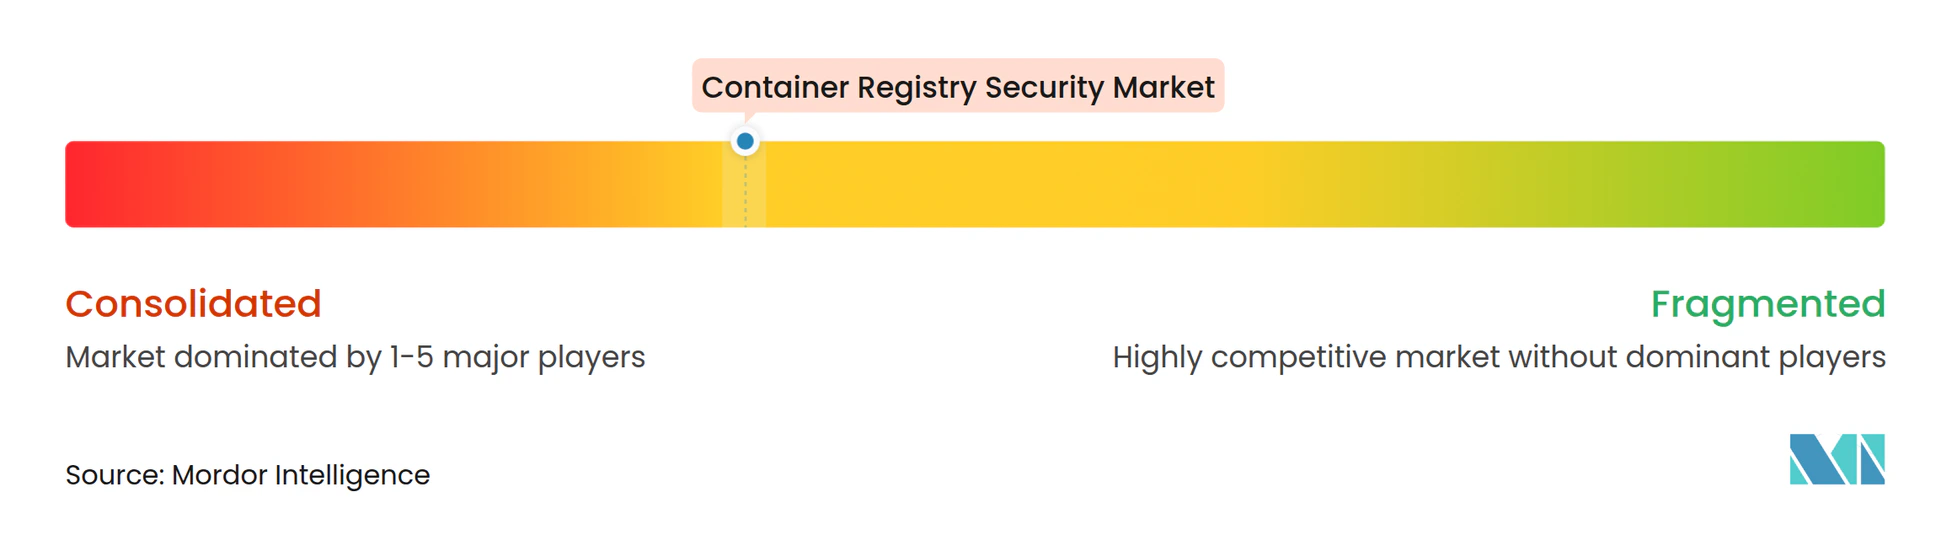
Der Markt für Container-Registry-Sicherheit ist auf Plattformebene mäßig konsolidiert. AWS, Microsoft und Google haben Vorteile durch native Registry-Integration, gebündelte Preisgestaltung innerhalb von Cloud-Engagements und etablierte Kundenbeziehungen. Google schloss im März 2026 die Übernahme von Wiz für 32 Milliarden USD ab und integrierte die Plattform in Google Cloud, während die Nutzung über AWS, Microsoft Azure und Oracle Cloud hinweg weiterhin unterstützt wird. Aqua Security, JFrog, Sysdig und Snyk konkurrieren durch eBPF-basierte Laufzeiterkennung, registrierungsübergreifende Herkunftskontrollen und kontextuelle Schwachstellenpriorisierung. Der Markt für Container-Registry-Sicherheit erfordert daher von Käufern, den Komfort von Bündeln gegen die Tiefe von Spezialisten in regulierten und komplexen Umgebungen abzuwägen.
Sysdig startete Sysdig Secure AI im August 2026 und nutzte seine eBPF-Laufzeit-Engine zur Untersuchung von Vorfällen, Generierung von Fixes und Eindämmung aktiver Risiken. JFrog kündigte im September 2026 eine Integration mit Wiz an, die Artefakt-Herkunft und kontextuelle CVE-Daten mit Cloud-Laufzeittransparenz kombiniert. Diese Schritte spiegeln unterschiedliche Wettbewerbsansätze wider: tiefere Spezialautomatisierung und Interoperabilität mit einer Hyperscaler-Sicherheitsplattform. Kontinuierliches Neuscannen inaktiver Images und portable Herkunftsnachweise bleiben offene Chancen für Anbieter, die Kunden über mehrere Cloud-Anbieter hinweg bedienen. Der Markt für Container-Registry-Sicherheit hat noch Raum für Tools, die Schwachstellenbefunde für Nicht-Sicherheitsbenutzer leichter umsetzbar machen.
Die Differenzierung hängt auch von der Qualität der Software-Stücklisten, der Unterstützung für x86-, ARM64- und WASM-Images sowie dem Umfang der Zugangssteuerungsdurchsetzung ab. Plattformbündel können Preisdruck erzeugen, wenn grundlegendes Compliance-Scanning ausreicht. IBM, Red Hat und Palo Alto Networks erweiterten Project Lightwell im Juni 2026, um virtuelles Patching mit verifizierten Software-Fixes zu kombinieren. Der Markt für Container-Registry-Sicherheit muss die Sicherheitstiefe erfüllen, die regulierte Käufer erwarten, und die Preiserwartungen, die durch Cloud-Plattformen entstehen.
Marktführer für Container-Registry-Sicherheit
-
Aqua Security
-
JFrog Ltd.
-
Red Hat, Inc.
-
Microsoft Corporation
-
Amazon Web Services, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Container-Registry-Sicherheit Unternehmen in diesem Bericht
- Aqua Security
- JFrog Ltd.
- Red Hat, Inc.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Docker, Inc.
- Google LLC
- GitLab Inc.
- Sonatype, Inc.
- Snyk Limited
- Trend Micro Incorporated
- Qualys, Inc.
- Tenable Holdings, Inc.
- Rapid7, Inc.
- Black Duck Software, Inc.
- Checkmarx Ltd.
- SUSE S.A.
- Mirantis, Inc.
- VMware, Inc.
- Wiz, Inc.
- Orca Security Ltd.
- Tigera, Inc.
Neueste Industrielle Entwicklungen in Markt für Container-Registry-Sicherheit
- September 2026: JFrog Ltd. kündigte auf der swampUP 2026 eine neue Integration mit Wiz, jetzt Teil von Google Cloud, an, die JFrog Artifactorys Artefakt-Herkunft und Xrays kontextuelle CVE-Daten mit Wizs agentenloser Cloud-Laufzeittransparenz kombiniert und Sicherheits- und Entwicklungsteams ermöglicht, zu identifizieren, was ausgeführt wird, woher es stammt und ob es aus einer einheitlichen Ansicht von Code bis Cloud als vertrauenswürdig eingestuft wird.
- August 2026: Sysdig startete Sysdig Secure AI auf der Black Hat USA, eine KI-native Sicherheitsschicht, die auf der Sysdig Secure CNAPP aufgebaut ist und KI-Agenten einsetzt, um Vorfälle zu untersuchen, Bedrohungen zu jagen, Behebungs-Fixes zu generieren und aktive Risiken mit der Geschwindigkeit KI-gesteuerter Angriffe einzudämmen, und Organisationen dabei hilft, die Lücke zwischen Erkennung und Reaktion zu schließen, während KI-Tools die Angreifer-Aktivität beschleunigen.
- Juli 2026: IBM und Red Hat erweiterten Project Lightwell mit neuen kommerziellen Angeboten und nannten Amazon Web Services, JFrog, GitLab, Microsoft, NVIDIA und Palo Alto Networks als Ökosystempartner, wobei nun KI-gesteuerte Software-Behebung mit Software-Stücklisten-Rückverfolgbarkeit auf Lieferkettenebene im Rahmen des 5 Milliarden USD umfassenden Open-Source-Sicherheitsengagements der Initiative integriert wird.
- Juni 2026: IBM, Red Hat und Palo Alto Networks erweiterten Project Lightwell, um die Virtual Patching-Fähigkeit von Palo Alto Networks mit der Open-Source-Behebungsplattform von IBM und Red Hat zu integrieren, und schufen damit eine doppelte Verteidigung, die am ersten Tag Netzwerkschutz bereitstellt und gleichzeitig verifizierte Software-Fixes für Open-Source-Software, kommerzielle Anwendungen, Betriebstechnologie und Gesundheitstechnologien liefert.
- März 2026: Google LLC schloss die Übernahme von Wiz für 32 Milliarden USD ab, die größte Übernahme in Googles Geschichte, und integrierte Wizs Cloud- und KI-Sicherheitsplattform in Google Cloud, während Wizs Multi-Cloud-Engagement zur Nutzung über AWS, Microsoft Azure und Oracle Cloud-Umgebungen hinweg aufrechterhalten wurde.
Globaler Berichtsumfang des Marktes für Container-Registry-Sicherheit
Der Markt für Container-Registry-Sicherheit konzentriert sich auf den Schutz von Container-Images und OCI-konformen Artefakten entlang der gesamten Software-Lieferkette, vom Build bis zur Bereitstellung. Dieser Markt umfasst Lösungen für automatisiertes Schwachstellen-Scanning (Erkennung von CVEs, Malware und Fehlkonfigurationen in Image-Schichten), kryptografische Image-Signierung und -Verifizierung (unter Verwendung von Tools wie Cosign, Notation und Docker Content Trust), Erstellung von Software-Stücklisten, Zugriffskontrolle und rollenbasierte Zugriffskontrolle für Registry-Operationen sowie Richtliniendurchsetzung, um nicht konforme oder nicht vertrauenswürdige Images von der Bereitstellung auszuschließen. Sicherheitsfunktionen gewährleisten Image-Integrität und -Authentizität, verhindern Manipulationen, ermöglichen die Verfolgung der Herkunft und integrieren sich in CI/CD-Pipelines, um Images vor dem Eintritt in Produktionsumgebungen automatisch zu scannen, zu signieren und zu validieren, und unterstützen dabei Compliance-Anforderungen für SOC 2, ISO 27001, PCI-DSS und FedRAMP.
Der Bericht zum Markt für Container-Registry-Sicherheit ist segmentiert nach Komponente (Software und Dienstleistungen [Verwaltete Registry-Sicherheit sowie Integrations- und Implementierungsdienstleistungen]), Bereitstellung (Cloud-basiert und On-Premises), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Regierung und öffentliche Verwaltung, Industrielle Fertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgung, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen (BFSI) sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software | |
| Dienstleistungen | Verwaltete Registry-Sicherheit |
| Integrations- und Implementierungsdienstleistungen |
| Cloud-basiert |
| On-Premises |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgung |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | Verwaltete Registry-Sicherheit | |
| Integrations- und Implementierungsdienstleistungen | ||
| Nach Bereitstellung | Cloud-basiert | |
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Regierung und öffentliche Verwaltung | |
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Transport und Logistik | ||
| Energie und Versorgung | ||
| IT und Telekommunikation | ||
| Medien und Unterhaltung | ||
| Bildungs- und Forschungseinrichtungen | ||
| Gesundheitswesen und Biowissenschaften | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist die prognostizierte Größe des Marktes für Container-Registry-Sicherheit?
Die Marktgröße für Container-Registry-Sicherheit wird voraussichtlich von 1,01 Milliarden USD im Jahr 2025 auf 1,21 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 3,28 Milliarden USD erreichen, mit einer CAGR von 22,07 % von 2026 bis 2031.
Was treibt die Nachfrage nach Container-Registry-Sicherheit an?
Zunehmende Angriffe auf Software-Lieferketten, das Wachstum Cloud-nativer Anwendungen sowie Anforderungen an Software-Stücklisten und Image-Signierung erhöhen die Nachfrage nach Registry-Kontrollen.
Welches Bereitstellungsmodell wächst am schnellsten für Container-Registry-Sicherheit?
Die Cloud-basierte Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 24,86 % wachsen, während sie im Jahr 2025 einen Anteil von 61,48 % am Umsatz hielt.
Welche Organisationen adoptieren Registry-Sicherheit am schnellsten?
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 26,41 % wachsen, da SaaS-Preisgestaltung und verwaltetes Scanning die Adoptionsbarrieren senken.
Welcher Endnutzersektor wird bis 2031 am schnellsten wachsen?
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich mit einer CAGR von 26,11 % wachsen, unterstützt durch HIPAA-Schutzmaßnahmen und den Bedarf an Software-Stücklisten-Offenlegung.
Welche Region wird bis 2031 das schnellste Wachstum verzeichnen?
Asien-Pazifik wird voraussichtlich mit einer CAGR von 27,93 % wachsen, unterstützt durch Programme für souveräne Clouds und die zunehmende Containerisierung in Unternehmen.