
Tamanho e Participação do Mercado de Assinatura de Código
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 408.70 Milhões de dólares |
| Tamanho do Mercado (2031) | 888.73 Milhões de dólares |
| Taxa de crescimento (2026 - 2031) | 16.81 % |
| Mercado de Crescimento Mais Rápido | América do Norte |
| Maior Mercado | Ásia-Pacífico |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Assinatura de Código por Mordor Intelligence
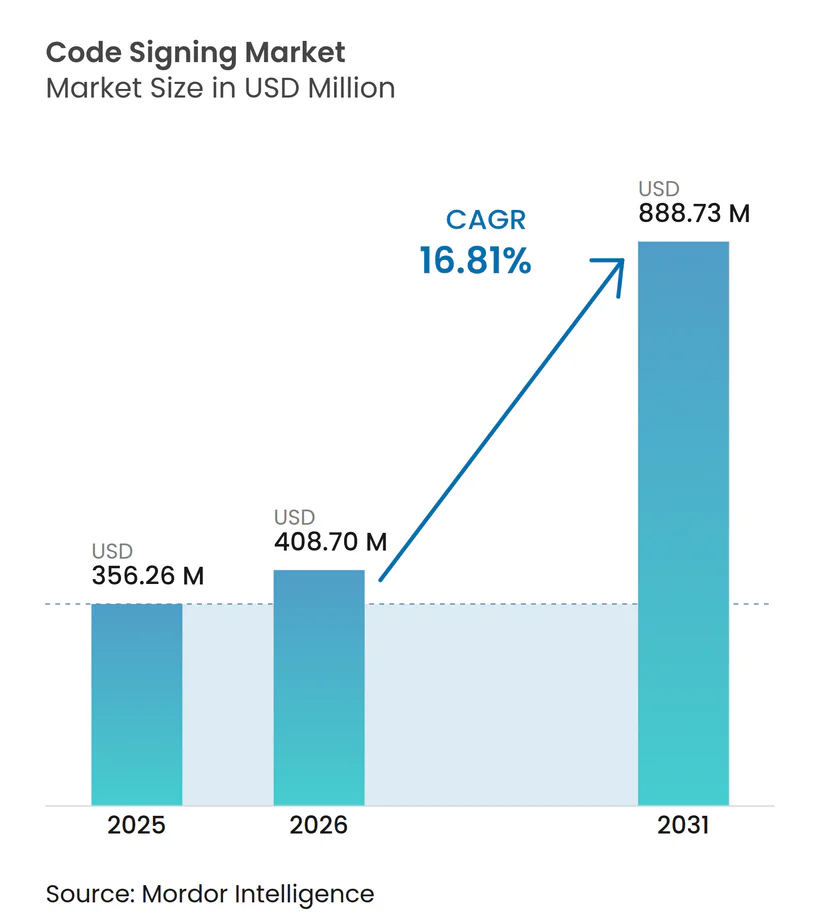
O tamanho do mercado de assinatura de código está projetado para expandir de 356,26 milhões de USD em 2025 para 408,70 milhões de USD em 2026, e para 888,73 milhões de USD até 2031, registrando um CAGR de 16,81% de 2026 a 2031. Requisitos de aquisição federal, exigências europeias de segurança de produtos e ciclos de vida mais curtos de certificados estão transformando a assinatura de código de um controle de segurança discricionário em um requisito operacional. O mercado de assinatura de código também se beneficia da adoção mais ampla de métodos de entrega nativos em nuvem, o que aumenta o número de versões que exigem assinaturas verificadas. Os fornecedores estão respondendo combinando a emissão de certificados com automação do ciclo de vida, gerenciamento de chaves hospedado e capacidades de auditoria. Essa mudança torna os serviços recorrentes mais importantes do que as compras únicas de certificados e cria espaço para plataformas que se integram diretamente aos fluxos de trabalho de desenvolvimento. Os altos custos de hardware e o risco contínuo de comprometimento de chaves privadas permanecem barreiras relevantes, especialmente para editores menores e organizações em regiões com disponibilidade limitada de HSMs em nuvem.
Principais Conclusões do Relatório
- Por componente, as plataformas e software de assinatura de código detinham 61,97% do mercado de assinatura de código em 2025, enquanto os Serviços estão projetados para expandir a um CAGR de 19,64% até 2031.
- Por modo de implantação, a implantação baseada em nuvem representou 63,84% do mercado de assinatura de código em 2025 e deve expandir a um CAGR de 18,93% até 2031.
- Por tamanho de organização, as grandes empresas detinham 69,71% do mercado de assinatura de código em 2025, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 20,21% até 2031.
- Por usuário final, tecnologia da informação e telecomunicações detinham 31,28% do mercado de assinatura de código em 2025, enquanto o setor de Serviços Bancários, Financeiros e de Seguros (BFSI) está projetado para expandir a um CAGR de 19,76% até 2031.
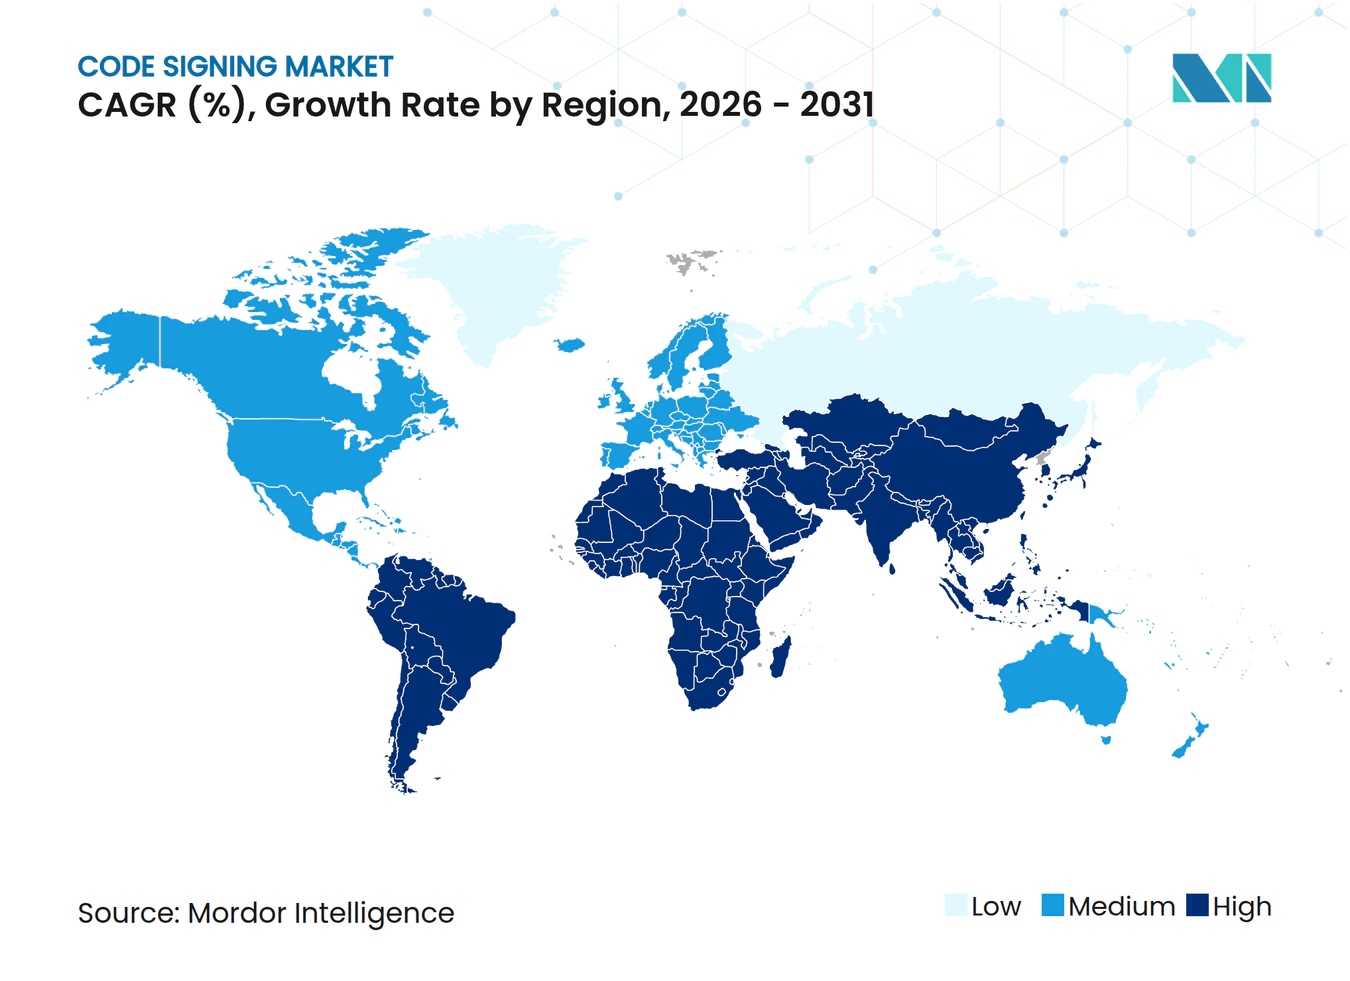
- Por geografia, a América do Norte detinha 34,71% do mercado de assinatura de código em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 21,86% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Mandatos de Segurança da Cadeia de Suprimentos de Software | +5.2% | Global, com América do Norte e UE liderando | Curto prazo (≤ 2 anos) |
| Automação de Assinatura em DevSecOps e CI/CD | +3.9% | América do Norte, Europa, APAC | Médio prazo (2-4 anos) |
| Crescimento de Versões de Software Nativas em Nuvem, em Contêineres e de Borda | +2.8% | América do Norte, APAC | Médio prazo (2-4 anos) |
| Requisitos de Integridade de Dispositivos Conectados e Firmware Embarcado | +2.3% | APAC, América do Norte, Europa | Longo prazo (≥ 4 anos) |
| Aumento de Avisos de Confiança e Requisitos de Reputação de Editores | +1.6% | América do Norte, Europa | Curto prazo (≤ 2 anos) |
| Validade Mais Curta de Certificados e Demanda por Rotação Recorrente | +1.3% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Mandatos de Segurança da Cadeia de Suprimentos de Software
Os requisitos de aquisição federal e as obrigações setoriais específicas estão criando demanda sustentada para o mercado de assinatura de código. O Secure Software Development Framework do NIST identifica artefatos assinados como uma prática de integridade para software utilizado por agências federais dos EUA. A Ordem Executiva 14144 determinou ao Conselho de Regulamentação de Aquisições Federais que incorporasse práticas de software seguro nos requisitos de aquisição em janeiro de 2025. A atualização do FBI e da CISA de julho de 2026 declarou que as assinaturas de autores de SBOM devem utilizar a infraestrutura de assinatura de código existente.[1] Esses requisitos se estendem além dos grandes contratantes federais, pois fornecedores que atendem clientes estaduais, municipais e de defesa também devem demonstrar proveniência confiável de software. O mercado de assinatura de código, portanto, atende tanto a fornecedores governamentais diretos quanto a fornecedores menores que precisam de controles compatíveis para participar de licitações públicas.
Automação de Assinatura em DevSecOps e CI/CD
Equipes de engenharia de alta velocidade precisam cada vez mais de processos de assinatura que não interrompam os cronogramas de lançamento. O Cosign do Sigstore suporta assinatura sem chave com certificados de curta duração baseados em OIDC e se integra a ambientes comuns de CI/CD.[2] Essa abordagem reduz a dependência de chaves privadas de longa duração armazenadas nas estações de trabalho dos desenvolvedores. A AWS introduziu a Assinatura Gerenciada no Amazon Elastic Container Registry em novembro de 2025, incorporando a assinatura de imagens de contêineres a um fluxo de trabalho de entrega em nuvem. O mercado de assinatura de código se beneficia quando a assinatura se torna uma etapa padrão do pipeline, em vez de uma tarefa manual realizada pouco antes do lançamento. Os serviços de assinatura tornam-se mais relevantes porque as equipes precisam de integração contínua, gerenciamento de políticas e suporte à renovação em lançamentos repetidos.
Crescimento de Versões de Software Nativas em Nuvem, em Contêineres e de Borda
Contêineres, microsserviços e funções sem servidor aumentam o número de artefatos digitais que precisam de uma origem autenticada. Um único lançamento pode incluir imagens de contêineres, gráficos Helm, SBOMs, artefatos OCI e arquivos de configuração relacionados. O framework SLSA exige proveniência que possa ser verificada e assinada à medida que a garantia da cadeia de suprimentos de software amadurece. Organizações que operam grandes ambientes Kubernetes podem, consequentemente, gerar muitos eventos de assinatura durante cada ciclo de lançamento. Ambientes de borda remotos também precisam de métodos de verificação que possam operar sem conectividade persistente com a nuvem. O mercado de assinatura de código pode atender a essa necessidade por meio de arquiteturas que distribuem chaves públicas antecipadamente e por meio de serviços que projetam governança para implantações desconectadas.
Requisitos de Integridade de Dispositivos Conectados e Firmware Embarcado
Produtos conectados exigem atualizações de firmware confiáveis ao longo de suas vidas úteis. A Lei de Resiliência Cibernética da UE, que entrou em vigor em dezembro de 2024, exige que os fabricantes abordem os riscos de cibersegurança para produtos com elementos digitais. Suas obrigações de relatório se aplicam a partir de setembro de 2026, enquanto a data de aplicação mais ampla é dezembro de 2027. Os fabricantes precisam de chaves de assinatura protegidas, trilhas de auditoria e fluxos de trabalho de lançamento que possam impedir que uma versão vulnerável seja assinada. Produtores automotivos e de dispositivos industriais também precisam de hierarquias de chaves de longa duração que se adequem a ciclos de vida de produtos estendidos. Essas condições sustentam a demanda no mercado de assinatura de código por infraestrutura de chaves gerenciadas e serviços de implementação especializados.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Risco de Comprometimento de Chave Privada e Assinatura Maliciosa | -1.9% | Global | Curto prazo (≤ 2 anos) |
| Custo de Armazenamento de Chaves com Suporte de Hardware e HSM | -1.5% | APAC, América do Sul, MEA | Médio prazo (2-4 anos) |
| Fluxos de Trabalho Complexos de Validação, Renovação e Reemissão | -1.0% | Global, mercados com alta concentração de PMEs | Médio prazo (2-4 anos) |
| Integração com Pipelines de Compilação Legados e Atrito com Desenvolvedores | -0.8% | América do Norte, Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Risco de Comprometimento de Chave Privada e Assinatura Maliciosa
O comprometimento de chaves privadas pode prejudicar a confiança no mercado de assinatura de código, pois software assinado com uma chave roubada pode parecer legítimo para os destinatários. O registro de incidentes fornecido identificou 14 comprometimentos confirmados envolvendo editores comercialmente significativos durante 2025 e mais 5 incidentes durante o primeiro trimestre de 2026. Os requisitos de assinatura de código exigem que os assinantes protejam as chaves em hardware compatível ou serviços em nuvem, mas declarações procedimentais não podem provar de forma independente todos os controles no nível da aplicação.[3] Uma organização pode, portanto, cumprir as regras de certificado enquanto ainda expõe um fluxo de trabalho de assinatura a uso indevido. Esse risco aumenta a importância da aplicação de políticas, controle de acesso, monitoramento e procedimentos de revogação rápida. Também torna os compradores mais cautelosos em tratar uma assinatura isoladamente como uma garantia completa de integridade.
Custo de Armazenamento de Chaves com Suporte de Hardware e HSM
O armazenamento de chaves com suporte de hardware pode ser oneroso para desenvolvedores independentes e pequenos editores de software. Um appliance HSM dedicado local pode ultrapassar 36.000 USD antes dos custos de implantação, energia e manutenção. As opções de HSM em nuvem reduzem o requisito de capital inicial, mas incorrem em cobranças recorrentes pelo gerenciamento de chaves e operações de assinatura. Essas cobranças podem se tornar significativas para empresas que assinam grandes quantidades de artefatos ou operam vários ambientes de desenvolvimento. A disponibilidade limitada de HSM em nuvem local e as preocupações com latência tornam esse problema mais pronunciado na América do Sul e no Oriente Médio e África. O mercado de assinatura de código deve, portanto, oferecer opções hospedadas acessíveis sem impor o mesmo ônus operacional do hardware dedicado.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
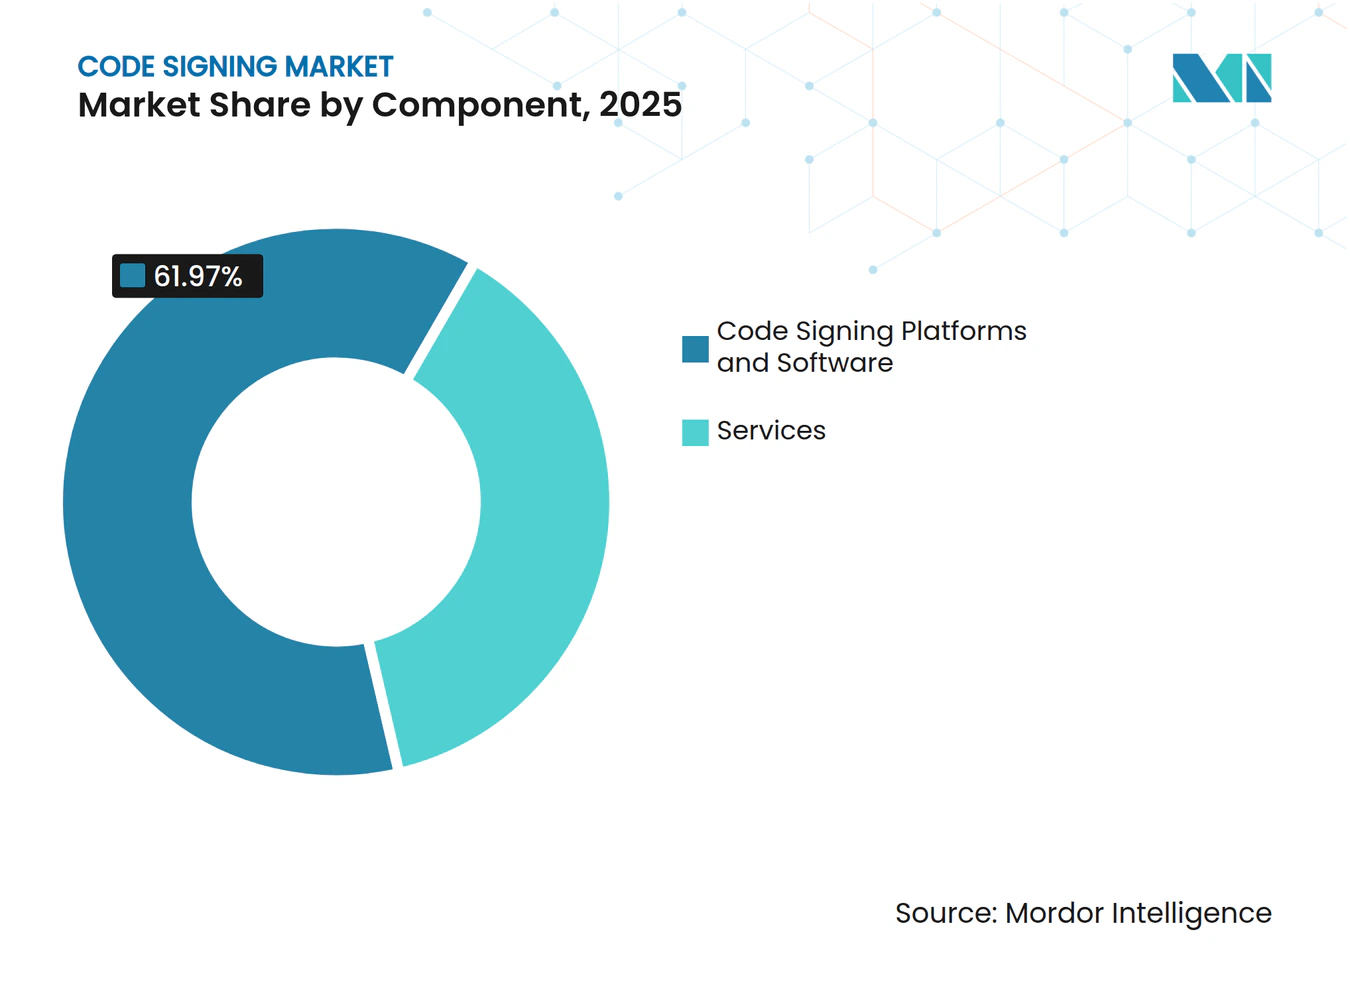
A Dominância das Plataformas Mascara uma Inflexão nos ServiçosAs plataformas e software de assinatura de código detinham 61,97% da participação do mercado de assinatura de código no segmento de componentes em 2025. Essa posição refletiu a base instalada de ferramentas de assinatura empresarial e licenças de plataformas de autoridades certificadoras. Os Serviços estão projetados para registrar um CAGR de 19,64% até 2031. Esses serviços incluem assinatura gerenciada, consultoria de implementação, assinaturas de automação do ciclo de vida e suporte para processos de gerenciamento de chaves. O requisito de validade de certificado de 460 dias torna os processos de renovação manual mais difíceis de sustentar. Organizações que anteriormente gerenciavam renovações ocasionais agora precisam de rotação de certificados mais regular e supervisão do fluxo de trabalho.
A mudança resultante favorece serviços que mantêm os pipelines de assinatura disponíveis sem intervenção manual. O lançamento de verão de 2026 da AppViewX estendeu a governança de certificados para fluxos de trabalho de IA agêntica, ampliando o escopo dos casos de uso gerenciados. Os fornecedores podem combinar orquestração de assinatura, integração com CI/CD, gerenciamento de HSM e relatórios de auditoria em uma única oferta. Essa combinação pode sustentar relacionamentos com clientes mais duradouros do que a emissão de certificados isoladamente. O setor de assinatura de código está, portanto, deslocando parte de seu valor para o trabalho contínuo de ciclo de vida. Os produtos de plataforma permanecem centrais, mas a entrega de serviços está se tornando mais estreitamente vinculada a operações confiáveis de lançamento de software.


Por Modo de Implantação:
HSMs em Nuvem Estabelecem uma Liderança EstruturalA implantação baseada em nuvem detinha 63,84% no segmento de implantação em 2025. Sua liderança refletiu a adequação entre HSMs hospedados e fluxos de trabalho de CI/CD que precisam de acesso escalável a chaves de assinatura. A implantação em nuvem também elimina a logística de tokens físicos de muitos processos de lançamento de software. Os sistemas locais permanecem relevantes em instituições governamentais, de defesa e financeiras regulamentadas. Essas organizações podem exigir residência de dados, controle soberano de chaves ou uso contínuo de investimentos dedicados em HSM. A implantação híbrida oferece outra opção para empresas que operam sistemas de compilação legados junto com ambientes nativos em nuvem.
A AWS lançou a Assinatura Gerenciada no Amazon Elastic Container Registry em novembro de 2025, reduzindo um grande obstáculo de configuração para equipes nativas em nuvem.[4] O serviço ilustra a direção da implantação no mercado de assinatura de código, onde as capacidades de assinatura são integradas à infraestrutura existente. Os sistemas em nuvem podem suportar a aplicação centralizada de políticas enquanto permitem que as equipes de desenvolvimento assinem na velocidade de lançamento. Os arranjos híbridos podem preservar os controles estabelecidos durante a migração gradual. A ausência de uma opção local com simplicidade operacional comparável confere aos serviços hospedados uma vantagem prática para muitas organizações. As necessidades de soberania e as restrições regulatórias preservarão, no entanto, a demanda por ambientes locais e mistos.
Por Tamanho de Organização:
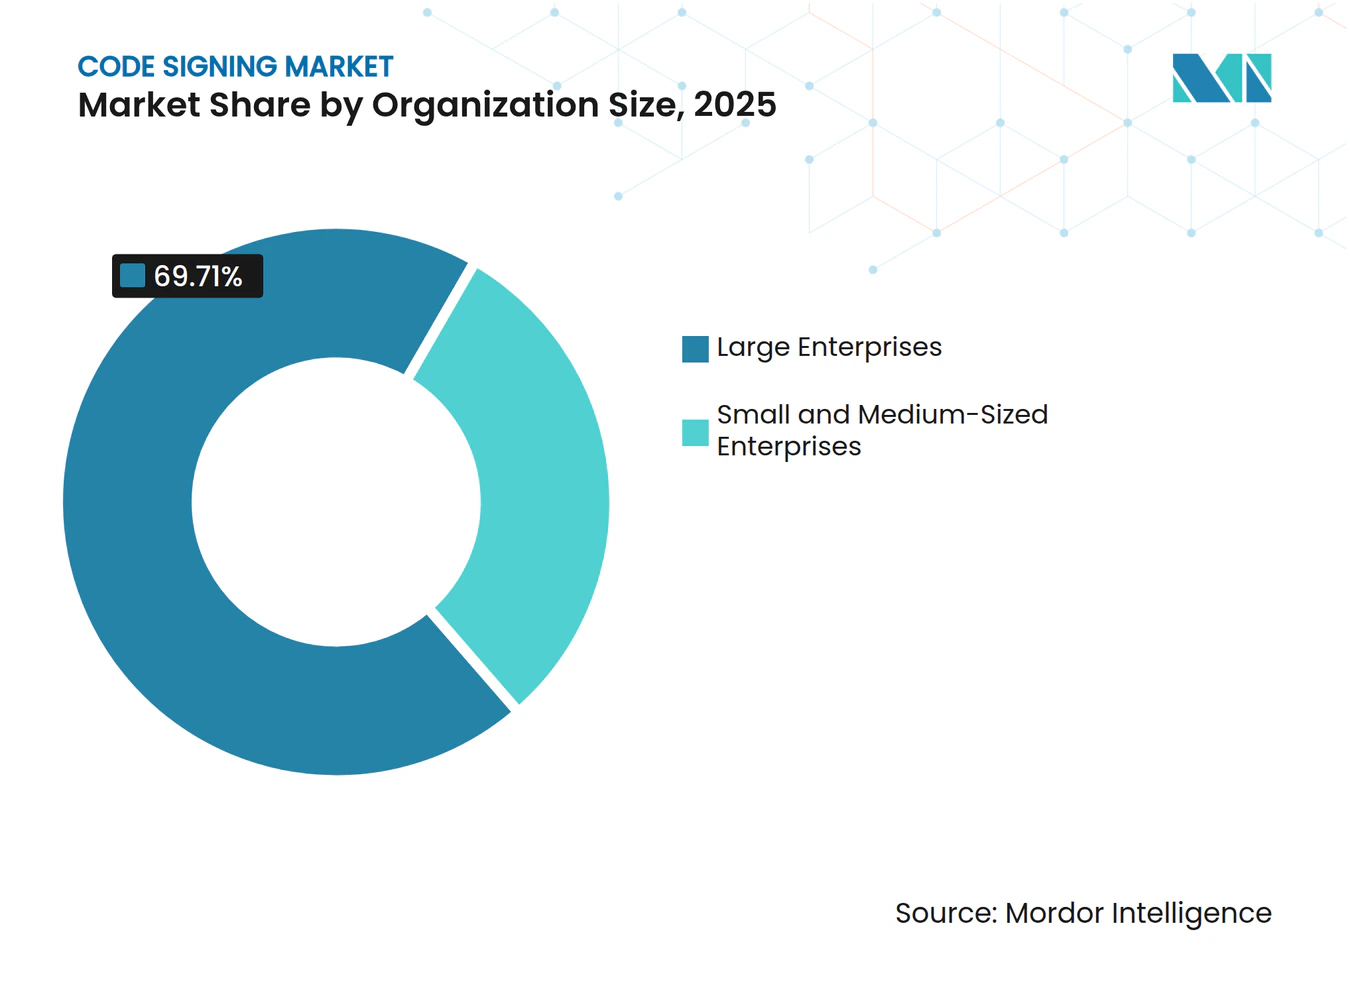
O Crescimento das PMEs Remodela o Perfil do ClienteAs grandes empresas representaram 69,71% do mercado de assinatura de código no segmento de tamanho de organização em 2025. Programas maduros de PKI, equipes de segurança especializadas e financiamento para HSMs sustentaram essa posição. As Pequenas e Médias Empresas estão projetadas para expandir a um CAGR de 20,21% até 2031. Os requisitos dos sistemas operacionais para binários assinados estão estendendo as expectativas de governança a desenvolvedores independentes e editores menores. Essas empresas frequentemente precisam de um caminho mais simples para a assinatura em conformidade do que um programa completo de gerenciamento de certificados empresariais. Seus requisitos criam demanda por assinaturas em nuvem e integração voltada para desenvolvedores.
A assinatura confiável da Microsoft suporta validação organizacional e tem como alvo editores menores com acesso a serviços em camadas. A oferta Signum da Keyfactor também fornece uma abordagem de assinatura como serviço projetada para fluxos de trabalho de DevOps.[5] Organizações menores podem gerar volume substancial de certificados mesmo que seu valor médio de contrato seja inferior ao das grandes empresas. É menos provável que adquiram plataformas abrangentes de gerenciamento do ciclo de vida desde o início. O mercado de assinatura de código está, consequentemente, atraindo tanto autoridades certificadoras quanto provedores de identidade de máquinas para os segmentos de desenvolvedores e mercado intermediário. A facilidade de adoção, a qualidade do suporte e a compatibilidade com fluxos de trabalho moldarão a concorrência por essa base de clientes.

Por Usuário Final:
A Velocidade do Setor BFSI Oculta uma Diversificação EstruturalTecnologia da informação e telecomunicações representaram 31,28% do segmento de usuário final em 2025. O setor utiliza assinatura para distribuição de software, atualizações de drivers, imagens de contêineres e firmware de dispositivos. O setor BFSI está projetado para crescer a um CAGR de 19,76% até 2031. A autoridade certificadora raiz de produção do ASC X9 PKI foi ativada em junho de 2025 para usos no setor financeiro, incluindo redes de pagamento, autenticação de caixas eletrônicos e aplicações de fintech. Essa infraestrutura específica do setor expande o papel da assinatura em fluxos de trabalho financeiros que operam fora das restrições de certificados de navegadores comerciais.
O setor de saúde e ciências da vida também exige assinatura criptográfica para software clínico e firmware de dispositivos médicos. A ISO 17090-4:2026 estabelece requisitos para assinaturas digitais em documentos de saúde, incluindo validação de certificados transfronteiriços. Organizações governamentais e de administração pública estão expandindo o uso de atestados de software e requisitos de SBOM assinados. Organizações de varejo e comércio eletrônico têm necessidades de integridade de aplicativos móveis, enquanto organizações de manufatura industrial precisam de firmware protegido para sistemas de controle industrial. Esses casos de uso diversificam o mercado de assinatura de código além de sua base tradicional de editores de software. Cada setor vertical traz políticas distintas, sistemas operacionais e requisitos de auditoria que podem sustentar serviços especializados.
Análise Geográfica
Mercado de Assinatura de Código da América do Norte
A América do Norte respondeu por 34,71% da participação no mercado de assinatura de código em 2025. A região combina uma alta concentração de desenvolvimento de software com uma base madura de compradores corporativos de segurança. Os requisitos de aquisição dos EUA também aumentaram a importância de artefatos assinados para fornecedores que atendem agências federais. Os Estados Unidos respondem por grande parte da demanda regional, à medida que empresas de tecnologia e grandes corporações adotam a governança centralizada de assinatura. O Canadá contribui por meio de exportações de software transfronteiriças e práticas de cibersegurança alinhadas aos padrões dos EUA. O mercado de assinatura de código na América do Norte também se beneficia da intensa atividade de desenvolvimento nativo em nuvem e de programas consolidados de DevSecOps.
Mercado de Assinatura de Código na Europa e nas Américas
A Europa é a segunda maior geografia na análise fornecida. Alemanha, Reino Unido e França sustentam a demanda por meio da atividade de software corporativo, infraestrutura financeira digital e uso de PKI consolidada. A base de fabricação automotiva da Alemanha necessita de assinatura segura para software veicular e atualizações de firmware over-the-air. Esses requisitos podem criar demanda especializada para assinatura de firmware embarcado e hierarquias de chaves de longa duração. A Lei de Resiliência Cibernética fornece um contexto de política regional para fabricantes que colocam produtos habilitados digitalmente no mercado da UE. A América do Sul permanece menor, com Brasil e México impulsionando a adoção por meio de exportações de software e digitalização do setor financeiro.
Mercado de Assinatura de Código na APAC e no MEA
A Ásia-Pacífico deve crescer a um CAGR de 21,86% até 2031, a maior taxa entre os segmentos geográficos. A rápida adoção de nuvem, os requisitos governamentais de cibersegurança e a expansão da atividade de desenvolvimento de software sustentam o crescimento da região. As empresas indianas de software e serviços de TI orientadas à exportação precisam de práticas de assinatura que atendam aos requisitos dos compradores internacionais. As regras de segurança de infraestrutura crítica da China impõem requisitos contínuos de assinatura para implantações de software relevantes. Japão e Coreia do Sul estão investindo em infraestrutura de assinatura preparada para pós-quântica, sustentando a demanda por capacidades de algoritmos aprovados. Malásia, Indonésia e Tailândia estão expandindo programas de governo digital e fintech, o que aumenta a relevância dos serviços gerenciados de assinatura. A demanda no Oriente Médio e na África está concentrada nos Emirados Árabes Unidos e na Arábia Saudita, impulsionada por programas nacionais de transformação digital.
Cenário Competitivo
Concentração do Mercado
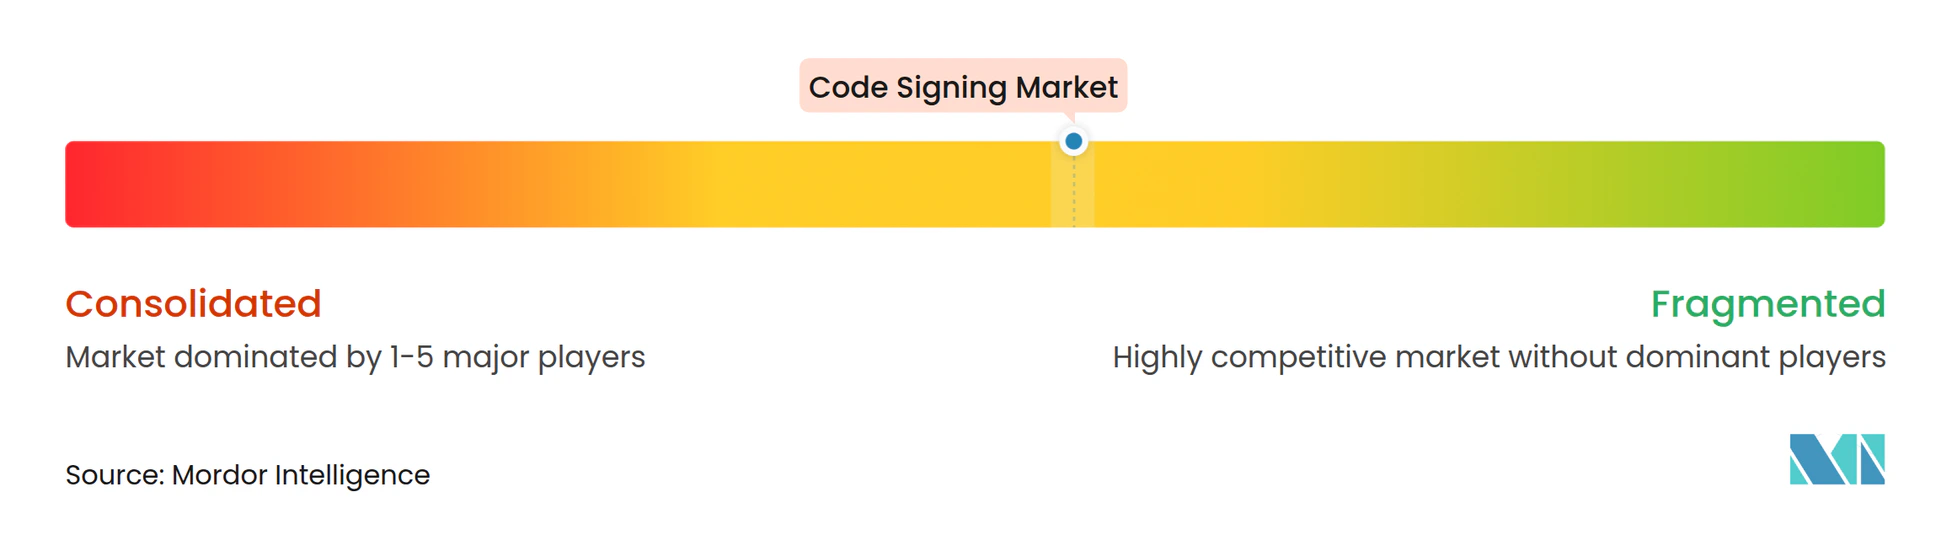
O mercado de assinatura de código é moderadamente concentrado, com uma estrutura dual composta por autoridades certificadoras e plataformas de gerenciamento de identidade de máquinas. As autoridades certificadoras competem por meio de cobertura de repositórios de confiança, capacidade de emissão e relacionamentos estabelecidos com clientes. As plataformas de identidade de máquinas competem por meio de automação do ciclo de vida, gerenciamento de políticas e integração com processos de desenvolvimento. O limite de validade de certificado de 460 dias aumenta a importância da automação de renovação e do gerenciamento de trilhas de auditoria. Esse requisito reduz o valor relativo de um longo prazo de certificado e coloca maior peso no suporte operacional. Fornecedores que conectam emissão, gerenciamento de chaves e governança podem oferecer uma resposta mais completa ao trabalho recorrente do ciclo de vida.
A Sectigo adquiriu o negócio de certificados públicos da Entrust em janeiro de 2025. A Sectigo concluiu subsequentemente a migração de mais de 500.000 certificados para o Sectigo Certificate Manager até setembro de 2025. A transação mostrou como as autoridades certificadoras podem usar a consolidação para aumentar a escala empresarial e fortalecer as capacidades de automação. A Keyfactor anunciou sua intenção de adquirir a Cofide em julho de 2026, estendendo sua abordagem de controle de confiança para identidades de cargas de trabalho e agentes de IA.[6] A AppViewX lançou a Segurança de Identidade de Agentes em junho de 2026, combinando governança de agentes com suas capacidades de PKI. Essas ações mostram que as principais plataformas estão ampliando seu escopo além da emissão convencional de certificados.
A CyberArk-Venafi introduziu suporte para ML-DSA e SLH-DSA para assinatura de código pós-quântica em outubro de 2024. Isso apoia organizações que precisam testar abordagens pós-quânticas junto com os fluxos de trabalho RSA existentes. A assinatura de firmware automotivo permanece uma área onde os longos ciclos de vida dos dispositivos exigem gerenciamento especializado de hierarquias de chaves. Organizações que avançam para métodos pós-quânticos também precisarão gerenciar ambientes de assinatura paralelos durante a transição. Essas necessidades criam espaço para fornecedores com forte agilidade criptográfica e capacidades de implementação. As informações disponíveis descrevem um ambiente competitivo de moderado a alto, em vez de um mercado liderado por um único fornecedor. A pontuação de concentração é, portanto, baseada na estrutura de múltiplos fornecedores do mercado, em vez de dados combinados de participação não divulgados.
Líderes do Setor de Assinatura de Código
-
DigiCert, Inc.
-
Sectigo Limited
-
GlobalSign NV
-
SSL Corporation
-
Entrust Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Assinatura de Código Empresas cobertas neste relatório
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign NV
- SSL Corporation
- Entrust Corporation
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- ACTALIS S.p.A.
- SwissSign AG
- HARICA S.A.
- Buypass AS
- WISeKey International Group AG
- Trustwave Holdings, Inc.
- Keyfactor, Inc.
- Venafi, Inc.
- Fortanix, Inc.
- AppViewX, Inc.
- SignPath GmbH
- Codemagic, Inc.
- Appdome Ltd.
- InfoCert S.p.A.
- Camerfirma S.A.
- Certigna SAS
- Intesi Group S.p.A.
- Ascertia Limited
Desenvolvimentos industriais recentes em Mercado de Assinatura de Código
- Setembro de 2026: A Fujitsu firmou uma parceria com a DigiCert para fornecer serviços de implementação, integração e gerenciamento para a plataforma DigiCert ONE na Austrália e Nova Zelândia, estendendo o gerenciamento automatizado do ciclo de vida de certificados a aproximadamente 6.000 clientes empresariais da Fujitsu na região ANZ.
- Agosto de 2026: A Microsoft publicou orientações sobre a assinatura de código de próxima geração do Windows, confirmando uma transição para configurações RSA-3072 e SHA-384 até o final de 2026 e uma mudança planejada para padrões de assinatura pós-quântica em 2027. Os fornecedores de aplicativos foram aconselhados a atualizar a lógica de validação de certificados antes da substituição da CA de Produção do Windows, coincidindo com a expiração do PCA 2011 em outubro de 2026.
- Julho de 2026: A Keyfactor anunciou sua intenção de adquirir a Cofide, com sede no Reino Unido, uma plataforma de identidade de carga de trabalho de padrões abertos que emite identidades criptográficas de curta duração para cargas de trabalho em nuvem e agentes de IA usando SPIFFE, OAuth e OIDC. A aquisição estende o Plano de Controle de Confiança da Keyfactor da assinatura de código e identidade de máquinas para a governança de agentes de IA, posicionando a empresa na convergência de infraestrutura de PKI e segurança de cargas de trabalho autônomas.
- Junho de 2026: A AppViewX lançou a Segurança de Identidade de Agentes, um produto que descobre, governa e monitora agentes de IA em toda a empresa usando capacidades nativas de PKI. O produto integra gerenciamento de Lista de Materiais de IA, avaliação de postura em relação aos requisitos do NIST AI RMF e da Lei de IA da UE, e controles de acesso adaptativos baseados em tarefas à plataforma existente de assinatura de código e gerenciamento do ciclo de vida de certificados da AppViewX.
Escopo do Relatório do Mercado Global de Assinatura de Código
O mercado de assinatura de código consiste em autoridades certificadoras e ferramentas relacionadas que emitem certificados de assinatura de código e permitem que os desenvolvedores assinem criptograficamente binários de software, scripts, drivers e atualizações. Esses certificados verificam a identidade do editor e garantem a integridade do código, ajudando a prevenir adulterações e distribuição de malware, ao mesmo tempo em que atendem aos requisitos de plataforma estabelecidos por fornecedores como Microsoft, Apple e Google.
O Relatório do Mercado de Assinatura de Código é Segmentado por Componente (Plataformas e Software de Assinatura de Código e Serviços), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Usuário Final (Tecnologia da Informação e Telecomunicações, Serviços Bancários, Financeiros e de Seguros (BFSI), Saúde e Ciências da Vida, Governo e Administração Pública, Varejo e Comércio Eletrônico, Manufatura Industrial e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Plataformas e Software de Assinatura de Código |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Tecnologia da Informação e Telecomunicações |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Governo e Administração Pública |
| Varejo e Comércio Eletrônico |
| Manufatura Industrial |
| Outros Usuários Finais |
| América do Norte | Estados Unidos | |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
| Por Componente | Plataformas e Software de Assinatura de Código | ||
| Serviços | |||
| Por Modo de Implantação | Baseado em Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Usuário Final | Tecnologia da Informação e Telecomunicações | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Saúde e Ciências da Vida | |||
| Governo e Administração Pública | |||
| Varejo e Comércio Eletrônico | |||
| Manufatura Industrial | |||
| Outros Usuários Finais | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| América do Sul | Brasil | ||
| México | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Restante da África | |||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de assinatura de código?
O tamanho do mercado de assinatura de código está projetado em 356,26 milhões de USD em 2025, 408,70 milhões de USD em 2026, e deve atingir 888,73 milhões de USD até 2031, crescendo a um CAGR de 16,81% de 2026 a 2031.
O que está impulsionando a demanda por serviços de assinatura de código?
Práticas de aquisição federal, regras de segurança de produtos da UE, automação de CI/CD e o aumento de lançamentos de software nativo em nuvem estão expandindo a demanda.
Qual componente de assinatura de código está crescendo mais rapidamente?
Os Serviços estão projetados para crescer a um CAGR de 19,64% até 2031, à medida que as organizações precisam de assinatura gerenciada e automação do ciclo de vida.
Por que as plataformas de assinatura de código baseadas em nuvem são amplamente utilizadas?
A implantação baseada em nuvem detinha 63,84% de participação em 2025, pois suporta assinatura escalável em fluxos de trabalho de CI/CD e reduz o gerenciamento de tokens físicos.
Qual região deve crescer mais rapidamente no mercado de assinatura de código?
A Ásia-Pacífico está projetada para crescer a um CAGR de 21,86% até 2031, sustentada pela adoção de nuvem e pela expansão da atividade de desenvolvimento de software.
O que pode limitar a adoção de soluções de assinatura de código?
O risco de comprometimento de chaves privadas e o custo do armazenamento de chaves com suporte de hardware podem limitar a adoção, particularmente entre editores menores.