
Taille et part du marché du code signing
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 408.70 Millions de dollars américains |
| Taille du Marché (2031) | 888.73 Millions de dollars américains |
| Taux de croissance (2026 - 2031) | 16.81 % |
| Marché à la Croissance la Plus Rapide | Amérique du Nord |
| Plus Grand Marché | Asie-Pacifique |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du code signing par Mordor Intelligence
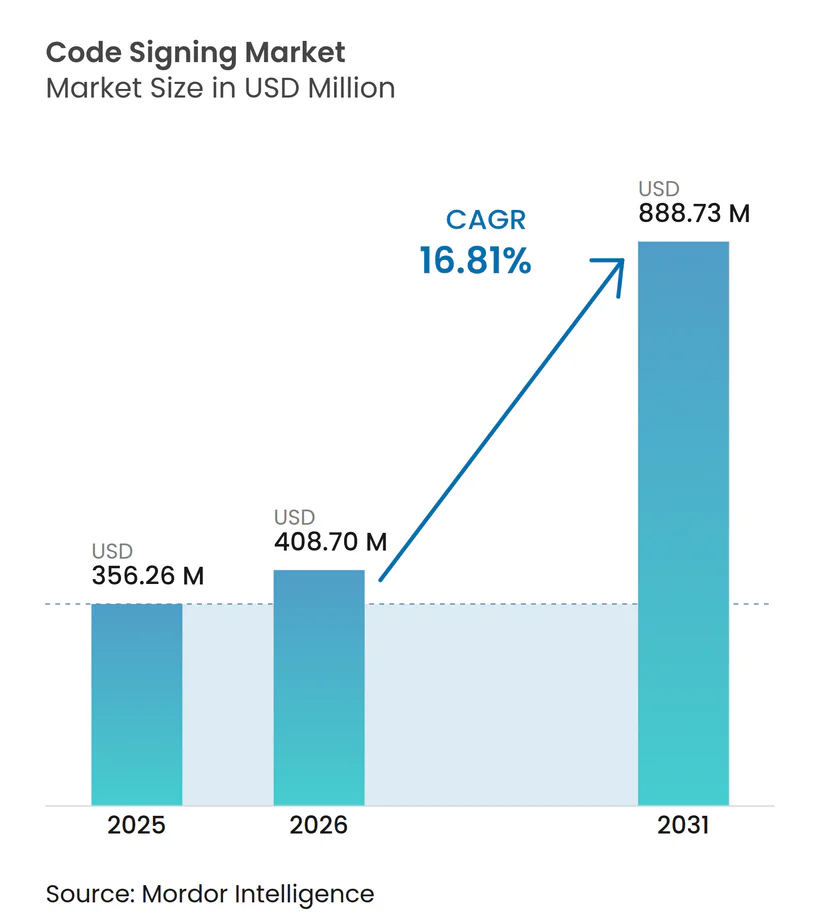
La taille du marché du code signing devrait s'étendre de 356,26 millions USD en 2025 à 408,70 millions USD en 2026, puis atteindre 888,73 millions USD d'ici 2031, enregistrant un CAGR de 16,81 % de 2026 à 2031. Les règles d'approvisionnement fédérales, les exigences européennes en matière de sécurité des produits et la réduction des durées de validité des certificats font passer la signature de code d'un contrôle de sécurité discrétionnaire à une exigence opérationnelle. Le marché du code signing bénéficie également de l'adoption plus large des méthodes de livraison cloud-native, ce qui augmente le nombre de versions nécessitant des signatures vérifiées. Les fournisseurs répondent en associant l'émission de certificats à l'automatisation du cycle de vie, à la gestion des clés hébergées et aux capacités d'audit. Ce changement rend les services récurrents plus importants que les achats ponctuels de certificats et crée de l'espace pour les plateformes qui s'intègrent directement dans les flux de travail de développement. Les coûts matériels élevés et le risque persistant de compromission des clés privées restent des obstacles importants, en particulier pour les éditeurs de plus petite taille et les organisations dans les régions où la disponibilité des HSM cloud est limitée.
Points clés du rapport
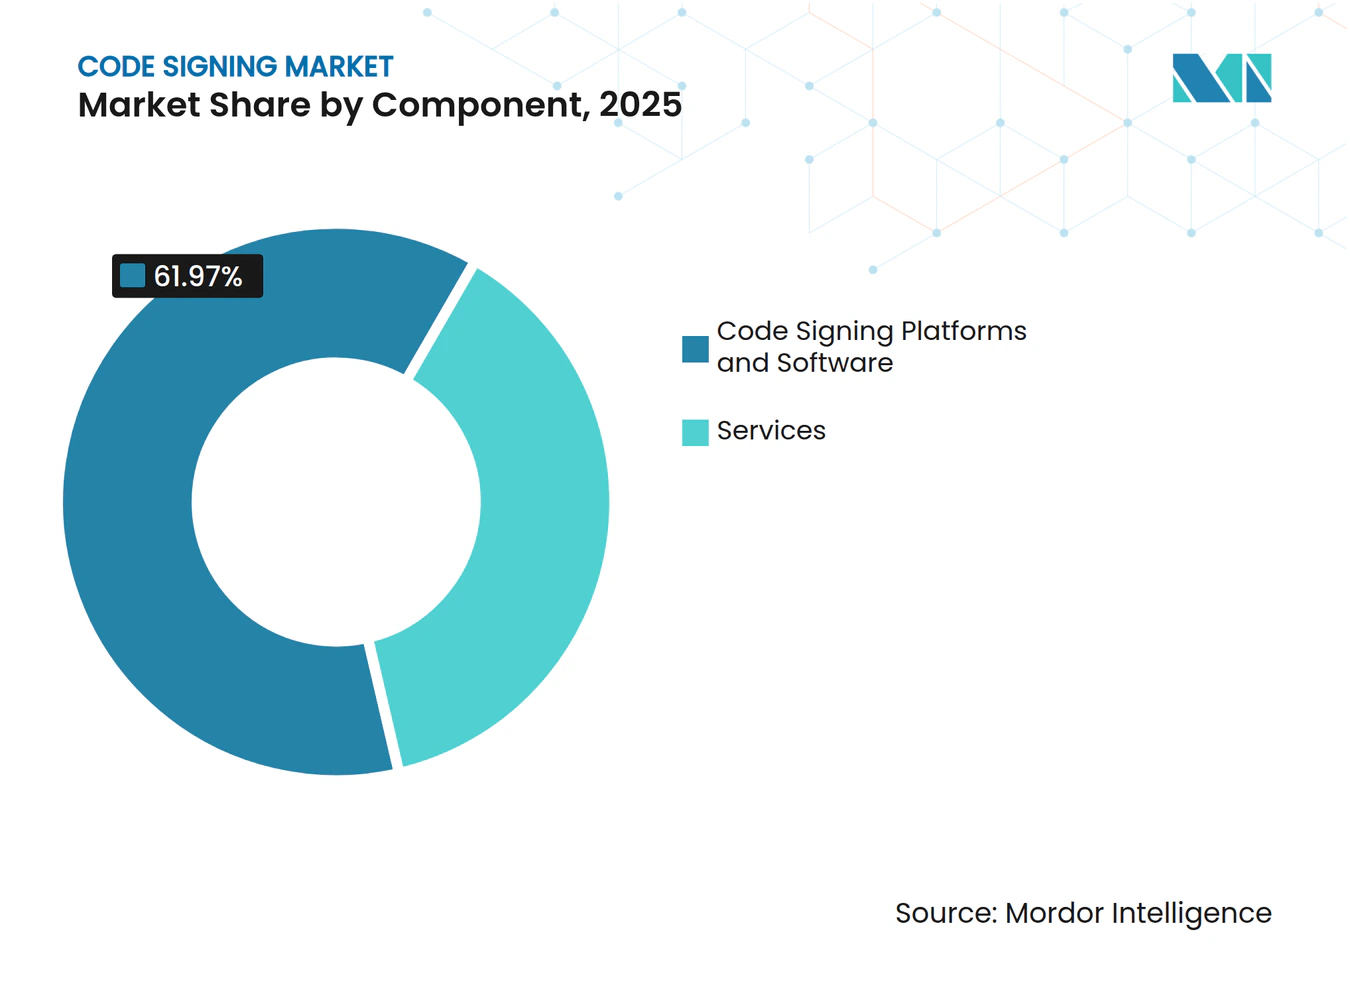
- Par composant, les plateformes et logiciels de code signing détenaient 61,97 % du marché du code signing en 2025, tandis que les services devraient progresser à un CAGR de 19,64 % jusqu'en 2031.
- Par mode de déploiement, le déploiement cloud représentait 63,84 % du marché du code signing en 2025 et devrait progresser à un CAGR de 18,93 % jusqu'en 2031.
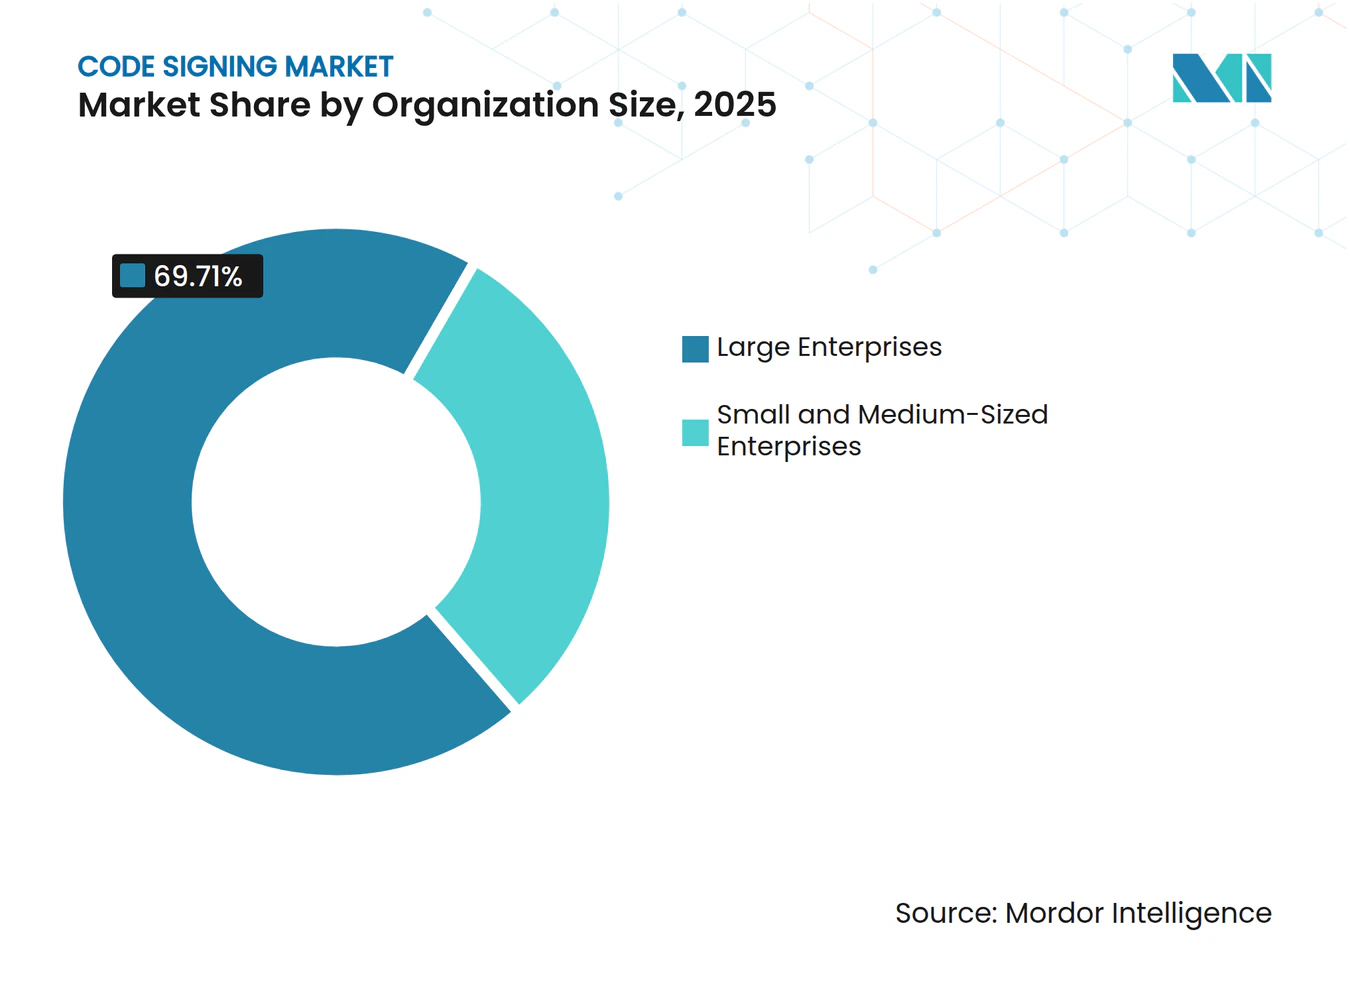
- Par taille d'organisation, les grandes entreprises détenaient 69,71 % du marché du code signing en 2025, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 20,21 % jusqu'en 2031.
- Par utilisateur final, les technologies de l'information et les télécommunications détenaient 31,28 % du marché du code signing en 2025, tandis que le secteur BFSI devrait progresser à un CAGR de 19,76 % jusqu'en 2031.
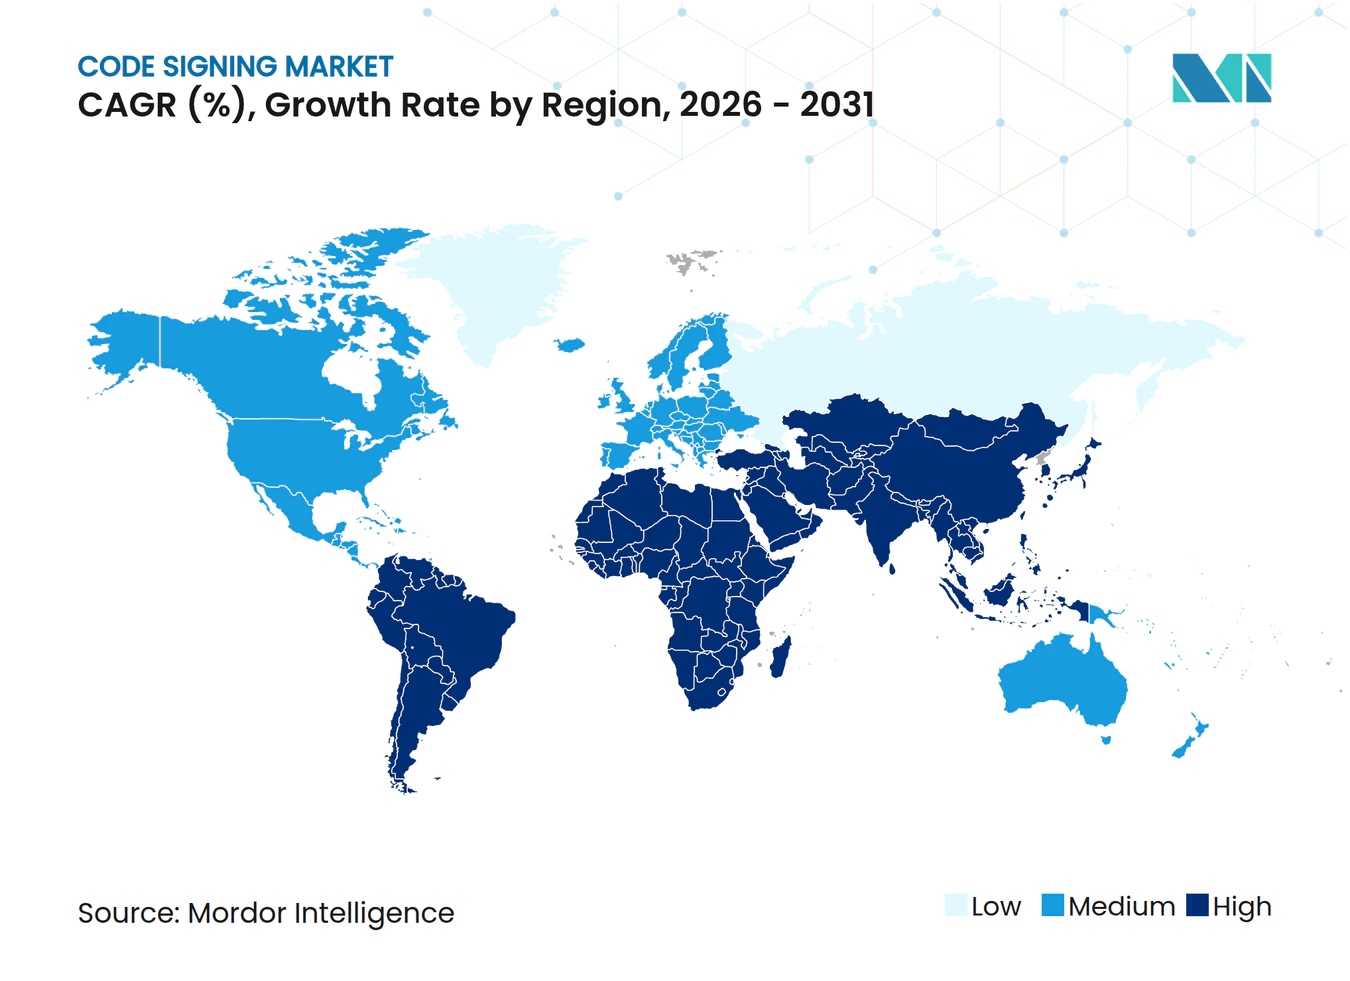
- Par géographie, l'Amérique du Nord détenait 34,71 % du marché du code signing en 2025, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 21,86 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Mandats de sécurité de la chaîne d'approvisionnement logicielle | +5.2% | Mondial, avec l'Amérique du Nord et l'UE en tête | Court terme (≤ 2 ans) |
| Automatisation de la signature DevSecOps et CI/CD | +3.9% | Amérique du Nord, Europe, APAC | Moyen terme (2-4 ans) |
| Croissance des versions de logiciels cloud-native, de conteneurs et de périphérie | +2.8% | Amérique du Nord, APAC | Moyen terme (2-4 ans) |
| Exigences d'intégrité des appareils connectés et des micrologiciels embarqués | +2.3% | APAC, Amérique du Nord, Europe | Long terme (≥ 4 ans) |
| Augmentation des avertissements de confiance et des exigences de réputation des éditeurs | +1.6% | Amérique du Nord, Europe | Court terme (≤ 2 ans) |
| Réduction de la validité des certificats et demande de rotation récurrente | +1.3% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Mandats de sécurité de la chaîne d'approvisionnement logicielle
Les exigences d'approvisionnement fédérales et les obligations sectorielles créent une demande soutenue pour le marché du code signing. Le cadre de développement de logiciels sécurisés du NIST identifie les artefacts signés comme une pratique d'intégrité pour les logiciels utilisés par les agences fédérales américaines. Le décret exécutif 14144 a chargé le Conseil de réglementation des acquisitions fédérales d'intégrer les pratiques de développement de logiciels sécurisés dans les exigences d'approvisionnement en janvier 2025. La mise à jour du FBI et de la CISA de juillet 2026 a indiqué que les signatures des auteurs de SBOM devraient utiliser l'infrastructure de code signing existante.[1] Ces exigences s'étendent au-delà des grands contractants fédéraux, car les fournisseurs au service des clients étatiques, municipaux et de défense doivent également démontrer une provenance logicielle fiable. Le marché du code signing sert donc à la fois les fournisseurs gouvernementaux directs et les petits éditeurs qui ont besoin de contrôles compatibles pour participer aux marchés publics.
Automatisation de la signature DevSecOps et CI/CD
Les équipes d'ingénierie à haute vélocité ont de plus en plus besoin de processus de signature qui n'interrompent pas les calendriers de publication. Cosign de Sigstore prend en charge la signature sans clé avec des certificats à courte durée de vie basés sur OIDC et s'intègre aux environnements CI/CD courants.[2] Cette approche réduit la dépendance aux clés privées à longue durée de vie stockées sur les postes de travail des développeurs. AWS a introduit la signature gérée dans Amazon Elastic Container Registry en novembre 2025, intégrant la signature d'images de conteneurs dans un flux de livraison cloud. Le marché du code signing progresse lorsque la signature devient une étape standard du pipeline plutôt qu'une tâche manuelle effectuée peu avant la publication. Les services par abonnement deviennent plus pertinents car les équipes ont besoin d'une intégration continue, d'une gestion des politiques et d'un support au renouvellement pour des publications répétées.
Croissance des versions de logiciels cloud-native, de conteneurs et de périphérie
Les conteneurs, les microservices et les fonctions sans serveur augmentent le nombre d'artefacts numériques nécessitant une origine authentifiée. Une seule version peut inclure des images de conteneurs, des charts Helm, des SBOM, des artefacts OCI et des fichiers de configuration associés. Le cadre SLSA appelle à une provenance pouvant être vérifiée et signée à mesure que l'assurance de la chaîne d'approvisionnement logicielle arrive à maturité. Les organisations gérant de grands parcs Kubernetes peuvent par conséquent générer de nombreux événements de signature lors de chaque cycle de publication. Les environnements périphériques distants ont également besoin de méthodes de vérification pouvant fonctionner sans connectivité cloud persistante. Le marché du code signing peut répondre à ce besoin grâce à des architectures qui distribuent les clés publiques à l'avance et à des services qui conçoivent la gouvernance pour les déploiements déconnectés.
Exigences d'intégrité des appareils connectés et des micrologiciels embarqués
Les produits connectés nécessitent des mises à jour de micrologiciels fiables tout au long de leur durée de vie opérationnelle. La loi européenne sur la résilience cybernétique, entrée en vigueur en décembre 2024, oblige les fabricants à traiter les risques de cybersécurité pour les produits comportant des éléments numériques. Ses obligations de signalement s'appliquent à partir de septembre 2026, tandis que la date d'application générale est décembre 2027. Les fabricants ont besoin de clés de signature protégées, de pistes d'audit et de flux de publication pouvant empêcher la signature d'une version vulnérable. Les fabricants de produits automobiles et d'appareils industriels ont également besoin de hiérarchies de clés à longue durée correspondant aux cycles de vie prolongés des produits. Ces conditions soutiennent la demande sur le marché du code signing pour une infrastructure de clés gérées et des services de mise en œuvre spécialisés.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Risque de compromission des clés privées et de signature malveillante | -1.9% | Mondial | Court terme (≤ 2 ans) |
| Stockage des clés sur matériel dédié et coût des HSM | -1.5% | APAC, Amérique du Sud, MEA | Moyen terme (2-4 ans) |
| Flux de travail complexes de validation, de renouvellement et de réémission | -1.0% | Mondial, marchés à forte proportion de PME | Moyen terme (2-4 ans) |
| Intégration des pipelines de construction existants et friction pour les développeurs | -0.8% | Amérique du Nord, Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Risque de compromission des clés privées et de signature malveillante
La compromission des clés privées peut nuire à la confiance dans le marché du code signing, car un logiciel signé avec une clé volée peut sembler légitime aux destinataires. Le registre des incidents fourni a identifié 14 compromissions confirmées impliquant des éditeurs commercialement significatifs en 2025 et 5 incidents supplémentaires au cours du premier trimestre 2026. Les exigences de code signing obligent les abonnés à protéger les clés dans du matériel conforme ou des services cloud, mais les déclarations procédurales ne peuvent pas prouver indépendamment chaque contrôle au niveau de l'application.[3] Une organisation peut donc satisfaire aux règles relatives aux certificats tout en exposant un flux de signature à des abus. Ce risque renforce l'importance de l'application des politiques, du contrôle d'accès, de la surveillance et des procédures de révocation rapide. Il rend également les acheteurs plus prudents quant au fait de considérer une signature seule comme une garantie d'intégrité complète.
Stockage des clés sur matériel dédié et coût des HSM
Le stockage des clés sur matériel dédié peut être coûteux pour les développeurs indépendants et les petits éditeurs de logiciels. Un appareil HSM sur site dédié peut dépasser 36 000 USD avant les coûts de déploiement, d'alimentation et de maintenance. Les options HSM cloud réduisent l'exigence de capital initial, mais entraînent des frais récurrents pour la gestion des clés et les opérations de signature. Ces frais peuvent devenir significatifs pour les entreprises qui signent un grand nombre d'artefacts ou exploitent plusieurs environnements de développement. La disponibilité limitée des HSM cloud locaux et les préoccupations liées à la latence rendent ce problème plus prononcé en Amérique du Sud, au Moyen-Orient et en Afrique. Le marché du code signing doit donc proposer des options hébergées accessibles sans imposer la même charge opérationnelle que le matériel dédié.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
la domination des plateformes masque une inflexion des servicesLes plateformes et logiciels de code signing détenaient 61,97 % de la part du marché du code signing dans le segment des composants en 2025. Cette position reflétait la base installée d'outils de signature d'entreprise et de licences de plateformes d'autorités de certification. Les services devraient enregistrer un CAGR de 19,64 % jusqu'en 2031. Ces services comprennent la signature gérée, le conseil en mise en œuvre, les abonnements à l'automatisation du cycle de vie et le support des processus de gestion des clés. L'exigence de validité des certificats de 460 jours rend les processus de renouvellement manuels plus difficiles à maintenir. Les organisations qui géraient auparavant des renouvellements occasionnels ont désormais besoin d'une rotation de certificats plus régulière et d'une supervision des flux de travail.
Le changement qui en résulte favorise les services qui maintiennent les pipelines de signature disponibles sans intervention manuelle. La version estivale 2026 d'AppViewX a étendu la gouvernance des certificats aux flux de travail d'IA agentique, élargissant la gamme des cas d'utilisation gérés. Les fournisseurs peuvent combiner l'orchestration de la signature, l'intégration CI/CD, la gestion des HSM et le reporting d'audit en une seule offre. Cette combinaison peut soutenir des relations clients plus durables que la seule émission de certificats. Le secteur du code signing déplace donc une partie de sa valeur vers le travail continu sur le cycle de vie. Les produits de plateforme restent centraux, mais la prestation de services est de plus en plus étroitement liée aux opérations fiables de publication de logiciels.


Par mode de déploiement :
les HSM cloud établissent une avance structurelleLe déploiement cloud détenait 63,84 % du segment de déploiement en 2025. Son avance reflétait l'adéquation entre les HSM hébergés et les flux de travail CI/CD nécessitant un accès évolutif aux clés de signature. Le déploiement cloud supprime également la logistique des jetons physiques de nombreux processus de publication de logiciels. Les systèmes sur site restent pertinents dans les administrations publiques, la défense et les institutions financières réglementées. Ces organisations peuvent exiger la résidence des données, le contrôle souverain des clés ou la poursuite de l'utilisation d'investissements HSM dédiés. Le déploiement hybride offre une autre option pour les entreprises exploitant des systèmes de construction existants aux côtés d'environnements cloud-native.
AWS a lancé la signature gérée dans Amazon Elastic Container Registry en novembre 2025, réduisant un obstacle majeur à la configuration pour les équipes cloud-native.[4] Le service illustre la direction du déploiement sur le marché du code signing, où les capacités de signature sont intégrées dans l'infrastructure existante. Les systèmes cloud peuvent prendre en charge l'application centralisée des politiques tout en permettant aux équipes de développement de signer à la vitesse de publication. Les arrangements hybrides peuvent préserver les contrôles établis lors d'une migration progressive. L'absence d'une option sur site avec une simplicité opérationnelle comparable donne aux services hébergés un avantage pratique pour de nombreuses organisations. Les besoins de souveraineté et les contraintes réglementaires préserveront néanmoins la demande pour les environnements locaux et mixtes.
Par taille d'organisation :
la croissance des PME remodèle le profil clientLes grandes entreprises représentaient 69,71 % du marché du code signing dans le segment de la taille d'organisation en 2025. Des programmes PKI matures, des équipes de sécurité spécialisées et des financements pour les HSM ont soutenu cette position. Les petites et moyennes entreprises devraient progresser à un CAGR de 20,21 % jusqu'en 2031. Les exigences des systèmes d'exploitation pour les binaires signés étendent les attentes de gouvernance aux développeurs indépendants et aux petits éditeurs. Ces entreprises ont souvent besoin d'un chemin plus simple vers une signature conforme qu'un programme complet de gestion des certificats d'entreprise. Leurs exigences créent une demande pour des abonnements cloud et une intégration orientée développeurs.
La signature de confiance de Microsoft prend en charge la validation des organisations et cible les petits éditeurs avec un accès au service par paliers. L'offre Signum de Keyfactor propose également une approche de signature en tant que service conçue pour les flux de travail DevOps.[5] Les organisations de plus petite taille peuvent générer un volume substantiel de certificats même si leur valeur contractuelle moyenne est inférieure à celle des grandes entreprises. Elles sont moins susceptibles d'acheter des plateformes complètes de gestion du cycle de vie dès le départ. Le marché du code signing attire donc à la fois les autorités de certification et les fournisseurs de gestion des identités machines vers les segments des développeurs et du marché intermédiaire. La facilité d'adoption, la qualité du support et la compatibilité des flux de travail façonneront la concurrence pour cette base de clients.

Par utilisateur final :
la vélocité du BFSI dissimule une diversification structurelleLes technologies de l'information et les télécommunications représentaient 31,28 % du segment des utilisateurs finaux en 2025. Le secteur utilise la signature pour la distribution de logiciels, les mises à jour de pilotes, les images de conteneurs et les micrologiciels d'appareils. Le BFSI devrait croître à un CAGR de 19,76 % jusqu'en 2031. L'ASC X9 PKI a activé son autorité de certification racine de production en juin 2025 pour les usages du secteur financier, notamment les réseaux de paiement, l'authentification des distributeurs automatiques de billets et les applications fintech. Cette infrastructure sectorielle spécifique élargit le rôle de la signature dans les flux de travail financiers opérant en dehors des contraintes des certificats de navigateurs commerciaux.
Le secteur de la santé et des sciences de la vie nécessite également une signature cryptographique pour les logiciels cliniques et les micrologiciels des dispositifs médicaux. La norme ISO 17090-4:2026 fixe les exigences relatives aux signatures numériques dans les documents de santé, y compris la validation des certificats transfrontaliers. Les organisations gouvernementales et d'administration publique élargissent l'utilisation des attestations logicielles et des exigences de SBOM signés. Les organisations du commerce de détail et de l'e-commerce ont des besoins en matière d'intégrité des applications mobiles, tandis que les organisations de fabrication industrielle ont besoin de micrologiciels protégés pour les systèmes de contrôle industriel. Ces cas d'utilisation diversifient le marché du code signing au-delà de sa base traditionnelle d'éditeurs de logiciels. Chaque secteur vertical apporte des politiques, des systèmes opérationnels et des exigences d'audit distincts pouvant soutenir des services spécialisés.
Analyse géographique
Marché de la signature de code en Amérique du Nord
L'Amérique du Nord représentait 34,71 % de la part de marché de la signature de code en 2025. La région combine une forte concentration de développement logiciel avec une base mature d'acheteurs de sécurité en entreprise. Les exigences d'approvisionnement américaines ont également accru l'importance des artefacts signés pour les fournisseurs au service des agences fédérales. Les États-Unis représentent une grande partie de la demande régionale, les entreprises technologiques et les grandes entreprises adoptant une gouvernance centralisée de la signature. Le Canada contribue par le biais des exportations de logiciels transfrontalières et de pratiques en matière de cybersécurité alignées sur les normes américaines. Le marché de la signature de code en Amérique du Nord bénéficie également d'une activité dense de développement natif en nuage et de programmes DevSecOps bien établis.
Marché de la signature de code en Europe et dans les Amériques
L'Europe est la deuxième zone géographique en importance dans l'analyse fournie. L'Allemagne, le Royaume-Uni et la France soutiennent la demande grâce à l'activité des logiciels d'entreprise, à l'infrastructure financière numérique et à l'utilisation d'une infrastructure à clé publique établie. La base de fabrication automobile allemande nécessite une signature sécurisée pour les logiciels embarqués dans les véhicules et les mises à jour de micrologiciels par liaison radio. Ces exigences peuvent créer une demande spécialisée pour la signature de micrologiciels embarqués et les hiérarchies de clés à longue durée. La loi sur la cyber-résilience constitue un cadre politique régional pour les fabricants qui commercialisent des produits à capacité numérique sur le marché de l'Union européenne. L'Amérique du Sud reste plus modeste, le Brésil et le Mexique soutenant l'adoption grâce aux exportations de logiciels et à la numérisation du secteur financier.
Marché de la signature de code en Asie-Pacifique et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait croître à un CAGR de 21,86 % jusqu'en 2031, soit le taux le plus élevé parmi les segments géographiques. L'adoption rapide du nuage en nuage, les exigences gouvernementales en matière de cybersécurité et l'expansion de l'activité de développement logiciel soutiennent la croissance de la région. Les entreprises indiennes de logiciels et de services informatiques orientées vers l'exportation ont besoin de pratiques de signature répondant aux exigences des acheteurs internationaux. Les règles de sécurité des infrastructures critiques de la Chine imposent des exigences de signature continues pour les déploiements de logiciels concernés. Le Japon et la Corée du Sud investissent dans des infrastructures de signature prêtes pour la post-quantique, soutenant la demande de capacités d'algorithmes approuvés. La Malaisie, l'Indonésie et la Thaïlande développent des programmes de gouvernement numérique et de fintech, ce qui accroît la pertinence des services de signature gérés. La demande au Moyen-Orient et en Afrique est concentrée aux Émirats arabes unis et en Arabie saoudite, portée par les programmes nationaux de transformation numérique.
Paysage concurrentiel
Concentration du Marché
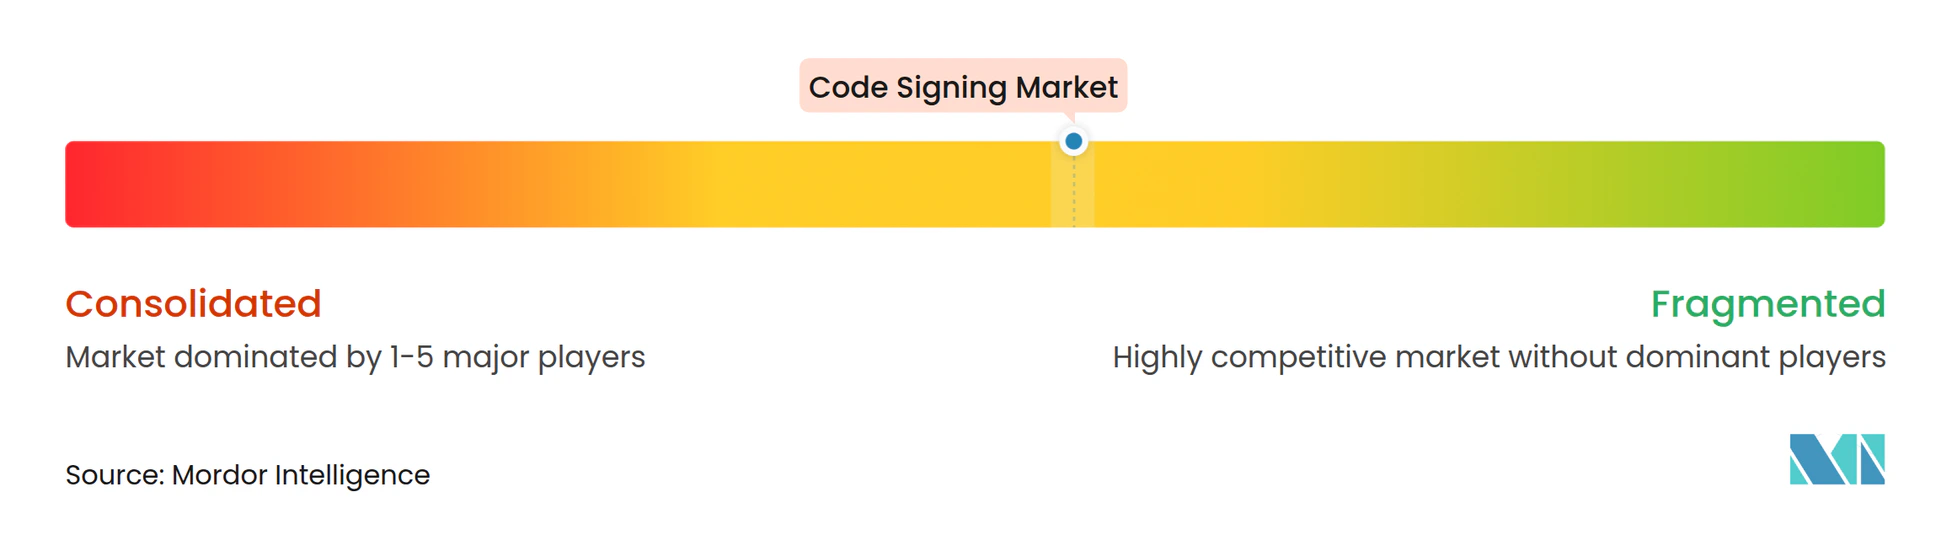
Le marché du code signing est modérément concentré, avec une double structure comprenant des autorités de certification et des plateformes de gestion des identités machines. Les autorités de certification se font concurrence par la couverture des magasins de confiance, la capacité d'émission et les relations clients établies. Les plateformes de gestion des identités machines se font concurrence par l'automatisation du cycle de vie, la gestion des politiques et l'intégration aux processus de développement. La limite de validité des certificats de 460 jours renforce l'importance de l'automatisation du renouvellement et de la gestion des pistes d'audit. Cette exigence réduit la valeur relative d'une longue durée de certificat et accorde plus de poids au support opérationnel. Les fournisseurs qui connectent l'émission, la gestion des clés et la gouvernance peuvent offrir une réponse plus complète au travail récurrent sur le cycle de vie.
Sectigo a acquis l'activité de certificats publics d'Entrust en janvier 2025. Sectigo a ensuite achevé la migration de plus de 500 000 certificats vers Sectigo Certificate Manager en septembre 2025. La transaction a montré comment les autorités de certification peuvent utiliser la consolidation pour accroître leur échelle d'entreprise et renforcer leurs capacités d'automatisation. Keyfactor a annoncé son intention d'acquérir Cofide en juillet 2026, étendant son approche de contrôle de confiance aux identités de charges de travail et d'agents d'IA.[6] AppViewX a lancé Agent Identity Security en juin 2026, combinant la gouvernance des agents avec ses capacités PKI. Ces actions montrent que les principales plateformes élargissent leur périmètre au-delà de l'émission conventionnelle de certificats.
CyberArk-Venafi a introduit la prise en charge de ML-DSA et SLH-DSA pour la signature de code post-quantique en octobre 2024. Cela permet aux organisations qui ont besoin de tester des approches post-quantiques parallèlement aux flux de travail RSA existants. La signature de micrologiciels automobiles reste un domaine où les longs cycles de vie des appareils nécessitent une gestion spécialisée des hiérarchies de clés. Les organisations qui évoluent vers des méthodes post-quantiques devront également gérer des environnements de signature parallèles pendant la transition. Ces besoins créent de l'espace pour les fournisseurs dotés d'une forte agilité cryptographique et de capacités de mise en œuvre. Les informations disponibles décrivent un environnement concurrentiel modéré à élevé, plutôt qu'un marché dominé par un seul fournisseur. Le score de concentration est donc basé sur la structure multi-fournisseurs du marché plutôt que sur des données de parts combinées non communiquées.
Leaders du secteur du code signing
-
DigiCert, Inc.
-
Sectigo Limited
-
GlobalSign NV
-
SSL Corporation
-
Entrust Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la signature de code Entreprises couvertes dans ce rapport
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign NV
- SSL Corporation
- Entrust Corporation
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- ACTALIS S.p.A.
- SwissSign AG
- HARICA S.A.
- Buypass AS
- WISeKey International Group AG
- Trustwave Holdings, Inc.
- Keyfactor, Inc.
- Venafi, Inc.
- Fortanix, Inc.
- AppViewX, Inc.
- SignPath GmbH
- Codemagic, Inc.
- Appdome Ltd.
- InfoCert S.p.A.
- Camerfirma S.A.
- Certigna SAS
- Intesi Group S.p.A.
- Ascertia Limited
Développements industriels récents dans Marché de la signature de code
- Septembre 2026 : Fujitsu a conclu un partenariat avec DigiCert pour fournir des services de mise en œuvre, d'intégration et de services gérés pour la plateforme DigiCert ONE en Australie et en Nouvelle-Zélande, étendant la gestion automatisée du cycle de vie des certificats aux quelque 6 000 clients entreprises ANZ de Fujitsu.
- Août 2026 : Microsoft a publié des orientations sur la signature de code Windows de nouvelle génération, confirmant une transition vers les configurations RSA-3072 et SHA-384 d'ici fin 2026 et un passage prévu aux valeurs par défaut de signature post-quantique en 2027. Les éditeurs d'applications ont été invités à mettre à jour la logique de validation des certificats avant le remplacement de l'autorité de certification de production Windows coïncidant avec l'expiration de la PCA 2011 en octobre 2026.
- Juillet 2026 : Keyfactor a annoncé son intention d'acquérir Cofide, basée au Royaume-Uni, une plateforme d'identité de charge de travail à normes ouvertes émettant des identités cryptographiques à courte durée de vie aux charges de travail cloud et aux agents d'IA utilisant SPIFFE, OAuth et OIDC. L'acquisition étend le plan de contrôle de confiance de Keyfactor du code signing et de l'identité machine à la gouvernance des agents d'IA, positionnant l'entreprise à la convergence de l'infrastructure PKI et de la sécurité des charges de travail autonomes.
- Juin 2026 : AppViewX a lancé Agent Identity Security, un produit qui découvre, gouverne et surveille les agents d'IA à l'échelle de l'entreprise en utilisant des capacités PKI natives. Le produit intègre la gestion de la nomenclature des IA, l'évaluation de la posture par rapport aux exigences du NIST AI RMF et de la loi européenne sur l'IA, et des contrôles d'accès adaptatifs basés sur les tâches dans la plateforme existante de code signing et de gestion du cycle de vie des certificats d'AppViewX.
Périmètre du rapport sur le marché mondial du code signing
Le marché du code signing comprend les autorités de certification et les outils associés qui émettent des certificats de code signing et permettent aux développeurs de signer cryptographiquement des binaires logiciels, des scripts, des pilotes et des mises à jour. Ces certificats vérifient l'identité de l'éditeur et garantissent l'intégrité du code, contribuant à prévenir la falsification et la distribution de logiciels malveillants tout en répondant aux exigences des plateformes définies par des éditeurs tels que Microsoft, Apple et Google.
Le rapport sur le marché du code signing est segmenté par composant (plateformes et logiciels de code signing, et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), utilisateur final (technologies de l'information et télécommunications, banque, services financiers et assurance (BFSI), santé et sciences de la vie, gouvernement et administration publique, commerce de détail et e-commerce, fabrication industrielle, et autres utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Plateformes et logiciels de code signing |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Technologies de l'information et télécommunications |
| Banque, services financiers et assurance (BFSI) |
| Santé et sciences de la vie |
| Gouvernement et administration publique |
| Commerce de détail et e-commerce |
| Fabrication industrielle |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
| Par composant | Plateformes et logiciels de code signing | ||
| Services | |||
| Par mode de déploiement | Cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par utilisateur final | Technologies de l'information et télécommunications | ||
| Banque, services financiers et assurance (BFSI) | |||
| Santé et sciences de la vie | |||
| Gouvernement et administration publique | |||
| Commerce de détail et e-commerce | |||
| Fabrication industrielle | |||
| Autres utilisateurs finaux | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Amérique du Sud | Brésil | ||
| Mexique | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché du code signing ?
La taille du marché du code signing devrait être de 356,26 millions USD en 2025, de 408,7 millions USD en 2026, et atteindre 888,73 millions USD d'ici 2031, avec une croissance à un CAGR de 16,81 % de 2026 à 2031.
Qu'est-ce qui stimule la demande de services de code signing ?
Les pratiques d'approvisionnement fédérales, les règles européennes de sécurité des produits, l'automatisation CI/CD et l'augmentation des versions de logiciels cloud-native élargissent la demande.
Quel composant de code signing connaît la croissance la plus rapide ?
Les services devraient croître à un CAGR de 19,64 % jusqu'en 2031, car les organisations ont besoin de signature gérée et d'automatisation du cycle de vie.
Pourquoi les plateformes de code signing cloud sont-elles largement utilisées ?
Le déploiement cloud détenait une part de 63,84 % en 2025, car il prend en charge la signature évolutive dans les flux de travail CI/CD et réduit la gestion des jetons physiques.
Quelle région devrait connaître la croissance la plus rapide pour le code signing ?
L'Asie-Pacifique devrait croître à un CAGR de 21,86 % jusqu'en 2031, soutenue par l'adoption du cloud et l'expansion de l'activité de développement logiciel.
Qu'est-ce qui peut limiter l'adoption des solutions de code signing ?
Le risque de compromission des clés privées et le coût du stockage des clés sur matériel dédié peuvent limiter l'adoption, en particulier parmi les petits éditeurs.