
コード署名市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 408.70 百万米ドル |
| 市場規模 (2031) | 888.73 百万米ドル |
| 成長率 (2026 - 2031) | 16.81 % |
| 最も急速に成長している市場 | 北米 |
| 最大市場 | アジア太平洋地域 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるコード署名市場分析
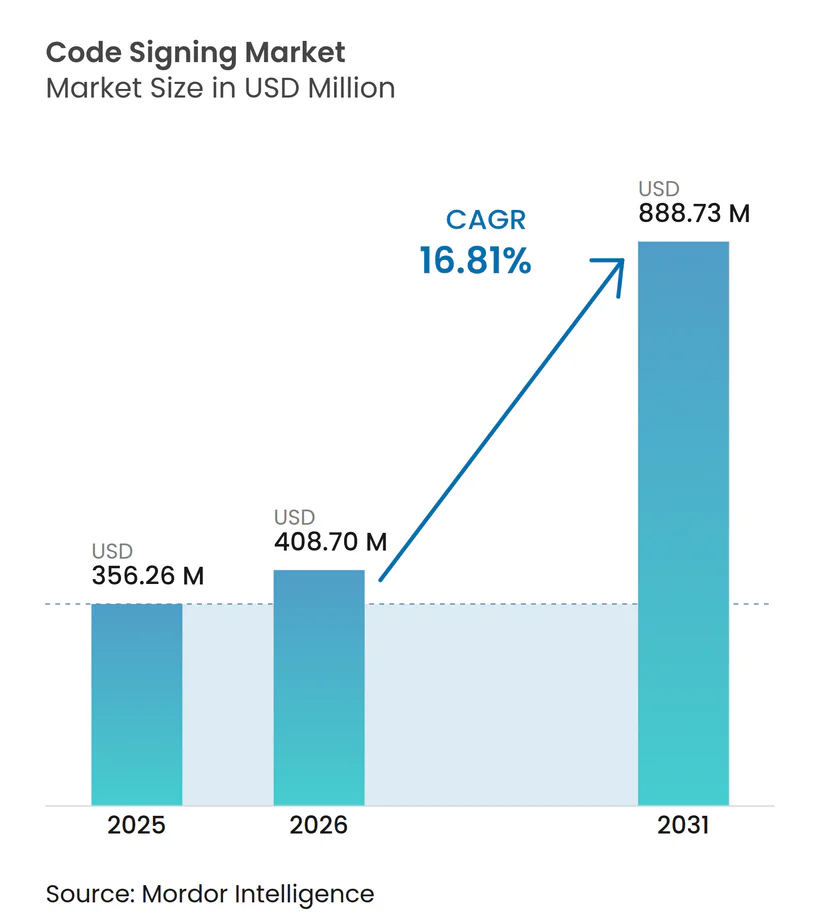
コード署名市場の規模は、2025年の356.26 ミリオン 米ドルから2026年には408.70 ミリオン 米ドルへ、さらに2031年までに888.73 ミリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 16.81%を記録すると予測されています。連邦調達規則、欧州の製品セキュリティ要件、および証明書の有効期間の短縮化により、署名は任意のセキュリティ管理から運用上の必須要件へと移行しています。コード署名市場は、クラウドネイティブな配信手法の広範な普及からも恩恵を受けており、これにより検証済み署名を必要とするリリース数が増加しています。プロバイダーは、証明書の発行とライフサイクル自動化、ホスト型鍵管理、および監査機能を組み合わせることで対応しています。この変化により、一度限りの証明書購入よりも継続的なサービスの重要性が高まり、開発ワークフローに直接組み込まれるプラットフォームの余地が生まれています。ハードウェアの高コストおよびプライベートキー漏洩の継続的なリスクは、特に小規模なパブリッシャーやクラウドHSMの利用が限られた地域の組織にとって、依然として重大な障壁となっています。
レポートの主要ポイント
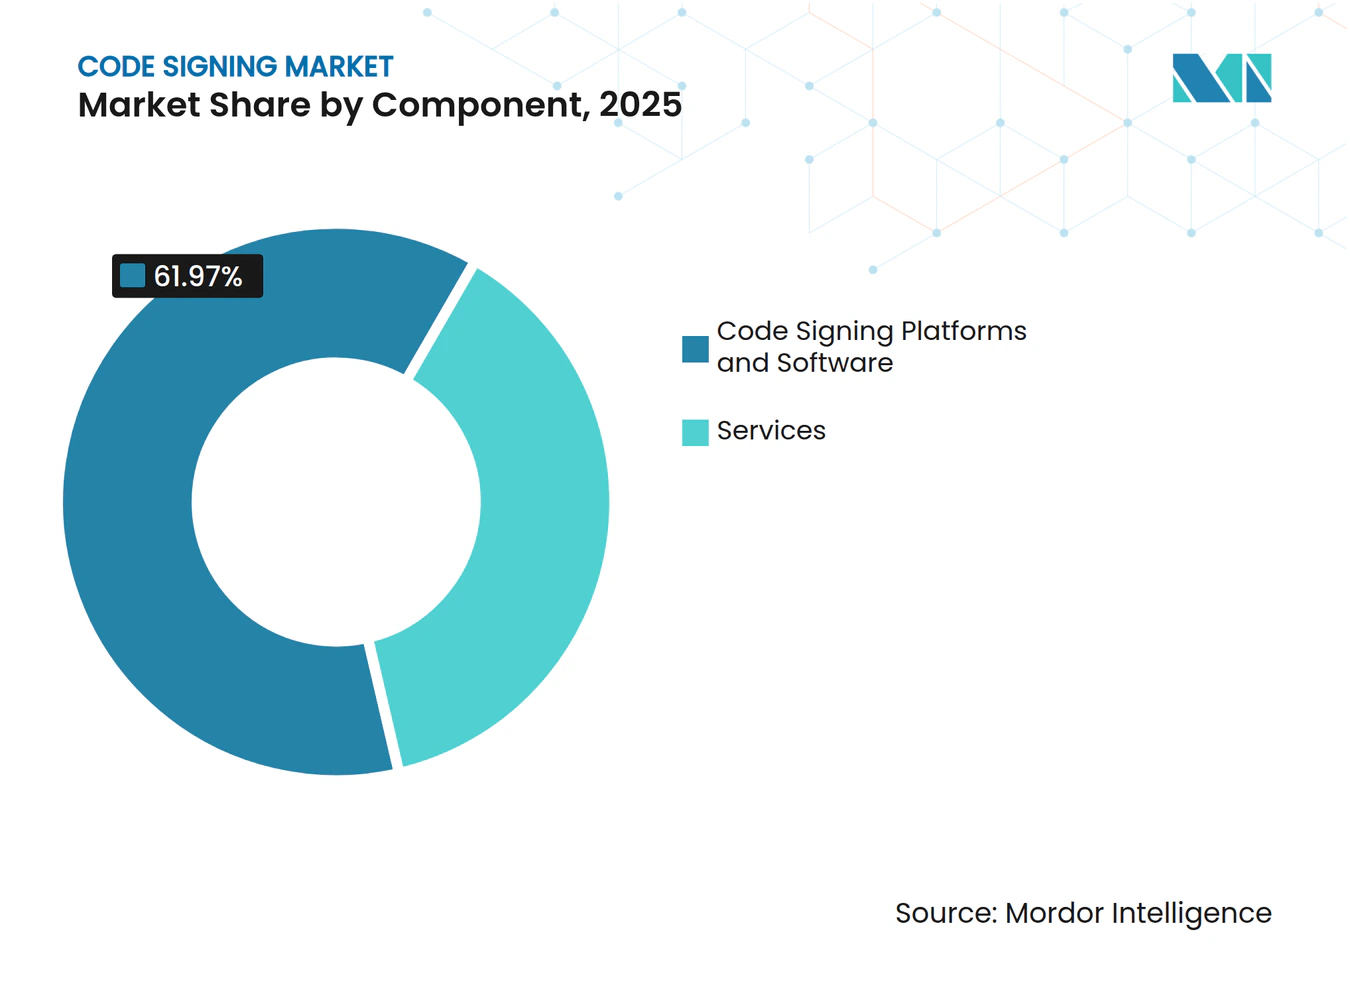
- コンポーネント別では、コード署名プラットフォームおよびソフトウェアが2025年のコード署名市場において61.97%のシェアを占め、サービスは2031年にかけてCAGR 19.64%で拡大する見込みです。
- 展開モード別では、クラウドベースの展開が2025年のコード署名市場において63.84%を占め、2031年にかけてCAGR 18.93%で拡大する見込みです。
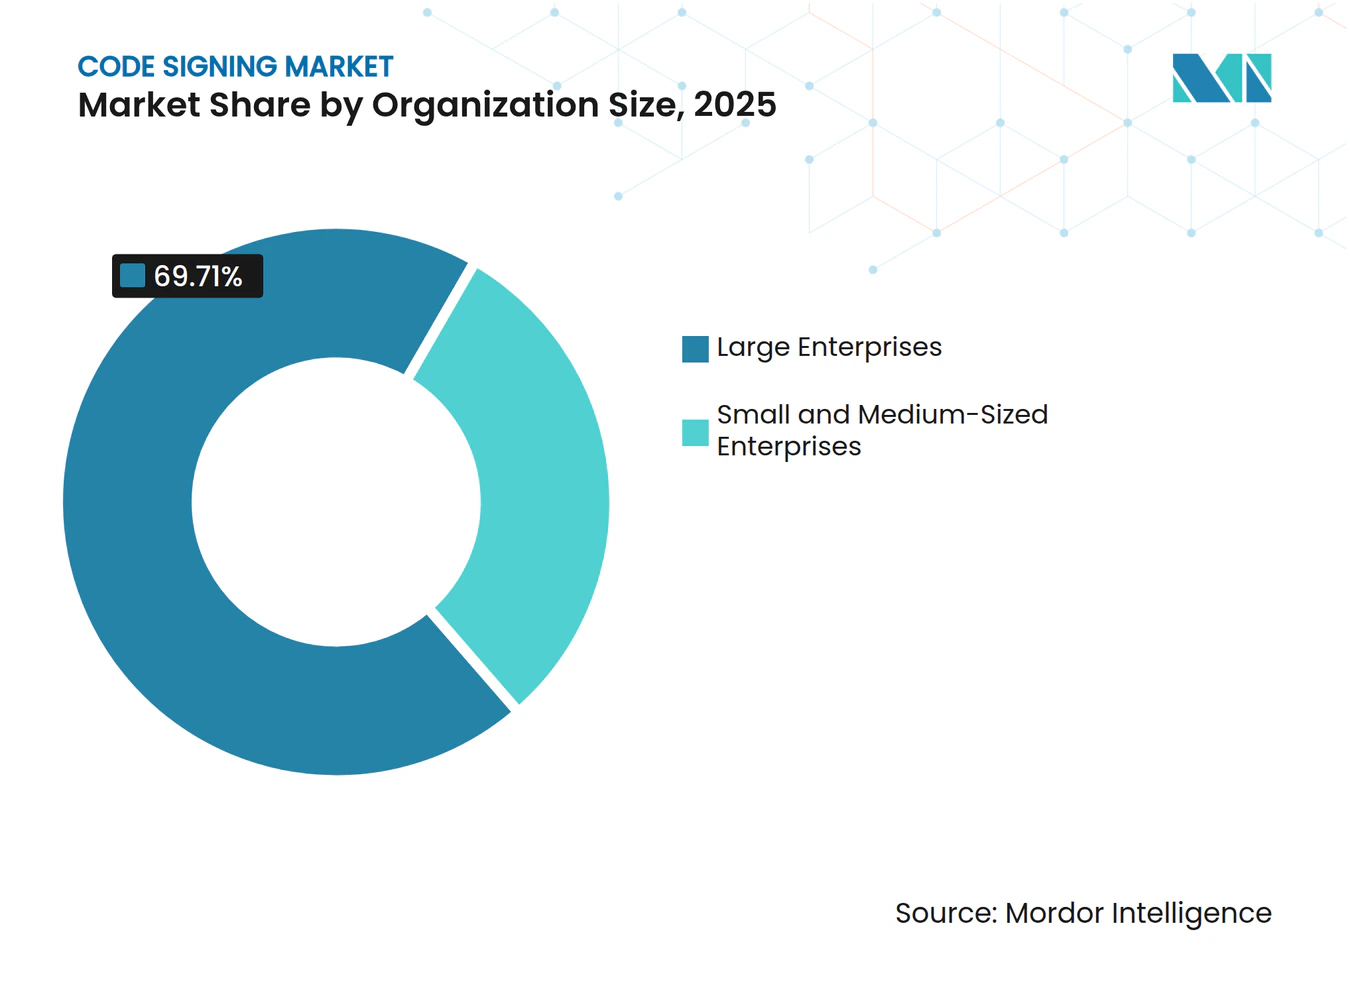
- 組織規模別では、大企業が2025年のコード署名市場において69.71%を占め、中小企業は2031年にかけてCAGR 20.21%で拡大する見込みです。
- エンドユーザー別では、情報技術・通信が2025年のコード署名市場において31.28%を占め、銀行・金融サービス・保険(BFSI)は2031年にかけてCAGR 19.76%で拡大する見込みです。
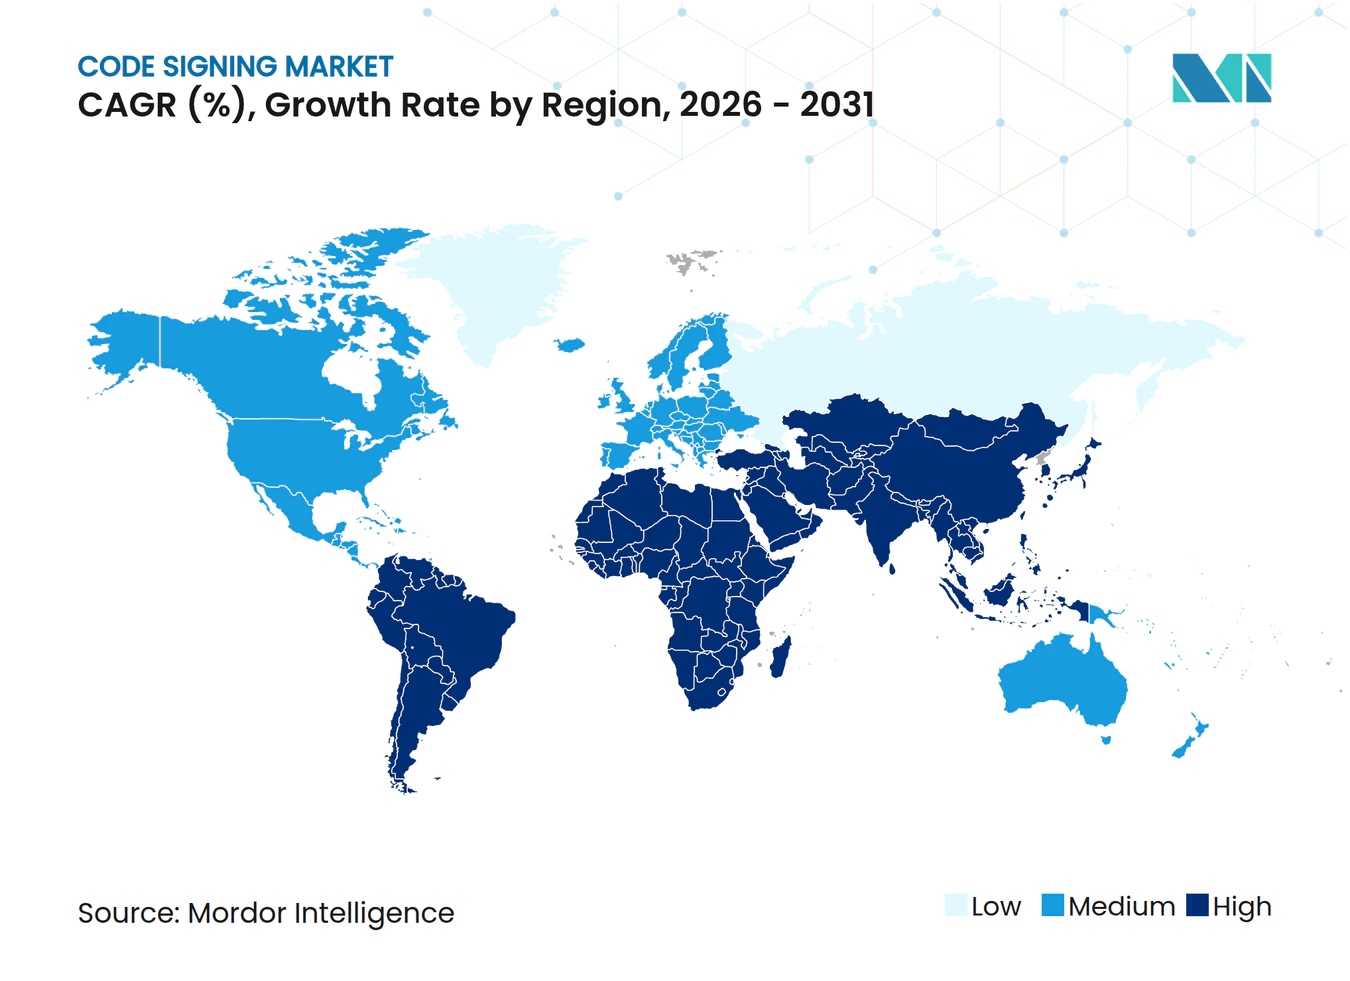
- 地域別では、北米が2025年のコード署名市場において34.71%を占め、アジア太平洋地域は2031年にかけてCAGR 21.86%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ソフトウェアサプライチェーンセキュリティの義務化 | +5.2% | 北米とEUが主導するグローバル | 短期(2年以内) |
| DevSecOpsおよびCI/CD名の自動化 | +3.9% | 北米、欧州、アジア太平洋 | 中期(2〜4年) |
| クラウドネイティブ、コンテナ、エッジソフトウェアリリースの成長 | +2.8% | 北米、アジア太平洋 | 中期(2〜4年) |
| 接続デバイスおよび組み込みファームウェアの完全性要件 | +2.3% | アジア太平洋、北米、欧州 | 長期(4年以上) |
| 信頼警告の増加とパブリッシャーレピュテーション要件 | +1.6% | 北米、欧州 | 短期(2年以内) |
| 証明書有効期間の短縮と定期的なローテーション需要 | +1.3% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
ソフトウェアサプライチェーンセキュリティの義務化
連邦調達要件および分野別の義務がコード署名市場への持続的な需要を生み出しています。NISTのセキュアソフトウェア開発フレームワークは、米国連邦機関が使用するソフトウェアの完全性実践として署名済みアーティファクトを特定しています。大統領令14144は、2025年1月に連邦調達規則評議会に対し、調達要件にセキュアなソフトウェア慣行を組み込むよう指示しました。2026年7月のFBIおよびCISAの更新では、SBOMの作成者署名には既存のコード署名インフラを使用すべきと述べられています。[1] これらの要件は大規模な連邦請負業者を超えて拡大しており、州、市町村、および防衛顧客にサービスを提供するサプライヤーも信頼性の高いソフトウェアの出所を証明する必要があります。したがって、コード署名市場は、直接の政府サプライヤーと、公共部門の調達に参加するために互換性のある管理が必要な小規模ベンダーの両方にサービスを提供しています。
DevSecOpsおよびCI/CD署名の自動化
高速なエンジニアリングチームは、リリーススケジュールを妨げない署名プロセスをますます必要としています。SigstoreのCosignは、短命なOIDCベースの証明書によるキーレス署名をサポートし、一般的なCI/CD環境と統合されています。[2] このアプローチにより、開発者のワークステーションに保存された長期間有効なプライベートキーへの依存が軽減されます。AWSは2025年11月にAmazon Elastic Container Registryにマネージド署名を導入し、コンテナイメージの署名をクラウド配信ワークフローに組み込みました。コード署名市場は、署名がリリース直前に処理される手動タスクではなく、標準的なパイプラインステップになることで恩恵を受けます。チームが繰り返しのリリースにわたって継続的な統合、ポリシー管理、および更新サポートを必要とするため、サブスクリプションサービスの関連性が高まっています。
クラウドネイティブ、コンテナ、エッジソフトウェアリリースの成長
コンテナ、マイクロサービス、およびサーバーレス関数により、認証済みの出所が必要なデジタルアーティファクトの数が増加しています。単一のリリースには、コンテナイメージ、Helmチャー、SBOM、OCIアーティファクト、および関連する設定ファイルが含まれる場合があります。SLSAフレームワークは、ソフトウェアサプライチェーンの保証が成熟するにつれて、検証および署名可能なプロベナンスを求めています。大規模なKubernetesエステートを運用する組織は、各リリースサイクル中に多くの署名イベントを生成する可能性があります。リモートエッジ環境も、持続的なクラウド接続なしに動作できる検証方法を必要としています。コード署名市場は、公開鍵を事前に配布するアーキテクチャと、切断された展開のガバナンスを設計するサービスを通じてこのニーズに対応できます。
接続デバイスおよび組み込みファームウェアの完全性要件
接続製品は、その運用期間を通じて信頼性の高いファームウェアアップデートを必要とします。2024年12月に発効したEUサイバーレジリエンス法は、デジタル要素を持つ製品のサイバーセキュリティリスクに対処することをメーカーに義務付けています。その報告義務は2026年9月から適用され、より広範な適用日は2027年12月です。メーカーは、脆弱なビルドが署名されるのを防ぐことができる、保護された署名鍵、監査証跡、およびリリースワークフローを必要としています。自動車および産業機器メーカーも、延長された製品ライフサイクルに適合した長期間の鍵階層を必要としています。これらの条件は、管理された鍵インフラおよび専門的な実装サービスに対するコード署名市場の需要を支えています。
制約の影響分析*
| 制約 | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| プライベートキーの漏洩と悪意ある署名リスク | -1.9% | グローバル | 短期(2年以内) |
| ハードウェアによる鍵保管とHSMのコスト負担 | -1.5% | アジア太平洋、南米、中東・アフリカ | 中期(2〜4年) |
| 複雑な検証、更新、および再発行ワークフロー | -1.0% | グローバル、中小企業が多い市場 | 中期(2〜4年) |
| レガシービルドパイプラインの統合と開発者の摩擦 | -0.8% | 北米、欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
プライベートキーの漏洩と悪意ある署名リスク
プライベートキーの漏洩は、盗まれた鍵で署名されたソフトウェアが受信者に正当なものとして見える可能性があるため、コード署名市場への信頼を損なう可能性があります。提供されたインシデント記録では、2025年中に商業的に重要なパブリッシャーが関与する14件の確認された漏洩と、2026年第1四半期中にさらに5件のインシデントが特定されました。コード署名要件では、サブスクライバーが準拠したハードウェアまたはクラウドサービスで鍵を保護することを求めていますが、手続き上の申告だけではすべてのアプリケーションレベルの管理を独立して証明することはできません。[3] したがって、組織は証明書規則を満たしながらも、署名ワークフローを悪用にさらす可能性があります。このリスクにより、ポリシーの施行、アクセス制御、監視、および迅速な失効手続きの重要性が高まっています。また、署名だけを全な完全性保証として扱うことに対して、購入者がより慎重になる原因にもなっています。
ハードウェアによる鍵保管とHSMのコスト負担
ハードウェアによる鍵保管は、独立した開発者や小規模なソフトウェアパブリッシャーにとってコストがかかる場合があります。専用のオンプレミスHSMアプライアンスは、展開、電力、およびメンテナンスコストを除いて36,000 米ドルを超える場合があります。クラウドHSMオプションは初期資本要件を削減しますが、鍵管理および署名操作に対して継続的な料金が発生します。これらの料金は、多数のアーティファクトに署名する企業や複数の開発環境を運用する企業にとって重大なものになる可能性があります。ローカルクラウドHSMの可用性が限られており、レイテンシの懸念があるため、この問題は南米および中東・アフリカでより顕著です。したがって、コード署名市場は、専用ハードウェアと同じ運用負担を課すことなく、アクセスしやすいホスト型オプションを提供する必要があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
プラットフォームの優位性がサービスの変曲点を隠すコード署名プラットフォームおよびソフトウェアは、2025年のコンポーネントセグメントにおけるコード署名市場シェアの61.97%を占めました。この地位は、エンタープライズ署名ツールおよび認証局プラットフォームライセンスのインストールベースを反映しています。サービスは2031年にかけてCAGR 19.64%を記録する見込みです。これらのサービスには、マネージド署名、実装コンサルティング、ライフサイクル自動化サブスクリプション、および鍵管理プロセスのサポートが含まれます。460日間の証明書有効期間要件により、手動更新プロセスの維持が困難になっています。以前は時折の更新を管理していた組織は、より定期的な証明書のローテーションとワークフローの監視が必要になっています。
この変化により、手動介入なしに署名パイプラインを利用可能に保つサービスが有利になっています。AppViewXの2026年夏のリリースでは、証明書ガバナンスがエージェント型AIワークフローに拡張され、管理されたユースケースの範囲が広がりました。ベンダーは、署名オーケストレーション、CI/CD統合、HSM管理、および監査レポートを単一のオファリングに組み合わせることができます。この組み合わせは、証明書の発行だけよりも耐久性の高い顧客関係をサポートできます。したがって、コード署名産業はその価値の一部を継続的なライフサイクル作業に向けてシフトしています。プラットフォーム製品は依然として中心的ですが、サービス提供は信頼性の高いソフトウェアリリース運用とより密接に結びついています。


展開モード別:
クラウドHSMが構造的なリードを確立クラウドベースの展開は、2025年の展開セグメントにおいて63.84%を占めました。そのリードは、ホスト型HSMとスケーラブルな署名鍵へのアクセスを必要とするCI/CDワークフローとの適合性を反映しています。クラウド展開はまた、多くのソフトウェアリリースプロセスから物理的なトークンのロジスティクを排除します。オンプレミスシステムは、政府、防衛、および規制された金融機関において引き続き関連性があります。これらの組織は、データレジデンシー、主権的な鍵管理、または専用HSM投資の継続使用を必要とする場合があります。ハイブリッド展開は、クラウドネイティブ環境と並行してレガシービルドシステムを運用する企業に別のオプションを提供します。
AWSは2025年11月にAmazon Elastic Container Registryにマネージド署名を導入し、クラウドネイティブチームにとっての主要なセットアップの障壁を軽減しました。[4] このサービスは、署名機能が既存のインフラに統合されるコード署名市場における展開の方向性を示しています。クラウドシステムは、開発チームがリリース速度で署名できるようにしながら、集中的なポリシー施行をサポートできます。ハイブリッドの取り決めは、段階的な移行中に確立された管理を維持できます。同等の運用上のシンプルさを持つオンプレミスオプションの欠如により、ホスト型サービスは多くの組織にとって実用的な優位性を持っています。ただし、主権ニーズと規制上の制約により、ローカルおよび混合環境への需要は維持されます。
組織規模別:
中小企業の成長が顧客プロファイルを再形成大企業は、2025年の組織規模セグメントにおけるコード署名市場の69.71%を占めました。成熟したPKIプログラム、専門のセキュリティチーム、およびHSMへの資金調達がこの地位を支えました。中小企業は2031年にかけてCAGR 20.21%で拡大する見込みです。署名済みバイナリに対するオペレーティングシステムの要件により、ガバナンスの期待が独立した開発者や小規模なパブリッシャーにまで拡大しています。これらの企業は、完全なエンタープライズ証明書管理プログラムよりも、準拠した署名へのよりシンプルなパスを必要とすることが多いです。その要件により、クラウドサブスクリプションと開発者向けオンボーディングへの需要が生まれています。
Microsoftの信頼できる署名は組織検証をサポートし、階層型サービスアクセスで小規模なパブリッシャーをターゲットにしています。KeyfactorのSignumオファリングも、DevOpsワークフロー向けに設計された署名サービスアプローチを提供しています。[5] 小規模な組織は、平均契約額が大企業より低くても、相当量の証明書を生成できます。これらの組織は、最初から包括的なライフサイクル管理プラットフォームを購入する可能性が低いです。したがって、コード署名市場は、認証局とマシンアイデンティティプロバイダーの両方を開発者および中堅市場セグメントに引き付けています。採用のしやすさ、サポートの質、およびワークフローの互換性が、この顧客基盤をめぐる競争を形成します。

エンドユーザー別:
BFSIの成長が構造的な多様化を隠す情報技術・通信は、2025年のエンドユーザーセグメントの31.28%を占めました。このセクターは、ソフトウェア配布、ドライバーアップデート、コンテナイメージ、およびデバイスファームウェアの署名に使用しています。BFSIは2031年にかけてCAGR 19.76%で成長する見込みです。ASC X9 PKIは、2025年6月に決済ネットワーク、ATM認証、およびfintech アプリケーションを含む金融セクターの用途向けに本番ルート認証局を稼働させました。このセクター固有のインフラは、商業ブラウザ証明書の制約の外で動作する金融ワークフローにおける署名の役割を拡大します。
ヘルスケア・ライフサイエンス産業も、臨床ソフトウェアおよび医療機器ファームウェアの暗号署名を必要としています。ISO 17090-4:2026は、国境を越えた証明書検証を含む医療文書のデジタル署名の要件を定めています。政府・公共行政組織は、ソフトウェア証明書および署名済みSBOM要件の使用を拡大しています。小売・Eコマース組織はモバイルアプリケーションの完全性ニーズを持ち、産業製造組織は保護された産業制御システムファームウェアを必要としています。これらのユースケースは、コード署名市場をその従来のソフトウェアパブリッシャーベースを超えて多様化させます。各業種は、専門的なサービスをサポートできる独自のポリシー、運用システム、および監査要件をもたらします。
地域分析
北米コード署名市場
北米は2025年のコード署名市場シェアの34.71%を占めました。同地域は、ソフトウェア開発の高い集積と、エンタープライズセキュリティ購買層の成熟した基盤を兼ね備えています。米国の調達要件も、連邦機関に製品を提供するサプライヤーにとって署名済みアーティファクトの重要性を高めています。テクノロジー企業や大企業が集中型署名ガバナンスを採用するなか、米国が地域需要の大部分を占めています。カナダは、国境を越えたソフトウェア輸出と米国標準に準拠したサイバーセキュリティ慣行を通じて貢献しています。北米のコード署名市場は、クラウドネイティブ開発活動の高密度化と確立されたDevSecOpsプログラムからも恩恵を受けています。
欧州および南北アメリカのコード署名市場
欧州は、提供された分析において2番目に大きな地域です。ドイツ、英国、フランスは、エンタープライズソフトウェア活動、デジタル金融インフラ、および確立されたPKIの活用を通じて需要を支えています。ドイツの自動車製造基盤は、車両ソフトウェアおよびOTA(Over-the-Air)ファームウェアアップデートのためのセキュアな署名を必要としています。これらの要件は、組み込みファームウェア署名および長期間の鍵階層に対する特化した需要を生み出す可能性があります。サイバーレジリエンス法は、EU市場にデジタル対応製品を投入するメーカーに対する地域的な政策的背景を提供しています。南米は依然として規模が小さく、ブラジルとメキシコがソフトウェア輸出および金融セクターのデジタル化を通じて普及を支えています。
アジア太平洋地域および中東・アフリカのコード署名市場
アジア太平洋地域は、2031年までのCAGRが21.86%と予測されており、地理的セグメントの中で最も高い成長率となっています。急速なクラウド導入、政府のサイバーセキュリティ要件、およびソフトウェア開発活動の拡大が同地域の成長を支えています。インドの輸出志向型ソフトウェアおよびITサビス企業は、国際的な購買者の要件を満たす署名慣行を必要としています。中国の重要インフラセキュリティ規則は、関連するソフトウェア展開に対して継続的な署名要件を課しています。日本と韓国は、ポスト量子対応の署名インフラへの投資を進めており、承認済みアルゴリズム機能への需要を支えています。マレーシア、インドネシア、タイはデジタル政府およびfintechプログラムを拡大しており、マネージド署名サービスの重要性が高まっています。中東およびアフリカにおける需要は、国家デジタルトランスフォーメーションプログラムを背景に、アラブ首長国連邦とサウジアラビアに集中しています。
競合環境
市場集中度
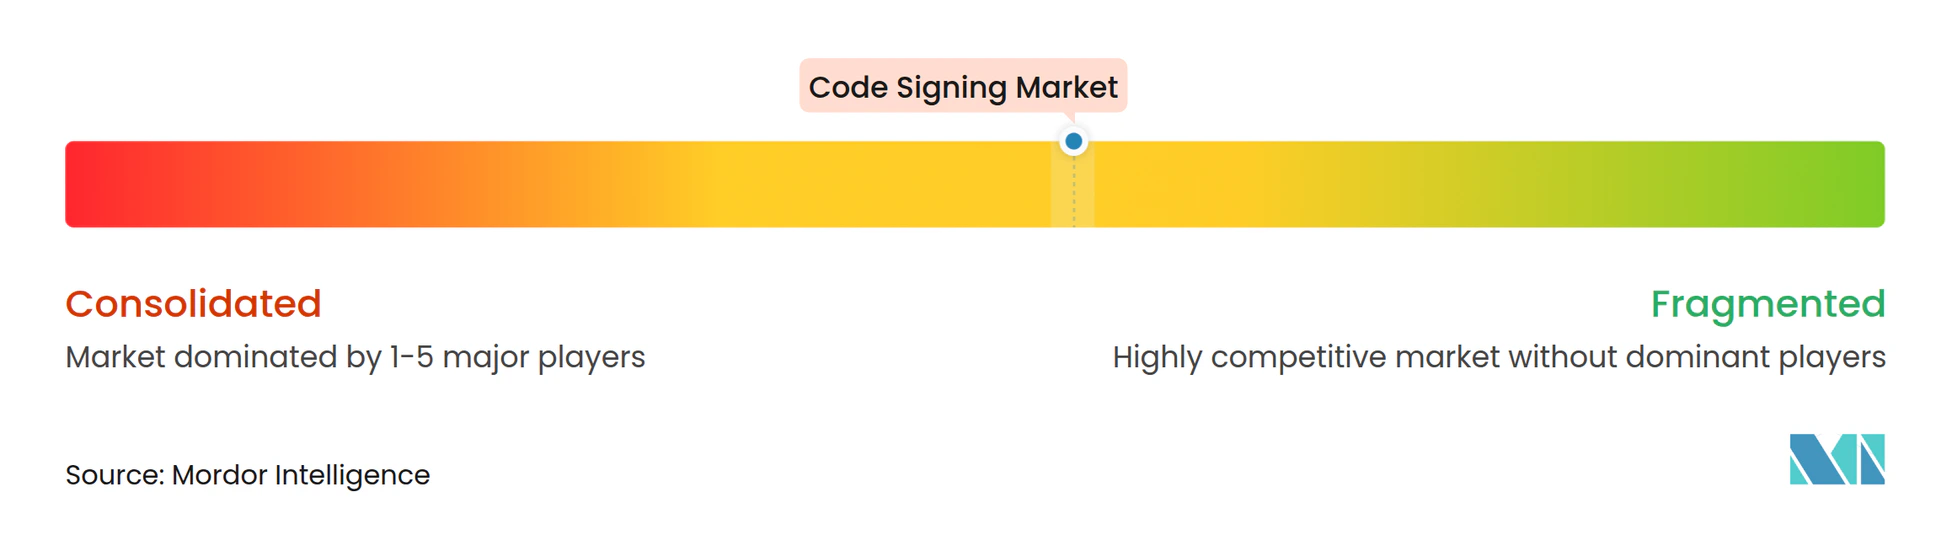
コード署名市場は、認証局とマシンアイデンティティ管理プラットフォームからなる二重構造を持ち、適度に集中しています。認証局は、トラストストアのカバレッジ、発行能力、および確立された顧客関係を通じて競争しています。マシンアイデンティティプラットフォームは、ライフサイクル自動化、ポリシー管理、および開発プロセスとの統合を通じて競争しています。460日間の証明書有効期間制限により、更新自動化と監査証跡管理の重要性が高まっています。この要件により、長い証明書期間の相対的な価値が低下し、運用サポートにより大きな重みが置かれます。発行、鍵管理、およびガバナンスを接続するプロバイダーは、定期的なライフサイクル作業に対してより完全な対応を提供できます。
Sectigoは2025年1月にEntrustの公開証明書事業を買収しました。Sectigoはその後、2025年9月までに50万件以上の証明書をSectigo Certificate Managerに移行しました。この取引は、認証局が統合を利用してエンタープライズ規模を拡大し、自動化機能を強化する方法を示しました。Keyfactorは2026年7月にCofideを買収する意向を発表し、ワークロードおよびAIエージェントのアイデンティティへの信頼管理アプローチを拡張しました。[6] AppViewXは2026年6月にエージェントアイデンティティセキュリティを立ち上げ、エージェントガバナンスとPKI機能を組み合わせました。これらの行動は、主要なプラットフォームが従来の証明書発行を超えてその範囲を広げていることを示しています。
CyberArk-Venafiは2024年10月に耐量子コード署名のためのML-DSAおよびSLH-DSAのサポートを導入しました。これにより、既存のRSAワークフローと並行して耐量子アプローチをテストする必要がある組織をサポートします。自動車ファームウェア署名は、デバイスの長いライフサイクルが鍵階層の専門的な管理を必要とする分野として残っています。耐量子手法に移行する組織は、移行中に並行した署名環境を管理する必要もあります。これらのニーズは、強力な暗号アジリティと実装能力を持つベンダーに余地を生み出します。入手可能な情報は、単一のプロバイダーが主導する市場ではなく、中程度から高い競争環境示しています。したがって、集中スコアは、未報告の合算シェアデータではなく、市場のマルチプロバイダー構造に基づいています。
コード署名産業のリーダー
-
DigiCert, Inc.
-
Sectigo Limited
-
GlobalSign NV
-
SSL Corporation
-
Entrust Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
コード署名市場 このレポートでカバーされる企業
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign NV
- SSL Corporation
- Entrust Corporation
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- ACTALIS S.p.A.
- SwissSign AG
- HARICA S.A.
- Buypass AS
- WISeKey International Group AG
- Trustwave Holdings, Inc.
- Keyfactor, Inc.
- Venafi, Inc.
- Fortanix, Inc.
- AppViewX, Inc.
- SignPath GmbH
- Codemagic, Inc.
- Appdome Ltd.
- InfoCert S.p.A.
- Camerfirma S.A.
- Certigna SAS
- Intesi Group S.p.A.
- Ascertia Limited
最近の産業開発事情 コード署名市場
- 2026年9月:富士通はDigiCertとパートナーシップを締結し、オーストラリアおよびニュージーランド全体でDigiCert ONEプラットフォームの実装、統合、およびマネージドサービスを提供し、富士通の約6,000社のANZエンタープライズクライアントに自動化された証明書ライフサイクル管理を拡張しました。
- 2026年8月:Microsoftは次世代Windowsコード署名に関するガイダンスを公開し、2026年末までにRSA-3072およびSHA-384構成への移行と、2027年に耐量子署名デフォルトへの計画的な移行を確認しました。アプリケーションベンダーは、2026年10月のPCA 2011の有効期限切れと一致するWindows本番CA交換に先立って、証明書検証ロジックを更新するよう勧告されました。
- 2026年7月:Keyfactorは、SPIFFE、OAuth、およびOIDCを使用してクラウドワークロードおよびAIエージェントに短命の暗号アイデンティティを発行するオープンスタンダードのワークロードアイデンティティプラットフォームである英国拠点のCofideを買収する意向を発表しました。この買収により、Keyfactorのトラストコントロールプレーンがコード署名とマシンアイデンティティからAIエージェントガバナンスへと拡張され、PKIインフラと自律的なワークロードセキュリティの収束点に同社を位置付けます。
- 2026年6月:AppViewXはエージェントアイデンティティセキュリティを立ち上げました。これは、ネイティブPKI機能を使用してエンタープライズ全体のAIエージェントを発見、管理、および監視する製品です。この製品は、AIビル・オブ・マテリアルズ管理、NIST AI RMFおよびEU AI法要件に対するポスチャー評価、ならびにAppViewXの既存のコード署名および証明書ライフサイクル管理プラットフォームへの適応型タスクベースのアクセス制御を統合しています。
グローバルコード署名市場レポートの範囲
コード署名市場は、コード署名証明書を発行し、開発者がソフトウェアバイナリ、スクリプト、ドライバー、およびアップデートに暗号署名できるようにする認証局および関連ツールで構成されています。これらの証明書はパブリッシャーのアイデンティティを検証し、コードの完全性を確保し、改ざんやマルウェアの配布を防ぎながら、Microsoft、Apple、Googleなどのベンダーが設定したプラットフォーム要件を満たすのに役立ちます。
コード署名市場レポートは、コンポーネント(コード署名プラットフォームおよびソフトウェア、ならびにサービス)、展開モード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー(情報技術・通信、銀行・金融サービス・保険(BFSI)、ヘルスケア・ライフサイエンス、政府・公共行政、小売・Eコマース、産業製造、その他のエンドユーザー)、および地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| コード署名プラットフォームおよびソフトウェア |
| サービス |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 情報技術・通信 |
| 銀行・金融サービス・保険(BFSI) |
| ヘルスケア・ライフサイエンス |
| 政府・公共行政 |
| 小売・Eコマース |
| 産業製造 |
| その他のエンドユーザー |
| 北米 | 米国 | |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| その他のアフリカ | ||
| コンポーネント別 | コード署名プラットフォームおよびソフトウェア | ||
| サービス | |||
| 展開モード別 | クラウドベース | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| エンドユーザー別 | 情報技術・通信 | ||
| 銀行・金融サービス・保険(BFSI) | |||
| ヘルスケア・ライフサイエンス | |||
| 政府・公共行政 | |||
| 小売・Eコマース | |||
| 産業製造 | |||
| その他のエンドユーザー | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| 南米 | ブラジル | ||
| メキシコ | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| その他のアフリカ | |||
レポートで回答される主要な質問
コード署名市場の規模はどのくらいですか?
コード署名市場の規模は、2025年に356.26 ミリオン 米ドル、2026年に408.7 ミリオン 米ドルと予測され、2031年までに888.73 ミリオン 米ドルに達し、2026年から2031年にかけてCAGR 16.81%で成長する見込みです。
コード署名サービスへの需要を牽引しているものは何ですか?
連邦調達慣行、EUの製品セキュリティ規則、CI/CD自動化、およびクラウドネイティブソフトウェアのリリース増加が需要を拡大しています。
最も急速に成長しているコード署名コンポーネントはどれですか?
サービスは、組織がマネージド署名とライフサイクル自動化を必要とするため、2031年にかけてCAGR 19.64%で成長する見込みです。
クラウドベースのコード署名プラットフォームが広く使用されているのはなぜですか?
クラウドベースの展開は、CI/CDワークフロー内でスケーブルな署名をサポートし、物理的なトークン管理を削減するため、2025年に63.84%のシェアを占めました。
コード署名において最も急速に成長が期待される地域はどこですか?
アジア太平洋地域は、クラウド採用と拡大するソフトウェア開発活動に支えられ、2031年にかけてCAGR 21.86%で成長する見込みです。
コード署名ソリューションの採用を制限する可能性があるものは何ですか?
プライベートキー漏洩リスクとハードウェアによる鍵保管のコストが採用を制限する可能性があり、特に小規模なパブリッシャーにとって顕著です。