
Marktgröße und Marktanteil im Code-Signing-Markt
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 408.70 Millionen US-Dollar |
| Marktgröße (2031) | 888.73 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 16.81 % |
| Schnellstwachsender Markt | Nordamerika |
| Größter Markt | Asien-Pazifik |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des Code-Signing-Markts durch Mordor Intelligence
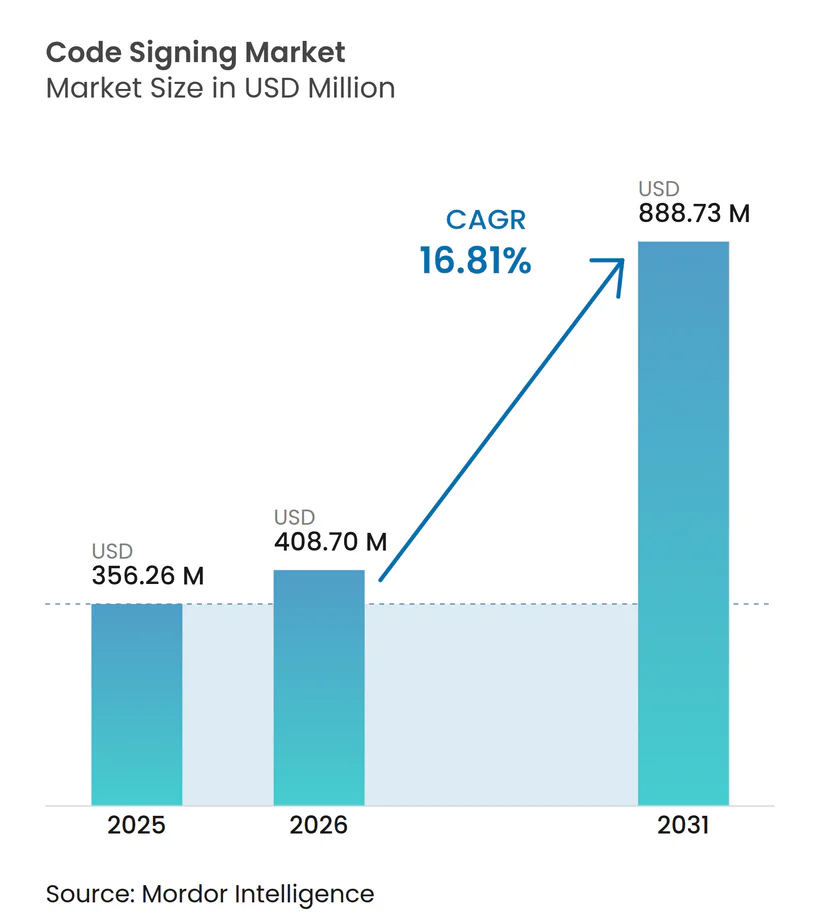
Die Marktgröße des Code-Signing-Markts wird voraussichtlich von 356,26 Millionen USD im Jahr 2025 auf 408,70 Millionen USD im Jahr 2026 und bis 2031 auf 888,73 Millionen USD anwachsen, mit einer CAGR von 16,81 % von 2026 bis 2031. Bundesbeschaffungsvorschriften, europäische Produktsicherheitsanforderungen und kürzere Zertifikatslaufzeiten verlagern das Signieren von einer optionalen Sicherheitsmaßnahme zu einer betrieblichen Anforderung. Der Code-Signing-Markt profitiert zudem von der breiteren Einführung cloud-nativer Bereitstellungsmethoden, die die Anzahl der Releases erhöht, die verifizierte Signaturen erfordern. Anbieter reagieren darauf, indem sie die Zertifikatsausstellung mit Lebenszyklusautomatisierung, gehostetem Schlüsselmanagement und Prüffunktionen kombinieren. Diese Verlagerung macht wiederkehrende Dienste wichtiger als einmalige Zertifikatskäufe und schafft Raum für Plattformen, die sich direkt in Entwicklungsworkflows integrieren. Hohe Hardwarekosten und das anhaltende Risiko der Kompromittierung privater Schlüssel bleiben wesentliche Hindernisse, insbesondere für kleinere Herausgeber und Organisationen in Regionen mit begrenzter Verfügbarkeit von Cloud-HSMs.
Wichtigste Erkenntnisse des Berichts
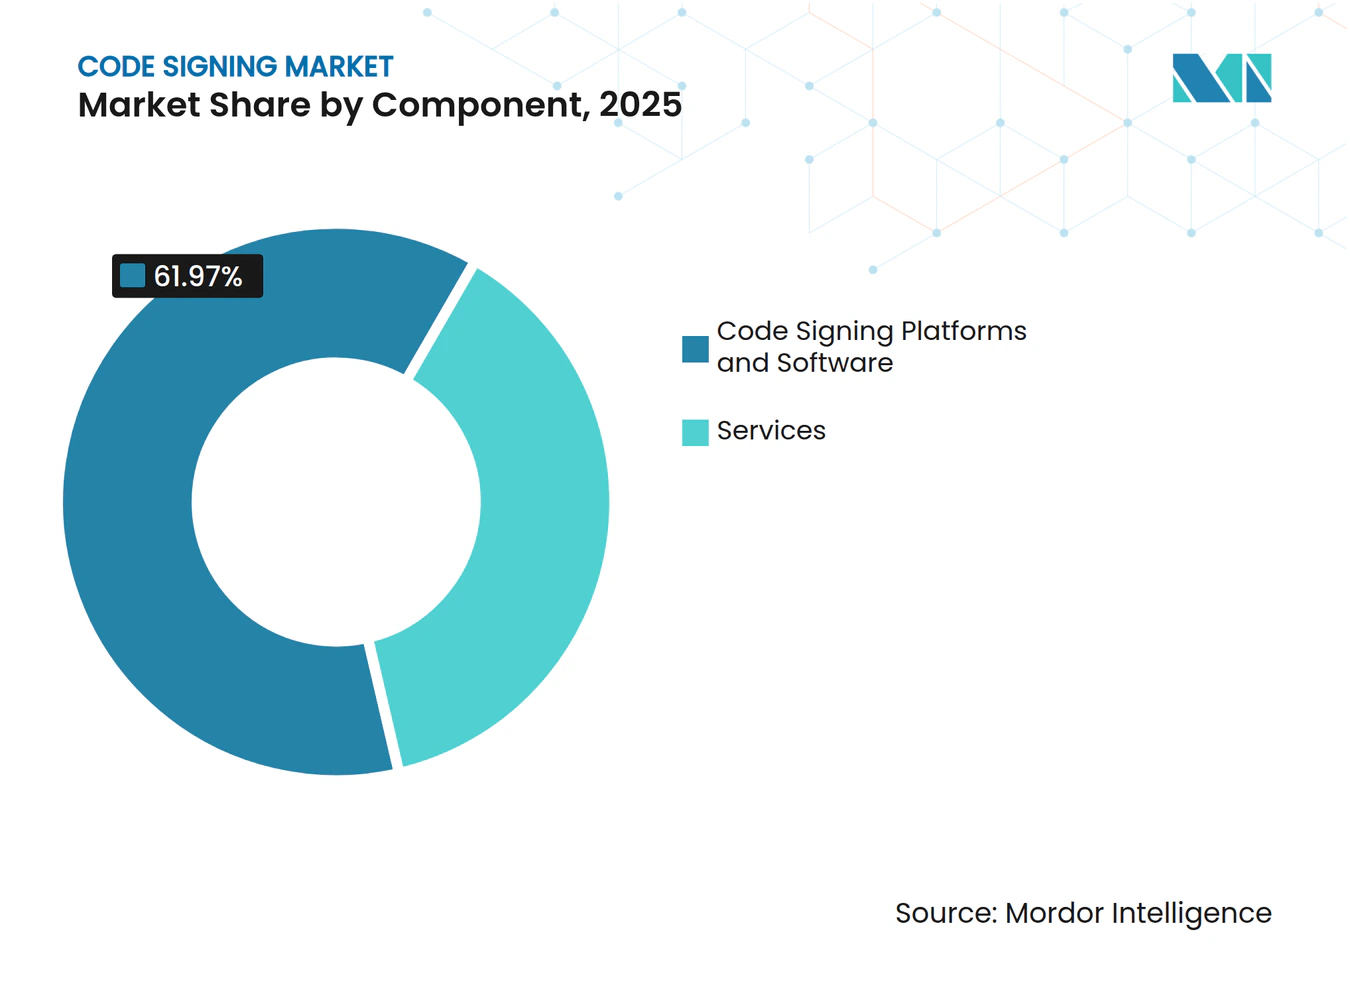
- Nach Komponente hielten Code-Signing-Plattformen und Software im Jahr 2025 einen Anteil von 61,97 % am Code-Signing-Markt, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 19,64 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Anteil von 63,84 % des Code-Signing-Markts auf die Cloud-basierte Bereitstellung, die bis 2031 voraussichtlich mit einer CAGR von 18,93 % wachsen wird.
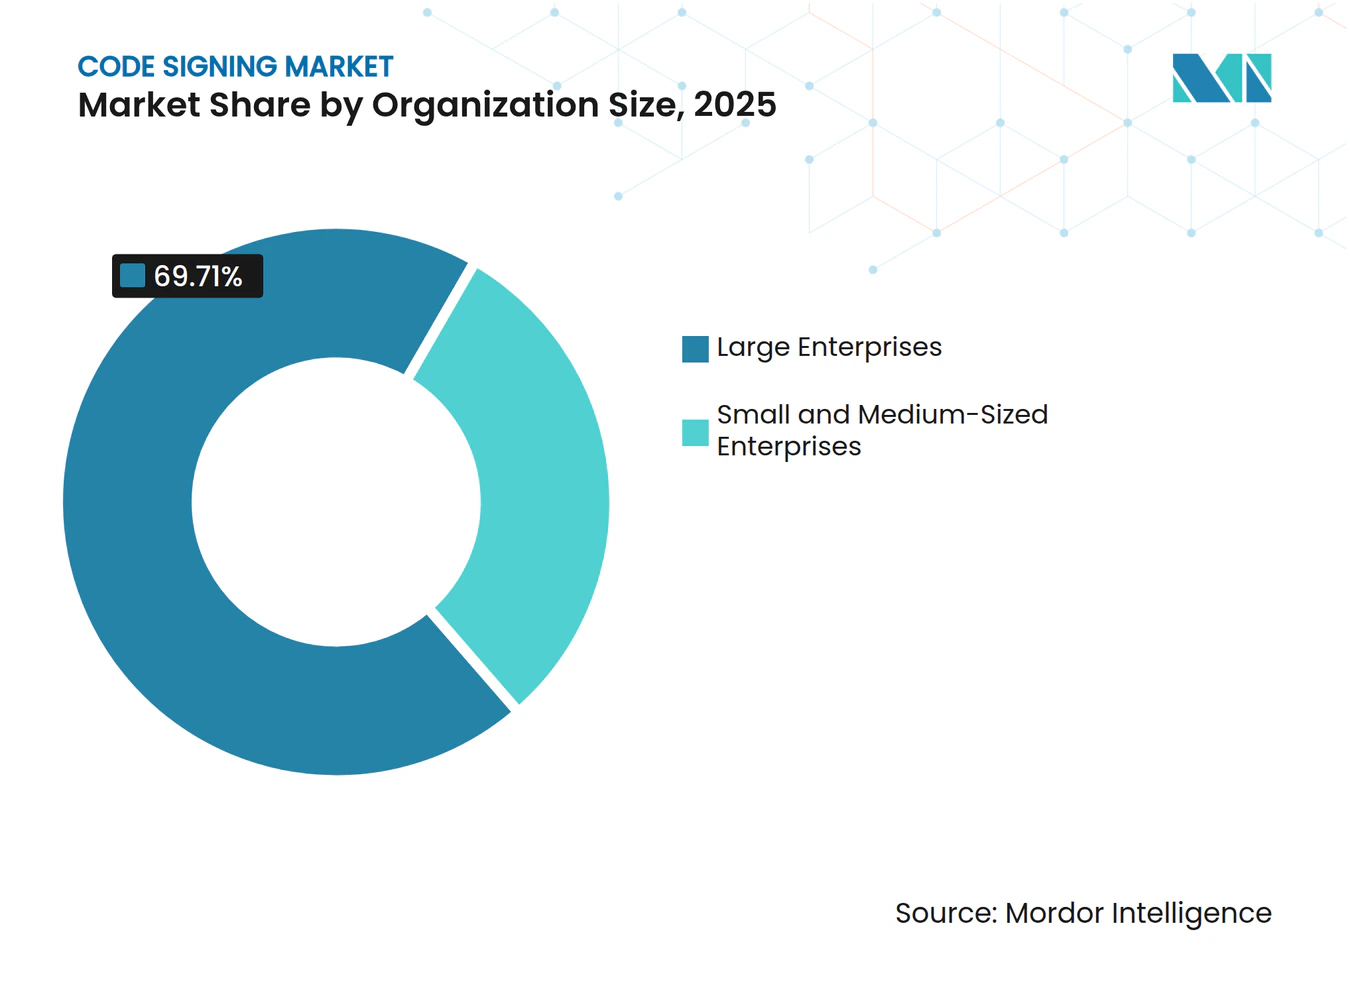
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 69,71 % am Code-Signing-Markt, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 20,21 % wachsen werden.
- Nach Endnutzer hielt der Bereich Informationstechnologie und Telekommunikation im Jahr 2025 einen Anteil von 31,28 % am Code-Signing-Markt, während BFSI bis 2031 voraussichtlich mit einer CAGR von 19,76 % wachsen wird.
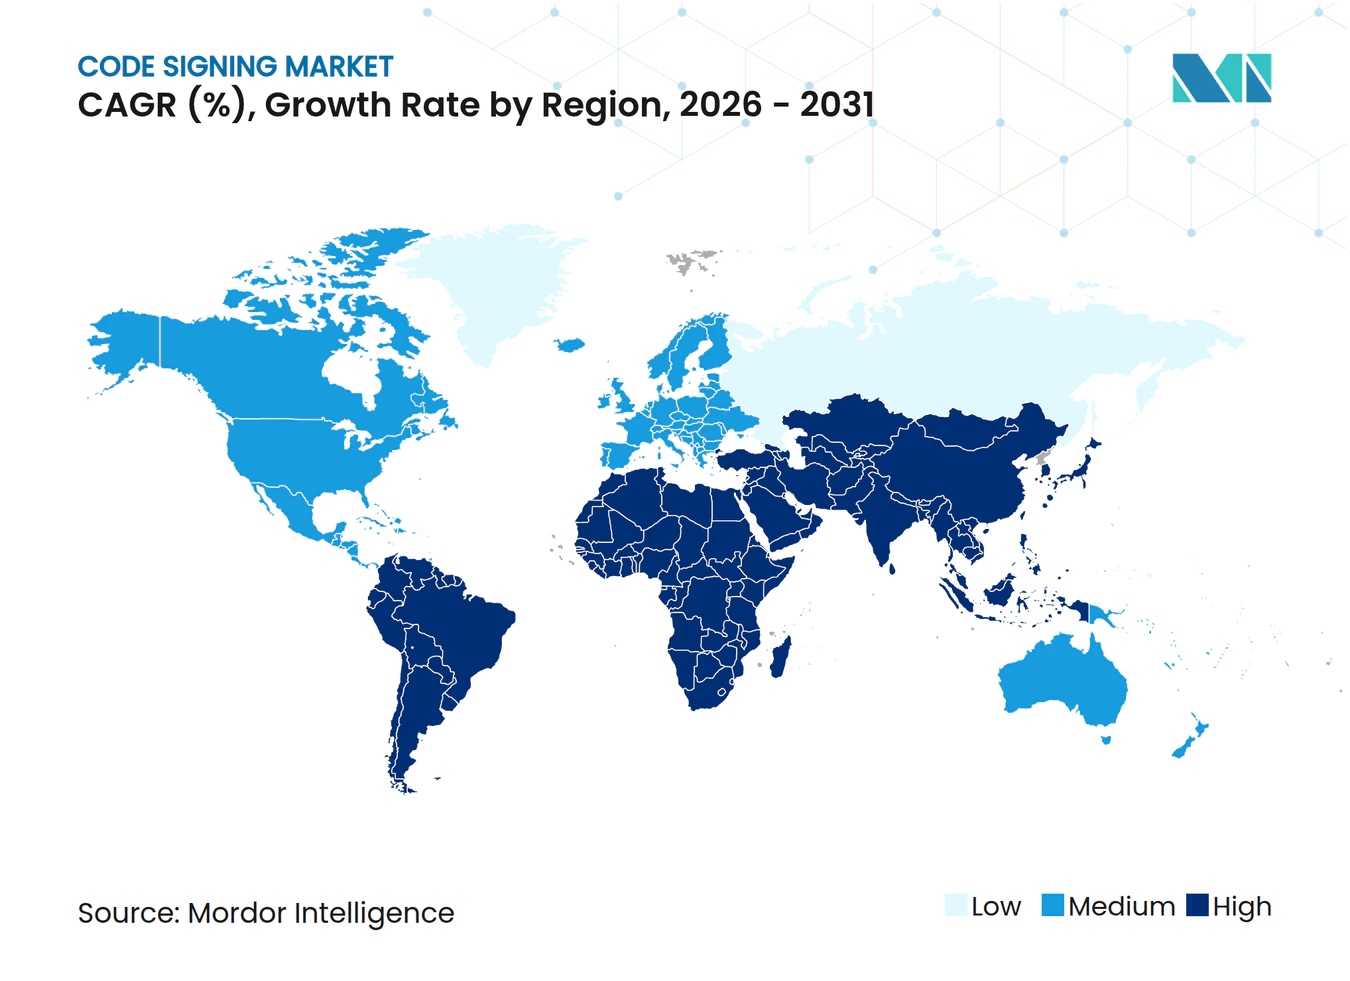
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 34,71 % am Code-Signing-Markt, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 21,86 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Sicherheitsvorschriften für Software-Lieferketten | +5.2% | Global, mit Führungsrolle von Nordamerika und der EU | Kurzfristig (≤ 2 Jahre) |
| DevSecOps und CI/CD-Signierungsautomatisierung | +3.9% | Nordamerika, Europa, APAC | Mittelfristig (2–4 Jahre) |
| Wachstum cloud-nativer, Container- und Edge-Software-Releases | +2.8% | Nordamerika, APAC | Mittelfristig (2–4 Jahre) |
| Integritätsanforderungen für vernetzte Geräte und eingebettete Firmware | +2.3% | APAC, Nordamerika, Europa | Langfristig (≥ 4 Jahre) |
| Zunehmende Vertrauenswarnungen und Anforderungen an den Herausgeberruf | +1.6% | Nordamerika, Europa | Kurzfristig (≤ 2 Jahre) |
| Kürzere Zertifikatsgültigkeit und wiederkehrender Rotationsbedarf | +1.3% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Sicherheitsvorschriften für Software-Lieferketten
Bundesbeschaffungsanforderungen und branchenspezifische Verpflichtungen erzeugen eine anhaltende Nachfrage im Code-Signing-Markt. Das Secure Software Development Framework des NIST identifiziert signierte Artefakte als Integritätspraxis für Software, die von US-Bundesbehörden verwendet wird. Die Executive Order 14144 wies den Federal Acquisition Regulation Council an, im Januar 2025 sichere Softwarepraktiken in die Beschaffungsanforderungen aufzunehmen. Das im Juli 2026 veröffentlichte Update des FBI und der CISA stellte fest, dass SBOM-Autorensignaturen die bestehende Code-Signing-Infrastruktur nutzen sollten.[1] Diese Anforderungen gehen über große Bundesauftragnehmer hinaus, da auch Lieferanten, die staatliche, kommunale und Verteidigungskunden bedienen, eine zuverlässige Software-Herkunft nachweisen müssen. Der Code-Signing-Markt bedient daher sowohl direkte Regierungslieferanten als auch kleinere Anbieter, die kompatible Kontrollen benötigen, um an der öffentlichen Beschaffung teilzunehmen.
DevSecOps und CI/CD-Signierungsautomatisierung
Hochleistungs-Entwicklungsteams benötigen zunehmend Signierungsprozesse, die den Release-Zeitplan nicht unterbrechen. Sigstores Cosign unterstützt schlüsselloses Signieren mit kurzlebigen OIDC-basierten Zertifikaten und lässt sich in gängige CI/CD-Umgebungen integrieren.[2] Dieser Ansatz reduziert die Abhängigkeit von langlebigen privaten Schlüsseln, die auf Entwickler-Workstations gespeichert sind. AWS führte im November 2025 Managed Signing in Amazon Elastic Container Registry ein und integrierte damit das Signieren von Container-Images in einen Cloud-Bereitstellungsworkflow. Der Code-Signing-Markt gewinnt, wenn das Signieren zu einem standardmäßigen Pipeline-Schritt wird und nicht mehr zu einer manuellen Aufgabe, die kurz vor dem Release erledigt wird. Abonnementdienste werden relevanter, da Teams kontinuierliche Integration, Richtlinienverwaltung und Erneuerungsunterstützung über wiederholte Releases hinweg benötigen.
Wachstum cloud-nativer, Container- und Edge-Software-Releases
Container, Microservices und serverlose Funktionen erhöhen die Anzahl digitaler Artefakte, die einen authentifizierten Ursprung benötigen. Ein einzelnes Release kann Container-Images, Helm-Charts, SBOMs, OCI-Artefakte und zugehörige Konfigurationsdateien umfassen. Das SLSA-Framework fordert eine Herkunftsnachverfolgung, die verifiziert und signiert werden kann, da die Sicherung der Software-Lieferkette ausgereifter wird. Organisationen, die große Kubernetes-Umgebungen betreiben, können daher bei jedem Release-Zyklus viele Signiervorgänge erzeugen. Remote-Edge-Umgebungen benötigen ebenfalls Verifizierungsmethoden, die ohne dauerhafte Cloud-Konnektivität funktionieren können. Der Code-Signing-Markt kann diesen Bedarf durch Architekturen decken, die öffentliche Schlüssel im Voraus verteilen, und durch Dienste, die Governance für nicht verbundene Bereitstellungen konzipieren.
Integritätsanforderungen für vernetzte Geräte und eingebettete Firmware
Vernetzte Produkte erfordern vertrauenswürdige Firmware-Updates während ihrer gesamten Betriebsdauer. Der EU Cyber Resilience Act, der im Dezember 2024 in Kraft trat, verpflichtet Hersteller, Cybersicherheitsrisiken für Produkte mit digitalen Elementen zu berücksichtigen. Die Meldepflichten gelten ab September 2026, während das breitere Anwendungsdatum der Dezember 2027 ist. Hersteller benötigen geschützte Signierschlüssel, Prüfpfade und Release-Workflows, die verhindern können, dass ein anfälliger Build signiert wird. Automobil- und Industriegerätehersteller benötigen zudem langfristige Schlüsselhierarchien, die zu erweiterten Produktlebenszyklen passen. Diese Bedingungen unterstützen die Nachfrage im Code-Signing-Markt nach verwalteter Schlüsselinfrastruktur und spezialisierten Implementierungsdienstleistungen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Kompromittierung privater Schlüssel und Risiko böswilliger Signierung | -1.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Hardware-gestützte Schlüsselspeicherung und HSM-Kostenbelastung | -1.5% | APAC, Südamerika, MEA | Mittelfristig (2–4 Jahre) |
| Komplexe Validierungs-, Erneuerungs- und Neuausstellungsworkflows | -1.0% | Global, Märkte mit hohem KMU-Anteil | Mittelfristig (2–4 Jahre) |
| Integration in Legacy-Build-Pipelines und Entwicklerreibung | -0.8% | Nordamerika, Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Kompromittierung privater Schlüssel und Risiko böswilliger Signierung
Die Kompromittierung privater Schlüssel kann das Vertrauen in den Code-Signing-Markt beschädigen, da mit einem gestohlenen Schlüssel signierte Software für Empfänger legitim erscheinen kann. Der bereitgestellte Vorfallsbericht identifizierte 14 bestätigte Kompromittierungen mit kommerziell bedeutenden Herausgebern im Jahr 2025 und 5 weitere Vorfälle im ersten Quartal 2026. Code-Signing-Anforderungen verpflichten Abonnenten, Schlüssel in konformer Hardware oder Cloud-Diensten zu schützen, aber prozedurale Erklärungen können nicht unabhängig jede Kontrolle auf Anwendungsebene nachweisen.[3] Eine Organisation kann daher Zertifikatsregeln erfüllen und dennoch einen Signierungsworkflow dem Missbrauch aussetzen. Dieses Risiko unterstreicht die Bedeutung von Richtliniendurchsetzung, Zugangskontrolle, Überwachung und schnellen Widerrufverfahren. Es macht Käufer auch vorsichtiger, eine Signatur allein als vollständige Integritätsgarantie zu betrachten.
Hardware-gestützte Schlüsselspeicherung und HSM-Kostenbelastung
Hardware-gestützte Schlüsselspeicherung kann für unabhängige Entwickler und kleine Softwareherausgeber kostspielig sein. Ein dediziertes On-Premises-HSM-Gerät kann vor Bereitstellungs-, Strom- und Wartungskosten 36.000 USD übersteigen. Cloud-HSM-Optionen reduzieren den anfänglichen Kapitalbedarf, verursachen jedoch wiederkehrende Gebühren für Schlüsselverwaltung und Signiervorgänge. Diese Gebühren können für Unternehmen, die eine große Anzahl von Artefakten signieren oder mehrere Entwicklungsumgebungen betreiben, erheblich werden. Begrenzte lokale Cloud-HSM-Verfügbarkeit und Latenzbedenken machen dieses Problem in Südamerika sowie im Nahen Osten und Afrika ausgeprägter. Der Code-Signing-Markt muss daher zugängliche gehostete Optionen anbieten, ohne die gleiche betriebliche Belastung wie dedizierte Hardware aufzuerlegen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Plattformdominanz verdeckt einen Wendepunkt bei DienstleistungenCode-Signing-Plattformen und Software hielten im Jahr 2025 einen Anteil von 61,97 % am Code-Signing-Markt innerhalb des Komponentensegments. Diese Position spiegelte die installierte Basis von Unternehmens-Signierungstools und Zertifizierungsstellen-Plattformlizenzen wider. Dienstleistungen werden bis 2031 voraussichtlich eine CAGR von 19,64 % verzeichnen. Zu diesen Dienstleistungen gehören verwaltetes Signieren, Implementierungsberatung, Lebenszyklusautomatisierungsabonnements und Unterstützung für Schlüsselverwaltungsprozesse. Die Anforderung einer Zertifikatsgültigkeit von 460 Tagen macht manuelle Erneuerungsprozesse schwerer aufrechtzuerhalten. Organisationen, die zuvor gelegentliche Erneuerungen verwalteten, benötigen nun eine regelmäßigere Zertifikatsrotation und Workflow-Überwachung.
Die daraus resultierende Veränderung begünstigt Dienste, die Signierungspipelines ohne manuelle Eingriffe verfügbar halten. AppViewX's Summer-2026-Release erweiterte die Zertifikat-Governance auf agentische KI-Workflows und verbreiterte damit die Palette verwalteter Anwendungsfälle. Anbieter können Signierungsorchestrierung, CI/CD-Integration, HSM-Verwaltung und Prüfberichterstattung in einem einzigen Angebot kombinieren. Diese Kombination kann dauerhaftere Kundenbeziehungen unterstützen als die Zertifikatsausstellung allein. Die Code-Signing-Branche verlagert daher einen Teil ihres Werts in Richtung laufender Lebenszyklusarbeit. Plattformprodukte bleiben zentral, aber die Dienstleistungserbringung wird immer enger mit zuverlässigen Software-Release-Vorgängen verknüpft.


Nach Bereitstellungsmodus:
Cloud-HSMs etablieren eine strukturelle FührungspositionDie Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Anteil von 63,84 % innerhalb des Bereitstellungssegments. Ihre Führungsposition spiegelte die Übereinstimmung zwischen gehosteten HSMs und CI/CD-Workflows wider, die skalierbaren Zugriff auf Signierschlüssel benötigen. Die Cloud-Bereitstellung beseitigt auch die physische Token-Logistik aus vielen Software-Release-Prozessen. On-Premises-Systeme bleiben in Regierungs-, Verteidigungs- und regulierten Finanzinstituten relevant. Diese Organisationen können Datenanforderungen, souveräne Schlüsselkontrolle oder die weitere Nutzung dedizierter HSM-Investitionen erfordern. Die Hybrid-Bereitstellung bietet eine weitere Option für Unternehmen, die Legacy-Build-Systeme neben cloud-nativen Umgebungen betreiben.
AWS führte im November 2025 Managed Signing in Amazon Elastic Container Registry ein und reduzierte damit eine wesentliche Einrichtungshürde für cloud-native Teams.[4] Der Dienst veranschaulicht die Richtung der Bereitstellung im Code-Signing-Markt, bei der Signierfunktionen in bestehende Infrastruktur integriert werden. Cloud-Systeme können eine zentralisierte Richtliniendurchsetzung unterstützen und gleichzeitig Entwicklungsteams ermöglichen, mit Release-Geschwindigkeit zu signieren. Hybride Arrangements können etablierte Kontrollen während einer schrittweisen Migration aufrechterhalten. Das Fehlen einer On-Premises-Option mit vergleichbarer betrieblicher Einfachheit verschafft gehosteten Diensten für viele Organisationen einen praktischen Vorteil. Souveränitätsbedürfnisse und regulatorische Einschränkungen werden dennoch die Nachfrage nach lokalen und gemischten Umgebungen aufrechterhalten.
Nach Unternehmensgröße:
KMU-Wachstum verändert das KundenprofilGroßunternehmen machten im Jahr 2025 einen Anteil von 69,71 % am Code-Signing-Markt im Segment Unternehmensgröße aus. Ausgereifte PKI-Programme, spezialisierte Sicherheitsteams und Finanzierung für HSMs unterstützten diese Position. Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 20,21 % wachsen. Betriebssystemanforderungen für signierte Binärdateien erweitern die Governance-Erwartungen auf unabhängige Entwickler und kleinere Herausgeber. Diese Unternehmen benötigen oft einen einfacheren Weg zu konformem Signieren als ein vollständiges Unternehmens-Zertifikatsverwaltungsprogramm. Ihre Anforderungen schaffen Nachfrage nach Cloud-Abonnements und entwicklerorientierten Onboarding-Prozessen.
Microsofts Trusted Signing unterstützt die Organisationsvalidierung und richtet sich mit gestuftem Servicezugang an kleinere Herausgeber. Keyfactors Signum-Angebot bietet ebenfalls einen Signing-as-a-Service-Ansatz, der für DevOps-Workflows konzipiert ist.[5] Kleinere Organisationen können ein erhebliches Zertifikatsvolumen generieren, auch wenn ihr durchschnittlicher Vertragswert geringer ist als der von Großunternehmen. Sie kaufen zu Beginn weniger wahrscheinlich umfassende Lebenszyklusverwaltungsplattformen. Der Code-Signing-Markt zieht daher sowohl Zertifizierungsstellen als auch Anbieter von Maschinenidentitäten in die Entwickler- und Mittelmarktsegmente. Einfachheit der Einführung, Supportqualität und Workflow-Kompatibilität werden den Wettbewerb um diese Kundenbasis prägen.

Nach Endnutzer:
BFSI-Dynamik verdeckt strukturelle DiversifizierungInformationstechnologie und Telekommunikation machten im Jahr 2025 einen Anteil von 31,28 % am Endnutzersegment aus. Der Sektor nutzt das Signieren für Softwareverteilung, Treiber-Updates, Container-Images und Geräte-Firmware. BFSI wird bis 2031 voraussichtlich mit einer CAGR von 19,76 % wachsen. Die ASC X9 PKI aktivierte im Juni 2025 ihre Produktions-Stammzertifizierungsstelle für Finanzsektor-Anwendungen, einschließlich Zahlungsnetzwerke, ATM-Authentifizierung und fintech-Anwendungen. Diese branchenspezifische Infrastruktur erweitert die Rolle des Signierens in finanziellen Workflows, die außerhalb kommerzieller Browser-Zertifikatsbeschränkungen operieren.
Die Gesundheits- und Biowissenschaftsbranche erfordert ebenfalls kryptografisches Signieren für klinische Software und Firmware medizinischer Geräte. ISO 17090-4:2026 legt Anforderungen für digitale Signaturen in Gesundheitsdokumenten fest, einschließlich grenzüberschreitender Zertifikatsvalidierung. Regierungs- und öffentliche Verwaltungsorganisationen erweitern die Nutzung von Software-Attestierungen und signierten SBOM-Anforderungen. Einzelhandels- und E-Commerce-Organisationen haben Integritätsbedürfnisse für mobile Anwendungen, während Industriefertigungsorganisationen geschützte Firmware für industrielle Steuerungssysteme benötigen. Diese Anwendungsfälle diversifizieren den Code-Signing-Markt über seine traditionelle Softwareherausgeber-Basis hinaus. Jede Branche bringt eigene Richtlinien, Betriebssysteme und Prüfanforderungen mit, die spezialisierte Dienstleistungen unterstützen können.
Geografische Analyse
Code-Signing-Markt Nordamerika
Nordamerika hatte im Jahr 2025 einen Anteil von 34,71 % am Code-Signing-Markt. Die Region vereint eine hohe Konzentration an Softwareentwicklung mit einer reifen Basis an Unternehmenskäufern im Bereich Sicherheit. Die US-amerikanischen Beschaffungsanforderungen haben zudem die Bedeutung signierter Artefakte für Lieferanten erhöht, die Bundesbehörden beliefern. Die Vereinigten Staaten machen den Großteil der regionalen Nachfrage aus, da Technologieunternehmen und große Konzerne eine zentralisierte Signing-Governance einführen. Kanada trägt durch grenzüberschreitende Softwareexporte und Cybersicherheitspraktiken bei, die an US-amerikanischen Standards ausgerichtet sind. Der Code-Signing-Markt in Nordamerika profitiert zudem von einer dichten Cloud-nativen Entwicklungsaktivität und etablierten DevSecOps-Programmen.
Code-Signing-Markt Europa und Amerika
Europa ist die zweitgrößte Region in der vorliegenden Analyse. Deutschland, das Vereinigte Königreich und Frankreich stützen die Nachfrage durch Unternehmenssoftwareaktivitäten, digitale Finanzinfrastruktur und den Einsatz etablierter PKI. Deutschlands Automobilfertigungsbasis benötigt sichere Signierung für Fahrzeugsoftware und Over-the-Air-Firmware-Updates. Diese Anforderungen können eine spezialisierte Nachfrage nach Embedded-Firmware-Signierung und langfristigen Schlüsselhierarchien erzeugen. Der Cyber Resilience Act bildet den regionalen politischen Rahmen für Hersteller, die digital aktivierte Produkte auf dem EU-Markt platzieren. Südamerika bleibt kleiner, wobei Brasilien und Mexiko die Einführung durch Softwareexporte und die Digitalisierung des Finanzsektors vorantreiben.
Code-Signing-Markt APAC und MEA
Für den asiatisch-pazifischen Raum wird bis 2031 ein CAGR von 21,86 % prognostiziert – die höchste Rate unter den geografischen Segmenten. Rasante Cloud-Einführung, staatliche Cybersicherheitsanforderungen und eine wachsende Softwareentwicklungsaktivität unterstützen das Wachstum der Region. Indiens exportorientierte Software- und IT-Dienstleistungsunternehmen benötigen Signing-Praktiken, die den Anforderungen internationaler Käufer entsprechen. Chinas Sicherheitsvorschriften für kritische Infrastrukturen schreiben laufende Signing-Anforderungen für relevante Softwarebereitstellungen vor. Japan und Südkorea investieren in Post-Quanten-fähige Signing-Infrastruktur und fördern damit die Nachfrage nach zugelassenen Algorithmenfähigkeiten. Malaysia, Indonesien und Thailand weiten digitale Regierungsprogramme und fintech-Programme aus, was die Relevanz verwalteter Signing-Dienste erhöht. Die Nachfrage im Nahen Osten und Afrika konzentriert sich auf die Vereinigten Arabischen Emirate und Saudi-Arabien, angetrieben durch nationale Programme zur digitalen Transformation.
Wettbewerbslandschaft
Marktkonzentration
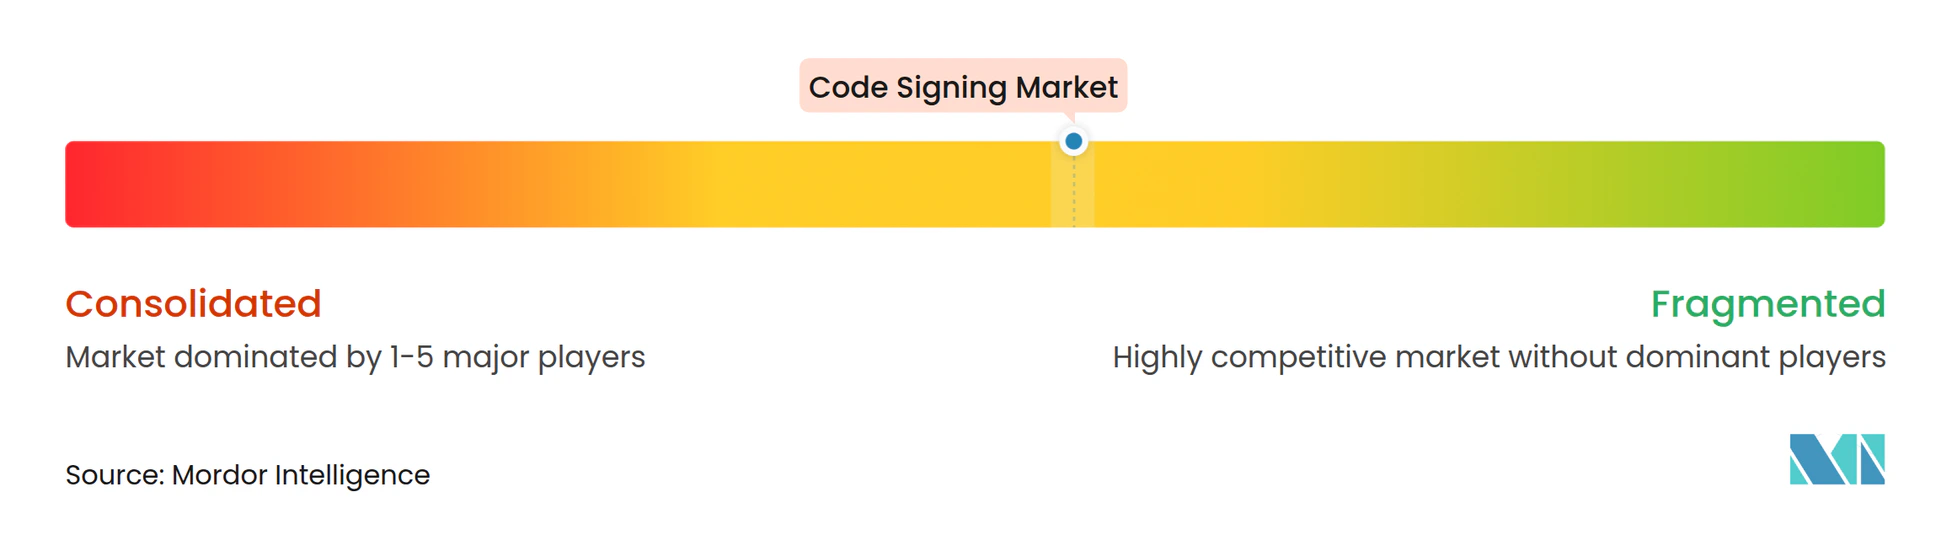
Der Code-Signing-Markt ist mäßig konzentriert, mit einer dualen Struktur aus Zertifizierungsstellen und Plattformen für die Verwaltung von Maschinenidentitäten. Zertifizierungsstellen konkurrieren durch Trust-Store-Abdeckung, Ausstellungskapazität und etablierte Kundenbeziehungen. Plattformen für Maschinenidentitäten konkurrieren durch Lebenszyklusautomatisierung, Richtlinienverwaltung und Integration in Entwicklungsprozesse. Die Anforderung einer Zertifikatsgültigkeit von 460 Tagen erhöht die Bedeutung der Erneuerungsautomatisierung und der Verwaltung von Prüfpfaden. Diese Anforderung reduziert den relativen Wert einer langen Zertifikatslaufzeit und legt größeres Gewicht auf den operativen Support. Anbieter, die Ausstellung, Schlüsselverwaltung und Governance verbinden, können eine vollständigere Antwort auf wiederkehrende Lebenszyklusarbeit bieten.
Sectigo erwarb im Januar 2025 das öffentliche Zertifikatsgeschäft von Entrust. Sectigo schloss anschließend bis September 2025 die Migration von mehr als 500.000 Zertifikaten auf den Sectigo Certificate Manager ab. Die Transaktion zeigte, wie Zertifizierungsstellen Konsolidierung nutzen können, um den Unternehmensmaßstab zu erhöhen und Automatisierungsfähigkeiten zu stärken. Keyfactor kündigte im Juli 2026 seine Absicht an, Cofide zu erwerben, und erweiterte damit seinen Trust-Control-Ansatz auf Workload- und KI-Agenten-Identitäten.[6] AppViewX startete im Juni 2026 Agent Identity Security und kombinierte dabei Agenten-Governance mit seinen PKI-Fähigkeiten. Diese Maßnahmen zeigen, dass führende Plattformen ihren Anwendungsbereich über die konventionelle Zertifikatsausstellung hinaus erweitern.
CyberArk-Venafi führte im Oktober 2024 Unterstützung für ML-DSA und SLH-DSA für post-quanten Code Signing ein. Dies unterstützt Organisationen, die post-quanten Ansätze neben bestehenden RSA-Workflows testen müssen. Das Signieren von Automobil-Firmware bleibt ein Bereich, in dem lange Gerätelebenszyklen ein spezialisiertes Management von Schlüsselhierarchien erfordern. Organisationen, die zu post-quanten Methoden übergehen, müssen während des Übergangs auch parallele Signierungsumgebungen verwalten. Diese Bedürfnisse schaffen Raum für Anbieter mit starker kryptografischer Agilität und Implementierungsfähigkeiten. Die verfügbaren Informationen beschreiben ein mäßig bis stark wettbewerbsorientiertes Umfeld, anstatt einen Markt, der von einem einzigen Anbieter dominiert wird. Der Konzentrationsgrad basiert daher auf der Mehranbieterstuktur des Markts und nicht auf nicht gemeldeten kombinierten Marktanteilsdaten.
Marktführer im Code-Signing-Bereich
-
DigiCert, Inc.
-
Sectigo Limited
-
GlobalSign NV
-
SSL Corporation
-
Entrust Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Code-Signing-Markt Unternehmen in diesem Bericht
- DigiCert, Inc.
- Sectigo Limited
- GlobalSign NV
- SSL Corporation
- Entrust Corporation
- Asseco Data Systems S.A.
- IdenTrust, Inc.
- ACTALIS S.p.A.
- SwissSign AG
- HARICA S.A.
- Buypass AS
- WISeKey International Group AG
- Trustwave Holdings, Inc.
- Keyfactor, Inc.
- Venafi, Inc.
- Fortanix, Inc.
- AppViewX, Inc.
- SignPath GmbH
- Codemagic, Inc.
- Appdome Ltd.
- InfoCert S.p.A.
- Camerfirma S.A.
- Certigna SAS
- Intesi Group S.p.A.
- Ascertia Limited
Neueste Industrielle Entwicklungen in Code-Signing-Markt
- September 2026: Fujitsu ging eine Partnerschaft mit DigiCert ein, um Implementierungs-, Integrations- und verwaltete Dienste für die DigiCert ONE-Plattform in Australien und Neuseeland bereitzustellen und damit das automatisierte Zertifikatslebenszyklusmanagement auf Fujitsus rund 6.000 ANZ-Unternehmenskunden auszuweiten.
- August 2026: Microsoft veröffentlichte Leitlinien zur nächsten Generation des Windows Code Signing und bestätigte einen Übergang zu RSA-3072- und SHA-384-Konfigurationen bis Ende 2026 sowie eine geplante Umstellung auf post-quanten Signierungsstandards im Jahr 2027. Anwendungsanbietern wurde empfohlen, die Zertifikatsvalidierungslogik vor dem Austausch der Windows Production CA zu aktualisieren, der mit dem Ablauf der PCA 2011 im Oktober 2026 zusammenfällt.
- Juli 2026: Keyfactor kündigte seine Absicht an, das im Vereinigten Königreich ansässige Cofide zu erwerben, eine auf offenen Standards basierende Workload-Identitätsplattform, die kurzlebige kryptografische Identitäten für Cloud-Workloads und KI-Agenten unter Verwendung von SPIFFE, OAuth und OIDC ausstellt. Die Übernahme erweitert Keyfactors Trust Control Plane von Code Signing und Maschinenidentität auf die Governance von KI-Agenten und positioniert das Unternehmen an der Schnittstelle von PKI-Infrastruktur und autonomer Workload-Sicherheit.
- Juni 2026: AppViewX startete Agent Identity Security, ein Produkt, das KI-Agenten unternehmensweit mithilfe nativer PKI-Fähigkeiten erkennt, verwaltet und überwacht. Das Produkt integriert KI-Stücklistenverwaltung, Lagebeurteilung gemäß NIST AI RMF und EU AI Act-Anforderungen sowie adaptive, aufgabenbasierte Zugriffskontrollen in AppViewX's bestehende Code-Signing- und Zertifikatslebenszyklusverwaltungsplattform.
Globaler Berichtsumfang des Code-Signing-Markts
Der Code-Signing-Markt umfasst Zertifizierungsstellen und zugehörige Tools, die Code-Signing-Zertifikate ausstellen und Entwicklern ermöglichen, Software-Binärdateien, Skripte, Treiber und Updates kryptografisch zu signieren. Diese Zertifikate verifizieren die Identität des Herausgebers und stellen die Code-Integrität sicher, helfen dabei, Manipulationen und Malware-Verbreitung zu verhindern, und erfüllen Plattformanforderungen von Anbietern wie Microsoft, Apple und Google.
Der Bericht zum Code-Signing-Markt ist segmentiert nach Komponente (Code-Signing-Plattformen und Software sowie Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzer (Informationstechnologie und Telekommunikation, Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung, Einzelhandel und E-Commerce, Industriefertigung und sonstige Endnutzer) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Code-Signing-Plattformen und Software |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Informationstechnologie und Telekommunikation |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| Einzelhandel und E-Commerce |
| Industriefertigung |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Nach Komponente | Code-Signing-Plattformen und Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Cloud-basiert | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Endnutzer | Informationstechnologie und Telekommunikation | ||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und öffentliche Verwaltung | |||
| Einzelhandel und E-Commerce | |||
| Industriefertigung | |||
| Sonstige Endnutzer | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Code-Signing-Markt?
Die Marktgröße des Code-Signing-Markts wird voraussichtlich 356,26 Millionen USD im Jahr 2025 und 408,7 Millionen USD im Jahr 2026 betragen und bis 2031 einen Wert von 888,73 Millionen USD erreichen, mit einer CAGR von 16,81 % von 2026 bis 2031.
Was treibt die Nachfrage nach Code-Signing-Diensten an?
Bundesbeschaffungspraktiken, EU-Produktsicherheitsvorschriften, CI/CD-Automatisierung und eine zunehmende Anzahl von Releases cloud-nativer Software erweitern die Nachfrage.
Welche Code-Signing-Komponente wächst am schnellsten?
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 19,64 % wachsen, da Organisationen verwaltetes Signieren und Lebenszyklusautomatisierung benötigen.
Warum werden Cloud-basierte Code-Signing-Plattformen häufig genutzt?
Die Cloud-basierte Bereitstellung hielt im Jahr 2025 einen Anteil von 63,84 %, da sie skalierbares Signieren innerhalb von CI/CD-Workflows unterstützt und das Management physischer Token reduziert.
Welche Region wird beim Code Signing voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 21,86 % wachsen, unterstützt durch Cloud-Einführung und expandierende Softwareentwicklungsaktivitäten.
Was kann die Einführung von Code-Signing-Lösungen einschränken?
Das Risiko der Kompromittierung privater Schlüssel und die Kosten für hardware-gestützte Schlüsselspeicherung können die Einführung einschränken, insbesondere bei kleineren Herausgebern.