
Tamanho e Participação do Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM)
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 3.99 Bilhões de dólares |
| Tamanho do Mercado (2032) | 13.04 Bilhões de dólares |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM) por Mordor Intelligence
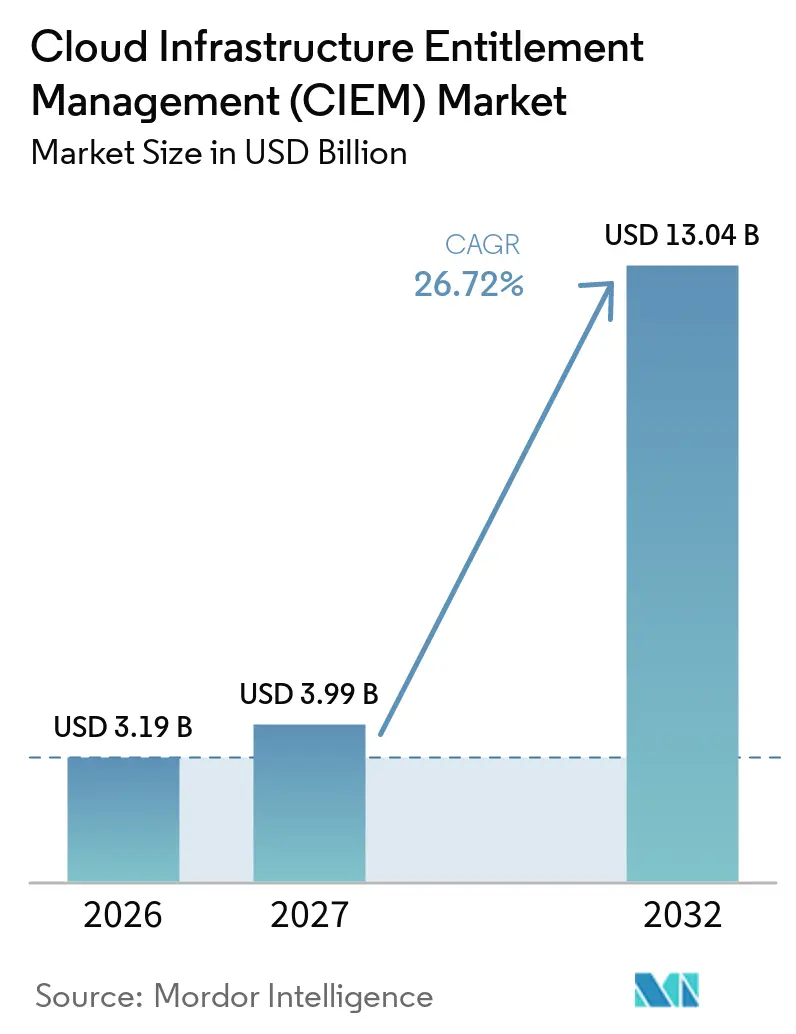
O tamanho do mercado de gestão de direitos de infraestrutura em nuvem está projetado em 3,19 bilhões de USD em 2026, 3,99 bilhões de USD em 2027, e deve atingir 13,04 bilhões de USD até 2032, crescendo a um CAGR de 26,72% de 2027 a 2032. O mercado de gestão de direitos de infraestrutura em nuvem está em expansão à medida que as empresas operam cargas de trabalho em nuvens públicas, ambientes privados, plataformas de software e sistemas legados que utilizam diferentes modelos de permissão, tornando mais difícil manter uma visão completa do acesso efetivo. No mercado de gestão de direitos de infraestrutura em nuvem, as permissões são frequentemente emitidas para trabalhos de desenvolvimento, automação, integração de terceiros ou necessidades operacionais temporárias, permanecendo ativas após o término de sua finalidade original porque as equipes não dispõem de um processo de revisão contínua. A demanda também é moldada por obrigações mais rígidas de controle de acesso em serviços financeiros, saúde, governo e outros setores que lidam com informações sensíveis, uma vez que essas organizações precisam conectar a governança de acesso a registros confiáveis para testes de controle e atividades de auditoria. Os fornecedores estão respondendo combinando descoberta de direitos, recomendações de privilégio mínimo, controles de identidade de máquina e remediação automatizada em plataformas de segurança em nuvem mais amplas, permitindo que as equipes de segurança avaliem permissões em contas, recursos, usuários humanos e cargas de trabalho automatizadas. O mercado de gestão de direitos de infraestrutura em nuvem também é afetado por aquisições de plataformas e integração de produtos, pois os compradores avaliam cada vez mais as capacidades de direitos ao lado de proteção em nuvem, governança de identidade, detecção de ameaças, gestão de acesso privilegiado e segurança de identidade de máquina.
Principais Conclusões do Relatório
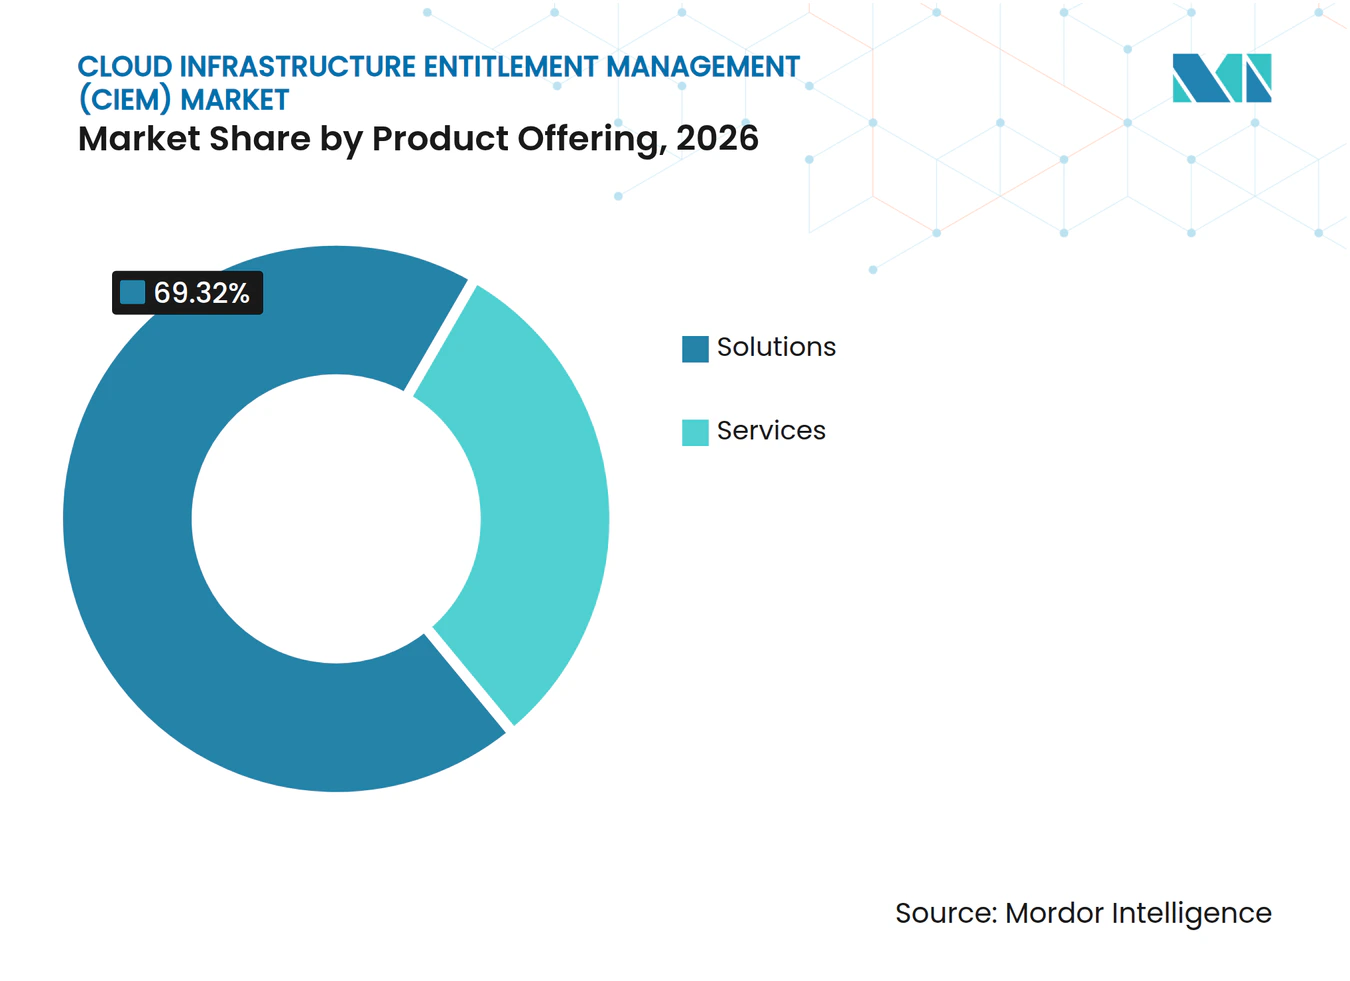
- Por oferta de produto, as soluções detinham 69,32% da participação do mercado de gestão de direitos de infraestrutura em nuvem em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 28,43% até 2032.
- Por modelo de implantação, a nuvem representou 79,34% da participação do mercado de gestão de direitos de infraestrutura em nuvem em 2026, enquanto a nuvem híbrida está projetada para avançar a um CAGR de 28,21% até 2032.
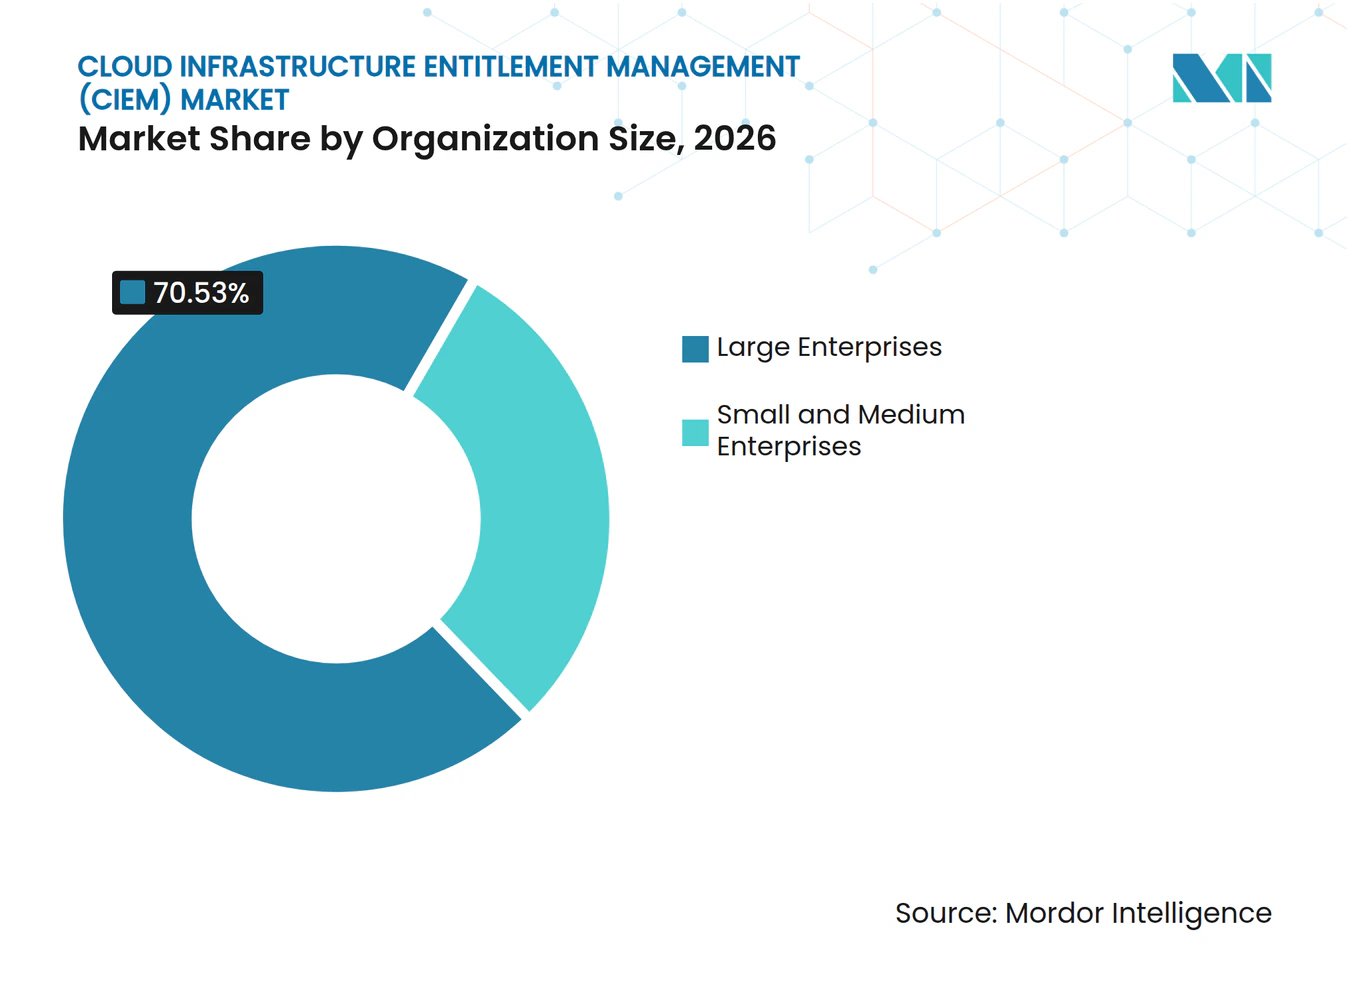
- Por tamanho de organização, as grandes empresas detinham 70,53% de participação em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 29,17% até 2032.
- Por aplicação, o BFSI detinha 26,94% de participação em 2026, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 30,12% até 2032.
- Por geografia, a América do Norte detinha 42,31% de participação em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 29,84% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Expansão de Ambientes Multi-Nuvem e Nuvem Híbrida | +6.5% | Global, particularmente América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escalada do Risco de Identidade Humana e Não Humana | +5.8% | Global, maior concentração na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Adoção de Zero Trust e Privilégio Mínimo | +5.2% | América do Norte e UE, ganhos iniciais na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Pressão Regulatória para Governança Contínua de Acesso | +4.8% | UE, América do Norte, expandindo para Ásia-Pacífico e Oriente Médio | Médio prazo (2-4 anos) |
| Análise e Remediação de Direitos Impulsionadas por IA | +2.9% | América do Norte, núcleo da Ásia-Pacífico, expansão para Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Proliferação de Identidade de Máquina e Agentes de IA | +2.5% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Ambientes Multi-Nuvem e Nuvem Híbrida
O mercado de gestão de direitos de infraestrutura em nuvem é sustentado por empresas que utilizam múltiplos hiperescaladores e mantêm cargas de trabalho selecionadas em ambientes privados. Cada plataforma de nuvem adicionada traz um conjunto distinto de usuários, funções, políticas, contas de serviço e permissões herdadas que as equipes de segurança precisam compreender em conjunto. A pesquisa multicloud da SANS de 2025 constatou que 95% dos entrevistados consideravam a gestão de identidade e direitos entre provedores de nuvem pelo menos um desafio menor, enquanto a coordenação de funções entre plataformas estava entre as tarefas de segurança em nuvem mais difíceis. As permissões emitidas para automação temporária podem persistir após o término da tarefa, criando caminhos de acesso sem finalidade comercial atual. A Microsoft afirma que suas capacidades nativas de CIEM fornecem uma visão unificada de permissões no Azure, AWS e Google Cloud, o que reflete o valor operacional de uma visão consolidada de permissões. Os ambientes híbridos tornam o problema mais difícil porque os diretórios locais e os sistemas de identidade em nuvem não foram projetados como um único framework de permissões.
Escalada do Risco de Identidade Humana e Não Humana
O mercado de gestão de direitos de infraestrutura em nuvem também está sendo moldado pelo número crescente de contas de serviço, chaves de API, identidades de carga de trabalho e credenciais utilizadas por sistemas automatizados. A CyberArk relatou em 2025 que as identidades de máquina superam as identidades humanas em mais de 80 para 1, e 79% das organizações esperavam um crescimento adicional em identidades não humanas.[1] A mesma pesquisa relatou que 68% das organizações não possuíam controles de segurança de identidade para sistemas de IA, deixando uma lacuna significativa de governança à medida que as organizações introduzem agentes de IA. A OWASP identificou credenciais desnecessárias de longo prazo e contas de serviço com excesso de privilégios como os principais riscos de identidade não humana em suas diretrizes de 2025. Essas identidades frequentemente recebem acesso amplo quando são criadas, porque os processos de automação requerem operação confiável em sistemas conectados. As ferramentas de CIEM podem identificar acessos não utilizados, mapear permissões efetivas e apoiar controles de privilégio mínimo tanto para pessoas quanto para cargas de trabalho automatizadas.
Adoção de Zero Trust e Privilégio Mínimo
O mercado de gestão de direitos de infraestrutura em nuvem se beneficia quando as organizações transformam programas de Zero Trust em políticas de acesso operacionais em vez de declarações estratégicas. O privilégio mínimo exige que as organizações limitem o acesso aos sistemas e ações necessários para uma tarefa definida e, em seguida, revisem esse acesso à medida que a infraestrutura e as funções mudam. Esse trabalho é difícil em grandes ambientes de nuvem porque uma única política de identidade pode ser atribuída a muitas funções e recursos. Uma pesquisa da StrongDM de 2025 constatou que 67% dos profissionais de segurança cibernética classificaram a gestão de identidade e acesso e a criptografia de dados entre suas principais prioridades de Zero Trust. O NIST SP 800-53 inclui controles para separação de funções e privilégio mínimo, e esses requisitos são relevantes para ambientes federais que utilizam programas de segurança baseados em FedRAMP. A análise automatizada de direitos oferece às organizações uma maneira prática de identificar permissões que não correspondem a um modelo de acesso aprovado.
Pressão Regulatória para Governança Contínua de Acesso
O mercado de gestão de direitos de infraestrutura em nuvem recebe suporte de regulamentações que exigem que as organizações demonstrem acesso controlado a sistemas e dados sensíveis. A Comissão Europeia afirma que a NIS2 tem como objetivo fortalecer a segurança cibernética em setores críticos e abrange medidas de gestão de riscos para as entidades relevantes. A Alemanha concluiu sua implementação nacional da NIS2 em dezembro de 2025, aumentando a relevância para organizações que precisam de governança de acesso documentada. O GDPR, a HIPAA, o PCI DSS e o SOX criam expectativas de auditoria sobrepostas para organizações que detêm informações pessoais, de pagamento, de saúde ou financeiras. O monitoramento contínuo e as trilhas de auditoria podem reduzir o ônus de coletar evidências de contas de nuvem e ferramentas de segurança desconectadas. A necessidade resultante não se limita às equipes de conformidade, pois os grupos de tecnologia, risco e segurança dependem de registros de acesso que possam ser revisados e explicados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração entre Modelos de Permissão em Nuvem | -3.8% | Global, particularmente mercados com uso intensivo de multi-nuvem na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Habilidades Limitadas em CIEM e Baixo Conhecimento dos Compradores | -2.9% | Mercados emergentes na América do Sul, Oriente Médio e África, Ásia-Pacífico de segundo nível | Longo prazo (≥ 4 anos) |
| Risco Operacional Decorrente do Dimensionamento Incorreto de Permissões | -1.8% | Global | Médio prazo (2-4 anos) |
| Convergência de Recursos em Plataformas CNAPP e IAM | -1.5% | América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração entre Modelos de Permissão em Nuvem
O mercado de gestão de direitos de infraestrutura em nuvem enfrenta uma barreira prática de adoção porque AWS, Azure e Google Cloud utilizam estruturas de permissão diferentes. As equipes de segurança precisam conectar essas estruturas a diretórios existentes, controles de aplicativos, ferramentas de monitoramento de segurança e processos de aprovação internos antes que uma plataforma produza recomendações confiáveis. A Aviatrix relatou em 2025 que 67% dos líderes de TI empresarial dos EUA pesquisados tiveram dificuldades para integrar ferramentas de segurança em nuvem com sua pilha de segurança mais ampla.[2] As organizações podem exigir programas de implementação estendidos antes de confiar nas recomendações de dimensionamento de direitos de acesso para cargas de trabalho de produção importantes. A pesquisa da SANS também identificou a gestão de identidade e direitos em multi-nuvem como um desafio comum, mesmo entre organizações que reconhecem sua importância. Integrações complexas podem atrasar a realização de valor e tornar os projetos vulneráveis a mudanças de orçamento, atenção da liderança ou prioridades de plataforma.
Habilidades Limitadas em CIEM e Baixo Conhecimento dos Compradores
O mercado de gestão de direitos de infraestrutura em nuvem é restringido onde as organizações não possuem equipes que compreendam arquitetura em nuvem, engenharia de identidade e operações de segurança em conjunto. A Aviatrix constatou que 69% das organizações pesquisadas relataram escassez de pessoal de segurança qualificado capaz de gerenciar ambientes de nuvem complexos. A configuração eficaz requer que os profissionais distingam permissões excessivas de acessos que são legitimamente amplos para um pipeline de automação ou serviço crítico. Em muitas organizações de médio porte, os compradores ainda agrupam o CIEM com a gestão de acesso privilegiado ou governança de identidade, mesmo que a visibilidade de direitos em nuvem sirva a uma finalidade operacional diferente. A restrição é mais pronunciada na América do Sul, no Oriente Médio e na África, e nos mercados de segundo nível da Ásia-Pacífico, onde o suporte especializado de implementação é menos estabelecido. Serviços liderados por fornecedores, interfaces mais simples e orientações de implementação mais claras podem reduzir essa barreira, mas não eliminam a necessidade de habilidades locais de segurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta de Produto:
O Crescimento dos Serviços Reflete a Demanda por Suporte EspecializadoAs soluções detinham 69,32% do mercado de gestão de direitos de infraestrutura em nuvem em 2026, refletindo a necessidade de software que descubra e avalie continuamente as permissões em ambientes de nuvem complexos à medida que as equipes implantam infraestrutura, adicionam aplicativos, criam contas de serviço e atualizam políticas de nuvem. O monitoramento persistente ajuda as equipes de segurança a encontrar acesso excessivo sem depender de revisões intermitentes ou projetos de consultoria, enquanto uma visão consolidada mostra as permissões efetivas em vez de apenas as permissões inicialmente atribuídas a uma identidade. Grandes empresas com equipes de segurança em nuvem estabelecidas geralmente priorizam licenças que fornecem visibilidade automatizada em muitas contas, assinaturas, ambientes e unidades de negócios, uma vez que as relações de acesso podem mudar sempre que uma arquitetura de aplicativo ou carga de trabalho de desenvolvimento é alterada. O setor de gestão de direitos de infraestrutura em nuvem se beneficia de produtos que identificam padrões de acesso no ritmo das operações em nuvem e permitem que os compradores mantenham o controle sobre políticas, fluxos de trabalho de aprovação e escolhas de remediação. Esse foco em software reflete a necessidade prática de avaliar permissões continuamente à medida que responsabilidades, infraestrutura, processos de automação e relações de serviço mudam.
Os serviços estão projetados para expandir a um CAGR de 28,43% de 2027 a 2032 porque as organizações frequentemente precisam de ajuda com configuração, uso operacional, rotação de credenciais, acesso just-in-time, gestão do ciclo de vida de identidade não humana e governança de agentes de IA. A SailPoint introduziu sua plataforma Agentic Fabric em 2026, ilustrando a direção do investimento dos fornecedores em capacidades de governança de identidade com suporte de IA que podem ser incorporadas em pilhas de soluções mais amplas.[3] A fronteira entre software e serviços profissionais está se tornando menos distinta quando uma plataforma inclui orientação, operações gerenciadas e fluxos de trabalho de remediação, mas as organizações ainda precisam definir as políticas de acesso que governam seus próprios sistemas críticos. Os serviços também auxiliam compradores que precisam conectar a governança de direitos com evidências de auditoria, controles internos, operações de segurança e requisitos de implementação que suas equipes internas não conseguem gerenciar sozinhas. O tamanho do mercado de gestão de direitos de infraestrutura em nuvem para serviços está projetado para expandir a um CAGR de 28,43% entre 2027 e 2032, refletindo a necessidade de suporte especializado ao lado da análise de direitos liderada por software.


Por Modelo de Implantação:
A Nuvem Híbrida Responde às Necessidades de Cargas de Trabalho RegulamentadasA implantação em nuvem detinha 79,34% de participação em 2026, refletindo o uso de ferramentas entregues como SaaS que podem verificar permissões em grandes contas de nuvem sem infraestrutura local, ao mesmo tempo em que oferecem às organizações distribuídas visibilidade consistente em assinaturas, contas e projetos. A entrega em nuvem pode simplificar as atualizações de análise de direitos e fluxos de trabalho de remediação à medida que os fornecedores adicionam cobertura para novos serviços, o que importa onde a infraestrutura é alterada frequentemente por meio de processos de desenvolvimento automatizados. O mercado de gestão de direitos de infraestrutura em nuvem depende dessas plataformas porque os ambientes de nuvem pública criam muitas relações de identidade entre pessoas, cargas de trabalho, aplicativos, parceiros externos e credenciais de máquina que as equipes centrais de segurança precisam revisar. Um modelo entregue em nuvem suporta avaliação contínua sem exigir instalações de software separadas em cada unidade de negócios, o que pode ajudar uma função central a aplicar práticas comuns de governança em um grande ambiente operacional. A posição de liderança da implantação em nuvem reflete operações de segurança nativas em nuvem maduras, embora não elimine a necessidade de integrar ferramentas de direitos com diretórios, sistemas de políticas e processos de governança existentes.
A nuvem híbrida está projetada para expandir a um CAGR de 28,21% de 2027 a 2032, à medida que organizações regulamentadas mantêm cargas de trabalho selecionadas no local por razões de soberania de dados, segurança ou operacionais, enquanto expandem o uso de nuvem pública. Esse arranjo exige que as organizações governem o Active Directory, sistemas de identidade em nuvem e controles de acesso a software que foram desenvolvidos separadamente, criando potenciais lacunas quando políticas, registros de identidade e dados de auditoria são armazenados em sistemas diferentes. A Orca Security anunciou proteção em tempo de execução para ambientes de nuvem híbrida e privada em julho de 2025, indicando atenção contínua do produto a implantações que se estendem além da infraestrutura de nuvem pública. Os requisitos da NIS2 da Alemanha e o framework revisado de proteção de informações pessoais da Coreia do Sul apoiaram o interesse em arquiteturas que mantêm dados selecionados de identidade e auditoria dentro das fronteiras nacionais, mesmo quando as organizações utilizam serviços de nuvem pública para outras cargas de trabalho. O tamanho do mercado de gestão de direitos de infraestrutura em nuvem para nuvem híbrida está projetado para expandir a um CAGR de 28,21% entre 2027 e 2032 porque a governança deve cobrir a retenção de cargas de trabalho locais e a adoção de nuvem pública ao mesmo tempo.
Por Tamanho de Organização:
Compradores Menores Ganham Acesso por Meio da Entrega Nativa em NuvemAs grandes empresas detinham 70,53% de participação em 2026 porque gerenciam muitas contas de nuvem, assinaturas, unidades de negócios, aplicativos, relações de acesso externo e cargas de trabalho automatizadas que podem criar uma expansão substancial de permissões em vários hiperescaladores. Essas organizações também têm obrigações formais de auditoria e equipes de segurança maiores que podem avaliar ferramentas especializadas de segurança de identidade, integrar plataformas com diretórios e sistemas de políticas, e usar os resultados para remediação e revisões formais de acesso. Em serviços financeiros e saúde, os líderes precisam de evidências de que o acesso privilegiado e sensível é controlado sob os requisitos de conformidade relevantes, o que aumenta a importância de relatórios claros e registros de auditoria confiáveis. O mercado de gestão de direitos de infraestrutura em nuvem encontrou uma base inicial entre empresas que exigem relatórios consistentes de direitos em infraestrutura extensa, uma vez que o impacto comercial de uma configuração incorreta em nuvem pode ser significativo em uma ampla base de clientes ou operação regulamentada. Sua liderança reflete tanto a escala de seus ambientes de nuvem quanto sua capacidade de integrar ferramentas especializadas em operações de segurança estabelecidas.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 29,17% de 2027 a 2032, à medida que provedores nativos em nuvem oferecem preços baseados em consumo, modelos de serviço mais simples e interfaces que apresentam recomendações de privilégio mínimo priorizadas. Essas organizações enfrentam grande parte da mesma complexidade de permissões que as empresas maiores após adotar serviços de nuvem pública, plataformas de software e ferramentas de automação, mas frequentemente não possuem equipes dedicadas de gestão de identidade e acesso. A Microsoft encerrou o Entra Permissions Management em outubro de 2025 e identificou a Delinea como uma opção de transição para visibilidade de direitos em nuvem, criando uma decisão de substituição para clientes que dependiam do serviço descontinuado. Os serviços gerenciados podem reduzir o ônus de operar ferramentas especializadas de segurança de identidade, embora os compradores ainda precisem verificar se uma ação de remediação não interromperá um aplicativo ou fluxo de trabalho de automação. O setor de gestão de direitos de infraestrutura em nuvem está se tornando mais acessível a compradores menores quando preços, configuração e operações contínuas se adequam a orçamentos e equipes limitados, mostrando que a governança de direitos está se expandindo além dos maiores ambientes de nuvem.

Por Aplicação:
O BFSI Lidera Enquanto Saúde e Ciências da Vida AceleramO BFSI detinha 26,94% de participação em 2026, refletindo sua dependência de acesso rigidamente controlado em plataformas de clientes, processos de pagamento, operações de investimento, parceiros conectados e sistemas automatizados que têm finalidades e perfis de risco distintos. As instituições financeiras operam sob expectativas de conformidade que exigem evidências de acesso privilegiado controlado e separação de responsabilidades, portanto a governança de acesso não pode depender de uma única política ou de uma revisão manual ocasional. O mercado de gestão de direitos de infraestrutura em nuvem apoia essas organizações conectando a visibilidade de direitos com análise de acesso contínua e registros de auditoria que podem ser avaliados à medida que sistemas, usuários e relações tecnológicas mudam. A posição de liderança do BFSI reflete sua extensa base tecnológica e o impacto econômico de falhas de acesso quando serviços em nuvem são adicionados a sistemas estabelecidos que detêm informações financeiras sensíveis. O segmento também precisa gerenciar uma gama crescente de identidades de máquina utilizadas em processos financeiros automatizados, o que aumenta o número de relações de acesso que requerem governança.
Saúde e ciências da vida estão projetadas para expandir a um CAGR de 30,12% de 2027 a 2032, à medida que registros eletrônicos de saúde e cargas de trabalho clínicas migram para plataformas em nuvem, exigindo que as organizações controlem o acesso a informações de saúde protegidas enquanto habilitam atividades clínicas e administrativas necessárias. A Netwrix relatou que organizações de saúde com perdas acima de 200.000 USD quase quadruplicaram ano a ano, enquanto contas de usuários e administradores comprometidas foram um vetor de violação líder em suas descobertas de 2025. A Fortified Health Security relatou que os incidentes de violação na área de saúde mais que dobraram ano a ano em seu Relatório Horizon 2026, com roubo de credenciais e comprometimento de identidade contribuindo para o ambiente de ameaças. Organizações governamentais e do setor público também utilizam o CIEM em resposta às obrigações de controle de acesso do FedRAMP e do NIST, enquanto organizações de tecnologia da informação e telecomunicações aplicam a gestão de direitos ao acesso máquina a máquina em pipelines de DevOps nativos em nuvem. Varejo e comércio eletrônico, manufatura e organizações industriais, e outras aplicações contribuem para a base de demanda à medida que os serviços em nuvem se tornam mais integrados à atividade operacional.
Análise Geográfica
Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM) da América do Norte
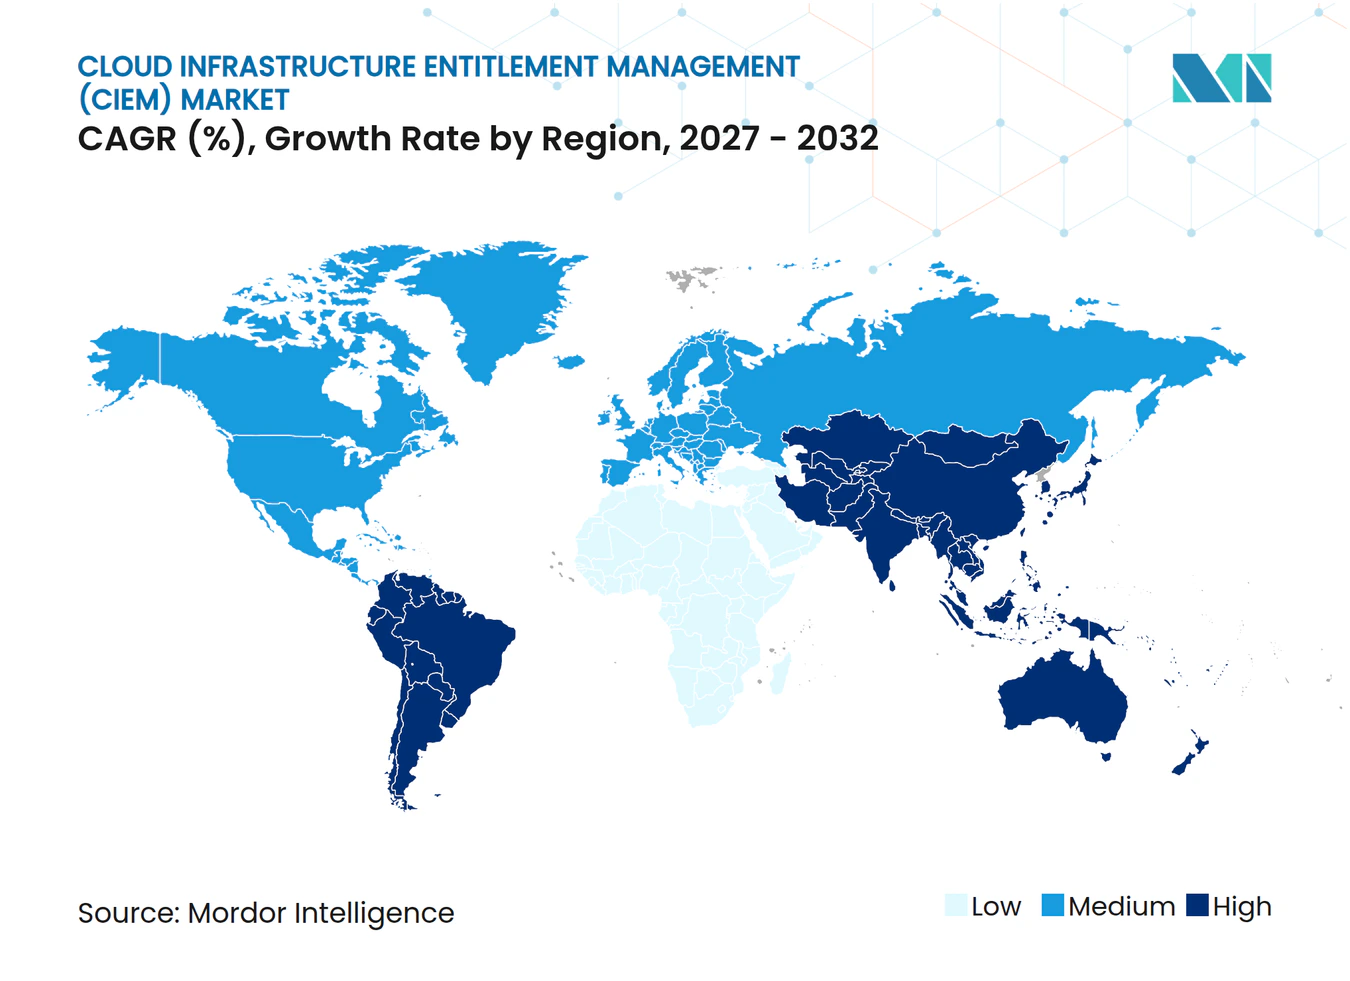
A América do Norte detinha 42,31% do mercado de gestão de direitos de infraestrutura em nuvem em 2026, impulsionada pela densa adoção corporativa de nuvem e pelas amplas obrigações de conformidade em setores de alto valor. Os contratantes federais devem atender aos requisitos de controle de acesso da NIST SP 800-53 em ambientes relacionados ao FedRAMP, enquanto instituições financeiras e organizações de saúde enfrentam suas próprias expectativas de governança de acesso. A região conta com fornecedores estabelecidos, incluindo Palo Alto Networks, CyberArk, SailPoint, CrowdStrike, BeyondTrust e Saviynt. Essa base de fornecedores oferece a compradores corporativos e do mercado intermediário acesso a plataformas tecnológicas maduras e suporte de implementação consolidado. A retirada do Entra Permissions Management pela Microsoft em outubro de 2025 também criou um requisito de transição para clientes que buscam visibilidade de direitos em múltiplas nuvens.
Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM) da Ásia-Pacífico
A Ásia-Pacífico deve expandir-se a um CAGR de 29,84% de 2027 a 2032, à medida que a migração para a nuvem avança em paralelo com os marcos nacionais de cibersegurança e privacidade. O setor financeiro da Índia possui requisitos para sistemas hospedados em nuvem que aumentam o foco no controle de acesso, enquanto os prestadores de serviços de saúde que migram para plataformas nativas em nuvem precisam governar permissões em cargas de trabalho clínicas. Japão e Coreia do Sul representam bases de demanda corporativa maduras, onde as regras de proteção de dados sustentam o investimento em monitoramento contínuo de acesso. O ambiente de nuvem da China, liderado por provedores domésticos como Alibaba Cloud, Tencent Cloud e Huawei Cloud, opera sob a Lei de Cibersegurança, a Lei de Segurança de Dados e a Lei de Proteção de Informações Pessoais. O tamanho do mercado de gestão de direitos de infraestrutura em nuvem para a Ásia-Pacífico deve expandir-se a um CAGR de 29,84% entre 2027 e 2032, criando demanda por capacidades de implantação regional e conformidade.
Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM) da EMEA e América do Sul
A Europa permanece importante porque a NIS2, o RGPD e os requisitos nacionais elevam a necessidade de governança de acesso demonstrável. A Comissão Europeia declarou que uma proposta de janeiro de 2026 para alterar a NIS2 simplificaria a conformidade para 28.700 empresas no âmbito da diretiva, incluindo 6.200 micro e pequenas empresas.[4] A América do Sul é uma área de demanda emergente, liderada pelo marco de proteção de dados do Brasil e pela adoção no setor de serviços bancários, financeiros e de seguros (BFSI), embora a escassez de talentos especializados restrinja a adoção além das grandes multinacionais. O Oriente Médio é impulsionado pela Arábia Saudita e pelos Emirados Árabes Unidos por meio de programas de nuvem vinculados à Visão 2030, enquanto a África é liderada pela África do Sul e pela Nigéria à medida que a maturidade em segurança na nuvem se desenvolve.
Cenário Competitivo
Concentração do Mercado
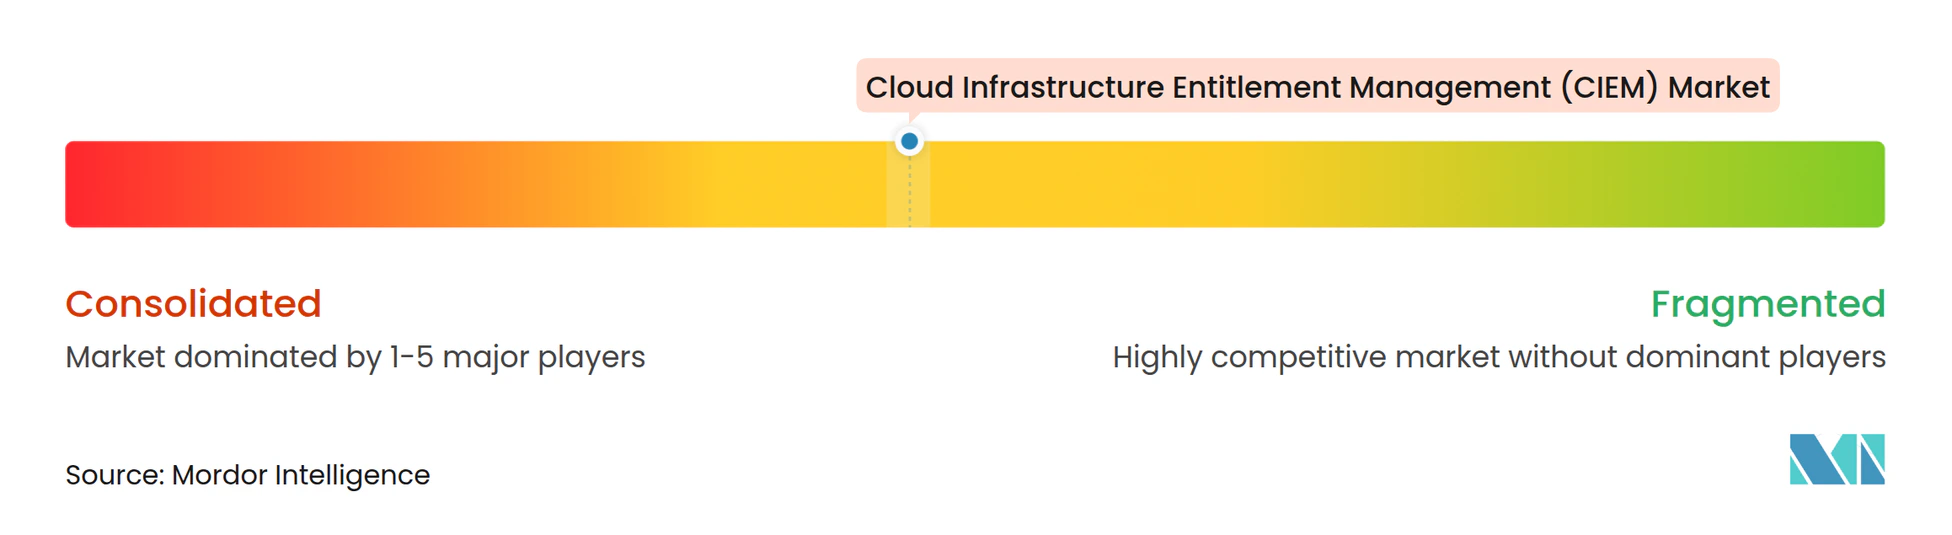
O mercado de gestão de direitos de infraestrutura em nuvem está migrando de um grupo moderadamente fragmentado de ofertas especializadas para plataformas de segurança e identidade mais amplas. A Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026, combinando as capacidades do Prisma Cloud com o portfólio de gestão de acesso privilegiado e identidade de máquina da CyberArk. A transação mostra que a segurança de identidade e a proteção em nuvem estão sendo avaliadas em conjunto, e não como decisões tecnológicas não relacionadas. Provedores independentes, incluindo CrowdStrike, SailPoint, Saviynt, BeyondTrust e Orca Security, continuam a expandir a cobertura para identidades humanas, não humanas e de agentes de IA. No mercado de gestão de direitos de infraestrutura em nuvem, a diferenciação competitiva depende da análise de permissões em plataformas de nuvem e da conversão de descobertas em ações sem interromper cargas de trabalho críticas.
A iniciativa Agentic Fabric da SailPoint em 2026 reflete os esforços dos fornecedores para posicionar a governança com suporte de IA em plataformas de identidade mais amplas. A Saviynt lançou uma solução de Gestão de Postura de Segurança de Identidade com tecnologia de IA em abril de 2025 para fornecer insights de risco e priorização em ambientes de nuvem e software. A BeyondTrust lançou controles de segurança de IA em setembro de 2025 para descoberta, classificação e pontuação de risco de agentes de IA em plataformas de nuvem e software como serviço. A Orca Security expandiu a proteção em tempo de execução para ambientes de nuvem híbrida e privada em julho de 2025, estendendo sua cobertura além das implantações de nuvem pública. Essas ações mostram que o mercado de gestão de direitos de infraestrutura em nuvem está conectando risco de direitos, identidade de máquina, postura em nuvem e atividade em tempo de execução em ofertas mais integradas.
Especialistas como Britive, Sonrai Security e Sysdig permanecem relevantes onde os compradores exigem capacidades focadas em acesso just-in-time, grafos de risco de identidade ou segurança de contêineres com contexto de identidade. Sua oportunidade é mais forte onde uma plataforma ampla de segurança em nuvem não fornece profundidade suficiente em análise de permissões ou cobertura de identidade não humana. Os serviços nativos de hiperescaladores podem oferecer análises básicas de direitos, o que aumenta a expectativa de que fornecedores independentes devem demonstrar análise e remediação avançadas entre nuvens. No mercado de gestão de direitos de infraestrutura em nuvem, compradores de médio porte e mercados emergentes na América do Sul, no Oriente Médio e na África oferecem espaço adicional para ofertas de CIEM como serviço que combinam tecnologia com suporte operacional especializado.
Líderes do Setor de Gestão de Direitos de Infraestrutura em Nuvem (CIEM)
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
SailPoint Technologies, Inc.
-
Zscaler, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM) Empresas cobertas neste relatório
- Microsoft Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Check Point Software Technologies Ltd.
- SailPoint Technologies, Inc.
- CrowdStrike Holdings, Inc.
- BeyondTrust Corporation
- Rapid7, Inc.
- Saviynt, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- One Identity LLC
- Delinea Inc.
- Sysdig, Inc.
- NextLabs, Inc.
- Britive, Inc.
- Sonrai Security, Inc.
- StrongDM, Inc.
- Wiz, Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM)
- Março de 2026: A Orca Security apresentou sua plataforma de segurança em nuvem agêntica na RSAC 2026, introduzindo agentes de segurança com tecnologia de IA, detecção em tempo real do uso de IA em ambientes de nuvem e análise de acessibilidade de código conectando riscos em tempo de desenvolvimento ao tempo de execução em produção.
- Fevereiro de 2026: A Palo Alto Networks concluiu sua aquisição da CyberArk por 25 bilhões de USD, combinando as capacidades de CIEM do Prisma Cloud com o portfólio de gestão de acesso privilegiado e identidade de máquina da CyberArk em uma plataforma unificada de segurança de identidade.
- Setembro de 2025: A BeyondTrust lançou controles de segurança de IA no Identity Security Insights, permitindo descoberta, classificação e pontuação de risco de agentes de IA em plataformas de nuvem e software como serviço, com políticas de Privilégio Permanente Zero e acesso Just-In-Time aplicadas a sistemas de IA agênticos.
- Julho de 2025: A Orca Security anunciou uma solução de proteção em tempo de execução para ambientes de nuvem híbrida e privada, estendendo seu CNAPP sem agente além da nuvem pública para infraestrutura de nuvem privada e local para setores regulamentados.
Escopo do Relatório Global do Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM)
A gestão de direitos de infraestrutura em nuvem (CIEM) refere-se a uma solução de segurança automatizada projetada para gerenciar e controlar o acesso de identidade, direitos e permissões em ambientes de nuvem pública. O monitoramento contínuo da atividade de usuários e aplicativos previne direitos excessivos e aplica controles de acesso adequados para reduzir significativamente o risco de atividades não autorizadas e violações de dados.
O Relatório do Mercado de Gestão de Direitos de Infraestrutura em Nuvem (CIEM) é Segmentado por Oferta de Produto (Software e Serviços), Modelo de Implantação (Nuvem e Nuvem Híbrida), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Aplicação (Serviços Bancários, Financeiros e de Seguros [BFSI], Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Manufatura e Industrial, Governo e Setor Público, Tecnologia da Informação e Telecomunicações, e Outras Aplicações), e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Nuvem |
| Nuvem Híbrida |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Manufatura e Industrial |
| Governo e Setor Público |
| Tecnologia da Informação e Telecomunicações |
| Outras Aplicações |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Oferta de Produto | Soluções | |
| Serviços | ||
| Por Modelo de Implantação | Nuvem | |
| Nuvem Híbrida | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Aplicação | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura e Industrial | ||
| Governo e Setor Público | ||
| Tecnologia da Informação e Telecomunicações | ||
| Outras Aplicações | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é a avaliação de 2026 da gestão de direitos de infraestrutura em nuvem?
Está projetada em 3,19 bilhões de USD em 2026, atingindo 3,99 bilhões de USD em 2027 e 13,04 bilhões de USD até 2032, a um CAGR de 26,72% de 2027 a 2032.
Qual oferta de produto lidera a adoção da gestão de direitos em nuvem?
As soluções lideram com 69,32% de participação em 2026 porque as empresas exigem descoberta e análise contínuas de permissões em ambientes de nuvem.
Por que a nuvem híbrida é importante para a governança de direitos?
A nuvem híbrida está projetada para expandir a um CAGR de 28,21% até 2032 porque organizações regulamentadas precisam governar sistemas de identidade tanto locais quanto de nuvem pública.
Qual aplicação está projetada para expandir mais rapidamente até 2032?
Saúde e ciências da vida está projetada para expandir a um CAGR de 30,12% à medida que a migração para a nuvem de cargas de trabalho clínicas e de registros de saúde aumenta as necessidades de governança de identidade.
Qual região está projetada para expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 29,84% até 2032, apoiada pela migração para a nuvem e pelo desenvolvimento de frameworks de segurança cibernética.
Como as identidades de máquina afetam a gestão de direitos em nuvem?
Contas de serviço, chaves de API, identidades de carga de trabalho e credenciais de agentes de IA precisam de revisão contínua porque podem deter permissões extensas em sistemas de nuvem.