
Taille et part du marché du Cloud Infrastructure Entitlement Management (CIEM)
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 3.99 Milliards de dollars |
| Taille du Marché (2032) | 13.04 Milliards de dollars |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
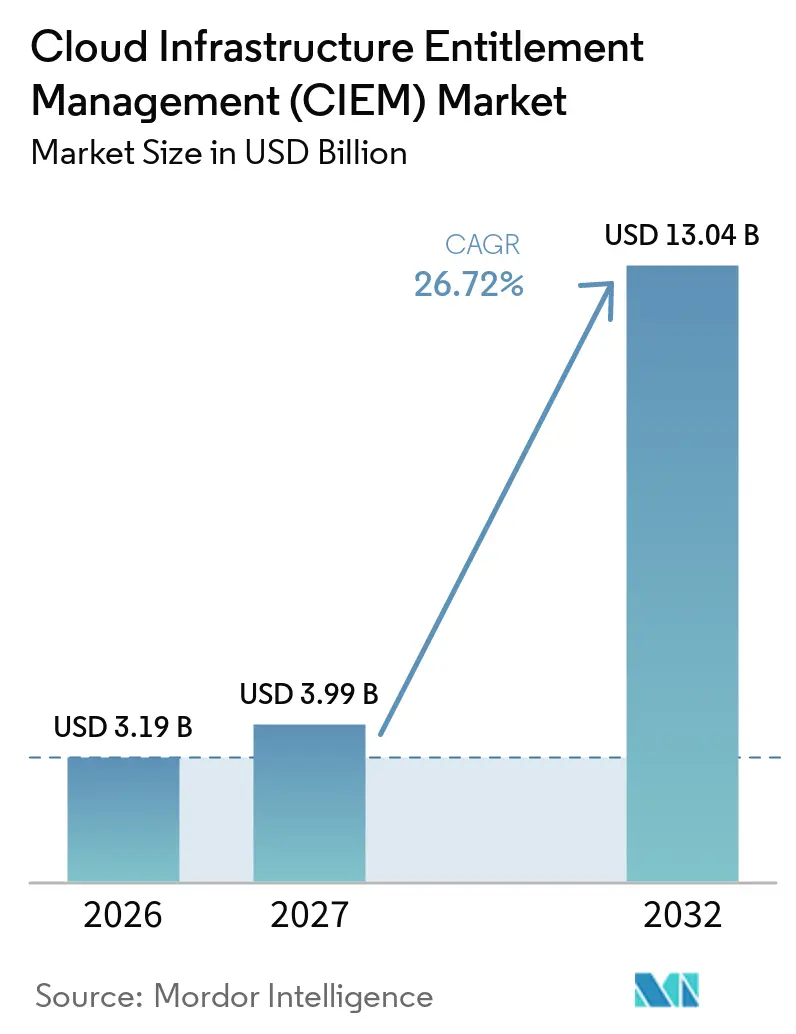
Analyse du marché du Cloud Infrastructure Entitlement Management (CIEM) par Mordor Intelligence
La taille du marché du Cloud Infrastructure Entitlement Management est projetée à 3,19 milliards USD en 2026, 3,99 milliards USD en 2027, et devrait atteindre 13,04 milliards USD d'ici 2032, avec un CAGR de 26,72 % de 2027 à 2032. Le marché du Cloud Infrastructure Entitlement Management est en expansion car les entreprises exploitent des charges de travail sur des clouds publics, des environnements privés, des plateformes logicielles et des systèmes hérités qui utilisent différents modèles d'autorisation, rendant plus difficile le maintien d'une vue complète des accès effectifs. Sur le marché du Cloud Infrastructure Entitlement Management, les autorisations sont fréquemment accordées pour des travaux de développement, d'automatisation, d'intégration tierce ou des besoins opérationnels temporaires, puis restent actives après la fin de leur objectif initial car les équipes ne disposent pas d'un processus de révision continu. La demande est également façonnée par des obligations de contrôle d'accès plus strictes dans les services financiers, la santé, le secteur public et d'autres secteurs traitant des informations sensibles, car ces organisations doivent relier la gouvernance des accès à des enregistrements fiables pour les tests de contrôle et les activités d'audit. Les fournisseurs répondent en combinant la découverte des droits, les recommandations de moindre privilège, les contrôles d'identité machine et la remédiation automatisée au sein de plateformes de sécurité cloud plus larges, permettant aux équipes de sécurité d'évaluer les autorisations sur les comptes, les ressources, les utilisateurs humains et les charges de travail automatisées. Le marché du Cloud Infrastructure Entitlement Management est également affecté par les acquisitions de plateformes et l'intégration de produits, car les acheteurs évaluent de plus en plus les capacités de gestion des droits aux côtés de la protection cloud, de la gouvernance des identités, de la détection des menaces, de la gestion des accès privilégiés et de la sécurité des identités machine.
Points clés du rapport
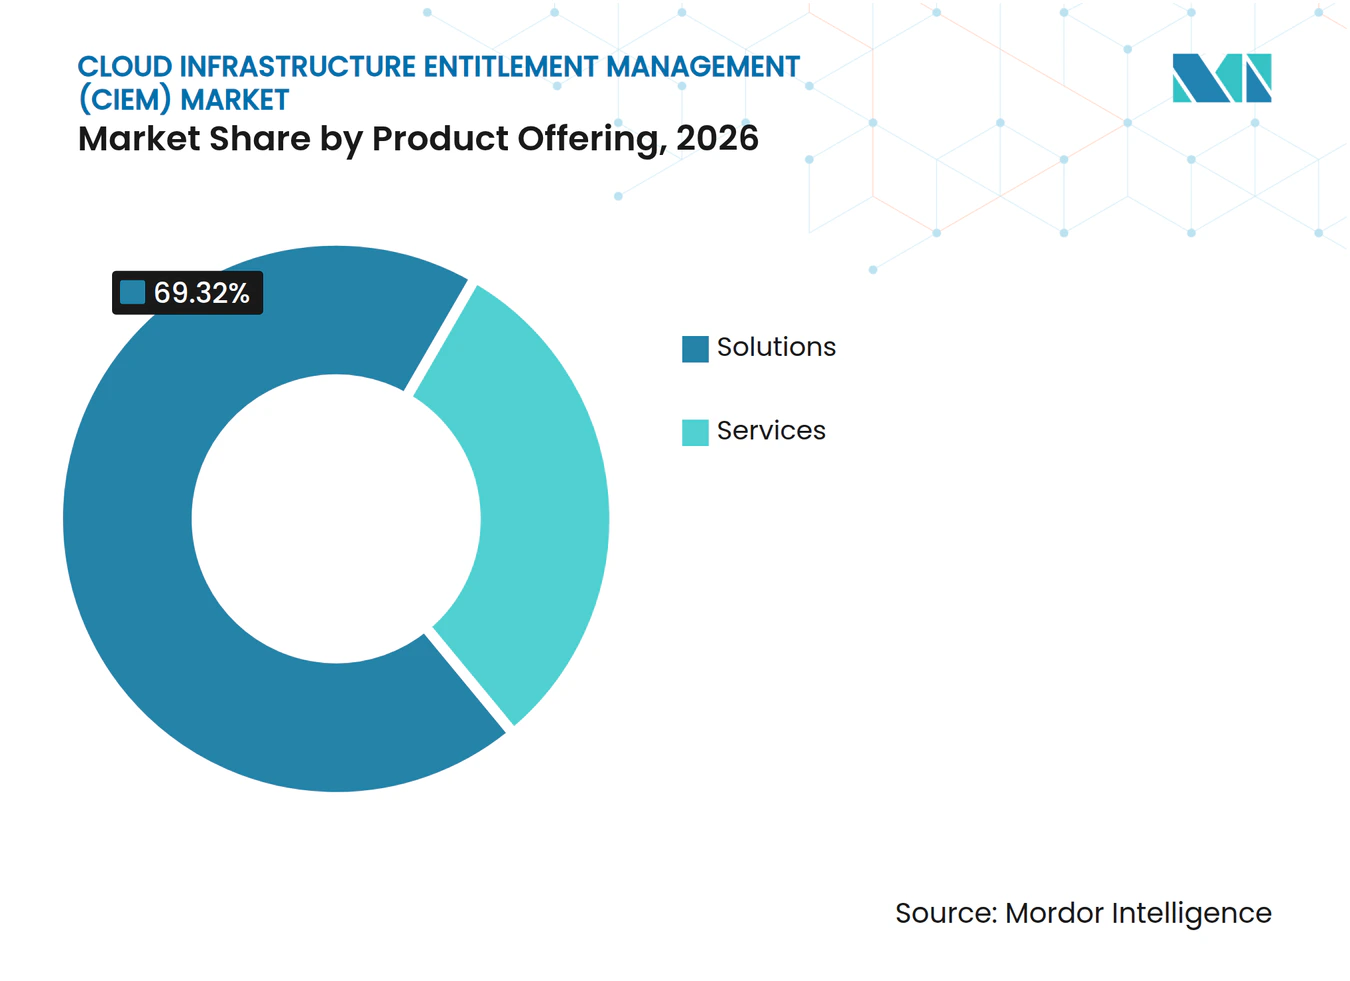
- Par offre de produits, les solutions détenaient 69,32 % de la part du marché du Cloud Infrastructure Entitlement Management en 2026, tandis que les services devraient se développer à un CAGR de 28,43 % jusqu'en 2032.
- Par modèle de déploiement, le cloud représentait 79,34 % de la part du marché du Cloud Infrastructure Entitlement Management en 2026, tandis que le cloud hybride devrait progresser à un CAGR de 28,21 % jusqu'en 2032.
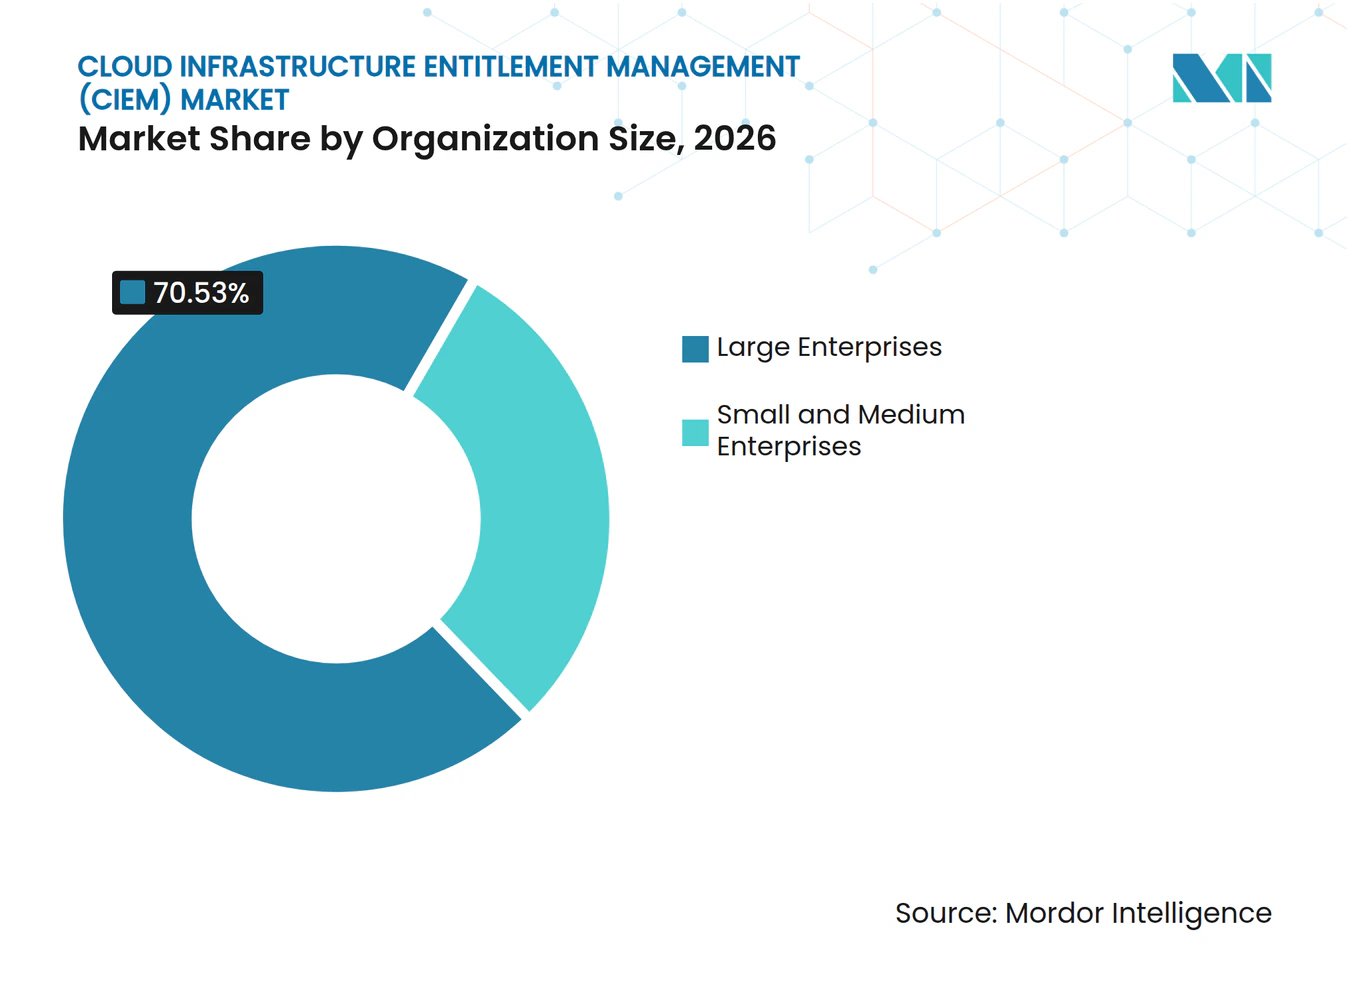
- Par taille d'organisation, les grandes entreprises détenaient 70,53 % de part en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 29,17 % jusqu'en 2032.
- Par application, le secteur BFSI détenait 26,94 % de part en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 30,12 % jusqu'en 2032.
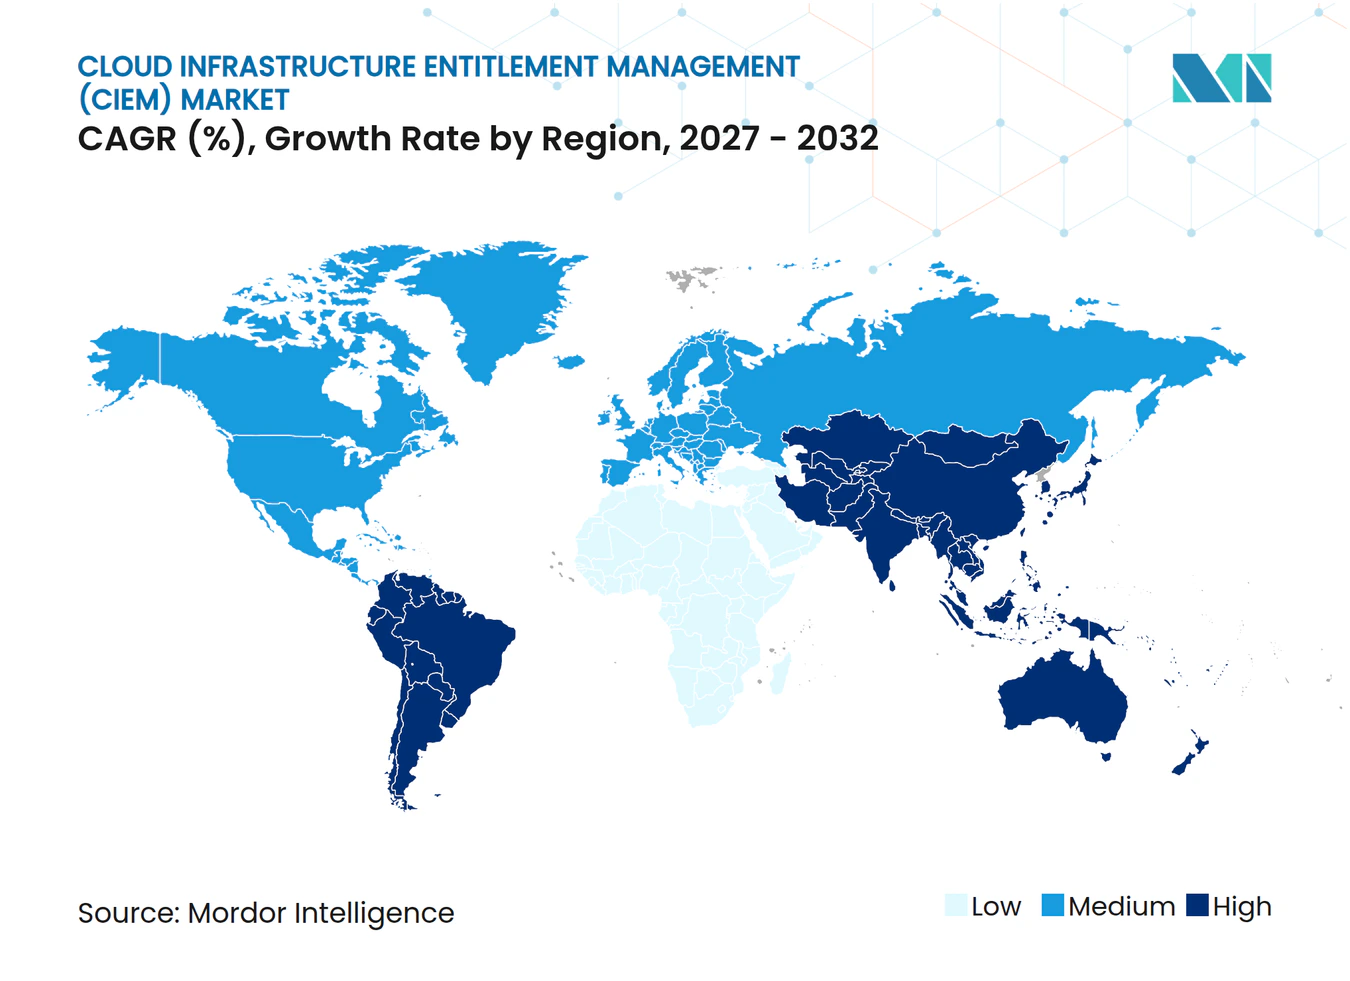
- Par géographie, l'Amérique du Nord détenait 42,31 % de part en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 29,84 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Expansion des parcs multi-cloud et cloud hybride | +6.5% | Mondial, particulièrement en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Escalade des risques liés aux identités humaines et non humaines | +5.8% | Mondial, concentration la plus élevée en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption du Zero Trust et du moindre privilège | +5.2% | Amérique du Nord et UE, gains précoces en Asie-Pacifique | Moyen terme (2-4 ans) |
| Pression réglementaire pour une gouvernance continue des accès | +4.8% | UE, Amérique du Nord, en expansion vers l'Asie-Pacifique et le Moyen-Orient | Moyen terme (2-4 ans) |
| Analytique des droits et remédiation pilotées par l'IA | +2.9% | Amérique du Nord, cœur Asie-Pacifique, débordement vers le Moyen-Orient et l'Afrique | Long terme (≥ 4 ans) |
| Prolifération des identités machine et des agents IA | +2.5% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Expansion des parcs multi-cloud et cloud hybride
Le marché du Cloud Infrastructure Entitlement Management est soutenu par les entreprises qui utilisent plusieurs hyperscalers et conservent certaines charges de travail dans des environnements privés. Chaque plateforme cloud supplémentaire apporte un ensemble distinct d'utilisateurs, de rôles, de politiques, de comptes de service et d'autorisations héritées que les équipes de sécurité doivent appréhender ensemble. L'enquête multicloud SANS 2025 a révélé que 95 % des répondants considéraient la gestion des identités et des droits entre fournisseurs cloud comme un défi au moins mineur, tandis que la coordination des rôles entre plateformes figurait parmi les tâches de sécurité cloud les plus difficiles. Les autorisations accordées pour une automatisation temporaire peuvent persister après la fin de la tâche, créant des chemins d'accès sans objectif commercial actuel. Microsoft indique que ses capacités natives de Cloud Infrastructure Entitlement Management offrent une vue unifiée des autorisations sur Azure, AWS et Google Cloud, ce qui reflète la valeur opérationnelle d'une vue consolidée des autorisations. Les environnements hybrides rendent la question plus difficile car les annuaires sur site et les systèmes d'identité cloud n'ont pas été conçus comme un cadre d'autorisation unique.
Escalade des risques liés aux identités humaines et non humaines
Le marché du Cloud Infrastructure Entitlement Management est également façonné par le nombre croissant de comptes de service, de clés API, d'identités de charge de travail et d'informations d'identification utilisées par les systèmes automatisés. CyberArk a rapporté en 2025 que les identités machine surpassent en nombre les identités humaines dans un rapport supérieur à 80 pour 1, et 79 % des organisations s'attendaient à une croissance supplémentaire des identités non humaines.[1] La même recherche a indiqué que 68 % des organisations manquaient de contrôles de sécurité des identités pour les systèmes d'IA, laissant un écart de gouvernance significatif à mesure que les organisations introduisent des agents IA. L'OWASP a identifié les informations d'identification à long terme inutiles et les comptes de service surprivilégiés comme des risques majeurs liés aux identités non humaines dans ses recommandations 2025. Ces identités reçoivent souvent un accès étendu lors de leur création, car les processus d'automatisation nécessitent un fonctionnement fiable sur les systèmes connectés. Les outils de Cloud Infrastructure Entitlement Management peuvent identifier les accès inutilisés, cartographier les autorisations effectives et soutenir les contrôles de moindre privilège pour les personnes et les charges de travail automatisées.
Adoption du Zero Trust et du moindre privilège
Le marché du Cloud Infrastructure Entitlement Management bénéficie lorsque les organisations transforment les programmes Zero Trust en politiques d'accès opérationnelles plutôt qu'en déclarations stratégiques. Le moindre privilège exige des organisations qu'elles limitent l'accès aux systèmes et aux actions requis pour une tâche définie, puis révisent cet accès à mesure que l'infrastructure et les rôles évoluent. Ce travail est difficile dans les grands environnements cloud car une seule politique d'identité peut être assignée à de nombreux rôles et ressources. Une enquête StrongDM 2025 a révélé que 67 % des professionnels de la cybersécurité classaient la gestion des identités et des accès et le chiffrement des données parmi leurs principales priorités Zero Trust. Le NIST SP 800-53 inclut des contrôles pour la séparation des tâches et le moindre privilège, et ces exigences sont pertinentes pour les environnements fédéraux utilisant des programmes de sécurité basés sur FedRAMP. L'analyse automatisée des droits offre aux organisations un moyen pratique d'identifier les autorisations qui ne correspondent pas à un modèle d'accès approuvé.
Pression réglementaire pour une gouvernance continue des accès
Le marché du Cloud Infrastructure Entitlement Management bénéficie du soutien de réglementations qui exigent des organisations qu'elles démontrent un accès contrôlé aux systèmes et aux données sensibles. La Commission européenne indique que NIS2 vise à renforcer la cybersécurité dans les secteurs critiques et couvre les mesures de gestion des risques pour les entités concernées. L'Allemagne a achevé sa mise en œuvre nationale de NIS2 en décembre 2025, ajoutant de la pertinence pour les organisations qui ont besoin d'une gouvernance des accès documentée. Le RGPD, HIPAA, PCI DSS et SOX créent des attentes d'audit qui se chevauchent pour les organisations qui détiennent des informations personnelles, de paiement, de santé ou financières. La surveillance continue et les pistes d'audit peuvent réduire la charge de collecte de preuves à partir de comptes cloud et d'outils de sécurité déconnectés. Le besoin qui en résulte ne se limite pas aux équipes de conformité, car les groupes technologiques, de risque et de sécurité dépendent tous des enregistrements d'accès qui peuvent être examinés et expliqués.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration entre les modèles d'autorisation cloud | -3.8% | Mondial, particulièrement dans les marchés à forte utilisation multi-cloud en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Compétences limitées en Cloud Infrastructure Entitlement Management et faible sensibilisation des acheteurs | -2.9% | Marchés émergents en Amérique du Sud, au Moyen-Orient et en Afrique, Asie-Pacifique de niveau 2 | Long terme (≥ 4 ans) |
| Risque opérationnel lié au redimensionnement incorrect des autorisations | -1.8% | Mondial | Moyen terme (2-4 ans) |
| Convergence des fonctionnalités au sein des plateformes CNAPP et IAM | -1.5% | Amérique du Nord et UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration entre les modèles d'autorisation cloud
Le marché du Cloud Infrastructure Entitlement Management fait face à un obstacle pratique à l'adoption car AWS, Azure et Google Cloud utilisent des structures d'autorisation différentes. Les équipes de sécurité doivent connecter ces structures aux annuaires existants, aux contrôles d'application, aux outils de surveillance de la sécurité et aux processus d'approbation internes avant qu'une plateforme produise des recommandations fiables. Aviatrix a rapporté en 2025 que 67 % des responsables informatiques d'entreprises américaines interrogés avaient du mal à intégrer les outils de sécurité cloud avec leur pile de sécurité plus large.[2] Les organisations peuvent nécessiter des programmes de mise en œuvre étendus avant de faire confiance aux recommandations de redimensionnement des droits d'accès pour les charges de travail de production importantes. L'enquête SANS a également identifié la gestion des identités et des droits multi-cloud comme un défi courant, même parmi les organisations qui reconnaissent son importance. Des intégrations complexes peuvent retarder la réalisation de la valeur et rendre les projets vulnérables aux changements de budget, d'attention de la direction ou de priorités de plateforme.
Compétences limitées en Cloud Infrastructure Entitlement Management et faible sensibilisation des acheteurs
Le marché du Cloud Infrastructure Entitlement Management est contraint là où les organisations ne disposent pas d'équipes qui comprennent ensemble l'architecture cloud, l'ingénierie des identités et les opérations de sécurité. Aviatrix a constaté que 69 % des organisations interrogées signalaient une pénurie de personnel de sécurité qualifié capable de gérer des environnements cloud complexes. Une configuration efficace exige que les praticiens distinguent les autorisations excessives des accès légitimement larges pour un pipeline d'automatisation ou un service critique. Dans de nombreuses organisations du marché intermédiaire, les acheteurs regroupent encore le Cloud Infrastructure Entitlement Management avec la gestion des accès privilégiés ou la gouvernance des identités, même si la visibilité des droits cloud sert un objectif opérationnel différent. La contrainte est plus prononcée en Amérique du Sud, au Moyen-Orient et en Afrique, et dans les marchés Asie-Pacifique de niveau 2 où le soutien à la mise en œuvre spécialisée est moins établi. Les services dirigés par les fournisseurs, les interfaces plus simples et des conseils de mise en œuvre plus clairs peuvent réduire cet obstacle, mais ils n'éliminent pas le besoin de compétences locales en sécurité.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre de produits :
la croissance des services reflète la demande de soutien spécialiséLes solutions détenaient 69,32 % du marché du Cloud Infrastructure Entitlement Management en 2026, reflétant le besoin de logiciels qui découvrent et évaluent en continu les autorisations sur des parcs cloud complexes à mesure que les équipes déploient l'infrastructure, ajoutent des applications, créent des comptes de service et mettent à jour les politiques cloud. La surveillance persistante aide les équipes de sécurité à trouver les accès excessifs sans s'appuyer sur des révisions intermittentes ou des projets de conseil, tandis qu'une vue consolidée montre les autorisations effectives plutôt que seulement les autorisations initialement attribuées à une identité. Les grandes entreprises disposant d'équipes de sécurité cloud établies privilégient généralement les licences qui offrent une visibilité automatisée sur de nombreux comptes, abonnements, environnements et unités commerciales, car les relations d'accès peuvent changer chaque fois qu'une architecture d'application ou une charge de travail de développement est modifiée. Le secteur du Cloud Infrastructure Entitlement Management bénéficie de produits qui identifient les schémas d'accès au rythme des opérations cloud et permettent aux acheteurs de conserver le contrôle sur les politiques, les flux d'approbation et les choix de remédiation. Cette orientation vers les logiciels reflète le besoin pratique d'évaluer les autorisations en continu à mesure que les responsabilités, l'infrastructure, les processus d'automatisation et les relations de service évoluent.
Les services devraient se développer à un CAGR de 28,43 % de 2027 à 2032 car les organisations ont souvent besoin d'aide pour la configuration, l'utilisation opérationnelle, la rotation des informations d'identification, l'accès juste-à-temps, la gestion du cycle de vie des identités non humaines et la gouvernance des agents IA. SailPoint a introduit sa plateforme Agentic Fabric en 2026, illustrant la direction des investissements des fournisseurs dans des capacités de gouvernance des identités assistées par l'IA pouvant être intégrées dans des piles de solutions plus larges.[3] La frontière entre logiciels et services professionnels devient moins nette lorsqu'une plateforme inclut des conseils, des opérations gérées et des flux de remédiation, mais les organisations doivent toujours définir les politiques d'accès qui régissent leurs propres systèmes critiques. Les services aident également les acheteurs qui ont besoin de connecter la gouvernance des droits avec les preuves d'audit, les contrôles internes, les opérations de sécurité et les exigences de mise en œuvre que leurs équipes internes ne peuvent pas gérer seules. La taille du marché du Cloud Infrastructure Entitlement Management pour les services devrait se développer à un CAGR de 28,43 % entre 2027 et 2032, reflétant un besoin de soutien spécialisé aux côtés de l'analyse des droits pilotée par les logiciels.


Par modèle de déploiement :
le cloud hybride répond aux besoins des charges de travail réglementéesLe déploiement cloud détenait 79,34 % de part en 2026, reflétant l'utilisation d'outils fournis en mode SaaS capables d'analyser les autorisations sur de grands comptes cloud sans infrastructure locale, tout en offrant aux organisations distribuées une visibilité cohérente sur les abonnements, les comptes et les projets. La livraison cloud peut simplifier les mises à jour des analyses de droits et des flux de remédiation à mesure que les fournisseurs ajoutent une couverture pour de nouveaux services, ce qui importe là où l'infrastructure est fréquemment modifiée par des processus de développement automatisés. Le marché du Cloud Infrastructure Entitlement Management s'appuie sur ces plateformes car les environnements cloud publics créent de nombreuses relations d'identité entre les personnes, les charges de travail, les applications, les partenaires externes et les informations d'identification machine que les équipes de sécurité centrales doivent examiner. Un modèle de livraison cloud prend en charge une évaluation continue sans nécessiter d'installations logicielles séparées dans chaque unité commerciale, ce qui peut aider une fonction centrale à appliquer des pratiques de gouvernance communes dans un grand environnement opérationnel. La position dominante du déploiement cloud reflète des opérations de sécurité cloud natives matures, bien qu'elle ne supprime pas le besoin d'intégrer les outils de gestion des droits avec les annuaires, les systèmes de politiques et les processus de gouvernance existants.
Le cloud hybride devrait se développer à un CAGR de 28,21 % de 2027 à 2032 car les organisations réglementées conservent certaines charges de travail sur site pour des raisons de souveraineté des données, de sécurité ou d'exploitation, tout en développant leur utilisation du cloud public. Cette configuration exige des organisations qu'elles gouvernent Active Directory, les systèmes d'identité cloud et les contrôles d'accès aux logiciels qui ont été développés séparément, créant des lacunes potentielles lorsque les politiques, les enregistrements d'identité et les données d'audit sont stockés dans des systèmes différents. Orca Security a annoncé une protection d'exécution pour les environnements cloud hybrides et privés en juillet 2025, indiquant une attention continue des produits aux déploiements qui s'étendent au-delà de l'infrastructure cloud publique. Les exigences NIS2 de l'Allemagne et le cadre révisé de protection des données personnelles de la Corée du Sud ont soutenu l'intérêt pour les architectures qui conservent certaines données d'identité et d'audit dans les frontières nationales, même lorsque les organisations utilisent des services cloud publics pour d'autres charges de travail. La taille du marché du Cloud Infrastructure Entitlement Management pour le cloud hybride devrait se développer à un CAGR de 28,21 % entre 2027 et 2032 car la gouvernance doit couvrir simultanément la conservation des charges de travail locales et l'adoption du cloud public.
Par taille d'organisation :
les acheteurs plus petits accèdent au marché grâce à la livraison cloud nativeLes grandes entreprises détenaient 70,53 % de part en 2026 car elles gèrent de nombreux comptes cloud, abonnements, unités commerciales, applications, relations d'accès externes et charges de travail automatisées pouvant créer une prolifération substantielle des autorisations sur plusieurs hyperscalers. Ces organisations ont également des obligations d'audit formelles et des équipes de sécurité plus importantes capables d'évaluer des outils de sécurité des identités spécialisés, d'intégrer des plateformes avec des annuaires et des systèmes de politiques, et d'utiliser les résultats pour la remédiation et les révisions d'accès formelles. Dans les services financiers et la santé, les dirigeants ont besoin de preuves que les accès privilégiés et sensibles sont contrôlés conformément aux exigences de conformité pertinentes, ce qui renforce l'importance de rapports clairs et d'enregistrements d'audit fiables. Le marché du Cloud Infrastructure Entitlement Management a trouvé une base précoce parmi les entreprises qui nécessitent des rapports de droits cohérents sur une infrastructure étendue, car l'impact commercial d'une mauvaise configuration cloud peut être significatif sur une large base de clients ou une opération réglementée. Leur position dominante reflète à la fois l'ampleur de leurs environnements cloud et leur capacité à intégrer des outils spécialisés dans des opérations de sécurité établies.
Les petites et moyennes entreprises devraient se développer à un CAGR de 29,17 % de 2027 à 2032 car les fournisseurs cloud natifs proposent une tarification basée sur la consommation, des modèles de service plus simples et des interfaces présentant des recommandations de moindre privilège priorisées. Ces organisations font face à une grande partie de la même complexité d'autorisation que les grandes entreprises après avoir adopté des services cloud publics, des plateformes logicielles et des outils d'automatisation, mais elles ne disposent souvent pas d'équipes dédiées à la gestion des identités et des accès. Microsoft a retiré Entra Permissions Management en octobre 2025 et a identifié Delinea comme option de transition pour la visibilité des droits cloud, créant une décision de remplacement pour les clients qui dépendaient du service abandonné. Les services gérés peuvent réduire la charge d'exploitation des outils de sécurité des identités spécialisés, bien que les acheteurs doivent toujours vérifier qu'une action de remédiation ne perturbera pas une application ou un flux de travail d'automatisation. Le secteur du Cloud Infrastructure Entitlement Management devient plus accessible aux acheteurs plus petits lorsque la tarification, la configuration et les opérations continues s'adaptent à des budgets et des effectifs limités, montrant que la gouvernance des droits va au-delà des plus grands parcs cloud.

Par application :
le BFSI est en tête tandis que la santé et les sciences de la vie accélèrentLe BFSI détenait 26,94 % de part en 2026, reflétant sa dépendance à un accès étroitement contrôlé sur les plateformes clients, les processus de paiement, les opérations d'investissement, les partenaires connectés et les systèmes automatisés qui ont des objectifs et des profils de risque distincts. Les institutions financières opèrent sous des attentes de conformité qui exigent des preuves d'accès privilégié contrôlé et de séparation des responsabilités, de sorte que la gouvernance des accès ne peut pas reposer sur une seule politique ou une révision manuelle occasionnelle. Le marché du Cloud Infrastructure Entitlement Management soutient ces organisations en connectant la visibilité des droits avec une analyse d'accès continue et des enregistrements d'audit pouvant être évalués à mesure que les systèmes, les utilisateurs et les relations technologiques évoluent. La position dominante du BFSI reflète sa vaste base technologique et l'impact économique des défaillances d'accès lorsque des services cloud sont ajoutés à des systèmes établis contenant des informations financières sensibles. Le segment doit également gérer une gamme croissante d'identités machine utilisées dans les processus financiers automatisés, ce qui augmente le nombre de relations d'accès nécessitant une gouvernance.
La santé et les sciences de la vie devraient se développer à un CAGR de 30,12 % de 2027 à 2032 car les dossiers de santé électroniques et les charges de travail cliniques migrent vers des plateformes cloud, obligeant les organisations à contrôler l'accès aux informations de santé protégées tout en permettant les activités cliniques et administratives nécessaires. Netwrix a rapporté que les organisations de santé signalant des pertes supérieures à 200 000 USD ont presque quadruplé d'une année sur l'autre, tandis que les comptes d'utilisateurs et d'administrateurs compromis étaient un vecteur de violation majeur dans ses conclusions 2025. Fortified Health Security a rapporté que les incidents de violation dans le secteur de la santé ont plus que doublé d'une année sur l'autre dans son rapport Horizon 2026, le vol d'informations d'identification et la compromission des identités contribuant à l'environnement de menace. Les organisations gouvernementales et du secteur public utilisent également le Cloud Infrastructure Entitlement Management en réponse aux obligations de contrôle d'accès FedRAMP et NIST, tandis que les organisations informatiques et de télécommunications appliquent la gestion des droits aux accès machine à machine dans les pipelines DevOps cloud natifs. Le commerce de détail et l'e-commerce, les organisations de fabrication et industrielles, et d'autres applications s'ajoutent à la base de demande à mesure que les services cloud s'intègrent davantage dans l'activité opérationnelle.
Analyse géographique
Marché de la Gestion des Droits d'Accès à l'Infrastructure Cloud (CIEM) en Amérique du Nord
L'Amérique du Nord détenait 42,31 % du marché de la gestion des droits d'accès à l'infrastructure cloud en 2026, soutenue par une adoption dense du cloud en entreprise et de larges obligations de conformité dans des secteurs à haute valeur ajoutée. Les contractants fédéraux doivent répondre aux exigences de contrôle d'accès NIST SP 800-53 dans les environnements liés au FedRAMP, tandis que les institutions financières et les organisations de santé font face à leurs propres exigences en matière de gouvernance des accès. La région compte des fournisseurs établis, notamment Palo Alto Networks, CyberArk, SailPoint, CrowdStrike, BeyondTrust et Saviynt. Cette base de fournisseurs offre aux acheteurs des grandes entreprises et du marché intermédiaire un accès à des plateformes technologiques matures et à un support d'implémentation établi. Le retrait par Microsoft de la solution Entra Permissions Management en octobre 2025 a également créé une exigence de transition pour les clients recherchant une visibilité des droits d'accès multi-cloud.
Marché de la Gestion des Droits d'Accès à l'Infrastructure Cloud (CIEM) en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 29,84 % de 2027 à 2032, à mesure que la migration vers le cloud progresse parallèlement aux cadres nationaux de cybersécurité et de protection de la vie privée. Le secteur financier indien impose des exigences pour les systèmes hébergés dans le cloud qui renforcent l'attention portée aux accès contrôlés, tandis que les prestataires de soins de santé migrant vers des plateformes cloud natives doivent gérer les autorisations sur les charges de travail cliniques. Le Japon et la Corée du Sud représentent des bases de demande d'entreprise matures où les règles de protection des données soutiennent l'investissement dans la surveillance continue des accès. L'environnement cloud en Chine, dominé par des fournisseurs nationaux tels qu'Alibaba Cloud, Tencent Cloud et Huawei Cloud, opère sous la Loi sur la cybersécurité, la Loi sur la sécurité des données et la Loi sur la protection des informations personnelles. La taille du marché de la gestion des droits d'accès à l'infrastructure cloud pour l'Asie-Pacifique devrait se développer à un CAGR de 29,84 % entre 2027 et 2032, créant une demande en matière de déploiement régional et de capacités de conformité.
Marché de la Gestion des Droits d'Accès à l'Infrastructure Cloud (CIEM) en EMEA et en Amérique du Sud
L'Europe reste importante car NIS2, le RGPD et les exigences nationales accroissent le besoin d'une gouvernance des accès démontrable. La Commission européenne a déclaré qu'une proposition de janvier 2026 visant à modifier NIS2 simplifierait la conformité pour 28 700 entreprises concernées, dont 6 200 micro et petites entreprises.[4] L'Amérique du Sud est une zone de demande émergente, portée par le cadre de protection des données du Brésil et l'adoption dans le secteur BFSI, bien que le manque de talents spécialisés limite l'adoption au-delà des grandes multinationales. Le Moyen-Orient est soutenu par l'Arabie saoudite et les Émirats arabes unis à travers des programmes cloud liés à Vision 2030, tandis qu'en Afrique, l'Afrique du Sud et le Nigeria sont en tête à mesure que la maturité en matière de sécurité cloud se développe.
Paysage concurrentiel
Concentration du Marché
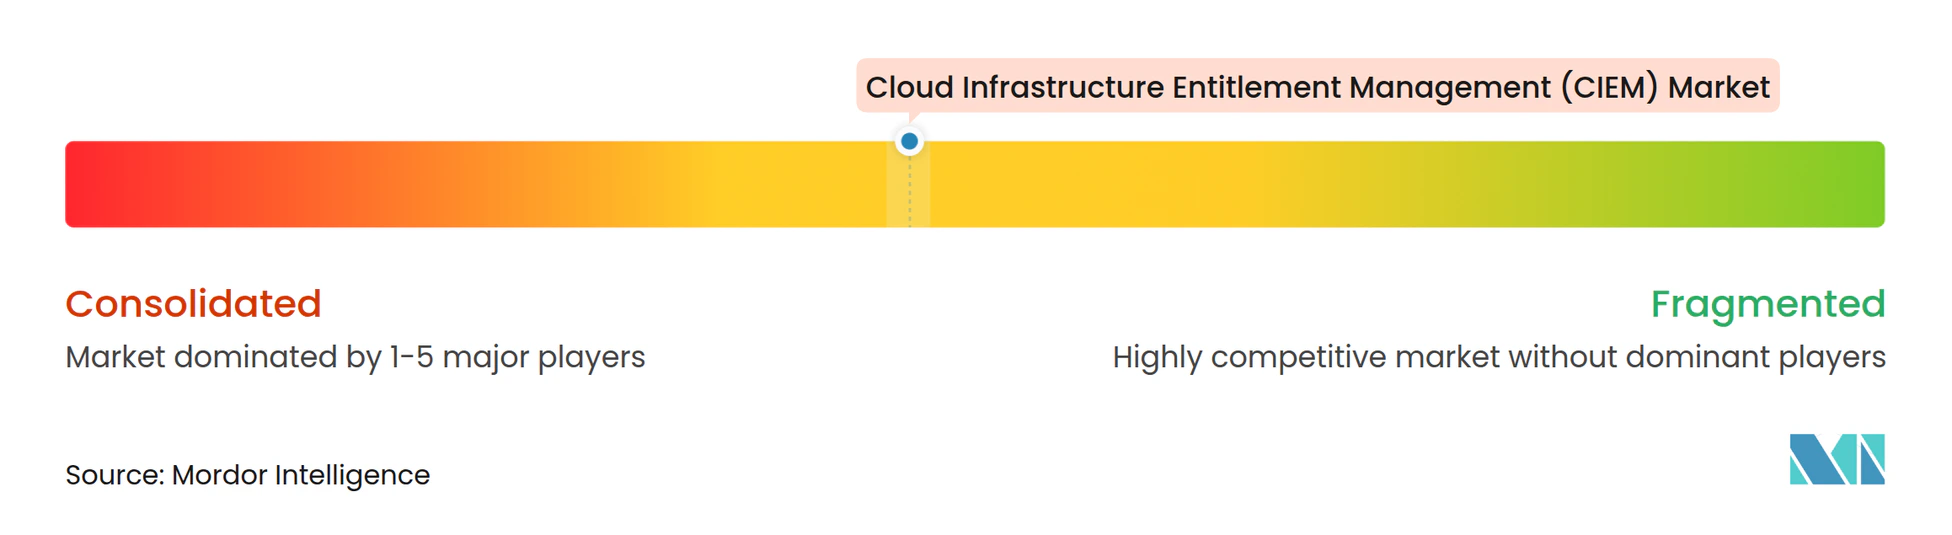
Le marché du Cloud Infrastructure Entitlement Management évolue d'un groupe modérément fragmenté d'offres spécialisées vers des plateformes de sécurité et d'identité plus larges. Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026, combinant les capacités de Prisma Cloud avec le portefeuille de gestion des accès privilégiés et d'identités machine de CyberArk. La transaction montre que la sécurité des identités et la protection cloud sont évaluées ensemble plutôt que comme des décisions technologiques sans rapport. Les fournisseurs indépendants, dont CrowdStrike, SailPoint, Saviynt, BeyondTrust et Orca Security, continuent d'étendre leur couverture aux identités humaines, non humaines et aux agents IA. Au sein du marché du Cloud Infrastructure Entitlement Management, la différenciation concurrentielle dépend de l'analyse des autorisations sur les plateformes cloud et de la conversion des résultats en actions sans interrompre les charges de travail critiques.
L'initiative Agentic Fabric de SailPoint en 2026 reflète les efforts des fournisseurs pour intégrer une gouvernance assistée par l'IA dans des plateformes d'identité plus larges. Saviynt a lancé une solution de gestion de la posture de sécurité des identités alimentée par l'IA en avril 2025 pour fournir des informations sur les risques et une priorisation dans les environnements cloud et logiciels. BeyondTrust a publié des contrôles de sécurité IA en septembre 2025 pour la découverte, la classification et la notation des risques des agents IA sur les plateformes cloud et les plateformes logicielles en tant que service. Orca Security a étendu la protection d'exécution aux environnements cloud hybrides et privés en juillet 2025, étendant sa couverture au-delà des déploiements cloud publics. Ces actions montrent que le marché du Cloud Infrastructure Entitlement Management connecte le risque lié aux droits, l'identité machine, la posture cloud et l'activité d'exécution au sein d'offres plus intégrées.
Des spécialistes tels que Britive, Sonrai Security et Sysdig restent pertinents là où les acheteurs nécessitent des capacités ciblées en matière d'accès juste-à-temps, de graphes de risques d'identité ou de sécurité des conteneurs avec contexte d'identité. Leur opportunité est la plus forte là où une plateforme de sécurité cloud large ne fournit pas une profondeur suffisante dans l'analyse des autorisations ou la couverture des identités non humaines. Les services natifs des hyperscalers peuvent offrir des analyses de droits de base, ce qui renforce l'attente que les fournisseurs indépendants doivent démontrer une analyse et une remédiation multi-cloud avancées. Sur le marché du Cloud Infrastructure Entitlement Management, les acheteurs du marché intermédiaire et les marchés émergents en Amérique du Sud, au Moyen-Orient et en Afrique offrent davantage de place pour des offres de Cloud Infrastructure Entitlement Management en tant que service combinant technologie et soutien opérationnel expert.
Leaders du secteur du Cloud Infrastructure Entitlement Management (CIEM)
-
Microsoft Corporation
-
Palo Alto Networks, Inc.
-
CrowdStrike Holdings, Inc.
-
SailPoint Technologies, Inc.
-
Zscaler, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion des Droits d'Accès à l'Infrastructure Cloud (CIEM) Entreprises couvertes dans ce rapport
- Microsoft Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- Zscaler, Inc.
- Check Point Software Technologies Ltd.
- SailPoint Technologies, Inc.
- CrowdStrike Holdings, Inc.
- BeyondTrust Corporation
- Rapid7, Inc.
- Saviynt, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- One Identity LLC
- Delinea Inc.
- Sysdig, Inc.
- NextLabs, Inc.
- Britive, Inc.
- Sonrai Security, Inc.
- StrongDM, Inc.
- Wiz, Inc.
Développements industriels récents dans Marché de la Gestion des Droits d'Accès à l'Infrastructure Cloud (CIEM)
- Mars 2026 : Orca Security a dévoilé sa plateforme de sécurité cloud agentique lors de la RSAC 2026, introduisant des agents de sécurité alimentés par l'IA, la détection en temps réel de l'utilisation de l'IA dans les environnements cloud et une analyse d'accessibilité du code reliant les risques au moment du développement à l'exécution en production.
- Février 2026 : Palo Alto Networks a finalisé son acquisition de CyberArk pour 25 milliards USD, combinant les capacités de Cloud Infrastructure Entitlement Management de Prisma Cloud avec le portefeuille de gestion des accès privilégiés et d'identités machine de CyberArk au sein d'une plateforme de sécurité des identités unifiée.
- Septembre 2025 : BeyondTrust a publié des contrôles de sécurité IA au sein d'Identity Security Insights, permettant la découverte, la classification et la notation des risques des agents IA sur les plateformes cloud et les plateformes logicielles en tant que service, avec des politiques Zero Standing Privilege et d'accès juste-à-temps appliquées aux systèmes IA agentiques.
- Juillet 2025 : Orca Security a annoncé une solution de protection d'exécution pour les environnements cloud hybrides et privés, étendant son CNAPP sans agent au-delà du cloud public vers l'infrastructure cloud privée et sur site pour les secteurs réglementés.
Périmètre du rapport mondial sur le marché du Cloud Infrastructure Entitlement Management (CIEM)
Le Cloud Infrastructure Entitlement Management (CIEM) désigne une solution de sécurité automatisée conçue pour gérer et contrôler les accès aux identités, les droits et les autorisations dans les environnements cloud publics. La surveillance continue de l'activité des utilisateurs et des applications prévient les droits excessifs et applique des contrôles d'accès appropriés pour réduire significativement le risque d'activité non autorisée et de violations de données.
Le rapport sur le marché du Cloud Infrastructure Entitlement Management (CIEM) est segmenté par offre de produits (logiciels et services), modèle de déploiement (cloud et cloud hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), application (services bancaires, services financiers et assurances [BFSI], santé et sciences de la vie, commerce de détail et e-commerce, fabrication et industrie, secteur public et gouvernemental, technologies de l'information et télécommunications, et autres applications), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud |
| Cloud hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services bancaires, services financiers et assurances (BFSI) |
| Santé et sciences de la vie |
| Commerce de détail et e-commerce |
| Fabrication et industrie |
| Secteur public et gouvernemental |
| Technologies de l'information et télécommunications |
| Autres applications |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Égypte | |
| Reste de l'Afrique |
| Par offre de produits | Solutions | |
| Services | ||
| Par modèle de déploiement | Cloud | |
| Cloud hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par application | Services bancaires, services financiers et assurances (BFSI) | |
| Santé et sciences de la vie | ||
| Commerce de détail et e-commerce | ||
| Fabrication et industrie | ||
| Secteur public et gouvernemental | ||
| Technologies de l'information et télécommunications | ||
| Autres applications | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la valorisation du Cloud Infrastructure Entitlement Management en 2026 ?
Il est projeté à 3,19 milliards USD en 2026, puis à atteindre 3,99 milliards USD en 2027 et 13,04 milliards USD d'ici 2032, avec un CAGR de 26,72 % de 2027 à 2032.
Quelle offre de produits est en tête de l'adoption de la gestion des droits cloud ?
Les solutions sont en tête avec 69,32 % de part en 2026 car les entreprises nécessitent une découverte et une analyse continues des autorisations dans les environnements cloud.
Pourquoi le cloud hybride est-il important pour la gouvernance des droits ?
Le cloud hybride devrait se développer à un CAGR de 28,21 % jusqu'en 2032 car les organisations réglementées doivent gouverner à la fois les systèmes d'identité sur site et dans le cloud public.
Quelle application devrait se développer le plus rapidement jusqu'en 2032 ?
La santé et les sciences de la vie devraient se développer à un CAGR de 30,12 % à mesure que la migration cloud des charges de travail cliniques et des dossiers de santé augmente les besoins en gouvernance des identités.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 29,84 % jusqu'en 2032, soutenue par la migration cloud et le développement des cadres de cybersécurité.
Comment les identités machine affectent-elles la gestion des droits cloud ?
Les comptes de service, les clés API, les identités de charge de travail et les informations d'identification des agents IA nécessitent une révision continue car ils peuvent détenir des autorisations étendues sur les systèmes cloud.