
Tamaño y Participación del Mercado de Gestión del Ciclo de Vida de Certificados
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.77 Mil millones de dólares |
| Tamaño del Mercado (2031) | 4.36 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 19.76 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión del Ciclo de Vida de Certificados por Mordor Intelligence
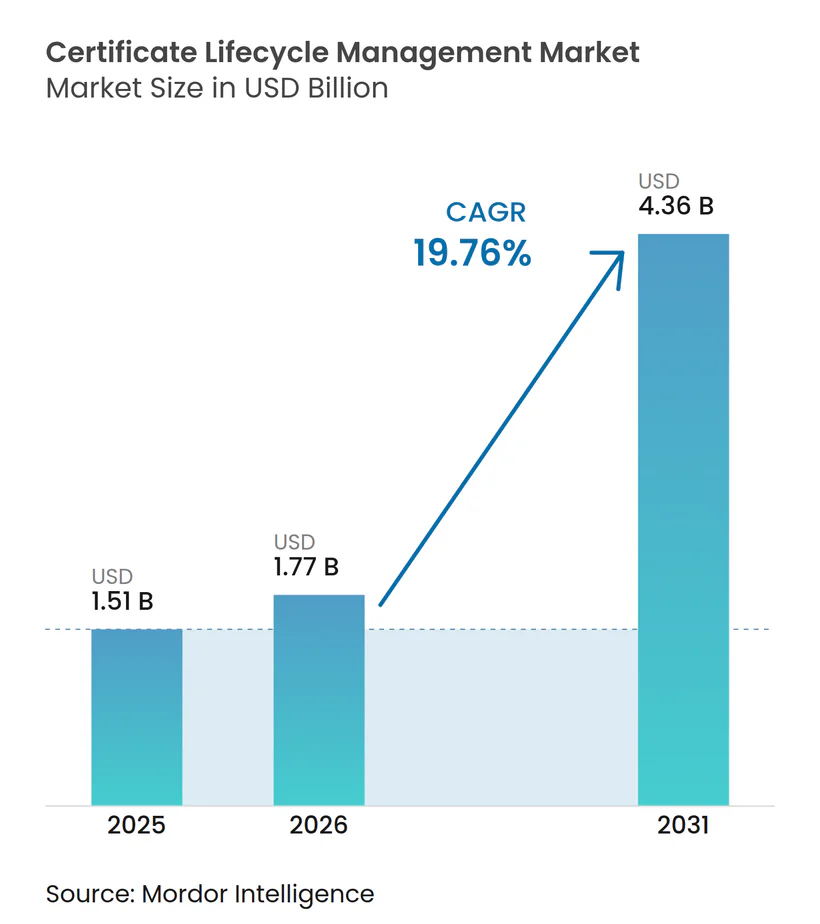
Se proyecta que el tamaño del mercado de gestión del ciclo de vida de certificados sea de 1,51 mil millones de USD en 2025, 1,77 mil millones de USD en 2026, y alcance los 4,36 mil millones de USD en 2031, creciendo a una CAGR del 19,76% de 2026 a 2031. Los períodos de validez más cortos para los certificados TLS de confianza pública están transformando la renovación de certificados de una tarea administrativa periódica en un requisito operativo continuo. El mercado de gestión del ciclo de vida de certificados se beneficia, por tanto, de una mayor demanda de descubrimiento, emisión automatizada, renovación, implementación y controles de políticas. Los entornos de aplicaciones nativas en la nube también están aumentando el número de identidades de máquinas que las organizaciones deben gestionar. Los proveedores están respondiendo con plataformas independientes de la autoridad de certificación, servicios gestionados y herramientas que admiten agilidad criptográfica. La oportunidad en el mercado de gestión del ciclo de vida de certificados depende cada vez más de ayudar a las organizaciones a gestionar tanto los certificados públicos como los internos mediante flujos de trabajo coherentes.
Conclusiones Clave del Informe
- Por componente, el software representó el 69,32% de los ingresos en el mercado de gestión del ciclo de vida de certificados en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 22,76% hasta 2031.
- Por tipo de certificado, los certificados SSL/TLS de confianza pública representaron el 61,54% de los ingresos en 2025, mientras que se proyecta que los certificados TLS privados e infraestructura de red se expandan a una CAGR del 24,62% hasta 2031.
- Por modelo de implementación, la implementación basada en la nube representó el 68,87% de los ingresos en el mercado de gestión del ciclo de vida de certificados en 2025 y se proyecta que crezca a una CAGR del 23,69% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 68,73% de los ingresos en 2025, mientras que se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 25,81% hasta 2031.
- Por vertical industrial, BFSI representó el 31,76% de los ingresos en 2025, mientras que se proyecta que la tecnología de la información y las telecomunicaciones se expandan a una CAGR del 24,76% hasta 2031.
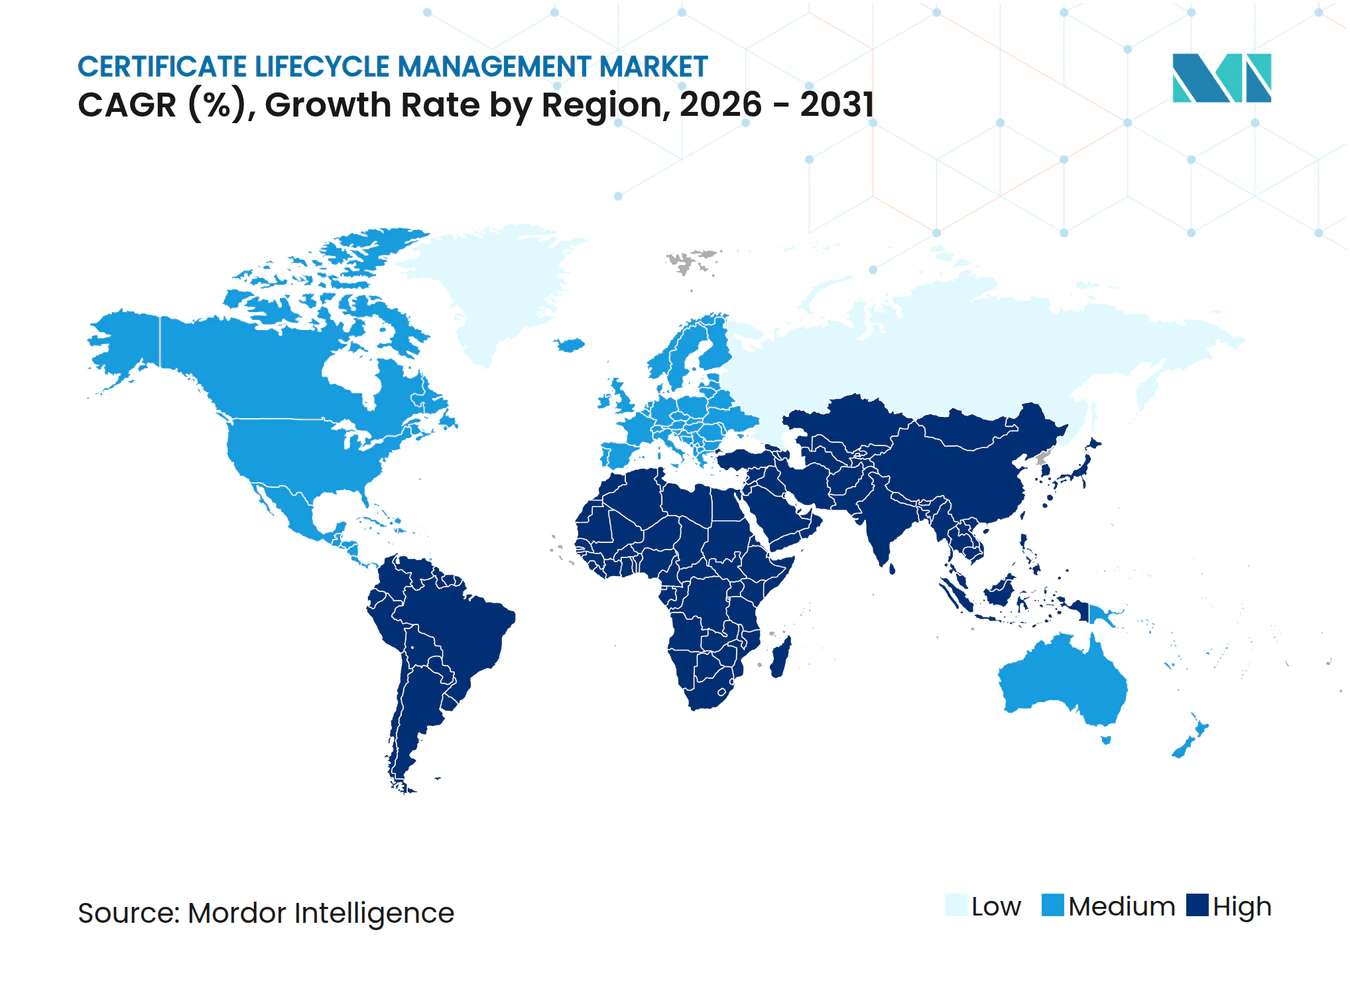
- Por geografía, América del Norte representó el 36,72% del mercado de gestión del ciclo de vida de certificados en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 26,12% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Períodos de Validez Más Cortos para Certificados TLS Públicos | +4.5% | Global | Corto plazo (≤ 2 años) |
| Crecimiento de Identidades de Máquinas en Cargas de Trabajo Nativas en la Nube | +4.0% | Asia-Pacífico como núcleo, con expansión hacia América del Norte y la UE | Mediano plazo (2-4 años) |
| Interrupciones de Certificados y Exposición al Cumplimiento Normativo | +3.3% | América del Norte y la UE | Corto plazo (≤ 2 años) |
| Proliferación de Certificados en Entornos Multi-Nube y Kubernetes | +2.8% | Global, mayor incidencia en América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Automatización de Validación del Foro CA/B y Cambios en la Validación de Control de Dominio | +2.2% | Global | Corto plazo (≤ 2 años) |
| Cargas de Trabajo de IA y Preparación para la Criptografía Poscuántica | +1.8% | América del Norte, UE, con avances tempranos en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Los Períodos de Validez Más Cortos para Certificados TLS Públicos Crean un Mandato de Automatización
El Foro CA/Browser aprobó la Votación SC081v3 en abril de 2025, con la participación de 25 emisores de certificados y Apple, Google, Microsoft y Mozilla en la votación. La medida limita la validez de los certificados TLS de confianza pública a 200 días a partir del 15 de marzo de 2026, 100 días a partir de marzo de 2027 y 47 días a partir de marzo de 2029, afectando a los certificados utilizados para sitios web públicos, interfaces de aplicaciones y otros servicios externos.[1] Una empresa con 10.000 certificados que se renovaban bajo el límite anterior de 398 días experimentaba 9.200 renovaciones al año, mientras que el mismo inventario requeriría 77.500 renovaciones anuales con el límite de 47 días. Este cambio desplaza la atención desde alertas de vencimiento aisladas hacia procesos repetibles que descubren certificados, confirman la propiedad, los renuevan y los implementan antes de que un servicio se vea afectado. Esta carga de renovación hace que el manejo manual de certificados sea impracticable a escala empresarial y aumenta la demanda en el mercado de gestión del ciclo de vida de certificados de flujos de trabajo automatizados y controles que identifiquen qué certificados quedan fuera de los procesos establecidos. GlobalSign aplicó los requisitos de validez de 200 días el 14 de marzo de 2026 y acortó las ventanas de notificación de renovación a 30 días antes del vencimiento.
El Crecimiento de Identidades de Máquinas en Cargas de Trabajo Nativas en la Nube Amplía los Volúmenes de Certificados
Los clústeres de Kubernetes, las funciones sin servidor, las mallas de servicios y los canales de CI/CD crean identidades de máquinas que los equipos de PKI tradicionales no pueden rastrear manualmente. Estos entornos generan certificados para cargas de trabajo que pueden iniciarse, escalarse y retirarse con mayor frecuencia que la infraestructura de servidores convencional. El mercado de gestión del ciclo de vida de certificados se beneficia de este cambio operativo porque cada carga de trabajo requiere emisión, rotación y controles de políticas adaptados a su entorno operativo. Kubernetes v1.37 elevó los Certificados de Pod y los ClusterTrustBundles a estado estable en agosto de 2026, incorporando capacidades de emisión y rotación de certificados X.509 en el plano de control de Kubernetes.[2] Las capacidades de rotación nativa reducen el trabajo manual dentro de los clústeres, pero no eliminan la necesidad de aplicar políticas a nivel organizacional ni de comprender las identidades que operan en cada entorno. La población de certificados resultante se extiende a través de servicios internos, puntos de acceso públicos y cuentas en la nube, aumentando la demanda de una capa común de inventario y políticas.
Las Interrupciones de Certificados y la Exposición al Cumplimiento Normativo Elevan las Prioridades de Gestión
Keyfactor informó que el 86% de las organizaciones encuestadas experimentaron al menos 1 interrupción relacionada con certificados en los 12 meses anteriores, y el 10% las experimentó semanalmente. Un certificado vencido puede interrumpir el acceso a servicios para clientes, aplicaciones internas o conexiones automatizadas entre sistemas. El impacto resultante puede extenderse más allá de un incidente técnico cuando los clientes no pueden completar transacciones o los empleados no pueden acceder a sistemas esenciales. DigiCert informó en julio de 2025 que el 31% de las organizaciones experimentaron pérdidas relacionadas con certificados de entre 50.000 y 250.000 USD, mientras que el 18,5% experimentó pérdidas superiores a 250.000 USD. El Requisito 4 de PCI DSS, las Salvaguardas Técnicas de HIPAA y el Artículo 9 de la Ley de Resiliencia Operativa Digital de la UE crean expectativas de gobernanza relevantes para la higiene de certificados. El mercado de gestión del ciclo de vida de certificados gana relevancia cuando los líderes de seguridad vinculan los certificados vencidos con la interrupción del negocio y la exposición a auditorías, y cuando el descubrimiento y la renovación automatizados ayudan a los equipos a reducir ambos riesgos.
La Proliferación de Certificados en Entornos Multi-Nube y Kubernetes Debilita la Visibilidad
Una sola aplicación puede utilizar simultáneamente certificados de AWS Certificate Manager, Azure Key Vault y una autoridad de certificación privada. Diferentes equipos de aplicaciones pueden seleccionar distintos servicios en la nube según las necesidades de entrega o las elecciones previas de plataforma, dejando los inventarios fragmentados entre entornos. El mercado de gestión del ciclo de vida de certificados aborda este problema proporcionando descubrimiento centralizado, orquestación de flujos de trabajo y aplicación de políticas que abarcan sistemas, en lugar de depender de una única herramienta de descubrimiento nativa. Una visión completa es importante cuando un certificado se renueva en 1 sistema pero aún necesita implementarse en otro. Las nuevas cuentas en la nube, los clústeres de Kubernetes, las integraciones de SaaS y las implementaciones en el borde introducen nuevos requisitos, mientras que los servicios gestionados en la nube pueden aprovisionar certificados sin la participación directa del equipo de seguridad. Las organizaciones necesitan, por tanto, un inventario que conecte los certificados públicos, privados, en la nube y de aplicaciones para poder automatizar su gestión de forma fiable.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Complejidad de Integración de PKI Heredada y Sistemas Empresariales | -0.7% | Global, mayor impacto en la UE y el sur de Asia | Mediano plazo (2-4 años) |
| Escasez de Experiencia en PKI y Operaciones Criptográficas | -0.5% | Global | Largo plazo (≥ 4 años) |
| Propiedad Fragmentada de Identidades de Máquinas | -0.4% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Resistencia al Bloqueo de Plataforma y a los Costos por Certificado | -0.3% | Global, mayor incidencia en el segmento de PYMES | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
La Complejidad de Integración de PKI Heredada y Sistemas Empresariales Limita la Implementación
Las organizaciones que utilizan Microsoft Active Directory Certificate Services, autoridades de certificación privadas respaldadas por HSM y middleware diverso se enfrentan a un trabajo de integración complejo. Estos entornos suelen tener políticas de emisión, procesos de revocación y dependencias de aplicaciones separados. El mercado de gestión del ciclo de vida de certificados puede enfrentar una adopción más lenta cuando esos sistemas requieren reconciliación antes de que una plataforma entre en funcionamiento. AppViewX lanzó un Asistente de Utilidad de Migración de AD CS en su actualización de PKI del verano de 2026 para facilitar el traslado de configuraciones de la Autoridad de Certificación de Microsoft sin interrumpir las aplicaciones o los usuarios dependientes. El lanzamiento refleja la importancia práctica de la migración de PKI heredada para los compradores. Los proveedores que ofrecen conectores probados, soporte de migración y registros de auditoría pueden reducir las barreras de implementación.
La Escasez de Experiencia en PKI y Operaciones Criptográficas Limita la Escala
La gestión del ciclo de vida de certificados requiere habilidades en protocolos criptográficos, ingeniería de redes y operaciones de seguridad. Estas habilidades no están disponibles de manera consistente dentro de los equipos de TI empresariales. El Instituto Nacional de Estándares y Tecnología (NIST) aprobó FIPS 203, 204 y 205 para la criptografía poscuántica en agosto de 2024.[3] El NIST seleccionó HQC para su estandarización en marzo de 2025, añadiendo otro requisito criptográfico futuro para los equipos de seguridad. Las organizaciones con capacidad especializada limitada pueden implementar la automatización solo para una parte de su patrimonio. Esto puede dejar registros de inventario incompletos y complicar una implementación más amplia en el mercado de gestión del ciclo de vida de certificados.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
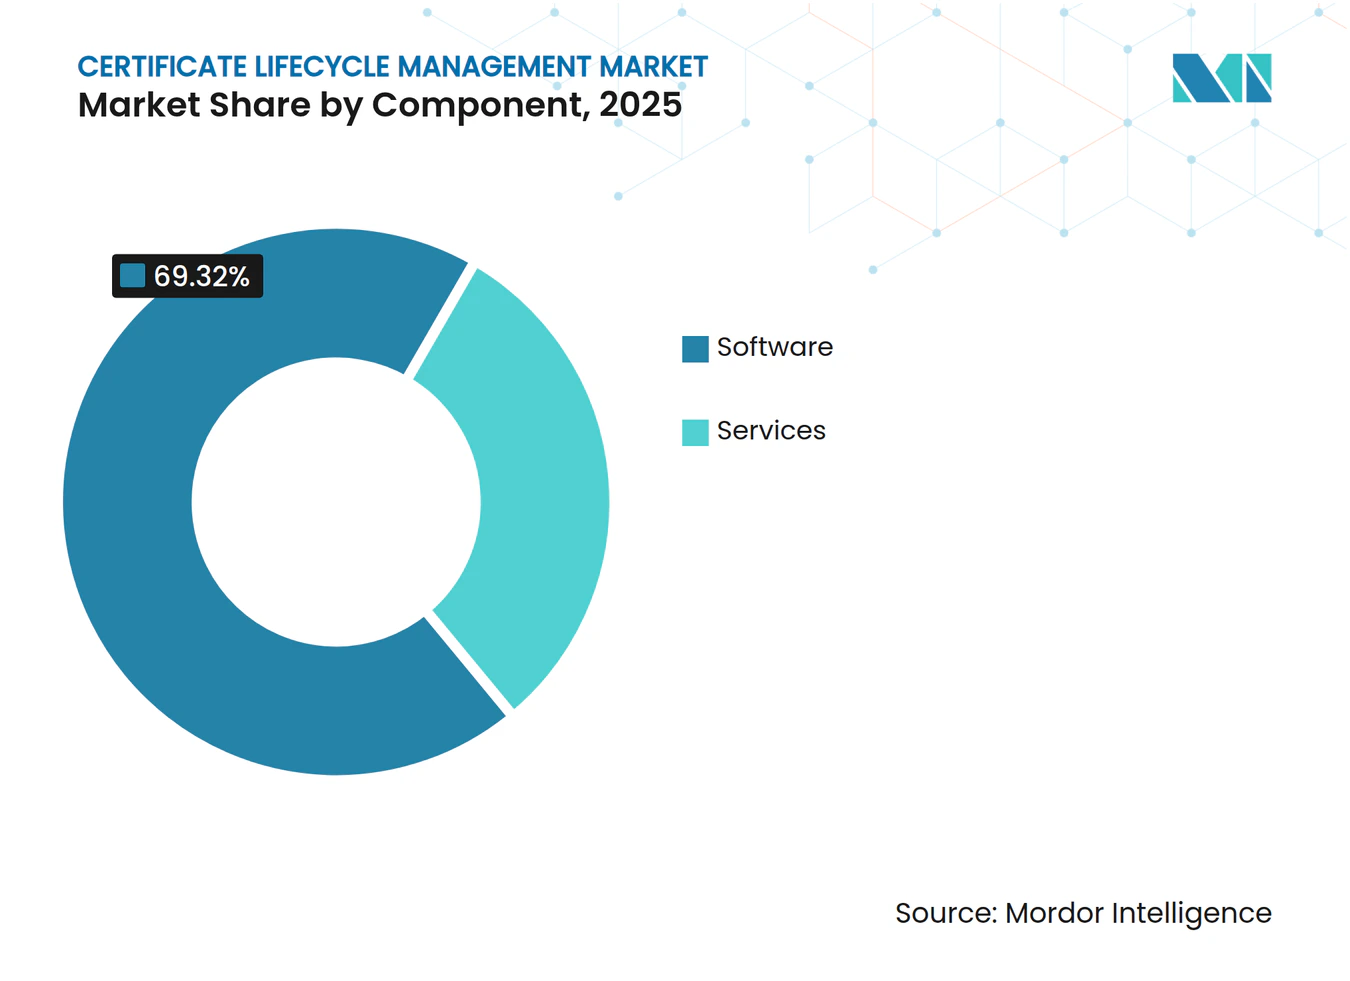
El Crecimiento de los Servicios se Apoya en el Liderazgo de Plataforma del SoftwareEl software representó el 69,32% de la participación del mercado de gestión del ciclo de vida de certificados en 2025. Las empresas utilizaron aplicaciones dedicadas para centralizar el descubrimiento de certificados, la emisión, la gobernanza de políticas y los informes. La industria de gestión del ciclo de vida de certificados continúa favoreciendo las capas de software independientes de la autoridad de certificación que gestionan las autoridades de certificación públicas, las jerarquías de PKI privadas y los servicios de emisión en la nube desde una única consola. En 2026, las grandes empresas están estandarizando estas plataformas en patrimonios de certificados complejos.
Se proyecta que los servicios se expandan a una CAGR del 22,76% hasta 2031. Los proveedores de servicios de seguridad gestionados están ofreciendo la gestión del ciclo de vida de certificados como un servicio recurrente, mientras que se necesita soporte de implementación para las migraciones de PKI heredadas. Sectigo lanzó su Plataforma de Socios en marzo de 2026 como una plataforma multiinquilino para proveedores de servicios gestionados y proveedores de servicios de seguridad gestionados. El lanzamiento apoya los modelos de entrega a través de canales que pueden reducir los requisitos de personal para los clientes. Los compradores también evalúan la cobertura de socios y la madurez de la integración de API al seleccionar proveedores.


Componente
| X | Y |
|---|---|
| Software | 69.32% |
| Servicios | 30.68% |
| Fuente: Mordor Intelligence | |
Por Tipo de Certificado:
La Demanda de TLS Privado Cambia la Arquitectura de ConfianzaLos certificados SSL/TLS de confianza pública representaron el 61,54% de los ingresos en 2025. Esta posición reflejó la importancia establecida de la infraestructura HTTPS externa en los inventarios de certificados empresariales. El tamaño del mercado de gestión del ciclo de vida de certificados para casos de uso orientados al público sigue siendo sustancial porque los sitios web y las aplicaciones públicas requieren cobertura continua de certificados de confianza. Se proyecta que los certificados TLS privados e infraestructura de red se expandan a una CAGR del 24,62% hasta 2031.
El crecimiento más rápido de los certificados privados refleja un cambio hacia la identidad de carga de trabajo interna en entornos nativos en la nube. El TLS mutuo entre microservicios, la firma de código para la integridad de CI/CD y las credenciales de pod de Kubernetes dependen de la PKI privada en lugar de las autoridades de certificación públicas. El descubrimiento automatizado puede revelar inventarios de certificados privados que son de 3 a 5 veces más grandes que el portafolio público de una organización. Los proveedores que admiten la emisión pública y privada en una consola de gobernanza común están posicionados para atender esta necesidad más amplia. Este requisito del mercado de gestión del ciclo de vida de certificados favorece las herramientas que pueden aplicar políticas coherentes entre los tipos de autoridades de certificación.
Por Modelo de Implementación:
La Nube Lidera en Participación y CrecimientoLa implementación basada en la nube representó el 68,87% de la participación del mercado de gestión del ciclo de vida de certificados en 2025. Se proyecta que se expanda a una CAGR del 23,69% hasta 2031, convirtiéndola en el modelo de entrega más grande y de más rápido crecimiento. Las plataformas en la nube se conectan directamente a los puntos de acceso ACME, las API de emisión de hiperescaladores y los controladores de admisión de Kubernetes. Estas integraciones admiten entornos distribuidos en los que las operaciones de certificados abarcan más de 1 cuenta en la nube.
Microsoft Cloud PKI en el conjunto Intune demuestra cómo la automatización de certificados puede integrarse en las suscripciones de software empresarial existentes. Esto puede reducir el obstáculo de compra inicial para las organizaciones que ya utilizan Microsoft 365. Las implementaciones locales siguen siendo relevantes para las organizaciones de servicios financieros, defensa e infraestructura crítica que operan PKI con aislamiento de red o requieren custodia local de claves. Los modelos híbridos mantienen la custodia de las autoridades de certificación raíz en las instalaciones locales mientras automatizan las operaciones de las autoridades de certificación subordinadas en la nube. El servicio de PKI como servicio de Ascertia refleja un enfoque que combina operaciones en la nube con alineación a eIDAS y NIST para compradores regulados.[4]
Por Tamaño de Organización:
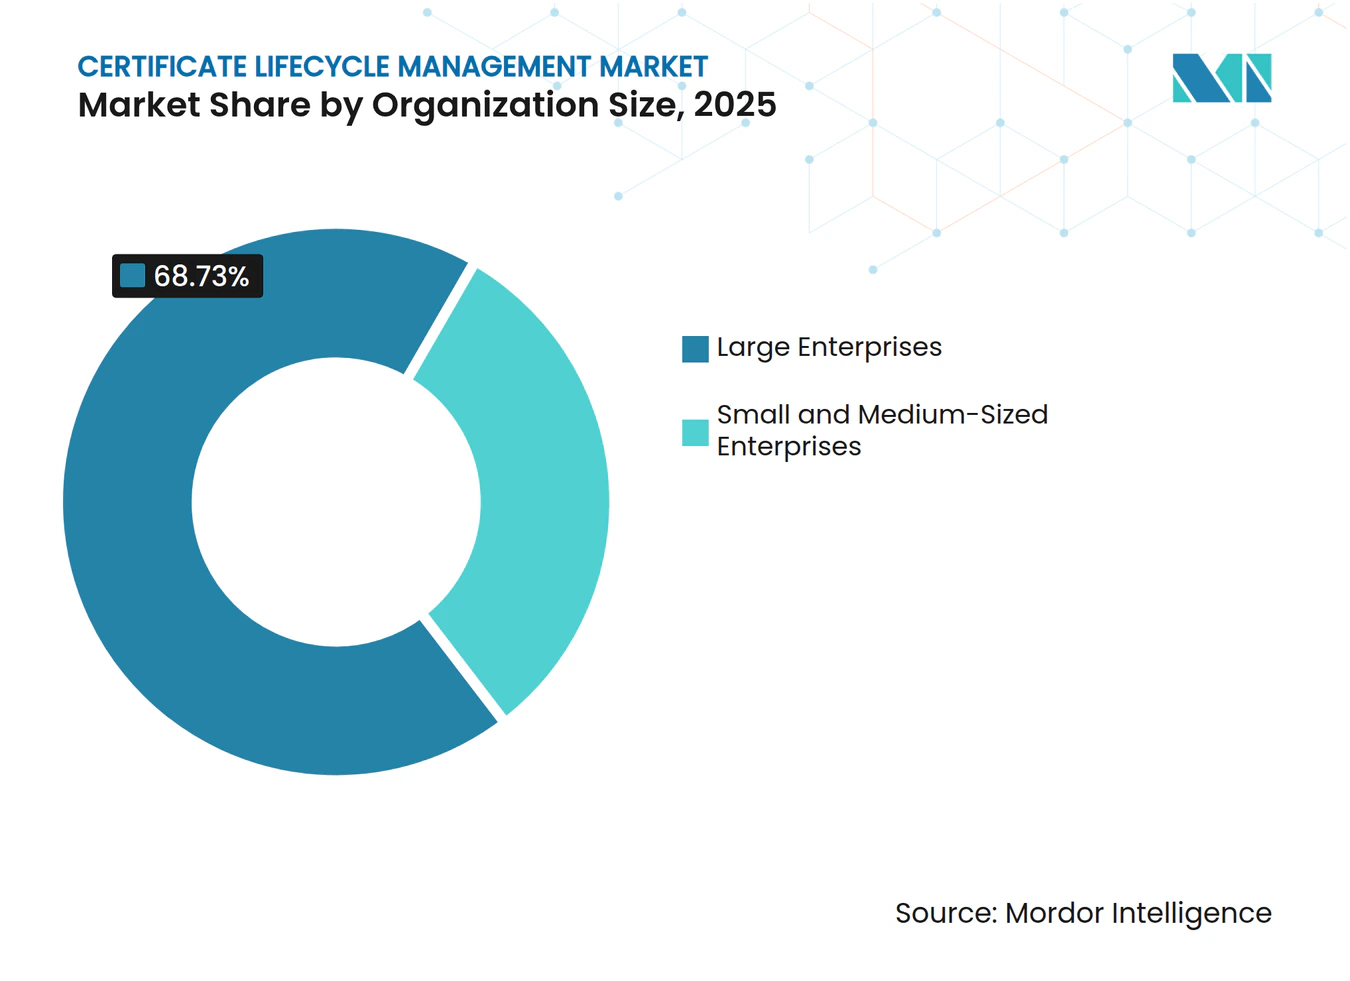
Las PYMES se Convierten en el Grupo de Compradores de Más Rápido CrecimientoLas grandes empresas representaron el 68,73% de los ingresos en 2025. Su gasto reflejó años de inversión en la gestión y expansión de poblaciones de certificados en entornos de nube y DevOps. La industria de gestión del ciclo de vida de certificados se ha concentrado tradicionalmente en este grupo de compradores porque las grandes organizaciones operan patrimonios complejos de múltiples nubes. Muchas grandes empresas ahora necesitan una cobertura más profunda de identidades de máquinas y activos criptográficos en lugar de una primera implementación de automatización de certificados.
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 25,81% hasta 2031. Los menores costos de las plataformas alojadas en la nube, los requisitos de cumplimiento financiero y sanitario, el comercio digital y la digitalización de la cadena de suministro están ampliando las necesidades de las organizaciones. Estas empresas a menudo necesitan certificados de cliente y capacidades de firma de código para cumplir con los requisitos de confianza de los socios. Los precios escalonados, las integraciones listas para usar con Microsoft 365, AWS y Cloudflare, y la incorporación liderada por socios pueden mejorar la adopción. Los períodos de validez de certificados públicos más cortos crean la misma carga de renovación para las organizaciones más pequeñas sin equipos dedicados de operaciones de seguridad.

Por Vertical Industrial:
TI y Telecomunicaciones Impulsa un Crecimiento Más RápidoBFSI representó el 31,76% de los ingresos en 2025. PCI DSS, DORA y los marcos de ciberseguridad sectoriales sitúan la gobernanza de certificados dentro de los procesos formales de cumplimiento normativo. La atención médica y las ciencias de la vida también requieren atención a las Salvaguardas Técnicas de HIPAA, ya que los dispositivos médicos conectados y los sistemas de salud digital dependen cada vez más de los certificados. El gobierno y la administración pública representan otro grupo de clientes importante porque las agencias federales deben comenzar la planificación de la migración poscuántica tras la aprobación de FIPS 203, 204 y 205.[5]
Se proyecta que la tecnología de la información y las telecomunicaciones se expandan a una CAGR del 24,76% hasta 2031. Este sector gestiona densas poblaciones de identidades de máquinas en el segmentado de redes 5G, la autenticación de API y las funciones de red en contenedores. La manufactura industrial, el comercio minorista y electrónico, y la energía y los servicios públicos también necesitan autenticación de dispositivos basada en certificados a medida que la tecnología operativa se vuelve más conectada. La gobernanza unificada de certificados puede poner las identidades de TI y tecnología operativa bajo una gestión coherente. El mercado de gestión del ciclo de vida de certificados se está extendiendo, por tanto, más allá de los casos de uso tradicionales de certificados web.
Análisis Geográfico
Mercado de Gestión del Ciclo de Vida de Certificados en América del Norte
América del Norte concentró el 36,72% de los ingresos globales en 2025. La posición de la región reflejó una profunda adopción de plataformas entre las empresas Fortune 500 y las grandes empresas con carteras de certificados multi-nube. Keyfactor declaró en julio de 2026 que da soporte al 50% de los bancos más grandes de los Estados Unidos y Europa, así como a más del 40% de las empresas Fortune 100.[6] Esta concentración de clientes sugiere que la demanda regional posterior puede depender más de una adopción más amplia de plataformas, incluida la preparación poscuántica y la gobernanza de cargas de trabajo de inteligencia artificial. Las organizaciones norteamericanas siguen siendo compradores importantes de herramientas de gestión de identidad de máquinas y activos criptográficos en el mercado de gestión del ciclo de vida de certificados.
Mercado de Gestión del Ciclo de Vida de Certificados en Europa y Asia-Pacífico
Europa es un mercado regional secundario, con Alemania, el Reino Unido y Francia liderando la inversión. Los requisitos de eIDAS 2.0 para firmas electrónicas cualificadas, la Ley de Resiliencia Cibernética de la UE y el calendario del CA/Browser Forum están respaldando un ciclo paralelo de actualizaciones de gobernanza de certificados. Se proyecta que Asia-Pacífico se expanda a una CAGR del 26,12% hasta 2031. El programa India Digital de la India y la infraestructura de comercio digital vinculada a UPI están generando requisitos de despliegue de certificados que las plataformas nativas en la nube pueden abordar. Sectigo se asoció con eCAPS Computers India en julio de 2026 para llegar a revendedores de nivel 2 y proveedores de servicios de seguridad gestionados.
Mercado de Gestión del Ciclo de Vida de Certificados en las Américas y MEA
La Ley de Ciberseguridad y la Ley de Seguridad de Datos de China exigen que las empresas nacionales utilicen marcos formales de gestión de certificados que sean compatibles con los estándares SM2 y SM4, lo que favorece a los proveedores con integraciones de autoridades de certificación localizadas. América del Sur, Oriente Medio y África son áreas de adopción más pequeñas pero activas, con la LGPD de Brasil y los marcos de seguridad digital en evolución de México que respaldan el interés orientado al cumplimiento normativo entre las instituciones financieras y los organismos gubernamentales. Arabia Saudita, los Emiratos Árabes Unidos y Sudáfrica también están desarrollando demanda a través de programas de economía digital, nube soberana, digitalización de servicios financieros y gobierno electrónico. Los ecosistemas limitados de socios de servicios gestionados pueden ralentizar la adopción fuera de las regiones más maduras.
Panorama Competitivo
Concentración del Mercado
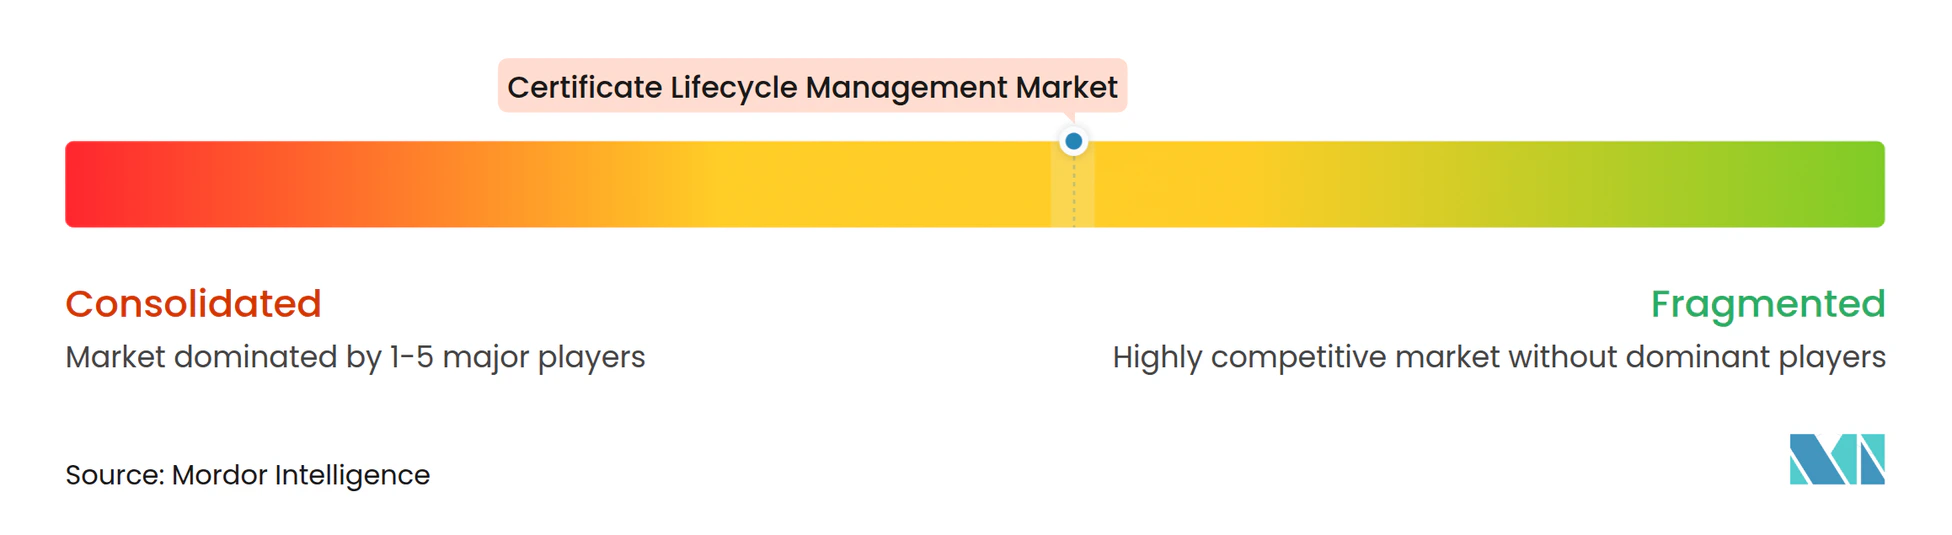
El mercado de gestión del ciclo de vida de certificados está moderadamente concentrado entre los principales proveedores de plataformas y más fragmentado entre los especialistas y los proveedores regionales. Keyfactor, DigiCert, Entrust, Sectigo, AppViewX, Garantir, Ascertia, CyberArk, eMudhra, HID Global, MachineCert y Smallstep Labs abordan distintas partes del mercado. La competencia se centra en la independencia de la autoridad de certificación, el descubrimiento automatizado, la emisión, la renovación, la implementación, la gestión de políticas y la agilidad criptográfica de certificados. Los clientes empresariales necesitan una plataforma que pueda gestionar entornos de PKI públicos y privados sin herramientas operativas separadas. El mercado de gestión del ciclo de vida de certificados también otorga mayor importancia a la integración con desarrolladores y al soporte para entornos de nube distribuidos.
Sectigo adquirió el negocio de certificados públicos de Entrust en enero de 2025 y completó la migración de más de 500.000 certificados el 25 de septiembre de 2025.[7] Esta transacción aumentó la presencia empresarial de Sectigo al tiempo que permitió a Entrust centrarse en la seguridad criptográfica preparada para la era cuántica y centrada en la identidad. Keyfactor anunció una inversión estratégica de crecimiento de más de 1.000 millones de USD en julio de 2026 para financiar el desarrollo de productos, la expansión geográfica, la contratación y las adquisiciones. Keyfactor también presentó Trust Control Plane en junio de 2026 para combinar la gestión de identidades de máquinas y la gobernanza de activos criptográficos.
La gestión de certificados para el Internet de las Cosas (IoT) y la tecnología operativa siguen siendo áreas donde los requisitos de los productos difieren de los flujos de trabajo estándar de TLS empresarial. Los dispositivos con capacidad de cómputo limitada y ciclos de reemplazo prolongados pueden requerir soporte para EST, SCEP o ACME ligero. La agilidad criptográfica poscuántica es otra área competitiva, ya que los clientes deben primero identificar las dependencias criptográficas antes de cambiar los algoritmos. Smallstep Labs y MachineCert compiten por los usuarios del mercado medio con automatización orientada a desarrolladores que puede integrarse en los flujos de trabajo de CI/CD, mientras que el mercado de gestión del ciclo de vida de certificados sigue abierto a los proveedores que reducen la complejidad de implementación para los equipos sin especialistas dedicados en PKI.
Líderes de la Industria de Gestión del Ciclo de Vida de Certificados
-
Keyfactor, Inc.
-
CyberArk Software Ltd.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión del Ciclo de Vida de Certificados Empresas cubiertas en este informe
- Keyfactor, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- AppViewX, Inc.
- GMO GlobalSign Holdings K.K.
- Ascertia Limited
- HID Global Corporation
- Garantir, Inc.
- eMudhra Limited
- Versatile Security GmbH
- PrimeKey Solutions AB
- Nexus Technology GmbH
- D-Trust GmbH
- Xolphin B.V.
- KeyTalk B.V.
- Evertrust SAS
- Cogito Group Pty Ltd
- Savyint Limited
- Akeyless Security Ltd.
- Securemetric Technology Sdn. Bhd.
- Encryption Consulting LLC
- MachineCert, Inc.
- Smallstep Labs, Inc.
Desarrollos recientes de la industria en Mercado de Gestión del Ciclo de Vida de Certificados
- Agosto de 2026: Sectigo lanzó Sectigo Orchestration Gateway (SOG), una capa de automatización dentro de Sectigo Certificate Manager que permite a los equipos de TI automatizar el descubrimiento, la emisión, la renovación y la implementación de certificados en entornos locales, en la nube y en el borde desde una única plataforma diseñada para gestionar la cadencia de renovación casi mensual que impondrá el mandato de validez de 47 días para 2029.
- Julio de 2026: Keyfactor anunció una inversión estratégica de crecimiento de más de 1.000 millones de USD liderada por Summit Partners, con Insight Partners y Sixth Street Growth manteniendo una participación significativa. Los fondos están destinados a la innovación de productos, la expansión geográfica, la formación de equipos y las adquisiciones estratégicas en el sector de seguridad de identidades de máquinas.
- Julio de 2026: DigiCert lanzó la vista previa de DigiCert Quantum Central, una solución de autoservicio dentro del portafolio DigiCert ONE que permite a las organizaciones inventariar las dependencias criptográficas e identificar las prioridades de migración a la criptografía poscuántica sin necesidad de experiencia especializada en criptografía poscuántica.
- Julio de 2026: Sectigo anunció una asociación estratégica con eCAPS Computers India para ofrecer gestión del ciclo de vida de certificados automatizada a la red de revendedores de nivel 2 y proveedores de servicios de seguridad gestionados de la India, con el objetivo de atender a las empresas que navegan el cambio hacia ciclos de vida de certificados más cortos en el mercado medio del sur de Asia.
- Junio de 2026: Keyfactor lanzó Trust Control Plane, un modelo operativo unificado que consolida la gestión de identidades de máquinas y la gobernanza de activos criptográficos en un único plano de control con visibilidad continua, operaciones automatizadas y políticas aplicadas en entornos locales, en la nube y de cargas de trabajo de IA.
Alcance del Informe Global del Mercado de Gestión del Ciclo de Vida de Certificados
El mercado de gestión del ciclo de vida de certificados incluye plataformas de software y servicios gestionados que automatizan la gestión integral de certificados digitales en PKI pública y privada. Las soluciones de Gestión del Ciclo de Vida de Certificados (CLM) gestionan el descubrimiento e inventario, la emisión, la implementación, la supervisión, la renovación y la revocación de certificados, reduciendo el riesgo de interrupciones y brechas de seguridad causadas por certificados vencidos o mal configurados en entornos grandes y dinámicos.
El Informe del Mercado de Gestión del Ciclo de Vida de Certificados está segmentado por Componente (Software y Servicios), Tipo de Certificado (Certificados SSL/TLS de Confianza Pública y Certificados TLS Privados e Infraestructura de Red), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Banca, Servicios Financieros y Seguros (BFSI), Atención Médica y Ciencias de la Vida, Gobierno y Administración Pública, Tecnología de la Información y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Electrónico, Energía y Servicios Públicos, y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| Certificados SSL/TLS de Confianza Pública |
| Certificados TLS Privados e Infraestructura de Red |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Atención Médica y Ciencias de la Vida |
| Gobierno y Administración Pública |
| Tecnología de la Información y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Electrónico |
| Energía y Servicios Públicos |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Tipo de Certificado | Certificados SSL/TLS de Confianza Pública | ||
| Certificados TLS Privados e Infraestructura de Red | |||
| Por Modelo de Implementación | Basado en la Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros (BFSI) | ||
| Atención Médica y Ciencias de la Vida | |||
| Gobierno y Administración Pública | |||
| Tecnología de la Información y Telecomunicaciones | |||
| Manufactura Industrial | |||
| Comercio Minorista y Electrónico | |||
| Energía y Servicios Públicos | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión del ciclo de vida de certificados?
Se proyecta que el tamaño del mercado de gestión del ciclo de vida de certificados sea de 1,51 mil millones de USD en 2025, 1,77 mil millones de USD en 2026, y alcance los 4,36 mil millones de USD en 2031, creciendo a una CAGR del 19,76% de 2026 a 2031.
¿Qué está impulsando la demanda de gestión del ciclo de vida de certificados?
Los períodos de validez más cortos de los certificados TLS públicos, la expansión de las identidades de máquinas, las interrupciones de certificados y la proliferación de certificados en entornos multi-nube están apoyando la demanda.
¿Qué componente lidera la adopción de la gestión del ciclo de vida de certificados?
El software representó el 69,32% de los ingresos en 2025, mientras que se proyecta que los servicios registren el crecimiento de componente más rápido a una CAGR del 22,76% hasta 2031.
¿Qué modelo de implementación está creciendo más rápido?
La implementación basada en la nube representó el 68,87% de los ingresos en 2025 y se proyecta que se expanda a una CAGR del 23,69% hasta 2031.
¿Qué organizaciones se espera que adopten estas plataformas más rápidamente?
Se proyecta que las pequeñas y medianas empresas se expandan a una CAGR del 25,81% hasta 2031 a medida que las ofertas alojadas en la nube y las necesidades regulatorias amplían el acceso.
¿Qué región se proyecta que crezca más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 26,12% hasta 2031, impulsada por la infraestructura digital y las necesidades de cumplimiento normativo.