
Marktgröße und Marktanteil im Bereich Certificate Lifecycle Management
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.77 Milliarden US-Dollar |
| Marktgröße (2031) | 4.36 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 19.76 % |
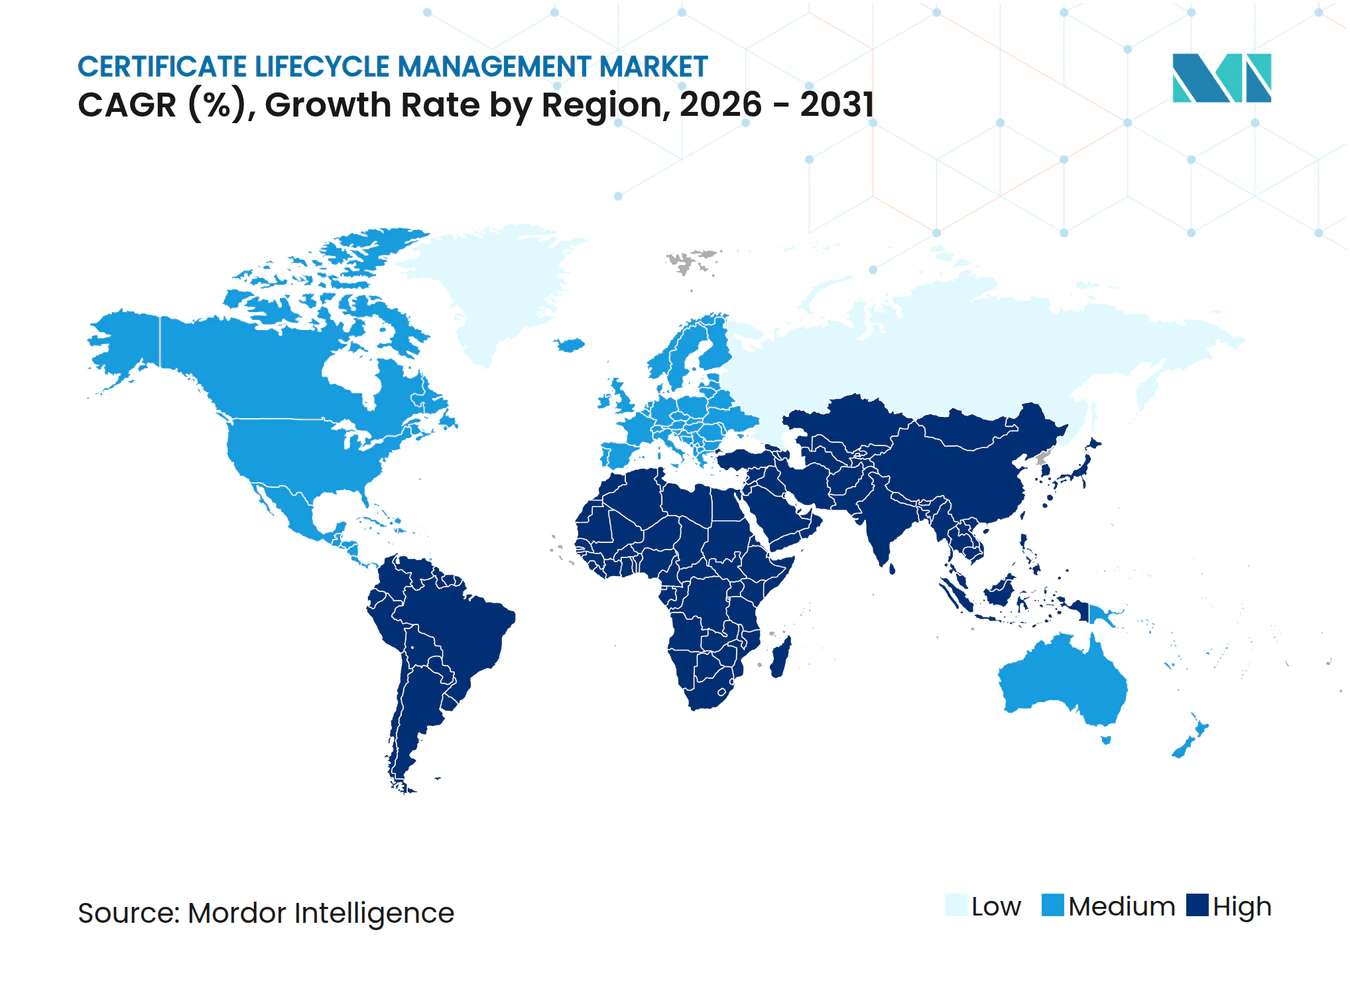
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
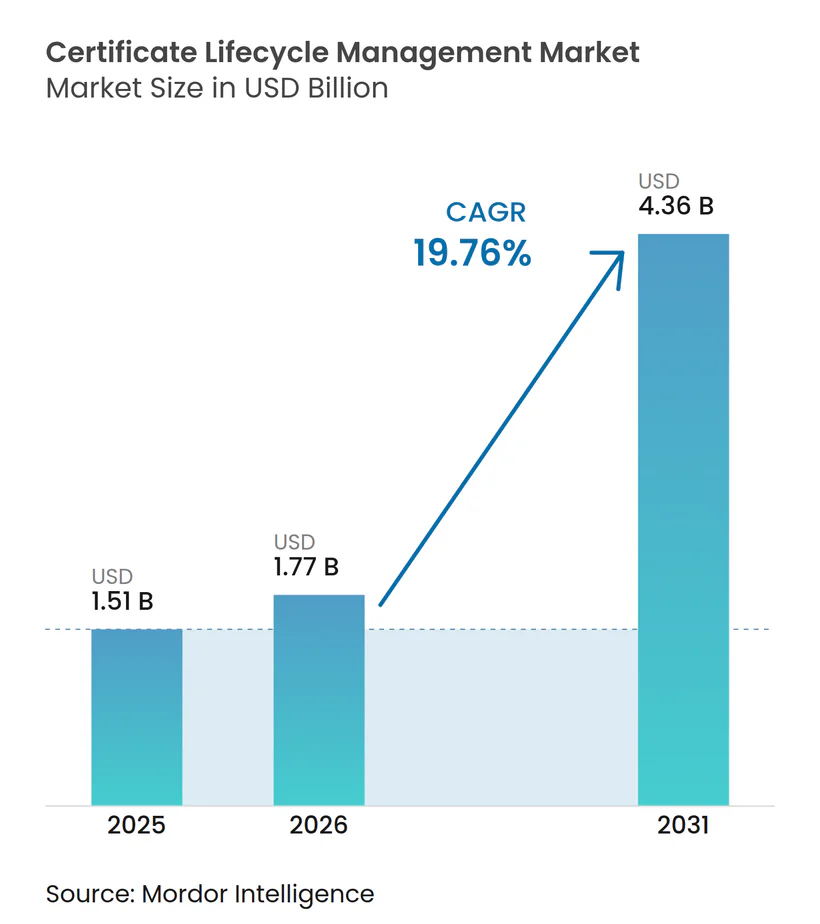
Marktanalyse für Certificate Lifecycle Management von Mordor Intelligence
Die Marktgröße für Certificate Lifecycle Management wird für 2025 auf 1,51 Milliarden USD und für 2026 auf 1,77 Milliarden USD prognostiziert und soll bis 2031 einen Wert von 4,36 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 19,76 % von 2026 bis 2031 entspricht. Kürzere Gültigkeitszeiträume für öffentlich vertrauenswürdige TLS-Zertifikate wandeln die Zertifikatserneuerung von einer periodischen Verwaltungsaufgabe in eine kontinuierliche Betriebsanforderung um. Der Markt für Certificate Lifecycle Management profitiert daher von einer stärkeren Nachfrage nach Erkennung, automatisierter Ausstellung, Erneuerung, Bereitstellung und Richtlinienkontrollen. Cloud-native Anwendungsumgebungen erhöhen zudem die Anzahl der Maschinenidentitäten, die Unternehmen verwalten müssen. Anbieter reagieren mit CA-agnostischen Plattformen, verwalteten Diensten und Tools, die kryptografische Agilität unterstützen. Die Chance im Markt für Certificate Lifecycle Management hängt zunehmend davon ab, Unternehmen bei der Verwaltung sowohl öffentlich zugänglicher Zertifikate als auch interner Zertifikate durch konsistente Arbeitsabläufe zu unterstützen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente entfiel im Jahr 2025 ein Anteil von 69,32 % des Umsatzes im Markt für Certificate Lifecycle Management auf Software, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 22,76 % wachsen werden.
- Nach Zertifikatstyp hielten öffentlich vertrauenswürdige SSL/TLS-Zertifikate im Jahr 2025 einen Umsatzanteil von 61,54 %, während private TLS- und Netzwerkinfrastrukturzertifikate bis 2031 voraussichtlich mit einer CAGR von 24,62 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2025 ein Anteil von 68,87 % des Umsatzes im Markt für Certificate Lifecycle Management auf die cloudbasierte Bereitstellung, die bis 2031 voraussichtlich mit einer CAGR von 23,69 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 68,73 %, während kleine und mittlere Unternehmen bis 2031 voraussichtlich mit einer CAGR von 25,81 % wachsen werden.
- Nach Branche hielt BFSI im Jahr 2025 einen Umsatzanteil von 31,76 %, während Informationstechnologie und Telekommunikation bis 2031 voraussichtlich mit einer CAGR von 24,76 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 36,72 % am Markt für Certificate Lifecycle Management, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 26,12 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Kürzere Gültigkeitszeiträume für öffentliche TLS-Zertifikate | +4.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Wachstum von Maschinenidentitäten in Cloud-nativen Workloads | +4.0% | APAC als Kern, Ausstrahlungseffekte auf Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Zertifikatsausfälle und Compliance-Risiken | +3.3% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Zertifikatswildwuchs in Multi-Cloud- und Kubernetes-Umgebungen | +2.8% | Global, am stärksten in Nordamerika und APAC | Mittelfristig (2–4 Jahre) |
| Validierungsautomatisierung des CA/B-Forums und Änderungen bei der Domain-Control-Validierung | +2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| KI-Workloads und Vorbereitung auf Post-Quanten-Kryptografie | +1.8% | Nordamerika, EU, frühe Gewinne in APAC | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Kürzere Gültigkeitszeiträume für öffentliche TLS-Zertifikate schaffen einen Automatisierungsbedarf
Das CA/Browser Forum verabschiedete Ballot SC081v3 im April 2025, wobei 25 Zertifikatsaussteller sowie Apple, Google, Microsoft und Mozilla an der Abstimmung teilnahmen. Die Maßnahme begrenzt die Gültigkeit öffentlich vertrauenswürdiger TLS-Zertifikate auf 200 Tage ab dem 15. März 2026, auf 100 Tage ab März 2027 und auf 47 Tage ab März 2029, was Zertifikate für öffentliche Websites, Anwendungsschnittstellen und andere externe Dienste betrifft.[1] Ein Unternehmen mit 10.000 Zertifikaten, das unter der früheren Obergrenze von 398 Tagen erneuerte, erlebte 9.200 Erneuerungen pro Jahr, während dasselbe Inventar bei einem Endpunkt von 47 Tagen 77.500 jährliche Erneuerungen erfordern würde. Diese Änderung verlagert den Fokus von isolierten Ablaufwarnungen hin zu wiederholbaren Prozessen, die Zertifikate erkennen, den Besitz bestätigen, sie erneuern und bereitstellen, bevor ein Dienst beeinträchtigt wird. Diese Erneuerungslast macht die manuelle Zertifikatsverwaltung im Unternehmensmaßstab unpraktisch und erhöht die Nachfrage im Markt für Certificate Lifecycle Management nach automatisierten Arbeitsabläufen und Kontrollen, die erkennen, welche Zertifikate außerhalb etablierter Prozesse liegen. GlobalSign setzte am 14. März 2026 Anforderungen für eine Gültigkeitsdauer von 200 Tagen durch und verkürzte die Erneuerungsbenachrichtigungsfenster auf 30 Tage vor Ablauf.
Wachstum von Maschinenidentitäten in Cloud-nativen Workloads erweitert Zertifikatsvolumen
Kubernetes-Cluster, serverlose Funktionen, Service-Meshes und CI/CD-Pipelines erzeugen Maschinenidentitäten, die traditionelle PKI-Teams nicht manuell verfolgen können. Diese Umgebungen erstellen Zertifikate für Workloads, die häufiger gestartet, skaliert und außer Betrieb genommen werden können als herkömmliche Serverinfrastrukturen. Der Markt für Certificate Lifecycle Management profitiert von diesem operativen Wandel, da jeder Workload Ausstellung, Rotation und Richtlinienkontrollen benötigt, die auf seine Betriebsumgebung zugeschnitten sind. Kubernetes v1.37 hob Pod-Zertifikate und ClusterTrustBundles im August 2026 in den stabilen Status, wodurch X.509-Zertifikatsausstellung und Rotationsfähigkeiten in die Kubernetes-Steuerungsebene integriert wurden.[2] Native Rotationsfähigkeiten reduzieren manuelle Arbeit innerhalb von Clustern, beseitigen jedoch nicht die Notwendigkeit, organisationsweite Richtlinien anzuwenden oder die in jeder Umgebung operierenden Identitäten zu verstehen. Die resultierende Zertifikatspopulation erstreckt sich über interne Dienste, öffentliche Endpunkte und Cloud-Konten, was die Nachfrage nach einer gemeinsamen Inventar- und Richtlinienebene erhöht.
Zertifikatsausfälle und Compliance-Risiken erhöhen Verwaltungsprioritäten
Keyfactor berichtete, dass 86 % der befragten Unternehmen in den vorangegangenen 12 Monaten mindestens 1 zertifikatsbedingten Ausfall erlebt hatten, und 10 % erlebten diese wöchentlich. Ein abgelaufenes Zertifikat kann den Zugang zu Kundendiensten, internen Anwendungen oder automatisierten Verbindungen zwischen Systemen unterbrechen. Die daraus resultierenden Auswirkungen können über einen technischen Vorfall hinausgehen, wenn Kunden keine Transaktionen abschließen oder Mitarbeiter nicht auf wesentliche Systeme zugreifen können. DigiCert berichtete im Juli 2025, dass 31 % der Unternehmen zertifikatsbedingte Verluste von 50.000 bis 250.000 USD erlitten, während 18,5 % Verluste über 250.000 USD verzeichneten. PCI DSS Anforderung 4, HIPAA Technical Safeguards und Artikel 9 des EU Digital Operational Resilience Act schaffen Governance-Erwartungen, die für die Zertifikatshygiene relevant sind. Der Markt für Certificate Lifecycle Management gewinnt an Relevanz, wenn Sicherheitsverantwortliche abgelaufene Zertifikate mit Betriebsunterbrechungen und Prüfungsrisiken verknüpfen und wenn automatisierte Erkennung und Erneuerung Teams helfen, beide Risiken zu reduzieren.
Zertifikatswildwuchs in Multi-Cloud- und Kubernetes-Umgebungen schwächt die Transparenz
Eine einzelne Anwendung kann gleichzeitig Zertifikate von AWS Certificate Manager, Azure Key Vault und einer privaten Zertifizierungsstelle verwenden. Verschiedene Anwendungsteams können je nach Lieferanforderungen oder früheren Plattformentscheidungen unterschiedliche Cloud-Dienste auswählen, wodurch Inventare über Umgebungen hinweg fragmentiert werden. Der Markt für Certificate Lifecycle Management adressiert dieses Problem durch zentralisierte Erkennung, Workflow-Orchestrierung und Richtliniendurchsetzung, die Systeme übergreifend umfassen, anstatt sich auf ein einzelnes natives Erkennungstool zu verlassen. Eine vollständige Übersicht ist wichtig, wenn ein Zertifikat in einem System erneuert wird, aber noch in einem anderen System bereitgestellt werden muss. Neue Cloud-Konten, Kubernetes-Cluster, SaaS-Integrationen und Edge-Bereitstellungen stellen Anforderungen, während cloud-verwaltete Dienste Zertifikate ohne direkte Beteiligung des Sicherheitsteams bereitstellen können. Unternehmen benötigen daher ein Inventar, das öffentliche, private, Cloud- und Anwendungszertifikate verbindet, damit sie deren Verwaltung zuverlässig automatisieren können.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Komplexität der Integration von Legacy-PKI und Unternehmenssystemen | -0.7% | Global, stärkste Auswirkung in EU und Südasien | Mittelfristig (2–4 Jahre) |
| Mangel an PKI- und kryptografischen Betriebskompetenzen | -0.5% | Global | Langfristig (≥ 4 Jahre) |
| Fragmentierter Besitz von Maschinenidentitäten | -0.4% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Widerstand gegen Plattformbindung und Kosten pro Zertifikat | -0.3% | Global, am stärksten im KMU-Segment | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität der Integration von Legacy-PKI und Unternehmenssystemen begrenzt die Bereitstellung
Unternehmen, die Microsoft Active Directory Certificate Services, HSM-gestützte private Zertifizierungsstellen und diverse Middleware verwenden, stehen vor schwierigen Integrationsarbeiten. Diese Umgebungen haben oft separate Ausstellungsrichtlinien, Widerrufsprozesse und Anwendungsabhängigkeiten. Der Markt für Certificate Lifecycle Management kann eine langsamere Akzeptanz erfahren, wenn diese Systeme vor der Inbetriebnahme einer Plattform abgestimmt werden müssen. AppViewX veröffentlichte in seinem PKI-Update Sommer 2026 einen AD CS Migration Utility Wizard, um die Migration von Microsoft Certificate Authority-Konfigurationen ohne Unterbrechung abhängiger Anwendungen oder Benutzer zu unterstützen. Die Veröffentlichung spiegelt die praktische Bedeutung der Legacy-PKI-Migration für Käufer wider. Anbieter, die getestete Konnektoren, Migrationsunterstützung und Prüfprotokolle bereitstellen, können Implementierungshürden reduzieren.
Begrenzte PKI- und kryptografische Betriebskompetenzen schränken die Skalierung ein
Certificate Lifecycle Management erfordert Kenntnisse in kryptografischen Protokollen, Netzwerktechnik und Sicherheitsbetrieb. Diese Kenntnisse sind in Unternehmens-IT-Teams nicht durchgängig verfügbar. Das Nationale Institut für Standards und Technologie (NIST) genehmigte FIPS 203, 204 und 205 für Post-Quanten-Kryptografie im August 2024.[3] Das NIST wählte HQC im März 2025 zur Standardisierung aus und fügte damit eine weitere zukünftige kryptografische Anforderung für Sicherheitsteams hinzu. Unternehmen mit begrenzter Spezialistenkapazität können die Automatisierung möglicherweise nur für einen Teil ihres Bestands implementieren. Dies kann zu unvollständigen Inventaraufzeichnungen führen und eine breitere Bereitstellung im Markt für Certificate Lifecycle Management erschweren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Wachstum der Dienstleistungen baut auf der Plattformführerschaft der Software aufSoftware hielt im Jahr 2025 einen Marktanteil von 69,32 % im Markt für Certificate Lifecycle Management. Unternehmen nutzten dedizierte Anwendungen zur Zentralisierung von Zertifikatserkennung, Ausstellung, Richtlinien-Governance und Berichterstattung. Die Branche für Certificate Lifecycle Management bevorzugt weiterhin CA-agnostische Software-Schichten, die öffentliche Zertifizierungsstellen, private PKI-Hierarchien und Cloud-Ausstellungsdienste von einer einzigen Konsole aus verwalten. Im Jahr 2026 standardisieren Großunternehmen diese Plattformen über komplexe Zertifikatsbestände hinweg.
Dienstleistungen werden voraussichtlich bis 2031 mit einer CAGR von 22,76 % wachsen. Anbieter verwalteter Sicherheitsdienste liefern Certificate Lifecycle Management als wiederkehrenden Dienst, während Implementierungsunterstützung für Legacy-PKI-Migrationen benötigt wird. Sectigo startete im März 2026 seine Partner-Plattform als mandantenfhige Plattform für Anbieter verwalteter Dienste und Anbieter verwalteter Sicherheitsdienste. Der Start unterstützt Kanalliefermodelle, die den Personalaufwand für Kunden reduzieren können. Käufer bewerten auch die Partnerabdeckung und die API-Integrationsreife bei der Auswahl von Anbietern.


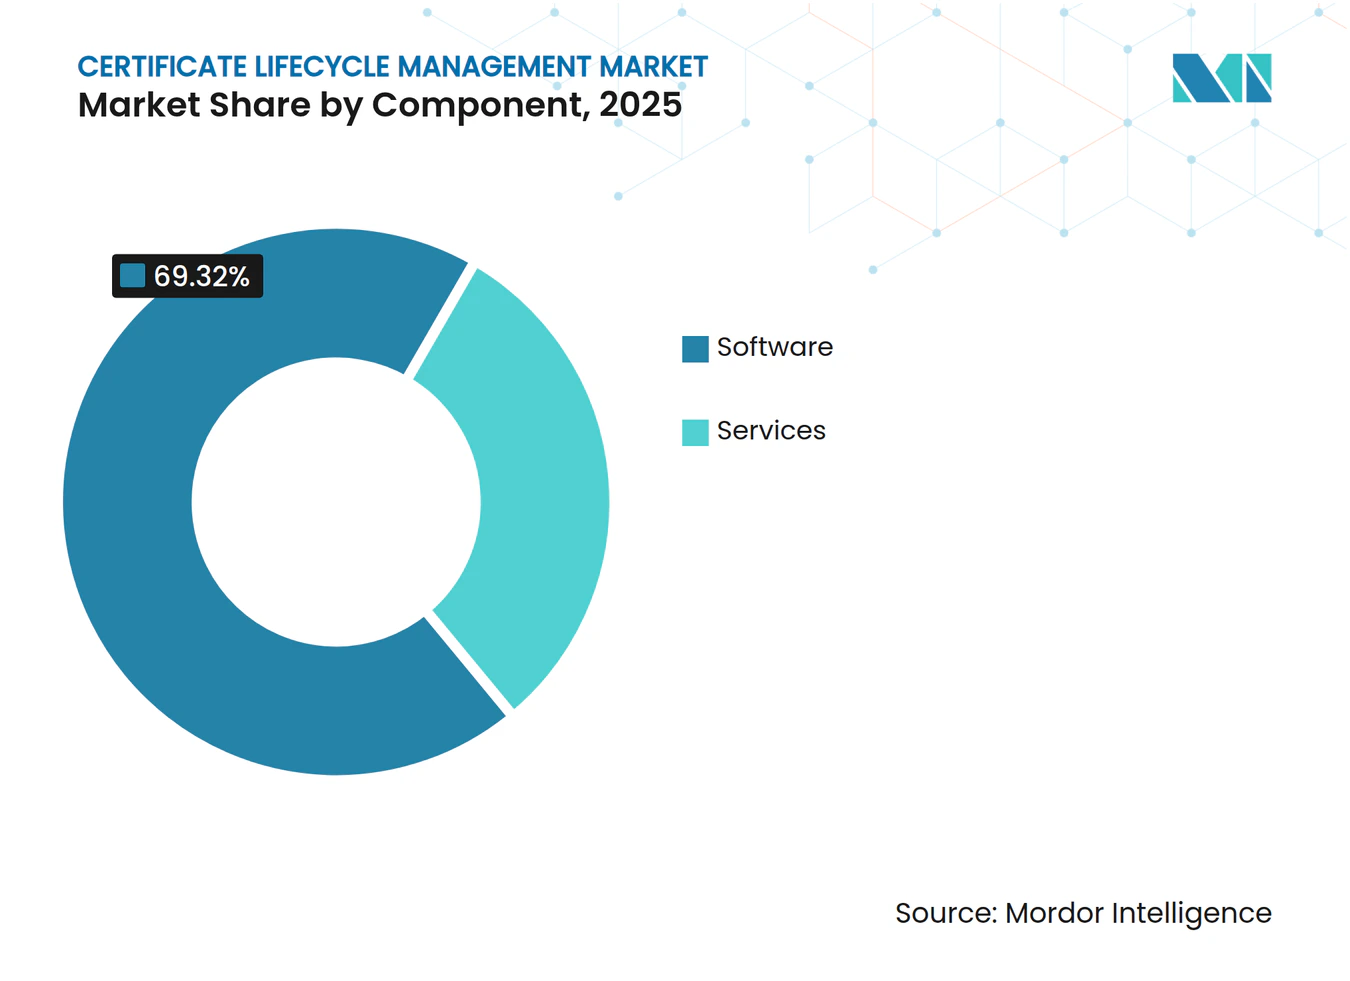
Komponente
| X | Y |
|---|---|
| Software | 69.32% |
| Dienstleistungen | 30.68% |
| Quelle: Mordor Intelligence | |
Nach Zertifikatstyp:
Nachfrage nach privaten TLS-Zertifikaten verändert die VertrauensarchitekturÖffentlich vertrauenswürdige SSL/TLS-Zertifikate hielten im Jahr 2025 einen Umsatzanteil von 61,54 %. Diese Position spiegelte die etablierte Bedeutung externer HTTPS-Infrastruktur in Unternehmenszertifikatsbeständen wider. Die Marktgröße für Certificate Lifecycle Management für öffentlich zugängliche Anwendungsfälle bleibt erheblich, da öffentliche Websites und Anwendungen eine kontinuierliche vertrauenswürdige Zertifikatsabdeckung benötigen. Private TLS- und Netzwerkinfrastrukturzertifikate werden bis 2031 voraussichtlich mit einer CAGR von 24,62 % wachsen.
Das schnellere Wachstum privater Zertifikate spiegelt eine Verlagerung hin zu internen Workload-Identitäten in Cloud-nativen Umgebungen wider. Gegenseitiges TLS zwischen Microservices, Code-Signing für CI/CD-Integrität und Kubernetes-Pod-Anmeldeinformationen hängen von privater PKI statt von öffentlichen Zertifizierungsstellen ab. Automatisierte Erkennung kann private Zertifikatsbestände aufdecken, die 3 bis 5 Mal größer sind als das öffentlich zugängliche Portfolio eines Unternehmens. Anbieter, die öffentliche und private Ausstellung in einer gemeinsamen Governance-Konsole unterstützen, sind positioniert, um diesen breiteren Bedarf zu bedienen. Diese Anforderung im Markt für Certificate Lifecycle Management begünstigt Tools, die konsistente Richtlinien über Zertifizierungsstellentypen hinweg anwenden können.
Nach Bereitstellungsmodell:
Cloud führt bei Marktanteil und WachstumDie cloudbasierte Bereitstellung hielt im Jahr 2025 einen Marktanteil von 68,87 % im Markt für Certificate Lifecycle Management. Sie wird bis 2031 voraussichtlich mit einer CAGR von 23,69 % wachsen und ist damit sowohl das größte als auch das am schnellsten wachsende Liefermodell. Cloud-Plattformen verbinden sich direkt mit ACME-Endpunkten, Hyperscaler-Ausstellungs-APIs und Kubernetes-Zugangscontrollern. Diese Integrationen unterstützen verteilte Umgebungen, in denen Zertifikatsoperationen mehr als 1 Cloud-Konto umfassen.
Microsoft Cloud PKI in der Intune Suite zeigt, wie Zertifikatsautomatisierung in bestehende Unternehmenssoftware-Abonnements integriert werden kann. Dies kann die anfängliche Kaufhürde für Unternehmen reduzieren, die bereits Microsoft 365 nutzen. Vor-Ort-Bereitstellungen bleiben für Finanzdienstleistungen, Verteidigung und kritische Infrastrukturorganisationen relevant, die luftgespaltene PKI betreiben oder lokale Schlüsselverwahrung benötigen. Hybridmodelle behalten die Verwahrung von Stammzertifizierungsstellen vor Ort bei, während sie untergeordnete Zertifizierungsstellenoperationen in der Cloud automatisieren. Ascertias PKI als Dienst spiegelt einen Ansatz wider, der Cloud-Betrieb mit eIDAS- und NIST-Ausrichtung für regulierte Käufer kombiniert.[4]
Nach Unternehmensgröße:
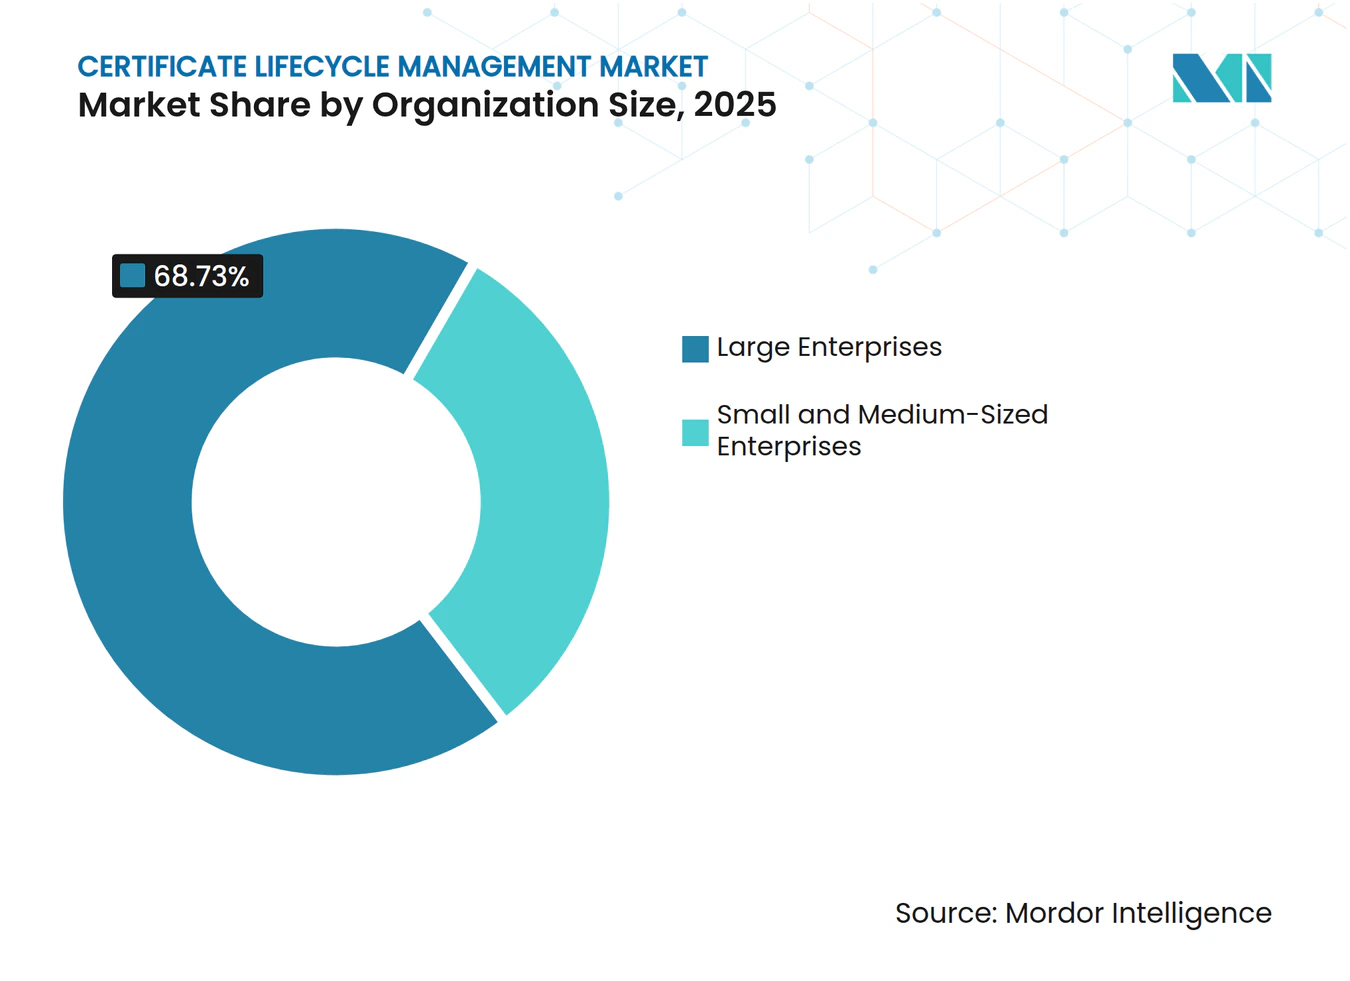
KMU werden zur am schnellsten wachsenden KäufergruppeGroßunternehmen hielten im Jahr 2025 einen Umsatzanteil von 68,73 %. Ihre Ausgaben spiegelten jahrelange Investitionen in die Verwaltung und Erweiterung von Zertifikatspopulationen in Cloud- und DevOps-Umgebungen wider. Die Branche für Certificate Lifecycle Management hat sich traditionell auf diese Käufergruppe konzentriert, da große Unternehmen komplexe Multi-Cloud-Bestände betreiben. Viele Großunternehmen benötigen jetzt eine tiefere Abdeckung von Maschinenidentitäten und kryptografischen Assets statt einer ersten Zertifikatsautomatisierungsbereitstellung.
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 25,81 % wachsen. Niedrigere Kosten für cloudgehostete Plattformen, Compliance-Anforderungen im Finanz- und Gesundheitswesen, digitaler Handel und die Digitalisierung der Lieferkette erweitern den Bedarf von Unternehmen. Diese Unternehmen benötigen häufig Client-Zertifikate und Code-Signing-Fähigkeiten, um Partnervertrauensanforderungen zu erfüllen. Gestaffelte Preisgestaltung, vorgefertigte Integrationen für Microsoft 365, AWS und Cloudflare sowie partnergeführtes Onboarding können die Akzeptanz verbessern. Kürzere öffentliche Zertifikatsgültigkeitszeiträume schaffen dieselbe Erneuerungslast für kleinere Unternehmen ohne dedizierte Sicherheitsbetriebsteams.

Nach Branche:
IT und Telekommunikation treiben schnelleres Wachstum voranBFSI hielt im Jahr 2025 einen Umsatzanteil von 31,76 %. PCI DSS, DORA und branchenspezifische Cybersicherheitsrahmen integrieren Zertifikats-Governance in formale Compliance-Prozesse. Gesundheitswesen und Biowissenschaften erfordern ebenfalls Aufmerksamkeit für HIPAA Technical Safeguards, da vernetzte Medizingeräte und digitale Gesundheitssysteme zunehmend auf Zertifikate angewiesen sind. Regierung und öffentliche Verwaltung stellen eine weitere wichtige Kundengruppe dar, da Bundesbehörden nach der Genehmigung von FIPS 203, 204 und 205 mit der Post-Quanten-Migrationsplanung beginnen müssen.[5]
Informationstechnologie und Telekommunikation werden bis 2031 voraussichtlich mit einer CAGR von 24,76 % wachsen. Dieser Sektor verwaltet dichte Maschinenidentitätspopulationen über 5G-Netzwerk-Slicing, API-Authentifizierung und containerisierte Netzwerkfunktionen hinweg. Industrielle Fertigung, Einzel- und E-Commerce sowie Energie und Versorgungsunternehmen benötigen ebenfalls zertifikatsbasierte Geräteauthentifizierung, da die Betriebstechnologie stärker vernetzt wird. Einheitliche Zertifikats-Governance kann IT- und Betriebstechnologie-Identitäten unter konsistentes Management bringen. Der Markt für Certificate Lifecycle Management erstreckt sich daher über traditionelle Web-Zertifikatsanwendungsfälle hinaus.
Geografische Analyse
Nordamerikanischer Markt für Zertifikats-Lebenszyklusmanagement
Nordamerika hielt im Jahr 2025 einen Anteil von 36,72 % am globalen Umsatz. Die Position der Region spiegelte eine tiefe Plattformadoption bei Fortune-500-Unternehmen und großen Unternehmen mit Multi-Cloud-Zertifikatsbeständen wider. Keyfactor erklärte im Juli 2026, dass das Unternehmen 50 % der größten Banken in den Vereinigten Staaten und Europa sowie mehr als 40 % der Fortune-100-Unternehmen unterstützt.[6] Diese Kundenkonzentration legt nahe, dass die spätere regionale Nachfrage stärker von einer breiteren Plattformadoption abhängen könnte, einschließlich Post-Quanten-Bereitschaft und KI-Workload-Governance. Nordamerikanische Organisationen bleiben wichtige Käufer von Maschinenidentitäts- und kryptografischen Asset-Management-Tools im Markt für Zertifikats-Lebenszyklusmanagement.
Europäischer und APAC-Markt für Zertifikats-Lebenszyklusmanagement
Europa ist ein sekundärer regionaler Markt, wobei Deutschland, das Vereinigte Königreich und Frankreich die Investitionen anführen. Die eIDAS-2.0-Anforderungen für qualifizierte elektronische Signaturen, der EU-Cyber-Resilienz-Act und der Zeitplan des CA/Browser-Forums unterstützen einen parallelen Zyklus von Zertifikats-Governance-Upgrades. Für den asiatisch-pazifischen Raum wird bis 2031 eine Expansion mit einem CAGR von 26,12 % prognostiziert. Indiens Digital-India-Programm und die mit UPI verknüpfte digitale Handelsinfrastruktur schaffen Anforderungen für den Zertifikats-Einsatz, die Cloud-native Plattformen erfüllen können. Sectigo ist im Juli 2026 eine Partnerschaft mit eCAPS Computers India eingegangen, um Tier-2-Wiederverkäufer und Anbieter verwalteter Sicherheitsdienste zu erreichen.
Markt für Zertifikats-Lebenszyklusmanagement in Nord- und Südamerika sowie MEA
Chinas Cybersicherheitsgesetz und Datensicherheitsgesetz verpflichten inländische Unternehmen zur Nutzung formaler Zertifikatsverwaltungsrahmen, die SM2- und SM4-Standards berücksichtigen, was Anbieter mit lokalisierten Zertifizierungsstellen-Integrationen begünstigt. Südamerika, der Nahe Osten und Afrika sind kleinere, aber aktive Adoptionsbereiche, wobei Brasiliens LGPD und Mexikos sich entwickelnde digitale Sicherheitsrahmen das compliance-orientierte Interesse bei Finanzinstituten und Behörden unterstützen. Saudi-Arabien, die Vereinigten Arabischen Emirate und Südafrika entwickeln ebenfalls Nachfrage durch Programme zur digitalen Wirtschaft, souveräner Cloud, Digitalisierung von Finanzdienstleistungen und E-Government. Begrenzte Ökosysteme von Managed-Service-Partnern können die Adoption außerhalb der reifsten Regionen verlangsamen.
Wettbewerbslandschaft
Marktkonzentration
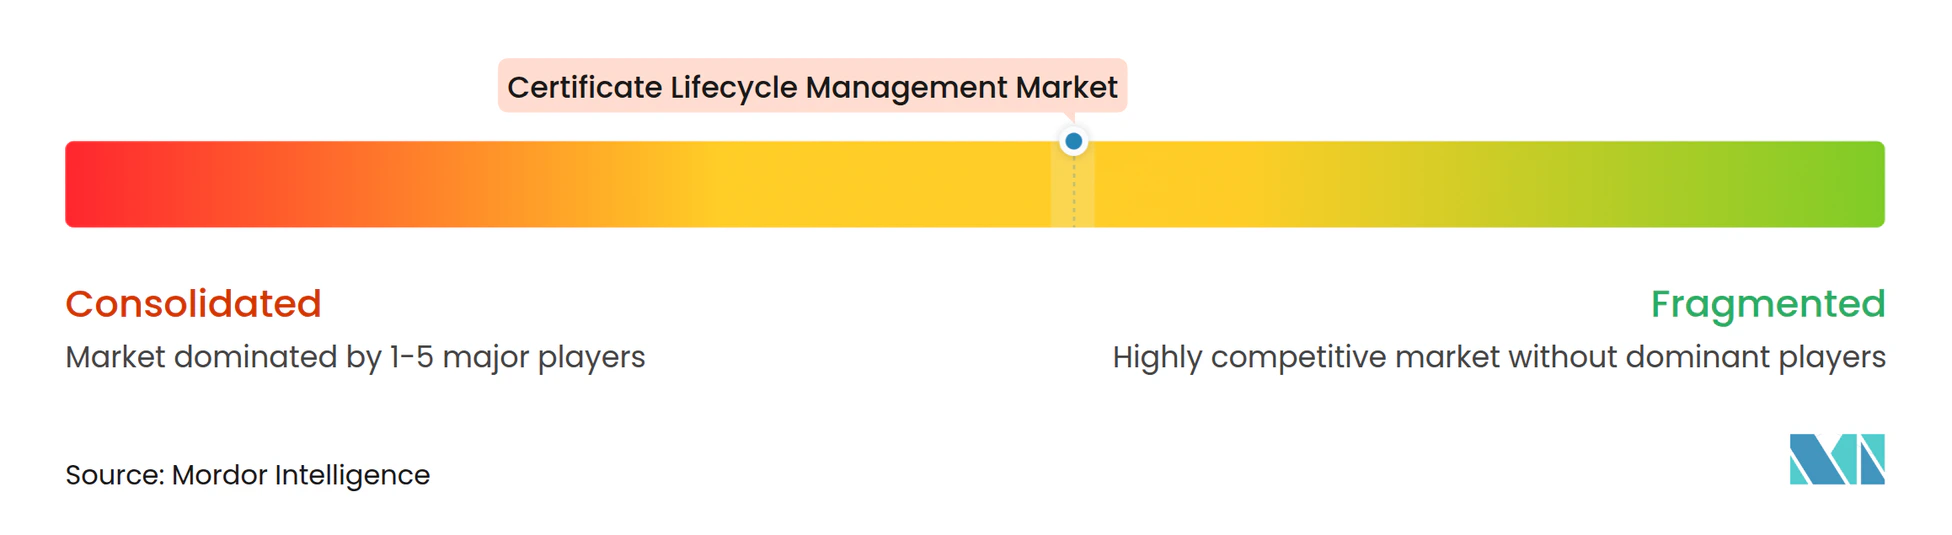
Der Markt für Certificate Lifecycle Management ist unter führenden Plattformanbietern mäßig konzentriert und unter Spezialisten und regionalen Anbietern stärker fragmentiert. Keyfactor, DigiCert, Entrust, Sectigo, AppViewX, Garantir, Ascertia, CyberArk, eMudhra, HID Global, MachineCert und Smallstep Labs adressieren unterschiedliche Teile des Marktes. Der Wettbewerb konzentriert sich auf Zertifizierungsstellenunabhängigkeit, automatisierte Erkennung, Zertifikatsausstellung, Erneuerung, Bereitstellung, Richtlinienverwaltung und kryptografische Agilität. Unternehmenskunden benötigen eine Plattform, die öffentliche und private PKI-Umgebungen ohne separate Betriebstools verwalten kann. Der Markt für Certificate Lifecycle Management legt auch größeren Wert auf Entwicklerintegration und Unterstützung für verteilte Cloud-Umgebungen.
Sectigo erwarb im Januar 2025 das öffentliche Zertifikatsgeschäft von Entrust und schloss die Migration von mehr als 500.000 Zertifikaten bis zum 25. September 2025 ab.[7] Diese Transaktion vergrößerte den Unternehmensbestand von Sectigo, während Entrust sich auf quantensichere und identitätszentrierte kryptografische Sicherheit konzentrieren konnte. Keyfactor kündigte im Juli 2026 eine strategische Wachstumsinvestition von über 1 Milliarde USD an, um Produktentwicklung, geografische Expansion, Einstellungen und Akquisitionen zu finanzieren. Keyfactor führte auch im Juni 2026 die Trust Control Plane ein, um Maschinenidentitätsverwaltung und kryptografische Asset-Governance zu kombinieren.
Zertifikatsverwaltung für das Internet der Dinge und Betriebstechnologie bleiben Bereiche, in denen sich Produktanforderungen von Standard-Unternehmens-TLS-Workflows unterscheiden. Geräte mit begrenzter Rechenkapazität und langen Austauschzyklen können Unterstützung für EST, SCEP oder leichtgewichtiges ACME erfordern. Post-quantenkryptografische Agilität ist ein weiterer Wettbewerbsbereich, da Kunden zunächst kryptografische Abhängigkeiten identifizieren müssen, bevor sie Algorithmen ändern. Smallstep Labs und MachineCert konkurrieren um Mittelmarktnutzer mit entwicklerorientierten Automatisierungen, die in CI/CD-Workflows passen können, während der Markt für Certificate Lifecycle Management offen für Anbieter bleibt, die die Bereitstellungskomplexität für Teams ohne dedizierte PKI-Spezialisten reduzieren.
Branchenführer im Bereich Certificate Lifecycle Management
-
Keyfactor, Inc.
-
CyberArk Software Ltd.
-
DigiCert, Inc.
-
Entrust Corporation
-
Sectigo Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Zertifikats-Lebenszyklusmanagement Unternehmen in diesem Bericht
- Keyfactor, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Entrust Corporation
- Sectigo Limited
- AppViewX, Inc.
- GMO GlobalSign Holdings K.K.
- Ascertia Limited
- HID Global Corporation
- Garantir, Inc.
- eMudhra Limited
- Versatile Security GmbH
- PrimeKey Solutions AB
- Nexus Technology GmbH
- D-Trust GmbH
- Xolphin B.V.
- KeyTalk B.V.
- Evertrust SAS
- Cogito Group Pty Ltd
- Savyint Limited
- Akeyless Security Ltd.
- Securemetric Technology Sdn. Bhd.
- Encryption Consulting LLC
- MachineCert, Inc.
- Smallstep Labs, Inc.
Neueste Industrielle Entwicklungen in Markt für Zertifikats-Lebenszyklusmanagement
- August 2026: Sectigo startete das Sectigo Orchestration Gateway (SOG), eine Automatisierungsschicht innerhalb des Sectigo Certificate Manager, die IT-Teams ermöglicht, Zertifikatserkennung, Ausstellung, Erneuerung und Bereitstellung über vor Ort, Cloud- und Edge-Umgebungen hinweg von einer einzigen Plattform aus zu automatisieren, die für die nahezu monatliche Erneuerungsfrequenz ausgelegt ist, die das 47-Tage-Gültigkeitsmandat bis 2029 auferlegen wird.
- Juli 2026: Keyfactor kündigte eine strategische Wachstumsinvestition von über 1 Milliarde USD an, angeführt von Summit Partners, wobei Insight Partners und Sixth Street Growth bedeutende Eigentumsanteile behalten. Die Erlöse sind für Produktinnovation, geografische Expansion, Teamaufbau und strategische Akquisitionen im Bereich Maschinenidentitätssicherheit bestimmt.
- Juli 2026: DigiCert startete die Vorschau von DigiCert Quantum Central, einer Self-Service-Lösung innerhalb des DigiCert ONE-Portfolios, die Unternehmen ermöglicht, kryptografische Abhängigkeiten zu inventarisieren und Migrationsprioritäten für Post-Quanten-Kryptografie zu identifizieren, ohne spezialisierte PQC-Expertise zu benötigen.
- Juli 2026: Sectigo kündigte eine strategische Partnerschaft mit eCAPS Computers India an, um automatisiertes CLM an Indiens Tier-2-Wiederverkäufer- und MSSP-Netzwerk zu liefern, mit dem Ziel, Unternehmen bei der Umstellung auf kürzere Zertifikatslaufzeiten im südostasiatischen Mittelmarkt zu unterstützen.
- Juni 2026: Keyfactor startete die Trust Control Plane, ein einheitliches Betriebsmodell, das Maschinenidentitätsverwaltung und kryptografische Asset-Governance in einer einzigen Steuerungsebene mit kontinuierlicher Transparenz, automatisierten Operationen und durchgesetzten Richtlinien über vor Ort, Cloud- und KI-Workload-Umgebungen hinweg konsolidiert.
Berichtsumfang des globalen Marktes für Certificate Lifecycle Management
Der Markt für Certificate Lifecycle Management umfasst Softwareplattformen und verwaltete Dienste, die das durchgängige Management digitaler Zertifikate über öffentliche und private PKI hinweg automatisieren. Lösungen für Certificate Lifecycle Management (CLM) übernehmen Erkennung und Inventarisierung, Ausstellung, Bereitstellung, Überwachung, Erneuerung und Widerruf von Zertifikaten und reduzieren so das Risiko von Ausfällen und Sicherheitslücken, die durch abgelaufene oder falsch konfigurierte Zertifikate in großen, dynamischen Umgebungen verursacht werden.
Der Bericht zum Markt für Certificate Lifecycle Management ist segmentiert nach Komponente (Software und Dienstleistungen), Zertifikatstyp (öffentlich vertrauenswürdige SSL/TLS-Zertifikate und private TLS- und Netzwerkinfrastrukturzertifikate), Bereitstellungsmodell (cloudbasiert, vor Ort und hybrid), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Branche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung, Informationstechnologie und Telekommunikation, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgungsunternehmen sowie sonstige Branchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Öffentlich vertrauenswürdige SSL/TLS-Zertifikate |
| Private TLS- und Netzwerkinfrastrukturzertifikate |
| Cloudbasiert |
| Vor Ort |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| Informationstechnologie und Telekommunikation |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Branchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Zertifikatstyp | Öffentlich vertrauenswürdige SSL/TLS-Zertifikate | ||
| Private TLS- und Netzwerkinfrastrukturzertifikate | |||
| Nach Bereitstellungsmodell | Cloudbasiert | ||
| Vor Ort | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | ||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und öffentliche Verwaltung | |||
| Informationstechnologie und Telekommunikation | |||
| Industrielle Fertigung | |||
| Einzel- und E-Commerce | |||
| Energie und Versorgungsunternehmen | |||
| Sonstige Branchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Certificate Lifecycle Management?
Die Marktgröße für Certificate Lifecycle Management wird für 2025 auf 1,51 Milliarden USD und für 2026 auf 1,77 Milliarden USD prognostiziert und soll bis 2031 einen Wert von 4,36 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 19,76 % von 2026 bis 2031 entspricht.
Was treibt die Nachfrage nach Certificate Lifecycle Management an?
Kürzere Gültigkeitszeiträume für öffentliche TLS-Zertifikate, wachsende Maschinenidentitäten, Zertifikatsausfälle und Zertifikatswildwuchs in Multi-Cloud-Umgebungen unterstützen die Nachfrage.
Welche Komponente führt bei der Akzeptanz von Certificate Lifecycle Management?
Software hielt im Jahr 2025 einen Umsatzanteil von 69,32 %, während Dienstleistungen voraussichtlich das schnellste Komponentenwachstum mit einer CAGR von 22,76 % bis 2031 verzeichnen werden.
Welches Bereitstellungsmodell wächst am schnellsten?
Die cloudbasierte Bereitstellung hielt im Jahr 2025 einen Umsatzanteil von 68,87 % und wird bis 2031 voraussichtlich mit einer CAGR von 23,69 % wachsen.
Welche Unternehmen werden diese Plattformen voraussichtlich am schnellsten einführen?
Kleine und mittlere Unternehmen werden bis 2031 voraussichtlich mit einer CAGR von 25,81 % wachsen, da cloudgehostete Angebote und regulatorische Anforderungen den Zugang erweitern.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 26,12 % wachsen, unterstützt durch digitale Infrastruktur und Compliance-Anforderungen.