
Marktgröße und Marktanteil für zertifikatsbasierte Authentifizierung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
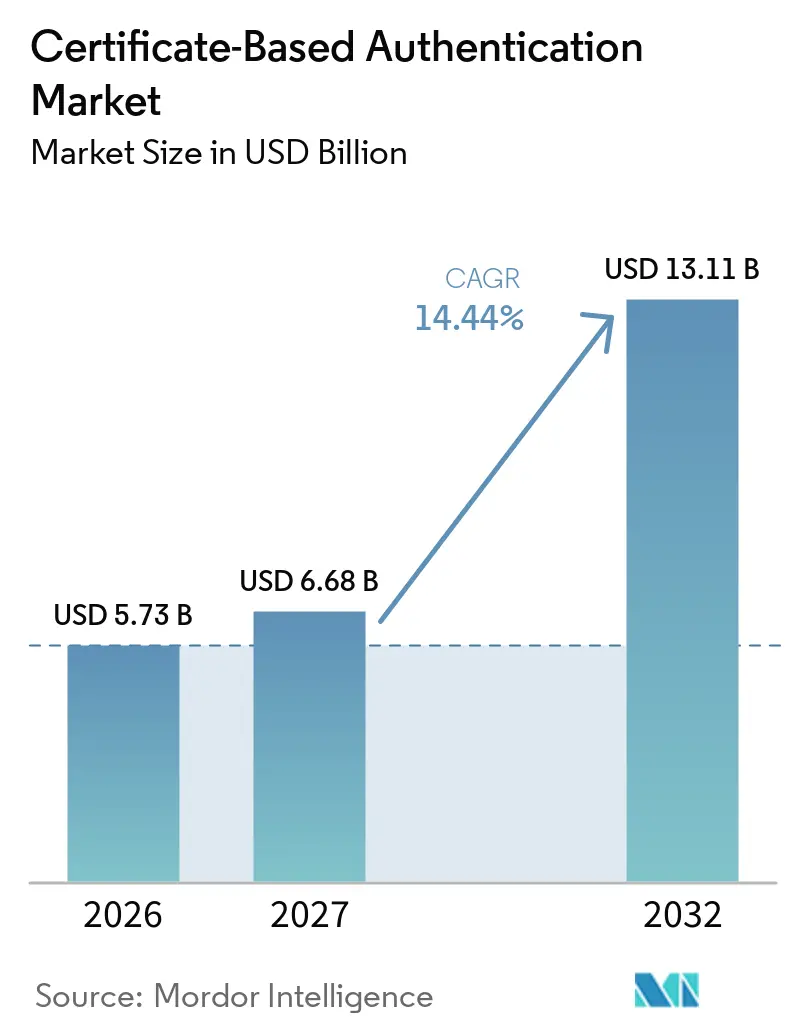
| Marktgröße (2027) | 6.68 Milliarden US-Dollar |
| Marktgröße (2032) | 13.11 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.44 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für zertifikatsbasierte Authentifizierung von Mordor Intelligence
Die Marktgröße für zertifikatsbasierte Authentifizierung wird im Jahr 2026 auf 5,73 Milliarden USD geschätzt und soll bis 2032 auf 13,11 Milliarden USD anwachsen, was einer CAGR von 14,44 % über den Zeitraum 2027–2032 entspricht. Der Markt für zertifikatsbasierte Authentifizierung entwickelt sich über eine reine Compliance-Funktion hinaus, da Unternehmen, Regierungen und Industriebetreiber schwächere Anmeldedaten durch kryptografische Identitäten ersetzen. Wachsende Zertifikatsbestände und häufigere Erneuerungen erhöhen die operative Belastung interner Teams. Dies rückt die Automatisierung des Zertifikatslebenszyklus in den Mittelpunkt von Kaufentscheidungen und verleiht verwalteten PKI-Anbietern eine stärkere Rolle in unternehmensweiten Sicherheitsprogrammen. Die Einführung von Zero-Trust-Architekturen, maschinelle Identitäten in Cloud- und IoT-Umgebungen sowie kürzere TLS-Gültigkeitszeiträume dürften die Nachfrage stützen, während die Bereitschaft für Post-Quanten-Kryptografie den Wert von Anbietern steigert, die kryptografische Modernisierung unterstützen können.
Wichtigste Erkenntnisse des Berichts
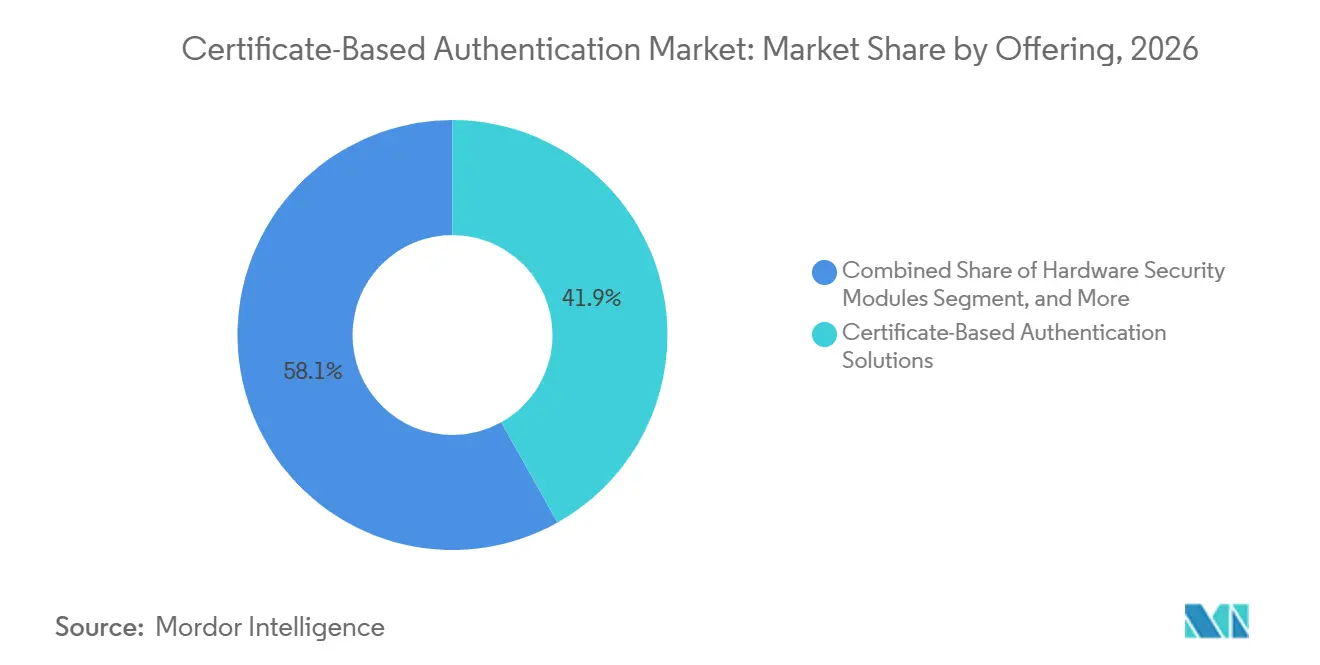
- Nach Angebot hielten Lösungen für zertifikatsbasierte Authentifizierung im Jahr 2026 einen Marktanteil von 41,88 % am Markt für zertifikatsbasierte Authentifizierung, während Plattformen für das Zertifikatslebenszyklusmanagement bis 2032 das am schnellsten wachsende Teilsegment sein dürften.
- Nach Zertifikatstyp hielten SSL/TLS-Zertifikate im Jahr 2026 einen Marktanteil von 46,68 % am Markt für zertifikatsbasierte Authentifizierung, während Geräte- und IoT-Zertifikate bis 2032 der am schnellsten wachsende Zertifikatstyp sein dürften.
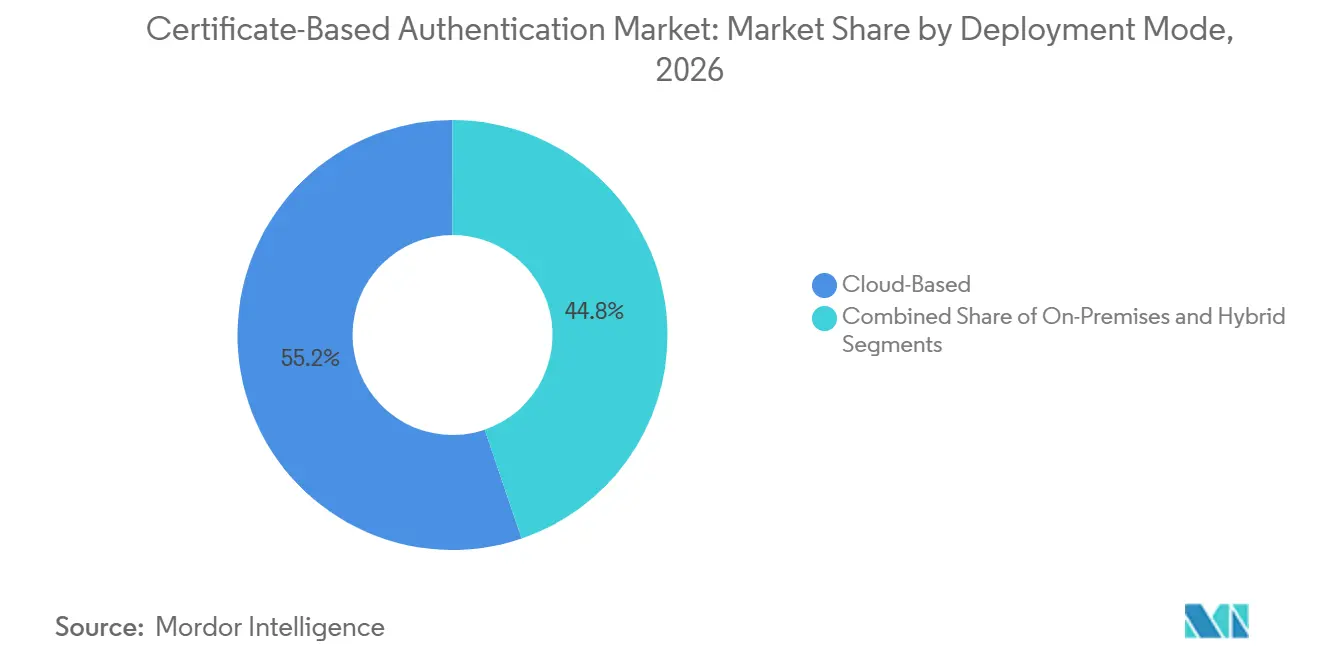
- Nach Bereitstellungsmodus entfielen im Jahr 2026 55,21 % des Marktes für zertifikatsbasierte Authentifizierung auf Cloud-basierte Bereitstellungen.
- Nach Authentifizierungsanwendungsfall hielt die Benutzerauthentifizierung im Jahr 2026 einen Anteil von 15,47 % am Segment, während die Geräteauthentifizierung bis 2032 voraussichtlich mit einer CAGR von 14,58 % wachsen wird.
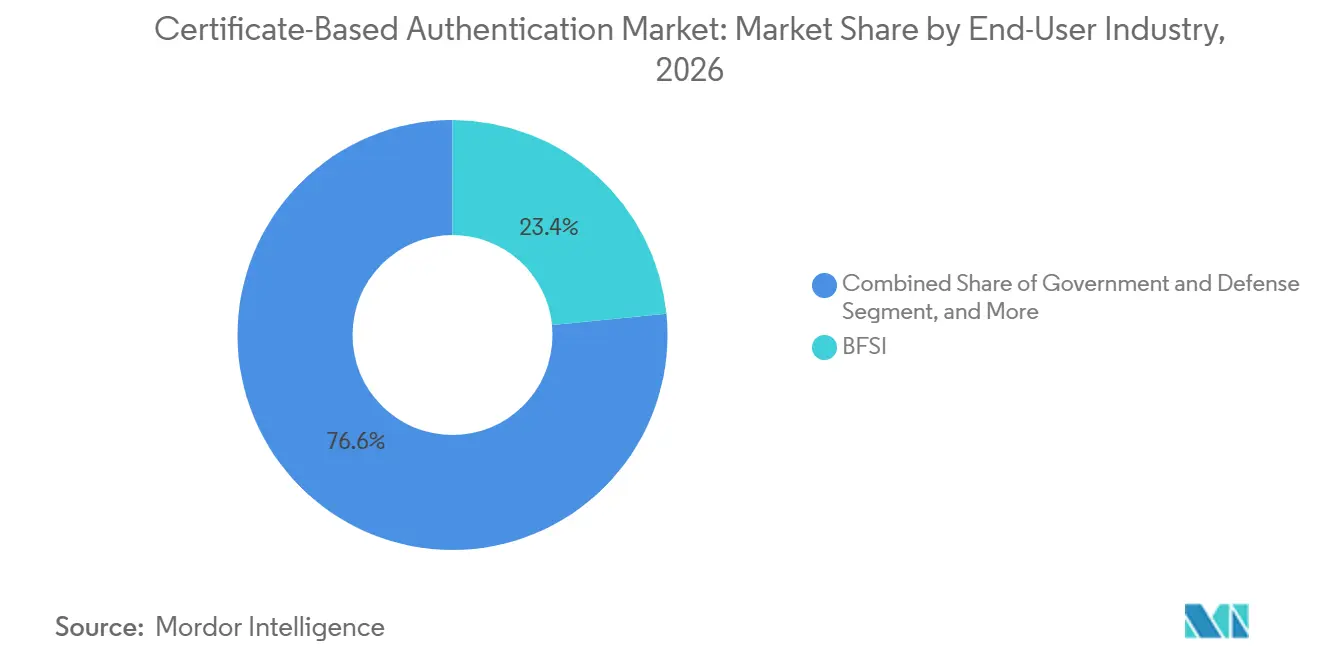
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Anteil von 23,42 % am Segment, während Regierung und Verteidigung bis 2032 voraussichtlich mit einer CAGR von 14,98 % wachsen wird.
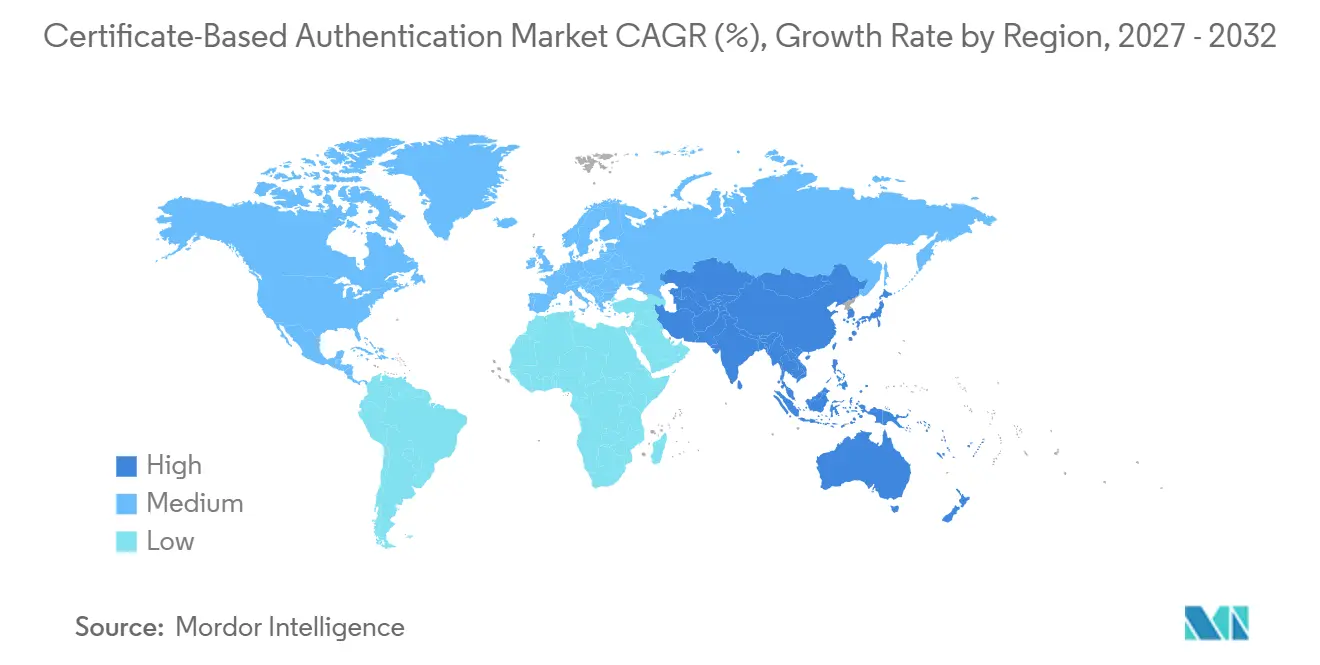
- Nach Geografie entfielen im Jahr 2026 41,88 % des Marktes für zertifikatsbasierte Authentifizierung auf Nordamerika, während Asien-Pazifik bis 2032 voraussichtlich mit einer CAGR von 15,13 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung von Zero-Trust-Architekturen und phishing-resistenter Zugriffskontrolle | +3.2% | Global, besonders ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ausweitung maschineller Identitäten in Cloud- und IoT-Umgebungen | +2.8% | Global, Kernregion Asien-Pazifik mit Ausstrahlungseffekten auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Verkürzung der Gültigkeitsdauer öffentlicher TLS-Zertifikate | +2.4% | Global, Nordamerika und Europa als Vorreiter | Kurzfristig (≤ 2 Jahre) |
| Starke Anforderungen an digitale Identität und Datenschutz | +2.0% | Global, konzentriert in Europa, Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Kryptografische Identität für vernetzte Fahrzeuge, Industrieanlagen und Medizingeräte | +1.6% | Global, industrielle Korridore in Asien-Pazifik und Europa | Langfristig (≥ 4 Jahre) |
| Nationale Programme für digitale Identität und souveräne Public-Key-Infrastruktur | +1.2% | Global, konzentriert in Asien-Pazifik, dem Nahen Osten und Afrika sowie Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anforderungen an Zero-Trust-Architekturen und phishing-resistente Zugriffskontrolle
Zero-Trust-Architekturen erfordern Authentifizierungsmethoden, die Phishing im Unternehmensmaßstab widerstehen können. Zertifikatsbasierte Mechanismen erfüllen diesen Bedarf für den Zugriff von Mitarbeitern, Geräten und Workloads. Ein Bericht von Okta und Yubico aus dem Jahr 2026 ergab, dass 70 % der Befragten einen Anstieg von organisationalem Phishing verzeichneten, während 88 % der Sicherheitsverantwortlichen weiterhin Vertrauen in ihre Sicherheitslage hatten.[1] Eine im Oktober 2025 veröffentlichte Portnox-Umfrage ergab, dass 92 % der CISOs passwortlose Authentifizierung implementiert hatten, gerade implementierten oder planten zu implementieren, verglichen mit 70 % im Jahr 2024.[2] US-amerikanische Bundesrichtlinien identifizieren PIV-basierte Zertifikatsauthentifizierung als Grundlage gemäß OMB M-22-09, und die Durchführungsverordnung 14144 erweiterte die Anforderungen für FIDO-konforme phishing-resistente Authentifizierung. Diese Anforderungen fördern die Einführung im Markt für zertifikatsbasierte Authentifizierung, da stärkere Authentifizierung zu einer Sicherheits- und Compliance-Anforderung wird und nicht mehr als optionales Upgrade gilt.
Ausweitung maschineller Identitäten in Cloud- und IoT-Umgebungen
Maschinelle Identitäten sind in vielen Unternehmensumgebungen zahlreicher als menschliche Identitäten. X.509-Zertifikate sind eine primäre Authentifizierungsmethode für Workloads, Container und vernetzte Geräte. Eine Studie von Ponemon Sullivan aus dem Februar 2026 berichtete von durchschnittlich 114.591 internen Zertifikaten pro Organisation, während 55 % der Befragten Schwierigkeiten hatten, mit dem wachsenden Volumen Schritt zu halten.[3] NIST stellt eine Referenzarchitektur für das vertrauenswürdige Onboarding und Lebenszyklusmanagement von IoT-Geräten auf Netzwerkebene bereit. Die Skalierung dieses Ansatzes auf große Geräteflotten erfordert automatisierte Zertifikatserkennung, -ausstellung, -erneuerung und -widerruf. Dieser Bedarf fördert Ausgaben für das Lebenszyklusmanagement im Markt für zertifikatsbasierte Authentifizierung, da industrielle und Cloud-Umgebungen komplexer werden.
Verkürzung der Gültigkeitsdauer öffentlicher TLS-Zertifikate
Das CA/Browser Forum genehmigte im April 2025 eine schrittweise Reduzierung der maximalen Gültigkeitsdauer für öffentliche TLS-Zertifikate. Die Gültigkeitsdauer wird schrittweise sinken, was die Anzahl der Zertifikatserneuerungsereignisse für Organisationen mit umfangreichen Web-, API- und Dienstinventaren erhöht. Manuelle Erneuerungspraktiken können das Risiko von Dienstunterbrechungen erhöhen, da die Zertifikatserneuerungszyklen häufiger werden. Let's Encrypt kündigte ebenfalls Pläne zur Verkürzung der Zertifikatsgültigkeitsdauer an. Diese Änderungen machen Automatisierung für viele Käufer im Markt für zertifikatsbasierte Authentifizierung zu einer praktischen Anforderung.
Starke Anforderungen an digitale Identität und Datenschutz
Regulierungen im Bankwesen, im Gesundheitswesen und in der öffentlichen Verwaltung erhöhen die Nutzung hochwertiger digitaler Identitäten. eIDAS 2.0 verpflichtet die Mitgliedstaaten der Europäischen Union, bis Ende 2026 mindestens 1 Europäische Digitale Identitätsbrieftasche bereitzustellen. Die Anforderungen des indischen Finanzsektors umfassen die PKI-Nutzung für Interbanküberweisungen und digitale Signaturzertifikate für definierte regulatorische Einreichungen. ISO 17090-4:2026 legt Anforderungen an die Public-Key-Infrastruktur und digitale Signaturen für grenzüberschreitende Gesundheitsdokumente fest. ETSI-Standards und Verschlüsselungsanforderungen im Gesundheitswesen machen Zertifikatsinfrastruktur für die Compliance-Planung relevant. Diese Verpflichtungen fördern dauerhaftere Ausgaben im Markt für zertifikatsbasierte Authentifizierung, da kritische Identitätskontrollen nicht so leicht aufgeschoben werden können wie diskretionäre Projekte.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an PKI- und Kryptografiefachkräften | -1.8% | Global, besonders ausgeprägt in Südamerika, dem Nahen Osten und Afrika sowie Südostasien | Mittelfristig (2–4 Jahre) |
| Hohe Kosten für Hardware-Sicherheitsmodule und hochwertige Bereitstellungen | -1.2% | Global, konzentriert bei KMU in Asien-Pazifik und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Einschränkungen durch ältere Geräte und unterbrochene Edge-Konnektivität | -0.9% | Global, besonders ausgeprägt in der Fertigung, bei Versorgungsunternehmen und im Gesundheitswesen | Langfristig (≥ 4 Jahre) |
| Fragmentierte Vertrauensrichtlinien in Multi-Cloud- und grenzüberschreitenden Umgebungen | -0.7% | Global, besonders ausgeprägt in Europa und grenzüberschreitenden Handelskorridoren | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an PKI- und Kryptografiefachkräften
Der Mangel an PKI- und Kryptografiefachleuten kann Bereitstellungen verzögern und die operative Effektivität schwächen. Eine Studie von Ponemon Sullivan ergab, dass Organisationen häufig auf kleine Teams angewiesen sind, um PKI zu verwalten, während vielen ausreichende interne Fachkenntnisse fehlen. Die Studie zeigte auch, dass Organisationen PKI-Aktivitäten häufig an verwaltete Dienstleister auslagern. Sectigo berichtete von erheblichen Qualifikationslücken bei der Bereitschaft für Post-Quanten-Kryptografie in Organisationen. Organisationen ohne ausreichende Spezialistenkapazität können Modernisierungsinitiativen aufschieben und sehen sich erhöhten Sanierungsanforderungen gegenüber, wenn die kryptografische Migration obligatorisch wird. Diese Qualifikationslücke schafft auch Chancen für verwaltete PKI-Dienste im Markt für zertifikatsbasierte Authentifizierung.
Hohe Kosten für Hardware-Sicherheitsmodule und hochwertige Bereitstellungen
Hardware-Sicherheitsmodule, die für Root-CA-Operationen verwendet werden, können für mittelständische Käufer eine erhebliche Einstiegshürde darstellen. Thales Luna Network HSM-Appliances sind mit erheblichen Anschaffungskosten verbunden, während Hochverfügbarkeitskonfigurationen vor den jährlichen Supportkosten deutlich höhere Investitionen erfordern. Dieselbe Quelle weist darauf hin, dass Cloud-HSM-Bereitstellungen langfristig niedrigere Gesamtbetriebskosten bieten können als vergleichbare On-Premises-Implementierungen. Cloud-Dienste können die anfängliche finanzielle Belastung für Organisationen reduzieren, die sie nutzen können. Anforderungen an den Datenstandort und hochwertige Standards schränken jedoch weiterhin die Migrationsmöglichkeiten für einige Käufer ein. Diese Kosten können komplexe Bereitstellungen im Markt für zertifikatsbasierte Authentifizierung verzögern, insbesondere bei kleineren Organisationen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Plattformen zur Lebenszyklusautomatisierung gewinnen gegenüber Kernlösungen an BodenLösungen für zertifikatsbasierte Authentifizierung hielten im Jahr 2026 einen Anteil von 41,88 % am Angebotssegment. Organisationen priorisieren weiterhin Kernfunktionen für Ausstellung, Validierung, Zertifikatserkennung und Governance, da diese für die kryptografische Identität von Benutzern, Systemen und vernetzten Assets zentral bleiben. Plattformen für das Zertifikatslebenszyklusmanagement dürften bis 2032 schneller wachsen, da kürzere Zertifikatslaufzeiten manuelle Nachverfolgung, Eigentümerzuweisung und rechtzeitige Erneuerung für große Bestände weniger praktikabel machen. Verwaltete PKI-Dienste decken den Bedarf von Käufern, die kein dediziertes PKI-Team unterhalten oder intern spezialisierte Infrastruktur betreiben können. Hardware-Sicherheitsmodule profitieren ebenfalls von Post-Quanten-Bereitschaftsprogrammen, während professionelle Dienstleistungen Zustandsbewertungen, Richtliniengestaltung und Modernisierungsplanung in der Branche für zertifikatsbasierte Authentifizierung unterstützen.
Der Markt für zertifikatsbasierte Authentifizierung wird auch durch die Beziehung zwischen Zertifikatsgültigkeit und operativem Arbeitsaufwand geprägt. Jede Verkürzung der Zertifikatsdauer erhöht die Anzahl der jährlichen Erneuerungsereignisse für einen gegebenen Zertifikatsbestand, selbst wenn die Anzahl der Anwendungen und Geräte unverändert bleibt. Dies erhöht die Transaktionsvolumina auf Lebenszyklusplattformen und vertieft die Integrationsanforderungen über Zertifizierungsstellen, Cloud-Tools, Entwicklungssysteme und Geschäftsanwendungen hinweg. Die Übernahme von InfoSec Global und CipherInsights durch Keyfactor im Mai 2025 kombinierte kryptografisches Posture-Management und Asset-Erkennung mit automatisierten CLM- und PKI-Fähigkeiten. Die Transaktion spiegelt die Bemühungen der Anbieter wider, Erkennungs-, Automatisierungs-, Inventarsichtbarkeits- und Quantenbereitschaftsanforderungen über eine breitere Plattform zu adressieren.

Nach Zertifikatstyp:
SSL/TLS verankert das Volumen, während Geräte- und IoT-Zertifikate beschleunigenSSL/TLS-Zertifikate hielten im Jahr 2026 einen Anteil von 46,68 % am Zertifikatstypsegment. Ihre breite Nutzung umfasst Website-Verschlüsselung, API-Sicherheit, kundenseitige Portale und gegenseitiges TLS für Microservices, die in verteilten Umgebungen kommunizieren. Der Wechsel zu einer maximalen TLS-Gültigkeitsdauer von 200 Tagen im März 2026 erhöht die Erneuerungsaktivität, wobei weitere Reduzierungen bis 2029 auf 47 Tage vorgesehen sind. Client-Authentifizierungszertifikate unterstützen phishing-resistenten Benutzerzugriff, während Code-Signing- und Dokumentensignaturzertifikate die Softwareintegrität und signierte Geschäftsdokumente unterstützen. Sichere E-Mail-Zertifikate passen sich an Browser-Richtlinienänderungen an, die clientAuth- und serverAuth-erweiterte Schlüsselverwendungen trennen.
Geräte- und IoT-Zertifikate dürften bis 2032 der am schnellsten wachsende Zertifikatstyp sein. Vernetzte Endpunkte benötigen überprüfbare kryptografische Identitäten von der Fertigung und der ersten Bereitstellung über Wartung, Erneuerung und Außerbetriebnahme während ihrer Betriebslebensdauer. Chinas GB/T 47001-2025-Standard, der ab dem 1. Juli 2026 gilt, legt PKI-basierte V2X-Anmeldedatenverwaltungsanforderungen für intelligente und vernetzte Fahrzeuge fest. Dies schafft eine regulatorische Grundlage für Kraftfahrzeugzertifikatsvolumina in China, wo die Bereitstellung vernetzter Fahrzeuge eine große adressierbare Gerätebasis hinzufügt. Ähnliche Anforderungen für Industrieanlagen und vernetzte Medizingeräte verstärken den Trend zur Identität auf Geräteebene. Diese Anwendungen erweitern die Branche für zertifikatsbasierte Authentifizierung über herkömmliche Web- und Mitarbeiteranmeldedaten hinaus.
Nach Bereitstellungsmodus:
Cloud festigt seine Führungsposition in öffentlicher und privater PKICloud-basierte Bereitstellungen entfielen im Jahr 2026 auf 55,21 % des Bereitstellungsmodussegments. Die Marktgröße für zertifikatsbasierte Authentifizierung bei Cloud-Bereitstellungen profitiert von geringeren Infrastrukturverpflichtungen, Serviceflexibilität und der Fähigkeit, ungleichmäßige Zertifikatserneuerungsworkloads zu bewältigen. EverTrust schätzte die Gesamtbetriebskosten für Cloud-HSM über 10 Jahre auf rund 450.000 USD, verglichen mit 2,1 Millionen USD für eine vergleichbare On-Premises-Bereitstellung. Cloud-native Lebenszyklusplattformen können mehr Erneuerungsaktivitäten aufnehmen, wenn Zertifikatslaufzeiten kürzer werden und neue vernetzte Assets hinzugefügt werden. Diese Flexibilität reduziert die Notwendigkeit, im Voraus ungenutzte Kapazitäten zu erwerben.
On-Premises-Bereitstellungen bleiben in Sektoren mit Datensouveränitäts-, Air-Gap- oder nationalen Sicherheitsanforderungen wichtig. Betreiber kritischer Infrastrukturen und Verteidigungsauftragnehmer sind wichtige Beispiele, da sie möglicherweise direkte Kontrolle über Root-Schlüssel und operative Prozesse benötigen. Hybridmodelle können Root-CAs vor Ort behalten und gleichzeitig Cloud-Kapazitäten für untergeordnete Ausstellung, Erkennung und Lebenszyklusmanagement nutzen. Bring-Your-Own-Key-Designs unterstützen diese Aufgabenteilung zwischen internen Sicherheitsteams und externen Plattformen. Qualifizierte Vertrauensdiensteanbieter in der Europäischen Union müssen BSI TR-03145- und ETSI-Sicherheitsanforderungen unabhängig vom Bereitstellungsmodus erfüllen. Dies schafft einen gemeinsamen Qualitätsschwellenwert für Cloud- und On-Premises-Zertifikatsdienste.
Nach Authentifizierungsanwendungsfall:
Geräteauthentifizierung übertrifft menschenzentrierte SegmenteDie Benutzerauthentifizierung hielt im Jahr 2026 einen Anteil von 15,47 % am Authentifizierungsanwendungsfall-Segment. Sie umfasst Smartcard-Anmeldungen, abgeleitete PIV-Anmeldedaten und zertifikatsgestützte FIDO-Authentifizierung für Personen, die auf Geschäftssysteme, sichere Netzwerke und sensible Daten zugreifen. Die Geräteauthentifizierung soll bis 2032 mit einer CAGR von 14,58 % wachsen, da vernetzte Endpunkte für den Zero-Trust-Zugriff verifizierte Identitäten benötigen. Anwendungs- und Workload-Authentifizierung umfasst Dienstkonten und CI/CD-Workflows, bei denen gegenseitiges TLS gemeinsame Geheimnisse ersetzen kann. Netzwerk- und gegenseitige TLS-Authentifizierung, API-Authentifizierung sowie Code- und Software-Integritätszertifikate stellen die Anmeldedatenschicht für Microservices, Gateways, Software-Lieferketten und automatisierte Dienstinteraktionen bereit.
FIDO-Passkeys können Nachfrage absorbieren, die sonst an dedizierte Client-Zertifikate gegangen wäre. Organisationen, die Passwörter ersetzen, können einige Benutzer-Zertifikatsausstellungen aufschieben, während sie Geräte- und Workload-Anmeldedaten schneller in Cloud- und operativen Umgebungen hinzufügen. NIST stellt eine Referenzarchitektur für das Onboarding von IoT-Geräten auf Netzwerkebene bereit, die das operative Modell für die Geräteauthentifizierung unterstützt. Der Unterschied zwischen menschlicher und maschineller Identität muss erklärt werden, um die schnellere Perspektive für die Geräteauthentifizierung zu erreichen. Dies lenkt die Aufmerksamkeit der Anbieter auf Zertifikatserkennung, automatisierte Registrierung, flottenweite Erneuerungsprozesse und konsistente Widerrufkontrollen. Der Markt für zertifikatsbasierte Authentifizierung muss langlebige Industriegeräte ebenso unterstützen wie schnell wechselnde Cloud-Workloads.
Nach Endnutzerbranche:
Regierung und Verteidigung beschleunigt, während BFSI die Basisnachfrage verankertBFSI hielt im Jahr 2026 einen Anteil von 23,42 % am Endnutzerbranchensegment. Banken und Finanzinstitute benötigen starke Kontrollen für hochwertige Transaktionen, Kundenidentität, Zahlungsinfrastruktur und regulatorische Aufzeichnungen. Regierung und Verteidigung soll bis 2032 mit einer CAGR von 14,98 % wachsen, da nationale Zero-Trust-Programme, souveräne PKI-Investitionen und E-Government-Dienste fortgesetzt werden. IT und Telekommunikation nutzen Geräte- und Workload-Zertifikate für Netzwerkauthentifizierung und Service-Mesh-Sicherheit. Die Nachfrage im Gesundheitswesen und in den Biowissenschaften wird durch die Anforderungen der ISO 17090-4:2026 für den grenzüberschreitenden Austausch von Gesundheitsinformationen gestützt.
Regierungsprojekte bewegen sich häufig innerhalb von 12 bis 24 Monaten von der Budgetgenehmigung zur Bereitstellung. Dies schafft längere Kaufzyklen, kann aber eine nachhaltige Beschaffung unterstützen, nachdem Modernisierungsprogramme angekündigt und Implementierungsphasen begonnen wurden. Die RBI-bezogenen PKI-Anforderungen Indiens fügen der BFSI-Nachfrage nach Interbanküberweisungen und regulierten digitalen Signaturen eine Schwellenmarktebene hinzu. Fertigung, Einzel- und E-Commerce, Energie und Versorgungsunternehmen fügen ebenfalls Nachfrage hinzu, da operative Technologie- und Informationstechnologiesysteme stärker vernetzt werden. Diese Käufer benötigen Zertifikatskontrollen fr Geräte, Anwendungen, ferngesteuerten operativen Zugriff und die Systeme, die Daten zwischen ihnen austauschen. Der Markt für zertifikatsbasierte Authentifizierung bedient daher eine breitere Mischung aus regulierten, transaktionalen und operativen Umgebungen.
Geografische Analyse
Nordamerika Markt für zertifikatsbasierte Authentifizierung
Nordamerika hatte im Jahr 2026 einen Anteil von 41,88 % am Markt für zertifikatsbasierte Authentifizierung. Die Region verfügt über eine ausgereifte PKI-Infrastruktur für Unternehmen, eine erhebliche Cloud-Akzeptanz und ein Bundesprogramm, das die Zero-Trust-Implementierung in zivilen Behörden unterstützt. Die CISA-Leitlinien unterstützen die Implementierung von Zero-Trust-Architektur in US-Behörden. Die Bundesvorgaben umfassen phishing-resistente Authentifizierung und PIV-basierte Zertifikatsnachweise gemäß OMB M-22-09. Die Digitalisierung des Gesundheitswesens in Kanada, die Ausweitung des E-Government in Mexiko sowie der Erneuerungsbedarf innerhalb der installierten Basis unterstützen die regionale Nachfrage, da die Laufzeiten öffentlicher Zertifikate kürzer werden.
APAC Markt für zertifikatsbasierte Authentifizierung
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 15,13 % wachsen. Nationale Programme für digitale Identitäten schaffen Nachfrage, begleitet von einer raschen Digitalisierung des Privatsektors und einer großen Anzahl vernetzter mobiler und industrieller Nutzer. Die japanische Digitalbehörde meldete, dass die Akzeptanz der My Number Card im August 2026 80 % der Bevölkerung überstieg und 1.431 Unternehmen des Privatsektors den JPKI Digital Authentication Service bis September 2026 integriert hatten. Die Registrierungen für Malaysias MyDigital ID stiegen vom ersten Quartal 2025 mit 1,8 Millionen auf 2,8 Millionen im zweiten Quartal 2025. Chinas Standard für vernetzte Fahrzeuge und die Anforderungen des indischen Finanzsektors schaffen zusätzliche Nachfrage nach Zertifikaten im Automobil- und Bankensektor.
EMEA und Südamerika Markt für zertifikatsbasierte Authentifizierung
Europa hält den zweitgrößten regionalen Anteil am Markt für zertifikatsbasierte Authentifizierung. eIDAS 2.0 verpflichtet jeden Mitgliedstaat der Europäischen Union, bis Ende 2026 mindestens eine Europäische Digitale Identitätsbrieftasche bereitzustellen, während Deutschland eine mehrstufige PKI für elektronische Identitätsdokumente betreibt, die eine Country Signing Certificate Authority und eine Country Verifying Certificate Authority umfasst. Südamerika wächst langsamer, da die nationalen PKI-Standards fragmentiert bleiben, obwohl das digitale Regierungsprogramm Brasiliens potenzielle Nachfrage bietet. Der Nahe Osten und Afrika ziehen Anbieter von verwalteten PKI-Diensten an, da souveräne PKI-Programme voranschreiten und die lokale Fachkapazität begrenzt bleibt.
Wettbewerbslandschaft
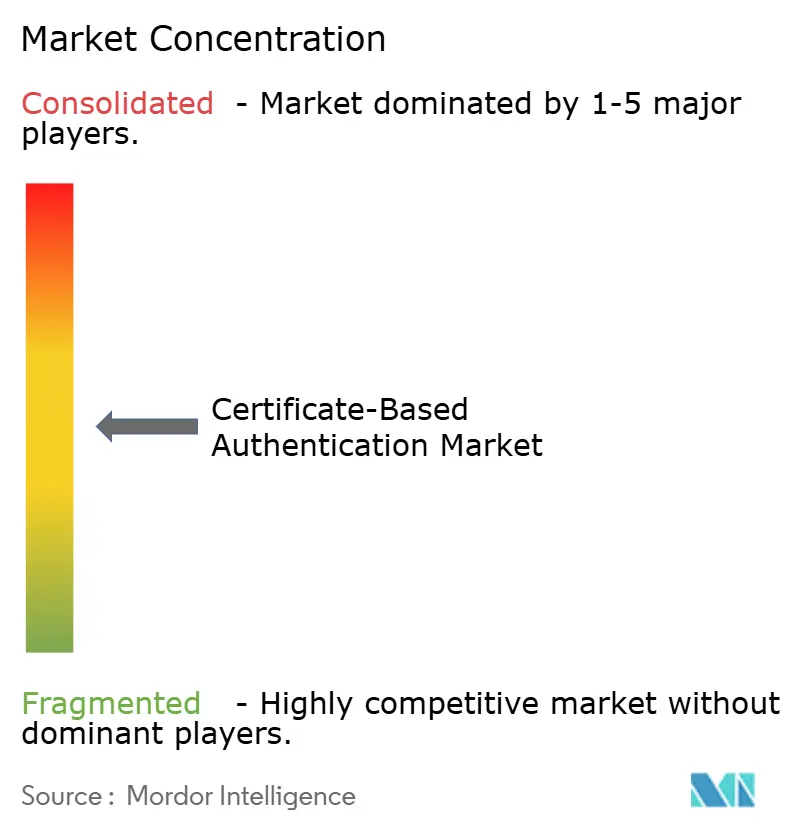
Der Markt für zertifikatsbasierte Authentifizierung ist auf der Ebene der Zertifizierungsstellen mäßig konsolidiert und im Bereich Lebenszyklusmanagement, verwaltete PKI und Hardware-Sicherheit fragmentiert. DigiCert, Sectigo und GlobalSign sind etablierte öffentliche Zertifizierungsstellen, während Keyfactor, Entrust und AppViewX im Bereich Automatisierung, private PKI und kryptografische Agilität konkurrieren. Cloud-Anbieter bedienen Cloud-native Anwendungsfälle durch verwaltete Zertifikatsdienste, die in breitere Infrastrukturplattformen integriert sind. Kleinere Anbieter, darunter eMudhra, erweitern die Zertifikatsverwaltungsfähigkeiten für mehr Unternehmens- und regulierte Käufer. Der Wettbewerb bleibt aktiv, da Käufer häufig Interoperabilität über Zertifizierungsstellen, Clouds, Anwendungen, Geräteflotten und interne Sicherheitssysteme hinweg benötigen.
Post-Quanten-Migration, KI-bezogene Identitätskontrollen und maschinelles Identitätsmanagement sind zentrale Bereiche der Produktdifferenzierung. DigiCert lancierte Quantum Central und AI Trust Manager als Module von DigiCert ONE im Jahr 2026, mit dem Ziel der kryptografischen Risikobewertung, Post-Quanten-Migrationsplanung und Zertifikats-Governance für KI-Agenten und -Modelle. AppViewX übernahm Eos im März 2026 und lancierte Agent Identity Security im Juni 2026, um Zertifikatslebenszykluskontrollen auf autonome KI-Workloads auszuweiten. Diese Schritte zeigen, dass Anbieter die Zertifikats-Governance an neue Workload-Typen und Automatisierungsmodelle anpassen. Der kommerzielle Fokus verlagert sich von der individuellen Zertifikatsausstellung hin zur Governance kryptografischer Identitäten in der gesamten Betriebsumgebung.
Übernahmeaktivitäten verändern auch die Wettbewerbsstruktur des Marktes für zertifikatsbasierte Authentifizierung. Sectigo schloss die Migration des öffentlichen Zertifikatsgeschäfts von Entrust im September 2025 ab und übertrug mehr als 500.000 Zertifikate auf den Sectigo Certificate Manager. Keyfactors Übernahme von InfoSec Global und CipherInsights im Mai 2025 fügte kryptografisches Posture-Management und Erkennungsfähigkeiten hinzu. Hardware-Sicherheitszertifizierung und die Teilnahme an den Anforderungen des CA/Browser Forums stellen Markteintrittsbarrieren bei der Zertifikatsausstellung dar, während die Lebenszyklusautomatisierung durch CA-agnostische Konnektivität und Implementierungsgeschwindigkeit offen für Differenzierung bleibt.
Marktführer in der Branche für zertifikatsbasierte Authentifizierung
-
DigiCert, Inc.
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
GlobalSign K.K.
-
Entrust Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für zertifikatsbasierte Authentifizierung Unternehmen in diesem Bericht
- DigiCert, Inc.
- Sectigo Limited
- GoDaddy Operating Company, LLC
- GlobalSign K.K.
- Entrust Corporation
- Keyfactor, Inc.
- CyberArk Software Ltd.
- Thales Group
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- HID Global Corporation
- AppViewX Inc.
- eMudhra Limited
- Ascertia Limited
- WISeKey International Holding Ltd.
- SSL.com LLC
- SwissSign AG
- Internet Security Research Group
- Asseco Data Systems S.A.
Neueste Industrielle Entwicklungen in Markt für zertifikatsbasierte Authentifizierung
- Oktober 2026: DigiCert lancierte Quantum Central und AI Trust Manager als eigenständige Module von DigiCert ONE, mit dem Ziel der kryptografischen Risikobewertung, Post-Quanten-Migrationsplanung und digitalen Zertifikats-Governance für KI-Agenten und -Modelle.
- September 2026: eMudhra wurde von der Global Legal Entity Identifier Foundation als Validierungsagent ernannt und integrierte die LEI-Beantragung und -Erneuerung in sein digitales Vertrauens- und PKI-Ökosystem, wodurch compliance-verknüpfte Identitätsdienste für globale Finanzmarktteilnehmer erweitert wurden.
- Juni 2026: AppViewX lancierte Agent Identity Security nach der Übernahme von Eos im März 2026 und kombinierte automatisiertes CLM mit KI-nativer Identitätskontrolle, um Erkennung, Governance und Überwachung für KI-Agenten in Unternehmensumgebungen bereitzustellen.
- März 2026: AppViewX übernahm Eos, eine KI-native Identity Control Plane für KI-Agenten und autonome Workloads, und kombinierte sie mit den automatisierten PKI- und CLM-Fähigkeiten von AppViewX, um das maschinelle Identitätsmanagement auf agentische Workloads auszuweiten.
Globaler Berichtsumfang des Marktes für zertifikatsbasierte Authentifizierung
Der Markt für zertifikatsbasierte Authentifizierung (CBA) umfasst Sicherheitslösungen, die digitale Zertifikate (X.509) verwenden, die über eine Public-Key-Infrastruktur (PKI) ausgestellt und verwaltet werden, um Benutzer, Geräte, Maschinen und Anwendungen zu authentifizieren, bevor ihnen Zugriff auf Netzwerke, Systeme oder Daten gewährt wird. Im Gegensatz zu passwort- oder OTP-basierten Methoden stützt sich CBA auf kryptografisches Vertrauen zwischen einem Zertifikat und seiner ausstellenden Zertifizierungsstelle (CA) und ermöglicht gegenseitige Authentifizierung (mTLS) sowohl für Client- als auch für Serverseiten.
Der Bericht zum Markt für zertifikatsbasierte Authentifizierung ist segmentiert nach Angebot (Lösungen für zertifikatsbasierte Authentifizierung, Plattformen für das Zertifikatslebenszyklusmanagement, Hardware-Sicherheitsmodule, verwaltete PKI-Dienste und professionelle Dienstleistungen), Zertifikatstyp (Client-Authentifizierungszertifikate, Geräte- und IoT-Zertifikate, SSL/TLS-Zertifikate, sichere E-Mail-Zertifikate, Code-Signing-Zertifikate und Dokumentensignaturzertifikate), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Authentifizierungsanwendungsfall (Benutzerauthentifizierung, Geräteauthentifizierung, Anwendungs- und Workload-Authentifizierung, Netzwerk- und gegenseitige TLS-Authentifizierung, API-Authentifizierung, sichere E-Mail-Authentifizierung und Code- und Software-Integrität), Endnutzerbranche (BFSI, Regierung und Verteidigung, IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Fertigung und Industrie, Einzel- und E-Commerce, Energie und Versorgungsunternehmen und sonstige Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen für zertifikatsbasierte Authentifizierung |
| Plattformen für das Zertifikatslebenszyklusmanagement |
| Hardware-Sicherheitsmodule |
| Verwaltete PKI-Dienste |
| Professionelle Dienstleistungen |
| Client-Authentifizierungszertifikate |
| Geräte- und IoT-Zertifikate |
| SSL/TLS-Zertifikate |
| Sichere E-Mail-Zertifikate |
| Code-Signing-Zertifikate |
| Dokumentensignaturzertifikate |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Benutzerauthentifizierung |
| Geräteauthentifizierung |
| Anwendungs- und Workload-Authentifizierung |
| Netzwerk- und gegenseitige TLS-Authentifizierung |
| API-Authentifizierung |
| Sichere E-Mail-Authentifizierung |
| Code- und Software-Integrität |
| BFSI |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Fertigung und Industrie |
| Einzel- und E-Commerce |
| Energie und Versorgungsunternehmen |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Südostasien | |
| Übriges Asien-Pazifik | |
| Naher Osten und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Angebot | Lösungen für zertifikatsbasierte Authentifizierung | |
| Plattformen für das Zertifikatslebenszyklusmanagement | ||
| Hardware-Sicherheitsmodule | ||
| Verwaltete PKI-Dienste | ||
| Professionelle Dienstleistungen | ||
| Nach Zertifikatstyp | Client-Authentifizierungszertifikate | |
| Geräte- und IoT-Zertifikate | ||
| SSL/TLS-Zertifikate | ||
| Sichere E-Mail-Zertifikate | ||
| Code-Signing-Zertifikate | ||
| Dokumentensignaturzertifikate | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Authentifizierungsanwendungsfall | Benutzerauthentifizierung | |
| Geräteauthentifizierung | ||
| Anwendungs- und Workload-Authentifizierung | ||
| Netzwerk- und gegenseitige TLS-Authentifizierung | ||
| API-Authentifizierung | ||
| Sichere E-Mail-Authentifizierung | ||
| Code- und Software-Integrität | ||
| Nach Endnutzerbranche | BFSI | |
| Regierung und Verteidigung | ||
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Fertigung und Industrie | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Südostasien | ||
| Übriges Asien-Pazifik | ||
| Naher Osten und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für zertifikatsbasierte Authentifizierung?
Der Markt für zertifikatsbasierte Authentifizierung wird im Jahr 2026 auf 5,73 Milliarden USD geschätzt und soll bis 2032 bei einer CAGR von 14,44 % auf 13,11 Milliarden USD anwachsen.
Was treibt die Nachfrage nach zertifikatsbasierter Authentifizierung an?
Zero-Trust-Programme, Anforderungen an phishing-resistente Zugriffskontrolle, wachsende maschinelle Identitäten und kürzere TLS-Zertifikatslaufzeiten sind wesentliche Nachfragefaktoren.
Welches Bereitstellungsmodell führt bei der Einführung zertifikatsbasierter Authentifizierung?
Cloud-basierte Bereitstellungen hielten im Jahr 2026 einen Anteil von 55,21 % am Bereitstellungsmodussegment, unterstützt durch flexible Skalierung und geringere Infrastrukturverpflichtungen.
Welcher Anwendungsfall wächst am schnellsten?
Die Geräteauthentifizierung soll bis 2032 mit einer CAGR von 14,58 % wachsen, da vernetzte Endpunkte verifizierte kryptografische Identitäten benötigen.
Welcher Endnutzersektor hat die schnellste Wachstumsperspektive?
Regierung und Verteidigung soll bis 2032 mit einer CAGR von 14,98 % wachsen, unterstützt durch nationale PKI-Investitionen und Zero-Trust-Mandate.
Welche Region hat die schnellste Prognose?
Asien-Pazifik soll bis 2032 mit einer CAGR von 15,13 % wachsen, unterstützt durch Programme für digitale Identität und eine rasche Digitalisierung des Privatsektors.