
Tamaño y Participación del Mercado de Autenticación Basada en Certificados
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
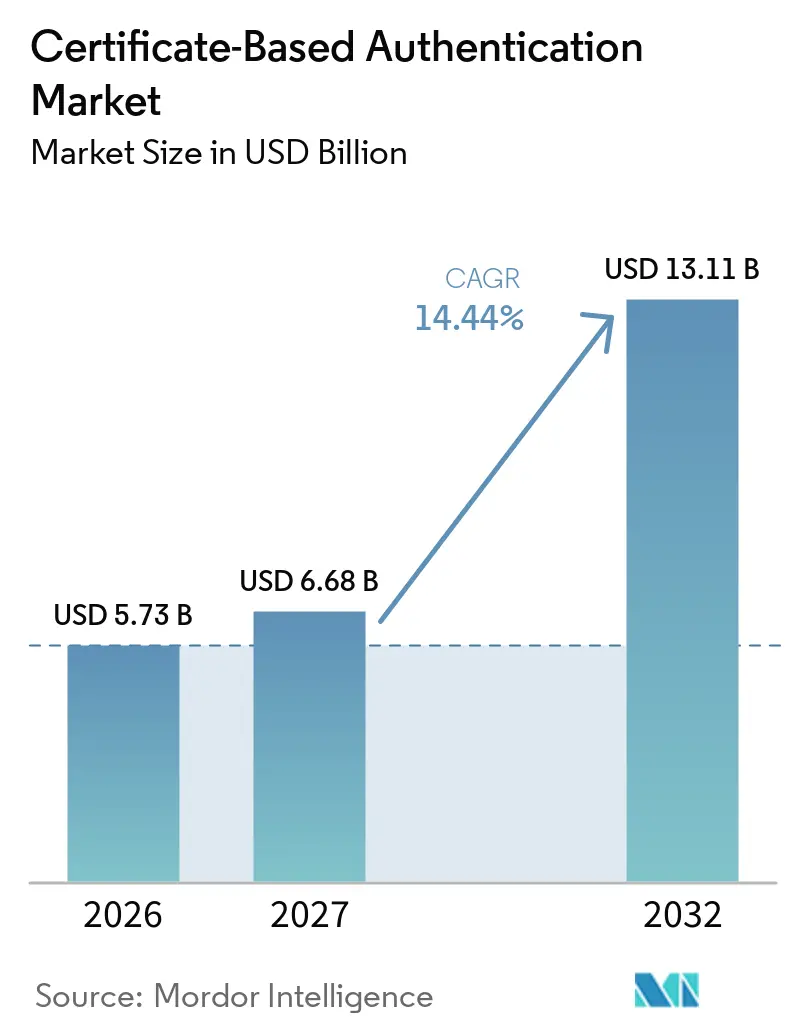
| Tamaño del Mercado (2027) | 6.68 Mil millones de dólares |
| Tamaño del Mercado (2032) | 13.11 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.44 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autenticación Basada en Certificados por Mordor Intelligence
El tamaño del mercado de autenticación basada en certificados se valora en 5,73 mil millones de USD en 2026 y se proyecta que alcance los 13,11 mil millones de USD en 2032, expandiéndose a una CAGR del 14,44% durante 2027-2032. El mercado de autenticación basada en certificados está evolucionando más allá de una función de cumplimiento normativo, ya que empresas, gobiernos y operadores industriales reemplazan credenciales más débiles por identidad criptográfica. El crecimiento de los inventarios de certificados y las renovaciones más frecuentes están aumentando la carga operativa de los equipos internos. Esto sitúa la automatización del ciclo de vida de los certificados en el centro de las decisiones de compra y otorga a los proveedores de PKI gestionada un papel más relevante en los programas de seguridad empresarial. Se espera que la adopción de confianza cero, las identidades de máquinas en entornos de nube e IoT y los períodos de validez TLS más cortos respalden la demanda, mientras que la preparación poscuántica está aumentando el valor de los proveedores capaces de apoyar la modernización criptográfica.
Conclusiones Clave del Informe
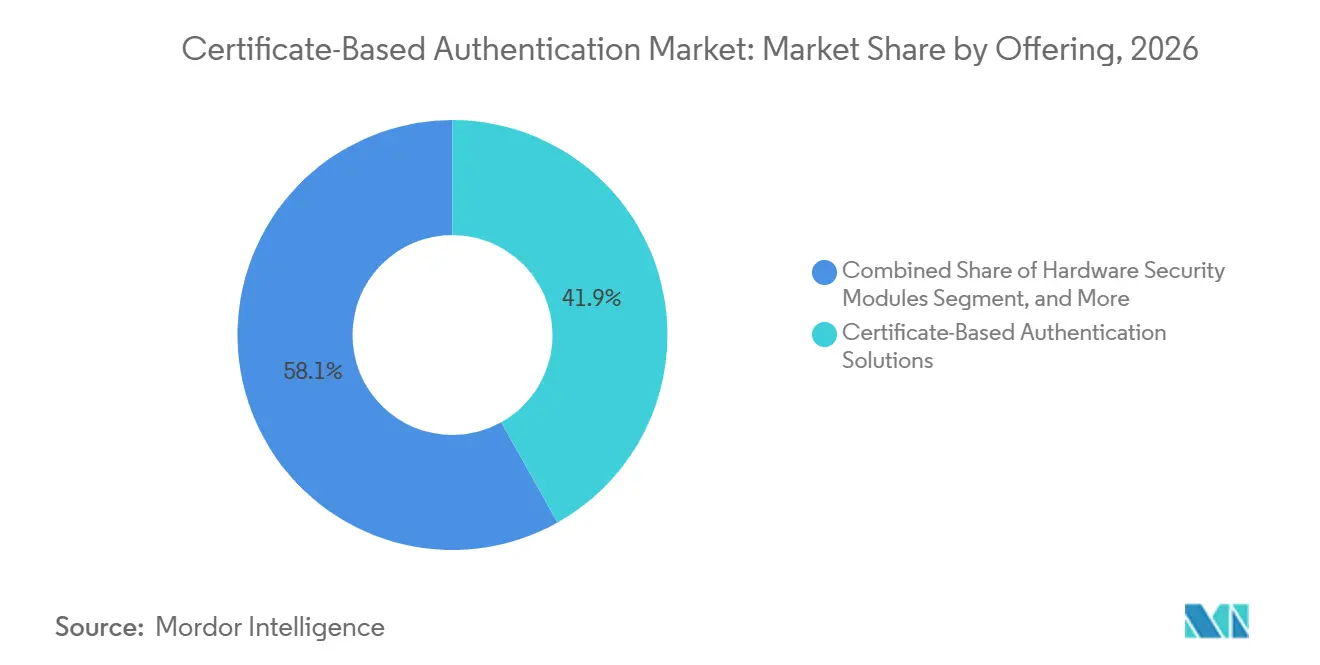
- Por oferta, las Soluciones de Autenticación Basada en Certificados representaron el 41,88% de la participación del mercado de autenticación basada en certificados en 2026, mientras que se espera que las Plataformas de Gestión del Ciclo de Vida de Certificados sean el subsegmento de mayor expansión hasta 2032.
- Por tipo de certificado, los Certificados SSL/TLS representaron el 46,68% de la participación del mercado de autenticación basada en certificados en 2026, mientras que se espera que los Certificados de Dispositivos e IoT sean el tipo de certificado de mayor expansión hasta 2032.
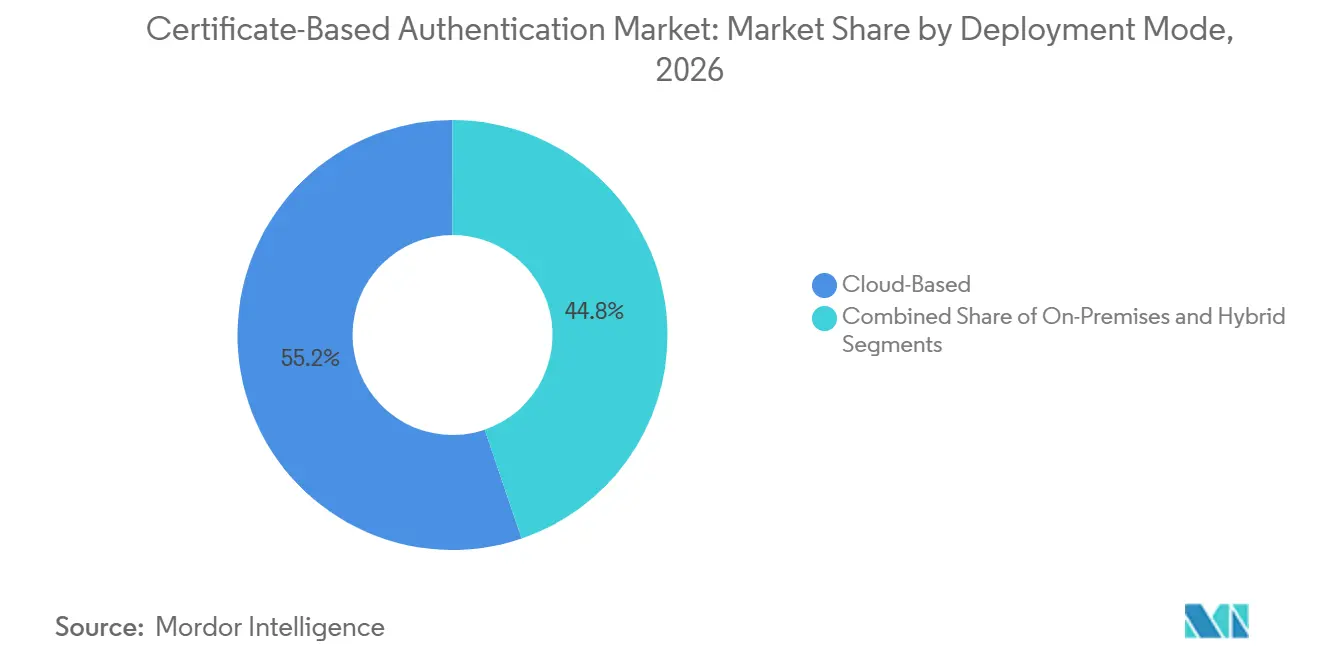
- Por modo de implementación, las implementaciones Basadas en la Nube representaron el 55,21% del mercado de autenticación basada en certificados en 2026.
- Por caso de uso de autenticación, la Autenticación de Usuario representó el 15,47% del segmento en 2026, mientras que se proyecta que la Autenticación de Dispositivos se expanda a una CAGR del 14,58% hasta 2032.
- Por industria del usuario final, BFSI representó el 23,42% del segmento en 2026, mientras que se proyecta que Gobierno y Defensa se expanda a una CAGR del 14,98% hasta 2032.
- Por geografía, América del Norte representó el 41,88% del mercado de autenticación basada en certificados en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 15,13% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción de Confianza Cero y Acceso Resistente al Phishing | +3.2% | Global, agudo en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Expansión de Identidades de Máquinas en Entornos de Nube e IoT | +2.8% | Global, núcleo en Asia-Pacífico con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Reducción de los Períodos de Validez de los Certificados TLS Públicos | +2.4% | Global, América del Norte y Europa como primeros adoptantes | Corto plazo (≤ 2 años) |
| Requisitos Sólidos de Identidad Digital y Protección de Datos | +2.0% | Global, concentrado en Europa, América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Identidad Criptográfica para Vehículos Conectados, Activos Industriales y Dispositivos Médicos | +1.6% | Global, corredores industriales de Asia-Pacífico y Europa | Largo plazo (≥ 4 años) |
| Programas Nacionales de Identidad Digital e Infraestructura de Clave Pública Soberana | +1.2% | Global, concentrado en Asia-Pacífico, Oriente Medio y África, y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Requisitos de Adopción de Confianza Cero y Acceso Resistente al Phishing
Las arquitecturas de confianza cero requieren métodos de autenticación capaces de resistir el phishing a escala empresarial. Los mecanismos basados en certificados satisfacen esta necesidad para el acceso de empleados, dispositivos y cargas de trabajo. Un informe de Okta y Yubico de 2026 reveló que el 70% de los encuestados experimentó un aumento del phishing organizacional, mientras que el 88% de los líderes de seguridad mantuvo confianza en su postura de seguridad.[1] Una encuesta de Portnox publicada en octubre de 2025 reveló que el 92% de los CISO había implementado, estaba implementando o planeaba implementar autenticación sin contraseña, frente al 70% en 2024.[2] La orientación federal de EE. UU. identifica la autenticación mediante certificados basada en PIV como línea base bajo la OMB M-22-09, y la Orden Ejecutiva 14144 amplió los requisitos de autenticación resistente al phishing compatible con FIDO. Estos requisitos respaldan la adopción en el mercado de autenticación basada en certificados, ya que una autenticación más sólida se convierte en un requisito de seguridad y cumplimiento normativo en lugar de una mejora opcional.
Expansión de Identidades de Máquinas en Entornos de Nube e IoT
Las identidades de máquinas son más numerosas que las identidades humanas en muchos entornos empresariales. Los certificados X.509 son un método de autenticación principal para cargas de trabajo, contenedores y dispositivos conectados. Un estudio de Ponemon Sullivan de febrero de 2026 reportó un promedio de 114.591 certificados internos por organización, mientras que el 55% de los encuestados tenía dificultades para mantener el ritmo con los volúmenes crecientes.[3] El NIST proporciona una arquitectura de referencia para la incorporación y gestión del ciclo de vida de dispositivos IoT de capa de red de confianza. Escalar este enfoque en grandes flotas de dispositivos requiere descubrimiento, emisión, renovación y revocación automatizados de certificados. Esta necesidad respalda el gasto en gestión del ciclo de vida dentro del mercado de autenticación basada en certificados a medida que los entornos industriales y de nube se vuelven más complejos.
Reducción de los Períodos de Validez de los Certificados TLS Públicos
El Foro CA/Browser aprobó en abril de 2025 una reducción gradual del período de validez máximo para los certificados TLS públicos. El período de validez disminuirá progresivamente, aumentando los eventos de renovación de certificados para organizaciones con amplios inventarios de servicios web, API y servicios. Las prácticas de renovación manual pueden incrementar el riesgo de interrupciones del servicio a medida que los ciclos de renovación de certificados se vuelven más frecuentes. Let's Encrypt también anunció planes para acortar los períodos de validez de los certificados. Estos cambios hacen de la automatización un requisito práctico para muchos compradores en el mercado de autenticación basada en certificados.
Requisitos Sólidos de Identidad Digital y Protección de Datos
La regulación en banca, atención médica y administración pública está incrementando el uso de identidad digital de alta garantía. eIDAS 2.0 exige que los estados miembros de la Unión Europea proporcionen al menos 1 Cartera de Identidad Digital Europea antes de finales de 2026. Los requisitos del sector financiero de India incluyen el uso de PKI para transferencias interbancarias de fondos y certificados de firma digital para determinadas presentaciones regulatorias. La norma ISO 17090-4:2026 especifica los requisitos de infraestructura de clave pública y firma digital para documentos de atención médica transfronterizos. Los estándares ETSI y los requisitos de cifrado en atención médica hacen que la infraestructura de certificados sea relevante para la planificación del cumplimiento normativo. Estas obligaciones respaldan un gasto más duradero en el mercado de autenticación basada en certificados, ya que los controles de identidad críticos no pueden aplazarse con la misma facilidad que los proyectos discrecionales.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Escasez de Habilidades en PKI y Criptografía | -1.8% | Global, agudo en América del Sur, Oriente Medio y África, y el Sudeste Asiático | Mediano plazo (2-4 años) |
| Alto Costo de los Módulos de Seguridad de Hardware e Implementaciones de Alta Garantía | -1.2% | Global, concentrado entre las pymes de Asia-Pacífico y América del Sur | Corto plazo (≤ 2 años) |
| Limitaciones de Dispositivos Heredados y Conectividad Intermitente en el Borde | -0.9% | Global, agudo en manufactura, servicios públicos y atención médica | Largo plazo (≥ 4 años) |
| Políticas de Confianza Fragmentadas en Entornos Multinube y Transfronterizos | -0.7% | Global, agudo en Europa y corredores de comercio transfronterizo | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Habilidades en PKI y Criptografía
La escasez de profesionales en PKI y criptografía puede retrasar la implementación y debilitar la efectividad operativa. Un estudio de Ponemon Sullivan encontró que las organizaciones suelen depender de equipos pequeños para gestionar la PKI, mientras que muchas carecen de suficiente experiencia interna. El estudio también indicó que las organizaciones frecuentemente externalizan las actividades de PKI a proveedores de servicios gestionados. Sectigo reportó brechas de habilidades significativas en la preparación para la criptografía poscuántica en las organizaciones. Las organizaciones sin capacidad especializada adecuada pueden posponer las iniciativas de modernización y enfrentar mayores requisitos de remediación cuando la migración criptográfica se vuelva obligatoria. Esta brecha de habilidades también crea oportunidades para los servicios de PKI gestionada en el mercado de autenticación basada en certificados.
Alto Costo de los Módulos de Seguridad de Hardware e Implementaciones de Alta Garantía
Los módulos de seguridad de hardware utilizados para las operaciones de la CA raíz pueden crear una barrera material para los compradores del mercado medio. Los dispositivos Thales Luna Network HSM conllevan costos de adquisición sustanciales, mientras que las configuraciones de alta disponibilidad requieren una inversión significativamente mayor antes de los costos anuales de soporte. La misma fuente indica que las implementaciones de HSM en la nube pueden ofrecer un costo total de propiedad a largo plazo inferior al de implementaciones comparables en las instalaciones. Los servicios en la nube pueden reducir la carga financiera inicial para las organizaciones que pueden utilizarlos. Sin embargo, los requisitos de residencia de datos y los estándares de alta garantía continúan limitando las opciones de migración para algunos compradores. Estos costos pueden retrasar implementaciones complejas en el mercado de autenticación basada en certificados, particularmente entre las organizaciones más pequeñas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Plataformas de Automatización del Ciclo de Vida Ganan Terreno frente a las Soluciones PrincipalesLas Soluciones de Autenticación Basada en Certificados representaron el 41,88% del segmento de oferta en 2026. Las organizaciones continúan priorizando las funciones principales de emisión, validación, descubrimiento de certificados y gobernanza, ya que siguen siendo fundamentales para la identidad criptográfica de usuarios, sistemas y activos conectados. Se espera que las Plataformas de Gestión del Ciclo de Vida de Certificados se expandan más rápidamente hasta 2032, ya que los plazos de certificados más cortos hacen que el seguimiento manual, la asignación de propiedad y la renovación oportuna sean menos viables para grandes inventarios. Los Servicios de PKI Gestionada atienden las necesidades de los compradores que no pueden mantener un equipo de PKI dedicado ni operar infraestructura especializada internamente. Los Módulos de Seguridad de Hardware también se benefician de los programas de preparación poscuántica, mientras que los Servicios Profesionales apoyan las evaluaciones de salud, el diseño de políticas y la planificación de modernización en la industria de autenticación basada en certificados.
El mercado de autenticación basada en certificados también está determinado por la relación entre la validez del certificado y la carga de trabajo operativa. Cada reducción en la duración del certificado aumenta el número de eventos de renovación anuales para un inventario de certificados dado, incluso cuando el número de aplicaciones y dispositivos permanece sin cambios. Esto eleva los volúmenes de transacciones en las plataformas de ciclo de vida y profundiza los requisitos de integración entre autoridades de certificación, herramientas en la nube, sistemas de desarrollo y aplicaciones empresariales. La adquisición de InfoSec Global y CipherInsights por parte de Keyfactor en mayo de 2025 combinó la gestión de la postura criptográfica y el descubrimiento de activos con capacidades automatizadas de CLM y PKI. La transacción refleja los esfuerzos de los proveedores por abordar las necesidades de descubrimiento, automatización, visibilidad del inventario y preparación cuántica a través de una plataforma más amplia.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tipo de Certificado:
SSL/TLS Ancla el Volumen mientras los Certificados de Dispositivos e IoT se AceleranLos Certificados SSL/TLS representaron el 46,68% del segmento de tipo de certificado en 2026. Su amplio uso abarca el cifrado de sitios web, la seguridad de API, los portales orientados al cliente y el TLS mutuo para microservicios que se comunican en entornos distribuidos. El paso a un período de validez TLS máximo de 200 días en marzo de 2026 incrementa la actividad de renovación, con reducciones adicionales previstas para alcanzar los 47 días en 2029. Los Certificados de Autenticación de Cliente respaldan el acceso de usuarios resistente al phishing, mientras que los Certificados de Firma de Código y Firma de Documentos apoyan la integridad del software y los registros empresariales firmados. Los Certificados de Correo Electrónico Seguro se están adaptando a los cambios en las políticas de los navegadores que separan los usos extendidos de clave clientAuth y serverAuth.
Se espera que los Certificados de Dispositivos e IoT sean el tipo de certificado de mayor expansión hasta 2032. Los puntos finales conectados necesitan identidad criptográfica verificable desde la fabricación y el aprovisionamiento inicial hasta el mantenimiento, la renovación y la retirada durante su vida operativa. El estándar chino GB/T 47001-2025, vigente desde el 1 de julio de 2026, establece requisitos de gestión de credenciales V2X basados en PKI para vehículos inteligentes y conectados. Esto crea una base regulatoria para los volúmenes de certificados automotrices en China, donde el despliegue de vehículos conectados añade una gran base de dispositivos direccionable. Requisitos similares en equipos industriales y dispositivos médicos conectados refuerzan el avance hacia la identidad a nivel de dispositivo. Estas aplicaciones amplían la industria de autenticación basada en certificados más allá de las credenciales web y de empleados convencionales.
Por Modo de Implementación:
La Nube Consolida su Liderazgo en PKI Pública y PrivadaLas implementaciones Basadas en la Nube representaron el 55,21% del segmento de modo de implementación en 2026. El tamaño del mercado de autenticación basada en certificados para implementaciones en la nube se beneficia de menores compromisos de infraestructura, flexibilidad de servicio y la capacidad de acomodar cargas de trabajo de renovación de certificados irregulares. EverTrust estimó un costo total de propiedad a 10 años para HSM en la nube cercano a los 450.000 USD, frente a los 2,1 millones de USD para una implementación comparable en las instalaciones. Las plataformas de ciclo de vida nativas de la nube pueden acomodar mayor actividad de renovación a medida que los períodos de vida de los certificados se acortan y se añaden nuevos activos conectados. Esta flexibilidad reduce la necesidad de adquirir capacidad no utilizada por adelantado.
Las implementaciones En las Instalaciones siguen siendo importantes en sectores con requisitos de soberanía de datos, redes aisladas o seguridad nacional. Los operadores de infraestructura crítica y los contratistas de defensa son ejemplos clave, ya que pueden requerir control directo sobre las claves raíz y los procesos operativos. Los modelos híbridos pueden retener las CA raíz en las instalaciones mientras utilizan capacidad en la nube para la emisión subordinada, el descubrimiento y la gestión del ciclo de vida. Los diseños de Traiga Su Propia Clave respaldan esta división de responsabilidades entre los equipos de seguridad internos y las plataformas externas. Los proveedores de servicios de confianza cualificados en la Unión Europea deben cumplir los requisitos de seguridad BSI TR-03145 y ETSI independientemente del modo de implementación. Esto crea un umbral de calidad común para los servicios de certificados en la nube y en las instalaciones.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Caso de Uso de Autenticación:
La Autenticación de Dispositivos Supera a los Segmentos Centrados en HumanosLa Autenticación de Usuario representó el 15,47% del segmento de caso de uso de autenticación en 2026. Incluye inicios de sesión con tarjeta inteligente, credenciales PIV derivadas y autenticación FIDO respaldada por certificados para personas que acceden a sistemas empresariales, redes seguras y datos sensibles. Se proyecta que la Autenticación de Dispositivos se expanda a una CAGR del 14,58% hasta 2032, ya que los puntos finales conectados requieren identidades verificadas para el acceso de confianza cero. La Autenticación de Aplicaciones y Cargas de Trabajo cubre cuentas de servicio y flujos de trabajo CI/CD donde el TLS mutuo puede reemplazar los secretos compartidos. La Autenticación de Red y TLS Mutuo, la Autenticación de API y los certificados de Integridad de Código y Software proporcionan la capa de credenciales para microservicios, pasarelas, cadenas de suministro de software e interacciones de servicios automatizados.
Las claves de acceso FIDO pueden absorber demanda que de otro modo habría ido a certificados de cliente dedicados. Las organizaciones que reemplazan contraseñas pueden aplazar parte de la emisión de certificados de usuario mientras añaden credenciales de dispositivos y cargas de trabajo más rápidamente en entornos de nube y operativos. El NIST proporciona una arquitectura de referencia para la incorporación de dispositivos IoT de capa de red que respalda el modelo operativo para la autenticación de dispositivos. La diferencia entre las necesidades de identidad humana y de máquina debe explicarse para lograr las perspectivas más favorables para la Autenticación de Dispositivos. Esto desplaza la atención de los proveedores hacia el descubrimiento de certificados, la inscripción automatizada, los procesos de renovación a escala de flota y los controles de revocación consistentes. El mercado de autenticación basada en certificados debe dar soporte tanto a dispositivos industriales de larga vida como a cargas de trabajo en la nube de rápida evolución.
Por Industria del Usuario Final:
Gobierno y Defensa se Acelera mientras BFSI Ancla la Demanda BaseBFSI representó el 23,42% del segmento de industria del usuario final en 2026. Los bancos e instituciones financieras requieren controles sólidos para transacciones de alto valor, identidad del cliente, infraestructura de pagos y registros regulatorios. Se proyecta que Gobierno y Defensa se expanda a una CAGR del 14,98% hasta 2032, impulsado por los programas nacionales de confianza cero, las inversiones en PKI soberana y los servicios de gobierno electrónico. Las Tecnologías de la Información y las Telecomunicaciones utilizan certificados de dispositivos y cargas de trabajo para la autenticación de redes y la seguridad de mallas de servicios. La demanda en atención médica y ciencias de la vida está respaldada por los requisitos de la norma ISO 17090-4:2026 para el intercambio transfronterizo de información de salud.
Los proyectos gubernamentales suelen avanzar desde la aprobación del presupuesto hasta la implementación en un período de 12 a 24 meses. Esto crea ciclos de compra más largos, pero puede respaldar una contratación sostenida una vez que se anuncian los programas de modernización y comienzan las etapas de implementación. Los requisitos de PKI relacionados con el RBI de India añaden una capa de mercado emergente a la demanda de BFSI para transferencias interbancarias y firmas digitales reguladas. La manufactura, el comercio minorista y el comercio electrónico, la energía y los servicios públicos también están generando demanda a medida que los sistemas de tecnología operativa y tecnología de la información se vuelven más conectados. Estos compradores requieren controles de certificados para dispositivos, aplicaciones, acceso operativo remoto y los sistemas que intercambian datos entre ellos. El mercado de autenticación basada en certificados sirve, por tanto, a una combinación más amplia de entornos regulados, transaccionales y operativos.
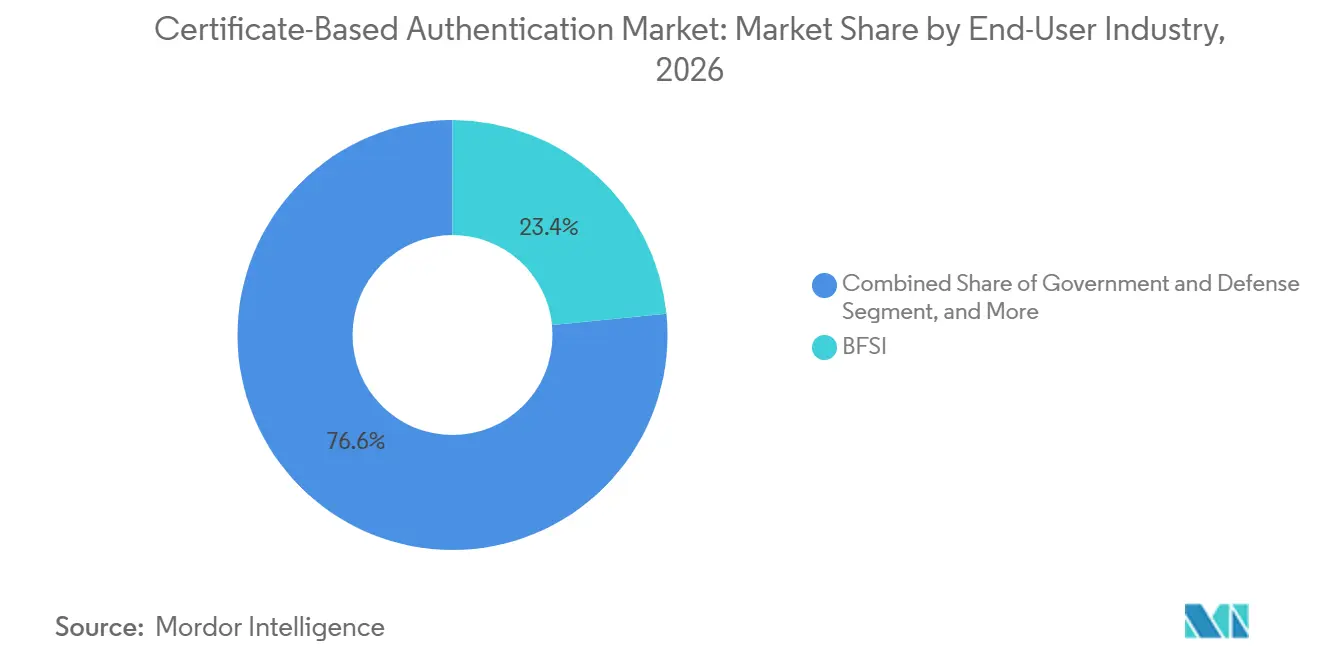
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Análisis Geográfico
Mercado de Autenticación Basada en Certificados de América del Norte
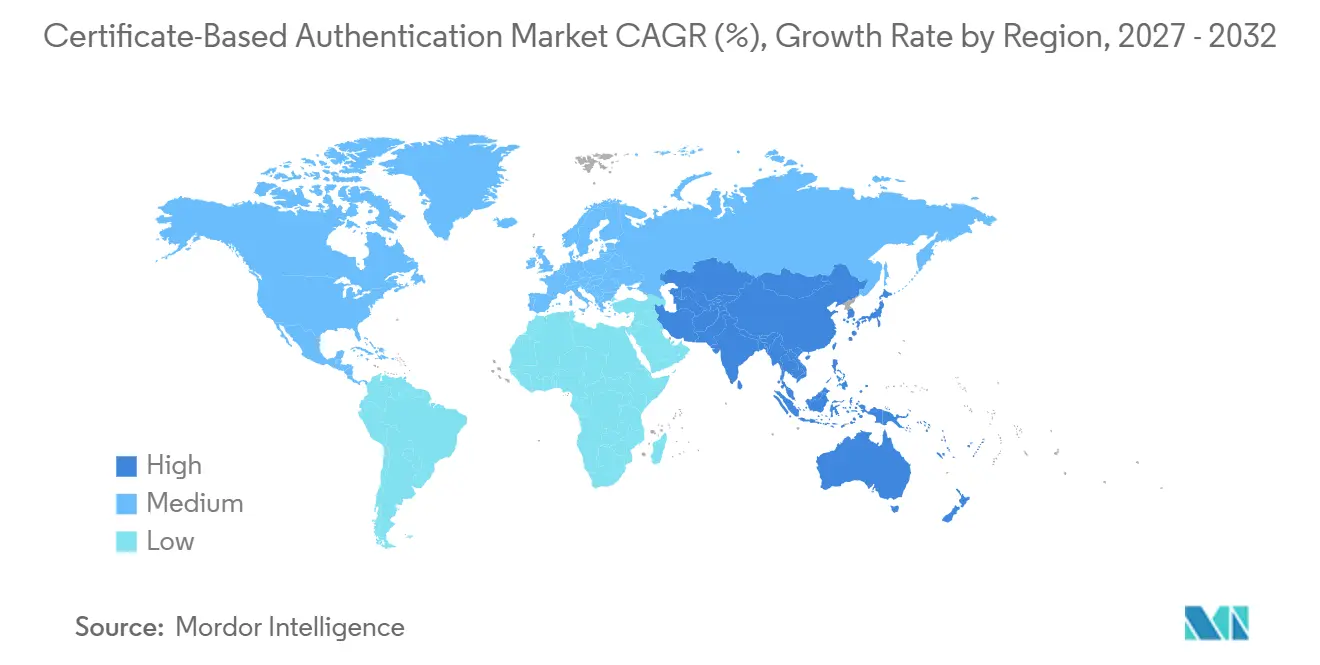
América del Norte representó el 41,88% del mercado de autenticación basada en certificados en 2026. La región cuenta con una base empresarial de PKI madura, una adopción sustancial de la nube y un programa federal que respalda la implementación de confianza cero en las agencias civiles. La orientación de la CISA apoya la implementación de la arquitectura de confianza cero en las agencias de los Estados Unidos. La dirección federal incluye autenticación resistente al phishing y credenciales de certificado basadas en PIV bajo la OMB M-22-09. La digitalización del sistema de salud de Canadá, la expansión del gobierno electrónico de México y las necesidades de renovación dentro de la base instalada respaldan la demanda regional a medida que los plazos de los certificados públicos se acortan.
Mercado de Autenticación Basada en Certificados de Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 15,13% hasta 2032. Los programas nacionales de identidad digital están generando demanda junto con una rápida digitalización del sector privado y grandes poblaciones de usuarios móviles e industriales conectados. La Agencia Digital de Japón informó que la adopción de la Tarjeta Mi Número superó el 80% de la población en agosto de 2026, y 1.431 empresas del sector privado habían integrado el Servicio de Autenticación Digital JPKI en septiembre de 2026. Los registros de MyDigital ID de Malasia aumentaron de 1,8 millones en el primer trimestre de 2025 a 2,8 millones en el segundo trimestre de 2025. El estándar de vehículos conectados de China y los requisitos del sector financiero de India generan demanda adicional de certificados en los sectores automotriz y bancario.
Mercado de Autenticación Basada en Certificados de EMEA y América del Sur
Europa ocupa la segunda participación regional más grande en el mercado de autenticación basada en certificados. eIDAS 2.0 exige que cada estado miembro de la Unión Europea proporcione al menos 1 Cartera de Identidad Digital Europea antes de finales de 2026, mientras que Alemania opera una PKI de múltiples niveles para documentos de identidad electrónicos que incluye una Autoridad de Certificación de Firma de País y una Autoridad de Verificación de Certificados de País. América del Sur se expande más lentamente debido a que los estándares nacionales de PKI siguen siendo fragmentados, aunque el programa de gobierno digital de Brasil ofrece demanda potencial. El Medio Oriente y África están atrayendo a proveedores de PKI gestionada a medida que avanzan los programas de PKI soberana y la capacidad especializada local sigue siendo limitada.
Panorama Competitivo
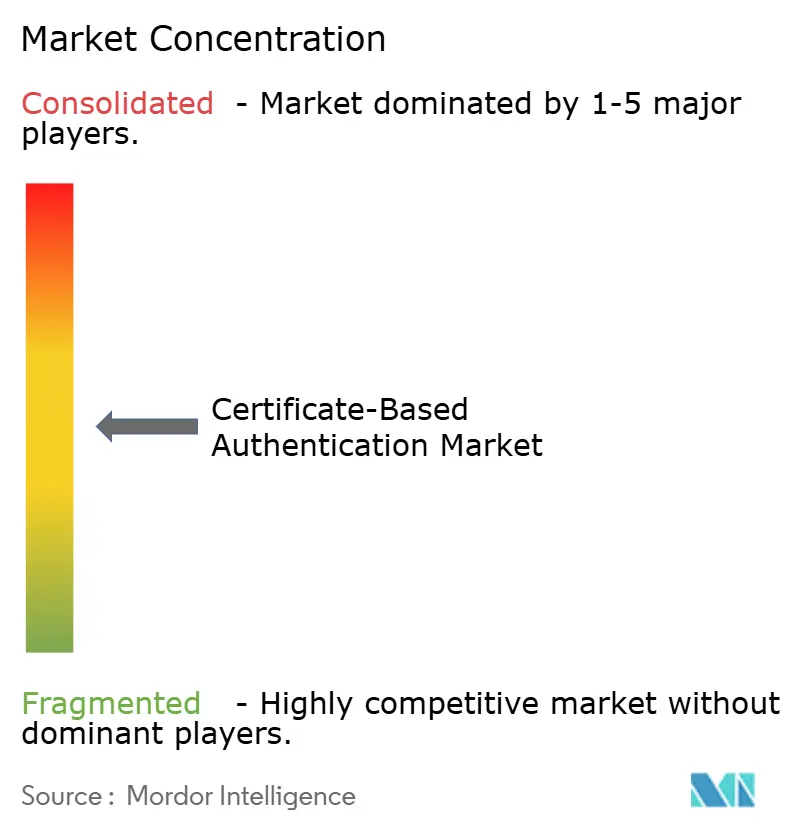
El mercado de autenticación basada en certificados está moderadamente consolidado en la capa de autoridad de certificación y fragmentado en la gestión del ciclo de vida, la PKI gestionada y la seguridad de hardware. DigiCert, Sectigo y GlobalSign son autoridades de certificación públicas establecidas, mientras que Keyfactor, Entrust y AppViewX compiten en automatización, PKI privada y agilidad criptográfica. Los proveedores de nube atienden los casos de uso nativos de la nube a través de servicios de certificados gestionados integrados con plataformas de infraestructura más amplias. Los proveedores más pequeños, incluido eMudhra, están extendiendo la capacidad de gestión de certificados a más compradores empresariales y regulados. La competencia sigue siendo activa porque los compradores a menudo necesitan interoperabilidad entre autoridades de certificación, nubes, aplicaciones, flotas de dispositivos y sistemas de seguridad internos.
La migración poscuántica, los controles de identidad relacionados con la inteligencia artificial y la gestión de identidades de máquinas son áreas centrales de diferenciación de productos. DigiCert lanzó Quantum Central y AI Trust Manager como módulos de DigiCert ONE en 2026, orientados a la evaluación de riesgos criptográficos, la planificación de migración poscuántica y la gobernanza de certificados digitales para agentes y modelos de inteligencia artificial. AppViewX adquirió Eos en marzo de 2026 y lanzó Agent Identity Security en junio de 2026 para extender los controles del ciclo de vida de certificados a las cargas de trabajo autónomas de inteligencia artificial. Estos movimientos indican que los proveedores están adaptando la gobernanza de certificados a los tipos de cargas de trabajo emergentes y los modelos de automatización. El enfoque comercial está pasando de la emisión individual de certificados hacia la gobernanza de la identidad criptográfica en todo el entorno operativo.
La actividad de adquisiciones también está cambiando la estructura competitiva del mercado de autenticación basada en certificados. Sectigo completó la migración del negocio de certificados públicos de Entrust en septiembre de 2025, trasladando más de 500.000 certificados al Gestor de Certificados de Sectigo. La adquisición de InfoSec Global y CipherInsights por parte de Keyfactor en mayo de 2025 añadió capacidades de gestión de la postura criptográfica y descubrimiento. La certificación de seguridad de hardware y la participación en los requisitos del Foro CA/Browser proporcionan barreras de entrada en la emisión de certificados, mientras que la automatización del ciclo de vida sigue abierta a la diferenciación a través de la conectividad agnóstica de CA y la velocidad de implementación.
Líderes de la Industria de Autenticación Basada en Certificados
-
DigiCert, Inc.
-
Sectigo Limited
-
GoDaddy Operating Company, LLC
-
GlobalSign K.K.
-
Entrust Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Autenticación Basada en Certificados Empresas cubiertas en este informe
- DigiCert, Inc.
- Sectigo Limited
- GoDaddy Operating Company, LLC
- GlobalSign K.K.
- Entrust Corporation
- Keyfactor, Inc.
- CyberArk Software Ltd.
- Thales Group
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- International Business Machines Corporation
- HID Global Corporation
- AppViewX Inc.
- eMudhra Limited
- Ascertia Limited
- WISeKey International Holding Ltd.
- SSL.com LLC
- SwissSign AG
- Internet Security Research Group
- Asseco Data Systems S.A.
Desarrollos recientes de la industria en Mercado de Autenticación Basada en Certificados
- Octubre de 2026: DigiCert lanzó Quantum Central y AI Trust Manager como módulos distintos de DigiCert ONE, orientados a la evaluación de riesgos criptográficos, la planificación de migración poscuántica y la gobernanza de certificados digitales para agentes y modelos de inteligencia artificial.
- Septiembre de 2026: eMudhra fue designada como Agente de Validación por la Fundación Global del Identificador de Entidad Legal, integrando la solicitud y renovación de LEI en su ecosistema de confianza digital y PKI, y extendiendo los servicios de identidad vinculados al cumplimiento normativo a los participantes del mercado financiero global.
- Junio de 2026: AppViewX lanzó Agent Identity Security tras su adquisición de Eos en marzo de 2026, combinando la gestión automatizada del ciclo de vida de certificados con el control de identidad nativo de inteligencia artificial para proporcionar descubrimiento, gobernanza y monitoreo de agentes de inteligencia artificial en entornos empresariales.
- Marzo de 2026: AppViewX adquirió Eos, un Plano de Control de Identidad nativo de inteligencia artificial para agentes de inteligencia artificial y cargas de trabajo autónomas, combinándolo con las capacidades automatizadas de PKI y gestión del ciclo de vida de certificados de AppViewX para extender la gestión de identidades de máquinas a las cargas de trabajo agénticas.
Alcance del Informe Global del Mercado de Autenticación Basada en Certificados
El Mercado de Autenticación Basada en Certificados (CBA) comprende soluciones de seguridad que utilizan certificados digitales (X.509) emitidos y gestionados a través de la Infraestructura de Clave Pública (PKI) para autenticar usuarios, dispositivos, máquinas y aplicaciones antes de conceder acceso a redes, sistemas o datos. A diferencia de los métodos basados en contraseñas u OTP, la CBA se basa en la confianza criptográfica entre un certificado y su Autoridad de Certificación (CA) emisora, lo que permite la autenticación mutua (mTLS) tanto para el lado del cliente como del servidor.
El Informe del Mercado de Autenticación Basada en Certificados está Segmentado por Oferta (Soluciones de Autenticación Basada en Certificados, Plataformas de Gestión del Ciclo de Vida de Certificados, Módulos de Seguridad de Hardware, Servicios de PKI Gestionada y Servicios Profesionales), Tipo de Certificado (Certificados de Autenticación de Cliente, Certificados de Dispositivos e IoT, Certificados SSL/TLS, Certificados de Correo Electrónico Seguro, Certificados de Firma de Código y Certificados de Firma de Documentos), Modo de Implementación (Basado en la Nube, En las Instalaciones e Híbrido), Caso de Uso de Autenticación (Autenticación de Usuario, Autenticación de Dispositivos, Autenticación de Aplicaciones y Cargas de Trabajo, Autenticación de Red y TLS Mutuo, Autenticación de API, Autenticación de Correo Electrónico Seguro e Integridad de Código y Software), Industria del Usuario Final (BFSI, Gobierno y Defensa, Tecnologías de la Información y Telecomunicaciones, Atención Médica y Ciencias de la Vida, Manufactura e Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos y Otras Industrias del Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones de Autenticación Basada en Certificados |
| Plataformas de Gestión del Ciclo de Vida de Certificados |
| Módulos de Seguridad de Hardware |
| Servicios de PKI Gestionada |
| Servicios Profesionales |
| Certificados de Autenticación de Cliente |
| Certificados de Dispositivos e IoT |
| Certificados SSL/TLS |
| Certificados de Correo Electrónico Seguro |
| Certificados de Firma de Código |
| Certificados de Firma de Documentos |
| Basado en la Nube |
| En las Instalaciones |
| Híbrido |
| Autenticación de Usuario |
| Autenticación de Dispositivos |
| Autenticación de Aplicaciones y Cargas de Trabajo |
| Autenticación de Red y TLS Mutuo |
| Autenticación de API |
| Autenticación de Correo Electrónico Seguro |
| Integridad de Código y Software |
| BFSI |
| Gobierno y Defensa |
| Tecnologías de la Información y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Manufactura e Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Sudeste Asiático | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Oferta | Soluciones de Autenticación Basada en Certificados | |
| Plataformas de Gestión del Ciclo de Vida de Certificados | ||
| Módulos de Seguridad de Hardware | ||
| Servicios de PKI Gestionada | ||
| Servicios Profesionales | ||
| Por Tipo de Certificado | Certificados de Autenticación de Cliente | |
| Certificados de Dispositivos e IoT | ||
| Certificados SSL/TLS | ||
| Certificados de Correo Electrónico Seguro | ||
| Certificados de Firma de Código | ||
| Certificados de Firma de Documentos | ||
| Por Modo de Implementación | Basado en la Nube | |
| En las Instalaciones | ||
| Híbrido | ||
| Por Caso de Uso de Autenticación | Autenticación de Usuario | |
| Autenticación de Dispositivos | ||
| Autenticación de Aplicaciones y Cargas de Trabajo | ||
| Autenticación de Red y TLS Mutuo | ||
| Autenticación de API | ||
| Autenticación de Correo Electrónico Seguro | ||
| Integridad de Código y Software | ||
| Por Industria del Usuario Final | BFSI | |
| Gobierno y Defensa | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Atención Médica y Ciencias de la Vida | ||
| Manufactura e Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Sudeste Asiático | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de autenticación basada en certificados?
El mercado de autenticación basada en certificados está valorado en 5,73 mil millones de USD en 2026 y se proyecta que alcance los 13,11 mil millones de USD en 2032 a una CAGR del 14,44%.
¿Qué está impulsando la demanda de autenticación basada en certificados?
Los programas de confianza cero, los requisitos de acceso resistente al phishing, el aumento de las identidades de máquinas y los períodos de vida más cortos de los certificados TLS son factores clave de demanda.
¿Qué modelo de implementación lidera la adopción de la autenticación basada en certificados?
Las implementaciones Basadas en la Nube representaron el 55,21% del segmento de modo de implementación en 2026, respaldadas por una escalabilidad flexible y menores compromisos de infraestructura.
¿Qué caso de uso se está expandiendo más rápidamente?
Se proyecta que la Autenticación de Dispositivos se expanda a una CAGR del 14,58% hasta 2032, ya que los puntos finales conectados requieren identidades criptográficas verificadas.
¿Qué sector del usuario final tiene las perspectivas de mayor crecimiento?
Se proyecta que Gobierno y Defensa se expanda a una CAGR del 14,98% hasta 2032, respaldado por inversiones nacionales en PKI y mandatos de confianza cero.
¿Qué región tiene el pronóstico de mayor crecimiento?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 15,13% hasta 2032, respaldado por programas de identidad digital y una rápida digitalización del sector privado.