
ビジネスメール詐欺対策市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
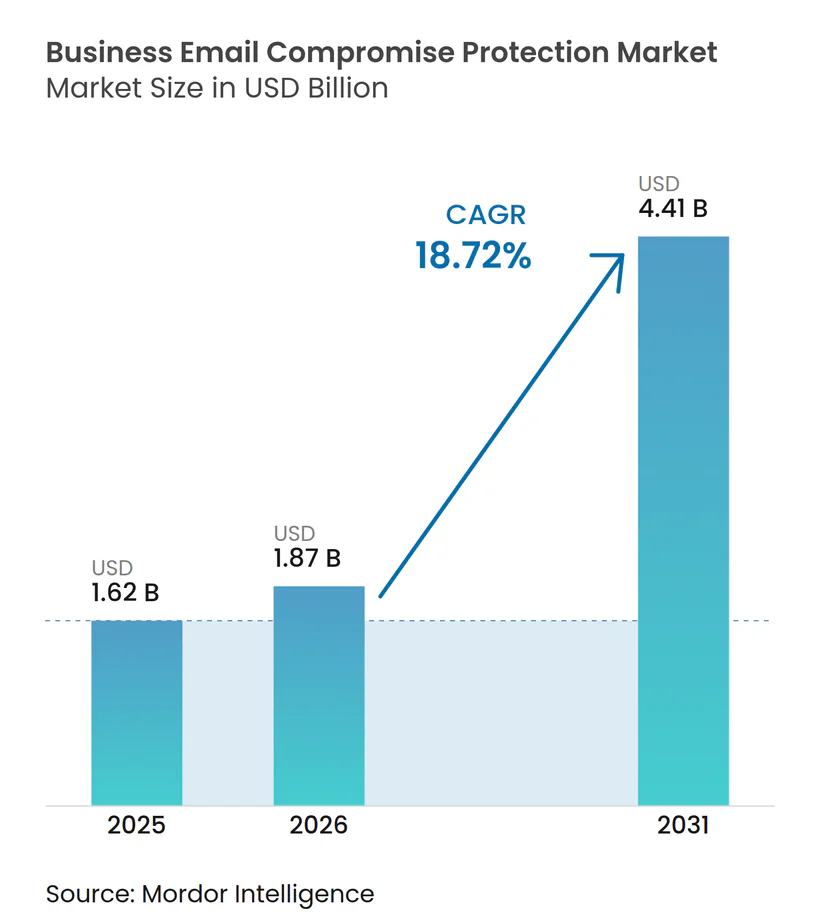
| 市場規模 (2026) | 1.87 十億米ドル |
| 市場規模 (2031) | 4.41 十億米ドル |
| 成長率 (2026 - 2031) | 18.72 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるビジネスメール詐欺対策市場分析
ビジネスメール詐欺対策市場の規模は、2025年の1.62 ビリオン 米ドルから2026年には1.87 ビリオン 米ドルへ、さらに2031年までに4.41 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 18.72%を記録すると予測されます。金融損失の拡大により、ビジネスメール詐欺対策は狭義のメールセキュリティ購入にとどまらず、財務・資金管理・セキュリティチームにとって直接的な課題となっています。攻撃者はなりすまし、偽造請求書、セッション窃取を駆使して不正リクエストを通常業務に見せかけるケースが増加しています。クラウドメール環境の普及により、通常のメール経路を変更せずに行動を検査するツールへのニーズが拡大しています。プロバイダーはより広範なプラットフォームカバレッジ、マネージドデリバリーモデル、インテリジェンスおよびAIガバナンス機能を追加する買収によって対応しています。こうした状況は、より強固な支払い検証と迅速なインシント対応を必要とする組織全体にわたり、ビジネスメール詐欺対策市場への継続的な需要を支えています。
レポートの主要ポイント
- 提供形態別では、ビジネスメール詐欺対策市場シェアの71.23%を2025年にソリューションが占め、サービスは2031年にかけてCAGR 21.84%で拡大する見込みです。
- 展開モード別では、クラウドが2025年の収益の69.84%を占め、2031年にかけてCAGR 23.61%で成長する見込みです。
- 組織規模別では、大企業が2025年のビジネスメール詐欺対策市場収益の68.71%を占め、中小企業は2031年にかけてCAGR 22.93%と最高の成長率を記録する見込みです。
- エンドユーザー別では、BFSIが2025年の収益の29.43%を占め、ヘルスケア・ライフサイエンスは2031年にかけてCAGR 21.58%で拡大する見込みです。
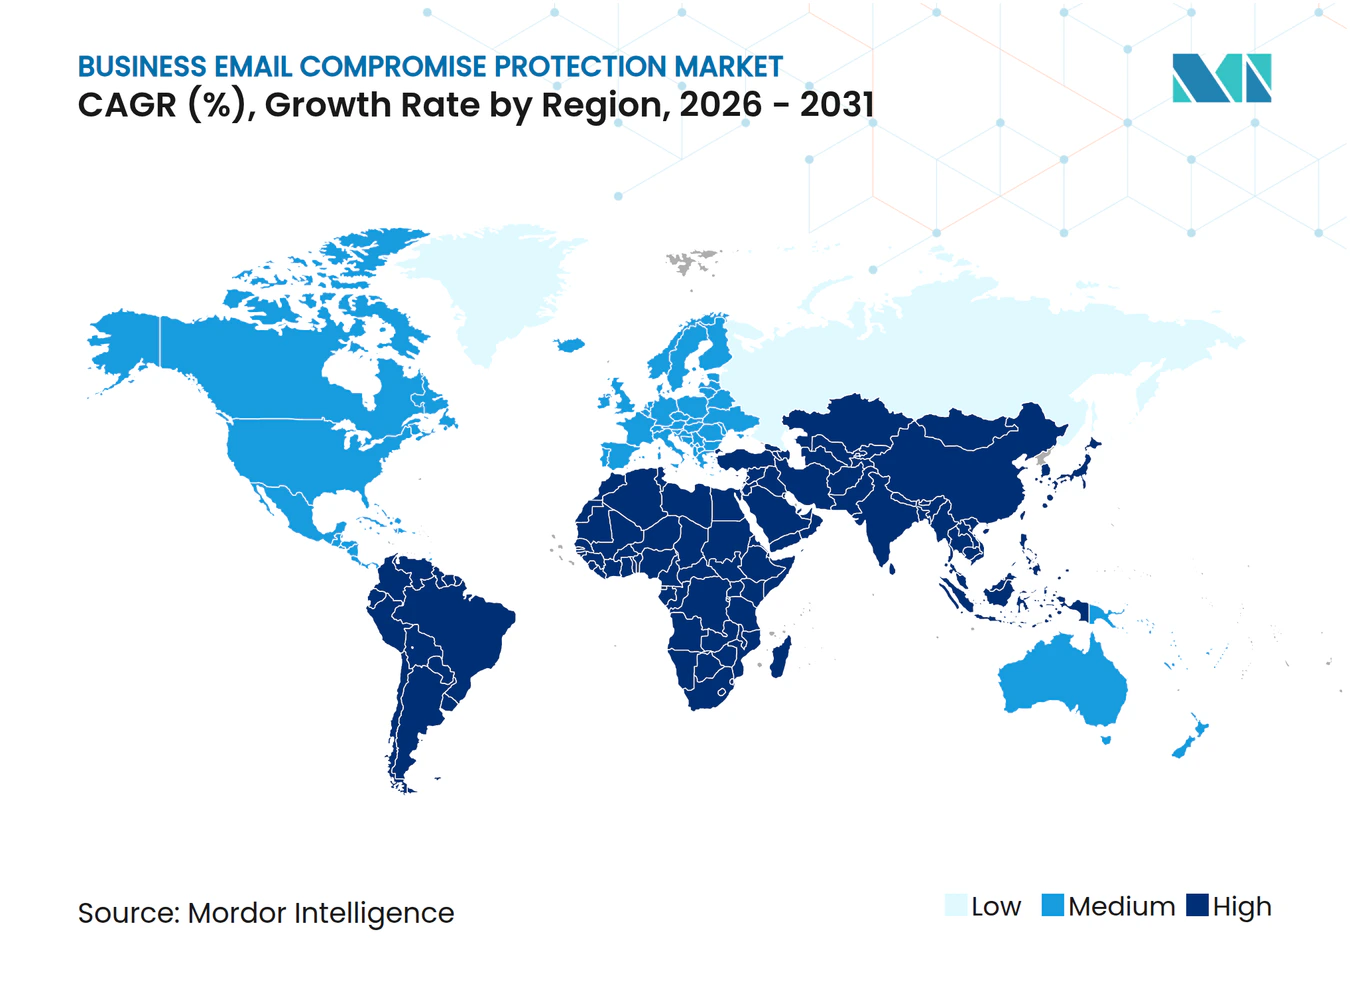
- 地域別では、北米が2025年のビジネスメール詐欺対策市場収益の41.56%を占め、アジア太平洋地域は2031年にかけてCAGR 22.73%で成長する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| BECによる金融損失と回復コストの拡大 | +5.4% | 北米で最も高い損失が記録されており、グローバル規模 | 短期(2年以内) |
| AIを活用したソーシャルエンジニアリングとなりすまし | +4.2% | アジア太平洋地域および中東・アフリカで加速しており、グローバル規模 | 中期(2〜4年) |
| クラウドメールおよびコラボレーションの導入 | +3.8% | アジア太平洋地域および南米に成長拠点があり、グローバル規模 | 短期(2年以内) |
| 規制およびサイバー保険の管理要件 | +2.6% | 北米およびヨーロッパ、アジア太平洋地域へ拡大中 | 中期(2〜4年) |
| ベンダー・サプライヤー・決済エコシステムの拡大 | +1.9% | 北米、ヨーロッパ、アジア太平洋地域 | 中期(2〜4年) |
| 配信後の自動修復に対する需要の高まり | +1.5% | 北米での早期導入が集中しており、グローバル規模 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
BECによる金融損失と回復コストの拡大
ビジネスメール詐欺対策市場は、支払い転用攻撃に伴う金融損失の規模によって牽引されています。FBI IC3は2025年に24,768件の申告にわたりBECによる損失とて3.046 ビリオン 米ドルを記録し、2024年の2.77 ビリオン 米ドルと比較して増加しました。[1] これは米国連邦サイバー犯罪報告において損失額第2位のカテゴリーにとどまりました。英国および香港の仲介銀行を経由し、その後中国、メキシコ、UAEへと移動する資金は、送金後の回収が困難になる場合があります。2013年10月から2023年12月の間に報告された世界累計BEC被害額は555億 米ドルに達しました。この損失プロファイルにより、セキュリティリーダーはビジネスメール詐欺対策市場を金融損失防止の手段として位置づけることができ、財務チームを購買プロセスに引き込むことが可能となります。
AIを活用したソーシャルエンジニアリングとなりすまし
AIを活用したソーシャルエンジニアリングにより、正当な支払いリクエストと不正なものを区別することが困難になっています。Microsoftは2026年9月のキャンペーンを記録しており、このキャンペーンでは100万件以上のAI支援による請求書詐欺メールが買掛金チームのアカウントに送信されました。このキャンペーンは、経営幹部のなりすまし、偽造されたServiceNow請求書、および使用直前に作成されたそっくりドメインを組み合わせたものでした。[2] クラウドセキュリティアライアンスもまた、Forg365フィッシングアズアサービスプラットフォームがAI支援による多言語ルアー作成と中間者攻撃によるトークン窃取を組み合わせていることを発見しました。これらの機能により、攻撃者は受信者の役割に合わせて言語や請求書の詳細を調整することが容易になります。したがって、ビジネスメール詐欺対策市場は、既知の悪意あるメッセージのみに依存するのではなく、行動、関係性、および支払いコンテキストを評価するコントロールを優先する傾向があります。
クラウドメールおよびコラボレーションの導入
クラウドメールおよびコラボレーションプラットフォームへの移行により、ビジネスメール詐欺対策のアドレサブル市場が拡大しています。APIベースのツールは、メール経路に別途ゲートウェイを追加することなく、Microsoft 365およびGoogle Workspaceのメールボックスアクティビティを監視できます。KnowBe4のDefend Graph APIはこのモデルを採用し、13言語でリアルタイムコーチングを提供しています。Sophosは2025年のFlowerStormのケースを記録しており、このツールキットが認証済みのMicrosoft 365セッショントークンを取得し、その後受信トレイのルールを変更してサプライヤーとの通信を傍受したことを文書化しました。このような攻撃は、既に認証済みのセッションを使用することで多要素認証を回避します。これにより、組織がメール業務をクラウドプラットフォームに行するにつれて、メールボックスアクティビティと異常な支払い通信の直接分析がより重要になります。
規制およびサイバー保険の管理要件
コンプライアンス要件は、ビジネスメール詐欺対策市場への投資をさらに促進しています。PCI DSS v4.0の要件5.4.1は2025年3月31日に施行され、メール認証コントロールが決済業界の監査に関連するものとなりました。NIS2指令は2024年10月の国内法化期限を迎え、ヨーロッパ全域の追加の重要インフラセクターにサイバーセキュリティ義務を拡大しました。2025年1月に公表されたHIPAAセキュリティ規則の改正案も、対象となるヘルスケア事業者に対してより強固なサイバーセキュリティへの期待を設定しました。認証が脆弱な組織は、複数の監査およびリスクプログラムにおいて精査を受ける可能性があります。この圧力は、認証、検知、調査、修復を結びつける統合型の提供形態を支持しています。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 誤検知およびビジネスプロセスへの摩擦リスクの高さ | -2.4% | グロバル | 短期(2年以内) |
| 暗号化されたトラフィックおよび侵害されたアカウントトラフィックへの可視性の制限 | -1.8% | グローバル | 中期(2〜4年) |
| メール・アイデンティティ・不正対策チーム間の予算分散 | -1.2% | 北米およびヨーロッパ | 中期(2〜4年) |
| 熟練した検知およびインシデント対応人材の不足 | -0.9% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
誤検知およびビジネスプロセスへの摩擦リスクの高さ
誤検知は正当な業務を遅延させ、ビジネスメール詐欺対策市場への信頼を損なう可能性があります。不慣れなサプライヤー担当者からの請求書修正や、M&A活動中の経営幹部からのリクエストは、正当なものであっても異常に見える場合があります。手動レビューキューは支払い承認を遅延させ、検知設定を緩める圧力を生み出す可能性があります。設定を緩めると、展開が提供するはずだったカバレッジが弱まる可能性があります。Abnormal AIは、典型的な組織がMicrosoftのネイティブコントロールを回避した高度な攻撃を1,000メールボックスあたり月462件経験したと報告しており、調整の難しさを示しています[3] ベンダーはこの問題に対し、検知判断の根拠となる証拠を提示する説明機能を導入することで対処しており、管理者が保護を広範に低下させることなくコントロールを調整できるよう支援しています。
暗号化されたトラフィックおよび侵害されたアカウントトラフィックへの可視性の制限
完全に認証されたメールボックスは、ゲートウェイ指向の防御の可視性を制限する可能性があります。デバイスコードフィッシング、トークン窃取、および認証情報の再利用により、攻撃者は正規のアカウントからメッセージを送信することができます。Microsoftは2025年7月にリンク可能なトークン識別子を一般提供し、インシデント後のEntraサインインログを通じた法的調査を支援しています。このレビューにより、詐欺が完了した後に何が起きたかを確認できます、それ自体では進行中の支払いを止めることはできません。2025年の「Computers & Security」誌の研究では、機械学習ベースのBEC検知は、既知の攻撃パターンに依存し、URL、添付ファイル、その他の可視的な指標を欠く新規メッセージに遭遇した場合に制約を受けることが明らかになりました。この制限はビジネスメール詐欺対策市場への需要を生み出しますが、購入者が単一のツールですべての侵害アカウントシナリオを解決することを期待する場合、導入を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供形態別:
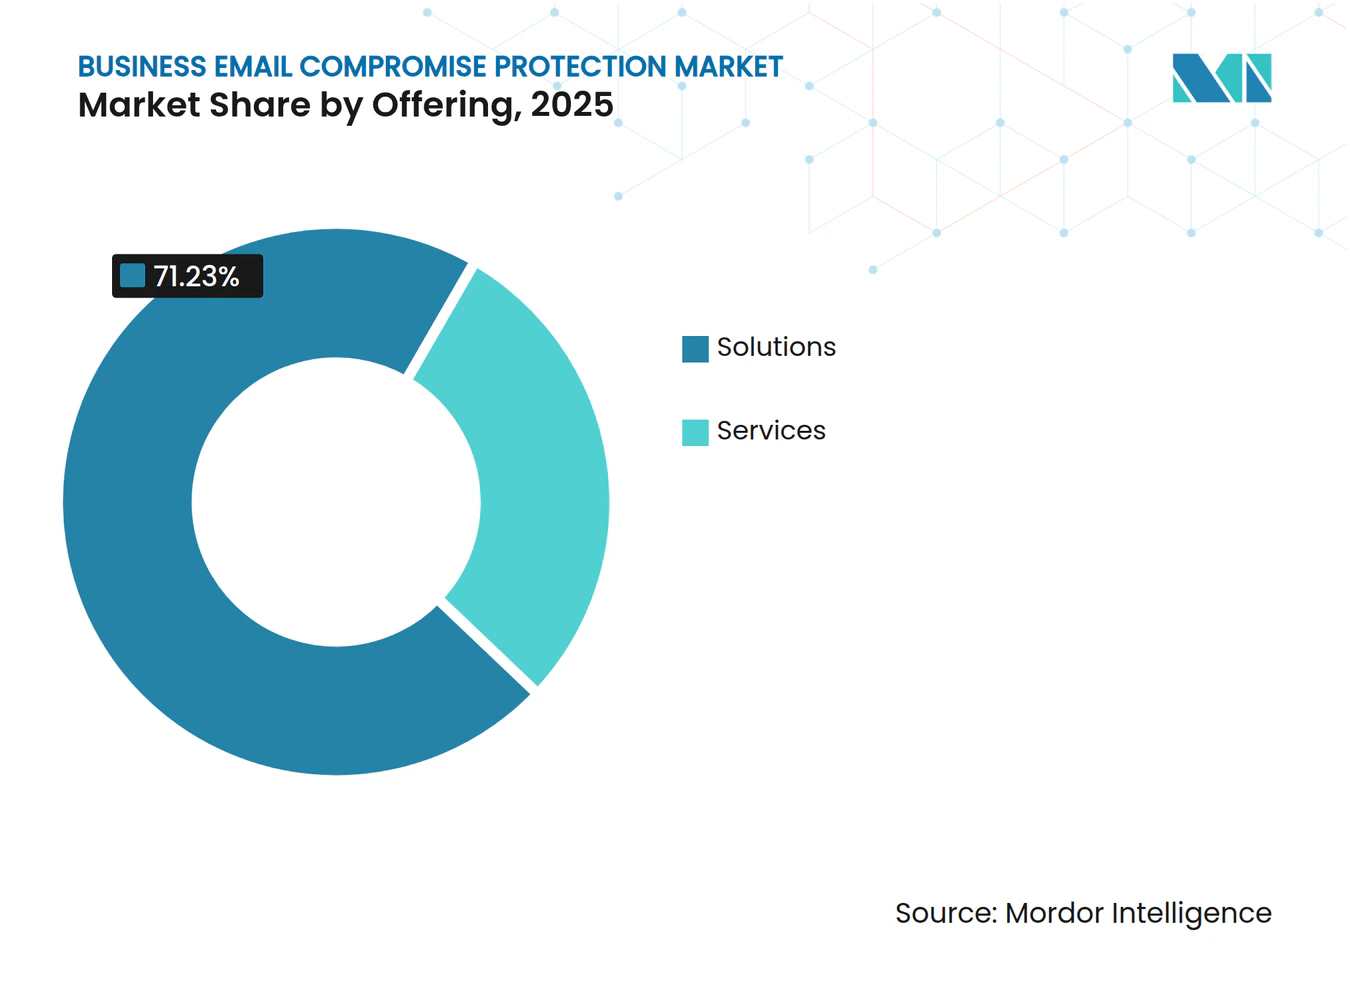
ソリューションが収益をリードし、サービスはマネージドチャネルを通じて拡大ソリューションは2025年の収益の71.23%を占めました。組織は、展開速度とベンダー統合が選定プロセスに影響する場合、目的特化型プラットフォームを優先する傾向があります。これらのプラットフォームは、メール認証、行動分析、検知、調査を単一の運用環境に統合できます。この傾向は、各コントロールに個別の製品を必要とせずに、支払い・調達・経営幹部のワークフローを保護する必要性も反映しています。ビジネスメール詐欺対策市場のソリューション規模が大きいのは、企業がテクノロジー購入から始めることが多いためです。確立されたベンダーは、メールコントロールをより広範な人的リスクおよびセキュリティオペレーション機能に接続することで、この地位を拡大できます。
サービスは2031年にかけてCAGR 21.84%で成長する見込みであり、最も成長の速い提供形態となっています。ISC2の2025年労働力調査では、回答者の59%が重大または重要なスキルニーズを報告しており、2024年の44%から増加しています。この不足は、テクノロジーと並行して運用上の専門知識を提供するマネージドアレンジメントを支持しています。Proofpointは2026年5月に専用のMSPプラットフォームユニットを立ち上げ、120カ国にわたる12,000社以上のチャネルパートナーを持つHornetsecurityのネットワークを活用しました。[4] ビジネスメール詐欺対策業界はまた、リアルタイムユーザーコーチングを通じてソフトウェアとサービス提供を融合させています。この重複により、プラットフォーム販売とマネージドセキュリティエンゲージメントの区別が時間とともに不明確になる可能性があります。


展開モード別:
クラウドが優位を占め、ハイブリッド認証境界が悪用の標的にクラウド展開は2025年のビジネスメール詐欺対策市場収益の69.84%を占めました。クラウドはまた最も成長の速い展開モードであり、2031年にかけてCAGR 23.61%が見込まれています。このモデルは、SMTPリレーへの変更を必要とせずに、クラウドメールシステムへの直接API接続をサポートします。これにより、プロバイダーがメールボックスアクティビティと関係パターンを評価しながら、実装の摩擦を軽減できます。クラウドの収益ポジションは、企業のメール環境がホスト型プラットフォームへ広く移行していることを反映しています。また、プロバイダーが顧客サイトでのハードウェア変更なしに保護アップデートを提供する手段も提供しています。
オンプレミスおよびハイブリッド環境は、データレジデンシーまたは管理要件を持つ規制対象組織にとって引き続き重要です。2025年の調査では、厳しく規制されたセクターの組織の78%が一部のメールインフラをオンプレミスで維持しており、データセキュリティが完全移行への主要な障壁として特定されました。これらの混合環境では、オンプレミスリレーとクラウドテナントを橋渡しするコネクタが弱点を生み出す可能性があります。Abnormal AIの2025年Ghost-Sender調査では、このような境界が拡張フィルタリングコントロールを回避できることが文書化されました。これにより、通常のゲートウェイ監視では検知されないなりましの経路が生まれる可能性があります。これらの購入者にサービスを提供するプロバイダーは、残存するオンプレミス要素を考慮しながらクラウド統合をサポートする必要があります。
組織規模別:
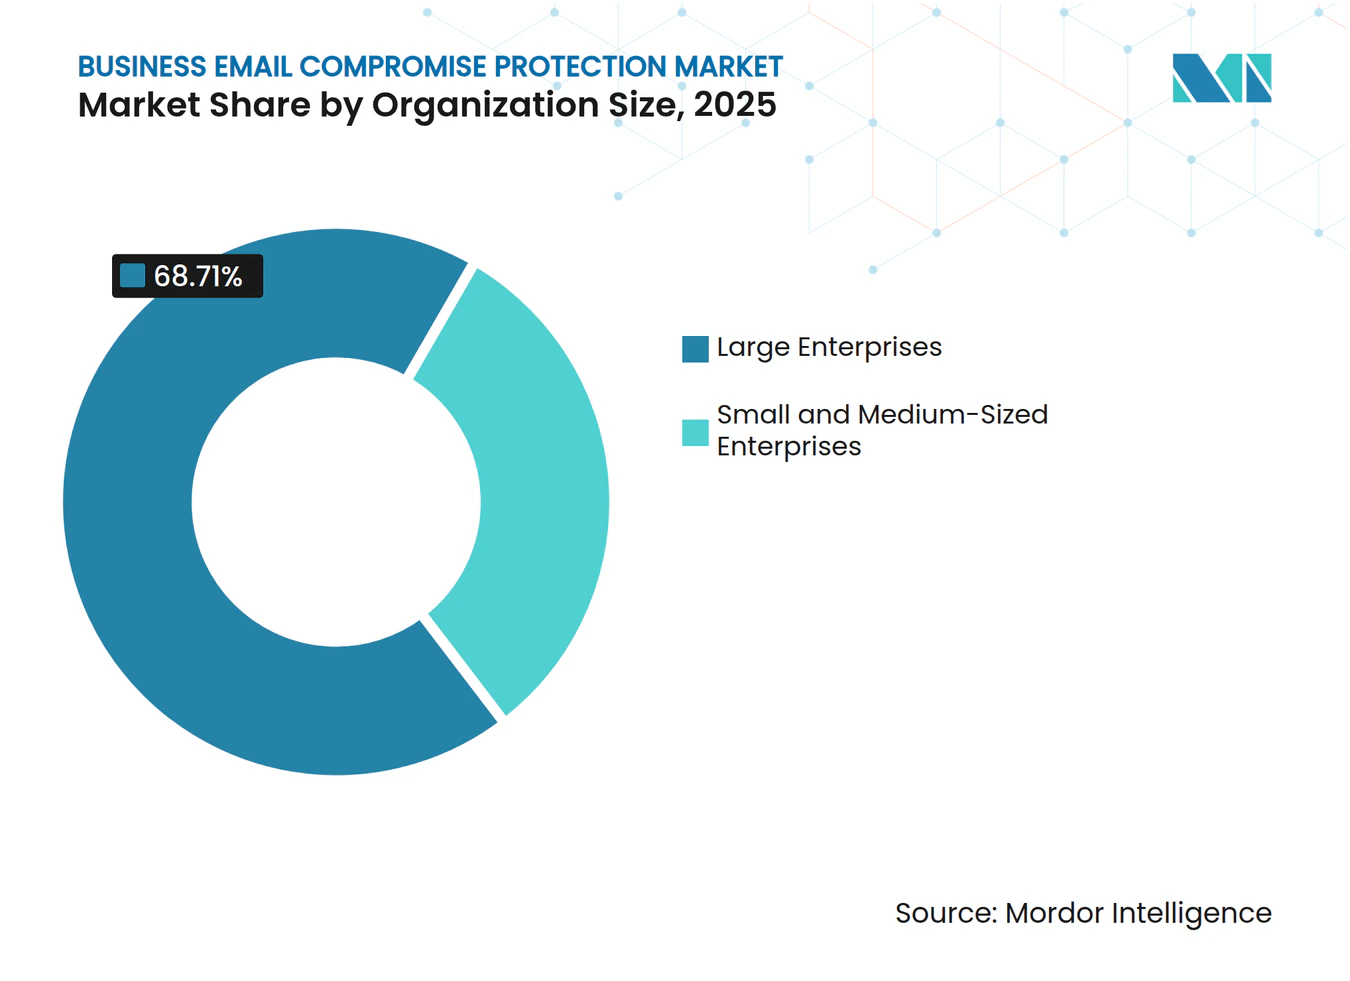
大企業が収益を支え、中小企業が成長を牽引大企業は2025年のビジネスメール詐欺対策市場収益の68.71%を占めました。高額の資金管理・調達・買掛金業務により、これらの組織は支払い転用詐欺の魅力的な標的となっています。そのセキュリティチームはまた、複数のビジネス機能にわたってメール・アイデンティティ・不正コントロールを統合するリソースを持っています。大規模組織は多くの場合、不審なメッセージが特定された後に詳細な調査とより広範なワークフローカバレッジを必要とします。このグループに関連するビジネスメール詐欺対策市場規模は、単一の成功した送金が重大な財務的影響を与える可能性があるため、依然として大きいです。大規模な展開はまた、ベンダーが参照アカウントを構築し、複雑なメール環境全体で検知モデルを改善するのに役立ちます。
中小企業2031年にかけてCAGR 22.93%を記録する見込みです。クラウド提供型の保護はインフラの負担を軽減し、マネージドサービスプロバイダーを通じてより高度なコントロールを利用可能にします。Apexanalytixは、従業員1,000人未満の組織がBEC試行に少なくとも1件遭遇する週次確率が70%であると報告しました。このリスクへの露出は、中小企業の社内セキュリティチームが小規模であっても、ビジネス上の意思決定に支払い詐欺リスクをもたらす可能性があります。Proofpointは2026年5月にMSPプラットフォームユニットを通じて365 Total Protectionを導入し、このチャネルにサービスを提供しました。ビジネスメール詐欺対策業界は、サービスパートナーがソフトウェアと実装および継続的な監視をパッケージ化することで、これらのチャネルを通じて拡大できます。

エンドユーザー別:
BFSIが最大シェアを占め、ヘルスケア・ライフサイエンスが加速BFSIは2025年の収益の29.43%を占めました。金融機関は支払い転用詐欺に直接さらされており、広範な不正管理への期待のもとで運営されています。この組み合わせにより、より高度な製品の採用と長期のセキュリティ契約が促進される可能性があります。資金管理ワークフロー、電信送金承認、サプライヤー支払いは、行動検知とステップアップ検証の明確なユースケースを生み出します。政府・公共行政、ITおよび通信、産業製造、小売・eコマース、その他のユーザーがより広い需要基盤を形成していま。それぞれのニーズはサプライチェーンの複雑さ、支払いプロセス、メール認証の成熟度によって異なります。
ヘルスケア・ライフサイエンス業界は2031年にかけてCAGR 21.58%で成長する見込みです。HHSは2025年に170件のメール関連ヘルスケア侵害を記録し、250万人以上の個人に影響を与えました。[5] 同調査では、侵害された組織の約4分の3がDMARCを導入していないか、監視のみの設定を使用していたことが報告されました。HIPAAセキュリティ規則の改正案は、電子的に保護された医療情報の保護の重要性をさらに高めています。これらの状況により、より強固な認証・検知・インシデント対応の実践を必要とする対象事業者にとって、ビジネスメール詐欺対策市場が重要となっています。
地域分析
北米ビジネスメール詐欺対策市場
北米は2025年のビジネスメール詐欺対策市場収益の41.56%を占めた。同地域はBECによる損失が最も集中しており、2025年にFBI IC3に報告された被害額は30.46億米ドルに達した。米国連邦機関は拘束的運用指令18-01に基づき、政府ドメインへのDMARC導入が義務付けられている。このアプローチは、政府サプライチェーンおよび契約要件を通じた民間調達にも影響を与えている。カナダにも政府ドメインに関する同様の義務付けが存在する。北の規模は大規模なエンタープライズメール基盤によって支えられているが、バンドル型プラットフォームは導入あたりの収益に圧力をかける可能性がある。
欧州ビジネスメール詐欺対策市場
欧州はビジネスメール詐欺対策市場において第2位の地域である。ドイツ、英国、フランス、イタリアが中核的な需要基盤を形成している。NIS2指令は、より広範な重要インフラ組織におけるコンプライアンス主導の購買を後押ししている。Proofpointは2025年12月にHornetsecurityを18億米ドルで買収し、Hornetsecurityのパートナーネットワークを通じたリーチ拡大を図った。同ネットワークは120カ国以上にわたる12,000社超のMSPおよび125,000社超の顧客をカバーしていた。英国政府によるDMARCに関するガイダンスおよびドイツのクラウドセキュリティ認証要件も、エンタープライズメールプラットフォームの選定に影響を与えている。
アジア太平洋・中東・アフリカビジネスメール詐欺対策市場
アジア太平洋地域は2031年までに22.73%のCAGRで成長すると予測されており、ビジネスメール詐欺対策市場において最も成長速の速い地域となっている。クラウド導入の拡大、AIを活用したフィッシング攻撃の増加、およびメール認証基盤の脆弱性が需要を下支えしている。中国、インド、日本が同地域における導入をリードしている。インドのITサービスセクターおよびデジタルプログラムは、クラウドネイティブな保護ソリューションの導入に向けた強固な基盤を提供している。FBI IC3のデータは、BECによる資金移動において香港および中国系銀行が頻繁に中継地点として利用されていることを示している。中東・アフリカは新興地域であり、UAEおよびサウジアラビアがアーリーアダプターとして、南アフリカがアフリカ大陸における早期普及をリードしている。
競合ランドスケープ
市場集中度
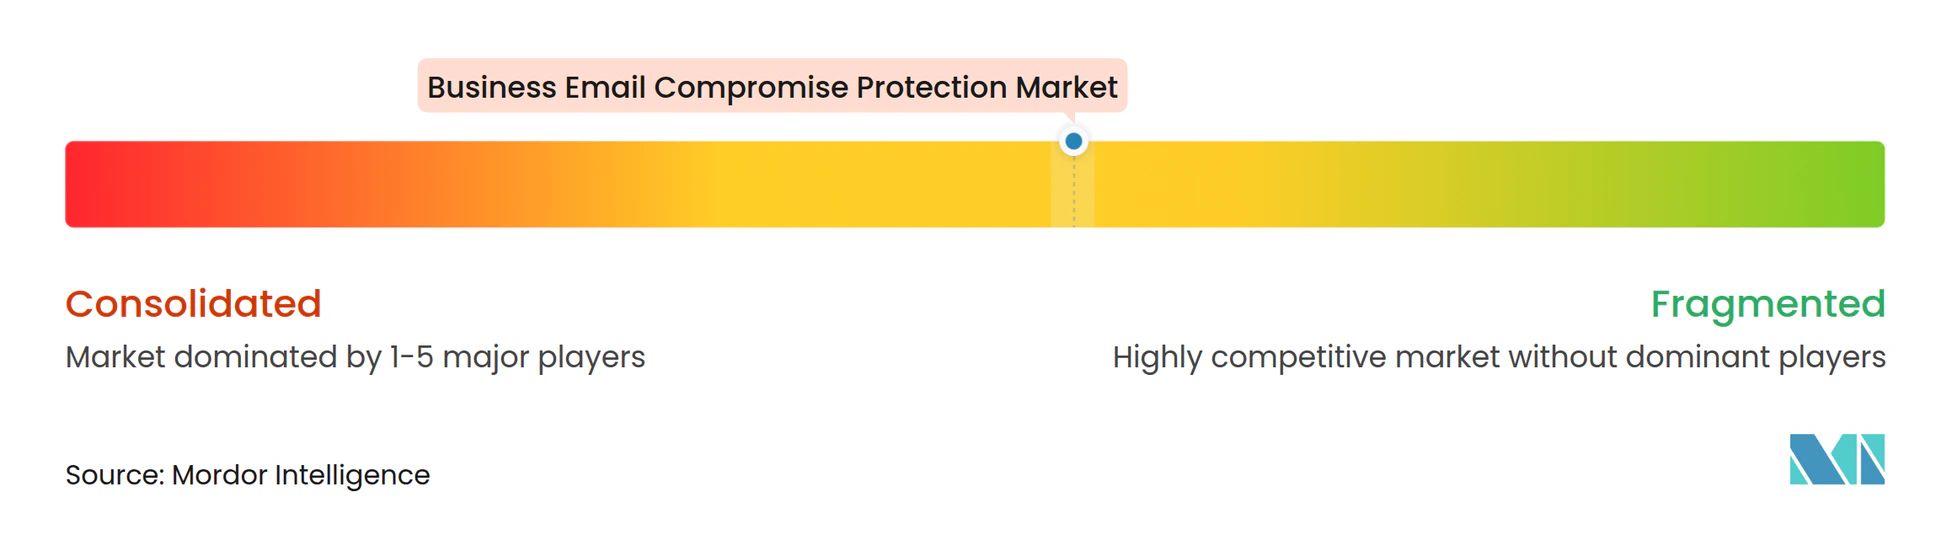
ビジネスメール詐欺対策市場は中程度の集中度を示しています。Proofpoint、Microsoft、Cisco、Check Pointは、バンドル型サイバーセキュリティ提供を通じて意味のある合算ポジションを保持しています。Abnormal AI、IRONSCALES、Cofenseを含む行動AIスペシャリストは、集中した検知と迅速な展開で競争しています。Abnormal AIは、ゲートウェイの再設定を必要としないAPIベースのモデルを通じてFortune 500の25%以上を保護していると述べています。したがって、競合フィールドには広範なプラットフォームと特定のメールセキュリティギャップに対応するスペシャリストベンダーが含まれます。購入者は、バンドル型カバレッジとスペシャリストの実装速度および検知フォーカスを比較検討できます。
Proofpointの2025年12月のHornetsecurity買収(1.8 ビリオン 米ドル)は、小企業およびマネージドサービスプロバイダーへのリーチを拡大しました。2026年2月のAcuvity買収は、人・AIエージェント・データにわたるAIセキュリティおよびガバナンスへのポジションを拡大しました。これらの動きにより、同社の範囲は受信トレイレベルのBEC検知を超えて広がりました。IRRONSCALESは2026年冬のアップデートをリリースし、レッドチーミング、フィッシングSOC、フィッシングシミュレーションエージェント、およびMicrosoft Teamsのディープフェイク保護を搭載しました。[6] これらの動きは、プロバイダーがAI対応機能を追加しながらコラボレーションチャネルカバレッジの幅を拡大していることを示しています。
ビジネスメール詐欺対策市場はまた、ベンダー支払い検証、コラボレーションプラットフォーム分析、および配信後の自動修復においても機会を提供しています。Cloudflareは、LLM駆動の分類をメールセキュリティスタックに統合した後、2025年第3四半期から第4四半期にかけてフィッシング検知ミスが20.4%減少したと報告しました。この結果は、継続的なモデルの反復を通じて検知品質が向上できることを示しています。KnowBe4は2026年9月にDefend for Google Workspaceを立ち上げ、APIベースの行動検知とリアルタイムコーチングをGmail環境に拡張しました。プラットフォームネイティブの統合の幅は、スタンドアロンの検知アルゴリズムと同様に重要になっています。メールとコラボレーションツール全体で検知・説明・修復を接続できるベンダーは、より広範な購入者ニーズに対応できます。
ビジネスメール詐欺対策業界リーダー
-
Abnormal Security Corporation
-
Cisco Systems, Inc.
-
Microsoft Corporation
-
Proofpoint, Inc.
-
Mimecast Limited
- 注:主要企業の掲載順は順位を示すものではありません。
ビジネスメール詐欺対策市場 このレポートでカバーされる企業
- Abnormal Security Corporation
- Cisco Systems, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Mimecast Limited
- Agari Data, Inc.
- Area 1 Security, Inc.
- Barracuda Networks, Inc.
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Cofense, Inc.
- Cloudflare, Inc.
- Egress Software Technologies Ltd.
- Fortra, LLC
- Fortinet, Inc.
- Heimdal Security A/S
- IRONSCALES Ltd.
- KnowBe4, Inc.
- OpenText Corporation
- Sophos Limited
- Trellix, Inc.
- Trend Micro Incorporated
- Trustifi, Inc.
- Valimail, Inc.
- Virtru Corporation
- ZeroFox Holdings, Inc.
最近の産業開発事情 ビジネスメール詐欺対策市場
- 2026年9月:Proofpointは、事前アーカイブを必要とせずにメール・Teamsメッセージ・ファイルのAI駆動調査を行うためにPrism InvestigatorをMicrosoft 365に拡張し、AIガバナンスシグナルをインサイダーリスク調査に組み込む人間コミュニケーションインテリジェンスエージェントを立ち上げました。
- 2026年9月:KnowBe4はDefend for Google Workspaceを立ち上げ、APIベースの行動検知とリアルタイムのリスクポイントコーチングをGmail環境に拡張しました。このソリューションは2026年9月15日に提供開始となり、既存のMicrosoft 365カバレッジにGoogleのクラウドプラットフォームを追加しました。
- 2026年2月:ProofpointはAIエンタープライズセキュリティおよびガバナンスのスペシャリストであるAcuvityを買収し、従来のメール脅威と並行して人・AIエージェント・データをバーするエージェント型ワークスペースを管理するポジションを確立しました。財務条件は開示されませんでした。
- 2025年12月:ProofpointはHornetsecurity Groupの買収を1.8 ビリオン 米ドルで完了しました。Hornetsecurityは年間経常収益2億 米ドルを生み出し、前年比20%成長しており、12,000社以上のMSPを通じて120カ国以上で事業を展開しています。
グローバビジネスメール詐欺対策市場レポートの範囲
ビジネスメール詐欺対策市場は、経営幹部・ベンダー・信頼できるパートナーになりすました攻撃者が不正に支払いや機密データを要求するビジネスメール詐欺(BEC)攻撃を検知・防止するために特別に設計されたメールセキュリティソリューションを包含しています。これらのソリューションは、メール認証(SPF、DKIM、DMARC)、ドメインおよびサプライヤー監視、行動分析、ユーザー意識向上コントロールを組み合わせて、従来のフィッシング対策フィルターを回避するなりすまし、そっくりドメイン、侵害アカウント攻撃を阻止します。
ビジネスメール詐欺対策市場レポートは、提供形態(ソリューション、サービス)、展開モード(クラウド、オンプレミス、ハイブリッド)、組織規模(中小企業、大企業)、エンドユーザー(銀行・金融サービス・保険(BFSI)、政府・公共行政、ITおよび通信、ヘルスケア・ライフサイエンス、産業製造、小売・eコマース、その他のエンドユーザー)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東・アフカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| ITおよび通信 |
| ヘルスケア・ライフサイエンス |
| 産業製造 |
| 小売・eコマース |
| その他のエンドユーザー |
| 北米 | 米国 | |
| カナダ | ||
| 南米 | ブラジル | |
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| その他のアフリカ | ||
| 提供形態別 | ソリューション | ||
| サービス | |||
| 展開モード別 | クラウド | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 中小企業 | ||
| 大企業 | |||
| エンドユーザー別 | 銀行・金融サービス・保険(BFSI) | ||
| 政府・公共行政 | |||
| ITおよび通信 | |||
| ヘルスケア・ライフサイエンス | |||
| 産業製造 | |||
| 小売・eコマース | |||
| その他のエンドユーザー | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| 南米 | ブラジル | ||
| メキシコ | |||
| その他の南米 | |||
| ヨーロッパ | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| その他のヨーロッパ | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| その他のアフリカ | |||
レポートで回答される主要な質問
ビジネスメール詐欺対策市場の規模はどのくらいですか?
ビジネスメール詐欺対策市場の規模は、2025年の1.62 ビリオン 米ドルから2026年には1.87 ビリオン 米ドルへ、さらに2031年までに4.41 ビリオン 米ドルへと拡大する見込みであり、2026年から2031年にかけてCAGR 18.72%を記録すると予測されます。
BEC対策への需要を牽引しているものは何ですか?
報告されたBEC損失は2025年にFBI IC3への24,768件の申告にわたり3.046 ビリオン 米ドルに達し、AI支援によるなりすましとクラウドメールの導入がより強固なコントロールへの需要を高めています。
BEC対策においてどの展開モデルが需要をリードしていますか?
クラウドは2025年の収益の69.84%を占め、APIベースの保護がホスト型メール環境と直接連携できるため、2031年にかけてCAGR 23.61%で成長する見込みです。
BEC対策の導入においてどのエンドユーザーセクターがリードしていますか?
BFSIは2025年の収益の29.43%を占めており、支払い・資金管理・買掛金ワークフローが詐欺に直接さらされているためです。
BEC対策において最も速く成長している地域はどこですか?
アジア太平洋地域は2031年にかけてCAGR 22.73%で拡大する見込みであり、クラウド導入、AI生成フィッシング活動、および発展途上のメール認証ベースラインによって支えられています。
マネージドBEC対策サービが注目を集めているのはなぜですか?
サービスは2031年にかけてCAGR 21.84%で成長する見込みであり、組織がマネージド検知・対応アレンジメントを通じて社内セキュリティスキルの不足に対処しているためです。