
Tamanho e Participação do Mercado de Autorização como Serviço
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 3.07 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.99 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 17.89 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Autorização como Serviço por Mordor Intelligence
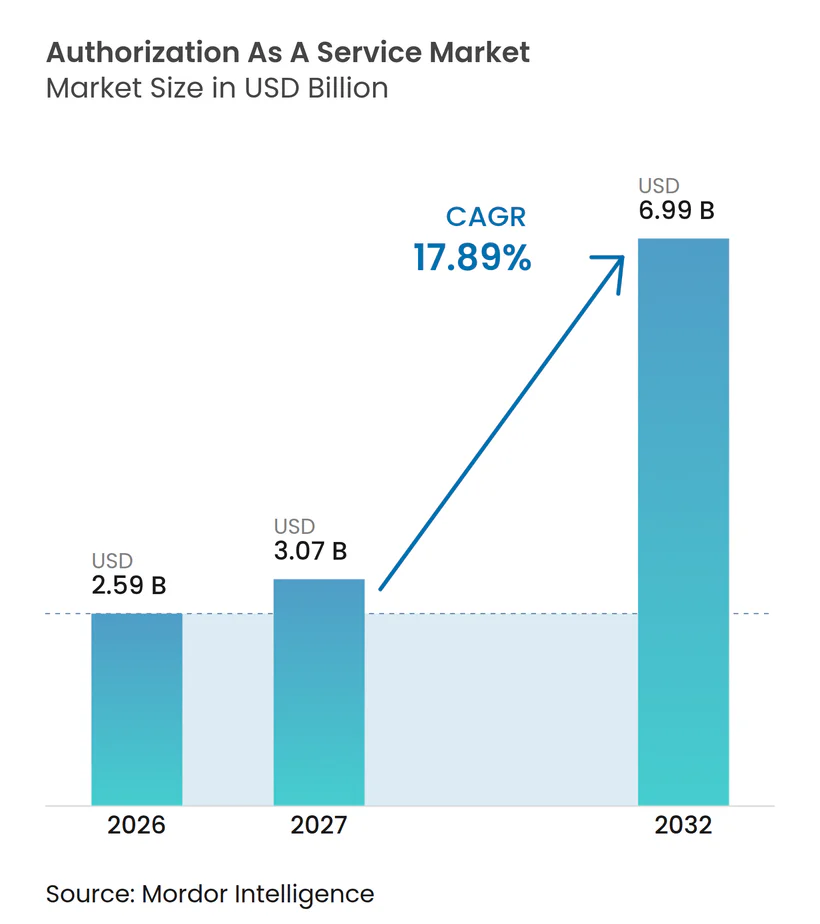
O tamanho do Mercado de Autorização como Serviço foi avaliado em 2,59 bilhões de USD em 2026 e estima-se que cresça de 3,07 bilhões de USD em 2027 para atingir 6,99 bilhões de USD até 2032, a um CAGR de 17,89% durante o período de previsão (2027-2032). A demanda está migrando de regras de acesso incorporadas em aplicações para serviços de política separados, capazes de tomar decisões em múltiplos sistemas. Programas de confiança zero, aplicações nativas em nuvem e agentes de IA estão aumentando o número e a variedade de decisões de acesso que as organizações precisam gerenciar. Os fornecedores estão respondendo com mecanismos de política, serviços gerenciados, controles baseados em relacionamento e ferramentas para permissões delegadas. Padrões abertos podem facilitar a conexão entre pontos de decisão de política e pontos de aplicação, ao mesmo tempo em que reduzem as barreiras para que os clientes troquem de fornecedor. Isso deixa espaço para fornecedores que possam oferecer design de política mais robusto, suporte a auditorias e controles para identidades não humanas.
Principais Conclusões do Relatório
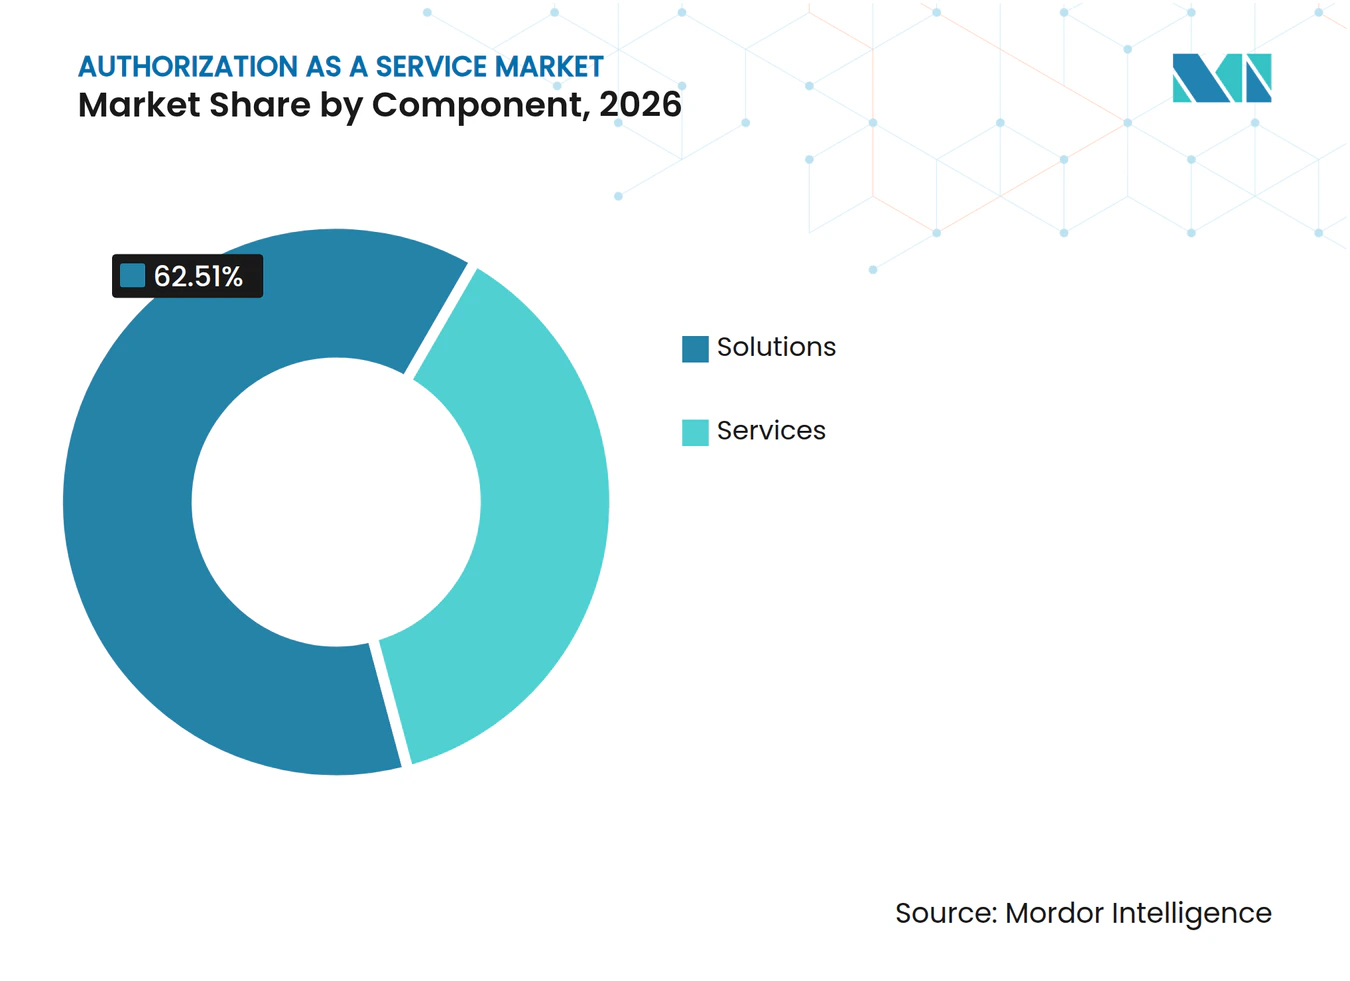
- Por componente, as soluções representaram 62,51% da participação do mercado de autorização como serviço em 2026, enquanto os serviços devem expandir a um CAGR de 23,83% até 2032.
- Por modo de implantação, a nuvem deteve 71,84% da participação do mercado de autorização como serviço em 2026 e deve expandir a um CAGR de 23,81% até 2032.
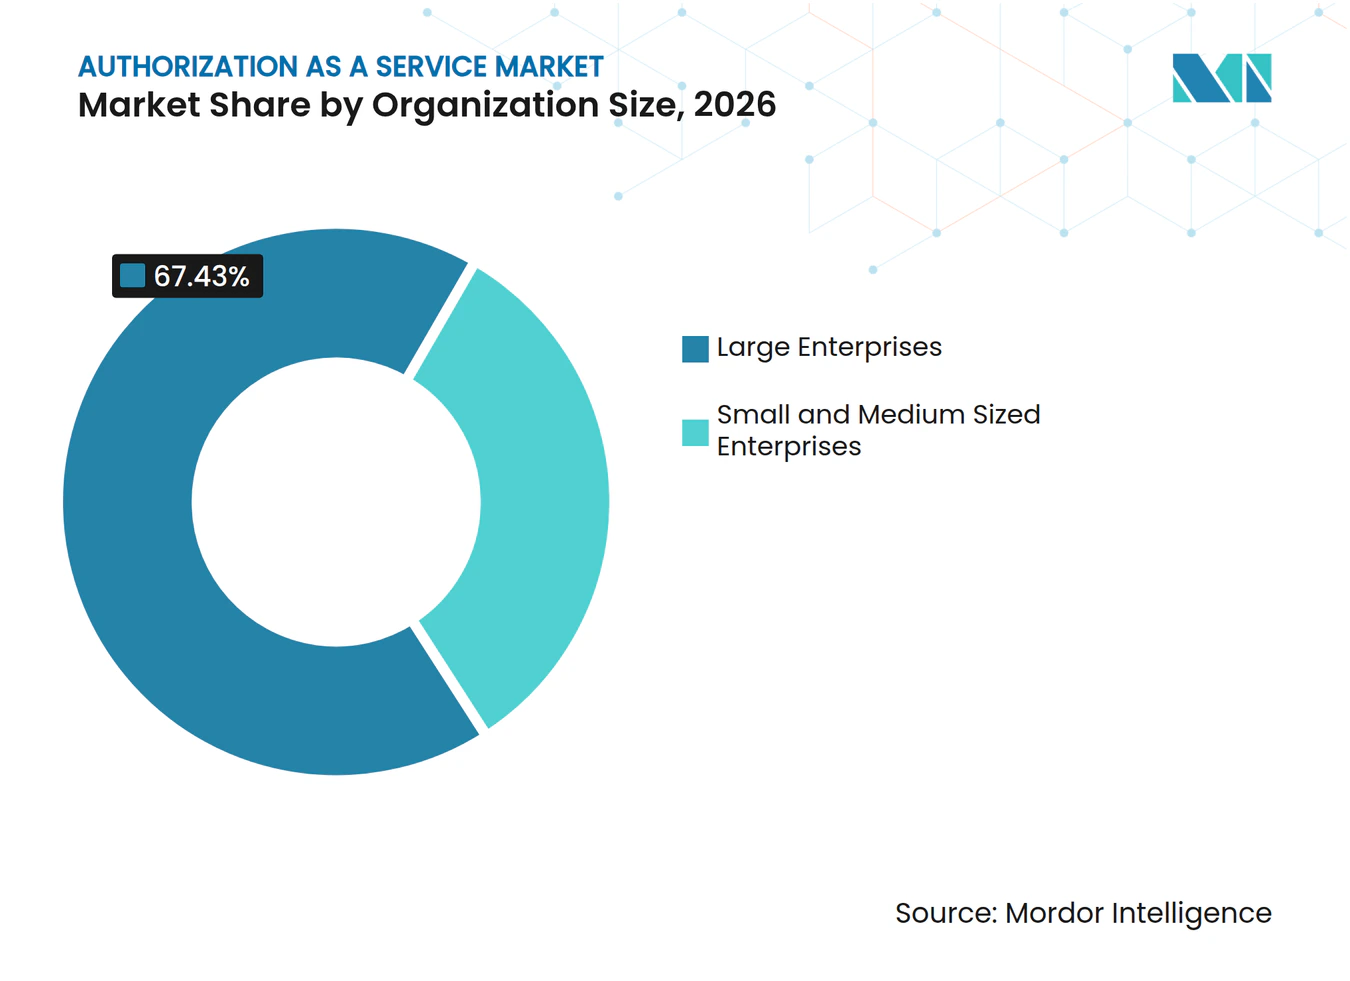
- Por tamanho de organização, as grandes empresas detiveram 67,43% da receita em 2026, enquanto as pequenas e médias empresas devem expandir a um CAGR de 23,79% até 2032.
- Por modelo de autorização, o RBAC deteve 48,09% da receita em 2026, enquanto a autorização de identidade de agente de IA deve expandir a um CAGR de 24,41% até 2032.
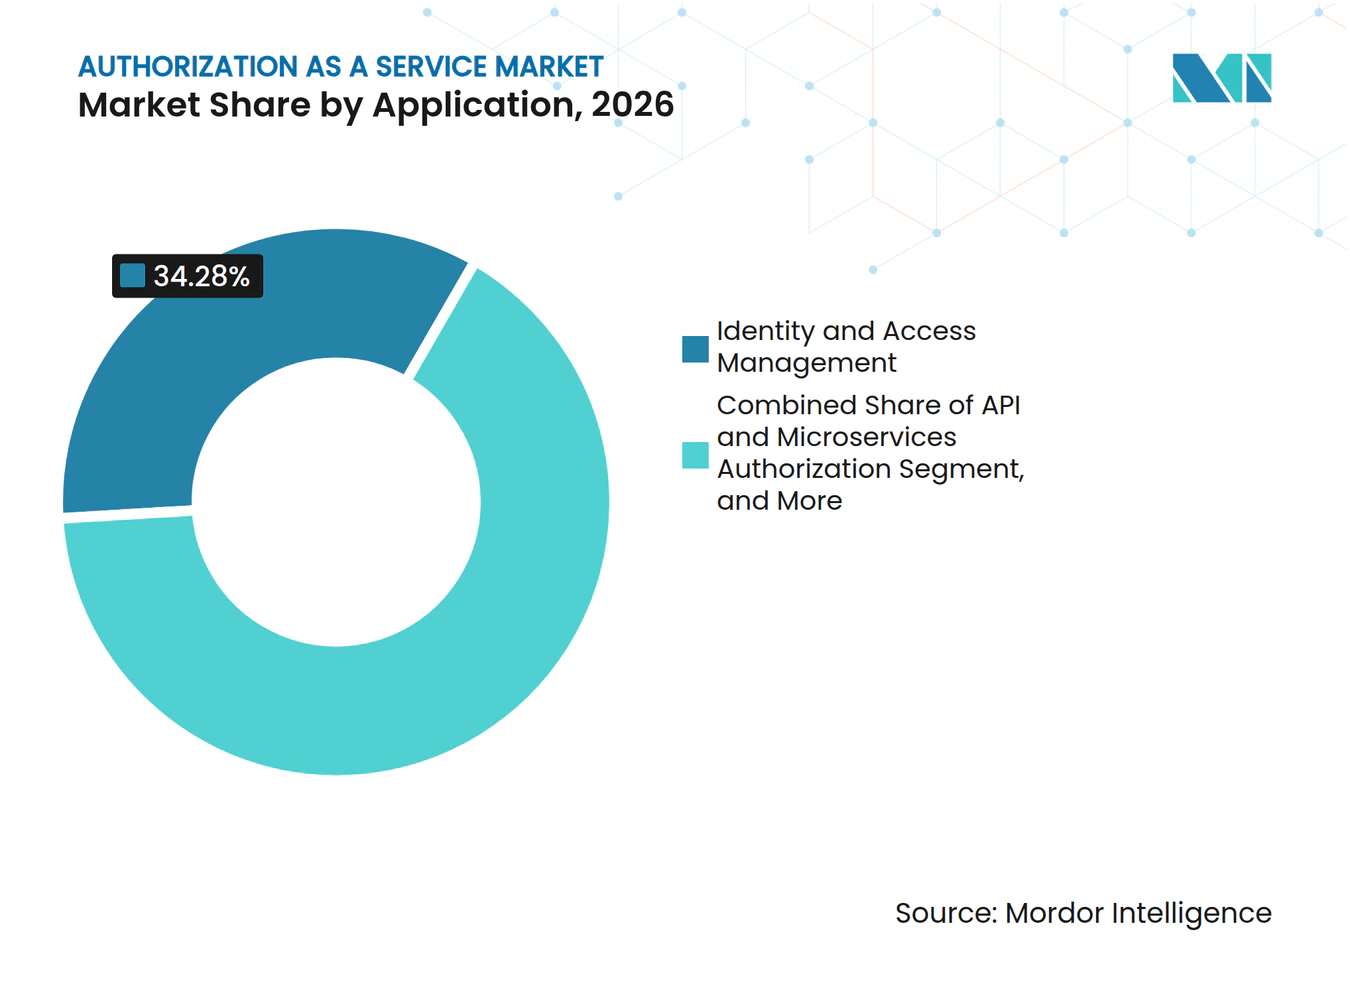
- Por aplicação, a gestão de identidade e acesso deteve 34,28% da receita em 2026, enquanto saúde e ciências da vida devem expandir a um CAGR de 24,49% até 2032.
- Por usuário final, o BFSI representou 23,68% da receita em 2026, enquanto saúde e ciências da vida devem expandir a um CAGR de 24,49% até 2032.
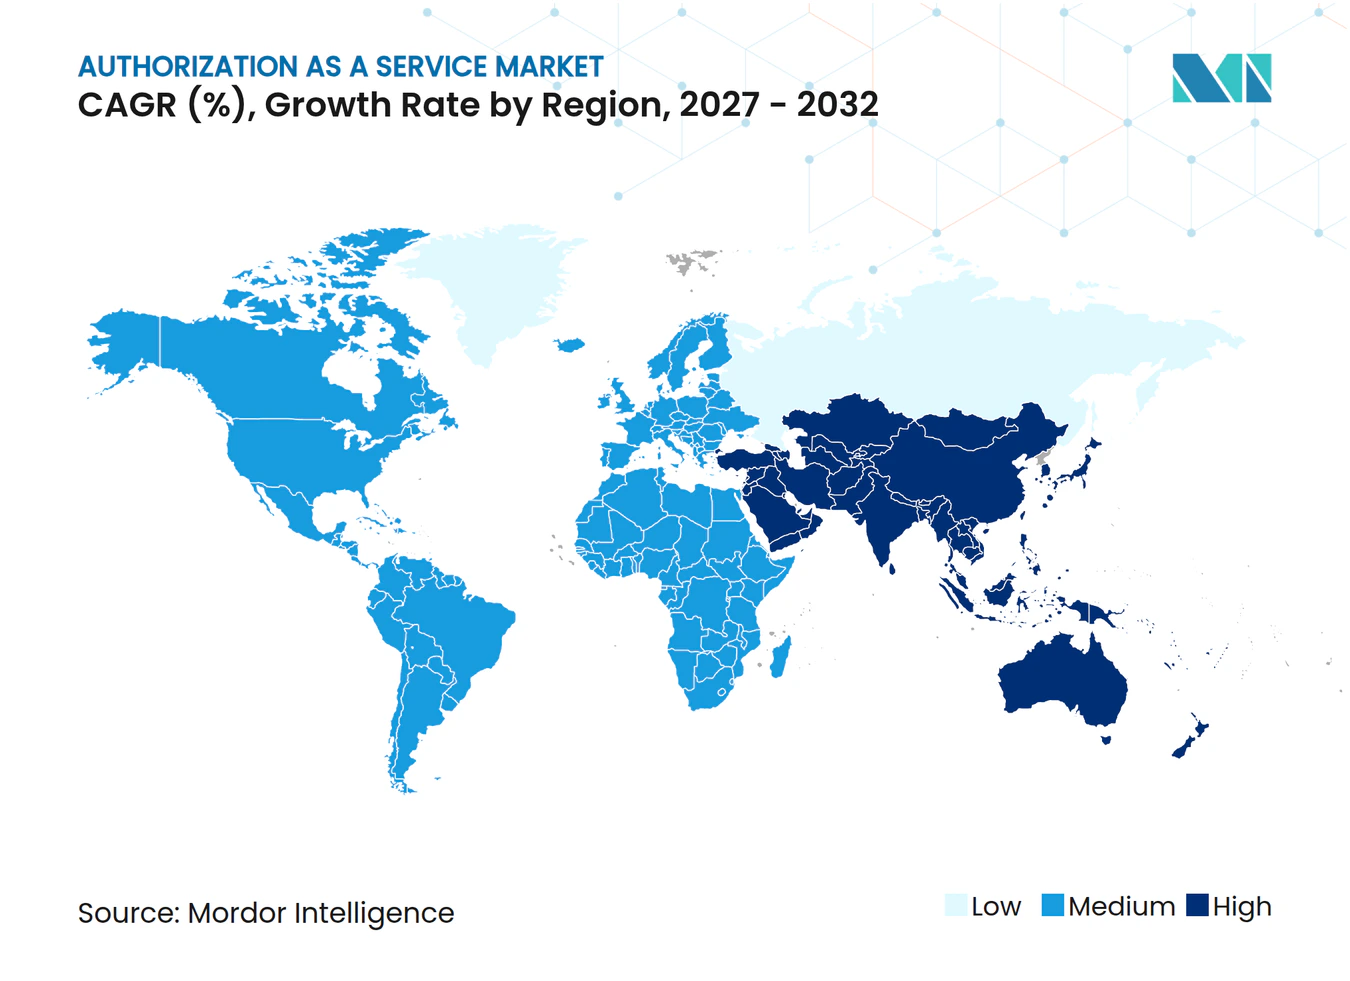
- Por geografia, a América do Norte deteve 38,47% da receita em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 24,37% até 2032.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| A Adoção de Confiança Zero Amplia os Requisitos de Autorização Contínua | +5.2% | Global | Curto prazo (≤ 2 anos) |
| Agentes de IA e Identidades Não Humanas Requerem Autorização Delegada | +4.5% | América do Norte, Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Arquiteturas API-First e de Microsserviços Multiplicam Verificações de Permissão Granulares | +4.1% | Global | Médio prazo (2-4 anos) |
| Demanda Regulatória por Decisões de Acesso Auditáveis e Contextuais | +3.3% | Europa, América do Norte, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Complexidade de Direitos em Ambientes Híbridos e Multi-Nuvem | +2.8% | América do Norte e Europa, com expansão para Ásia-Pacífico | Médio prazo (2-4 anos) |
| A Tomada de Decisão de Autorização Aproxima-se da Borda da Aplicação | +1.7% | América do Norte, Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Adoção de Confiança Zero Amplia os Requisitos de Autorização Contínua
A confiança zero transforma a autorização de uma decisão tomada no momento do login em uma decisão tomada para cada solicitação e recurso. Isso torna um serviço de política externo mais relevante quando usuários, cargas de trabalho e dispositivos transitam entre aplicações, e o mercado de autorização como serviço se beneficia quando uma única política deve ser aplicada de forma consistente em aplicações internas, APIs, cargas de trabalho em nuvem e recursos que, de outra forma, manteriam permissões separadas. O mercado de autorização como serviço se beneficia quando as organizações precisam de regras consistentes em sistemas internos, em vez de permissões separadas para cada aplicação. Os requisitos de controle de acesso da ISO/IEC 27001 e o Artigo 21(2)(i) da Diretiva NIS2 adicionam pressão de conformidade na Europa e influenciam as práticas globais de aquisição. A Comissão Europeia descreveu a NIS2 como uma medida que fortalece os requisitos de cibersegurança para entidades críticas e provedores digitais. A autorização contínua também apoia as revisões de acesso, pois cada decisão pode ser vinculada à identidade solicitante, ao recurso e ao contexto.
Agentes de IA e Identidades Não Humanas Requerem Autorização Delegada
Os agentes de IA podem acessar repositórios de dados, APIs e ferramentas internas sem intervenção humana direta para cada solicitação. Suas permissões delegadas precisam de limites que definam quem autorizou o agente, quais ações ele pode executar e por quanto tempo essa autoridade permanece válida, conferindo ao mercado de autorização como serviço um papel no registro da cadeia de autoridade e na restrição de ações quando o propósito ou o período delegado tiver encerrado. O NIST e a Universidade Carnegie Mellon identificaram a identidade e a autorização de software e agentes de IA como uma prioridade para acelerar a adoção segura.[1] O mercado de autorização como serviço é sustentado por essa necessidade, pois fornece uma camada de controle separada para solicitações em velocidade de máquina. A OpenID Foundation também descreveu a autorização centrada em agentes e a delegação com consciência de cadeia como questões centrais de gestão de identidade para sistemas agênticos. Fornecedores que vinculam as ações do agente a um patrocinador humano podem oferecer às organizações maior responsabilização quando uma tarefa automatizada acessa sistemas sensíveis.
Arquiteturas API-First e de Microsserviços Multiplicam Verificações de Permissão Granulares
Uma única ação de negócio pode passar por vários serviços quando uma aplicação utiliza uma arquitetura de microsserviços. Cada serviço precisa decidir se o chamador pode executar uma operação específica em um recurso específico. A lógica de autorização separada pode produzir regras inconsistentes, tornar as auditorias mais lentas e dificultar o teste de alterações de política, tornando o mercado de autorização como serviço relevante quando as organizações precisam de um único método de política em serviços desenvolvidos, lançados e mantidos por equipes diferentes. A Cloud Native Computing Foundation publicou orientações de implantação para o Open Policy Agent que abordam práticas de política centralizada e implementação segura. O mercado de autorização como serviço ganha relevância quando as organizações separam as políticas dos lançamentos de aplicações. O AuthZEN fornece uma interface neutra em relação ao fornecedor para solicitações e decisões de autorização entre pontos de aplicação de política e pontos de decisão de política.
Demanda Regulatória por Decisões de Acesso Auditáveis e Contextuais
Os reguladores esperam cada vez mais evidências de que os controles de acesso funcionam ao nível de um usuário, carga de trabalho, recurso e decisão específicos. O regulamento de implementação da NIS2 exige políticas de controle de acesso documentadas, revisões de gestão de direitos, governança de contas privilegiadas e autenticação multifator para acesso privilegiado. A Comissão Europeia propôs alterações direcionadas à NIS2 em janeiro de 2026 para simplificar a conformidade para 28.700 empresas, incluindo 6.200 micro e pequenas empresas.[2] Nos Estados Unidos, a Regra Final de Interoperabilidade e Autorização Prévia do CMS exige que os pagadores de saúde registrem as decisões de autorização na granularidade dos recursos FHIR a partir de janeiro de 2026. Esses requisitos tornam as trilhas de auditoria e as decisões de política contextual relevantes para saúde, serviços financeiros e outros compradores regulamentados, e oferecem ao mercado de autorização como serviço uma rota para programas em que o comprador precisa de evidências documentadas de controle, em vez de uma declaração geral de capacidade de acesso. O mercado de autorização como serviço, portanto, oferece uma oportunidade em que os gastos com controle de acesso estão vinculados a evidências obrigatórias, em vez de atualizações de software discricionárias.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Agrupamento de Autorização por Hiperescaladores e Suítes de Gestão de Identidade e Acesso | -2.4% | Global, concentrado na América do Norte | Curto prazo (≤ 2 anos) |
| Complexidade de Integração em Aplicações Legadas e Repositórios de Identidade | -1.8% | Global, pronunciado na Europa e América do Sul | Médio prazo (2-4 anos) |
| A Semântica de Política de Autorização é Difícil de Padronizar entre Equipes | -1.3% | Global | Médio prazo (2-4 anos) |
| Requisitos de Latência de Decisão e Disponibilidade Limitam a Implantação em Nuvem Centralizada | -0.9% | Global, especialmente Ásia-Pacífico e Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Agrupamento de Autorização por Hiperescaladores e Suítes de Gestão de Identidade e Acesso
Plataformas em nuvem e suítes de gestão de identidade e acesso podem incluir funções básicas de autorização como parte de assinaturas mais amplas. A AWS descreve o Amazon Verified Permissions como um serviço de autorização totalmente gerenciado que utiliza a linguagem de política Cedar. Para clientes que padronizaram em um único fornecedor, esses recursos podem atender a casos de uso comuns sem exigir uma avaliação de fornecedor separada. Isso pode limitar a flexibilidade de preços para provedores independentes no mercado de autorização como serviço, especialmente quando o cliente vê a autorização como uma extensão de seu ambiente de nuvem existente, em vez de uma camada de controle especializada capaz de operar em múltiplas nuvens e tipos de aplicação. Os fornecedores especializados estão respondendo com controles baseados em relacionamento, política como código e autorização delegada para agentes de IA. A posição permanece difícil em organizações menores, onde um serviço sem custo adicional pode parecer adequado até que os requisitos de acesso se tornem mais complexos.
Complexidade de Integração em Aplicações Legadas e Repositórios de Identidade
Os ambientes corporativos frequentemente combinam serviços nativos em nuvem, aplicações legadas, software empacotado e vários repositórios de identidade. Um serviço de política externo pode exigir sincronização de diretório, fontes de atributos e conectores para cada tipo de sistema. Isso aumenta o tempo de implementação e dificulta que as organizações demonstrem valor rapidamente, o que pode atrasar a adoção no mercado de autorização como serviço até que o comprador tenha mapeado os atributos de identidade, registros de diretório, fontes de política e as interfaces necessárias para cada aplicação legada ou em nuvem. O problema é mais agudo para organizações de médio porte que não possuem equipes dedicadas de engenharia de identidade. Pode atrasar projetos no mercado de autorização como serviço, mesmo quando as necessidades de conformidade são claras. A adoção híbrida pode reduzir a disrupção, mas também requer políticas que funcionem em pontos de aplicação locais e serviços de decisão baseados em nuvem.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Os Serviços se Expandem à Medida que a Complexidade de Política AumentaAs soluções detiveram 62,51% da receita em 2026, tornando as plataformas de software o maior componente. Essas plataformas incluem mecanismos de ponto de decisão de política, consoles de administração de política e sistemas de gestão de autorização que separam as permissões do código da aplicação, para que os proprietários de política possam aplicar a mesma regra em múltiplas aplicações, distinguir uma solicitação de uma ação aprovada e manter um registro mais claro de como uma decisão foi tomada. Elas permitem que as equipes de política revisem regras sem exigir uma alteração de código em cada aplicação que utiliza a regra. Esse modelo operacional ajuda as organizações a testar, versionar, aprovar e auditar políticas independentemente dos ciclos de lançamento de aplicações, o que é especialmente importante quando uma alteração de política deve ser verificada em relação a muitos recursos, atributos de identidade e comportamentos de aplicação antes de chegar à produção. Plataformas baseadas em OPA, serviços nativos em Cedar e plataformas baseadas em relacionamento inspiradas no Zanzibar formam a base técnica para muitas implantações.
Os serviços devem expandir a um CAGR de 23,83% até 2032, a maior taxa dentro da divisão de componentes. O design de política, a cobertura de testes, o mapeamento de atributos e a gestão do ciclo de vida requerem habilidades que as equipes de segurança e desenvolvimento podem não ter internamente. Os serviços profissionais podem apoiar a primeira implantação, enquanto as operações gerenciadas podem lidar com a administração de política após a implementação inicial, incluindo a tradução de requisitos de negócio em linguagem de política, a validação de resultados com os proprietários de aplicações, a preparação de controles para auditoria e a manutenção de regras à medida que equipes, recursos e condições de acesso mudam. Os fornecedores combinam cada vez mais conectores de fonte de identidade, painéis de auditoria, ferramentas de política como código e suporte gerenciado em uma única oferta. Isso estreita a fronteira entre software e serviços, ao mesmo tempo em que torna a capacidade de implementação um elemento importante do setor de autorização como serviço.


Por Modo de Implantação:
A Nuvem Centraliza a Gestão de PolíticaA nuvem representou 71,84% da receita em 2026 e deve crescer a um CAGR de 23,81% até 2032. Os planos de controle em nuvem podem distribuir atualizações de política em um grande número de pontos de aplicação sem exigir a reinicialização de uma aplicação. Isso apoia organizações que operam serviços digitais em várias regiões e precisam que a mesma regra de acesso seja aplicada em cada fronteira de serviço. A administração centralizada também oferece às equipes de conformidade um único registro de versões e alterações de política. O modelo em nuvem se alinha ao uso mais amplo de ferramentas de identidade, segurança e gestão de aplicações nativas em nuvem, pois as equipes de política podem usar uma camada de administração comum enquanto a aplicação permanece próxima às aplicações e serviços que requerem respostas rápidas.
A implantação local permanece relevante para governo, defesa e serviços financeiros, onde requisitos de soberania de dados ou de isolamento de rede limitam a conectividade com a nuvem. A Cerbos suporta implantação local com isolamento de rede por meio do Cerbos Hub Enterprise, que atende a esses requisitos operacionais. A implantação híbrida é importante para organizações que estão migrando sistemas legados para infraestrutura em nuvem em etapas, em vez de substituir cada aplicação de uma vez. Essas organizações precisam de políticas que abranjam pontos de aplicação locais e serviços de decisão baseados em nuvem sem criar regras diferentes para o mesmo usuário, carga de trabalho ou conta de serviço, pois resultados diferentes para a mesma solicitação podem gerar confusão operacional e dificultar a conclusão de uma revisão de controle de acesso. A necessidade de suportar ambos os ambientes cria um caso de uso exigente que permanece mal atendido por alguns provedores, ao mesmo tempo em que permite que o mercado de autorização como serviço apoie clientes que precisam da mesma governança e lógica de política nas etapas de uma migração gradual, e não apenas em ambientes totalmente nativos em nuvem.
Por Tamanho de Organização:
Grandes Empresas Ancoram a Receita e PMEs Adicionam DemandaAs grandes empresas representaram 67,43% da receita em 2026, impulsionadas por portfólios de aplicações complexos, ambientes multi-nuvem e requisitos formais de auditoria. Uma grande implantação de autorização pode conectar um mecanismo de política a vários repositórios de identidade, múltiplas aplicações e pontos de decisão de política distribuídos. Também pode incluir controles de alteração de política, fluxos de trabalho de certificação de acesso e evidências para revisão interna ou externa. Esse escopo sustenta gastos tanto em assinaturas de plataforma quanto em serviços profissionais, pois um programa pode exigir trabalho em design de política, qualidade de dados de origem, integração técnica, testes de aceitação do usuário, documentação e processos formais de aprovação antes que uma nova regra de acesso seja utilizada. Grandes organizações podem usar ferramentas de autorização especializadas quando as funções da suíte de gestão de identidade e acesso não cobrem cada aplicação, carga de trabalho ou tipo de recurso.
As pequenas e médias empresas devem expandir a um CAGR de 23,79% até 2032. A precificação baseada em consumo reduz o compromisso de infraestrutura que historicamente limitou os compradores menores, permitindo que comecem com avaliações de política limitadas ou um ambiente de serviço restrito, em vez de fazer um grande compromisso inicial com sistemas e equipes operacionais especializadas. Os mecanismos de política de código aberto podem fornecer um ponto de entrada de baixo atrito antes que uma organização adote um hub comercial, suporte empresarial ou um serviço gerenciado. Esse caminho permite que uma pequena equipe comece com um caso de uso de aplicação definido e amplie os controles medida que seu portfólio de aplicações muda, possibilitando uma abordagem em etapas em que a organização primeiro aborda um problema de permissão conhecido, depois adiciona mais aplicações, recursos, fluxos de trabalho e controles operacionais quando a capacidade interna se desenvolve. O setor de autorização como serviço pode alcançar esses compradores quando os provedores reduzem o trabalho de integração e tornam as operações de política mais fáceis para equipes com capacidade especializada limitada.

Por Modelo de Autorização:
O RBAC Permanece Estabelecido enquanto os Controles de Agente de IA EmergemO RBAC representou 48,09% da receita em 2026, refletindo seu uso consolidado em aplicações corporativas. Muitos sistemas existentes foram projetados em torno de funções como o principal meio de atribuição de acesso. A substituição dessas regras pode exigir migração de política, alterações de aplicação e validação cuidadosa, o que as organizações podem adiar. O RBAC permanece útil para permissões de força de trabalho e padrões de acesso previsíveis que não dependem fortemente de contexto em mudança. Sua posição contínua reflete sistemas instalados e familiaridade operacional, em vez de uma resposta completa a requisitos de acesso mais recentes, pois as decisões de acesso dependem cada vez mais do recurso, da transação, do relacionamento, do dispositivo, do tempo e de outras condições em mudança que uma função sozinha não consegue capturar.
A autorização de identidade de agente de IA deve expandir a um CAGR de 24,41% até 2032. O controle de acesso baseado em atributos e em relacionamento também está ganhando relevância em software multi-inquilino, acesso granular a dados e trabalho delegado. A Cloud Security Alliance declarou que a IA agêntica requer controles que considerem autonomia, identidades efêmeras e delegação. O mercado de autorização como serviço pode avaliar contexto, relacionamentos e atributos de recursos fora da aplicação, em vez de depender apenas de uma função estática, oferecendo às organizações uma forma de expressar permissões granulares sem incorporar cada variação de lógica de acesso no código da aplicação. Os controles de agente de IA podem definir limites na duração da permissão, no escopo da ação e na delegação que as atribuições de função tradicionais não fornecem.
Por Aplicação:
A Gestão de Identidade e Acesso Lidera enquanto Usos Especializados se DesenvolvemA gestão de identidade e acesso deteve 34,28% da receita em 2026, tornando-a a maior área de aplicação. A autorização é frequentemente adquirida pela primeira vez por meio de programas de certificação de acesso, provisionamento de entrada-movimentação-saída ou governança de privilégios. Esses fluxos de trabalho fornecem uma rota prática para conectar decisões de política a identidades nomeadas, revisões de acesso e processos de governança mais amplos. O tamanho do mercado de autorização como serviço para essa aplicação é impulsionado pela necessidade de governar o acesso ao longo do ciclo de vida do funcionário. A gestão de identidade e acesso permanece um ponto de entrada comum porque possui propriedade executiva estabelecida, estruturas de orçamento e processos operacionais em muitas organizações, e conecta as decisões de autorização a registros de funcionários, revisões de certificação, fluxos de trabalho de acesso privilegiado e a administração rotineira de contas de usuário.
Saúde e ciências da vida devem expandir a um CAGR de 24,49% até 2032. A autorização de API e microsserviços também está ganhando relevância à medida que os limites de confiança entre serviços aumentam em aplicações nativas em nuvem. A gestão de direitos de infraestrutura em nuvem aborda permissões excessivas em ambientes de nuvem, enquanto a autorização de pagamento suporta controles sobre ações de transação. A regra do CMS cria uma necessidade particular na área de saúde para controles de acesso ao nível de recursos FHIR e registros de decisão, pois os pagadores precisam gerenciar solicitações em um nível detalhado de recurso enquanto mantêm registros que apoiam relatórios, demonstram aplicação consistente de política e ajudam os administradores a examinar o tempo e os resultados das decisões. A autorização de agente de IA, autorização de dados, autorização de pagamento e governança de conformidade ampliam o uso da autorização além do acesso da força de trabalho, refletindo uma necessidade mais ampla de controlar ações iniciadas por software, fluxos de trabalho automatizados, conexões de terceiros e contas de serviço, bem como ações realizadas diretamente por um funcionário.

Por Usuário Final:
O BFSI Lidera enquanto a Saúde Ganha ImpulsoO BFSI deteve 23,68% da receita em 2026, a maior participação entre os setores de usuários finais. As instituições financeiras operam sob requisitos de controle de acesso vinculados ao SOX, PCI-DSS, Artigo 32 do GDPR e GLBA. Essas organizações precisam de decisões em tempo real, aplicação preventiva de política e acesso privilegiado com limite de tempo para sistemas que lidam com dados sensíveis de clientes e transações. A posição de liderança reflete a necessidade de evidências ao nível de uma decisão específica, não apenas um registro de que um usuário fez login, pois as instituições regulamentadas podem precisar mostrar a ação permitida, a política relacionada, o recurso, a identidade e o contexto operacional quando uma decisão de acesso é revisada. Os serviços especializados podem complementar os sistemas de gestão de identidade e acesso onde as funções estáticas não fornecem o contexto ou o detalhe de auditoria necessários.
Saúde e ciências da vida devem expandir a um CAGR de 24,49% até 2032. Os requisitos FHIR do CMS e as necessidades de proteção de dados de pacientes apoiam a autorização detalhada em ambientes de registros eletrônicos de saúde multi-nuvem. Os provedores de tecnologia da informação e telecomunicações usam controles externalizados para software multi-inquilino e acesso entre serviços. As organizações governamentais e de defesa priorizam controles de acesso baseados em atributos e obrigatórios para sistemas classificados. O varejo, o comércio eletrônico, a energia e as concessionárias usam serviços de autorização para pagamentos, sinais de fraude e tecnologia operacional que está se conectando a sistemas em nuvem.
Análise Geográfica
Mercado de Autorização como Serviço na América do Norte
A América do Norte respondeu por 38,47% da receita em 2026, a maior participação regional no mercado de autorização como serviço. A região possui alta concentração de empresas de tecnologia nativas em nuvem, programas de zero trust consolidados e implantações de autorização externalizada, criando uma base de clientes com maior propensão a executar aplicações distribuídas e exigir decisões de política consistentes em múltiplos serviços de nuvem. As diretrizes federais dos Estados Unidos também impulsionaram a demanda por esses controles nas agências governamentais, sendo que os Estados Unidos respondem pela maior parte da receita regional. Os setores de serviços financeiros e implantações governamentais do Canadá estão impulsionando a demanda por nuvem, e o setor de fintech do México está começando a adotar serviços baseados em consumo.
Mercado de Autorização como Serviço na APAC
A Ásia-Pacífico deve expandir a um CAGR de 24,37% até 2032, a maior taxa regional. Programas de infraestrutura pública digital, aquisições governamentais de nuvem e plataformas de fintech estão aumentando a necessidade de políticas granulares em toda a região. A Lei de Segurança de Dados e a Lei de Proteção de Informações Pessoais da China apoiam implantações localizadas, embora a soberania de dados possa favorecer configurações de nuvem privada e on-premises. A Lei de Infraestrutura Crítica da Austrália apoia uma governança de acesso mais robusta nos setores de energia, serviços financeiros e telecomunicações. O framework Account Aggregator da Índia cria necessidades de autorização em nível de API para organizações de fintech, enquanto a iniciativa Sociedade 5.0 do Japão e a abordagem de aquisição pública com prioridade para nuvem da Coreia do Sul apoiam a adoção regional.
Mercado de Autorização como Serviço na EMEA e América do Sul
A Europa ocupa uma posição significativa em razão do Artigo 32 do GDPR, das obrigações de controle de acesso da NIS2 e dos requisitos da DORA para serviços financeiros. Alemanha, Reino Unido e França lideram a adoção regional, com tecnologia industrial, open banking e serviços regulamentados fornecendo casos de uso relevantes. A América do Sul permanece uma oportunidade emergente, onde a LGPD do Brasil apoia os gastos com governança de acesso em serviços financeiros e saúde. A Arábia Saudita e os Emirados Árabes Unidos estão investindo em infraestrutura de autorização em nuvem como parte de programas de transformação digital. O setor de serviços financeiros da África do Sul e o ecossistema de fintech da Nigéria respondem por grande parte da adoção atual de fintech na África.
Cenário Competitivo
Concentração do Mercado
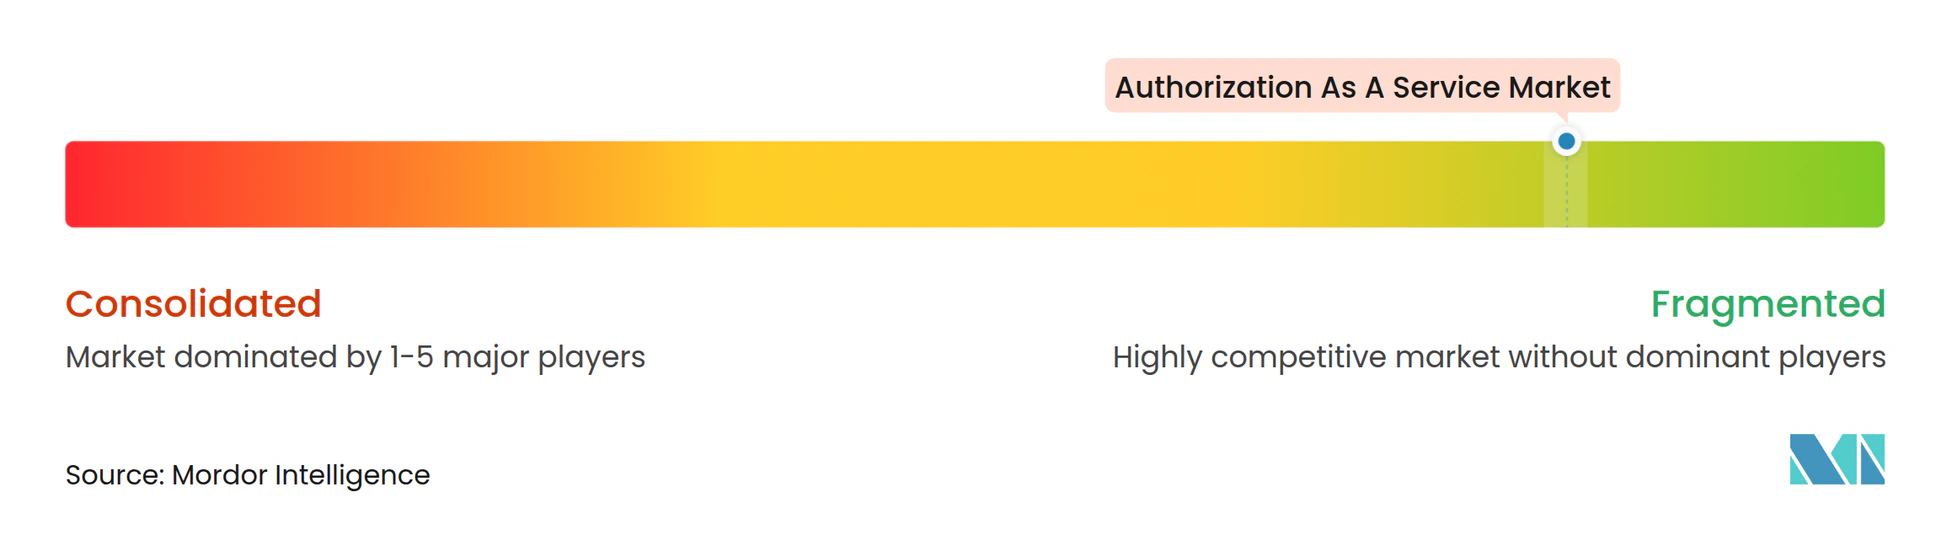
O mercado de autorização como serviço é fragmentado entre provedores especializados, sem que nenhum fornecedor detenha uma posição dominante, pois os clientes podem escolher entre provedores especializados, ofertas apoiadas por código aberto, plataformas maiores de segurança de identidade e serviços nativos em nuvem, cada um abordando o problema de autorização a partir de uma categoria de produto diferente. O campo inclui plataformas de política como código, serviços baseados em relacionamento, mecanismos ABAC e XACML e APIs de autorização voltadas para desenvolvedores, com fornecedores diferindo na forma como modelam permissões, conectam dados de identidade, suportam padrões de aplicação e fornecem governança para criação e revisão contínua de políticas. O AWS Verified Permissions oferece aos clientes nativos da AWS um serviço gerenciado que pode reduzir parte do trabalho de auto-hospedagem.[3] Essa opção agrupada fornece um ponto de comparação direto para provedores que vendem plataformas independentes, especialmente quando um cliente já usa uma plataforma em nuvem e espera que seus serviços nativos atendam aos requisitos de autorização padrão sem um processo de aquisição separado.
A estrutura fragmentada significa que as empresas devem se diferenciar por meio de integração, profundidade de política, suporte operacional e expertise em conformidade, e o mercado de autorização como serviço, portanto, recompensa os provedores que podem ajudar os clientes a passar de princípios amplos de acesso para políticas claras para aplicações, recursos, solicitações e identidades individuais, ao mesmo tempo em que mostram como uma regra foi criada, testada, aprovada, aplicada, alterada e revisada ao longo do tempo, em vez de apenas oferecer uma decisão básica de acesso no momento da solicitação. Fornecedores com foco em desenvolvedores, como AuthZed, Cerbos, Permit.io e Ory, usam a adoção de código aberto como rota para assinaturas comerciais e serviços gerenciados. O padrão AuthZEN pode reduzir o esforço necessário para se conectar a um ponto de decisão de política externo, ajudando esse grupo a alcançar mais aplicações. Fornecedores corporativos como PlainID, Axiomatics e NextLabs competem com políticas expressivas e ferramentas de auditoria para clientes regulamentados. A CrowdStrike anunciou um acordo definitivo em janeiro de 2026 para adquirir a SGNL.ai por 740 milhões de USD, combinando autorização contínua com segurança de identidade para identidades humanas, não humanas e de agentes de IA.
A Leonardo adquiriu a Axiomatics em julho de 2025, adicionando capacidades de autorização à sua oferta de cibersegurança. Os controles de agente de IA são uma área de competição em desenvolvimento, pois as atribuições de função convencionais podem não governar ações de máquina delegadas e de curta duração. A Ory introduziu o Agent Security em junho de 2026 para incorporar controles de identidade, autorização e governança no harness do agente. A Permit.io introduziu seu MCP Gateway em março de 2026 para autorização em tempo real, rastreamento de delegação e trilhas de auditoria para agentes de IA. A AuthZed disponibilizou o Materialize em disponibilidade geral em setembro de 2026 para pré-computar partes exigentes de grafos de relacionamento para grandes implantações.
Líderes do Setor de Autorização como Serviço
-
PlainID Ltd.
-
Axiomatics AB
-
Permit.io, Inc.
-
AuthZed, Inc.
-
Cerbos Technology Limited
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Autorização como Serviço Empresas cobertas neste relatório
- Aserto, Inc.
- AuthZed, Inc.
- Axiomatics AB
- Cerbos Technology Limited
- Cloudentity, Inc.
- InferaDB, Inc.
- NextLabs, Inc.
- Oso Security, Inc.
- Ory Corp.
- Permit.io, Inc.
- PlainID Ltd.
- PolicyArc, Inc.
- SGNL.ai, Inc.
- Styra, Inc.
- Warrant, Inc.
- Authorizer Technologies, Inc.
- Authress, Inc.
- Permify, Inc.
- FusionAuth, Inc.
- ZITADEL AG
Desenvolvimentos industriais recentes em Mercado de Autorização como Serviço
- Outubro de 2026: A PlainID lançou o AI-Ready Gateway Enforcement e se reposicionou como a Plataforma de Autorização em Tempo de Execução para a era da IA, permitindo que gateways de API existentes, servidores MCP e gateways de IA apliquem autorização com consciência de identidade, agente e intenção sem alterações de código. O anúncio posicionou a PlainID como a primeira plataforma corporativa a vincular a identidade do humano iniciador ao agente de IA que age em seu nome na camada de gateway, abordando uma lacuna significativa na governança de IA corporativa.
- Setembro de 2026: A AuthZed anunciou a disponibilidade geral do AuthZed Materialize para o AuthZed Dedicated Cloud, uma capacidade que pré-computa partes custosas do grafo de relacionamento do SpiceDB para escalar a autorização em implantações com bilhões de relacionamentos. O Materialize havia suportado cargas de trabalho de produção para clientes selecionados desde 2024 e agora está amplamente disponível como um nível de serviço gerenciado de primeira classe.
- Junho de 2026: A Ory lançou o Ory Agent Security, descrito como o primeiro plano de controle de Gestão de Identidade e Acesso de Agente para IA corporativa, incorporando controles de identidade, autorização e governança diretamente no harness do agente que conecta agentes de IA a ferramentas, APIs, arquivos e sistemas corporativos, permitindo a aplicação de política antes que as ações do agente sejam executadas.
- Junho de 2026: A Cerbos entrou em beta privado para o Cerbos Cloud, um plano de controle hospedado em nuvem para desenvolvimento de política, testes e distribuição no estilo GitOps, e simultaneamente fechou uma rodada de extensão de semente de 7,5 milhões de USD, elevando o financiamento total para 11 milhões de USD. A empresa relatou crescimento de demanda de 4x para sua plataforma de gestão de autorização em 2025 e reconhecimento da Gartner como fornecedor de plataforma de autorização.
Escopo do Relatório Global do Mercado de Autorização como Serviço
O mercado de Autorização como Serviço refere-se a soluções e serviços baseados em nuvem e locais que permitem às organizações definir, aplicar, gerenciar e monitorar permissões de acesso em aplicações, dados, APIs, infraestrutura e recursos digitais. Esses serviços ajudam as organizações a determinar quem ou o que pode acessar recursos específicos, sob quais condições e com qual nível de permissão, usando modelos de autorização como controle de acesso baseado em função (RBAC), controle de acesso baseado em atributos (ABAC), controle de acesso baseado em relacionamento (ReBAC), controle de acesso baseado em política e autorização granular.
O Relatório de Autorização como Serviço é Segmentado por Componente (Soluções e Serviços), Modo de Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Modelo de Autorização (Controle de Acesso Baseado em Função, Controle de Acesso Baseado em Atributos, Controle de Acesso Baseado em Relacionamento, Controle de Acesso Baseado em Política e Autorização Granular e ao Nível de Recurso), Aplicação (Gestão de Identidade e Acesso, API e Microsserviços, Autorização de Dados e Documentos, Gestão de Direitos de Infraestrutura em Nuvem, Autorização de Agente de IA e Identidade de Máquina e Governança de Conformidade e Acesso), Usuário Final (BFSI, Saúde e Ciências da Vida, Tecnologia da Informação e Telecomunicações, Governo e Defesa, Varejo e Comércio Eletrônico, Energia e Concessionárias e Outros Usuários Finais) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Controle de Acesso Baseado em Função |
| Controle de Acesso Baseado em Atributos |
| Controle de Acesso Baseado em Relacionamento |
| Controle de Acesso Baseado em Política |
| Autorização Granular e ao Nível de Recurso |
| Gestão de Identidade e Acesso |
| Autorização de API e Microsserviços |
| Autorização de Dados e Documentos |
| Autorização de Pagamento |
| Gestão de Direitos de Infraestrutura em Nuvem |
| Autorização de Agente de IA e Identidade de Máquina |
| Governança de Conformidade e Acesso |
| BFSI |
| Saúde e Ciências da Vida |
| Tecnologia da Informação e Telecomunicações |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Energia e Concessionárias |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Sudeste Asiático | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Turquia |
| Israel | |
| Arábia Saudita | |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Modo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Modelo de Autorização | Controle de Acesso Baseado em Função | |
| Controle de Acesso Baseado em Atributos | ||
| Controle de Acesso Baseado em Relacionamento | ||
| Controle de Acesso Baseado em Política | ||
| Autorização Granular e ao Nível de Recurso | ||
| Por Aplicação | Gestão de Identidade e Acesso | |
| Autorização de API e Microsserviços | ||
| Autorização de Dados e Documentos | ||
| Autorização de Pagamento | ||
| Gestão de Direitos de Infraestrutura em Nuvem | ||
| Autorização de Agente de IA e Identidade de Máquina | ||
| Governança de Conformidade e Acesso | ||
| Por Usuário Final | BFSI | |
| Saúde e Ciências da Vida | ||
| Tecnologia da Informação e Telecomunicações | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Concessionárias | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Sudeste Asiático | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Turquia | |
| Israel | ||
| Arábia Saudita | ||
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de autorização como serviço?
O mercado de autorização como serviço é avaliado em 2,59 bilhões de USD em 2026 e deve atingir 6,99 bilhões de USD até 2032, a um CAGR de 17,89%.
O que está impulsionando a demanda por autorização como serviço?
A adoção de confiança zero, microsserviços, controles regulatórios auditáveis e acesso delegado para agentes de IA estão aumentando a demanda por serviços de política separados.
Qual modo de implantação lidera a adoção de autorização como serviço?
A nuvem lidera com 71,84% de participação em 2026 e deve expandir a um CAGR de 23,81% até 2032.
Quais organizações estão adotando serviços de autorização mais rapidamente?
As pequenas e médias empresas devem expandir a um CAGR de 23,79% até 2032, apoiadas por precificação baseada em consumo e pontos de entrada de código aberto.
Por que os agentes de IA estão mudando os requisitos de autorização?
Os agentes de IA precisam de limites nas permissões delegadas, no escopo da ação, na duração e na responsabilização quando acessam ferramentas e dados corporativos.
Qual região está avançando mais rapidamente nos serviços de autorização?
A Ásia-Pacífico deve expandir a um CAGR de 24,37% até 2032, apoiada por infraestrutura digital, programas em nuvem e adoção de fintech.