
Tamanho e Participação do Mercado de Serviços de Segurança para Data Centers na Ásia-Pacífico
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Período de Dados de Previsão | 2027 - 2032 |
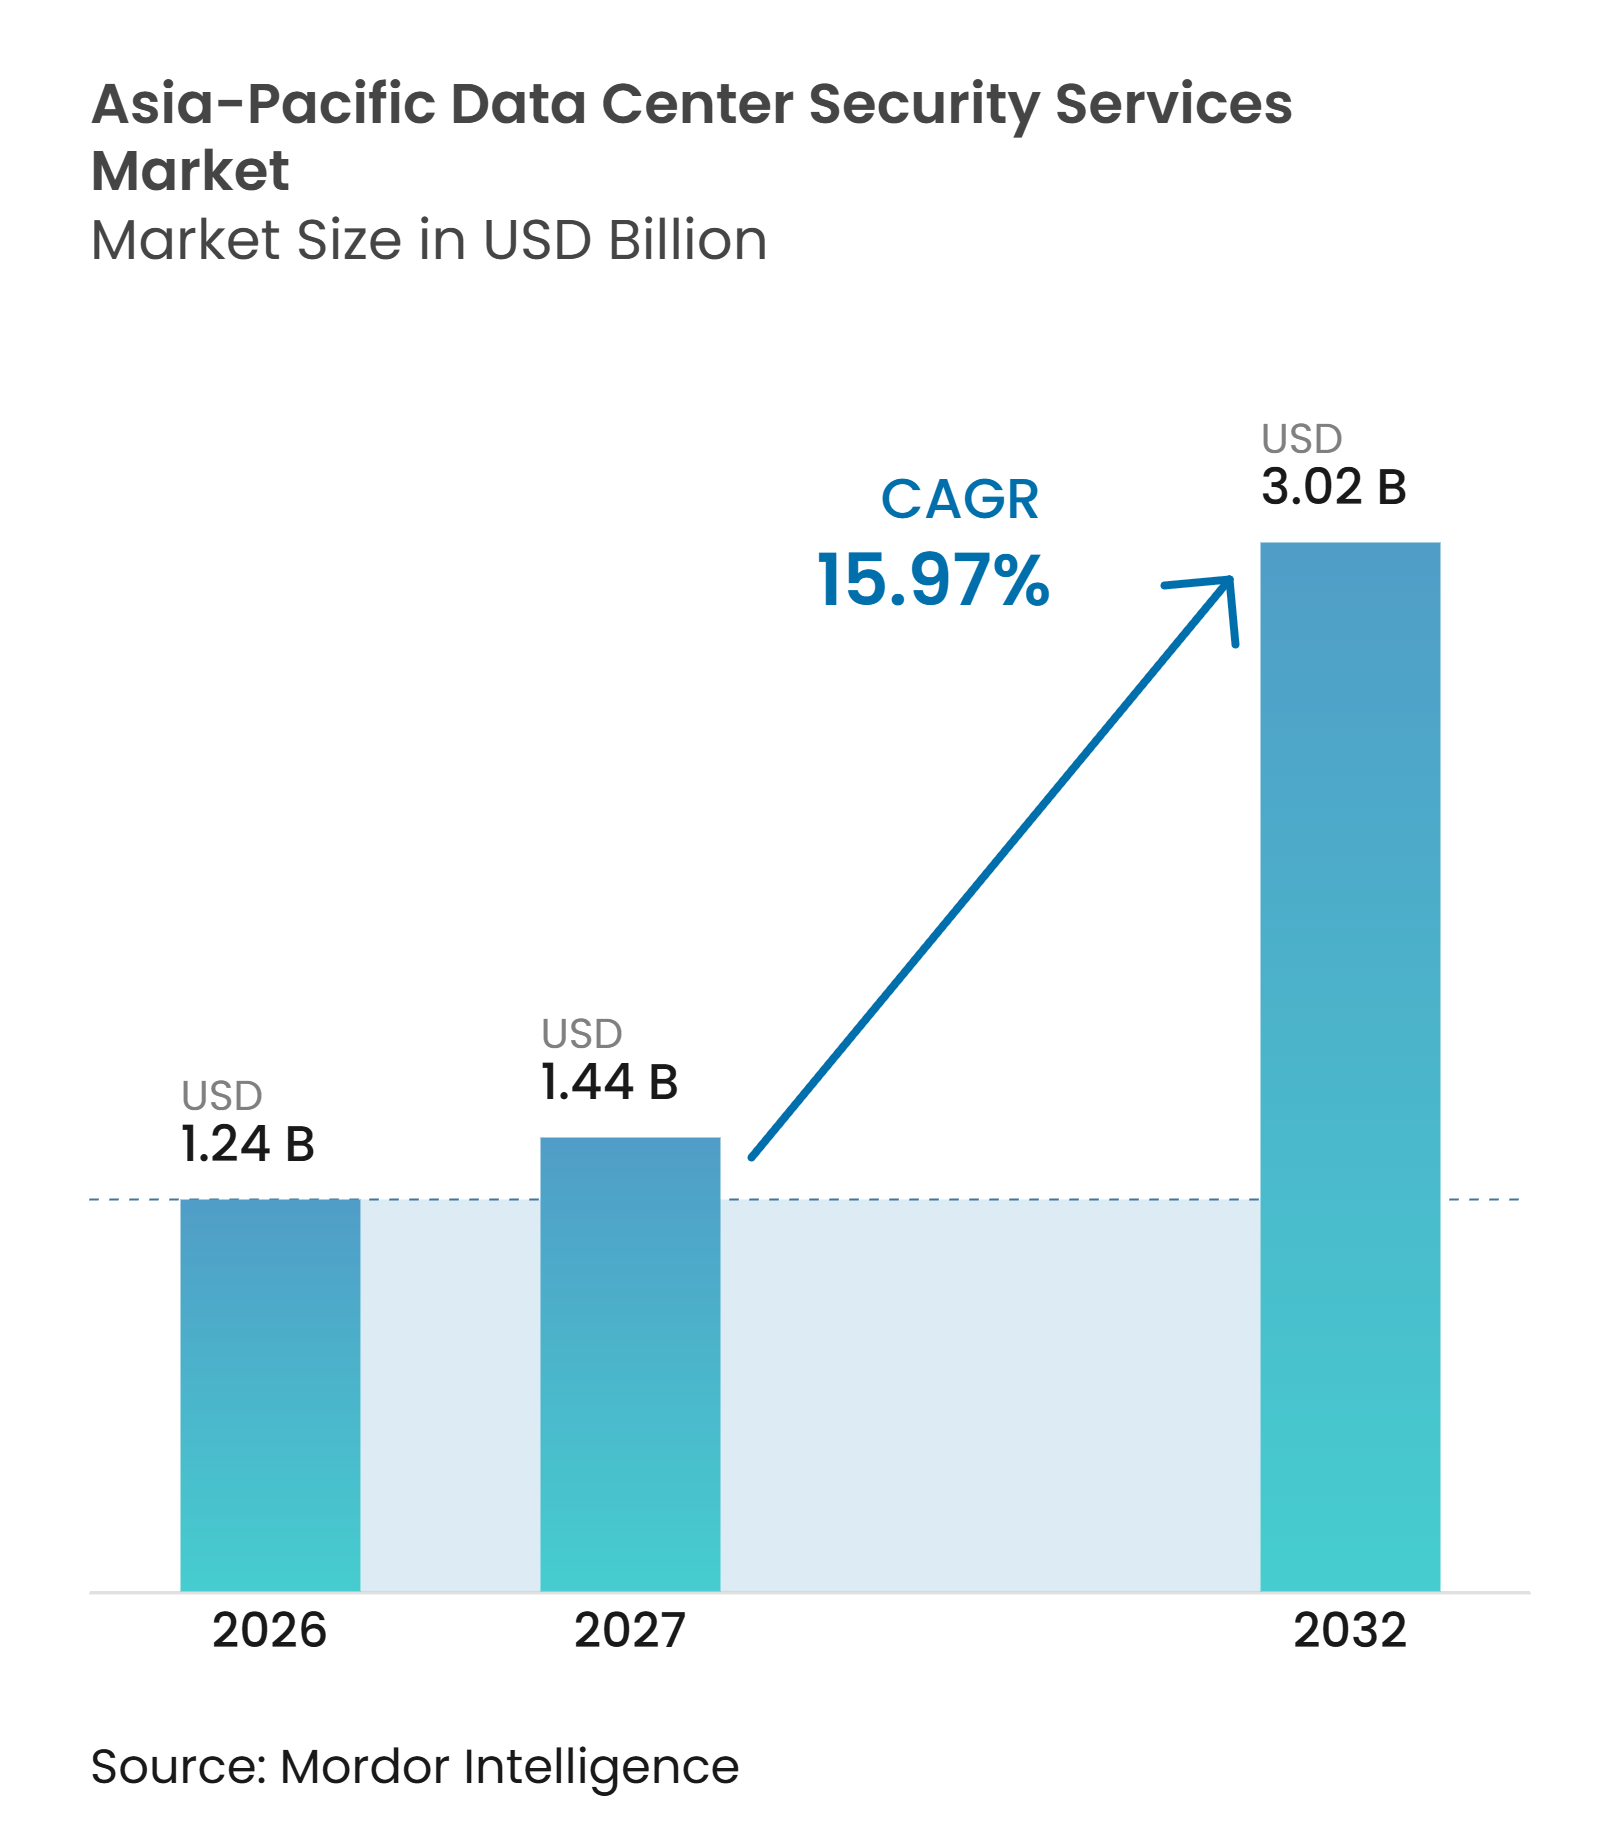
| Tamanho do mercado no ano base (2026) | 1.24 Bilhões de dólares |
| Tamanho do Mercado (2027) | 1.44 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.02 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 15.97 % |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Segurança para Data Centers na Ásia-Pacífico por Mordor Intelligence
O tamanho do mercado de serviços de segurança para data centers na Ásia-Pacífico foi avaliado em 1,24 bilhões de USD em 2026 e estima-se que cresça de 1,44 bilhões de USD em 2027 para atingir 3,02 bilhões de USD até 2032, a um CAGR de 15,97% durante o período de previsão (2027-2032). Um pipeline de desenvolvimento recorde está aumentando o número de instalações que precisam de planejamento de segurança antes de iniciarem as operações. As regras de localização de dados na China, Índia, Vietnã e Indonésia estão tornando os controles físicos documentados e as auditorias recorrentes mais importantes para os operadores. As cargas de trabalho de inteligência artificial também estão aumentando a necessidade de conectar eventos de acesso, monitoramento ambiental e alertas de rede no mesmo modelo operacional. Os provedores que conseguem dar suporte a vários locais com níveis de serviço consistentes estão mais bem posicionados para conquistar contratos regionais. O mercado de serviços de segurança para data centers na Ásia-Pacífico está, portanto, migrando para modelos de segurança gerenciados e híbridos que combinam monitoramento automatizado com suporte presencial credenciado.
Principais Conclusões do Relatório
- Por tipo de serviço, vigilância armada e segurança física detinham 29,71% da participação do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026, enquanto os serviços de centro de operações de segurança têm projeção de expansão a um CAGR de 16,26% até 2032.
- Por modelo de prestação de serviços, os serviços de segurança no local representaram 44,28% em 2026, enquanto os serviços de segurança remotos e centralizados têm projeção de expansão a um CAGR de 16,92% até 2032.
- Por tipo de contrato, os contratos dedicados por site detinham 38,74% em 2026, enquanto os acordos de serviços gerenciados têm projeção de expansão a um CAGR de 17,36% até 2032.
- Por tipo de cliente, os provedores de colocation representaram 46,54% em 2026, enquanto os provedores de serviços em nuvem têm projeção de expansão a um CAGR de 18,59% até 2032.
- Por tamanho de data center, as instalações hyperscale representaram 41,64% em 2026 e têm projeção de expansão a um CAGR de 17,27% até 2032.
- Por geografia, a China detinha 37,64% da receita do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026, enquanto a Índia tem projeção de expansão a um CAGR de 19,86% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão da Capacidade de Data Centers Hyperscale e Colocation | +3.5% | Global, liderado pela China, Índia, Malásia e Singapura | Curto prazo (≤ 2 anos) |
| Crescimento de Dados em Nuvem, Inteligência Artificial e 5G | +3.2% | Global, concentrado nos hubs hyperscale da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Crescente Superfície de Ataque Ciberfísico | +2.8% | Global, Ásia-Pacífico como região de alta frequência de ataques | Médio prazo (2-4 anos) |
| Regras Mais Rígidas de Soberania de Dados e Infraestrutura Crítica | +2.5% | China, Índia, Vietnã, Indonésia, Singapura | Médio prazo (2-4 anos) |
| Adoção de Análise de Vídeo Assistida por Inteligência Artificial e Acesso Biométrico | +2.1% | Núcleo da Ásia-Pacífico, expandindo-se para o Sudeste Asiático e Índia | Médio prazo (2-4 anos) |
| Proliferação de Cabos Submarinos e Sites de Borda | +1.5% | Indo-Pacífico, com Japão, Singapura e Austrália como nós focais | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão da Capacidade de Data Centers Hyperscale e Colocation
A construção de data centers na Ásia-Pacífico está aumentando a necessidade de serviços de segurança ao mesmo tempo em que as instalações são projetadas e equipadas. O pipeline de desenvolvimento regional atingiu 26,5 GW no primeiro semestre de 2026, incluindo 4,8 GW em construção ativa e uma ampla gama de projetos em fases de planejamento e acabamento. Os operadores contratam cada vez mais cobertura de segurança para múltiplos sites antes da abertura de um site, em vez de organizar um contrato de serviço local separado posteriormente, após os riscos operacionais e os requisitos dos clientes já estarem estabelecidos. Essa abordagem favorece os provedores que conseguem aplicar os mesmos procedimentos de acesso, resposta e auditoria em várias jurisdições. Os provedores de colocation detinham 46,54% da demanda dos clientes em 2026 porque os sites multilocatários precisam de credenciais detalhadas e controles de visitantes. O mercado de serviços de segurança para data centers na Ásia-Pacífico se beneficia dessa mudança porque a segurança passa a fazer parte de um plano de lançamento de instalações, em vez de ser uma aquisição operacional posterior.
Crescimento de Dados em Nuvem, Inteligência Artificial e 5G
As cargas de trabalho de inteligência artificial estão alterando o perfil de risco físico e digital dos data centers em toda a região, pois os sistemas de computação densa trazem tecnologia operacional, sistemas de energia e acesso controlado para o mesmo ambiente de risco. Os ambientes de computação densa exigem monitoramento mais próximo da distribuição de energia, equipamentos de resfriamento, atividade de acesso e eventos de rede. As ferramentas de centro de operações de segurança podem reunir essas entradas em um único processo, reduzindo a lacuna entre uma anomalia e uma decisão de resposta, ao mesmo tempo em que fornecem aos operadores um registro mais claro de como um evento foi tratado. Os provedores de serviços em nuvem têm projeção de expansão a um CAGR de 18,59% até 2032, o que sustenta a demanda por serviços que integram registros de acesso com telemetria operacional. A triagem automatizada de alertas também pode direcionar a escassa capacidade analítica para incidentes que precisam de revisão humana. Essas necessidades operacionais estão impulsionando o mercado de serviços de segurança para data centers na Ásia-Pacífico em direção a acordos de serviços gerenciados baseados em resultados.
Crescente Superfície de Ataque Ciberfísico
As ameaças físicas e digitais agora criam riscos interconectados para os operadores de data centers. A INTERPOL registrou mais de 6,5 bilhões de ameaças cibernéticas na Ásia e no Pacífico Sul durante 2024, demonstrando a escala do ambiente de ameaças regional.[1] O ataque de ransomware de 2024 ao Centro Nacional de Dados da Indonésia interrompeu mais de 280 serviços governamentais, demonstrando como um incidente de infraestrutura pode afetar as operações públicas. As grandes instalações também enfrentam riscos de perímetro que podem afetar várias zonas de disponibilidade ao mesmo tempo. Os operadores estão respondendo vinculando registros de acesso, vigilância e monitoramento de rede, em vez de tratá-los como funções separadas. Isso cria demanda por serviços de centro de operações de segurança e procedimentos de resposta integrados no mercado de serviços de segurança para data centers na Ásia-Pacífico.
Regras Mais Rígidas de Soberania de Dados e Infraestrutura Crítica
As regras de localização de dados e infraestrutura crítica estão tornando os controles de segurança verificáveis um requisito operacional recorrente. O Ministério da Indústria e Tecnologia da Informação da China exigiu que os operadores de IDC fortalecessem as salvaguardas físicas das salas de máquinas, controles de acesso, classificação de dados e capacidades de resposta a incidentes em 2025.[2] Essas obrigações aumentam a necessidade de registros de auditoria, suporte especializado de avaliação e evidências de que os procedimentos de acesso, incidentes e tratamento de dados foram seguidos de forma consistente. O pipeline de investimentos em data centers da Índia superou 180 bilhões de USD em compromissos anunciados até setembro de 2026, aumentando o número de instalações sujeitas às expectativas de conformidade local. O Vietnã e a Indonésia também estão expandindo os requisitos locais de dados e infraestrutura, o que cria necessidades de conformidade distintas por país. O setor de serviços de segurança para data centers na Ásia-Pacífico se beneficia quando os fornecedores conseguem adaptar os procedimentos operacionais a cada estrutura nacional.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NO CAGR PREVISTO | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Altos Custos Iniciais de Integração e Retrofit | -2.2% | Global, mais agudo em instalações legadas no Japão e na Austrália | Curto prazo (≤ 2 anos) |
| Escassez de Engenharia de Segurança e Talentos para SOC | -1.8% | Em toda a Ásia-Pacífico, mais grave no Japão, Sudeste Asiático e mercados em crescimento da Índia | Médio prazo (2-4 anos) |
| Requisitos de Conformidade Nacional Fragmentados | -1.6% | Núcleo da Ásia-Pacífico, com repercussão para operadores transfronteiriços | Médio prazo (2-4 anos) |
| Preocupações de Confiança e Responsabilidade dos Compradores em Relação a Ações de Segurança Autônomas | -1.0% | Global, segmento empresarial da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Altos Custos Iniciais de Integração e Retrofit
As plataformas de segurança modernas podem ser custosas para adicionar a data centers construídos antes de 2020. Os sites legados no Japão, Coreia do Sul e Austrália frequentemente utilizam sistemas proprietários de gerenciamento predial que precisam de middleware personalizado, testes cuidadosos e estreita coordenação entre as equipes de instalações e segurança. A engenharia e o licenciamento podem representar 30-40% do valor de um contrato de retrofit. Cada projeto pode, portanto, ter um ciclo de vendas mais longo do que uma instalação greenfield comparável. A ausência de um padrão unificado de interoperabilidade de segurança física em toda a região deixa muitos retrofits como trabalhos de engenharia personalizados. Plataformas pré-integradas com interfaces de programação de aplicações padrão podem reduzir esse ônus e fortalecer a posição de um fornecedor no mercado de serviços de segurança para data centers na Ásia-Pacífico.
Escassez de Engenharia de Segurança e Talentos para SOC
A oferta limitada de engenheiros de segurança e analistas de centro de operações de segurança restringe a prestação de serviços em vários locais de expansão rápida. Muitos operadores têm dificuldade em encontrar pessoal que possa configurar análise de vídeo, correlacionar eventos ciberfísicos e interpretar diferentes regras de conformidade nacionais. Essa lacuna eleva os custos de entrega para provedores baseados em pessoal, pode retardar a mobilização de novos sites e dificulta a manutenção de qualidade de resposta uniforme em um portfólio regional. Também torna o monitoramento terceirizado mais atraente, onde um provedor pode distribuir capacidade especializada entre vários clientes. A NTT DATA lançou 4 Centros de Defesa Cibernética autônomos com tecnologia de inteligência artificial na Índia em dezembro de 2025, adicionando capacidade para mais de 800 analistas de segurança. A escassez sustenta a adoção de serviços gerenciados, mesmo que limite a disponibilidade de pessoal qualificado no mercado de serviços de segurança para data centers na Ásia-Pacífico.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
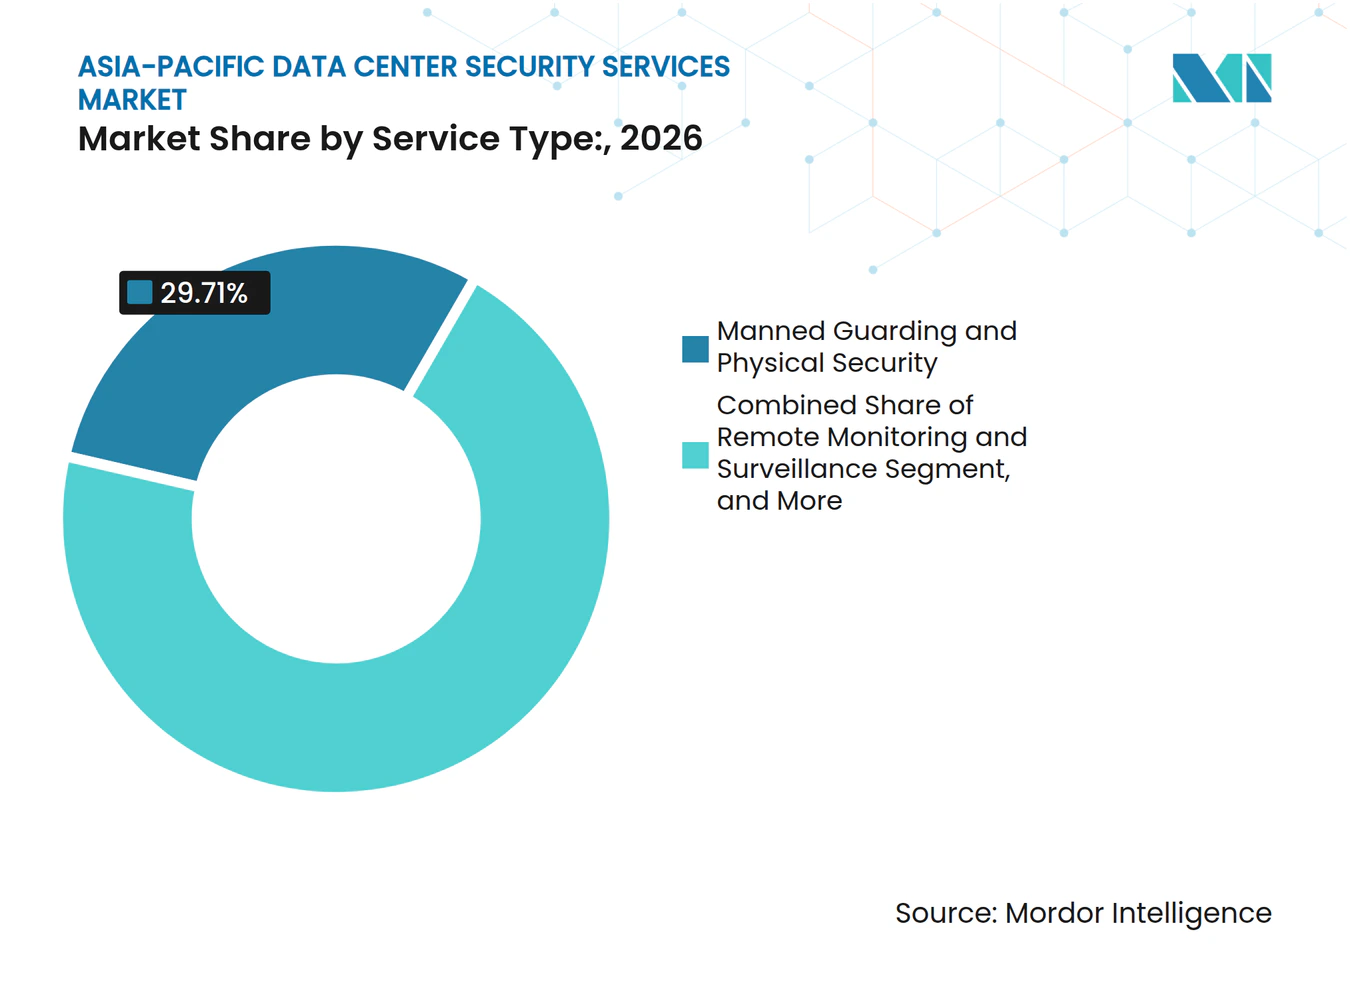
Os Serviços de SOC Deslocam a Demanda Além da Proteção Baseada em Mão de ObraA vigilância armada e a segurança física lideraram com 29,71% da participação do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026. Sua posição reflete a necessidade de governança documentada de acesso físico em arquiteturas de segurança de defesa em profundidade. A China e o Sudeste Asiático atribuem particular importância ao pessoal credenciado em sites sensíveis. Os serviços de centro de operações de segurança têm projeção de expansão a um CAGR de 16,26% até 2032. O segmento aborda sequências que o pessoal de perímetro pode não identificar, como um comprometimento do sistema de gerenciamento predial antes de uma tentativa de intrusão física.
A avaliação de riscos de segurança e consultoria também se beneficiam quando novas regras exigem revisões regulares de controles de dados, salvaguardas físicas, práticas de acesso, processos de incidentes, responsabilidades de contratados e as evidências usadas para demonstrar conformidade. Os requisitos da ISO/IEC 27001 para procedimentos de resposta documentados e auditorias de controle de acesso podem apoiar as renovações de contratos. Os serviços de controle de acesso e gerenciamento de visitantes alimentam cada vez mais ferramentas de análise comportamental que identificam movimentos incomuns, tentativas repetidas de acesso e atividades fora dos padrões operacionais aprovados. A manutenção e o suporte de sistemas de segurança fornecem atividade recorrente que sustenta programas maiores de serviços gerenciados, incluindo testes de rotina, atualizações de software, verificações de integridade de dispositivos e a resolução oportuna de falhas que poderiam enfraquecer a proteção das instalações. A Genetec e a Dataminr anunciaram uma colaboração em setembro de 2025 que integrou inteligência de risco em tempo real à plataforma Genetec Security Center.[3] O acordo mostra por que a fronteira entre monitoramento remoto e serviços de centro de operações de segurança está se tornando menos distinta no mercado de serviços de segurança para data centers na Ásia-Pacífico.



Por Modelo de Prestação de Serviços:
Os Serviços Híbridos se Constroem sobre os Requisitos no LocalOs serviços de segurança no local representaram 44,28% do tamanho do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026. Esse modelo apoia instalações que precisam de salvaguardas físicas e registros que possam ser revisados durante uma auditoria. As equipes no local também permanecem importantes onde as regras das instalações exigem uma cadeia de custódia documentada para pessoas e equipamentos, especialmente durante entregas de equipamentos, trabalhos de manutenção, entrada de visitantes e acesso a áreas restritas de salas de dados. Os serviços de segurança remotos e centralizados têm projeção de expansão a um CAGR de 16,92% até 2032. Locais secundários como Johor, Bangkok e Noida podem usar hubs de monitoramento regional onde o pessoal especializado local é limitado.
Os serviços de segurança híbridos atraem instalações empresariais que não conseguem manter vigilância presencial 24 horas, mas ainda precisam de supervisão documentada para salas sensíveis, equipamentos, contratados e visitantes. Eles combinam supervisão remota de vídeo e alarmes com inspeções presenciais planejadas e respostas credenciadas, ajudando os operadores a manter visibilidade em instalações menores sem duplicar cada função especializada em cada local. A análise de vídeo assistida por inteligência artificial pode identificar tailgating, acesso não autorizado a armários e movimentos incomuns em tempo quase real. Isso reduz a lacuna operacional entre os modelos híbrido e totalmente presencial, permitindo que uma equipe regional revise eventos, direcione ações locais e mantenha um registro documentado para revisão de clientes e reguladores. À medida que esses sistemas melhoram, mais valor contratual pode migrar para o monitoramento centralizado. O mercado de serviços de segurança para data centers na Ásia-Pacífico provavelmente manterá a entrega presencial para áreas de alto risco, enquanto usa modelos híbridos para gerenciar a cobertura em footprints mais amplos.
Por Tipo de Contrato:
Os Acordos Gerenciados Mudam o Modelo de ReceitaOs contratos dedicados por site detinham 38,74% da participação do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026. Sites de colocation e empresariais de instalação única na China e no Japão frequentemente usam essa estrutura de aquisição. O acordo dá aos operadores controle direto sobre os requisitos locais, pessoal e procedimentos de resposta. Os acordos de serviços gerenciados têm projeção de expansão a um CAGR de 17,36% até 2032. Os operadores valorizam a visibilidade de custos recorrentes e os níveis de serviço vinculados a resultados definidos, especialmente quando nova capacidade está sendo adicionada mais rapidamente do que as equipes internas de segurança conseguem ser expandidas.
Os contratos multissite e regionais estão se tornando mais relevantes onde as instalações hyperscale se agrupam em torno de Johor-Singapura e Mumbai-Pune. Esses contratos recompensam os fornecedores que conseguem manter um padrão operacional comum em vários locais, incluindo verificações de pessoal alinhadas, procedimentos de escalonamento, formatos de relatórios, políticas de acesso e registros de auditoria. Os contratos de serviços integrados podem combinar vigilância, monitoramento, funções de centro de operações de segurança, consultoria, manutenção de sistemas e gerenciamento de acesso sob uma estrutura de serviços comum e um modelo de responsabilidade. Eles têm altos valores contratuais porque substituir um elemento pode perturbar o modelo de segurança mais amplo, interromper fluxos de trabalho familiares e exigir que um cliente recrie registros conectados, configurações de tecnologia e responsabilidades de serviço. Uma vez que os sistemas, procedimentos de pessoal e registros de auditoria estejam conectados, a relicitação pode ser difícil. Isso dá aos fornecedores integrados uma posição mais forte no mercado de serviços de segurança para data centers na Ásia-Pacífico.
Por Tipo de Cliente:
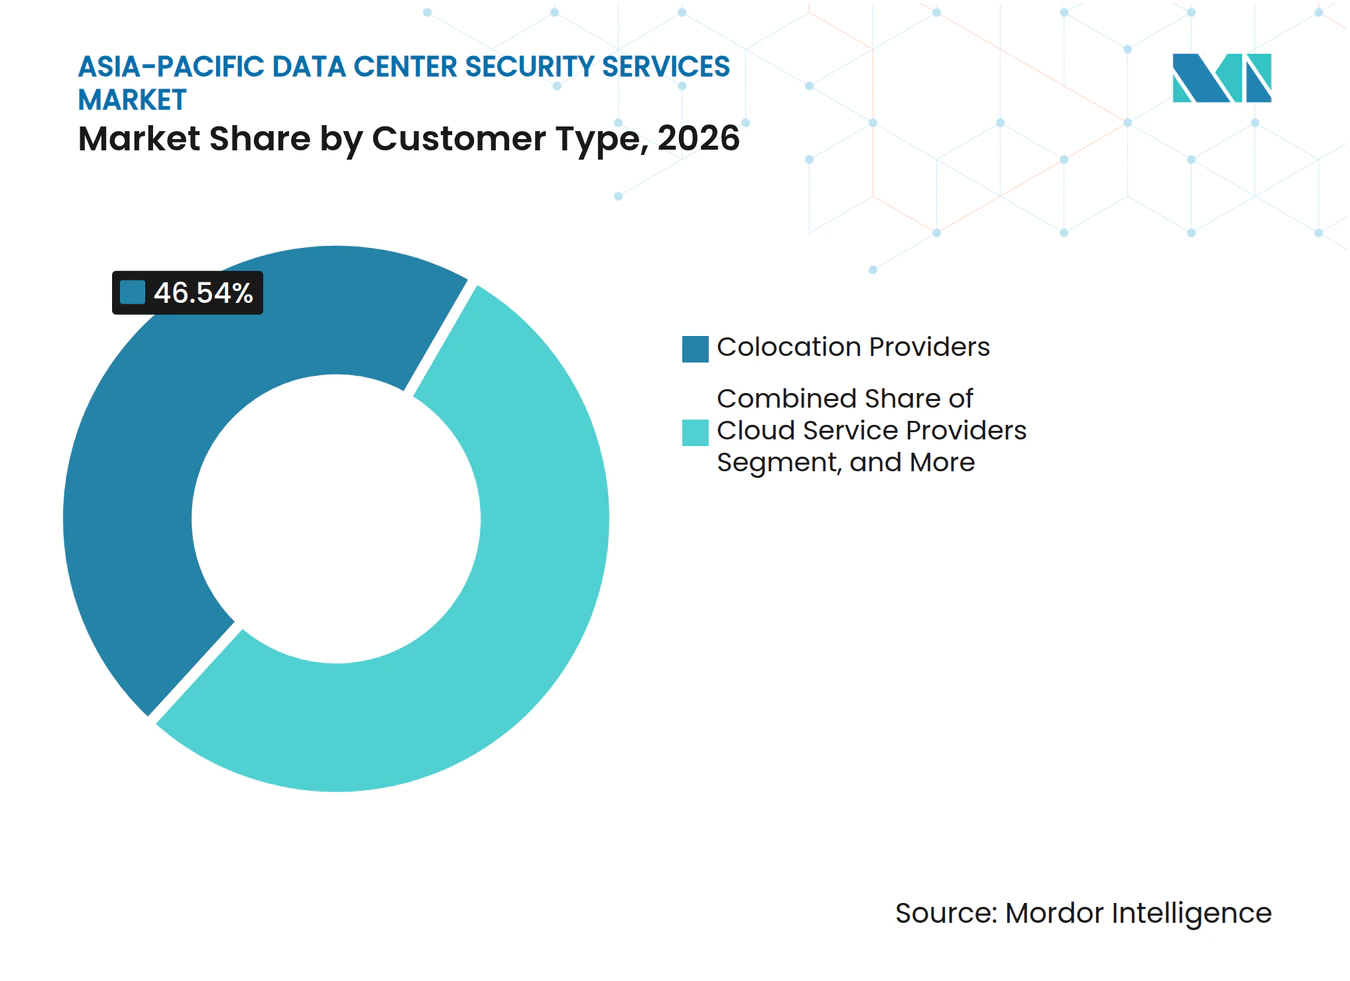
A Demanda de Colocation Sustenta o Volume Enquanto os Provedores de Nuvem Expandem Mais RapidamenteOs provedores de colocation representaram 46,54% do tamanho do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026. As instalações multilocatárias precisam de credenciais configuráveis, registros de visitantes e direitos de acesso para clientes separados. Seu modelo de segurança deve equilibrar a proteção comum do site com controles que preservem a separação dos locatários. Os provedores de serviços em nuvem têm projeção de expansão a um CAGR de 18,59% até 2032. Suas instalações precisam cada vez mais de eventos de acesso físico, dados de anomalias térmicas, alertas de rede e documentação de resposta em um único sistema analítico que possa suportar investigações rápidas.
Os operadores de data centers empresariais e de borda formam um grupo de clientes separado que inclui organizações de serviços financeiros, governo e saúde. Essas entidades podem construir nós de borda soberanos para atender às necessidades de residência de dados, suportar cargas de trabalho sensíveis à latência, manter serviços críticos mais próximos dos usuários e manter o controle sobre informações regulamentadas. Equipes internas menores podem tornar os acordos de serviços gerenciados totalmente terceirizados a opção prática, pois esses acordos oferecem pessoal treinado, caminhos formais de escalonamento, relatórios de conformidade recorrentes e monitoramento contínuo sem uma grande estrutura interna. A expansão do Centro de Defesa Cibernética da NTT DATA em dezembro de 2025 na Índia fornece um modelo de entrega escalável para esse tipo de cliente.[4] O mercado de serviços de segurança para data centers na Ásia-Pacífico, portanto, tem oportunidades tanto em grandes campi de nuvem quanto em locais de borda dispersos. Os fornecedores devem adaptar os mesmos controles essenciais a clientes com recursos operacionais muito diferentes.

Por Tamanho do Data Center:
Os Sites Hyperscale Criam Requisitos de Segurança de Alto ValorAs instalações hyperscale detinham 41,64% do tamanho do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026 e têm projeção de expansão a um CAGR de 17,27% até 2032. Esta é a única categoria de tamanho que detém tanto a maior participação quanto a maior taxa de expansão projetada. As instalações que excedem 100 MW requerem proteção em camadas em torno do perímetro, edifício, sala de dados e rack, com regras claras para acesso de contratados, entrega de equipamentos e escalonamento de incidentes. Elas também exigem que as informações de acesso físico funcionem junto com a telemetria de rede, alarmes ambientais, status de equipamentos e fluxos de trabalho de resposta que forneçam uma visão completa de um evento. Essas necessidades estabelecem um alto limiar de qualificação para os fornecedores.
Os pequenos data centers e nós de borda soberanos adicionam demanda em locais que anteriormente dependiam de capacidade de nuvem centralizada. O Vietnã e a Indonésia são exemplos relevantes porque os requisitos de dados localizados incentivam a infraestrutura local. Os requisitos Tier IV e ISO/IEC 27001 podem limitar a elegibilidade a provedores com capacidades de auditoria e certificação, procedimentos formais de incidentes, controles de acesso documentados e experiência em trabalhar com operações de instalações críticas. Isso favorece integradores estabelecidos com cobertura de entrega regional, ao mesmo tempo em que oferece oportunidades a provedores locais especializados onde podem oferecer pessoal certificado e suporte confiável a um custo operacional menor. Ao mesmo tempo, os sites menores precisam de serviços flexíveis que não dependam de uma grande força de guarda permanente. O setor de serviços de segurança para data centers na Ásia-Pacífico, portanto, precisa de fornecedores que possam atender tanto a campi hyperscale concentrados quanto a portfólios de borda distribuídos.
Análise Geográfica
China
A China representou 37,64% da participação do mercado de serviços de segurança para data centers na Ásia-Pacífico em 2026. Sua liderança reflete a grande infraestrutura de data centers, um conjunto de requisitos de conformidade local em camadas e um ambiente operacional onde a documentação é central para a supervisão de infraestrutura crítica. O aviso do Ministério da Indústria e Tecnologia da Informação de 2025 exige que os operadores de IDC implementem salvaguardas físicas, controles de acesso, classificação de dados e resposta estruturada a incidentes. Os contratos devem, portanto, acomodar práticas de auditoria e documentação específicas da China, incluindo como o acesso de pessoal, salvaguardas de instalações, tratamento de incidentes e responsabilidades de dados de clientes são registrados e revisados. Os provedores domésticos têm vantagem onde a familiaridade regulatória profunda é um requisito de compra.
Índia
A Índia tem projeção de expansão a um CAGR de 19,86% até 2032, a taxa mais rápida em nível de país no mercado de serviços de segurança para data centers na Ásia-Pacífico. Os compromissos de investimento em data centers anunciados superaram 180 bilhões de USD até setembro de 2026. O aumento da capacidade do país eleva o custo potencial de lacunas de segurança em novas instalações, pois os operadores devem estabelecer procedimentos confiáveis enquanto a capacidade, as cargas de trabalho dos clientes, as necessidades dos locatários e as expectativas de conformidade se expandem. A NTT DATA estabeleceu Centros de Defesa Cibernética em Bengaluru, Hyderabad, Noida e Mumbai em 2025. O Godrej Enterprises Group também recebeu um mandato em 2026 para implantar gerenciamento de chaves na plataforma Genetec Security Center em várias instalações de data centers na Índia.
Restante da Ásia-Pacífico
Singapura continua sendo um hub regional importante para operadores que gerenciam atividades transfronteiriças, monitoramento regional e prestação de serviços compartilhados para instalações em todo o Sudeste Asiático. O sistema nacional de certificação planejado pelo Japão criará um requisito de revisão de segurança para instalações que atendem a setores regulamentados, enquanto sua lacuna de competências em cibersegurança sustenta a adoção terceirizada de serviços de centro de operações de segurança. O Vietnã e a Indonésia criam demanda orientada pela conformidade à medida que os requisitos de dados locais se expandem, enquanto a Austrália e a Coreia do Sul permanecem mercados premium para plataformas integradas alinhadas às práticas da ISO/IEC 27001. Em conjunto, esses países oferecem ao mercado de serviços de segurança para data centers na Ásia-Pacífico uma base de demanda variada que requer conformidade localizada, monitoramento regional e padrões de serviço consistentes.
Cenário Competitivo
Concentração do Mercado
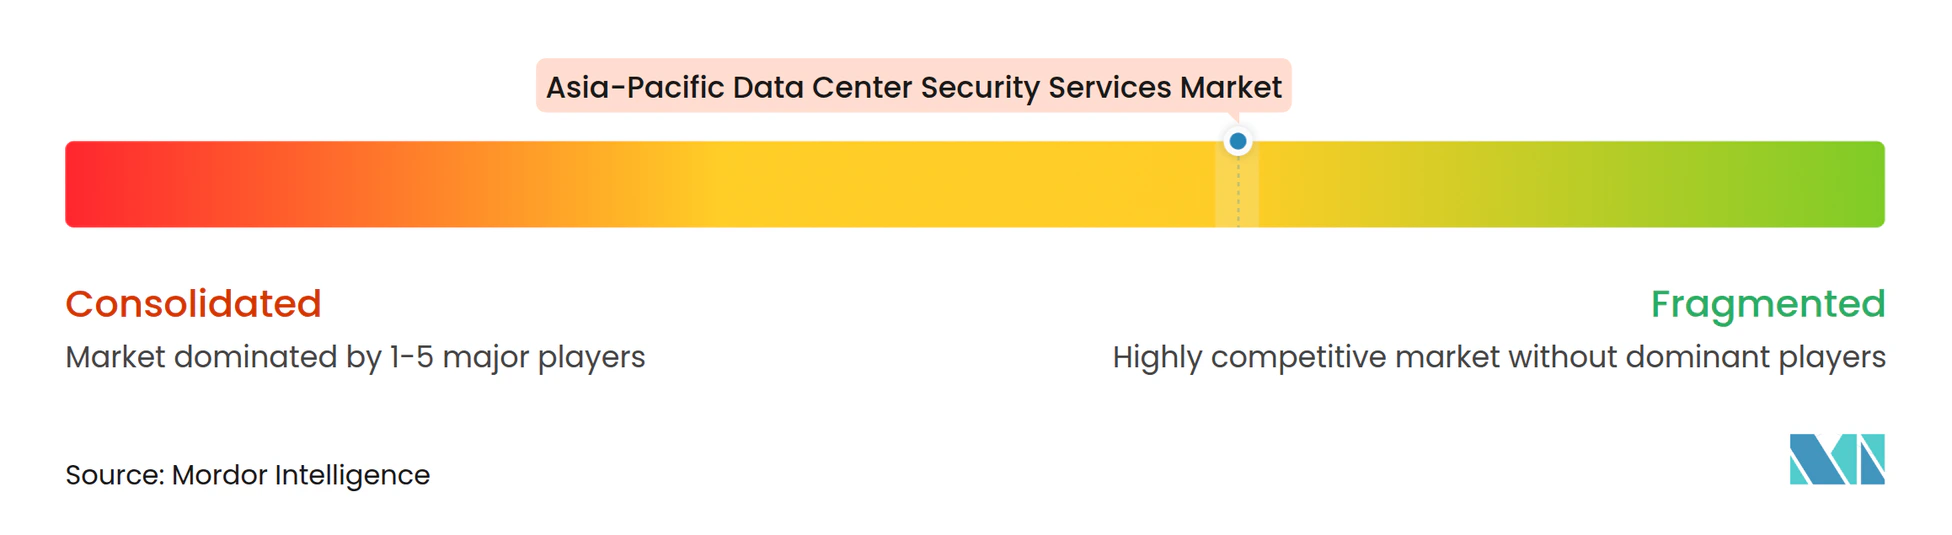
O mercado de serviços de segurança para data centers na Ásia-Pacífico é moderadamente fragmentado porque integradores globais, fornecedores de cibersegurança e especialistas regionais atendem a diferentes partes da cadeia de valor. A Securitas Technology, a Convergint Technologies e a Johnson Controls competem em segurança física integrada, entrega multissite, suporte de auditoria e capacidade de mobilizar equipes consistentes em vários mercados nacionais. A Palo Alto Networks, a Fortinet e a NTT DATA estendem as capacidades de centro de operações de segurança e plataforma para ambientes de data centers. A Suprema, a Genetec e a NEC detêm posições especializadas em biometria, software de segurança unificado e vigilância baseada em inteligência artificial. Nenhum fornecedor está posicionado como o principal provedor em todas as categorias de serviços de segurança e países, uma vez que as regras locais, as escolhas de tecnologia, os tipos de instalações e a disponibilidade de pessoal diferem amplamente em toda a região.
A Securitas lançou seu Grupo Global de Clientes de Data Centers em julho de 2025 para padronizar programas de segurança integrados com tecnologia em 570 instalações em 36 países. A Palo Alto Networks introduziu a disponibilidade local do Prisma AIRS em Singapura em março de 2026 e no Japão em junho de 2026, atendendo às necessidades de residência de dados para implantações de segurança de inteligência artificial. A Fortinet anunciou sua estrutura Secure AI Data Center em novembro de 2025, combinando uma plataforma de firewall de alta capacidade com segurança de infraestrutura de inteligência artificial. Essas ações mostram como os fornecedores estão conectando a proteção de instalações com capacidades de nuvem, rede e centro de operações de segurança, ao mesmo tempo em que buscam atender às necessidades locais de residência de dados e aos requisitos operacionais específicos de ambientes densos de inteligência artificial. O mercado de serviços de segurança para data centers na Ásia-Pacífico recompensa os fornecedores que conseguem integrar essas capacidades sem tornar o modelo operacional difícil para o cliente.
Os fornecedores regionais têm papéis duradouros onde idioma, regras nacionais, relacionamentos com o setor público e redes de entrega estabelecidas são centrais para as decisões de contrato. A NTT DATA combina experiência em conformidade local com serviços de centro de operações de segurança assistidos por inteligência artificial na Índia. A Suprema, a Genetec e a NEC têm posições defensáveis onde suas plataformas devem se conectar com padrões de certificação regionais. Os operadores empresariais de médio porte e de borda permanecem uma abertura para provedores regionais de serviços de segurança gerenciados. Esses clientes precisam de acordos baseados em resultados, mas podem não precisar do modelo totalmente agrupado oferecido pelos maiores integradores, criando espaço para provedores que combinam parcerias tecnológicas estabelecidas com equipes de serviço locais e preços transparentes.
Líderes do Setor de Serviços de Segurança para Data Centers na Ásia-Pacífico
-
Axis Communications AB
-
Zhejiang Dahua Technology Co., Ltd.
-
Securitas Technology
-
Bosch Sicherheitssysteme GmbH
-
Johnson Controls International
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços de Segurança para Data Centers na Ásia-Pacífico Empresas cobertas neste relatório
- Axis Communications AB
- Zhejiang Dahua Technology Co., Ltd.
- Securitas Technology
- Bosch Sicherheitssysteme GmbH
- Johnson Controls International
- Honeywell International Inc.
- Schneider Electric SE
- Convergint Technologies LLC
- ASSA ABLOY AB
- Cisco Systems, Inc.
- ABB Ltd
- International Business Machines Corporation
- Hewlett Packard Enterprise Development LP
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- NEC Corporation
- NTT DATA Corporation
- Suprema Inc.
- Genetec Inc.
- Huawei Technologies Co., Ltd.
Desenvolvimentos industriais recentes em Mercado de Serviços de Segurança para Data Centers na Ásia-Pacífico
- Outubro de 2026: O MIC e o METI do Japão anunciaram um sistema nacional de certificação para data centers e serviços em nuvem, com vigência a partir do ano fiscal de 2027, exigindo que as instalações que atendem a finanças e saúde passem por triagem de segurança sobre gestão de riscos e aquisição de equipamentos. A iniciativa expande o mercado de serviços de auditoria de conformidade e foi projetada para excluir estruturalmente infraestruturas vinculadas a entidades de risco geopolítico.
- Agosto de 2026: A Administração do Ciberespaço da China, o MIIT e o Ministério da Segurança Pública promulgaram conjuntamente as Medidas para Avaliação de Riscos de Segurança de Dados de Rede, com vigência a partir de 20 de agosto de 2026, institucionalizando avaliações de risco anuais obrigatórias para todos os processadores de dados importantes e operadores de IDC. Isso expande diretamente o escopo faturável recorrente dos serviços de avaliação de riscos de segurança e consultoria em todo o setor de data centers da China.
- Agosto de 2026: O Godrej Enterprises Group ganhou um mandato da Yotta e da NTT Data Center para implantar uma solução integrada de gerenciamento de chaves na plataforma Genetec Security Center em várias instalações de data centers na Índia, com meta de INR 500 milhões (USD 6 milhões) em receita de segurança para data centers ao longo de 2 anos.
- Abril de 2026: O Ministério das Comunicações e Tecnologia da Informação da Indonésia e a OJK emitiram regras finais de localização de dados para serviços financeiros e operações em nuvem, exigindo o armazenamento primário de dados de transações de clientes e dados financeiros em território indonésio. Isso obriga todos os operadores de data centers regulamentados a manter infraestrutura de segurança e conformidade doméstica no local.
Escopo do Relatório do Mercado de Serviços de Segurança para Data Centers na Ásia-Pacífico
O mercado de serviços de segurança para data centers na Ásia-Pacífico inclui receitas de serviços de segurança implantados em data centers na China, Japão, Índia, Singapura, Austrália e outros países da Ásia-Pacífico. A rápida expansão de data centers hyperscale e colocation, o investimento em infraestrutura de inteligência artificial, o crescimento de data centers de borda e a crescente exposição a ameaças ciberfísicas são os principais impulsionadores do mercado.
O Relatório do Mercado de Serviços de Segurança para Data Centers na Ásia-Pacífico é Segmentado por Tipo de Serviço (Vigilância Armada e Segurança Física, Monitoramento Remoto e Vigilância, Serviços de Centro de Operações de Segurança, Avaliação de Riscos de Segurança e Consultoria, Serviços de Controle de Acesso e Gerenciamento de Visitantes, e Manutenção e Suporte de Sistemas de Segurança), Modelo de Prestação de Serviços (Serviços de Segurança no Local, Serviços de Segurança Remotos e Centralizados, e Serviços de Segurança Híbridos), Tipo de Contrato (Contratos Dedicados por Site, Contratos Multissite e Regionais, Contratos de Serviços de Segurança Integrados, e Acordos de Serviços Gerenciados), Tipo de Cliente (Provedores de Colocation, Provedores de Serviços em Nuvem (CSPs), e Operadores de Data Centers Empresariais e de Borda), Tamanho do Data Center (Pequeno, Médio, Grande e Hyperscale) e País (China, Japão, Índia, Singapura e Restante da Ásia-Pacífico). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Vigilância Armada e Segurança Física |
| Monitoramento Remoto e Vigilância |
| Serviços de Centro de Operações de Segurança |
| Avaliação de Riscos de Segurança e Consultoria |
| Serviços de Controle de Acesso e Gerenciamento de Visitantes |
| Manutenção e Suporte de Sistemas de Segurança |
| Serviços de Segurança no Local |
| Serviços de Segurança Remotos e Centralizados |
| Serviços de Segurança Híbridos |
| Contratos Dedicados por Site |
| Contratos Multissite e Regionais |
| Contratos de Serviços de Segurança Integrados |
| Acordos de Serviços Gerenciados |
| Provedores de Colocation |
| Provedores de Serviços em Nuvem (CSPs) |
| Operadores de Data Centers Empresariais e de Borda |
| Pequeno |
| Médio |
| Grande |
| Hyperscale |
| China |
| Japão |
| Índia |
| Singapura |
| Restante da Ásia-Pacífico |
| Por Tipo de Serviço | Vigilância Armada e Segurança Física |
| Monitoramento Remoto e Vigilância | |
| Serviços de Centro de Operações de Segurança | |
| Avaliação de Riscos de Segurança e Consultoria | |
| Serviços de Controle de Acesso e Gerenciamento de Visitantes | |
| Manutenção e Suporte de Sistemas de Segurança | |
| Por Modelo de Prestação de Serviços | Serviços de Segurança no Local |
| Serviços de Segurança Remotos e Centralizados | |
| Serviços de Segurança Híbridos | |
| Por Tipo de Contrato | Contratos Dedicados por Site |
| Contratos Multissite e Regionais | |
| Contratos de Serviços de Segurança Integrados | |
| Acordos de Serviços Gerenciados | |
| Por Tipo de Cliente | Provedores de Colocation |
| Provedores de Serviços em Nuvem (CSPs) | |
| Operadores de Data Centers Empresariais e de Borda | |
| Por Tamanho do Data Center | Pequeno |
| Médio | |
| Grande | |
| Hyperscale | |
| Por País | China |
| Japão | |
| Índia | |
| Singapura | |
| Restante da Ásia-Pacífico |
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de segurança para data centers na Ásia-Pacífico?
O tamanho do mercado de serviços de segurança para data centers na Ásia-Pacífico foi avaliado em 1,24 bilhões de USD em 2026 e estima-se que cresça de 1,44 bilhões de USD em 2027 para atingir 3,02 bilhões de USD até 2032, a um CAGR de 15,97% durante o período de previsão (2027-2032).
Qual tipo de serviço lidera a demanda nos data centers da Ásia-Pacífico?
A vigilância armada e a segurança física lideram com 29,71% em 2026 porque as instalações críticas ainda precisam de acesso físico controlado. Os serviços de centro de operações de segurança têm a expansão projetada mais rápida, a um CAGR de 16,26%, à medida que os operadores integram vigilância, acesso e alertas de rede em fluxos de trabalho conectados.
Por que os acordos de segurança gerenciados estão se tornando mais importantes para os operadores de data centers?
Eles oferecem aos operadores níveis de serviço definidos e visibilidade de custos recorrentes, ao mesmo tempo em que permitem que provedores especializados gerenciem monitoramento contínuo, documentação de incidentes e talentos especializados limitados em mais de um site.
Qual país tem a expansão projetada mais rápida na Ásia-Pacífico?
A Índia tem projeção de expansão a um CAGR de 19,86% até 2032. Os compromissos de investimento em data centers anunciados superaram 180 bilhões de USD até setembro de 2026, e os requisitos de localização aumentam a necessidade de controles de segurança documentados.
Como as regras de localização de dados afetam a demanda por serviços de segurança?
Elas aumentam a necessidade de controles de acesso locais, registros de auditoria, avaliação de riscos, suporte à conformidade e evidências de que os dados sensíveis e o acesso às instalações são tratados de acordo com os requisitos específicos de cada país.
Qual é o papel dos modelos híbridos na proteção de data centers?
Os modelos híbridos combinam monitoramento centralizado com inspeções no local, ajudando os operadores a cobrir instalações distribuídas sem depender apenas de equipes de guarda permanentes. Eles são relevantes quando uma instalação precisa de procedimentos de acesso auditáveis, mas não consegue justificar pessoal presencial integral 24 horas.