
Marktgröße und Marktanteile für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Prognosedatenzeitraum | 2027 - 2032 |
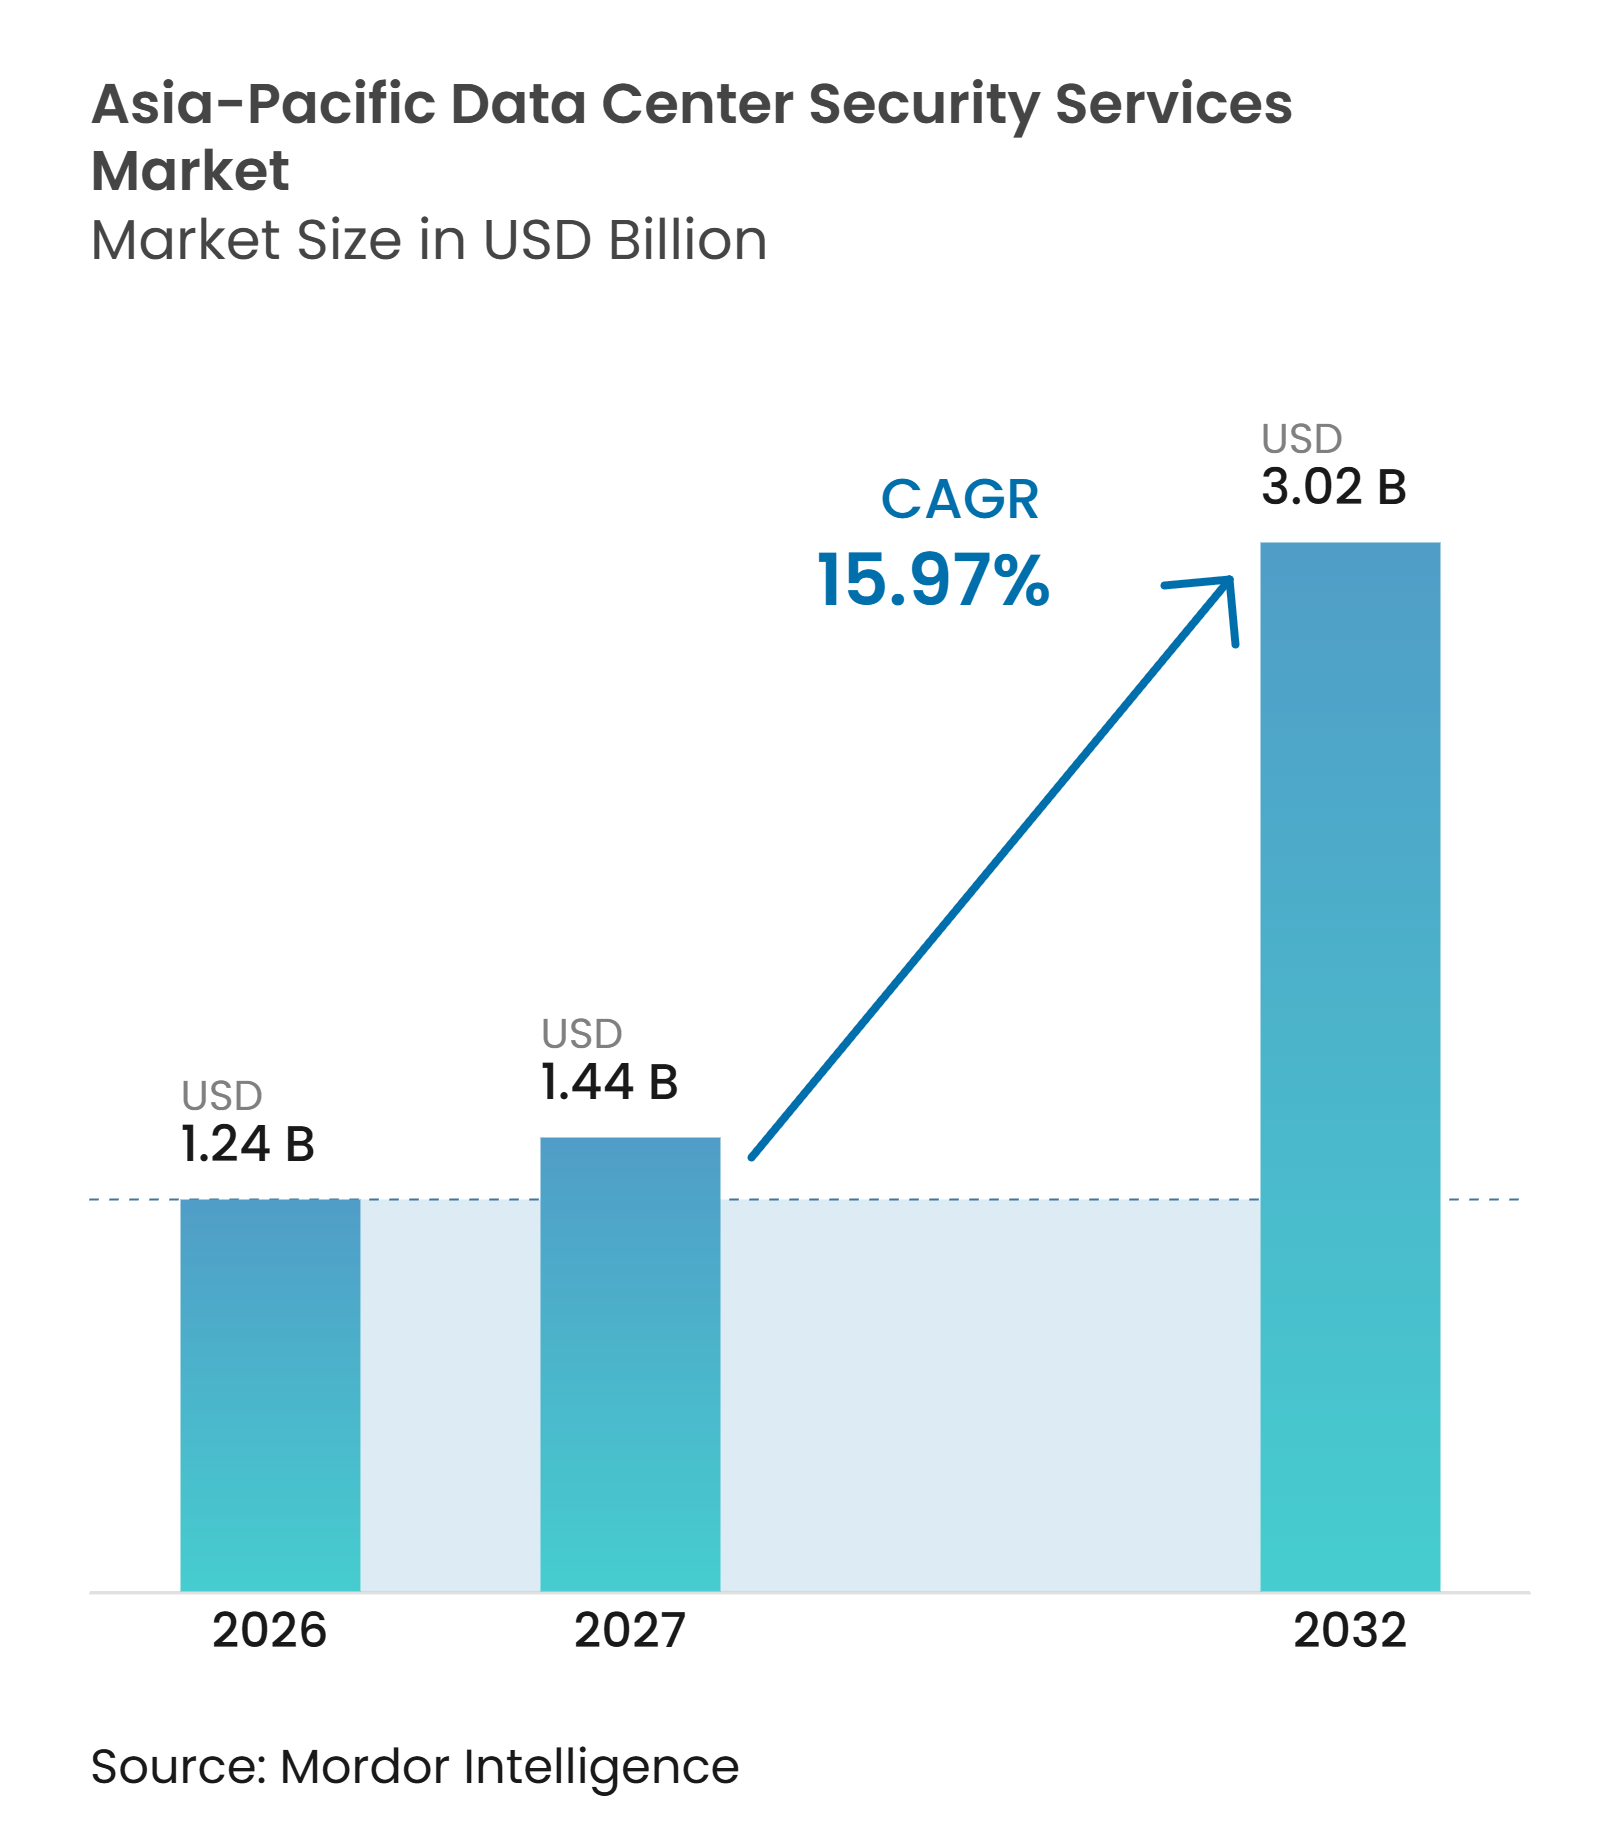
| Marktgröße im Basisjahr (2026) | 1.24 Milliarden US-Dollar |
| Marktgröße (2027) | 1.44 Milliarden US-Dollar |
| Marktgröße (2032) | 3.02 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.97 % |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum von Mordor Intelligence
Die Marktgröße für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum wurde im Jahr 2026 auf 1,24 Milliarden USD geschätzt und soll von 1,44 Milliarden USD im Jahr 2027 auf 3,02 Milliarden USD bis 2032 wachsen, bei einem CAGR von 15,97 % während des Prognosezeitraums (2027–2032). Eine rekordverdächtige Entwicklungspipeline erhöht die Anzahl der Einrichtungen, die vor Aufnahme des Betriebs einer Sicherheitsplanung bedürfen. Datenlokalisierungsvorschriften in China, Indien, Vietnam und Indonesien machen dokumentierte physische Kontrollen und wiederkehrende Audits für Betreiber immer wichtiger. KI-Workloads erhöhen zudem den Bedarf, Zugriffsereignisse, Umgebungsüberwachung und Netzwerkwarnungen in dasselbe Betriebsmodell zu integrieren. Anbieter, die mehrere Standorte mit einheitlichen Serviceniveaus unterstützen können, sind besser positioniert, um regionale Verträge zu gewinnen. Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum entwickelt sich daher in Richtung verwalteter, hybrider Sicherheitsmodelle, die automatisierte Überwachung mit zertifiziertem Vor-Ort-Support kombinieren.
Wichtigste Erkenntnisse des Berichts
- Nach Dienstleistungsart hielt Bewachung und physische Sicherheit im Jahr 2026 einen Marktanteil von 29,71 % am Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum, während Security-Operations-Center-Dienste bis 2032 voraussichtlich mit einem CAGR von 16,26 % wachsen werden.
- Nach Dienstleistungserbringungsmodell entfielen im Jahr 2026 44,28 % auf Vor-Ort-Sicherheitsdienste, während Remote- und zentralisierte Sicherheitsdienste bis 2032 voraussichtlich mit einem CAGR von 16,92 % wachsen werden.
- Nach Vertragsart hielten standortbezogene Einzelverträge im Jahr 2026 einen Anteil von 38,74 %, während Managed-Service-Vereinbarungen bis 2032 voraussichtlich mit einem CAGR von 17,36 % wachsen werden.
- Nach Kundentyp entfielen im Jahr 2026 46,54 % auf Colocation-Anbieter, während Cloud-Dienstanbieter bis 2032 voraussichtlich mit einem CAGR von 18,59 % wachsen werden.
- Nach Rechenzentrumsgrößen entfielen im Jahr 2026 41,64 % auf Hyperscale-Einrichtungen, die bis 2032 voraussichtlich mit einem CAGR von 17,27 % wachsen werden.
- Nach Geografie hielt China im Jahr 2026 einen Anteil von 37,64 % am Umsatz des Marktes für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum, während Indien bis 2032 voraussichtlich mit einem CAGR von 19,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Ausbau von Hyperscale- und Colocation-Kapazitäten | +3.5% | Global, angeführt von China, Indien, Malaysia, Singapur | Kurzfristig (≤ 2 Jahre) |
| Datenwachstum durch Cloud, KI und 5G | +3.2% | Global, konzentriert in Hyperscale-Hubs im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende cyber-physische Angriffsfläche | +2.8% | Global, asiatisch-pazifischer Raum als Region mit hoher Angriffshäufigkeit | Mittelfristig (2–4 Jahre) |
| Strengere Datensouveränitäts- und Vorschriften für kritische Infrastrukturen | +2.5% | China, Indien, Vietnam, Indonesien, Singapur | Mittelfristig (2–4 Jahre) |
| Einführung von KI-gestützter Videoanalyse und biometrischer Zugangskontrolle | +2.1% | Kernbereich asiatisch-pazifischer Raum, Ausweitung auf Südostasien und Indien | Mittelfristig (2–4 Jahre) |
| Proliferation von Unterseekabeln und Edge-Standorten | +1.5% | Indo-Pazifik, mit Japan, Singapur und Australien als Knotenpunkten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausbau von Hyperscale- und Colocation-Kapazitäten
Der Bau von Rechenzentren im asiatisch-pazifischen Raum erhöht den Bedarf an Sicherheitsdienstleistungen gleichzeitig mit der Planung und Ausstattung der Einrichtungen. Die regionale Entwicklungspipeline erreichte im ersten Halbjahr 2026 26,5 GW, darunter 4,8 GW im aktiven Bau sowie eine Vielzahl von Projekten in der Planungs- und Ausbauphase. Betreiber beschaffen zunehmend standortübergreifende Sicherheitsabdeckung, bevor ein Standort eröffnet wird, anstatt später einen separaten lokalen Servicevertrag abzuschließen, nachdem betriebliche Risiken und Kundenanforderungen bereits feststehen. Dieser Ansatz begünstigt Anbieter, die dieselben Zugangs-, Reaktions- und Auditverfahren über mehrere Rechtsordnungen hinweg anwenden können. Colocation-Anbieter hielten im Jahr 2026 46,54 % der Kundennachfrage, da Mehrmandanten-Standorte detaillierte Berechtigungsnachweise und Besucherkontrollen erfordern. Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum profitiert von diesem Wandel, da Sicherheit Teil eines Einrichtungsstartplans wird und nicht mehr ein nachträglicher Betriebseinkauf.
Datenwachstum durch Cloud, KI und 5G
KI-Workloads verändern das physische und digitale Risikoprofil von Rechenzentren in der gesamten Region, da dichte Computersysteme Betriebstechnologie, Stromversorgungssysteme und kontrollierten Zugang in dasselbe Risikoumfeld bringen. Dichte Rechenumgebungen erfordern eine engere Überwachung der Stromverteilung, Kühlgeräte, Zugriffsaktivitäten und Netzwerkereignisse. Security-Operations-Center-Tools können diese Eingaben in einen einzigen Prozess integrieren, die Lücke zwischen einer Anomalie und einer Reaktionsentscheidung verringern und Betreibern gleichzeitig eine klarere Aufzeichnung darüber geben, wie ein Ereignis behandelt wurde. Cloud-Dienstanbieter sollen bis 2032 mit einem CAGR von 18,59 % wachsen, was die Nachfrage nach Diensten unterstützt, die Zugriffsprotokolle mit operativer Telemetrie integrieren. Automatisierte Alarmtriage kann auch knappe Analysekapazitäten auf Vorfälle lenken, die eine menschliche Überprüfung erfordern. Diese Betriebsanforderungen treiben den Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum in Richtung ergebnisorientierter Managed-Service-Vereinbarungen.
Zunehmende cyber-physische Angriffsfläche
Physische und digitale Bedrohungen schaffen nun verbundene Risiken für Rechenzentrumsbetreiber. INTERPOL verzeichnete im Jahr 2024 mehr als 6,5 Milliarden Cyber-Bedrohungen in Asien und dem Südpazifik, was das Ausmaß der regionalen Bedrohungslandschaft verdeutlicht.[1] Der Ransomware-Angriff im Jahr 2024 auf das Nationale Datenzentrum Indonesiens störte mehr als 280 Regierungsdienste und zeigte, wie ein Infrastrukturvorfall den öffentlichen Betrieb beeinträchtigen kann. Große Einrichtungen sind auch Perimeter-Risiken ausgesetzt, die mehrere Verfügbarkeitszonen gleichzeitig betreffen können. Betreiber reagieren darauf, indem sie Zugriffsprotokolle, Überwachung und Netzwerkmonitoring verknüpfen, anstatt sie als separate Funktionen zu behandeln. Dies schafft Nachfrage nach Security-Operations-Center-Diensten und integrierten Reaktionsverfahren innerhalb des Marktes für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum.
Strengere Datensouveränitäts- und Vorschriften für kritische Infrastrukturen
Datenlokalisierungs- und Vorschriften für kritische Infrastrukturen machen überprüfbare Sicherheitskontrollen zu einer wiederkehrenden Betriebsanforderung. Das chinesische Ministerium für Industrie und Informationstechnologie verpflichtete IDC-Betreiber im Jahr 2025, physische Maschinensicherheitsvorkehrungen, Zugriffskontrollen, Datenklassifizierung und Reaktionsfähigkeiten bei Vorfällen zu stärken.[2] Diese Verpflichtungen erhöhen den Bedarf an Auditaufzeichnungen, spezialisierter Bewertungsunterstützung und dem Nachweis, dass Zugangs-, Vorfalls- und Datenverarbeitungsverfahren konsequent eingehalten wurden. Indiens Investitionspipeline für Rechenzentren überstieg bis September 2026 angekündigte Verpflichtungen von 180 Milliarden USD, was die Anzahl der Einrichtungen erhöht, die lokalen Compliance-Anforderungen unterliegen. Vietnam und Indonesien erweitern ebenfalls lokale Daten- und Infrastrukturanforderungen, die länderspezifische Compliance-Bedürfnisse schaffen. Die Branche der Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum profitiert, wenn Lieferanten Betriebsverfahren an jeden nationalen Rahmen anpassen können.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Hohe Anfangsinvestitions- und Nachrüstungskosten | -2.2% | Global, am stärksten in veralteten Einrichtungen in Japan und Australien | Kurzfristig (≤ 2 Jahre) |
| Mangel an Sicherheitsingenieuren und SOC-Fachkräften | -1.8% | Gesamter asiatisch-pazifischer Raum, am stärksten in Japan, Südostasien und den Wachstumsmärkten Indiens | Mittelfristig (2–4 Jahre) |
| Fragmentierte nationale Compliance-Anforderungen | -1.6% | Kernbereich asiatisch-pazifischer Raum, mit Auswirkungen auf grenzüberschreitende Betreiber | Mittelfristig (2–4 Jahre) |
| Vertrauen der Käufer und Haftungsbedenken bei autonomen Sicherheitsmaßnahmen | -1.0% | Global, Unternehmenssegment im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Anfangsinvestitions- und Nachrüstungskosten
Moderne Sicherheitsplattformen können kostspielig sein, wenn sie in vor 2020 gebauten Rechenzentren nachgerüstet werden. Ältere Standorte in Japan, Südkorea und Australien verwenden häufig proprietäre Gebäudemanagementsysteme, die benutzerdefinierte Middleware, sorgfältige Tests und eine enge Koordination zwischen Einrichtungs- und Sicherheitsteams erfordern. Engineering und Lizenzierung können 30–40 % des Wertes eines Nachrüstungsvertrags ausmachen. Jedes Projekt kann daher einen längeren Verkaufszyklus haben als eine vergleichbare Neuinstallation. Das Fehlen eines einheitlichen Standards für die Interoperabilität physischer Sicherheit in der Region macht viele Nachrüstungen zu individuellen Engineering-Projekten. Vorintegrierte Plattformen mit standardisierten Programmierschnittstellen können diese Belastung reduzieren und die Position eines Anbieters im Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum stärken.
Mangel an Sicherheitsingenieuren und SOC-Fachkräften
Das begrenzte Angebot an Sicherheitsingenieuren und Security-Operations-Center-Analysten schränkt die Dienstleistungserbringung an mehreren schnell wachsenden Standorten ein. Viele Betreiber haben Schwierigkeiten, Personal zu finden, das Videoanalysen konfigurieren, cyber-physische Ereignisse korrelieren und verschiedene nationale Compliance-Vorschriften interpretieren kann. Diese Lücke erhöht die Lieferkosten für personalintensive Anbieter, kann die Mobilisierung neuer Standorte verlangsamen und erschwert die Aufrechterhaltung einer einheitlichen Reaktionsqualität über ein regionales Portfolio hinweg. Sie macht auch ausgelagerte Überwachung attraktiver, bei der ein Anbieter spezialisierte Kapazitäten auf mehrere Kunden verteilen kann. NTT DATA startete im Dezember 2025 in Indien 4 autonome, KI-gestützte Cyber-Verteidigungszentren und schuf damit Kapazitäten für mehr als 800 Sicherheitsanalysten. Der Mangel unterstützt die Einführung von Managed Services, auch wenn er die Verfügbarkeit qualifizierten Personals im Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum einschränkt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungsart:
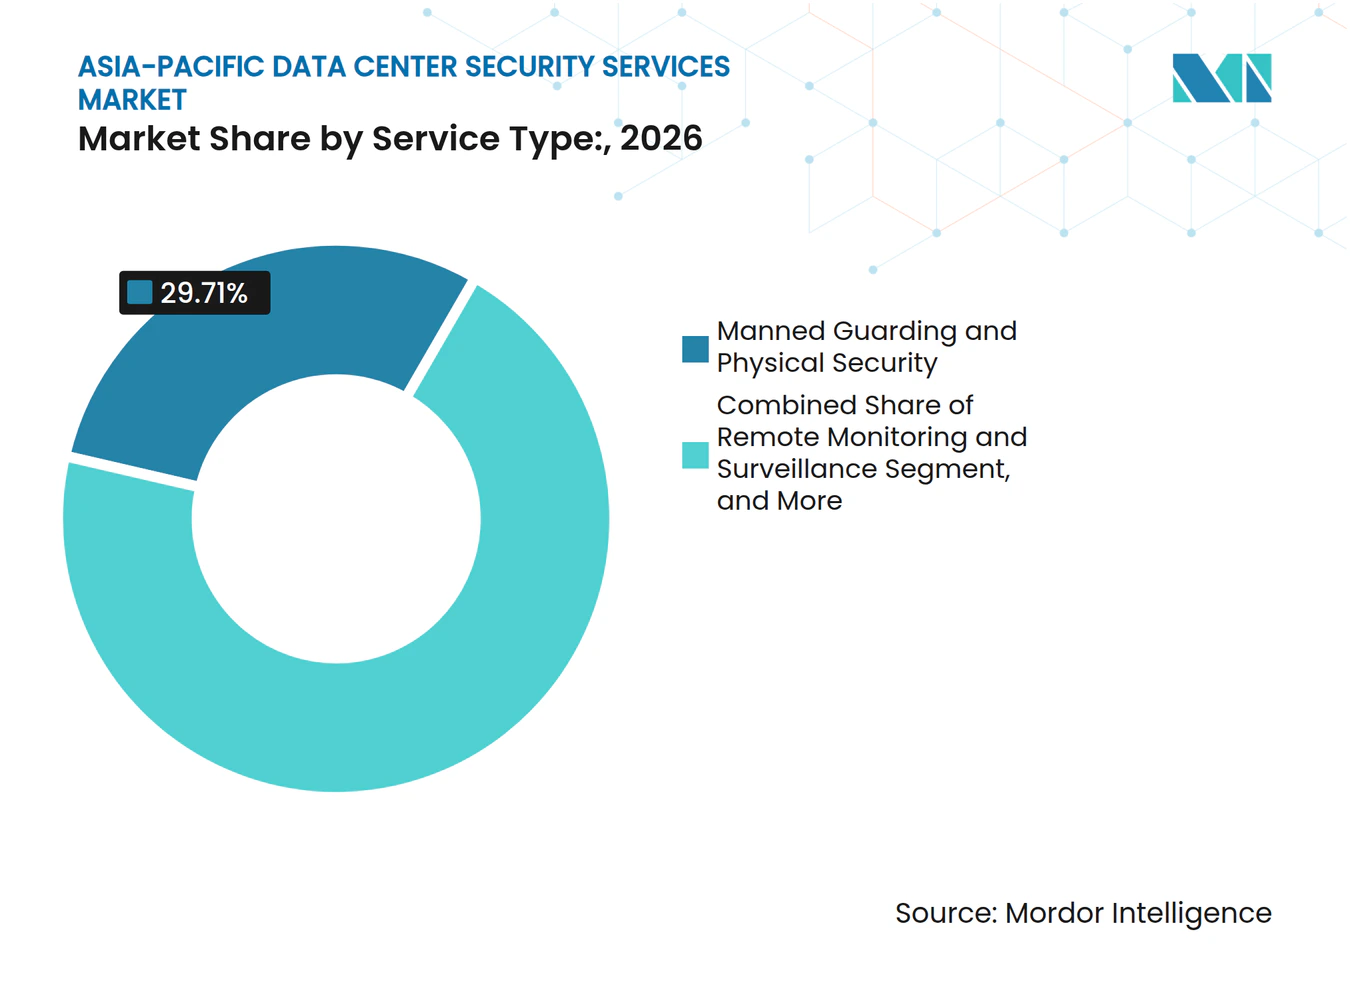
SOC-Dienste verlagern die Nachfrage über personalintensiven Schutz hinausBewachung und physische Sicherheit führten im Jahr 2026 mit einem Marktanteil von 29,71 % am Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum. Ihre Position spiegelt den Bedarf an dokumentierter physischer Zugangsverwaltung in Defense-in-Depth-Sicherheitsarchitekturen wider. China und Südostasien legen besonderen Wert auf zertifiziertes Personal an sensiblen Standorten. Security-Operations-Center-Dienste sollen bis 2032 mit einem CAGR von 16,26 % wachsen. Das Segment adressiert Abläufe, die Perimeterpersonal möglicherweise nicht erkennt, wie etwa eine Kompromittierung des Gebäudemanagementsystems vor einem versuchten physischen Einbruch.
Sicherheitsrisikobewertung und Beratung profitieren ebenfalls, wenn neue Vorschriften regelmäßige Überprüfungen von Datenkontrollen, physischen Schutzmaßnahmen, Zugangspraktiken, Vorfallsprozessen, Auftragnehmerverantwortlichkeiten und den zur Nachweisführung verwendeten Belegen erfordern. ISO/IEC 27001-Anforderungen für dokumentierte Reaktionsverfahren und Zugangskontrollaudits können Vertragsverlängerungen unterstützen. Zugangskontroll- und Besucherverwaltungsdienste speisen zunehmend Verhaltensanalysetools, die ungewöhnliche Bewegungen, wiederholte Zugriffsversuche und Aktivitäten außerhalb genehmigter Betriebsmuster identifizieren. Sicherheitssystemwartung und -support bieten wiederkehrende Aktivitäten, die größere Managed-Service-Programme unterstützen, einschließlich routinemäßiger Tests, Software-Updates, Gerätezustandsprüfungen und der zeitnahen Behebung von Fehlern, die den Einrichtungsschutz schwächen könnten. Genetec und Dataminr kündigten im September 2025 eine Zusammenarbeit an, die Echtzeit-Risikointelligenz in die Genetec Security Center-Plattform integrierte.[3] Die Vereinbarung zeigt, warum die Grenze zwischen Remote-Überwachung und Security-Operations-Center-Diensten im Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum zunehmend verschwimmt.



Nach Dienstleistungserbringungsmodell:
Hybride Dienste bauen auf Vor-Ort-Anforderungen aufVor-Ort-Sicherheitsdienste machten im Jahr 2026 44,28 % der Marktgröße für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum aus. Dieses Modell unterstützt Einrichtungen, die physische Schutzmaßnahmen und Aufzeichnungen benötigen, die bei einem Audit überprüft werden können. Vor-Ort-Teams bleiben auch dort wichtig, wo Einrichtungsvorschriften eine dokumentierte Verwahrkette für Personen und Ausrüstung erfordern, insbesondere bei Gerätelieferungen, Wartungsarbeiten, Besuchereinlass und Zugang zu eingeschränkten Datenhallenbereichen. Remote- und zentralisierte Sicherheitsdienste sollen bis 2032 mit einem CAGR von 16,92 % wachsen. Sekundäre Standorte wie Johor, Bangkok und Noida können regionale Überwachungszentren nutzen, wo lokale Fachkräfte begrenzt verfügbar sind.
Hybride Sicherheitsdienste sprechen Unternehmenseinrichtungen an, die keinen vollständigen 24-Stunden-Wachdienst unterhalten können, aber dennoch eine dokumentierte Aufsicht für sensible Räume, Ausrüstung, Auftragnehmer und Besucher benötigen. Sie kombinieren Remote-Video- und Alarmüberwachung mit geplanten Vor-Ort-Inspektionen und zertifizierten Reaktionen und helfen Betreibern, die Sichtbarkeit über kleinere Einrichtungen hinweg aufrechtzuerhalten, ohne jede Fachrolle an jedem Standort zu duplizieren. KI-gestützte Videoanalyse kann Tailgating, unbefugten Schrankzugang und ungewöhnliche Bewegungen nahezu in Echtzeit erkennen. Dies verringert die betriebliche Lücke zwischen hybriden und vollständig vor Ort tätigen Modellen, indem ein regionales Team Ereignisse überprüfen, lokale Maßnahmen einleiten und eine dokumentierte Aufzeichnung für Kunden- und Regulierungsüberprüfungen aufbewahren kann. Mit der Verbesserung dieser Systeme kann mehr Vertragswert in Richtung zentralisierter Überwachung verlagert werden. Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum wird voraussichtlich die Vor-Ort-Lieferung für Hochrisikobereiche beibehalten, während hybride Modelle zur Verwaltung der Abdeckung über größere Fußabdrücke hinweg eingesetzt werden.
Nach Vertragsart:
Managed-Vereinbarungen verändern das UmsatzmodellStandortbezogene Einzelverträge hielten im Jahr 2026 einen Anteil von 38,74 % am Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum. Einzelne Colocation- und Unternehmensstandorte in China und Japan nutzen häufig diese Beschaffungsstruktur. Die Vereinbarung gibt Betreibern direkte Kontrolle über lokale Anforderungen, Personal und Reaktionsverfahren. Managed-Service-Vereinbarungen sollen bis 2032 mit einem CAGR von 17,36 % wachsen. Betreiber schätzen wiederkehrende Kostentransparenz und Serviceniveaus, die an definierte Ergebnisse geknüpft sind, insbesondere wenn neue Kapazitäten schneller hinzugefügt werden, als interne Sicherheitsteams erweitert werden können.
Mehrstandort- und Regionalverträge werden relevanter, wo Hyperscale-Einrichtungen sich um Johor-Singapur und Mumbai-Pune konzentrieren. Diese Verträge belohnen Lieferanten, die einen gemeinsamen Betriebsstandard über mehrere Standorte hinweg aufrechterhalten können, einschließlich abgestimmter Personalprüfungen, Eskalationsverfahren, Berichtsformate, Zugriffsrichtlinien und Auditaufzeichnungen. Integrierte Serviceverträge können Bewachung, Videoüberwachung, Security-Operations-Center-Funktionen, Beratung, Systemwartung und Zugangsverwaltung unter einem gemeinsamen Servicerahmen und Verantwortlichkeitsmodell zusammenfassen. Sie haben hohe Vertragswerte, da der Austausch eines Elements das breitere Sicherheitsmodell stören, vertraute Arbeitsabläufe unterbrechen und einen Kunden dazu zwingen kann, verbundene Aufzeichnungen, Technologieeinstellungen und Serviceverantwortlichkeiten neu zu erstellen. Sobald Systeme, Personalverfahren und Auditaufzeichnungen verbunden sind, kann eine Neuausschreibung schwierig sein. Dies gibt integrierten Lieferanten eine stärkere Position im Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum.
Nach Kundentyp:
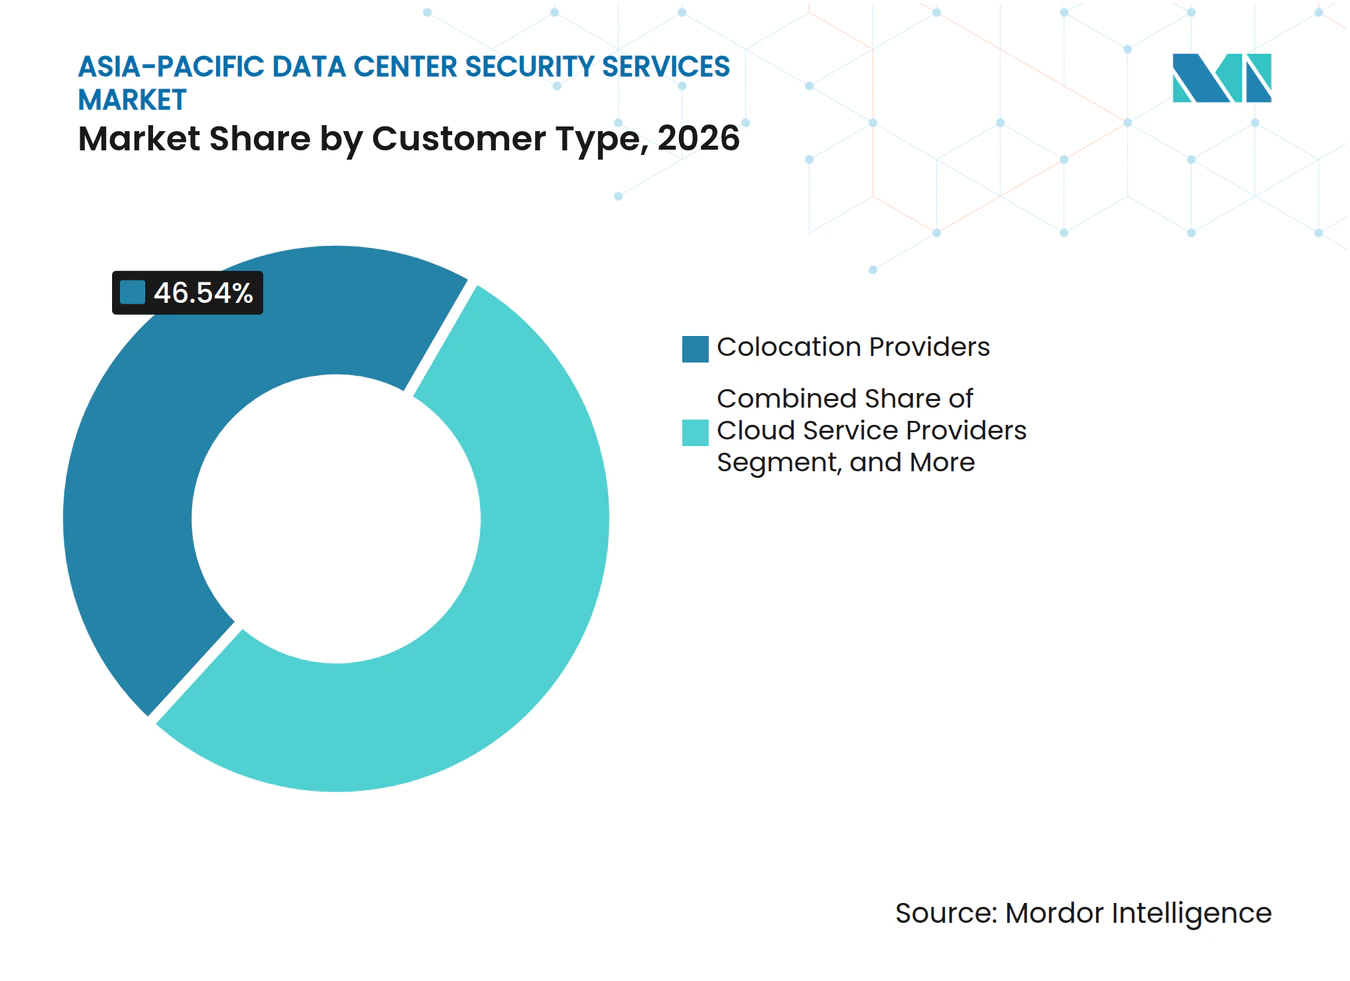
Colocation-Nachfrage unterstützt das Volumen, während Cloud-Anbieter schneller wachsenColocation-Anbieter machten im Jahr 2026 46,54 % der Marktgröße für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum aus. Mehrmandanten-Einrichtungen benötigen konfigurierbare Berechtigungsnachweise, Besucheraufzeichnungen und Zugriffsrechte für separate Kunden. Ihr Sicherheitsmodell muss den gemeinsamen Standortschutz mit Kontrollen in Einklang bringen, die die Mandantentrennung gewährleisten. Cloud-Dienstanbieter sollen bis 2032 mit einem CAGR von 18,59 % wachsen. Ihre Einrichtungen benötigen zunehmend physische Zugriffsereignisse, Wärmeanomaliedaten, Netzwerkwarnungen und Reaktionsdokumentation in einem einzigen Analysesystem, das schnelle Untersuchungen unterstützen kann.
Unternehmens- und Edge-Rechenzentrumsbetreiber bilden eine separate Kundengruppe, zu der Finanzdienstleistungen, Regierung und Gesundheitsorganisationen gehören. Diese Einrichtungen können souveräne Edge-Knoten aufbauen, um Datenspeicherungsanforderungen zu erfüllen, latenzempfindliche Workloads zu unterstützen, kritische Dienste näher an die Nutzer zu bringen und die Kontrolle über regulierte Informationen aufrechtzuerhalten. Kleinere interne Teams können vollständig ausgelagerte Managed-Service-Vereinbarungen zur praktischen Option machen, da diese Vereinbarungen geschultes Personal, formale Eskalationswege, wiederkehrende Compliance-Berichte und kontinuierliche Überwachung ohne einen großen internen Aufbau bieten. Die Erweiterung des Cyber-Verteidigungszentrums von NTT DATA im Dezember 2025 in Indien bietet ein skaliertes Liefermodell für diese Art von Kunden.[4] Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum bietet daher Chancen sowohl an großen Cloud-Campussen als auch an verteilten Edge-Standorten. Anbieter müssen dieselben Kernkontrollen an Kunden mit sehr unterschiedlichen Betriebsressourcen anpassen.

Nach Rechenzentrumsgrößen:
Hyperscale-Standorte schaffen hochwertige SicherheitsanforderungenHyperscale-Einrichtungen hielten im Jahr 2026 41,64 % der Marktgröße für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum und sollen bis 2032 mit einem CAGR von 17,27 % wachsen. Dies ist die einzige Größenkategorie, die sowohl den größten Anteil als auch die höchste prognostizierte Wachstumsrate aufweist. Einrichtungen mit mehr als 100 MW erfordern mehrschichtigen Schutz rund um Perimeter, Gebäude, Datenhalle und Rack, mit klaren Regeln für den Zugang von Auftragnehmern, Gerätelieferungen und Vorfallseskalation. Sie erfordern auch, dass physische Zugriffsinformationen neben Netzwerktelemetrie, Umgebungsalarmen, Gerätestatus und Reaktions-Workflows funktionieren, die einen vollständigen Überblick über ein Ereignis bieten. Diese Anforderungen setzen eine hohe Qualifikationsschwelle für Lieferanten.
Kleine Rechenzentren und souveräne Edge-Knoten erhöhen die Nachfrage an Standorten, die zuvor auf zentralisierte Cloud-Kapazitäten angewiesen waren. Vietnam und Indonesien sind relevante Beispiele, da lokalisierte Datenanforderungen lokale Infrastruktur fördern. Tier-IV- und ISO/IEC 27001-Anforderungen können die Berechtigung auf Anbieter mit Audit- und Zertifizierungsfähigkeiten, formalen Vorfallsverfahren, dokumentierten Zugriffskontrollen und Erfahrung in der Arbeit mit kritischen Einrichtungsbetrieben beschränken. Dies begünstigt etablierte Integratoren mit regionaler Lieferabdeckung, während spezialisierten lokalen Anbietern Möglichkeiten geboten werden, wo sie zertifiziertes Personal und zuverlässigen Support zu niedrigeren Betriebskosten anbieten können. Gleichzeitig benötigen kleinere Standorte flexible Dienste, die nicht auf eine große permanente Wachmannschaft angewiesen sind. Die Branche der Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum benötigt daher Lieferanten, die sowohl konzentrierte Hyperscale-Campusse als auch verteilte Edge-Portfolios bedienen können.
Geografische Analyse
China
China machte im Jahr 2026 37,64 % des Marktanteils für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum aus. Seine Führungsposition spiegelt eine große Rechenzentruminfrastruktur, eine mehrschichtige Reihe lokaler Compliance-Anforderungen und ein Betriebsumfeld wider, in dem Dokumentation zentral für die Überwachung kritischer Infrastrukturen ist. Die Bekanntmachung des Ministeriums für Industrie und Informationstechnologie von 2025 verpflichtet IDC-Betreiber zur Implementierung physischer Schutzmaßnahmen, Zugriffskontrollen, Datenklassifizierung und strukturierter Vorfallsreaktion. Verträge müssen daher China-spezifische Auditpraktiken und Dokumentation berücksichtigen, einschließlich der Art und Weise, wie Personalzugang, Einrichtungsschutzmaßnahmen, Vorfallsbehandlung und Kundendatenverantwortlichkeiten aufgezeichnet und überprüft werden. Inländische Anbieter haben einen Vorteil, wenn tiefe regulatorische Vertrautheit eine Kaufanforderung ist.
Indien
Indien soll bis 2032 mit einem CAGR von 19,86 % wachsen, der schnellsten Wachstumsrate auf Länderebene im Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum. Angekündigte Investitionsverpflichtungen für Rechenzentren überstiegen bis September 2026 180 Milliarden USD. Der Kapazitätsausbau des Landes erhöht die potenziellen Kosten von Sicherheitslücken bei neuen Einrichtungen, da Betreiber zuverlässige Verfahren einrichten müssen, während Kapazitäten, Kunden-Workloads, Mandantenanforderungen und Compliance-Erwartungen wachsen. NTT DATA richtete 2025 Cyber-Verteidigungszentren in Bengaluru, Hyderabad, Noida und Mumbai ein. Die Godrej Enterprises Group erhielt 2026 auch ein Mandat zur Bereitstellung von Schlüsselverwaltung auf der Genetec Security Center-Plattform in mehreren indischen Rechenzentrumseinrichtungen.
Rest des asiatisch-pazifischen Raums
Singapur bleibt ein wichtiger regionaler Knotenpunkt für Betreiber, die grenzüberschreitende Aktivitäten, regionale Überwachung und gemeinsame Dienstleistungserbringung für Einrichtungen in ganz Südostasien verwalten. Das geplante nationale Zertifizierungssystem Japans wird eine Sicherheitsüberprüfungsanforderung für Einrichtungen schaffen, die regulierte Sektoren bedienen, während seine Lücke bei Cybersicherheitsfähigkeiten die Einführung ausgelagerter Security-Operations-Center-Dienste unterstützt. Vietnam und Indonesien schaffen compliance-getriebene Nachfrage, da lokale Datenanforderungen wachsen, während Australien und Südkorea Premium-Märkte für integrierte Plattformen bleiben, die mit ISO/IEC 27001-Praktiken übereinstimmen. Zusammen geben diese Länder dem Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum eine vielfältige Nachfragebasis, die lokalisierte Compliance, regionale Überwachung und einheitliche Servicestandards erfordert.
Wettbewerbslandschaft
Marktkonzentration
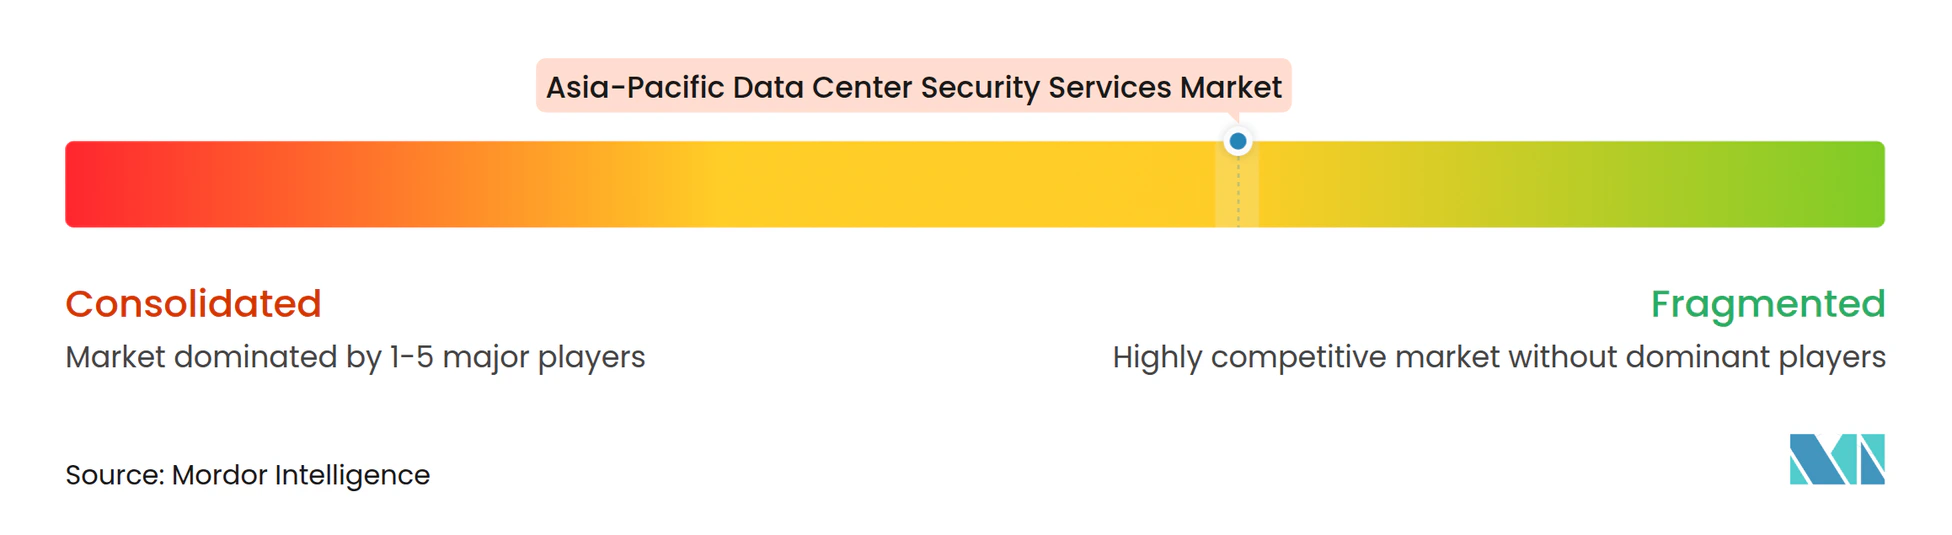
Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum ist mäßig fragmentiert, da globale Integratoren, Cybersicherheitsanbieter und regionale Spezialisten verschiedene Teile der Wertschöpfungskette bedienen. Securitas Technology, Convergint Technologies und Johnson Controls konkurrieren bei integrierter physischer Sicherheit, Mehrstandortlieferung, Audit-Support und der Fähigkeit, konsistente Teams über mehrere nationale Märkte hinweg zu mobilisieren. Palo Alto Networks, Fortinet und NTT DATA erweitern Security-Operations-Center- und Plattformfähigkeiten in Rechenzentrumumgebungen. Suprema, Genetec und NEC halten Spezialpositionen in Biometrie, einheitlicher Sicherheitssoftware und KI-basierter Videoüberwachung. Kein Anbieter ist als führender Anbieter in jeder Sicherheitsdienstleistungskategorie und jedem Land positioniert, da lokale Vorschriften, Technologieentscheidungen, Einrichtungstypen und Personalverfügbarkeit in der gesamten Region stark variieren.
Securitas startete im Juli 2025 seine Global Clients Data Center Group, um technologieintegrierte Sicherheitsprogramme in 570 Einrichtungen in 36 Ländern zu standardisieren. Palo Alto Networks führte im März 2026 in Singapur und im Juni 2026 in Japan lokale Prisma AIRS-Verfügbarkeit ein und unterstützte damit Datenspeicherungsanforderungen für KI-Sicherheitsbereitstellungen. Fortinet kündigte im November 2025 sein Secure AI Data Center-Framework an, das eine hochkapazitive Firewall-Plattform mit KI-Infrastruktursicherheit kombiniert. Diese Maßnahmen zeigen, wie Anbieter den Einrichtungsschutz mit Cloud-, Netzwerk- und Security-Operations-Center-Fähigkeiten verbinden und gleichzeitig versuchen, lokale Datenspeicherungsanforderungen und die spezifischen Betriebsanforderungen dichter KI-Umgebungen zu erfüllen. Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum belohnt Anbieter, die diese Fähigkeiten integrieren können, ohne das Betriebsmodell für den Kunden zu erschweren.
Regionale Lieferanten haben dauerhafte Rollen, wo Sprache, nationale Vorschriften, Beziehungen zum öffentlichen Sektor und etablierte Liefernetzwerke zentral für Vertragsentscheidungen sind. NTT DATA kombiniert lokale Compliance-Erfahrung mit KI-gestützten Security-Operations-Center-Diensten in Indien. Suprema, Genetec und NEC haben verteidigungsfähige Positionen, wo ihre Plattformen mit regionalen Zertifizierungsstandards verbunden sein müssen. Mittelständische Unternehmens- und Edge-Betreiber bleiben eine Öffnung für regionale Managed-Security-Service-Anbieter. Diese Kunden benötigen ergebnisorientierte Vereinbarungen, benötigen aber möglicherweise nicht das vollständige gebündelte Modell der größten Integratoren, was Raum für Anbieter schafft, die etablierte Technologiepartnerschaften mit lokalen Serviceteams und transparenter Preisgestaltung kombinieren.
Branchenführer im Bereich Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum
-
Axis Communications AB
-
Zhejiang Dahua Technology Co., Ltd.
-
Securitas Technology
-
Bosch Sicherheitssysteme GmbH
-
Johnson Controls International
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum Unternehmen in diesem Bericht
- Axis Communications AB
- Zhejiang Dahua Technology Co., Ltd.
- Securitas Technology
- Bosch Sicherheitssysteme GmbH
- Johnson Controls International
- Honeywell International Inc.
- Schneider Electric SE
- Convergint Technologies LLC
- ASSA ABLOY AB
- Cisco Systems, Inc.
- ABB Ltd
- International Business Machines Corporation
- Hewlett Packard Enterprise Development LP
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- NEC Corporation
- NTT DATA Corporation
- Suprema Inc.
- Genetec Inc.
- Huawei Technologies Co., Ltd.
Neueste Industrielle Entwicklungen in Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum
- Oktober 2026: Das japanische Ministerium für Inneres und Kommunikation und das Ministerium für Wirtschaft, Handel und Industrie kündigten ein nationales Zertifizierungssystem für Rechenzentren und Cloud-Dienste an, das ab dem Haushaltsjahr 2027 gilt und Einrichtungen, die Finanz- und Gesundheitsdienstleistungen erbringen, verpflichtet, Sicherheitsüberprüfungen zu Risikomanagement und Gerätebeschaffung zu bestehen. Die Initiative erweitert den Markt für Compliance-Auditdienste und ist darauf ausgelegt, Infrastruktur, die mit geopolitischen Risikoeinheiten verbunden ist, strukturell auszuschließen.
- August 2026: Die Cyberspace-Verwaltung Chinas, das Ministerium für Industrie und Informationstechnologie und das Ministerium für öffentliche Sicherheit erließen gemeinsam die Maßnahmen zur Risikobewertung der Netzwerkdatensicherheit, die am 20. August 2026 in Kraft traten und jährliche Pflichtrisikobewertungen für alle wichtigen Datenprozessoren und IDC-Betreiber institutionalisierten. Dies erweitert direkt den wiederkehrenden abrechenbaren Umfang von Sicherheitsrisikobewertungs- und Beratungsdienstleistungen im chinesischen Rechenzentrumssektor.
- August 2026: Die Godrej Enterprises Group gewann ein Mandat von Yotta und NTT Data Center zur Bereitstellung einer integrierten Schlüsselverwaltungslösung auf der Genetec Security Center-Plattform in mehreren indischen Rechenzentrumseinrichtungen mit einem Ziel von 500 Millionen INR (6 Millionen USD) an Rechenzentrumssicherheitseinnahmen über 2 Jahre.
- April 2026: Das indonesische Ministerium für Kommunikation und Informationstechnologie und die OJK erließen endgültige Datenlokalisierungsregeln für Finanzdienstleistungen und Cloud-Betrieb, die die primäre Speicherung von Kundentransaktions- und Finanzdaten im indonesischen Hoheitsgebiet vorschreiben. Dies verpflichtet alle regulierten Rechenzentrumsbetreiber, inländische Vor-Ort-Sicherheits- und Compliance-Infrastruktur aufrechtzuerhalten.
Berichtsumfang des Marktes für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum
Der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum umfasst Einnahmen aus Sicherheitsdienstleistungen, die in Rechenzentren in China, Japan, Indien, Singapur, Australien und anderen Ländern des asiatisch-pazifischen Raums eingesetzt werden. Schneller Hyperscale- und Colocation-Ausbau, KI-Infrastrukturinvestitionen, Edge-Rechenzentrumswachstum und zunehmende cyber-physische Bedrohungsexposition sind die primären Markttreiber.
Der Bericht über den Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum ist segmentiert nach Dienstleistungsart (Bewachung und physische Sicherheit, Remote-Überwachung und Videoüberwachung, Security-Operations-Center-Dienste, Sicherheitsrisikobewertung und Beratung, Zugangskontroll- und Besucherverwaltungsdienste sowie Sicherheitssystemwartung und -support), Dienstleistungserbringungsmodell (Vor-Ort-Sicherheitsdienste, Remote- und zentralisierte Sicherheitsdienste sowie hybride Sicherheitsdienste), Vertragsart (Standortbezogene Einzelverträge, Mehrstandort- und Regionalverträge, integrierte Sicherheitsserviceverträge sowie Managed-Service-Vereinbarungen), Kundentyp (Colocation-Anbieter, Cloud-Dienstanbieter (CSPs) sowie Unternehmens- und Edge-Rechenzentrumsbetreiber), Rechenzentrumsgrößen (Klein, Mittel, Groß und Hyperscale) und Land (China, Japan, Indien, Singapur und Rest des asiatisch-pazifischen Raums). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Bewachung und physische Sicherheit |
| Remote-Überwachung und Videoüberwachung |
| Security-Operations-Center-Dienste |
| Sicherheitsrisikobewertung und Beratung |
| Zugangskontroll- und Besucherverwaltungsdienste |
| Sicherheitssystemwartung und -support |
| Vor-Ort-Sicherheitsdienste |
| Remote- und zentralisierte Sicherheitsdienste |
| Hybride Sicherheitsdienste |
| Standortbezogene Einzelverträge |
| Mehrstandort- und Regionalverträge |
| Integrierte Sicherheitsserviceverträge |
| Managed-Service-Vereinbarungen |
| Colocation-Anbieter |
| Cloud-Dienstanbieter (CSPs) |
| Unternehmens- und Edge-Rechenzentrumsbetreiber |
| Klein |
| Mittel |
| Groß |
| Hyperscale |
| China |
| Japan |
| Indien |
| Singapur |
| Rest des asiatisch-pazifischen Raums |
| Nach Dienstleistungsart | Bewachung und physische Sicherheit |
| Remote-Überwachung und Videoüberwachung | |
| Security-Operations-Center-Dienste | |
| Sicherheitsrisikobewertung und Beratung | |
| Zugangskontroll- und Besucherverwaltungsdienste | |
| Sicherheitssystemwartung und -support | |
| Nach Dienstleistungserbringungsmodell | Vor-Ort-Sicherheitsdienste |
| Remote- und zentralisierte Sicherheitsdienste | |
| Hybride Sicherheitsdienste | |
| Nach Vertragsart | Standortbezogene Einzelverträge |
| Mehrstandort- und Regionalverträge | |
| Integrierte Sicherheitsserviceverträge | |
| Managed-Service-Vereinbarungen | |
| Nach Kundentyp | Colocation-Anbieter |
| Cloud-Dienstanbieter (CSPs) | |
| Unternehmens- und Edge-Rechenzentrumsbetreiber | |
| Nach Rechenzentrumsgrößen | Klein |
| Mittel | |
| Groß | |
| Hyperscale | |
| Nach Land | China |
| Japan | |
| Indien | |
| Singapur | |
| Rest des asiatisch-pazifischen Raums |
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum?
Die Marktgröße für Sicherheitsdienstleistungen für Rechenzentren im asiatisch-pazifischen Raum wurde im Jahr 2026 auf 1,24 Milliarden USD geschätzt und soll von 1,44 Milliarden USD im Jahr 2027 auf 3,02 Milliarden USD bis 2032 wachsen, bei einem CAGR von 15,97 % während des Prognosezeitraums (2027–2032).
Welche Dienstleistungsart führt die Nachfrage in Rechenzentren im asiatisch-pazifischen Raum an?
Bewachung und physische Sicherheit führt im Jahr 2026 mit 29,71 %, da kritische Einrichtungen weiterhin kontrollierten physischen Zugang benötigen. Security-Operations-Center-Dienste verzeichnen die schnellste prognostizierte Expansion mit einem CAGR von 16,26 %, da Betreiber Videoüberwachung, Zugang und Netzwerkwarnungen in verbundene Workflows integrieren.
Warum werden Managed-Security-Vereinbarungen für Rechenzentrumsbetreiber immer wichtiger?
Sie geben Betreibern definierte Serviceniveaus und wiederkehrende Kostentransparenz, während spezialisierte Anbieter kontinuierliche Überwachung, Vorfallsdokumentation und begrenzte Fachkräfte über mehr als einen Standort hinweg verwalten können.
Welches Land verzeichnet die schnellste prognostizierte Expansion im asiatisch-pazifischen Raum?
Indien soll bis 2032 mit einem CAGR von 19,86 % wachsen. Angekündigte Investitionsverpflichtungen für Rechenzentren überstiegen bis September 2026 180 Milliarden USD, und Lokalisierungsanforderungen erhöhen den Bedarf an dokumentierten Sicherheitskontrollen.
Wie wirken sich Datenlokalisierungsvorschriften auf die Nachfrage nach Sicherheitsdienstleistungen aus?
Sie erhöhen den Bedarf an lokalen Zugriffskontrollen, Auditaufzeichnungen, Risikobewertung, Compliance-Support und dem Nachweis, dass sensible Daten und der Einrichtungszugang gemäß länderspezifischen Anforderungen gehandhabt werden.
Welche Rolle spielen hybride Modelle beim Schutz von Rechenzentren?
Hybride Modelle kombinieren zentralisierte Überwachung mit Vor-Ort-Inspektionen und helfen Betreibern, verteilte Einrichtungen abzudecken, ohne ausschließlich auf permanente Wachmannschaften angewiesen zu sein. Sie sind relevant, wenn eine Einrichtung überprüfbare Zugriffsverfahren benötigt, aber keinen vollständigen 24-Stunden-Vor-Ort-Wachdienst rechtfertigen kann.