
Tamaño y Participación del Mercado de Servicios de Seguridad para Centros de Datos de Asia-Pacífico
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Período de Datos Pronosticados | 2027 - 2032 |
| Tamaño del mercado en el año base (2026) | 1.24 Mil millones de dólares |
| Tamaño del Mercado (2027) | 1.44 Mil millones de dólares |
| Tamaño del Mercado (2032) | 3.02 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 15.97 % |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Seguridad para Centros de Datos de Asia-Pacífico por Mordor Intelligence
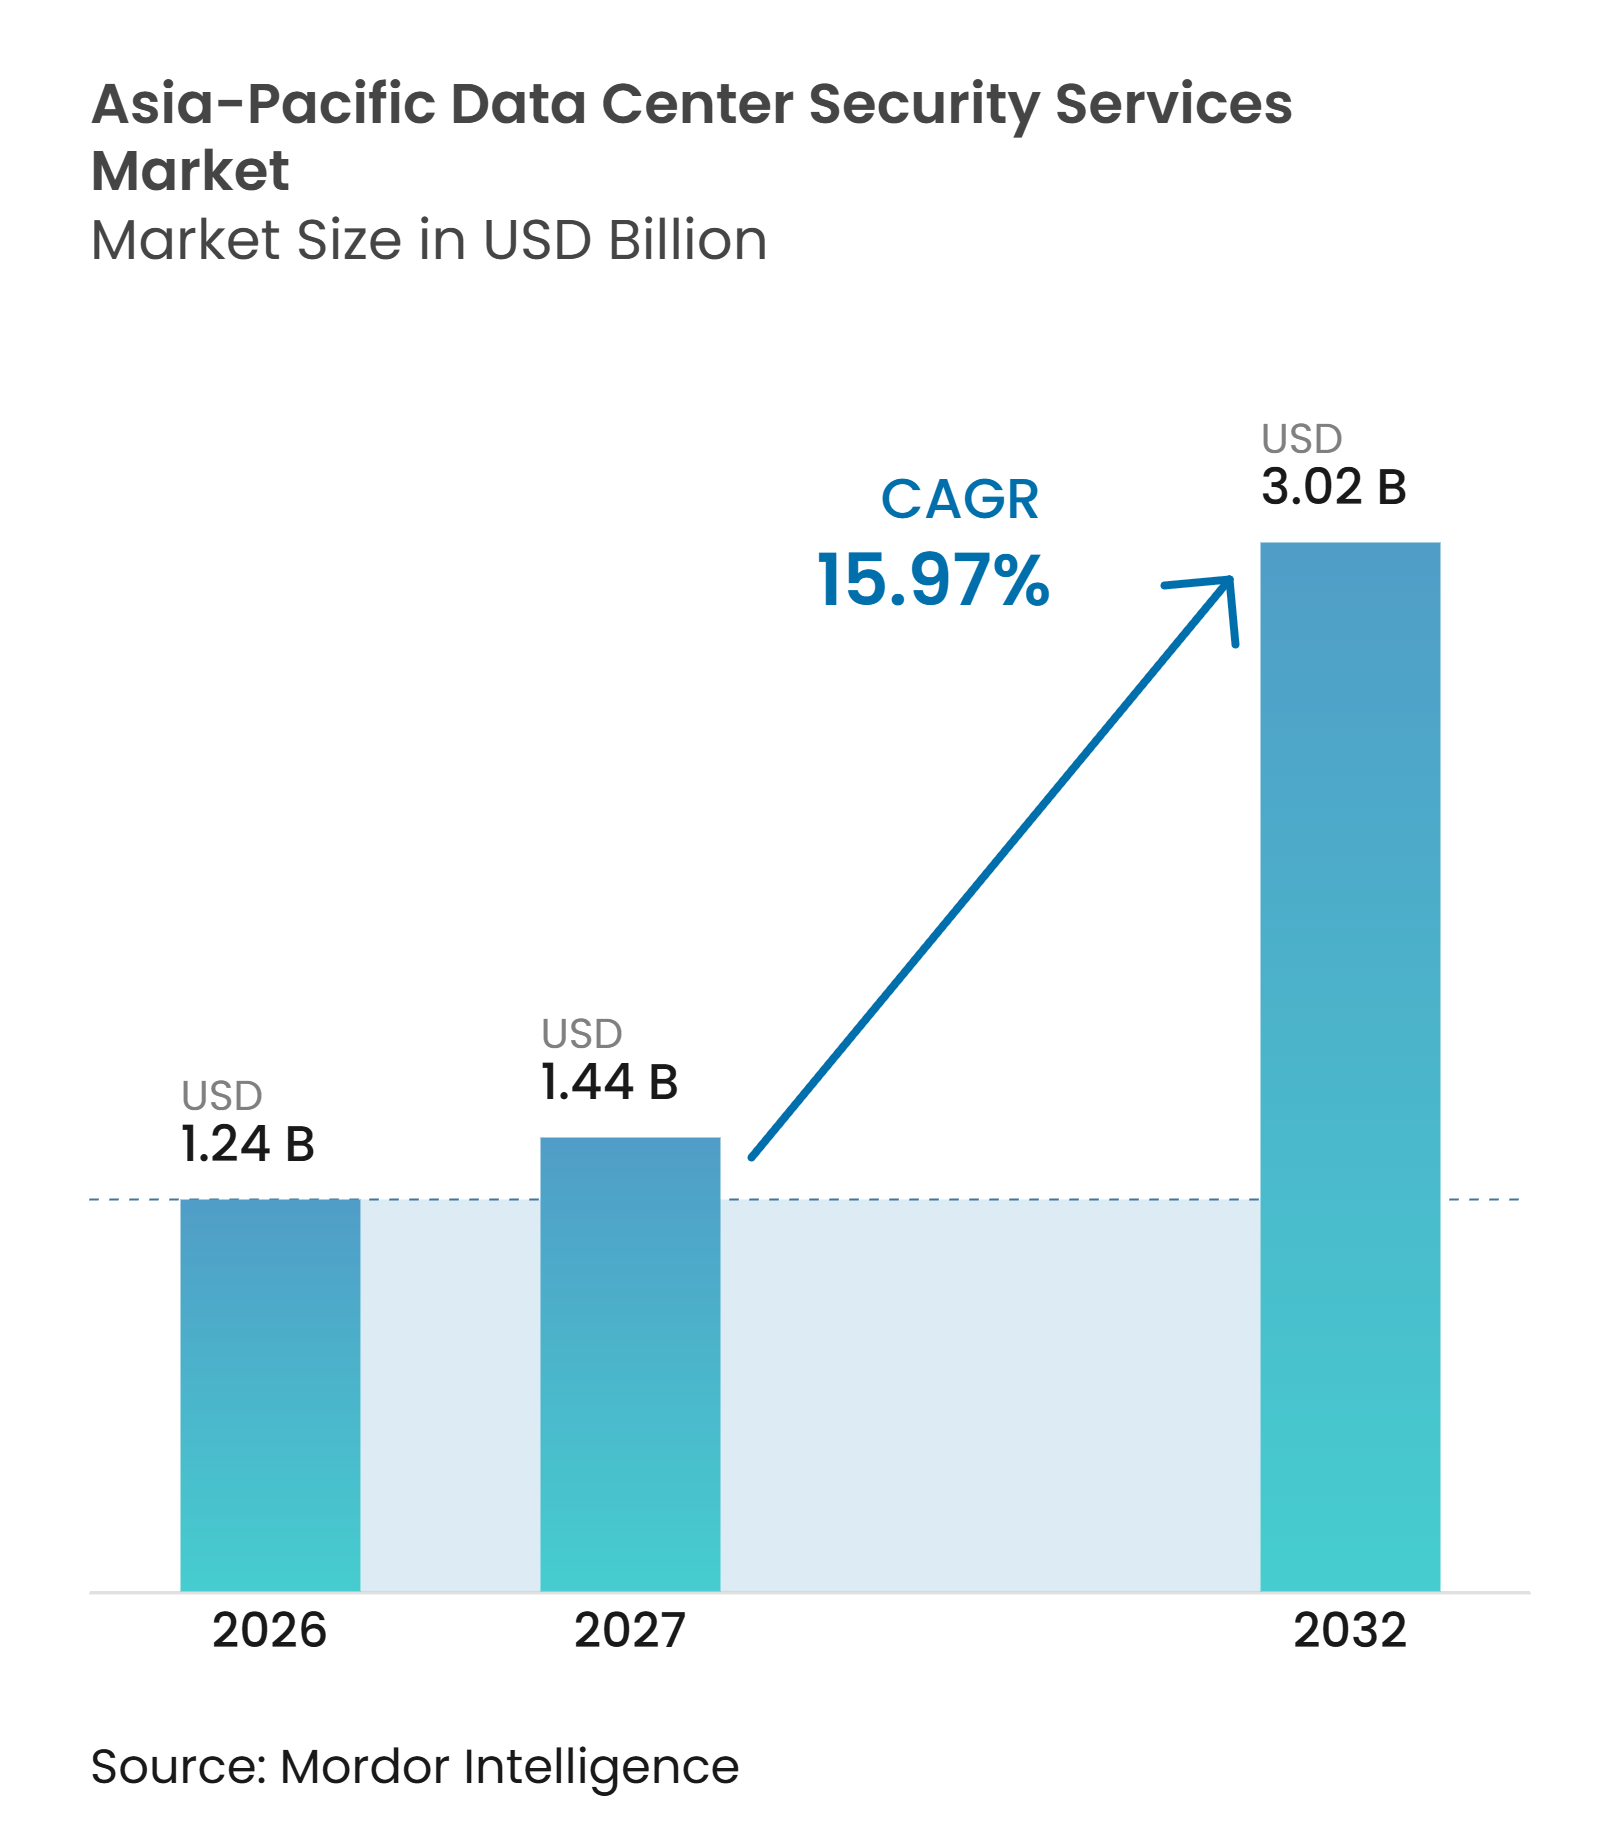
El tamaño del mercado de servicios de seguridad para centros de datos de Asia-Pacífico fue valorado en 1,24 mil millones de USD en 2026 y se estima que crecerá desde 1,44 mil millones de USD en 2027 hasta alcanzar los 3,02 mil millones de USD para 2032, a un CAGR del 15,97% durante el período de pronóstico (2027-2032). Un volumen récord de proyectos en desarrollo está aumentando el número de instalaciones que necesitan planificación de seguridad antes de comenzar operaciones. Las normas de localización de datos en China, India, Vietnam e Indonesia están haciendo que los controles físicos documentados y las auditorías recurrentes sean más importantes para los operadores. Las cargas de trabajo de inteligencia artificial también están aumentando la necesidad de conectar eventos de acceso, monitoreo ambiental y alertas de red en el mismo modelo operativo. Los proveedores que pueden dar soporte a varias ubicaciones con niveles de servicio consistentes están mejor posicionados para ganar contratos regionales. El mercado de servicios de seguridad para centros de datos de Asia-Pacífico se está moviendo, por tanto, hacia modelos de seguridad gestionados e híbridos que combinan monitoreo automatizado con soporte presencial acreditado.
Conclusiones Clave del Informe
- Por tipo de servicio, la vigilancia armada y la seguridad física representaron el 29,71% de la participación del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026, mientras que se proyecta que los servicios de centro de operaciones de seguridad se expandan a un CAGR del 16,26% hasta 2032.
- Por modelo de prestación de servicios, los servicios de seguridad en el sitio representaron el 44,28% en 2026, mientras que se proyecta que los servicios de seguridad remotos y centralizados se expandan a un CAGR del 16,92% hasta 2032.
- Por tipo de contrato, los contratos dedicados a nivel de sitio representaron el 38,74% en 2026, mientras que se proyecta que los acuerdos de servicios gestionados se expandan a un CAGR del 17,36% hasta 2032.
- Por tipo de cliente, los proveedores de colocación representaron el 46,54% en 2026, mientras que se proyecta que los proveedores de servicios en la nube se expandan a un CAGR del 18,59% hasta 2032.
- Por tamaño de centro de datos, las instalaciones de hiperescala representaron el 41,64% en 2026 y se proyecta que se expandan a un CAGR del 17,27% hasta 2032.
- Por geografía, China representó el 37,64% de los ingresos del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026, mientras que se proyecta que India se expanda a un CAGR del 19,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Expansión de la Capacidad de Hiperescala y Colocación | +3.5% | Global, liderado por China, India, Malasia, Singapur | Corto plazo (≤ 2 años) |
| Crecimiento de Datos en la Nube, Inteligencia Artificial y 5G | +3.2% | Global, concentrado en centros de hiperescala de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Escalada de la Superficie de Ataque Ciberfísico | +2.8% | Global, Asia-Pacífico como región de alta frecuencia de ataques | Mediano plazo (2-4 años) |
| Normas más Estrictas de Soberanía de Datos e Infraestructura Crtica | +2.5% | China, India, Vietnam, Indonesia, Singapur | Mediano plazo (2-4 años) |
| Adopción de Análisis de Video Asistido por Inteligencia Artificial y Acceso Biométrico | +2.1% | Núcleo de Asia-Pacífico, en expansión hacia el Sudeste Asiático e India | Mediano plazo (2-4 años) |
| Proliferación de Cables Submarinos y Sitios de Borde | +1.5% | Indo-Pacífico, con Japón, Singapur y Australia como nodos focales | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de la Capacidad de Hiperescala y Colocación
La construcción de centros de datos en Asia-Pacífico está aumentando la necesidad de servicios de seguridad al mismo tiempo que las instalaciones se diseñan y equipan. El volumen de proyectos en desarrollo en la región alcanzó los 26,5 GW en el primer semestre de 2026, incluyendo 4,8 GW en construcción activa y una amplia gama de proyectos en fases de planificación y acondicionamiento. Los operadores adquieren cada vez más cobertura de seguridad para múltiples sitios antes de que un sitio abra, en lugar de contratar un servicio local por separado más adelante, una vez que los riesgos operativos y los requisitos de los clientes ya están establecidos. Este enfoque favorece a los proveedores que pueden aplicar los mismos procedimientos de acceso, respuesta y auditoría en varias jurisdicciones. Los proveedores de colocación representaron el 46,54% de la demanda de los clientes en 2026 porque los sitios de múltiples inquilinos necesitan credenciales detalladas y controles de visitantes. El mercado de servicios de seguridad para centros de datos de Asia-Pacífico se beneficia de este cambio porque la seguridad se convierte en parte del plan de lanzamiento de una instalación en lugar de una compra operativa posterior.
Crecimiento de Datos en la Nube, Inteligencia Artificial y 5G
Las cargas de trabajo de inteligencia artificial están cambiando el perfil de riesgo físico y digital de los centros de datos en toda la región, porque los sistemas de computación densa incorporan tecnología operativa, sistemas de energía y acceso controlado en el mismo entorno de riesgo. Los entornos de computación densa requieren un monitoreo más estrecho de la distribución de energía, los equipos de refrigeración, la actividad de acceso y los eventos de red. Las herramientas de los centros de operaciones de seguridad pueden integrar estos datos en un único proceso, reduciendo la brecha entre una anomalía y una decisión de respuesta, al tiempo que ofrecen a los operadores un registro más claro de cómo se gestionó un evento. Se proyecta que los proveedores de servicios en la nube se expandan a un CAGR del 18,59% hasta 2032, lo que respalda la demanda de servicios que integran registros de acceso con telemetría operativa. La clasificación automatizada de alertas también puede dirigir la escasa capacidad analítica hacia los incidentes que requieren revisión humana. Estas necesidades operativas están impulsando el mercado de servicios de seguridad para centros de datos de Asia-Pacífico hacia acuerdos de servicios gestionados basados en resultados.
Escalada de la Superficie de Ataque Ciberfísico
Las amenazas físicas y digitales crean ahora riesgos interconectados para los operadores de centros de datos. INTERPOL registró más de 6.500 millones de ciberamenazas en Asia y el Pacífico Sur durante 2024, lo que muestra la magnitud del entorno de amenazas regional.[1] El ataque de ransomware de 2024 al Centro Nacional de Datos de Indonesia interrumpió más de 280 servicios gubernamentales, lo que demostró cómo un incidente de infraestructura puede afectar las operaciones públicas. Las grandes instalaciones también enfrentan riesgos perimetrales que pueden afectar varias zonas de disponibilidad a la vez. Los operadores están respondiendo vinculando los registros de acceso, la vigilancia y el monitoreo de red en lugar de tratarlos como funciones separadas. Esto crea demanda de servicios de centro de operaciones de seguridad y procedimientos de respuesta integrados dentro del mercado de servicios de seguridad para centros de datos de Asia-Pacífico.
Normas más Estrictas de Soberanía de Datos e Infraestructura Crítica
Las normas de localización de datos e infraestructura crítica están convirtiendo los controles de seguridad verificables en un requisito operativo recurrente. El Ministerio de Industria y Tecnología de la Información de China exigió a los operadores de centros de datos de internet que reforzaran las salvaguardas físicas de las salas de máquinas, los controles de acceso, la clasificación de datos y las capacidades de respuesta a incidentes en 2025.[2] Estas obligaciones aumentan la necesidad de registros de auditoría, soporte de evaluación especializado y evidencia de que los procedimientos de acceso, incidentes y manejo de datos se siguieron de manera consistente. El volumen de inversión en centros de datos de India superó los 180 mil millones de USD en compromisos anunciados para septiembre de 2026, aumentando el número de instalaciones sujetas a las expectativas de cumplimiento local. Vietnam e Indonesia también están ampliando los requisitos locales de datos e infraestructura, lo que crea necesidades de cumplimiento distintas por país. La industria de servicios de seguridad para centros de datos de Asia-Pacífico se beneficia cuando los proveedores pueden adaptar los procedimientos operativos a cada marco nacional.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | HORIZONTE TEMPORAL DEL IMPACTO |
|---|---|---|---|
| Altos Costos Iniciales de Integración y Modernización | -2.2% | Global, más agudo en instalaciones heredadas en Japón y Australia | Corto plazo (≤ 2 años) |
| Escasez de Ingeniería de Seguridad y Talento para Centros de Operaciones de Seguridad | -1.8% | En toda Asia-Pacífico, más grave en Japón, el Sudeste Asiático y los mercados en crecimiento de India | Mediano plazo (2-4 años) |
| Requisitos de Cumplimiento Nacional Fragmentados | -1.6% | Núcleo de Asia-Pacífico, con repercusiones en operadores transfronterizos | Mediano plazo (2-4 años) |
| Preocupaciones de Confianza del Comprador y Responsabilidad en torno a las Acciones de Seguridad Autónomas | -1.0% | Global, segmento empresarial de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Altos Costos Iniciales de Integración y Modernización
Las plataformas de seguridad modernas pueden ser costosas de añadir a los centros de datos construidos antes de 2020. Los sitios heredados en Japón, Corea del Sur y Australia suelen utilizar sistemas de gestión de edificios propietarios que necesitan middleware personalizado, pruebas cuidadosas y una estrecha coordinación entre los equipos de instalaciones y seguridad. La ingeniería y las licencias pueden representar entre el 30% y el 40% del valor de un contrato de modernización. Cada proyecto puede, por tanto, tener un ciclo de ventas más largo que una instalación comparable en un sitio nuevo. La falta de un estándar unificado de interoperabilidad de seguridad física en toda la región deja muchas modernizaciones como trabajos de ingeniería a medida. Las plataformas preintegradas con interfaces de programación de aplicaciones estándar pueden reducir esta carga y fortalecer la posición de un proveedor en el mercado de servicios de seguridad para centros de datos de Asia-Pacífico.
Escasez de Ingeniería de Seguridad y Talento para Centros de Operaciones de Seguridad
La oferta limitada de ingenieros de seguridad y analistas de centros de operaciones de seguridad limita la prestación de servicios en varias ubicaciones de rápida expansión. Muchos operadores tienen dificultades para encontrar personal que pueda configurar análisis de video, correlacionar eventos ciberfísicos e interpretar diferentes normas de cumplimiento nacionales. Esta brecha eleva los costos de prestación para los proveedores basados en personal, puede ralentizar la movilización de nuevos sitios y dificulta mantener una calidad de respuesta uniforme en toda una cartera regional. También hace que el monitoreo externalizado sea más atractivo, donde un proveedor puede distribuir la capacidad especializada entre varios clientes. NTT DATA lanzó 4 Centros de Ciberdefensa autónomos impulsados por inteligencia artificial en India durante diciembre de 2025, añadiendo capacidad para más de 800 analistas de seguridad. La escasez respalda la adopción de servicios gestionados, incluso cuando limita la disponibilidad de personal calificado en el mercado de servicios de seguridad para centros de datos de Asia-Pacífico.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio:
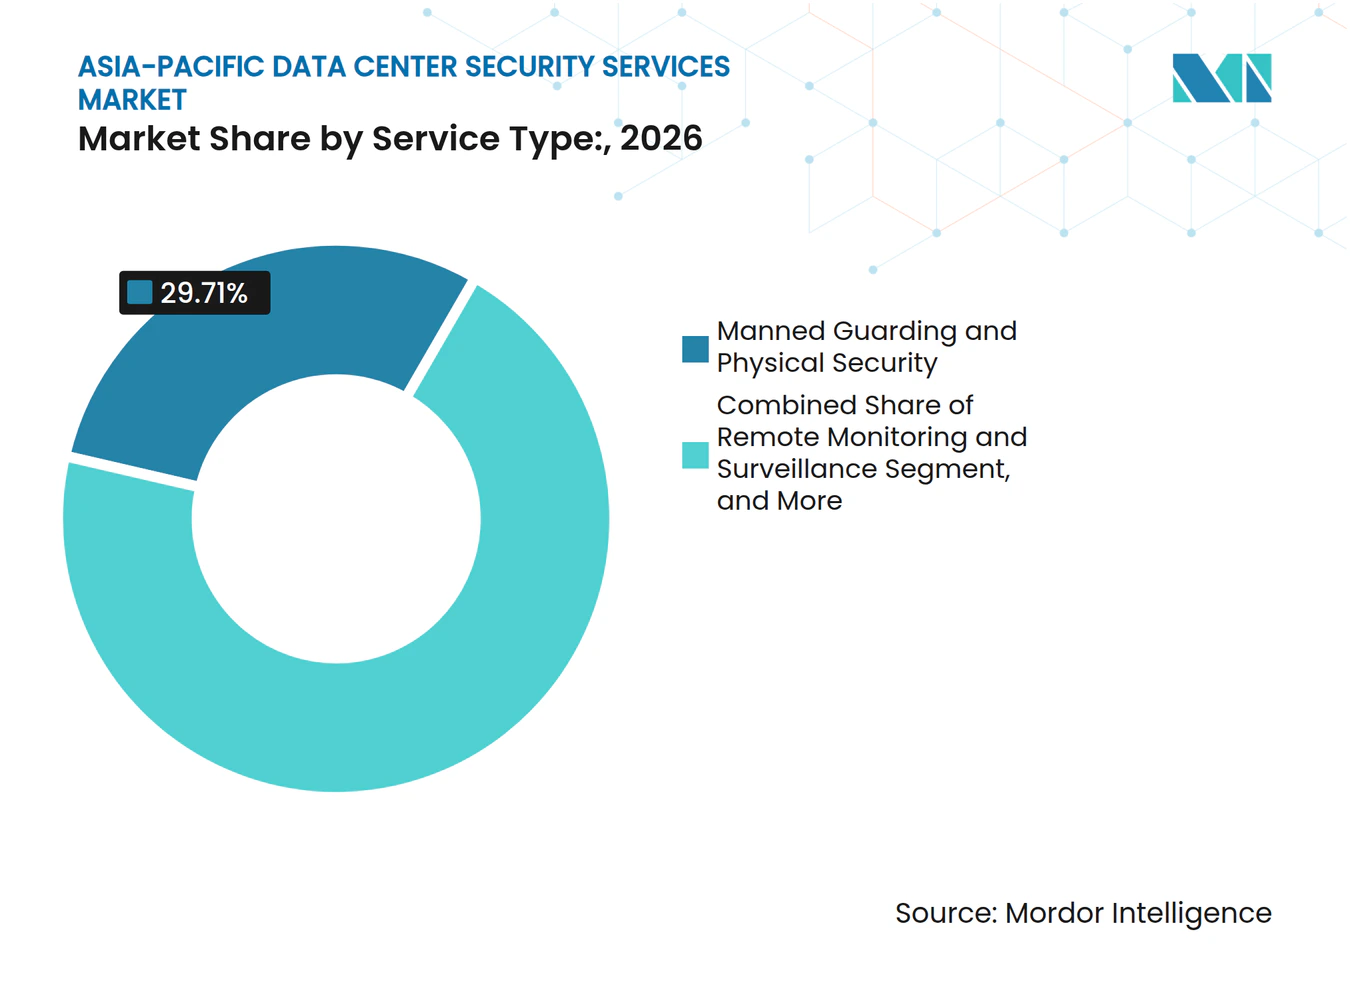
Los Servicios de Centro de Operaciones de Seguridad Desplazan la Demanda más allá de la Protección Basada en Mano de ObraLa vigilancia armada y la seguridad física lideraron con el 29,71% de la participación del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026. Su posición refleja la necesidad de una gobernanza documentada del acceso físico en arquitecturas de seguridad de defensa en profundidad. China y el Sudeste Asiático otorgan especial importancia al personal acreditado en sitios sensibles. Se proyecta que los servicios de centro de operaciones de seguridad se expandan a un CAGR del 16,26% hasta 2032. El segmento aborda secuencias que el personal perimetral puede no identificar, como el compromiso de un sistema de gestión de edificios antes de un intento de intrusión física.
Los servicios de evaluación de riesgos de seguridad y consultoría también se benefician cuando las nuevas normas exigen revisiones periódicas de los controles de datos, las salvaguardas físicas, las prácticas de acceso, los procesos de incidentes, las responsabilidades de los contratistas y la evidencia utilizada para demostrar el cumplimiento. Los requisitos de la norma ISO/IEC 27001 para procedimientos de respuesta documentados y auditorías de control de acceso pueden respaldar las renovaciones de contratos. Los servicios de control de acceso y gestión de visitantes alimentan cada vez más herramientas de análisis de comportamiento que identifican movimientos inusuales, intentos de acceso repetidos y actividad fuera de los patrones operativos aprobados. El mantenimiento y soporte de sistemas de seguridad proporcionan actividad recurrente que respalda programas de servicios gestionados más amplios, incluyendo pruebas rutinarias, actualizaciones de software, verificaciones del estado de los dispositivos y la resolución oportuna de fallas que podrían debilitar la protección de las instalaciones. Genetec y Dataminr anunciaron en septiembre de 2025 una colaboración que integró inteligencia de riesgos en tiempo real en la plataforma Genetec Security Center.[3] El acuerdo muestra por qué la frontera entre el monitoreo remoto y los servicios de centro de operaciones de seguridad se está volviendo menos definida en el mercado de servicios de seguridad para centros de datos de Asia-Pacífico.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modelo de Prestación de Servicios:
Los Servicios Híbridos se Construyen sobre los Requisitos en el SitioLos servicios de seguridad en el sitio representaron el 44,28% del tamaño del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026. Este modelo respalda a las instalaciones que necesitan salvaguardas físicas y registros que puedan revisarse durante una auditoría. Los equipos en el sitio también siguen siendo importantes donde las normas de las instalaciones requieren una cadena de custodia documentada para personas y equipos, especialmente durante las entregas de equipos, los trabajos de mantenimiento, la entrada de visitantes y el acceso a áreas restringidas de la sala de datos. Se proyecta que los servicios de seguridad remotos y centralizados se expandan a un CAGR del 16,92% hasta 2032. Las ubicaciones secundarias como Johor, Bangkok y Noida pueden utilizar centros de monitoreo regionales donde el personal especializado local es limitado.
Los servicios de seguridad híbridos resultan atractivos para las instalaciones empresariales que no pueden mantener vigilancia completa las 24 horas, pero que aún necesitan supervisión documentada para salas sensibles, equipos, contratistas y visitantes. Combinan la supervisión remota de video y alarmas con inspecciones en el sitio planificadas y respuestas acreditadas, ayudando a los operadores a mantener visibilidad en instalaciones más pequeñas sin duplicar cada función especializada en cada ubicación. El análisis de video asistido por inteligencia artificial puede identificar el seguimiento no autorizado, el acceso no autorizado a gabinetes y movimientos inusuales en tiempo casi real. Esto reduce la brecha operativa entre los modelos híbridos y los totalmente presenciales al permitir que un equipo regional revise eventos, dirija acciones locales y conserve un registro documentado para la revisión de clientes y reguladores. A medida que estos sistemas mejoran, más valor contractual puede trasladarse hacia el monitoreo centralizado. Es probable que el mercado de servicios de seguridad para centros de datos de Asia-Pacífico mantenga la prestación en el sitio para áreas de alto riesgo, mientras utiliza modelos híbridos para gestionar la cobertura en áreas más amplias.
Por Tipo de Contrato:
Los Acuerdos Gestionados Cambian el Modelo de IngresosLos contratos dedicados a nivel de sitio representaron el 38,74% de la participación del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026. Los sitios de colocación de una sola instalación y los sitios empresariales en China y Japón suelen utilizar esta estructura de adquisición. El acuerdo otorga a los operadores control directo sobre los requisitos locales, el personal y los procedimientos de respuesta. Se proyecta que los acuerdos de servicios gestionados se expandan a un CAGR del 17,36% hasta 2032. Los operadores valoran la visibilidad de costos recurrentes y los niveles de servicio vinculados a resultados definidos, especialmente cuando se está añadiendo nueva capacidad más rápido de lo que los equipos internos de seguridad pueden expandirse.
Los contratos de múltiples sitios y regionales son cada vez más relevantes donde las instalaciones de hiperescala se agrupan alrededor de Johor-Singapur y Mumbai-Pune. Estos contratos recompensan a los proveedores que pueden mantener un estándar operativo común en varias ubicaciones, incluyendo verificaciones de personal alineadas, procedimientos de escalada, formatos de informes, políticas de acceso y registros de auditoría. Los contratos de servicios integrados pueden combinar vigilancia, monitoreo, funciones de centro de operaciones de seguridad, consultoría, mantenimiento de sistemas y gestión de acceso bajo un marco de servicio común y un modelo de responsabilidad. Tienen valores de contrato elevados porque reemplazar un elemento puede interrumpir el modelo de seguridad más amplio, interrumpir los flujos de trabajo habituales y requerir que un cliente recree registros conectados, configuraciones tecnológicas y responsabilidades de servicio. Una vez que los sistemas, los procedimientos de personal y los registros de auditoría están conectados, la nueva licitación puede ser difícil. Esto otorga a los proveedores integrados una posición más sólida en el mercado de servicios de seguridad para centros de datos de Asia-Pacífico.
Por Tipo de Cliente:
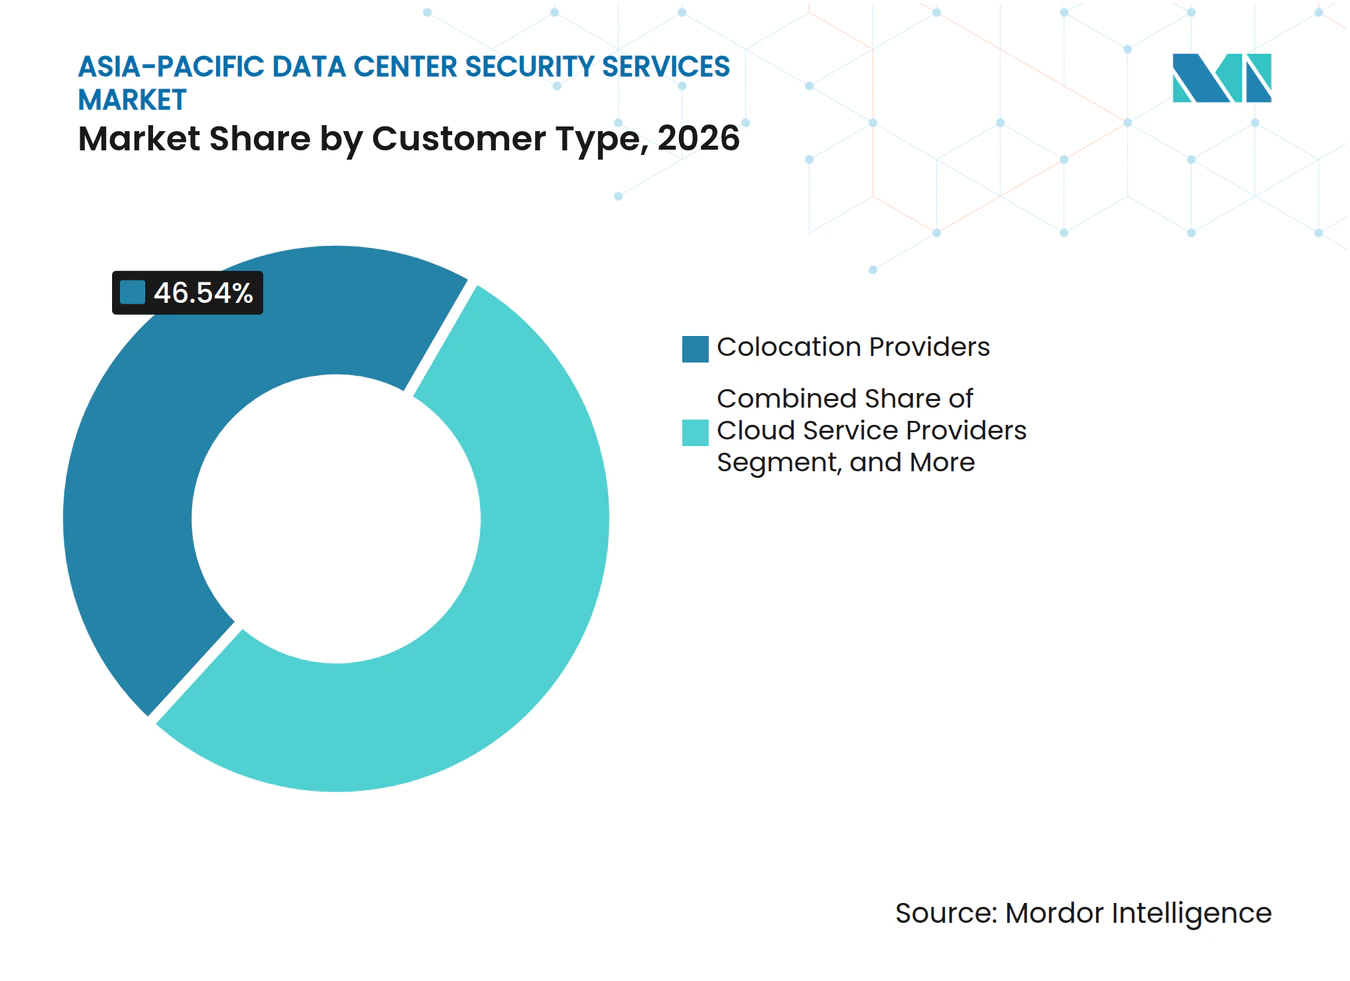
La Demanda de Colocación Respalda el Volumen mientras los Proveedores de Nube se Expanden más RápidoLos proveedores de colocación representaron el 46,54% del tamaño del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026. Las instalaciones de múltiples inquilinos necesitan credenciales configurables, registros de visitantes y derechos de acceso para clientes separados. Su modelo de seguridad debe equilibrar la protección común del sitio con controles que preserven la separación de los inquilinos. Se proyecta que los proveedores de servicios en la nube se expandan a un CAGR del 18,59% hasta 2032. Sus instalaciones necesitan cada vez más eventos de acceso físico, datos de anomalías térmicas, alertas de red y documentación de respuesta en un único sistema analítico que pueda respaldar investigaciones rápidas.
Los operadores de centros de datos empresariales y de borde forman un grupo de clientes separado que incluye organizaciones de servicios financieros, gobierno y atención médica. Estas entidades pueden construir nodos de borde soberanos para satisfacer las necesidades de residencia de datos, respaldar cargas de trabajo sensibles a la latencia, mantener los servicios críticos más cerca de los usuarios y mantener el control sobre la información regulada. Los equipos internos más pequeños pueden hacer que los acuerdos de servicios gestionados totalmente externalizados sean la opción práctica, porque estos acuerdos ofrecen personal capacitado, rutas de escalada formales, informes de cumplimiento recurrentes y monitoreo continuo sin una gran infraestructura interna. La expansión del Centro de Ciberdefensa de NTT DATA en India en diciembre de 2025 proporciona un modelo de prestación escalado para este tipo de cliente.[4] El mercado de servicios de seguridad para centros de datos de Asia-Pacífico tiene, por tanto, oportunidades tanto en grandes campus en la nube como en ubicaciones de borde dispersas. Los proveedores deben adaptar los mismos controles básicos a clientes con recursos operativos muy diferentes.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Tamaño del Centro de Datos:
Los Sitios de Hiperescala Crean Requisitos de Seguridad de Alto ValorLas instalaciones de hiperescala representaron el 41,64% del tamaño del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026 y se proyecta que se expandan a un CAGR del 17,27% hasta 2032. Esta es la única categoría de tamaño que tiene tanto la mayor participación como la tasa de expansión proyectada más alta. Las instalaciones que superan los 100 MW requieren protección en capas alrededor del perímetro, el edificio, la sala de datos y el rack, con reglas claras para el acceso de contratistas, la entrega de equipos y la escalada de incidentes. También requieren que la información de acceso físico funcione junto con la telemetría de red, las alarmas ambientales, el estado de los equipos y los flujos de trabajo de respuesta que proporcionen una visión completa de un evento. Estas necesidades establecen un alto umbral de calificación para los proveedores.
Los centros de datos pequeños y los nodos de borde soberanos añaden demanda en ubicaciones que anteriormente dependían de la capacidad centralizada en la nube. Vietnam e Indonesia son ejemplos relevantes porque los requisitos de datos localizados fomentan la infraestructura local. Los requisitos de Tier IV e ISO/IEC 27001 pueden limitar la elegibilidad a proveedores con capacidades de auditoría y certificación, procedimientos formales de incidentes, controles de acceso documentados y experiencia trabajando con operaciones de instalaciones críticas. Esto favorece a los integradores establecidos con cobertura de prestación regional, al tiempo que brinda oportunidades a los proveedores locales especializados donde pueden ofrecer personal certificado y soporte confiable a un costo operativo menor. Al mismo tiempo, los sitios más pequeños necesitan servicios flexibles que no dependan de una gran fuerza de guardia permanente. La industria de servicios de seguridad para centros de datos de Asia-Pacífico necesita, por tanto, proveedores que puedan atender tanto los campus de hiperescala concentrados como las carteras de borde distribuidas.
Análisis Geográfico
China
China representó el 37,64% de la participación del mercado de servicios de seguridad para centros de datos de Asia-Pacífico en 2026. Su liderazgo refleja una gran infraestructura de centros de datos, un conjunto de requisitos de cumplimiento local en capas y un entorno operativo donde la documentación es central para la supervisión de infraestructura crítica. El aviso del Ministerio de Industria y Tecnología de la Información de 2025 exige a los operadores de centros de datos de internet implementar salvaguardas físicas, controles de acceso, clasificación de datos y respuesta estructurada a incidentes. Los contratos deben, por tanto, adaptarse a las prácticas de auditoría y documentación específicas de China, incluyendo cómo se registran y revisan el acceso del personal, las salvaguardas de las instalaciones, el manejo de incidentes y las responsabilidades sobre los datos de los clientes. Los proveedores nacionales tienen ventaja donde el profundo conocimiento regulatorio es un requisito de compra.
India
Se proyecta que India se expanda a un CAGR del 19,86% hasta 2032, la tasa más rápida a nivel de país en el mercado de servicios de seguridad para centros de datos de Asia-Pacífico. Los compromisos de inversión en centros de datos anunciados superaron los 180 mil millones de USD para septiembre de 2026. El desarrollo de capacidad del país eleva el costo potencial de las brechas de seguridad en las nuevas instalaciones porque los operadores deben establecer procedimientos confiables mientras la capacidad, las cargas de trabajo de los clientes, las necesidades de los inquilinos y las expectativas de cumplimiento se expanden. NTT DATA estableció Centros de Ciberdefensa en Bengaluru, Hyderabad, Noida y Mumbai en 2025. Godrej Enterprises Group también recibió un mandato en 2026 para implementar la gestión de claves en la plataforma Genetec Security Center en múltiples instalaciones de centros de datos en India.
Resto de Asia-Pacífico
Singapur sigue siendo un importante centro regional para los operadores que gestionan actividades transfronterizas, monitoreo regional y prestación de servicios compartidos para instalaciones en todo el Sudeste Asiático. El sistema de certificación nacional planificado de Japón creará un requisito de revisión de seguridad para las instalaciones que sirven a sectores regulados, mientras que su brecha en habilidades de ciberseguridad respalda la adopción externalizada de servicios de centro de operaciones de seguridad. Vietnam e Indonesia crean demanda impulsada por el cumplimiento a medida que se amplían los requisitos de datos locales, mientras que Australia y Corea del Sur siguen siendo mercados premium para plataformas integradas alineadas con las prácticas de la norma ISO/IEC 27001. En conjunto, estos países otorgan al mercado de servicios de seguridad para centros de datos de Asia-Pacífico una base de demanda variada que requiere cumplimiento localizado, monitoreo regional y estándares de servicio consistentes.
Panorama Competitivo
Concentración del Mercado
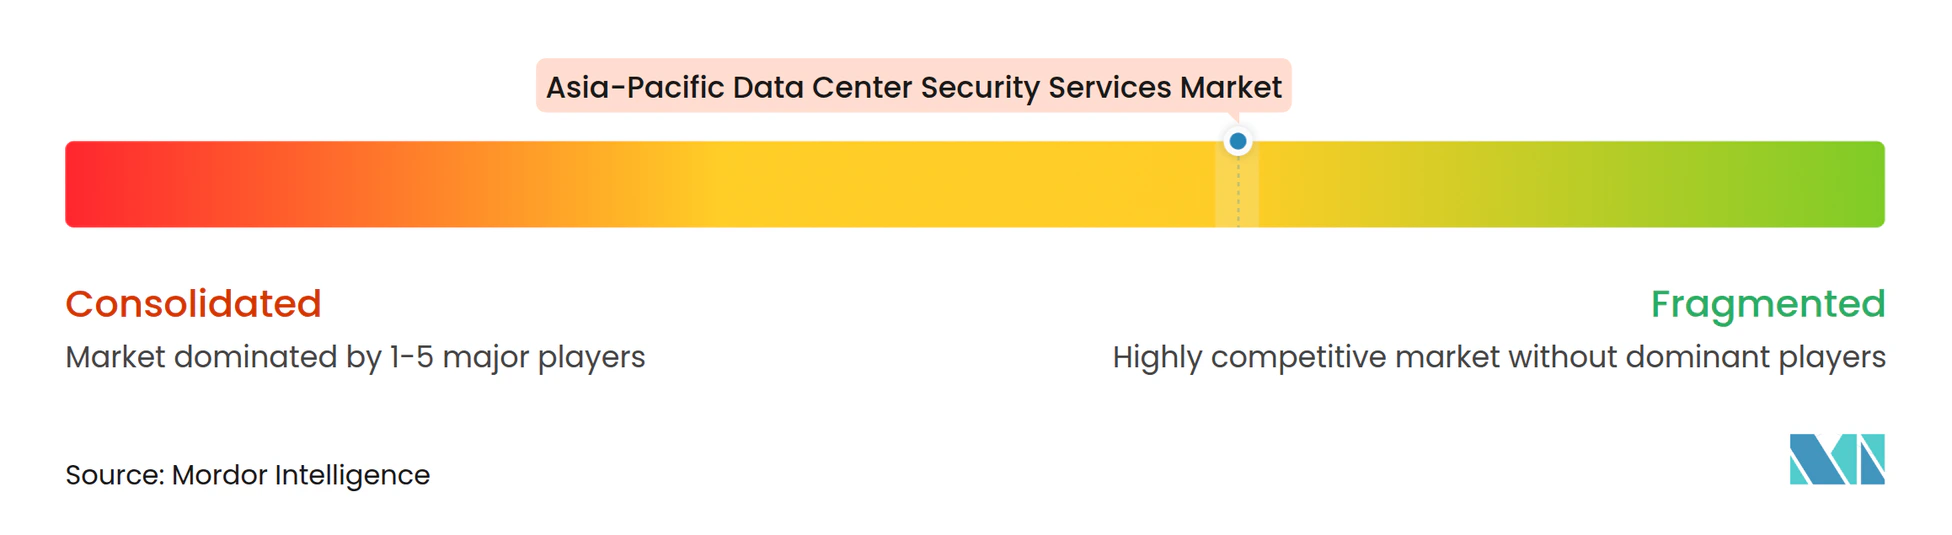
El mercado de servicios de seguridad para centros de datos de Asia-Pacífico está moderadamente fragmentado porque los integradores globales, los proveedores de ciberseguridad y los especialistas regionales atienden diferentes partes de la cadena de valor. Securitas Technology, Convergint Technologies y Johnson Controls compiten en seguridad física integrada, prestación en múltiples sitios, soporte de auditoría y la capacidad de movilizar equipos consistentes en varios mercados nacionales. Palo Alto Networks, Fortinet y NTT DATA extienden las capacidades del centro de operaciones de seguridad y de plataforma a entornos de centros de datos. Suprema, Genetec y NEC ocupan posiciones especializadas en biometría, software de seguridad unificado y vigilancia basada en inteligencia artificial. Ningún proveedor está posicionado como el proveedor líder en todas las categorías de servicios de seguridad y países, ya que las normas locales, las opciones tecnológicas, los tipos de instalaciones y la disponibilidad de personal difieren ampliamente en toda la región.
Securitas lanzó su Grupo Global de Clientes de Centros de Datos en julio de 2025 para estandarizar programas de seguridad integrados con tecnología en 570 instalaciones en 36 países. Palo Alto Networks introdujo la disponibilidad local de Prisma AIRS en Singapur en marzo de 2026 y en Japón en junio de 2026, respaldando las necesidades de residencia de datos para implementaciones de seguridad de inteligencia artificial. Fortinet anunció su marco de Centro de Datos de Inteligencia Artificial Seguro en noviembre de 2025, combinando una plataforma de firewall de alta capacidad con seguridad de infraestructura de inteligencia artificial. Estas acciones muestran cómo los proveedores están conectando la protección de instalaciones con capacidades de nube, red y centro de operaciones de seguridad, al tiempo que buscan satisfacer las necesidades locales de residencia de datos y los requisitos operativos específicos de los entornos densos de inteligencia artificial. El mercado de servicios de seguridad para centros de datos de Asia-Pacífico recompensa a los proveedores que pueden integrar estas capacidades sin hacer que el modelo operativo sea difícil para el cliente.
Los proveedores regionales tienen roles duraderos donde el idioma, las normas nacionales, las relaciones con el sector público y las redes de prestación establecidas son centrales para las decisiones de contratación. NTT DATA combina la experiencia en cumplimiento local con servicios de centro de operaciones de seguridad asistidos por inteligencia artificial en India. Suprema, Genetec y NEC tienen posiciones defendibles donde sus plataformas deben conectarse con los estándares de certificación regionales. Las empresas medianas y los operadores de borde siguen siendo una oportunidad para los proveedores regionales de servicios de seguridad gestionados. Estos clientes necesitan acuerdos basados en resultados, pero pueden no necesitar el modelo completo agrupado que ofrecen los integradores más grandes, lo que crea espacio para proveedores que combinan asociaciones tecnológicas establecidas con equipos de servicio locales y precios transparentes.
Líderes de la Industria de Servicios de Seguridad para Centros de Datos de Asia-Pacífico
-
Axis Communications AB
-
Zhejiang Dahua Technology Co., Ltd.
-
Securitas Technology
-
Bosch Sicherheitssysteme GmbH
-
Johnson Controls International
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Servicios de Seguridad para Centros de Datos de Asia-Pacífico Empresas cubiertas en este informe
- Axis Communications AB
- Zhejiang Dahua Technology Co., Ltd.
- Securitas Technology
- Bosch Sicherheitssysteme GmbH
- Johnson Controls International
- Honeywell International Inc.
- Schneider Electric SE
- Convergint Technologies LLC
- ASSA ABLOY AB
- Cisco Systems, Inc.
- ABB Ltd
- International Business Machines Corporation
- Hewlett Packard Enterprise Development LP
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- NEC Corporation
- NTT DATA Corporation
- Suprema Inc.
- Genetec Inc.
- Huawei Technologies Co., Ltd.
Desarrollos recientes de la industria en Mercado de Servicios de Seguridad para Centros de Datos de Asia-Pacífico
- Octubre de 2026: El Ministerio de Asuntos Internos y Comunicaciones y el Ministerio de Economía, Comercio e Industria de Japón anunciaron un sistema de certificación nacional para centros de datos y servicios en la nube, vigente a partir del año fiscal 2027, que exige que las instalaciones que sirven a los sectores financiero y de atención médica superen una evaluación de seguridad sobre gestión de riesgos y adquisición de equipos. La iniciativa amplía el mercado de servicios de auditoría de cumplimiento y está diseñada para excluir estructuralmente la infraestructura vinculada a entidades de riesgo geopolítico.
- Agosto de 2026: La Administración del Ciberespacio de China, el Ministerio de Industria y Tecnología de la Información y el Ministerio de Seguridad Pública promulgaron conjuntamente las Medidas para la Evaluación de Riesgos de Seguridad de Datos de Red, vigentes desde el 20 de agosto de 2026, institucionalizando evaluaciones de riesgo anuales obligatorias para todos los procesadores de datos importantes y operadores de centros de datos de internet. Esto amplía directamente el alcance facturable recurrente de los servicios de evaluación de riesgos de seguridad y consultoría en el sector de centros de datos de China.
- Agosto de 2026: Godrej Enterprises Group ganó un mandato de Yotta y NTT Data Center para implementar una solución integrada de gestión de claves en la plataforma Genetec Security Center en múltiples instalaciones de centros de datos en India, con un objetivo de 500 millones de INR (6 millones de USD) en ingresos de seguridad para centros de datos en 2 años.
- Abril de 2026: El Ministerio de Comunicaciones y Tecnología de la Información de Indonesia y la Autoridad de Servicios Financieros emitieron las normas finales de localización de datos para servicios financieros y operaciones en la nube, exigiendo el almacenamiento primario de datos de transacciones de clientes y datos financieros dentro del territorio indonesio. Esto obliga a todos los operadores de centros de datos regulados a mantener infraestructura de seguridad y cumplimiento en el sitio a nivel nacional.
Alcance del Informe del Mercado de Servicios de Seguridad para Centros de Datos de Asia-Pacífico
El mercado de servicios de seguridad para centros de datos de Asia-Pacífico incluye los ingresos de los servicios de seguridad implementados en centros de datos en China, Japón, India, Singapur, Australia y otros países de Asia-Pacífico. La rápida expansión de hiperescala y colocación, la inversión en infraestructura de inteligencia artificial, el crecimiento de los centros de datos de borde y la creciente exposición a amenazas ciberfísicas son los principales impulsores del mercado.
El Informe del Mercado de Servicios de Seguridad para Centros de Datos de Asia-Pacífico está segmentado por Tipo de Servicio (Vigilancia Armada y Seguridad Física, Monitoreo Remoto y Vigilancia, Servicios de Centro de Operaciones de Seguridad, Evaluación de Riesgos de Seguridad y Consultoría, Servicios de Control de Acceso y Gestión de Visitantes, y Mantenimiento y Soporte de Sistemas de Seguridad), Modelo de Prestación de Servicios (Servicios de Seguridad en el Sitio, Servicios de Seguridad Remotos y Centralizados, y Servicios de Seguridad Híbridos), Tipo de Contrato (Contratos Dedicados a Nivel de Sitio, Contratos de Múltiples Sitios y Regionales, Contratos de Servicios de Seguridad Integrados, y Acuerdos de Servicios Gestionados), Tipo de Cliente (Proveedores de Colocación, Proveedores de Servicios en la Nube y Operadores de Centros de Datos Empresariales y de Borde), Tamaño del Centro de Datos (Pequeño, Mediano, Grande e Hiperescala), y País (China, Japón, India, Singapur y Resto de Asia-Pacífico). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Vigilancia Armada y Seguridad Física |
| Monitoreo Remoto y Vigilancia |
| Servicios de Centro de Operaciones de Seguridad |
| Evaluación de Riesgos de Seguridad y Consultoría |
| Servicios de Control de Acceso y Gestión de Visitantes |
| Mantenimiento y Soporte de Sistemas de Seguridad |
| Servicios de Seguridad en el Sitio |
| Servicios de Seguridad Remotos y Centralizados |
| Servicios de Seguridad Híbridos |
| Contratos Dedicados a Nivel de Sitio |
| Contratos de Múltiples Sitios y Regionales |
| Contratos de Servicios de Seguridad Integrados |
| Acuerdos de Servicios Gestionados |
| Proveedores de Colocación |
| Proveedores de Servicios en la Nube |
| Operadores de Centros de Datos Empresariales y de Borde |
| Pequeño |
| Mediano |
| Grande |
| Hiperescala |
| China |
| Japón |
| India |
| Singapur |
| Resto de Asia-Pacífico |
| Por Tipo de Servicio | Vigilancia Armada y Seguridad Física |
| Monitoreo Remoto y Vigilancia | |
| Servicios de Centro de Operaciones de Seguridad | |
| Evaluación de Riesgos de Seguridad y Consultoría | |
| Servicios de Control de Acceso y Gestión de Visitantes | |
| Mantenimiento y Soporte de Sistemas de Seguridad | |
| Por Modelo de Prestación de Servicios | Servicios de Seguridad en el Sitio |
| Servicios de Seguridad Remotos y Centralizados | |
| Servicios de Seguridad Híbridos | |
| Por Tipo de Contrato | Contratos Dedicados a Nivel de Sitio |
| Contratos de Múltiples Sitios y Regionales | |
| Contratos de Servicios de Seguridad Integrados | |
| Acuerdos de Servicios Gestionados | |
| Por Tipo de Cliente | Proveedores de Colocación |
| Proveedores de Servicios en la Nube | |
| Operadores de Centros de Datos Empresariales y de Borde | |
| Por Tamaño del Centro de Datos | Pequeño |
| Mediano | |
| Grande | |
| Hiperescala | |
| Por País | China |
| Japón | |
| India | |
| Singapur | |
| Resto de Asia-Pacífico |
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de seguridad para centros de datos de Asia-Pacífico?
El tamaño del mercado de servicios de seguridad para centros de datos de Asia-Pacífico fue valorado en 1,24 mil millones de USD en 2026 y se estima que crecerá desde 1,44 mil millones de USD en 2027 hasta alcanzar los 3,02 mil millones de USD para 2032, a un CAGR del 15,97% durante el período de pronóstico (2027-2032).
¿Qué tipo de servicio lidera la demanda en los centros de datos de Asia-Pacífico?
La vigilancia armada y la seguridad física lideran con el 29,71% en 2026 porque las instalaciones críticas aún necesitan acceso físico controlado. Los servicios de centro de operaciones de seguridad tienen la expansión proyectada más rápida con un CAGR del 16,26%, ya que los operadores integran la vigilancia, el acceso y las alertas de red en flujos de trabajo conectados.
¿Por qué los acuerdos de seguridad gestionados son cada vez más importantes para los operadores de centros de datos?
Ofrecen a los operadores niveles de servicio definidos y visibilidad de costos recurrentes, al tiempo que permiten a los proveedores especializados gestionar el monitoreo continuo, la documentación de incidentes y el talento especialista limitado en más de un sitio.
¿Qué país tiene la expansión proyectada más rápida en Asia-Pacífico?
Se proyecta que India se expanda a un CAGR del 19,86% hasta 2032. Los compromisos de inversión en centros de datos anunciados superaron los 180 mil millones de USD para septiembre de 2026, y los requisitos de localización aumentan la necesidad de controles de seguridad documentados.
¿Cómo afectan las normas de localización de datos a la demanda de servicios de seguridad?
Aumentan la necesidad de controles de acceso locales, registros de auditoría, evaluación de riesgos, soporte de cumplimiento y evidencia de que los datos sensibles y el acceso a las instalaciones se gestionan bajo los requisitos específicos de cada país.
¿Qué papel desempeñan los modelos híbridos en la protección de los centros de datos?
Los modelos híbridos combinan el monitoreo centralizado con inspecciones en el sitio, ayudando a los operadores a cubrir instalaciones distribuidas sin depender únicamente de equipos de guardia permanentes. Son relevantes cuando una instalación necesita procedimientos de acceso auditables pero no puede justificar una dotación de personal presencial completa las 24 horas.