
アジア太平洋データセンターセキュリティサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 予測データ期間 | 2027 - 2032 |
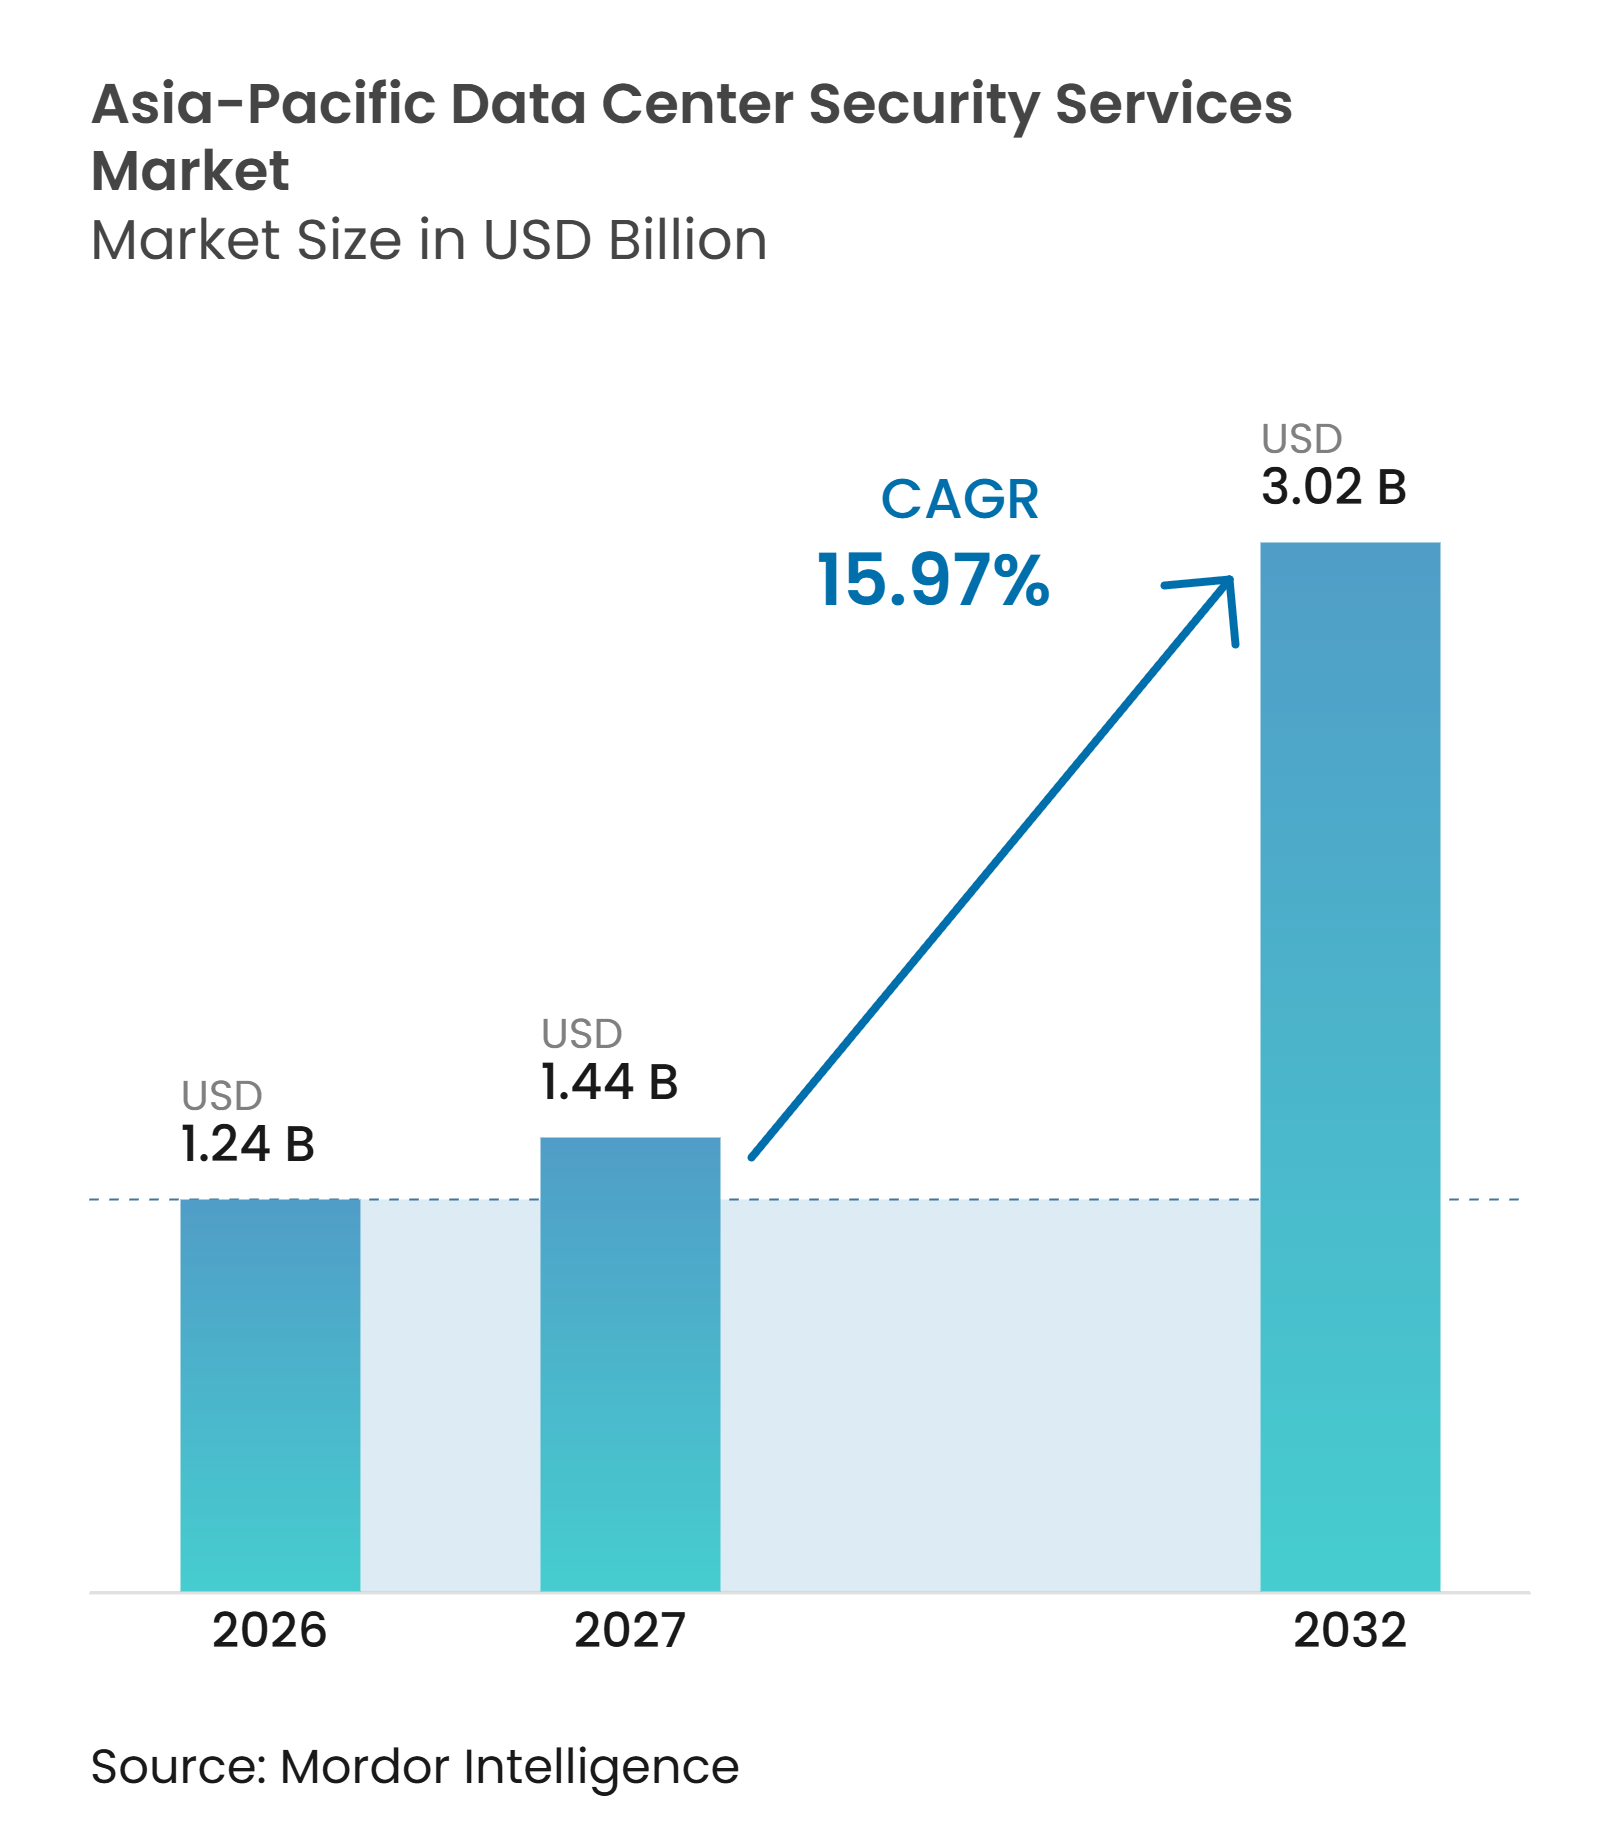
| 基準年の市場規模 (2026) | 1.24 十億米ドル |
| 市場規模 (2027) | 1.44 十億米ドル |
| 市場規模 (2032) | 3.02 十億米ドル |
| 成長率 (2027 - 2032) | 15.97 % |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアジア太平洋データセンターセキュリティサービス市場分析
アジア太平洋データセンターセキュリティサービス市場規模は2026年に1.24 ビリオン 米ドルと評価され、2027年の1.44 ビリオン 米ドルから2032年には3.02 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)中のCAGRは15.97%です。記録的な開発パイプラインにより、運用開始前にセキュリティ計画が必要な施設数が増加しています。中国、インド、ベトナム、インドネシアにおけるデータローカライゼーション規制により、文書化された物理的管理策と定期的な監査がオペレーターにとってより重要になっています。AIワークロードも、アクセスイベント、環境モニタリング、ネットワークアラートを同一の運用モデルで統合する必要性を高めています。複数拠点を一貫したサービスレベルでサポートできるプロバイダーは、地域契約の獲得においてより有利な立場にあります。アジア太平洋データセンターセキュリティサービス市場は、自動化されたモニタリングと資格認定済みのオンサイトサポートを組み合わせたマネージドハイブリッドセキュリティモデルへと移行しています。
レポートの主要ポイント
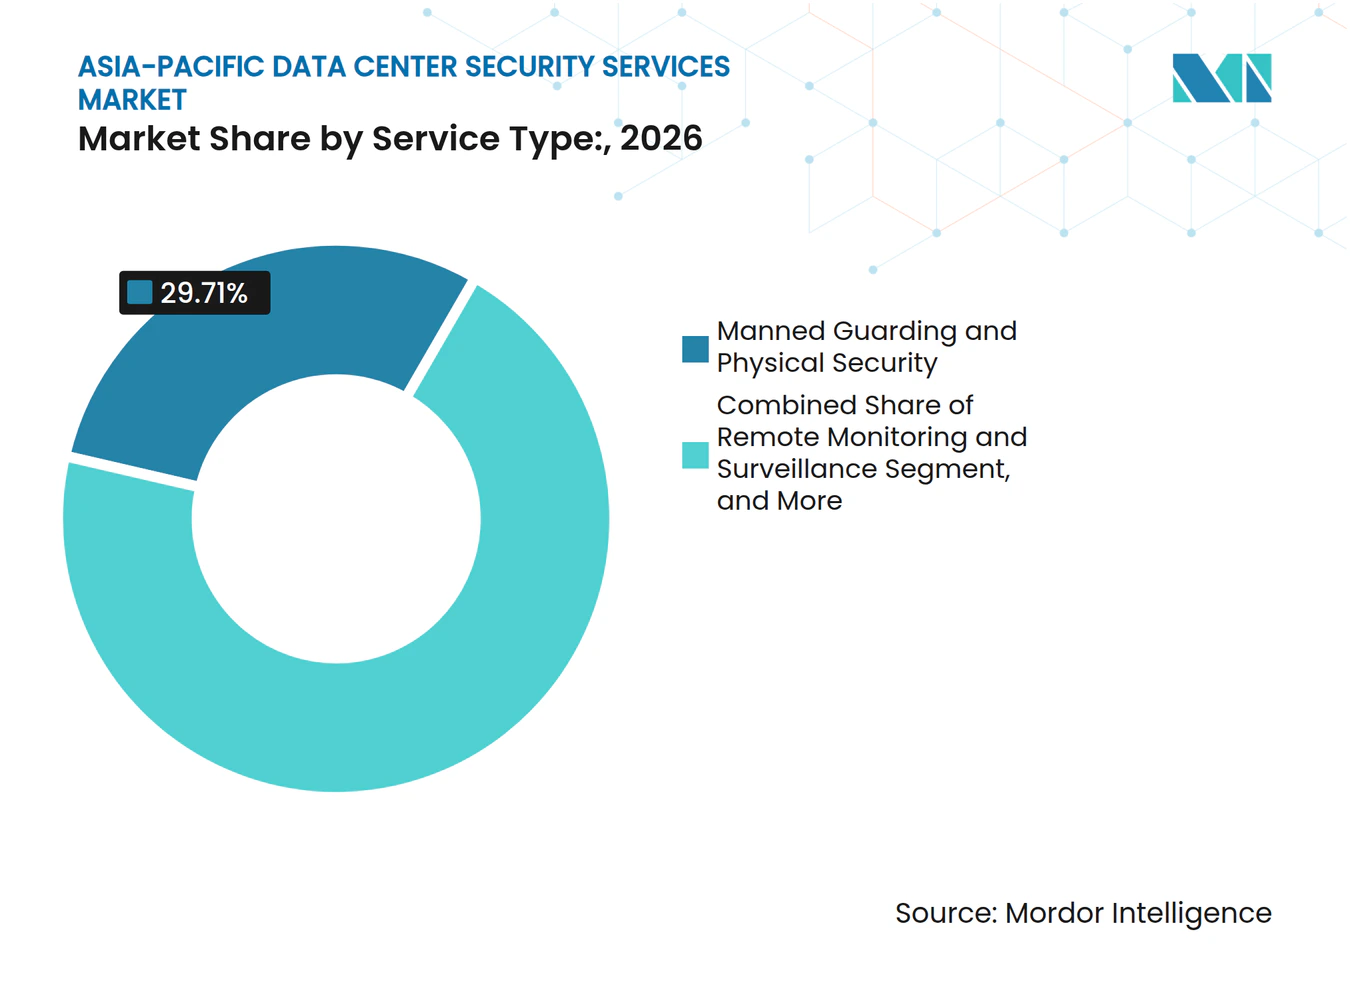
- サービスタイプ別では、有人警備および物理的キュリティが2026年のアジア太平洋データセンターセキュリティサービス市場シェアの29.71%を占め、セキュリティオペレーションセンターサービスは2032年までに16.26%のCAGRで拡大すると予測されています。
- サービス提供モデル別では、オンサイトセキュリティサービスが2026年に44.28%を占め、リモートおよび集中型セキュリティサービスは2032年までに16.92%のCAGRで拡大すると予測されています。
- 契約タイプ別では、専用サイトレベル契約が2026年に38.74%を占め、マネージドサービス契約は2032年までに17.36%のCAGRで拡大すると予測されています。
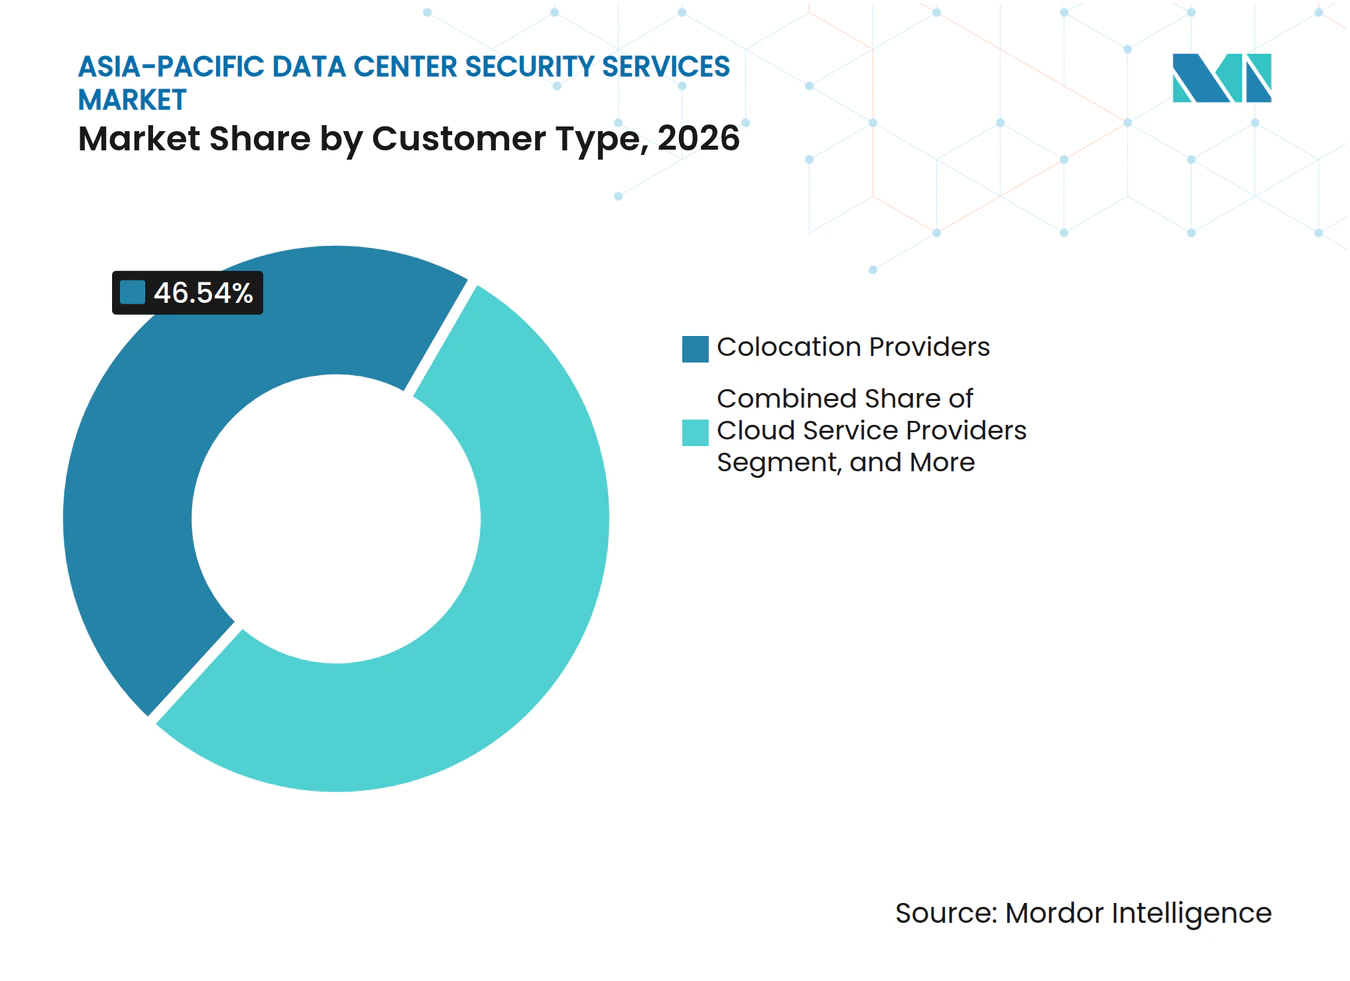
- 顧客タイプ別では、コロケーションプロバイダーが2026年に46.54%を占め、クラウドサービスプロバイダーは2032年までに18.59%のCAGRで拡大すると予測されています。
- データセンター規模別では、ハイパースケール施設が2026年に41.64%を占め、2032年までに17.27%のCAGRで拡大すると予測されています。
- 地域別では、中国が2026年のアジア太平洋データセンターセキュリティサービス市場収益の37.64%を占め、インドは2032年までに19.86%のCAGRで拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハイパースケールおよびコロケーション容量の拡大 | +3.5% | グローバル、中国・インド・マレーシア・シンガポールが主導 | 短期(2年以内) |
| クラウド・AI・5Gデータの成長 | +3.2% | グローバル、アジア太平洋ハイパースケールハブに集中 | 短期(2年以内) |
| サイバーフィジカル攻撃対象領域の拡大 | +2.8% | グローバル、アジア太平洋は高頻度攻撃地域 | 中期(2~4年) |
| データ主権および重要インフラ規制の強化 | +2.5% | 中国、インド、ベトナム、インドネシア、シンガポール | 中期(2~4年) |
| AIを活用した映像分析と生体認証アクセスの採用 | +2.1% | アジア太平洋中核部、東南アジアおよびインドへ拡大 | 中期(2~4年) |
| 海底ケーブルおよびエッジサイトの普及 | +1.5% | インド太平洋、日本・シンガポール・オーストラリアが中心ノード | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイパースケールおよびコロケーション容量の拡大
アジア太平洋のデータセンター建設は、施設の設計・設備導入と同時にセキュリティサービスの需要を高めています。地域の開発パイプラインは2026年上半期に26.5 GWに達し、4.8 GWが積極的な建設中であり、計画・フィットアウト段階にある幅広いプロジェクトが含まれています。オペレーターは、運用リスクや顧客要件が確立された後に個別のローカルサービス契約を手配するのではなく、サイトのオープン前に複数拠点のセキュリティカバレッジを調達するケースが増えています。このアプローチは、複数の管轄区域にわたって同一のアクセス、対応、監査手順を適用できるプロバイダーに有利です。コロケーションプロバイダーは、マルチテナントサイトが詳細な資格認定と来訪者管理を必要とするため、2026年の顧客需要の46.54%を占めました。アジア太平洋データセンターセキュリティサービス市場は、セキュリティが後からの運用上の購入ではなく施設の立ち上げ計画の一部となるこの変化から恩恵を受けています。
クラウド・AI・5Gデータの成長
AIワークロードは、高密度コンピューティングシステムが運用技術、電力システム、および管理されたアクセスを同一のリスク環境持ち込むため、地域全体のデータセンターの物理的・デジタルリスクプロファイルを変化させています。高密度コンピューティング環境では、電力配分、冷却設備、アクセス活動、ネットワークイベントのより緊密な監視が必要です。セキュリティオペレーションセンターツールは、これらの入力を単一のプロセスに統合し、異常と対応決定の間のギャップを縮小しながら、イベントの処理方法についてより明確な記録をオペレーターに提供できます。クラウドサービスプロバイダーは2032年までに18.59%のCAGRで拡大すると予測されており、アクセスログと運用テレメトリを統合するサービスへの需要を支えています。自動化されたアラートトリアージは、人間によるレビューが必要なインシデントに希少なアナリスト能力を振り向けることもできます。これらの運用ニーズが、アジア太平洋データセンターセキュリティサービス市場を成果ベースのマネージドサービス契約へと推進しています。
サイバーフィジカル攻撃対象領域の拡大
物理的脅威とデジタル脅威は、データセンターオペレーターに対して連鎖したリスクをもたらすようになっています。INTERPOLは2024年にアジアおよび南太平洋全域で65億件を超えるサイバー脅威を記録し、地域の脅威環境の規模を示しました。[1] 2024年のインドネシア国家データセンターへのランサムウェア攻撃は280以上の政府サービスを混乱させ、インフラインシデントが公共業務に影響を与えることを示しました。大規模施設はまた、複数の可用性ゾーンに同時に影響を与える可能性のある境界リスクにも直面しています。オペレーターは、アクセス記録、監視、ネットワークモニタリングを別々の機能として扱うのではなく、連携させることで対応しています。これにより、アジア太平洋データセンターセキュリティサービス市場内でセキュリティオペレーションセンターサービスと統合された対応手順への需要が生まれています。
データ主権および重要インフラ規制の強化
データローカライゼーションおよび重要インフラ規制により、検証可能なセキュリティ管理策が定期的な運用要件となっています。中国の工業情報化部は2025年にIDCオペレーターに対し、物理的なマシンルームの保護措置、アクセス制御、データ分類、インシデント対応能力の強化を求めました。[2] これらの義務により、監査記録、専門的な評価サポート、アクセス・インシデント・データ処理手順が一貫して遵守されたことを示す証拠の必要性が高まっています。インドのデータセンター投資パイプラインは2026年9月までに発表済みコミットメントで1,800億米ドルを超え、地域のコンプライアンス要件の対象となる施設数が増加しています。ベトナムとインドネシアもローカルデータおよびインフラ要件を拡大しており、国ごとに異なるコンプライアンニーズが生じています。アジア太平洋データセンターセキュリティサービス業界は、サプライヤーが各国の規制枠組みに運用手順を適応できる場合に恩恵を受けます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 高い初期統合・改修コスト | -2.2% | グローバル、日本とオーストラリアのレガシー施設で最も深刻 | 短期(2年以内) |
| セキュリティエンジニアリングおよびセキュリティオペレーションセンター人材の不足 | -1.8% | アジア太平洋全域、日本・東南アジア・インドの成長市場で最も深刻 | 中期(2~4年) |
| 断片化した各国コンプライアンス要件 | -1.6% | アジア太平洋中核部、越境オペレーターへの波及あり | 中期(2~4年) |
| 自律的セキュリティアクションに関する購入者の信頼・責任懸念 | -1.0% | グローバル、アジア太平洋エンタープライズセグメント | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
高い初期統合・改修コスト
最新のセキュリティプラットフォームは、2020年以前に建設されたデータセンターへの追加に費用がかかる場合があります。日本、韓国、オーストラリアのレガシーサイトは、カスタムミドルウェア、慎重なテスト、施設チームとセキュリティチーム間の緊密な連携を必要とする独自のビルディングマネジメントシステムを使用していることが多いです。エンジニアリングとライセンスは、改修契約額の30〜40%を占める場合があります。そのため、各プロジェクトは同等のグリーンフィールド設置と比較して販売サイクルが長くなる可能性があります。地域全体で統一された物理的セキュリティ相互運用性標準が存在しないため、多くの改修はカスタムエンジニアリング作業となっています。標準的なアプリケーションプログラミングインターフェースを備えた事前統合プラットフォームは、この負担を軽減し、アジア太平洋データセンターセキュリティサービス市場におけるベンダーの立場を強化できます。
セキュリティエンジニアリングおよびセキュリティオペレーションセンター人材の不足
セキュリティエンジニアとセキュリティオペレーションセンターアナリストの供給不足は、急速に拡大するいくつかの拠点でのサービス提供を制約しています。多くのオペレーターは、映像分析の設定、サイバーフィジカルイベントの相関分析、各国のコンプライアンス規則の解釈ができる人材の確保に苦労しています。このギャップは、人員主導型プロバイダーの提供コストを引き上げ、新規サイトの立ち上げを遅らせ、地域ポートフォリオ全体で均一な対応品質を維持することを困難にします。また、プロバイダーが専門的な能力を複数の顧客に分散できるアウトソーシングモニタリングをより魅力的にします。NTT DATAは2025年12月にインドで4つの自律型AIを活用したサイバーディフェンスセンターを立ち上げ、800人以上のセキュリティアナリストのキャパシティを追加しました。この不足はマネージドサービスの採用を支援する一方で、アジア太平洋データセンターセキュリティサービス市場全体での資格を持つ人材の可用性を制限しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:
セキュリティオペレーションセンターサービスが人員主導型保護を超えた需要シフトを牽引有人警備および物理的セキュリティは2026年のアジア太平洋データセンターセキュリティサービス市場シェアの29.71%でトップとなりました。その地位は、層防御セキュリティアーキテクチャにおける文書化された物理的アクセスガバナンスの必要性を反映しています。中国と東南アジアは、機密サイトにおける資格認定済み人員を特に重視しています。セキュリティオペレーションセンターサービスは2032年までに16.26%のCAGRで拡大すると予測されています。このセグメントは、物理的侵入の試みの前にビルディングマネジメントシステムが侵害されるなど、境界警備では特定できない可能性のある一連の事象に対応します。
セキュリティリスク評価およびコンサルティングも、新しい規制がデータ管理策、物理的保護措置、アクセス慣行、インシデントプロセス、請負業者の責任、およびコンプライアンスを実証するために使用される証拠の定期的なレビューを要求する場合に恩恵を受けます。文書化された対応手順とアクセス制御監査に関するISO/IEC 27001要件は、契約更新を支援できます。アクセス制御および来訪者管理サービスは、異常な動き、繰り返されるアクセス試行、承認された運用パターン外の活動を特定する行動分析ツールにますます情報を提供しています。セキュリティシステムの保守・サポートは、定期テスト、ソフトウェアアップデート、デバイスの健全性チェック、施設保護を弱める可能性のある障害の迅速な解決を含む、より大規模なマネージドサービスプログラムを支援する定期的な活動を提供します。GenetecとDataminrは2025年9月に、リアルタイムリスクインテリジェンスをGenetec Security Centerプラットフォームに統合するコラボレーションを発表しました。[3] この取り決めは、アジア太平洋データセンターセキュリティサービス市場においてリモートモニタリングとセキュリティオペレーションセンターサービスの境界がなぜ明確でなくなりつつあるかを示しています。


注記: 全セグメントのシェアはレポート購入後にご確認いただけます
サービス提供モデル別:
ハイブリッドサービスがオンサイト要件を基盤に構築オンサイトセキュリティサービスは2026年のアジア太平洋データセンターセキュリティサービス市場規模の44.28%を占めました。このモデルは、監査中にレビュー可能な物理的保護措置と記録を必要とする施設を支援します。オンサイトチームはまた、機器の搬入、保守作業、来訪者の入場、制限されたデータホールエリアへのアクセスなど、施設規則が人員と機器の文書化された管理の連鎖を必要とする場合にも重要です。リモートおよび集中型セキュリティサービスは2032年までに16.92%のCAGRで拡大すると予測されています。ジョホール、バンコク、ノイダなどのセカンダリロケーションは、地域の専門スタッフが限られている場合に地域モニタリングハブを利用できます。
ハイブリッドセキュリティサービスは、24時間の完全な警備はサポートできないが、機密室、機器、請負業者、来訪者に対して文書化された監視が必要なエンタープライズ施設に魅力的です。リモートビデオおよびアラーム監視と計画的なオンサイト検査および資格認定済みの対応を組み合わせ、各拠点ですべての専門的役割を重複させることなく、より小規模な施設全体の可視性を維持するのに役立ちます。AIを活用した映像分析は、テールゲーティング、不正なキャビネットアクセス、異常な動きをほぼリアルタイムで特定できます。これにより、地域チームがイベントをレビューし、ローカルアクションを指示し、顧客および規制当局のレビュー用に文書化された記録を保持できるようになり、ハイブリッドモデルと完全オンサイトモデルの運用上のギャップが縮小されます。これらのシステムが改善されるにつれて、より多くの契約価値が集中型モニタリングへと移行する可能性があります。アジア太平洋データセンターセキュリティサービス市場は、高リスクエリアにはオンサイト提供を維持しながら、より広いフットプリントにわたるカバレッジ管理にはハイブリッドモデルを使用する可能性が高いです。
契約タイプ別:
マネージド契約が収益モデルを変革専用サイトレベル契約は2026年のアジア太平洋データセンターセキュリティサービス市場シェアの38.74%を占めました。中国と日本の単一施設コロケーションおよびエンタープライズサイトは、この調達構造を使用することが多いです。この取り決めにより、オペレーターはローカル要件、人員、対応手順を直接管理できます。マネージドサービス契約は2032年までに17.36%のCAGRで拡大すると予測されています。オペレーターは、特に新しいキャパシティが内部セキュリティチームの拡大よりも速く追加されている場合に、定義された成果に結びついた定期的なコスト可視性とサービスレベルを重視します。
マルチサイトおよび地域契約は、ハイパースケール施設がジョホール・シンガポールおよびムンバイ・プネー周辺に集積する場所でより関連性が高まっています。これらの契約は、整合したスタッフィングチェック、エスカレーション手順、レポート形式、アクセスポリシー、監査記録を含む複数の拠点にわたって共通の運用標準を維持できるサプライヤーを優遇します。統合サービス契約は、共通のサービスフレームワークと説明責任モデルの下で、警備、監視、セキュリティオペレーションセンター機能、コンサルティング、システム保守、アクセス管理を組み合わせることができます。一つの要素を置き換えると、より広いセキュリティモデルを混乱させ、慣れ親しんだワークフローを中断させ、顧客が接続された記録、技術設定、サービス責任を再構築する必要が生じる可能性があるため、高い契約価値を持ちます。システム、人員手順、監査記録が接続されると、再入札が困難になる場合があります。これにより、統合サプライヤーはアジア太平洋データセンターセキュリティサービス市場においてより強固な場を得ます。
顧客タイプ別:
コロケーション需要がボリュームを支え、クラウドプロバイダーがより速く拡大コロケーションプロバイダーは2026年のアジア太平洋データセンターセキュリティサービス市場規模の46.54%を占めました。マルチテナント施設は、個別の顧客に対して設定可能な資格認定、来訪者記録、アクセス権限を必要とします。そのセキュリティモデルは、テナントの分離を保護する管理策と共通のサイト保護のバランスを取る必要があります。クラウドサービスプロバイダーは2032年までに18.59%のCAGRで拡大すると予測されています。その施設は、物理的アクセスイベント、熱異常データ、ネットワークアラート、対応文書を、迅速な調査をサポートできる単一の分析システムにますます必要としています。
エンタープライズおよびエッジデータセンターオペレーターは、金融サービス、政府、医療機関を含む別の顧客グループを形成しています。これらの組織は、データ居住要件を満たし、レイテンシに敏感なワークロードをサポートし、重要なサービスをユーザーに近づけ、規制された情報の管理を維持するために、ソブリンエッジノードを構築する場合があります。より小規模な内部チームは、訓練された人員、正式なエスカレーションパス、定期的なコンプライアンスレポート、大規模な内部構築なしの継続的なモニタリングを提供するため、完全にアウトソーシングされたマネージドサービス契約を実用的な選択肢にする可能性があります。NTT DATAの2025年12月のインドにおけるサイバーディフェンスセンター拡張は、このタイプの顧客向けのスケールされた提供モデルを提供します。[4] アジア太平洋データセンターセキュリティサービス市場は、大規模なクラウドキャンパスと分散したエッジロケーションの両方に機会があります。ベンダーは、運用リソースが大きく異なる顧客に同じコアコントロールを適応させる必要があります。

注記: 全セグメントのシェアはレポート購入後にご確認いただけます
データセンター規模別:
ハイパースケールサイトが高価値のセキュリティ要件を創出ハイパースケール施設は2026年のアジア太平洋データセンターセキュリティサービス市場規模の41.64%を占め、2032年までに17.27%のCAGRで拡大すると予測されています。これは、最大のシェアと最高の予測拡大率の両方を持つ唯一の規模カテゴリーです。100 MWを超える施設は、境界、建物、データホール、ラックにわたる多層的な保護と、請負業者のアクセス、機器の搬入、インシデントのエスカレーションに関する明確なルールを必要とします。また、物理的アクセス情報がネットワークテレメトリ、環境アラーム、機器ステータス、イベントの完全なビューを提供する対応ワークフローと連携して機能する必要があります。これらのニーズは、サプライヤーに対して高い資格要件を設定します。
小規模データセンターとソブリンエッジノードは、以前は集中型クラウドキャパシティに依存していた拠点全体に需要を追加します。ベトナムとインドネシアは、ローカライズされたデータ要件がローカルインフラを促進するため、関連する例です。Tier IVおよびISO/IEC 27001要件は、監査・認証能力、正式なインシデント手順、文書化されたアクセス制御、重要施設運用との連携経験を持つプロバイダーに適格性を制限する可能性があります。これは、地域的な提供カバレッジを持つ確立されたインテグレーターを優遇する一方で、認定スタッフと低い運用コストでの信頼性の高いサポートを提供できる専門的なローカルプロバイダーに機会を与えます。同時に、より小規模なサイトは大規模な常駐警備隊に依存しない柔軟なサービスを必要とします。アジア太平洋データセンターセキュリティサービス業界は、集中したハイパースケールキャンパスと分散したエッジポートフォリオの両方にサービスを提供できるサプライヤーを必要としています。
地域分析
中国
中国は2026年のアジア太平洋データセンターセキュリティサービス市場シェアの37.64%を占めました。そのリードは、大規模なデータセンターインフラ、多層的なローカルコンプライアンス要件、および文書化が重要インフラ監視の中心となる運用環境を反映しています。2025年の工業情報化部の通知は、IDCオペレーターに物理的保護措置、アクセス制御、データ分類、構造化されたインシデント対応の実施を求めています。したがって、契約は、人員アクセス、施設保護措置、インシデント処理、顧客データ責任がどのように記録・レビューされるかを含む、中国固有の監査慣行と文書化に対応する必要があります。深い規制への精通が購買要件である場合、国内プロバイダーが有利です。
インド
インドは2032年までに19.86%のCAGRで拡大すると予測されており、アジア太平洋データセンターセキュリティサービス市場で最も速い国レベルの成長率です。発表済みのデータセンター投資コミットメントは2026年9月までに1,800億米ドルを超えました。同国のキャパシティ構築は、キャパシティ、顧客ワークロード、テナントニーズ、コンプライアンス期待が拡大する中で、オペレーターが信頼性の高い手順を確立する必要があるため、新しい施設でのセキュリティギャップの潜在的なコストを高めています。NTT DATAは2025年にベンガルール、ハイデラバード、ノイダ、ムンバイにサイバーディフェンスセンターを設立しました。Godrej Enterprises Groupも2026年に、複数のインドのデータセンター施設にわたってGenetec Security Center上に統合鍵管理ソリューションを展開するマンデートを受けました。
アジア太平洋のその他の地域
シンガポールは、東南アジア全体の施設に対する越境活動、地域モニタリング、共有サービス提供を管理するオペレーターにとって重要な地域ハブであり続けています。日本の計画中の国家認証システムは、規制されたセクターにサービスを提供する施設にセキュリティレビュー要件を設け、イバーセキュリティスキルのギャップがアウトソーシングされたセキュリティオペレーションセンターの採用を支援します。ベトナムとインドネシアは、ローカルデータ要件が拡大するにつれてコンプライアンス主導の需要を生み出し、オーストラリアと韓国はISO/IEC 27001慣行に沿った統合プラットフォームのプレミアム市場であり続けています。これらの国々は合わせて、アジア太平洋データセンターセキュリティサービス市場にローカライズされたコンプライアンス、地域モニタリング、一貫したサービス標準を必要とする多様な需要基盤を提供しています。
競合環境
市場集中度
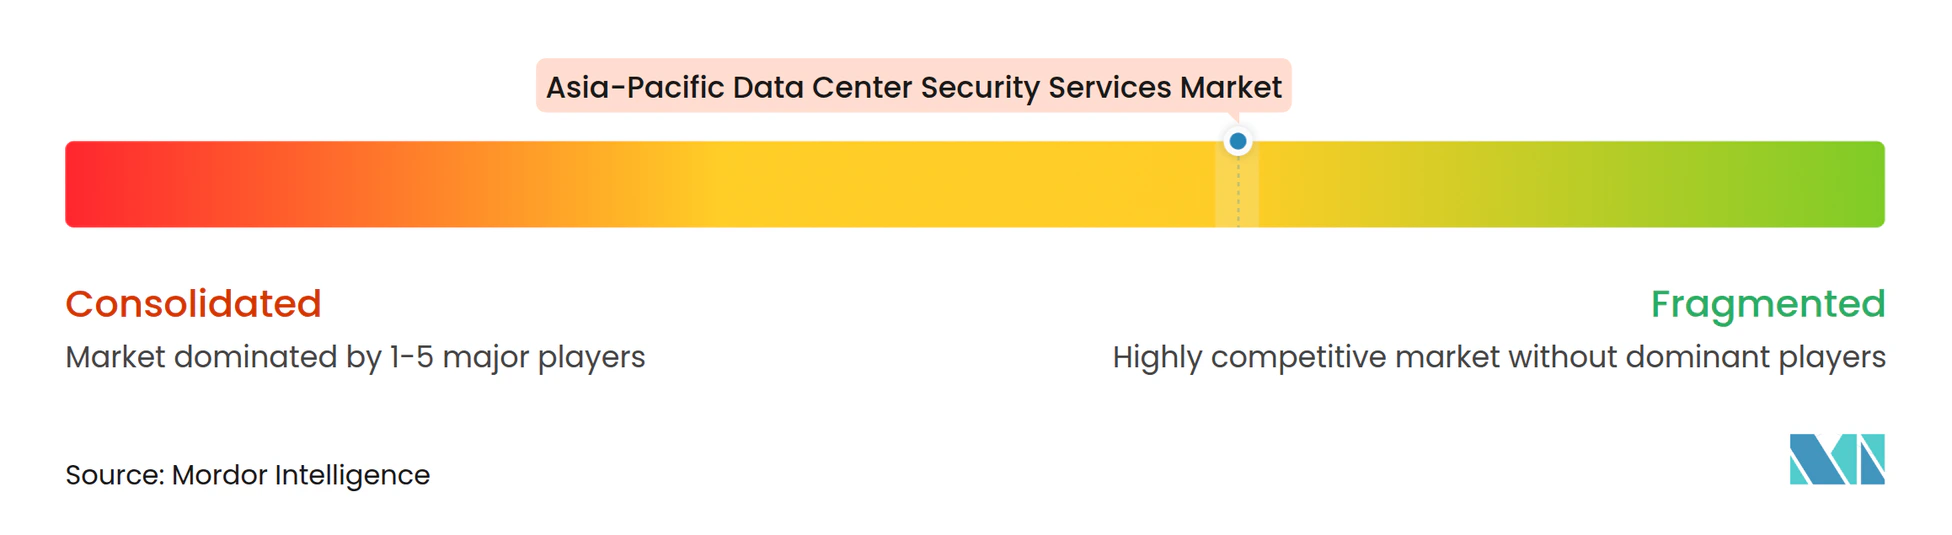
アジア太平洋データセンターセキュリティサービス市場は、グローバルインテグレーター、サイバーセキュリティベンダー、地域専門業者がバリューチェーンの異なる部分にサービスを提供しているため、適度に断片化されています。Securitas Technology、Convergint Technologies、Johnson Controlsは、統合された物理的セキュリティ、マルチサイト提供、監査サポート、および複数の国内市場にわたって一貫したチームを動員する能力で競合しています。Palo Alto Networks、Fortinet、NTT DATAは、セキュリティオペレーションセンターおよびプラットフォーム能力をデータセンター環境に拡張しています。Suprema、Genetec、NECは、生体認証、統合セキュリティソフトウェア、AIベースの監視において専門的な立場を持っています。地域全体でローカル規制、技術選択、施設タイプ、スタッフィングの可用性が大きく異なるため、すべてのセキュリティサービスカテゴリーと国にわたってリーディングプロバイダーとして位置づけられているサプライヤーはいません。
Securitasは2025年7月に、36カ国570施設にわたって技術統合セキュリティプログラムを標準化するためのグローバルクライアントデータセンターグループを立ち上げました。Palo Alto Networksは2026年3月にシンガポール、2026年6月に日本でローカルPrisma AIRSの提供を開始し、AIセキュリティ展開のデータ居住ニーズをサポートしました。Fortinetは2025年11月にセキュアAIデータセンターフレームワークを発表し、高容量ファイアウォールプラットフォームとAIインフラセキュリティを組み合わせました。これらのアクションは、ベンダーが施設保護をクラウド、ネットワーク、セキュリティオペレーションセンター能力と接続しながら、ローカルデータ居住ニーズと高密度AI環境の特定の運用要件を満たそうとしていることを示しています。アジア太平洋データセンターセキュリティサービス市場は、これらの能力を顧客にとって運用モデルを困難にすることなく統合できるベンダーを優遇します。
地域サプライヤーは、言語、国内規制、公共部門との関係、確立された提供ネットワークが契約決定の中心となる場合に永続的な役割を持ちます。NTT DATAはインドでローカルコンプライアンス経験とAIを活用したセキュリティオペレーションセンターサービスを組み合わせています。Suprema、Genetec、NECは、そのプラットフォームが地域の認証標準と接続する必要がある場合に防御可能な立場を持っています。中堅エンタープライズおよびエッジオペレーターは、地域のマネージドセキュリティサービスプロバイダーにとって開口部であり続けています。これらの顧客は成果ベースの契約を必要としますが、最大のインテグレーターが提供する完全なバンドルモデルを必要としない場合があり、確立された技術パートナーップとローカルサービスチームおよび透明な価格設定を組み合わせるプロバイダーに余地を生み出しています。
アジア太平洋データセンターセキュリティサービス業界リーダー
-
Axis Communications AB
-
Zhejiang Dahua Technology Co., Ltd.
-
Securitas Technology
-
Bosch Sicherheitssysteme GmbH
-
Johnson Controls International
- 注:主要企業の掲載順は順位を示すものではありません。
アジア太平洋データセンターセキュリティサービス市場 このレポートでカバーされる企業
- Axis Communications AB
- Zhejiang Dahua Technology Co., Ltd.
- Securitas Technology
- Bosch Sicherheitssysteme GmbH
- Johnson Controls International
- Honeywell International Inc.
- Schneider Electric SE
- Convergint Technologies LLC
- ASSA ABLOY AB
- Cisco Systems, Inc.
- ABB Ltd
- International Business Machines Corporation
- Hewlett Packard Enterprise Development LP
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- NEC Corporation
- NTT DATA Corporation
- Suprema Inc.
- Genetec Inc.
- Huawei Technologies Co., Ltd.
最近の産業開発事情 アジア太平洋データセンターセキュリティサービス市場
- 2026年10月:日本の総務省と経済産業省は、2027年度から有効なデータセンターおよびクラウドサービスの国家認証システムを発表し、金融・医療にサービスを提供する施設にリスク管理と機器調達に関するセキュリティ審査の通過を義務付けました。この取り組みはコンプライアンス監査サービス市場を拡大し、地政学的リスク主体に関連するインフラを構造的に排除するよう設計されています。
- 2026年8月:中国のサイバースペース管理局、工業情報化部、公安部が共同で「ネットワークデータセキュリティリスク評価措置」を公布し、2026年8月20日から施行され、すべての重要データ処理業者およびIDCオペレーターに対して義務的な年次リスク評価を制度化しました。これにより、中国のデータセンターセクター全体でセキュリティリスク評価およびコンサルティングサービスの定期的な請求可能範囲が直接拡大されます。
- 2026年8月:Godrej Enterprises GroupがYottaおよびNTT Data Centerから、複数のインドのデータセンター施設にわたってGenetec Security Centerプラットフォーム上に統合鍵管理ソリューションを展開するマンデートを獲得し、2年間でデータセンターセキュリティ収益5億インドルピー(600万米ドル)を目標としています。
- 2026年4月:インドネシアの通信情報省と金融サービス庁が金融サービスおよびクラウド運用に関するデータローカライゼーション最終規則を発行し、顧客取引および金融データのインドネシア国内での一次保管を義務付けました。これにより、すべての規制対象データセンターオペレーターは国内のオンサイトセキュリティおよびコンプライアンスインフラを維持することが義務付けられます。
アジア太平洋データセンターセキュリティサービス市場レポートの範囲
アジア太平洋データセンターセキュリティサービス市場には、中国、日本、インド、シンガポール、オーストラリア、その他のアジア太平洋諸国のデータセンターに展開されたセキュリティサービスからの収益が含まれます。急速なハイパースケールおよびコロケーションの拡大、AIインフラ投資、エッジデータセンターの成長、サイバーフィジカル脅威への露出の増加が主要な市場促進要因です。
アジア太平洋データセンターセキュリティサービス市場レポートは、サービスタイプ(有人警備および物理的セキュリティ、リモートモニタリングおよび監視、セキュリティオペレーションセンターサービス、セキュリティリスク評価およびコンサルティング、アクセス制御および来訪者管理サービス、セキュリティシステムの保守・サポート)、サービス提供モデル(オンサイトセキュリティサービス、リモートおよび集中型セキュリティサービス、ハイブリッドセキュリティサービス)、契約タイプ(専用サイトレベル契約、マルチサイトおよび地域契約、統合セキュリティサービス契約、マネージドサービス契約)、顧客タイプ(コロケションプロバイダー、クラウドサービスプロバイダー(CSP)、エンタープライズ・エッジデータセンターオペレーター)、データセンター規模(小規模、中規模、大規模、ハイパースケール)、および国別(中国、日本、インド、シンガポール、アジア太平洋のその他の地域)にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 有人警備および物理的セキュリティ |
| リモートモニタリングおよび監視 |
| セキュリティオペレーションセンターサービス |
| セキュリティリスク評価およびコンサルティング |
| アクセス制御および来訪者管理サービス |
| セキュリティシステムの保守・サポート |
| オンサイトセキュリティサービス |
| リモートおよび集中型セキュリティサービス |
| ハイブリッドセキュリティサービス |
| 専用サイトレベル契約 |
| マルチサイトおよび地域契約 |
| 統合セキュリティサービス契約 |
| マネージドサービス契約 |
| コロケーションプロバイダー |
| クラウドサービスプロバイダー(CSP) |
| エンタープライズ・エッジデータセンターオペレーター |
| 小規模 |
| 中規模 |
| 大規模 |
| ハイパースケール |
| 中国 |
| 日本 |
| インド |
| シンガポール |
| アジア太平洋のその他の地域 |
| サービスタイプ別 | 有人警備および物理的セキュリティ |
| リモートモニタリングおよび監視 | |
| セキュリティオペレーションセンターサービス | |
| セキュリティリスク評価およびコンサルティング | |
| アクセス制御および来訪者管理サービス | |
| セキュリティシステムの保守・サポート | |
| サービス提供モデル別 | オンサイトセキュリティサービス |
| リモートおよび集中型セキュリティサービス | |
| ハイブリッドセキュリティサービス | |
| 契約タイプ別 | 専用サイトレベル契約 |
| マルチサイトおよび地域契約 | |
| 統合セキュリティサービス契約 | |
| マネージドサービス契約 | |
| 顧客タイプ別 | コロケーションプロバイダー |
| クラウドサービスプロバイダー(CSP) | |
| エンタープライズ・エッジデータセンターオペレーター | |
| データセンター規模別 | 小規模 |
| 中規模 | |
| 大規模 | |
| ハイパースケール | |
| 国別 | 中国 |
| 日本 | |
| インド | |
| シンガポール | |
| アジア太平洋のその他の地域 |
レポートで回答される主要な質問
アジア太平洋データセンターセキュリティサービス市場の規模はどのくらいですか?
アジア太平洋データセンターセキュリティサービス市場規模は2026年に1.24 ビリオン 米ドルと評価され、2027年の1.44 ビリオン 米ドルから2032年には3.02 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)中のCAGRは15.97%です。
アジア太平洋のデータセンターでどのサービスタイプが需要をリードしていますか?
有人警備および物理的セキュリティは、重要施設が依然として管理された物理的アクセスを必要とするため、2026年に29.71%でリードしています。セキュリティオペレーションセンターサービスは、オペレーターが監視、アクセス、ネットワークアラートを接続されたワークフローに統合するにつれて、16.26%のCAGRで最も速い予測拡大率を持っています。
マネージドセキュリティ契約がデータセンターオペレーターにとってなぜより重要になっているのですか?
定義されたサービスレベルと定期的なコスト可視性をオペレーターに提供しながら、専門プロバイダーが複数のサイトにわたって継続的なモニタリング、インシデント文書化、限られた専門人材を管理できるようにします。
アジア太平洋で最も速い予測拡大率を持つ国はどこですか?
インドは2032年までに19.86%のCAGRで拡大すると予測されています。発表済みのデータセンター投資コミットメントは2026年9月までに1,800億米ドルを超え、ローカライゼーション要件が文書化されたセキュリティ管理策の必要性を高めています。
データローカライゼーション規制はキュリティサービス需要にどのような影響を与えますか?
ローカルアクセス制御、監査記録、リスク評価、コンプライアンスサポート、および機密データと施設アクセスが国固有の要件の下で処理されることを示す証拠の必要性を高めます。
ハイブリッドモデルはデータセンター保護においてどのような役割を果たしますか?
ハイブリッドモデルは集中型モニタリングとオンサイト検査を組み合わせ、常駐警備隊のみに依存することなく分散した施設をカバーするのに役立ちます。施設が監査可能なアクセス手順を必要とするが、24時間のオンサイトスタッフィングを正当化できない場合に関連します。