
Taille et part du marché des services de sécurité des centres de données en Asie-Pacifique
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Période de Données Prévisionnelles | 2027 - 2032 |
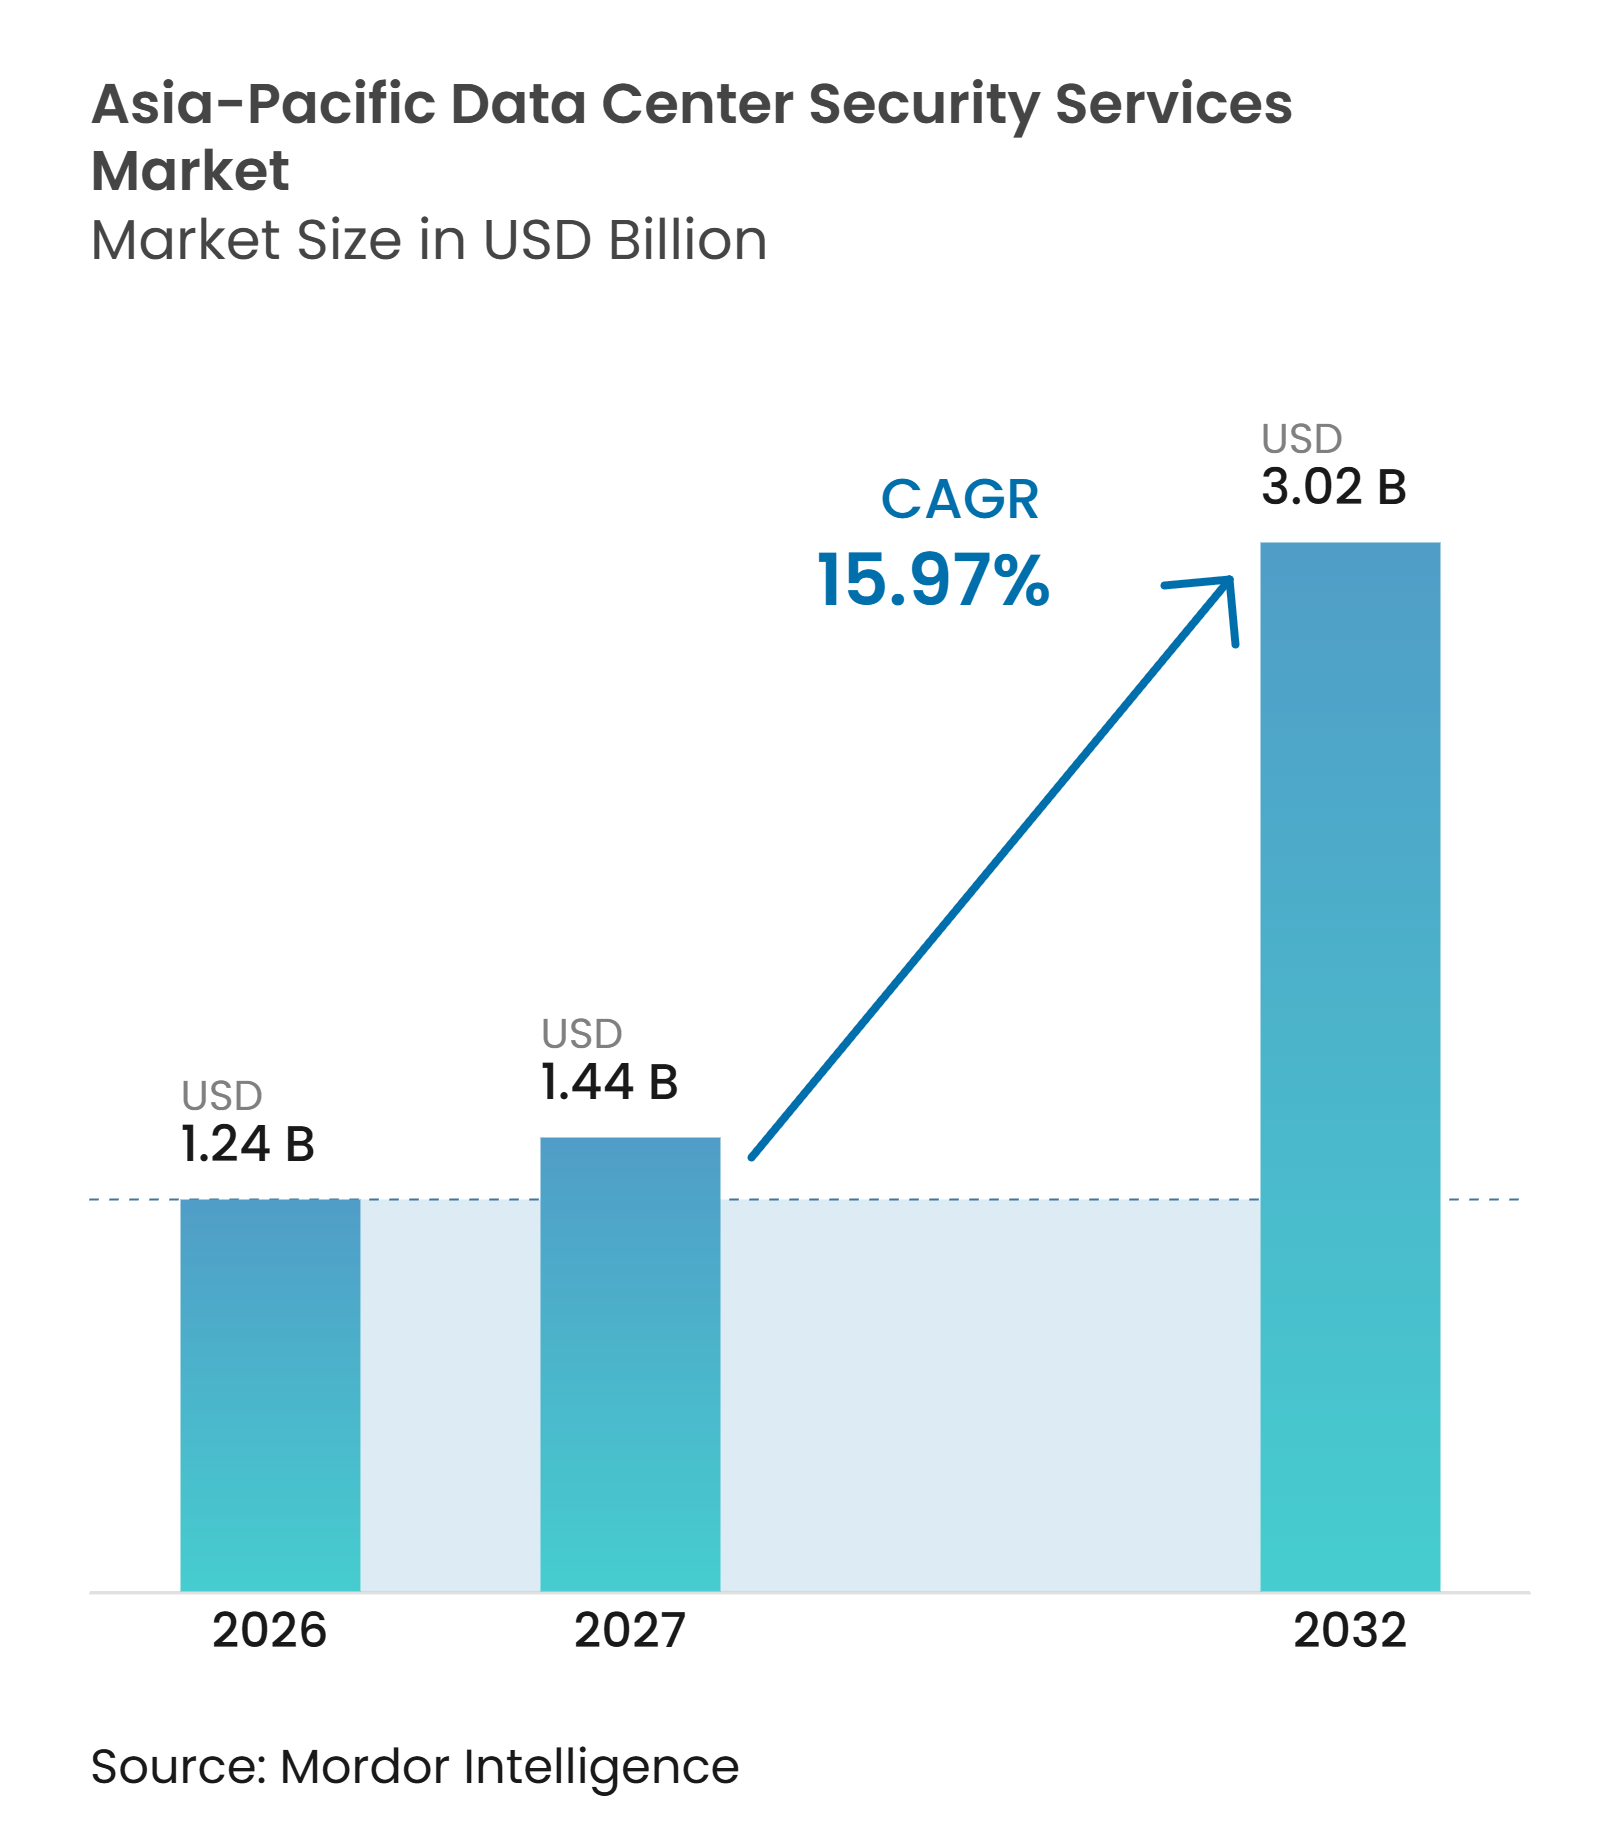
| Taille du marché de l'année de base (2026) | 1.24 Milliards de dollars |
| Taille du Marché (2027) | 1.44 Milliards de dollars |
| Taille du Marché (2032) | 3.02 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.97 % |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de sécurité des centres de données en Asie-Pacifique par Mordor Intelligence
La taille du marché des services de sécurité des centres de données en Asie-Pacifique était évaluée à 1,24 milliard USD en 2026 et devrait croître de 1,44 milliard USD en 2027 pour atteindre 3,02 milliards USD d'ici 2032, à un CAGR de 15,97 % durant la période de prévision (2027-2032). Un pipeline de développement record augmente le nombre d'installations nécessitant une planification de la sécurité avant le début des opérations. Les règles de localisation des données en Chine, en Inde, au Vietnam et en Indonésie rendent les contrôles physiques documentés et les audits récurrents plus importants pour les opérateurs. Les charges de travail d'IA augmentent également la nécessité de connecter les événements d'accès, la surveillance environnementale et les alertes réseau dans le même modèle opérationnel. Les fournisseurs capables de prendre en charge plusieurs sites avec des niveaux de service cohérents sont mieux placés pour remporter des contrats régionaux. Le marché des services de sécurité des centres de données en Asie-Pacifique évolue donc vers des modèles de sécurité gérés et hybrides combinant surveillance automatisée et assistance sur site avec des personnels accrédités.
Principaux enseignements du rapport
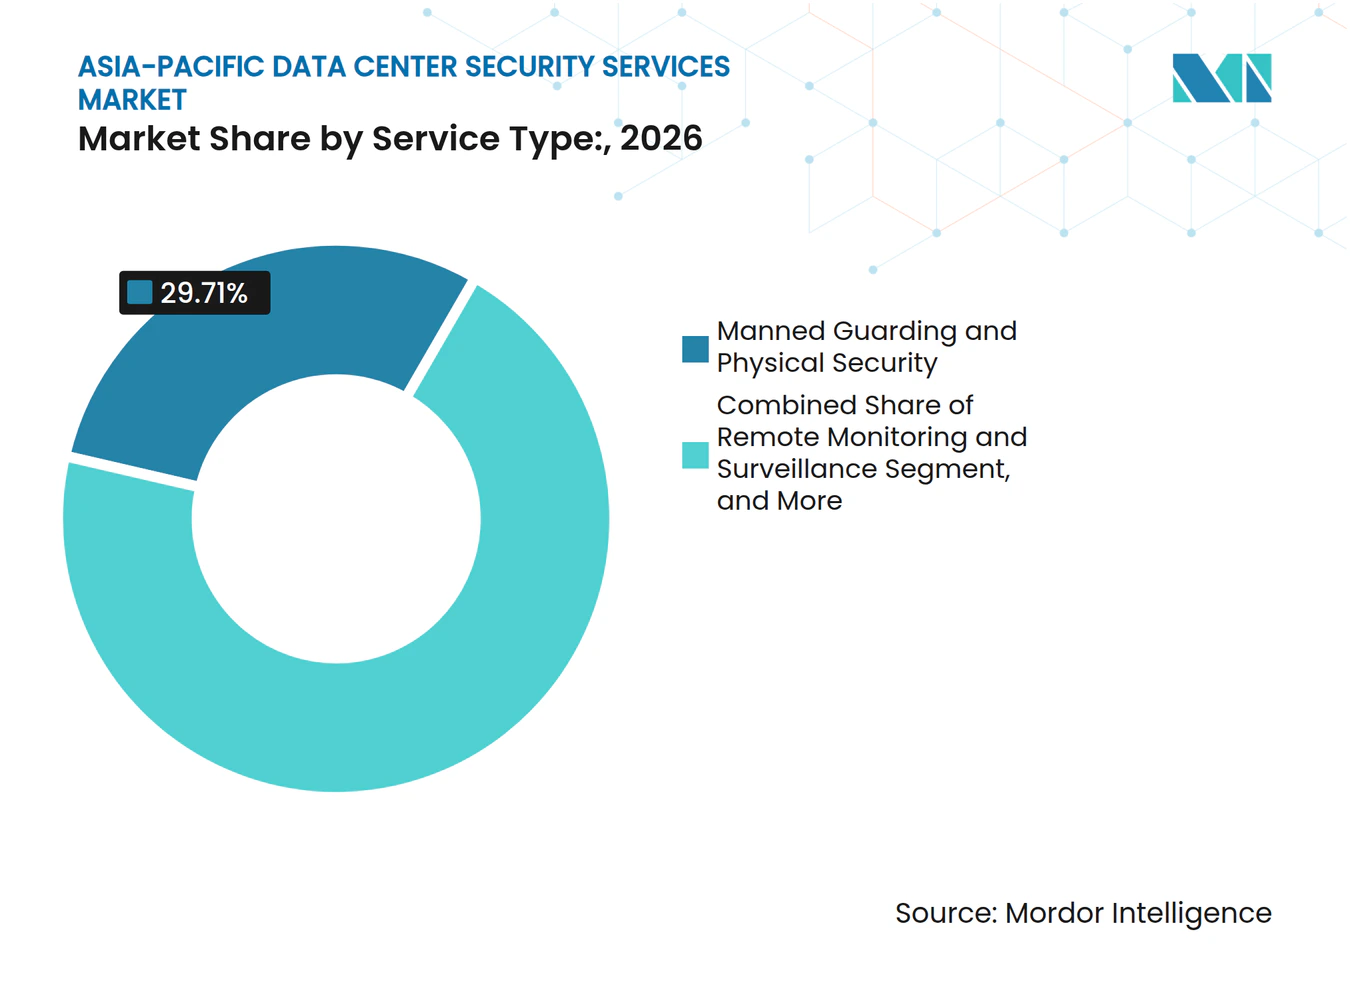
- Par type de service, le gardiennage et la sécurité physique détenaient 29,71 % de la part du marché des services de sécurité des centres de données en Asie-Pacifique en 2026, tandis que les services de centre des opérations de sécurité devraient se développer à un CAGR de 16,26 % jusqu'en 2032.
- Par modèle de prestation de services, les services de sécurité sur site représentaient 44,28 % en 2026, tandis que les services de sécurité à distance et centralisés devraient se développer à un CAGR de 16,92 % jusqu'en 2032.
- Par type de contrat, les contrats dédiés au niveau du site détenaient 38,74 % en 2026, tandis que les accords de services gérés devraient se développer à un CAGR de 17,36 % jusqu'en 2032.
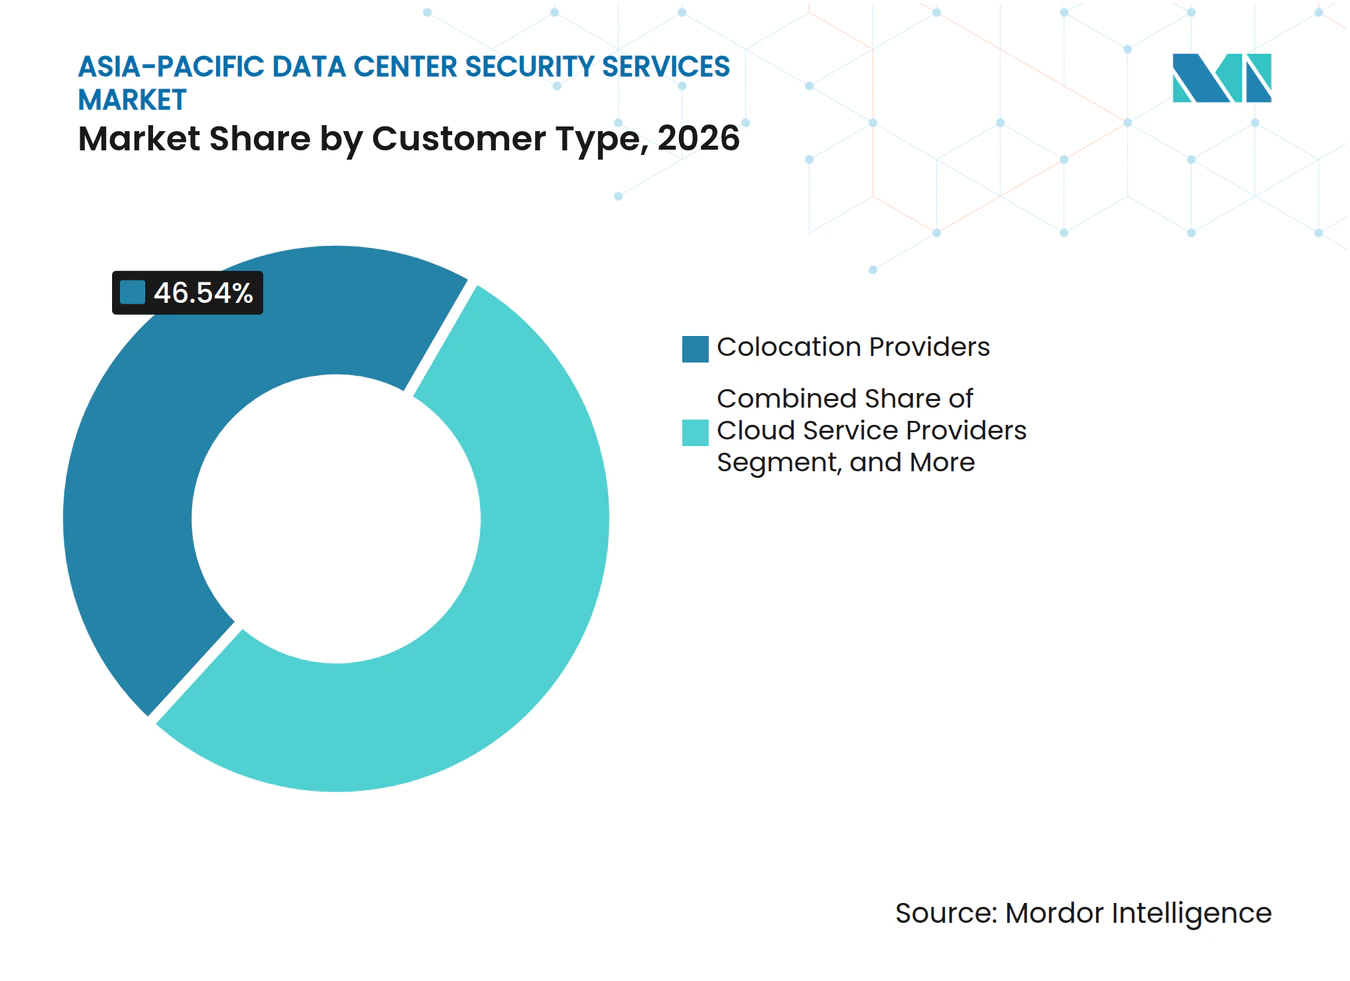
- Par type de client, les fournisseurs de colocation représentaient 46,54 % en 2026, tandis que les fournisseurs de services cloud devraient se développer à un CAGR de 18,59 % jusqu'en 2032.
- Par taille de centre de données, les installations hyperscale représentaient 41,64 % en 2026 et devraient se développer à un CAGR de 17,27 % jusqu'en 2032.
- Par zone géographique, la Chine détenait 37,64 % des revenus du marché des services de sécurité des centres de données en Asie-Pacifique en 2026, tandis que l'Inde devrait se développer à un CAGR de 19,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Expansion des capacités hyperscale et de colocation | +3.5% | Mondial, porté par la Chine, l'Inde, la Malaisie, Singapour | Court terme (≤ 2 ans) |
| Croissance des données cloud, IA et 5G | +3.2% | Mondial, concentré dans les hubs hyperscale d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Élargissement de la surface d'attaque cyber-physique | +2.8% | Mondial, Asie-Pacifique comme région à haute fréquence d'attaques | Moyen terme (2-4 ans) |
| Règles plus strictes en matière de souveraineté des données et d'infrastructures critiques | +2.5% | Chine, Inde, Vietnam, Indonésie, Singapour | Moyen terme (2-4 ans) |
| Adoption de l'analyse vidéo assistée par IA et de l'accès biométrique | +2.1% | Cœur Asie-Pacifique, en expansion vers l'Asie du Sud-Est et l'Inde | Moyen terme (2-4 ans) |
| Prolifération des câbles sous-marins et des sites périphériques | +1.5% | Indo-Pacifique, avec le Japon, Singapour et l'Australie comme nœuds focaux | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Expansion des capacités hyperscale et de colocation
La construction de centres de données en Asie-Pacifique accroît le besoin de services de sécurité au moment même où les installations sont conçues et équipées. Le pipeline de développement régional a atteint 26,5 GW au premier semestre 2026, dont 4,8 GW en construction active et un large éventail de projets en cours de planification et d'aménagement. Les opérateurs procèdent de plus en plus à l'acquisition d'une couverture de sécurité multi-sites avant l'ouverture d'un site, plutôt que de conclure ultérieurement un contrat de service local distinct, une fois les risques opérationnels et les exigences des clients déjà établis. Cette approche favorise les fournisseurs capables d'appliquer les mêmes procédures d'accès, d'intervention et d'audit dans plusieurs juridictions. Les fournisseurs de colocation détenaient 46,54 % de la demande des clients en 2026, car les sites multi-locataires nécessitent des accréditations détaillées et des contrôles des visiteurs. Le marché des services de sécurité des centres de données en Asie-Pacifique bénéficie de ce changement, car la sécurité devient partie intégrante d'un plan de lancement d'installation plutôt qu'un achat opérationnel ultérieur.
Croissance des données cloud, IA et 5G
Les charges de travail d'IA modifient le profil de risque physique et numérique des centres de données dans toute la région, car les systèmes informatiques denses intègrent la technologie opérationnelle, les systèmes d'alimentation et l'accès contrôlé dans le même environnement de risque. Les environnements informatiques denses nécessitent une surveillance plus étroite de la distribution d'énergie, des équipements de refroidissement, de l'activité d'accès et des événements réseau. Les outils des centres des opérations de sécurité peuvent regrouper ces données dans un seul processus, réduisant l'écart entre une anomalie et une décision de réponse, tout en donnant aux opérateurs un enregistrement plus clair de la gestion d'un événement. Les fournisseurs de services cloud devraient se développer à un CAGR de 18,59 % jusqu'en 2032, ce qui soutient la demande de services intégrant les journaux d'accès à la télémétrie opérationnelle. Le triage automatisé des alertes peut également orienter la capacité limitée des analystes vers les incidents nécessitant une révision humaine. Ces besoins opérationnels poussent le marché des services de sécurité des centres de données en Asie-Pacifique vers des accords de services gérés basés sur les résultats.
Élargissement de la surface d'attaque cyber-physique
Les menaces physiques et numériques créent désormais des risques interconnectés pour les opérateurs de centres de données. INTERPOL a enregistré plus de 6,5 milliards de cybermenaces en Asie et dans le Pacifique Sud au cours de l'année 2024, illustrant l'ampleur de l'environnement de menaces régional.[1] L'attaque par rançongiciel de 2024 contre le Centre national des données d'Indonésie a perturbé plus de 280 services gouvernementaux, démontrant ainsi comment un incident d'infrastructure peut affecter les opérations publiques. Les grandes installations font également face à des risques périmètriques pouvant affecter plusieurs zones de disponibilité simultanément. Les opérateurs réagissent en reliant les enregistrements d'accès, la surveillance et la surveillance du réseau, plutôt qu'en les traitant comme des fonctions distinctes. Cela crée une demande pour les services de centre des opérations de sécurité et les procédures d'intervention intégrées au sein du marché des services de sécurité des centres de données en Asie-Pacifique.
Règles plus strictes en matière de souveraineté des données et d'infrastructures critiques
Les règles de localisation des données et d'infrastructures critiques font des contrôles de sécurité vérifiables une exigence opérationnelle récurrente. Le ministère de l'Industrie et des Technologies de l'information de Chine a exigé des opérateurs IDC qu'ils renforcent les mesures de protection physique des salles machines, les contrôles d'accès, la classification des données et les capacités de réponse aux incidents en 2025.[2] Ces obligations accroissent le besoin d'enregistrements d'audit, de soutien à l'évaluation spécialisée et de preuves que les procédures d'accès, d'incident et de traitement des données ont été systématiquement respectées. Le pipeline d'investissement dans les centres de données en Inde a dépassé 180 milliards USD en engagements annoncés d'ici septembre 2026, augmentant le nombre d'installations soumises aux attentes de conformité locales. Le Vietnam et l'Indonésie élargissent également leurs exigences locales en matière de données et d'infrastructures, créant des besoins de conformité distincts par pays. Le secteur des services de sécurité des centres de données en Asie-Pacifique bénéficie lorsque les fournisseurs peuvent adapter leurs procédures opérationnelles à chaque cadre national.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts élevés d'intégration initiale et de modernisation | -2.2% | Mondial, plus aigu dans les installations héritées au Japon et en Australie | Court terme (≤ 2 ans) |
| Pénurie de talents en ingénierie de sécurité et en centre des opérations de sécurité | -1.8% | À l'échelle de l'Asie-Pacifique, plus sévère au Japon, en Asie du Sud-Est et sur les marchés en croissance en Inde | Moyen terme (2-4 ans) |
| Exigences de conformité nationales fragmentées | -1.6% | Cœur Asie-Pacifique, avec des répercussions sur les opérateurs transfrontaliers | Moyen terme (2-4 ans) |
| Problèmes de confiance des acheteurs et de responsabilité concernant les actions de sécurité autonomes | -1.0% | Mondial, segment entreprise en Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés d'intégration initiale et de modernisation
Les plateformes de sécurité modernes peuvent être coûteuses à ajouter aux centres de données construits avant 2020. Les sites hérités au Japon, en Corée du Sud et en Australie utilisent souvent des systèmes de gestion de bâtiment propriétaires nécessitant des intergiciels personnalisés, des tests minutieux et une coordination étroite entre les équipes des installations et de sécurité. L'ingénierie et les licences peuvent représenter 30 à 40 % de la valeur d'un contrat de modernisation. Chaque projet peut donc avoir un cycle de vente plus long qu'une installation comparable sur site vierge. L'absence d'une norme unifiée d'interopérabilité de la sécurité physique dans la région laisse de nombreuses modernisations comme des travaux d'ingénierie sur mesure. Les plateformes pré-intégrées avec des interfaces de programmation d'applications standard peuvent réduire cette charge et renforcer la position d'un fournisseur sur le marché des services de sécurité des centres de données en Asie-Pacifique.
Pénurie de talents en ingénierie de sécurité et en centre des opérations de sécurité
L'offre limitée d'ingénieurs en sécurité et d'analystes de centres des opérations de sécurité contraint la prestation de services dans plusieurs sites en expansion rapide. De nombreux opérateurs ont du mal à trouver du personnel capable de configurer l'analyse vidéo, de corréler les événements cyber-physiques et d'interpréter les différentes règles de conformité nationales. Cet écart augmente les coûts de prestation pour les fournisseurs axés sur le personnel, peut ralentir la mobilisation de nouveaux sites et rend plus difficile le maintien d'une qualité de réponse uniforme dans un portefeuille régional. Cela rend également la surveillance externalisée plus attrayante, où un fournisseur peut répartir la capacité spécialisée entre plusieurs clients. NTT DATA a lancé 4 centres de cyberdéfense autonomes alimentés par l'IA en Inde en décembre 2025, ajoutant une capacité pour plus de 800 analystes en sécurité. La pénurie soutient l'adoption des services gérés, même si elle limite la disponibilité de personnel qualifié sur le marché des services de sécurité des centres de données en Asie-Pacifique.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
les services de centre des opérations de sécurité déplacent la demande au-delà de la protection axée sur la main-d'œuvreLe gardiennage et la sécurité physique ont dominé avec 29,71 % de la part du marché des services de sécurité des centres de données en Asie-Pacifique en 2026. Sa position reflète le besoin d'une gouvernance documentée des accès physiques dans les architectures de sécurité en profondeur. La Chine et l'Asie du Sud-Est accordent une importance particulière au personnel accrédité sur les sites sensibles. Les services de centre des opérations de sécurité devraient se développer à un CAGR de 16,26 % jusqu'en 2032. Le segment traite des séquences que le personnel périmétrique peut ne pas identifier, comme une compromission du système de gestion de bâtiment avant une tentative d'intrusion physique.
L'évaluation des risques de sécurité et le conseil bénéficient également lorsque de nouvelles règles exigent des révisions régulières des contrôles des données, des mesures de protection physique, des pratiques d'accès, des processus d'incident, des responsabilités des sous-traitants et des preuves utilisées pour démontrer la conformité. Les exigences ISO/IEC 27001 relatives aux procédures de réponse documentées et aux audits de contrôle d'accès peuvent soutenir les renouvellements de contrats. Les services de contrôle d'accès et de gestion des visiteurs alimentent de plus en plus les outils d'analyse comportementale qui identifient les mouvements inhabituels, les tentatives d'accès répétées et les activités en dehors des schémas opérationnels approuvés. La maintenance et le support des systèmes de sécurité fournissent une activité récurrente qui soutient des programmes de services gérés plus larges, incluant les tests de routine, les mises à jour logicielles, les vérifications de l'état des appareils et la résolution rapide des pannes pouvant affaiblir la protection des installations. Genetec et Dataminr ont annoncé en septembre 2025 une collaboration intégrant l'intelligence des risques en temps réel dans la plateforme Genetec Security Center.[3] Cet accord montre pourquoi la frontière entre la surveillance à distance et les services de centre des opérations de sécurité devient moins distincte sur le marché des services de sécurité des centres de données en Asie-Pacifique.



Par modèle de prestation de services :
les services hybrides s'appuient sur les exigences sur siteLes services de sécurité sur site représentaient 44,28 % de la taille du marché des services de sécurité des centres de données en Asie-Pacifique en 2026. Ce modèle prend en charge les installations nécessitant des mesures de protection physique et des enregistrements pouvant être examinés lors d'un audit. Les équipes sur site restent également importantes là où les règles des installations exigent une chaîne de traçabilité documentée pour les personnes et les équipements, notamment lors des livraisons d'équipements, des travaux de maintenance, des entrées de visiteurs et de l'accès aux zones restreintes des salles de données. Les services de sécurité à distance et centralisés devraient se développer à un CAGR de 16,92 % jusqu'en 2032. Les sites secondaires tels que Johor, Bangkok et Noida peuvent utiliser des hubs de surveillance régionaux là où le personnel spécialisé local est limité.
Les services de sécurité hybrides séduisent les installations d'entreprise qui ne peuvent pas assurer une surveillance permanente 24 heures sur 24 mais ont toujours besoin d'une supervision documentée pour les salles sensibles, les équipements, les sous-traitants et les visiteurs. Ils combinent la surveillance vidéo et des alarmes à distance avec des inspections sur site planifiées et des interventions accréditées, aidant les opérateurs à maintenir la visibilité sur les installations plus petites sans dupliquer chaque rôle spécialisé à chaque emplacement. L'analyse vidéo assistée par IA peut identifier le talonnage, l'accès non autorisé aux armoires et les mouvements inhabituels en quasi temps réel. Cela réduit l'écart opérationnel entre les modèles hybrides et entièrement sur site en permettant à une équipe régionale d'examiner les événements, de diriger les actions locales et de conserver un enregistrement documenté pour les examens des clients et des régulateurs. À mesure que ces systèmes s'améliorent, une plus grande valeur contractuelle peut se déplacer vers la surveillance centralisée. Le marché des services de sécurité des centres de données en Asie-Pacifique devrait conserver la prestation sur site pour les zones haut risque tout en utilisant des modèles hybrides pour gérer la couverture sur des empreintes plus larges.
Par type de contrat :
les accords gérés modifient le modèle de revenusLes contrats dédiés au niveau du site détenaient 38,74 % de la part du marché des services de sécurité des centres de données en Asie-Pacifique en 2026. Les sites de colocation et d'entreprise à installation unique en Chine et au Japon utilisent souvent cette structure d'approvisionnement. L'arrangement donne aux opérateurs un contrôle direct sur les exigences locales, le personnel et les procédures d'intervention. Les accords de services gérés devraient se développer à un CAGR de 17,36 % jusqu'en 2032. Les opérateurs apprécient la visibilité des coûts récurrents et les niveaux de service liés à des résultats définis, en particulier lorsque de nouvelles capacités sont ajoutées plus rapidement que les équipes de sécurité internes ne peuvent être développées.
Les contrats multi-sites et régionaux deviennent plus pertinents là où les installations hyperscale se regroupent autour de Johor-Singapour et Mumbai-Pune. Ces contrats récompensent les fournisseurs capables de maintenir une norme opérationnelle commune sur plusieurs sites, incluant des vérifications du personnel alignées, des procédures d'escalade, des formats de rapport, des politiques d'accès et des enregistrements d'audit. Les contrats de services intégrés peuvent combiner le gardiennage, la surveillance, les fonctions de centre des opérations de sécurité, le conseil, la maintenance des systèmes et la gestion des accès sous un cadre de service commun et un modèle de responsabilité. Ils ont des valeurs contractuelles élevées car le remplacement d'un élément peut perturber le modèle de sécurité global, interrompre les flux de travail habituels et obliger un client à recréer des enregistrements connectés, des paramètres technologiques et des responsabilités de service. Une fois que les systèmes, les procédures du personnel et les enregistrements d'audit sont connectés, le renouvellement d'appel d'offres peut être difficile. Cela donne aux fournisseurs intégrés une position plus forte sur le marché des services de sécurité des centres de données en Asie-Pacifique.
Par type de client :
la demande de colocation soutient le volume tandis que les fournisseurs cloud se développent plus rapidementLes fournisseurs de colocation représentaient 46,54 % de la taille du marché des services de sécurité des centres de données en Asie-Pacifique en 2026. Les installations multi-locataires nécessitent des accréditations configurables, des enregistrements de visiteurs et des droits d'accès pour des clients distincts. Leur modèle de sécurité doit équilibrer la protection commune du site avec des contrôles préservant la séparation des locataires. Les fournisseurs de services cloud devraient se développer à un CAGR de 18,59 % jusqu'en 2032. Leurs installations ont de plus en plus besoin d'événements d'accès physique, de données d'anomalie thermique, d'alertes réseau et de documentation de réponse dans un seul système analytique pouvant prendre en charge une investigation rapide.
Les opérateurs de centres de données d'entreprise et périphériques forment un groupe de clients distinct comprenant des organisations de services financiers, gouvernementales et de santé. Ces entités peuvent construire des nœuds périphériques souverains pour répondre aux besoins de résidence des données, prendre en charge des charges de travail sensibles à la latence, maintenir les services critiques plus proches des utilisateurs et conserver le contrôle des informations réglementées. Les équipes internes plus petites peuvent faire des accords de services gérés entièrement externalisés l'option pratique, car ces arrangements offrent du personnel formé, des voies d'escalade formelles, des rapports de conformité récurrents et une surveillance continue sans une grande infrastructure interne. L'expansion du Centre de cyberdéfense de NTT DATA en décembre 2025 en Inde fournit un modèle de prestation à grande échelle pour ce type de client.[4] Le marché des services de sécurité des centres de données en Asie-Pacifique offre donc des opportunités à la fois sur les grands campus cloud et sur les sites périphériques dispersés. Les fournisseurs doivent adapter les mêmes contrôles de base à des clients disposant de ressources opérationnelles très différentes.

Par taille de centre de données :
les sites hyperscale créent des exigences de sécurité à haute valeur ajoutéeLes installations hyperscale détenaient 41,64 % de la taille du marché des services de sécurité des centres de données en Asie-Pacifique en 2026 et devraient se développer à un CAGR de 17,27 % jusqu'en 2032. Il s'agit de la seule catégorie de taille qui détient à la fois la plus grande part et le taux d'expansion projeté le plus élevé. Les installations dépassant 100 MW nécessitent une protection en couches autour du périmètre, du bâtiment, de la salle de données et du rack, avec des règles claires pour l'accès des sous-traitants, la livraison des équipements et l'escalade des incidents. Elles nécessitent également que les informations d'accès physique fonctionnent aux côtés de la télémétrie réseau, des alarmes environnementales, de l'état des équipements et des flux de travail de réponse qui fournissent une vue complète d'un événement. Ces besoins établissent un seuil de qualification élevé pour les fournisseurs.
Les petits centres de données et les nœuds périphériques souverains ajoutent de la demande dans des emplacements qui dépendaient auparavant de la capacité cloud centralisée. Le Vietnam et l'Indonésie sont des exemples pertinents car les exigences de données localisées encouragent l'infrastructure locale. Les exigences Tier IV et ISO/IEC 27001 peuvent limiter l'éligibilité aux fournisseurs disposant de capacités d'audit et de certification, de procédures d'incident formelles, de contrôles d'accès documentés et d'une expérience de travail avec des opérations d'installations critiques. Cela favorise les intégrateurs établis avec une couverture de prestation régionale, tout en donnant aux fournisseurs locaux spécialisés des opportunités là où ils peuvent offrir du personnel certifié et un support fiable à un coût opérationnel inférieur. Dans le même temps, les sites plus petits ont besoin de services flexibles qui ne reposent pas sur une grande force de garde permanente. Le secteur des services de sécurité des centres de données en Asie-Pacifique a donc besoin de fournisseurs capables de servir à la fois des campus hyperscale concentrés et des portefeuilles périphériques distribués.
Analyse géographique
Chine
La Chine représentait 37,64 % de la part du marché des services de sécurité des centres de données en Asie-Pacifique en 2026. Sa position de leader reflète une grande infrastructure de centres de données, un ensemble de niveaux d'exigences de conformité locales et un environnement opérationnel où la documentation est au cœur de la supervision des infrastructures critiques. L'avis du ministère de l'Industrie et des Technologies de l'information de 2025 exige des opérateurs IDC qu'ils mettent en œuvre des mesures de protection physique, des contrôles d'accès, une classification des données et une réponse aux incidents structurée. Les contrats doivent donc tenir compte des pratiques d'audit et de documentation spécifiques à la Chine, notamment la manière dont l'accès du personnel, les mesures de protection des installations, la gestion des incidents et les responsabilités en matière de données des clients sont enregistrés et examinés. Les fournisseurs nationaux ont un avantage là où une connaissance approfondie de la réglementation est une exigence d'achat.
Inde
L'Inde devrait se développer à un CAGR de 19,86 % jusqu'en 2032, le taux le plus rapide au niveau national sur le marché des services de sécurité des centres de données en Asie-Pacifique. Les engagements d'investissement annoncés dans les centres de données ont dépassé 180 milliards USD d'ici septembre 2026. L'expansion des capacités du pays augmente le coût potentiel des lacunes en matière de sécurité dans les nouvelles installations, car les opérateurs doivent établir des procédures fiables pendant que les capacités, les charges de travail des clients, les besoins des locataires et les attentes de conformité s'élargissent. NTT DATA a établi des centres de cyberdéfense à Bengaluru, Hyderabad, Noida et Mumbai en 2025. Le groupe Godrej Enterprises a également reçu un mandat en 2026 pour déployer la gestion des clés sur la plateforme Genetec Security Center dans plusieurs installations de centres de données en Inde.
Reste de l'Asie-Pacifique
Singapour reste un hub régional important pour les opérateurs gérant des activités transfrontalières, la surveillance régionale et la prestation de services partagés pour les installations à travers l'Asie du Sud-Est. Le système de certification national prévu au Japon créera une exigence d'examen de sécurité pour les installations desservant des secteurs réglementés, tandis que son déficit de compétences en cybersécurité soutient l'adoption externalisée des services de centre des opérations de sécurité. Le Vietnam et l'Indonésie créent une demande axée sur la conformité à mesure que les exigences locales en matière de données s'élargissent, tandis que l'Australie et la Corée du Sud restent des marchés premium pour les plateformes intégrées alignées sur les pratiques ISO/IEC 27001. Ensemble, ces pays donnent au marché des services de sécurité des centres de données en Asie-Pacifique une base de demande variée nécessitant une conformité localisée, une surveillance régionale et des normes de service cohérentes.
Paysage concurrentiel
Concentration du Marché
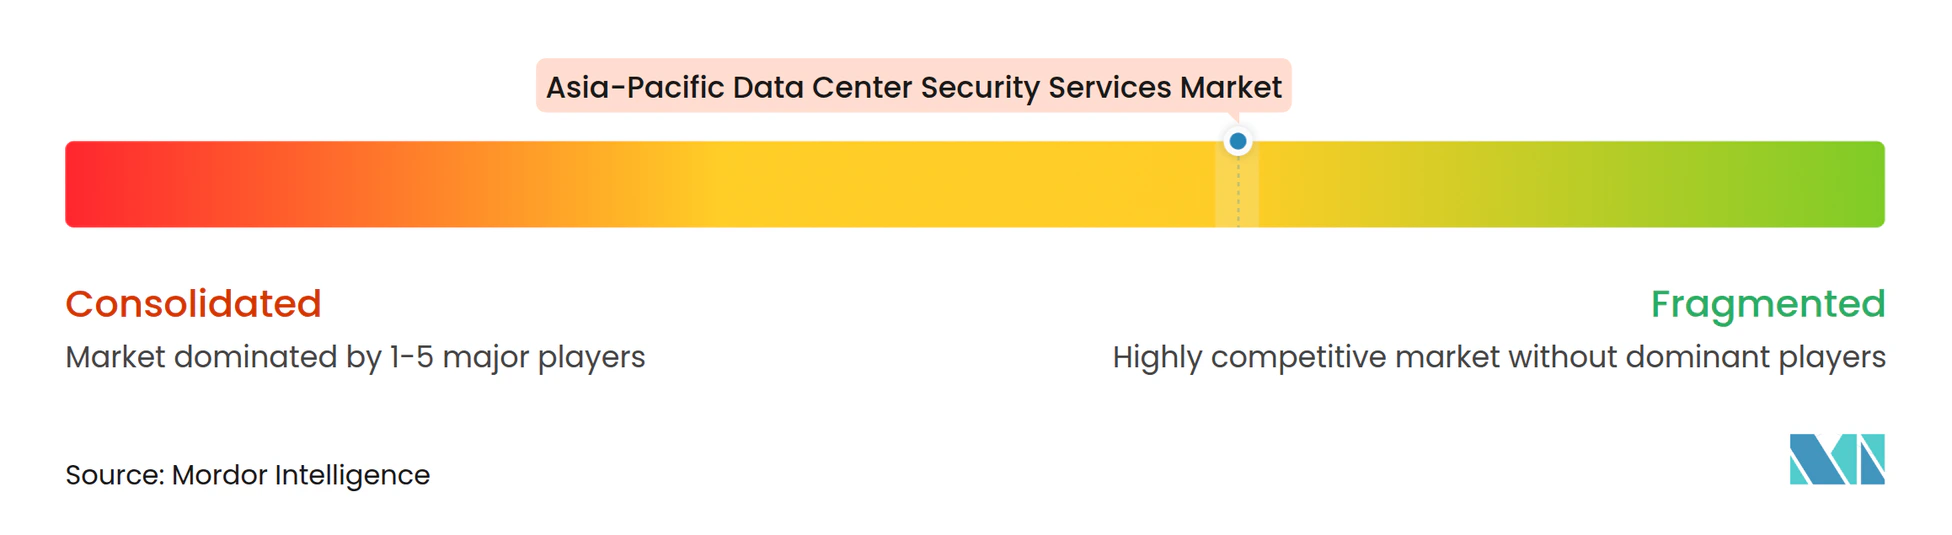
Le marché des services de sécurité des centres de données en Asie-Pacifique est modérément fragmenté car les intégrateurs mondiaux, les fournisseurs de cybersécurité et les spécialistes régionaux servent différentes parties de la chaîne de valeur. Securitas Technology, Convergint Technologies et Johnson Controls se font concurrence sur la sécurité physique intégrée, la prestation multi-sites, le support d'audit et la capacité à mobiliser des équipes cohérentes dans plusieurs marchés nationaux. Palo Alto Networks, Fortinet et NTT DATA étendent les capacités des centres des opérations de sécurité et des plateformes dans les environnements de centres de données. Suprema, Genetec et NEC occupent des positions spécialisées dans la biométrie, les logiciels de sécurité unifiés et la surveillance basée sur l'IA. Aucun fournisseur n'est positionné comme le principal prestataire dans toutes les catégories de services de sécurité et tous les pays, car les règles locales, les choix technologiques, les types d'installations et la disponibilité du personnel varient considérablement dans la région.
Securitas a lancé son groupe mondial de clients pour les centres de données en juillet 2025 afin de standardiser les programmes de sécurité intégrés à la technologie dans 570 installations dans 36 pays. Palo Alto Networks a introduit la disponibilité locale de Prisma AIRS à Singapour en mars 2026 et au Japon en juin 2026, répondant aux besoins de résidence des données pour les déploiements de sécurité IA. Fortinet a annoncé son cadre Secure AI Data Center en novembre 2025, combinant une plateforme de pare-feu haute capacité avec la sécurité de l'infrastructure IA. Ces actions montrent comment les fournisseurs connectent la protection des installations avec les capacités cloud, réseau et de centre des opérations de sécurité, tout en cherchant à répondre aux besoins locaux de résidence des données et aux exigences opérationnelles spécifiques des environnements IA denses. Le marché des services de sécurité des centres de données en Asie-Pacifique récompense les fournisseurs capables d'intégrer ces capacités sans rendre le modèle opérationnel difficile pour le client.
Les fournisseurs régionaux ont des rôles durables là où la langue, les règles nationales, les relations avec le secteur public et les réseaux de prestation établis sont au cœur des décisions contractuelles. NTT DATA associe l'expérience de conformité locale aux services de centre des opérations de sécurité assistés par l'IA en Inde. Suprema, Genetec et NEC ont des positions défendables là où leurs plateformes doivent se connecter aux normes de certification régionales. Les opérateurs d'entreprise de taille intermédiaire et les opérateurs périphériques restent une ouverture pour les fournisseurs régionaux de services de sécurité gérés. Ces clients ont besoin d'accords basés sur les résultats mais peuvent ne pas avoir besoin du modèle groupé complet offert par les plus grands intégrateurs, créant de la place pour les fournisseurs qui combinent des partenariats technologiques établis avec des équipes de service locales et une tarification transparente.
Leaders du secteur des services de sécurité des centres de données en Asie-Pacifique
-
Axis Communications AB
-
Zhejiang Dahua Technology Co., Ltd.
-
Securitas Technology
-
Bosch Sicherheitssysteme GmbH
-
Johnson Controls International
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des services de sécurité des centres de données en Asie-Pacifique Entreprises couvertes dans ce rapport
- Axis Communications AB
- Zhejiang Dahua Technology Co., Ltd.
- Securitas Technology
- Bosch Sicherheitssysteme GmbH
- Johnson Controls International
- Honeywell International Inc.
- Schneider Electric SE
- Convergint Technologies LLC
- ASSA ABLOY AB
- Cisco Systems, Inc.
- ABB Ltd
- International Business Machines Corporation
- Hewlett Packard Enterprise Development LP
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Amazon Web Services, Inc.
- Palo Alto Networks, Inc.
- Trend Micro Incorporated
- NEC Corporation
- NTT DATA Corporation
- Suprema Inc.
- Genetec Inc.
- Huawei Technologies Co., Ltd.
Développements industriels récents dans Marché des services de sécurité des centres de données en Asie-Pacifique
- Octobre 2026 : Le MIC et le METI du Japon ont annoncé un système de certification national pour les centres de données et les services cloud, applicable à partir de l'exercice fiscal 2027, exigeant que les installations desservant la finance et la santé passent un contrôle de sécurité sur la gestion des risques et l'approvisionnement en équipements. L'initiative élargit le marché des services d'audit de conformité et est conçue pour exclure structurellement les infrastructures liées à des entités à risque géopolitique.
- Août 2026 : L'Administration du cyberespace de Chine, le MIIT et le ministère de la Sécurité publique ont conjointement promulgué les Mesures pour l'évaluation des risques de sécurité des données réseau, en vigueur le 20 août 2026, institutionnalisant des évaluations annuelles obligatoires des risques pour tous les processeurs de données importants et les opérateurs IDC. Cela élargit directement le périmètre facturable récurrent des services d'évaluation des risques de sécurité et de conseil dans le secteur des centres de données en Chine.
- Août 2026 : Le groupe Godrej Enterprises a remporté un mandat de Yotta et NTT Data Center pour déployer une solution intégrée de gestion des clés sur la plateforme Genetec Security Center dans plusieurs installations de centres de données en Inde, ciblant 500 millions INR (6 millions USD) de revenus de sécurité des centres de données sur 2 ans.
- Avril 2026 : Le ministère des Communications et des Technologies de l'information d'Indonésie et l'OJK ont publié les règles finales de localisation des données pour les services financiers et les opérations cloud, exigeant le stockage primaire des données de transactions clients et financières sur le territoire indonésien. Cela oblige tous les opérateurs de centres de données réglementés à maintenir une infrastructure de sécurité et de conformité sur site domestique.
Périmètre du rapport sur le marché des services de sécurit des centres de données en Asie-Pacifique
Le marché des services de sécurité des centres de données en Asie-Pacifique comprend les revenus des services de sécurité déployés dans les centres de données en Chine, au Japon, en Inde, à Singapour, en Australie et dans d'autres pays d'Asie-Pacifique. L'expansion rapide des capacités hyperscale et de colocation, l'investissement dans l'infrastructure IA, la croissance des centres de données périphériques et l'exposition croissante aux menaces cyber-physiques sont les principaux moteurs du marché.
Le rapport sur le marché des services de sécurité des centres de données en Asie-Pacifique est segmenté par type de service (gardiennage et sécurité physique, surveillance et télésurveillance à distance, services de centre des opérations de sécurité, évaluation des risques de sécurité et conseil, services de contrôle d'accès et de gestion des visiteurs, et maintenance et support des systèmes de sécurité), modèle de prestation de services (services de sécurité sur site, services de sécurité à distance et centralisés, et services de sécurité hybrides), type de contrat (contrats dédiés au niveau du site, contrats multi-sites et régionaux, contrats de services de sécurité intégrés, et accords de services gérés), type de client (fournisseurs de colocation, fournisseurs de services cloud (FSC), et opérateurs de centres de données d'entreprise/périphériques), taille du centre de données (petit, moyen, grand et hyperscale), et pays (Chine, Japon, Inde, Singapour et reste de l'Asie-Pacifique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Gardiennage et sécurité physique |
| Surveillance et télésurveillance à distance |
| Services de centre des opérations de sécurité |
| Évaluation des risques de sécurité et conseil |
| Services de contrôle d'accès et de gestion des visiteurs |
| Maintenance et support des systèmes de sécurité |
| Services de sécurité sur site |
| Services de sécurité à distance et centralisés |
| Services de sécurité hybrides |
| Contrats dédiés au niveau du site |
| Contrats multi-sites et régionaux |
| Contrats de services de sécurité intégrés |
| Accords de services gérés |
| Fournisseurs de colocation |
| Fournisseurs de services cloud (FSC) |
| Opérateurs de centres de données d'entreprise/périphériques |
| Petit |
| Moyen |
| Grand |
| Hyperscale |
| Chine |
| Japon |
| Inde |
| Singapour |
| Reste de l'Asie-Pacifique |
| Par type de service | Gardiennage et sécurité physique |
| Surveillance et télésurveillance à distance | |
| Services de centre des opérations de sécurité | |
| Évaluation des risques de sécurité et conseil | |
| Services de contrôle d'accès et de gestion des visiteurs | |
| Maintenance et support des systèmes de sécurité | |
| Par modèle de prestation de services | Services de sécurité sur site |
| Services de sécurité à distance et centralisés | |
| Services de sécurité hybrides | |
| Par type de contrat | Contrats dédiés au niveau du site |
| Contrats multi-sites et régionaux | |
| Contrats de services de sécurité intégrés | |
| Accords de services gérés | |
| Par type de client | Fournisseurs de colocation |
| Fournisseurs de services cloud (FSC) | |
| Opérateurs de centres de données d'entreprise/périphériques | |
| Par taille de centre de données | Petit |
| Moyen | |
| Grand | |
| Hyperscale | |
| Par pays | Chine |
| Japon | |
| Inde | |
| Singapour | |
| Reste de l'Asie-Pacifique |
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de sécurité des centres de données en Asie-Pacifique ?
La taille du marché des services de sécurité des centres de données en Asie-Pacifique était évaluée à 1,24 milliard USD en 2026 et devrait croître de 1,44 milliard USD en 2027 pour atteindre 3,02 milliards USD d'ici 2032, à un CAGR de 15,97 % durant la période de prévision (2027-2032).
Quel type de service domine la demande dans les centres de données en Asie-Pacifique ?
Le gardiennage et la sécurité physique dominent avec 29,71 % en 2026, car les installations critiques ont toujours besoin d'un accès physique contrôlé. Les services de centre des opérations de sécurité affichent l'expansion projetée la plus rapide à un CAGR de 16,26 %, car les opérateurs intègrent la surveillance, l'accès et les alertes réseau dans des flux de travail connectés.
Pourquoi les accords de sécurité gérés deviennent-ils plus importants pour les opérateurs de centres de données ?
Ils offrent aux opérateurs des niveaux de service définis et une visibilité des coûts récurrents, tout en permettant à des fournisseurs spécialisés de gérer la surveillance continue, la documentation des incidents et les talents spécialisés limités sur plusieurs sites.
Quel pays affiche l'expansion projetée la plus rapide en Asie-Pacifique ?
L'Inde devrait se développer à un CAGR de 19,86 % jusqu'en 2032. Les engagements d'investissement annoncés dans les centres de données ont dépassé 180 milliards USD d'ici septembre 2026, et les exigences de localisation accroissent le besoin de contrôles de sécurité documentés.
Comment les règles de localisation des données affectent-elles la demande de services de sécurité ?
Elles accroissent le besoin de contrôles d'accès locaux, d'enregistrements d'audit, d'évaluation des risques, de support à la conformité et de preuves que les données sensibles et l'accès aux installations sont gérés conformément aux exigences spécifiques à chaque pays.
Quel rôle jouent les modèles hybrides dans la protection des centres de données ?
Les modèles hybrides combinent la surveillance centralisée avec des inspections sur site, aidant les opérateurs à couvrir les installations distribuées sans s'appuyer uniquement sur des équipes de garde permanentes. Ils sont pertinents lorsqu'une installation a besoin de procédures d'accès auditables mais ne peut pas justifier une présence sur site permanente 24 heures sur 24.