
Tamanho e Participação do Mercado de Plataforma de Remediação de Segurança de Aplicações
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
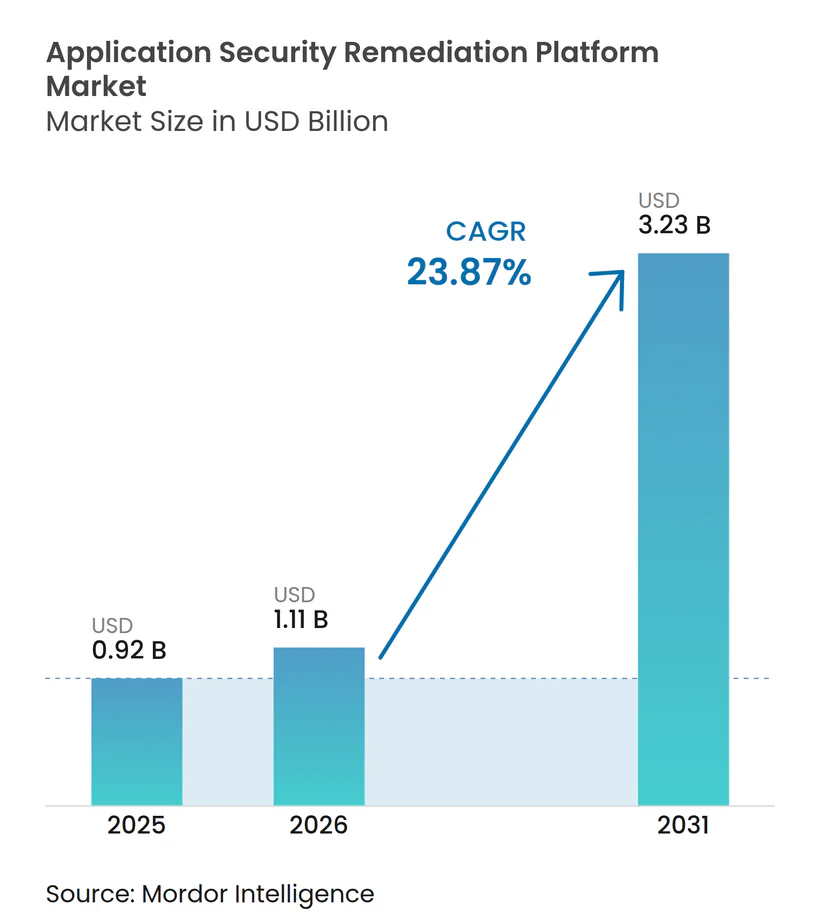
| Tamanho do Mercado (2026) | 1.11 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.23 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 23.87 % |
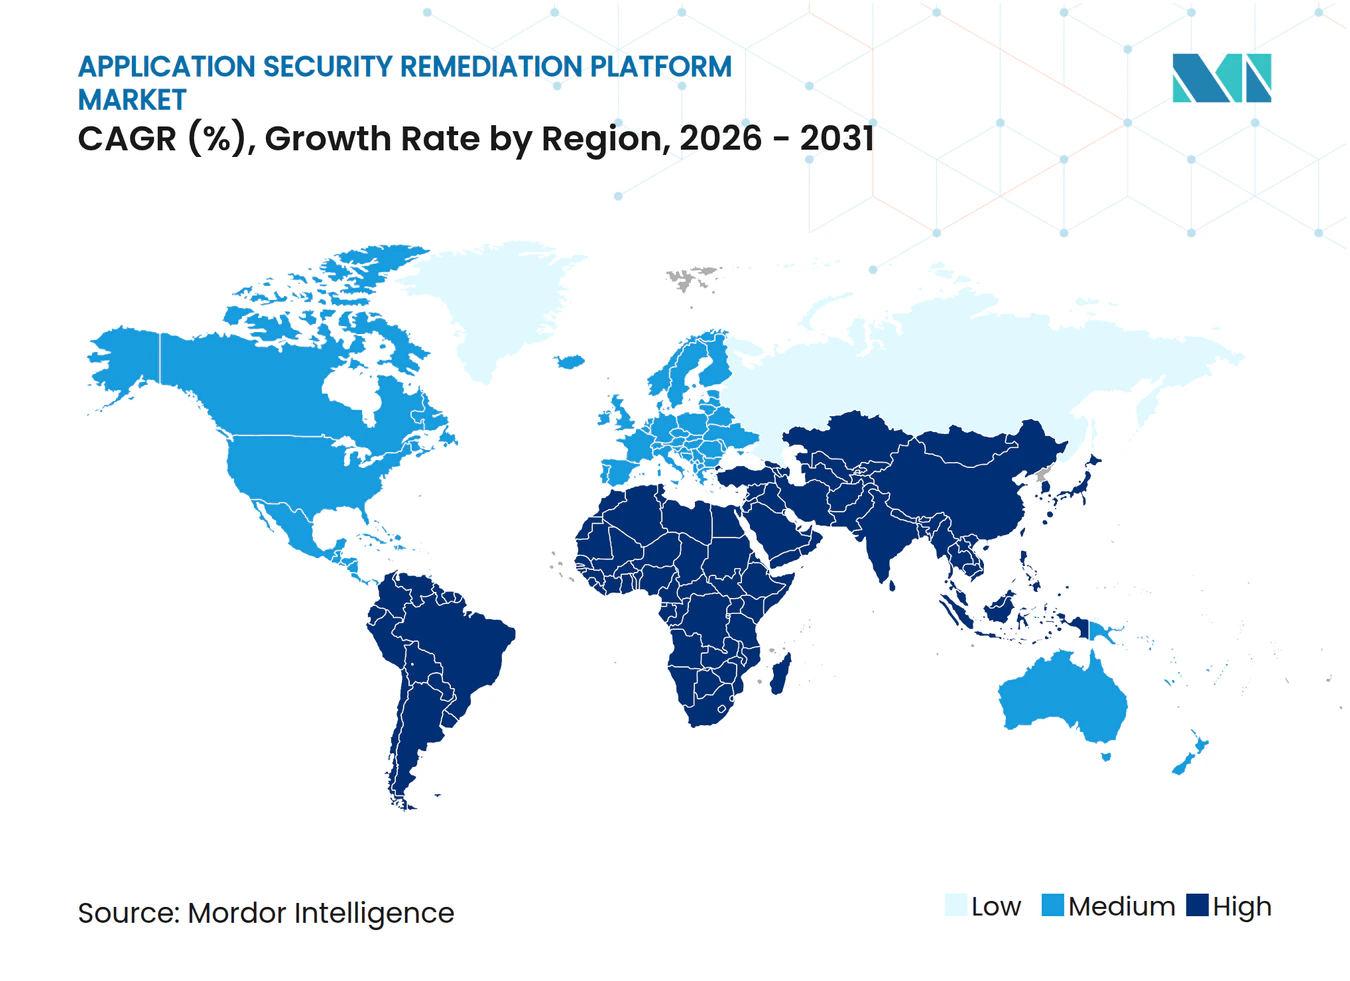
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Baixo |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Plataforma de Remediação de Segurança de Aplicações pela Mordor Intelligence
Espera-se que o tamanho do mercado de plataforma de remediação de segurança de aplicações cresça de 0,92 bilhões de USD em 2025 para 1,11 bilhões de USD em 2026, com previsão de atingir 3,23 bilhões de USD até 2031, a um CAGR de 23,87% no período de 2026 a 2031. O mercado de plataforma de remediação de segurança de aplicações está se expandindo à medida que a remediação se torna uma atividade contínua no desenvolvimento de software, em vez de uma tarefa concluída após uma varredura. A codificação assistida por inteligência artificial aumentou a velocidade de entrega e o número de vulnerabilidades que entram no código de produção, pressionando os processos manuais de triagem e reparo. Os compradores buscam plataformas que integrem a ingestão, a revisão de riscos, a entrega de correções e as verificações de encerramento em um único fluxo de trabalho. Os requisitos de conformidade também estão aumentando a demanda por evidências documentadas e com registro de data e hora de que as vulnerabilidades foram tratadas. O mercado de plataforma de remediação de segurança de aplicações oferece oportunidades para fornecedores que possam se integrar às ferramentas de desenvolvimento existentes, reduzir o esforço de integração e suportar ambientes corporativos complexos.
Principais Conclusões do Relatório
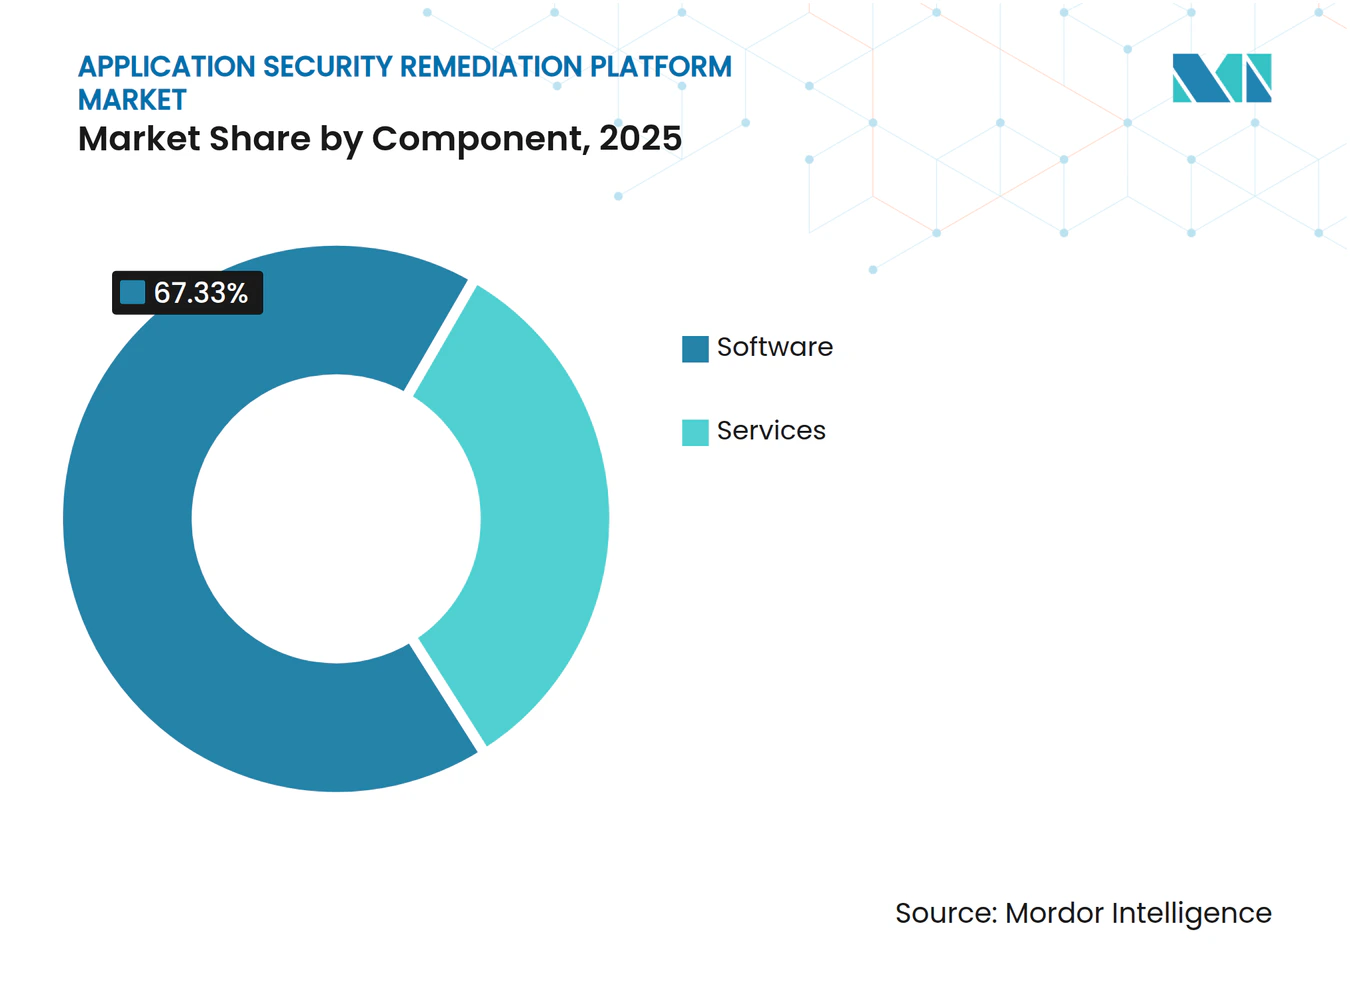
- Por componente, as plataformas de software detinham 67,33% da participação do mercado de plataforma de remediação de segurança de aplicações em 2025, enquanto os serviços têm projeção de expansão a um CAGR de 26,55% até 2031.
- Por capacidade de remediação, a triagem e priorização de vulnerabilidades representou 48,12% da receita do mercado de plataforma de remediação de segurança de aplicações em 2025, enquanto a geração automatizada de correções de código tem projeção de crescimento a um CAGR de 25,33% até 2031.
- Por modo de implantação, a implantação baseada em nuvem detinha 61,89% da receita do mercado de plataforma de remediação de segurança de aplicações em 2025, enquanto a implantação híbrida tem projeção de expansão a um CAGR de 25,98% até 2031.
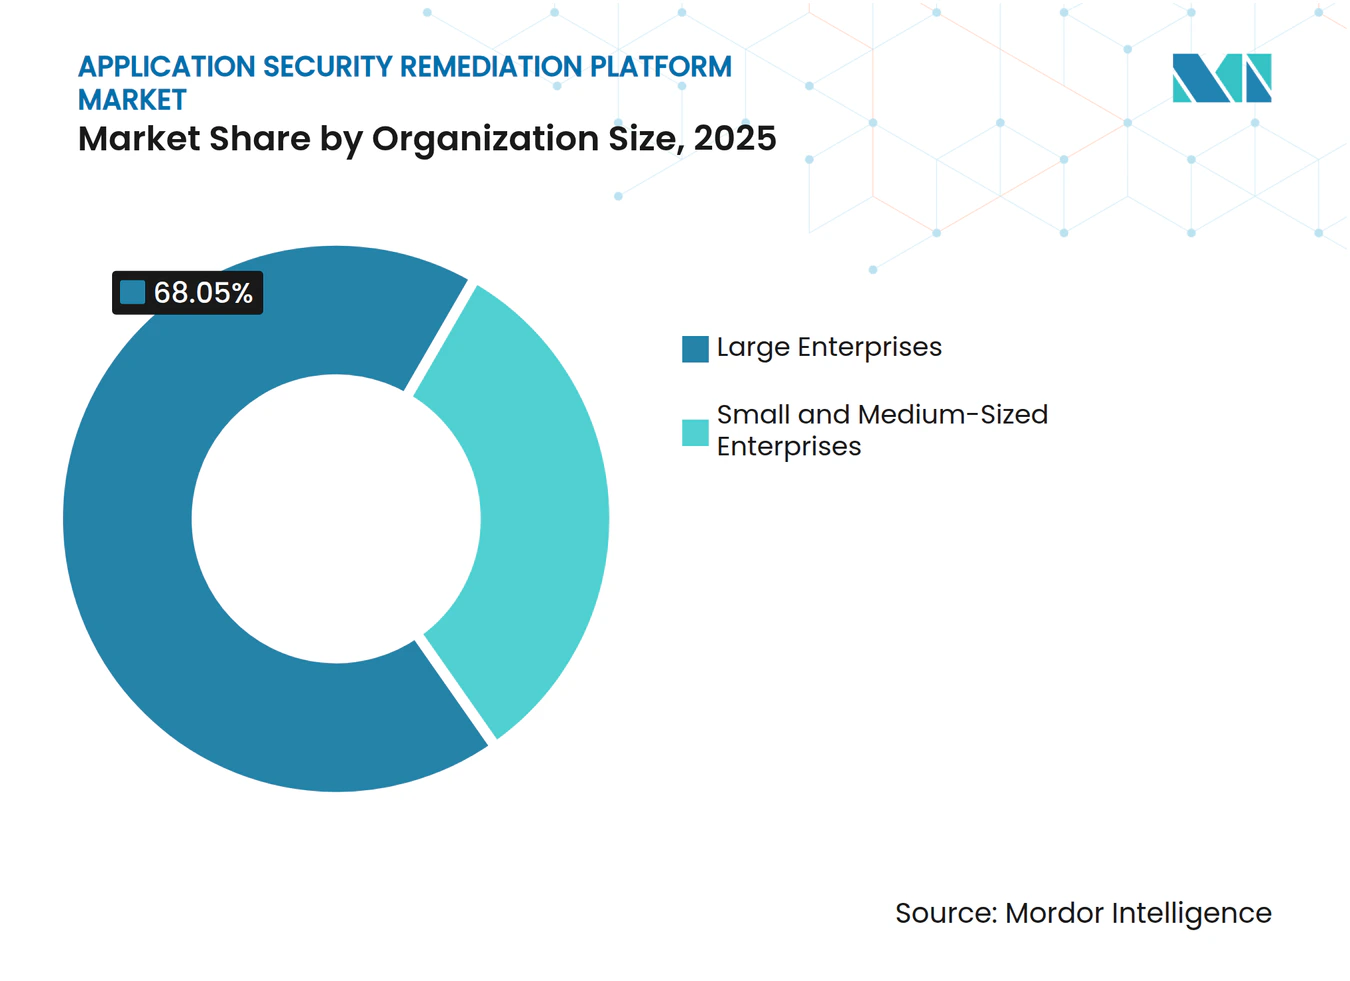
- Por tamanho da organização, as grandes empresas representaram 68,05% da receita do mercado de plataforma de remediação de segurança de aplicações em 2025, enquanto as PMEs têm projeção de expansão a um CAGR de 26,24% até 2031.
- Por vertical da indústria, o BFSI detinha 22,41% da receita do mercado de plataforma de remediação de segurança de aplicações em 2025, enquanto saúde e ciências da vida têm projeção de crescimento a um CAGR de 24,91% até 2031.
- Por geografia, a América do Norte detinha 35,16% da receita global em 2025, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 25,60% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Geração de Código Assistida por Inteligência Artificial Aumentando as Cargas de Trabalho de Remediação | +5.5% | Global, concentrado nos polos tecnológicos da América do Norte, Europa Ocidental e Ásia-Pacífico, incluindo Índia e Coreia do Sul | Curto prazo (≤ 2 anos) |
| Expansão dos Programas de DevSecOps e de Segurança Shift-Left | +5.0% | América do Norte e União Europeia, com extensão para Ásia-Pacífico e Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Aumento da Pressão Regulatória por Remediação Documentada de Vulnerabilidades | +4.2% | União Europeia e América do Norte, com extensão para Índia e Austrália | Médio prazo (2 a 4 anos) |
| Crescimento das Vulnerabilidades na Cadeia de Suprimentos de Software | +3.5% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Talentos em Engenharia de Segurança | +1.8% | América do Norte e Europa, com relevância emergente na Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Priorização Baseada em Explorabilidade Reduzindo a Fadiga de Alertas | +1.2% | América do Norte e Europa, com adoção crescente na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Geração de Código Assistida por Inteligência Artificial Aumentando as Cargas de Trabalho de Remediação
A Veracode relatou que o código gerado por inteligência artificial passou nas verificações de segurança a uma taxa de 55% quando os modelos não receberam orientações explícitas de segurança, deixando um volume substancial de vulnerabilidades conhecidas para os desenvolvedores tratarem.[1] O mercado de plataforma de remediação de segurança de aplicações está respondendo a esse acúmulo porque as equipes manuais não conseguem revisar e reparar cada problema no ritmo do desenvolvimento com suporte de inteligência artificial. Fraquezas comuns podem aparecer no tratamento de strings, nas verificações de autorização e no gerenciamento de credenciais, o que torna os processos de remediação consistentes mais importantes. Muitos desses tipos de fraqueza se alinham com categorias CWE estabelecidas, permitindo que as plataformas apliquem regras direcionadas ao propor um reparo. Os desenvolvedores ainda precisam de controles que coloquem o reparo proposto no contexto de código correto e suportem a revisão antes do lançamento. Essa relação entre geração de código e remediação mantém a demanda vinculada às práticas de segurança usadas em fluxos de trabalho de desenvolvimento agêntico.
Expansão dos Programas de DevSecOps e de Segurança Shift-Left
O mercado de plataforma de remediação de segurança de aplicações se beneficia à medida que as organizações vão além de encontrar problemas mais cedo no desenvolvimento e se concentram em corrigi-los ao longo do ciclo de vida. A Datadog afirmou que os programas de DevSecOps precisam de inteligência contextual para priorizar riscos significativos e reduzir os silos entre as equipes de segurança e de engenharia. Essa necessidade confere maior valor às ferramentas que podem encaminhar um problema ao desenvolvedor responsável e conectar o trabalho de remediação ao processo de build existente. Plataformas que operam por meio de extensões de IDE, comentários em pull requests e gates de CI podem reduzir a perturbação que as tarefas de segurança criam para os desenvolvedores. Uma cobertura de varredura robusta por si só não resolve a lacuna de fluxo de trabalho entre a descoberta de uma vulnerabilidade e a confirmação de que ela foi corrigida. O mercado de plataforma de remediação de segurança de aplicações, portanto, favorece os fornecedores que combinam contexto de segurança com uma experiência prática para o desenvolvedor, fornecem um caminho claro de responsabilidade para cada descoberta e tornam o progresso da remediação visível tanto para os líderes de segurança quanto para os gerentes de engenharia. Esse modelo operacional pode evitar que problemas não resolvidos se movam entre equipes sem uma decisão e ajudar os grupos de desenvolvimento a entender quais tarefas de segurança devem ser concluídas antes que um lançamento possa prosseguir.
Aumento da Pressão Regulatória por Remediação Documentada de Vulnerabilidades
A Lei de Resiliência Cibernética da UE introduziu obrigações de relatório que entram em vigor em 11 de setembro de 2026 e exigem que os fabricantes de produtos digitais relatem vulnerabilidades ativamente exploradas à ENISA e às CSIRTs nacionais dentro de 24 horas. O mercado de plataforma de remediação de segurança de aplicações ganha relevância quando as organizações precisam criar registros confiáveis para o encerramento de vulnerabilidades, em vez de manter evidências informais em sistemas separados. O DORA está em vigor desde 17 de janeiro de 2025, enquanto o PCI DSS 4.0.1 tornou-se obrigatório em 31 de março de 2025, aumentando a atenção à validação contínua e aos ciclos de remediação rastreados em ambientes regulamentados. Essas obrigações tornam as evidências de remediação com registro de data e hora um requisito operacional prático para entidades financeiras e fabricantes de produtos digitais. Plataformas que geram evidências prontas para conformidade como parte de seu fluxo de trabalho normal podem reduzir o trabalho de documentação secundária. As exigências regulatórias também ampliam o interesse de aquisição para além das equipes de segurança, alcançando as funções de risco, auditoria e conformidade.
Crescimento das Vulnerabilidades na Cadeia de Suprimentos de Software
O risco na cadeia de suprimentos de software está ampliando o escopo dos problemas que as equipes de remediação precisam identificar, priorizar e resolver. A Lei de Resiliência Cibernética exige inventários de componentes legíveis por máquina na documentação técnica, o que limita a utilidade de inventários estáticos que não estão conectados a informações de exposição atuais. Uma dependência transitiva pode estar várias camadas abaixo de uma aplicação e ainda assim exigir uma avaliação de exposição, um caminho de reparo e o encerramento registrado. O mercado de plataforma de remediação de segurança de aplicações é impulsionado pela necessidade de rastreamento de dependências, análise de acessibilidade e orquestração de correções dentro de um fluxo de trabalho conectado. Plataformas que vinculam inventários de componentes a informações de explorabilidade em tempo real podem ajudar as equipes a determinar quais alertas requerem ação imediata. As mesmas capacidades podem ajudar as organizações a cumprir os prazos de relatório que não podem ser gerenciados por meio de revisão manual periódica.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração em Cadeias de Ferramentas de Desenvolvimento Fragmentadas | -2.8% | Global, mais aguda para grandes empresas com pilhas de SDLC heterogêneas na América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Resistência dos Desenvolvedores a Alterações Automatizadas de Código | -2.0% | América do Norte e Europa, com relevância emergente na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Base de Verdade Limitada para Explorabilidade e Validação de Correções | -1.5% | Global | Longo prazo (≥ 4 anos) |
| Restrições de Remediação em Aplicações de Tempo de Execução e Legadas | -1.0% | Europa e Ásia-Pacífico, onde as pilhas de tecnologia bancária e de manufatura incluem sistemas legados substanciais | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração em Cadeias de Ferramentas de Desenvolvimento Fragmentadas
Os ambientes de desenvolvimento corporativo podem incluir controle de código-fonte, orquestração de CI/CD, registros de contêineres, mecanismos de SAST, scanners de SCA, plataformas de DAST e sistemas de ticketing. A falta de estruturas de dados comuns significa que uma plataforma de remediação pode precisar de muitas integrações bidirecionais antes de poder cobrir o fluxo de trabalho completo. Esse trabalho pode estender os períodos de implementação porque as organizações precisam conectar os scanners ativos e encaminhar o trabalho para as equipes de desenvolvimento corretas. O mercado de plataforma de remediação de segurança de aplicações enfrenta uma barreira de adoção particular entre os compradores do mercado intermediário, cujas ferramentas podem ser menos padronizadas e cujos orçamentos de segurança são mais restritos. Conectores pré-construídos e designs com API em primeiro lugar podem reduzir o esforço de implementação, mas não eliminam o desafio para todos os ambientes. A complexidade de integração continua sendo uma preocupação central para empresas com múltiplos fornecedores que precisam de um caminho claro para o valor após a implantação.
Resistência dos Desenvolvedores a Alterações Automatizadas de Código
Os desenvolvedores podem hesitar em aceitar patches gerados por máquina sem revisão, especialmente quando um sistema crítico de produção pode ser afetado por uma alteração incorreta. A Pixee constatou que 49,6% das vagas de emprego em segurança de aplicações exigiam experiência de nível sênior ou superior, enquanto 1,9% estavam abertas a candidatos de nível inicial, refletindo a expertise que as organizações buscam nessa área. A preocupação é mais forte em bases de código monolíticas críticas para os negócios, onde um patch com aparência correta ainda pode alterar o comportamento da aplicação. Os fornecedores estão respondendo com recursos como rastreamentos de caminho de chamada, referências de CVE e comparações de código antes e depois dentro do ambiente do desenvolvedor. Esses detalhes ajudam os desenvolvedores a entender por que uma alteração é proposta e a decidir se é seguro aceitá-la. O mercado de plataforma de remediação de segurança de aplicações dependerá do progresso dos fornecedores em melhorar a confiança nas correções automatizadas e na validação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas de Software Estabelecem o Padrão de Arquitetura de RemediaçãoAs plataformas de software detinham 67,33% da receita de componentes em 2025, conferindo-lhes a posição de liderança no mercado de plataforma de remediação de segurança de aplicações, pois as empresas preferiram um único ambiente capaz de conectar a ingestão de descobertas, a deduplicação de riscos, a entrega de correções, a verificação de encerramento e os relatórios, em vez de exigir que as equipes de segurança e engenharia gerenciem transferências separadas entre soluções pontuais. A abordagem de plataforma reduz o trabalho de coordenação repetitivo e pode absorver tarefas que anteriormente consumiam horas de engenharia de segurança, especialmente quando a priorização assistida por inteligência artificial, a geração automatizada de correções e o mapeamento de contexto de aplicações são usados para gerenciar volumes crescentes de código e descobertas de vulnerabilidades. Seu papel também está se ampliando de uma ferramenta de segurança de desenvolvimento para uma camada de governança, à medida que as regras de conformidade exigem cada vez mais que as organizações criem registros auditáveis documentando como uma descoberta foi revisada, atribuída, reparada e confirmada como encerrada. Essa capacidade é importante quando um comprador precisa de fluxos de trabalho operacionais e evidências de conformidade do mesmo sistema, pois depender de processos de documentação secundários pode retardar a remediação e produzir registros inconsistentes. As plataformas de software, portanto, permanecem centrais nas decisões de arquitetura corporativa, embora seu valor dependa da qualidade das integrações, do design do fluxo de trabalho e da aceitação pelos desenvolvedores do trabalho de remediação que geram.
Os serviços têm projeção de crescimento a um CAGR de 26,55% até 2031, a taxa mais rápida dentro da divisão de componentes, porque muitos compradores ainda precisam de ajuda externa para configurar integrações, estabelecer processos de remediação e gerenciar trabalhos de segurança que suas equipes internas não conseguem cobrir. O segmento reflete uma escassez persistente de engenheiros de segurança experientes, tornando os serviços gerenciados de remediação relevantes quando uma organização precisa que um fornecedor opere fluxos de trabalho de triagem e remediação em seu nome. As empresas do mercado intermediário podem usar esses serviços para acessar suporte de segurança de aplicações sem construir uma equipe interna completa, enquanto as grandes organizações podem usá-los durante implantações complexas de plataformas ou para complementar a equipe em seus portfólios de aplicações. Os provedores de serviços também podem ajudar a alinhar a plataforma com os sistemas existentes de controle de código-fonte, varredura, CI/CD e ticketing, o que geralmente é necessário antes que as tarefas de remediação cheguem às equipes de desenvolvimento corretas. O setor de plataforma de remediação de segurança de aplicações, consequentemente, combina um modelo liderado por software com capacidade de serviço especializado, permitindo que o mix de componentes atenda tanto às necessidades de automação quanto às restrições práticas de pessoal que afetam a implementação.


Por Capacidade de Remediação:
A Triagem Lidera enquanto a Geração Automatizada de Correções AceleraA triagem e priorização de vulnerabilidades capturou 48,12% da receita de capacidade de remediação em 2025, porque as organizações que operam programas de varredura de alto volume precisam de contexto confiável para distinguir problemas que representam exposição real de alertas que não requerem atenção imediata do desenvolvedor. A Safeguard afirmou que a análise de acessibilidade pode classificar de 80% a 90% das descobertas em uma árvore de dependências típica como inacessíveis, o que ilustra por que filtrar e priorizar o trabalho correto pode ser mais importante do que simplesmente acelerar cada correção possível.[2] Uma boa triagem ajuda as equipes de segurança a direcionar o tempo limitado dos desenvolvedores para vulnerabilidades acionáveis, reduzir a fadiga de alertas e estabelecer uma sequência de remediação defensável em aplicações, dependências e ambientes de produção. Ela também suporta os estágios posteriores do fluxo de trabalho porque a orquestração, o reparo, a validação e os registros de encerramento têm menos valor quando aplicados a problemas sem relevância confirmada. O mercado de plataforma de remediação de segurança de aplicações, portanto, continua a depender da triagem como sua maior capacidade, enquanto os compradores buscam plataformas que combinem severidade com acessibilidade, contexto de aplicação e informações de explorabilidade.
A geração automatizada de correções de código tem projeção de expansão a um CAGR de 25,33% até 2031, à medida que os modelos de inteligência artificial generativa melhoram sua capacidade de produzir sugestões de patches sintaticamente corretas que se encaixam no contexto de código específico que os desenvolvedores estão revisando. A orquestração do fluxo de trabalho de remediação, a automação de atualização de dependências e patches, a mitigação em tempo de execução e o patching virtual, e o gerenciamento de verificação e encerramento completam o ciclo de reparo coordenando a propriedade, entregando alterações, avaliando resultados e registrando evidências após uma vulnerabilidade ter sido tratada. As grandes empresas precisam cada vez mais dessas capacidades conectadas à medida que avançam além da identificação e classificação de problemas para executar a remediação em portfólios extensos sem depender de coordenação manual em cada caso. A ênfase competitiva está se movendo em direção à qualidade das correções, às taxas de aceitação pelos desenvolvedores e à profundidade dos relatórios de governança, enquanto as funções de triagem se tornam uma base mais estabelecida entre as plataformas concorrentes. Essa progressão favorece os fornecedores que podem levar uma descoberta priorizada por um caminho claro e revisável até um resultado verificado, em vez de deixar o comprador combinar ferramentas separadas para cada estágio do processo de remediação. O mercado de plataforma de remediação de segurança de aplicações também recompensa as plataformas que preservam a justificativa para a priorização e os resultados da validação, pois esses registros permitem que as equipes técnicas expliquem as decisões de remediação posteriormente sem reconstruir a atividade em múltiplos sistemas.
Por Modo de Implantação:
O Alinhamento da Nuvem com CI/CD Sustenta a LiderançaA implantação baseada em nuvem representou 61,89% da receita em 2025, refletindo sua adequação com ambientes de desenvolvimento baseados em contêineres e CI/CD, onde as ferramentas de segurança devem trabalhar continuamente com repositórios de código, sistemas de build, infraestrutura em nuvem e fontes de varredura distribuídas. As plataformas hospedadas na nuvem podem ingerir e correlacionar descobertas à medida que são produzidas, limitando assim os atrasos de sincronização associados a extrações periódicas de dados de sistemas locais e fornecendo às equipes uma visão atual da atividade de remediação. Esse modelo operacional é valioso quando as obrigações de relatório de vulnerabilidades têm períodos de resposta curtos, porque as equipes precisam de contexto oportuno sobre a aplicação afetada, o proprietário responsável, a correção disponível e o status da verificação de encerramento. A entrega em nuvem também pode suportar a colaboração entre equipes de desenvolvimento e segurança distribuídas, colocando o fluxo de trabalho dentro dos sistemas usados para construir e lançar aplicações. O mercado de plataforma de remediação de segurança de aplicações permanece favorável às ofertas baseadas em nuvem porque elas se alinham com os padrões operacionais de muitas organizações de software modernas, embora ainda devam atender aos requisitos dos clientes em relação ao tratamento de dados e à integração.
A implantação híbrida tem projeção de crescimento a um CAGR de 25,98% até 2031, porque muitas empresas precisam de um design no qual a varredura e a triagem de pré-produção operem na nuvem, enquanto a orquestração de correções e a verificação de encerramento permaneçam dentro dos limites da rede privada. Esse arranjo pode suportar a residência de dados, a proteção da propriedade intelectual e os controles regulatórios sem exigir que a organização perca acesso aos fluxos de trabalho de desenvolvimento conectados à nuvem. A implantação local permanece relevante para sistemas governamentais com air-gap, ambientes de infraestrutura crítica e geografias onde o código-fonte não pode ser movido por infraestrutura de nuvem externa. As plataformas híbridas são mais úteis quando podem encaminhar descobertas e tarefas de remediação entre componentes de nuvem e privados sem forçar o comprador a manter cadeias de ferramentas duplas ou duplicar processos operacionais. O crescimento do segmento mostra que a flexibilidade de implantação é essencial para a aquisição por grandes empresas, particularmente quando a organização tem tipos de aplicações variados, controles de segurança e requisitos legais em suas operações.
Por Tamanho da Organização:
Empresas Ancoram os Gastos enquanto as PMEs Aumentam a AdoçãoAs grandes empresas representaram 68,05% da receita por tamanho de organização em 2025, refletindo seus grandes portfólios de aplicações, maiores volumes de descobertas, equipes dedicadas de segurança de aplicações e obrigações de conformidade que podem justificar o investimento em plataformas de remediação complexas. Esses compradores podem configurar e operar a tecnologia em escala, e os setores regulamentados geralmente exigem uma abordagem mais formal para o encerramento de vulnerabilidades do que as organizações menores. Os padrões comerciais também mostram clientes do Global 2000 migrando de licenças de produtos separadas para acordos de plataforma unificada que cobrem gerenciamento de vulnerabilidades, ASPM e segurança da cadeia de suprimentos de software em um único contrato. Esse modelo de compra mais amplo pode aumentar o escopo de uso da plataforma e conectar a atividade de remediação em mais aplicações, equipes e funções de segurança. O mercado de plataforma de remediação de segurança de aplicações tem uma base corporativa estável porque essas organizações têm tanto a necessidade quanto os recursos para gerenciar um programa de remediação de ponta a ponta, mesmo onde o trabalho de integração permanece substancial.
As PMEs têm projeção de crescimento a um CAGR de 26,24% até 2031, porque os preços baseados em consumo e por assento de desenvolvedor podem reduzir o tamanho mínimo de compra e os serviços gerenciados podem fornecer suporte ao programa de segurança de aplicações sem uma equipe interna em tempo integral. A ISC2 constatou que 95% dos profissionais de segurança cibernética relataram pelo menos 1 necessidade crítica de habilidades em 2025, enquanto 28% identificaram a segurança de aplicações como uma necessidade, uma restrição que pode afetar organizações menores de forma mais intensa porque elas têm menos especialistas. Integrações mais fáceis, fluxos de trabalho guiados e suporte operacional externo podem ajudar as PMEs a usar plataformas de remediação sem carregar o mesmo ônus de configuração de uma grande empresa. Os fornecedores que reduzem a complexidade de implantação podem tornar a remediação estruturada mais acessível a organizações com orçamentos de segurança e recursos de desenvolvimento limitados. O setor de plataforma de remediação de segurança de aplicações pode impulsionar a adoção neste segmento à medida que os preços, a entrega de serviços e a integração de produtos correspondam melhor às condições operacionais dos compradores menores.

Por Vertical da Indústria:
O BFSI Ancora a Demanda enquanto a Saúde Ganha PrioridadeO BFSI representou 22,41% da receita por vertical da indústria em 2025, tornando-o o maior vertical no mercado de plataforma de remediação de segurança de aplicações, pois opera muitas aplicações regulamentadas e voltadas ao cliente e deve demonstrar o encerramento rastreável de vulnerabilidades a auditores e supervisores. O setor trata a remediação como uma responsabilidade de conformidade e operacional, e não apenas como uma tarefa de TI, o que aumenta o valor das plataformas que preservam evidências claras desde a descoberta inicial até a verificação final. A demanda também se estende por toda a cadeia de suprimentos de fintech, porque os provedores de software que atendem a instituições financeiras podem enfrentar expectativas comparáveis em relação às práticas de desenvolvimento seguro e aos processos de remediação documentados. Isso expande a base de clientes endereçável para além de bancos, seguradoras e organizações de serviços financeiros, incluindo seus fornecedores de tecnologia e provedores de aplicações de suporte. O BFSI permanece o vertical líder porque a densidade de aplicações digitais sensíveis e a força de suas exigências de conformidade tornam a remediação estruturada um requisito contínuo.
Saúde e ciências da vida têm projeção de crescimento a um CAGR de 24,91% até 2031, à medida que portais voltados ao paciente e APIs de terceiros criam exposição na camada de aplicação que os controles focados em endpoints podem não abordar completamente. A PwC relatou que a segurança cibernética está entre as principais prioridades de investimento para pagadores de saúde, provedores, empresas farmacêuticas e organizações de ciências da vida, sublinhando a necessidade de atenção contínua à remediação de segurança de aplicações à medida que os serviços digitais se tornam mais centrais. TI e telecomunicações, governo e administração pública, varejo e comércio eletrônico, manufatura industrial, energia e serviços públicos, e transporte e logística também fazem contribuições significativas para a demanda no mix vertical. Petróleo e gás, instituições de educação e pesquisa, e mídia e entretenimento são grupos de adoção em estágio inicial que podem aumentar a adoção à medida que o direcionamento de ameaças na camada de aplicação se amplia e os preços das plataformas se tornam mais acessíveis. Saúde e ciências da vida se destacam porque a crescente exposição digital e as prioridades de investimento em segurança cibernética estão convergindo, fortalecendo a demanda por processos de remediação mais sistemáticos.
Análise Geográfica
Mercado de Plataforma de Remediação de Segurança de Aplicações nas Américas
A América do Norte respondeu por 35,16% da receita global em 2025 e permaneceu como o maior segmento regional no mercado de plataforma de remediação de segurança de aplicações, sustentado pela concentração de fornecedores de software empresarial, instituições financeiras e contratantes de defesa dos Estados Unidos sujeitos a requisitos de desenvolvimento seguro e relacionados a SBOM. As grandes empresas da região utilizam cada vez mais acordos de plataforma multidomain em vez de contratos separados por ferramenta pontual, um padrão de compra que pode aumentar o tamanho dos negócios e aprofundar o relacionamento entre fornecedores e seus clientes. Os Estados Unidos continuam a ampliar as obrigações de conformidade para fornecedores governamentais e cadeias de tecnologia downstream, apoiando assim a demanda por ferramentas que fornecem evidências de atividade de remediação. Canadá e México contribuem por meio de aplicações regulamentadas nos setores financeiro e de energia, embora suas taxas de adoção fiquem atrás das dos Estados Unidos.A CISA Divulga os Elementos Mínimos de SBOM para 3, fossa.com">[3] A América do Sul, liderada pelo Brasil e pela Argentina, ainda se encontra em um estágio inicial, com serviços financeiros e governo como principais âncoras de demanda, e a adoção vinculada às normas nacionais de cibersegurança e à maturidade da infraestrutura digital.
Mercado de Plataforma de Remediação de Segurança de Aplicações na EMEA
A Europa é o segundo maior segmento geográfico, com Alemanha, Reino Unido e França como principais centros de demanda, pois a NIS2, a DORA e a Lei de Resiliência Cibernética exigem programas de remediação documentados em infraestruturas críticas, serviços financeiros e fabricação de produtos digitais. A DORA está em vigor desde janeiro de 2025 e exige que as entidades financeiras mantenham controles de risco de TIC e registros auditáveis de encerramento de vulnerabilidades, criando uma necessidade direta de plataformas com capacidades de geração de evidências. Os países do BENELUX são usuários pioneiros de ferramentas de conformidade com a DORA por sediarem infraestrutura financeira e instituições da UE, enquanto os requisitos técnicos de SBOM da Alemanha estão incentivando a adoção entre fabricantes industriais e operadores de infraestrutura crítica. O Reino Unido continua a avançar com seu Projeto de Lei de Cibersegurança e Resiliência e mantém necessidades de capacidade comparáveis, apesar de operar fora da jurisdição da UE. O Oriente Médio e a África permanecem como áreas emergentes, onde o investimento governamental e de serviços financeiros segue os programas nacionais de Visão e as iniciativas de economia digital, criando uma base inicial para o investimento em segurança de aplicações.
Mercado de Plataforma de Remediação de Segurança de Aplicações na APAC
Espera-se que a sia-Pacífico cresça a um CAGR de 25,60% até 2031, a taxa regional mais rápida no mercado de plataforma de remediação de segurança de aplicações, à medida que o crescimento da economia digital da região é acompanhado pelo aumento dos requisitos de garantia de software em diversos ambientes regulatórios. As diretrizes do marco de cibersegurança da Índia de julho de 2026 exigem que os bancos comerciais mantenham programas documentados de avaliação de vulnerabilidades e remediação com prazos especificados, enquanto Coreia do Sul, Japão e Austrália estão incorporando a garantia da cadeia de fornecimento de software às políticas de infraestrutura crítica. A expansão da nuvem doméstica da China e a aplicação de sua Lei de Cibersegurança e Lei de Segurança de Dados também apoiam o investimento em plataformas de segurança de aplicações em conformidade local. Essas condições criam um ciclo de aquisição orientado pela conformidade que se assemelha ao padrão europeu, embora os fornecedores devam atender a requisitos locais de política, integração e implantação em toda a região. O mercado de plataforma de remediação de segurança de aplicações pode se beneficiar quando os fornecedores traduzem esses requisitos em fluxos de trabalho que abrangem ambientes de desenvolvimento diversos, pois os compradores regionais ainda precisam de uma maneira prática de atribuir, resolver e documentar o trabalho de segurança.
Cenário Competitivo
Concentração do Mercado
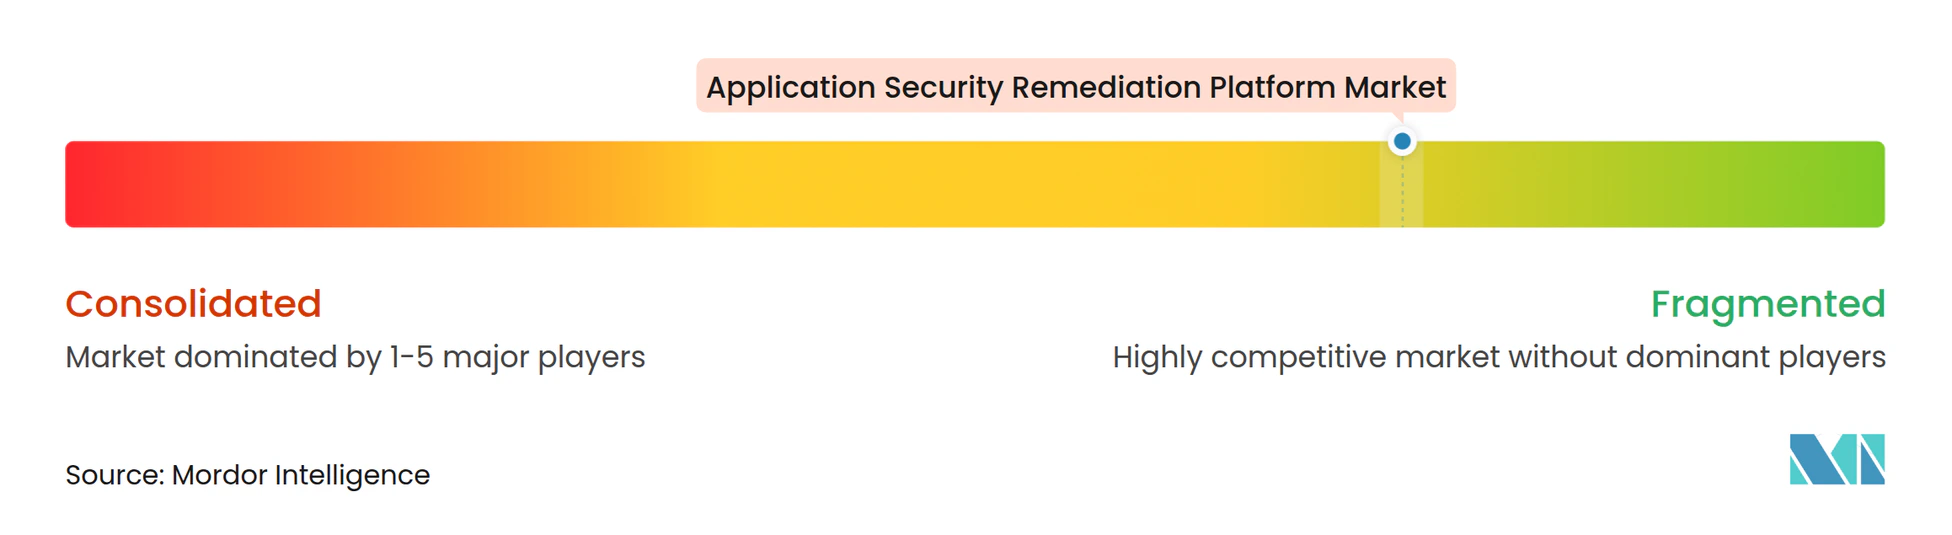
O mercado de plataforma de remediação de segurança de aplicações é fragmentado, com mais de 30 fornecedores competindo em descoberta, triagem, automação de correções e gerenciamento de encerramento, com fornecedores de soluções pontuais estreitas e fornecedores de plataformas amplas abordando partes sobrepostas do ciclo de vida de remediação. ArmorCode, Brinqa, Nucleus Security, Seemplicity Technologies e Vulcan Cyber competem como fornecedores focados em ASPM, enquanto Checkmarx, Snyk e Veracode estão estendendo suas plataformas de teste de segurança de aplicações para orquestração de remediação, automação de correções e gerenciamento de encerramento. Uma estratégia central é a extensão de plataforma, pois os fornecedores desejam trazer funções adjacentes para um fluxo de trabalho conectado e evitar que a complexidade de integração leve os clientes a migrar. A remediação em tempo de execução e os ambientes de aplicações legadas permanecem áreas onde as correções automatizadas carecem de contexto suficiente para patching sem intervenção, criando oportunidades para fornecedores com instrumentação em tempo de execução e capacidades de mapeamento de contexto de aplicações. O campo, portanto, combina ofertas especializadas com plataformas que buscam gerenciar uma parcela maior do fluxo de trabalho de segurança e do desenvolvedor.
A Checkmarx lançou o Fusion em julho de 2026, combinando seus mecanismos de SAST com modelos da Anthropic dentro da plataforma Checkmarx One.[4] A Snyk disponibilizou o Evo Continuous Offensive Security para disponibilidade geral em agosto de 2026, adicionando pentesting autônomo e red teaming agêntico como funções de validação contínua. A OX Security lançou sua Plataforma de Proteção de Aplicações Nativa de Inteligência Artificial em julho de 2026 para governar o ciclo de vida de desenvolvimento agêntico do prompt ao tempo de execução. Essas ações mostram que os concorrentes estão adicionando funções de validação, governança e suporte de inteligência artificial em torno do trabalho central de remediação, mantendo essas funções dentro de seus ambientes de produtos mais amplos. O mercado de plataforma de remediação de segurança de aplicações está se tornando mais competitivo à medida que os fornecedores buscam abordar o processo completo de segurança do desenvolvedor sem exigir que os compradores adicionem mais ferramentas desconectadas.
Os fornecedores emergentes estão construindo agentes de segurança autônomos que podem realizar triagem, corrigir e verificar vulnerabilidades em fluxos de trabalho automatizados, mas ainda precisam demonstrar que os desenvolvedores podem entender e aceitar os reparos recomendados. A análise de acessibilidade, a pontuação de confiança de correções baseada em inteligência artificial e o mapeamento de dependências de software abordam as preocupações dos compradores sobre priorização, automação segura e dependências complexas. A experiência do desenvolvedor, as taxas de aceitação de correções e a qualidade das evidências de auditoria estão se tornando fatores de seleção à medida que a amplitude de varredura se torna menos distinta entre os fornecedores. Os fornecedores devem suportar as equipes de conformidade que precisam de registros de encerramento confiáveis enquanto entregam alterações que os desenvolvedores podem revisar com segurança em seu fluxo de trabalho existente, e os compradores avaliam se uma plataforma pode operar em scanners e repositórios existentes sem criar novas filas de trabalho, porque a automação perde valor se as equipes de segurança precisam reconciliar manualmente as informações antes que o trabalho possa começar no mercado de plataforma de remediação de segurança de aplicações.
Líderes do Setor de Plataforma de Remediação de Segurança de Aplicações
-
ArmorCode, Inc.
-
Apiiro Ltd.
-
Checkmarx Ltd.
-
Cycode Ltd.
-
Veracode, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Plataforma de Remediação de Segurança de Aplicações Empresas cobertas neste relatório
- ArmorCode, Inc.
- Apiiro Ltd.
- AppSOC, Inc.
- Backslash Security Ltd.
- Brinqa, Inc.
- Checkmarx Ltd.
- Cycode Ltd.
- Endor Labs, Inc.
- HCLSoftware
- HackerOne, Inc.
- Invicti Security Corporation
- Kondukto, Inc.
- Legit Security Ltd.
- Mend.io, Inc.
- NopSec, Inc.
- Nucleus Security, Inc.
- OpenText Corporation
- OX Security Ltd.
- Pixee, Inc.
- PlexTrac, Inc.
- Qwiet AI, Inc.
- Seemplicity Technologies Ltd.
- Security Compass Technologies Inc.
- Snyk Limited
- SOOS, Inc.
- StackHawk, Inc.
- Veracode, Inc.
- Vicarius, Inc.
- Vulcan Cyber Ltd.
- WhiteHat Security, Inc.
- ZeroNorth A/S
Desenvolvimentos industriais recentes em Mercado de Plataforma de Remediação de Segurança de Aplicações
- Agosto de 2026: A Snyk lançou o Evo Continuous Offensive Security para disponibilidade geral, introduzindo pentesting autônomo com tecnologia de inteligência artificial e red teaming agêntico que atacam continuamente as aplicações à medida que o código muda e retornam evidências validadas de prova de exploração, abordando a lacuna de 350 dias de testes deixada pelos pentests manuais anuais tradicionais com custo de 20.000 a 100.000 USD. Esse lançamento estendeu significativamente a plataforma da Snyk para além da varredura, incluindo validação adversarial, visando compradores corporativos que buscam fluxos de trabalho unificados de remediação e verificação de exploração.
- Julho de 2026: A OX Security lançou sua Plataforma de Proteção de Aplicações Nativa de Inteligência Artificial, estabelecendo-se como o primeiro fornecedor a governar o ciclo de vida completo de desenvolvimento agêntico do prompt ao tempo de execução em uma única plataforma com 94 milhões de USD em financiamento total, incluindo uma Série B de 60 milhões de USD liderada pela DTCP. O anúncio simultâneo de uma integração OX Security-Tenable habilitou a correlação de risco da nuvem ao código com rastreamento de linhagem de remediação, abordando diretamente a visibilidade fragmentada em ambientes de nuvem e de aplicações.
- Julho de 2026: A Checkmarx anunciou o Checkmarx Fusion em acesso antecipado, uma abordagem de varredura híbrida que combina seus mecanismos de segurança de aplicações com modelos da Anthropic, executando inteiramente dentro do ambiente de nuvem do cliente via Amazon Bedrock, alcançando uma pontuação F1 de 0,741 em todos os idiomas e bases de código, incluindo código gerado por inteligência artificial. O produto posicionou a Checkmarx para abordar a participação de 49% do código de produção relatado como gerado por inteligência artificial em seu próprio relatório Future of Application Security de 2026.
- Julho de 2026: A Checkmarx apresentou a autocura de segurança de aplicações por meio de sua Família de Agentes Assist, introduzindo agentes autônomos que detectam, corrigem e verificam vulnerabilidades enquanto os desenvolvedores codificam dentro da plataforma Checkmarx One, abordando a lacuna em tempo real na geração de correções criada pelos volumes de código acelerados por inteligência artificial.
Escopo do Relatório Global do Mercado de Plataforma de Remediação de Segurança de Aplicações
O Mercado de Plataforma de Remediação de Segurança de Aplicações compreende soluções de software, plataformas e serviços associados projetados para priorizar, orquestrar, automatizar, rastrear, verificar e gerenciar a remediação de vulnerabilidades de segurança em aplicações de software, ambientes de desenvolvimento e sistemas de produção. Essas plataformas ajudam as organizações a reduzir o risco de segurança, permitindo a identificação, priorização, correção, validação e encerramento mais rápidos de problemas de segurança de aplicações ao longo do ciclo de vida de desenvolvimento de software. O mercado inclui tecnologias que agregam descobertas de ferramentas de teste de segurança, scanners de vulnerabilidades, repositórios de código, plataformas de análise de composição de software, ambientes de tempo de execução e fluxos de trabalho de desenvolvedores para agilizar os processos de remediação. As plataformas de remediação de segurança de aplicações suportam priorização de vulnerabilidades, gerenciamento de fluxo de trabalho de remediação, geração automatizada de correções de código, automação de atualização de dependências e patches, mitigação em tempo de execução, patching virtual, verificação de remediação e gerenciamento de encerramento.
O Relatório do Mercado de Plataforma de Remediação de Segurança de Aplicações é Segmentado por Componente (Software e Serviços), Capacidade de Remediação (Triagem e Priorização de Vulnerabilidades, Orquestração do Fluxo de Trabalho de Remediação, Geração Automatizada de Correções de Código, Automação de Atualização de Dependências e Patches, Mitigação em Tempo de Execução e Patching Virtual, e Verificação de Remediação e Gerenciamento de Encerramento), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros [BFSI] e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| Triagem e Priorização de Vulnerabilidades |
| Orquestração do Fluxo de Trabalho de Remediação |
| Geração Automatizada de Correções de Código |
| Automação de Atualização de Dependências e Patches |
| Mitigação em Tempo de Execução e Patching Virtual |
| Verificação de Remediação e Gerenciamento de Encerramento |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| BENELUX | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Software | ||
| Serviços | |||
| Por Capacidade de Remediação | Triagem e Priorização de Vulnerabilidades | ||
| Orquestração do Fluxo de Trabalho de Remediação | |||
| Geração Automatizada de Correções de Código | |||
| Automação de Atualização de Dependências e Patches | |||
| Mitigação em Tempo de Execução e Patching Virtual | |||
| Verificação de Remediação e Gerenciamento de Encerramento | |||
| Por Modo de Implantação | Baseado em Nuvem | ||
| Local | |||
| Híbrido | |||
| Por Tamanho da Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas | |||
| Por Vertical da Indústria | Governo e Administração Pública | ||
| Manufatura Industrial | |||
| Varejo e Comércio Eletrônico | |||
| Transporte e Logística | |||
| Energia e Serviços Públicos | |||
| Petróleo e Gás | |||
| TI e Telecomunicações | |||
| Mídia e Entretenimento | |||
| Instituições de Educação e Pesquisa | |||
| Saúde e Ciências da Vida | |||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | |||
| Outros Verticais da Indústria | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| BENELUX | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Austrália | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de plataforma de remediação de segurança de aplicações?
O mercado de plataforma de remediação de segurança de aplicações era de 1,11 bilhões de USD em 2026 e tem previsão de atingir 3,23 bilhões de USD até 2031, a um CAGR de 23,87%.
Por que as empresas estão adotando plataformas de remediação de segurança de aplicações?
As organizações usam essas plataformas para priorizar descobertas, entregar correções dentro dos fluxos de trabalho de desenvolvimento e produzir evidências documentadas de que as vulnerabilidades foram encerradas.
Qual componente detém a maior participação das plataformas de remediação de segurança de aplicações?
As plataformas de software detinham 67,33% da receita de componentes em 2025, porque as empresas favorecem fluxos de trabalho unificados para ingestão, priorização, reparo e verificação de encerramento.
Qual modelo de implantação lidera a remediação de segurança de aplicações?
A implantação baseada em nuvem liderou com 61,89% da receita em 2025, porque se adequa aos fluxos de trabalho de CI/CD e suporta a correlação contínua de descobertas.
Qual setor de usuário final tem a maior demanda atual?
O BFSI detinha 22,41% da receita por vertical da indústria em 2025, porque as aplicações financeiras regulamentadas exigem registros de remediação rastreáveis.
Qual região tem expectativa de crescimento mais rápido até 2031?
A Ásia-Pacífico tem projeção de crescimento a um CAGR de 25,60% até 2031, apoiada pela expansão da economia digital e pelos requisitos de garantia de software.