
Taille et part du marché des plateformes de remédiation de la sécurité des applications
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.11 Milliards de dollars |
| Taille du Marché (2031) | 3.23 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 23.87 % |
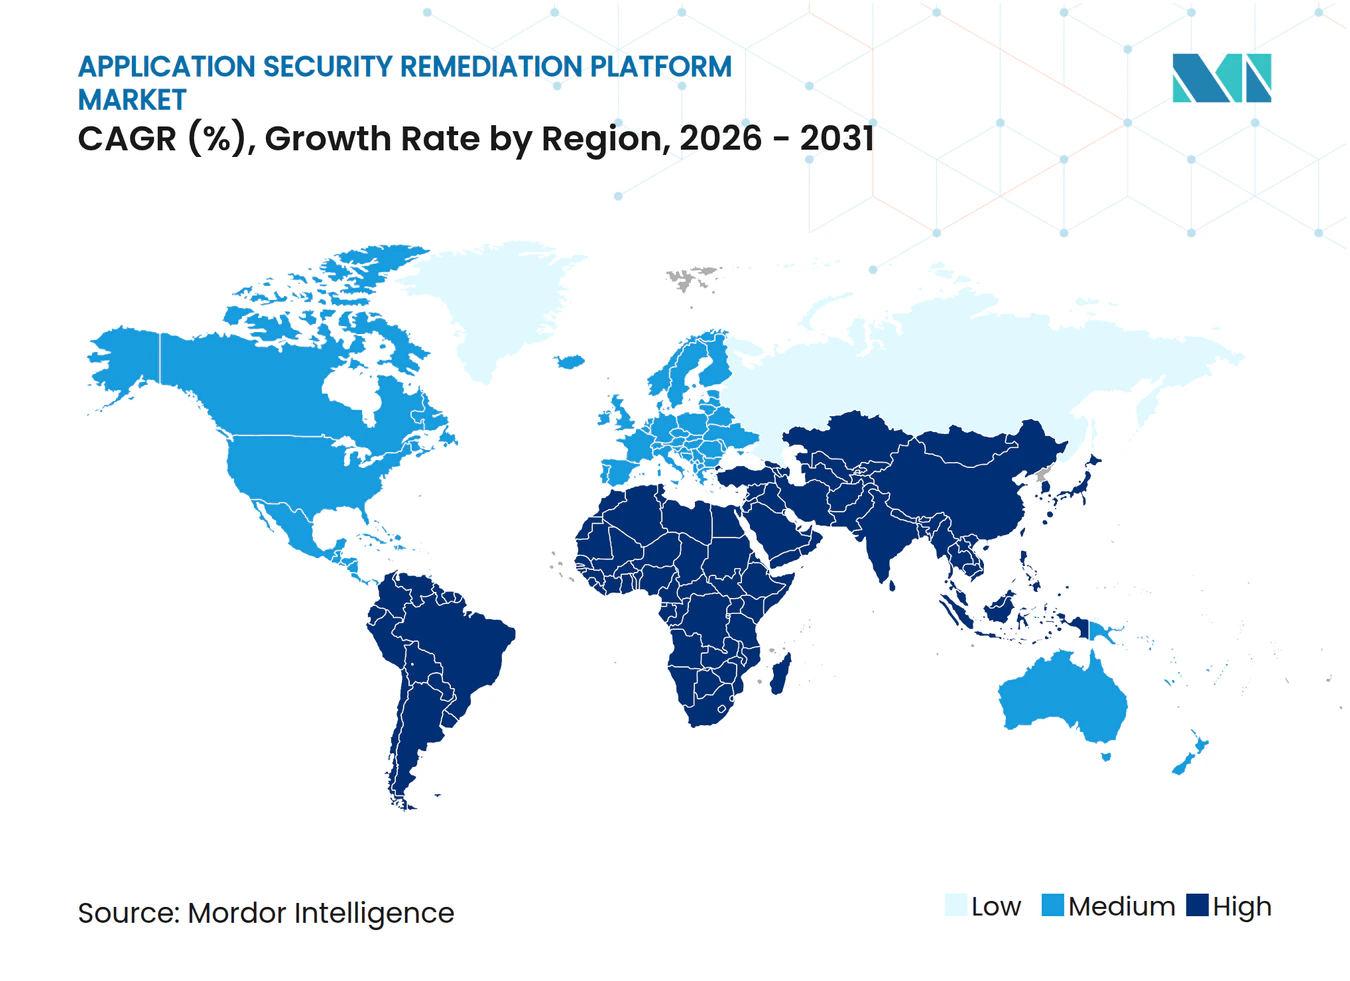
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des plateformes de remédiation de la sécurité des applications par Mordor Intelligence
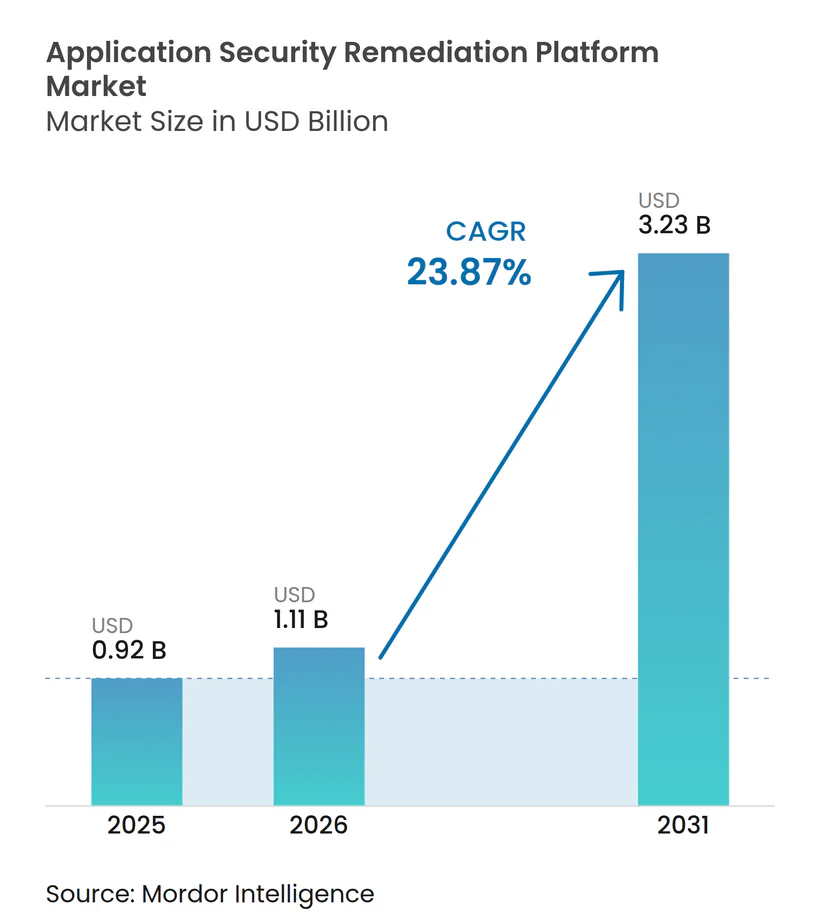
La taille du marché des plateformes de remédiation de la sécurité des applications devrait passer de 0,92 milliard USD en 2025 à 1,11 milliard USD en 2026, et devrait atteindre 3,23 milliards USD d'ici 2031, à un CAGR de 23,87 % sur la période 2026-2031. Le marché des plateformes de remédiation de la sécurité des applications se développe à mesure que la remédiation devient une activité continue dans le développement logiciel plutôt qu'une tâche accomplie après une analyse. Le codage assisté par l'IA a accéléré la vitesse de livraison et le nombre de vulnérabilités entrant dans le code de production, exerçant une pression sur les processus manuels de triage et de correction. Les acheteurs recherchent des plateformes qui intègrent la réception, l'examen des risques, la livraison des correctifs et les vérifications de clôture dans un flux de travail unique. Les exigences de conformité augmentent également la demande de preuves documentées et horodatées que les vulnérabilités ont été traitées. Le marché des plateformes de remédiation de la sécurité des applications offre des opportunités aux fournisseurs capables de s'intégrer aux outils de développement existants, de réduire l'effort d'intégration et de prendre en charge des environnements d'entreprise complexes.
Points clés du rapport
- Par composant, les plateformes logicielles détenaient 67,33 % de la part du marché des plateformes de remédiation de la sécurité des applications en 2025, tandis que les services devraient se développer à un CAGR de 26,55 % jusqu'en 2031.
- Par capacité de remédiation, le triage et la priorisation des vulnérabilités représentaient 48,12 % du chiffre d'affaires du marché des plateformes de remédiation de la sécurité des applications en 2025, tandis que la génération automatisée de correctifs de code devrait croître à un CAGR de 25,33 % jusqu'en 2031.
- Par mode de déploiement, le déploiement basé sur le cloud détenait 61,89 % du chiffre d'affaires du marché des plateformes de remédiation de la sécurité des applications en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 25,98 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises représentaient 68,05 % du chiffre d'affaires du marché des plateformes de remédiation de la sécurité des applications en 2025, tandis que les PME devraient se développer à un CAGR de 26,24 % jusqu'en 2031.
- Par secteur d'activité, le BFSI détenait 22,41 % du chiffre d'affaires du marché des plateformes de remédiation de la sécurité des applications en 2025, tandis que la santé et les sciences de la vie devraient croître à un CAGR de 24,91 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord détenait 35,16 % du chiffre d'affaires mondial en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 25,60 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Génération de code assistée par l'IA augmentant les charges de travail de remédiation | +5.5% | Mondial, concentré dans les pôles technologiques d'Amérique du Nord, d'Europe occidentale et d'Asie-Pacifique, notamment en Inde et en Corée du Sud | Court terme (≤ 2 ans) |
| Expansion des programmes DevSecOps et de sécurité décalée vers la gauche | +5.0% | Amérique du Nord et Union européenne, avec des répercussions en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Pression réglementaire croissante pour une remédiation documentée des vulnérabilités | +4.2% | Union européenne et Amérique du Nord, avec des répercussions en Inde et en Australie | Moyen terme (2-4 ans) |
| Croissance des vulnérabilités de la chaîne d'approvisionnement logicielle | +3.5% | Mondial | Court terme (≤ 2 ans) |
| Contraintes en matière de talents en ingénierie de la sécurité | +1.8% | Amérique du Nord et Europe, avec une pertinence émergente en Asie-Pacifique | Moyen terme (2-4 ans) |
| Priorisation basée sur l'exploitabilité réduisant la fatigue des alertes | +1.2% | Amérique du Nord et Europe, avec une adoption croissante en Asie-Pacifique | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Génération de code assistée par l'IA augmentant les charges de travail de remédiation
Veracode a rapporté que le code généré par l'IA réussissait les contrôles de sécurité à un taux de 55 % lorsque les modèles ne recevaient aucune directive de sécurité explicite, laissant un volume substantiel de vulnérabilités connues à traiter par les développeurs.[1] Le marché des plateformes de remédiation de la sécurité des applications répond à ce retard accumulé parce que les équipes manuelles ne peuvent pas examiner et corriger chaque problème au rythme du développement assisté par l'IA. Des faiblesses courantes peuvent apparaître dans la gestion des chaînes de caractères, les contrôles d'autorisation et la gestion des identifiants, ce qui rend les processus de remédiation cohérents plus importants. Bon nombre de ces types de faiblesses s'alignent sur les catégories CWE établies, permettant aux plateformes d'appliquer des règles ciblées lors de la proposition d'une correction. Les développeurs ont encore besoin de contrôles qui placent la correction proposée dans le bon contexte de code et permettent une révision avant la mise en production. Cette relation entre la génération de code et la remédiation maintient la demande liée aux pratiques de sécurité utilisées dans les flux de travail de développement agentique.
Expansion des programmes DevSecOps et de sécurité décalée vers la gauche
Le marché des plateformes de remédiation de la sécurité des applications bénéficie du fait que les organisations vont au-delà de la détection précoce des problèmes dans le développement et se concentrent sur leur correction tout au long du cycle de vie. Datadog a déclaré que les programmes DevSecOps ont besoin d'une intelligence contextuelle pour prioriser les risques significatifs et réduire les silos entre les équipes de sécurité et d'ingénierie. Ce besoin accroît la valeur des outils capables d'acheminer un problème vers le développeur responsable et de connecter le travail de remédiation au processus de construction existant. Les plateformes qui fonctionnent via des extensions d'environnement de développement intégré, des commentaires de demandes de tirage et des portes d'intégration continue peuvent réduire les perturbations que les tâches de sécurité créent pour les développeurs. Une couverture d'analyse solide seule ne comble pas l'écart de flux de travail entre la découverte d'une vulnérabilité et la confirmation qu'elle a été corrigée. Le marché des plateformes de remédiation de la sécurité des applications favorise donc les fournisseurs qui combinent le contexte de sécurité avec une expérience pratique pour les développeurs, fournissent un chemin de propriété clair pour chaque constat et rendent les progrès de la remédiation visibles à la fois pour les responsables de la sécurité et les gestionnaires d'ingénierie. Ce modèle opérationnel peut empêcher les problèmes non résolus de passer d'une équipe à l'autre sans décision et aider les groupes de développement à comprendre quelles tâches de sécurité doivent être accomplies avant qu'une mise en production puisse avoir lieu.
Pression réglementaire croissante pour une remédiation documentée des vulnérabilités
La loi européenne sur la cyber-résilience a introduit des obligations de signalement qui entrent en vigueur le 11 septembre 2026 et exigent que les fabricants de produits numériques signalent les vulnérabilités activement exploitées à l'ENISA et aux CSIRT nationaux dans les 24 heures. Le marché des plateformes de remédiation de la sécurité des applications gagne en pertinence lorsque les organisations doivent créer des enregistrements fiables pour la clôture des vulnérabilités plutôt que de conserver des preuves informelles dans des systèmes séparés. DORA est applicable depuis le 17 janvier 2025, tandis que PCI DSS 4.0.1 est devenu obligatoire le 31 mars 2025, augmentant l'attention portée à la validation continue et aux cycles de remédiation suivis dans les environnements réglementés. Ces obligations font de la preuve de remédiation horodatée une exigence opérationnelle pratique pour les entités financières et les fabricants de produits numériques. Les plateformes qui génèrent des preuves prêtes à la conformité dans le cadre de leur flux de travail normal peuvent réduire le travail de documentation secondaire. Les exigences réglementaires étendent également l'intérêt des achats au-delà des équipes de sécurité aux fonctions de risque, d'audit et de conformité.
Croissance des vulnérabilités de la chaîne d'approvisionnement logicielle
Le risque lié à la chaîne d'approvisionnement logicielle élargit la portée des problèmes que les équipes de remédiation doivent identifier, prioriser et résoudre. La loi sur la cyber-résilience exige des inventaires de composants lisibles par machine dans la documentation technique, ce qui limite l'utilité des inventaires statiques qui ne sont pas connectés aux informations d'exposition actuelles. Une dépendance transitive peut se trouver à plusieurs niveaux en dessous d'une application et nécessiter tout de même une évaluation de l'exposition, un chemin de correction et une clôture enregistrée. Le marché des plateformes de remédiation de la sécurité des applications est porté par le besoin de suivi des dépendances, d'analyse d'accessibilité et d'orchestration des correctifs dans un flux de travail connecté. Les plateformes qui relient les inventaires de composants aux informations d'exploitabilité en temps réel peuvent aider les équipes à déterminer quelles alertes nécessitent une action immédiate. Les mêmes capacités peuvent aider les organisations à respecter les délais de signalement qui ne peuvent pas être gérés par des révisions manuelles périodiques.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité d'intégration dans des chaînes d'outils de développement fragmentées | -2.8% | Mondial, plus aigu pour les grandes entreprises avec des piles SDLC hétérogènes en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Résistance des développeurs aux modifications automatisées du code | -2.0% | Amérique du Nord et Europe, avec une pertinence émergente en Asie-Pacifique | Long terme (≥ 4 ans) |
| Vérité terrain limitée pour la validation de l'exploitabilité et des correctifs | -1.5% | Mondial | Long terme (≥ 4 ans) |
| Contraintes de remédiation des applications d'exécution et héritées | -1.0% | Europe et Asie-Pacifique, où les piles technologiques bancaires et manufacturières comprennent des systèmes hérités substantiels | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'intégration dans des chaînes d'outils de développement fragmentées
Les environnements de développement d'entreprise peuvent inclure le contrôle des sources, l'orchestration CI/CD, les registres de conteneurs, les moteurs SAST, les scanners SCA, les plateformes DAST et les systèmes de gestion des tickets. L'absence de structures de données communes signifie qu'une plateforme de remédiation peut nécessiter de nombreuses intégrations bidirectionnelles avant de pouvoir couvrir l'ensemble du flux de travail. Ce travail peut prolonger les périodes de mise en œuvre car les organisations doivent connecter les scanners actifs et acheminer le travail vers les équipes de développement appropriées. Le marché des plateformes de remédiation de la sécurité des applications fait face à un obstacle d'adoption particulier parmi les acheteurs du marché intermédiaire, dont les outils peuvent être moins standardisés et dont les budgets de sécurité sont plus contraints. Les connecteurs préconstruits et les conceptions axées sur les API peuvent réduire l'effort de mise en œuvre, mais ils ne suppriment pas le défi pour chaque environnement. La complexité d'intégration reste une préoccupation centrale pour les entreprises multi-fournisseurs qui ont besoin d'un chemin clair vers la valeur après le déploiement.
Résistance des développeurs aux modifications automatisées du code
Les développeurs peuvent hésiter à accepter des correctifs générés par machine sans révision, surtout lorsqu'un système critique en production pourrait être affecté par une modification incorrecte. Pixee a constaté que 49,6 % des offres d'emploi en sécurité des applications exigeaient une expérience de niveau senior ou supérieur, tandis que 1,9 % étaient ouvertes aux candidats débutants, reflétant l'expertise que les organisations recherchent dans ce domaine. La préoccupation est la plus forte dans les bases de code monolithiques critiques pour l'entreprise, où un correctif d'apparence correcte peut tout de même modifier le comportement de l'application. Les fournisseurs répondent avec des fonctionnalités telles que les traces de chemin d'appel, les références CVE et les comparaisons de code avant et après dans l'environnement du développeur. Ces détails aident les développeurs à comprendre pourquoi une modification est proposée et à décider s'il est sûr de l'accepter. Le marché des plateformes de remédiation de la sécurité des applications dépendra des progrès des fournisseurs dans l'amélioration de la confiance dans les correctifs automatisés et la validation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
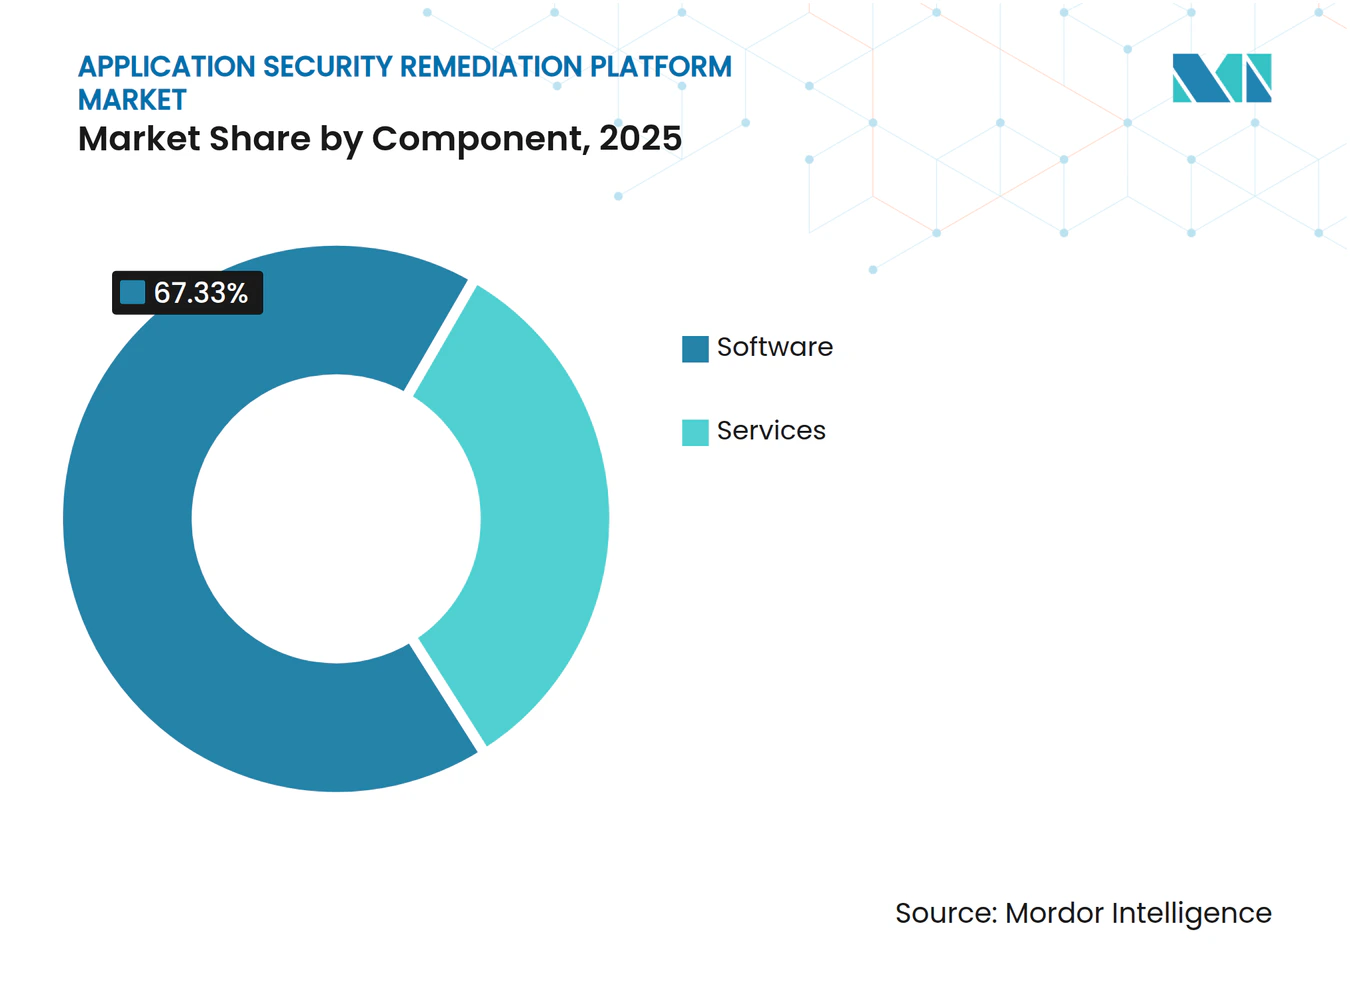
les plateformes logicielles établissent la norme d'architecture de remédiationLes plateformes logicielles détenaient 67,33 % du chiffre d'affaires des composants en 2025, leur conférant la position dominante sur le marché des plateformes de remédiation de la sécurité des applications, car les entreprises préféraient un environnement unique capable de connecter la réception des constats, la déduplication des risques, la livraison des correctifs, la vérification de la clôture et le reporting plutôt que d'obliger les équipes de sécurité et d'ingénierie à gérer des transferts séparés entre des solutions ponctuelles. L'approche plateforme réduit le travail de coordination répétitif et peut absorber des tâches qui consommaient auparavant des heures d'ingénierie de sécurité, notamment lorsque la priorisation assistée par l'IA, la génération automatisée de correctifs et la représentation graphique du contexte applicatif sont utilisées pour gérer des volumes croissants de code et de constats de vulnérabilités. Son rôle s'élargit également d'un outil de sécurité du développement à une couche de gouvernance, car les règles de conformité exigent de plus en plus que les organisations créent des enregistrements auditables documentant la manière dont un constat a été examiné, attribué, corrigé et confirmé comme clôturé. Cette capacité est importante lorsqu'un acheteur a besoin de flux de travail opérationnels et de preuves de conformité provenant du même système, car s'appuyer sur des processus de documentation secondaires peut ralentir la remédiation et produire des enregistrements incohérents. Les plateformes logicielles restent donc au cœur des décisions d'architecture d'entreprise, bien que leur valeur dépende de la qualité des intégrations, de la conception des flux de travail et de l'acceptation par les développeurs du travail de remédiation qu'elles génèrent.
Les services devraient croître à un CAGR de 26,55 % jusqu'en 2031, le taux le plus rapide au sein de la répartition des composants, car de nombreux acheteurs ont encore besoin d'une aide externe pour configurer les intégrations, établir des processus de remédiation et gérer le travail de sécurité que leurs équipes internes ne peuvent pas couvrir. Le segment reflète une pénurie persistante d'ingénieurs en sécurité expérimentés, rendant les services de remédiation gérés pertinents lorsqu'une organisation a besoin d'un fournisseur pour opérer des flux de travail de triage et de remédiation en son nom. Les entreprises du marché intermédiaire peuvent utiliser ces services pour accéder à un soutien en matière de sécurité des applications sans constituer une équipe interne complète, tandis que les grandes organisations peuvent y recourir lors de déploiements complexes de plateformes ou pour compléter leurs effectifs dans leurs portefeuilles d'applications. Les prestataires de services peuvent également aider à aligner la plateforme sur les systèmes existants de contrôle des sources, d'analyse, CI/CD et de gestion des tickets, ce qui est souvent nécessaire avant que les tâches de remédiation n'atteignent les équipes de développement appropriées. Le secteur des plateformes de remédiation de la sécurité des applications combine donc un modèle axé sur les logiciels avec une capacité de services spécialisés, permettant à la combinaison de composants de répondre à la fois aux besoins d'automatisation et aux contraintes pratiques de personnel qui affectent la mise en œuvre.


Par capacité de remédiation :
le triage est en tête tandis que la génération automatisée de correctifs s'accélèreLe triage et la priorisation des vulnérabilités ont capturé 48,12 % du chiffre d'affaires des capacités de remédiation en 2025, car les organisations qui gèrent des programmes d'analyse à volume élevé ont besoin d'un contexte fiable pour distinguer les problèmes qui présentent une exposition réelle des alertes qui ne nécessitent pas une attention immédiate des développeurs. Safeguard a déclaré que l'analyse d'accessibilité peut classer 80 % à 90 % des constats dans un arbre de dépendances typique comme inaccessibles, ce qui illustre pourquoi le filtrage et la priorisation du bon travail peuvent être plus importants que simplement accélérer chaque correctif possible.[2] Un bon triage aide les équipes de sécurité à diriger le temps limité des développeurs vers des vulnérabilités exploitables, à réduire la fatigue des alertes et à établir une séquence de remédiation défendable dans les applications, les dépendances et les environnements de production. Il soutient également les étapes ultérieures du flux de travail car l'orchestration, la correction, la validation et les enregistrements de clôture ont moins de valeur lorsqu'ils sont appliqués à des problèmes sans pertinence confirmée. Le marché des plateformes de remédiation de la sécurité des applications continue donc de s'appuyer sur le triage comme sa plus grande capacité, tandis que les acheteurs recherchent des plateformes qui combinent la gravité avec l'accessibilité, le contexte applicatif et les informations d'exploitabilité.
La génération automatisée de correctifs de code devrait se développer à un CAGR de 25,33 % jusqu'en 2031, à mesure que les modèles d'IA générative améliorent leur capacité à produire des suggestions de correctifs syntaxiquement corrects qui s'adaptent au contexte de code spécifique que les développeurs examinent. L'orchestration des flux de travail de remédiation, l'automatisation des mises à niveau de dépendances et des correctifs, la mitigation à l'exécution et le correctif virtuel, ainsi que la vérification et la gestion de la clôture complètent le cycle de correction en coordonnant la propriété, en livrant les modifications, en évaluant les résultats et en enregistrant les preuves après qu'une vulnérabilité a été traitée. Les grandes entreprises ont de plus en plus besoin de ces capacités connectées à mesure qu'elles passent de l'identification et du classement des problèmes à l'exécution de la remédiation dans des portefeuilles étendus sans s'appuyer sur une coordination manuelle dans chaque cas. L'accent concurrentiel se déplace vers la qualité des correctifs, les taux d'acceptation par les développeurs et la profondeur des rapports de gouvernance, tandis que les fonctions de triage deviennent une base plus établie sur les plateformes concurrentes. Cette progression favorise les fournisseurs capables de mener un constat priorisé à travers un chemin clair et révisable vers un résultat vérifié, plutôt que de laisser l'acheteur combiner des outils séparés pour chaque étape du processus de remédiation. Le marché des plateformes de remédiation de la sécurité des applications récompense également les plateformes qui préservent la justification de la priorisation et les résultats de la validation, car ces enregistrements permettent aux équipes techniques d'expliquer les décisions de remédiation ultérieurement sans reconstruire l'activité dans plusieurs systèmes.
Par mode de déploiement :
l'alignement du cloud avec CI/CD maintient le leadershipLe déploiement basé sur le cloud représentait 61,89 % du chiffre d'affaires en 2025, reflétant son adéquation avec les environnements de développement conteneurisés et pilotés par CI/CD, où les outils de sécurité doivent fonctionner en continu avec les référentiels de code, les systèmes de construction, l'infrastructure cloud et les sources d'analyse distribuées. Les plateformes hébergées dans le cloud peuvent ingérer et corréler les constats au fur et à mesure de leur production, limitant ainsi les délais de synchronisation associés aux extractions périodiques de données depuis les systèmes sur site et fournissant aux équipes une vue actuelle de l'activité de remédiation. Ce modèle opérationnel est précieux lorsque les obligations de signalement des vulnérabilités ont des délais de réponse courts, car les équipes ont besoin d'un contexte opportun sur l'application affectée, le propriétaire responsable, le correctif disponible et le statut de la vérification de clôture. La livraison dans le cloud peut également soutenir la collaboration entre les équipes de développement et de sécurité distribuées en plaçant le flux de travail dans les systèmes utilisés pour construire et publier les applications. Le marché des plateformes de remédiation de la sécurité des applications reste favorable aux offres basées sur le cloud car elles s'alignent sur les modèles opérationnels de nombreuses organisations logicielles modernes, bien qu'elles doivent encore répondre aux exigences des clients en matière de traitement des données et d'intégration.
Le déploiement hybride devrait croître à un CAGR de 25,98 % jusqu'en 2031, car de nombreuses entreprises ont besoin d'une conception dans laquelle l'analyse et le triage en pré-production fonctionnent dans le cloud, tandis que l'orchestration des correctifs et la vérification de la clôture restent dans les limites du réseau privé. Cet arrangement peut prendre en charge la résidence des données, la protection de la propriété intellectuelle et les contrôles réglementaires sans obliger l'organisation à perdre l'accès aux flux de travail de développement connectés au cloud. Le déploiement sur site reste pertinent pour les systèmes gouvernementaux à accès restreint, les environnements d'infrastructure critique et les zones géographiques où le code source ne peut pas transiter par une infrastructure cloud externe. Les plateformes hybrides sont les plus utiles lorsqu'elles peuvent acheminer les constats et les tâches de remédiation entre les composants cloud et privés sans obliger l'acheteur à maintenir des chaînes d'outils doubles ou à dupliquer les processus opérationnels. La croissance du segment montre que la flexibilité de déploiement est essentielle pour les achats des grandes entreprises, en particulier lorsque l'organisation a des types d'applications, des contrôles de sécurité et des exigences légales variés dans ses opérations.
Par taille d'organisation :
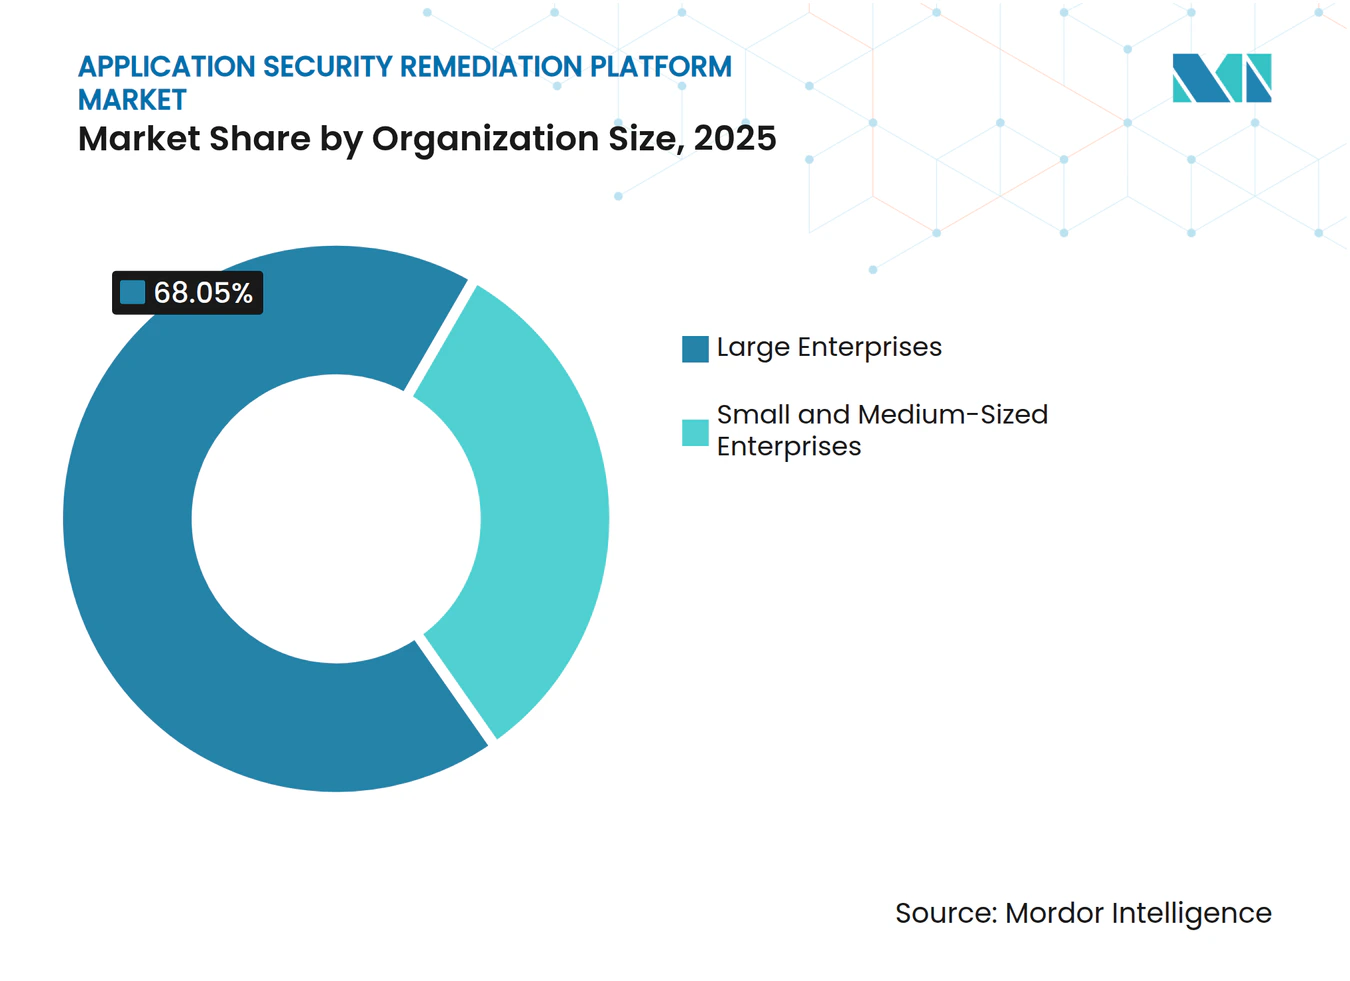
les entreprises ancrent les dépenses tandis que les PME augmentent leur adoptionLes grandes entreprises représentaient 68,05 % du chiffre d'affaires par taille d'organisation en 2025, reflétant leurs vastes portefeuilles d'applications, leurs volumes de constats plus élevés, leurs équipes dédiées à la sécurité des applications et leurs obligations de conformité qui peuvent justifier un investissement dans des plateformes de remédiation complexes. Ces acheteurs peuvent configurer et exploiter la technologie à grande échelle, et les secteurs réglementés exigent souvent une approche plus formelle de la clôture des vulnérabilités que les organisations plus petites. Les modèles commerciaux montrent également que les clients du Global 2000 passent de licences de produits séparées des accords de plateforme unifiés couvrant la gestion des vulnérabilités, l'ASPM et la sécurité de la chaîne d'approvisionnement logicielle dans un seul contrat. Ce modèle d'achat plus large peut augmenter la portée de l'utilisation de la plateforme et connecter l'activité de remédiation dans davantage d'applications, d'équipes et de fonctions de sécurité. Le marché des plateformes de remédiation de la sécurité des applications dispose d'une base d'entreprises stable car ces organisations ont à la fois le besoin et les ressources pour gérer un programme de remédiation de bout en bout, même lorsque le travail d'intégration reste substantiel.
Les PME devraient croître à un CAGR de 26,24 % jusqu'en 2031, car la tarification basée sur la consommation et par siège de développeur peut réduire la taille minimale d'achat et les services gérés peuvent fournir un soutien au programme de sécurité des applications sans une équipe interne à temps plein. ISC2 a constaté que 95 % des praticiens de la cybersécurité ont signalé au moins 1 besoin critique en compétences en 2025, tandis que 28 % ont identifié la sécurité des applications comme un besoin, une contrainte qui peut affecter plus fortement les organisations plus petites car elles ont moins de spécialistes. Une intégration plus facile, des flux de travail guidés et un soutien opérationnel externe peuvent aider les PME à utiliser des plateformes de remédiation sans supporter la même charge de configuration qu'une grande entreprise. Les fournisseurs qui réduisent la complexité du déploiement peuvent rendre la remédiation structurée plus accessible aux organisations avec des budgets de sécurité et des ressources de développement limités. Le secteur des plateformes de remédiation de la sécurité des applications peut stimuler l'adoption dans ce segment à mesure que la tarification, la prestation de services et l'intégration des produits correspondent mieux aux conditions opérationnelles des acheteurs plus petits.

Par secteur d'activité :
le BFSI ancre la demande tandis que la santé gagne en prioritéLe BFSI représentait 22,41 % du chiffre d'affaires par secteur d'activité en 2025, ce qui en fait le plus grand secteur vertical du marché des plateformes de remédiation de la sécurité des applications, car il exploite de nombreuses applications réglementées et orientées client et doit démontrer une clôture traçable des vulnérabilités aux auditeurs et aux superviseurs. Le secteur traite la remédiation comme une responsabilité de conformité et opérationnelle plutôt que comme une simple tâche informatique, ce qui augmente la valeur des plateformes qui préservent des preuves claires depuis la découverte initiale jusqu'à la vérification finale. La demande s'étend également à travers la chaîne d'approvisionnement fintech car les fournisseurs de logiciels au service des institutions financières peuvent faire face à des attentes comparables concernant les pratiques de développement sécurisé et les processus de remédiation documentés. Cela élargit la base de clients adressables au-delà des banques, des assureurs et des organisations de services financiers pour inclure leurs fournisseurs de technologie et leurs prestataires d'applications de soutien. Le BFSI reste le secteur vertical dominant car la densité des applications numériques sensibles et la force de ses exigences de conformité font de la remédiation structurée une exigence permanente.
La santé et les sciences de la vie devraient croître à un CAGR de 24,91 % jusqu'en 2031, car les portails orientés patients et les API tierces créent une exposition au niveau de la couche applicative que les contrôles axés sur les points de terminaison peuvent ne pas traiter pleinement. PwC a rapporté que la cybersécurité figure parmi les principales priorités d'investissement pour les payeurs de soins de santé, les prestataires, les entreprises pharmaceutiques et les organisations de sciences de la vie, soulignant la nécessité d'une attention continue à la remédiation de la sécurité des applications à mesure que les services numériques deviennent plus centraux. L'informatique et les télécommunications, le gouvernement et l'administration publique, le commerce de détail et le commerce électronique, la fabrication industrielle, l'énergie et les services publics, ainsi que le transport et la logistique contribuent également de manière significative à la demande dans la combinaison des secteurs verticaux. Le pétrole et le gaz, les établissements d'enseignement et de recherche, ainsi que les médias et le divertissement sont des groupes d'adoption précoce qui peuvent augmenter leur adoption à mesure que le ciblage des menaces au niveau de la couche applicative s'largit et que la tarification des plateformes devient plus accessible. La santé et les sciences de la vie se distinguent car l'exposition numérique croissante et les priorités d'investissement en cybersécurité convergent, renforçant la demande de processus de remédiation plus systématiques.
Analyse géographique
Marché des Plateformes de Remédiation de la Sécurité des Applications dans les Amériques
L'Amérique du Nord a représenté 35,16 % des revenus mondiaux en 2025 et est restée le plus grand segment régional du marché des plateformes de remédiation de la sécurité des applications, soutenue par la concentration aux États-Unis de fournisseurs de logiciels d'entreprise, d'institutions financières et de sous-traitants de la défense soumis aux exigences de développement sécurisé et aux obligations liées aux SBOM. Les grandes entreprises de la région ont de plus en plus recours à des accords de plateformes multi-domaines plutôt qu'à des contrats distincts pour des outils ponctuels, un modèle d'achat qui peut augmenter la taille des transactions et approfondir la relation entre les fournisseurs et leurs clients. Les États-Unis continuent d'élargir les obligations de conformité pour les fournisseurs gouvernementaux et les chaînes technologiques en aval, soutenant ainsi la demande d'outils fournissant des preuves d'activité de remédiation. Le Canada et le Mexique contribuent par le biais d'applications financières et énergétiques réglementées, bien que leurs taux d'adoption soient inférieurs à ceux des États-Unis.La CISA publie les éléments minimaux du SBOM 3, fossa.com">[3] L'Amérique du Sud, menée par le Brésil et l'Argentine, en est encore à un stade précoce, avec les services financiers et le gouvernement comme principaux moteurs de la demande, et une adoption liée aux règles nationales de cybersécurité et à la maturité des infrastructures numériques.
Marché des Plateformes de Remédiation de la Sécurité des Applications en EMEA
L'Europe est le deuxième segment géographique en importance, avec l'Allemagne, le Royaume-Uni et la France comme principaux centres de demande, car NIS2, DORA et le Cyber Resilience Act exigent des programmes de remédiation documentés dans les infrastructures critiques, les services financiers et la fabrication de produits numériques. DORA est applicable depuis janvier 2025 et oblige les entités financières à maintenir des contrôles des risques liés aux TIC et des enregistrements auditables des fermetures de vulnérabilités, créant un besoin direct de plateformes dotées de capacités de génération de preuves. Les pays du BENELUX sont des utilisateurs précoces des outils de conformité DORA car ils hébergent des infrastructures financières et des institutions de l'UE, tandis que les exigences techniques allemandes en matière de SBOM encouragent l'adoption parmi les fabricants industriels et les opérateurs d'infrastructures critiques. Le Royaume-Uni continue de faire avancer son projet de loi sur la cybersécurité et la résilience et maintient des besoins de capacités comparables malgré son fonctionnement en dehors de la juridiction de l'UE. Le Moyen-Orient et l'Afrique restent des zones émergentes où les investissements gouvernementaux et dans les services financiers suivent les programmes nationaux Vision et les initiatives d'économie numérique, créant une base initiale pour les investissements en sécurité des applications.
Marché des Plateformes de Remédiation de la Sécurité des Applications en APAC
L'Asie-Pacifique devrait croître à un CAGR de 25,60 % jusqu'en 2031, le taux régional le plus rapide du marché des plateformes de remédiation de la sécurité des applications, alors que la croissance de l'économie numérique de la région s'accompagne d'exigences croissantes en matière d'assurance logicielle dans des environnements réglementaires diversifiés. Les directives du cadre de cybersécurité de juillet 2026 en Inde obligent les banques commerciales à maintenir des programmes documentés d'évaluation des vulnérabilités et de remédiation avec des délais spécifiés, tandis que la Corée du Sud, le Japon et l'Australie intègrent l'assurance de la chaîne d'approvisionnement logicielle dans la politique des infrastructures critiques. L'expansion du cloud domestique en Chine et l'application de sa loi sur la cybersécurité et de sa loi sur la sécurité des données soutiennent également les investissements dans des plateformes de sécurité des applications conformes aux réglementations locales. Ces conditions créent un cycle d'approvisionnement axé sur la conformité qui ressemble au modèle européen, bien que les fournisseurs doivent répondre aux exigences locales en matière de politique, d'intégration et de déploiement dans toute la région. Le marché des plateformes de remédiation de la sécurité des applications peut en bénéficier lorsque les fournisseurs traduisent ces exigences en flux de travail couvrant des environnements de développement diversifiés, car les acheteurs régionaux ont encore besoin d'un moyen pratique d'attribuer, de résoudre et de documenter les travaux de sécurité.
Paysage concurrentiel
Concentration du Marché
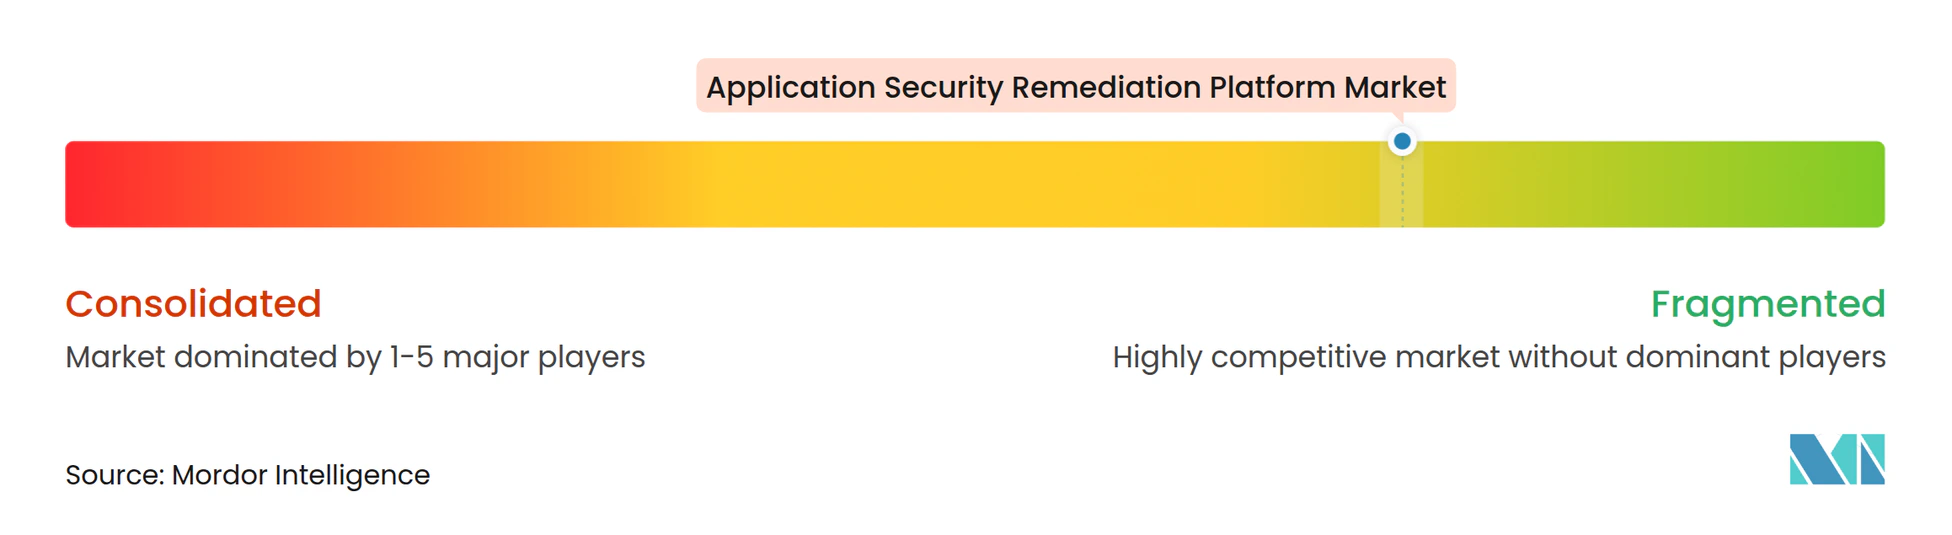
Le marché des plateformes de remédiation de la sécurité des applications est fragmenté, avec plus de 30 fournisseurs en concurrence dans les domaines de la découverte, du triage, de l'automatisation des correctifs et de la gestion de la clôture, et avec des fournisseurs de solutions ponctuelles étroites et des fournisseurs de plateformes larges s'adressant à des parties qui se chevauchent du cycle de vie de la remédiation. ArmorCode, Brinqa, Nucleus Security, Seemplicity Technologies et Vulcan Cyber concourent en tant que fournisseurs axés sur l'ASPM, tandis que Checkmarx, Snyk et Veracode étendent leurs plateformes de test de sécurité des applications vers l'orchestration de la remédiation, l'automatisation des correctifs et la gestion de la clôture. Une stratégie centrale est l'extension de la plateforme, car les fournisseurs souhaitent intégrer des fonctions adjacentes dans un flux de travail connecté et éviter que la complexité d'intégration n'incite les clients à changer de fournisseur. La remédiation à l'exécution et les environnements d'applications héritées restent des domaines où les correctifs automatisés manquent de contexte suffisant pour un correctif sans intervention, créant des opportunités pour les fournisseurs dotés d'instrumentation à l'exécution et de capacités de représentation graphique du contexte applicatif. Le domaine combine donc des offres spécialisées avec des plateformes qui cherchent à gérer une plus grande part du flux de travail de sécurité et de développement.
Checkmarx a lancé Fusion en juillet 2026, combinant ses moteurs SAST avec les modèles Anthropic au sein de la plateforme Checkmarx One.[4] Snyk a rendu Evo Continuous Offensive Security généralement disponible en août 2026, ajoutant des tests de pénétration autonomes et du red teaming agentique comme fonctions de validation continue. OX Security a lancé sa plateforme de protection des applications native à l'IA en juillet 2026 pour gouverner le cycle de vie du développement agentique du prompt à l'exécution. Ces actions montrent que les concurrents ajoutent des fonctions de validation, de gouvernance et assistées par l'IA autour du travail de remédiation principal, tout en maintenant ces fonctions dans leurs environnements de produits plus larges. Le marché des plateformes de remédiation de la sécurité des applications devient plus concurrentiel à mesure que les fournisseurs cherchent à couvrir l'ensemble du processus de sécurité des développeurs sans obliger les acheteurs à ajouter davantage d'outils déconnectés.
Les fournisseurs émergents construisent des agents de sécurité autonomes capables de trier, corriger et vérifier les vulnérabilités dans des flux de travail automatisés, mais ils doivent encore démontrer que les développeurs peuvent comprendre et accepter les corrections recommandées. L'analyse d'accessibilité, la notation de confiance des correctifs basée sur l'IA et la représentation graphique des dépendances logicielles répondent aux préoccupations des acheteurs concernant la priorisation, l'automatisation sécurisée et les dépendances complexes. L'expérience des développeurs, les taux d'acceptation des correctifs et la qualité des preuves d'audit deviennent des facteurs de sélection à mesure que l'étendue de l'analyse devient moins distinctive entre les fournisseurs. Les fournisseurs doivent soutenir les équipes de conformité qui ont besoin d'enregistrements de clôture fiables tout en livrant des modifications que les développeurs peuvent examiner en toute sécurité dans leur flux de travail existant, et les acheteurs évaluent si une plateforme peut fonctionner sur les scanners et référentiels existants sans créer de nouvelles files d'attente de travail, car l'automatisation perd de sa valeur si les équipes de sécurité doivent réconcilier manuellement les informations avant que le travail puisse commencer sur le marché des plateformes de remédiation de la sécurité des applications.
Leaders du secteur des plateformes de remédiation de la sécurité des applications
-
ArmorCode, Inc.
-
Apiiro Ltd.
-
Checkmarx Ltd.
-
Cycode Ltd.
-
Veracode, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Plateformes de Remédiation de la Sécurité des Applications Entreprises couvertes dans ce rapport
- ArmorCode, Inc.
- Apiiro Ltd.
- AppSOC, Inc.
- Backslash Security Ltd.
- Brinqa, Inc.
- Checkmarx Ltd.
- Cycode Ltd.
- Endor Labs, Inc.
- HCLSoftware
- HackerOne, Inc.
- Invicti Security Corporation
- Kondukto, Inc.
- Legit Security Ltd.
- Mend.io, Inc.
- NopSec, Inc.
- Nucleus Security, Inc.
- OpenText Corporation
- OX Security Ltd.
- Pixee, Inc.
- PlexTrac, Inc.
- Qwiet AI, Inc.
- Seemplicity Technologies Ltd.
- Security Compass Technologies Inc.
- Snyk Limited
- SOOS, Inc.
- StackHawk, Inc.
- Veracode, Inc.
- Vicarius, Inc.
- Vulcan Cyber Ltd.
- WhiteHat Security, Inc.
- ZeroNorth A/S
Développements industriels récents dans Marché des Plateformes de Remédiation de la Sécurité des Applications
- Août 2026 : Snyk a rendu Evo Continuous Offensive Security généralement disponible, introduisant des tests de pénétration autonomes alimentés par l'IA et du red teaming agentique qui attaquent continuellement les applications à mesure que le code change et renvoient des preuves validées d'exploitation, comblant l'écart de 350 jours de test laissé par les tests de pénétration manuels annuels traditionnels coûtant entre 20 000 et 100 000 USD. Ce lancement a considérablement étendu la plateforme de Snyk au-delà de l'analyse pour inclure la validation adversariale, ciblant les acheteurs d'entreprise à la recherche de flux de travail unifiés de remédiation et de vérification des exploits.
- Juillet 2026 : OX Security a lancé sa plateforme de protection des applications native à l'IA, s'établissant comme le premier fournisseur à gouverner l'ensemble du cycle de vie du développement agentique du prompt à l'exécution dans une seule plateforme soutenue par 94 millions USD de financement total, dont une série B de 60 millions USD menée par DTCP. L'annonce simultanée d'une intégration OX Security-Tenable a permis la corrélation des risques du cloud au code avec le suivi de la traçabilité de la remédiation, répondant directement à la visibilité fragmentée dans les environnements cloud et applicatifs.
- Juillet 2026 : Checkmarx a annoncé Checkmarx Fusion en accès anticipé, une approche d'analyse hybride qui combine ses moteurs de sécurité des applications avec les modèles Anthropic, fonctionnant entièrement dans l'environnement cloud du client via Amazon Bedrock, atteignant un score F1 de 0,741 dans tous les langages et bases de code, y compris le code généré par l'IA. Le produit a positionné Checkmarx pour répondre aux 49 % de code de production signalés comme générés par l'IA dans son propre rapport 2026 sur l'avenir de la sécurité des applications.
- Juillet 2026 : Checkmarx a dévoilé la sécurité des applications auto-réparatrice grâce à sa famille d'agents Assist, introduisant des agents autonomes qui détectent, corrigent et vérifient les vulnérabilités pendant que les développeurs codent dans la plateforme Checkmarx One, comblant l'écart en temps réel dans la génération de correctifs créé par les volumes de code accélérés par l'IA.
Portée du rapport mondial sur le marché des plateformes de remédiation de la sécurité des applications
Le marché des plateformes de remédiation de la sécurité des applications comprend des solutions logicielles, des plateformes et des services associés conçus pour prioriser, orchestrer, automatiser, suivre, vérifier et gérer la remédiation des vulnérabilités de sécurité dans les applications logicielles, les environnements de développement et les systèmes de production. Ces plateformes aident les organisations à réduire les risques de sécurité en permettant une identification, une priorisation, une correction, une validation et une clôture plus rapides des problèmes de sécurité des applications tout au long du cycle de vie du développement logiciel. Le marché comprend des technologies qui agrègent les constats provenant d'outils de test de sécurité, de scanners de vulnérabilités, de référentiels de code, de plateformes d'analyse de la composition logicielle, d'environnements d'exécution et de flux de travail des développeurs pour rationaliser les processus de remédiation. Les plateformes de remédiation de la sécurité des applications prennent en charge la priorisation des vulnérabilités, la gestion des flux de travail de remédiation, la génération automatisée de correctifs de code, l'automatisation des mises à niveau de dépendances et des correctifs, la mitigation à l'exécution, le correctif virtuel, la vérification de la remédiation et la gestion de la clôture.
Le rapport sur le marché des plateformes de remédiation de la sécurité des applications est segmenté par composant (logiciels et services), capacité de remédiation (triage et priorisation des vulnérabilités, orchestration des flux de travail de remédiation, génération automatisée de correctifs de code, automatisation des mises à niveau de dépendances et des correctifs, mitigation à l'exécution et correctif virtuel, et vérification de la remédiation et gestion de la clôture), mode de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité (gouvernement et administration publique, fabrication industrielle, commerce de détail et commerce électronique, transport et logistique, énergie et services publics, pétrole et gaz, informatique et télécommunications, médias et divertissement, établissements d'enseignement et de recherche, santé et sciences de la vie, banque, services financiers et assurance [BFSI] et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Triage et priorisation des vulnérabilités |
| Orchestration des flux de travail de remédiation |
| Génération automatisée de correctifs de code |
| Automatisation des mises à niveau de dépendances et des correctifs |
| Mitigation à l'exécution et correctif virtuel |
| Vérification de la remédiation et gestion de la clôture |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Gouvernement et administration publique |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Transport et logistique |
| Énergie et services publics |
| Pétrole et gaz |
| Informatique et télécommunications |
| Médias et divertissement |
| Établissements d'enseignement et de recherche |
| Santé et sciences de la vie |
| Banque, services financiers et assurance (BFSI) |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| BENELUX | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Logiciels | ||
| Services | |||
| Par capacité de remédiation | Triage et priorisation des vulnérabilités | ||
| Orchestration des flux de travail de remédiation | |||
| Génération automatisée de correctifs de code | |||
| Automatisation des mises à niveau de dépendances et des correctifs | |||
| Mitigation à l'exécution et correctif virtuel | |||
| Vérification de la remédiation et gestion de la clôture | |||
| Par mode de déploiement | Basé sur le cloud | ||
| Sur site | |||
| Hybride | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises | |||
| Par secteur d'activité | Gouvernement et administration publique | ||
| Fabrication industrielle | |||
| Commerce de détail et commerce électronique | |||
| Transport et logistique | |||
| Énergie et services publics | |||
| Pétrole et gaz | |||
| Informatique et télécommunications | |||
| Médias et divertissement | |||
| Établissements d'enseignement et de recherche | |||
| Santé et sciences de la vie | |||
| Banque, services financiers et assurance (BFSI) | |||
| Autres secteurs d'activité | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| BENELUX | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Australie | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des plateformes de remédiation de la sécurité des applications ?
Le marché des plateformes de remédiation de la sécurité des applications était de 1,11 milliard USD en 2026 et devrait atteindre 3,23 milliards USD d'ici 2031, à un CAGR de 23,87 %.
Pourquoi les entreprises adoptent-elles des plateformes de remédiation de la sécurité des applications ?
Les organisations utilisent ces plateformes pour prioriser les constats, livrer des correctifs dans les flux de travail de développement et produire des preuves documentées que les vulnérabilités ont été clôturées.
Quel composant détient la plus grande part des plateformes de remédiation de la sécurité des applications ?
Les plateformes logicielles détenaient 67,33 % du chiffre d'affaires des composants en 2025, car les entreprises privilégient des flux de travail unifiés pour la réception, la priorisation, la correction et la vérification de la clôture.
Quel modèle de déploiement est en tête de la remédiation de la sécurité des applications ?
Le déploiement basé sur le cloud était en tête avec 61,89 % du chiffre d'affaires en 2025, car il s'adapte aux flux de travail CI/CD et prend en charge la corrélation continue des constats.
Quel secteur d'utilisateurs finaux présente la plus grande demande actuelle ?
Le BFSI détenait 22,41 % du chiffre d'affaires par secteur d'activité en 2025, car les applications financières réglementées nécessitent des enregistrements de remédiation traçables.
Quelle région devrait connaître la croissance la plus rapide jusqu'en 2031 ?
L'Asie-Pacifique devrait croître à un CAGR de 25,60 % jusqu'en 2031, soutenue par l'expansion de l'économie numérique et les exigences d'assurance logicielle.