
Tamaño y Participación del Mercado de Plataformas de Remediación de Seguridad de Aplicaciones
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
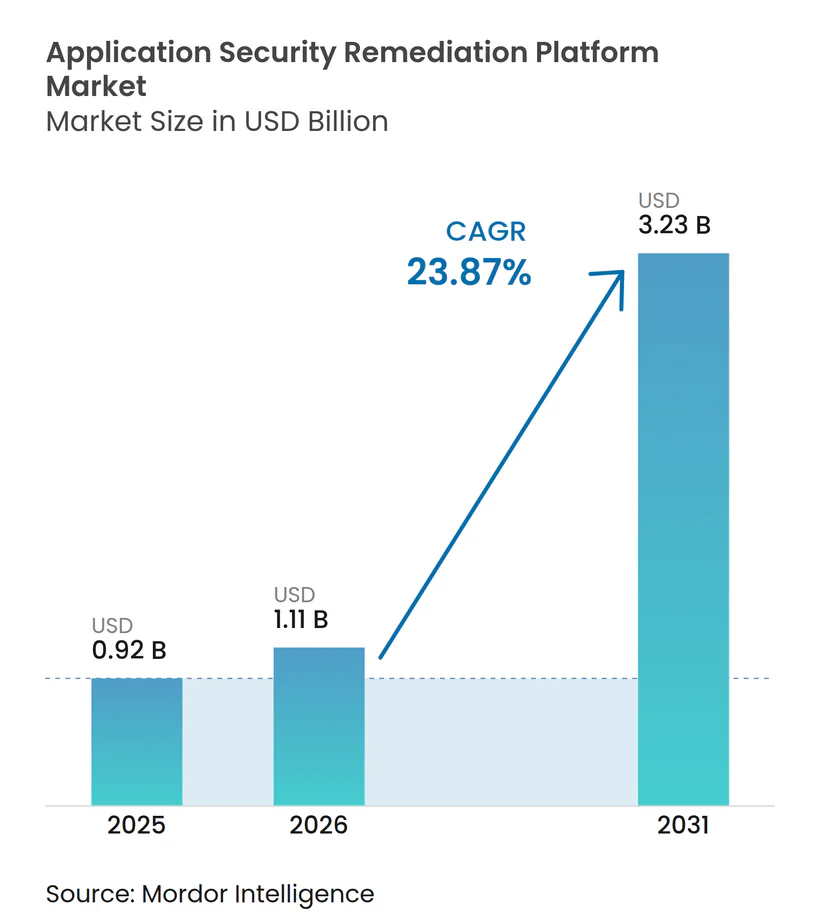
| Tamaño del Mercado (2026) | 1.11 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.23 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 23.87 % |
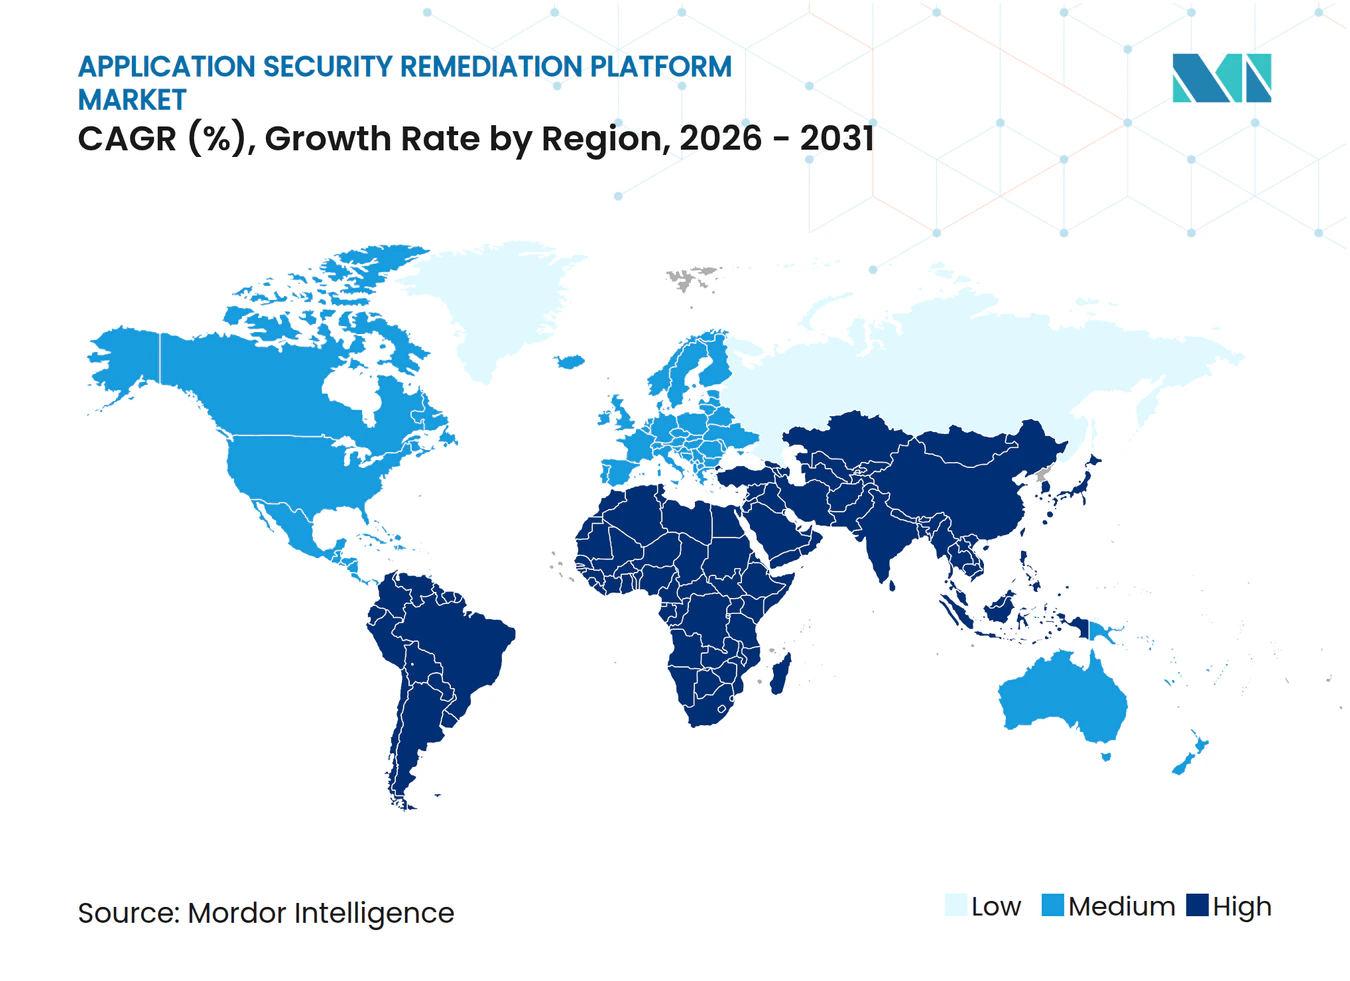
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Plataformas de Remediación de Seguridad de Aplicaciones por Mordor Intelligence
Se espera que el tamaño del mercado de plataformas de remediación de seguridad de aplicaciones crezca de 0,92 mil millones de USD en 2025 a 1,11 mil millones de USD en 2026, y se prevé que alcance los 3,23 mil millones de USD en 2031, a una CAGR del 23,87% durante 2026-2031. El mercado de plataformas de remediación de seguridad de aplicaciones se está expandiendo a medida que la remediación se convierte en una actividad continua en el desarrollo de software, en lugar de una tarea completada tras un análisis. La codificación asistida por inteligencia artificial ha aumentado la velocidad de entrega y el número de vulnerabilidades que ingresan al código de producción, ejerciendo presión sobre los procesos manuales de clasificación y reparación. Los compradores buscan plataformas que integren la recepción, la revisión de riesgos, la entrega de correcciones y las verificaciones de cierre en un único flujo de trabajo. Los requisitos de cumplimiento normativo también están incrementando la demanda de evidencia documentada y con marca de tiempo que demuestre que las vulnerabilidades fueron atendidas. El mercado de plataformas de remediación de seguridad de aplicaciones ofrece oportunidades para los proveedores que puedan integrarse con las herramientas de desarrollo existentes, reducir el esfuerzo de integración y dar soporte a entornos empresariales complejos.
Conclusiones Clave del Informe
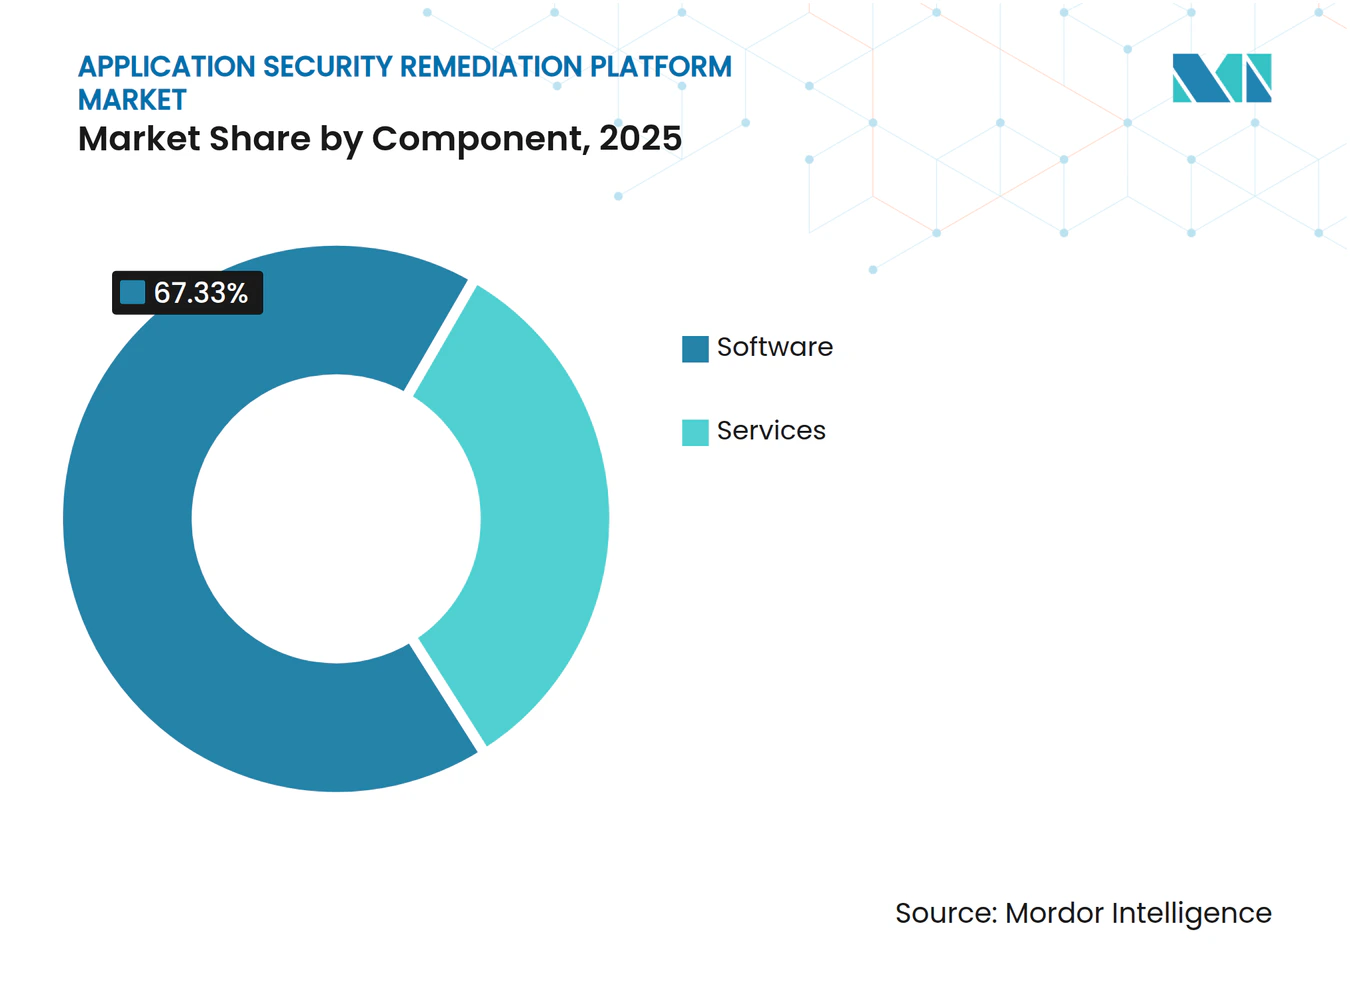
- Por componente, las plataformas de software representaron el 67,33% de la participación del mercado de plataformas de remediación de seguridad de aplicaciones en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 26,55% hasta 2031.
- Por capacidad de remediación, la clasificación y priorización de vulnerabilidades representó el 48,12% de los ingresos del mercado de plataformas de remediación de seguridad de aplicaciones en 2025, mientras que se proyecta que la generación automatizada de correcciones de código crezca a una CAGR del 25,33% hasta 2031.
- Por modo de implementación, la implementación basada en la nube representó el 61,89% de los ingresos del mercado de plataformas de remediación de seguridad de aplicaciones en 2025, mientras que se proyecta que la implementación híbrida se expanda a una CAGR del 25,98% hasta 2031.
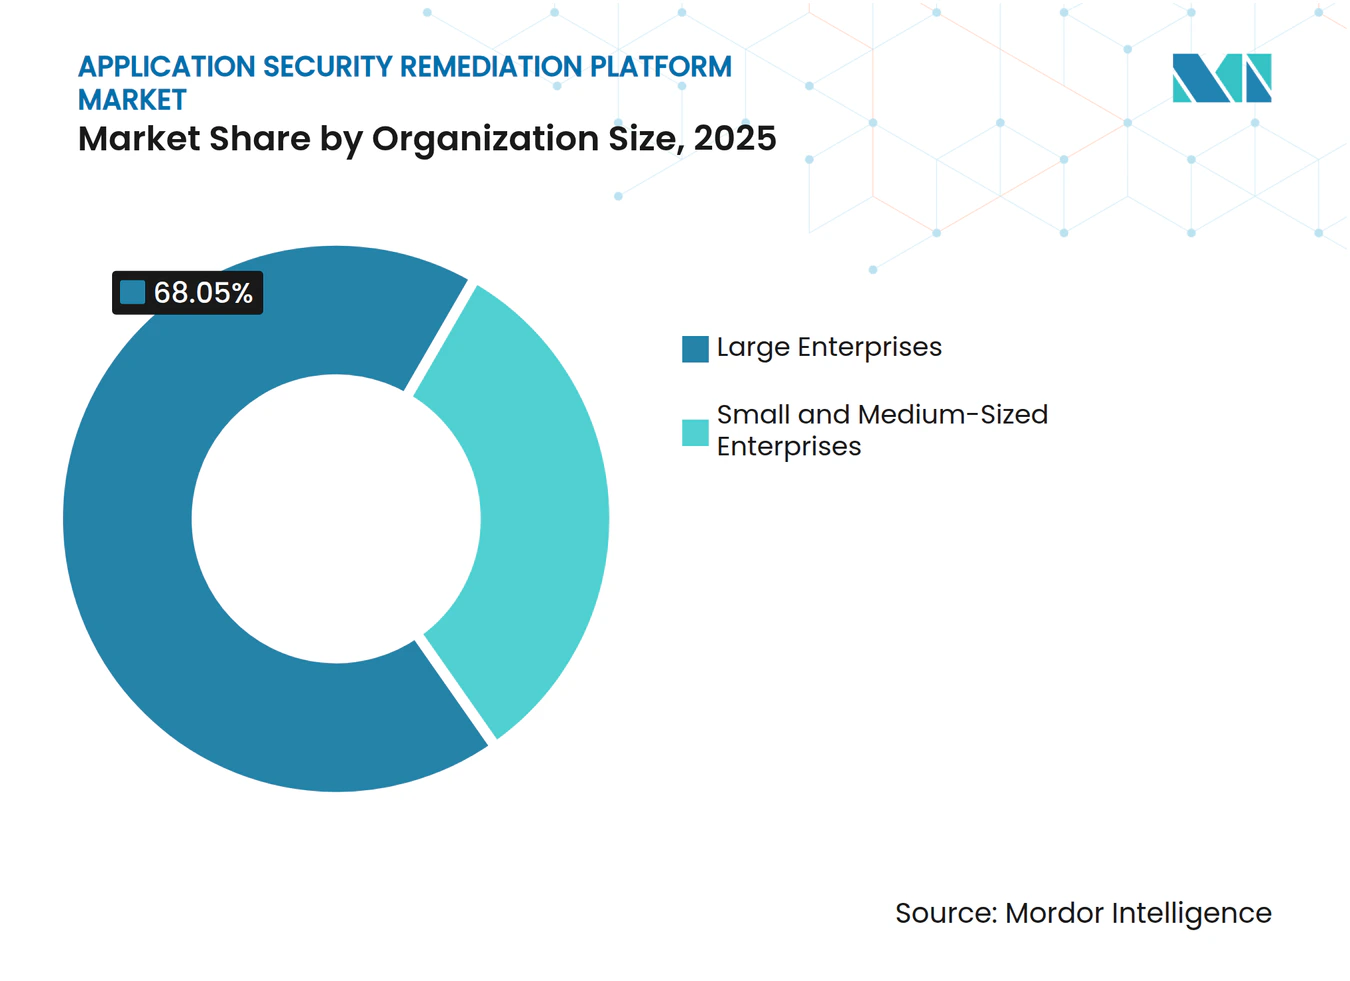
- Por tamaño de organización, las grandes empresas representaron el 68,05% de los ingresos del mercado de plataformas de remediación de seguridad de aplicaciones en 2025, mientras que se proyecta que las pymes se expandan a una CAGR del 26,24% hasta 2031.
- Por vertical industrial, el sector de Banca, Servicios Financieros y Seguros (BFSI) representó el 22,41% de los ingresos del mercado de plataformas de remediación de seguridad de aplicaciones en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida crezcan a una CAGR del 24,91% hasta 2031.
- Por geografía, América del Norte representó el 35,16% de los ingresos globales en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 25,60% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Generación de Código Asistida por Inteligencia Artificial que Incrementa las Cargas de Trabajo de Remediación | +5.5% | Global, concentrado en América del Norte, Europa Occidental y centros tecnológicos de Asia-Pacífico, incluidos India y Corea del Sur | Corto plazo (≤ 2 años) |
| Expansión de los Programas de DevSecOps y Seguridad Desplazada a la Izquierda | +5.0% | América del Norte y la Unión Europea, con extensión a Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Creciente Presión Regulatoria para la Remediación Documentada de Vulnerabilidades | +4.2% | Unión Europea y América del Norte, con extensión a India y Australia | Mediano plazo (2-4 años) |
| Crecimiento de las Vulnerabilidades en la Cadena de Suministro de Software | +3.5% | Global | Corto plazo (≤ 2 años) |
| Limitaciones de Talento en Ingeniería de Seguridad | +1.8% | América del Norte y Europa, con relevancia emergente en Asia-Pacífico | Mediano plazo (2-4 años) |
| Priorización Basada en la Explotabilidad para Reducir la Fatiga de Alertas | +1.2% | América del Norte y Europa, con adopción creciente en Asia-Pacífico | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Generación de Código Asistida por Inteligencia Artificial que Incrementa las Cargas de Trabajo de Remediación
Veracode informó que el código generado por inteligencia artificial superó las verificaciones de seguridad a una tasa del 55% cuando los modelos no recibieron orientación de seguridad explícita, dejando un volumen sustancial de vulnerabilidades conocidas para que los desarrolladores las atendieran.[1] El mercado de plataformas de remediación de seguridad de aplicaciones está respondiendo a este retraso acumulado porque los equipos manuales no pueden revisar y reparar cada problema al ritmo del desarrollo asistido por inteligencia artificial. Las debilidades comunes pueden aparecer en el manejo de cadenas de texto, las verificaciones de autorización y la gestión de credenciales, lo que hace que los procesos de remediación consistentes sean más importantes. Muchos de estos tipos de debilidades se alinean con las categorías CWE establecidas, lo que permite a las plataformas aplicar reglas específicas al proponer una reparación. Los desarrolladores aún necesitan controles que coloquen la reparación propuesta en el contexto de código correcto y respalden la revisión antes del lanzamiento. Esta relación entre la generación de código y la remediación mantiene la demanda vinculada a las prácticas de seguridad utilizadas en los flujos de trabajo de desarrollo agéntico.
Expansión de los Programas de DevSecOps y Seguridad Desplazada a la Izquierda
El mercado de plataformas de remediación de seguridad de aplicaciones se beneficia a medida que las organizaciones van más allá de detectar problemas en etapas tempranas del desarrollo y se enfocan en corregirlos a lo largo de todo el ciclo de vida. Datadog señaló que los programas de DevSecOps necesitan inteligencia contextual para priorizar los riesgos significativos y reducir los silos entre los equipos de seguridad e ingeniería. Esta necesidad otorga mayor valor a las herramientas que pueden dirigir un problema al desarrollador responsable y conectar el trabajo de remediación con el proceso de construcción existente. Las plataformas que operan mediante extensiones de entorno de desarrollo integrado, comentarios en solicitudes de extracción y puertas de integración continua pueden reducir la interrupción que las tareas de seguridad generan para los desarrolladores. Una cobertura de análisis sólida por sí sola no resuelve la brecha de flujo de trabajo entre descubrir una vulnerabilidad y confirmar que ha sido corregida. El mercado de plataformas de remediación de seguridad de aplicaciones, por lo tanto, favorece a los proveedores que combinan el contexto de seguridad con una experiencia práctica para el desarrollador, proporcionan una ruta clara de responsabilidad para cada hallazgo y hacen visible el progreso de la remediación tanto para los líderes de seguridad como para los gerentes de ingeniería. Este modelo operativo puede evitar que los problemas no resueltos se trasladen entre equipos sin una decisión y ayudar a los grupos de desarrollo a comprender qué tareas de seguridad deben completarse antes de que pueda proceder un lanzamiento.
Creciente Presión Regulatoria para la Remediación Documentada de Vulnerabilidades
La Ley de Resiliencia Cibernética de la Unión Europea introdujo obligaciones de notificación que entran en vigor el 11 de septiembre de 2026 y exigen a los fabricantes de productos digitales que notifiquen las vulnerabilidades activamente explotadas a la ENISA y a los CSIRT nacionales en un plazo de 24 horas. El mercado de plataformas de remediación de seguridad de aplicaciones adquiere relevancia cuando las organizaciones deben crear registros fiables para el cierre de vulnerabilidades, en lugar de conservar evidencia informal en sistemas separados. DORA ha sido aplicable desde el 17 de enero de 2025, mientras que PCI DSS 4.0.1 se volvió obligatorio el 31 de marzo de 2025, aumentando la atención a la validación continua y los ciclos de remediación rastreados en entornos regulados. Estas obligaciones convierten la evidencia de remediación con marca de tiempo en un requisito operativo práctico para las entidades financieras y los fabricantes de productos digitales. Las plataformas que generan evidencia lista para el cumplimiento normativo como parte de su flujo de trabajo habitual pueden reducir el trabajo de documentación secundaria. Las exigencias regulatorias también amplían el interés de adquisición más allá de los equipos de seguridad hacia las funciones de riesgo, auditoría y cumplimiento normativo.
Crecimiento de las Vulnerabilidades en la Cadena de Suministro de Software
El riesgo en la cadena de suministro de software está ampliando el alcance de los problemas que los equipos de remediación deben identificar, priorizar y resolver. La Ley de Resiliencia Cibernética exige inventarios de componentes legibles por máquina en la documentación técnica, lo que limita la utilidad de los inventarios estáticos que no están conectados a información de exposición actual. Una dependencia transitiva puede encontrarse varios niveles por debajo de una aplicación y aun así requerir una evaluación de exposición, una ruta de reparación y un cierre registrado. El mercado de plataformas de remediación de seguridad de aplicaciones está impulsado por la necesidad de seguimiento de dependencias, análisis de alcanzabilidad y orquestación de correcciones dentro de un flujo de trabajo conectado. Las plataformas que vinculan los inventarios de componentes con información de explotabilidad en tiempo real pueden ayudar a los equipos a determinar qué alertas requieren acción inmediata. Las mismas capacidades pueden ayudar a las organizaciones a cumplir con los plazos de notificación que no pueden gestionarse mediante revisiones manuales periódicas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidad de Integración en Cadenas de Herramientas de Desarrollo Fragmentadas | -2.8% | Global, más aguda para las grandes empresas con pilas de ciclo de vida de desarrollo de software heterogéneas en América del Norte y Europa | Mediano plazo (2-4 años) |
| Resistencia de los Desarrolladores a los Cambios Automatizados en el Código | -2.0% | América del Norte y Europa, con relevancia emergente en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Escasa Evidencia Empírica sobre la Explotabilidad y la Validación de Correcciones | -1.5% | Global | Largo plazo (≥ 4 años) |
| Restricciones de Remediación en Aplicaciones en Tiempo de Ejecución y Aplicaciones Heredadas | -1.0% | Europa y Asia-Pacífico, donde las pilas tecnológicas de banca y manufactura incluyen sistemas heredados sustanciales | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de Integración en Cadenas de Herramientas de Desarrollo Fragmentadas
Los entornos de desarrollo empresarial pueden incluir control de código fuente, orquestación de integración y entrega continuas, registros de contenedores, motores de análisis estático de seguridad de aplicaciones, escáneres de análisis de composición de software, plataformas de análisis dinámico de seguridad de aplicaciones y sistemas de gestión de incidencias. La falta de estructuras de datos comunes significa que una plataforma de remediación puede necesitar muchas integraciones bidireccionales antes de poder cubrir el flujo de trabajo completo. Este trabajo puede extender los períodos de implementación porque las organizaciones necesitan conectar los escáneres activos y dirigir el trabajo a los equipos de desarrollo correctos. El mercado de plataformas de remediación de seguridad de aplicaciones enfrenta una barrera de adopción particular entre los compradores del mercado medio, cuyas herramientas pueden estar menos estandarizadas y cuyos presupuestos de seguridad son más limitados. Los conectores prediseñados y los diseños con enfoque en la interfaz de programación de aplicaciones pueden reducir el esfuerzo de implementación, pero no eliminan el desafío para todos los entornos. La complejidad de integración sigue siendo una preocupación central para las empresas con múltiples proveedores que necesitan una ruta clara hacia el valor después de la implementación.
Resistencia de los Desarrolladores a los Cambios Automatizados en el Código
Los desarrolladores pueden dudar en aceptar parches generados por máquinas sin revisión, especialmente cuando un sistema crítico para la producción podría verse afectado por un cambio incorrecto. Pixee encontró que el 49,6% de las ofertas de empleo en seguridad de aplicaciones requerían experiencia de nivel sénior o superior, mientras que el 1,9% estaban abiertas a candidatos de nivel inicial, lo que refleja la experiencia que las organizaciones buscan en este campo. La preocupación es mayor en las bases de código monolíticas críticas para el negocio, donde un parche de apariencia correcta puede aún alterar el comportamiento de la aplicación. Los proveedores están respondiendo con funciones como trazas de rutas de llamadas, referencias a CVE y comparaciones de código antes y después dentro del entorno del desarrollador. Estos detalles ayudan a los desarrolladores a comprender por qué se propone un cambio y a decidir si es seguro aceptarlo. El mercado de plataformas de remediación de seguridad de aplicaciones dependerá del progreso de los proveedores en la mejora de la confianza en las correcciones automatizadas y la validación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Plataformas de Software Establecen el Estándar de Arquitectura de RemediaciónLas plataformas de software representaron el 67,33% de los ingresos por componente en 2025, otorgándoles la posición líder en el mercado de plataformas de remediación de seguridad de aplicaciones, ya que las empresas prefirieron un entorno único que pudiera conectar la recepción de hallazgos, la deduplicación de riesgos, la entrega de correcciones, la verificación de cierre y la generación de informes, en lugar de requerir que los equipos de seguridad e ingeniería gestionaran transferencias separadas entre soluciones puntuales. El enfoque de plataforma reduce el trabajo de coordinación repetitivo y puede absorber tareas que anteriormente consumían horas de ingeniería de seguridad, especialmente cuando se utilizan la priorización asistida por inteligencia artificial, la generación automatizada de correcciones y el graficado de contexto de aplicaciones para gestionar volúmenes crecientes de código y hallazgos de vulnerabilidades. Su función también se está ampliando de una herramienta de seguridad de desarrollo a una capa de gobernanza, ya que las normas de cumplimiento exigen cada vez más que las organizaciones creen registros auditables que documenten cómo se revisó, asignó, reparó y confirmó el cierre de un hallazgo. Esta capacidad importa cuando un comprador necesita flujos de trabajo operativos y evidencia de cumplimiento del mismo sistema, porque depender de procesos de documentación secundarios puede ralentizar la remediación y producir registros inconsistentes. Las plataformas de software, por lo tanto, siguen siendo centrales en las decisiones de arquitectura empresarial, aunque su valor depende de la calidad de las integraciones, el diseño del flujo de trabajo y la aceptación por parte de los desarrolladores del trabajo de remediación que generan.
Se proyecta que los servicios crezcan a una CAGR del 26,55% hasta 2031, la tasa más rápida dentro de la división de componentes, porque muchos compradores aún necesitan ayuda externa para configurar integraciones, establecer procesos de remediación y gestionar el trabajo de seguridad que sus equipos internos no pueden cubrir. El segmento refleja una escasez persistente de ingenieros de seguridad experimentados, lo que hace que los servicios de remediación gestionada sean relevantes cuando una organización necesita que un proveedor opere los flujos de trabajo de clasificación y remediación en su nombre. Las empresas del mercado medio pueden utilizar estos servicios para acceder a soporte de seguridad de aplicaciones sin construir un equipo interno completo, mientras que las grandes organizaciones pueden utilizarlos durante implementaciones complejas de plataformas o para complementar el personal en sus carteras de aplicaciones. Los proveedores de servicios también pueden ayudar a alinear la plataforma con los sistemas existentes de control de código fuente, análisis, integración y entrega continuas y gestión de incidencias, lo que a menudo es necesario antes de que las tareas de remediación lleguen a los equipos de desarrollo correctos. La industria de plataformas de remediación de seguridad de aplicaciones combina, en consecuencia, un modelo liderado por software con capacidad de servicio especializado, lo que permite que la combinación de componentes aborde tanto las necesidades de automatización como las limitaciones prácticas de personal que afectan la implementación.


Por Capacidad de Remediación:
La Clasificación Lidera mientras la Generación Automatizada de Correcciones AceleraLa clasificación y priorización de vulnerabilidades capturó el 48,12% de los ingresos por capacidad de remediación en 2025, porque las organizaciones que operan programas de análisis de alto volumen necesitan contexto fiable para distinguir los problemas que representan una exposición real de las alertas que no requieren atención inmediata del desarrollador. Safeguard señaló que el análisis de alcanzabilidad puede clasificar entre el 80% y el 90% de los hallazgos en un árbol de dependencias típico como inalcanzables, lo que ilustra por qué filtrar y priorizar el trabajo correcto puede ser más importante que simplemente acelerar cada posible corrección.[2] Una buena clasificación ayuda a los equipos de seguridad a dirigir el tiempo limitado de los desarrolladores hacia vulnerabilidades accionables, reducir la fatiga de alertas y establecer una secuencia de remediación defendible en aplicaciones, dependencias y entornos de producción. También respalda las etapas posteriores del flujo de trabajo porque la orquestación, la reparación, la validación y los registros de cierre tienen menos valor cuando se aplican a problemas sin relevancia confirmada. El mercado de plataformas de remediación de seguridad de aplicaciones, por lo tanto, continúa dependiendo de la clasificación como su mayor capacidad, mientras los compradores buscan plataformas que combinen la gravedad con la alcanzabilidad, el contexto de la aplicación y la información de explotabilidad.
Se proyecta que la generación automatizada de correcciones de código se expanda a una CAGR del 25,33% hasta 2031, a medida que los modelos de inteligencia artificial generativa mejoran su capacidad para producir sugerencias de parches sintácticamente correctas que se ajusten al contexto de código específico que los desarrolladores están revisando. La orquestación del flujo de trabajo de remediación, la automatización de actualizaciones de dependencias y parches, la mitigación en tiempo de ejecución y el parcheo virtual, y la verificación y gestión del cierre completan el ciclo de reparación coordinando la propiedad, entregando cambios, evaluando resultados y registrando evidencia después de que se ha atendido una vulnerabilidad. Las grandes empresas necesitan cada vez más estas capacidades conectadas a medida que avanzan más allá de identificar y clasificar problemas para ejecutar la remediación en extensas carteras sin depender de la coordinación manual en cada caso. El énfasis competitivo se está desplazando hacia la calidad de las correcciones, las tasas de aceptación por parte de los desarrolladores y la profundidad de los informes de gobernanza, mientras que las funciones de clasificación se convierten en una base más establecida entre las plataformas competidoras. Esta progresión favorece a los proveedores que pueden llevar un hallazgo priorizado a través de una ruta clara y revisable hacia un resultado verificado, en lugar de dejar que el comprador combine herramientas separadas para cada etapa del proceso de remediación. El mercado de plataformas de remediación de seguridad de aplicaciones también recompensa a las plataformas que preservan la justificación de la priorización y los resultados de la validación, ya que esos registros permiten a los equipos técnicos explicar las decisiones de remediación posteriormente sin reconstruir la actividad en múltiples sistemas.
Por Modo de Implementación:
La Alineación de la Nube con la Integración y Entrega Continuas Sostiene el LiderazgoLa implementación basada en la nube representó el 61,89% de los ingresos en 2025, lo que refleja su adecuación con los entornos de desarrollo en contenedores e impulsados por integración y entrega continuas, donde las herramientas de seguridad deben trabajar continuamente con repositorios de código, sistemas de construcción, infraestructura en la nube y fuentes de análisis distribuidas. Las plataformas alojadas en la nube pueden ingerir y correlacionar hallazgos a medida que se producen, limitando así los retrasos de sincronización asociados con las extracciones periódicas de datos de sistemas en instalaciones propias y proporcionando a los equipos una visión actualizada de la actividad de remediación. Este modelo operativo es valioso cuando las obligaciones de notificación de vulnerabilidades tienen períodos de respuesta cortos, porque los equipos necesitan contexto oportuno sobre la aplicación afectada, el propietario responsable, la corrección disponible y el estado de la verificación de cierre. La entrega en la nube también puede respaldar la colaboración entre equipos de desarrollo y seguridad distribuidos al colocar el flujo de trabajo dentro de los sistemas utilizados para construir y lanzar aplicaciones. El mercado de plataformas de remediación de seguridad de aplicaciones sigue siendo favorable a las ofertas basadas en la nube porque se alinean con los patrones operativos de muchas organizaciones de software modernas, aunque aún deben cumplir con los requisitos del cliente en materia de manejo de datos e integración.
Se proyecta que la implementación híbrida crezca a una CAGR del 25,98% hasta 2031, porque muchas empresas necesitan un diseño en el que el análisis y la clasificación en preproducción operen en la nube, mientras que la orquestación de correcciones y la verificación de cierre permanezcan dentro de los límites de la red privada. Este arreglo puede respaldar la residencia de datos, la protección de la propiedad intelectual y los controles regulatorios sin requerir que la organización pierda acceso a los flujos de trabajo de desarrollo conectados a la nube. La implementación en instalaciones propias sigue siendo relevante para los sistemas gubernamentales con aislamiento de red, los entornos de infraestructura crítica y las geografías donde el código fuente no puede moverse a través de infraestructura de nube externa. Las plataformas híbridas son más útiles cuando pueden enrutar hallazgos y tareas de remediación entre componentes en la nube y privados sin obligar al comprador a mantener cadenas de herramientas duales o duplicar procesos operativos. El crecimiento del segmento muestra que la flexibilidad de implementación es esencial para la adquisición en grandes empresas, particularmente cuando la organización tiene tipos de aplicaciones, controles de seguridad y requisitos legales variados en sus operaciones.
Por Tamaño de Organización:
Las Empresas Anclan el Gasto mientras las Pymes Aumentan la AdopciónLas grandes empresas representaron el 68,05% de los ingresos por tamaño de organización en 2025, lo que refleja sus grandes carteras de aplicaciones, mayores volúmenes de hallazgos, equipos dedicados de seguridad de aplicaciones y obligaciones de cumplimiento que pueden justificar la inversión en plataformas de remediación complejas. Estos compradores pueden configurar y operar la tecnología a escala, y los sectores regulados a menudo requieren un enfoque más formal para el cierre de vulnerabilidades que el de las organizaciones más pequeñas. Los patrones comerciales también muestran que los clientes del Global 2000 están pasando de licencias de productos separadas a acuerdos de plataforma unificada que cubren la gestión de vulnerabilidades, la gestión de la postura de seguridad de aplicaciones y la seguridad de la cadena de suministro de software en un único contrato. Este modelo de compra más amplio puede aumentar el alcance del uso de la plataforma y conectar la actividad de remediación en más aplicaciones, equipos y funciones de seguridad. El mercado de plataformas de remediación de seguridad de aplicaciones tiene una base empresarial estable porque estas organizaciones tienen tanto la necesidad como los recursos para gestionar un programa de remediación de extremo a extremo, incluso cuando el trabajo de integración sigue siendo sustancial.
Se proyecta que las pymes crezcan a una CAGR del 26,24% hasta 2031, porque los precios basados en el consumo y por puesto de desarrollador pueden reducir el tamaño mínimo de compra, y los servicios gestionados pueden proporcionar soporte para el programa de seguridad de aplicaciones sin un equipo interno a tiempo completo. ISC2 encontró que el 95% de los profesionales de ciberseguridad reportaron al menos 1 necesidad crítica de habilidades en 2025, mientras que el 28% identificó la seguridad de aplicaciones como una necesidad, una limitación que puede afectar más fuertemente a las organizaciones más pequeñas porque tienen menos especialistas. Una integración más sencilla, flujos de trabajo guiados y soporte operativo externo pueden ayudar a las pymes a utilizar plataformas de remediación sin cargar con la misma carga de configuración que una gran empresa. Los proveedores que reducen la complejidad de implementación pueden hacer que la remediación estructurada sea más accesible para las organizaciones con presupuestos de seguridad y recursos de desarrollo limitados. La industria de plataformas de remediación de seguridad de aplicaciones puede impulsar la adopción en este segmento a medida que los precios, la prestación de servicios y la integración de productos se adapten mejor a las condiciones operativas de los compradores más pequeños.

Por Vertical Industrial:
El Sector BFSI Ancla la Demanda mientras la Atención Médica Gana PrioridadEl sector BFSI representó el 22,41% de los ingresos por vertical industrial en 2025, convirtiéndolo en el mayor vertical en el mercado de plataformas de remediación de seguridad de aplicaciones, ya que opera muchas aplicaciones reguladas y orientadas al cliente y debe demostrar el cierre rastreable de vulnerabilidades ante auditores y supervisores. El sector trata la remediación como una responsabilidad de cumplimiento y operativa, no solo como una tarea de tecnología de la información, lo que aumenta el valor de las plataformas que preservan evidencia clara desde el descubrimiento inicial hasta la verificación final. La demanda también se extiende a lo largo de la cadena de suministro de fintech porque los proveedores de software que sirven a instituciones financieras pueden enfrentar expectativas comparables con respecto a las prácticas de desarrollo seguro y los procesos de remediación documentados. Esto amplía la base de clientes potenciales más allá de los bancos, aseguradoras y organizaciones de servicios financieros para incluir a sus proveedores de tecnología y proveedores de aplicaciones de soporte. El sector BFSI sigue siendo el vertical líder porque la densidad de aplicaciones digitales sensibles y la solidez de sus exigencias de cumplimiento hacen de la remediación estructurada un requisito continuo.
Se proyecta que la atención médica y las ciencias de la vida crezcan a una CAGR del 24,91% hasta 2031, a medida que los portales orientados al paciente y las interfaces de programación de aplicaciones de terceros crean exposición en la capa de aplicación que los controles centrados en los puntos finales pueden no abordar completamente. PwC informó que la ciberseguridad se encuentra entre las principales prioridades de inversión para los pagadores, proveedores, empresas farmacéuticas y organizaciones de ciencias de la vida del sector sanitario, lo que subraya la necesidad de continuar prestando atención a la remediación de seguridad de aplicaciones a medida que los servicios digitales se vuelven más centrales. Las tecnologías de la información y las telecomunicaciones, el gobierno y la administración pública, el comercio minorista y el comercio electrónico, la manufactura industrial, la energía y los servicios públicos, y el transporte y la logística también realizan contribuciones significativas a la demanda en la combinación de verticales. El petróleo y el gas, las instituciones de educación e investigación, y los medios de comunicación y el entretenimiento son grupos de adopción en etapa temprana que pueden aumentar la adopción a medida que el enfoque de amenazas en la capa de aplicación se amplíe y los precios de las plataformas sean más accesibles. La atención médica y las ciencias de la vida se destacan porque la creciente exposición digital y las prioridades de inversión en ciberseguridad están convergiendo, fortaleciendo la demanda de procesos de remediación más sistemáticos.
Análisis Geográfico
Mercado de Plataformas de Remediación de Seguridad de Aplicaciones en las Américas
América del Norte representó el 35,16% de los ingresos globales en 2025 y se mantuvo como el segmento regional más grande en el mercado de plataformas de remediación de seguridad de aplicaciones, respaldado por la concentración de proveedores de software empresarial, instituciones financieras y contratistas de defensa de los Estados Unidos sujetos a requisitos de desarrollo seguro y relacionados con SBOM. Las grandes empresas de la región utilizan cada vez más acuerdos de plataforma multidominios en lugar de contratos separados de herramientas puntuales, un patrón de compra que puede aumentar el tamaño de los acuerdos y profundizar la relación entre los proveedores y sus clientes. Los Estados Unidos continúan ampliando las obligaciones de cumplimiento para los proveedores gubernamentales y las cadenas tecnológicas intermedias, lo que respalda la demanda de herramientas que proporcionen evidencia de la actividad de remediación. Canadá y México contribuyen a través de aplicaciones financieras y energéticas reguladas, aunque sus tasas de adopción son inferiores a las de los Estados Unidos.CISA publica los Elementos Mínimos de SBOM para 3, fossa.com">[3] América del Sur, liderada por Brasil y Argentina, se encuentra aún en una etapa más temprana, con los servicios financieros y el gobierno como principales anclas de demanda, y la adopción vinculada a las normativas nacionales de ciberseguridad y a la madurez de la infraestructura digital.
Mercado de Plataformas de Remediación de Seguridad de Aplicaciones en EMEA
Europa es el segundo segmento geográfico más grande, con Alemania, el Reino Unido y Francia como principales centros de demanda, dado que NIS2, DORA y la Ley de Resiliencia Cibernética exigen programas de remediación documentados en infraestructuras críticas, servicios financieros y fabricación de productos digitales. DORA es aplicable desde enero de 2025 y exige que las entidades financieras mantengan controles de riesgo de TIC y registros auditables de los cierres de vulnerabilidades, lo que genera una necesidad directa de plataformas con capacidades de generación de evidencias. Los países del BENELUX son usuarios tempranos de herramientas de cumplimiento de DORA porque albergan infraestructura financiera e instituciones de la UE, mientras que los requisitos técnicos de SBOM de Alemania están fomentando la adopción entre los fabricantes industriales y los operadores de infraestructuras críticas. El Reino Unido continúa avanzando en su Proyecto de Ley de Ciberseguridad y Resiliencia y mantiene necesidades de capacidad comparables a pesar de operar fuera de la jurisdicción de la UE. Oriente Medio y África siguen siendo áreas emergentes donde la inversión gubernamental y de servicios financieros sigue los programas nacionales de Visión y las iniciativas de economía digital, creando una base inicial para la inversión en seguridad de aplicaciones.
Mercado de Plataformas de Remediación de Seguridad de Aplicaciones en APAC
Se proyecta que Asia-Pacífico crecerá a una CAGR del 25,60% hasta 2031, la tasa regional más rápida en el mercado de plataformas de remediación de seguridad de aplicaciones, a medida que el crecimiento de la economía digital de la región se acompaña de crecientes requisitos de garantía de software en diversos entornos regulatorios. Las directrices del marco de ciberseguridad de India de julio de 2026 exigen que los bancos comerciales mantengan programas documentados de evaluación de vulnerabilidades y remediación con plazos específicos, mientras que Corea del Sur, Japón y Australia están incorporando la garantía de la cadena de suministro de software en la política de infraestructuras críticas. La expansión de la nube doméstica de China y la aplicación de su Ley de Ciberseguridad y la Ley de Seguridad de Datos también respaldan la inversión en plataformas de seguridad de aplicaciones conformes a nivel local. Estas condiciones crean un ciclo de adquisición impulsado por el cumplimiento normativo que se asemeja al patrón europeo, aunque los proveedores deben abordar los requisitos locales de política, integración e implementación en toda la región. El mercado de plataformas de remediación de seguridad de aplicaciones puede beneficiarse cuando los proveedores traducen estos requisitos en flujos de trabajo que abarcan diversos entornos de desarrollo, ya que los compradores regionales aún necesitan una forma práctica de asignar, resolver y documentar el trabajo de seguridad.
Panorama Competitivo
Concentración del Mercado
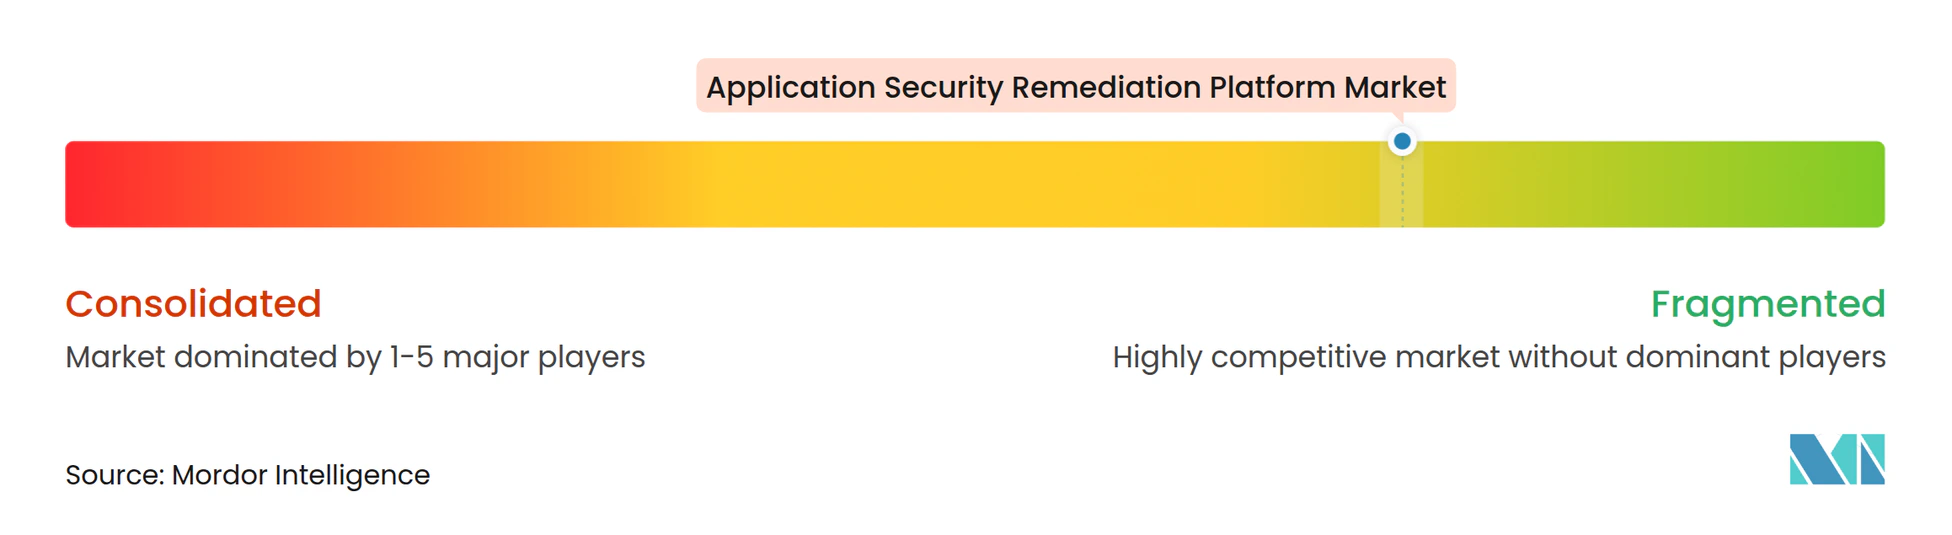
El mercado de plataformas de remediación de seguridad de aplicaciones está fragmentado, con más de 30 proveedores compitiendo en descubrimiento, clasificación, automatización de correcciones y gestión de cierre, y tanto proveedores de soluciones puntuales especializadas como proveedores de plataformas amplias abordan partes superpuestas del ciclo de vida de remediación. ArmorCode, Brinqa, Nucleus Security, Seemplicity Technologies y Vulcan Cyber compiten como proveedores enfocados en la gestión de la postura de seguridad de aplicaciones, mientras que Checkmarx, Snyk y Veracode están extendiendo sus plataformas de pruebas de seguridad de aplicaciones hacia la orquestación de remediación, la automatización de correcciones y la gestión de cierre. Una estrategia central es la extensión de la plataforma, ya que los proveedores desean incorporar funciones adyacentes en un flujo de trabajo conectado y evitar que la complejidad de integración lleve a los clientes a cambiar de proveedor. La remediación en tiempo de ejecución y los entornos de aplicaciones heredadas siguen siendo áreas donde las correcciones automatizadas carecen de contexto suficiente para el parcheo sin intervención, creando oportunidades para los proveedores con instrumentación en tiempo de ejecución y capacidades de graficado de contexto de aplicaciones. El campo, por lo tanto, combina ofertas especializadas con plataformas que buscan gestionar una mayor parte del flujo de trabajo de seguridad y desarrollo.
Checkmarx lanzó Fusion en julio de 2026, combinando sus motores de análisis estático de seguridad de aplicaciones con modelos de Anthropic dentro de la plataforma Checkmarx One.[4] Snyk puso a disposición general Evo Continuous Offensive Security en agosto de 2026, añadiendo pruebas de penetración autónomas y equipos de ataque agénticos como funciones de validación continua. OX Security lanzó su Plataforma de Protección de Aplicaciones Nativa de Inteligencia Artificial en julio de 2026 para gobernar el ciclo de vida del desarrollo agéntico desde el prompt hasta el tiempo de ejecución. Estas acciones muestran que los competidores están añadiendo funciones de validación, gobernanza y asistidas por inteligencia artificial en torno al trabajo central de remediación, manteniendo esas funciones dentro de sus entornos de productos más amplios. El mercado de plataformas de remediación de seguridad de aplicaciones se está volviendo más competitivo a medida que los proveedores buscan abordar el proceso completo de seguridad del desarrollador sin requerir que los compradores añadan más herramientas desconectadas.
Los proveedores emergentes están construyendo agentes de seguridad autónomos que pueden clasificar, corregir y verificar vulnerabilidades dentro de flujos de trabajo automatizados, pero aún necesitan demostrar que los desarrolladores pueden comprender y aceptar las reparaciones recomendadas. El análisis de alcanzabilidad, la puntuación de confianza en correcciones basada en inteligencia artificial y el graficado de dependencias de software abordan las preocupaciones de los compradores sobre la priorización, la automatización segura y las dependencias complejas. La experiencia del desarrollador, las tasas de aceptación de correcciones y la calidad de la evidencia de auditoría se están convirtiendo en factores de selección a medida que la amplitud del análisis se vuelve menos diferenciada entre los proveedores. Los proveedores deben apoyar a los equipos de cumplimiento que necesitan registros de cierre fiables mientras entregan cambios que los desarrolladores puedan revisar de forma segura en su flujo de trabajo existente, y los compradores evalúan si una plataforma puede operar en los escáneres y repositorios existentes sin crear nuevas colas de trabajo, porque la automatización pierde valor si los equipos de seguridad deben reconciliar manualmente la información antes de que el trabajo pueda comenzar en el mercado de plataformas de remediación de seguridad de aplicaciones.
Líderes de la Industria de Plataformas de Remediación de Seguridad de Aplicaciones
-
ArmorCode, Inc.
-
Apiiro Ltd.
-
Checkmarx Ltd.
-
Cycode Ltd.
-
Veracode, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Plataformas de Remediación de Seguridad de Aplicaciones Empresas cubiertas en este informe
- ArmorCode, Inc.
- Apiiro Ltd.
- AppSOC, Inc.
- Backslash Security Ltd.
- Brinqa, Inc.
- Checkmarx Ltd.
- Cycode Ltd.
- Endor Labs, Inc.
- HCLSoftware
- HackerOne, Inc.
- Invicti Security Corporation
- Kondukto, Inc.
- Legit Security Ltd.
- Mend.io, Inc.
- NopSec, Inc.
- Nucleus Security, Inc.
- OpenText Corporation
- OX Security Ltd.
- Pixee, Inc.
- PlexTrac, Inc.
- Qwiet AI, Inc.
- Seemplicity Technologies Ltd.
- Security Compass Technologies Inc.
- Snyk Limited
- SOOS, Inc.
- StackHawk, Inc.
- Veracode, Inc.
- Vicarius, Inc.
- Vulcan Cyber Ltd.
- WhiteHat Security, Inc.
- ZeroNorth A/S
Desarrollos recientes de la industria en Mercado de Plataformas de Remediación de Seguridad de Aplicaciones
- Agosto de 2026: Snyk puso a disposición general Evo Continuous Offensive Security, introduciendo pruebas de penetración autónomas impulsadas por inteligencia artificial y equipos de ataque agénticos que atacan continuamente las aplicaciones a medida que el código cambia y devuelven evidencia validada de prueba de explotación, abordando la brecha de pruebas de 350 días que dejan las pruebas de penetración manuales anuales tradicionales con un costo de entre 20.000 y 100.000 USD. Este lanzamiento extendió significativamente la plataforma de Snyk más allá del análisis para incluir la validación adversarial, dirigida a compradores empresariales que buscan flujos de trabajo unificados de remediación y verificación de explotación.
- Julio de 2026: OX Security lanzó su Plataforma de Protección de Aplicaciones Nativa de Inteligencia Artificial, estableciéndose como el primer proveedor en gobernar el ciclo de vida completo del desarrollo agéntico desde el prompt hasta el tiempo de ejecución en una única plataforma respaldada por 94 millones de USD en financiación total, incluida una Serie B de 60 millones de USD liderada por DTCP. El anuncio simultáneo de una integración entre OX Security y Tenable habilitó la correlación de riesgos de la nube al código con seguimiento del linaje de remediación, abordando directamente la visibilidad fragmentada en entornos de nube y aplicaciones.
- Julio de 2026: Checkmarx anunció Checkmarx Fusion en acceso anticipado, un enfoque de análisis híbrido que combina sus motores de seguridad de aplicaciones con modelos de Anthropic, ejecutándose completamente dentro del entorno de nube del cliente a través de Amazon Bedrock, logrando una puntuación F1 de 0,741 en todos los lenguajes y bases de código, incluido el código generado por inteligencia artificial. El producto posicionó a Checkmarx para abordar el 49% de participación del código de producción reportado como generado por inteligencia artificial en su propio informe Futuro de la Seguridad de Aplicaciones 2026.
- Julio de 2026: Checkmarx presentó la seguridad de aplicaciones autocurativa a través de su Familia de Agentes Assist, introduciendo agentes autónomos que detectan, corrigen y verifican vulnerabilidades mientras los desarrolladores codifican dentro de la plataforma Checkmarx One, abordando la brecha en tiempo real en la generación de correcciones creada por los volúmenes de código acelerados por inteligencia artificial.
Alcance del Informe Global del Mercado de Plataformas de Remediación de Seguridad de Aplicaciones
El Mercado de Plataformas de Remediación de Seguridad de Aplicaciones comprende soluciones de software, plataformas y servicios asociados diseñados para priorizar, orquestar, automatizar, rastrear, verificar y gestionar la remediación de vulnerabilidades de seguridad en aplicaciones de software, entornos de desarrollo y sistemas de producción. Estas plataformas ayudan a las organizaciones a reducir el riesgo de seguridad al permitir una identificación, priorización, corrección, validación y cierre más rápidos de los problemas de seguridad de aplicaciones a lo largo del ciclo de vida del desarrollo de software. El mercado incluye tecnologías que agregan hallazgos de herramientas de pruebas de seguridad, escáneres de vulnerabilidades, repositorios de código, plataformas de análisis de composición de software, entornos en tiempo de ejecución y flujos de trabajo de desarrolladores para agilizar los procesos de remediación. Las plataformas de remediación de seguridad de aplicaciones respaldan la priorización de vulnerabilidades, la gestión del flujo de trabajo de remediación, la generación automatizada de correcciones de código, la automatización de actualizaciones de dependencias y parches, la mitigación en tiempo de ejecución, el parcheo virtual, la verificación de remediación y la gestión del cierre.
El Informe del Mercado de Plataformas de Remediación de Seguridad de Aplicaciones está segmentado por Componente (Software y Servicios), Capacidad de Remediación (Clasificación y Priorización de Vulnerabilidades, Orquestación del Flujo de Trabajo de Remediación, Generación Automatizada de Correcciones de Código, Automatización de Actualizaciones de Dependencias y Parches, Mitigación en Tiempo de Ejecución y Parcheo Virtual, y Verificación de Remediación y Gestión del Cierre), Modo de Implementación (Basado en la Nube, En Instalaciones Propias e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Instituciones de Educación e Investigación, Atención Médica y Ciencias de la Vida, Banca, Servicios Financieros y Seguros [BFSI], y Otros Verticales Industriales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| Clasificación y Priorización de Vulnerabilidades |
| Orquestación del Flujo de Trabajo de Remediación |
| Generación Automatizada de Correcciones de Código |
| Automatización de Actualizaciones de Dependencias y Parches |
| Mitigación en Tiempo de Ejecución y Parcheo Virtual |
| Verificación de Remediación y Gestión del Cierre |
| Basado en la Nube |
| En Instalaciones Propias |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Instituciones de Educación e Investigación |
| Atención Médica y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| BENELUX | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
| Por Componente | Software | ||
| Servicios | |||
| Por Capacidad de Remediación | Clasificación y Priorización de Vulnerabilidades | ||
| Orquestación del Flujo de Trabajo de Remediación | |||
| Generación Automatizada de Correcciones de Código | |||
| Automatización de Actualizaciones de Dependencias y Parches | |||
| Mitigación en Tiempo de Ejecución y Parcheo Virtual | |||
| Verificación de Remediación y Gestión del Cierre | |||
| Por Modo de Implementación | Basado en la Nube | ||
| En Instalaciones Propias | |||
| Híbrido | |||
| Por Tamaño de Organización | Grandes Empresas | ||
| Pequeñas y Medianas Empresas | |||
| Por Vertical Industrial | Gobierno y Administración Pública | ||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Transporte y Logística | |||
| Energía y Servicios Públicos | |||
| Petróleo y Gas | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Medios de Comunicación y Entretenimiento | |||
| Instituciones de Educación e Investigación | |||
| Atención Médica y Ciencias de la Vida | |||
| Banca, Servicios Financieros y Seguros (BFSI) | |||
| Otros Verticales Industriales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América del Sur | Brasil | ||
| Argentina | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| BENELUX | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Corea del Sur | |||
| Australia | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Nigeria | |||
| Egipto | |||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de plataformas de remediación de seguridad de aplicaciones?
El mercado de plataformas de remediación de seguridad de aplicaciones fue de 1,11 mil millones de USD en 2026 y se prevé que alcance los 3,23 mil millones de USD en 2031, a una CAGR del 23,87%.
¿Por qué las empresas están adoptando plataformas de remediación de seguridad de aplicaciones?
Las organizaciones utilizan estas plataformas para priorizar hallazgos, entregar correcciones dentro de los flujos de trabajo de desarrollo y producir evidencia documentada de que las vulnerabilidades fueron cerradas.
¿Qué componente tiene la mayor participación en las plataformas de remediación de seguridad de aplicaciones?
Las plataformas de software representaron el 67,33% de los ingresos por componente en 2025, porque las empresas prefieren flujos de trabajo unificados para la recepción, priorización, reparación y verificación del cierre.
¿Qué modelo de implementación lidera la remediación de seguridad de aplicaciones?
La implementación basada en la nube lideró con el 61,89% de los ingresos en 2025, porque se adapta a los flujos de trabajo de integración y entrega continuas y respalda la correlación continua de hallazgos.
¿Qué sector de usuario final tiene la mayor demanda actual?
El sector BFSI representó el 22,41% de los ingresos por vertical industrial en 2025, porque las aplicaciones financieras reguladas requieren registros de remediación rastreables.
¿Qué región se espera que crezca más rápido hasta 2031?
Se proyecta que Asia-Pacífico crezca a una CAGR del 25,60% hasta 2031, respaldada por la expansión de la economía digital y los requisitos de garantía de software.