
アプリケーションセキュリティ修復プラットフォーム市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 1.11 十億米ドル |
| 市場規模 (2031) | 3.23 十億米ドル |
| 成長率 (2026 - 2031) | 23.87 % |
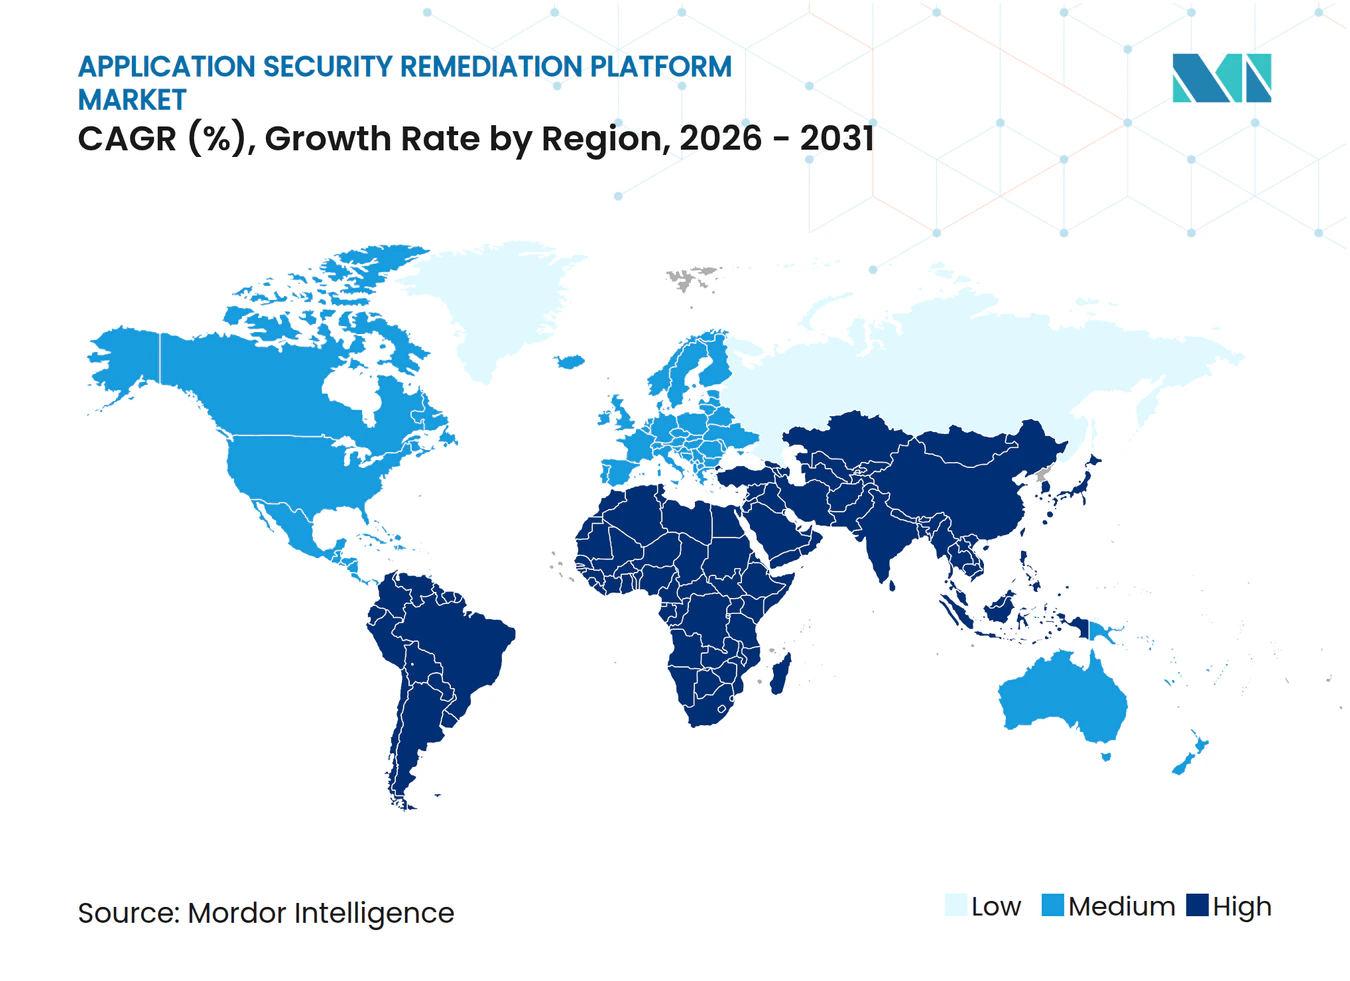
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアプリケーションセキュリティ修復プラットフォーム市場分析
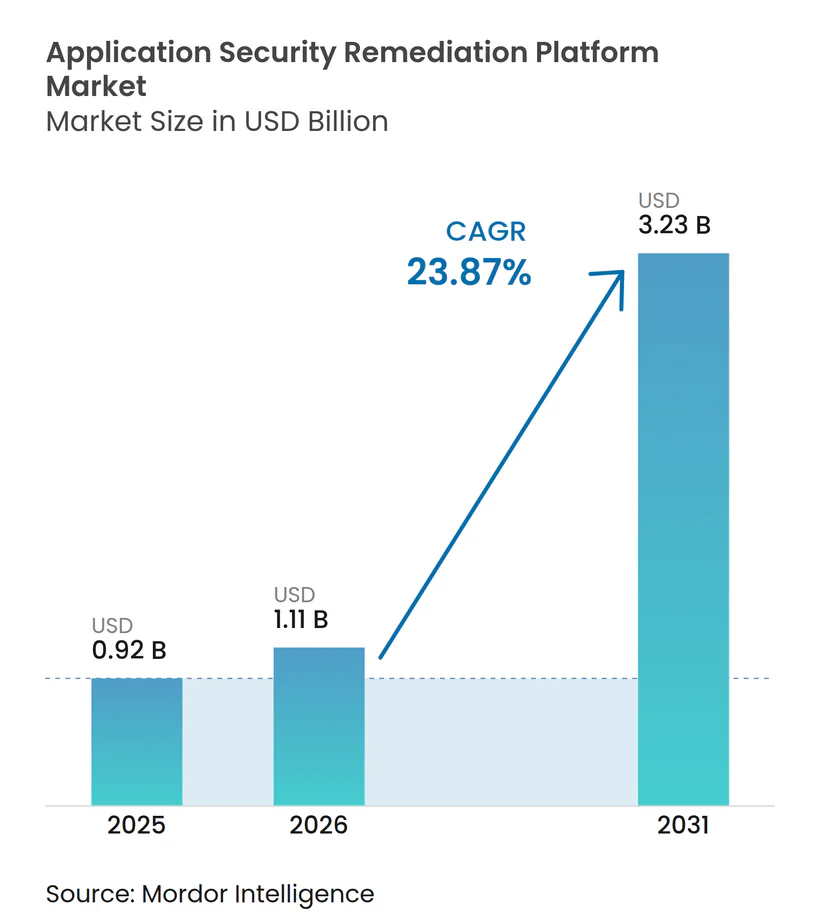
アプリケーションセキュリティ修復プラットフォーム市場規模は、2025年の0.92 ビリオン 米ドルから2026年には1.11 ビリオン 米ドルへと成長し、2026年から2031年にかけて23.87%のCAGRで2031年までに3.23 ビリオン 米ドルに達すると予測されています。アプリケーションセキュリティ修復プラットフォーム市場は、修復がスキャン後に完了するタスクではなく、ソフトウェア開発における継続的な活動となるにつれて拡大しています。AIを活用したコーディングは、デリバリー速度と本番コードに混入する脆弱性の数を増加させており、手動のトリアージおよび修復プロセスに圧力をかけています。購買担当者は、インテーク、リスクレビュー、修正デリバリー、クローズ確認を単一のワークフローに統合するプラットフォームを求めています。コンプライアンス要件も、脆弱性が対処されたことを示す文書化されたタイムスタンプ付きの証拠に対する需要を高めています。アプリケーションセキュリティ修復プラットフォーム市場は、既存の開発者ツールと統合し、統合作業を削減し、複雑なエンタープライズ環境をサポートできるベンダーに機会を提供しています。
レポートの主要なポイント
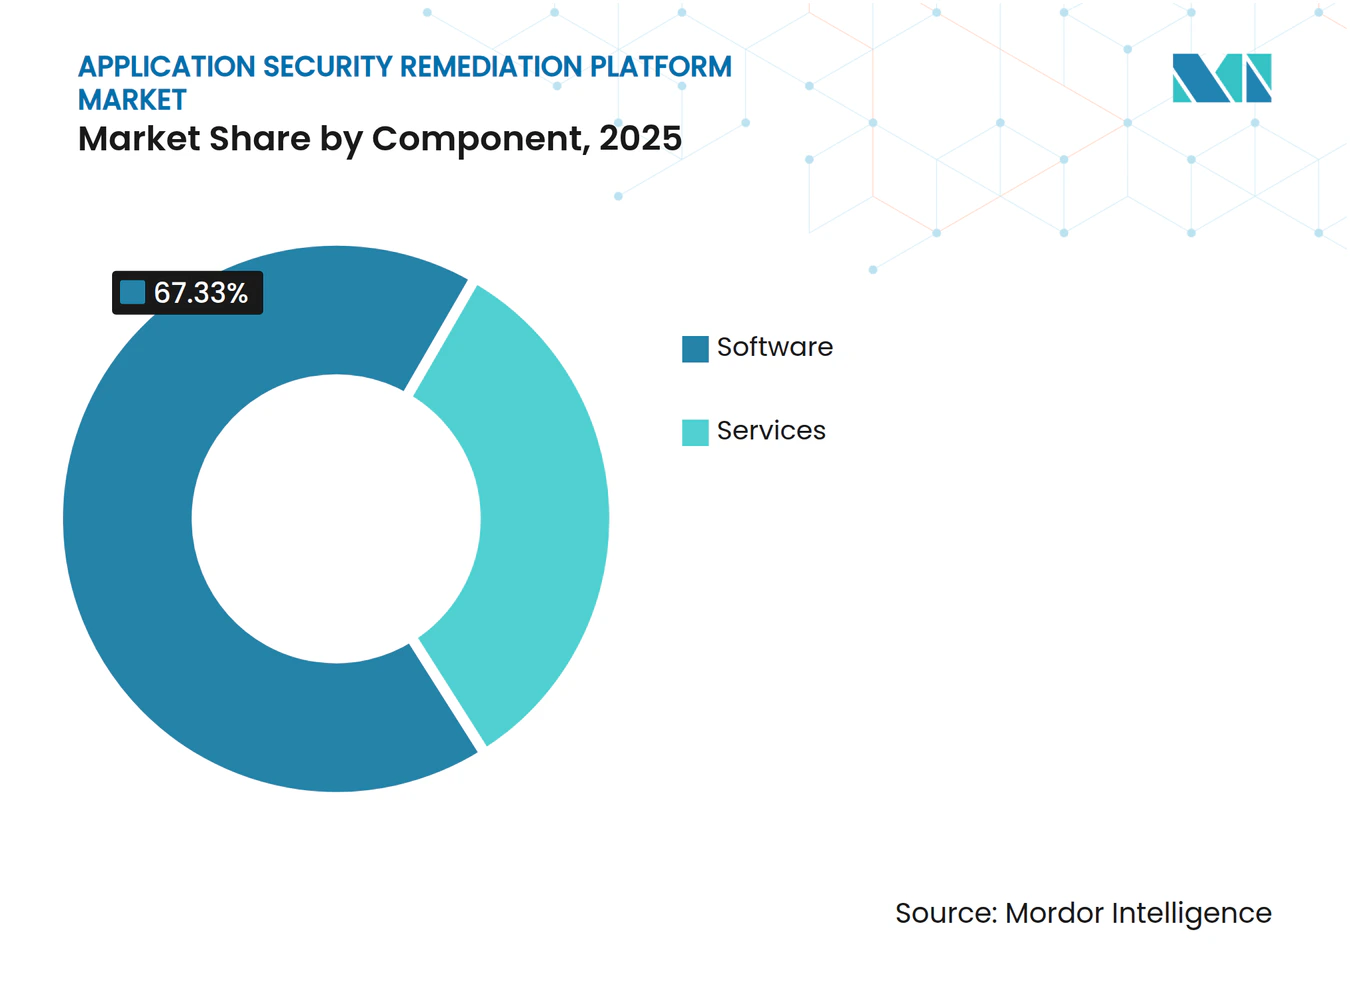
- コンポーネント別では、ソフトウェアプラットフォームが2025年のアプリケーションセキュリティ修復プラットフォーム市場シェアの67.33%を占め、サービスは2031年までに26.55%のCAGRで拡大すると予測されています。
- 修復機能別では、脆弱性トリアージと優先順位付けが2025年のアプリケーションセキュリティ修復プラットフォーム市場収益の48.12%を占め、自動コード修正生成は2031年までに25.33%のCAGRで成長すると予測されています。
- デプロイメントモード別では、クラウドベースのデプロイメントが2025年のアプリケーションセキュリティ修復プラットフォーム市場収益の61.89%を占め、ハイブリッドデプロイメントは2031年までに25.98%のCAGRで拡大すると予測されています。
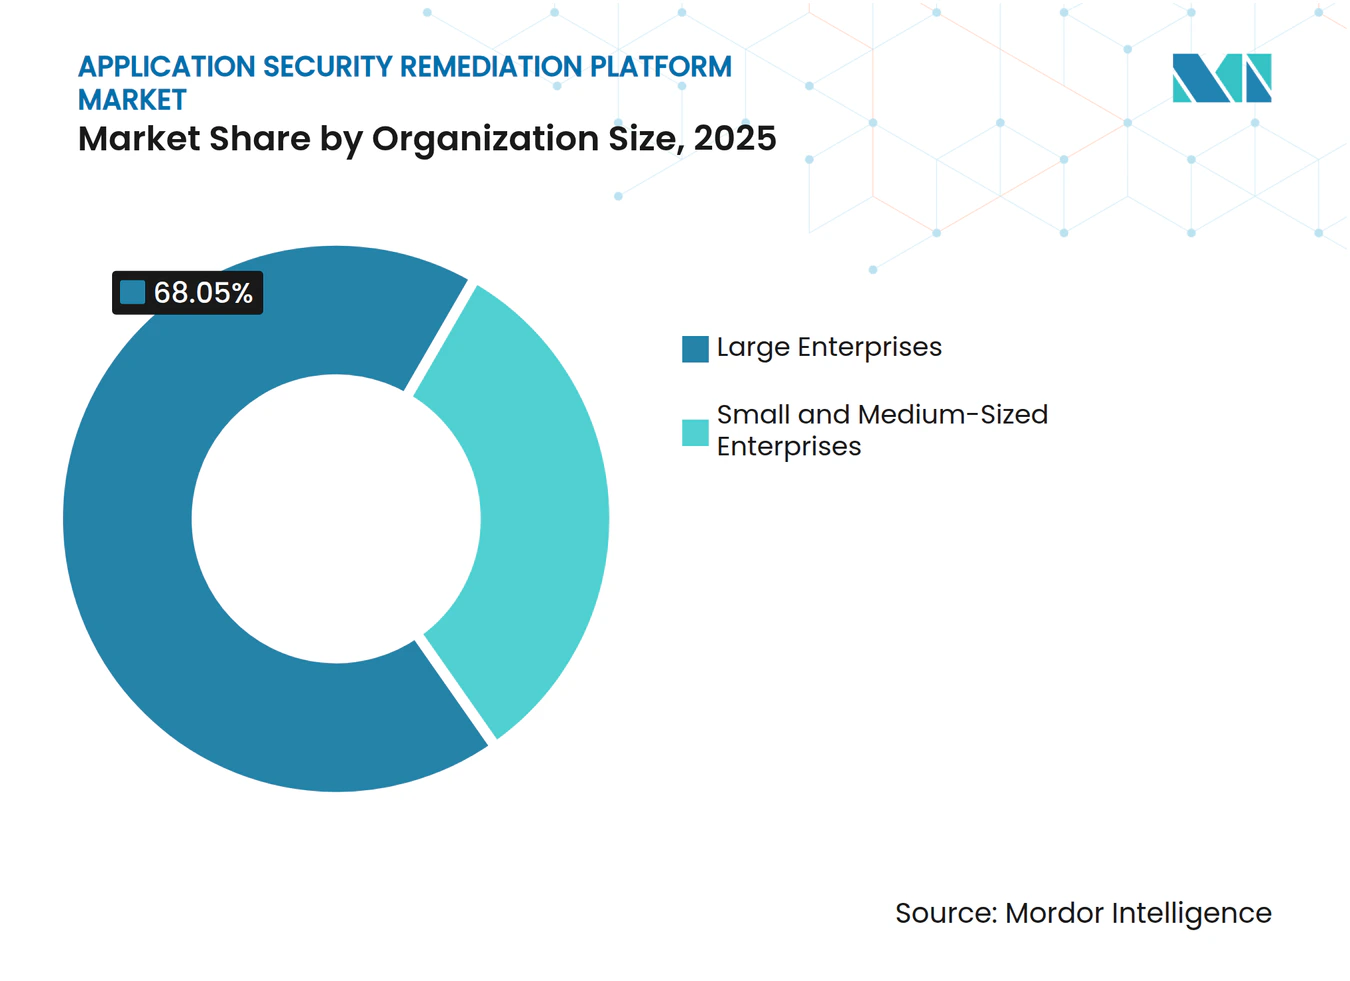
- 組織規模別では、大企業が2025年のアプリケーションセキュリティ修復プラットフォーム市場収益の68.05%を占め、中小企業は2031年までに26.24%のCAGRで拡大すると予測されています。
- 業種別では、BFSIが2025年のアプリケーションセキュリティ修復プラットフォーム市場収益の22.41%を占め、ヘルスケアおよびライフサイエンスは2031年までに24.91%のCAGRで成長すると予測されています。
- 地域別では、北米が2025年の世界収益の35.16%を占め、アジア太平洋地域は2031年までに25.60%のCAGRで拡大すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| AIを活用したコード生成による修復 ワークロードの増加 | +5.5% | グローバル、特に北米、西欧、インドおよび韓国を含む アジア太平洋地域のテクノロジーハブに集中 | 短期(2年以内) |
| DevSecOpsおよびシフトレフトセキュリティプログラムの拡大 | +5.0% | 北米および欧州連合、アジア太平洋地域および中東・アフリカへの 波及効果あり | 中期(2〜4年) |
| 文書化された脆弱性修復に対する 規制圧力の増大 | +4.2% | 欧州連合および北米、インドおよびオーストラリアへの 波及効果あり | 中期(2〜4年) |
| ソフトウェアサプライチェーン脆弱性の増大 | +3.5% | グローバル | 短期(2年以内) |
| セキュリティエンジニアリング人材の制約 | +1.8% | 北米および欧州、アジア太平洋地域での関連性が高まりつつある | 中期(2〜4年) |
| 悪用可能性に基づく優先順位付けによる アラート疲労の軽減 | +1.2% | 北米および欧州、アジア太平洋地域での採用が拡大 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
AIを活用したコード生成による修復ワークロードの増加
Veracodeは、モデルが明示的なセキュリティガイダンスを受けなかった場合、AIが生成したコードがセキュリティチェックを55%の割合で通過し、開発者が対処すべき既知の脆弱性が相当量残ることを報告しました。[1] アプリケーションセキュリティ修復プラットフォーム市場は、手動チームがAIを活用した開発のペースですべての問題をレビューおよび修復できないため、このバックログに対応しています。文字列処理、認可チェック、クレデンシャル管理に一般的な脆弱性が現れる可能性があり、一貫した修復プロセスがより重要になっています。これらの脆弱性タイプの多くは確立されたCWEカテゴリと一致しており、プラットフォームが修復を提案する際にターゲットを絞ったルールを適用できます。開発者は、提案された修復を適切なコードコンテキストに配置し、リリース前のレビューをサポートするコントロールを必要としています。コード生成と修復の関係は、エージェント型開発ワークフローで使用されるセキュリティプラクティスに需要を結びつけています。
DevSecOpsおよびシフトレフトセキュリティプログラムの拡大
アプリケーションセキュリティ修復プラットフォーム市場は、組織が開発の早い段階で問題を発見するだけでなく、ライフサイクル全体を通じて修復に注力するようになるにつれて恩恵を受けています。Datadogは、DevSecOpsプログラムが意味のあるリスクを優先順位付けし、キュリティチームとエンジニアリングチーム間のサイロを削減するためにコンテキスト型インテリジェンスを必要としていると述べています。このニーズは、問題を担当開発者にルーティングし、修復作業を既存のビルドプロセスに接続できるツールの価値を高めています。IDE拡張機能、プルリクエストコメント、CIゲートを通じて動作するプラットフォームは、セキュリティタスクが開発者にもたらす混乱を軽減できます。強力なスキャンカバレッジだけでは、脆弱性の発見から修正確認までのワークフローギャップを解消できません。アプリケーションセキュリティ修復プラットフォーム市場は、したがって、セキュリティコンテキストと実用的な開発者エクスペリエンスを組み合わせ、各検出事項に対して明確なオーナーシップパスを提供し、修復の進捗をセキュリティリーダーとエンジニアリングマネージャーの両方に可視化するプロバイダーを優遇します。この運用モデルは、未解決の問題が決定なしにチーム間を移動することを防ぎ、開発グループがリリース前に完了すべきセキュリティタスクを理解するのに役立ちます。
文書化された脆弱性修復に対する規制圧力の増大
EU サイバーレジリエンス法は2026年9月11日に発効する報告義務を導入し、デジタル製品のメーカーに対して積極的に悪用されている脆弱性を24時間以内にENISAおよび各国のCSIRTに報告することを義務付けています。アプリケーションセキュリティ修復プラットフォーム市場は、組織が個別のシステムにわたって非公式な証拠を保持するのではなく、脆弱性クローズのための信頼性の高い記録を作成しなければならない場合に関連性を高めます。DORAは2025年1月17日から施行されており、PCI DSS 4.0.1は2025年3月31日に必須となり、規制された環境における継続的な検証と追跡された修復サイクルへの注目が高まっています。これらの義務は、タイムスタンプ付きの修復証拠を金融機関およびデジタル製品メーカーにとって実用的な運用要件にしています。通常のワークフローの一部としてコンプライアンス対応の証拠を生成するプラットフォームは、二次的な文書化作業を削減できます。規制上の要求は、セキュリティチームを超えてリスク、監査、コンプライアンス機能への調達関心も拡大させています。
ソフトウェアサプライチェーン脆弱性の増大
ソフトウェアサプライチェーンリスクは、修復チームが特定、優先順位付け、解決しなければならない問題の範囲を拡大しています。サイバーレジリエンス法は技術文書において機械可読なコンポーネントインベントリを要求しており、現在の露出情報に接続されていない静的インベントリの有用性を制限しています。推移的な依存関係はアプリケーションの数層下に存在する可能性があり、それでも露出評価、修復パス、および記録されたクローズが必要です。アプリケーションセキュリティ修復プラットフォーム市場は、接続されたワークフロー内での依存関係追跡、到達可能性分析、および修正オーケストレーションの必要性によって推進されています。コンポーネントインベントリをライブの悪用可能性情報にリンクするプラットフォームは、どのアラートが即時対応を必要とするかをチームが判断するのに役立ちます。同じ機能は、定期的な手動レビューでは管理できない報告期限を組織が満たすのにも役立ちます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 断片化した開発 ツールチェーン全体にわたる統合の複雑さ | -2.8% | グローバル、特に北米および欧州の異種SDLCスタックを持つ 大企業において最も深刻 | 中期(2〜4年) |
| 自動コード変更に対する開発者の抵抗 | -2.0% | 北米および欧州、アジア太平洋地域での関連性が高まりつつある | 長期(4年以上) |
| 悪用可能性と修正検証のための グラウンドトゥルースの限界 | -1.5% | グローバル | 長期(4年以上) |
| ランタイムおよびレガシーアプリケーション修復の制約 | -1.0% | 欧州およびアジア太平洋地域、銀行および製造業の テクノロジースタックに相当量のレガシーシステムが含まれる地域 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
断片化した開発ツールチェーン全体にわたる統合の複雑さ
エンタープライズ開発環境には、ソースコントロール、CI/CDオーケストレーション、コンテナレジストリ、SASTエンジン、SCAスキャナー、DASTプラットフォーム、チケッティングシステムが含まれる場合があります。共通のデータ構造が欠如しているため、修復プラットフォームはワークフロー全体をカバーする前に多くの双方向統合が必要になる場合があります。この作業は、組織がアクティブなスキャナーを接続し、正しい開発チームに作業をルーティングする必要があるため、実装期間を延長する可能性があります。アプリケーションセキュリティ修復プラットフォーム市場は、ツールの標準化が低く、セキュリティ予算がより制約されているミッドマーケット購買担当者の間で特定の採用障壁に直面しています。事前構築されたコネクタとAPIファーストの設計は実装作業を削減できますが、すべての環境における課題を取り除くわけではありません。統合の複雑さは、デプロイメント後に価値への明確なパスを必要とするマルチベンダーエンタープライズにとって中心的な懸念事項であり続けています。
自動コード変更に対する開発者の抵抗
開発者は、特に本番環境に重要なシステムが誤った変更によって影響を受ける可能性がある場合、レビューなしに機械生成のパッチを受け入れることをためらう場合があります。Pixeeは、アプリケーションセキュリティの求人の49.6%がシニアレベル以上の経験を必要とし、1.9%がエントリーレベルの候補者に開かれていることを発見し、この分野で組織が求める専門知識を反映しています。この懸念は、正しく見えるパッチでもアプリケーションの動作を変更する可能性があるビジネスクリティカルなモノリシックコードベースで最も強くなります。ベンダーは、開発者環境内でのコールパストレース、CVE参照、変更前後のコード比較などの機能で対応しています。これらの詳細は、開発者が変更が提案される理由を理解し、受け入れが安全かどうかを判断するのに役立ちます。アプリケーションセキュリティ修復プラットフォーム市場は、自動修正と検証への信頼を向上させるベンダーの進歩に依存します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソフトウェアプラットフォームが修復アーキテクチャの標準を確立ソフトウェアプラットフォームは2025年のコンポーネント収益の67.33%を占め、アプリケーションセキュリティ修復プラットフォーム市場でリーディングポジションを獲得しました。これは、エンタープライズが、セキュリティチームとエンジニアリングチームがポイントソリューション間の個別のハンドオフを管理するとを要求するのではなく、検出事項のインテーク、リスク重複排除、修正デリバリー、クローズ検証、レポーティングを接続できる単一の環境を好んだためです。プラットフォームアプローチは繰り返しの調整作業を削減し、特にAIを活用した優先順位付け、自動修正生成、アプリケーションコンテキストグラフィングを使用して増大するコードと脆弱性検出事項の量を管理する場合に、以前はセキュリティエンジニアリングの時間を消費していたタスクを吸収できます。その役割は、コンプライアンスルールが組織に対して検出事項がどのようにレビュー、割り当て、修復、クローズ確認されたかを文書化した監査可能な記録の作成を要求するようになるにつれて、開発セキュリティツールからガバナンスレイヤーへと拡大しています。この機能は、購買担当者が同じシステムから運用ワークフローとコンプライアンス証拠の両方を必要とする場合に重要です。なぜなら、二次的な文書化プロセスに依存すると修復が遅くなり、一貫性のない記録が生成される可能性があるからです。したがって、ソフトウェアプラットフォームはエンタープライズアーキテクチャの決定において中心的な位置を占め続けていますが、その価値は統合の品質、ワークフロー設計、および生成する修復作業に対する開発者の受け入れに依存します。
サービスは2031年までにコンポーネント分割内で最も速い成長率である26.55%のCAGRで成長すると予測されています。これは、多くの購買担当者が統合の設定、修復プロセスの確立、および内部チームがカバーできないセキュリティ作業の管理に外部の支援を必要としているためです。このセグメントは経験豊富なセキュリティエンジニアの持続的な不足を反映しており、組織がプロバイダーにトリアージと修復ワークフローの運用を代行させる必要がある場合に、マネージド修復サービスが関連性を持ちます。ミッドマーケットエンタープライズはこれらのサービスを使用して、完全な社内チームを構築することなくアプリケーションセキュリティサポートにアクセスできます。一方、大規模な組織は複雑なプラットフォームのロールアウト中や、アプリケーションポートフォリオ全体でスタッフを補完するためにこれらを使用できます。サービスプロバイダーはまた、プラットフォームを既存のソースコントロール、スキャニング、CI/CD、チケッティングシステムと整合させるのに役立ちます。これは、修復タスクが正しい開発チームに届く前に必要なことが多いです。アプリケーションセキュリティ修復プラットフォーム産業は、したがって、ソフトウェア主導のモデルと専門サービス能力を組み合わせ、コンポーネントミックスが自動化ニーズと実装に影響を与える実際のスタッフィング制約の両方に対応できるようにしています。


修復機能別:
トリアージがリードし、自動修正生成が加速脆弱性トリアージと優先順位付けは2025年の修復機能収益の48.12%を占めました。れは、大量スキャンプログラムを運用する組織が、即時の開発者対応を必要としないアラートと実際の露出をもたらす問題を区別するための信頼性の高いコンテキストを必要としているためです。Safeguardは、到達可能性分析が典型的な依存関係ツリーの検出事項の80%から90%を到達不可能として分類できると述べており、これはすべての可能な修正を単純に加速するよりも、適切な作業をフィルタリングして優先順位付けすることがより重要である理由を示しています。[2] 優れたトリアージは、セキュリティチームが限られた開発者の時間を実行可能な脆弱性に向け、アラート疲労を軽減し、アプリケーション、依存関係、本番環境全体で防御可能な修復シーケンスを確立するのに役立ちます。また、オーケストレーション、修復、検証、クローズ記録は確認された関連性のない問題に適用された場合に価値が低くなるため、ワークフローの後段もサポートします。アプリケーションセキュリティ修復プラットフォーム市場は、したがって、最大の機能としてトリアージに依存し続けており、購買担当者は重大度と到達可能性、アプリケーションコンテキスト、悪用可能性情報を組み合わせるプラットフォームを求めています。
自動コード修正生成は、生成AIモデルが開発者がレビューしている特定のコードコンテキストに適合する構文的に正しいパッチ提案を生成する能力を向上させるにつれて、2031年までに25.33%のCAGRで拡大すると予測されています。修復ワークフローオーケストレーション、依存関係アップグレードとパッチ自動化、ランタイム緩和とバーチャルパッチング、検証とクローズ管理は、脆弱性が対処された後にオーナーシップを調整し、変更を提供し、結果を評価し、証拠を記録することで修復サイクルを完成させます。大企業は、すべてのケースで手動調整に依存することなく、広範なポートフォリオ全体で修復を実行するために、問題の特定とランク付けを超えて移行するにつれて、これらの接続された機能をますます必要としています。競争上の重点は修正品質、開発者の受け入れ率、ガバナンスレポーティングの深さに移行しており、トリアージ機能は競合プラットフォーム全体でより確立された基盤となっています。この進展は、購買担当者が修復プロセスの各段階に個別のツールを組み合わせることを余儀なくされるのではなく、優先順位付けされた検出事項を検証済みの結果への明確でレビュー可能なパスを通じて進めることができるプロバイダーを優遇します。アプリケーションセキュリティ修復プラットフォーム市場はまた、優先順位付けの根拠と検証の結果を保持するプラットフォームを評価します。これらの記録により、技術チームが複数のシステムにわたる活動を再構築することなく、後で修復の決定を説明できるためです。
デプロイメントモード別:
CI/CDとのクラウド整合がリーダーシップを維持クラウドベースのデプロイメントは2025年の収益の61.89%を占め、コンテナ化されたCI/CD駆動の開発環境との適合性を反映しています。この環境では、セキュリティツールがコードリポジトリ、ビルドシステム、クラウドインラストラクチャ、分散スキャニングソースと継続的に連携する必要があります。クラウドホスト型プラットフォームは、検出事項が生成されると同時にそれらを取り込んで相関させることができ、オンプレミスシステムからの定期的なデータプルに関連する同期遅延を制限し、チームに修復活動の現在のビューを提供します。この運用モデルは、脆弱性報告義務の応答期間が短い場合に価値があります。チームは影響を受けるアプリケーション、担当オーナー、利用可能な修正、クローズ検証のステータスについてタイムリーなコンテキストを必要とするためです。クラウドデリバリーはまた、ワークフローをアプリケーションのビルドとリリースに使用されるシステム内に配置することで、分散した開発チームとセキュリティチーム間のコラボレーションをサポートできます。アプリケーションセキュリティ修復プラットフォーム市場は、クラウドベースのオファリングが多くの現代的なソフトウェア組織の運用パターンと一致しているため、引き続きクラウドベースのオファリングに有利ですが、データ処理と統合に関する顧客要件を満たす必要があります。
ハイブリッドデプロイメントは2031年までに25.98%のCAGRで成長すると予測されています。これは、多くのエンタープライズが、プリプロダクションスキャニングとトリアージがクラウドで動作し、修正オーケストレーションとクローズ検証がプライベートネットワーク境界内に留まる設計を必要としているためです。この配置は、組織がクラウド接続された開発ワークフローへのアクセスを失うことなく、データレジデンシー、知的財産保護、規制上のコントロールをサポートできます。オンプレミスデプロイメントは、エアギャップされた政府システム、重要インフラ環境、およびソースコードが外部クラウドインフラストラクチャを通じて移動できない地域において引き続き関連性があります。ハイブリッドプラットフォームは、購買担当者がデュアルツールチェーンを維持したり、運用プロセスを複製したりすることなく、クラウドとプライベートコンポーネント間で検出事項と修復タスクをルーティングできる場合に最も有用です。このセグメントの成長は、特に組織がその業務全体で多様なアプリケーションタイプ、セキュリティコントロール、法的要件を持つ場合に、デプロイメントの柔軟性が大企業の調達において不可欠であることを示しています。
組織規模別:
エンタープライズが支出を固定し、中小企業が採用を拡大大企業は2025年の組織規模別収益の68.05%を占め、大規模なアプリケーションポートフォリオ、高い検出事項量、専任のアプリケーションセキュリティチーム、および複雑な修復プラットフォームへの投資を正当化できるコンプライアンス義務を反映しています。これらの購買担当者はテクノロジーを大規模に設定および運用でき、規制された業種は多くの場合、小規模な組織よりも脆弱性クローズに対してより正式なアプローチを必要とします。商業パターンはまた、グローバル2000の顧客が個別の製品ライセンスから、脆弱性管理、ASPM、ソフトウェアサプライチェーンセキュリティを単一の契約でカバーする統合プラットフォーム契約に移行していることを示しています。この広範な購買モデルは、プラットフォーム使用の範囲を拡大し、より多くのアプリケーション、チーム、セキュリティ機能にわたって修復活動接続できます。アプリケーションセキュリティ修復プラットフォーム市場は安定したエンタープライズベースを持っています。これらの組織は、統合作業が依然として相当量残っている場合でも、エンドツーエンドの修復プログラムを管理するためのニーズとリソースの両方を持っているためです。
中小企業は2031年までに26.24%のCAGRで成長すると予測されています。これは、消費量ベースおよび開発者シートの価格設定が最小購入規模を下げ、マネージドサービスが常勤の社内チームなしにアプリケーションセキュリティプログラムのサポートを提供できるためです。ISC2は、2025年に95%のサイバーセキュリティ実務者が少なくとも1つの重要なスキルニーズを報告し、28%がアプリケーションセキュリティをニーズとして特定したことを発見しました。これは、専門家が少ないため小規模な組織により強く影響する制約です。より簡単な統合、ガイド付きワークフロー、外部運用サポートは、中小企業が大企業と同じ設定負担を負うことなく修復プラットフォームを使用するのに役立ちます。デプロイメントの複雑さを軽減するベンダーは、セキュリティ予算と開発リソースが限られた組織にとって構造化された修復をよりアクセスしやすくできます。アプリケーションセキュリティ修復プラットフォーム産業は、価格設定、サービスデリバリー、製品統合が小規模な購買担当者の運用条件により適合するにつれて、このセグメント全体での採用を促進できます。

業種別:
BFSIが需要を固定し、ヘルスケアが優先度を高めるBFSIは2025年の業種別収益の22.41%を占め、アプリケーションセキュリティ修復プラットフォーム市場で最大の業種となりました。これは、多くの規制された顧客向けアプリケーションを運用し、監査人や監督機関に対して追跡可能な脆弱性クローズを実証しなければならないためです。このセクターは修復をITタスクだけでなくコンプライアンスおよび運用上の責任として扱っており、初期発見から最終検証までの明確な証拠を保持するプラットフォームの価値を高めています。需要はまた、金融機関にサービスを提供するソフトウェアプロバイダーが安全な開発プラクティスと文書化された修復プロセスに関して同等の期待に直面する可能性があるため、fintechサプライチェーン全体にも及んでいます。これにより、銀行、保険会社、金融サービス組織を超えて、テクノロジーサプライヤーやサポートアプリケーションプロバイダーまでアドレス可能な顧客ベースが拡大します。BFSIは、機密性の高いデジタルアプリケーションの密度とコンプライアンス要求の強さが構造化された修復を継続的な要件にするため、引き続きリーディング業種です。
ヘルスケアおよびライフサイエンスは、患者向けポータルとサードパーティAPIがエンドポイント重視のコントロールでは完全に対処できないアプリケーション層の露出を生み出すにつれて、2031年までに24.91%のCAGRで成長すると予測されています。PwCは、サイバーセキュリティがヘルスケアの支払者、プロバイダー、製薬会社、ライフサイエンス組織にとって主要な投資優先事項の一つであると報告しており、デジタルサービスがより中心的になるにつれてアプリケーションセキュリティ修復への継続的な注目の必要性を強調しています。ITおよび通信、政府・公共行政、小売・eコマース、産業製造、エネルギー・ユーティリティ、輸送・物流も業種ミックス全体の需要に意味のある貢献をしています。石油・ガス、教育・研究機関、メディア・エンターテインメントは、アプリケーション層の脅威ターゲティングが広がり、プラットフォームの価格設定がよりアクセスしやすくなるにつれて採用を増加させる可能性がある初期段階の採用グループです。ヘルスケアおよびライフサイエンスは、デジタル露出の増大とサイバーセキュリティ投資の優先事項が収束し、より体系的な修復プロセスへの需要を強化しているため、際立っています。
地域分析
南北アメリカのアプリケーションセキュリティ修復プラットフォーム市場
北米は2025年の世界収益の35.16%を占め、アプリケーションセキュリティ修復プラットフォーム市場において引き続き最大の地域セグメントであった。これは、セキュアな開発およびSBOM関連要件の対象となるエンタープライズソフトウェアベンダー、金融機関、防衛関連企業が米国に集中していることによって支えられている。同地域の大企業は、個別のポイントツール契約に代わり、マルチドメインのプラットフォーム契約を利用するケースが増加しており、この購買パターンは取引規模の拡大とベンダーと顧客との関係深化につながる可能性がある。米国は政府サプライヤーおよびダウンストリームのテクノロジーチェーンに対するコンプライアンス義務を引き続き拡大しており、修復活動の証跡を提供するツールへの需要を下支えしている。カナダとメシコは規制を受けた金融・エネルギーアプリケーションを通じて貢献しているが、その採用率は米国に遅れをとっている。CISAが3年版SBOMの最低要件を公開、 fossa.com">[3] ブラジルとアルゼンチンが牽引する南米は依然として初期段階にあり、金融サービスと政府が主要な需要の拠点となっており、採用は国家サイバーセキュリティ規則とデジタルインフラの成熟度に連動している。
EMEAのアプリケーションセキュリティ修復プラットフォーム市場
欧州は第2位の地理的セグメントであり、ドイツ、英国、フランスが主要な需要の中心地となっている。これはNIS2、DORA、およびサイバーレジリエンス法が、重要インフラ、金融サービス、デジタル製品製造にわたって文書化された修復プログラムを義務付けているためである。DORAは2025年1月より施行されており、金融機関に対してICTリスク管理の維持と脆弱性クローズの監査可能な記録の保持を求めてり、証跡生成機能を備えたプラットフォームへの直接的な需要を生み出している。ベネルクス諸国は金融インフラおよびEU機関を擁することから、DORAコンプライアンスツールの早期利用者となっており、ドイツのSBOM技術要件は産業製造業者および重要インフラ事業者の間での採用を促進している。英国はEU管轄外で運営されているにもかかわらず、サイバーセキュリティ・レジリエンス法案の推進を継続しており、同等の能力ニーズを維持している。中東およびアフリカは引き続き新興地域であり、政府および金融サービスへの投資が国家ビジョンプログラムおよびデジタル経済イニシアチブに沿って進められ、アプリケーションセキュリティ投資の初期基盤を形成している。
アジア太平洋のアプリケーションセキュリティ修復プラットフォーム市場
アジア太平洋地域は、アプリケーションセキュリティ修復プラットフォーム市場において2031年までに25.60%のCAGRで成長すると予測されており、地域別で最も高い成長率となっている。これは、同地域のデジタル経済成長に伴い、多様な規制環境においてフトウェア保証要件が高まっていることによるものである。インドの2026年7月のサイバーセキュリティフレームワーク指令は、商業銀行に対して指定された期限を伴う文書化された脆弱性評価および修復プログラムの維持を義務付けており、韓国、日本、オーストラリアはソフトウェアサプライチェーン保証を重要インフラ政策に組み込みつつある。中国の国内クラウド拡大およびサイバーセキュリティ法・データセキュリティ法の施行も、ローカルコンプライアンスに対応したアプリケーションセキュリティプラットフォームへの投資を後押ししている。これらの状況は欧州のパターンに類似したコンプライアンス主導の調達サイクルを生み出しているが、プロバイダーは地域全体にわたるローカルポリシー、統合、および展開要件に対応する必要がある。アプリケーションセキュリティ修復プラットフォーム市場は、プロバイダーがこれらの要件を多様な開発環境にまたがるワークフローに落とし込む際に恩恵を受けることができる。これは、地域のバイヤーがセキュリティ作業の割り当て、解決、および文書を行う実践的な方法を依然として必要としているためである。
競合環境
市場集中度
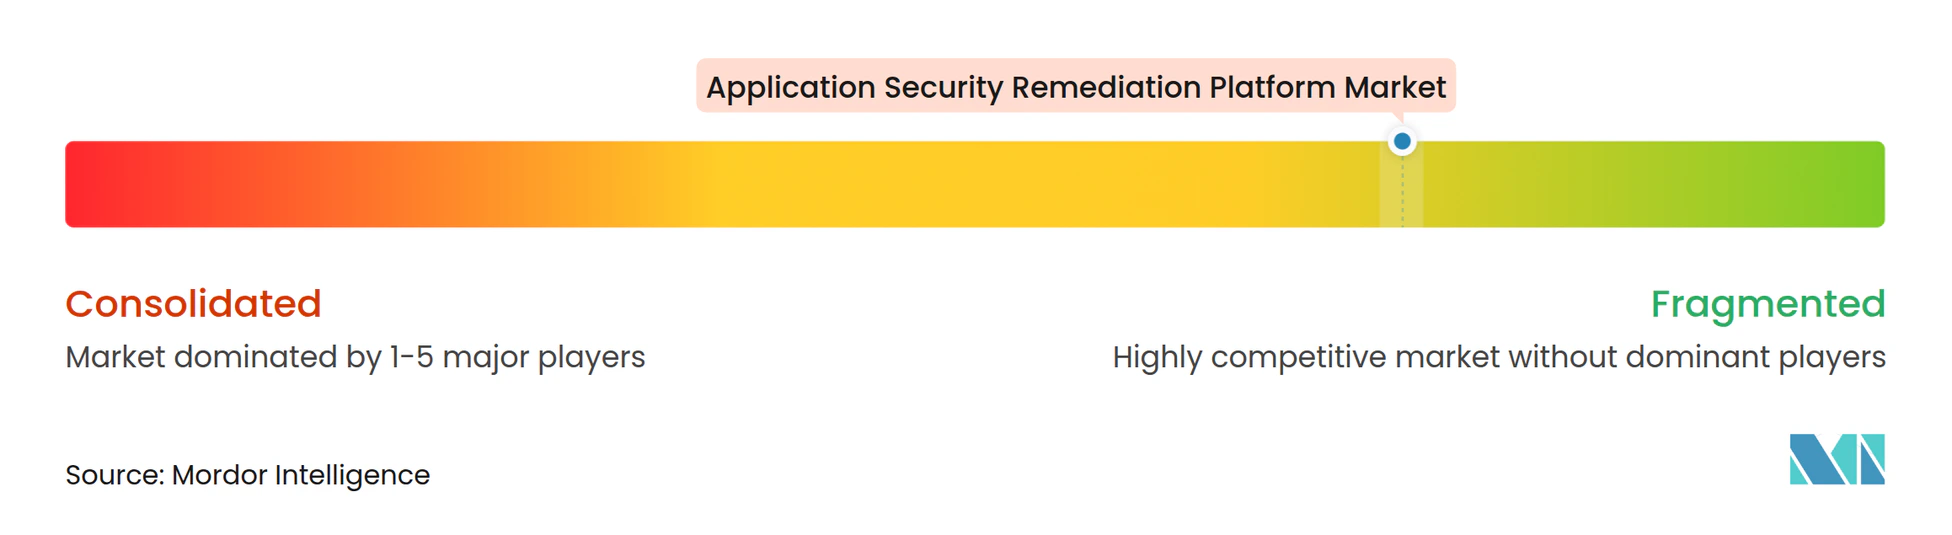
アプリケーションセキュリティ修復プラットフォーム市場は断片化しており、30社以上のベンダーが発見、トリアージ、修正自動化、クローズ管理にわたって競合しており、ナローなポイントソリューションプロバイダーと広範なプラットフォームベンダーの両方が修復ライフサイクルの重複する部分に対応しています。ArmorCode、Brinqa、Nucleus Security、Seemplicity Technologies、Vulcan CyberはASPM重視のプロバイダーとして競合し、Checkmarx、Snyk、Veracodeはアプリケーションセキュリティテストプラットフォームを修復オーケストレーション、修正自動化、クローズ管理に拡張しています。中心的な戦略はプラットフォーム拡張であり、ベンダーは隣接する機能を接続されたワークフローに取り込み、統合の複雑さが顧客の切り替えを促すことを防ごうとしています。ランタイム修復とレガシーアプリケーション環境は、自動修正がノータッチパッチングに十分なコンテキストを欠く領域であり続けており、ランタイムインストルメンテーションとアプリケーションコンテキストグラフィング機能を持つベンダーに機会を生み出しています。この分野は、したがって、セキュリティと開発者ワークフローのより大きなシェアを管理しようとするプラットフォームと専門的なオファリングを組み合わせています。
Checkmarxは2026年7月にFusionを発表し、Checkmarx OneプラットフォームにAnthropicモデルとSASTエジンを組み合わせました。[4] Snykは2026年8月にEvo継続的攻撃的セキュリティを一般提供し、継続的な検証機能として自律的なペネトレーションテストとエージェントレッドチーミングを追加しました。OX Securityは2026年7月にAIネイティブアプリケーション保護プラットフォームを発表し、プロンプトからランタイムまでのエージェント型開発ライフサイクルを管理しました。これらのアクションは、競合他社がコア修復作業の周囲に検証、ガバナンス、AIサポート機能を追加しながら、それらの機能を広範な製品環境内に維持していることを示しています。アプリケーションセキュリティ修復プラットフォーム市場は、プロバイダーが購買担当者にさらに切断されたツールを追加することを要求することなく、完全な開発者セキュリティプロセスに対応しようとするにつれて、より競争が激しくなっています。
新興プロバイダーは、自動化されたワークフロー内で脆弱性をトリアージ、修正、検証できる自律的なセキュリティエージェントを構築していますが、開発者が推奨される修復を理解して受け入れられることを示す必要があります。到達可能性分析、AIベースの修正信頼スコアリング、ソフトウェア依存関係グラフィングは、優先順位付け、安全な自動化、複雑な依存関係に関する購買担当者の懸念に対処します。スキャンの広さがベンダー間でより区別がつかなくなるにつれて、開発者エクスペリエンス、修正受け入れ率、監査証拠の品質が選択要因になっています。プロバイダーは、開発者が既存のワークフローで安全にレビューできる変更を提供しながら、信頼性の高いクローズ記録を必要とするコンプライアンスチームをサポートする必要があります。購買担当者は、プラットフォームが既存のスキャナーとリポジトリ全体で新しい作業キューを作成することなく動作できるかどうかを評価します。自動化は、セキュリティチームが作業を開始する前に情報を手動で照合しなければならない場合、アプリケーションセキュリティ修復プラットフォーム市場において価値を失うためです。
アプリケーションセキュリティ修復プラットフォーム産業のリーダー
-
ArmorCode, Inc.
-
Apiiro Ltd.
-
Checkmarx Ltd.
-
Cycode Ltd.
-
Veracode, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
アプリケーションセキュリティ修復プラットフォーム市場 このレポートでカバーされる企業
- ArmorCode, Inc.
- Apiiro Ltd.
- AppSOC, Inc.
- Backslash Security Ltd.
- Brinqa, Inc.
- Checkmarx Ltd.
- Cycode Ltd.
- Endor Labs, Inc.
- HCLSoftware
- HackerOne, Inc.
- Invicti Security Corporation
- Kondukto, Inc.
- Legit Security Ltd.
- Mend.io, Inc.
- NopSec, Inc.
- Nucleus Security, Inc.
- OpenText Corporation
- OX Security Ltd.
- Pixee, Inc.
- PlexTrac, Inc.
- Qwiet AI, Inc.
- Seemplicity Technologies Ltd.
- Security Compass Technologies Inc.
- Snyk Limited
- SOOS, Inc.
- StackHawk, Inc.
- Veracode, Inc.
- Vicarius, Inc.
- Vulcan Cyber Ltd.
- WhiteHat Security, Inc.
- ZeroNorth A/S
最近の産業開発事情 アプリケーションセキュリティ修復プラットフォーム市場
- 2026年8月:SnykはEvo継続的攻撃的セキュリティを一般提供し、AIを活用した自律的なペネトレーションテストとエージェントレッドチーミングを導入しました。これらはコードの変更に応じてアプリケーションを継続的に攻撃し、検証済みのエクスプロイト証拠を返すもので、20,000米ドルから100,000米ドルのコストがかかる従来の年次手動ペネトレーションテストによって残された350日間のテストギャップに対処しています。このリリースにより、Snykのプラットフォームはスキャニングを超えて敵対的検証を含むように大幅に拡張され、統合された修復とエクスプロイト検証ワークフローを求めるエンタープライズ購買担当者をターゲットにしています。
- 2026年7月:OX SecurityはAIネイティブアプリケーション保護プラットフォームを発表し、DTCPが主導する6,000万米ドルのシリーズBを含む総額9,400万米ドルの資金調達に支えられた単一プラットフォームで、プロンプトからランタイムまでの完全なエージェント型開発ライフサイクルを管理する最初のベンダーとして確立しました。OX SecurityとTenableの統合の同時発表により、修復系譜追跡を伴うクラウドからコードへのリスク相関が可能になり、クラウドとアプリケーション環境全体の断片化した可視性に直接対処しました。
- 2026年7月:CheckmarxはCheckmarx Fusionの早期アクセスを発表しました。これは、Amazon Bedrockを介して顧客のクラウド環境内で完全に実行され、AIが生成したコードを含むすべての言語とコードベースにわたってF1スコア0.741を達成する、アプリケーションセキュリティエンジンとAnthropicモデルを組み合わせたハイブリッドスキャニングアプローチです。この製品により、Checkmarxは自社の2026年アプリケーションセキュリティの未来レポートで本番コードの49%がAI生成と報告されたシェアに対処する位置付けとなりました。
- 2026年7月:Checkmarxは、Assist Agentファミリーを通じた自己修復アプリケーションセキュリティを発表し、Checkmarx Oneプラットフォーム内で開発者がコーディングする際に脆弱性を検出、修正、検証する自律的なエージェントを導入し、AIが加速するコード量によって生み出された修正生成のリアルタイムギャップに対処しました。
グローバルアプリケーションセキュリティ修復プラットフォーム市場レポートの範囲
アプリケーションセキュリティ修復プラットフォーム市場は、ソフトウェアアプリケーション、開発環境、本番システム全体のセキュリティ脆弱性の修復を優先順位付け、オーケストレーション、自動化、追跡、検証、管理するために設計されたソフトウェアソリューション、プラットフォーム、および関連サービスで構成されています。これらのプラットフォームは、ソフトウェア開発ライフサイクル全体を通じてアプリケーションセキュリティ問題の迅速な特定、優先順位付け、修正、検証、クローズを可能にすることで、組織がセキュリティリスクを軽減するのに役立ちます。市場には、セキュリティテストツール、脆弱性スキャナー、コードリポジトリ、ソフトウェアコンポジション分析プラットフォーム、ランタイム環境、開発者ワークフローからの検出事項を集約して修復プロセスを合理化するテクノロジーが含まれます。アプリケーションセキュリティ修復プラットフォームは、脆弱性の優先順位付け、修復ワークフロー管理、自動コード修正生成、依存関係とパッチの自動化、ランタイム緩和、バーチャルパッチング、修復検証、クローズ管理をサポートします。
アプリケーションセキュリティ修復プラットフォーム市場レポートは、コンポーネント(ソフトウェアおよびサービス)、修復機能(脆弱性トリアージと優先順位付け、修復ワークフローオーケストレーション、自動コード修正生成、依存関係アップグレードとパッチ自動化、ランタイム緩和とバーチャルパッチング、修復検証とクローズ管理)、デプロイメントモード(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、業種(政府・公共行政、産業製造、小売・eコマース、輸送・物流、エネルギー・ユーティリティ、石油・ガス、ITおよび通信、メディア・エンターテインメント、教育・研究機関、ヘルスケアおよびライフサイエンス、銀行・金融サービス・保険(BFSI)、その他の業種)、および地域(北米、南米、欧州、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソフトウェア |
| サービス |
| 脆弱性トリアージと優先順位付け |
| 修復ワークフローオーケストレーション |
| 自動コード修正生成 |
| 依存関係アップグレードとパッチ自動化 |
| ランタイム緩和とバーチャルパッチング |
| 修復検証とクローズ管理 |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 政府・公共行政 |
| 産業製造 |
| 小売・eコマース |
| 輸送・物流 |
| エネルギー・ユーティリティ |
| 石油・ガス |
| ITおよび通信 |
| メディア・エンターテインメント |
| 教育・研究機関 |
| ヘルスケアおよびライフサイエンス |
| 銀行・金融サービス・保険(BFSI) |
| その他の業種 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| BENELUX | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | アラブ首長国連邦 |
| サウジアラビア | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| 修復機能別 | 脆弱性トリアージと優先順位付け | ||
| 修復ワークフローオーケストレーション | |||
| 自動コード修正生成 | |||
| 依存関係アップグレードとパッチ自動化 | |||
| ランタイム緩和とバーチャルパッチング | |||
| 修復検証とクローズ管理 | |||
| デプロイメントモード別 | クラウドベース | ||
| オンプレミス | |||
| ハイブリッド | |||
| 組織規模別 | 大企業 | ||
| 中小企業 | |||
| 業種別 | 政府・公共行政 | ||
| 産業製造 | |||
| 小売・eコマース | |||
| 輸送・物流 | |||
| エネルギー・ユーティリティ | |||
| 石油・ガス | |||
| ITおよび通信 | |||
| メディア・エンターテインメント | |||
| 教育・研究機関 | |||
| ヘルスケアおよびライフサイエンス | |||
| 銀行・金融サービス・保険(BFSI) | |||
| その他の業種 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| BENELUX | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | アラブ首長国連邦 | |
| サウジアラビア | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| エジプト | |||
| その他のアフリカ | |||
レポートで回答される主要な質問
アプリケーションセキュリティ修復プラットフォーム市場の規模はどのくらいですか?
アプリケーションセキュリティ修復プラットフォーム市場は2026年に1.11 ビリオン 米ドルであり、CAGRは23.87%で2031年までに3.23 ビリオン 米ドルに達すると予測されています。
なぜ企業はアプリケーションセキュリティ修復プラットフォームを採用しているのですか?
組織はこれらのプラットフォームを使用して、検出事項の優先順位付け、開発ワークフロー内での修正のデリバリー、および脆弱性がクローズされたことを示す文書化された証拠の作成を行います。
アプリケーションセキュリティ修復プラットフォームで最大のシェアを持つコンポーネントはどれですか?
ソフトウェアプラットフォームは2025年のコンポーネント収益の67.33%を占めました。これは、エンタープライズがインテーク、優先順位付け、修復、クローズ検証のための統合されたワークフローを好むためです。
アプリケーションセキュリティ修復においてリードするデプロイメントモデルはどれですか?
クラウドベースのデプロイメントは2025年の収益の61.89%でリードしました。これはCI/CDワークフローに適合し、検出事項の継続的な相関をサポートするためです。
現在最大の需要を持つエンドユーザーセクターはどれですか?
BFSIは2025年の業種別収益の22.41%を占めました。これは規制された金融アプリケーションが追跡可能な修復記録を必要とするためです。
2031年までに最も速く成長すると予測される地域はどこですか?
アジア太平洋地域は2031年までに25.60%のCAGRで成長すると予測されており、デジタル経済の拡大とソフトウェア保証要件によって支えられています。