
Marktgröße und Marktanteil der Plattform zur Behebung von Anwendungssicherheitsproblemen
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 1.11 Milliarden US-Dollar |
| Marktgröße (2031) | 3.23 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 23.87 % |
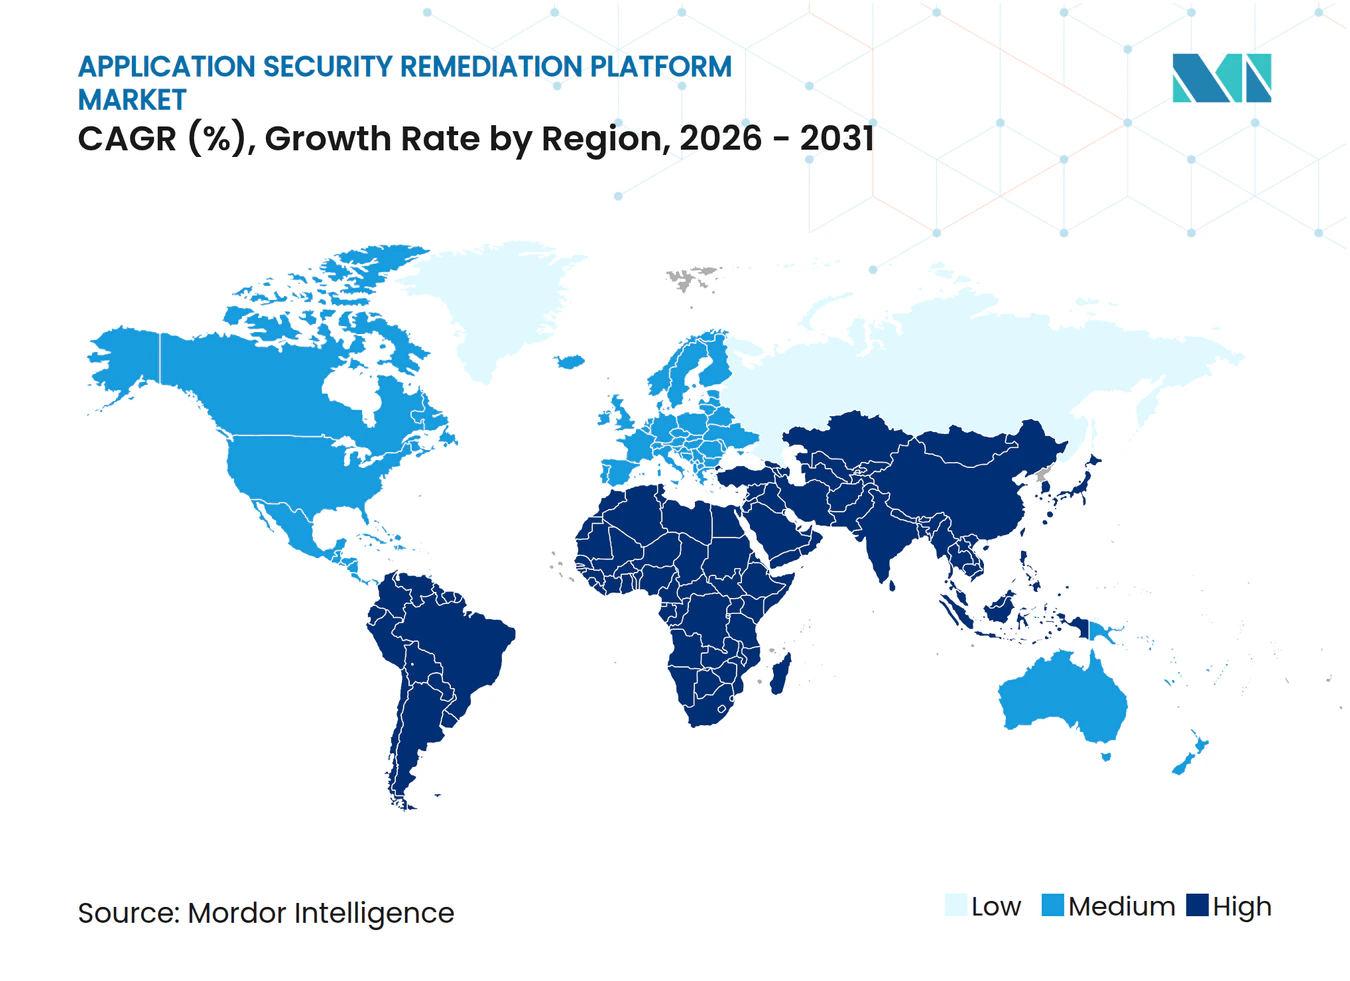
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Plattformen zur Behebung von Anwendungssicherheitsproblemen von Mordor Intelligence
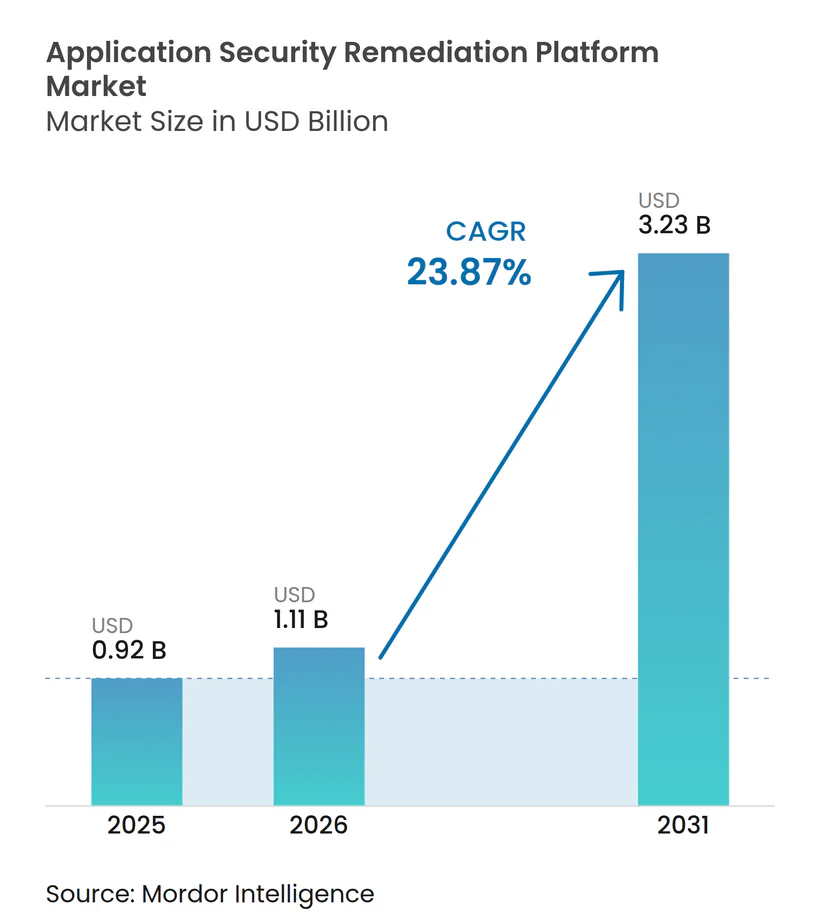
Die Marktgröße für Plattformen zur Behebung von Anwendungssicherheitsproblemen wird voraussichtlich von 0,92 Milliarden USD im Jahr 2025 auf 1,11 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 3,23 Milliarden USD erreichen, bei einem CAGR von 23,87 % über den Zeitraum 2026–2031. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen expandiert, da die Behebung zu einer kontinuierlichen Aktivität in der Softwareentwicklung wird, anstatt eine Aufgabe zu sein, die nach einem Scan abgeschlossen wird. KI-gestützte Programmierung hat die Liefergeschwindigkeit und die Anzahl der Schwachstellen erhöht, die in den Produktionscode gelangen, was Druck auf manuelle Triage- und Reparaturprozesse ausübt. Käufer suchen nach Plattformen, die Aufnahme, Risikobewertung, Fehlerbehebung und Abschlusskontrollen in einem einzigen Workflow integrieren. Compliance-Anforderungen erhöhen auch die Nachfrage nach dokumentierten, zeitgestempelten Nachweisen, dass Schwachstellen behoben wurden. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen bietet Chancen für Anbieter, die sich in bestehende Entwicklertools integrieren, den Integrationsaufwand reduzieren und komplexe Unternehmensumgebungen unterstützen können.
Wichtigste Erkenntnisse des Berichts
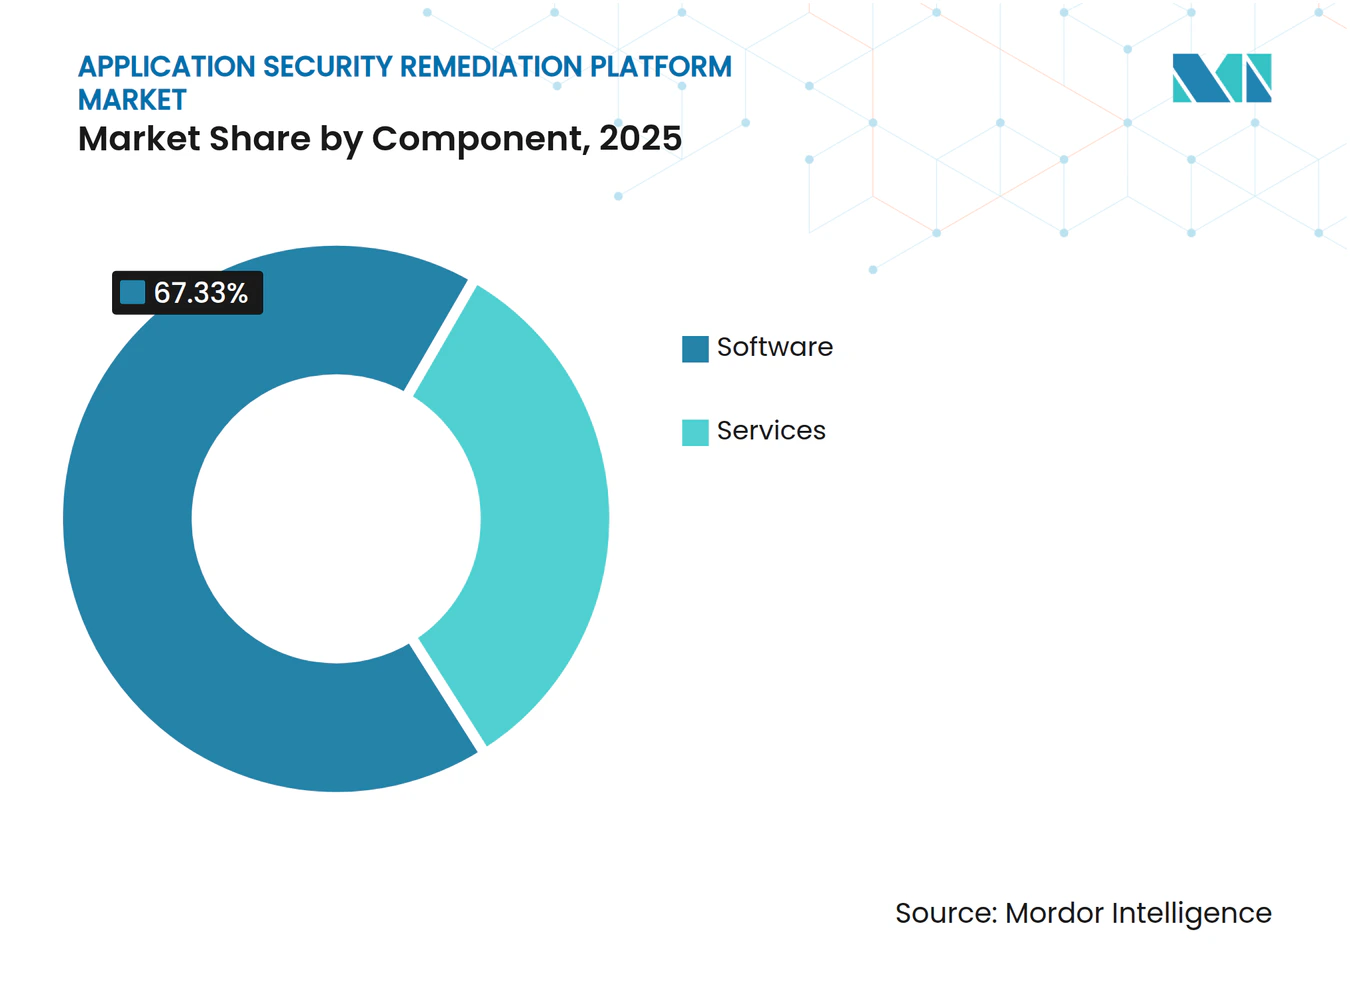
- Nach Komponente hielten Softwareplattformen im Jahr 2025 einen Marktanteil von 67,33 % am Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen, während Dienstleistungen bis 2031 voraussichtlich mit einem CAGR von 26,55 % wachsen werden.
- Nach Behebungsfähigkeit entfielen im Jahr 2025 48,12 % des Umsatzes im Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen auf Schwachstellen-Triage und -Priorisierung, während die automatisierte Code-Fehlerbehebungsgenerierung bis 2031 voraussichtlich mit einem CAGR von 25,33 % wachsen wird.
- Nach Bereitstellungsmodus hielt die Cloud-basierte Bereitstellung im Jahr 2025 einen Umsatzanteil von 61,89 % am Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen, während die hybride Bereitstellung bis 2031 voraussichtlich mit einem CAGR von 25,98 % expandieren wird.
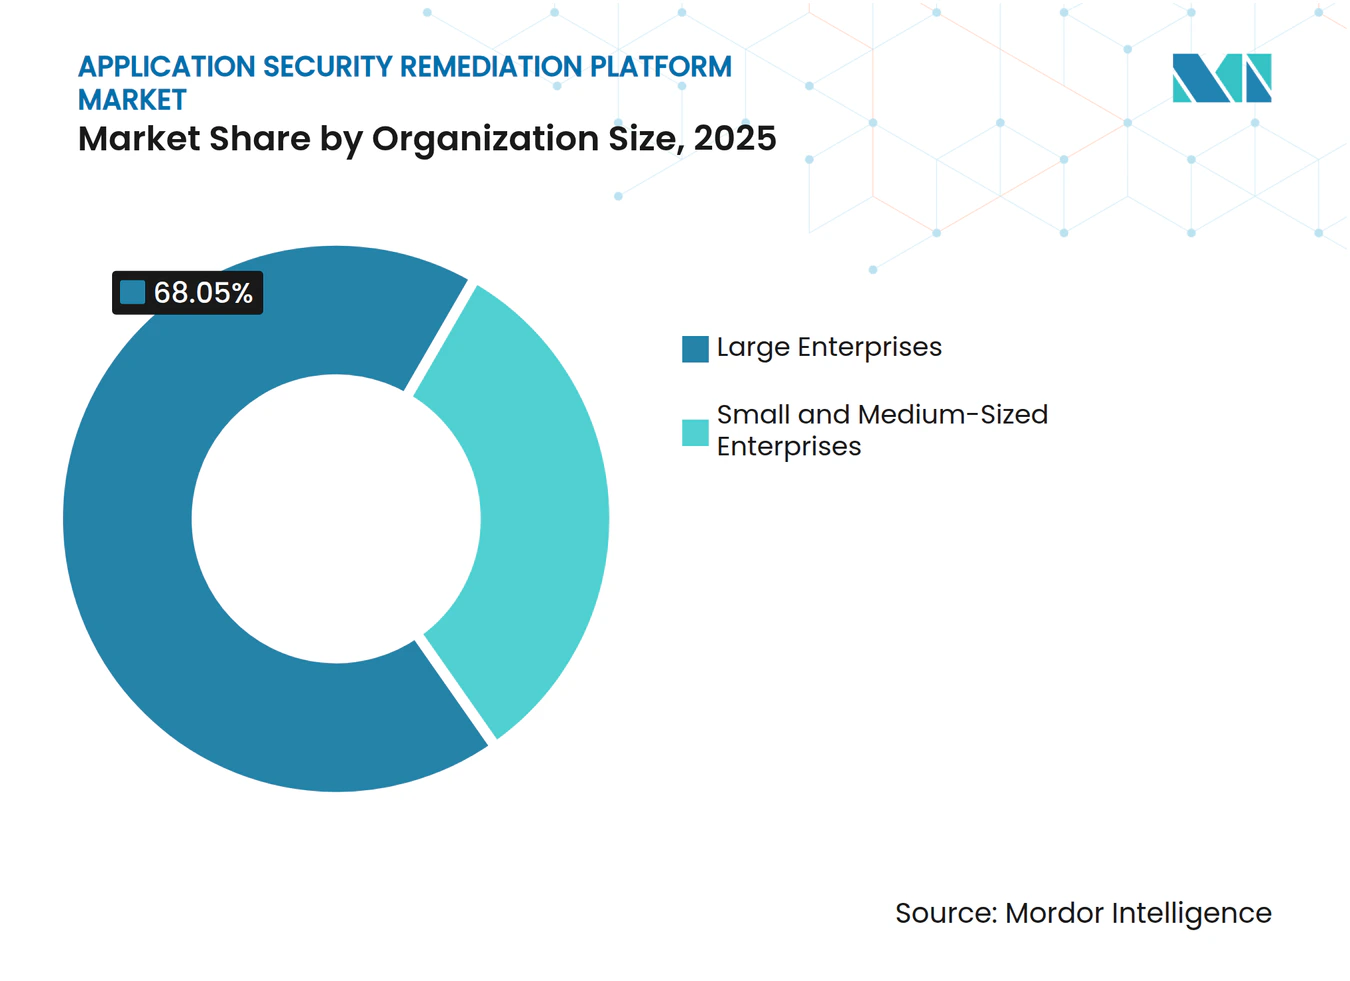
- Nach Unternehmensgröße entfielen im Jahr 2025 68,05 % des Umsatzes im Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen auf Großunternehmen, während KMU bis 2031 voraussichtlich mit einem CAGR von 26,24 % expandieren werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2025 einen Umsatzanteil von 22,41 % am Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einem CAGR von 24,91 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 35,16 % am globalen Umsatz, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einem CAGR von 25,60 % expandieren wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| KI-gestützte Code-Generierung erhöht den Arbeitsaufwand bei der Behebung | +5.5% | Global, konzentriert auf Nordamerika, Westeuropa und Technologiezentren im asiatisch-pazifischen Raum, einschließlich Indien und Südkorea | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von DevSecOps und Shift-Left-Sicherheitsprogrammen | +5.0% | Nordamerika und die Europäische Union, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum sowie den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Zunehmender regulatorischer Druck für dokumentierte Schwachstellenbehebung | +4.2% | Europäische Union und Nordamerika, mit Ausstrahlungseffekten auf Indien und Australien | Mittelfristig (2–4 Jahre) |
| Wachstum von Schwachstellen in der Software-Lieferkette | +3.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Engpässe bei Fachkräften im Bereich Sicherheitstechnik | +1.8% | Nordamerika und Europa, mit aufkommender Relevanz im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausnutzbarkeitsbasierte Priorisierung zur Reduzierung von Alarmmüdigkeit | +1.2% | Nordamerika und Europa, mit wachsender Akzeptanz im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
KI-gestützte Code-Generierung erhöht den Arbeitsaufwand bei der Behebung
Veracode berichtete, dass KI-generierter Code Sicherheitsprüfungen mit einer Rate von 55 % bestand, wenn die Modelle keine expliziten Sicherheitsanweisungen erhielten, was ein erhebliches Volumen bekannter Schwachstellen für Entwickler hinterlässt.[1] Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen reagiert auf diesen Rückstand, da manuelle Teams nicht in der Lage sind, jedes Problem im Tempo der KI-gestützten Entwicklung zu überprüfen und zu beheben. Häufige Schwachstellen können bei der String-Verarbeitung, Autorisierungsprüfungen und dem Credential-Management auftreten, was konsistente Behebungsprozesse wichtiger macht. Viele dieser Schwachstellentypen entsprechen etablierten CWE-Kategorien, sodass Plattformen gezielte Regeln anwenden können, wenn sie eine Reparatur vorschlagen. Entwickler benötigen weiterhin Kontrollen, die den vorgeschlagenen Fix in den richtigen Code-Kontext einbetten und eine Überprüfung vor der Veröffentlichung unterstützen. Diese Beziehung zwischen Code-Generierung und Behebung hält die Nachfrage an die Sicherheitspraktiken gebunden, die in agentischen Entwicklungs-Workflows verwendet werden.
Ausweitung von DevSecOps und Shift-Left-Sicherheitsprogrammen
Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen profitiert davon, dass Organisationen über das frühere Auffinden von Problemen in der Entwicklung hinausgehen und sich auf deren Behebung während des gesamten Lebenszyklus konzentrieren. Datadog erklärte, dass DevSecOps-Programme kontextuelle Intelligenz benötigen, um bedeutende Risiken zu priorisieren und die Silos zwischen Sicherheits- und Entwicklungsteams zu reduzieren. Dieser Bedarf erhöht den Wert von Tools, die ein Problem an den verantwortlichen Entwickler weiterleiten und die Behebungsarbeit mit dem bestehenden Build-Prozess verbinden können. Plattformen, die über IDE-Erweiterungen, Pull-Request-Kommentare und CI-Gates betrieben werden, können die Unterbrechungen reduzieren, die Sicherheitsaufgaben für Entwickler verursachen. Eine starke Scan-Abdeckung allein schließt nicht die Workflow-Lücke zwischen der Entdeckung einer Schwachstelle und der Bestätigung ihrer Behebung. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen bevorzugt daher Anbieter, die Sicherheitskontext mit einer praktischen Entwicklererfahrung kombinieren, einen klaren Verantwortungspfad für jeden Fund bieten und den Behebungsfortschritt sowohl für Sicherheitsverantwortliche als auch für Entwicklungsmanager sichtbar machen. Dieses Betriebsmodell kann verhindern, dass ungelöste Probleme ohne Entscheidung zwischen Teams weitergegeben werden, und Entwicklungsgruppen dabei helfen zu verstehen, welche Sicherheitsaufgaben vor einer Veröffentlichung abgeschlossen werden müssen.
Zunehmender regulatorischer Druck für dokumentierte Schwachstellenbehebung
Der EU Cyber Resilience Act führte Meldepflichten ein, die am 11. September 2026 in Kraft treten und Hersteller digitaler Produkte verpflichten, aktiv ausgenutzte Schwachstellen innerhalb von 24 Stunden an ENISA und nationale CSIRTs zu melden. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen gewinnt an Relevanz, wenn Organisationen zuverlässige Aufzeichnungen für den Abschluss von Schwachstellen erstellen müssen, anstatt informelle Nachweise über separate Systeme zu verwalten. DORA ist seit dem 17. Januar 2025 durchsetzbar, während PCI DSS 4.0.1 am 31. März 2025 verpflichtend wurde, was die Aufmerksamkeit auf kontinuierliche Validierung und nachverfolgte Behebungszyklen in regulierten Umgebungen erhöht. Diese Verpflichtungen machen zeitgestempelte Behebungsnachweise zu einer praktischen Betriebsanforderung für Finanzunternehmen und Hersteller digitaler Produkte. Plattformen, die compliance-fähige Nachweise als Teil ihres normalen Workflows generieren, können den sekundären Dokumentationsaufwand reduzieren. Regulatorische Anforderungen erweitern das Beschaffungsinteresse auch über Sicherheitsteams hinaus auf Risiko-, Prüfungs- und Compliance-Funktionen.
Wachstum von Schwachstellen in der Software-Lieferkette
Das Risiko in der Software-Lieferkette erweitert den Umfang der Probleme, die Behebungsteams identifizieren, priorisieren und lösen müssen. Der Cyber Resilience Act verlangt maschinenlesbare Komponenteninventare in der technischen Dokumentation, was den Nutzen statischer Inventare einschränkt, die nicht mit aktuellen Expositionsinformationen verbunden sind. Eine transitive Abhängigkeit kann mehrere Ebenen unterhalb einer Anwendung liegen und dennoch eine Expositionsbewertung, einen Reparaturpfad und einen dokumentierten Abschluss erfordern. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen wird durch den Bedarf an Abhängigkeitsverfolgung, Erreichbarkeitsanalyse und Fix-Orchestrierung innerhalb eines vernetzten Workflows angetrieben. Plattformen, die Komponenteninventare mit Live-Ausnutzbarkeits-Informationen verknüpfen, können Teams dabei helfen, festzustellen, welche Warnmeldungen sofortiges Handeln erfordern. Dieselben Fähigkeiten können Organisationen dabei helfen, Meldefristen einzuhalten, die nicht durch periodische manuelle Überprüfung bewältigt werden können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskomplexität über fragmentierte Entwicklungs-Toolchains hinweg | -2.8% | Global, am stärksten ausgeprägt bei Großunternehmen mit heterogenen SDLC-Stacks in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Widerstand von Entwicklern gegen automatisierte Code-Änderungen | -2.0% | Nordamerika und Europa, mit aufkommender Relevanz im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Begrenzte Ground Truth für Ausnutzbarkeit und Fix-Validierung | -1.5% | Global | Langfristig (≥ 4 Jahre) |
| Einschränkungen bei der Behebung von Laufzeit- und Legacy-Anwendungen | -1.0% | Europa und der asiatisch-pazifische Raum, wo Banken- und Fertigungstechnologie-Stacks erhebliche Legacy-Systeme umfassen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskomplexität über fragmentierte Entwicklungs-Toolchains hinweg
Unternehmens-Entwicklungsumgebungen können Quellcodeverwaltung, CI/CD-Orchestrierung, Container-Registries, SAST-Engines, SCA-Scanner, DAST-Plattformen und Ticketing-Systeme umfassen. Das Fehlen gemeinsamer Datenstrukturen bedeutet, dass eine Behebungsplattform möglicherweise viele bidirektionale Integrationen benötigt, bevor sie den gesamten Workflow abdecken kann. Diese Arbeit kann Implementierungszeiträume verlängern, da Organisationen aktive Scanner verbinden und Arbeit an die richtigen Entwicklungsteams weiterleiten müssen. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen sieht sich einer besonderen Adoptionsbarriere bei mittelständischen Käufern gegenüber, deren Tools möglicherweise weniger standardisiert sind und deren Sicherheitsbudgets stärker eingeschränkt sind. Vorgefertigte Konnektoren und API-First-Designs können den Implementierungsaufwand reduzieren, beseitigen jedoch nicht die Herausforderung für jede Umgebung. Die Integrationskomplexität bleibt ein zentrales Anliegen für Multi-Vendor-Unternehmen, die nach der Bereitstellung einen klaren Weg zum Mehrwert benötigen.
Widerstand von Entwicklern gegen automatisierte Code-Änderungen
Entwickler zögern möglicherweise, maschinell generierte Patches ohne Überprüfung zu akzeptieren, insbesondere wenn ein produktionskritisches System durch eine fehlerhafte Änderung beeinträchtigt werden könnte. Pixee stellte fest, dass 49,6 % der Stellenausschreibungen im Bereich Anwendungssicherheit Erfahrung auf Senior-Ebene oder höher erforderten, während 1,9 % für Einsteiger offen waren, was die Expertise widerspiegelt, die Organisationen in diesem Bereich suchen. Die Bedenken sind am stärksten in geschäftskritischen monolithischen Codebasen, wo ein korrekt aussehender Patch das Anwendungsverhalten dennoch verändern kann. Anbieter reagieren mit Funktionen wie Aufrufpfad-Traces, CVE-Referenzen und Vorher-Nachher-Code-Vergleichen innerhalb der Entwicklerumgebung. Diese Details helfen Entwicklern zu verstehen, warum eine Änderung vorgeschlagen wird, und zu entscheiden, ob es sicher ist, sie zu akzeptieren. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen wird vom Fortschritt der Anbieter bei der Verbesserung des Vertrauens in automatisierte Fixes und Validierungen abhängen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Softwareplattformen setzen den Architekturstandard für die BehebungSoftwareplattformen hielten im Jahr 2025 67,33 % des Komponentenumsatzes und nahmen damit die führende Position im Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen ein, da Unternehmen eine einzige Umgebung bevorzugten, die Fund-Aufnahme, Risiko-Deduplizierung, Fix-Lieferung, Abschlussverifizierung und Berichterstattung verbinden kann, anstatt Sicherheits- und Entwicklungsteams zu zwingen, separate Übergaben zwischen Einzellösungen zu verwalten. Der Plattformansatz reduziert repetitive Koordinationsarbeit und kann Aufgaben übernehmen, die zuvor Stunden der Sicherheitstechnik verbrauchten, insbesondere wenn KI-gestützte Priorisierung, automatisierte Fix-Generierung und Anwendungskontext-Graphing verwendet werden, um wachsende Mengen an Code und Schwachstellenfunden zu verwalten. Seine Rolle erweitert sich auch von einem Entwicklungssicherheitstool zu einer Governance-Schicht, da Compliance-Regeln Organisationen zunehmend dazu verpflichten, prüfbare Aufzeichnungen zu erstellen, die dokumentieren, wie ein Fund überprüft, zugewiesen, repariert und als abgeschlossen bestätigt wurde. Diese Fähigkeit ist wichtig, wenn ein Käufer operative Workflows und Compliance-Nachweise aus demselben System benötigt, da die Abhängigkeit von sekundären Dokumentationsprozessen die Behebung verlangsamen und inkonsistente Aufzeichnungen erzeugen kann. Softwareplattformen bleiben daher zentral für Unternehmensarchitekturentscheidungen, obwohl ihr Wert von der Qualität der Integrationen, dem Workflow-Design und der Akzeptanz der von ihnen generierten Behebungsarbeit durch Entwickler abhängt.
Dienstleistungen werden bis 2031 voraussichtlich mit einem CAGR von 26,55 % wachsen, der schnellsten Rate innerhalb der Komponentenaufteilung, da viele Käufer noch externe Hilfe benötigen, um Integrationen zu konfigurieren, Behebungsprozesse zu etablieren und Sicherheitsarbeit zu verwalten, die ihre internen Teams nicht abdecken können. Das Segment spiegelt einen anhaltenden Mangel an erfahrenen Sicherheitsingenieuren wider, was verwaltete Behebungsdienstleistungen relevant macht, wenn eine Organisation einen Anbieter benötigt, der Triage- und Behebungs-Workflows in ihrem Namen betreibt. Mittelständische Unternehmen können diese Dienstleistungen nutzen, um Unterstützung bei der Anwendungssicherheit zu erhalten, ohne ein vollständiges internes Team aufzubauen, während große Organisationen sie bei komplexen Plattform-Rollouts oder zur Ergänzung des Personals in ihren Anwendungsportfolios nutzen können. Dienstleister können auch dabei helfen, die Plattform mit bestehenden Quellcodeverwaltungs-, Scan-, CI/CD- und Ticketing-Systemen abzustimmen, was oft notwendig ist, bevor Behebungsaufgaben die richtigen Entwicklerteams erreichen. Die Branche für Plattformen zur Behebung von Anwendungssicherheitsproblemen kombiniert daher ein softwaregeführtes Modell mit spezialisierter Dienstleistungskapazität, sodass die Komponentenmischung sowohl Automatisierungsanforderungen als auch die praktischen Personalengpässe adressieren kann, die die Implementierung beeinflussen.


Nach Behebungsfähigkeit:
Triage führt, während die automatisierte Fix-Generierung beschleunigtSchwachstellen-Triage und -Priorisierung erfassten im Jahr 2025 48,12 % des Umsatzes im Bereich Behebungsfähigkeit, da Organisationen, die Hochvolumen-Scan-Programme betreiben, zuverlässigen Kontext benötigen, um Probleme mit echter Exposition von Warnmeldungen zu unterscheiden, die keine sofortige Entwickleraufmerksamkeit erfordern. Safeguard erklärte, dass die Erreichbarkeitsanalyse 80 % bis 90 % der Funde in einem typischen Abhängigkeitsbaum als nicht erreichbar klassifizieren kann, was veranschaulicht, warum das Filtern und Priorisieren der richtigen Arbeit wichtiger sein kann als das einfache Beschleunigen jedes möglichen Fixes.[2] Gute Triage hilft Sicherheitsteams, begrenzte Entwicklerzeit auf umsetzbare Schwachstellen zu lenken, Alarmmüdigkeit zu reduzieren und eine vertretbare Behebungssequenz über Anwendungen, Abhängigkeiten und Produktionsumgebungen hinweg zu etablieren. Sie unterstützt auch die späteren Phasen des Workflows, da Orchestrierung, Reparatur, Validierung und Abschlussaufzeichnungen weniger Wert haben, wenn sie auf Probleme ohne bestätigte Relevanz angewendet werden. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen verlässt sich daher weiterhin auf die Triage als seine größte Fähigkeit, während Käufer nach Plattformen suchen, die Schweregrad mit Erreichbarkeit, Anwendungskontext und Ausnutzbarkeits-Informationen kombinieren.
Die automatisierte Code-Fix-Generierung wird bis 2031 voraussichtlich mit einem CAGR von 25,33 % expandieren, da generative KI-Modelle ihre Fähigkeit verbessern, syntaktisch korrekte Patch-Vorschläge zu erstellen, die in den spezifischen Code-Kontext passen, den Entwickler überprüfen. Behebungs-Workflow-Orchestrierung, Abhängigkeits-Upgrade und Patch-Automatisierung, Laufzeit-Mitigation und virtuelles Patching sowie Verifizierungs- und Abschlussmanagement vervollständigen den Reparaturzyklus, indem sie Eigentümerschaft koordinieren, Änderungen liefern, Ergebnisse bewerten und Nachweise aufzeichnen, nachdem eine Schwachstelle behoben wurde. Große Unternehmen benötigen diese vernetzten Fähigkeiten zunehmend, da sie über die Identifizierung und Einstufung von Problemen hinausgehen und die Behebung über umfangreiche Portfolios hinweg ausführen, ohne in jedem Fall auf manuelle Koordination angewiesen zu sein. Der Wettbewerbsschwerpunkt verlagert sich auf Fix-Qualität, Entwickler-Akzeptanzraten und die Tiefe der Governance-Berichterstattung, während Triage-Funktionen zu einer etablierteren Grundlage auf konkurrierenden Plattformen werden. Diese Entwicklung begünstigt Anbieter, die einen priorisierten Fund durch einen klaren, überprüfbaren Weg zu einem verifizierten Ergebnis führen können, anstatt den Käufer zu zwingen, separate Tools für jede Phase des Behebungsprozesses zu kombinieren. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen belohnt auch Plattformen, die die Begründung für die Priorisierung und die Ergebnisse der Validierung bewahren, da diese Aufzeichnungen es technischen Teams ermöglichen, Behebungsentscheidungen später zu erklären, ohne Aktivitäten über mehrere Systeme hinweg zu rekonstruieren.
Nach Bereitstellungsmodus:
Cloud-Ausrichtung mit CI/CD sichert die FührungspositionDie Cloud-basierte Bereitstellung machte im Jahr 2025 61,89 % des Umsatzes aus und spiegelt ihre Eignung für containerisierte und CI/CD-gesteuerte Entwicklungsumgebungen wider, in denen Sicherheitstools kontinuierlich mit Code-Repositories, Build-Systemen, Cloud-Infrastruktur und verteilten Scan-Quellen arbeiten müssen. Cloud-gehostete Plattformen können Funde aufnehmen und korrelieren, sobald sie produziert werden, wodurch die Synchronisierungsverzögerungen begrenzt werden, die mit periodischen Datenabrufen aus On-Premises-Systemen verbunden sind, und Teams eine aktuelle Ansicht der Behebungsaktivität erhalten. Dieses Betriebsmodell ist wertvoll, wenn Schwachstellen-Meldepflichten kurze Reaktionszeiträume haben, da Teams zeitnahen Kontext über die betroffene Anwendung, den verantwortlichen Eigentümer, den verfügbaren Fix und den Status der Abschlussverifizierung benötigen. Cloud-Bereitstellung kann auch die Zusammenarbeit zwischen verteilten Entwicklungs- und Sicherheitsteams unterstützen, indem der Workflow in die Systeme eingebettet wird, die zum Erstellen und Veröffentlichen von Anwendungen verwendet werden. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen bleibt Cloud-basierten Angeboten gegenüber günstig eingestellt, da sie mit den Betriebsmustern vieler moderner Softwareorganisationen übereinstimmen, obwohl sie weiterhin die Kundenanforderungen an Datenverarbeitung und Integration erfüllen müssen.
Die hybride Bereitstellung wird bis 2031 voraussichtlich mit einem CAGR von 25,98 % wachsen, da viele Unternehmen ein Design benötigen, bei dem Pre-Production-Scanning und Triage in der Cloud betrieben werden, während Fix-Orchestrierung und Abschlussverifizierung innerhalb privater Netzwerkgrenzen verbleiben. Diese Anordnung kann Datenresidenz, Schutz geistigen Eigentums und regulatorische Kontrollen unterstützen, ohne dass die Organisation den Zugang zu Cloud-verbundenen Entwicklungs-Workflows verliert. Die On-Premises-Bereitstellung bleibt relevant für luftgespaltene Regierungssysteme, kritische Infrastrukturumgebungen und Regionen, in denen Quellcode nicht über externe Cloud-Infrastruktur übertragen werden kann. Hybride Plattformen sind am nützlichsten, wenn sie Funde und Behebungsaufgaben zwischen Cloud- und privaten Komponenten weiterleiten können, ohne den Käufer zu zwingen, duale Toolchains zu pflegen oder operative Prozesse zu duplizieren. Das Wachstum des Segments zeigt, dass Bereitstellungsflexibilität für die Beschaffung in Großunternehmen unerlässlich ist, insbesondere wenn die Organisation über unterschiedliche Anwendungstypen, Sicherheitskontrollen und rechtliche Anforderungen in ihrem Betrieb verfügt.
Nach Unternehmensgröße:
Unternehmen verankern die Ausgaben, während KMU die Akzeptanz erhöhenGroßunternehmen machten im Jahr 2025 68,05 % des Umsatzes nach Unternehmensgröße aus und spiegeln ihre großen Anwendungsportfolios, höheren Fund-Volumina, dedizierten Anwendungssicherheitsteams und Compliance-Verpflichtungen wider, die Investitionen in komplexe Behebungsplattformen rechtfertigen können. Diese Käufer können die Technologie im großen Maßstab konfigurieren und betreiben, und regulierte Sektoren erfordern oft einen formaleren Ansatz für den Schwachstellenabschluss als kleinere Organisationen. Kommerzielle Muster zeigen auch, dass Global-2000-Kunden von separaten Produktlizenzen zu einheitlichen Plattformvereinbarungen wechseln, die Schwachstellenmanagement, ASPM und Software-Lieferkettensicherheit in einem einzigen Vertrag abdecken. Dieses breitere Kaufmodell kann den Umfang der Plattformnutzung erhöhen und Behebungsaktivitäten über mehr Anwendungen, Teams und Sicherheitsfunktionen hinweg verbinden. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen hat eine stabile Unternehmensbasis, da diese Organisationen sowohl den Bedarf als auch die Ressourcen haben, ein End-to-End-Behebungsprogramm zu verwalten, auch wenn die Integrationsarbeit erheblich bleibt.
KMU werden bis 2031 voraussichtlich mit einem CAGR von 26,24 % wachsen, da verbrauchsbasierte und entwicklersitzbasierte Preisgestaltung die Mindestbestellgröße senken und verwaltete Dienstleistungen Unterstützung für Anwendungssicherheitsprogramme ohne ein Vollzeit-internes Team bieten können. ISC2 stellte fest, dass 95 % der Cybersicherheitspraktiker im Jahr 2025 mindestens 1 kritischen Qualifikationsbedarf meldeten, während 28 % die Anwendungssicherheit als Bedarf identifizierten – eine Einschränkung, die kleinere Organisationen stärker betreffen kann, da sie weniger Spezialisten haben. Einfachere Integration, geführte Workflows und externe Betriebsunterstützung können KMU dabei helfen, Behebungsplattformen zu nutzen, ohne die gleiche Konfigurationslast wie ein Großunternehmen zu tragen. Anbieter, die die Bereitstellungskomplexität reduzieren, können strukturierte Behebung für Organisationen mit begrenzten Sicherheitsbudgets und Entwicklungsressourcen zugänglicher machen. Die Branche für Plattformen zur Behebung von Anwendungssicherheitsproblemen kann die Akzeptanz in diesem Segment vorantreiben, wenn Preisgestaltung, Dienstleistungserbringung und Produktintegration besser den Betriebsbedingungen kleinerer Käufer entsprechen.

Nach Branchenvertikale:
BFSI verankert die Nachfrage, während das Gesundheitswesen an Priorität gewinntBFSI machte im Jahr 2025 22,41 % des Umsatzes nach Branchenvertikale aus und ist damit die größte Vertikale im Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen, da sie viele regulierte und kundenorientierte Anwendungen betreibt und gegenüber Prüfern und Aufsichtsbehörden eine nachvollziehbare Schwachstellenbehebung nachweisen muss. Der Sektor behandelt die Behebung als Compliance- und Betriebsverantwortung und nicht nur als IT-Aufgabe, was den Wert von Plattformen erhöht, die klare Nachweise von der ersten Entdeckung bis zur abschließenden Verifizierung bewahren. Die Nachfrage erstreckt sich auch auf die fintech-Lieferkette, da Softwareanbieter, die Finanzinstitute bedienen, vergleichbaren Erwartungen hinsichtlich sicherer Entwicklungspraktiken und dokumentierter Behebungsprozesse ausgesetzt sein können. Dies erweitert die adressierbare Kundenbasis über Banken, Versicherungen und Finanzdienstleistungsorganisationen hinaus auf deren Technologielieferanten und unterstützende Anwendungsanbieter. BFSI bleibt die führende Vertikale, da die Dichte sensibler digitaler Anwendungen und die Stärke ihrer Compliance-Anforderungen eine strukturierte Behebung zu einer fortlaufenden Anforderung machen.
Das Gesundheitswesen und die Biowissenschaften werden bis 2031 voraussichtlich mit einem CAGR von 24,91 % wachsen, da patientenorientierte Portale und Drittanbieter-APIs eine Exposition auf Anwendungsebene schaffen, die endpunktfokussierte Kontrollen möglicherweise nicht vollständig adressieren. PwC berichtete, dass Cybersicherheit zu den führenden Investitionsprioritäten für Krankenversicherungen, Gesundheitsdienstleister, Pharmaunternehmen und Biowissenschaftsorganisationen gehört, was den Bedarf an kontinuierlicher Aufmerksamkeit für die Behebung von Anwendungssicherheitsproblemen unterstreicht, da digitale Dienste zentraler werden. IT und Telekommunikation, Regierung und öffentliche Verwaltung, Einzelhandel und E-Commerce, Industriefertigung, Energie und Versorgungsunternehmen sowie Transport und Logistik leisten ebenfalls bedeutende Beiträge zur Nachfrage im vertikalen Mix. Öl und Gas, Bildungs- und Forschungseinrichtungen sowie Medien und Unterhaltung sind frühe Adoptionsgruppen, die die Akzeptanz erhöhen können, wenn die Bedrohungsausrichtung auf Anwendungsebene breiter wird und die Plattformpreisgestaltung zugänglicher wird. Das Gesundheitswesen und die Biowissenschaften stechen hervor, da wachsende digitale Exposition und Investitionsprioritäten im Bereich Cybersicherheit konvergieren und die Nachfrage nach systematischeren Behebungsprozessen stärken.
Geografische Analyse
Markt für Anwendungssicherheits-Remediation-Plattformen in Amerika
Nordamerika entfiel im Jahr 2025 auf 35,16 % des globalen Umsatzes und blieb das größte regionale Segment im Markt für Anwendungssicherheits-Remediation-Plattformen, gestützt durch die Konzentration von Unternehmenssoftwareanbietern, Finanzinstituten und Vertragnehmern des Verteidigungssektors in den Vereinigten Staaten, die sicheren Entwicklungsanforderungen und SBOM-bezogenen Vorgaben unterliegen. Große Unternehmen in der Region nutzen zunehmend domänenübergreifende Plattformverträge anstelle separater Einzelwerkzeugverträge – ein Kaufmuster, das die Transaktionsgröße erhöhen und die Beziehung zwischen Anbietern und ihren Kunden vertiefen kann. Die Vereinigten Staaten weiten die Compliance-Verpflichtungen für Regierungslieferanten und nachgelagerte Technologieketten kontinuierlich aus und stützen damit die Nachfrage nach Werkzeugen, die Nachweise über Remediation-Aktivitäten liefern. Kanada und Mexiko tragen durch regulierte Finanz- und Energieanwendungen bei, obwohl ihre Adoptionsraten hinter denen der Vereinigten Staaten zurückbleiben.CISA veröffentlicht die SBOM-Mindestanforderungen 3, fossa.com">[3] Südamerika, angeführt von Brasilien und Argentinien, befindet sich noch in einem frühen Stadium, wobei Finanzdienstleistungen und der öffentliche Sektor die wichtigsten Nachfrageanker darstellen und die Adoption an nationale Cybersicherheitsvorschriften und die Reife der digitalen Infrastruktur geknüpft ist.
Markt für Anwendungssicherheits-Remediation-Plattformen in EMEA
Europa ist das zweitgrößte geografische Segment, wobei Deutschland, das Vereinigte Königreich und Frankreich die primären Nachfragezentren bilden, da NIS2, DORA und der Cyber Resilience Act dokumentierte Remediation-Programme für kritische Infrastrukturen, Finanzdienstleistungen und die Herstellung digitaler Produkte vorschreiben. DORA ist seit Januar 2025 durchsetzbar und verpflichtet Finanzunternehmen zur Aufrechterhaltung von IKT-Risikokontrollen und prüffähigen Aufzeichnungen über Schwachstellenbehebungen, was einen direkten Bedarf an Plattformen mit Nachweiserbringungsfähigkeiten schafft. Die BENELUX-Länder sind frühe Anwender von DORA-Compliance-Werkzeugen, da sie Finanzinfrastrukturen und EU-Institutionen beherbergen, während Deutschlands technische SBOM-Anforderungen die Adoption bei Industrieherstellern und Betreibern kritischer Infrastrukturen fördern. Das Vereinigte Königreich treibt seinen Cyber Security and Resilience Bill weiter voran und verfügt trotz des Betriebs außerhalb der EU-Jurisdiktion über vergleichbare Fähigkeitsanforderungen. Der Nahe Osten und Afrika bleiben aufstrebende Regionen, in denen staatliche und finanzwirtschaftliche Investitionen nationalen Vision-Programmen und Initiativen zur digitalen Wirtschaft folgen und eine erste Grundlage für Investitionen in Anwendungssicherheit schaffen.
Markt für Anwendungssicherheits-Remediation-Plattformen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einem CAGR von 25,60 % wachsen – die schnellste regionale Wachstumsrate im Markt für Anwendungssicherheits-Remediation-Plattformen –, da steigende Anforderungen an die Softwarequalitätssicherung in unterschiedlichen regulatorischen Umgebungen das Wachstum der digitalen Wirtschaft der Region begleiten. Indiens Cybersicherheits-Rahmenrichtlinien vom Juli 2026 verpflichten Geschäftsbanken zur Führung dokumentierter Programme zur Schwachstellenbewertung und -behebung mit festgelegten Fristen, während Südkorea, Japan und Australien die Sicherung der Software-Lieferkette in die Politik für kritische Infrastrukturen integrieren. Chinas inländische Cloud-Expansion und die Durchsetzung seines Cybersicherheitsgesetzes und Datensicherheitsgesetzes unterstützen ebenfalls Investitionen in lokal konforme Anwendungssicherheitsplattformen. Diese Bedingungen schaffen einen compliance-getriebenen Beschaffungszyklus, der dem europäischen Muster ähnelt, obwohl Anbieter lokale Anforderungen an Richtlinien, Integration und Bereitstellung in der gesamten Region berücksichtigen müssen. Der Markt für Anwendungssicherheits-Remediation-Plattformen kann davon profitieren, wenn Anbieter diese Anforderungen in Arbeitsabläufe übersetzen, die unterschiedliche Entwicklungsumgebungen umspannen, da regionale Käufer nach wie vor einen praktischen Weg benötigen, um Sicherheitsaufgaben zuzuweisen, zu lösen und zu dokumentieren.
Wettbewerbslandschaft
Marktkonzentration
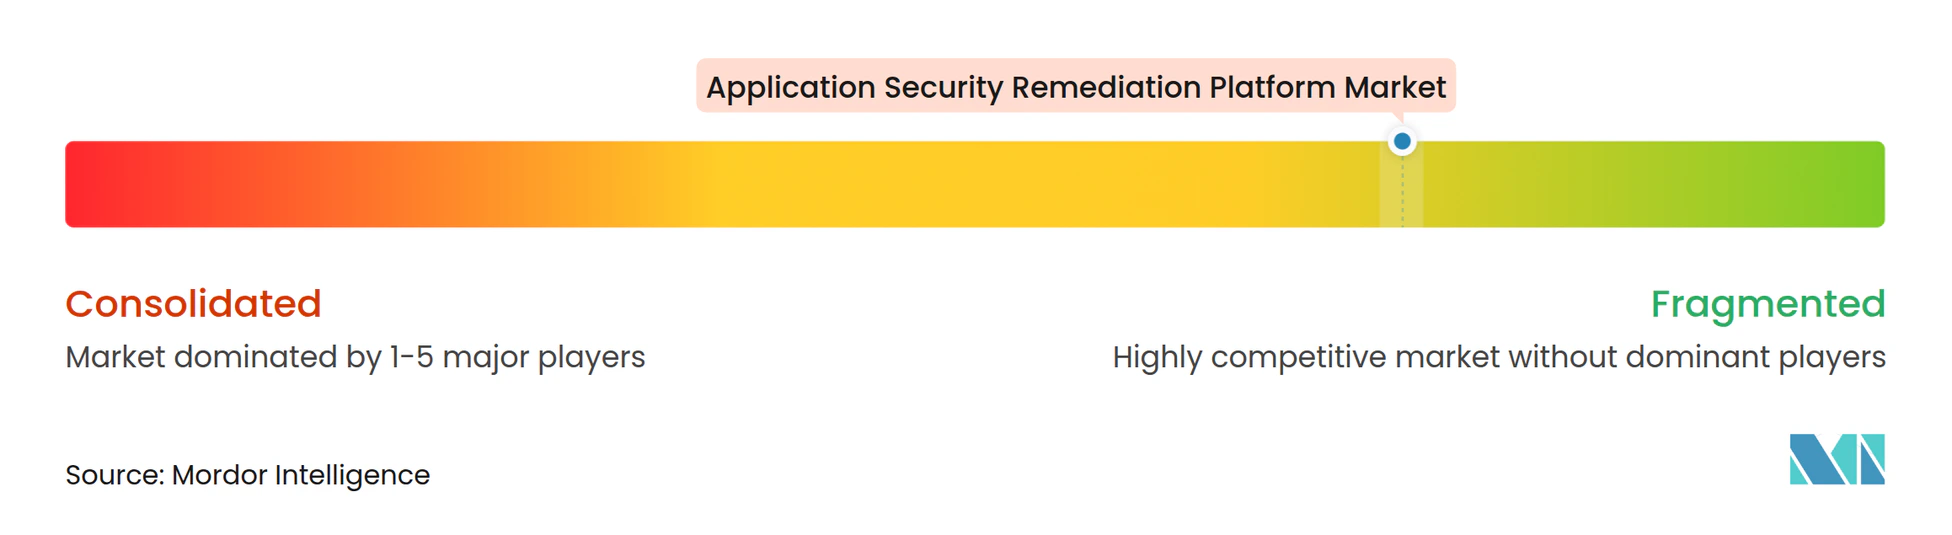
Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen ist fragmentiert, mit mehr als 30 Anbietern, die in den Bereichen Entdeckung, Triage, Fix-Automatisierung und Abschlussmanagement konkurrieren, wobei sowohl enge Einzellösungsanbieter als auch breite Plattformanbieter überlappende Teile des Behebungslebenszyklus adressieren. ArmorCode, Brinqa, Nucleus Security, Seemplicity Technologies und Vulcan Cyber konkurrieren als ASPM-fokussierte Anbieter, während Checkmarx, Snyk und Veracode ihre Anwendungssicherheitstestplattformen in Behebungsorchestrierung, Fix-Automatisierung und Abschlussmanagement erweitern. Eine zentrale Strategie ist die Plattformerweiterung, da Anbieter angrenzende Funktionen in einen vernetzten Workflow einbringen und verhindern wollen, dass Integrationskomplexität Kunden zum Wechsel veranlasst. Laufzeit-Behebung und Legacy-Anwendungsumgebungen bleiben Bereiche, in denen automatisierte Fixes nicht über ausreichend Kontext für berührungsloses Patching verfügen, was Chancen für Anbieter mit Laufzeit-Instrumentierung und Anwendungskontext-Graphing-Fähigkeiten schafft. Das Feld kombiniert daher spezialisierte Angebote mit Plattformen, die einen größeren Anteil des Sicherheits- und Entwickler-Workflows verwalten wollen.
Checkmarx startete Fusion im Juli 2026 und kombinierte seine SAST-Engines mit Anthropic-Modellen innerhalb der Checkmarx One-Plattform.[4] Snyk machte Evo Continuous Offensive Security im August 2026 allgemein verfügbar und fügte autonomes Pentesting und agentisches Red Teaming als kontinuierliche Validierungsfunktionen hinzu. OX Security startete im Juli 2026 seine KI-native Anwendungsschutzplattform, um den agentischen Entwicklungslebenszyklus von der Eingabeaufforderung bis zur Laufzeit zu steuern. Diese Maßnahmen zeigen, dass Wettbewerber Validierungs-, Governance- und KI-gestützte Funktionen rund um die Kernbehebungsarbeit hinzufügen, während sie diese Funktionen in ihren weiteren Produktumgebungen behalten. Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen wird wettbewerbsintensiver, da Anbieter versuchen, den gesamten Entwicklersicherheitsprozess zu adressieren, ohne Käufer zu zwingen, weitere unverbundene Tools hinzuzufügen.
Aufstrebende Anbieter entwickeln autonome Sicherheitsagenten, die Schwachstellen innerhalb automatisierter Workflows triagieren, beheben und verifizieren können, müssen aber noch zeigen, dass Entwickler die empfohlenen Reparaturen verstehen und akzeptieren können. Erreichbarkeitsanalyse, KI-basiertes Fix-Konfidenz-Scoring und Software-Abhängigkeits-Graphing adressieren Käuferbedenken hinsichtlich Priorisierung, sicherer Automatisierung und komplexer Abhängigkeiten. Entwicklererfahrung, Fix-Akzeptanzraten und die Qualität von Prüfungsnachweisen werden zu Auswahlkriterien, da die Scan-Breite zwischen Anbietern weniger unterschiedlich wird. Anbieter müssen Compliance-Teams unterstützen, die zuverlässige Abschlussaufzeichnungen benötigen, während sie Änderungen liefern, die Entwickler sicher in ihrem bestehenden Workflow überprüfen können, und Käufer beurteilen, ob eine Plattform über bestehende Scanner und Repositories hinweg betrieben werden kann, ohne neue Arbeitswarteschlangen zu erstellen, da Automatisierung an Wert verliert, wenn Sicherheitsteams Informationen manuell abgleichen müssen, bevor die Arbeit im Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen beginnen kann.
Marktführer der Branche für Plattformen zur Behebung von Anwendungssicherheitsproblemen
-
ArmorCode, Inc.
-
Apiiro Ltd.
-
Checkmarx Ltd.
-
Cycode Ltd.
-
Veracode, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Anwendungssicherheits-Remediation-Plattformen Unternehmen in diesem Bericht
- ArmorCode, Inc.
- Apiiro Ltd.
- AppSOC, Inc.
- Backslash Security Ltd.
- Brinqa, Inc.
- Checkmarx Ltd.
- Cycode Ltd.
- Endor Labs, Inc.
- HCLSoftware
- HackerOne, Inc.
- Invicti Security Corporation
- Kondukto, Inc.
- Legit Security Ltd.
- Mend.io, Inc.
- NopSec, Inc.
- Nucleus Security, Inc.
- OpenText Corporation
- OX Security Ltd.
- Pixee, Inc.
- PlexTrac, Inc.
- Qwiet AI, Inc.
- Seemplicity Technologies Ltd.
- Security Compass Technologies Inc.
- Snyk Limited
- SOOS, Inc.
- StackHawk, Inc.
- Veracode, Inc.
- Vicarius, Inc.
- Vulcan Cyber Ltd.
- WhiteHat Security, Inc.
- ZeroNorth A/S
Neueste Industrielle Entwicklungen in Markt für Anwendungssicherheits-Remediation-Plattformen
- August 2026: Snyk veröffentlichte Evo Continuous Offensive Security zur allgemeinen Verfügbarkeit und führte KI-gestütztes autonomes Pentesting und agentisches Red Teaming ein, das Anwendungen kontinuierlich bei Code-Änderungen angreift und validierte Exploit-Nachweise zurückgibt, um die 350-tägige Testlücke zu schließen, die durch traditionelle jährliche manuelle Pentests entstehen, die 20.000 bis 100.000 USD kosten. Diese Markteinführung erweiterte Snyks Plattform erheblich über das Scannen hinaus auf adversarielle Validierung und richtet sich an Unternehmenskäufer, die einheitliche Behebungs- und Exploit-Verifizierungs-Workflows suchen.
- Juli 2026: OX Security startete seine KI-native Anwendungsschutzplattform und etablierte sich als erster Anbieter, der den vollständigen agentischen Entwicklungslebenszyklus von der Eingabeaufforderung bis zur Laufzeit in einer einzigen Plattform steuert, die durch 94 Millionen USD Gesamtfinanzierung gestützt wird, einschließlich einer 60 Millionen USD Series B unter der Führung von DTCP. Die gleichzeitige Ankündigung einer OX Security-Tenable-Integration ermöglichte Cloud-zu-Code-Risikokorrelation mit Behebungsherkunftsverfolgung und adressierte direkt die fragmentierte Sichtbarkeit über Cloud- und Anwendungsumgebungen hinweg.
- Juli 2026: Checkmarx kündigte Checkmarx Fusion im Early Access an, einen hybriden Scan-Ansatz, der seine Anwendungssicherheits-Engines mit Anthropic-Modellen kombiniert und vollständig innerhalb der Cloud-Umgebung des Kunden über Amazon Bedrock läuft, mit einem F1-Score von 0,741 über alle Sprachen und Codebasen hinweg, einschließlich KI-generiertem Code. Das Produkt positionierte Checkmarx, um den 49-prozentigen Anteil an Produktionscode zu adressieren, der in seinem eigenen Bericht „Future of Application Security 2026” als KI-generiert gemeldet wurde.
- Juli 2026: Checkmarx enthüllte selbstheilende Anwendungssicherheit durch seine Assist Agent Family und führte autonome Agenten ein, die Schwachstellen erkennen, beheben und verifizieren, während Entwickler innerhalb der Checkmarx One-Plattform programmieren, um die Echtzeit-Lücke bei der Fix-Generierung zu schließen, die durch KI-beschleunigte Code-Volumina entsteht.
Berichtsumfang des globalen Marktes für Plattformen zur Behebung von Anwendungssicherheitsproblemen
Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen umfasst Softwarelösungen, Plattformen und zugehörige Dienstleistungen, die darauf ausgelegt sind, die Behebung von Sicherheitsschwachstellen in Softwareanwendungen, Entwicklungsumgebungen und Produktionssystemen zu priorisieren, zu orchestrieren, zu automatisieren, zu verfolgen, zu verifizieren und zu verwalten. Diese Plattformen helfen Organisationen, Sicherheitsrisiken zu reduzieren, indem sie eine schnellere Identifizierung, Priorisierung, Korrektur, Validierung und den Abschluss von Anwendungssicherheitsproblemen während des gesamten Software-Entwicklungslebenszyklus ermöglichen. Der Markt umfasst Technologien, die Funde aus Sicherheitstesttools, Schwachstellenscannern, Code-Repositories, Plattformen zur Analyse der Softwarezusammensetzung, Laufzeitumgebungen und Entwickler-Workflows aggregieren, um Behebungsprozesse zu optimieren. Plattformen zur Behebung von Anwendungssicherheitsproblemen unterstützen Schwachstellenpriorisierung, Behebungs-Workflow-Management, automatisierte Code-Fix-Generierung, Abhängigkeits- und Patch-Automatisierung, Laufzeit-Mitigation, virtuelles Patching, Behebungsverifizierung und Abschlussmanagement.
Der Bericht zum Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen ist segmentiert nach Komponente (Software und Dienstleistungen), Behebungsfähigkeit (Schwachstellen-Triage und -Priorisierung, Behebungs-Workflow-Orchestrierung, automatisierte Code-Fix-Generierung, Abhängigkeits-Upgrade und Patch-Automatisierung, Laufzeit-Mitigation und virtuelles Patching sowie Behebungsverifizierung und Abschlussmanagement), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Branchenvertikale (Regierung und öffentliche Verwaltung, Industriefertigung, Einzelhandel und E-Commerce, Transport und Logistik, Energie und Versorgungsunternehmen, Öl und Gas, IT und Telekommunikation, Medien und Unterhaltung, Bildungs- und Forschungseinrichtungen, Gesundheitswesen und Biowissenschaften, Banken, Finanzdienstleistungen und Versicherungen [BFSI] sowie sonstige Branchenvertikalen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Schwachstellen-Triage und -Priorisierung |
| Behebungs-Workflow-Orchestrierung |
| Automatisierte Code-Fix-Generierung |
| Abhängigkeits-Upgrade und Patch-Automatisierung |
| Laufzeit-Mitigation und virtuelles Patching |
| Behebungsverifizierung und Abschlussmanagement |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Regierung und öffentliche Verwaltung |
| Industriefertigung |
| Einzelhandel und E-Commerce |
| Transport und Logistik |
| Energie und Versorgungsunternehmen |
| Öl und Gas |
| IT und Telekommunikation |
| Medien und Unterhaltung |
| Bildungs- und Forschungseinrichtungen |
| Gesundheitswesen und Biowissenschaften |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| BENELUX | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Behebungsfähigkeit | Schwachstellen-Triage und -Priorisierung | ||
| Behebungs-Workflow-Orchestrierung | |||
| Automatisierte Code-Fix-Generierung | |||
| Abhängigkeits-Upgrade und Patch-Automatisierung | |||
| Laufzeit-Mitigation und virtuelles Patching | |||
| Behebungsverifizierung und Abschlussmanagement | |||
| Nach Bereitstellungsmodus | Cloud-basiert | ||
| On-Premises | |||
| Hybrid | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen | |||
| Nach Branchenvertikale | Regierung und öffentliche Verwaltung | ||
| Industriefertigung | |||
| Einzelhandel und E-Commerce | |||
| Transport und Logistik | |||
| Energie und Versorgungsunternehmen | |||
| Öl und Gas | |||
| IT und Telekommunikation | |||
| Medien und Unterhaltung | |||
| Bildungs- und Forschungseinrichtungen | |||
| Gesundheitswesen und Biowissenschaften | |||
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |||
| Sonstige Branchenvertikalen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| BENELUX | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen?
Der Markt für Plattformen zur Behebung von Anwendungssicherheitsproblemen betrug im Jahr 2026 1,11 Milliarden USD und soll bis 2031 3,23 Milliarden USD erreichen, bei einem CAGR von 23,87 %.
Warum setzen Unternehmen Plattformen zur Behebung von Anwendungssicherheitsproblemen ein?
Organisationen nutzen diese Plattformen, um Funde zu priorisieren, Fixes innerhalb von Entwicklungs-Workflows bereitzustellen und dokumentierte Nachweise zu erstellen, dass Schwachstellen geschlossen wurden.
Welche Komponente hält den größten Anteil an Plattformen zur Behebung von Anwendungssicherheitsproblemen?
Softwareplattformen hielten im Jahr 2025 67,33 % des Komponentenumsatzes, da Unternehmen einheitliche Workflows für Aufnahme, Priorisierung, Reparatur und Abschlussverifizierung bevorzugen.
Welches Bereitstellungsmodell führt bei der Behebung von Anwendungssicherheitsproblemen?
Die Cloud-basierte Bereitstellung führte im Jahr 2025 mit 61,89 % des Umsatzes, da sie zu CI/CD-Workflows passt und eine kontinuierliche Korrelation von Funden unterstützt.
Welcher Endnutzersektor hat die derzeit größte Nachfrage?
BFSI hielt im Jahr 2025 22,41 % des Umsatzes nach Branchenvertikale, da regulierte Finanzanwendungen nachvollziehbare Behebungsaufzeichnungen erfordern.
Welche Region wird bis 2031 voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einem CAGR von 25,60 % wachsen, unterstützt durch die Expansion der digitalen Wirtschaft und Software-Assurance-Anforderungen.