
Tamanho e Participação do Mercado de Certificação e Revisão de Acesso
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
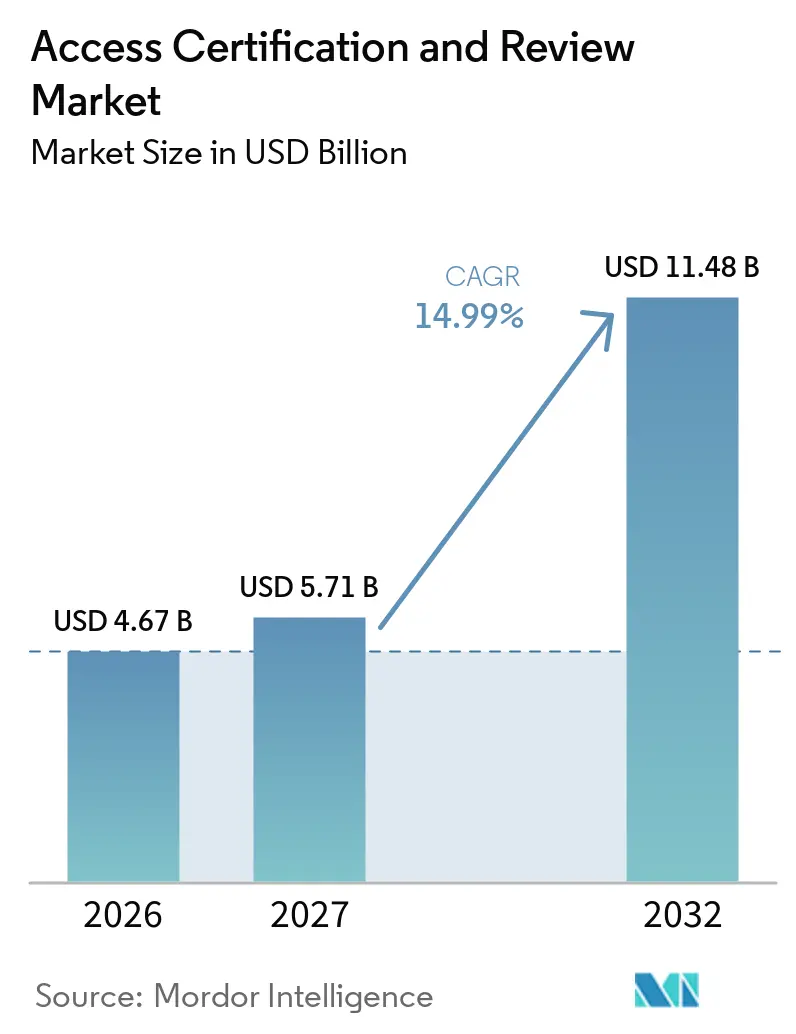
| Tamanho do Mercado (2027) | 5.71 Bilhões de dólares |
| Tamanho do Mercado (2032) | 11.48 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.99 % |
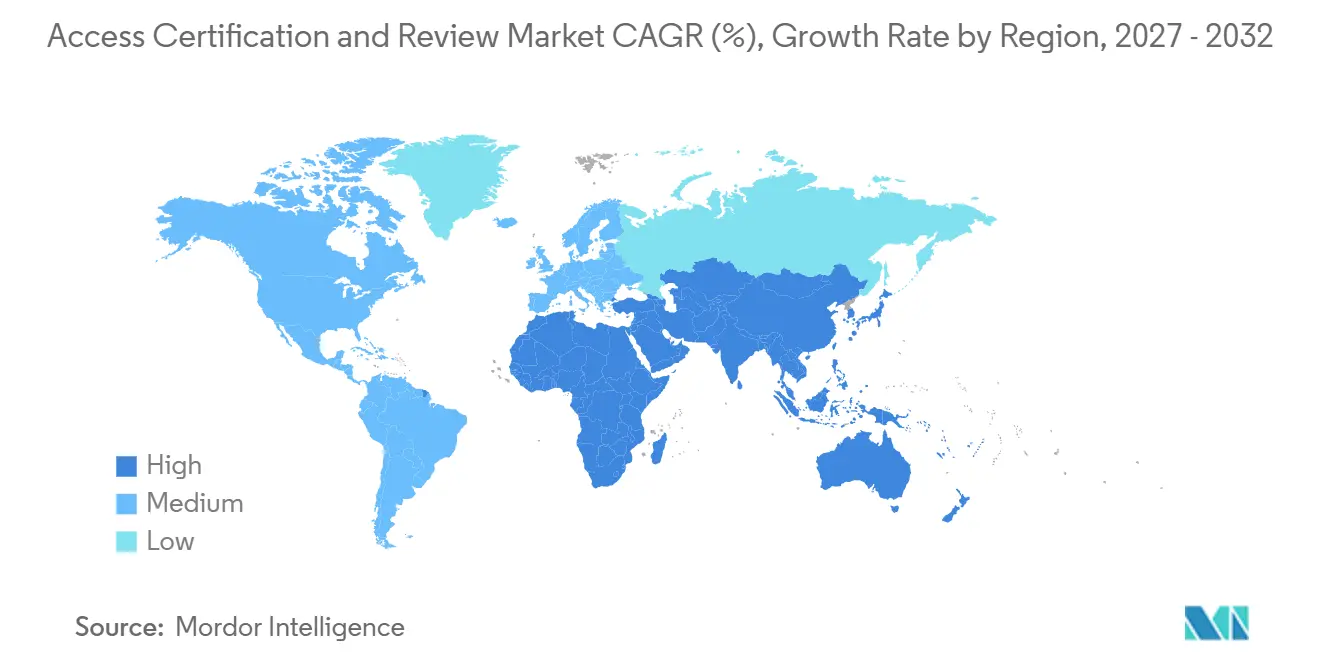
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
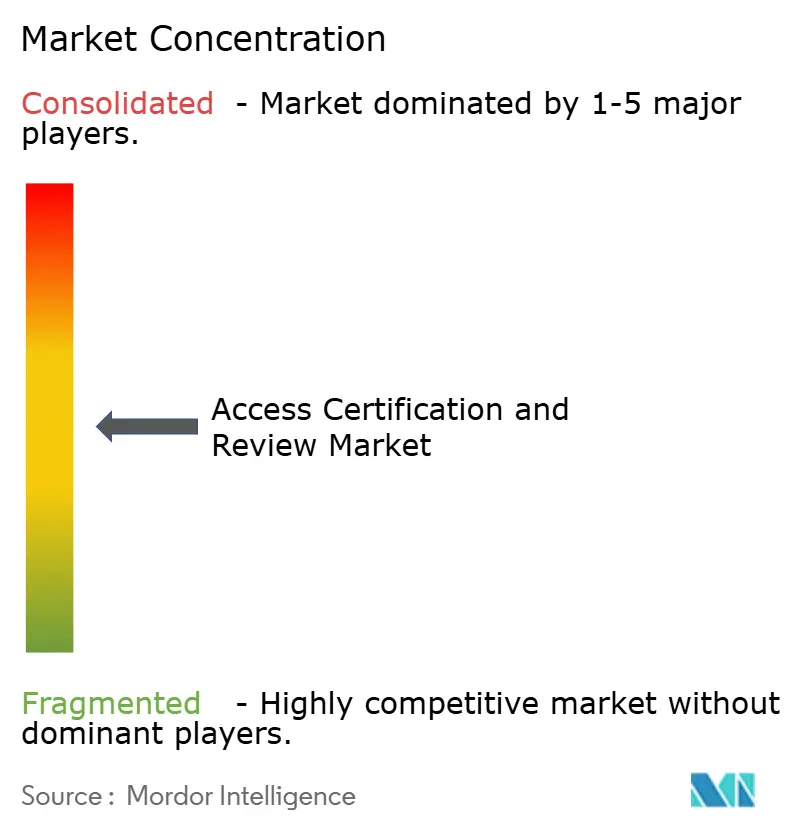
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Certificação e Revisão de Acesso por Mordor Intelligence
O tamanho do mercado de certificação e revisão de acesso está projetado em 4,67 bilhões de USD em 2026, 5,71 bilhões de USD em 2027, e deverá atingir 11,48 bilhões de USD até 2032, crescendo a um CAGR de 14,99% de 2027 a 2032. O mercado de certificação e revisão de acesso está sendo moldado pela transição de verificações periódicas de conformidade para o controle contínuo de direitos de acesso. Regulamentações, incluindo o Ato de Resiliência Operacional Digital da UE, aumentaram a necessidade de políticas de privilégio mínimo documentadas e revisões recorrentes de direitos em organizações regulamentadas. Os programas de confiança zero também estão transformando as revisões de acesso de campanhas de calendário fixo em controles capazes de responder a mudanças em risco, identidade e acesso a aplicações. Os fornecedores estão respondendo combinando governança, gestão de acesso privilegiado, gestão de direitos em nuvem e funções de revisão com suporte de inteligência artificial em plataformas de segurança de identidade mais amplas. Isso cria oportunidades para provedores que conseguem reduzir o esforço de integração e ajudar as organizações a produzir evidências de auditoria claras sem aumentar a carga de trabalho dos revisores.
Principais Conclusões do Relatório
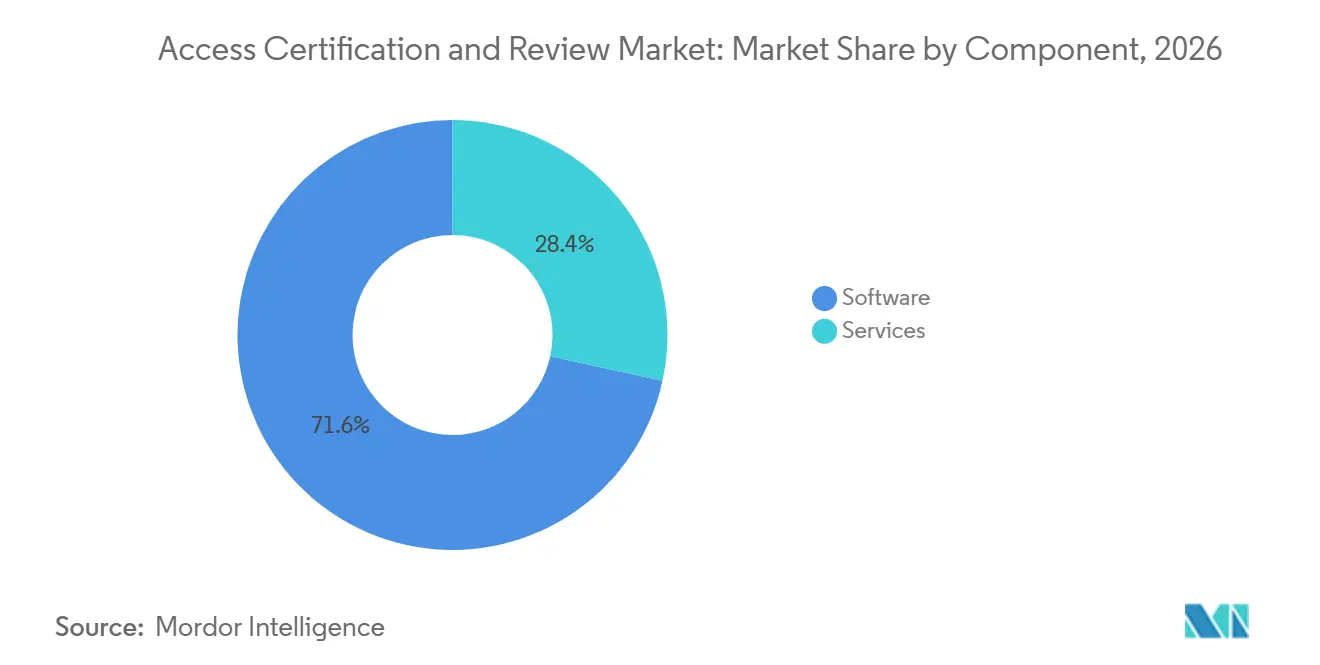
- Por componente, o software detinha 71,58% da participação do mercado de certificação e revisão de acesso em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 18,76% até 2032.
- Por modo de implantação, a implantação baseada em nuvem detinha 67,58% da participação do mercado de certificação e revisão de acesso em 2026.
- Por tamanho de organização, as grandes empresas responderam por 68,54% da participação do mercado de certificação e revisão de acesso em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 16,72% até 2032.
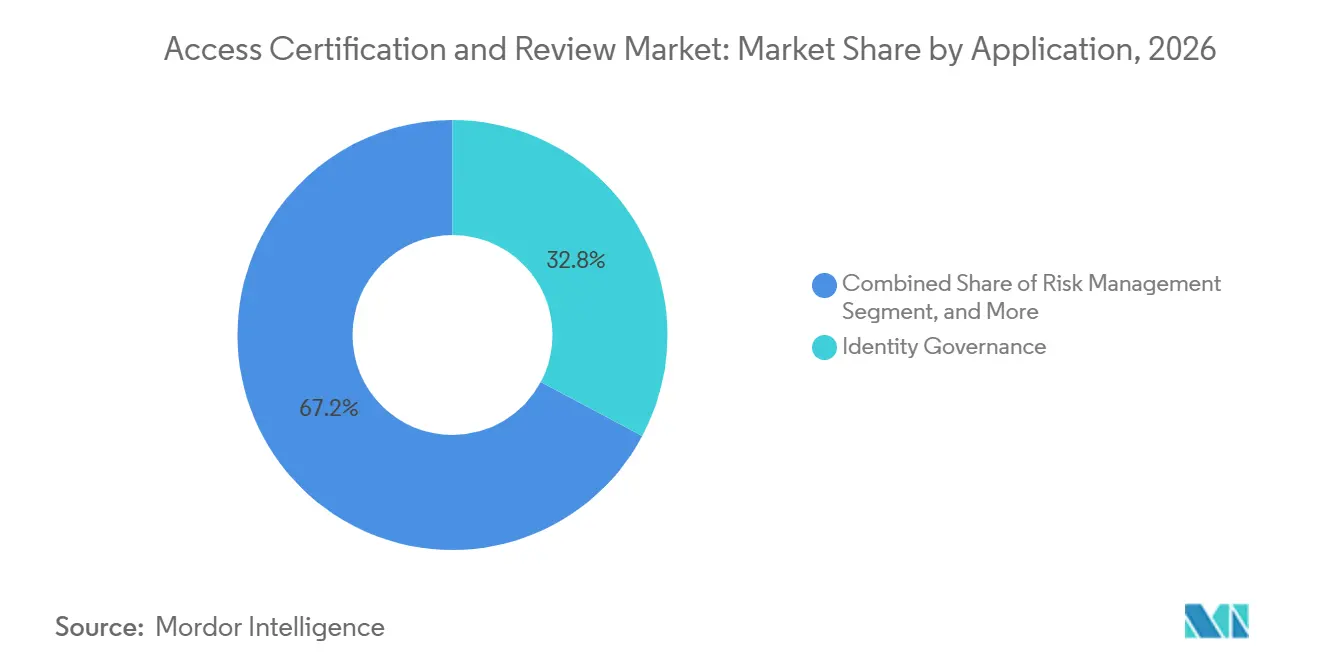
- Por aplicação, a governança de identidade respondeu por 32,79% da participação do mercado de certificação e revisão de acesso em 2026, enquanto a certificação de acesso privilegiado está projetada para expandir a um CAGR de 18,72% até 2032.
- Por setor do usuário final, o BFSI detinha 27,69% da participação do mercado de certificação e revisão de acesso em 2026, enquanto o governo e a administração pública estão projetados para expandir a um CAGR de 19,22% até 2032.
- Por geografia, a América do Norte detinha 41,64% da participação do mercado de certificação e revisão de acesso em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 17,93% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DO CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Requisitos de Auditoria Regulatória e Privilégio Mínimo | +3.2% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Programas de Confiança Zero e Sem Senha Acelerando a Governança de Direitos | +2.8% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Adoção de Pontuação de Risco Baseada em Inteligência Artificial e Recomendações de Revisão | +2.4% | Global | Médio prazo (2-4 anos) |
| Convergência de PAM e IGA em Empresas Regulamentadas | +2.1% | América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Nuvem Soberana e Residência de Dados | +1.7% | Europa, Oriente Médio e mercados selecionados da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Expansão de Identidades de Máquinas, Serviços e Agentes de Inteligência Artificial | +1.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Requisitos de Auditoria Regulatória e Privilégio Mínimo
O DORA aplica-se às entidades financeiras da UE desde janeiro de 2025 e reforçou a necessidade de controle de acesso, privilégio mínimo e revisões documentadas.[1] O mercado de certificação e revisão de acesso se beneficia porque essas obrigações tornam os registros de revisão parte da base de evidências de uma organização regulamentada. A ISO/IEC 27001 exige que as organizações revisem os direitos de acesso dos usuários em intervalos apropriados, o que apoia a atividade de certificação recorrente tanto em setores regulamentados quanto em ecossistemas de fornecedores. A NIST SP 800-63-4 atualiza as diretrizes federais de identidade digital para comprovação de identidade, autenticação e federação, incentivando práticas de evidência mais robustas em programas de identidade. As organizações que operam em várias jurisdições enfrentam diferentes cronogramas de auditoria, de modo que os programas de certificação de acesso são frequentemente expandidos em etapas, em vez de por meio de uma única implantação em toda a empresa. Esse padrão sustenta a demanda contínua por plataformas que padronizem política, revisão, remediação e relatórios de auditoria em todas as aplicações.
Programas de Confiança Zero e Sem Senha Acelerando a Governança de Direitos
A arquitetura de confiança zero requer avaliação contínua de acesso, em vez de confiar em um usuário uma vez dentro de uma rede. O NIST identifica a gestão de identidade, credencial e acesso como parte central da implementação da arquitetura de confiança zero.[2] Esse requisito torna a certificação de direitos mais relevante porque as organizações precisam de evidências de que usuários, serviços e aplicações retêm apenas o acesso de que necessitam. As revisões podem se tornar orientadas por eventos quando uma função muda, um privilégio elevado é concedido ou um usuário migra entre sistemas. Os programas sem senha podem melhorar a atribuição de identidade ao reduzir o uso de credenciais compartilhadas e fortalecer o vínculo entre um indivíduo e uma decisão de acesso. Uma melhor atribuição oferece aos revisores uma base mais clara para validar direitos e fornece aos auditores um registro mais completo de aprovação. O mercado de certificação e revisão de acesso, portanto, se beneficia quando as iniciativas de confiança zero e sem senha ampliam o número de identidades e recursos que precisam ser governados.
Adoção de Pontuação de Risco Baseada em Inteligência Artificial e Recomendações de Revisão
As ferramentas de certificação com suporte de inteligência artificial utilizam histórico de acesso, comparações entre pares, informações de uso e sinais de política para ajudar os revisores a se concentrarem em decisões de maior risco. Isso pode afastar as campanhas de solicitações amplas de aprovação e direcioná-las para revisões que explicam por que um direito requer atenção. A SailPoint anunciou em outubro de 2026 que suas capacidades de certificação atualizadas incluem um mecanismo re-plataformado, assinatura em conformidade com GxP e solicitações de acesso por meio de conversação. O mercado de certificação e revisão de acesso se beneficia dessas funções porque as empresas precisam controlar o volume de campanhas sem enfraquecer a responsabilização. As recomendações geradas por inteligência artificial também criam um registro dos sinais considerados em uma decisão de acesso, o que pode apoiar auditorias e revisões de privacidade posteriores. O valor dessas ferramentas depende de dados de identidade confiáveis, propriedade clara de direitos e controles que permitam a uma pessoa contestar ou substituir uma recomendação. Os fornecedores que combinam automação com lógica de aprovação visível estão melhor posicionados para atender organizações com requisitos rigorosos de auditoria.
Convergência de PAM e IGA em Empresas Regulamentadas
A gestão de acesso privilegiado e a governança de identidade estão sendo cada vez mais conectadas porque ferramentas separadas podem deixar diferentes sistemas com registros conflitantes de propriedade de acesso. A CyberArk adquiriu a Zilla Security em fevereiro de 2025 para adicionar capacidades de governança de identidade nativas em nuvem, incluindo automação de conformidade, provisionamento e integrações de aplicações, à sua plataforma de segurança de identidade. Uma abordagem combinada pode oferecer aos revisores visibilidade desde o provisionamento inicial até o uso de acesso privilegiado. Isso reduz o risco de que um direito privilegiado permaneça fora de uma campanha de certificação mais ampla. O mercado de certificação e revisão de acesso também se beneficia quando compradores regulamentados preferem menos sistemas para administração de políticas, coleta de evidências e remediação. Ao mesmo tempo, organizações com ambientes complexos ainda podem preferir capacidades de governança especializadas quando precisam de gestão detalhada de funções, controles de identidade não humana e fluxos de trabalho de certificação em larga escala.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DO CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Escassez de Competências em Engenharia de Identidade | -1.8% | Global, mais aguda na Ásia-Pacífico e América do Sul | Curto prazo (≤ 2 anos) |
| Custos de Integração em Ambientes Legados e Proliferação de APIs | -1.5% | Global, pronunciado na América do Norte e Europa | Médio prazo (2-4 anos) |
| Propriedade Incompleta de Direitos e Dados de Identidade Desatualizados | -1.1% | Global | Médio prazo (2-4 anos) |
| Fadiga dos Revisores e Baixa Responsabilização nas Decisões | -0.9% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Competências em Engenharia de Identidade
Os programas de certificação de acesso precisam de pessoas capazes de mapear funções entre aplicações, configurar modelos de direitos e traduzir requisitos de auditoria em regras práticas de revisão. Essa expertise é limitada em muitas organizações, particularmente onde a governança de identidade só recentemente se tornou um programa formal. Organizações menores podem adquirir software em nuvem, mas ainda enfrentam dificuldades para definir populações de revisão significativas e estruturas de propriedade. A SailPoint introduziu o Gerenciamento Acelerado de Aplicações em agosto de 2025, combinando assistência especializada e integração automatizada para reduzir as barreiras de implantação.[3] A resposta em forma de serviço demonstra que o software por si só não resolve o ônus de configuração enfrentado por novos compradores. Quando os programas são subdotados de recursos, as campanhas iniciais podem cobrir apenas um pequeno conjunto de aplicações e produzir decisões que não constroem confiança entre os proprietários de negócios.
Custos de Integração em Ambientes Legados e Proliferação de APIs
Os ambientes legados frequentemente contêm aplicações personalizadas, estruturas de diretório e modelos de funções que não se encaixam nos conectores padrão. Cada exceção pode exigir trabalho de integração personalizado antes que os dados de direitos possam ser revisados em escala. A Cloud Security Alliance relatou em 2026 que apenas 20% das organizações tinham processos formais para desativar e revogar chaves de API. Isso deixa as organizações com identidades de máquinas e permissões de API que aumentam o escopo e o custo de um programa de certificação inicial. Grandes empresas com sistemas legados de ERP, bancários, de RH e personalizados estão especialmente expostas porque podem precisar de normalização de dados e conectores especializados. A SailPoint declarou que o IdentityIQ 9.0 inclui funções de modernização e certificação para estruturas locais altamente personalizadas, refletindo a importância contínua dessa questão de implementação.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas de Software Ancoram os Gastos, Serviços Abordam Lacunas de ImplementaçãoO software detinha 71,58% da participação do mercado de certificação e revisão de acesso em 2026. A posição de liderança reflete os gastos com descoberta de direitos, aplicação de políticas, automação de fluxos de trabalho e relatórios prontos para auditoria. As organizações que concluíram uma implantação inicial geralmente ampliam o número de aplicações cobertas por sua plataforma. Elas também conectam dados de identidade com operações de segurança e sistemas de gestão de serviços. Essas atividades aumentam o valor das licenças porque ampliam o ambiente de controle sem exigir um produto separado para cada processo. O tamanho do mercado de certificação e revisão de acesso para software também é sustentado por recursos de produto que automatizam a coleta de evidências e destacam acessos de alto risco. As atualizações da SailPoint em outubro de 2026 incluíram um mecanismo de certificação modernizado e controles proativos de separação de funções para ambientes regulamentados. Essas mudanças mostram por que os compradores continuam a valorizar plataformas capazes de suportar grandes campanhas e requisitos de aprovação especializados.
Os serviços estão projetados para expandir a um CAGR de 18,76% até 2032. A demanda vem de suporte à implementação, operações de governança gerenciada e assistência com o design de campanhas. Muitos compradores precisam de ajuda para conectar aplicações legadas e criar modelos de funções que reflitam as responsabilidades do negócio. Isso é particularmente importante para PMEs e agências públicas com equipes de identidade menores. Os serviços também estão sendo incluídos com mais frequência nas assinaturas de SaaS, o que oferece aos clientes acesso a expertise durante a integração e a gestão contínua do programa. O mercado de certificação e revisão de acesso pode, portanto, agregar valor por meio de provedores que combinam tecnologia com suporte prático de implantação. O trabalho de consultoria provavelmente permanecerá importante onde as empresas precisam estender a governança para infraestrutura em nuvem, APIs e permissões de agentes de inteligência artificial. Os serviços também ajudam as organizações a melhorar o treinamento de revisores e os modelos de propriedade após o primeiro ciclo de certificação.
Por Modo de Implantação:
Nuvem Lidera a Adoção, Enquanto Local e Híbrido Permanecem RelevantesA implantação baseada em nuvem detinha 67,58% da participação do mercado de certificação e revisão de acesso em 2026. As plataformas em nuvem oferecem implantação mais rápida, atualizações contínuas de conectores e capacidade elástica para populações de revisão em mudança. Esses benefícios são significativos para empresas que adicionam aplicações SaaS regularmente. As integrações pré-construídas podem reduzir o tempo necessário para registrar uma nova aplicação em uma campanha de certificação. A entrega em nuvem também permite que os fornecedores atualizem modelos de risco e recursos de fluxo de trabalho sem uma atualização local demorada. O mercado de certificação e revisão de acesso é sustentado por esse modelo porque muitos compradores desejam gerenciar a governança em aplicações distribuídas a partir de um serviço comum. Os fornecedores de acesso nativos em nuvem também podem usar conexões de aplicações existentes para introduzir funções de governança a clientes estabelecidos. Essa abordagem apoia uma adoção mais ampla entre organizações que desejam um caminho mais rápido para revisões estruturadas.
Os ambientes locais e híbridos permanecem importantes onde os dados de identidade e os registros de auditoria estão sujeitos a requisitos rigorosos de residência. Algumas organizações não podem mover determinadas informações de direitos além das fronteiras nacionais ou regionais. Os modelos híbridos permitem que as organizações apliquem funções modernas de governança enquanto retêm dados sensíveis em ambientes controlados. A SailPoint continua a apoiar a modernização local para organizações com programas altamente personalizados e restrições regulatórias. Essas condições impedem que a implantação em nuvem se torne uma substituição completa para outros modelos. Os provedores que suportam política e evidências consistentes em sistemas em nuvem e locais podem atender a um grupo mais amplo de clientes regulamentados.
Por Tamanho de Organização:
Grandes Empresas Lideram os Gastos, PMEs Ampliam a Base de CompradoresAs grandes empresas responderam por 68,54% da participação do mercado de certificação e revisão de acesso em 2026. Elas gerenciam portfólios de aplicações complexos, grandes forças de trabalho e acesso extensivo de terceiros. Reguladores financeiros, auditores externos e seguradoras cibernéticas esperam cada vez mais ciclos de revisão documentados, registros de decisões e tratamento de exceções. Uma pesquisa da Thales de 2025 com tomadores de decisão do BFSI constatou que 93% priorizavam a modernização da identidade da força de trabalho e 89% tinham mandatos ativos para soluções de acesso de terceiros.[4] Essas prioridades expandem a governança além dos funcionários para contratados, fornecedores e sistemas parceiros. As grandes empresas frequentemente operam campanhas separadas para acesso da força de trabalho e acesso externo porque a propriedade e o risco diferem entre essas populações. Elas também têm os recursos para integrar a certificação com dados de RH, gestão de serviços e operações de segurança. Isso torna as grandes empresas uma fonte sustentada de gastos com plataformas e serviços.
As PMEs estão projetadas para expandir a um CAGR de 16,72% até 2032. Os produtos entregues em nuvem reduzem a barreira técnica e financeira para iniciar revisões formais de acesso. Muitas empresas menores precisam de controles estruturados para atender aos requisitos de clientes empresariais, qualificar-se para programas de aquisição ou fortalecer sua garantia de segurança. A ISO/IEC 27001 inclui revisões periódicas de direitos de acesso, de modo que os programas de certificação podem ajudar os fornecedores a demonstrar práticas maduras de segurança da informação. O mercado de certificação e revisão de acesso alcançará mais compradores de PMEs quando os fornecedores oferecerem modelos, conectores e suporte gerenciado que não exijam uma equipe dedicada de engenharia de identidade. As políticas pré-configuradas podem ajudar essas organizações a começar com um grupo limitado de aplicações críticas. Com o tempo, elas podem estender a cobertura para mais sistemas à medida que a qualidade dos dados e a propriedade interna melhoram. Essa progressão oferece aos fornecedores um caminho para reter clientes à medida que seus programas de segurança amadurecem.
Por Aplicação:
Governança de Identidade Estabelece a Base, Certificação de Acesso Privilegiado Avança Mais RapidamenteA governança de identidade respondeu por 32,79% da participação do mercado de certificação e revisão de acesso em 2026. As organizações geralmente começam com uma visão ampla de identidades, direitos, eventos de ciclo de vida e regras de separação de funções. Essa base torna as revisões posteriores mais confiáveis porque a empresa pode identificar quem tem acesso e por que ele foi concedido. As plataformas de governança também suportam o design de funções e fluxos de trabalho de solicitação de acesso que reduzem o número de permissões ad hoc. A gestão de conformidade e a gestão de acesso permanecem aplicações adjacentes importantes porque os processos de entrada, movimentação e saída de colaboradores criam requisitos frequentes de controle. Os casos de uso de gestão de riscos se beneficiam de links com ferramentas de operações de segurança que fornecem informações contextuais sobre risco de identidade. As revisões de acesso de terceiros também estão se tornando mais importantes à medida que os ecossistemas de cadeia de suprimentos e parceiros crescem. O mercado de certificação e revisão de acesso se beneficia quando os compradores usam a governança de identidade como base antes de avançar para categorias de revisão mais especializadas.
A certificação de acesso privilegiado está projetada para expandir a um CAGR de 18,72% até 2032. Direitos de administrador de alto risco, contas de serviço, chaves de API e agentes de inteligência artificial precisam de processos de revisão que diferem do atestado padrão da força de trabalho. A Cloud Security Alliance identificou o desligamento incompleto de identidades não humanas como uma grande lacuna de governança em 2026. Os direitos de acesso podem persistir após a desativação de um serviço ou agente, o que cria um problema de controle difícil de detectar sem dados de identidade conectados. A certificação privilegiada pode ajudar a validar a propriedade, a finalidade e a necessidade contínua de acesso sensível. As revisões baseadas em eventos são especialmente úteis quando uma identidade de máquina muda de função, recebe uma nova permissão ou é conectada a um sistema crítico. O tamanho do mercado de certificação e revisão de acesso para essa aplicação é sustentado por compradores que buscam controles que funcionem em identidades humanas e não humanas. Os provedores devem demonstrar que seus produtos podem documentar decisões sem forçar os revisores a avaliar grandes volumes de contas tcnicas de baixo risco.

Por Setor do Usuário Final:
BFSI Lidera a Demanda Atual, Governo Expande com Programas DigitaisO BFSI detinha 27,69% da participação do mercado de certificação e revisão de acesso em 2026. As instituições financeiras enfrentam requisitos sobrepostos para trilhas de auditoria, privilégio mínimo e revisão recorrente do acesso de funcionários e terceiros. O DORA aumentou a necessidade de as entidades financeiras na UE documentarem seus arranjos de resiliência operacional digital. Os sistemas de certificação automatizados podem ajudar bancos e seguradoras a gerenciar cronogramas de revisão e criar evidências para auditores. O setor também está estendendo a governança além dos funcionários à medida que parcerias de open banking e fintech concedem a organizações externas acesso a sistemas compartilhados. Isso aumenta a necessidade de definir proprietários para o acesso de parceiros e estabelecer processos claros de escalonamento. Os compradores do BFSI tendem a exigir relatórios detalhados, fortes capacidades de integração e controles de política que se apliquem em aplicações legadas e em nuvem. Esses requisitos tornam o setor uma fonte significativa de implantações de alto valor.
O governo e a administração pública estão projetados para expandir a um CAGR de 19,22% até 2032. Os serviços públicos digitais, os programas de identidade soberana e os mandatos de confiança zero estão aumentando o número de sistemas que requerem controles formais de acesso. A China emitiu medidas sobre serviços públicos de autenticação de identidade de rede nacional em maio de 2025, ilustrando a importância da infraestrutura de identidade nacional em grandes programas digitais do setor público. Os compradores governamentais frequentemente precisam governar o acesso em plataformas voltadas para cidadãos e sistemas internos sensíveis ao mesmo tempo. A área da saúde também permanece um grupo de usuários relevante porque sistemas clínicos, serviços de telemedicina e acesso de terceiros a dados de pacientes requerem gestão clara de privilégios. Organizações de telecomunicações, mídia, varejo e comércio eletrônico precisam de controles relacionados para direitos de API, ambientes de pagamento e redes de parceiros. O mercado de certificação e revisão de acesso pode atender a esses setores quando os produtos acomodam diferentes níveis de garantia e estruturas de propriedade operacional.
Análise Geográfica
Mercado de Certificação e Revisão de Acesso da América do Norte
A América do Norte detinha 41,64% da participação no mercado de certificação e revisão de acesso em 2026. A região apresenta alta concentração de investimentos em zero trust, implantações em serviços financeiros, sistemas de saúde e grandes empresas de tecnologia. As diretrizes federais também apoiam os gastos do setor público em controles de identidade estruturados. O Escritório de Gestão e Orçamento dos EUA emitiu o Memorando M-26-18 em agosto de 2026, orientando as agências a adotarem processos de gestão de risco de identidade digital alinhados às diretrizes do NIST e a expandirem a infraestrutura de identidade para sistemas de Provedores de Serviços de Alto Impacto. O Canadá também registra demanda de concessionárias públicas, instituições financeiras e redes de saúde que respondem às expectativas de cibersegurança e privacidade. As implantações norte-americanas costumam ser mais maduras no uso de controles de qualidade de dados, fluxos de trabalho de remediação e vínculos entre os resultados de certificação e as operações de segurança. Essa maturidade reflete a base consolidada de programas de identidade corporativa da região e o trabalho de integração em plataformas de negócios amplamente utilizadas.
Mercado de Certificação e Revisão de Acesso da Ásia-Pacífico
Projeta-se que a Ásia-Pacífico se expanda a um CAGR de 17,93% até 2032. A digitalização de identidade liderada por governos, a adoção corporativa da nuvem e o aumento das expectativas regulatórias impulsionam a demanda em toda a região. O Japão ilustra a necessidade de camadas de governança que vão alm da autenticação, gerenciando a recertificação, eventos do ciclo de vida e design de funções. A infraestrutura pública digital da Índia e o foco em sistemas de identidade interoperáveis criam requisitos de provisionamento e controle de acesso em organizações públicas e privadas. O arcabouço regulatório da China e os padrões domésticos de identidade sustentam a demanda por plataformas capazes de operar dentro de requisitos de soberania. As PMEs nos setores de manufatura, logística e serviços profissionais também estão adotando ferramentas em nuvem quando contratos governamentais ou cadeias de suprimentos corporativas exigem controles de acesso mais robustos. O mercado de certificação e revisão de acesso se beneficia de produtos que oferecem opções de implantação regional e suporte prático para compradores com experiência limitada em identidade.
Mercado de Certificação e Revisão de Acesso da EMEA e América do Sul
A Europa possui uma base regulatória para o mercado de certificação e revisão de acesso por meio do DORA, NIS2, da Lei de Dados e de normas nacionais de conformidade. A Lei de Dados da UE tornou-se aplicável em setembro de 2025 e ampliou os requisitos relativos ao acesso e ao uso de dados. Alemanha, Reino Unido e França continuam sendo mercados relevantes em nível nacional devido à demanda dos setores de serviços financeiros, infraestrutura crítica e setor público. A América do Sul encontra-se em um estágio mais inicial, com reguladores financeiros e autoridades de proteção de dados incentivando uma melhor documentação dos direitos de acesso. O Oriente Médio está emergindo por meio de programas de digitalização governamental e requisitos de nuvem soberana em países como Arábia Saudita e Emirados Árabes Unidos. A África permanece incipiente, liderada por organizações de serviços financeiros e telecomunicações na África do Sul e na Nigéria. Essas regiões criam oportunidades de longo prazo para fornecedores capazes de adequar as funções de revisão de acesso aos requisitos locais de residência de dados e operação.
Cenário Competitivo
O mercado de certificação e revisão de acesso é moderadamente fragmentado em implantações de grandes empresas e setores regulamentados. SailPoint, Saviynt, Microsoft, IBM e CyberArk têm presença substancial nessas contas, enquanto Omada, Ping Identity, One Identity e Netwrix competem no mercado intermediário e em casos de uso específicos. A concorrência segue 2 abordagens amplas. Alguns provedores constroem suítes completas de segurança de identidade que combinam governança, gestão de acesso e gestão de acesso privilegiado. Outros se concentram em governança detalhada de direitos, capacidades de revisão com suporte de inteligência artificial e controles de identidade não humana. O mercado de certificação e revisão de acesso favorece empresas que conseguem conectar muitas aplicações e produzir evidências úteis para equipes de auditoria e segurança. Os compradores ainda precisam avaliar se uma plataforma ampla tem profundidade suficiente para seus processos de revisão mais complexos. Esse equilíbrio entre amplitude de integração e especialização em governança molda a seleção de fornecedores.
A CyberArk concluiu a aquisição da Zilla Security em fevereiro de 2025, adicionando governança de identidade nativa em nuvem, automação de conformidade e capacidades de provisionamento à sua plataforma de segurança de identidade. Esse foi um movimento notável em direção à vinculação de controles de acesso privilegiado com fluxos de trabalho de certificação mais amplos. A Saviynt captou 700 milhões de USD em uma rodada de financiamento liderada pela KKR em dezembro de 2025 para apoiar o desenvolvimento de segurança de identidade para necessidades empresariais da era da inteligência artificial. A SailPoint introduziu um mecanismo de certificação modernizado e capacidades relacionadas em nuvem e locais em outubro de 2026. Esses movimentos mostram que os principais fornecedores estão investindo em integração de plataformas, governança assistida por inteligência artificial e fluxos de trabalho de revisão em larga escala. Os fornecedores também competem pela qualidade de suas bibliotecas de conectores, serviços de suporte e capacidade de lidar com modelos de implantação regulamentados.
Áreas abertas permanecem na certificação de identidade de agentes de inteligência artificial, governança de PMEs e implantações de nuvem soberana fora dos mercados ocidentais estabelecidos. A Fundação OpenID publicou orientações sobre identidade de agentes de inteligência artificial em outubro de 2025, abrangendo gestão de ciclo de vida, políticas de governança e responsabilização. Esse trabalho apoia o desenvolvimento de produtos que tratam os agentes de inteligência artificial como identidades governadas, em vez de como um recurso de uma conta de usuário existente. Os compradores menores precisam de caminhos de implantação mais simples, modelos e serviços gerenciados que reduzam sua dependência de pessoal especializado. Os requisitos de nuvem soberana também criam a necessidade de produtos capazes de suportar controles regionais de dados sem limitar a cobertura de governança. Os requisitos de aquisição, como SOC 2 Tipo II e ISO/IEC 27001, podem influenciar a seleção de fornecedores porque os compradores esperam que os fornecedores demonstrem os controles que estão pedindo aos clientes para adotar. A concorrência, portanto, provavelmente permanecerá ativa em escopo de plataforma, flexibilidade de implantação e usabilidade operacional das decisões de certificação.
Líderes do Setor de Certificação e Revisão de Acesso
-
SailPoint Technologies Holdings Inc.
-
Saviynt Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Oracle Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Certificação e Revisão de Acesso Empresas cobertas neste relatório
- SailPoint Technologies Holdings Inc.
- Saviynt Inc.
- Microsoft Corporation
- IBM Corporation
- Oracle Corporation
- Okta Inc.
- One Identity LLC
- CyberArk Software Ltd.
- SAP SE
- Broadcom Inc.
- OpenText Corporation
- Ping Identity Holding Corp.
- Omada A/S
- Hitachi ID Systems Inc.
- Thales Group
- Netwrix Corporation
- Avatier Corporation
- Evolveum OÜ
- EmpowerID Inc.
- Veza Technologies Inc.
- Zilla Security Inc.
- Lumos Technologies Inc.
- Zluri Technologies Pvt. Ltd.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Tools4ever B.V.
- SecureAuth Corporation
Desenvolvimentos industriais recentes em Mercado de Certificação e Revisão de Acesso
- Outubro de 2026: A SailPoint anunciou o SailPoint IdentityIQ 9.0 e um mecanismo de certificação de acesso Human Fabric totalmente re-plataformado no Navigate 2026, introduzindo revisões de acesso em escala empresarial sem limites de volume de registros, assinatura criptográfica em conformidade com GxP, aplicação proativa em tempo real de separação de funções e solicitações de acesso por inteligência artificial conversacional, avançando significativamente sua posição competitiva em fluxos de trabalho de certificação em setores regulamentados.
- Fevereiro de 2026: A Palo Alto Networks concluiu a aquisição da CyberArk, combinando segurança de rede, governança de identidade e gestão de acesso privilegiado em uma plataforma unificada, criando uma entidade combinada com alcance significativo de venda cruzada em programas de certificação de acesso empresarial e posicionando a governança de identidade como uma camada nativa dentro da arquitetura de operações de segurança.
- Dezembro de 2025: A Saviynt captou 700 milhões de USD em uma rodada de financiamento de crescimento Série B liderada pela KKR a uma avaliação de 3 bilhões de USD, com participação da Sixth Street Growth e TenEleven Ventures. A rodada foi enquadrada como um compromisso com a gestão de identidade como infraestrutura fundamental da era da inteligência artificial, acelerando o desenvolvimento de cobertura de identidade de agentes de inteligência artificial e capacidades de certificação de identidade não humana.
- Outubro de 2025: A Saviynt revelou importantes capacidades de inteligência artificial em seu UNLOCK Roadshow, abordando governança de identidade de agentes de inteligência artificial, gestão de identidade não humana e integraão acelerada de aplicações, cobrindo o duplo desafio de governar todas as aplicações e proteger todas as identidades, incluindo agentes de inteligência artificial autônomos.
Escopo do Relatório Global do Mercado de Certificação e Revisão de Acesso
O mercado de certificação e revisão de acesso abrange software e serviços utilizados para revisar, certificar, aprovar, revogar e evidenciar o acesso de usuários em toda a empresa. Inclui governança de identidade, gestão de conformidade, avaliação de risco de acesso, certificação de acesso privilegiado, revisões de acesso de terceiros e revisões de direitos de máquinas ou agentes de inteligência artificial.
O Relatório do Mercado de Certificação e Revisão de Acesso é Segmentado por Componente (Software e Serviços), Modo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Aplicação (Governança de Identidade, Gestão de Conformidade, Gestão de Riscos, Gestão de Acesso, Certificação de Acesso Privilegiado, Revisão de Acesso de Terceiros e Contratados e Outras Aplicações de Certificação e Revisão de Acesso), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Administração Pública, Saúde e Ciências da Vida, Varejo e Comércio Eletrônico, Telecomunicações e Mídia, Viagens e Hospitalidade e Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governança de Identidade |
| Gestão de Conformidade |
| Gestão de Riscos |
| Gestão de Acesso |
| Certificação de Acesso Privilegiado |
| Revisão de Acesso de Terceiros e Contratados |
| Outras Aplicações de Certificação e Revisão de Acesso |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| Varejo e Comércio Eletrônico |
| Telecomunicações e Mídia |
| Viagens e Hospitalidade |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Modo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Aplicação | Governança de Identidade | |
| Gestão de Conformidade | ||
| Gestão de Riscos | ||
| Gestão de Acesso | ||
| Certificação de Acesso Privilegiado | ||
| Revisão de Acesso de Terceiros e Contratados | ||
| Outras Aplicações de Certificação e Revisão de Acesso | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| Varejo e Comércio Eletrônico | ||
| Telecomunicações e Mídia | ||
| Viagens e Hospitalidade | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de certificação e revisão de acesso?
O mercado de certificação e revisão de acesso está projetado para expandir de 4,67 bilhões de USD em 2026 e 5,71 bilhões de USD em 2027 para 11,48 bilhões de USD até 2032, a um CAGR de 14,99%. Essa perspectiva reflete uma demanda mais ampla por controles de acesso repetíveis e evidências de auditoria.
O que está impulsionando a demanda por ferramentas de certificação de acesso?
Requisitos regulatórios, programas de confiança zero e a necessidade de governar o acesso complexo de usuários, serviços, APIs e agentes de inteligência artificial são os principais fatores de demanda. Essas necessidades transformam a revisão de acesso de uma tarefa periódica em um controle contínuo.
Qual componente detém a maior participação?
O software detinha 71,58% da receita em 2026 porque as organizações investem em plataformas para descoberta de direitos, aplicação de políticas, automação de fluxos de trabalho e relatórios. Os recursos da plataforma também suportam campanhas em larga escala e processos de remediação.
Qual modelo de implantação é mais amplamente utilizado?
A implantação baseada em nuvem detinha 67,58% da receita em 2026, sustentada por implantação mais rápida e acesso contínuo a conectores de aplicações. É particularmente relevante para empresas que gerenciam portfólios de SaaS em expansão.
Qual grupo de usuários finais está se expandindo mais rapidamente?
O governo e a administração pública estão projetados para expandir a um CAGR de 19,22% até 2032, sustentados por serviços públicos digitais e programas de modernização de identidade. Esses programas precisam de controles tanto para sistemas voltados ao público quanto para sistemas internos.
Qual região está projetada para se expandir mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 17,93% até 2032, impulsionada pela digitalização de identidade, adoção de nuvem e mudanças regulatórias. As opções de implantação regional são importantes para atender aos requisitos operacionais locais.