
Tamaño y Participación del Mercado de Certificación y Revisión de Acceso
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.71 Mil millones de dólares |
| Tamaño del Mercado (2032) | 11.48 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.99 % |
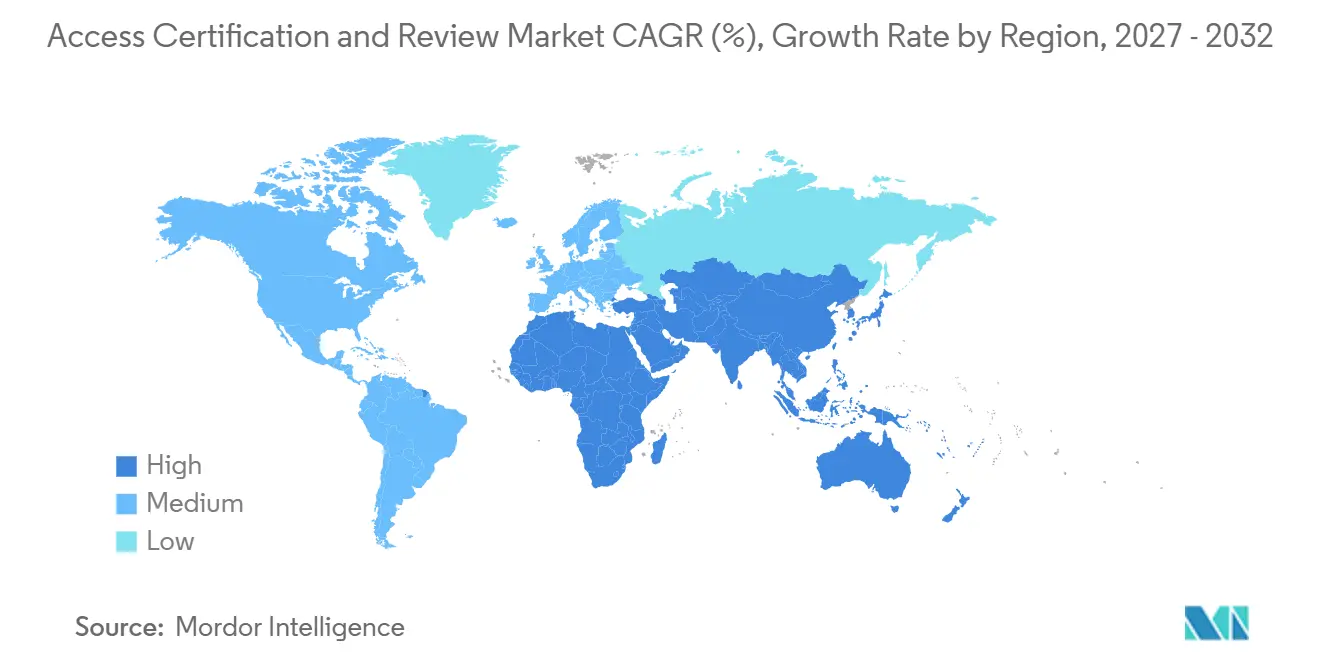
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
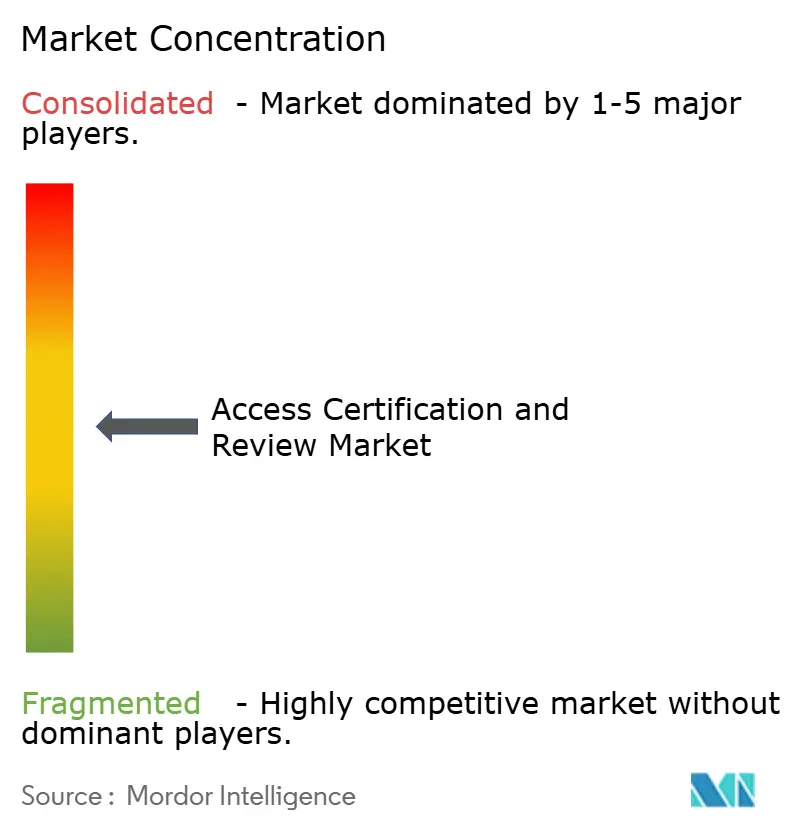
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Certificación y Revisión de Acceso por Mordor Intelligence
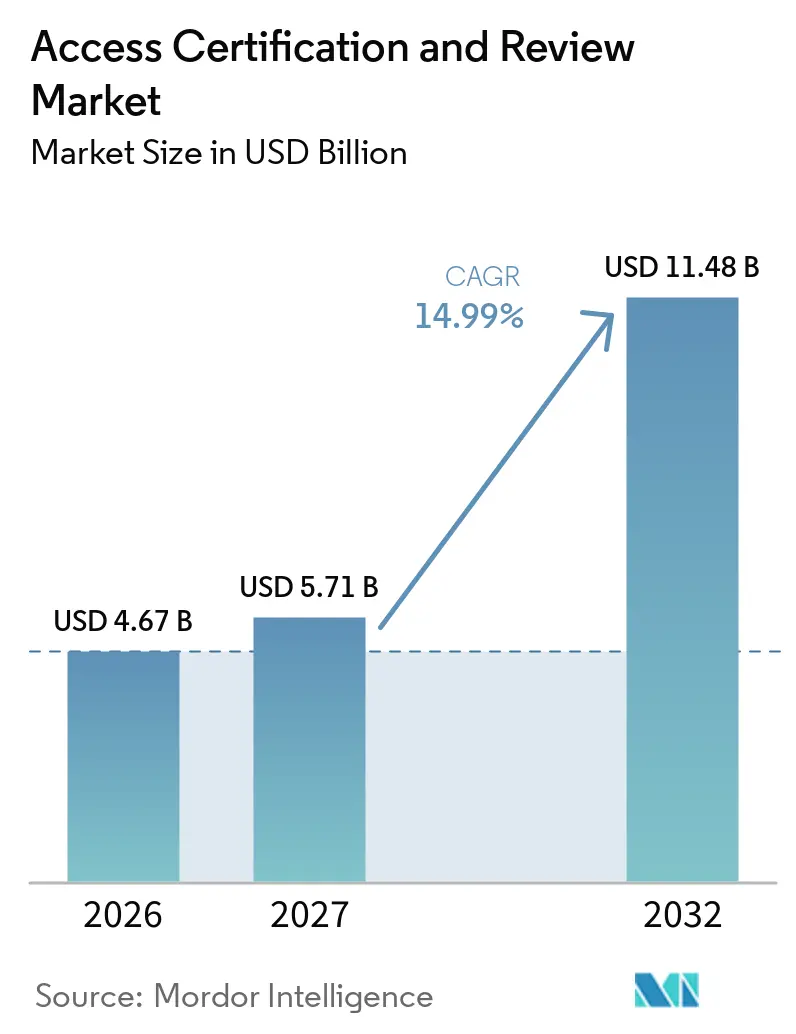
Se proyecta que el tamaño del mercado de certificación y revisión de acceso será de 4,67 mil millones de USD en 2026, 5,71 mil millones de USD en 2027, y alcanzará 11,48 mil millones de USD en 2032, creciendo a una CAGR del 14,99% de 2027 a 2032. El mercado de certificación y revisión de acceso está siendo moldeado por el paso de las verificaciones periódicas de cumplimiento al control continuo de los derechos de acceso. Las regulaciones, incluida la Ley de Resiliencia Operativa Digital de la UE, han incrementado la necesidad de políticas de mínimo privilegio documentadas y revisiones recurrentes de derechos en organizaciones reguladas. Los programas de confianza cero también están transformando las revisiones de acceso, pasando de campañas de calendario fijo a controles capaces de responder a cambios en el riesgo, la identidad y el acceso a aplicaciones. Los proveedores están respondiendo combinando gobernanza, gestión de acceso privilegiado, gestión de derechos en la nube y funciones de revisión asistidas por inteligencia artificial en plataformas de seguridad de identidad más amplias. Esto crea oportunidades para los proveedores que pueden reducir el esfuerzo de integración y ayudar a las organizaciones a producir evidencia de auditoría clara sin aumentar las cargas de trabajo de los revisores.
Conclusiones Clave del Informe
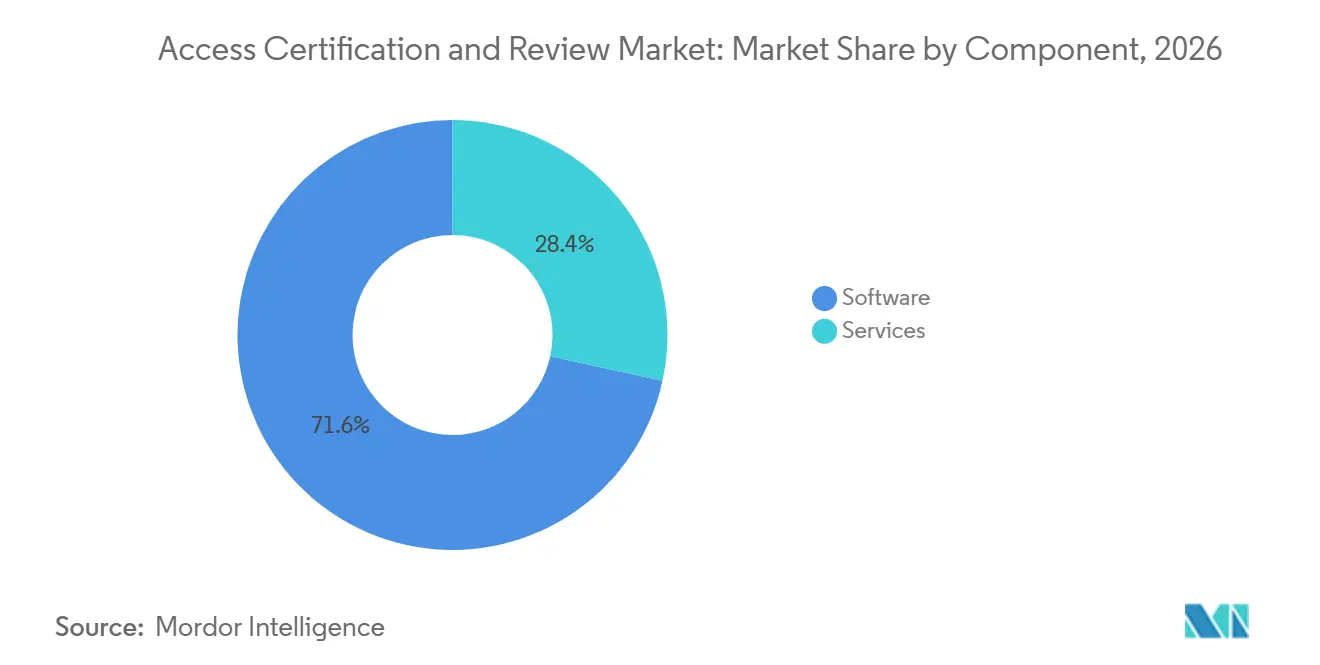
- Por componente, el software representó el 71,58% de la participación del mercado de certificación y revisión de acceso en 2026, mientras que se proyecta que los servicios se expandirán a una CAGR del 18,76% hasta 2032.
- Por modo de implementación, la implementación basada en la nube representó el 67,58% de la participación del mercado de certificación y revisión de acceso en 2026.
- Por tamaño de organización, las grandes empresas representaron el 68,54% de la participación del mercado de certificación y revisión de acceso en 2026, mientras que se proyecta que las PYMEs se expandirán a una CAGR del 16,72% hasta 2032.
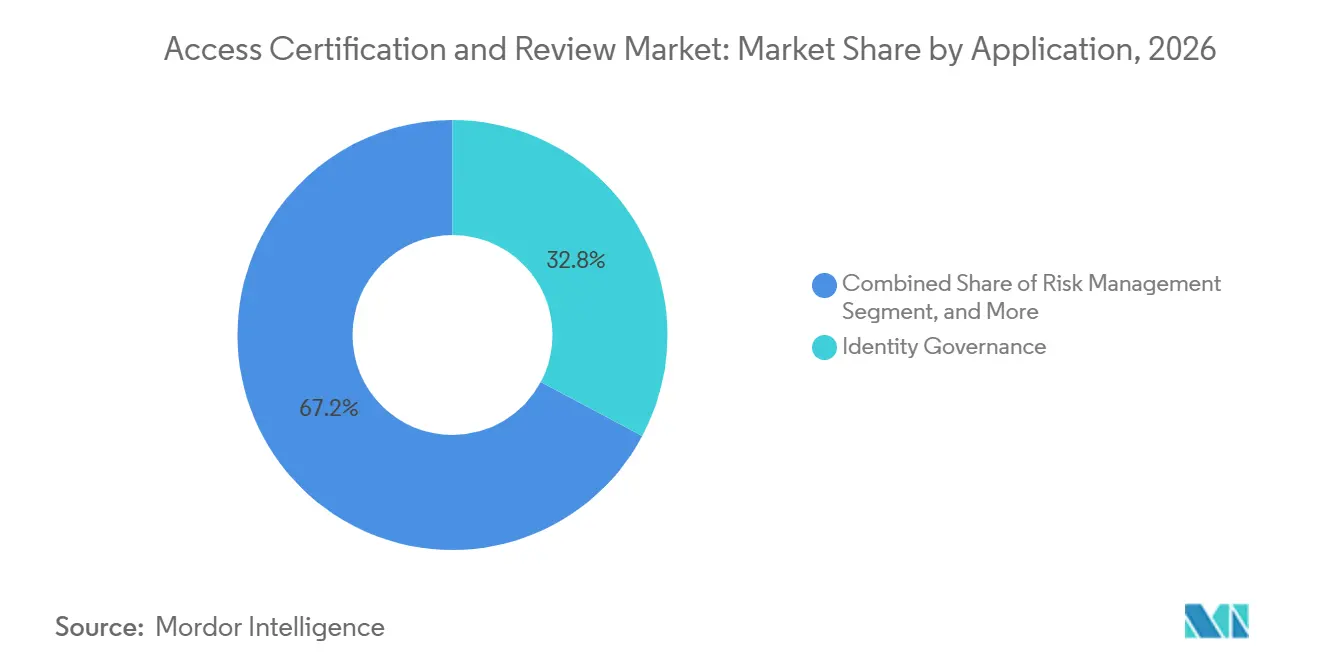
- Por aplicación, la gobernanza de identidad representó el 32,79% de la participación del mercado de certificación y revisión de acceso en 2026, mientras que se proyecta que la certificación de acceso privilegiado se expandirá a una CAGR del 18,72% hasta 2032.
- Por industria de usuario final, el sector BFSI representó el 27,69% de la participación del mercado de certificación y revisión de acceso en 2026, mientras que se proyecta que el gobierno y la administración pública se expandirán a una CAGR del 19,22% hasta 2032.
- Por geografía, América del Norte representó el 41,64% de la participación del mercado de certificación y revisión de acceso en 2026, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 17,93% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Requisitos de Auditoría Regulatoria y Mínimo Privilegio | +3.2% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Programas de Confianza Cero y Sin Contraseña que Aceleran la Gobernanza de Derechos | +2.8% | América del Norte y Europa, con extensión a Asia-Pacífico | Mediano plazo (2-4 años) |
| Adopción de Puntuación de Riesgo Impulsada por Inteligencia Artificial y Recomendaciones de Revisión | +2.4% | Global | Mediano plazo (2-4 años) |
| Convergencia de Gestión de Acceso Privilegiado y Gobernanza de Identidad en Empresas Reguladas | +2.1% | América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Nube Soberana y Residencia de Datos | +1.7% | Europa, Oriente Medio y mercados selectos de Asia-Pacífico | Largo plazo (≥ 4 años) |
| Expansión de Identidades de Máquinas, Servicios y Agentes de Inteligencia Artificial | +1.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Requisitos de Auditoría Regulatoria y Mínimo Privilegio
DORA se aplica a las entidades financieras de la UE desde enero de 2025 y ha reforzado la necesidad de acceso controlado, mínimo privilegio y revisiones documentadas.[1] El mercado de certificación y revisión de acceso se beneficia porque estas obligaciones convierten los registros de revisión en parte de la base de evidencia de una organización regulada. La norma ISO/IEC 27001 exige que las organizaciones revisen los derechos de acceso de los usuarios a intervalos apropiados, lo que respalda la actividad de certificación recurrente tanto en sectores regulados como en ecosistemas de proveedores. La actualización NIST SP 800-63-4 moderniza la guía federal de identidad digital para la verificación de identidad, autenticación y federación, lo que fomenta prácticas de evidencia más sólidas en los programas de identidad. Las organizaciones que operan en varias jurisdicciones enfrentan diferentes calendarios de auditoría, por lo que los programas de certificación de acceso suelen ampliarse por etapas en lugar de mediante una implementación única a nivel empresarial. Este patrón respalda la demanda continua de plataformas que estandarizan la política, la revisión, la remediación y la elaboración de informes de auditoría en todas las aplicaciones.
Programas de Confianza Cero y Sin Contraseña que Aceleran la Gobernanza de Derechos
La arquitectura de confianza cero requiere una evaluación continua del acceso en lugar de confiar en un usuario una vez dentro de una red. El Instituto Nacional de Estándares y Tecnología identifica la gestión de identidad, credenciales y acceso como una parte fundamental de la implementación de la arquitectura de confianza cero.[2] Este requisito hace que la certificación de derechos sea más relevante porque las organizaciones necesitan evidencia de que los usuarios, servicios y aplicaciones conservan únicamente el acceso que requieren. Las revisiones pueden volverse impulsadas por eventos cuando cambia un rol, se otorga un privilegio elevado o un usuario se mueve entre sistemas. Los programas sin contraseña pueden mejorar la atribución de identidad al reducir el uso de credenciales compartidas y fortalecer el vínculo entre un individuo y una decisión de acceso. Una mejor atribución proporciona a los revisores una base más clara para validar los derechos y a los auditores un registro más completo de aprobación. El mercado de certificación y revisión de acceso, por lo tanto, se beneficia cuando las iniciativas de confianza cero y sin contraseña amplían el número de identidades y recursos que deben ser gobernados.
Adopción de Puntuación de Riesgo Impulsada por Inteligencia Artificial y Recomendaciones de Revisión
Las herramientas de certificación asistidas por inteligencia artificial utilizan el historial de acceso, comparaciones entre pares, información de uso y señales de política para ayudar a los revisores a centrarse en las decisiones de mayor riesgo. Esto puede desplazar las campañas de solicitudes de aprobación generales hacia revisiones que expliquen por qué un derecho requiere atención. SailPoint anunció en octubre de 2026 que sus capacidades de certificación actualizadas incluyen un motor rediseñado, firma conforme a GxP y solicitudes de acceso conversacionales. El mercado de certificación y revisión de acceso se beneficia de estas funciones porque las empresas necesitan controlar el volumen de campañas sin debilitar la responsabilidad. Las recomendaciones generadas por inteligencia artificial también crean un registro de las señales consideradas en una decisión de acceso, lo que puede respaldar revisiones de auditoría y privacidad posteriores. El valor de estas herramientas depende de datos de identidad confiables, una propiedad clara de los derechos y controles que permitan a una persona cuestionar o anular una recomendación. Los proveedores que combinan la automatización con una lógica de aprobación visible están mejor posicionados para atender a organizaciones con requisitos de auditoría estrictos.
Convergencia de Gestión de Acceso Privilegiado y Gobernanza de Identidad en Empresas Reguladas
La gestión de acceso privilegiado y la gobernanza de identidad están siendo conectadas cada vez más porque las herramientas separadas pueden dejar diferentes sistemas con registros contradictorios de propiedad de acceso. CyberArk adquirió Zilla Security en febrero de 2025 para añadir capacidades de gobernanza de identidad nativas en la nube, incluida la automatización del cumplimiento, el aprovisionamiento y las integraciones de aplicaciones, a su plataforma de seguridad de identidad. Un enfoque combinado puede dar a los revisores visibilidad desde el aprovisionamiento inicial hasta el uso del acceso privilegiado. Esto reduce el riesgo de que un derecho privilegiado quede fuera de una campaña de certificación más amplia. El mercado de certificación y revisión de acceso también se beneficia cuando los compradores regulados prefieren menos sistemas para la administración de políticas, la recopilación de evidencia y la remediación. Al mismo tiempo, las organizaciones con entornos complejos pueden seguir favoreciendo capacidades de gobernanza especializadas cuando necesitan una gestión detallada de roles, controles de identidad no humana y flujos de trabajo de certificación a gran escala.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Escasez de Habilidades en Ingeniería de Identidad | -1.8% | Global, más aguda en Asia-Pacífico y América del Sur | Corto plazo (≤ 2 años) |
| Costos de Integración en Entornos Heredados y Proliferación de API | -1.5% | Global, pronunciado en América del Norte y Europa | Mediano plazo (2-4 años) |
| Propiedad Incompleta de Derechos y Datos de Identidad Desactualizados | -1.1% | Global | Mediano plazo (2-4 años) |
| Fatiga de los Revisores y Baja Responsabilidad en las Decisiones | -0.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Habilidades en Ingeniería de Identidad
Los programas de certificación de acceso necesitan personas que puedan mapear roles en todas las aplicaciones, configurar modelos de derechos y traducir los requisitos de auditoría en reglas de revisión prácticas. Esta experiencia es limitada en muchas organizaciones, particularmente donde la gobernanza de identidad solo recientemente se ha convertido en un programa formal. Las organizaciones más pequeñas pueden adquirir software en la nube, pero aún tienen dificultades para definir poblaciones de revisión significativas y estructuras de propiedad. SailPoint introdujo la Gestión Acelerada de Aplicaciones en agosto de 2025, combinando asistencia experta e incorporación automatizada para reducir las barreras de implementación.[3] La respuesta del servicio muestra que el software por sí solo no resuelve la carga de configuración que enfrentan los nuevos compradores. Cuando los programas cuentan con recursos insuficientes, las campañas iniciales pueden cubrir solo un pequeño conjunto de aplicaciones y producir decisiones que no generan confianza entre los propietarios del negocio.
Costos de Integración en Entornos Heredados y Proliferación de API
Los entornos heredados suelen contener aplicaciones personalizadas, estructuras de directorio y modelos de roles que no se ajustan a los conectores estándar. Cada excepción puede requerir trabajo de integración personalizado antes de que los datos de derechos puedan revisarse a escala. La Alianza de Seguridad en la Nube informó en 2026 que solo el 20% de las organizaciones tenían procesos formales para dar de baja y revocar claves de API. Esto deja a las organizaciones con identidades de máquinas y permisos de API que aumentan el alcance y el costo de un programa de certificación inicial. Las grandes empresas con sistemas ERP, bancarios, de recursos humanos y personalizados más antiguos están especialmente expuestas porque pueden necesitar normalización de datos y conectores especializados. SailPoint declaró que IdentityIQ 9.0 incluye funciones de modernización y certificación para estructuras locales altamente personalizadas, lo que refleja la continua importancia de este problema de implementación.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Plataformas de Software Anclan el Gasto, los Servicios Abordan las Brechas de ImplementaciónEl software representó el 71,58% de la participación del mercado de certificación y revisión de acceso en 2026. La posición de liderazgo refleja el gasto en descubrimiento de derechos, aplicación de políticas, automatización de flujos de trabajo e informes listos para auditoría. Las organizaciones que han completado una implementación inicial generalmente amplían el número de aplicaciones cubiertas por su plataforma. También conectan los datos de identidad con las operaciones de seguridad y los sistemas de gestión de servicios. Estas actividades aumentan el valor de las licencias porque amplían el entorno de control sin requerir un producto separado para cada proceso. El tamaño del mercado de certificación y revisión de acceso para software también está respaldado por características del producto que automatizan la recopilación de evidencia y destacan el acceso de alto riesgo. Las actualizaciones de SailPoint de octubre de 2026 incluyeron un motor de certificación modernizado y controles proactivos de separación de funciones para entornos regulados. Estos cambios muestran por qué los compradores continúan valorando las plataformas que pueden respaldar campañas a gran escala y requisitos de aprobación especializados.
Se proyecta que los servicios se expandirán a una CAGR del 18,76% hasta 2032. La demanda proviene del soporte de implementación, las operaciones de gobernanza gestionadas y la ayuda con el diseño de campañas. Muchos compradores necesitan asistencia para conectar aplicaciones heredadas y crear modelos de roles que reflejen las responsabilidades del negocio. Esto es particularmente importante para las PYMEs y los organismos públicos con equipos de identidad más pequeños. Los servicios también se están incluyendo con mayor frecuencia en las suscripciones de SaaS, lo que brinda a los clientes acceso a experiencia durante la incorporación y la gestión continua del programa. El mercado de certificación y revisión de acceso puede, por lo tanto, agregar valor a través de proveedores que combinan tecnología con soporte de implementación práctico. El trabajo de asesoría probablemente seguirá siendo importante donde las empresas deben extender la gobernanza a la infraestructura en la nube, las API y los permisos de agentes de inteligencia artificial. Los servicios también ayudan a las organizaciones a mejorar la capacitación de los revisores y los modelos de propiedad después del primer ciclo de certificación.
Por Modo de Implementación:
La Nube Lidera la Adopción, Mientras que los Entornos Locales e Híbridos Siguen Siendo RelevantesLa implementación basada en la nube representó el 67,58% de la participación del mercado de certificación y revisión de acceso en 2026. Las plataformas en la nube ofrecen una implementación más rápida, actualizaciones continuas de conectores y capacidad elástica para poblaciones de revisión cambiantes. Estos beneficios son significativos para las empresas que añaden aplicaciones SaaS con regularidad. Las integraciones prediseñadas pueden reducir el tiempo necesario para incorporar una nueva aplicación a una campaña de certificación. La entrega en la nube también permite a los proveedores actualizar los modelos de riesgo y las funciones de flujo de trabajo sin una actualización local prolongada. El mercado de certificación y revisión de acceso está respaldado por este modelo porque muchos compradores desean gestionar la gobernanza en aplicaciones distribuidas desde un servicio común. Los proveedores de acceso nativos en la nube también pueden utilizar las conexiones de aplicaciones existentes para introducir funciones de gobernanza a clientes establecidos. Este enfoque respalda una adopción más amplia entre las organizaciones que desean un camino más rápido hacia revisiones estructuradas.
Los entornos locales e híbridos siguen siendo importantes donde los datos de identidad y los registros de auditoría están sujetos a estrictos requisitos de residencia. Algunas organizaciones no pueden mover cierta información de derechos más allá de las fronteras nacionales o regionales. Los modelos híbridos permiten a las organizaciones aplicar funciones de gobernanza modernas mientras retienen datos sensibles en entornos controlados. SailPoint continúa apoyando la modernización local para organizaciones con programas altamente personalizados y restricciones regulatorias. Estas condiciones impiden que la implementación en la nube se convierta en un reemplazo completo de otros modelos. Los proveedores que admiten políticas y evidencia coherentes en sistemas en la nube y locales pueden atender a un grupo más amplio de clientes regulados.
Por Tamaño de Organización:
Las Grandes Empresas Lideran el Gasto, las PYMEs Amplían la Base de CompradoresLas grandes empresas representaron el 68,54% de la participación del mercado de certificación y revisión de acceso en 2026. Gestionan carteras de aplicaciones complejas, grandes plantillas y un amplio acceso de terceros. Los reguladores financieros, los auditores externos y las aseguradoras cibernéticas esperan cada vez más ciclos de revisión documentados, registros de decisiones y gestión de excepciones. Una encuesta de Thales de 2025 a responsables de decisiones del sector BFSI encontró que el 93% priorizaba la modernización de la identidad de la fuerza laboral y el 89% tenía mandatos activos para soluciones de acceso de terceros.[4] Estas prioridades amplían la gobernanza más allá de los empleados hacia contratistas, proveedores y sistemas de socios. Las grandes empresas suelen operar campañas separadas para el acceso de la fuerza laboral y el acceso externo porque la propiedad y el riesgo difieren entre estas poblaciones. También cuentan con los recursos para integrar la certificación con datos de recursos humanos, gestión de servicios y operaciones de seguridad. Esto convierte a las grandes empresas en una fuente sostenida de gasto en plataformas y servicios.
Se proyecta que las PYMEs se expandirán a una CAGR del 16,72% hasta 2032. Los productos entregados en la nube reducen la barrera técnica y financiera para iniciar revisiones de acceso formales. Muchas empresas más pequeñas necesitan controles estructurados para cumplir con los requisitos de los clientes empresariales, calificar para programas de adquisición o fortalecer su garantía de seguridad. La norma ISO/IEC 27001 incluye revisiones periódicas de derechos de acceso, por lo que los programas de certificación pueden ayudar a los proveedores a demostrar prácticas maduras de seguridad de la información. El mercado de certificación y revisión de acceso llegará a más compradores de PYMEs cuando los proveedores ofrezcan plantillas, conectores y soporte gestionado que no requieran un equipo dedicado de ingeniería de identidad. Las políticas preconfiguradas pueden ayudar a estas organizaciones a comenzar con un grupo limitado de aplicaciones críticas. Con el tiempo, pueden ampliar la cobertura a más sistemas a medida que mejoran la calidad de los datos y la propiedad interna. Esta progresión ofrece a los proveedores una vía para retener a los clientes a medida que maduran sus programas de seguridad.
Por Aplicación:
La Gobernanza de Identidad Establece la Base, la Certificación de Acceso Privilegiado Avanza Más RápidoLa gobernanza de identidad representó el 32,79% de la participación del mercado de certificación y revisión de acceso en 2026. Las organizaciones generalmente comienzan con una visión amplia de identidades, derechos, eventos del ciclo de vida y reglas de separación de funciones. Esta base hace que las revisiones posteriores sean más confiables porque la empresa puede identificar quién tiene acceso y por qué fue otorgado. Las plataformas de gobernanza también admiten el diseño de roles y los flujos de trabajo de solicitud de acceso que reducen el número de permisos ad hoc. La gestión del cumplimiento y la gestión del acceso siguen siendo aplicaciones adyacentes importantes porque los procesos de incorporación, cambio y baja crean requisitos de control frecuentes. Los casos de uso de gestión de riesgos se benefician de los vínculos con las herramientas de operaciones de seguridad que proporcionan información contextual sobre el riesgo de identidad. Las revisiones de acceso de terceros también están adquiriendo mayor importancia a medida que los ecosistemas de cadena de suministro y socios se vuelven más grandes. El mercado de certificación y revisión de acceso se beneficia cuando los compradores utilizan la gobernanza de identidad como base antes de pasar a categorías de revisión más especializadas.
Se proyecta que la certificación de acceso privilegiado se expandirá a una CAGR del 18,72% hasta 2032. Los derechos de administrador de alto riesgo, las cuentas de servicio, las claves de API y los agentes de inteligencia artificial necesitan procesos de revisión que difieran de la atestación estándar de la fuerza laboral. La Alianza de Seguridad en la Nube identificó la baja de incompleta de identidades no humanas como una brecha de gobernanza importante en 2026. Los derechos de acceso pueden persistir después de que un servicio o agente es retirado, lo que crea un problema de control difícil de detectar sin datos de identidad conectados. La certificación privilegiada puede ayudar a validar la propiedad, el propósito y la necesidad continua de acceso sensible. Las revisiones basadas en eventos son especialmente útiles cuando una identidad de máquina cambia de rol, recibe un nuevo permiso o se conecta a un sistema crítico. El tamaño del mercado de certificación y revisión de acceso para esta aplicación está respaldado por compradores que buscan controles que funcionen en identidades humanas y no humanas. Los proveedores deben demostrar que sus productos pueden documentar decisiones sin obligar a los revisores a evaluar grandes volúmenes de cuentas técnicas de bajo riesgo.
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Industria de Usuario Final:
El Sector BFSI Lidera la Demanda Actual, el Gobierno se Expande con los Programas DigitalesEl sector BFSI representó el 27,69% de la participación del mercado de certificación y revisión de acceso en 2026. Las instituciones financieras enfrentan requisitos superpuestos de pistas de auditoría, mínimo privilegio y revisión recurrente del acceso de empleados y terceros. DORA ha aumentado la necesidad de que las entidades financieras de la UE documenten sus acuerdos de resiliencia operativa digital. Los sistemas de certificación automatizados pueden ayudar a los bancos y aseguradoras a gestionar los calendarios de revisión y crear evidencia para los auditores. El sector también está extendiendo la gobernanza más allá de los empleados a medida que la banca abierta y las asociaciones fintech otorgan a organizaciones externas acceso a sistemas compartidos. Esto aumenta la necesidad de definir propietarios para el acceso de socios y establecer procesos de escalada claros. Los compradores del sector BFSI suelen requerir informes detallados, sólidas capacidades de integración y controles de políticas que se apliquen en aplicaciones heredadas y en la nube. Estos requisitos convierten al sector en una fuente significativa de implementaciones de alto valor.
Se proyecta que el gobierno y la administración pública se expandirán a una CAGR del 19,22% hasta 2032. Los servicios públicos digitales, los programas de identidad soberana y los mandatos de confianza cero están aumentando el número de sistemas que requieren controles de acceso formales. China emitió medidas sobre los servicios públicos de autenticación de identidad de red nacional en mayo de 2025, lo que ilustra la importancia de la infraestructura de identidad nacional en los grandes programas digitales del sector público. Los compradores gubernamentales a menudo necesitan gobernar el acceso en plataformas orientadas a los ciudadanos y sistemas internos sensibles al mismo tiempo. La atención médica también sigue siendo un grupo de usuarios relevante porque los sistemas clínicos, los servicios de telemedicina y el acceso de terceros a los datos de los pacientes requieren una gestión clara de privilegios. Las organizaciones de telecomunicaciones, medios de comunicación, comercio minorista y comercio electrónico necesitan controles relacionados para los derechos de API, los entornos de pago y las redes de socios. El mercado de certificación y revisión de acceso puede atender a estos sectores cuando los productos se adaptan a diferentes niveles de garantía y estructuras de propiedad operativa.
Análisis Geográfico
Mercado de Certificación y Revisión de Acceso en América del Norte
América del Norte concentró el 41,64% de la cuota del mercado de certificación y revisión de acceso en 2026. La región presenta una alta concentración de inversiones en confianza cero, implementaciones en servicios financieros, sistemas de salud y grandes empresas tecnológicas. Las directrices federales también respaldan el gasto del sector público en controles de identidad estructurados. La Oficina de Gestión y Presupuesto de los Estados Unidos emitió el Memorándum M-26-18 en agosto de 2026, instruyendo a las agencias a adoptar procesos de gestión del riesgo de identidad digital alineados con las directrices del NIST y a ampliar la infraestructura de identidad para los sistemas de Proveedores de Servicios de Alto Impacto. Canadá también registra demanda por parte de servicios públicos, instituciones financieras y redes de atención médica que responden a las expectativas en materia de ciberseguridad y privacidad. Las implementaciones en América del Norte suelen ser más maduras en el uso de controles de calidad de datos, flujos de trabajo de remediación y vínculos entre los resultados de certificación y las operaciones de seguridad. Esta madurez refleja la base consolidada de programas de identidad empresarial de la región y el trabajo de integración en plataformas de negocio ampliamente utilizadas.
Mercado de Certificación y Revisión de Acceso en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 17,93% hasta 2032. La digitalización de la identidad impulsada por los gobiernos, la adopción empresarial de la nube y el aumento de las expectativas regulatorias están impulsando la demanda en toda la región. Japón ilustra la necesidad de capas de gobernanza que vayan más allá de la autenticación mediante la gestión de la recertificación, los eventos del ciclo de vida y el diseño de roles. La infraestructura pública digital de India y su enfoque en sistemas de identidad interoperables generan requisitos de aprovisionamiento y control de acceso en organizaciones públicas y privadas. El marco regulatorio de China y sus estándares de identidad nacionales respaldan la demanda de plataformas capaces de operar dentro de los requisitos de soberanía. Las pymes en manufactura, logística y servicios profesionales también están adoptando herramientas en la nube cuando los contratos gubernamentales o las cadenas de suministro empresariales exigen un control de acceso más sólido. El mercado de certificación y revisión de acceso se beneficia de productos que ofrecen opciones de implementación regional y soporte práctico para compradores con experiencia limitada en identidad.
Mercado de Certificación y Revisión de Acceso en EMEA y América del Sur
Europa cuenta con una base regulatoria para el mercado de certificación y revisión de acceso a través de DORA, NIS2, la Ley de Datos y las normativas de cumplimiento nacionales. La Ley de Datos de la UE entró en aplicación en septiembre de 2025 y amplió los requisitos en torno al acceso y uso de los datos. Alemania, el Reino Unido y Francia siguen siendo mercados nacionales importantes debido a su demanda en servicios financieros, infraestructura crítica y sector público. América del Sur se encuentra en una etapa más temprana, con reguladores financieros y autoridades de protección de datos que fomentan una mejor documentación de los derechos de acceso. Oriente Medio está emergiendo a través de programas de digitalización gubernamental y requisitos de nube soberana en países como Arabia Saudita y los Emiratos Árabes Unidos. África sigue siendo incipiente, liderada por organizaciones de servicios financieros y telecomunicaciones en Sudáfrica y Nigeria. Estas regiones crean oportunidades a largo plazo para los proveedores que puedan adaptar las funciones de revisión de acceso a los requisitos locales de residencia de datos y operación.
Panorama Competitivo
El mercado de certificación y revisión de acceso está moderadamente fragmentado en implementaciones de grandes empresas e industrias reguladas. SailPoint, Saviynt, Microsoft, IBM y CyberArk tienen una presencia sustancial en estas cuentas, mientras que Omada, Ping Identity, One Identity y Netwrix compiten en el mercado medio y en casos de uso específicos. La competencia sigue 2 enfoques amplios. Algunos proveedores construyen suites completas de seguridad de identidad que combinan gobernanza, gestión de acceso y gestión de acceso privilegiado. Otros se centran en la gobernanza detallada de derechos, las capacidades de revisión asistidas por inteligencia artificial y los controles de identidad no humana. El mercado de certificación y revisión de acceso favorece a las empresas que pueden conectar muchas aplicaciones y producir evidencia útil para los equipos de auditoría y seguridad. Los compradores aún necesitan evaluar si una plataforma amplia tiene suficiente profundidad para sus procesos de revisión más complejos. Este equilibrio entre la amplitud de integración y la especialización en gobernanza determina la selección de proveedores.
CyberArk completó su adquisición de Zilla Security en febrero de 2025, añadiendo gobernanza de identidad nativa en la nube, automatización del cumplimiento y capacidades de aprovisionamiento a su plataforma de seguridad de identidad. Este fue un movimiento notable hacia la vinculación de los controles de acceso privilegiado con flujos de trabajo de certificación más amplios. Saviynt recaudó 700 millones de USD en una ronda de financiación liderada por KKR en diciembre de 2025 para apoyar el desarrollo de seguridad de identidad para las necesidades empresariales de la era de la inteligencia artificial. SailPoint introdujo un motor de certificación modernizado y capacidades relacionadas en la nube y locales en octubre de 2026. Estos movimientos muestran que los principales proveedores están invirtiendo en integración de plataformas, gobernanza asistida por inteligencia artificial y flujos de trabajo de revisión a gran escala. Los proveedores también compiten a través de la calidad de sus bibliotecas de conectores, los servicios de soporte y la capacidad de manejar modelos de implementación regulados.
Quedan áreas abiertas en la certificación de identidad de agentes de inteligencia artificial, la gobernanza de PYMEs y las implementaciones de nube soberana fuera de los mercados occidentales establecidos. La Fundación OpenID publicó orientación sobre la identidad de agentes de inteligencia artificial en octubre de 2025, cubriendo la gestión del ciclo de vida, las políticas de gobernanza y la responsabilidad. Este trabajo apoya el desarrollo de productos que tratan a los agentes de inteligencia artificial como identidades gobernadas en lugar de como una característica de una cuenta de usuario existente. Los compradores más pequeños necesitan rutas de implementación más simples, plantillas y servicios gestionados que reduzcan su dependencia del personal especializado. Los requisitos de nube soberana también crean la necesidad de productos que puedan admitir controles de datos regionales sin limitar la cobertura de gobernanza. Los requisitos de adquisición como SOC 2 Tipo II e ISO/IEC 27001 pueden influir en la selección de proveedores porque los compradores esperan que los proveedores demuestren los controles que piden a los clientes adoptar. Por lo tanto, es probable que la competencia siga siendo activa en el alcance de la plataforma, la flexibilidad de implementación y la usabilidad operativa de las decisiones de certificación.
Líderes de la Industria de Certificación y Revisión de Acceso
-
SailPoint Technologies Holdings Inc.
-
Saviynt Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Oracle Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Certificación y Revisión de Acceso Empresas cubiertas en este informe
- SailPoint Technologies Holdings Inc.
- Saviynt Inc.
- Microsoft Corporation
- IBM Corporation
- Oracle Corporation
- Okta Inc.
- One Identity LLC
- CyberArk Software Ltd.
- SAP SE
- Broadcom Inc.
- OpenText Corporation
- Ping Identity Holding Corp.
- Omada A/S
- Hitachi ID Systems Inc.
- Thales Group
- Netwrix Corporation
- Avatier Corporation
- Evolveum OÜ
- EmpowerID Inc.
- Veza Technologies Inc.
- Zilla Security Inc.
- Lumos Technologies Inc.
- Zluri Technologies Pvt. Ltd.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Tools4ever B.V.
- SecureAuth Corporation
Desarrollos recientes de la industria en Mercado de Certificación y Revisión de Acceso
- Octubre de 2026: SailPoint anunció SailPoint IdentityIQ 9.0 y un motor de certificación de acceso Human Fabric completamente rediseñado en Navigate 2026, introduciendo revisiones de acceso a escala empresarial sin límites de volumen de registros, firma criptográfica conforme a GxP, aplicación proactiva en tiempo real de la separación de funciones y solicitudes de acceso conversacionales impulsadas por inteligencia artificial, avanzando significativamente su posición competitiva en los flujos de trabajo de certificación de industrias reguladas.
- Febrero de 2026: Palo Alto Networks completó su adquisición de CyberArk, combinando seguridad de red, gobernanza de identidad y gestión de acceso privilegiado dentro de una plataforma unificada, creando una entidad combinada con un alcance significativo de venta cruzada en los programas de certificación de acceso empresarial y posicionando la gobernanza de identidad como una capa nativa dentro de la arquitectura de operaciones de seguridad.
- Diciembre de 2025: Saviynt recaudó 700 millones de USD en una ronda de financiación de capital de crecimiento Serie B liderada por KKR con una valoración de 3 mil millones de USD, con la participación de Sixth Street Growth y TenEleven Ventures. La ronda fue enmarcada como un compromiso con la gestión de identidad como infraestructura fundamental de la era de la inteligencia artificial, acelerando el desarrollo de la cobertura de identidad de agentes de inteligencia artificial y las capacidades de certificación de identidad no humana.
- Octubre de 2025: Saviynt presentó importantes capacidades de inteligencia artificial en su UNLOCK Roadshow, abordando la gobernanza de identidad de agentes de inteligencia artificial, la gestión de identidad no humana y la incorporación acelerada de aplicaciones, cubriendo el doble desafío de gobernar todas las aplicaciones y asegurar todas las identidades, incluidos los agentes de inteligencia artificial autónomos.
Alcance del Informe Global del Mercado de Certificación y Revisión de Acceso
El mercado de certificación y revisión de acceso abarca el software y los servicios utilizados para revisar, certificar, aprobar, revocar y evidenciar el acceso de los usuarios en toda la empresa. Incluye la gobernanza de identidad, la gestión del cumplimiento, la evaluación del riesgo de acceso, la certificación de acceso privilegiado, las revisiones de acceso de terceros y las revisiones de derechos de máquinas o agentes de inteligencia artificial.
El Informe del Mercado de Certificación y Revisión de Acceso está segmentado por Componente (Software y Servicios), Modo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Aplicación (Gobernanza de Identidad, Gestión del Cumplimiento, Gestión de Riesgos, Gestión del Acceso, Certificación de Acceso Privilegiado, Revisión de Acceso de Terceros y Contratistas, y Otras Aplicaciones de Certificación y Revisión de Acceso), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Salud y Ciencias de la Vida, Comercio Minorista y Comercio Electrónico, Telecomunicaciones y Medios de Comunicación, Viajes y Hospitalidad, e Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Software |
| Servicios |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobernanza de Identidad |
| Gestión del Cumplimiento |
| Gestión de Riesgos |
| Gestión del Acceso |
| Certificación de Acceso Privilegiado |
| Revisión de Acceso de Terceros y Contratistas |
| Otras Aplicaciones de Certificación y Revisión de Acceso |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Salud y Ciencias de la Vida |
| Comercio Minorista y Comercio Electrónico |
| Telecomunicaciones y Medios de Comunicación |
| Viajes y Hospitalidad |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Modo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Aplicación | Gobernanza de Identidad | |
| Gestión del Cumplimiento | ||
| Gestión de Riesgos | ||
| Gestión del Acceso | ||
| Certificación de Acceso Privilegiado | ||
| Revisión de Acceso de Terceros y Contratistas | ||
| Otras Aplicaciones de Certificación y Revisión de Acceso | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Salud y Ciencias de la Vida | ||
| Comercio Minorista y Comercio Electrónico | ||
| Telecomunicaciones y Medios de Comunicación | ||
| Viajes y Hospitalidad | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de certificación y revisión de acceso?
Se proyecta que el mercado de certificación y revisión de acceso se expandirá de 4,67 mil millones de USD en 2026 y 5,71 mil millones de USD en 2027 a 11,48 mil millones de USD en 2032, a una CAGR del 14,99%. Esta perspectiva refleja una demanda más amplia de controles de acceso repetibles y evidencia de auditoría.
¿Qué está impulsando la demanda de herramientas de certificación de acceso?
Los requisitos regulatorios, los programas de confianza cero y la necesidad de gobernar el acceso complejo de usuarios, servicios, API y agentes de inteligencia artificial son los principales factores de demanda. Estas necesidades trasladan la revisión de acceso de una tarea periódica hacia un control continuo.
¿Qué componente tiene la mayor participación?
El software representó el 71,58% de los ingresos en 2026 porque las organizaciones invierten en plataformas para el descubrimiento de derechos, la aplicación de políticas, la automatización de flujos de trabajo y la elaboración de informes. Las características de la plataforma también admiten campañas a gran escala y procesos de remediación.
¿Qué modelo de implementación es el más utilizado?
La implementación basada en la nube representó el 67,58% de los ingresos en 2026, respaldada por una implementación más rápida y acceso continuo a los conectores de aplicaciones. Es particularmente relevante para las empresas que gestionan carteras de SaaS en expansión.
¿Qué grupo de usuarios finales se está expandiendo más rápido?
Se proyecta que el gobierno y la administración pública se expandirán a una CAGR del 19,22% hasta 2032, respaldados por los servicios públicos digitales y los programas de modernización de la identidad. Estos programas necesitan controles tanto para los sistemas orientados al público como para los sistemas internos.
¿Qué región se proyecta que se expandirá ms rápido?
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 17,93% hasta 2032, impulsada por la digitalización de la identidad, la adopción de la nube y los cambios regulatorios. Las opciones de implementación regional son importantes para abordar los requisitos operativos locales.