
Taille et Part du Marché de la Certification et Révision des Accès
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 5.71 Milliards de dollars |
| Taille du Marché (2032) | 11.48 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.99 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché de la Certification et Révision des Accès par Mordor Intelligence
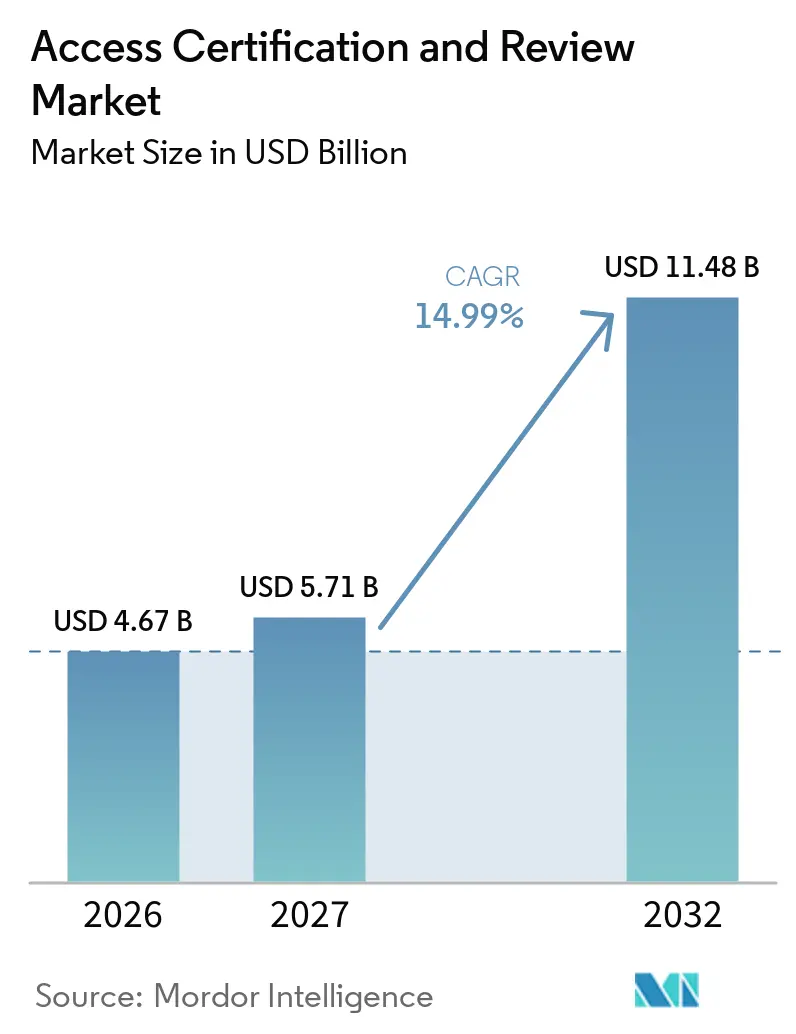
La taille du marché de la certification et révision des accès est projetée à 4,67 milliards USD en 2026, 5,71 milliards USD en 2027, et devrait atteindre 11,48 milliards USD d'ici 2032, avec un CAGR de 14,99 % de 2027 à 2032. Le marché de la certification et révision des accès est façonné par le passage des contrôles de conformité périodiques au contrôle continu des droits d'accès. Les réglementations, notamment la loi européenne sur la résilience opérationnelle numérique (DORA), ont accru le besoin de politiques de moindre privilège documentées et de révisions récurrentes des droits dans les organisations réglementées. Les programmes de confiance zéro transforment également les révisions d'accès, les faisant passer de campagnes calendaires fixes à des contrôles capables de répondre aux évolutions des risques, des identités et des accès aux applications. Les fournisseurs répondent en combinant la gouvernance, la gestion des accès privilégiés, la gestion des droits cloud et les fonctions de révision assistées par l'IA au sein de plateformes de sécurité des identités plus larges. Cela crée des opportunités pour les prestataires capables de réduire les efforts d'intégration et d'aider les organisations à produire des preuves d'audit claires sans alourdir la charge de travail des réviseurs.
Points Clés du Rapport
- Par composant, les logiciels détenaient 71,58 % de la part du marché de la certification et révision des accès en 2026, tandis que les services devraient se développer à un CAGR de 18,76 % jusqu'en 2032.
- Par mode de déploiement, le déploiement basé sur le cloud détenait 67,58 % de la part du marché de la certification et révision des accès en 2026.
- Par taille d'organisation, les grandes entreprises représentaient 68,54 % de la part du marché de la certification et révision des accès en 2026, tandis que les PME devraient se développer à un CAGR de 16,72 % jusqu'en 2032.
- Par application, la gouvernance des identités représentait 32,79 % de la part du marché de la certification et révision des accès en 2026, tandis que la certification des accès privilégiés devrait se développer à un CAGR de 18,72 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, le secteur BFSI détenait 27,69 % de la part du marché de la certification et révision des accès en 2026, tandis que le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % jusqu'en 2032.
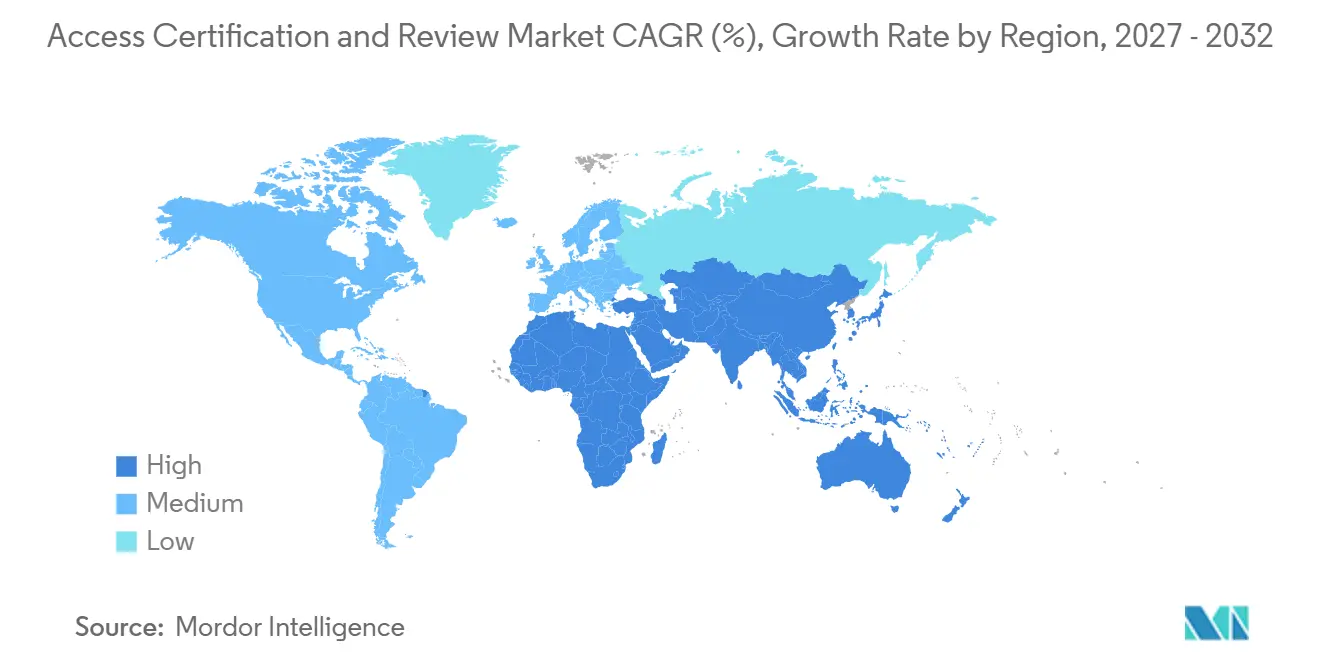
- Par géographie, l'Amérique du Nord détenait 41,64 % de la part du marché de la certification et révision des accès en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,93 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | DÉLAI D'IMPACT |
|---|---|---|---|
| Exigences d'Audit Réglementaire et de Moindre Privilège | +3.2% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Programmes de Confiance Zéro et Sans Mot de Passe Accélérant la Gouvernance des Droits | +2.8% | Amérique du Nord et Europe, avec extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Adoption de la Notation des Risques par l'IA et des Recommandations de Révision | +2.4% | Mondial | Moyen terme (2-4 ans) |
| Convergence PAM et IGA dans les Entreprises Réglementées | +2.1% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences de Cloud Souverain et de Résidence des Données | +1.7% | Europe, Moyen-Orient et certains marchés d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Expansion des Identités Machine, de Service et d'Agent IA | +1.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exigences d'Audit Réglementaire et de Moindre Privilège
DORA s'applique aux entités financières de l'UE depuis janvier 2025 et a renforcé le besoin de contrôle des accès, de moindre privilège et de révisions documentées.[1] Le marché de la certification et révision des accès en bénéficie car ces obligations font des dossiers de révision une partie de la base de preuves d'une organisation réglementée. La norme ISO/IEC 27001 exige des organisations qu'elles révisent les droits d'accès des utilisateurs à des intervalles appropriés, ce qui soutient une activité de certification récurrente dans les secteurs réglementés et les écosystèmes de fournisseurs. La mise à jour NIST SP 800-63-4 actualise les orientations fédérales en matière d'identité numérique pour la vérification d'identité, l'authentification et la fédération, ce qui encourage de meilleures pratiques en matière de preuves dans les programmes d'identité. Les organisations opérant dans plusieurs juridictions font face à des calendriers d'audit différents, de sorte que les programmes de certification des accès sont souvent étendus par étapes plutôt que par un déploiement unique à l'échelle de l'entreprise. Ce schéma soutient une demande continue pour des plateformes qui standardisent la politique, la révision, la remédiation et le reporting d'audit entre les applications.
Programmes de Confiance Zéro et Sans Mot de Passe Accélérant la Gouvernance des Droits
L'architecture de confiance zéro exige une évaluation continue des accès plutôt que de faire confiance à un utilisateur une fois à l'intérieur d'un réseau. Le NIST identifie la gestion des identités, des justificatifs et des accès comme un élément central de la mise en œuvre de l'architecture de confiance zéro.[2] Cette exigence rend la certification des droits plus pertinente car les organisations ont besoin de preuves que les utilisateurs, les services et les applications ne conservent que les accès dont ils ont besoin. Les révisions peuvent devenir événementielles lorsqu'un rôle change, qu'un privilège élevé est accordé ou qu'un utilisateur passe d'un système à un autre. Les programmes sans mot de passe peuvent améliorer l'attribution des identités en réduisant l'utilisation des justificatifs partagés et en renforçant le lien entre un individu et une décision d'accès. Une meilleure attribution donne aux réviseurs une base plus claire pour valider les droits et aux auditeurs un dossier d'approbation plus complet. Le marché de la certification et révision des accès bénéficie donc des initiatives de confiance zéro et sans mot de passe qui élargissent le nombre d'identités et de ressources devant être gouvernées.
Adoption de la Notation des Risques par l'IA et des Recommandations de Révision
Les outils de certification assistés par l'IA utilisent l'historique des accès, les comparaisons entre pairs, les informations d'utilisation et les signaux de politique pour aider les réviseurs à se concentrer sur les décisions à risque plus élevé. Cela peut faire évoluer les campagnes des demandes d'approbation générales vers des révisions qui expliquent pourquoi un droit nécessite une attention particulière. SailPoint a annoncé en octobre 2026 que ses capacités de certification mises à jour incluent un moteur re-plateforme, une validation conforme aux bonnes pratiques de fabrication (GxP) et des demandes d'accès conversationnelles. Le marché de la certification et révision des accès bénéficie de ces fonctions car les entreprises ont besoin de contrôler le volume des campagnes sans affaiblir la responsabilité. Les recommandations générées par l'IA créent également un enregistrement des signaux pris en compte dans une décision d'accès, ce qui peut soutenir les révisions ultérieures d'audit et de confidentialité. La valeur de ces outils dépend de données d'identité fiables, d'une propriété claire des droits et de contrôles permettant à une personne de contester ou de remplacer une recommandation. Les fournisseurs qui combinent l'automatisation avec une logique d'approbation visible sont mieux placés pour servir les organisations ayant des exigences d'audit strictes.
Convergence PAM et IGA dans les Entreprises Réglementées
La gestion des accès privilégiés et la gouvernance des identités sont de plus en plus connectées car des outils séparés peuvent laisser différents systèmes avec des enregistrements contradictoires de la propriété des accès. CyberArk a acquis Zilla Security en février 2025 pour ajouter des capacités de gouvernance des identités natives au cloud, notamment l'automatisation de la conformité, le provisionnement et les intégrations d'applications, à sa plateforme de sécurité des identités. Une approche combinée peut donner aux réviseurs une visibilité depuis le provisionnement initial jusqu'à l'utilisation des accès privilégiés. Cela réduit le risque qu'un droit privilégié reste en dehors d'une campagne de certification plus large. Le marché de la certification et révision des accès bénéficie également lorsque les acheteurs réglementés préfèrent moins de systèmes pour l'administration des politiques, la collecte de preuves et la remédiation. Dans le même temps, les organisations avec des environnements complexes peuvent encore favoriser des capacités de gouvernance spécialisées lorsqu'elles ont besoin d'une gestion détaillée des rôles, de contrôles des identités non humaines et de flux de travail de certification à grande échelle.
Analyse de l'Impact des Contraintes*
| CONTRAINTE | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | DÉLAI D'IMPACT |
|---|---|---|---|
| Pénuries de Compétences en Ingénierie des Identités | -1.8% | Mondial, plus aigu en Asie-Pacifique et en Amérique du Sud | Court terme (≤ 2 ans) |
| Coûts d'Intégration des Environnements Existants et de Prolifération des API | -1.5% | Mondial, prononcé en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Propriété Incomplète des Droits et Données d'Identité Obsolètes | -1.1% | Mondial | Moyen terme (2-4 ans) |
| Fatigue des Réviseurs et Faible Responsabilité des Décisions | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénuries de Compétences en Ingénierie des Identités
Les programmes de certification des accès nécessitent des personnes capables de cartographier les rôles entre les applications, de configurer les modèles de droits et de traduire les exigences d'audit en règles de révision pratiques. Cette expertise est limitée dans de nombreuses organisations, en particulier là où la gouvernance des identités n'est devenue un programme formel que récemment. Les petites organisations peuvent acheter des logiciels cloud mais peinent encore à définir des populations de révision et des structures de propriété significatives. SailPoint a introduit la Gestion Accélérée des Applications en août 2025, combinant une assistance d'experts et un intégration automatisée pour réduire les obstacles au déploiement.[3] La réponse par les services montre que le logiciel seul ne résout pas la charge de configuration à laquelle font face les nouveaux acheteurs. Lorsque les programmes sont sous-dotés en ressources, les premières campagnes peuvent ne couvrir qu'un petit ensemble d'applications et produire des décisions qui ne renforcent pas la confiance des responsables métier.
Coûts d'Intégration des Environnements Existants et de Prolifération des API
Les environnements existants contiennent souvent des applications personnalisées, des structures de répertoires et des modèles de rôles qui ne correspondent pas aux connecteurs standard. Chaque exception peut nécessiter un travail d'intégration sur mesure avant que les données de droits puissent être révisées à grande échelle. La Cloud Security Alliance a rapporté en 2026 que seulement 20 % des organisations disposaient de processus formels pour désactiver et révoquer les clés API. Cela laisse les organisations avec des identités machine et des autorisations API qui augmentent la portée et le coût d'un programme de certification initial. Les grandes entreprises avec des systèmes ERP, bancaires, RH et personnalisés plus anciens sont particulièrement exposées car elles peuvent avoir besoin de normalisation des données et de connecteurs spécialisés. SailPoint a indiqué qu'IdentityIQ 9.0 inclut des fonctions de modernisation et de certification pour les structures sur site hautement personnalisées, reflétant l'importance continue de ce problème d'implémentation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Composant :
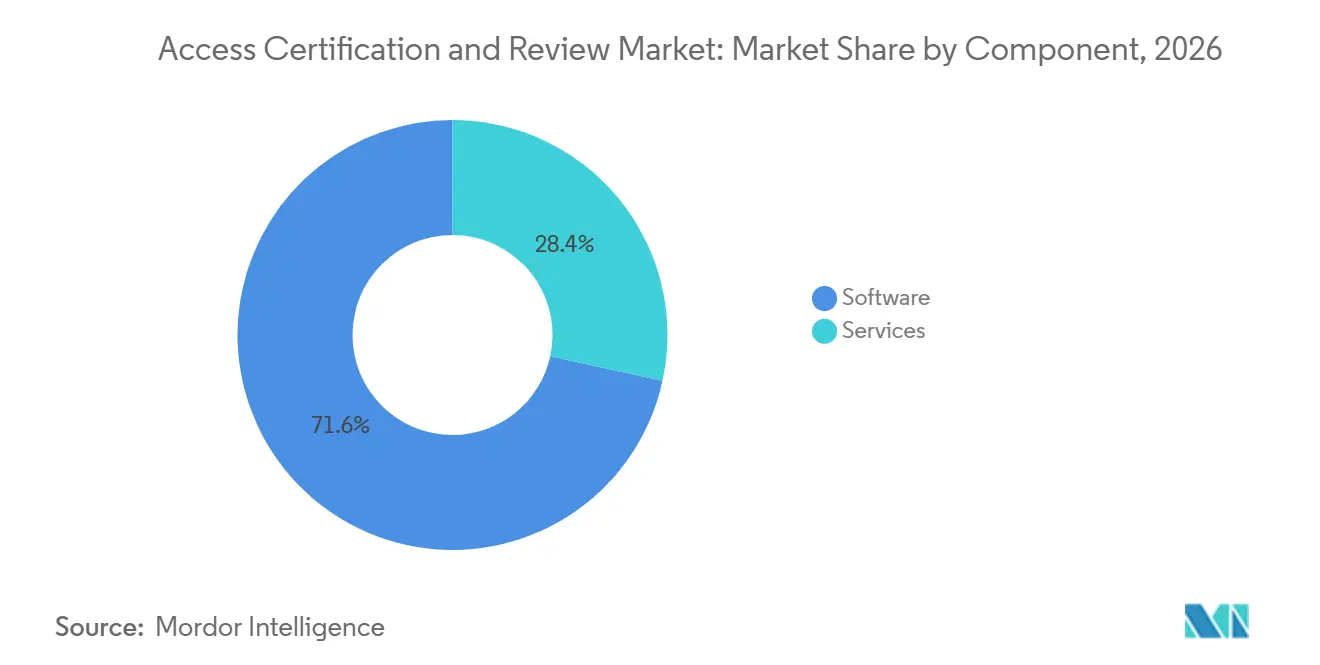
Les Plateformes Logicielles Ancrent les Dépenses, les Services Comblent les Lacunes d'ImplémentationLes logiciels détenaient 71,58 % de la part du marché de la certification et révision des accès en 2026. La position dominante reflète les dépenses consacrées à la découverte des droits, à l'application des politiques, à l'automatisation des flux de travail et au reporting prêt pour l'audit. Les organisations qui ont achevé un déploiement initial étendent généralement le nombre d'applications couvertes par leur plateforme. Elles connectent également les données d'identité aux systèmes d'opérations de sécurité et de gestion des services. Ces activités augmentent la valeur des licences car elles élargissent l'environnement de contrôle sans nécessiter un produit distinct pour chaque processus. La taille du marché de la certification et révision des accès pour les logiciels est également soutenue par des fonctionnalités qui automatisent la collecte de preuves et mettent en évidence les accès à risque élevé. Les mises à jour d'octobre 2026 de SailPoint comprenaient un moteur de certification modernisé et des contrôles proactifs de séparation des tâches pour les environnements réglementés. Ces changements montrent pourquoi les acheteurs continuent de valoriser les plateformes capables de soutenir de grandes campagnes et des exigences d'approbation spécialisées.
Les services devraient se développer à un CAGR de 18,76 % jusqu'en 2032. La demande provient du support à l'implémentation, des opérations de gouvernance gérées et de l'aide à la conception des campagnes. De nombreux acheteurs ont besoin d'assistance pour connecter les applications existantes et créer des modèles de rôles qui reflètent les responsabilités métier. Cela est particulièrement important pour les PME et les agences publiques disposant d'équipes d'identité plus réduites. Les services sont également de plus en plus inclus dans les abonnements SaaS, ce qui donne aux clients accès à une expertise lors de l'intégration et de la gestion continue du programme. Le marché de la certification et révision des accès peut donc créer de la valeur grâce aux prestataires qui combinent technologie et support de déploiement pratique. Le travail de conseil restera probablement important là où les entreprises doivent étendre la gouvernance aux infrastructures cloud, aux API et aux autorisations des agents IA. Les services aident également les organisations à améliorer la formation des réviseurs et les modèles de propriété après le premier cycle de certification.
Par Mode de Déploiement :
Le Cloud Mène l'Adoption, Tandis que Sur Site et Hybride Restent PertinentsLe déploiement basé sur le cloud détenait 67,58 % de la part du marché de la certification et révision des accès en 2026. Les plateformes cloud offrent un déploiement plus rapide, des mises à jour continues des connecteurs et une capacité élastique pour les populations de révision changeantes. Ces avantages sont significatifs pour les entreprises qui ajoutent régulièrement des applications SaaS. Les intégrations préconstruites peuvent réduire le temps nécessaire pour inscrire une nouvelle application dans une campagne de certification. La livraison cloud permet également aux fournisseurs de mettre à jour les modèles de risque et les fonctionnalités de flux de travail sans une longue mise à niveau locale. Le marché de la certification et révision des accès est soutenu par ce modèle car de nombreux acheteurs souhaitent gérer la gouvernance entre les applications distribuées depuis un service commun. Les fournisseurs d'accès natifs au cloud peuvent également utiliser les connexions d'applications existantes pour introduire des fonctions de gouvernance aux clients établis. Cette approche soutient une adoption plus large parmi les organisations qui souhaitent un chemin plus rapide vers des révisions structurées.
Les environnements sur site et hybrides restent importants là où les données d'identité et les dossiers d'audit sont soumis à des exigences strictes de résidence. Certaines organisations ne peuvent pas déplacer certaines informations de droits au-delà des frontières nationales ou régionales. Les modèles hybrides permettent aux organisations d'appliquer des fonctions de gouvernance modernes tout en conservant les données sensibles dans des environnements contrôlés. SailPoint continue de soutenir la modernisation sur site pour les organisations avec des programmes hautement personnalisés et des contraintes réglementaires. Ces conditions empêchent le déploiement cloud de devenir un remplacement complet des autres modèles. Les prestataires qui soutiennent une politique et des preuves cohérentes entre les systèmes cloud et sur site peuvent s'adresser à un groupe plus large de clients réglementés.
Par Taille d'Organisation :
Les Grandes Entreprises Mènent les Dépenses, les PME Élargissent la Base d'AcheteursLes grandes entreprises représentaient 68,54 % de la part du marché de la certification et révision des accès en 2026. Elles gèrent des portefeuilles d'applications complexes, de grandes forces de travail et des accès tiers étendus. Les régulateurs financiers, les auditeurs externes et les assureurs cyber s'attendent de plus en plus à des cycles de révision documentés, des dossiers de décision et une gestion des exceptions. Une enquête Thales de 2025 auprès des décideurs BFSI a révélé que 93 % priorisaient la modernisation de l'identité des effectifs et 89 % avaient des mandats actifs pour des solutions d'accès tiers.[4] Ces priorités étendent la gouvernance au-delà des employés aux sous-traitants, fournisseurs et systèmes partenaires. Les grandes entreprises gèrent souvent des campagnes séparées pour les effectifs et les accès externes car la propriété et le risque diffèrent entre ces populations. Elles disposent également des ressources pour intégrer la certification avec les données RH, de gestion des services et d'opérations de sécurité. Cela fait des grandes entreprises une source soutenue de dépenses en plateformes et services.
Les PME devraient se développer à un CAGR de 16,72 % jusqu'en 2032. Les produits livrés via le cloud abaissent la barrière technique et financière pour démarrer des révisions d'accès formelles. De nombreuses petites entreprises ont besoin de contrôles structurés pour répondre aux exigences des clients entreprises, se qualifier pour des programmes d'approvisionnement ou renforcer leur assurance sécurité. La norme ISO/IEC 27001 inclut des révisions périodiques des droits d'accès, de sorte que les programmes de certification peuvent aider les fournisseurs à démontrer des pratiques de sécurité de l'information matures. Le marché de la certification et révision des accès atteindra davantage d'acheteurs PME lorsque les fournisseurs proposeront des modèles, des connecteurs et un support géré qui ne nécessitent pas d'équipe d'ingénierie des identités dédiée. Les politiques préconfigurées peuvent aider ces organisations à commencer avec un groupe limité d'applications critiques. Au fil du temps, elles peuvent étendre la couverture à davantage de systèmes à mesure que la qualité des données et la propriété interne s'améliorent. Cette progression donne aux fournisseurs un moyen de fidéliser les clients à mesure que leurs programmes de sécurité mûrissent.
Par Application :
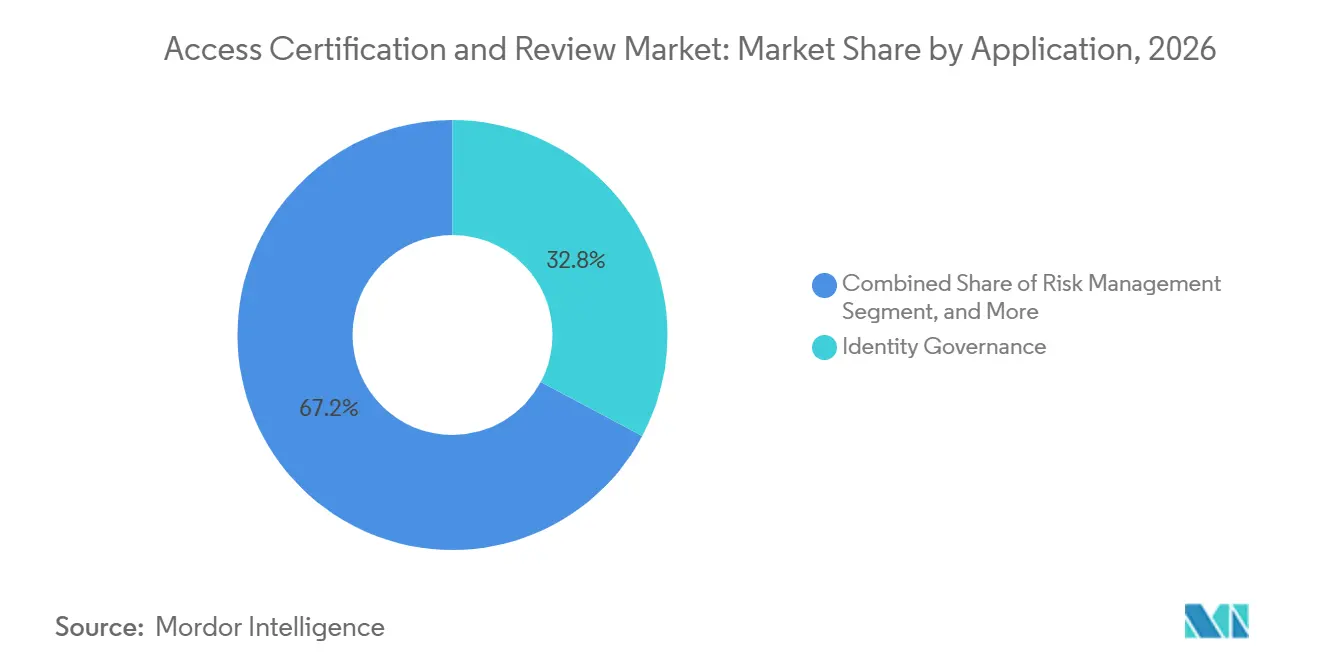
La Gouvernance des Identités Établit la Base, la Certification des Accès Privilégiés Progresse Plus ViteLa gouvernance des identités représentait 32,79 % de la part du marché de la certification et révision des accès en 2026. Les organisations commencent généralement par une vue d'ensemble des identités, des droits, des événements de cycle de vie et des règles de séparation des tâches. Cette base rend les révisions ultérieures plus fiables car l'entreprise peut identifier qui a accès et pourquoi il a été accordé. Les plateformes de gouvernance soutiennent également la conception des rôles et les flux de travail de demande d'accès qui réduisent le nombre d'autorisations ad hoc. La gestion de la conformité et la gestion des accès restent des applications adjacentes importantes car les processus d'arrivée-mutation-départ créent des exigences de contrôle fréquentes. Les cas d'utilisation de la gestion des risques bénéficient des liens avec les outils d'opérations de sécurité qui fournissent des informations contextuelles sur le risque d'identité. Les révisions d'accès tiers deviennent également plus importantes à mesure que les écosystèmes de chaîne d'approvisionnement et de partenaires s'élargissent. Le marché de la certification et révision des accès bénéficie lorsque les acheteurs utilisent la gouvernance des identités comme fondation avant de passer à des catégories de révision plus spécialisées.
La certification des accès privilégiés devrait se développer à un CAGR de 18,72 % jusqu'en 2032. Les droits d'administrateur à haut risque, les comptes de service, les clés API et les agents IA nécessitent des processus de révision différents de l'attestation standard des effectifs. La Cloud Security Alliance a identifié la désactivation incomplète des identités non humaines comme une lacune majeure de gouvernance en 2026. Les droits d'accès peuvent persister après la mise hors service d'un service ou d'un agent, ce qui crée un problème de contrôle difficile à détecter sans données d'identité connectées. La certification des accès privilégiés peut aider à valider la propriété, l'objectif et le besoin continu d'accès sensibles. Les révisions basées sur des événements sont particulièrement utiles lorsqu'une identité machine change de rôle, reçoit une nouvelle autorisation ou est connectée à un système critique. La taille du marché de la certification et révision des accès pour cette application est soutenue par les acheteurs cherchant des contrôles qui fonctionnent à la fois pour les identités humaines et non humaines. Les prestataires doivent montrer que leurs produits peuvent documenter les décisions sans obliger les réviseurs à évaluer de grands volumes de comptes techniques à faible risque.

Par Secteur d'Activité des Utilisateurs Finaux :
Le BFSI Mène la Demande Actuelle, le Gouvernement se Développe avec les Programmes NumériquesLe secteur BFSI détenait 27,69 % de la part du marché de la certification et révision des accès en 2026. Les institutions financières font face à des exigences croisées pour les pistes d'audit, le moindre privilège et la révision récurrente des accès des employés et des tiers. DORA a accru le besoin pour les entités financières de l'UE de documenter leurs dispositifs de résilience opérationnelle numérique. Les systèmes de certification automatisés peuvent aider les banques et les assureurs à gérer les calendriers de révision et à créer des preuves pour les auditeurs. Le secteur étend également la gouvernance au-delà des employés à mesure que les partenariats d'open banking et de fintech donnent aux organisations externes accès aux systèmes partagés. Cela accroît le besoin de définir des propriétaires pour les accès partenaires et d'établir des processus d'escalade clairs. Les acheteurs BFSI ont tendance à exiger des rapports détaillés, de solides capacités d'intégration et des contrôles de politique qui s'appliquent aux applications existantes et cloud. Ces exigences font du secteur une source importante de déploiements à haute valeur.
Le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % jusqu'en 2032. Les services publics numériques, les programmes d'identité souveraine et les mandats de confiance zéro augmentent le nombre de systèmes nécessitant des contrôles d'accès formels. La Chine a publié des mesures sur les services publics d'authentification d'identité réseau nationale en mai 2025, illustrant l'importance de l'infrastructure d'identité nationale dans les grands programmes numériques du secteur public. Les acheteurs gouvernementaux ont souvent besoin de gouverner simultanément les accès aux plateformes orientées citoyens et aux systèmes internes sensibles. La santé reste également un groupe d'utilisateurs pertinent car les systèmes cliniques, les services de télémédecine et l'accès tiers aux données des patients nécessitent une gestion claire des privilèges. Les organisations de télécommunications, de médias, de commerce de détail et de commerce électronique ont besoin de contrôles connexes pour les droits API, les environnements de paiement et les réseaux partenaires. Le marché de la certification et révision des accès peut servir ces secteurs lorsque les produits s'adaptent à différents niveaux d'assurance et structures de propriété opérationnelle.
Analyse Géographique
Marché de la certification et de la révision des accès en Amérique du Nord
L'Amérique du Nord détenait 41,64 % de la part du marché de la certification et de la révision des accès en 2026. La région présente une forte concentration d'investissements en matière de confiance zéro, de déploiements dans les services financiers, de systèmes de santé et de grandes entreprises technologiques. Les orientations fédérales soutiennent également les dépenses du secteur public en matière de contrôles d'identité structurés. Le Bureau de la gestion et du budget des États-Unis a publié le mémorandum M-26-18 en août 2026, enjoignant aux agences d'adopter des processus de gestion des risques liés à l'identité numérique alignés sur les orientations du NIST et d'étendre l'infrastructure d'identité pour les systèmes des prestataires de services à fort impact. Le Canada connaît également une demande croissante de la part des services publics, des institutions financières et des réseaux de santé qui répondent aux exigences en matière de cybersécurité et de protection de la vie privée. Les déploiements nord-américains font souvent preuve d'une plus grande maturité dans l'utilisation des contrôles de qualité des données, des flux de travail de remédiation et des liens entre les résultats de certification et les opérations de sécurité. Cette maturité reflète la base établie de programmes d'identité d'entreprise de la région et les travaux d'intégration réalisés sur les plateformes commerciales largement utilisées.
Marché de la certification et de la révision des accès en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 17,93 % jusqu'en 2032. La numérisation de l'identité pilotée par les gouvernements, l'adoption du cloud par les entreprises et le renforcement des exigences réglementaires stimulent la demande dans toute la région. Le Japon illustre le besoin de couches de gouvernance qui vont au-delà de l'authentification en gérant la recertification, les événements du cycle de vie et la conception des rôles. L'infrastructure publique numérique de l'Inde et l'accent mis sur les systèmes d'identité interopérables créent des exigences en matière de provisionnement et de contrôle des accès pour les organisations publiques et privées. Le cadre réglementaire de la Chine et ses normes d'identité nationales soutiennent la demande de plateformes capables de fonctionner dans le cadre d'exigences souveraines. Les PME dans les secteurs de la fabrication, de la logistique et des services professionnels adoptent également des outils cloud lorsque les contrats gouvernementaux ou les chaînes d'approvisionnement des entreprises exigent un contrôle des accès plus rigoureux. Le marché de la certification et de la révision des accès bénéficie de produits offrant des options de déploiement régional et un soutien pratique aux acheteurs disposant d'une expertise limitée en matière d'identité.
Marché de la certification et de la révision des accès en Europe, Moyen-Orient, Afrique et Amérique du Sud
L'Europe dispose d'un socle réglementaire pour le marché de la certification et de la révision des accès à travers DORA, NIS2, le Data Act et les règles de conformité nationales. Le Data Act de l'UE est devenu applicable en septembre 2025 et a élargi les exigences relatives à l'accès aux données et à leur utilisation. L'Allemagne, le Royaume-Uni et la France demeurent des marchés nationaux importants en raison de leurs services financiers, de leurs infrastructures critiques et de la demande du secteur public. L'Amérique du Sud en est à un stade plus précoce, les régulateurs financiers et les autorités de protection des données encourageant une meilleure documentation des droits d'accès. Le Moyen-Orient émerge grâce aux programmes de numérisation gouvernementaux et aux exigences en matière de cloud souverain dans des pays tels que l'Arabie saoudite et les Émirats arabes unis. L'Afrique reste naissante, portée par les organisations de services financiers et de télécommunications en Afrique du Sud et au Nigeria. Ces régions créent des opportunités à long terme pour les fournisseurs capables d'adapter les fonctions de révision des accès aux exigences locales en matière de résidence des données et d'exploitation.
Paysage Concurrentiel
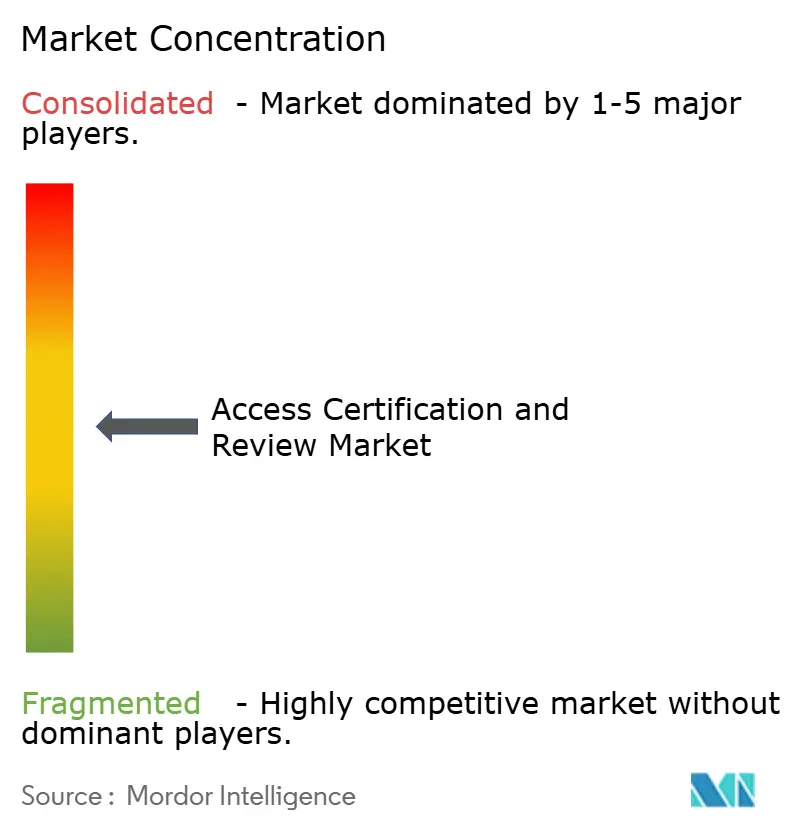
Le marché de la certification et révision des accès est modérément fragmenté dans les déploiements des grandes entreprises et des secteurs réglementés. SailPoint, Saviynt, Microsoft, IBM et CyberArk ont une présence substantielle dans ces comptes, tandis qu'Omada, Ping Identity, One Identity et Netwrix sont en concurrence sur le marché intermédiaire et les cas d'utilisation ciblés. La concurrence suit 2 grandes approches. Certains prestataires construisent des suites complètes de sécurité des identités combinant gouvernance, gestion des accès et gestion des accès privilégiés. D'autres se concentrent sur la gouvernance détaillée des droits, les capacités de révision assistées par l'IA et les contrôles des identités non humaines. Le marché de la certification et révision des accès favorise les entreprises capables de connecter de nombreuses applications et de produire des preuves utiles pour les équipes d'audit et de sécurité. Les acheteurs doivent encore évaluer si une plateforme large dispose d'une profondeur suffisante pour leurs processus de révision les plus complexes. Cet équilibre entre l'étendue de l'intégration et la spécialisation de la gouvernance façonne la sélection des fournisseurs.
CyberArk a finalisé l'acquisition de Zilla Security en février 2025, ajoutant la gouvernance des identités native au cloud, l'automatisation de la conformité et les capacités de provisionnement à sa plateforme de sécurité des identités. C'était une démarche notable vers la liaison des contrôles d'accès privilégiés avec des flux de travail de certification plus larges. Saviynt a levé 700 millions USD lors d'un tour de financement mené par KKR en décembre 2025 pour soutenir le développement de la sécurité des identités pour les besoins des entreprises à l'ère de l'IA. SailPoint a introduit un moteur de certification modernisé et des capacités cloud et sur site connexes en octobre 2026. Ces démarches montrent que les principaux fournisseurs investissent dans l'intégration de plateformes, la gouvernance assistée par l'IA et les flux de travail de révision à grande échelle. Les fournisseurs se font également concurrence par la qualité de leurs bibliothèques de connecteurs, leurs services de support et leur capacité à gérer des modèles de déploiement réglementés.
Des domaines ouverts subsistent dans la certification des identités d'agents IA, la gouvernance des PME et les déploiements de cloud souverain en dehors des marchés occidentaux établis. La Fondation OpenID a publié des orientations sur l'identité des agents IA en octobre 2025, couvrant la gestion du cycle de vie, les politiques de gouvernance et la responsabilité. Ces travaux soutiennent le développement de produits qui traitent les agents IA comme des identités gouvernées plutôt que comme une fonctionnalité d'un compte utilisateur existant. Les petits acheteurs ont besoin de chemins de déploiement plus simples, de modèles et de services gérés qui réduisent leur dépendance au personnel spécialisé. Les exigences de cloud souverain créent également un besoin de produits capables de soutenir les contrôles régionaux des données sans limiter la couverture de gouvernance. Les exigences d'approvisionnement telles que SOC 2 Type II et ISO/IEC 27001 peuvent influencer la sélection des fournisseurs car les acheteurs s'attendent à ce que les fournisseurs démontrent les contrôles qu'ils demandent aux clients d'adopter. La concurrence devrait donc rester active en termes de portée des plateformes, de flexibilité de déploiement et d'utilisabilité opérationnelle des décisions de certification.
Leaders du Secteur de la Certification et Révision des Accès
-
SailPoint Technologies Holdings Inc.
-
Saviynt Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Oracle Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la certification et de la révision des accès Entreprises couvertes dans ce rapport
- SailPoint Technologies Holdings Inc.
- Saviynt Inc.
- Microsoft Corporation
- IBM Corporation
- Oracle Corporation
- Okta Inc.
- One Identity LLC
- CyberArk Software Ltd.
- SAP SE
- Broadcom Inc.
- OpenText Corporation
- Ping Identity Holding Corp.
- Omada A/S
- Hitachi ID Systems Inc.
- Thales Group
- Netwrix Corporation
- Avatier Corporation
- Evolveum OÜ
- EmpowerID Inc.
- Veza Technologies Inc.
- Zilla Security Inc.
- Lumos Technologies Inc.
- Zluri Technologies Pvt. Ltd.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Tools4ever B.V.
- SecureAuth Corporation
Développements industriels récents dans Marché de la certification et de la révision des accès
- Octobre 2026 : SailPoint a annoncé SailPoint IdentityIQ 9.0 et un moteur de certification des accès Human Fabric entièrement re-plateforme lors de Navigate 2026, introduisant des révisions d'accès à l'échelle de l'entreprise sans limites de volume d'enregistrements, une validation cryptographique conforme aux bonnes pratiques de fabrication (GxP), une application proactive en temps réel de la séparation des tâches et des demandes d'accès conversationnelles alimentées par l'IA, faisant progresser significativement sa position concurrentielle dans les flux de travail de certification des secteurs réglementés.
- Février 2026 : Palo Alto Networks a finalisé l'acquisition de CyberArk, combinant la sécurité réseau, la gouvernance des identités et la gestion des accès privilégiés au sein d'une plateforme unifiée, créant une entité combinée avec une portée de vente croisée significative dans les programmes de certification des accès d'entreprise et positionnant la gouvernance des identités comme une couche native au sein de l'architecture des opérations de sécurité.
- Décembre 2025 : Saviynt a levé 700 millions USD lors d'un tour de financement en actions de croissance de Série B mené par KKR à une valorisation de 3 milliards USD, avec la participation de Sixth Street Growth et TenEleven Ventures. Le tour a été présenté comme un engagement envers la gestion des identités en tant qu'infrastructure fondamentale à l'ère de l'IA, accélérant le développement de la couverture des identités d'agents IA et des capacités de certification des identités non humaines.
- Octobre 2025 : Saviynt a dévoilé d'importantes capacités d'IA lors de son UNLOCK Roadshow, abordant la gouvernance des identités des agents IA, la gestion des identités non humaines et l'intégration accélérée des applications, couvrant le double défi de gouverner toutes les applications et de sécuriser toutes les identités, y compris les agents IA autonomes.
Portée du Rapport Mondial sur le Marché de la Certification et Révision des Accès
Le marché de la certification et révision des accès couvre les logiciels et services utilisés pour réviser, certifier, approuver, révoquer et documenter les accès des utilisateurs dans l'entreprise. Il comprend la gouvernance des identités, la gestion de la conformité, l'évaluation des risques d'accès, la certification des accès privilégiés, les révisions d'accès tiers et les révisions des droits des machines ou des agents IA.
Le Rapport sur le Marché de la Certification et Révision des Accès est Segmenté par Composant (Logiciels et Services), Mode de Déploiement (Basé sur le Cloud, Sur Site et Hybride), Taille de l'Organisation (Grandes Entreprises et Petites et Moyennes Entreprises), Application (Gouvernance des Identités, Gestion de la Conformité, Gestion des Risques, Gestion des Accès, Certification des Accès Privilégiés, Révision des Accès Tiers et des Sous-Traitants, et Autres Applications de Certification et Révision des Accès), Secteur d'Activité des Utilisateurs Finaux (Banque, Services Financiers et Assurance (BFSI), Gouvernement et Administration Publique, Santé et Sciences de la Vie, Commerce de Détail et Commerce Électronique, Télécommunications et Médias, Voyage et Hôtellerie, et Secteurs d'Activité des Utilisateurs Finaux), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Logiciels |
| Services |
| Basé sur le Cloud |
| Sur Site |
| Hybride |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Gouvernance des Identités |
| Gestion de la Conformité |
| Gestion des Risques |
| Gestion des Accès |
| Certification des Accès Privilégiés |
| Révision des Accès Tiers et des Sous-Traitants |
| Autres Applications de Certification et Révision des Accès |
| Banque, Services Financiers et Assurance (BFSI) |
| Gouvernement et Administration Publique |
| Santé et Sciences de la Vie |
| Commerce de Détail et Commerce Électronique |
| Télécommunications et Médias |
| Voyage et Hôtellerie |
| Autres Secteurs d'Activité des Utilisateurs Finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par Composant | Logiciels | |
| Services | ||
| Par Mode de Déploiement | Basé sur le Cloud | |
| Sur Site | ||
| Hybride | ||
| Par Taille d'Organisation | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Application | Gouvernance des Identités | |
| Gestion de la Conformité | ||
| Gestion des Risques | ||
| Gestion des Accès | ||
| Certification des Accès Privilégiés | ||
| Révision des Accès Tiers et des Sous-Traitants | ||
| Autres Applications de Certification et Révision des Accès | ||
| Par Secteur d'Activité des Utilisateurs Finaux | Banque, Services Financiers et Assurance (BFSI) | |
| Gouvernement et Administration Publique | ||
| Santé et Sciences de la Vie | ||
| Commerce de Détail et Commerce Électronique | ||
| Télécommunications et Médias | ||
| Voyage et Hôtellerie | ||
| Autres Secteurs d'Activité des Utilisateurs Finaux | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché de la certification et révision des accès ?
Le marché de la certification et révision des accès devrait se développer de 4,67 milliards USD en 2026 et 5,71 milliards USD en 2027 à 11,48 milliards USD d'ici 2032, à un CAGR de 14,99 %. Cette perspective reflète une demande plus large pour des contrôles d'accès reproductibles et des preuves d'audit.
Qu'est-ce qui stimule la demande d'outils de certification des accès ?
Les exigences réglementaires, les programmes de confiance zéro et le besoin de gouverner les accès complexes des utilisateurs, des services, des API et des agents IA sont des facteurs de demande majeurs. Ces besoins font évoluer la révision des accès d'une tâche périodique vers un contrôle continu.
Quel composant détient la plus grande part ?
Les logiciels détenaient 71,58 % des revenus en 2026 car les organisations investissent dans des plateformes pour la découverte des droits, l'application des politiques, l'automatisation des flux de travail et le reporting. Les fonctionnalités des plateformes soutiennent également les campagnes à grande échelle et les processus de remédiation.
Quel modèle de déploiement est le plus largement utilisé ?
Le déploiement basé sur le cloud détenait 67,58 % des revenus en 2026, soutenu par un déploiement plus rapide et un accès continu aux connecteurs d'applications. Il est particulièrement pertinent pour les entreprises gérant des portefeuilles SaaS en expansion.
Quel groupe d'utilisateurs finaux se développe le plus rapidement ?
Le gouvernement et l'administration publique devraient se développer à un CAGR de 19,22 % jusqu'en 2032, soutenus par les services publics numériques et les programmes de modernisation des identités. Ces programmes nécessitent des contrôles pour les systèmes orientés vers le public et les systèmes internes.
Quelle région devrait se développer le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 17,93 % jusqu'en 2032, portée par la numérisation des identités, l'adoption du cloud et les changements réglementaires. Les options de déploiement régional sont importantes pour répondre aux exigences d'exploitation locales.