
Marktgröße und Marktanteil für Zugriffszertifizierung und -überprüfung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 5.71 Milliarden US-Dollar |
| Marktgröße (2032) | 11.48 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.99 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Zugriffszertifizierung und -überprüfung von Mordor Intelligence
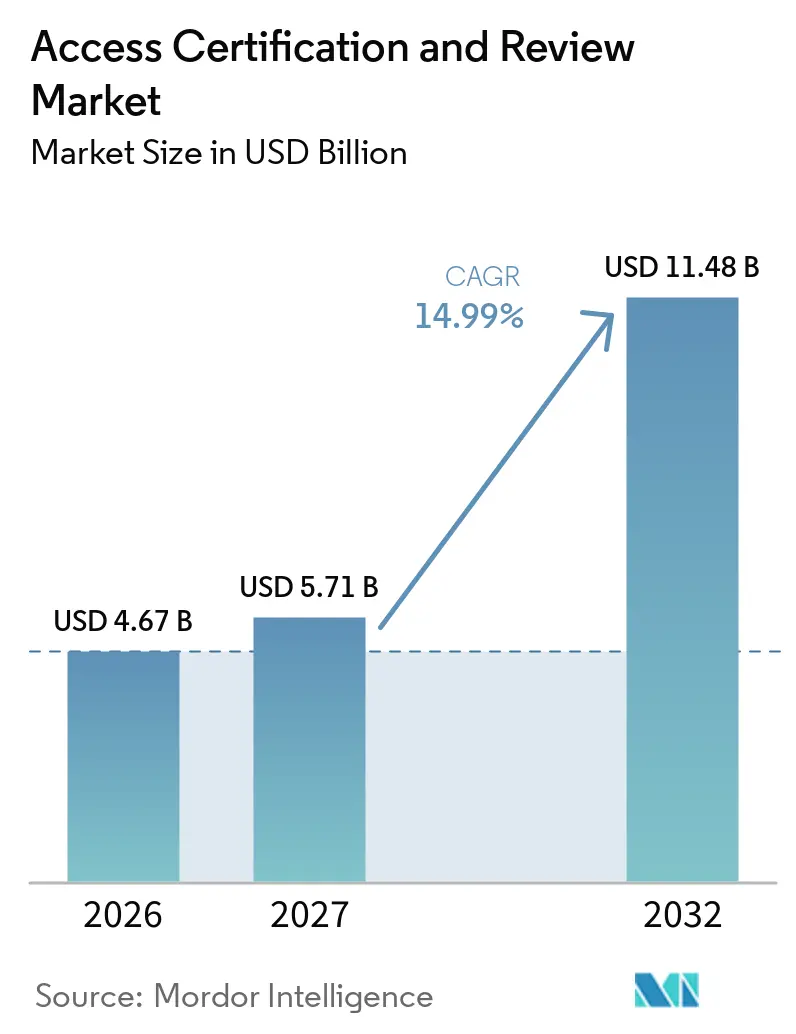
Die Marktgröße für Zugriffszertifizierung und -überprüfung wird voraussichtlich 4,67 Milliarden USD im Jahr 2026 und 5,71 Milliarden USD im Jahr 2027 betragen und bis 2032 einen Wert von 11,48 Milliarden USD erreichen, mit einer CAGR von 14,99 % von 2027 bis 2032. Der Markt für Zugriffszertifizierung und -überprüfung wird durch den Übergang von periodischen Compliance-Prüfungen hin zur kontinuierlichen Kontrolle von Zugriffsrechten geprägt. Vorschriften, darunter der EU Digital Operational Resilience Act, haben den Bedarf an dokumentierten Least-Privilege-Richtlinien und wiederkehrenden Berechtigungsüberprüfungen in regulierten Organisationen erhöht. Zero-Trust-Programme verändern Zugriffsüberprüfungen ebenfalls von festen Kalenderzyklen hin zu Kontrollen, die auf Änderungen bei Risiko, Identität und Anwendungszugriff reagieren können. Anbieter reagieren darauf, indem sie Governance-, Privileged-Access-Management-, Cloud-Berechtigungsmanagement- und KI-gestützte Überprüfungsfunktionen in umfassenderen Identitätssicherheitsplattformen zusammenführen. Dies schafft Chancen für Anbieter, die den Integrationsaufwand reduzieren und Organisationen dabei helfen können, klare Prüfungsnachweise zu erbringen, ohne die Arbeitsbelastung der Prüfer zu erhöhen.
Wichtigste Erkenntnisse des Berichts
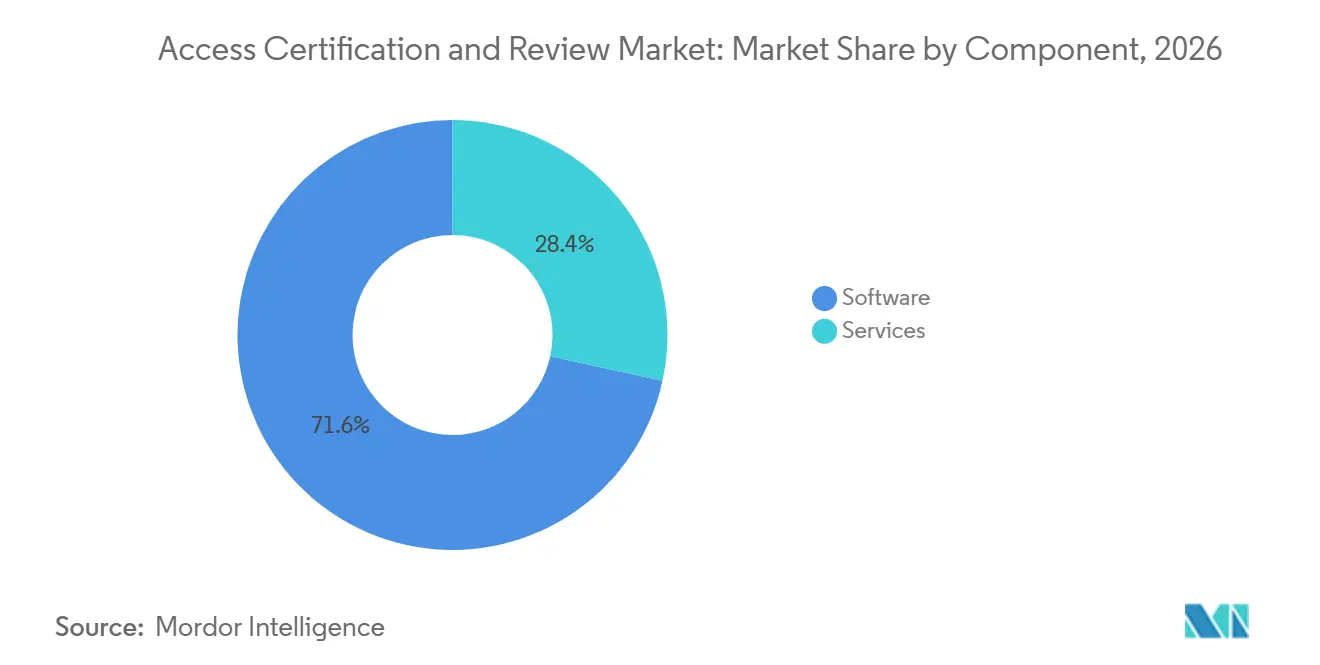
- Nach Komponente hielt Software im Jahr 2026 einen Marktanteil von 71,58 % am Markt für Zugriffszertifizierung und -überprüfung, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 18,76 % wachsen werden.
- Nach Bereitstellungsmodus hielt die Cloud-basierte Bereitstellung im Jahr 2026 einen Marktanteil von 67,58 % am Markt für Zugriffszertifizierung und -überprüfung.
- Nach Unternehmensgröße entfielen auf Großunternehmen im Jahr 2026 68,54 % des Marktanteils am Markt für Zugriffszertifizierung und -überprüfung, während KMU bis 2032 voraussichtlich mit einer CAGR von 16,72 % wachsen werden.
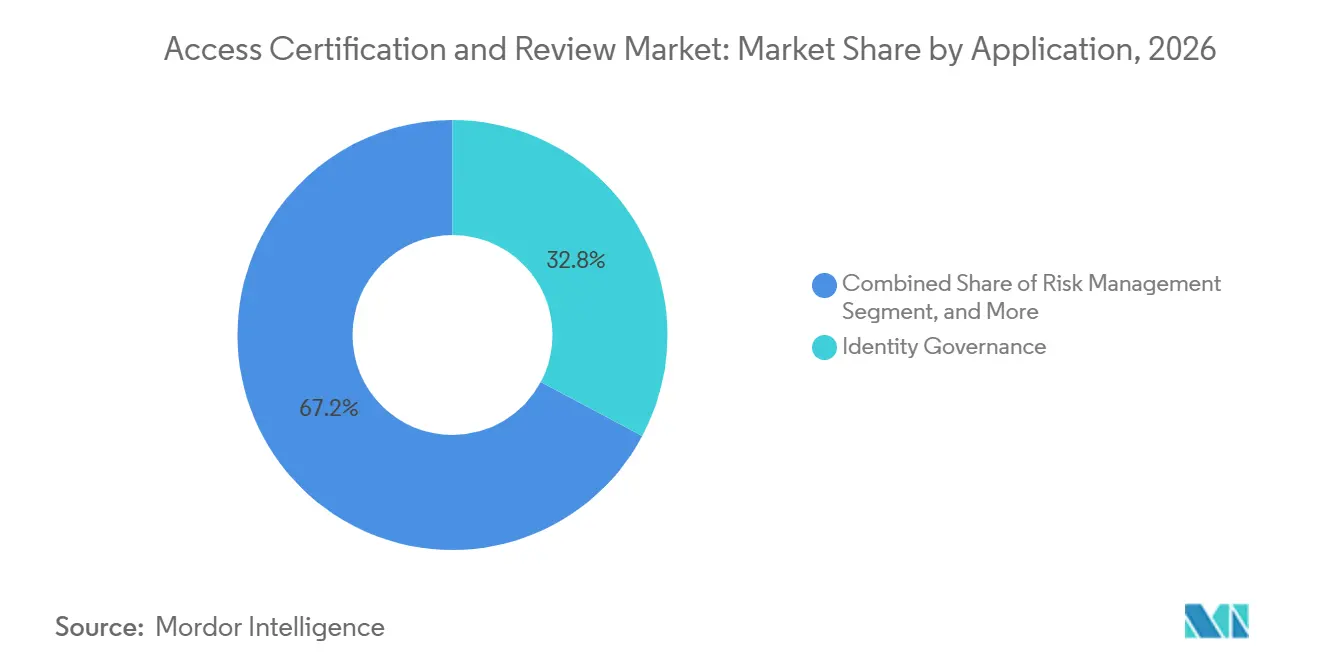
- Nach Anwendung entfiel auf Identitäts-Governance im Jahr 2026 ein Marktanteil von 32,79 % am Markt für Zugriffszertifizierung und -überprüfung, während die Privileged-Access-Zertifizierung bis 2032 voraussichtlich mit einer CAGR von 18,72 % wachsen wird.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 27,69 % am Markt für Zugriffszertifizierung und -überprüfung, während Regierung und öffentliche Verwaltung bis 2032 voraussichtlich mit einer CAGR von 19,22 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 41,64 % am Markt für Zugriffszertifizierung und -überprüfung, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 17,93 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Anforderungen an Regulierungsprüfungen und Least-Privilege | +3.2% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Passwortlose Programme beschleunigen die Berechtigungs-Governance | +2.8% | Nordamerika und Europa, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Einführung von KI-gesteuerter Risikobewertung und Überprüfungsempfehlungen | +2.4% | Global | Mittelfristig (2–4 Jahre) |
| Konvergenz von PAM und IGA in regulierten Unternehmen | +2.1% | Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Anforderungen an Sovereign-Cloud und Datenspeicherort | +1.7% | Europa, Naher Osten und ausgewählte asiatisch-pazifische Märkte | Langfristig (≥ 4 Jahre) |
| Ausweitung von Maschinen-, Dienst- und KI-Agenten-Identitäten | +1.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anforderungen an Regulierungsprüfungen und Least-Privilege
DORA gilt seit Januar 2025 für EU-Finanzunternehmen und hat den Bedarf an kontrolliertem Zugriff, Least Privilege und dokumentierten Überprüfungen verstärkt.[1] Der Markt für Zugriffszertifizierung und -überprüfung profitiert davon, weil diese Verpflichtungen Überprüfungsunterlagen zu einem Teil der Nachweisbasis regulierter Organisationen machen. ISO/IEC 27001 verpflichtet Organisationen, Benutzerzugriffsrechte in angemessenen Abständen zu überprüfen, was wiederkehrende Zertifizierungsaktivitäten sowohl in regulierten Sektoren als auch in Lieferanten-Ökosystemen unterstützt. NIST SP 800-63-4 aktualisiert die föderalen Leitlinien für digitale Identitäten in Bezug auf Identitätsprüfung, Authentifizierung und Verbund, was stärkere Nachweispraktiken in Identitätsprogrammen fördert. Organisationen, die in mehreren Rechtssystemen tätig sind, sehen sich unterschiedlichen Prüfungsplänen gegenüber, sodass Zugriffszertifizierungsprogramme häufig schrittweise und nicht durch einen einzigen unternehmensweiten Rollout ausgeweitet werden. Dieses Muster unterstützt die anhaltende Nachfrage nach Plattformen, die Richtlinien, Überprüfung, Behebung und Prüfungsberichterstattung über Anwendungen hinweg standardisieren.
Zero-Trust- und Passwortlose Programme beschleunigen die Berechtigungs-Governance
Zero-Trust-Architektur erfordert eine kontinuierliche Zugriffsbewertung, anstatt einem Benutzer nach dem Betreten eines Netzwerks zu vertrauen. NIST identifiziert Identitäts-, Anmeldeinformations- und Zugriffsmanagement als einen Kernbestandteil der Implementierung von Zero-Trust-Architektur.[2] Diese Anforderung macht die Berechtigungszertifizierung relevanter, da Organisationen Nachweise benötigen, dass Benutzer, Dienste und Anwendungen nur den Zugriff behalten, den sie benötigen. Überprüfungen können ereignisgesteuert werden, wenn sich eine Rolle ändert, ein erhöhtes Privileg gewährt wird oder ein Benutzer zwischen Systemen wechselt. Passwortlose Programme können die Identitätszuordnung verbessern, indem sie die Verwendung gemeinsam genutzter Anmeldeinformationen reduzieren und die Verbindung zwischen einer Person und einer Zugriffsentscheidung stärken. Eine bessere Zuordnung gibt Prüfern eine klarere Grundlage für die Validierung von Berechtigungen und gibt Prüfern eine vollständigere Genehmigungsaufzeichnung. Der Markt für Zugriffszertifizierung und -überprüfung profitiert daher, wenn Zero-Trust- und passwortlose Initiativen die Anzahl der Identitäten und Ressourcen erweitern, die verwaltet werden müssen.
Einführung von KI-gesteuerter Risikobewertung und Überprüfungsempfehlungen
KI-gestützte Zertifizierungstools nutzen Zugriffshistorie, Peer-Vergleiche, Nutzungsinformationen und Richtliniensignale, um Prüfern zu helfen, sich auf risikoreichere Entscheidungen zu konzentrieren. Dies kann Kampagnen von breiten Genehmigungsanfragen hin zu Überprüfungen verlagern, die erklären, warum eine Berechtigung Aufmerksamkeit erfordert. SailPoint kündigte im Oktober 2026 an, dass seine aktualisierten Zertifizierungsfunktionen eine neu aufgesetzte Engine, GxP-konforme Unterzeichnung und konversationelle Zugriffsanfragen umfassen. Der Markt für Zugriffszertifizierung und -überprüfung profitiert von diesen Funktionen, da Unternehmen das Kampagnenvolumen kontrollieren müssen, ohne die Rechenschaftspflicht zu schwächen. KI-generierte Empfehlungen erstellen auch eine Aufzeichnung der bei einer Zugriffsentscheidung berücksichtigten Signale, die spätere Prüfungs- und Datenschutzüberprüfungen unterstützen kann. Der Wert dieser Tools hängt von zuverlässigen Identitätsdaten, klarer Berechtigungseigentümerschaft und Kontrollen ab, die es einer Person ermöglichen, eine Empfehlung anzufechten oder zu überschreiben. Anbieter, die Automatisierung mit sichtbarer Genehmigungslogik kombinieren, sind besser positioniert, um Organisationen mit strengen Prüfungsanforderungen zu bedienen.
Konvergenz von PAM und IGA in regulierten Unternehmen
Privileged Access Management und Identitäts-Governance werden zunehmend miteinander verbunden, da separate Tools dazu führen können, dass verschiedene Systeme widersprüchliche Aufzeichnungen über Zugriffseigentümerschaft aufweisen. CyberArk erwarb Zilla Security im Februar 2025, um seiner Identitätssicherheitsplattform Cloud-native Identitäts-Governance-Funktionen hinzuzufügen, einschließlich Compliance-Automatisierung, Bereitstellung und Anwendungsintegrationen. Ein kombinierter Ansatz kann Prüfern Transparenz von der anfänglichen Bereitstellung bis zur Nutzung privilegierter Zugriffe bieten. Dies reduziert das Risiko, dass eine privilegierte Berechtigung außerhalb einer umfassenderen Zertifizierungskampagne verbleibt. Der Markt für Zugriffszertifizierung und -überprüfung profitiert auch, wenn regulierte Käufer weniger Systeme für Richtlinienverwaltung, Beweiserhebung und Behebung bevorzugen. Gleichzeitig können Organisationen mit komplexen Umgebungen weiterhin spezialisierte Governance-Funktionen bevorzugen, wenn sie detailliertes Rollenmanagement, Kontrollen für nicht-menschliche Identitäten und groß angelegte Zertifizierungs-Workflows benötigen.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Mangel an Fachkräften im Bereich Identitäts-Engineering | -1.8% | Global, am stärksten ausgeprägt in Asien-Pazifik und Südamerika | Kurzfristig (≤ 2 Jahre) |
| Kosten für Brownfield-Integration und API-Sprawl | -1.5% | Global, ausgeprägt in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Unvollständige Berechtigungseigentümerschaft und veraltete Identitätsdaten | -1.1% | Global | Mittelfristig (2–4 Jahre) |
| Prüfermüdigkeit und geringe Entscheidungsverantwortlichkeit | -0.9% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Fachkräften im Bereich Identitäts-Engineering
Zugriffszertifizierungsprogramme benötigen Personen, die Rollen über Anwendungen hinweg abbilden, Berechtigungsmodelle konfigurieren und Prüfungsanforderungen in praktische Überprüfungsregeln übersetzen können. Dieses Fachwissen ist in vielen Organisationen begrenzt, insbesondere dort, wo Identitäts-Governance erst kürzlich zu einem formalen Programm geworden ist. Kleinere Organisationen können Cloud-Software erwerben, haben aber weiterhin Schwierigkeiten, sinnvolle Überprüfungspopulationen und Eigentümerschaftsstrukturen zu definieren. SailPoint führte im August 2025 das Accelerated Application Management ein, das Expertenunterstützung und automatisiertes Onboarding kombiniert, um Bereitstellungshürden zu reduzieren.[3] Die Serviceantwort zeigt, dass Software allein die Konfigurationsbelastung neuer Käufer nicht löst. Wenn Programme unterbesetzt sind, können frühe Kampagnen nur eine kleine Gruppe von Anwendungen abdecken und Entscheidungen produzieren, die bei Geschäftsinhabern kein Vertrauen aufbauen.
Kosten für Brownfield-Integration und API-Sprawl
Legacy-Umgebungen enthalten häufig benutzerdefinierte Anwendungen, Verzeichnisstrukturen und Rollenmodelle, die nicht zu Standard-Konnektoren passen. Jede Ausnahme kann maßgeschneiderte Integrationsarbeit erfordern, bevor Berechtigungsdaten im großen Maßstab überprüft werden können. Die Cloud Security Alliance berichtete im Jahr 2026, dass nur 20 % der Organisationen formale Prozesse zur Abmeldung und zum Widerruf von API-Schlüsseln hatten. Dies hinterlässt Organisationen mit Maschinenidentitäten und API-Berechtigungen, die den Umfang und die Kosten eines anfänglichen Zertifizierungsprogramms erhöhen. Große Unternehmen mit älteren ERP-, Banking-, HR- und benutzerdefinierten Systemen sind besonders exponiert, da sie möglicherweise Datennormalisierung und spezialisierte Konnektoren benötigen. SailPoint erklärte, dass IdentityIQ 9.0 Modernisierungs- und Zertifizierungsfunktionen für komplexe On-Premises-Strukturen enthält, was die anhaltende Bedeutung dieses Implementierungsproblems widerspiegelt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Softwareplattformen verankern die Ausgaben, Dienstleistungen schließen ImplementierungslückenSoftware hielt im Jahr 2026 einen Marktanteil von 71,58 % am Markt für Zugriffszertifizierung und -überprüfung. Die führende Position spiegelt Ausgaben für Berechtigungserkennung, Richtliniendurchsetzung, Workflow-Automatisierung und prüfungsfertige Berichterstattung wider. Organisationen, die eine anfängliche Bereitstellung abgeschlossen haben, erweitern in der Regel die Anzahl der von ihrer Plattform abgedeckten Anwendungen. Sie verbinden auch Identitätsdaten mit Sicherheitsoperationen und Service-Management-Systemen. Diese Aktivitäten erhöhen den Wert von Lizenzen, da sie die Kontrollumgebung erweitern, ohne ein separates Produkt für jeden Prozess zu benötigen. Die Marktgröße für Zugriffszertifizierung und -überprüfung im Bereich Software wird auch durch Produktfunktionen unterstützt, die die Beweiserhebung automatisieren und risikoreiche Zugriffe hervorheben. Die Oktober-2026-Updates von SailPoint umfassten eine modernisierte Zertifizierungs-Engine und proaktive Aufgabentrennung-Kontrollen für regulierte Umgebungen. Diese Änderungen zeigen, warum Käufer weiterhin Plattformen schätzen, die große Kampagnen und spezialisierte Genehmigungsanforderungen unterstützen können.
Dienstleistungen werden voraussichtlich bis 2032 mit einer CAGR von 18,76 % wachsen. Die Nachfrage kommt von Implementierungsunterstützung, verwalteten Governance-Operationen und Hilfe bei der Kampagnengestaltung. Viele Käufer benötigen Unterstützung beim Verbinden von Legacy-Anwendungen und beim Erstellen von Rollenmodellen, die Geschäftsverantwortlichkeiten widerspiegeln. Dies ist besonders wichtig für KMU und öffentliche Behörden mit kleineren Identitätsteams. Dienstleistungen werden auch häufiger in SaaS-Abonnements einbezogen, was Kunden während des Onboardings und der laufenden Programmverwaltung Zugang zu Fachwissen gibt. Der Markt für Zugriffszertifizierung und -überprüfung kann daher durch Anbieter Mehrwert schaffen, die Technologie mit praktischer Bereitstellungsunterstützung kombinieren. Beratungsarbeit wird wahrscheinlich dort wichtig bleiben, wo Unternehmen die Governance auf Cloud-Infrastruktur, APIs und KI-Agenten-Berechtigungen ausweiten müssen. Dienstleistungen helfen Organisationen auch dabei, Schulungen für Prüfer und Eigentümerschaftsmodelle nach dem ersten Zertifizierungszyklus zu verbessern.
Nach Bereitstellungsmodus:
Cloud führt bei der Einführung, während On-Premises und Hybrid relevant bleibenDie Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Marktanteil von 67,58 % am Markt für Zugriffszertifizierung und -überprüfung. Cloud-Plattformen bieten schnellere Bereitstellung, laufende Konnektor-Updates und elastische Kapazität für sich ändernde Überprüfungspopulationen. Diese Vorteile sind für Unternehmen bedeutsam, die regelmäßig SaaS-Anwendungen hinzufügen. Vorgefertigte Integrationen können die Zeit reduzieren, die erforderlich ist, um eine neue Anwendung in eine Zertifizierungskampagne aufzunehmen. Cloud-Bereitstellung ermöglicht es Anbietern auch, Risikomodelle und Workflow-Funktionen ohne ein langwieriges lokales Upgrade zu aktualisieren. Der Markt für Zugriffszertifizierung und -überprüfung wird durch dieses Modell unterstützt, da viele Käufer die Governance über verteilte Anwendungen hinweg von einem gemeinsamen Dienst aus verwalten möchten. Cloud-native Zugriffsanbieter können auch bestehende Anwendungsverbindungen nutzen, um Governance-Funktionen für etablierte Kunden einzuführen. Dieser Ansatz unterstützt eine breitere Einführung bei Organisationen, die einen schnelleren Weg zu strukturierten Überprüfungen wünschen.
On-Premises- und Hybridumgebungen bleiben dort wichtig, wo Identitätsdaten und Prüfungsunterlagen strengen Anforderungen an den Datenspeicherort unterliegen. Einige Organisationen können bestimmte Berechtigungsinformationen nicht über nationale oder regionale Grenzen hinaus verschieben. Hybridmodelle ermöglichen es Organisationen, moderne Governance-Funktionen anzuwenden und gleichzeitig sensible Daten in kontrollierten Umgebungen zu behalten. SailPoint unterstützt weiterhin die On-Premises-Modernisierung für Organisationen mit hochgradig angepassten Programmen und regulatorischen Einschränkungen. Diese Bedingungen verhindern, dass Cloud-Bereitstellung zu einem vollständigen Ersatz für andere Modelle wird. Anbieter, die konsistente Richtlinien und Nachweise über Cloud- und On-Premises-Systeme hinweg unterstützen, können eine breitere Gruppe regulierter Kunden ansprechen.
Nach Unternehmensgröße:
Großunternehmen führen bei den Ausgaben, KMU erweitern die KäuferbasisGroßunternehmen entfielen im Jahr 2026 auf 68,54 % des Marktanteils am Markt für Zugriffszertifizierung und -überprüfung. Sie verwalten komplexe Anwendungsportfolios, große Belegschaften und umfangreichen Drittanbieterzugriff. Finanzregulatoren, externe Prüfer und Cyber-Versicherer erwarten zunehmend dokumentierte Überprüfungszyklen, Entscheidungsunterlagen und Ausnahmebehandlung. Eine Thales-Umfrage aus dem Jahr 2025 unter BFSI-Entscheidungsträgern ergab, dass 93 % die Modernisierung der Belegschaftsidentität priorisierten und 89 % aktive Mandate für Drittanbieterzugriffslösungen hatten.[4] Diese Prioritäten erweitern die Governance über Mitarbeiter hinaus auf Auftragnehmer, Lieferanten und Partnersysteme. Große Unternehmen betreiben häufig separate Kampagnen für Belegschafts- und externen Zugriff, da Eigentümerschaft und Risiko in diesen Populationen unterschiedlich sind. Sie verfügen auch über die Ressourcen, um die Zertifizierung mit HR-, Service-Management- und Sicherheitsoperationsdaten zu integrieren. Dies macht Großunternehmen zu einer nachhaltigen Quelle für Plattform- und Dienstleistungsausgaben.
KMU werden voraussichtlich bis 2032 mit einer CAGR von 16,72 % wachsen. Cloud-basierte Produkte senken die technische und finanzielle Hürde für den Beginn formaler Zugriffsüberprüfungen. Viele kleinere Unternehmen benötigen strukturierte Kontrollen, um Anforderungen von Unternehmenskunden zu erfüllen, sich für Beschaffungsprogramme zu qualifizieren oder ihre Sicherheitsgewährleistung zu stärken. ISO/IEC 27001 umfasst periodische Zugriffsrechtsüberprüfungen, sodass Zertifizierungsprogramme Lieferanten dabei helfen können, ausgereifte Informationssicherheitspraktiken nachzuweisen. Der Markt für Zugriffszertifizierung und -überprüfung wird mehr KMU-Käufer erreichen, wenn Anbieter Vorlagen, Konnektoren und verwalteten Support anbieten, die kein dediziertes Identitäts-Engineering-Team erfordern. Vorkonfigurierte Richtlinien können diesen Organisationen helfen, mit einer begrenzten Gruppe kritischer Anwendungen zu beginnen. Im Laufe der Zeit können sie die Abdeckung auf mehr Systeme ausweiten, wenn Datenqualität und interne Eigentümerschaft sich verbessern. Diese Entwicklung gibt Anbietern einen Weg, Kunden zu binden, während ihre Sicherheitsprogramme reifen.
Nach Anwendung:
Identitäts-Governance legt die Basis, Privileged-Access-Zertifizierung entwickelt sich schnellerIdentitäts-Governance entfiel im Jahr 2026 auf 32,79 % des Marktanteils am Markt für Zugriffszertifizierung und -überprüfung. Organisationen beginnen in der Regel mit einem breiten Überblick über Identitäten, Berechtigungen, Lebenszyklusereignisse und Aufgabentrennungsregeln. Diese Basis macht spätere Überprüfungen zuverlässiger, da das Unternehmen identifizieren kann, wer Zugriff hat und warum er gewährt wurde. Governance-Plattformen unterstützen auch Rollengestaltung und Zugriffsanfrage-Workflows, die die Anzahl der Ad-hoc-Berechtigungen reduzieren. Compliance-Management und Zugriffsmanagement bleiben wichtige angrenzende Anwendungen, da Joiner-Mover-Leaver-Prozesse häufige Kontrollanforderungen erzeugen. Risikomanagement-Anwendungsfälle profitieren von Verbindungen zu Sicherheitsoperationstools, die kontextbezogene Informationen zu Identitätsrisiken liefern. Drittanbieter-Zugriffsüberprüfungen werden ebenfalls wichtiger, da Lieferketten- und Partner-Ökosysteme größer werden. Der Markt für Zugriffszertifizierung und -überprüfung profitiert, wenn Käufer Identitäts-Governance als Grundlage nutzen, bevor sie in speziellere Überprüfungskategorien übergehen.
Die Privileged-Access-Zertifizierung wird voraussichtlich bis 2032 mit einer CAGR von 18,72 % wachsen. Hochriskante Administratorrechte, Dienstkonten, API-Schlüssel und KI-Agenten benötigen Überprüfungsprozesse, die sich von der Standard-Belegschaftsbestätigung unterscheiden. Die Cloud Security Alliance identifizierte unvollständiges Offboarding von nicht-menschlichen Identitäten als eine wichtige Governance-Lücke im Jahr 2026. Zugriffsrechte können bestehen bleiben, nachdem ein Dienst oder Agent außer Betrieb genommen wurde, was ein Kontrollproblem schafft, das ohne verbundene Identitätsdaten schwer zu erkennen ist. Privilegierte Zertifizierung kann helfen, Eigentümerschaft, Zweck und den anhaltenden Bedarf an sensiblem Zugriff zu validieren. Ereignisbasierte Überprüfungen sind besonders nützlich, wenn eine Maschinenidentität die Rolle wechselt, eine neue Berechtigung erhält oder mit einem kritischen System verbunden wird. Die Marktgröße für Zugriffszertifizierung und -überprüfung für diese Anwendung wird von Käufern unterstützt, die Kontrollen suchen, die über menschliche und nicht-menschliche Identitäten hinweg funktionieren. Anbieter müssen zeigen, dass ihre Produkte Entscheidungen dokumentieren können, ohne Prüfer zu zwingen, große Mengen risikoarmer technischer Konten zu bewerten.

Nach Endnutzerbranche:
BFSI führt die aktuelle Nachfrage an, Regierung expandiert mit digitalen ProgrammenBFSI hielt im Jahr 2026 einen Marktanteil von 27,69 % am Markt für Zugriffszertifizierung und -überprüfung. Finanzinstitute sehen sich überlappenden Anforderungen für Prüfpfade, Least Privilege und wiederkehrende Überprüfung des Mitarbeiter- und Drittanbieterzugriffs gegenüber. DORA hat den Bedarf für Finanzunternehmen in der EU erhöht, ihre Vereinbarungen zur digitalen operationalen Resilienz zu dokumentieren. Automatisierte Zertifizierungssysteme können Banken und Versicherern helfen, Überprüfungspläne zu verwalten und Nachweise für Prüfer zu erstellen. Der Sektor erweitert die Governance auch über Mitarbeiter hinaus, da Open-Banking- und Fintech-Partnerschaften externen Organisationen Zugang zu gemeinsam genutzten Systemen geben. Dies erhöht den Bedarf, Eigentümer für den Partnerzugriff zu definieren und klare Eskalationsprozesse zu etablieren. BFSI-Käufer neigen dazu, detaillierte Berichterstattung, starke Integrationsfähigkeiten und Richtlinienkontrollen zu fordern, die über Legacy- und Cloud-Anwendungen hinweg gelten. Diese Anforderungen machen den Sektor zu einer bedeutenden Quelle hochwertiger Bereitstellungen.
Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einer CAGR von 19,22 % wachsen. Digitale öffentliche Dienste, Sovereign-Identity-Programme und Zero-Trust-Mandate erhöhen die Anzahl der Systeme, die formale Zugriffskontrollen erfordern. China erließ im Mai 2025 Maßnahmen zur nationalen Netzwerkidentitätsauthentifizierung für öffentliche Dienste, was die Bedeutung nationaler Identitätsinfrastruktur in großen digitalen Programmen des öffentlichen Sektors verdeutlicht. Regierungskäufer müssen häufig gleichzeitig den Zugriff auf bürgerorientierte Plattformen und sensible interne Systeme verwalten. Das Gesundheitswesen bleibt ebenfalls eine relevante Nutzergruppe, da klinische Systeme, Telemedizindienste und der Drittanbieterzugriff auf Patientendaten ein klares Privilegienmanagement erfordern. Telekommunikations-, Medien-, Einzel- und E-Commerce-Organisationen benötigen verwandte Kontrollen für API-Berechtigungen, Zahlungsumgebungen und Partnernetzwerke. Der Markt für Zugriffszertifizierung und -überprüfung kann diese Sektoren bedienen, wenn Produkte unterschiedliche Sicherheitsniveaus und operative Eigentümerschaftsstrukturen berücksichtigen.
Geografische Analyse
Nordamerikanischer Markt für Zugriffszertifizierung und -überprüfung
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,64 % am Markt für Zugriffszertifizierung und -überprüfung. Die Region weist eine hohe Konzentration an Zero-Trust-Investitionen, Einsätzen im Finanzdienstleistungsbereich, Gesundheitssystemen und großen Technologieunternehmen auf. Bundesbehördliche Leitlinien unterstützen zudem die Ausgaben des öffentlichen Sektors für strukturierte Identitätskontrollen. Das US Office of Management and Budget veröffentlichte im August 2026 das Memorandum M-26-18, das Behörden anweist, digitale Identitätsrisikomanagementprozesse in Übereinstimmung mit den NIST-Leitlinien einzuführen und die Identitätsinfrastruktur für Systeme von Hochrisiko-Dienstleistern auszubauen. Auch in Kanada steigt die Nachfrage seitens öffentlicher Versorgungsunternehmen, Finanzinstitute und Gesundheitsnetzwerke, die auf Anforderungen im Bereich Cybersicherheit und Datenschutz reagieren. Nordamerikanische Implementierungen sind häufig ausgereifter in der Nutzung von Datenqualitätskontrollen, Behebungsworkflows und der Verknüpfung von Zertifizierungsergebnissen mit Sicherheitsoperationen. Diese Reife spiegelt die etablierte Basis an unternehmensweiten Identitätsprogrammen und Integrationsarbeiten über weit verbreitete Geschäftsplattformen in der Region wider.
Asiatisch-pazifischer Markt für Zugriffszertifizierung und -überprüfung
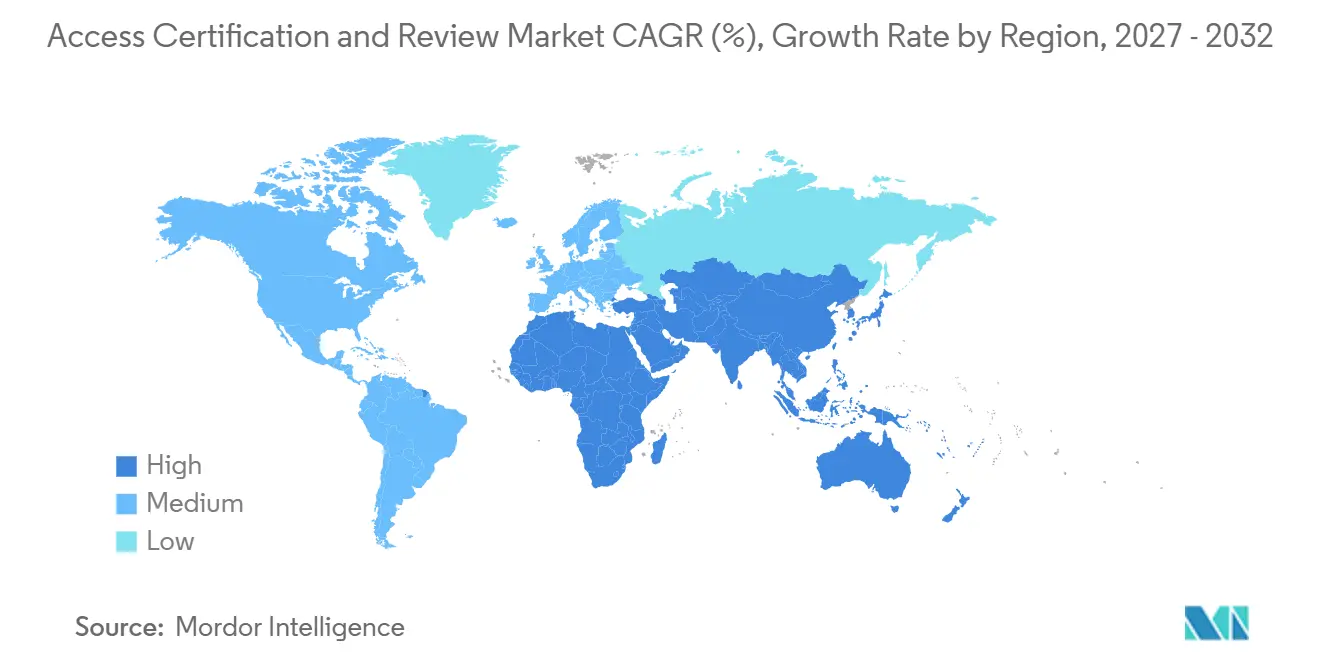
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,93 % wachsen. Staatlich geführte Identitätsdigitalisierung, die Einführung von Cloud-Lösungen in Unternehmen und gestiegene regulatorische Anforderungen treiben die Nachfrage in der gesamten Region an. Japan verdeutlicht den Bedarf an Governance-Schichten, die über die Authentifizierung hinausgehen, indem sie Rezertifizierung, Lebenszyklusereignisse und Rollengestaltung verwalten. Indiens digitale öffentliche Infrastruktur und der Fokus auf interoperable Identitätssysteme schaffen Anforderungen an die Bereitstellung und Zugriffskontrolle in öffentlichen und privaten Organisationen. Chinas regulatorischer Rahmen und nationale Identitätsstandards unterstützen die Nachfrage nach Plattformen, die innerhalb souveräner Anforderungen betrieben werden können. Kleine und mittlere Unternehmen in den Bereichen Fertigung, Logistik und professionelle Dienstleistungen setzen ebenfalls Cloud-Tools ein, wenn staatliche Aufträge oder Lieferketten von Großunternehmen eine stärkere Zugriffskontrolle erfordern. Der Markt für Zugriffszertifizierung und -überprüfung profitiert von Produkten, die regionale Bereitstellungsoptionen und praktische Unterstützung für Käufer mit begrenzter Identitätskompetenz bieten.
EMEA- und südamerikanischer Markt für Zugriffszertifizierung und -überprüfung
Europa verfügt über eine regulatorische Grundlage für den Markt für Zugriffszertifizierung und -überprüfung durch DORA, NIS2, den Data Act und nationale Compliance-Vorschriften. Der EU Data Act wurde im September 2025 anwendbar und erweiterte die Anforderungen an den Zugang zu und die Nutzung von Daten. Deutschland, das Vereinigte Königreich und Frankreich bleiben wichtige Ländermärkte aufgrund ihrer Finanzdienstleistungen, kritischen Infrastrukturen und der Nachfrage des öffentlichen Sektors. Südamerika befindet sich in einem früheren Stadium, wobei Finanzaufsichtsbehörden und Datenschutzbehörden eine bessere Dokumentation von Zugriffsrechten fördern. Der Nahe Osten entwickelt sich durch staatliche Digitalisierungsprogramme und Anforderungen an souveräne Cloud-Lösungen in Ländern wie Saudi-Arabien und den Vereinigten Arabischen Emiraten. Afrika befindet sich noch in einem frühen Stadium, angeführt von Finanzdienstleistungs- und Telekommunikationsunternehmen in Südafrika und Nigeria. Diese Regionen schaffen langfristige Chancen für Anbieter, die Zugriffsüberprüfungsfunktionen an lokale Anforderungen zur Datenspeicherung und an betriebliche Anforderungen anpassen können.
Wettbewerbslandschaft
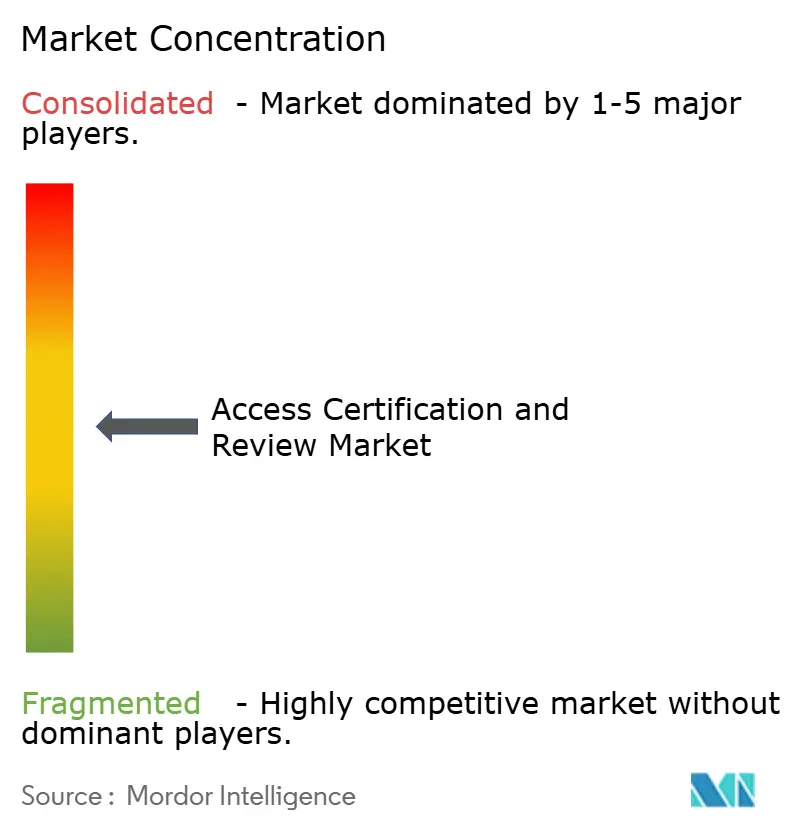
Der Markt für Zugriffszertifizierung und -überprüfung ist in Großunternehmen und regulierten Branchenbereitstellungen mäßig fragmentiert. SailPoint, Saviynt, Microsoft, IBM und CyberArk haben eine erhebliche Präsenz in diesen Accounts, während Omada, Ping Identity, One Identity und Netwrix im mittleren Marktsegment und in fokussierten Anwendungsfällen konkurrieren. Der Wettbewerb folgt 2 breiten Ansätzen. Einige Anbieter bauen vollständige Identitätssicherheits-Suiten auf, die Governance, Zugriffsmanagement und Privileged Access Management kombinieren. Andere konzentrieren sich auf detaillierte Berechtigungs-Governance, KI-gestützte Überprüfungsfähigkeiten und Kontrollen für nicht-menschliche Identitäten. Der Markt für Zugriffszertifizierung und -überprüfung begünstigt Unternehmen, die viele Anwendungen verbinden und nützliche Nachweise für Prüfungs- und Sicherheitsteams erstellen können. Käufer müssen weiterhin beurteilen, ob eine breite Plattform ausreichende Tiefe für ihre komplexesten Überprüfungsprozesse aufweist. Dieses Gleichgewicht zwischen Integrationsbreite und Governance-Spezialisierung prägt die Anbieterauswahl.
CyberArk schloss im Februar 2025 die Übernahme von Zilla Security ab und fügte seiner Identitätssicherheitsplattform Cloud-native Identitäts-Governance, Compliance-Automatisierung und Bereitstellungsfähigkeiten hinzu. Dies war ein bemerkenswerter Schritt in Richtung der Verknüpfung von Privileged-Access-Kontrollen mit umfassenderen Zertifizierungs-Workflows. Saviynt sammelte im Dezember 2025 700 Millionen USD in einer von KKR geführten Finanzierungsrunde ein, um die Entwicklung von Identitätssicherheit für KI-Ära-Unternehmensanforderungen zu unterstützen. SailPoint führte im Oktober 2026 eine modernisierte Zertifizierungs-Engine sowie zugehörige Cloud- und On-Premises-Funktionen ein. Diese Schritte zeigen, dass führende Anbieter in Plattformintegration, KI-gestützte Governance und groß angelegte Überprüfungs-Workflows investieren. Anbieter konkurrieren auch durch die Qualität ihrer Konnektor-Bibliotheken, Support-Dienste und die Fähigkeit, regulierte Bereitstellungsmodelle zu handhaben.
Offene Bereiche verbleiben bei der KI-Agenten-Identitätszertifizierung, KMU-Governance und Sovereign-Cloud-Bereitstellungen außerhalb etablierter westlicher Märkte. Die OpenID Foundation veröffentlichte im Oktober 2025 Leitlinien zur KI-Agenten-Identität, die Lebenszyklusmanagement, Governance-Richtlinien und Rechenschaftspflicht abdecken. Diese Arbeit unterstützt die Entwicklung von Produkten, die KI-Agenten als verwaltete Identitäten behandeln und nicht als Funktion eines bestehenden Benutzerkontos. Kleinere Käufer benötigen einfachere Bereitstellungspfade, Vorlagen und verwaltete Dienste, die ihre Abhängigkeit von Fachpersonal reduzieren. Sovereign-Cloud-Anforderungen schaffen auch einen Bedarf an Produkten, die regionale Datenkontrollen unterstützen können, ohne die Governance-Abdeckung einzuschränken. Beschaffungsanforderungen wie SOC 2 Typ II und ISO/IEC 27001 können die Anbieterauswahl beeinflussen, da Käufer erwarten, dass Lieferanten die Kontrollen nachweisen, die sie von Kunden verlangen. Der Wettbewerb wird daher wahrscheinlich über Plattformumfang, Bereitstellungsflexibilität und die operative Nutzbarkeit von Zertifizierungsentscheidungen hinweg aktiv bleiben.
Branchenführer im Bereich Zugriffszertifizierung und -überprüfung
-
SailPoint Technologies Holdings Inc.
-
Saviynt Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Oracle Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Zugriffszertifizierung und -überprüfung Unternehmen in diesem Bericht
- SailPoint Technologies Holdings Inc.
- Saviynt Inc.
- Microsoft Corporation
- IBM Corporation
- Oracle Corporation
- Okta Inc.
- One Identity LLC
- CyberArk Software Ltd.
- SAP SE
- Broadcom Inc.
- OpenText Corporation
- Ping Identity Holding Corp.
- Omada A/S
- Hitachi ID Systems Inc.
- Thales Group
- Netwrix Corporation
- Avatier Corporation
- Evolveum OÜ
- EmpowerID Inc.
- Veza Technologies Inc.
- Zilla Security Inc.
- Lumos Technologies Inc.
- Zluri Technologies Pvt. Ltd.
- ManageEngine, a division of Zoho Corporation Pvt. Ltd.
- Tools4ever B.V.
- SecureAuth Corporation
Neueste Industrielle Entwicklungen in Markt für Zugriffszertifizierung und -überprüfung
- Oktober 2026: SailPoint kündigte SailPoint IdentityIQ 9.0 und eine vollständig neu aufgesetzte Human Fabric-Zugriffszertifizierungs-Engine auf der Navigate 2026 an und führte unternehmensweite Zugriffsüberprüfungen ohne Datensatzvolumenbeschränkungen, kryptografische GxP-konforme Unterzeichnung, proaktive Echtzeit-Aufgabentrennung und konversationelle KI-gestützte Zugriffsanfragen ein, was seine Wettbewerbsposition in Zertifizierungs-Workflows für regulierte Branchen erheblich stärkte.
- Februar 2026: Palo Alto Networks schloss die Übernahme von CyberArk ab und kombinierte Netzwerksicherheit, Identitäts-Governance und Privileged Access Management innerhalb einer einheitlichen Plattform, wodurch eine kombinierte Einheit mit erheblicher Cross-Selling-Reichweite in Unternehmens-Zugriffszertifizierungsprogramme entstand und Identitäts-Governance als native Schicht innerhalb der Sicherheitsoperationsarchitektur positioniert wurde.
- Dezember 2025: Saviynt sammelte 700 Millionen USD in einer von KKR geführten Series-B-Wachstumskapitalfinanzierungsrunde bei einer Bewertung von 3 Milliarden USD ein, mit Beteiligung von Sixth Street Growth und TenEleven Ventures. Die Runde wurde als Bekenntnis zum Identitätsmanagement als grundlegende KI-Ära-Infrastruktur gerahmt und beschleunigte die Entwicklung von KI-Agenten-Identitätsabdeckung und Zertifizierungsfähigkeiten für nicht-menschliche Identitäten.
- Oktober 2025: Saviynt stellte auf seiner UNLOCK Roadshow wichtige KI-Funktionen vor, die KI-Agenten-Identitäts-Governance, Management nicht-menschlicher Identitäten und beschleunigtes Anwendungs-Onboarding adressieren und die doppelte Herausforderung der Verwaltung aller Anwendungen und der Sicherung aller Identitäten, einschließlich autonomer KI-Agenten, abdecken.
Globaler Berichtsumfang für den Markt für Zugriffszertifizierung und -überprüfung
Der Markt für Zugriffszertifizierung und -überprüfung umfasst Software und Dienstleistungen, die zur Überprüfung, Zertifizierung, Genehmigung, zum Widerruf und zur Dokumentation des Benutzerzugriffs im gesamten Unternehmen verwendet werden. Er umfasst Identitäts-Governance, Compliance-Management, Zugriffsrisikobewertung, Privileged-Access-Zertifizierung, Drittanbieter-Zugriffsüberprüfungen sowie Überprüfungen von Maschinen- oder KI-Agenten-Berechtigungen.
Der Marktbericht für Zugriffszertifizierung und -überprüfung ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellungsmodus (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Anwendung (Identitäts-Governance, Compliance-Management, Risikomanagement, Zugriffsmanagement, Privileged-Access-Zertifizierung, Drittanbieter- und Auftragnehmer-Zugriffsüberprüfung sowie weitere Anwendungen für Zugriffszertifizierung und -überprüfung), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen (BFSI), Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, Einzel- und E-Commerce, Telekommunikation und Medien, Reise und Gastgewerbe sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Identitäts-Governance |
| Compliance-Management |
| Risikomanagement |
| Zugriffsmanagement |
| Privileged-Access-Zertifizierung |
| Drittanbieter- und Auftragnehmer-Zugriffsüberprüfung |
| Weitere Anwendungen für Zugriffszertifizierung und -überprüfung |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| Einzel- und E-Commerce |
| Telekommunikation und Medien |
| Reise und Gastgewerbe |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodus | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Anwendung | Identitäts-Governance | |
| Compliance-Management | ||
| Risikomanagement | ||
| Zugriffsmanagement | ||
| Privileged-Access-Zertifizierung | ||
| Drittanbieter- und Auftragnehmer-Zugriffsüberprüfung | ||
| Weitere Anwendungen für Zugriffszertifizierung und -überprüfung | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Einzel- und E-Commerce | ||
| Telekommunikation und Medien | ||
| Reise und Gastgewerbe | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Zugriffszertifizierung und -überprüfung?
Der Markt für Zugriffszertifizierung und -überprüfung wird voraussichtlich von 4,67 Milliarden USD im Jahr 2026 und 5,71 Milliarden USD im Jahr 2027 auf 11,48 Milliarden USD bis 2032 wachsen, mit einer CAGR von 14,99 %. Dieser Ausblick spiegelt eine breitere Nachfrage nach wiederholbaren Zugriffskontrollen und Prüfungsnachweisen wider.
Was treibt die Nachfrage nach Zugriffszertifizierungstools an?
Regulatorische Anforderungen, Zero-Trust-Programme und der Bedarf, komplexen Benutzer-, Dienst-, API- und KI-Agenten-Zugriff zu verwalten, sind wesentliche Nachfragefaktoren. Diese Anforderungen verlagern die Zugriffsüberprüfung von einer periodischen Aufgabe hin zu einer laufenden Kontrolle.
Welche Komponente hat den größten Marktanteil?
Software hielt im Jahr 2026 71,58 % des Umsatzes, da Organisationen in Plattformen für Berechtigungserkennung, Richtliniendurchsetzung, Workflow-Automatisierung und Berichterstattung investieren. Plattformfunktionen unterstützen auch groß angelegte Kampagnen und Behebungsprozesse.
Welches Bereitstellungsmodell wird am häufigsten verwendet?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 67,58 % des Umsatzes, unterstützt durch schnellere Bereitstellung und laufenden Zugang zu Anwendungskonnektoren. Sie ist besonders relevant für Unternehmen, die wachsende SaaS-Portfolios verwalten.
Welche Endnutzergruppe wächst am schnellsten?
Regierung und öffentliche Verwaltung werden voraussichtlich bis 2032 mit einer CAGR von 19,22 % wachsen, unterstützt durch digitale öffentliche Dienste und Identitätsmodernisierungsprogramme. Diese Programme benötigen Kontrollen sowohl für öffentlich zugängliche als auch für interne Systeme.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 17,93 % wachsen, angetrieben durch Identitätsdigitalisierung, Cloud-Einführung und regulatorischen Wandel. Regionale Bereitstellungsoptionen sind wichtig, um lokale Betriebsanforderungen zu erfüllen.