
SIMスワップ不正検知ソフトウェア市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
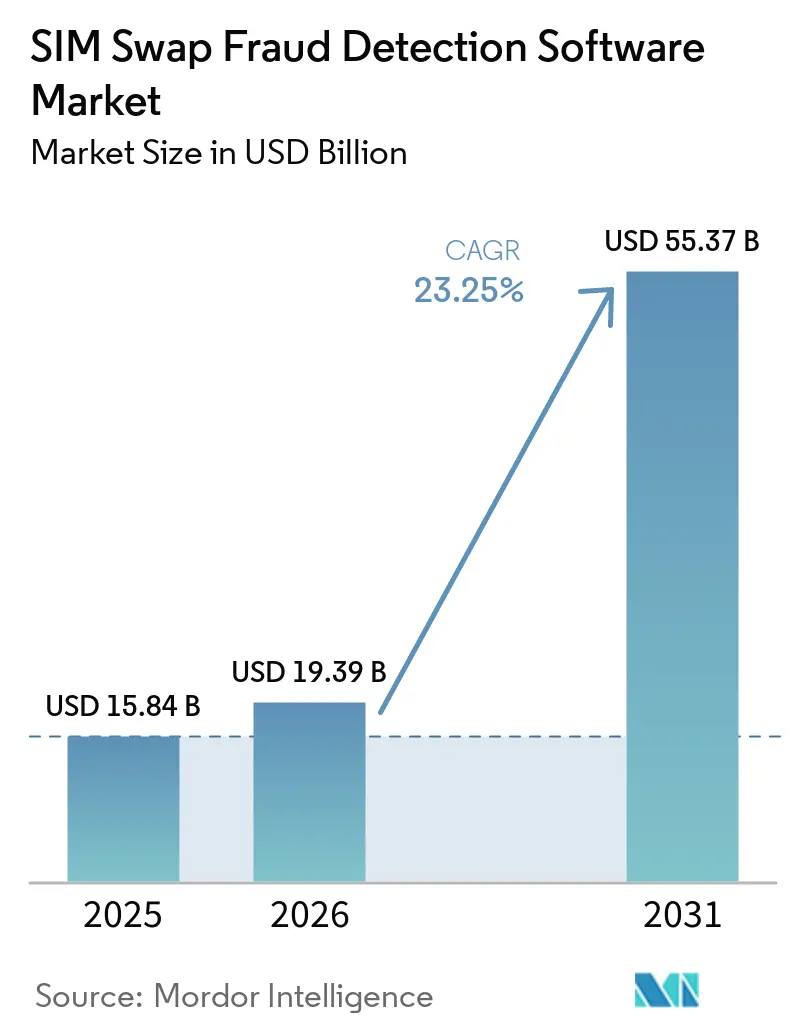
| 市場規模 (2026) | 19.39 十億米ドル |
| 市場規模 (2031) | 55.37 十億米ドル |
| Growth Rate (2026 - 2031) | 23.25 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
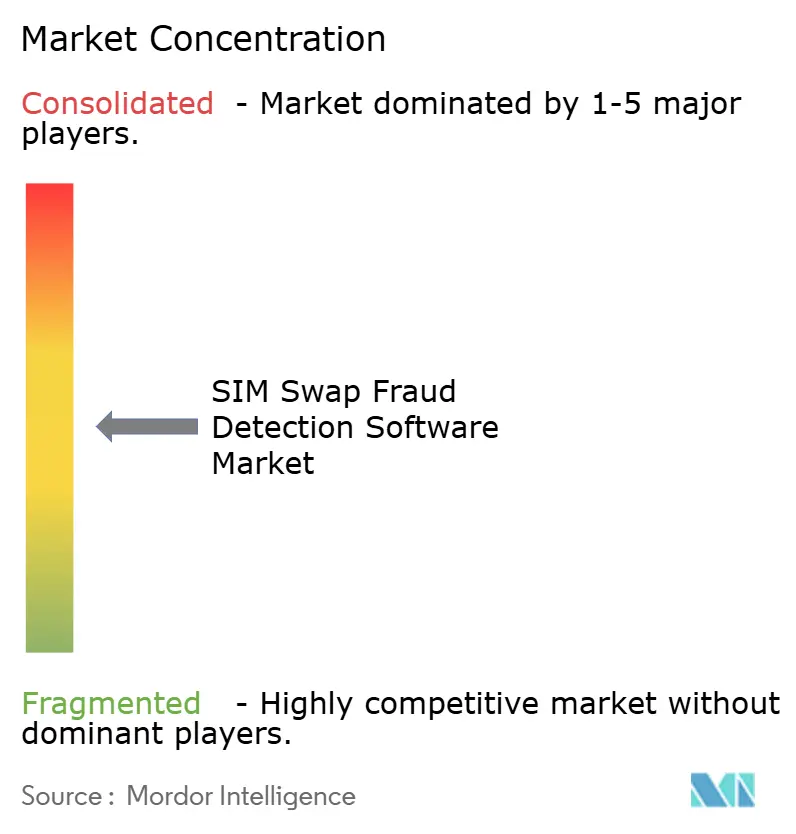
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるSIMスワップ不正検知ソフトウェア市場分析
SIMスワップ不正検知ソフトウェア市場規模は2025年に15.84 ビリオン 米ドルと評価され、2026年の19.39 ビリオン 米ドルから2031年には55.37 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは23.35%です。SIMスワップ不正検知ソフトウェア市場は、孤立したアプリケーションチェックから、取引承認前に最近のSIM変更を識別できるリアルタイムの通信事業者データへのシフトによって形成されています。金融機関、モバイルネットワーク事業者、およびデジタルプラットフォームは、侵害された番号がワンタイムパスワードや認証情報のリセットを露出させる可能性があるため、この情報をますます必要としています。標準化されたネットワークAPIは、複数の事業者間でこれらのチェックを接続するために必要な労力を削減しており、これはオンボーディング、リカバリー、認証、および決済ワークフロー全体で一貫した意思決定をサポートしながら、通信事業者のシグナルをデバイスおよび行動データと組み合わせることができるプラットフォームに有利に働きます。規制要件も、安全なSIM変更を内部運用慣行から通信事業者が証明しなければならない正式な管理へと移行させています。主な商業的課題は、事者の準備状況が不均一であることであり、これによりプロバイダーはカバレッジが不完全になり、統合作業が増加し、正規の顧客が主要なアカウント操作時に追加の確認手順に直面する可能性があります。
主要レポートのポイント
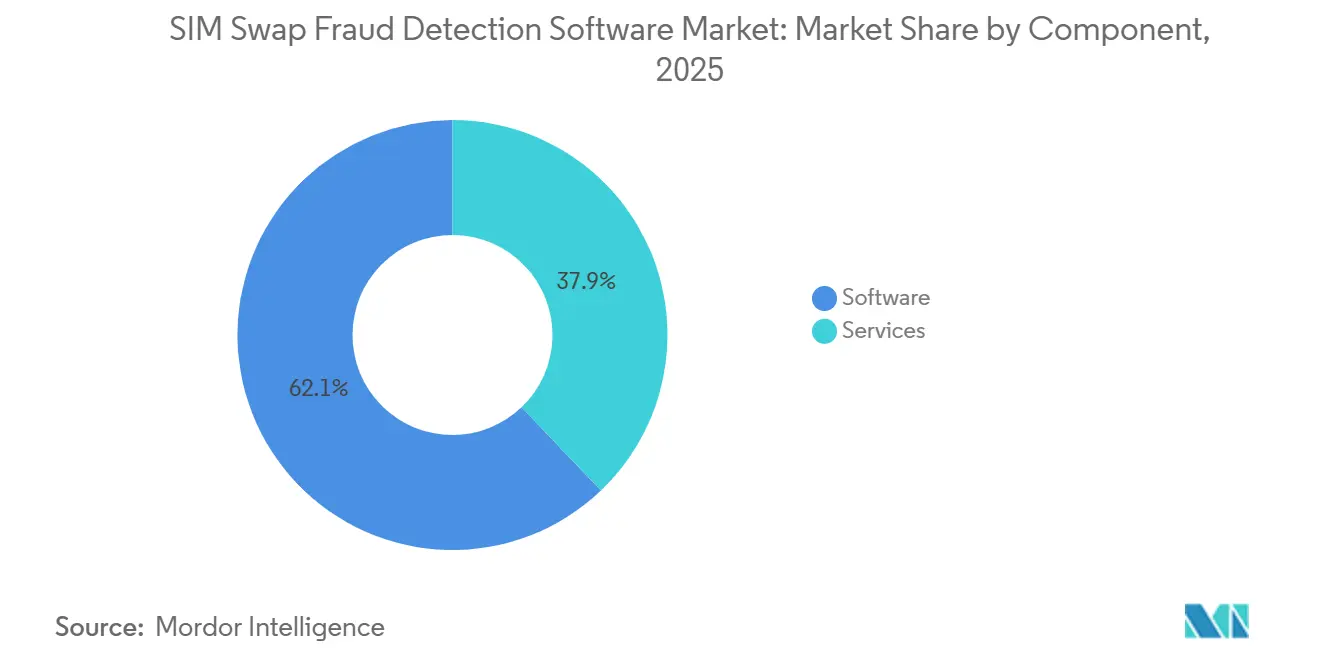
- コンポーネント別では、ソフトウェアが2025年のSIMスワップ不正検知ソフトウェア市場シェアの62.13%を占め、サービスは2031年までにCAGR 24.13%で拡大する見込みです。
- 展開モード別では、クラウドが2025年の収益の61.43%を占め、2031年までにCAGR 25.11%で拡大する見込みです。
- 組織規模別では、大企業が2025年の収益の51.14%を占め、中小企業は2031年までにCAGR 24.87%で拡大する見込みです。
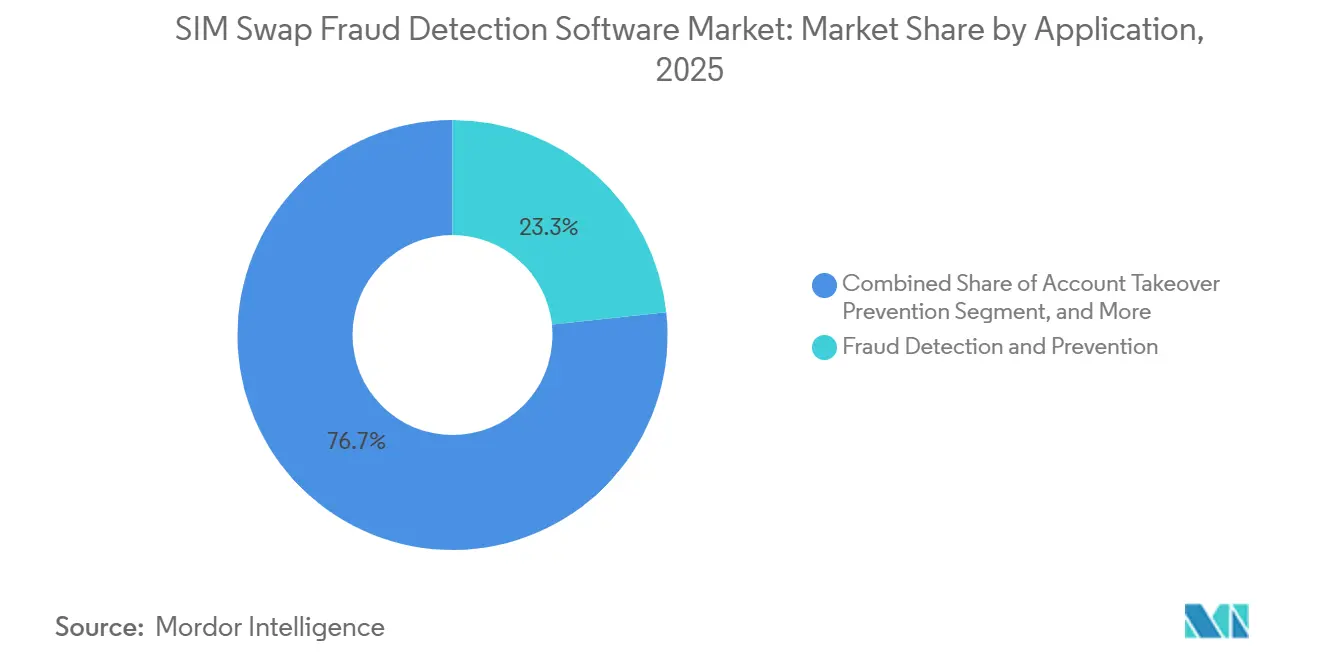
- アプリケーション別では、不正検知・防止が2025年の収益の23.31%を占め、認証および取引リスク評価は2031年までにCAGR 25.51%で拡大する見込みです。
- エンドユーザー別では、銀行および金融機関が2025年の収益の25.41%を占め、fintechおよびデジタル決済プロバイダーは2031年までにCAGR 25.61%で拡大する見込みです。
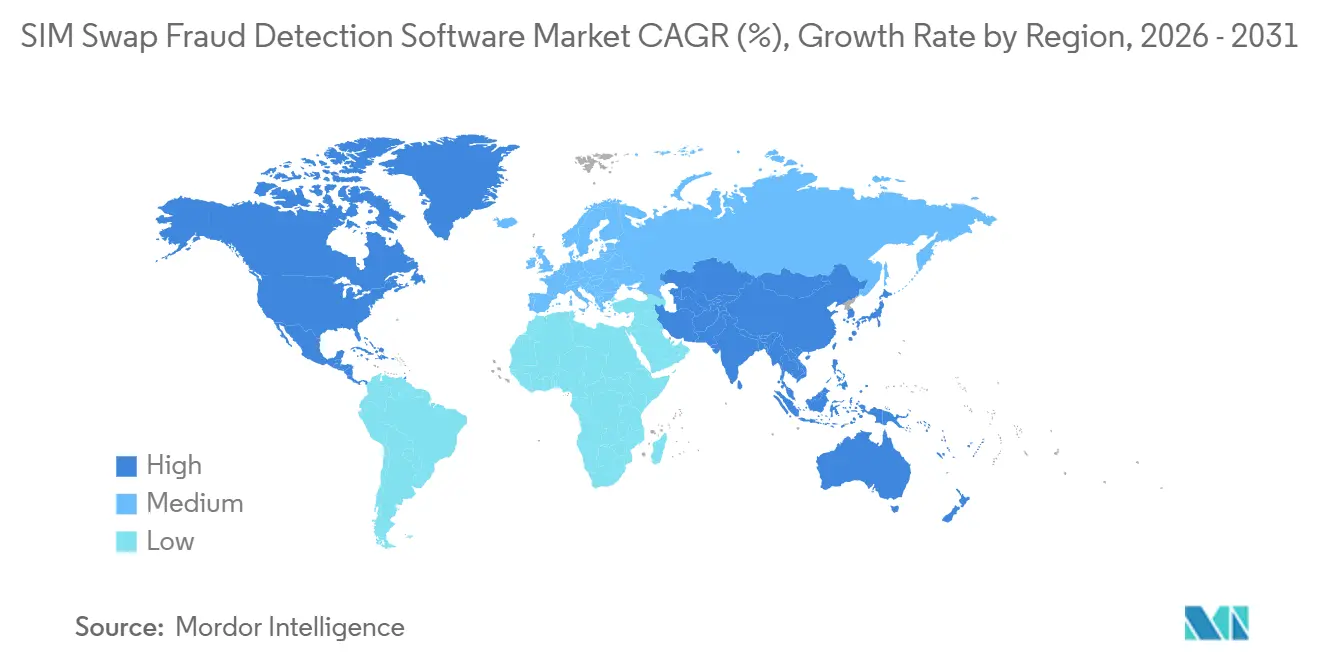
- 地域別では、北米が2025年の収益の32.12%を占め、アジア太平洋地域は2031年までにCAGR 25.21%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバルSIMスワップ不正検知ソフトウェア市場のトレンドとインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| SIMスワップ、ポートアウト、およびアカウント乗っ取り攻撃の増加 | +5.2% | グローバル | 短期(2年以内) |
| モバイルネットワーク不正防止APIの拡大 | +4.8% | グローバル(欧州およびアジア太平洋地域での普及加速) | 中期(2~4年) |
| 安全なSIM変更と強力な認証に関する規制要件 | +4.3% | 北米および欧州中核部、アジア太平洋地域・中東・アフリカへの波及 | 中期(2~4年) |
| モバイルバンキング、即時決済、およびデジタルアイデンティティサービスの成長 | +3.7% | グローバル(アジア太平洋地域および南米が主導) | 長期(4年以上) |
| 標準化されたネットワークシグナルを通じた通信事業者データの収益化 | +2.9% | グローバル(欧州および北米に商業的牽引力が集中) | 中期(2~4年) |
| 低摩擦認証のためのリアルタイムリスクスコアリング | +2.1% | グローバル(特に金融サービスハブ) | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
SIMスワップ、ポートアウト、およびアカウント乗っ取り攻撃の増加
SIMスワップの件数と被害額の増加は、技術支出がより選択的になる中でも、SIMスワップ不正検知ソフトウェア市場に対する持続的な需要基盤を確立しています。米国連邦捜査局は、SIMスワップ事件が2025年に48%増加し、世界全体の損失が27 ビリオン 米ドルを超えたと報告していますが、直接の報告では、乗っ取られた番号によって可能になったその後のアカウント流出事件のすべてを把握しているわけではありません。[1]米国連邦捜査局インターネット犯罪苦情センター、「2025年IC3年次報告書」、インターネット犯罪苦情センター、ic3.gov。 Cifasは2024年に英国のSIMスワップ事件が1,055%増加したと記録しており、詐欺師が小売SIM変更チャネルを利用して保護されたアカウントにアクセスした実態を浮き彫りにしています。[2]Cifas、「SIMスワップ不正事件、2024年報告急増」、Cifas、cifas.org.uk。 番号の乗っ取りにより、SMSメッセージに依存するパスワードリセット、取引確認、およびリカバリーフローへのアクセスが可能になります。不正チームは最終的な支払い損失を記録しても、攻撃を可能にした以前のSIM変更を特定しない場合があります。この報告のギャップは調達決定を遅らせる可能性がありますが、高リスクな取引、アカウントリカバリー、および支払い承認の前にSIMレベルのチェックを求める企業にとって明確な根拠を生み出しています。
モバイルネットワーク不正防止APIの拡大
標準化された通信事業者APIは、かつて事業者システム内に孤立していたデータを、アプリケーション開発者がSIMスワップ不正検知ソフトウェア市場全体でリスク判断を行うために使用できる入力情報へと変換しています。GSMA オープンゲートウェイプログラムは80以上の事業者グループ、292のネットワーク、および世界のモバイル接続の80%以上をカバーし、通信事業者の機能への共通ルートを提供しています。[3]GSMA、「モバイルマネーは2025年に2 トリリオン 米ドルの取引を処理」、GSMA、gsma.com。 ポーランドの主要4事業者は2026年2月にSIMスワップおよび番号確認APIを開始し、ギリシャのCOSMOTE TELEKOMおよびVodafoneは2026年3月に同等のサービスを開始しました。Itaú Unibancoは2025年4月までにCAMARA SIMスワップAPIを3,650万回以上使用し、月間実行レートは500万コールに達しました。同じインターフェースにより、複数のモバイルネットワークにまたがって運営する銀行の統合作業を削減できます。これらのインターフェースがより広く利用可能になるにつれ、ベンダーは特定の事業者データへの独占的アクセスよりも、リスクオーケストレーション、ワークフロー設計、モデルパフォーマンス、および展開サポートでより競争するようになるでしょう。
安全なSIM変更と強力な認証に関する規制要件
規制ルールにより、安全なSIM変更手順は通信事業者にとって正式な運用要件となり、モバイル認証に依存する機関にとっての関連管理となっています。FCC 23-95は、2024年7月8日より、米国の無線プロバイダーに対してSIM変更またはポートアウトの前に安全な認証を使用し、迅速な顧客通知を送信することを義務付けました。[4]米国連邦通信委員会、「FCCが携帯電話アカウント不正から消費者を保護するルールを採択」、米国連邦通信委員会、fcc.gov。 メキシコは2025年12月に、RENAPOの国家生体認証データベースに対する本人確認を義務付けるモバイル回線の顧客確認規則を公表しました。ナイジェリアの中央銀行と通信規制当局は2026年4月に、取引承認前に銀行がSIMスワップ、番号リサイクル、およびブラックリスト状況を照会できるポータルに関する協定に署名しました。これらの措置により、モバイル番号の所有権がアイデンティティ記録および取引管理とより密接に結びつき、通信事業者と金融機関にわたる明確な監査証跡が生まれます。したがって、コンプライアンスチームが通信事業者と金融サービスのワークフロー全体で一貫して機能する監査可能な管理を必要とする場合、SIMスワップ不正検知ソフトウェア市場はその恩恵を受けることができます。
モバイルバンキング、即時決済、およびデジタルアイデンティティサービスの成長
モバイルファーストの金融サービスは、電話番号が侵害された後に標的にされる可能性のあるアカウントイベントの数を拡大させます。モバイルマネーサービスは2025年に2 トリリオン 米ドル以上を処理し、23 ビリオン件の登録アカウントに支えられ、30日間のアクティビティ率は25.7%に達しました。UK Financeは、2025年に英国の成人の75%がモバイルバンキングを利用し、91%がリモートバンキングを利用したと報告しています。[5]UK Finance、「英国決済市場レポート2026年サマリー」、UK Finance、ukfinance.org.uk。 ログイン、パスワードリセット、受取人追加、および高額決済のそれぞれにおいて、その番号が依然として意図した顧客に属しているかどうかの判断が必要になる場合があります。支払いの数分前に行われたSIM変更は、数日前に記録されたものとは異なるリスクプロファイルを持ちます。SIMの使用期間、ポーティングアクティビティ、デバイスコンテキスト、および行動的証拠を評価するプロバイダーは、最近の変更フラグのみを返すシステムよりも、SIMスワップ不正検知ソフトウェア市場全体でより低摩擦な意思決定をサポートできます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| モバイルネットワークデータへの断片的なアクセス | -2.8% | グローバル(南アジア、ASEAN、およびサブサハラアフリカで最も深刻) | 中期(2~4年) |
| 誤検知と顧客摩擦 | -2.1% | グローバル(高ボリュームのデジタルバンキング市場に集中) | 短期(2年以内) |
| プライバシー、同意、および国境を越えたデータ制限 | -1.6% | 欧州連合、カナダ、および国家データ主権フレームワークを持つアジア太平洋市場 | 中期(2~4年) |
| 発展途上市場における事業者APIの準備状況の不均一性 | -1.1% | サブサハラアフリカ、南アジアの一部、およびASEAN | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
モバイルネットワークデータへの断片的なアクセス
断片的な通信事業者データは依然として中心的な制限事項であり、関連する事業者がプロバイダーの統合ネットワーク外にある場合、チェックが有用なシグナルを返せないことがあります。GSMAは2026年に、成熟市場でのAPI可用性は改善したが、利用可能なAPIの企業収益への転換は依然として不均一であると報告しました。プラットフォームを介した流通モデルは、SIMスワップ不正検知ソフトウェア市場において、すべての事業者との直接的な商業契約の必要性を減らすため、優先されるようになっています。しかし、プロバイダーはカバレッジが不完全な場合、事業者との関係とCAMARA統合を維持する必要があります。これにより運営コストが増加し、製品メンテナンスが複雑になり、モバイルデータアクセスの標準化が進んでいないか商業契約がまだ発展途上にある市場への拡大が遅れます。小規模なfintechは、最大の事業者係にのみチェックを適用し、詐欺師が被害者の番号をカバーされていないネットワークに移動することで悪用できるギャップを残す場合があります。
誤検知と顧客摩擦
誤検知は、正規の電話機交換、デバイスアップグレード、およびeSIMの移行が不正なSIM変更と類似して見える場合があるため、広範な展開を妨げる可能性があります。最近のSIM変更をすべてブロックする銀行は、オンボーディング、アカウントリカバリー、パスワードリセット、または高額決済時に困難を生じさせる可能性があります。したがって、SIMスワップ不正検知ソフトウェア市場は、有害なイベントの検知と不必要な顧客への挑戦の制限との間のバランスをサポートする必要があります。アラートのしきい値を下げることで、より多くの不審なアクティビティを特定できますが、重要なユーザージャーニーでの離脱を増加させる可能性もあります。SIMシグナルをデバイスフィンガープリンティング、行動バイオメトリクス、およびセッションデータと組み合わせることで意思決定を改善できますが、統合作業とライセンスコストが増加します。そのため多くの組織は、高リスクな場面でのみこれらのチェックを使用しており、選択されたワークフローでは強力な価値をサポートしますが、顧客あたりのライセンス収益を制限し、より広範なプラットフォーム採用を遅らせる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益基盤を保持し、サービスが展開を支援
ソフトウェアは2025年のSIMスワップ不正検知ソフトウェア市場収益の62.13%を占め、大量の通信事業者および取引シグナルを処理できるプラットフォームへの需要を反映しています。このセグメントは、プロバイダーがモデルをトレーニングして展開した後、追加のAPIコールを処理する際の増分コストが低いことから恩恵を受けています。銀行は単一のプラットフォームを使用して、SIM変更イベント、デバイスデータ、行動パターン、およびコンソーシアムインテリジェンスを単一の意思決定ワークフローに統合できます。このアプローチにより、各不正シグナルに対して個別のプロバイダーを管理する必要性が減り、ソフトウェアベンダーは詐欺師が手法を変えるにつれてルールとモデルを継続的に更新します。この立場により、ソフトウェアプロバイダーは関連するアイデンティティ、認証、および取引監視ツールを提供するための大規模なインストールベースを持つことができます。また、製品アップデートを通じて顧客を維持し、顧客がポートフォリオ全体の基盤となる意思決定プラットフォームを置き換えることなく、変化するセキュリティ優先事項に対応することができます。
サービスは、地域の通信事業者とfintech企業がモデルチューニング、しきい値管理、およびコンプライアンス報告のサポートを求めるため、2031年までにCAGR 24.13%で拡大する見込みです。これらの購入者は、複雑な不正技術スタックを運用するために必要な内部チームを持っていない場合があります。CAMARA Fall25リリースは、マネージドサービスに安定したAPIと認証を提供しました。Bharti Airtel、Reliance Jio、およびVodafone Ideaは、2025年のインドモバイルコングレスでフェデレーテッドSIMスワップAPIアクセスを開始し、サービスプロバイダーに単一の取り決めを通じてマルチオペレーターチェックを提供するルートを提供しました。サービスは小規模な購入者の採用を加速し、そうでなければ維持が困難な管理を運用するのに役立ちます。その結果、SIMスワップ不正検知ソフトウェア業界は、スケーラブルなプラットフォームと専門的な運用サポートの両方に機会を提供しています。


展開モード別:クラウドが共有APIアクセスを通じてリードを拡大
クラウド展開は2025年の収益の61.43%を占め、SIMスワップ不正検知ソフトウェア市場において2031年までにCAGR 25.11%で拡大する見込みです。その主導的な地位は、モバイル事業者のクラウドネイティブネットワーク機能への移行と、SIMスワップ不正検知ソフトウェア市場における共通APIへの低遅延アクセスの必要性を反映しています。クラウド環境は、不正判断をポリシー、アイデンティティ、および取引サービスに近い位置に配置しながら、企業が複数の事業者にわたって単一の接続を使用できるようにします。このモデルにより、銀行、決済プロバイダー、またはマーケットプレイスが新しい地域に拡大する際の開発努力を削減できます。クラウドプラットフォームは、各顧客環境で個別のソフトウェアアップグレードを必要とせずにモデルの更新を配布することもできます。
オンプレミス展開は、加入者データをより厳密に管理する必要がある大規模な事業者や規制対象組織の間で引き続き関連性を持ちます。欧州連合の管轄区域および一部の湾岸協力会議市場におけるデータ居住要件は、組織がアイデンティティ関連情報を処理する場所を制限する場合があります。これらの要件により、ローカルインフラへの直接管理が不可欠になる場合があります。しかし、GSMAは2026年第1四半期の更新で、エコシステムがプラットフォームを介した流通に向かっていると述べました。この移行は、統合の容易さと事業者横断的なアクセスを優先する企業間でのクラウド集約をサポートします。SIMスワップ不正検知ソフトウェア市場は、選択が規制上の義務、既存のインフラ、および必要なデータ管理レベルに依存するため、両方の展開モデルに対して開かれたままです。
組織規模別:大企業がリードし、小規模な購入者がアクセスを獲得
大企業は2025年の収益の51.14%を占めました。これは、マルチオペレーター統合イニシアチブに資金を提供し、ボリュームベースの価格設定を交渉できるためです。主要な銀行とグローバル事業者は早期採用者であり、その取引量が、デバイスインテリジェンス、アイデンティティ記録、および行動データも考慮するより広範なシステムへの通信事業者チェックの組み込みを正当化しました。これらの機能により、チームはアカウントアクション(特に支払い、パスワードリセット、および受取人変更)を承認する前に、より包括的なリスクの見方を得ることができます。企業の調達プロセスは、複数の内部セキュリティ、プライバシー、および技術の利害関係者が関与するより長い実装プロジェクトもサポートします。これらの組織の規模は、SIMスワップ不正検知ソフトウェア市場のプロバイダーにとって、プラットフォームの継続的な需要の重要な源泉となっています。
中小企業は、クラウドAPIがアクセスコストを削減するにつれて、2031年までにCAGR 24.87%で拡大する見込みです。InfobipのGSMAオープンゲートウェイ認証により、クライアントは単一のクラウド統合を通じてSIMスワップ、番号確認、および顧客確認APIを使用できるようになりました。このモデルは、SIMスワップ不正検知ソフトウェア市場のデジタルレンダーとfintech企業に恩恵をもたらし、各通信事業者との個別の契約を維持できない企業に適しています。小規模な購入者は通常、使用量ベースの価格設定を好み、参入障壁を下げますが、ベンダーにとっては取引あたりの収益が低くなります。それでも、より広い中小企業の顧客基盤は、より多くの組織がモバイル主導の顧客ジャーニーを保護しようとするにつれて、重要な機会を生み出す可能性があります。
アプリケーション別:不正検知が収益をリードし、リスク評価が加速
不正検知・防止は2025年のSIMスワップ不正検知ソフトウェア市場のアプリケーション収益の23.31%を占め、最大のアプリケーションセグメントとなっています。このユースケースには、取引ブロック、SIM変更によってトリガーされるアラート、ポートアウト試行を防止するための管理、および人間による調査が必要なイベントのレビューワークフローが含まれます。銀行、eコマースプラットフォーム、および政府ポータルは、侵害された番号がアカウント乗っ取りや支払いリクエストを可能にする可能性がある場合にこれらの管理を使用します。このアプリケーションは、不正チームに組織のリスクしきい値を超えるアクティビティをレビューするための運用プロセスも提供します。このアプリケーションのSIMスワップ不正検知ソフトウェア市場規模は、日常的なやり取りに不必要な手順を追加することなく高価値なアクションを保護する必要性によって支えられています。
認証および取引リスク評価は、リスク比例認証に支えられ、2031年までにCAGR 25.51%で拡大する見込みです。SIMチェックにより、機関がワンタイムパスワードを送信する前に、電話番号が元のSIMに関連付けられたままであるかどうかを確認できます。Orangeは、SIMスワップAPIをAIバンキングエージェントに接続し、最近のSIMスワップ後の高額支払い確認をブロックした2026年の実装を説明しました。本人確認とアカウント乗っ取り防止は相互に関連するユースケースになりつつあり、欧州のデジタルアイデンティティ規則はより強力な認証証拠を要求しています。コンプライアンス監視はより小さなアプリケーションですが、不正報告規則が組織に指定された取引しきい値でチェックを適用したことを証明することを要求するにつれて、その役割が拡大する可能性があります。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー別:銀行が収益基盤を提供し、fintechがペースを設定
銀行および金融機関は2025年のSIMスワップ不正検知ソフトウェア市場のエンドユーザー収益の25.41%を占め、エンドユーザーの中で最大のシェアを持ちます。SMSワンタイムパスワードの使用により、番号が別のSIMに転送された際に顧客の番号が露出します。口座間送金、信用供与、および資産管理イベントにより攻撃のコストが高くなる一方、確立された不正チームは資金が解放される前にリアルタイムのシグナルに基づいて行動できます。調達決定は多くの場合、SIMイベントを顧客行動、デバイスインテリジェンス、および不正業務が使用する既存のケース管理プロセスと統合するプラットフォームを優先します。この需要基盤は、SIMスワップ不正検知ソフトウェア市場に高価値な金融アクションに結びついた安定したユースケースを提供します。
fintechおよびデジタル決済プロバイダーは、モバイル主導のサービスが急速な顧客獲得とアカウント乗っ取りへの大きな露出を組み合わせることが多いため、2031年までにCAGR 25.61%で拡大する見込みです。モバイルネットワーク事業者は、不正ツールのユーザーであると同時に、SIMスワップ不正検知ソフトウェアのプロバイダーが使用するネットワークデータの供給者でもあります。SubexはFraudZapを提供しており、加入者ジャーニー全体でeSIMおよびSIMスワップリスクの管理を提供し、監視に対する事業者中心のニーズを示しています。eコマースプラットフォームはログインおよび支払い方法の変更時にチェックを適用し、政府機関は安全な市民アクセスを可能にするためにデジタルアイデンティティプログラムに関連する管理を組み込んでいます。医療プロバイダー、保険会社、およびその他の規制対象組織も、番号の乗っ取りが銀行以外のアカウント変更を不正に行う可能性があるため、これらのシグナルを顧客確認および請求不正ワークフローに適用しています。
地域分析
北米は2025年のSIMスワップ不正検知ソフトウェア市場シェアの32.12%を占め、正式な規制、デジタルバンキングの広範な普及、および確立された企業セキュリティ調達慣行に支えられています。2024年7月以降、FCC 23-95はSIM変更およびポートアウトリクエストの前に安全な認証を義務付け、事業者に明確なコンプライアンス要件を設けています。2026年3月、ATISは標準化されたCAMARA APIが北米の事業者がネットワーク機能としてだけでなくインテリジェンスサービスとして不正防止をパッケージ化できる方法を説明しました。2026年3月、InfobipとT-Mobileは、認定プラットフォームを通じてSIMスワップおよび番号確APIへのアクセスを企業クライアントに提供するパートナーシップを締結しました。2025年11月、Bell Canada、Rogers、およびTELUSの合弁会社であるEnStreamは、Proximus Globalと提携し、カナダの銀行エコシステムに電話番号不正防止サービスを提供しました。
欧州は2025年に2番目に大きな地域であり、PSD2認証要件およびeIDAS 2.0条項に支えられた需要がありました。GDPRの同意および個人データ要件も、SIMスワップ不正検知ソフトウェア市場における提供慣行に影響を与えています。2025年9月、英国の4大事業者は顧客確認マッチAPIを開始し、企業が個人情報を受け取ることなく本人確認の詳細を確認済みの事業者記録と照合できるようにしました。ポーランドとギリシャは2026年初頭に標準化されたSIMスワップおよび番号確認サービスを導入し、中央・東・南欧全体への展開を拡大しました。ドイツとフランスは、高いデジタルバンキング量と多数の規制対象金融機関により、引き続き重要な国別市場です。
アジア太平洋地域は2031年までにCAGR 25.21%で拡大する見込みであり、全地域の中で最も高い成長率です。この地域は、大規模なモバイル加入者基盤と、インド、インドネシア、中国、および台湾全体でのデジタル決済活動の増加および事業者標準化の進展を組み合わせています。インドの3大事業者は2025年にフェデレーテッドSIMスワップおよび番号確認APIを導入しました。2025年末までに、電気通信省は不正が疑われるSIMを30万件から40万件ブロックしました。中国移動はCAMARA標準化されたSIMスワップおよびデバイススワップAPIを不正防止アーキテクチャに展開しました。

競合環境
SIMスワップ不正検知ソフトウェア市場は、通信プロバイダー、データ分析プロバイダー、および専門的な通信セキュリティプロバイダーの間で中程度に集中しています。Proximus Global、LexisNexis Risk Solutions、Experian、TransUnion、およびEquifaxは、豊富なデータリソースと確立された企業関係を通じて競争上の優位性を持っています。Proximus GlobalはBICS、Telesign、およびRoute Mobileを単一の商業構造の下に統合しています。これらのプロバイダーは、単一の不正意思決定プロセス内で通信事業者情報をアイデンティティ、デバイス、および行動データと統合できます。この幅広さは、複数の専門ツールを統合する必要を避けたい購入者にとって重要です。専門ベンダーおよびAPI集約業者も、地域のカバレッジ要件または特定のユースケースをより迅速に対応できるため、引き続き重要です。
競争は、一貫した事業者カバレッジとアクセスしやすい統合レイヤーを提供する能力にますます集中しています。InfobipはGSMAオープンゲートウェイCAMARA認証を取得し、2026年3月にT-Mobileと提携し、そのプラットフォームを企業顧客をネットワークAPIに接続するハブとして位置付けました。2026年7月、Shush Inc.はInfobipをグローバルデマンドパートナーとして追加し、6大陸にわたる企業顧客がサイレント認証、SIMスワップ検知、およびデバイスステータス確認にアクセスできるようにしました。2026年3月、TransUnionはデバイスリスクの機械学習機能を拡張し、事前構築された適応モデルを通じて最大50%の不正捕捉改善を報告しました。2026年5月の投資家セミナーで、LexisNexis Risk Solutionsは生体認証チェックのニューラルネットワーク強化について説明しました。これらの動向は、プロバイダーがSIMシグナルをより広範なアイデンティティおよび不正管理プラットフォームの一部として提供するようになっていることを示しています。
小規模な購入者は、実質的な最低コミットメントなしに使用量ベースのアクセスを提供するプロバイダーにとって機会を表しています。eSIMの採用は独自のリスク領域を生み出しており、組み込みSIMの変更には古いプラットフォームが当初対応していなかった管理が必要になる場合があります。SubexはMVNOおよび地域通信事業者向けのFraudZapツールを通じてこのニーズに対応しています。事業者の準備状況は、南アジア、ASEAN、およびサブサハラアフリカの一部での競争的リーチを引き続き制限しています。しかし、行動シグナルとSIMチェックを組み合わせることで、重要な顧客インタラクション時の誤検知を減らすことができます。したがって、SIMスワップ不正検知ソフトウェア市場は、広範なネットワークアクセスと正確な意思決定能力の両方を評価します。標準化されたAPIがデータアクセスを改善する一方で、規制された顧客ジャーニーで運営する企業購入者にとって実行品質、信頼性の高い顧客サポート、地域カバレッジ、およびタイムリーな実装の重要性が高まるにつれ、競合環境は引き続き活発です。
SIMスワップ不正検知ソフトウェア業界リーダー
LexisNexis Risk Solutions Inc.
Equifax Inc.
Experian plc
TransUnion
Telesign Corporation
- *免責事項:主要選手の並び順不同

最近の業界動向
- 2026年8月:TIMブラジルは、2026年6月までにGSMAオープンゲートウェイAPIへの照会が8,000万件を超えたと発表し、SIMスワップ検知は商業的に稼働している7つのサービスの1つです。このマイルストーンは、南米における通信事業者レベルの不正APIがパイロット規模から本番規模の商業展開へと移行していることを示しており、TIMはAduna社とのパートナーシップを正式化してグローバルなAPI商業化を加速させています。
- 2026年7月:米国を拠点とする通信事業者グレードの認証および不正防止イノベーターであるShush Inc.は、Infobipをグローバルデマンドパートナーとして迎えました。この合意の下、InfobipはShush Sherlockプラットフォームをその通信スタックに統合し、6大陸の企業顧客がGSMAオープンゲートウェイ準拠のAPIを通じてサイレント認証、SIMスワップ検知、およびデバイスステータス確認にアクセスできるようにします。
- 2026年4月:ナイジェリア中央銀行(CBN)とナイジェリア通信委員会(NCC)は、取引承認前に銀行がSIMスワップ、番号リサイクル、およびブラックリスト状況を照会できるリアルタイムデータ共有ポータルである通信アイデンティティリスク管理システム(TIRMS)を展開するための覚書に署名しました。この合意は、過去2年間で推定3,200 ビリオン ナイジェリアナイラ(1.95 ビリオン 米ドル)の金融不正損失に直接対処するものです。
- 2026年3月:InfobipとT-Mobileは、SIMスワップおよび番号確認を含むT-MobileネットワークAPIをInfobipのGSMAオープンゲートウェイ認定プラットフォームを通じて企業クライアントに提供するゴートゥーマーケットパートナーシップを発表し、認定された標準化された統合レイヤーの下で北米全体の企業購入者に通信事業者グレードの不正インテリジェンスを拡大しました。


グローバルSIMスワップ不正検知ソフトウェア市場レポートの範囲
SIMスワップ不正検知ソフトウェア市場レポートは、コンポーネント(ソフトウェア、およびサービス)、展開モード(クラウド、およびオンプレミス)、組織規模(大企業、および中小企業)、アプリケーション(不正検知・防止、本人確認、アカウント乗っ取り防止、認証および取引リスク評価、およびコンプライアンス監視)、エンドユーザー(MNO、銀行および金融機関、fintechおよびデジタル決済プロバイダー、eコマースおよびマーケットプレイス、政府および公共部門、ならびに医療・保険およびその他の規制対象企業)、および地域(北米、欧州、南米、アジア太平洋地域、ならびに中東およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 不正検知・防止 |
| 本人確認 |
| アカウント乗っ取り防止 |
| 認証および取引リスク評価 |
| コンプライアンス監視 |
| モバイルネットワーク事業者 |
| 銀行および金融機関 |
| fintechおよびデジタル決済プロバイダー |
| eコマースおよびマーケットプレイス |
| 政府および公共部門 |
| 医療・保険およびその他の規制対象企業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| 欧州その他 | |
| アジア太平洋地域 | 中国 |
| インド | |
| 日本 | |
| インド | |
| アジア太平洋地域その他 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| アプリケーション別 | 不正検知・防止 | |
| 本人確認 | ||
| アカウント乗っ取り防止 | ||
| 認証および取引リスク評価 | ||
| コンプライアンス監視 | ||
| エンドユーザー別 | モバイルネットワーク事業者 | |
| 銀行および金融機関 | ||
| fintechおよびデジタル決済プロバイダー | ||
| eコマースおよびマーケットプレイス | ||
| 政府および公共部門 | ||
| 医療・保険およびその他の規制対象企業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| 欧州その他 | ||
| アジア太平洋地域 | 中国 | |
| インド | ||
| 日本 | ||
| インド | ||
| アジア太平洋地域その他 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||


レポートで回答される主要な質問
SIMスワップ不正検知ソフトウェア市場の規模はどのくらいですか?
SIMスワップ不正検知ソフトウェア市場は2025年に15.84 ビリオン 米ドルと評価され、2026年には19.39 ビリオン 米ドルと推定されています。2031年までに55.37 ビリオン 米ドルに達すると予測されています。
SIMスワップ検知ソフトウェアの需要を促進しているものは何ですか?
SIMスワップの増加、モバイルバンキング活動、標準化された通信事業者API、および安全なSIM変更に関するルールが、リアルタイムのモバイルリスクチェックへの需要を拡大しています。
最大のシェアを持つコンポーネントはどれですか?
ソフトウェアは2025年の収益の62.13%を占めました。これは、通信事業者および取引シグナルを大規模に処理でき、不正パターンの変化に応じて更新できるためです。
最も速く拡大している展開モデルはどれですか?
クラウド展開は2025年の収益の61.43%を占め、2031年までにCAGR 25.11%で拡大する見込みです。
これらのツールを最も速く採用しているエンドユーザーはどれですか?
fintechおよびデジタル決済プロバイダーは、モバイル主導のサービスがアカウント乗っ取りへの大きな露出に直面しているため、2031年までにCAGR 25.61%で拡大する見込みです。
最も速く拡大している地域はどこですか?
アジア太平洋地域は、モバイル規模、デジタル決済、および事業者APIの標準化に支えられ、2031年までにCAGR 25.21%で拡大する見込みです。
最終更新日:



