
Taille et part du marché des logiciels de détection de fraude par échange de SIM
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
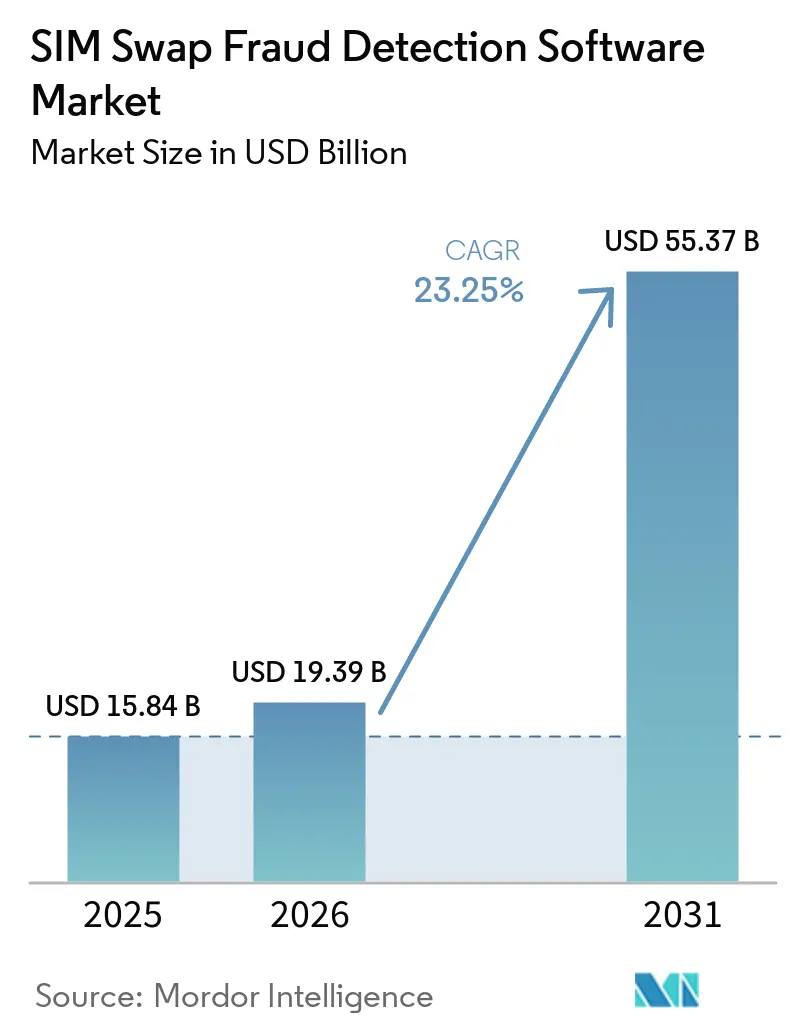
| Taille du Marché (2026) | 19.39 Milliards de dollars |
| Taille du Marché (2031) | 55.37 Milliards de dollars |
| Growth Rate (2026 - 2031) | 23.25 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des logiciels de détection de fraude par échange de SIM par Mordor Intelligence
La taille du marché des logiciels de détection de fraude par échange de SIM était évaluée à 15,84 milliards USD en 2025 et devrait s'étendre de 19,39 milliards USD en 2026 pour atteindre 55,37 milliards USD d'ici 2031, à un CAGR de 23,35 % durant la période de prévision (2026-2031). Le marché des logiciels de détection de fraude par échange de SIM est façonné par le passage des vérifications d'applications isolées vers des données opérateur en temps réel capables d'identifier les changements de SIM récents avant qu'une transaction ne soit approuvée. Les institutions financières, les opérateurs de réseau mobile et les plateformes numériques ont de plus en plus besoin de ces informations, car un numéro compromis peut exposer les mots de passe à usage unique et les identifiants de réinitialisation. Les API réseau standardisées réduisent l'effort nécessaire pour connecter ces vérifications à plusieurs opérateurs, ce qui favorise les plateformes capables de combiner les signaux opérateur avec les données d'appareil et comportementales tout en prenant en charge des décisions cohérentes dans les flux d'intégration, de récupération, d'authentification et de paiement. Les exigences réglementaires font également évoluer les changements de SIM sécurisés d'une pratique opérationnelle interne vers un contrôle formel que les opérateurs doivent justifier. Le principal défi commercial reste la préparation inégale des opérateurs, qui peut laisser les fournisseurs avec une couverture incomplète, augmenter le travail d'intégration et amener des clients légitimes à faire face à des étapes de vérification supplémentaires lors de moments clés de leur compte.
Points clés du rapport
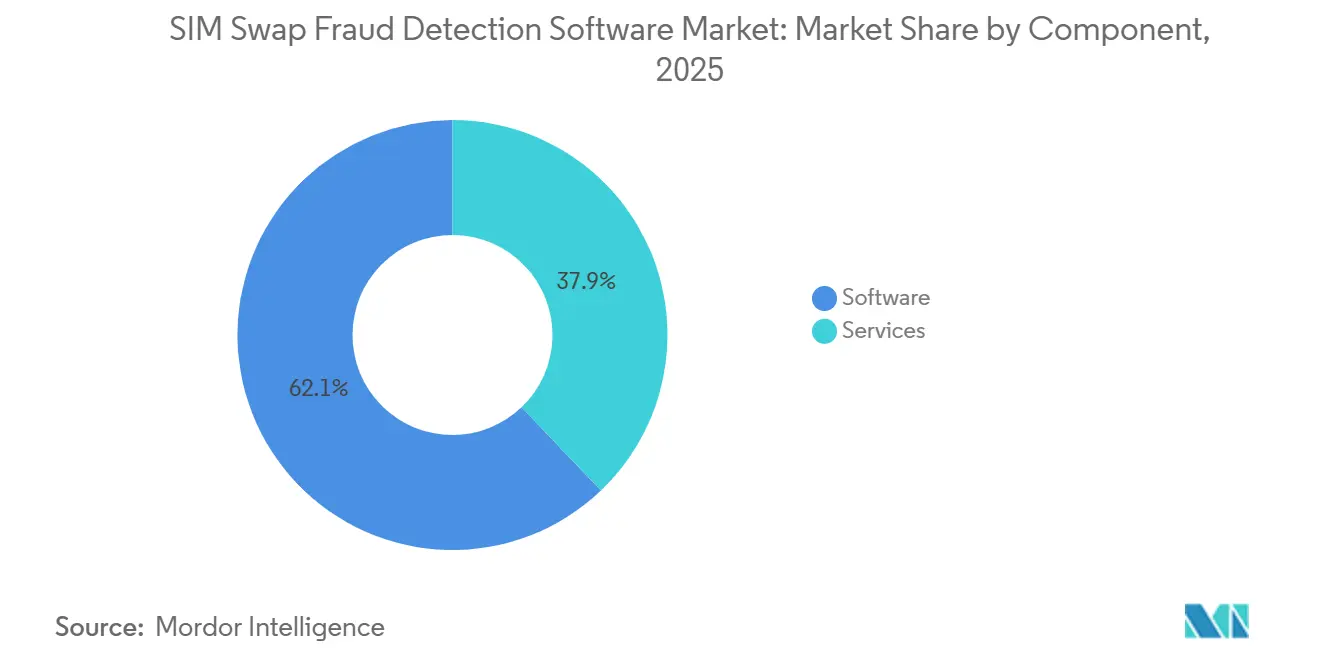
- Par composant, les logiciels détenaient 62,13 % de la part du marché des logiciels de détection de fraude par échange de SIM en 2025, tandis que les services devraient se développer à un CAGR de 24,13 % jusqu'en 2031.
- Par mode de déploiement, le cloud détenait 61,43 % des revenus en 2025 et devrait se développer à un CAGR de 25,11 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 51,14 % des revenus en 2025, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 24,87 % jusqu'en 2031.
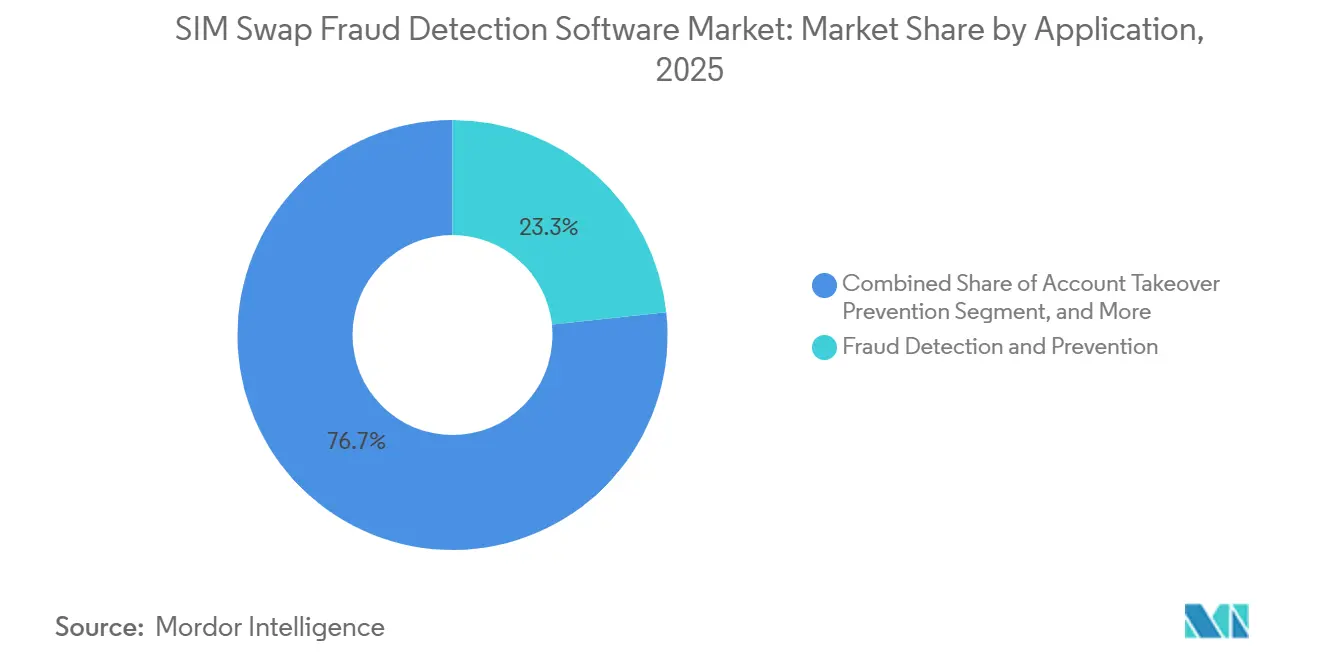
- Par application, la détection et la prévention de la fraude détenaient 23,31 % des revenus en 2025, tandis que l'authentification et l'évaluation des risques de transaction devraient se développer à un CAGR de 25,51 % jusqu'en 2031.
- Par utilisateur final, les banques et institutions financières détenaient 25,41 % des revenus en 2025, tandis que les fournisseurs fintech et de paiement numérique devraient se développer à un CAGR de 25,61 % jusqu'en 2031.
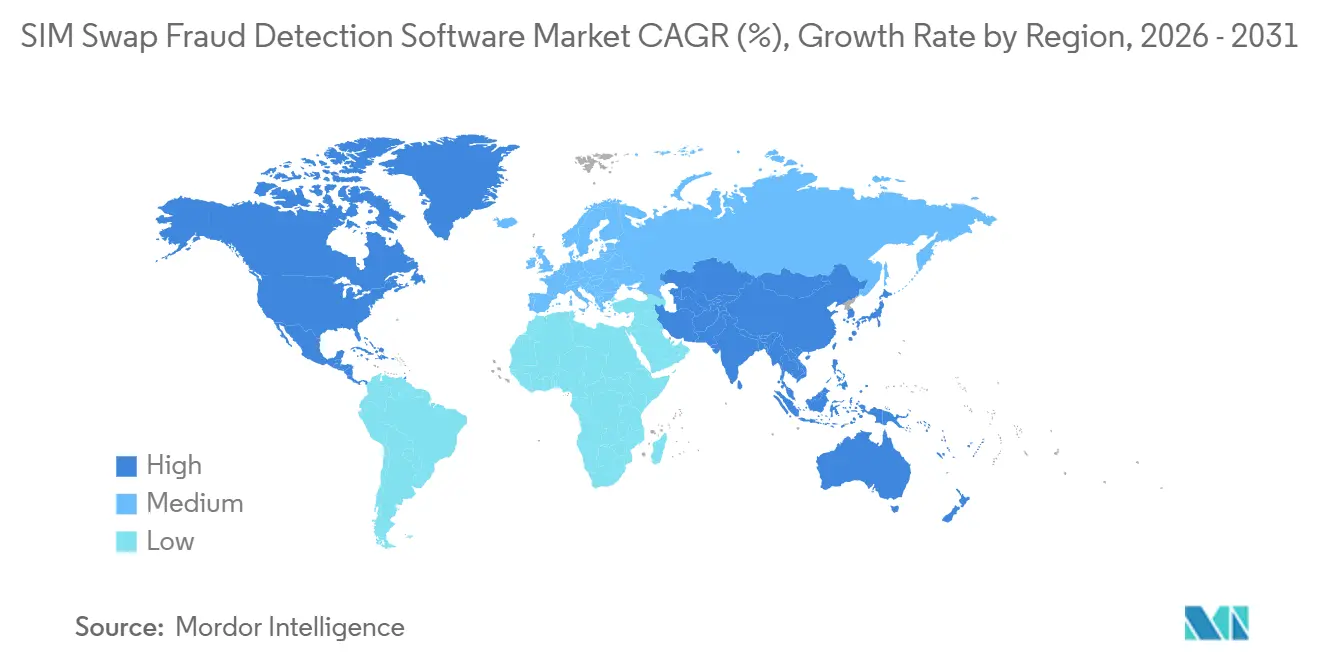
- Par géographie, l'Amérique du Nord détenait 32,12 % des revenus en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 25,21 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives mondiales du marché des logiciels de détection de fraude par échange de SIM
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Augmentation des attaques par échange de SIM, transfert de numéro et prise de contrôle de compte | +5.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des API de prévention de la fraude sur les réseaux mobiles | +4.8% | Mondial, avec une adoption accélérée en Europe et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences réglementaires pour les changements de SIM sécurisés et l'authentification forte | +4.3% | Amérique du Nord et noyau européen, avec extension vers l'Asie-Pacifique, le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Croissance des services bancaires mobiles, des paiements instantanés et des services d'identité numérique | +3.7% | Mondial, porté par l'Asie-Pacifique et l'Amérique du Sud | Long terme (≥ 4 ans) |
| Monétisation des données opérateur via des signaux réseau standardisés | +2.9% | Mondial, avec une traction commerciale concentrée en Europe et en Amérique du Nord | Moyen terme (2-4 ans) |
| Notation des risques en temps réel pour une authentification à faible friction | +2.1% | Mondial, en particulier dans les pôles de services financiers | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des attaques par échange de SIM, transfert de numéro et prise de contrôle de compte
Le volume croissant et le coût des échanges de SIM établissent une base de demande durable pour le marché des logiciels de détection de fraude par échange de SIM, même lorsque les dépenses technologiques deviennent plus sélectives. Le FBI a signalé que les incidents d'échange de SIM ont augmenté de 48 % en 2025 et ont causé des pertes mondiales dépassant 2,7 milliards USD, bien que les rapports directs ne capturent pas chaque événement de vidage de compte ultérieur rendu possible par un numéro détourné.[1]Federal Bureau of Investigation Internet Crime Complaint Center, « Rapport annuel IC3 2025 », Internet Crime Complaint Center, ic3.gov. Cifas a enregistré une augmentation de 1 055 % des cas d'échange de SIM au Royaume-Uni en 2024, soulignant comment les fraudeurs ont utilisé les canaux de changement de SIM en magasin pour accéder à des comptes protégés.[2]Cifas, « Cas de fraude par échange de SIM, hausse signalée en 2024 », Cifas, cifas.org.uk. La prise de contrôle d'un numéro peut donner accès aux réinitialisations de mot de passe, aux confirmations de transaction et aux flux de récupération qui dépendent des messages SMS. Les équipes de lutte contre la fraude peuvent enregistrer la perte de paiement finale sans identifier le changement de SIM antérieur qui a permis l'attaque. Cet écart de signalement peut retarder les décisions d'achat, mais il crée également un argument clair pour les entreprises qui souhaitent des vérifications au niveau de la SIM avant les transactions à haut risque, la récupération de compte et les approbations de paiement.
Expansion des API de prévention de la fraude sur les réseaux mobiles
Les API opérateur standardisées transforment des données autrefois isolées dans les systèmes des opérateurs en une entrée que les développeurs d'applications peuvent utiliser pour prendre des décisions de risque sur l'ensemble du marché des logiciels de détection de fraude par échange de SIM. Le programme GSMA Open Gateway couvre plus de 80 groupes d'opérateurs, 292 réseaux et plus de 80 % des connexions mobiles mondiales, créant une voie commune vers les capacités des opérateurs.[3]GSMA, « La monnaie mobile a représenté 2 000 milliards USD de transactions en 2025 », GSMA, gsma.com. Les 4 principaux opérateurs polonais ont lancé des API d'échange de SIM et de vérification de numéro en février 2026, et COSMOTE TELEKOM et Vodafone en Grèce ont suivi avec des services comparables en mars 2026. Itaú Unibanco a utilisé l'API CAMARA d'échange de SIM plus de 36,5 millions de fois jusqu'en avril 2025, avec un rythme mensuel de 5 millions d'appels. La même interface peut réduire le travail d'intégration pour les banques opérant sur plusieurs réseaux mobiles. À mesure que ces interfaces deviennent plus largement disponibles, les fournisseurs se concurrenceront davantage sur l'orchestration des risques, la conception des flux de travail, les performances des modèles et le support au déploiement que sur l'accès exclusif aux données d'un seul opérateur.
Exigences réglementaires pour les changements de SIM sécurisés et l'authentification forte
Les règles réglementaires font des procédures de changement de SIM sécurisées une exigence opérationnelle formelle pour les opérateurs et un contrôle connexe pour les institutions qui s'appuient sur l'authentification mobile. La règle FCC 23-95 a exigé des fournisseurs de services sans fil américains qu'ils utilisent une authentification sécurisée avant un changement de SIM ou un transfert de numéro et qu'ils envoient des notifications rapides aux clients à partir du 8 juillet 2024.[4]Commission fédérale des communications, « La FCC adopte des règles pour protéger les consommateurs contre la fraude aux comptes de téléphonie mobile », Commission fédérale des communications, fcc.gov. Le Mexique a publié en décembre 2025 des règles de connaissance du client pour les lignes mobiles exigeant une vérification d'identité auprès de la base de données biométrique nationale RENAPO. La banque centrale du Nigeria et le régulateur des communications ont signé en avril 2026 un accord pour un portail permettant aux banques d'interroger le statut d'échange de SIM, de recyclage et de mise sur liste noire avant qu'une transaction ne soit autorisée. Ces mesures lient plus étroitement la propriété du numéro de mobile aux registres d'identité et aux contrôles de transaction, créant une piste d'audit plus claire entre les opérateurs et les institutions financières. Le marché des logiciels de détection de fraude par échange de SIM peut donc bénéficier lorsque les équipes de conformité ont besoin de contrôles auditables fonctionnant de manière cohérente dans les flux de travail des opérateurs et des services financiers.
Croissance des services bancaires mobiles, des paiements instantanés et des services d'identité numérique
Les services financiers axés sur le mobile augmentent le nombre d'événements de compte pouvant être ciblés après la compromission d'un numéro de téléphone. Les services de monnaie mobile ont traité plus de 2 000 milliards USD en 2025, soutenus par 2,3 milliards de comptes enregistrés, tandis que le taux d'activité sur 30 jours a atteint 25,7 %. UK Finance a constaté que 75 % des adultes britanniques utilisaient les services bancaires mobiles en 2025, et 91 % utilisaient les services bancaires à distance.[5]UK Finance, « Résumé du rapport sur les marchés de paiement au Royaume-Uni 2026 », UK Finance, ukfinance.org.uk. Chaque connexion, réinitialisation de mot de passe, ajout de bénéficiaire et paiement de grande valeur peut nécessiter une décision sur le fait que le numéro appartient toujours au client visé. Un changement de SIM effectué quelques minutes avant un paiement présente un profil de risque différent de celui enregistré plusieurs jours auparavant. Les fournisseurs qui évaluent la durée de détention de la SIM, l'activité de portage, le contexte de l'appareil et les preuves comportementales peuvent prendre en charge des décisions à plus faible friction sur l'ensemble du marché des logiciels de détection de fraude par échange de SIM que les systèmes qui ne renvoient qu'un indicateur de changement récent.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Accès fragmenté aux données des réseaux mobiles | -2.8% | Mondial, le plus aigu en Asie du Sud, en ASEAN et en Afrique subsaharienne | Moyen terme (2-4 ans) |
| Faux positifs et friction client | -2.1% | Mondial, concentré dans les marchés de banque numérique à fort volume | Court terme (≤ 2 ans) |
| Confidentialité, consentement et restrictions transfrontalières sur les données | -1.6% | Union européenne, Canada et marchés Asie-Pacifique dotés de cadres nationaux de souveraineté des données | Moyen terme (2-4 ans) |
| Préparation inégale des API opérateur dans les marchés en développement | -1.1% | Afrique subsaharienne, parties de l'Asie du Sud et ASEAN | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Accès fragmenté aux données des réseaux mobiles
Les données opérateur fragmentées restent une limitation centrale car une vérification peut ne renvoyer aucun signal utile lorsque l'opérateur concerné est en dehors du réseau d'intégration d'un fournisseur. La GSMA a signalé en 2026 que la disponibilité des API sur les marchés matures s'était améliorée, mais que la conversion des API disponibles en revenus d'entreprise restait inégale. Les modèles de distribution par plateforme intermédiaire gagnent en préférence sur le marché des logiciels de détection de fraude par échange de SIM car ils réduisent le besoin d'accords commerciaux directs avec chaque opérateur. Pourtant, les fournisseurs doivent toujours maintenir des relations avec les opérateurs et des intégrations CAMARA là où la couverture est incomplète. Cela augmente les coûts opérationnels, complique la maintenance des produits et retarde l'expansion vers des marchés où l'accès aux données mobiles est moins standardisé ou où les accords commerciaux sont encore en cours de développement. Les petites entreprises fintech peuvent n'appliquer des vérifications qu'à leurs relations avec les plus grands opérateurs, laissant des lacunes que les fraudeurs peuvent exploiter en transférant le numéro d'une victime vers un réseau non couvert.
Faux positifs et friction client
Les faux positifs peuvent décourager un déploiement large car les remplacements légitimes de téléphone, les mises à niveau d'appareil et les migrations eSIM peuvent sembler similaires à un changement de SIM frauduleux. Une banque qui bloque chaque changement de SIM récent peut créer des difficultés lors de l'intégration, de la récupération de compte, des réinitialisations de mot de passe ou des paiements de grande valeur. Le marché des logiciels de détection de fraude par échange de SIM doit donc prendre en charge un équilibre entre la détection des événements nuisibles et la limitation des défis inutiles pour les clients. Abaisser le seuil d'alerte peut identifier davantage d'activités suspectes, mais peut également augmenter l'abandon lors de parcours utilisateurs importants. La combinaison des signaux SIM avec l'empreinte digitale de l'appareil, la biométrie comportementale et les données de session peut améliorer la prise de décision, mais elle ajoute du travail d'intégration et des coûts de licence. De nombreuses organisations utilisent par conséquent ces vérifications uniquement lors de moments à haut risque, ce qui soutient une forte valeur dans des flux de travail sélectionnés mais peut limiter les revenus de licence par client et retarder l'adoption plus large de la plateforme.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les logiciels constituent la base de revenus tandis que les services soutiennent le déploiement
Les logiciels représentaient 62,13 % des revenus du marché des logiciels de détection de fraude par échange de SIM en 2025, reflétant la demande de plateformes capables de traiter de grands volumes de signaux opérateur et de transaction. Le segment bénéficie du faible coût marginal du traitement d'appels API supplémentaires une fois que les fournisseurs ont entraîné et déployé un modèle. Les banques peuvent utiliser une seule plateforme pour intégrer les événements de changement de SIM, les données d'appareil, les modèles comportementaux et l'intelligence de consortium dans un seul flux de décision. Cette approche réduit le besoin de gérer des fournisseurs distincts pour chaque signal de fraude, tandis que les éditeurs de logiciels mettent continuellement à jour les règles et les modèles à mesure que les fraudeurs changent leurs méthodes. Cette position donne aux fournisseurs de logiciels une large base installée à partir de laquelle proposer des outils connexes d'identité, d'authentification et de surveillance des transactions. Elle leur permet également de fidéliser les clients grâce aux mises à jour de produits et de répondre aux priorités de sécurité changeantes sans obliger les clients à remplacer la plateforme de décision sous-jacente dans leurs portefeuilles.
Les services devraient se développer à un CAGR de 24,13 % jusqu'en 2031, les opérateurs régionaux et les entreprises fintech cherchant un soutien pour l'ajustement des modèles, la gestion des seuils et le reporting de conformité. Ces acheteurs peuvent manquer des équipes internes nécessaires pour exploiter une pile technologique de lutte contre la fraude complexe. La version CAMARA Fall25 a fourni des API stables et une certification pour les services gérés. Bharti Airtel, Reliance Jio et Vodafone Idea ont lancé un accès fédéré aux API d'échange de SIM lors de l'India Mobile Congress 2025, offrant aux prestataires de services une voie pour proposer des vérifications multi-opérateurs via un seul accord. Les services peuvent accélérer l'adoption parmi les acheteurs plus petits et les aider à exploiter des contrôles qui seraient autrement difficiles à maintenir. Par conséquent, le secteur des logiciels de détection de fraude par échange de SIM offre des opportunités tant pour les plateformes évolutives que pour le support opérationnel spécialisé.


Par mode de déploiement : le cloud étend son avance grâce à l'accès partagé aux API
Le déploiement cloud représentait 61,43 % des revenus en 2025 et devrait se développer à un CAGR de 25,11 % jusqu'en 2031 sur le marché des logiciels de détection de fraude par échange de SIM. Sa position dominante reflète la transition des opérateurs mobiles vers des fonctions réseau natives du cloud et le besoin d'un accès à faible latence aux API communes sur le marché des logiciels de détection de fraude par échange de SIM. Les environnements cloud peuvent positionner les décisions de fraude plus près des services de politique, d'identité et de transaction tout en permettant aux entreprises d'utiliser une seule connexion entre plusieurs opérateurs. Ce modèle peut réduire les efforts de développement lorsque les banques, les fournisseurs de paiement ou les places de marché s'étendent vers de nouveaux territoires. Les plateformes cloud peuvent également distribuer les mises à jour de modèles sans nécessiter de mises à niveau logicielles distinctes dans chaque environnement client.
Les déploiements sur site restent pertinents parmi les grands opérateurs et les organisations réglementées qui nécessitent un contrôle plus strict sur les données des abonnés. Les exigences de résidence des données dans les juridictions de l'Union européenne et certains marchés du Conseil de coopération du Golfe peuvent restreindre les emplacements où les organisations traitent les informations liées à l'identité. Ces exigences peuvent rendre le contrôle direct sur l'infrastructure locale essentiel. Cependant, la GSMA a indiqué dans sa mise à jour du premier trimestre 2026 que l'écosystème évoluait vers une distribution par plateforme intermédiaire. Cette transition soutient l'agrégation cloud parmi les entreprises qui privilégient la facilité d'intégration et l'accès multi-opérateur. Le marché des logiciels de détection de fraude par échange de SIM reste ouvert aux deux modèles de déploiement, le choix dépendant des obligations réglementaires, de l'infrastructure existante et des niveaux de contrôle des données requis.
Par taille d'organisation : les grandes entreprises sont en tête tandis que les acheteurs plus petits gagnent en accès
Les grandes entreprises représentaient 51,14 % des revenus en 2025 car elles peuvent financer des initiatives d'intégration multi-opérateur et négocier des tarifs basés sur le volume. Les grandes banques et les opérateurs mondiaux ont été les premiers adoptants car leurs volumes de transactions justifiaient l'intégration des vérifications opérateur dans des systèmes plus larges prenant également en compte l'intelligence des appareils, les registres d'identité et les données comportementales. Ces capacités offrent aux équipes une vue plus complète du risque avant d'approuver des actions sur les comptes, notamment les paiements, les réinitialisations de mot de passe et les modifications de bénéficiaires. Les processus d'achat des entreprises soutiennent également des projets de mise en œuvre plus longs impliquant plusieurs parties prenantes internes en matière de sécurité, de confidentialité et de technologie. L'échelle de ces organisations en fait une source importante de demande récurrente de plateforme pour les fournisseurs sur le marché des logiciels de détection de fraude par échange de SIM.
Les petites et moyennes entreprises devraient se développer à un CAGR de 24,87 % jusqu'en 2031, les API cloud réduisant les coûts d'accès. La certification GSMA Open Gateway d'Infobip a permis aux clients d'utiliser les API d'échange de SIM, de vérification de numéro et de connaissance du client via une seule intégration cloud. Ce modèle bénéficie aux prêteurs numériques et aux entreprises fintech sur le marché des logiciels de détection de fraude par échange de SIM, qui ne peuvent pas maintenir des contrats distincts avec chaque opérateur. Les acheteurs plus petits favorisent généralement la tarification à l'usage, ce qui abaisse les barrières à l'entrée mais génère des revenus par transaction plus faibles pour les fournisseurs. Néanmoins, une base de clients plus large de petites entreprises peut créer une opportunité significative à mesure que davantage d'organisations cherchent à protéger les parcours clients axés sur le mobile.
Par application : la détection de fraude domine les revenus tandis que l'évaluation des risques s'accélère
La détection et la prévention de la fraude représentaient 23,31 % des revenus d'application sur le marché des logiciels de détection de fraude par échange de SIM en 2025, ce qui en fait le plus grand segment d'application. Ce cas d'usage comprend les blocages de transactions, les alertes déclenchées par des changements de SIM, les contrôles pour prévenir les tentatives de transfert de numéro et les flux de révision pour les événements nécessitant une investigation humaine. Les banques, les plateformes de commerce électronique et les portails gouvernementaux utilisent ces contrôles lorsqu'un numéro compromis pourrait permettre la prise de contrôle d'un compte ou une demande de paiement. L'application fournit également aux équipes de lutte contre la fraude un processus opérationnel pour examiner les activités dépassant le seuil de risque d'une organisation. La taille du marché des logiciels de détection de fraude par échange de SIM pour cette application est soutenue par le besoin de protéger les actions à forte valeur sans ajouter d'étapes inutiles aux interactions courantes.
L'authentification et l'évaluation des risques de transaction devraient se développer à un CAGR de 25,51 % jusqu'en 2031, soutenues par une authentification proportionnelle au risque. Une vérification SIM peut confirmer si un numéro de téléphone reste associé à la SIM d'origine avant qu'une institution n'envoie un mot de passe à usage unique. Orange a décrit une mise en œuvre en 2026 dans laquelle une API d'échange de SIM, connectée à un agent bancaire d'intelligence artificielle, a bloqué les confirmations de paiement de grande valeur suite à un échange de SIM récent. La vérification d'identité et la prévention de la prise de contrôle de compte deviennent des cas d'usage de plus en plus interconnectés, tandis que les règles européennes d'identité numérique exigent des preuves d'authentification plus solides. La surveillance de la conformité reste une application plus petite, mais son rôle pourrait s'étendre mesure que les règles de signalement de la fraude exigent que les organisations démontrent qu'elles ont appliqué des vérifications à des seuils de transaction spécifiés.

Par utilisateur final : les banques constituent la base de revenus tandis que le fintech donne le rythme
Les banques et institutions financières représentaient 25,41 % des revenus des utilisateurs finaux sur le marché des logiciels de détection de fraude par échange de SIM en 2025, la plus grande part parmi les utilisateurs finaux. Leur utilisation de mots de passe à usage unique par SMS expose le numéro du client lorsqu'il est transféré vers une autre SIM. Les transferts de compte à compte, les décaissements de crédit et les événements de gestion de patrimoine peuvent rendre les attaques coûteuses, tandis que les équipes de lutte contre la fraude établies peuvent agir sur des signaux en temps réel avant que les fonds ne soient libérés. Leurs décisions d'achat favorisent souvent les plateformes qui intègrent les événements SIM avec le comportement des clients, l'intelligence des appareils et les processus de gestion des cas existants utilisés par les opérations de lutte contre la fraude. Cette base de demande fournit au marché des logiciels de détection de fraude par échange de SIM des cas d'usage stables liés à des actions financières à forte valeur.
Les fournisseurs fintech et de paiement numérique devraient se développer à un CAGR de 25,61 % jusqu'en 2031 car leurs services axés sur le mobile combinent souvent une acquisition rapide de clients avec une exposition significative à la prise de contrôle de compte. Les opérateurs de réseau mobile servent à la fois d'utilisateurs d'outils de lutte contre la fraude et de fournisseurs de données réseau utilisées par les fournisseurs de logiciels de détection de fraude par échange de SIM. Subex propose FraudZap, qui fournit des contrôles pour les risques liés aux eSIM et aux échanges de SIM dans les parcours des abonnés, démontrant le besoin axé sur les opérateurs en matière de surveillance. Les plateformes de commerce électronique appliquent des vérifications lors de la connexion et des modifications de méthode de paiement, tandis que les entités gouvernementales intègrent des contrôles connexes dans les programmes d'identité numérique pour permettre un accès citoyen sécurisé. Les prestataires de soins de santé, les assureurs et d'autres organisations réglementées appliquent également ces signaux aux flux de travail de connaissance du client et de lutte contre la fraude aux sinistres, car le détournement de numéro peut entraîner des modifications de compte non autorisées au-delà du secteur bancaire.
Analyse géographique
L'Amérique du Nord représentait 32,12 % de la part du marché des logiciels de détection de fraude par échange de SIM en 2025, soutenue par des réglementations formelles, une adoption généralisée des services bancaires numériques et des pratiques d'achat de sécurité d'entreprise établies. Depuis juillet 2024, la règle FCC 23-95 exige une authentification sécurisée avant les changements de SIM et les demandes de transfert de numéro, créant une exigence de conformité claire pour les opérateurs. En mars 2026, l'ATIS a décrit comment les API CAMARA standardisées peuvent permettre aux opérateurs nord-américains de proposer la prévention de la fraude comme un service de renseignement plutôt que uniquement comme une fonctionnalité réseau. En mars 2026, Infobip et T-Mobile ont formé un partenariat offrant aux clients entreprises un accès aux API d'échange de SIM et de vérification de numéro via une plateforme certifiée. En novembre 2025, EnStream, une coentreprise entre Bell Canada, Rogers et TELUS, s'est associée à Proximus Global pour fournir des services de prévention de la fraude aux numéros de téléphone à l'écosystème bancaire canadien.
L'Europe était la deuxième géographie en importance en 2025, avec une demande soutenue par les exigences d'authentification PSD2 et les dispositions eIDAS 2.0. Les exigences de consentement et de données personnelles du RGPD influencent également les pratiques de livraison sur le marché des logiciels de détection de fraude par échange de SIM. En septembre 2025, les quatre plus grands opérateurs du Royaume-Uni ont lancé des API KYC Match, permettant aux entreprises de comparer les détails d'identité avec les registres opérateur vérifiés sans recevoir d'informations personnelles. La Pologne et la Grèce ont introduit des services standardisés d'échange de SIM et de vérification de numéro début 2026, étendant le déploiement à l'Europe centrale, orientale et méridionale. L'Allemagne et la France restent des marchés nationaux importants en raison de leurs volumes élevés de banque numérique et de leur grand nombre d'institutions financières réglementées.
L'Asie-Pacifique devrait se développer à un CAGR de 25,21 % jusqu'en 2031, le taux de croissance le plus rapide parmi toutes les régions. La région combine une large base d'abonnés mobiles avec une activité de paiement numérique croissante et une standardisation croissante des opérateurs en Inde, en Indonésie, en Chine et à Taïwan. Les trois principaux opérateurs indiens ont introduit des API fédérées d'échange de SIM et de vérification de numéro en 2025. Fin 2025, le Département des télécommunications avait bloqué entre 300 000 et 400 000 SIM pour suspicion de fraude. China Mobile a déployé des API d'échange de SIM et d'échange d'appareil standardisées CAMARA dans son architecture de prévention de la fraude.

Paysage concurrentiel
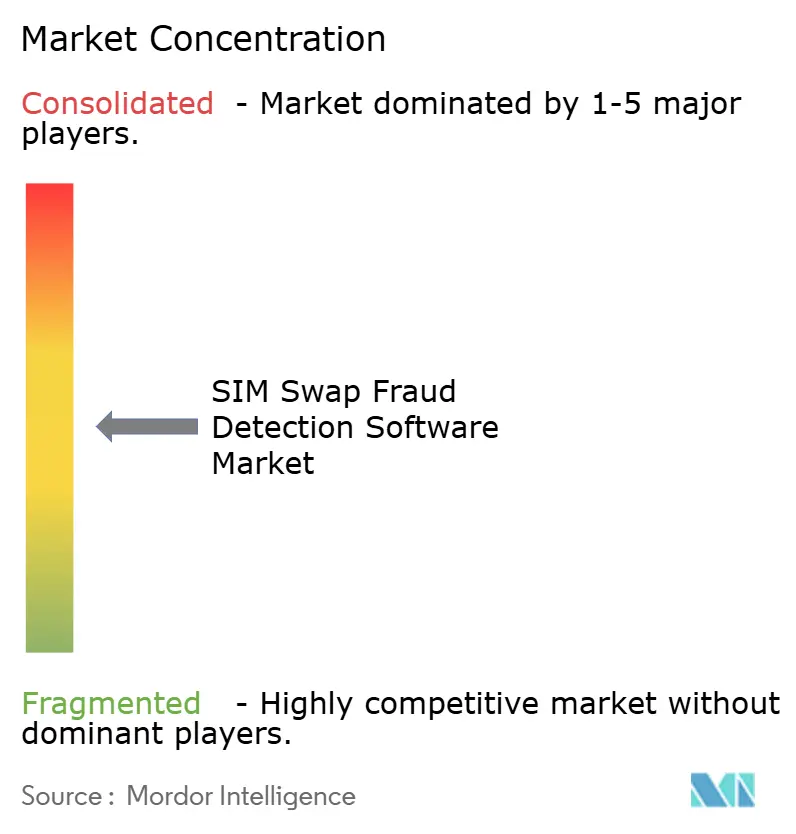
Le marché des logiciels de détection de fraude par échange de SIM est modérément concentré parmi les fournisseurs de communications, les fournisseurs d'analyse de données et les fournisseurs spécialisés en sécurité des télécommunications. Proximus Global, LexisNexis Risk Solutions, Experian, TransUnion et Equifax détiennent des avantages concurrentiels grâce à d'importantes ressources de données et à des relations d'entreprise établies. Proximus Global regroupe BICS SA/NV, Telesign Corporation et Route Mobile sous une seule structure commerciale. Ces fournisseurs peuvent intégrer les informations opérateur avec les données d'identité, d'appareil et comportementales dans un seul processus de décision en matière de fraude. Cette étendue est importante pour les acheteurs cherchant à éviter d'avoir à intégrer plusieurs outils spécialisés. Les fournisseurs spécialisés et les agrégateurs d'API restent également importants car ils peuvent répondre aux exigences de couverture régionale ou à des cas d'usage spécifiques plus rapidement.
La concurrence est de plus en plus centrée sur la capacité à fournir une couverture opérateur cohérente et une couche d'intégration accessible. Infobip a obtenu la certification GSMA Open Gateway CAMARA et s'est associé à T-Mobile en mars 2026, positionnant sa plateforme comme un hub connectant les clients entreprises aux API réseau. En juillet 2026, Shush Inc. a ajouté Infobip comme partenaire de demande mondial, permettant l'accès à l'authentification silencieuse, à la détection d'échange de SIM et à la vérification du statut de l'appareil sur six continents. En mars 2026, TransUnion a introduit des capacités d'apprentissage automatique étendues pour le risque des appareils et a signalé des améliorations de capture de fraude allant jusqu'à 50 % grâce à des modèles adaptatifs préconstruits. Lors de son séminaire investisseurs de mai 2026, LexisNexis Risk Solutions a décrit des améliorations de réseau neuronal pour les vérifications de vivacité. Ces développements indiquent que les fournisseurs proposent de plus en plus les signaux SIM dans le cadre de plateformes d'identité et de contrôle de la fraude plus larges.
Les acheteurs plus petits représentent une opportunité pour les fournisseurs qui offrent un accès à l'usage sans engagements minimaux substantiels. L'adoption des eSIM crée un domaine de risque distinct, car les changements de SIM intégrée peuvent nécessiter des contrôles que les anciennes plateformes n'avaient pas initialement prévus. Subex a ciblé ce besoin via ses outils FraudZap pour les MVNO et les opérateurs régionaux. La préparation des opérateurs continue de limiter la portée concurrentielle dans certaines parties de l'Asie du Sud, de l'ASEAN et de l'Afrique subsaharienne. Cependant, la combinaison des signaux comportementaux avec les vérifications SIM peut réduire les faux positifs lors d'interactions clients sensibles. Le marché des logiciels de détection de fraude par échange de SIM récompense donc à la fois un large accès au réseau et des capacités de décision précises. Le paysage concurrentiel reste actif car les API standardisées améliorent l'accès aux données tout en augmentant l'importance de la qualité d'exécution, du support client fiable, de la couverture régionale et de la mise en œuvre rapide pour les acheteurs entreprises opérant dans des parcours clients réglementés.
Leaders du secteur des logiciels de détection de fraude par échange de SIM
LexisNexis Risk Solutions Inc.
Equifax Inc.
Experian plc
TransUnion
Telesign Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Développements récents du secteur
- Août 2026 : TIM Brésil a annoncé avoir dépassé 80 millions de consultations de ses API GSMA Open Gateway jusqu'en juin 2026, avec la détection d'échange de SIM parmi 7 services commercialement actifs. Cette étape signale que les API de fraude au niveau des opérateurs en Amérique du Sud passent d'un déploiement à l'échelle pilote à un déploiement commercial à l'échelle de production, TIM formalisant également un partenariat avec Aduna pour accélérer la commercialisation mondiale des API.
- Juillet 2026 : Shush Inc., un innovateur américain en matière d'authentification de qualité opérateur et de prévention de la fraude, a accueilli Infobip comme partenaire de demande mondial. Dans le cadre de l'accord, Infobip intègre la plateforme Shush Sherlock dans sa pile de communications, offrant aux clients entreprises sur 6 continents un accès à l'authentification silencieuse, à la détection d'échange de SIM et à la vérification du statut de l'appareil via des API conformes au GSMA Open Gateway.
- Avril 2026 : La Banque centrale du Nigeria (CBN) et la Commission nigériane des communications (NCC) ont signé un protocole d'accord pour déployer le Système de gestion des risques d'identité des télécommunications (TIRMS), un portail de partage de données en temps réel permettant aux banques d'interroger le statut d'échange de SIM, de recyclage de numéro et de mise sur liste noire avant d'autoriser les transactions. L'accord répond directement à des pertes estimées à 320 milliards NGN (195 millions USD) dues à la fraude financière au cours des 2 années précédentes.
- Mars 2026 : Infobip et T-Mobile ont annoncé un partenariat de mise sur le marché pour fournir les API réseau de T-Mobile, notamment l'échange de SIM et la vérification de numéro, aux clients entreprises via la plateforme certifiée GSMA Open Gateway d'Infobip, étendant l'intelligence de fraude de qualité opérateur aux acheteurs entreprises en Amérique du Nord sous une couche d'intégration certifiée et standardisée.


Périmètre du rapport mondial sur le marché des logiciels de détection de fraude par échange de SIM
Le rapport sur le marché des logiciels de détection de fraude par échange de SIM est segmenté par composant (logiciels et services), mode de déploiement (cloud et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), application (détection et prévention de la fraude, vérification d'identité, prévention de la prise de contrôle de compte, authentification et évaluation des risques de transaction, et surveillance de la conformité), utilisateur final (opérateurs de réseau mobile, banques et institutions financières, fournisseurs fintech et de paiement numérique, commerce électronique et places de marché, gouvernement et secteur public, et entreprises réglementées dans les domaines de la santé, de l'assurance et autres), et géographie (Amérique du Nord, Europe, Amérique du Sud, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Détection et prévention de la fraude |
| Vérification d'identité |
| Prévention de la prise de contrôle de compte |
| Authentification et évaluation des risques de transaction |
| Surveillance de la conformité |
| Opérateurs de réseau mobile |
| Banques et institutions financières |
| Fournisseurs fintech et de paiement numérique |
| Commerce électronique et places de marché |
| Gouvernement et secteur public |
| Entreprises réglementées dans les domaines de la santé, de l'assurance et autres |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Inde | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par application | Détection et prévention de la fraude | |
| Vérification d'identité | ||
| Prévention de la prise de contrôle de compte | ||
| Authentification et évaluation des risques de transaction | ||
| Surveillance de la conformité | ||
| Par utilisateur final | Opérateurs de réseau mobile | |
| Banques et institutions financières | ||
| Fournisseurs fintech et de paiement numérique | ||
| Commerce électronique et places de marché | ||
| Gouvernement et secteur public | ||
| Entreprises réglementées dans les domaines de la santé, de l'assurance et autres | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Inde | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||


Questions clés auxquelles le rapport répond
Quelle est la taille du marché des logiciels de détection de fraude par échange de SIM ?
Le marché des logiciels de détection de fraude par échange de SIM était évalué à 15,84 milliards USD en 2025 et est estimé à 19,39 milliards USD en 2026. Il devrait atteindre 55,37 milliards USD d'ici 2031.
Qu'est-ce qui stimule la demande de logiciels de détection d'échange de SIM ?
L'augmentation des échanges de SIM, l'activité des services bancaires mobiles, les API opérateur standardisées et les règles relatives aux changements de SIM sécurisés élargissent la demande de vérifications des risques mobiles en temps réel.
Quel composant détient la plus grande part ?
Les logiciels détenaient 62,13 % des revenus en 2025 car ils peuvent traiter les signaux opérateur et de transaction à grande échelle et peuvent être mis à jour à mesure que les schémas de fraude évoluent.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement cloud détenait 61,43 % des revenus en 2025 et devrait se développer à un CAGR de 25,11 % jusqu'en 2031.
Quels utilisateurs finaux adoptent ces outils le plus rapidement ?
Les fournisseurs fintech et de paiement numérique devraient se développer à un CAGR de 25,61 % jusqu'en 2031 car les services axés sur le mobile sont exposés à une prise de contrôle de compte substantielle.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 25,21 % jusqu'en 2031, soutenue par l'échelle mobile, les paiements numériques et la standardisation des API opérateur.
Dernière mise à jour de la page le:



