
マネージド音声セキュリティサービス市場規模およびシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
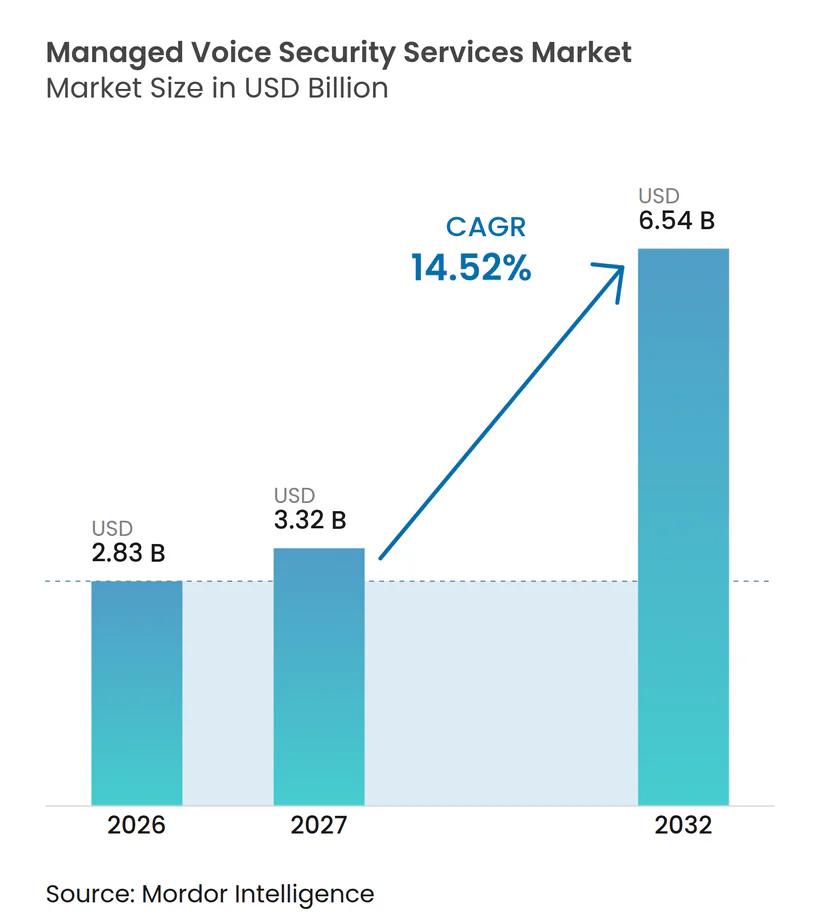
| 市場規模 (2027) | 3.32 十億米ドル |
| 市場規模 (2032) | 6.54 十億米ドル |
| 成長率 (2027 - 2032) | 14.52 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージド音声セキュリティサービス市場分析
マネージド音声セキュリティサービス市場規模は、2026年の2.83 ビリオン 米ドルおよび2027年の3.24 ビリオン 米ドルから2032年までに6.54 ビリオン 米ドルへと拡大し、2027年から2032年の間にCAGR 14.52%を記録する見込みです。通信詐欺へのリスク露出の増大により、音声セキュリティはネットワーク運用上の課題から財務的・顧客保護上の優先事項へと移行しています。マネージドサービスは、専門チームを構築することなく、キャリアおよび企業に継続的な監視、詐欺インテリジェンス、およびインシデント対応支援を提供できます。発信者認証規則はまた、小規模な通信サービスプロバイダーにとってのコンプライアンス負担を拡大しています。クラウドコンタクトセンターは、既存のコールフローへのパッシブ認証統合の機会を増やしています。したがって、マネージド音声セキュリティサービス市場は、発信者識別、行動シグナル、および脅威インテリジェンスを組み合わせた多層的な保護へとシフトしています。
主要レポートのポイント
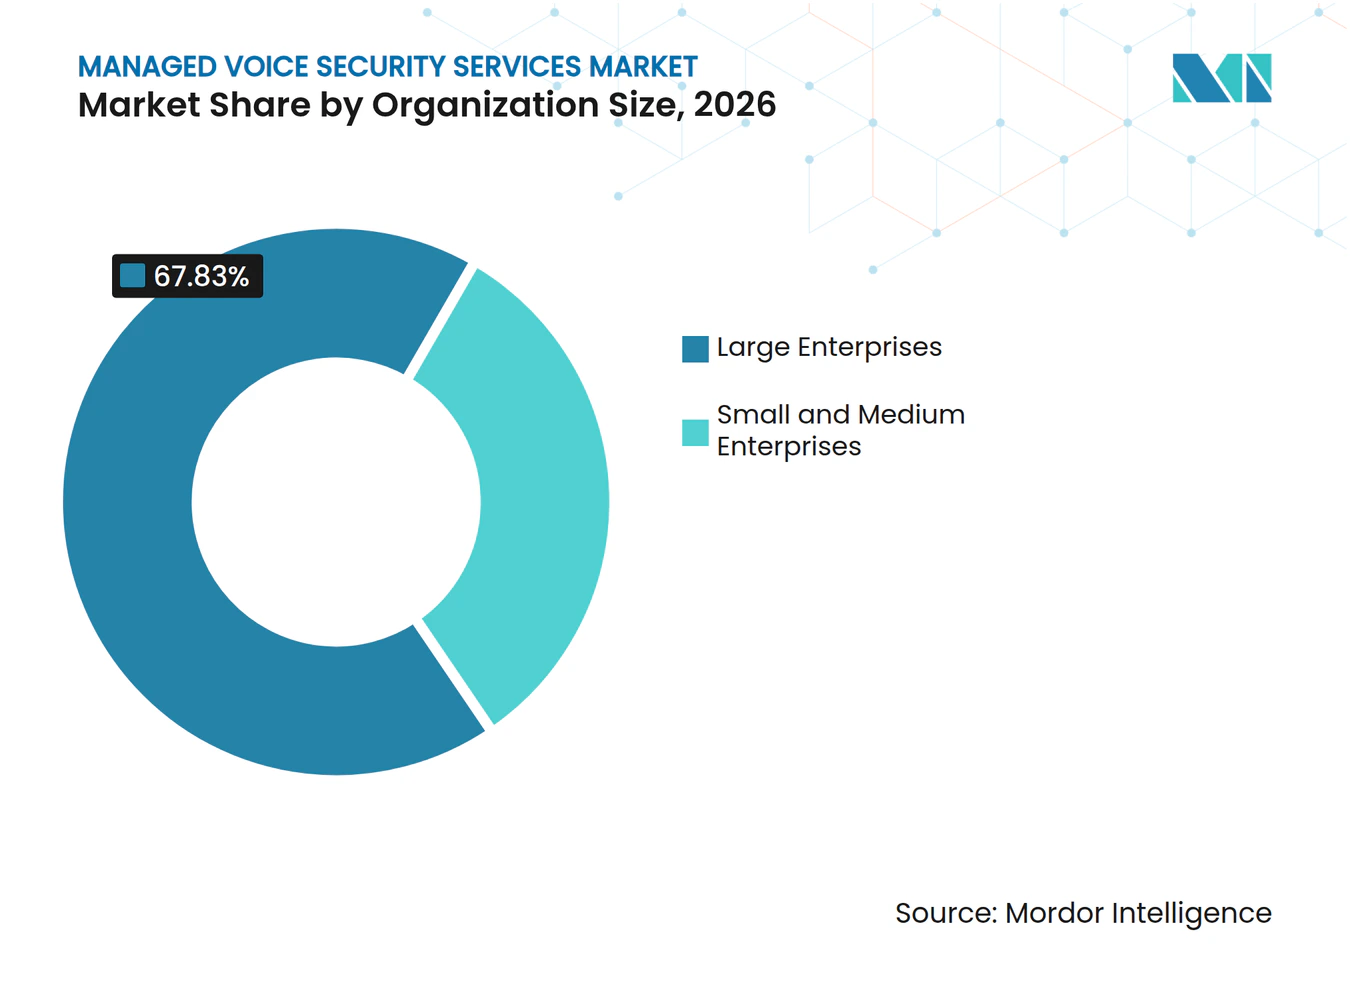
- 組織規模別では、大企業が2026年のマネージド音声セキュリティサービスシェアの67.83%を占め、中小企業は2032年までに15.07%のCAGRで拡大する見込みです。
- アプリケーション別では、ロボコールおよびスパム対策が2026年のマネージド音声セキュリティサービスシェアの32.47%を占め、コンタクトセンター着信認証は2032年までに15.43%のCAGRで拡大する見込みです。
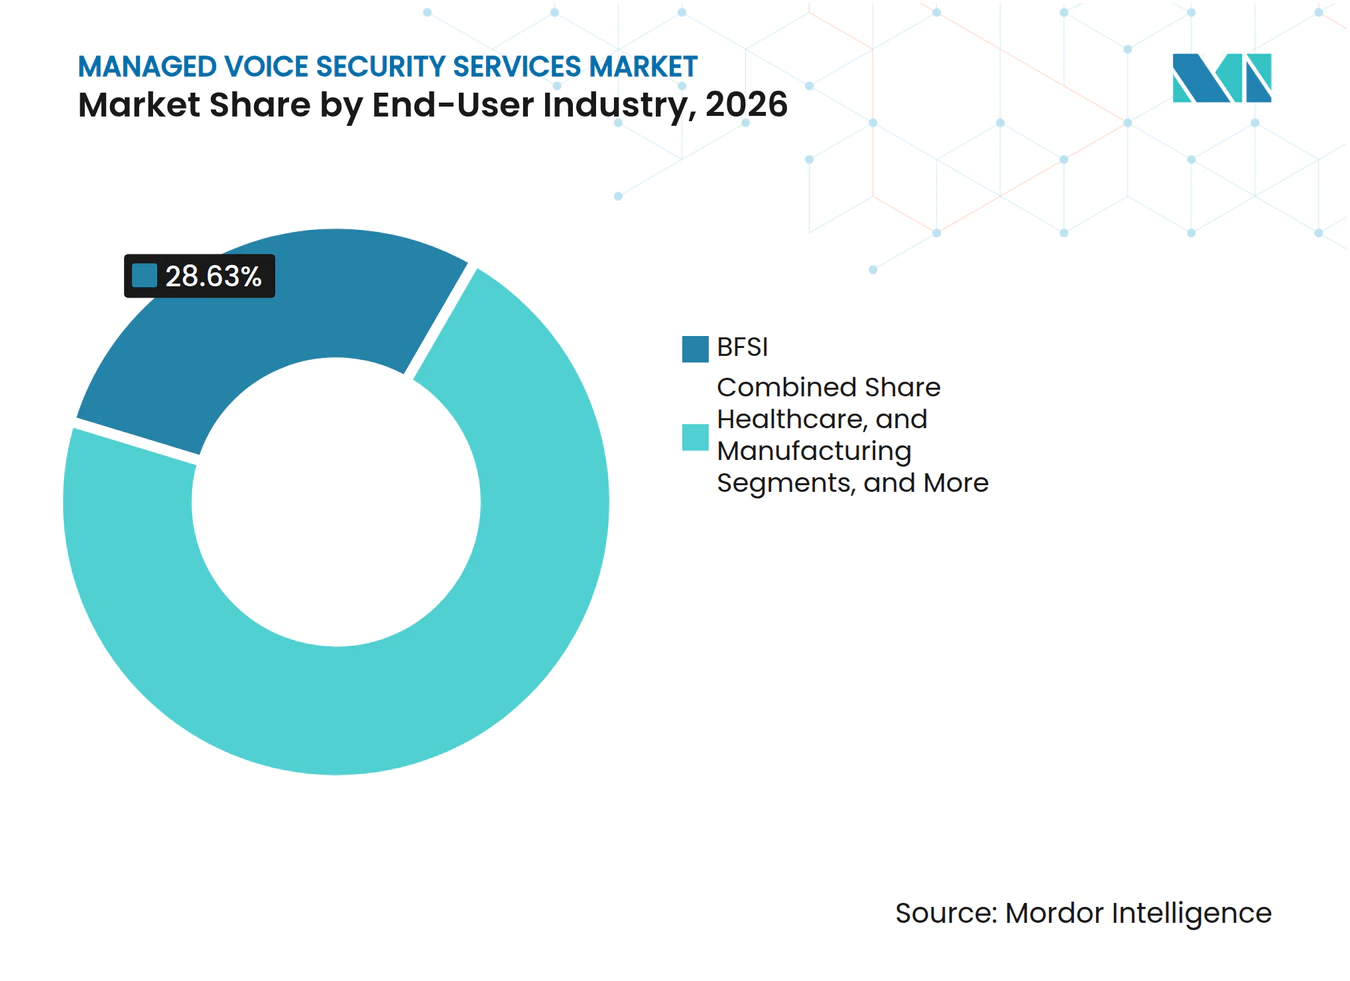
- エンドユーザー産業別では、BFSIが2026年のマネージド音声セキュリティサービスシェアの28.63%を占め、ヘルスケアは2032年までに15.37%のCAGRで拡大する見込みです。
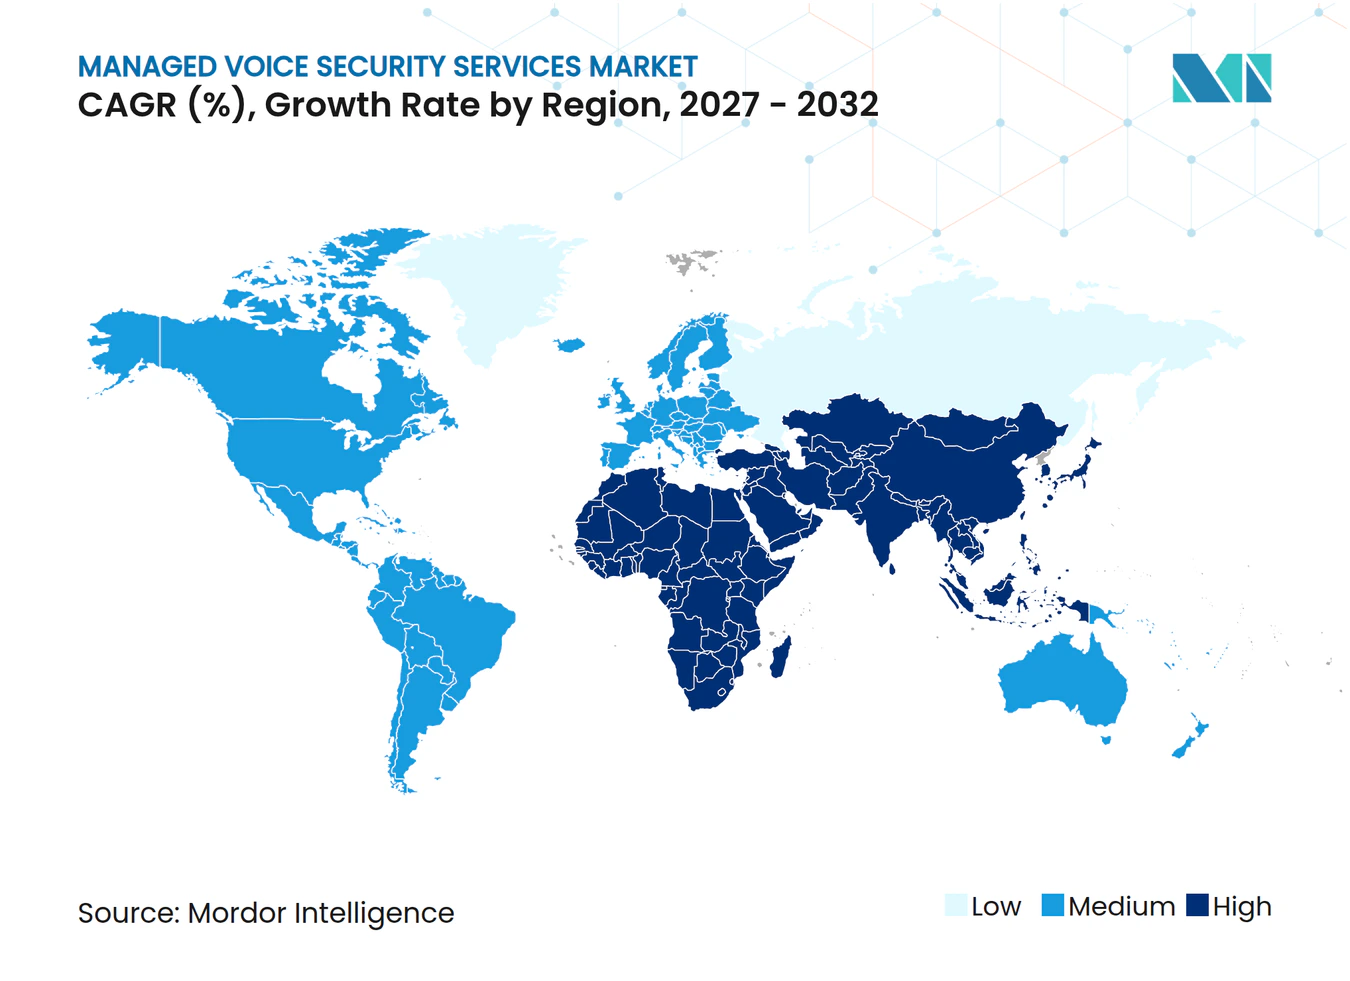
- 地域別では、北米が2026年のマネージド音声セキュリティサービス市場シェアの42.87%を占め、アジア太平洋地域は2032年までに15.82%のCAGRで拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバー影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 通信詐欺損失の増加と企業の音声リスク露出 | +3.2% | グローバル | 短期(2年以内) |
| 発信者ID認証義務化およびロボコール対策 コンプライアンス | +2.8% | 北米およびヨーロッパ | 短期(2年以内) |
| AI対応音声クローニングおよびディープフェイクなりすまし | +2.5% | グローバル | 中期(2〜4年) |
| クラウドコンタクトセンターの拡大とパッシブ認証 需要 | +2.1% | 北米およびアジア太平洋 | 中期(2〜4年) |
| キャリアによるクロスプロトコル音声詐欺可視性への需要 | +1.6% | ヨーロッパ、アジア太平洋、および中東 | 長期(4年以上) |
| サイレントAIボットおよびIVRマイニングのマネージド検知 | +1.2% | 北米およびヨーロッパ | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
通信詐欺損失の増加と企業の音声リスク露出
グローバルな通信詐欺損失は2025年に418.2億米ドルに達し、2023年の389.5億米ドルと比較して増加しました。報告された損失には、サブスクリプション詐欺、アカウント乗っ取り、およびソーシャルエンジニアリング詐欺から190億米ドル以上が含まれていました。この内訳は、攻撃者が通信ネットワークだけでなく、顧客のアイデンティティをますます標的にしていることを示しています。現在の対応には、多くの被害組織においてネットワーク運用スタッフだけでなく、セキュリティリーダーおよび財務チームも関与しています。TNSは、監視対象のコールアクティビティ全体で、企業への着信音声トラフィックの9.8%が脅威として分類されたと報告しました。マネージド音声セキュリティサービス市場は、継続的な監視とマネージド詐欺分析を通じてこのリスク露出に対処できます。
発信者ID認証義務化およびロボコール対策コンプライアンス
FCCは2025年8月にコール認証トラストアンカー規則を採択し、同規則は2025年9月18日に発効しました。この規則は、プロバイダーがサードパーティを使用してコールに署名する際の責任を維持させるものです。これにより、一部の小規模キャリアが完全な責任を保持せずに認証決定をアウトソーシングできていた経路が閉鎖されました。小規模プロバイダーは現在、コールおよびアップストリームキャリア接続に対するより強力な可視性を必要としています。TNSは、非上位プロバイダーのSTIR/SHAKENコンプライアンス率が20%であったのに対し、米国上位7社のキャリアでは85%であったと報告しました。マネージド認証、ロボコール対策データベースサポート、および詐欺監視は、マネージド音声セキュリティサービス市場においてプロバイダーがこれらの義務を果たすのに役立ちます。
AI対応音声クローニングおよびディープフェイクなりすまし
リアルタイム音声合成ツールの普及に伴い、音声クローニングの利用が容易になっています。Pindropは、2025年に少なくとも8つのリアルタイム音声合成モデルがリリースされ、そのうち4つは12月にリリースされたと報告しました。そのうち2つのリリースはオープンソースライセンスを使用しており、悪意ある行為者への障壁を低下させました。これにより、攻撃者はコストを同等に増加させることなく活動を拡大できるため、脅威の性質が変化しています。マネージド音声セキュリティサービス市場の企業は、パッシブバイオメトリクス、ライブネスチェック、およびデバイスシグナル分析で対応しています。Pindropは、2025年に顧客が2.83億米ドルの詐欺損失を回避し、3億8,500万件のコールにわたってPassport認証の効果が記録されたと報告しました。[1]
クラウドコンタクトセンターの拡大とパッシブ認証需要
クラウドコンタクトセンタープラットフォームにより、音声分析は既存のコールフロー内のソフトウェアレイヤーとして機能できます。これにより、専用サーバーや個別の登録プロセスの必要性を低減できます。マイクロソフトは2026年ウェーブ1リリースにおいて、Dynamics 365コンタクトセンターに音声バイオメトリクス認証機能を追加しました。プラットフォームネイティブ機能は、独立した認証モジュールへの需要を低下させる可能性があります。マネージド音声セキュリティサービス市場の独立系プロバイダーは、より広範なインテリジェンス、ネットワーク可視性、およびマネージドオペレーションを強調することで対応できます。TNSは500以上のオペレーター全体で1日あたり15億件のコールイベントを分析しており、これはネットワークレベルのデータを持つプロバイダーが利用できる規模を示しています。
制約要因影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| TDM、SIP、IMS、およびレガシー PBX環境にわたる統合の複雑さ | -1.8% | グローバル(特にヨーロッパおよびアジア太平洋での影響が大きい) | 長期(4年以上) |
| バイオメトリクスプライバシー、同意、およびデータ保持義務 | -1.4% | ヨーロッパ、北米、日本、および韓国 | 中期(2〜4年) |
| 自動コールブロッキングにおける誤検知と信頼の低下 | -1.0% | 北米およびヨーロッパ | 中期(2〜4年) |
| 高品質なクロス言語音声詐欺 トレーニングデータの不足 | -0.6% | アジア太平洋、中東・アフリカ、および南米 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
TDM、SIP、IMS、およびレガシーPBX環境にわたる統合の複雑さ
レガシーTDMスイッチ、SIPボーダーコントローラー、IMSコア、およびPBXシステムは、銀行、政府、および製造業において依然として一般的です。これらのセクターでは、設備の減価償却サイクルが長いため、通信資産の更新が遅い場合が多いです。TDMシグナリングは、コールルーティング中にSTIR/SHAKEN署名を除去し、認証チェーンを中断させる可能性があります。TNSは、レガシー非IPインフラを非上位プロバイダーの低いコンプライアンス率と関連付けました。TDMとSIPが混在する環境でのマネージド展開は、完了までに数ヶ月から数年かかる場合があります。マルチサイトおよびマルチプロトコル環境向けのカスタム作業は、プロバイダーが標準化された提供モデルを適用する能力を制限する可能性があります。
バイオメトリクスプライバシー、同意、およびデータ保持義務
声紋は、EU一般データ保護規則第9条に基づく特別カテゴリーのバイオメトリクスデータです。組織は適切な法的根拠を確立し、必要に応じて同意を取得し、削除プロセスを維持しなければなりません。2026年10月、スイス連邦行政裁判所は、PostFinance AGが声紋を作成する前に明示的な同意を確保する要件を支持しました。この決定はまた、2027年2月までに遡及的な同意なしにテンプレートを削除することを要求しました。イリノイ州BIPAを含む米国の州規則は、異なる同意、保持、および破棄要件を追加しています。これらの重複する規則は、法的審査を長引かせ、多国籍顧客に対して不均一な展開スケジューを生み出す可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
組織規模別:
大企業が規模の優位性を維持しながら中小企業がアクセスを拡大大企業は2026年のマネージド音声セキュリティサービスシェアの67.83%を占めました。高価値なコンタクトセンター、複数のサイト、および詐欺チームは、多層的な音声制御の即時ニーズを生み出しています。これは、中断または認証失敗が多くの顧客および運用チームに同時に影響を与える可能性があるためです。銀行、保険会社、および通信事業者は、このグループ内の重要な需要センターです。多くは、同じマネージドワークフロー内で発信者ID検証、パッシブバイオメトリクス、およびコールリスクスコアリングを展開しています。大規模な環境はまた、高度な監視プログラムをサポートできるより大量のコールを生成します。複雑なシステムにより、マネージドプロバイダーとの連携が価値を持ちます。これらの顧客は一般的に、統合作業、継続的なサービス契約、および長期にわたるセキュリティパフォーマンス管理に必要なガバナンスプロセスを含む複数の制御を同時に採用する調達能力を持っています。これにより、大企業はマネージド音声セキュリティサービス市場の中心に留まり続けており、その規模が場所、事業部門、顧客グループ、および複数種類の電話インフラにわたって信頼性の高いセキュリティ制御の必要性を生み出しています。
中小企業は2032年までに15.07%のCAGRで成長する見込みです。APIファーストプラットフォームは、旧来のオンプレミスシステムと比較して展開の障壁を低下させ、小規模オペレーターが既存の通信インフラの各部分を置き換えることなく、標的を絞った保護を導入できるようにします。Subexは2025年6月に、迅速な展開を目的としたモジュラー設計のFraudZapを発売しました。同社は、製品が数日で展開でき、従来のシステムと比較してインフラコスト総額を最大50%削減できると述べました。このような製品は、小規模な通信事業者に標的を絞った詐欺制御を採用する方法を提供します。STIR/SHAKEN義務の小規模プロバイダーへの拡大は、コンプライアンス責任が日常のネットワーク、顧客サービス、および商業上の優先事項と並行して管理することが困難な場合があるため、外部支援への需要をさらに支えています。マネージド音声セキュリティサービス市場の小規模企業は、マネージドパートナーが監視、ルール更新、および小規模な内部チームが単独で追跡することが困難な詐欺パターンへの支援を含む、より専門的なセキュリティタスクを処理する間、自社のビジネス運営にリソースを集中させることができます。


アプリケーション別:
ロボコール対策が中核を維持しながら着信認証が重要性を増すロボコールおよびスパム対策は2026年のマネージド音声セキュリティサービスシェアの32.47%を占めました。このセグメントは、プロバイダーおよび企業が通信チェーン全体にわたって不要なコールを管理しなければならないため、引き続き重要です。これには、顧客の信頼を損ないエージェントのキャパシティを使用し、または直接的な運用コストを生み出す可能性のあるトラフィックが含まれます。レピュテーションスコアリング、コールベロシティ分析、および認証監査は、これらのプログラムで確立されたツールです。発信者IDなりすまし防止および電話サービス妨害攻撃対策は、ネットワークエッジの脅威に焦点を当てています。トール詐欺および国際収益分配詐欺は、財務的動機によるルーティング悪用を伴います。ITUは2025年2月にワンギリ詐欺を軽減するための方法論に関するガイダンスを公開しました。これらの確立された制御ニーズにより、ロボコール対策はマネージド音声セキュリティサービス市場の中心に留まり続けています。これは、企業およびキャリアが有害なトラフィックが顧客、エージェント、ネットワークリソース、またはコンプライアンス義務に影響を与える前に削減するための実用的な方法を必要としているためです。[2]
コンタクトセンター着信認証は2032年までに15.43%のCAGRで成長する見込みです。このアプリケーションは、顧客インタラクションを悪用しようとするビッシングおよびIVRマイニング活動に対応します。エージェントへの引き継ぎ時の認証は、アクセスが許可されるか機密性の高いアクションが完了する前に組織がリスクを評価するのに役立ちます。これは、発信者がアカウント変更、支払い指示、または健康関連情報を求める場合に特に関連します。Pindropは、フォーチュン500のヘルスケア組織でのリアルタイムボット検知により、4ヶ月以内に着信ボットコール量が94.3%削減されたと報告しました。このケーススタディでは、7,300万米ドル以上の健康貯蓄口座残高の保護も引用されました。その他のアプリケーションには、人間の発信者に類似して見える可能性のあるエージェンティックAI発信者の識別が含まれます。自動化された着信トラフィックが増加するにつれて、リアルタイムライブネススコアリングはより重要になります。組織は、通常の顧客活動と通常のコールスクリーニングステップを通過しようとする合成音声インタラクションを区別するより強力な方法を必要とするためです。
エンドユーザー産業別:
BFSIが最大シェアを保持しながらヘルスケアがより速く成長BFSIは2026年のマネージド音声セキュリティサービスシェアの28.63%を占めました。金融機関は、顧客コンタクトチャネルを通じてアカウント乗っ取り、受益者操作、および不正請求活動に直面しており、説得力のある発信者がエージェントまたは自動検証プロセスを悪用しようとする可能性があります。これらのリスクは、多層認証および詐欺検知の使用を支えています。銀行および保険会社はまた、大量の顧客インタラクションを持つ大規模なコンタクトセンターを運営しています。NICEとPindropは2026年1月にCXoneでの音声認証および詐欺検知のネイティブ統合を完了しました。この統合により、顧客は既存のCXone契約を通じてPindropの機能を調達できます。金融サービスの購買担当者が個別の技術関係を減らしたい場合、統合された調達と実装がコンタクトセンタープロセスとセキュリティ機能の間のより緊密なリンクを維持しながら調整の要求を削減できるため、事前統合されたオプションは魅力的です。
ヘルスケアは2032年までに15.37%のCAGRで成長する見込みです。遠隔医療の予約は、マネージド音声セキュリティサービス市場において患者とプロバイダー間の音声ベースのアイデンティティインタラクションを増加させています。これにより、組織が患者とスタッフが不必要な摩擦や繰り返しの検証ステップなしに日常的なインタラクションを完了できるようにしながら、容易なアクセスと安全な認証のバランスを取らなければならない設定の数が増加しています。草案はまた、処方箋アクセスおよび患者記録に関わるIVRシステムへのリスクを特定しています。ヘルスケア組織は、保護された健康情報のプライバシー要件とともにこれらのリスクを考慮しなければなりません。小売・eコマース、IT・通信、製造、および政府・防衛が他の顧客グループを構成しています。通信プロバイダーは国際収益分配詐欺および発信者回線識別なりすましに直面しています。製造業者および公共機関は、財務および調達チームを標的とした音声ソーシャルエンジニアリングに直面しており、なりすました役員、サプライヤー、または当局者が馴染みのある音声インタラクションを使用して支払い、認証情報、または確立された手続きへの変更を求める可能性があります。

注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能です
地域分析
北米は2026年のマネージド音声セキュリティサービス市場シェアの42.87%を占めました。この地域は、確立された発信者認証規則、大規模なコンタクトセンターオペレーター、および成熟したベンダーベースを組み合わせています。米国が地域収益の大部分を提供し、カナダとメキシコは国境を越えた詐欺制御とSTIR/SHAKENの採用を通じて需要を追加しています。TNSは、米国上位7社のキャリアの85%のコンプライアンス率に対し、非上位プロバイダーでは20%であったと報告し、小規模キャリアの間で外部詐欺インテリジェンスおよびコンプライアンスサポートへの需要を生み出しています。南米は、デジタルバンキングの採用と強化された消費者保護の執行に支えられ、ブラジルとアルゼンチンがロボコールおよびスパム対策活動を拡大する中で発展しています。
ヨーロッパはマネージド音声セキュリティサービス市場において2番目に大きな地域です。バイオメトリクスデータ規則および通信詐欺に関する国家間の協力は、特に実質的な金融サービスおよび公共部門のコンタクトセンター活動を持つドイツ、英国、およびフランスにおいて、顧客要件に影響を与えています2026年10月のスイスの声紋に対する明示的な同意に関する判決は、バイオメトリクスデータの取り扱いへの注目を高め、文書化された同意プロセス、監査可能な削除手続き、およびEU AI法とENISAガバナンスの考慮事項の慎重な評価の必要性を強化しています。イタリア、スペイン、およびロシアは、金融サービスおよびeガバメントチャネルにおける音声なりすましへの露出を持つ二次的なヨーロッパ市場です。
アジア太平洋地域は2032年までに15.82%のCAGRで成長する見込みであり、マネージド音声セキュリティサービス市場において最も速い地域成長率です。日本、韓国、インド、およびオーストラリアでは、ディープフェイク音声詐欺に対する機関的な関心が高まっており、日本の総務省は2025年8月にNTT東日本およびNABLASによる固定回線および携帯電話サービスに関連する検知作業を支援しました。日本のプログラムは、電話による接触で開始されたケースが80%を占め、年間特殊詐欺被害額が1,414.2億円(9.24億米ドル)に上ることを引用しました。ソフトバンク、BBSS、および香川県警察もまた、2026年6月に電話詐欺に対するAIベースの音声およびテキスト分析の使用に合意し、サウジアラビアおよびアラブ首長国連邦は主要な中東市場です。南アフリカ、ナイジェリア、およびエジプトはモバイルマネー詐欺制御への関心の高まりを示しています。
競合環境
市場集中度
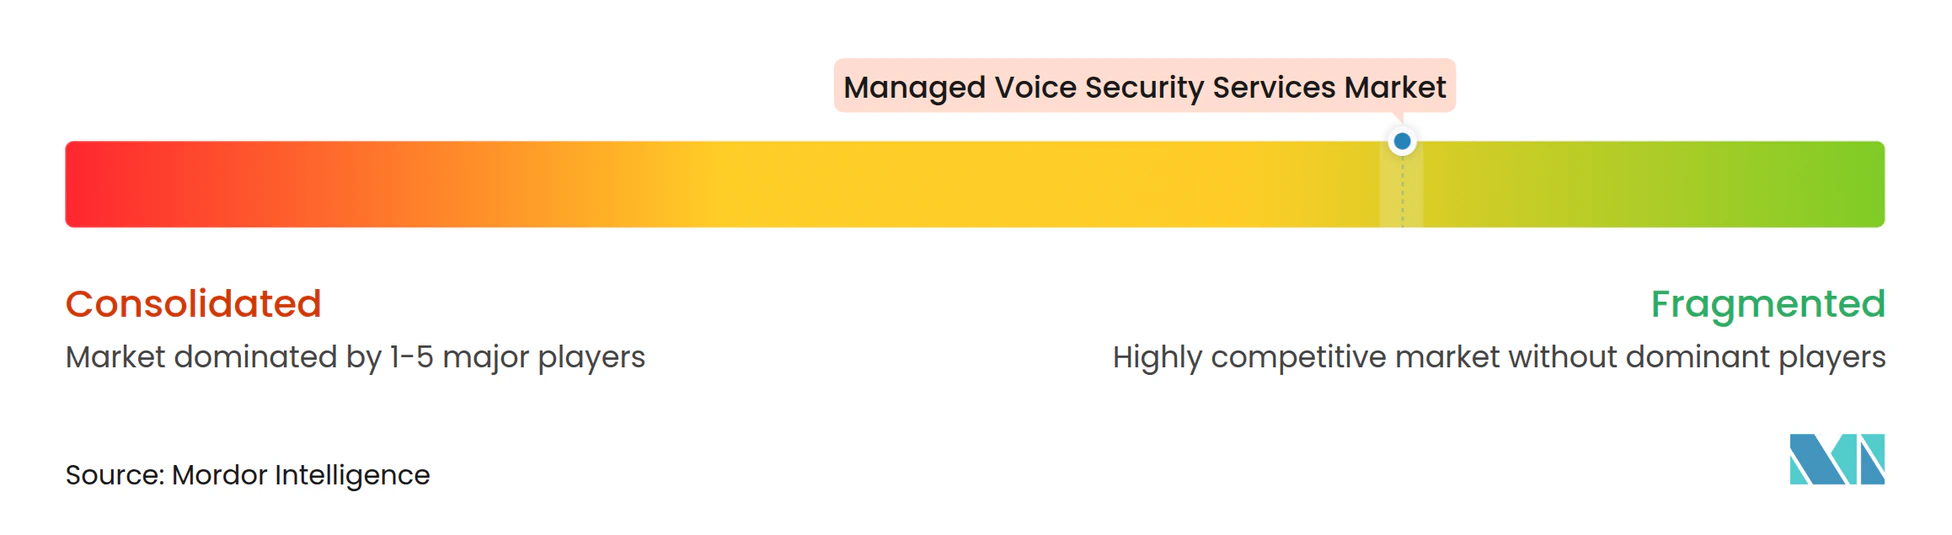
マネージド音声セキュリティサービス市場は中程度に分散した構造を持ち、専門プロバイダー、コンタクトセンタープラットフォーム、および番号インテリジェンスオペレーターがそれぞれ通信セキュリティおよび詐欺管理の異なる層を担っています。Pindrop、SecureLogix、Mobileum、およびValidSoftは、NICE、Verint、およびUniphoreと競合し、TNS、iconectiv、およびNumeracleは番号インテリジェンスおよびレジストリサービスを通じて参加しており、差別化は詐欺インテリジェンスの幅と適時性にますます基づいています。キャリア規模のコール分析は、個々の企業インストールだけでは生成できないシグナルのライブラリを構築でき、広範な通信可視性を持つプロバイダーに優位性をもたらします。マネージド音声セキュリティサービス市場はまた、認証、行動分析、およびマネージドレスポンスを組み合わせるベンダーを評価します。会社の市場シェア数値は提供されていないため、レポートはマネージド音声セキュリティサービス市場のベンダーシェアデータから集中度の推定値を割り当てていません。
プラットフォーム統合は市場への重要なルートになりつつあり、NICEとPindropは2年間のエンジニアリング作業の後、2026年1月にネイティブCXone統合を完了し、既存のCXone契約内でPindropサービスの再販経路を作成しました。Pindropはまた、2025年10月にCisco製Webexとパートナーシップを結び、パッシブ音声バイオメトリクス、詐欺検知、および会議ディープフェイク検知をWebex環境にもたらしました。これらの例は、専門家が確立されたCCaaSおよびコラボレーションプラットフォームを通じた流通を求めていることを示しています。電話サービス妨害攻撃活動で使用される生成AI音声ボットの検知およびブロッキングに関する2026年の米国特許出願は、独自の検知方法に関する継続的な作業を示しています。知的財産開発のペースは、共通の相互運用性アプローチが出現する前に短期的な差異を生み出す可能性があります。
マネージド音声セキュリティサービス市場はまた、SS7とSIP環境の両方を使用するキャリアのクロスプロトコル詐欺可視性においても機会があります。ワンギリ対策に関するITUガイダンスおよびGSMA詐欺防止作業は標準に沿ったアプローチを指し示しており、AurayaはFive9 CXマーケットプレイスおよびNICE CXexchangeを通じてマーケットプレイス流通を拡大し、音声バイオメトリクスおよびディープフェイク検知の有効化時間を短縮しました。Mobileumは2026年9月にApate.aiとパートナーシップを結び、Active Intelligenceプラットフォームと、疑わしい詐欺師と関与して詐欺インテリジェンスを生成しながら進行中の活動を妨害できる会話型AIエージェントを組み合わせました。[3] これらの動きは、競合他社が受動的な検知と並行して統合、簡素化された展開、および積極的な妨害を追求し、異なる顧客の運用ニーズに対応していることを示しています。
マネージド音声セキュリティサービス産業リーダー
-
Transaction Network Services, Inc.
-
Pindrop Security, Inc.
-
Mobileum Inc.
-
SecureLogix Corporation
-
NICE Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージド音声セキュリティサービス市場 このレポートでカバーされる企業
- Transaction Network Services, Inc.
- SecureLogix Corporation
- Mobileum Inc.
- Pindrop Security, Inc.
- NICE Ltd.
- Nuance Communications, Inc.
- Verint Systems Inc.
- Uniphore Technologies Inc.
- LexisNexis Risk Solutions Inc.
- First Orion Corporation
- Hiya, Inc.
- iconectiv, LLC
- TransNexus, Inc.
- Twilio Inc.
- Sinch AB
- Ribbon Communications Operating Company, Inc.
- Subex Limited
- TransUnion LLC
- YouMail, Inc.
- Numeracle, Inc.
- Neural Technologies Limited
- ValidSoft Limited
- Auraya Systems Pty Ltd
- Phonexia s.r.o.
- Daon, Inc.
最近の産業開発事情 マネージド音声セキュリティサービス市場
- 2026年10月:Transaction Network Servicesは、電話番号インテリジェンスおよびレジストリサービスのプロバイダーであるNetNumberを買収しました。この取引により、TNSのポートフォリオはグローバル番号ポータビリティ、デジタルアイデンティティ検証、およびルーティング機能で拡大し、50カ国以上のCSP、CPaaSプロバイダー、および企業全体にわたる通信詐欺対策のためのより強力な統合プラットフォームを構築しました。
- 2026年9月:PindropはPindrop BotStopperテクノロジーを発売しました。これは、5,000以上のAI音声のレジストリであるAI Voice Consortiumに支えられた、PulseディープフェイクエンジンをベースとしたスタンドアロンのリアルタイムAI音声エージェントおよび自動発信者検知製品です。2026年6月のPodonos独立ベンチマークでは、Pindrop Pulseは95%以上の精度を超え、評価された中で最も速い正確な検知器として特定され、合成発信者の2秒リアルタイム分類を可能にしました。
- 2026年9月:MobileumとApate.aiは、MobileumのActive IntelligenceプラットフォームとApateの会話型AIエージェントを統合するパートナーシップを発表し、CSPがシミュレートされたリアルタイム会話で詐欺師と直接関与して詐欺インテリジェンスを構築し、大規模に活動を妨害できるようにしました。
- 2026年6月:ソフトバンクとBBSSは、2026年5月26日に署名された日本の香川県警察との3者協定を締結し、電話ベースのソーシャルエンジニアリング詐欺を検知・防止するためのAI搭載の音声通話およびテキスト分析を展開し、年間1,414.2億円(9.24億米ドル)を超える国家特殊詐欺被害を標的とし、リリースを計画しています。
グローバルマネージド音声セキュリティサービス市場レポートスコープ
マネージド音声セキュリティサービス市場は、企業、通信事業者、およびコンタクトセンターが従来型およびIPベースの通信環境全体にわたって音声ベースの詐欺、なりすまし、ロボコール、電話攻撃、およびアイデンティティ偽装を検知、防止、監視、および軽減できるようにするセキュリティサービスで構成されています。これらのサービスには、発信者ID認証、ロボコールおよびスパム対策、コンタクトセンター着信認証、電話サービス妨害攻撃対策、トール詐欺および国際収益分配詐欺防止、音声バイオメトリクス、音声詐欺分析、およびAI生成音声偽装検知が含まれます。マネージドサービスプロバイダーは、従来の電話、セッション開始プロトコル(SIP)、IPマルチメディアサブシステム(IMS)、構内交換機(PBX)、およびクラウドコンタクトセンター環境全体にわたって、継続的なコール監視、脅威インテリジェンス、詐欺検知、認証管理、およびセキュリティオペレーションを提供します。
マネージド音声セキュリティサービス市場レポートは、組織規模(大企業、および中小企業)、アプリケーション(ロボコールおよびスパム対策、発信者IDなりすまし防止、コンタクトセンター着信認証、電話サービス妨害攻撃対策、トール詐欺および国際収益分配詐欺防止、およびその他のアプリケーション)、エンドユーザー産業(情報技術・通信、BFSI、ヘルスケア、小売・eコマース、製造、政府・防衛、およびその他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| 大企業 |
| 中小企業 |
| ロボコールおよびスパム対策 |
| 発信者IDなりすまし防止 |
| コンタクトセンター着信認証 |
| 電話サービス妨害攻撃対策 |
| トール詐欺および国際収益分配詐欺防止 |
| その他のアプリケーション |
| 情報技術・通信 |
| BFSI |
| ヘルスケア |
| 小売・eコマース |
| 製造 |
| 政府・防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| アプリケーション別 | ロボコールおよびスパム対策 | |
| 発信者IDなりすまし防止 | ||
| コンタクトセンター着信認証 | ||
| 電話サービス妨害攻撃対策 | ||
| トール詐欺および国際収益分配詐欺防止 | ||
| その他のアプリケーション | ||
| エンドユーザー産業別 | 情報技術・通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売・eコマース | ||
| 製造 | ||
| 政府・防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージド音声セキュリティサービス市場規模はどのくらいですか?
マネージド音声セキュリティサービス市場規模は、2026年の2.83 ビリオン 米ドルおよび2027年の3.24 ビリオン 米ドルから2032年までに6.54 ビリオン 米ドルへと、CAGR 14.52%で増加する見込みです。成長は、企業およびキャリアの音声環境全体にわたる認証、詐欺インテリジェンス、およびマネージドセキュリティオペレーションへの拡大する要件を反映しています。
マネージド音声セキュリティサービスへの需要を促進しているものは何ですか?
通信詐欺リスク、発信者認証義務、音声クローニングリスク、およびクラウドコンタクトセンターの広範な採用が需要を支えています。マネージドサービスは、各購買者が専任の音声セキュリティチームを構築することなく、監視、脅威インテリジェンス、および対応支援を提供できます。
最も速く拡大しているエンドユーザーセクターはどこですか?
ヘルスケアは、遠隔医療がより多くの音声認証タッチポイントを生み出す中、2032年までに15.37%のCAGRで成長する見込みです。プロバイダーはまた、IVRシステム、処方箋アクセス、および患者記録への脅威に対処しながら、展開計画および内部承認プロセスに影響を与える可能性のあるプライバシー義務を満たす必要があります。
最も速く拡大している地域はどこですか?
アジア太平洋地域は、音声詐欺およびディープフェイクリスクへの機関的な対応に支えられ、2032年までに15.82%のCAGRで成長する見込みです。日本、韓国、インド、およびオーストラリアがこの地域的対応においてますます注目を集めています。