
マネージドモバイルアプリケーションセキュリティサービス市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
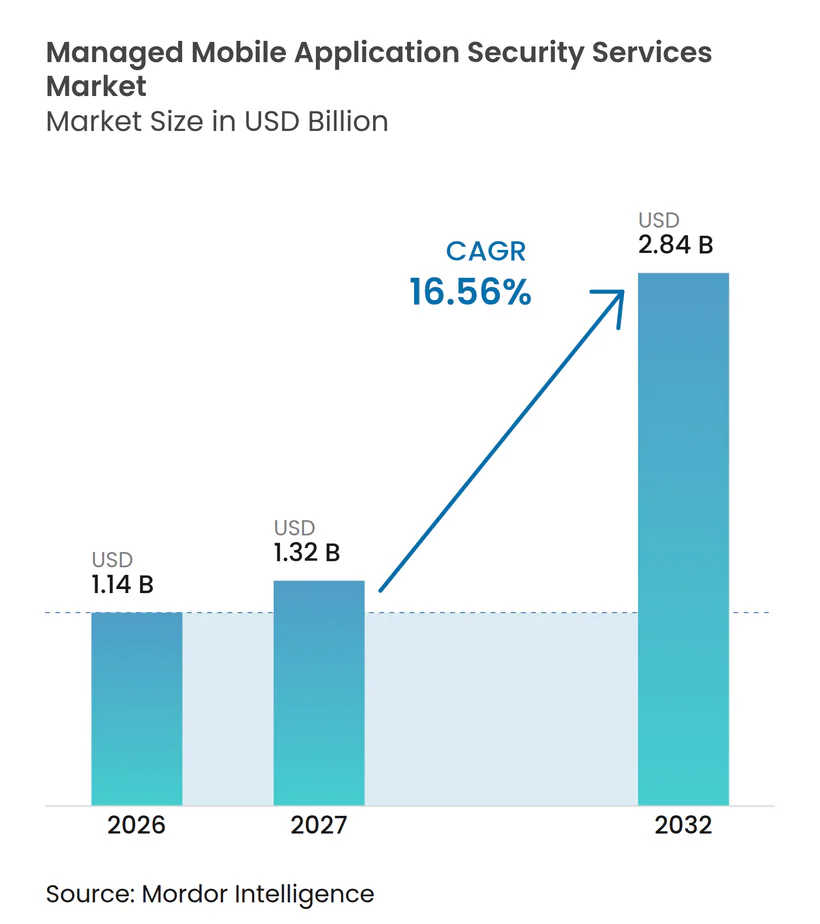
| 市場規模 (2027) | 1.32 十億米ドル |
| 市場規模 (2032) | 2.84 十億米ドル |
| 成長率 (2027 - 2032) | 16.56 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドモバイルアプリケーションセキュリティサービス市場分析
マネージドモバイルアプリケーションセキュリティサービス市場規模は2026年に1.14 ビリオン 米ドルと評価され、2032年までに2.84 ビリオン 米ドルに達すると予測されており、2027年から2032年にかけてCAGR 16.56%で成長します。マネージドモバイルアプリケーションセキュリティサービス市場は、企業がモバイルアプリケーションをウェブサイトやデスクトップシステムの延長ではなく、コアビジネスチャネルとして扱うようになるにつれて拡大しています。脅威活動、不正リスクへの露出、および継続的なコンプライアンスニーズにより、顧客向けモバイルアプリケーションを運営する組織にとって定期的なテストは適切でなくなりつつあります。プロバイダーは、テスト、ランタイム保護、不正制御、およびセキュリティオペレーションテレメトリをマネージド契約内で組み合わせることで対応しています。市場はまた、セキュリティチームがポリシー制御を維持しながら外部の専門知識を活用できる提供モデルへの需要からも恩恵を受けています。特に内部セキュリティリソースが限られた組織にとって、既存のアイデンティティ、データ、およびセキュリティシステムとの統合は実際的な制約として残っいます。
主要レポートのポイント
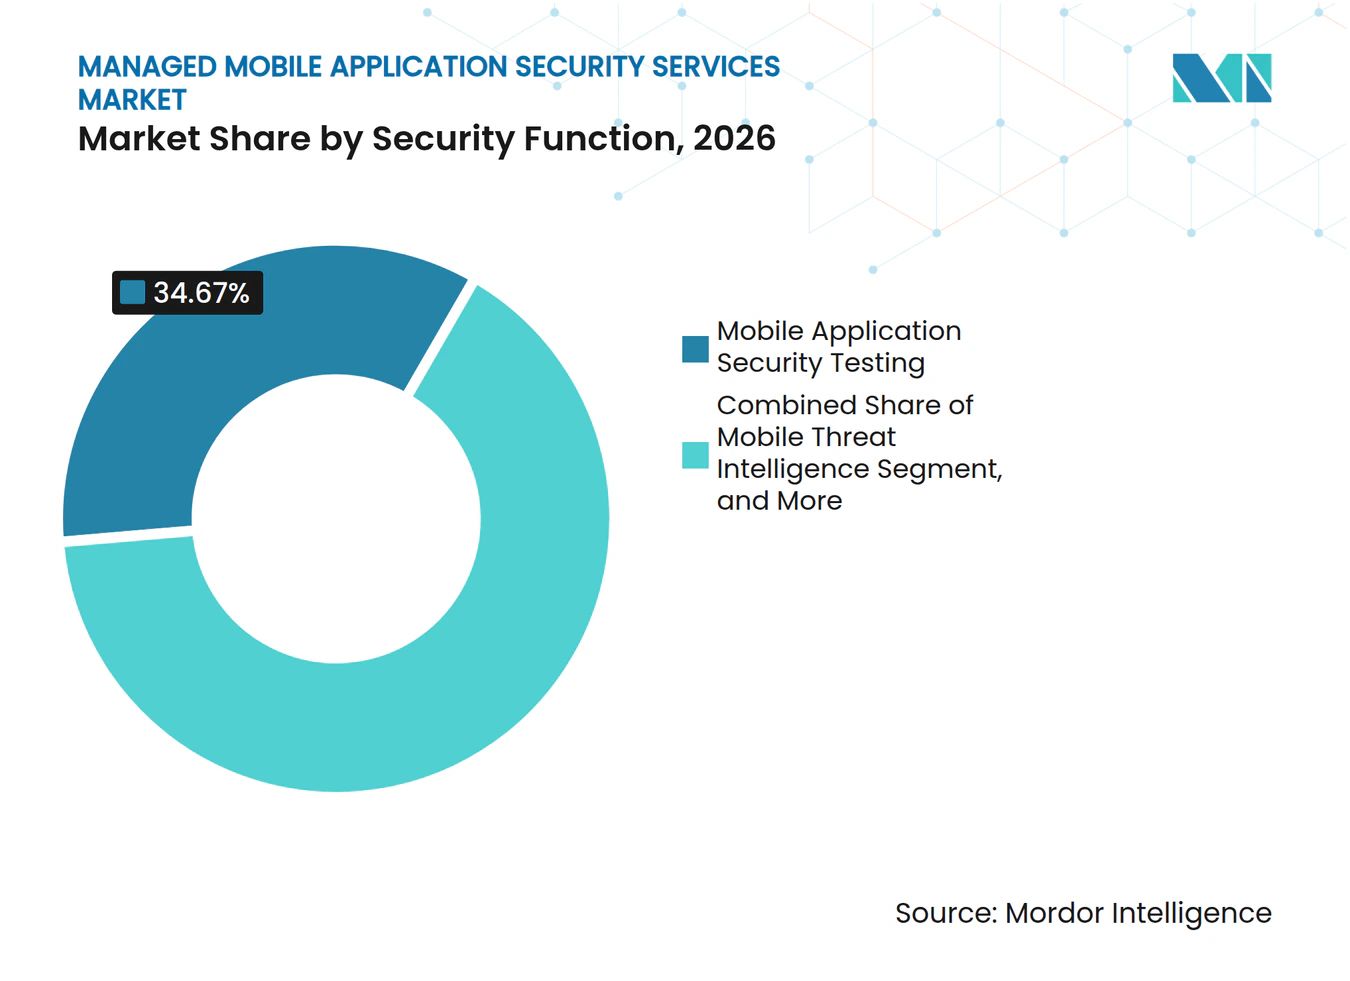
- セキュリティ機能別では、モバイルアプリケーションセキュリティテストが2026年のマネージドモバイルアプリケーションセキュリティサービス市場シェアの34.67%を占め、モバイル不正・ボット・アカウント乗っ取り保護は2032年までにCAGR 17.43%で拡大すると予測されています。
- 企業規模別では、大企業が2026年の市場シェアの65.83%を占め、中小企業は2032年までにCAGR 17.32%で拡大すると予測されています。
- サービス提供モデル別では、フルマネージドサービスが2026年の市場シェアの42.37%を占め、マネージドプラットフォームモデルは2032年までにCAGR 17.63%で拡大すると予測されています。
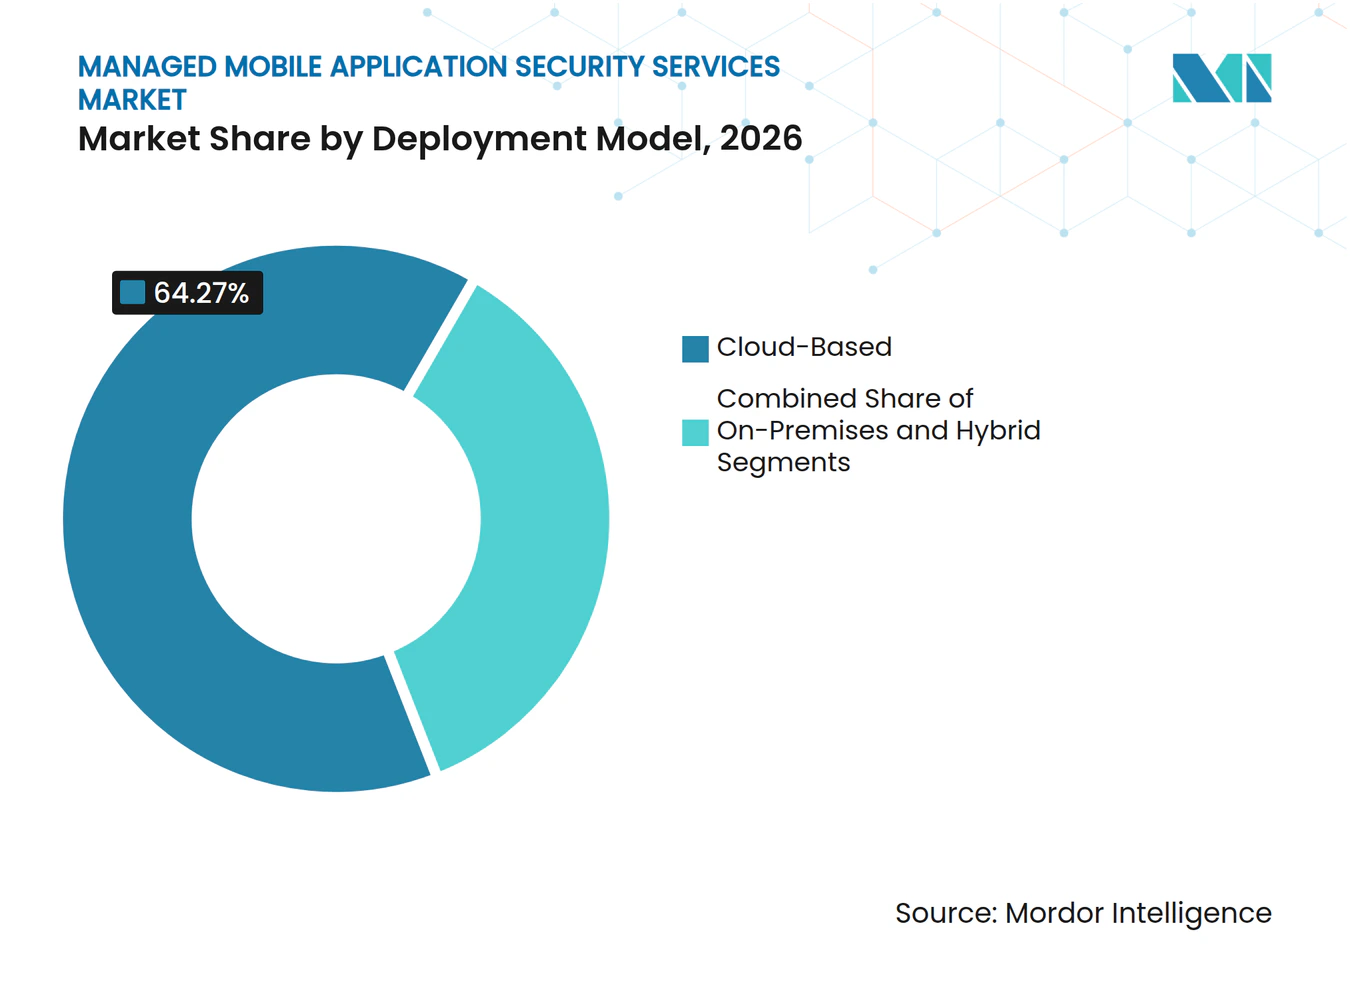
- 展開モデル別では、クラウドベースの展開が2026年の市場シェアの64.27%を占め、ハイブリッド展開は2032年までにCAGR 17.23%で拡大すると予測されています。
- エンドユーザー産業別では、BFSIが2026年の市場シェアの27.43%を占め、ヘルスケアは2032年までにCAGR 17.36%で拡大すると予測されています。
- 地域別では、北米が2026年の市場シェアの40.17%を占、アジア太平洋地域は2032年までにCAGR 17.58%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| モバイルサイバー脅威と不正の激化 | +4.8% | グローバル | 短期(2年以内) |
| BYODおよびリモートワークの普及 | +3.5% | グローバル、特に北米とヨーロッパ | 中期(2〜4年) |
| プライバシーおよびセクターコンプライアンス義務の強化 | +2.9% | 北米、EU、アジア太平洋中核地域 | 中期(2〜4年) |
| モバイルエンドポイントに対するゼロトラスト統合 | +2.4% | 北米およびEU、アジア太平洋への波及 | 中期(2〜4年) |
| 既存SOCにおけるモバイルリスクテレメトリのブラインドスポット | +1.9% | グローバル | 短期(2年以内) |
| AIが生成するモバイルコードによるセキュリティワークロードの拡大 | +1.6% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
モバイルサイバー脅威と不正の激化
マネージドモバイルアプリケーションセキュリティサービス市は、より広範で持続的なモバイル攻撃対象領域に対応しています。Guardsquareは、調査対象組織の72%が前年に少なくとも1件のモバイルアプリケーションセキュリティインシデントを経験し、65%がインシデント後に顧客離れを報告したと発表しました。Kasperskyは2025年にモバイルデバイスへの14,059,465件の攻撃を記録し、モバイルバンキングトロイの木馬パッケージが数倍に増加したことを指摘しました。[1] 同レポートは、インド、トルコ、ブラジルをバンキングトロイの木馬活動が集中している地域として特定しました。Digital.aiは、人工知能がリバースエンジニアリングとエクスプロイト生成のコストを低下させたことで、監視対象アプリケーションの87%が2026年に攻撃を受けたと報告しており、これは2022年の55%から増加しています。こうした状況は、単一の評価ではなく、継続的な監視、テスト、および対応を提供するマネージドサービスへの需要を支えています。
BYODおよびリモートワークの普及
個人デバイスの使用は現在多くの職場環境に定着しており、アプリケーション層のセキュリティ制御の価値を高めています。モバイルデバイス管理は登録済みデバイスを管理できますが、コンシューマー向けメッセージングアプリケーションを通じて配信されるフィッシングのリスクを排除することはできません。Lookoutは、モバイルデバイス管理が広く使用されているメッセージングプラットフォームにおけるフィッシング遭遇率を実質的に低下させなかったことを発見しました。この制限により、マネージドアプリケーション保護はデバイス管理および統合エンドポイント管理への投資と並行して重要性を持ちます。NISTの企業モバイルデバイスセキュリティに関するガイダンスは、組織所有デバイスと個人所有デバイスの両方を管理する組織に対してコントロールのベースラインを提供しています。マネージドモバイルアプリケーションセキュリティサービス市場は、デバイ管理とビジネスアプリケーション自体の保護との間のギャップに対処できます。これにより、広範なデバイス登録を必要とせず、不必要なユーザーの摩擦を生じさせることなくアプリケーションを保護できるプロバイダーが支持されます。
プライバシーおよびセクターコンプライアンス義務の強化
規制により、モバイル保護は技術的な選好から文書化された運用要件へと移行しています。欧州委員会は、サイバーレジリエンス法が、適用される報告要件が発効した後、製造業者が悪用された脆弱性および深刻なインシデントを定められたチャネルを通じて積極的に報告することを義務付けると述べています。中国の金融規制当局は2025年に銀行および保険機関向けのモバイルアプリケーション管理要件を発行し、セキュリティ強化、暗号化データ伝送、および定期的なリスク評価を含む内容としました。ニューヨーク州金融サービス局はパート500要件を改正し、脆弱性管理および悪意あるコード保護に対する期待値も引き上げました。これらの重複する要件は、繰り返し可能な証拠、脆弱性ワーフロー、およびコンプライアンス報告を提供できるマネージドプロバイダーを優遇します。マネージドモバイルアプリケーションセキュリティサービス市場は、アプリケーション発行者が規制当局、監査人、および企業顧客に対して実証できる制御を求める際に恩恵を受けます。
モバイルエンドポイントに対するゼロトラスト統合
ゼロトラストプログラムは、デバイスの状態とアプリケーションの整合性がアクセス決定に影響するモバイルエンドポイントへとますます拡張されています。CrowdStrikeは2025年5月にiOSおよびAndroid向けのFalcon Zero Trust Assessmentを提供開始し、プラットフォームにモバイルエンドポイントのリアルタイムトラスト評価を追加しました。NISTは継続的な検証をゼロトラストアーキテクチャの中心的な特徴として説明しています。モバイル制御はコードの整合性、デバイスの状態、およびセッション動作を評価でき、ラテラルムーブメントに対処するネットワーク中心の制御を補完します。Zscalerは2026年にZscaler Cellularを導入し、モバイルネットワーク接続を通じてゼロトラストリシーの適用を実現しました。マネージドモバイルアプリケーションセキュリティサービス市場は、企業がモバイルシグナルをアイデンティティおよびアクセスポリシーと接続するツールと運用の専門知識を必要とするため、このより広範なセキュリティアーキテクチャから恩恵を受けます。確立された統合を持つプロバイダーは、ゼロトラスト計画から日常的な運用実践への移行に必要な労力を削減できます。
制約の影響分析*
| 制約 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーITスタックとの統合の複雑さ | -2.2% | グローバル | 短期(2年以内) |
| 中規模企業の予算制約 | -1.7% | グローバル、特に南米とアフリカ | 中期(2〜4年) |
| クロステナントデータ分離とデータ主権要件 | -1.3% | EU、アジア太平洋 | 中期(2〜4年) |
| モバイルリスクスコアリングの説明可能性とユーザートラストの摩擦 | -0.8% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーITスタックとの統合の複雑さ
レガシーアーキテクチャは、マネージドモバイルセキュリティサービスの展開を遅らせる可能性がありま。古いアイデンティティシステム、セキュリティ情報およびイベント管理プラットフォーム、およびアプリケーションインターフェースは、継続的なモバイルリスク検証に必要なテレメトリや認証フローを提供できない場合があります。2025年のゼロトラスト評価実践に関する調査では、レガシー互換性が主要な展開課題として特定されました。プロバイダーが意味のある検出カバレッジを提供する前に、組織はインターフェースの変更、ミドルウェア、または認証の近代化が必要になる場合があります。この作業は、特にモバイルアプリケーションが古いバックエンドシステムに結びついている場合、承認および展開サイクルを延長する可能性があります。一般的なアイデンティティ、デバイス管理、およびセキュリティオペレーションプラットフォーム向けのテスト済みコネクタを提供するプロバイダーは、この摩擦の原因を軽減できます。したがって、マネージドモバイルアプリケーションセキュリティサービス市場では、個々のセキュリティ機能の深さと同様に相互運用性が評価されます。
中模企業の予算制約
中規模組織はモバイルリスクを認識していることが多いですが、専門的なツールとスタッフを同時に追加する能力が限られています。CrowdStrikeは、中小企業の36%が新しいセキュリティツールに投資している一方、93%がサイバーリスクを認識していると報告しました。Verizonは、中小企業の57%がモバイルセキュリティ攻撃への対応においてリソース面で不利な立場にあると考えていることを発見しました。これらの組織は購入を延期したり、サービス範囲を縮小したり、モバイル固有のカバレッジを採用するのではなく一般的なエンドポイント保護に頼ったりする場合があります。マネージドモバイルアプリケーションセキュリティサービス市場において、明確なサービス階層と透明なユーザーあたりの価格設定は、専任のモバイルセキュリティチームを持たない購入者にとって採用をより実現可能にします。この制約は、予算サイクルが短く、セキュリティ支出が直接的な運用上の優先事項と競合しなければならない場合に最も顕著です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
セキュリティ機能別:
テストがシェアを固める一方で不正防御が加速モバイルアプリケーションセキュリティテストは2026年のマネージドモバイルアプリケーションセキュリティサービス市場シェアの34.67%を占めました。組織が修復やランタイム制御を優先する前に弱点を特定する必要があるため、これは一般的な出発点であり続けています。Open Worldwide Application Security Project(OWASP)モバイルアプリケーションセキュリティ検証標準は、アプリケーション制御を評価するための認められた参照基準を提供しています。
モバイル不正・ボット・アカウント乗っ取り保護は2032年までにCAGR 17.43%で成長すると予測されています。TransUnionは、アカウント乗っ取り詐欺が2024年上半期から2025年上半期にかけてグローバルで21%増加したと報告しました。アプリケーションシールディングとランタイムアプリケーション自己保護は、リリース後の操作に対処します。IEEEの研究では、iOSアプリケーションの最大73.6%が推奨されるハードニング技術の半分未満しか使用していないことが判明しました。


注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
企業規模別:
大企業がリードし、中小企業が急成長大企業は2026年のマネージドモバイルアプリケーションセキュリティサービス市場シェアの65.83%を占めました。その地位は、より大きなアプリケーションポートフォリオ、複雑な規制上の義務、および重大なブランドリスクを反映しています。これらの組織はアイデンティティシステム、キュリティオペレーションワークフロー、および監査報告とのリンクを必要としています。Guardsquareは、多層モバイル保護を持つ調査対象組織の96%がセキュリティインシデントの減少を報告したことを発見しました。
中小企業は2032年までにCAGR 17.32%で成長すると予測されています。マネージド提供により、これらの購入者は採用・維持が困難な専門知識にアクセスできます。Verizonは、中小企業の54%が相対的な観点から大企業よりもモバイル関連の侵害から失うものが多いと考えていることを発見しました。迅速な展開、限られた管理、および明確な価格設定が引き続き中心的な購買考慮事項です。
サービス提供モデル別:
フルマネージドサービスがリードし、プラットフォームが台頭フルマネージドサービスは2026年の市場シェアの42.37%を占めました。マネージドモバイルアプリケーションセキュリティサービス市場において、このモデルはモバイル検出、対応、およびコンプライアンス報告を第三者に運用させたい規制対象の購入者に訴求します。内部に独立したモバイルセキュリィオペレーションセンターを設けることなく、積極的な監視をサポートできます。このモデルは通常の業務時間外のサポートを必要とする組織にも適しています。
マネージドプラットフォームモデルは2032年までにCAGR 17.63%で成長すると予測されています。セキュリティチームにポリシー制御、監査証跡、および外部の専門知識を提供します。Appdomeは2026年4月にノーコードワークフローを通じてアイデンティティファーストAPIプロテクションを備えたMobileBOT Defenseを導入しました。購入者は内部スキルとガバナンスニーズに基づいて、フルマネージド、コマネージド、またはプラットフォームベースのサービス提供モデルを選択できます。
展開モデル別:
クラウドがリードし、ハイブリッドが制御ニーズに対応クラウドベースの展開は2026年のマネージドモバイルアプリケーションセキュリティサービス市場シェアの64.27%を占めました。リアルタイムの脅威インテリジェンス、集中型ポリシー管理、および分散したデバイス集団への迅速なアップデートをサポートします。また、スケーラブなセルフサービスポリシーおよび監査機能もサポートします。これらの機能が、クラウドがマネージドモバイルアプリケーションセキュリティサービスを展開するための主要なアーキテクチャであり続ける理由を説明しています。
ハイブリッド展開は2032年までにCAGR 17.23%で成長すると予測されています。クラウドインテリジェンスを活用しながら、ローカルでの適用または制御されたテレメトリストレージを必要とする顧客に適しています。欧州委員会はサイバーレジリエンス法(CRA)をデジタル要素を持つ安全な製品のためのフレームワークとして説明しています。ハイブリッド機能は、政府、防衛、重要インフラ、および規制対象の金融サービスなど様々な分野で大きな牽引力を得ています。

注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
BFSIがリードし、ヘルスケアが急速に拡大BFSIは2026年のマネージドモバイルアプリケーションセキュリティサービス市場において27.43%の市場シェアを占めました。モバイルバンキング、決済、および金融サービスアプリケーションは価値ある口座と取引を管理しています。BioCatchは2025年に英国の銀行においてモバイルチャネルを起点とする不正が前年比11%増加したと報告しました。[2] コンプライアンスニーズにより、不正制御と報告機能を持つプロバイダーが魅力的です。
ヘルスケアは2032年までにCAGR 17.36%で成長すると予測されています。マネージドモバイルアプリケーションセキュリティサービス市場において、病院およびデジタルヘルスプロバイダーはモバイルアプリケーションを通じた患者モニタリング、遠隔医療、および医療記録へのアクセスを拡大しています。米国保健福祉省は、HIPAAセキュリティ規則が電子的に保護された医療情報のセーフガードを要求していると述べています。政府および防衛顧客は、機密性の高いアプリケーション要件のためにハイブリッドまたはオンプレミスの展開を好む場合があります。
地域分析
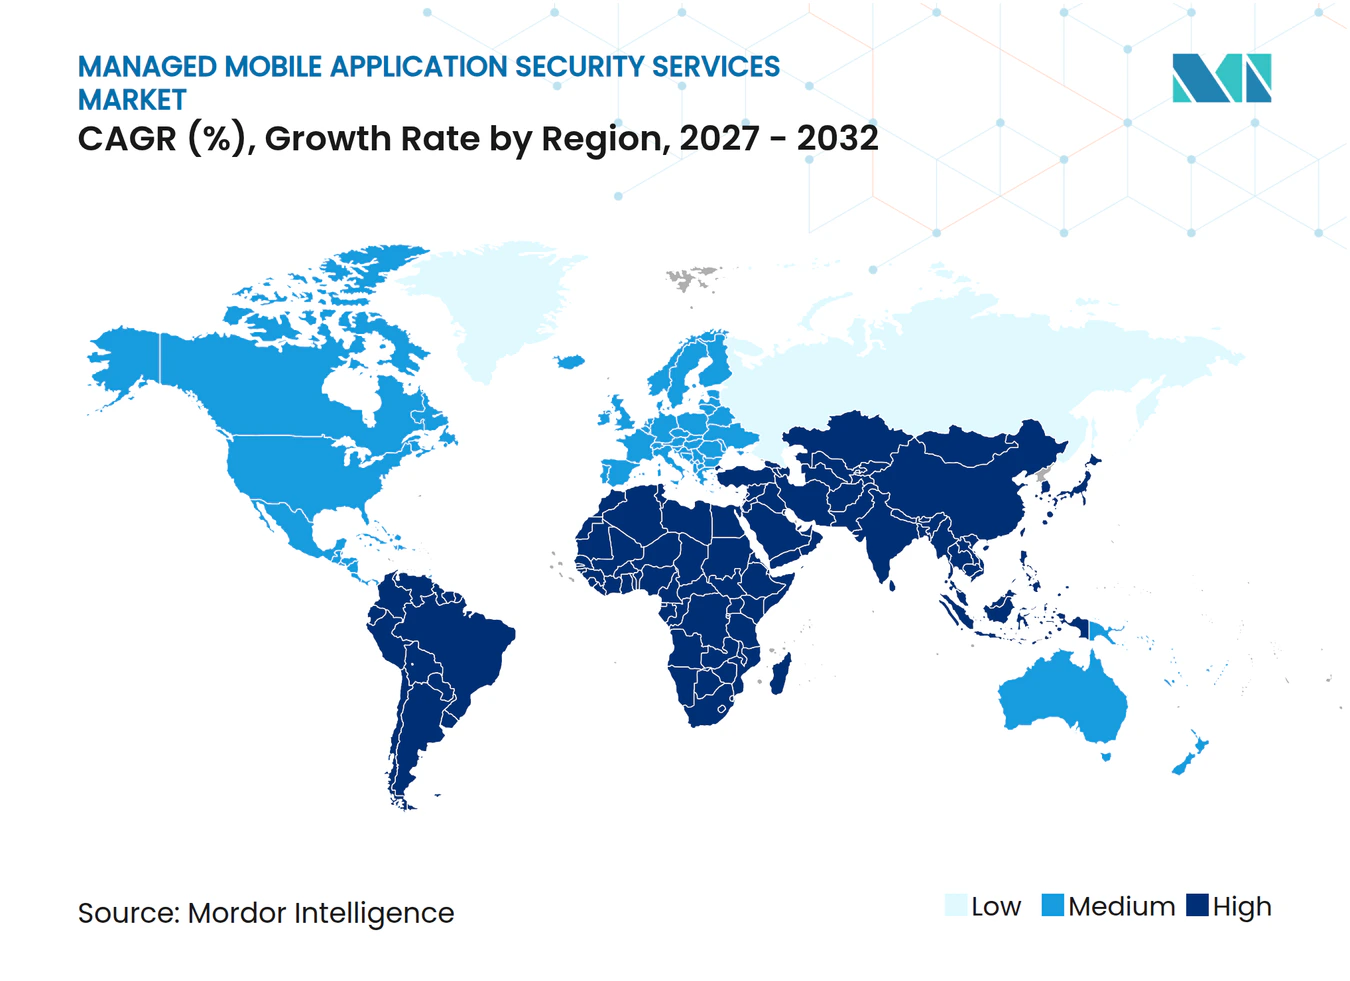
北米は2026年のマネージドモバイルアプリケーションセキュリティサービス市場シェアの40.17%を占めました。この地域には規制対象の金融機関、医療システム、政府機関、および防衛請負業者が多数集中しています。米国は連邦ガイダンスおよびセクター固有の監督を通じて最大の需要シェアを提供しています。サイバーセキュリティ・インフラセキュリティ庁は連邦民間機関向けに継続的診断・緩和プログラムを運営しています。T-MobileとPalo Alto Networksは2025年5月にマネージドSASE 5Gサービスを開始しました。
ヨーロッパは第2位の地域市場です。ドイツ、英国、フランスが中核的な需要基盤を形成しています。欧州委員会はサイバーレジリエンス法をデジタル要素を持つ安全な製品のためのフレームワークとして特定しています。ドイツのBSI技術ガイドラインTR-03174は金融サービスにおけるモバイルアプリケーションの要件を定めています。PradeoとPradeo 7P Groupは2026年4月に欧州のソブリンモバイルセキュリティパートナーシップを発表しました。[3]
アジア太平洋地域は2032年までにCAGR 17.58%で成長すると予測されています。モバイルファートのバンキング、決済、および企業アクセスがアプリケーション保護の必要性を拡大しています。Zimperiumは2025年度にアジア太平洋地域で12の銀行機関と契約を締結し、地域のモバイルバンキングトロイの木馬が前年比67%増加したと報告しました。南米、中東、アフリカは、モバイルバンキングとデジタル政府の拡大に伴い、発展途上の需要基盤を提供しています。
競合ランドスケープ
市場集中度
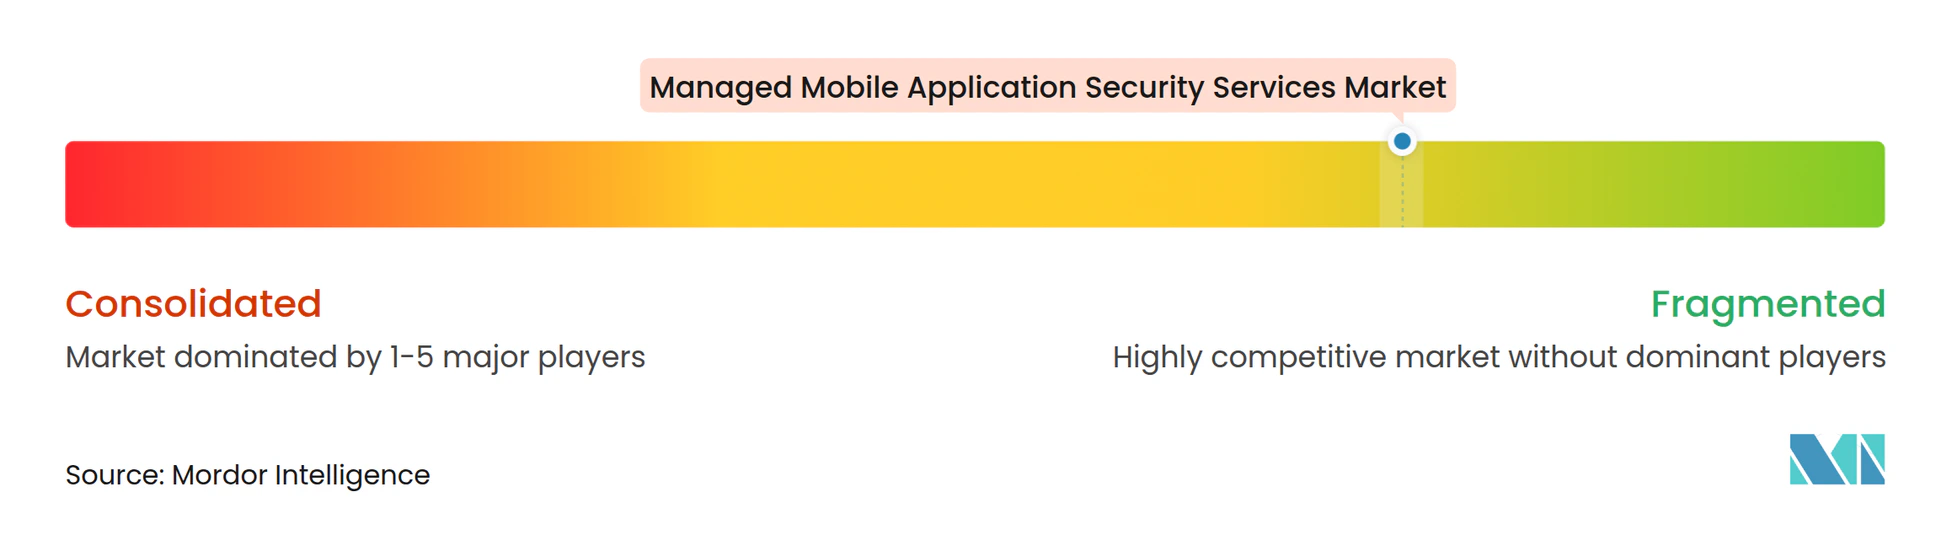
マネージドモバイルアプリケーションセキュリティサービス市場には、単一の支配的なサプライヤーが存在ず、専門ベンダーと広範なサイバーセキュリティプラットフォームが含まれています。Zimperium、Lookout、Appdome、NowSecure、Pradeo、Promon、およびAppknoxはモバイルに特化した機能で競合しています。Palo Alto Networks、CrowdStrike、Microsoft、およびIBMはより大きな企業ポートフォリオ内でモバイルセキュリティを提供しています。OneSpanは2026年3月にBuild38の買収を完了し、ランタイムアプリケーション保護とシールディング機能を拡大しました。Lookoutは2025年5月にモバイルエンドポイントセキュリティに集中するためにクラウドセキュリティ事業をFortraに売却しました。
競争はますますモバイル脅威データをより広範なセキュリティオペレーションと接続することに依存しています。NowSecureは2026年3月にエージェンティックAIデータパートナープログラムを開始し、400万件以上の評価からのリスクインテリジェンスをセキュリティプラットフォームで利用可能にしました。Zimperiumは2026年10月にモバイル脅威テレメトリをSekoiaのセキュリティオペレーションプラットフォームと統合しました。[4] これらの動きは、モバイルイベントが他の調査から孤立しているという問題に対処しています。OWASPモバイルアプリケーションセキュリティ検証標準への準拠は、購入者が制御を評価するための認められた基準を提供します。
ミッドマーケットプラットフォームとモバイルテレメトリ統合は引き続き重要な機会です。中規模組織は低い運用オーバーヘッドを必要とし、大規模クライアントは統合と監査対応レポートを必要とします。コンプライアンスニーズは、地域データ処理オプションと確立された提供プロセスを持つサプライヤーを優遇する場合があります。2026年4月に導入されたAppdomeのノーコードアイデンティティファーストモバイルAPIプロテクションは、アクセスしやす展開への注力を示しています。
マネージドモバイルアプリケーションセキュリティサービス業界リーダー
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Zimperium, Inc
-
Lookout, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドモバイルアプリケーションセキュリティサービス市場 このレポートでカバーされる企業
- Accenture plc
- Appdome Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Guardsquare NV
- IBM Corporation
- Ivanti, Inc.
- Lookout, Inc.
- Microsoft Corporation
- NowSecure, Inc.
- OneSpan Inc.
- Palo Alto Networks, Inc.
- Pradeo SAS
- Promon AS
- Rapid7, Inc.
- Synopsys, Inc.
- Veracode, Inc.
- Zimperium, Inc.
- Appknox Pte. Ltd.
最近の産業開発事情 マネージドモバイルアプリケーションセキュリティサービス市場
- 2026年10月:ZimperiumとSekoiaは、ZimperiumのAI搭載モバイル脅威防御とSekoiaの自律型SOCプラットフォームを組み合わせた製品統合を発表し、セキュリティオペレーションチームがより広範な企業攻撃シグナルと並行してモバイル脅威テレメトリを調査できるようにしました。この統合は、モバイル脅威検出と企業セキュリティオペレーションの間の構造的なギャップに直接対処し、統合されたモバイルとSOCのマネージドセキュリティ提供に向けた重要な一歩を示しています。
- 2026年9月:EUサイバーレジリエンス法第14条の報告義務が発効し、モバイルアプリケーションを含むデジタル要素を持つ製品の製造業者は、積極的悪用された脆弱性を24時間以内にENISAおよび各国のCSIRTに通知することが義務付けられました。この規制上のマイルストーンは、すべてのEU加盟国においてマネージドモバイルアプリケーションセキュリティサービスの対象市場を実質的に拡大します。
- 2026年9月:LookoutはAndroid Enterprise Device Trust APIをモバイルAIセキュリティプラットフォームに統合し、Googleからハードウェアおよびオペレーティングシステムレベルのパッチテレメトリを直接受信してモバイルソフトウェアエクスポージャーセンターを強化しました。この統合は企業モバイルエクスポージャー管理における持続的な可視性のギャップを解消し、AndroidフリートのSOCテレメトリプロバイダーとしてのLookoutの地位を強化します。
- 2026年8月:Appdomeはライブアップデート機能を発表しました。これにより、組織は新しいビルドやアプリストアへの再提出なしに、公開済みのモバイルアプリケーションのセキュリティ、不正防止、およびボット防御ポリシーを変更できます。この機能は、アクティブな攻撃キャンペーンとポリシー調整の間の応答遅延ャップを縮小します。これは従来のSDKベースのモバイル保護の構造的な欠点でした。
グローバルマネージドモバイルアプリケーションセキュリティサービス市場レポートの範囲
マネージドモバイルアプリケーションセキュリティサービス市場は、組織が開発および運用ライフサイクル全体にわたってモバイルアプリケーションのセキュリティを評価、保護、監視、および維持できるようにするセキュリティサービスで構成されています。これらのサービスは、モバイルアプリケーションセキュリティテスト、アプリケーションシールディング、ランタイムアプリケーション自己保護(RASP)、モバイル脅威インテリジェンスと監視、モバイル不正およびボット保護、アカウント乗っ取り防止、ならびにセキュアモバイルDevSecOpsおよびコンプライアンスサポートをカバーしています。マネージドサービスロバイダーは、企業環境全体でモバイルアプリケーション、アプリケーションデータ、ユーザーセッション、および取引を保護するために、アプリケーション脆弱性評価、ランタイム脅威検出、セキュリティポリシー管理、継続的監視、および修復サポートを提供します。
マネージドモバイルアプリケーションセキュリティサービス市場レポートは、セキュリティ機能(モバイルアプリケーションセキュリティテスト、アプリケーションシールディングおよびランタイムアプリケーション自己保護、モバイル脅威インテリジェンスと監視、モバイル不正・ボット・アカウント乗っ取り保護、ならびにセキュアモバイルDevSecOpsおよびコンプライアンスサポート)、企業規模(大企業、ならびに中小企業)、サービス提供モデル(フルマネージドサービス、コマネージドサービス、およびマネージドプラットフォーム)、展開モデル(オンプレミス、クラウドベース、およびハイブリッド)、エンドユーザー産業(情報技術および通信、BFSI、ヘルスケア、小売および電子商取引、製造業、政府および防衛、ならにその他のエンドユーザー産業)、ならびに地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| モバイルアプリケーションセキュリティテスト |
| アプリケーションシールディングおよびランタイムアプリケーション自己保護 |
| モバイル脅威インテリジェンスと監視 |
| モバイル不正・ボット・アカウント乗っ取り保護 |
| セキュアモバイルDevSecOpsおよびコンプライアンスサポート |
| 大企業 |
| 中小企業 |
| フルマネージドサービス |
| コマネージドサービス |
| マネージドプラットフォーム |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 情報技術および通信 |
| BFSI |
| ヘルスケア |
| 小売および電子商取引 |
| 製造業 |
| 政府および防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| その他のアフリカ |
| セキュリティ機能別 | モバイルアプリケーションセキュリティテスト | |
| アプリケーションシールディングおよびランタイムアプリケーション自己保護 | ||
| モバイル脅威インテリジェンスと監視 | ||
| モバイル不正・ボット・アカウント乗っ取り保護 | ||
| セキュアモバイルDevSecOpsおよびコンプライアンスサポート | ||
| 企業規模別 | 大企業 | |
| 中小企業 | ||
| サービス提供モデル別 | フルマネージドサービス | |
| コマネージドサービス | ||
| マネージドプラットフォーム | ||
| 展開モデル別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| エンドユーザー産業別 | 情報技術および通信 | |
| BFSI | ||
| ヘルスケア | ||
| 小売および電子商取引 | ||
| 製造業 | ||
| 政府および防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
マネージドモバイルアプリケーションセキュリティサービス市場の規模はどのくらいですか?
マネージドモバイルアプリケーションセキュリティサービス市場は2026年に1.14 ビリオン 米ルと評価され、2032年までに2.84 ビリオン 米ドルに達すると予測されており、2027年から2032年にかけてCAGR 16.56%で成長します。
マネージドモバイルアプリケーションセキュリティサービスへの需要を促進しているものは何ですか?
持続的なモバイル攻撃、不正リスクへの露出、コンプライアンス要件、およびセキュリティオペレーションの可視性ギャップが、組織にマネージド保護の採用を促しています。
マネージドモバイルアプリケーションセキュリティサービスをリードするサービス提供モデルはどれですか?
フルマネージドサービスが2026年に42.37%のシェアでリードしており、マネージドプラットフォームモデルは2032年までにCAGR 17.63%で最も速く成長すると予測されています。
マネージドモバイルアプリケーションセキュリティサービスへの需要が最も大きいエンドユーザーセクターはどこですか?
BFSIは2026年に27.43%のシェアでリードしており、モバイルバンキングおよび決済アプリケーションが直接的な不正、アカウント乗っ取り、およびコンプライアンスリスクに直面しているためです
マネージドモバイルアプリケーションセキュリティサービスで最も急成長している地域はどこですか?
アジア太平洋地域はモバイルファーストのバンキング、決済、およびビジネスサービスに支えられ、2032年までにCAGR 17.58%で成長すると予測されています。
組織がモバイルアプリケーションセキュリティにハイブリッド展開を選択する理由は何ですか?
ハイブリッド展開により、組織はクラウドの脅威インテリジェンスを活用しながら、選択したポリシー適用または機密テレメトリをプライベート環境に保持できます。