
Marktgröße und Marktanteil für verwaltete mobile Anwendungssicherheitsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.32 Milliarden US-Dollar |
| Marktgröße (2032) | 2.84 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 16.56 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete mobile Anwendungssicherheitsdienste von Mordor Intelligence
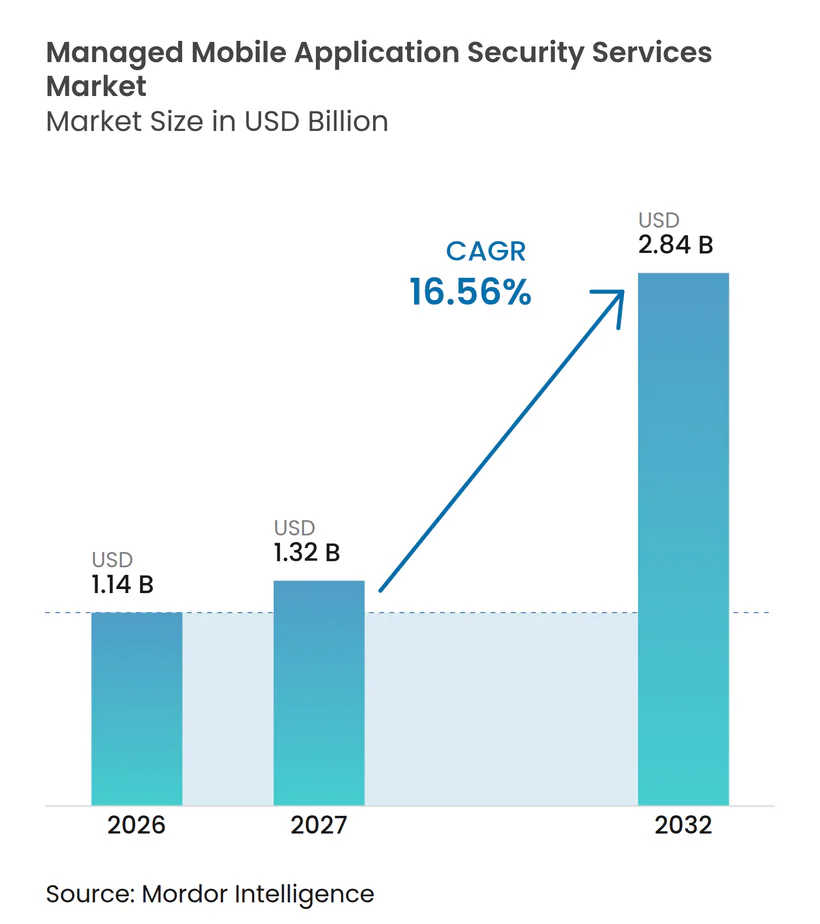
Der Markt für verwaltete mobile Anwendungssicherheitsdienste wird im Jahr 2026 auf 1,14 Milliarden USD geschätzt und soll bis 2032 auf 2,84 Milliarden USD anwachsen, mit einem CAGR von 16,56 % von 2027 bis 2032. Der Markt für verwaltete mobile Anwendungssicherheitsdienste expandiert, da Unternehmen mobile Anwendungen als zentralen Geschäftskanal und nicht mehr als Erweiterung ihrer Websites oder Desktop-Systeme betrachten. Bedrohungsaktivitäten, Betrugsrisiken und kontinuierliche Compliance-Anforderungen machen periodische Tests für Organisationen, die kundenseitige mobile Anwendungen betreiben, zunehmend ungeeignet. Anbieter reagieren darauf, indem sie Tests, Laufzeitschutz, Betrugskontrollen und Telemetrie für Sicherheitsoperationen in verwalteten Verträgen kombinieren. Der Markt profitiert zudem von der Nachfrage nach Bereitstellungsmodellen, die es Sicherheitsteams ermöglichen, die Richtlinienkontrolle zu behalten und gleichzeitig auf externes Fachwissen zurückzugreifen. Die Integration mit älteren Identitäts-, Daten- und Sicherheitssystemen bleibt eine praktische Einschränkung, insbesondere für Organisationen mit begrenzten internen Sicherheitsressourcen.
Wichtigste Erkenntnisse des Berichts
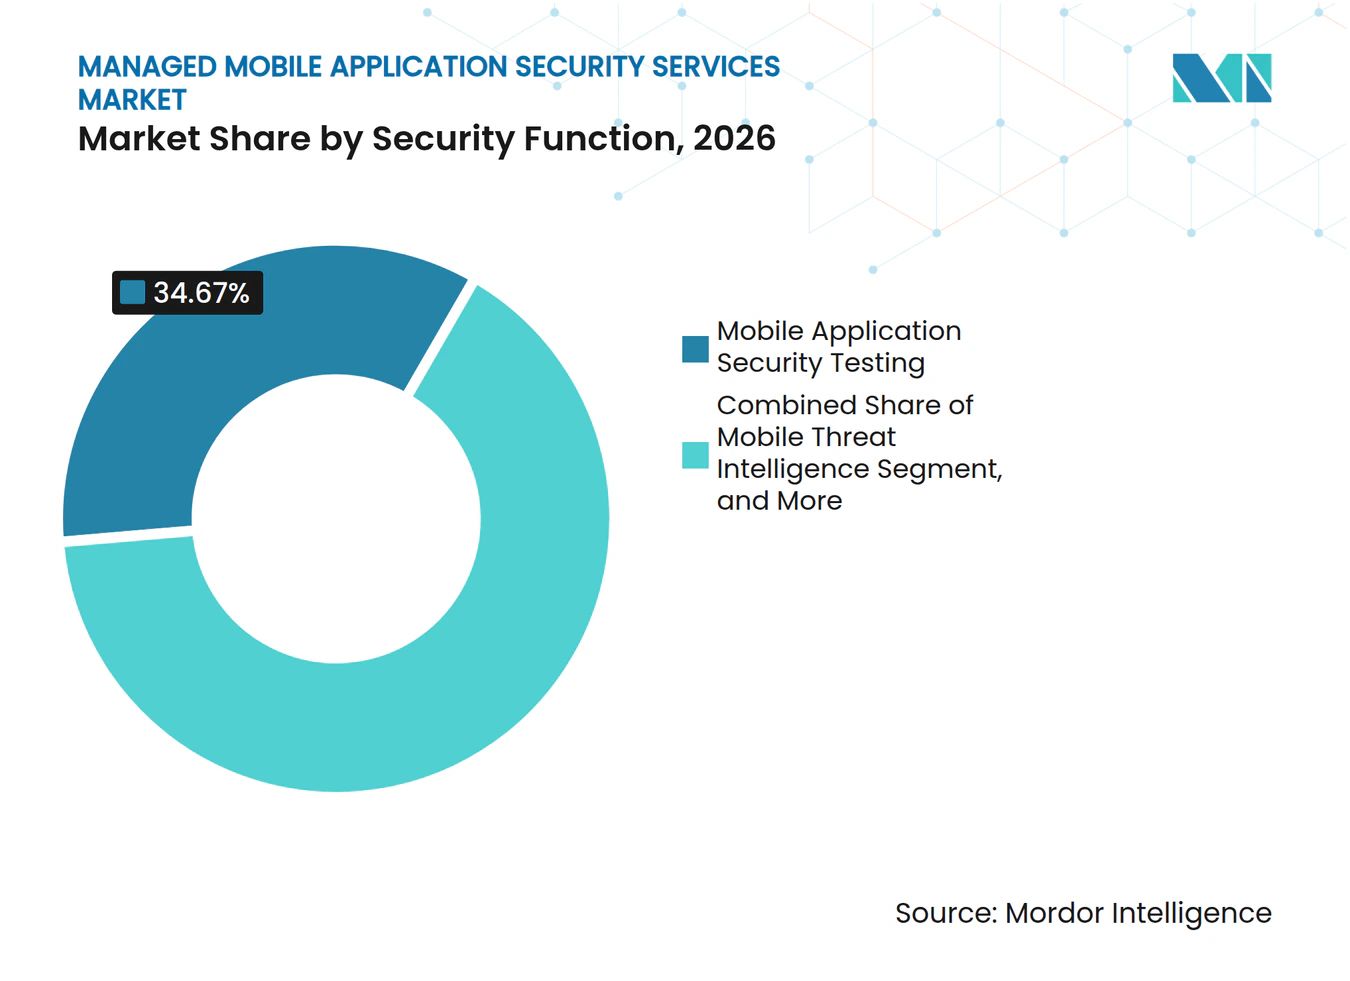
- Nach Sicherheitsfunktion hielten Sicherheitstests für mobile Anwendungen im Jahr 2026 einen Marktanteil von 34,67 % am Markt für verwaltete mobile Anwendungssicherheitsdienste, während der Bereich mobiler Betrug, Bot- und Kontoübernahmeschutz bis 2032 voraussichtlich mit einem CAGR von 17,43 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 65,83 %, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einem CAGR von 17,32 % wachsen werden.
- Nach Servicebereitstellungsmodell hielten vollständig verwaltete Dienste im Jahr 2026 einen Marktanteil von 42,37 %, während das verwaltete Plattformmodell bis 2032 voraussichtlich mit einem CAGR von 17,63 % wachsen wird.
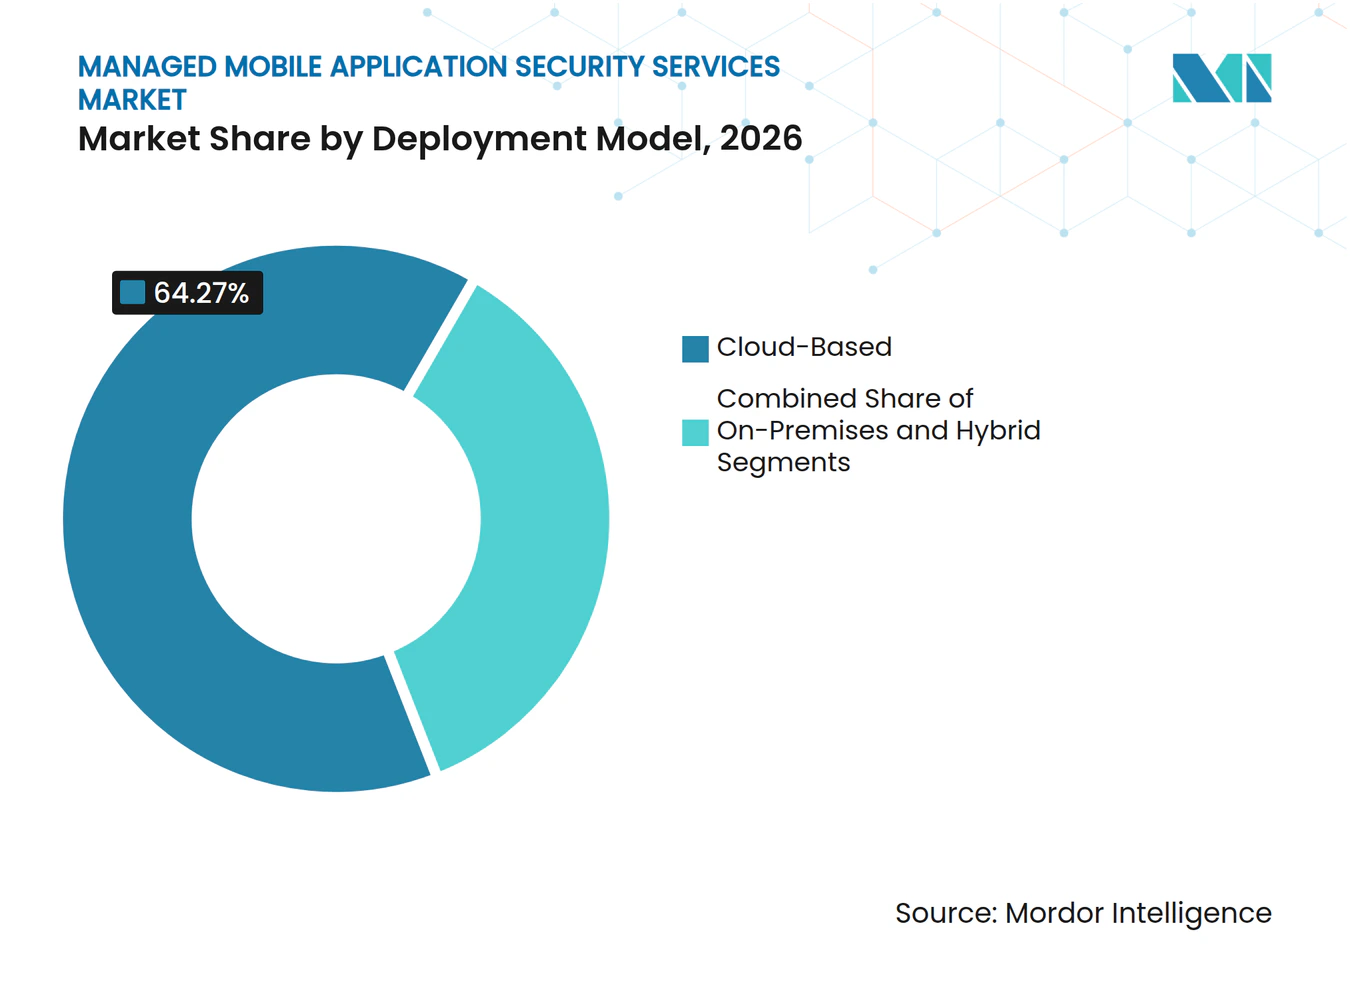
- Nach Bereitstellungsmodell hielt die cloudbasierte Bereitstellung im Jahr 2026 einen Marktanteil von 64,27 %, während die hybride Bereitstellung bis 2032 voraussichtlich mit einem CAGR von 17,23 % wachsen wird.
- Nach Endnutzerbranche hielt BFSI im Jahr 2026 einen Marktanteil von 27,43 %, während das Gesundheitswesen bis 2032 voraussichtlich mit einem CAGR von 17,36 % wachsen wird.
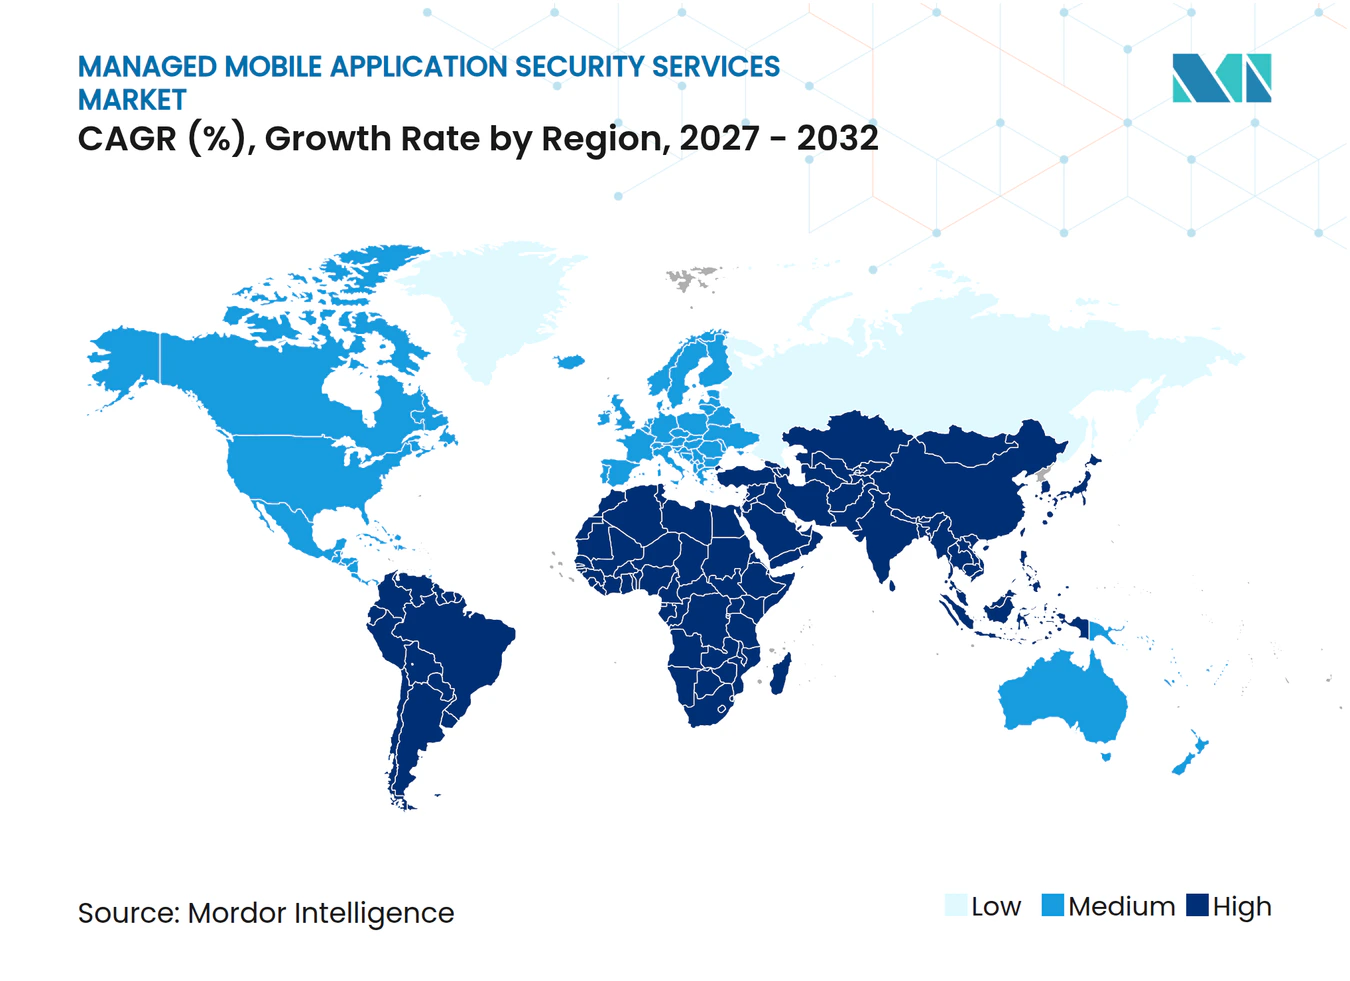
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 40,17 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einem CAGR von 17,58 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende mobile Cyberbedrohungen und Betrug | +4.8% | Global | Kurzfristig (≤ 2 Jahre) |
| BYOD und Verbreitung von Remote-Arbeit | +3.5% | Global, am stärksten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verschärfung von Datenschutz- und branchenspezifischen Compliance-Vorgaben | +2.9% | Nordamerika, EU, asiatisch-pazifischer Kernraum | Mittelfristig (2–4 Jahre) |
| Zero-Trust-Integration für mobile Endpunkte | +2.4% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Blinde Flecken bei der mobilen Risikotelemetrie in bestehenden SOCs | +1.9% | Global | Kurzfristig (≤ 2 Jahre) |
| KI-generierter mobiler Code erweitert Sicherheitsarbeitslasten | +1.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende mobile Cyberbedrohungen und Betrug
Der Markt für verwaltete mobile Anwendungssicherheitsdienste reagiert auf eine breitere und beständigere mobile Angriffsfläche. Guardsquare berichtete, dass 72 % der befragten Organisationen im vergangenen Jahr mindestens einen Sicherheitsvorfall bei mobilen Anwendungen erlebt hatten, während 65 % nach einem Vorfall eine Kundenabwanderung meldeten. Kaspersky verzeichnete im Jahr 2025 14.059.465 Angriffe auf mobile Geräte und stellte einen mehrfachen Anstieg bei mobilen Banking-Trojaner-Paketen fest.[1] Der Bericht identifizierte Indien, die Türkei und Brasilien als Gebiete mit konzentrierter Banking-Trojaner-Aktivität. Digital.ai berichtete, dass 87 % der überwachten Anwendungen im Jahr 2026 angegriffen wurden, gegenüber 55 % im Jahr 2022, da künstliche Intelligenz die Kosten für Reverse Engineering und die Generierung von Exploits senkte. Diese Bedingungen unterstützen die Nachfrage nach verwalteten Diensten, die eine kontinuierliche Überwachung, Tests und Reaktion statt einer einmaligen Bewertung bieten.
BYOD und Verbreitung von Remote-Arbeit
Die Nutzung privater Geräte ist mittlerweile in vielen Arbeitsumgebungen fest verankert, was den Wert von Sicherheitskontrollen auf Anwendungsebene erhöht. Mobile Device Management kann registrierte Geräte verwalten, beseitigt jedoch keine Risiken durch Phishing, das über Verbraucher-Messaging-Anwendungen zugestellt wird. Lookout stellte fest, dass Mobile Device Management die Phishing-Begegnungsraten auf weit verbreiteten Messaging-Plattformen nicht wesentlich reduzierte. Diese Einschränkung macht verwalteten Anwendungsschutz neben Geräteverwaltungs- und Unified-Endpoint-Management-Investitionen relevant. Der NIST-Leitfaden für die mobile Gerätesicherheit in Unternehmen bietet eine Kontrollbasis für Organisationen, die sowohl organisationseigene als auch privat genutzte Geräte verwalten. Der Markt für verwaltete mobile Anwendungssicherheitsdienste kann daher eine Lücke zwischen der Geräteverwaltung und dem Schutz der eigentlichen Geschäftsanwendung schließen. Dies unterstützt Anbieter, die Anwendungen schützen können, ohne eine umfangreiche Geräteregistrierung zu erfordern oder vermeidbare Benutzerreibung zu erzeugen.
Verschärfung von Datenschutz- und branchenspezifischen Compliance-Vorgaben
Regulierung verlagert den mobilen Schutz von einer technischen Präferenz zu einer dokumentierten betrieblichen Anforderung. Die Europäische Kommission stellt fest, dass der Cyber Resilience Act von Herstellern verlangt, aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle über definierte Kanäle zu melden, sobald die entsprechenden Meldepflichten in Kraft treten. Chinas Finanzaufsichtsbehörde erließ 2025 Anforderungen für das Management mobiler Anwendungen für Bank- und Versicherungsinstitute, einschließlich Sicherheitsverstärkung, verschlüsselter Datenübertragung und regelmäßiger Risikobewertungen. Das New York Department of Financial Services änderte die Anforderungen von Teil 500 und erhöhte damit auch die Erwartungen an das Schwachstellenmanagement und den Schutz vor Schadcode. Diese sich überschneidenden Anforderungen begünstigen verwaltete Anbieter, die wiederholbare Nachweise, Schwachstellen-Workflows und Compliance-Berichte liefern können. Der Markt für verwaltete mobile Anwendungssicherheitsdienste profitiert, wenn Anwendungsherausgeber Kontrollen suchen, die gegenüber Regulierungsbehörden, Prüfern und Unternehmenskunden nachgewiesen werden können.
Zero-Trust-Integration für mobile Endpunkte
Zero-Trust-Programme erstrecken sich zunehmend auf den mobilen Endpunkt, wo Gerätestatus und Anwendungsintegrität Zugriffsentscheidungen beeinflussen. CrowdStrike stellte seine Falcon Zero Trust Assessment-Lösung im Mai 2025 für iOS und Android zur Verfügung und ergänzte damit seine Plattform um eine Echtzeit-Vertrauensbewertung für mobile Endpunkte. NIST beschreibt kontinuierliche Überprüfung als ein zentrales Merkmal der Zero-Trust-Architektur. Mobile Kontrollen können Codeintegrität, Gerätestatus und Sitzungsverhalten bewerten, was netzwerkfokussierte Kontrollen zur Bekämpfung von Lateral Movement ergänzt. Zscaler führte 2026 Zscaler Cellular ein, um Zero-Trust-Richtliniendurchsetzung über mobile Netzwerkkonnektivität anzuwenden. Der Markt für verwaltete mobile Anwendungssicherheitsdienste profitiert von dieser breiteren Sicherheitsarchitektur, da Unternehmen Tools und operative Expertise benötigen, die mobile Signale mit Identitäts- und Zugriffsrichtlinien verbinden. Anbieter mit etablierten Integrationen können den Aufwand reduzieren, der erforderlich ist, um von einem Zero-Trust-Plan zu einer täglichen Betriebspraxis zu gelangen.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationsaufwand mit Legacy-IT-Infrastrukturen | -2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Budgetbeschränkungen für mittelgroße Unternehmen | -1.7% | Global, am stärksten in Südamerika und Afrika | Mittelfristig (2–4 Jahre) |
| Mandantenisolierung und Datensouveränitätsanforderungen | -1.3% | EU, asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Erklärbarkeit der mobilen Risikobewertung und Benutzervertrauensreibung | -0.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationsaufwand mit Legacy-IT-Infrastrukturen
Legacy-Architekturen können die Bereitstellung verwalteter mobiler Sicherheitsdienste verzögern. Ältere Identitätssysteme, Security-Information-and-Event-Management-Plattformen und Anwendungsschnittstellen liefern möglicherweise nicht die Telemetrie oder Authentifizierungsabläufe, die für eine kontinuierliche mobile Risikoüberprüfung erforderlich sind. Eine Studie aus dem Jahr 2025 über Zero-Trust-Bewertungspraktiken identifizierte Legacy-Kompatibilität als eine der führenden Herausforderungen bei der Bereitstellung. Organisationen benötigen möglicherweise Schnittstellenänderungen, Middleware oder eine Modernisierung der Authentifizierung, bevor ein Anbieter eine sinnvolle Erkennungsabdeckung liefern kann. Diese Arbeiten können Genehmigungs- und Bereitstellungszyklen verlängern, insbesondere wenn die mobile Anwendung an ältere Backend-Systeme gebunden ist. Anbieter, die getestete Konnektoren für gängige Identitäts-, Geräteverwaltungs- und Sicherheitsoperationsplattformen anbieten, können diese Reibungsquelle reduzieren. Der Markt für verwaltete mobile Anwendungssicherheitsdienste belohnt daher Interoperabilität ebenso sehr wie die Tiefe einzelner Sicherheitsfunktionen.
Budgetbeschränkungen für mittelgroße Unternehmen
Mittelgroße Organisationen erkennen häufig mobile Risiken, haben jedoch begrenzte Kapazitäten, um gleichzeitig spezialisierte Tools und Personal hinzuzufügen. CrowdStrike berichtete, dass 36 % der kleinen und mittleren Unternehmen in neue Sicherheitstools investierten, während 93 % Cyberrisiken anerkannten. Verizon stellte fest, dass 57 % der kleinen und mittleren Unternehmen der Meinung waren, bei der Reaktion auf mobile Sicherheitsangriffe im Vergleich zu größeren Organisationen einen Ressourcennachteil zu haben. Diese Organisationen können Käufe aufschieben, den Serviceumfang reduzieren oder sich auf allgemeinen Endpunktschutz verlassen, anstatt mobilspezifische Abdeckung einzuführen. Für den Markt für verwaltete mobile Anwendungssicherheitsdienste können klare Service-Stufen und transparente Preise pro Nutzer die Einführung für Käufer ohne dedizierte mobile Sicherheitsteams praktikabler machen. Dieses Hemmnis ist am deutlichsten sichtbar, wo Budgetzyklen kurz sind und Sicherheitsausgaben mit direkten betrieblichen Prioritäten konkurrieren müssen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Sicherheitsfunktion:
Tests verankern den Marktanteil, während die Betrugsabwehr an Fahrt gewinntSicherheitstests für mobile Anwendungen hielten im Jahr 2026 einen Marktanteil von 34,67 % am Markt für verwaltete mobile Anwendungssicherheitsdienste. Sie bleiben ein häufiger Ausgangspunkt, da Organisationen Schwachstellen identifizieren müssen, bevor sie Abhilfemaßnahmen oder Laufzeitkontrollen priorisieren. Der OWASP Mobile Application Security Verification Standard (Open Worldwide Application Security Project) bietet eine anerkannte Referenz zur Bewertung von Anwendungskontrollen.
Der Bereich mobiler Betrug, Bot- und Kontoübernahmeschutz soll bis 2032 mit einem CAGR von 17,43 % wachsen. TransUnion berichtete, dass Kontoübernahmebetrug weltweit von der ersten Hälfte 2024 bis zur ersten Hälfte 2025 um 21 % zunahm. Anwendungsabschirmung und Laufzeit-Selbstschutz für Anwendungen adressieren Manipulationen nach der Veröffentlichung. Eine IEEE-Studie ergab, dass bis zu 73,6 % der iOS-Anwendungen weniger als die Hälfte der empfohlenen Härtungstechniken verwendeten.



Nach Unternehmensgröße:
Großunternehmen führen, während KMU schneller wachsenGroßunternehmen hielten im Jahr 2026 einen Marktanteil von 65,83 % am Markt für verwaltete mobile Anwendungssicherheitsdienste. Ihre Position spiegelt größere Anwendungsportfolios, komplexe regulatorische Verpflichtungen und erhebliche Markenexposition wider. Diese Organisationen benötigen Verbindungen zu Identitätssystemen, Sicherheitsoperations-Workflows und Prüfberichten. Guardsquare stellte fest, dass 96 % der befragten Organisationen mit mehrschichtigem mobilem Schutz weniger Sicherheitsvorfälle meldeten.
Kleine und mittlere Unternehmen sollen bis 2032 mit einem CAGR von 17,32 % wachsen. Die verwaltete Bereitstellung gibt diesen Käufern Zugang zu Fachwissen, das sie möglicherweise nicht selbst rekrutieren und halten können. Verizon stellte fest, dass 54 % der kleinen und mittleren Unternehmen glaubten, im Verhältnis mehr durch einen mobilen Datenschutzverstoß zu verlieren als größere Organisationen. Schnelle Bereitstellung, geringer Verwaltungsaufwand und klare Preisgestaltung bleiben zentrale Kaufkriterien.
Nach Servicebereitstellungsmodell:
Vollständig verwaltete Dienste führen, während Plattformen an Bedeutung gewinnenVollständig verwaltete Dienste hielten im Jahr 2026 einen Marktanteil von 42,37 %. Im Markt für verwaltete mobile Anwendungssicherheitsdienste spricht dieses Modell regulierte Käufer an, die einen Dritten mit dem Betrieb von mobiler Erkennung, Reaktion und Compliance-Berichterstattung beauftragen möchten. Es kann eine aktive Überwachung ohne ein separates internes mobiles Sicherheitsoperationszentrum unterstützen. Das Modell eignet sich auch für Organisationen, die außerhalb der regulären Geschäftszeiten Unterstützung benötigen.
Das verwaltete Plattformmodell soll bis 2032 mit einem CAGR von 17,63 % wachsen. Es gibt Sicherheitsteams Richtlinienkontrolle, Prüfpfade und externes Fachwissen. Appdome führte im April 2026 MobileBOT Defense mit identitätsorientiertem API-Schutz über einen No-Code-Workflow ein. Käufer können vollständig verwaltete, gemeinsam verwaltete oder plattformbasierte Servicebereitstellungsmodelle basierend auf ihren internen Fähigkeiten und Governance-Anforderungen auswählen.
Nach Bereitstellungsmodell:
Cloud führt, während Hybrid Kontrollanforderungen adressiertDie cloudbasierte Bereitstellung hielt im Jahr 2026 einen Marktanteil von 64,27 % am Markt für verwaltete mobile Anwendungssicherheitsdienste. Sie unterstützt Echtzeit-Bedrohungsintelligenz, zentralisiertes Richtlinienmanagement und schnelle Updates für verteilte Gerätepopulationen. Sie unterstützt auch skalierbare Self-Service-Richtlinien- und Prüffunktionen. Diese Fähigkeiten erklären, warum Cloud die führende Architektur für die Bereitstellung verwalteter mobiler Anwendungssicherheitsdienste bleibt.
Die hybride Bereitstellung soll bis 2032 mit einem CAGR von 17,23 % wachsen. Sie eignet sich für Kunden, die Cloud-Intelligenz nutzen möchten, aber lokale Durchsetzung oder kontrollierte Telemetriespeicherung benötigen. Die Europäische Kommission beschreibt den Cyber Resilience Act (CRA) als einen Rahmen für sicherere digitale Produkte. Hybride Fähigkeiten gewinnen in verschiedenen Bereichen wie Regierung, Verteidigung, kritische Infrastruktur und regulierte Finanzdienstleistungen erheblich an Bedeutung.

Nach Endnutzerbranche:
BFSI führt, während das Gesundheitswesen schnell expandiertBFSI hielt im Jahr 2026 einen Marktanteil von 27,43 % am Markt für verwaltete mobile Anwendungssicherheitsdienste. Mobile Banking-, Zahlungs- und Finanzdienstleistungsanwendungen verwalten wertvolle Konten und Transaktionen. BioCatch berichtete im Jahr 2025 von einem Anstieg des aus mobilen Kanälen stammenden Betrugs bei Banken im Vereinigten Königreich um 11 % im Jahresvergleich.[2] Compliance-Anforderungen machen Anbieter mit Betrugskontrollen und Berichtsfähigkeiten attraktiv.
Das Gesundheitswesen soll bis 2032 mit einem CAGR von 17,36 % wachsen. Im Markt für verwaltete mobile Anwendungssicherheitsdienste erweitern Krankenhäuser und Anbieter digitaler Gesundheitsleistungen die Patientenüberwachung, Telemedizin und den Zugang zu Gesundheitsakten über mobile Anwendungen. Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste erklärte, dass die HIPAA-Sicherheitsregel Schutzmaßnahmen für elektronisch geschützte Gesundheitsinformationen vorschreibt. Regierungs- und Verteidigungskunden bevorzugen möglicherweise hybride oder On-Premises-Bereitstellungen aufgrund von Anforderungen an klassifizierte und sensible Anwendungen.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Marktanteil von 40,17 % am Markt für verwaltete mobile Anwendungssicherheitsdienste. Die Region weist eine hohe Konzentration regulierter Finanzinstitute, Gesundheitssysteme, Regierungsbehörden und Verteidigungsunternehmen auf. Die Vereinigten Staaten tragen den größten Anteil der Nachfrage durch Bundesbehördenleitlinien und branchenspezifische Aufsicht bei. Die Cybersecurity and Infrastructure Security Agency betreibt das Programm für kontinuierliche Diagnose und Schadensbegrenzung für zivile Bundesbehörden. T-Mobile und Palo Alto Networks lancierten im Mai 2025 ein verwaltetes SASE-5G-Angebot.
Europa ist der zweitgrößte regionale Markt. Deutschland, das Vereinigte Königreich und Frankreich bilden die Kernbasis der Nachfrage. Die Europäische Kommission identifiziert den Cyber Resilience Act als einen Rahmen für sichere Produkte mit digitalen Elementen. Die BSI-Technische Richtlinie TR-03174 des Bundesamts für Sicherheit in der Informationstechnik legt Anforderungen für mobile Anwendungen im Finanzdienstleistungsbereich fest. Pradeo und 7P Group kündigten im April 2026 eine europäische souveräne Partnerschaft für mobile Sicherheit an.[3]
Der asiatisch-pazifische Raum soll bis 2032 mit einem CAGR von 17,58 % wachsen. Mobile-First-Banking, Zahlungen und Unternehmenszugang erweitern den Bedarf an Anwendungsschutz. Zimperium unterzeichnete im Geschäftsjahr 2025 Verträge mit 12 Bankinstituten im asiatisch-pazifischen Raum und meldete ein regionales Wachstum bei mobilen Banking-Trojanern von 67 % im Jahresvergleich. Südamerika, der Nahe Osten und Afrika bieten eine sich entwickelnde Nachfragebasis, da mobiles Banking und digitale Regierungsleistungen expandieren.
Wettbewerbslandschaft
Marktkonzentration
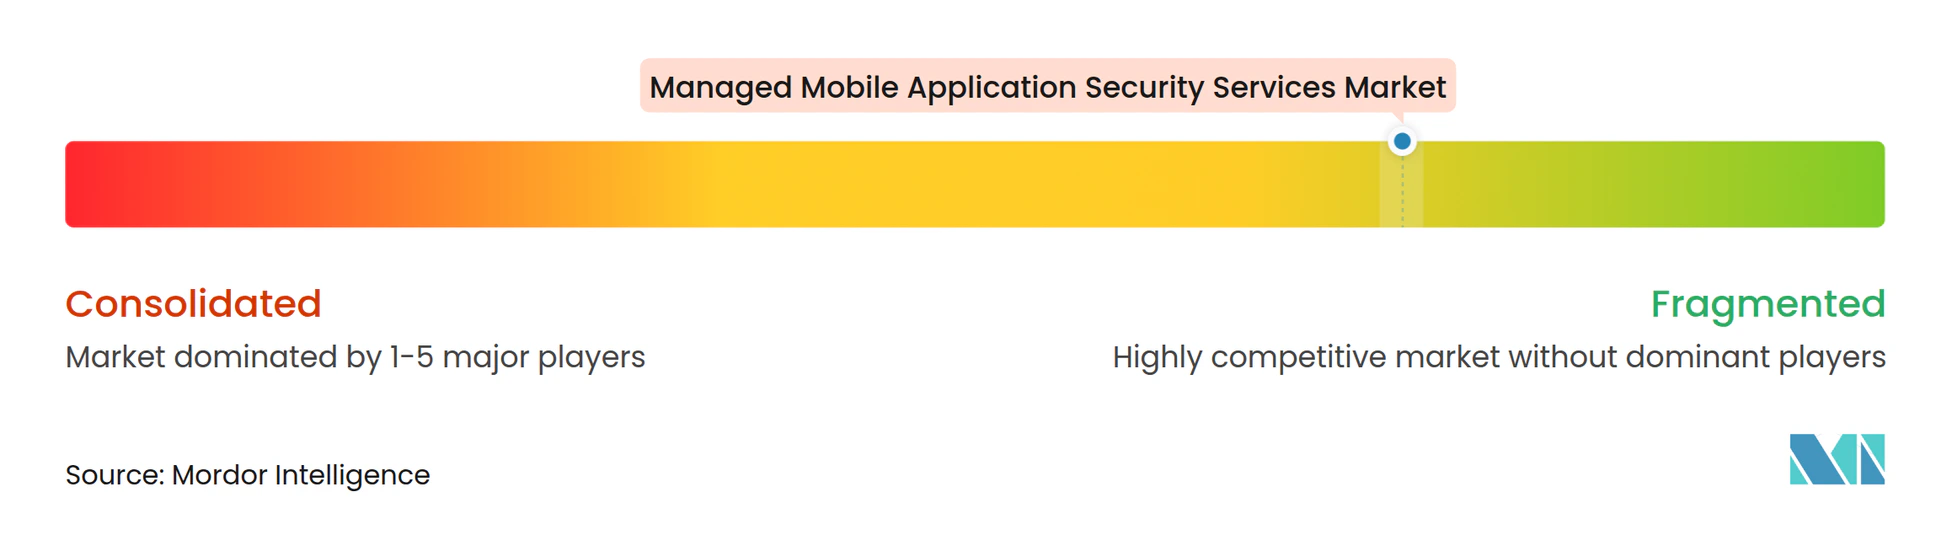
Der Markt für verwaltete mobile Anwendungssicherheitsdienste umfasst spezialisierte Anbieter und breite Cybersicherheitsplattformen, ohne einen einzigen dominanten Anbieter. Zimperium, Lookout, Appdome, NowSecure, Pradeo, Promon und Appknox konkurrieren auf der Grundlage mobilfokussierter Fähigkeiten. Palo Alto Networks, CrowdStrike, Microsoft und IBM bieten mobile Sicherheit innerhalb größerer Unternehmensportfolios an. OneSpan schloss im März 2026 die Übernahme von Build38 ab und erweiterte damit seine Fähigkeiten zum Laufzeitanwendungsschutz und zur Anwendungsabschirmung. Lookout verkaufte im Mai 2025 sein Cloud-Sicherheitsgeschäft an Fortra, um sich auf mobile Endpunktsicherheit zu konzentrieren.
Der Wettbewerb hängt zunehmend davon ab, mobile Bedrohungsdaten mit breiteren Sicherheitsoperationen zu verbinden. NowSecure startete im März 2026 sein Agentic AI Data Partner Program und stellte Risikointelligenz aus mehr als 4 Millionen Bewertungen für Sicherheitsplattformen zur Verfügung. Zimperium integrierte im Oktober 2026 mobile Bedrohungstelemetrie in die Sicherheitsoperationsplattform von Sekoia.[4] Diese Schritte adressieren das Problem, dass mobile Ereignisse von anderen Untersuchungen isoliert sind. Die Ausrichtung am OWASP Mobile Application Security Verification Standard gibt Käufern eine anerkannte Grundlage zur Bewertung von Kontrollen.
Mid-Market-Plattformen und die Integration mobiler Telemetrie bleiben wichtige Chancen. Mittelgroße Organisationen benötigen geringen operativen Aufwand, während große Kunden Integration und prüfungsfertige Berichte benötigen. Compliance-Anforderungen können Anbieter mit regionalen Datenverarbeitungsoptionen und etablierten Bereitstellungsprozessen begünstigen. Appdomes No-Code-identitätsorientierter mobiler API-Schutz, eingeführt im April 2026, veranschaulicht den Fokus auf zugängliche Bereitstellung.
Marktführer im Bereich verwaltete mobile Anwendungssicherheitsdienste
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Zimperium, Inc
-
Lookout, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete mobile Anwendungssicherheitsdienste Unternehmen in diesem Bericht
- Accenture plc
- Appdome Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Guardsquare NV
- IBM Corporation
- Ivanti, Inc.
- Lookout, Inc.
- Microsoft Corporation
- NowSecure, Inc.
- OneSpan Inc.
- Palo Alto Networks, Inc.
- Pradeo SAS
- Promon AS
- Rapid7, Inc.
- Synopsys, Inc.
- Veracode, Inc.
- Zimperium, Inc.
- Appknox Pte. Ltd.
Neueste Industrielle Entwicklungen in Markt für verwaltete mobile Anwendungssicherheitsdienste
- Oktober 2026: Zimperium und Sekoia kündigten eine Produktintegration an, die Zimperiums KI-gestützte Mobile Threat Defense mit Sekoias autonomer SOC-Plattform kombiniert und es Sicherheitsoperationsteams ermöglicht, mobile Bedrohungstelemetrie neben breiteren Unternehmensangriffssignalen zu untersuchen. Die Integration adressiert direkt die strukturelle Lücke zwischen mobiler Bedrohungserkennung und Unternehmenssicherheitsoperationen und stellt einen wesentlichen Schritt in Richtung einer einheitlichen mobilen und SOC-verwalteten Sicherheitsbereitstellung dar.
- September 2026: Die Meldepflichten gemäß Artikel 14 des EU Cyber Resilience Act traten in Kraft und verpflichten Hersteller von Produkten mit digitalen Elementen, einschließlich mobiler Anwendungen, dazu, ENISA und nationale CSIRTs innerhalb von 24 Stunden über aktiv ausgenutzte Schwachstellen zu informieren. Dieser regulatorische Meilenstein erweitert den adressierbaren Markt für verwaltete mobile Anwendungssicherheitsdienste in allen EU-Mitgliedstaaten erheblich.
- September 2026: Lookout integrierte Android Enterprise Device Trust APIs in seine Mobile AI Security Platform und erhielt Hardware- und Betriebssystem-Patch-Telemetrie direkt von Google, um sein Mobile Software Exposure Center zu betreiben. Die Integration schließt eine anhaltende Sichtbarkeitslücke im mobilen Expositionsmanagement von Unternehmen und stärkt Lookouts Position als SOC-Telemetrieanbieter für Android-Flotten.
- August 2026: Appdome kündigte Live Update an, eine Funktion, die es Organisationen ermöglicht, Sicherheits-, Anti-Betrugs- und Bot-Abwehrrichtlinien in live veröffentlichten mobilen Anwendungen zu ändern, ohne einen neuen Build oder eine erneute Einreichung im App-Store. Diese Funktion reduziert die Reaktionsverzögerung zwischen aktiven Angriffskampagnen und Richtlinienanpassungen, was ein struktureller Nachteil des traditionellen SDK-basierten mobilen Schutzes war.
Berichtsumfang des globalen Markts für verwaltete mobile Anwendungssicherheitsdienste
Der Markt für verwaltete mobile Anwendungssicherheitsdienste umfasst Sicherheitsdienste, die es Organisationen ermöglichen, die Sicherheit mobiler Anwendungen über ihren Entwicklungs- und Betriebslebenszyklus hinweg zu bewerten, zu schützen, zu überwachen und aufrechtzuerhalten. Diese Dienste umfassen Sicherheitstests für mobile Anwendungen, Anwendungsabschirmung, Laufzeit-Selbstschutz für Anwendungen (RASP), mobile Bedrohungsintelligenz und -überwachung, mobilen Betrugs- und Bot-Schutz, Prävention von Kontoübernahmen sowie sicheres mobiles DevSecOps und Compliance-Unterstützung. Anbieter verwalteter Dienste liefern Bewertungen von Anwendungsschwachstellen, Laufzeit-Bedrohungserkennung, Sicherheitsrichtlinienmanagement, kontinuierliche Überwachung und Unterstützung bei der Behebung, um mobile Anwendungen, Anwendungsdaten, Benutzersitzungen und Transaktionen in Unternehmensumgebungen zu schützen.
Der Marktbericht für verwaltete mobile Anwendungssicherheitsdienste ist segmentiert nach Sicherheitsfunktion (Sicherheitstests für mobile Anwendungen, Anwendungsabschirmung und Laufzeit-Selbstschutz für Anwendungen, mobile Bedrohungsintelligenz und -überwachung, mobiler Betrug, Bot- und Kontoübernahmeschutz sowie sicheres mobiles DevSecOps und Compliance-Unterstützung), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Servicebereitstellungsmodell (vollständig verwaltete Dienste, gemeinsam verwaltete Dienste und verwaltete Plattform), Bereitstellungsmodell (On-Premises, cloudbasiert und hybrid), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzel- und E-Commerce, Fertigung, Regierung und Verteidigung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Sicherheitstests für mobile Anwendungen |
| Anwendungsabschirmung und Laufzeit-Selbstschutz für Anwendungen |
| Mobile Bedrohungsintelligenz und -überwachung |
| Mobiler Betrug, Bot- und Kontoübernahmeschutz |
| Sicheres mobiles DevSecOps und Compliance-Unterstützung |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Vollständig verwaltete Dienste |
| Gemeinsam verwaltete Dienste |
| Verwaltete Plattform |
| On-Premises |
| Cloudbasiert |
| Hybrid |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzel- und E-Commerce |
| Fertigung |
| Regierung und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Sicherheitsfunktion | Sicherheitstests für mobile Anwendungen | |
| Anwendungsabschirmung und Laufzeit-Selbstschutz für Anwendungen | ||
| Mobile Bedrohungsintelligenz und -überwachung | ||
| Mobiler Betrug, Bot- und Kontoübernahmeschutz | ||
| Sicheres mobiles DevSecOps und Compliance-Unterstützung | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Servicebereitstellungsmodell | Vollständig verwaltete Dienste | |
| Gemeinsam verwaltete Dienste | ||
| Verwaltete Plattform | ||
| Nach Bereitstellungsmodell | On-Premises | |
| Cloudbasiert | ||
| Hybrid | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzel- und E-Commerce | ||
| Fertigung | ||
| Regierung und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete mobile Anwendungssicherheitsdienste?
Der Markt für verwaltete mobile Anwendungssicherheitsdienste wird im Jahr 2026 auf 1,14 Milliarden USD geschätzt und soll bis 2032 auf 2,84 Milliarden USD anwachsen, mit einem CAGR von 16,56 % von 2027 bis 2032.
Was treibt die Nachfrage nach verwalteten mobilen Anwendungssicherheitsdiensten an?
Anhaltende mobile Angriffe, Betrugsrisiken, Compliance-Anforderungen und Sichtbarkeitslücken in Sicherheitsoperationen veranlassen Organisationen dazu, verwalteten Schutz einzuführen.
Welches Servicebereitstellungsmodell führt bei verwalteten mobilen Anwendungssicherheitsdiensten?
Vollständig verwaltete Dienste führen mit einem Anteil von 42,37 % im Jahr 2026, während das verwaltete Plattformmodell voraussichtlich am schnellsten mit einem CAGR von 17,63 % bis 2032 wachsen wird.
Welcher Endnutzersektor hat die größte Nachfrage nach verwalteten mobilen Anwendungssicherheitsdiensten?
BFSI führt mit einem Anteil von 27,43 % im Jahr 2026, da mobile Banking- und Zahlungsanwendungen direkten Betrugs-, Kontoübernahme- und Compliance-Risiken ausgesetzt sind.
Welche Region wächst am schnellsten bei verwalteten mobilen Anwendungssicherheitsdiensten?
Der asiatisch-pazifische Raum soll bis 2032 mit einem CAGR von 17,58 % wachsen, unterstützt durch Mobile-First-Banking, Zahlungen und Unternehmensdienstleistungen.
Warum entscheiden sich Organisationen für hybride Bereitstellung bei der Sicherheit mobiler Anwendungen?
Die hybride Bereitstellung ermöglicht es Organisationen, Cloud-Bedrohungsintelligenz zu nutzen und gleichzeitig ausgewählte Richtliniendurchsetzung oder sensible Telemetrie in privaten Umgebungen zu halten.