
Taille et Part du Marché des Services Gérés de Sécurité des Applications Mobiles
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 1.32 Milliards de dollars |
| Taille du Marché (2032) | 2.84 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.56 % |
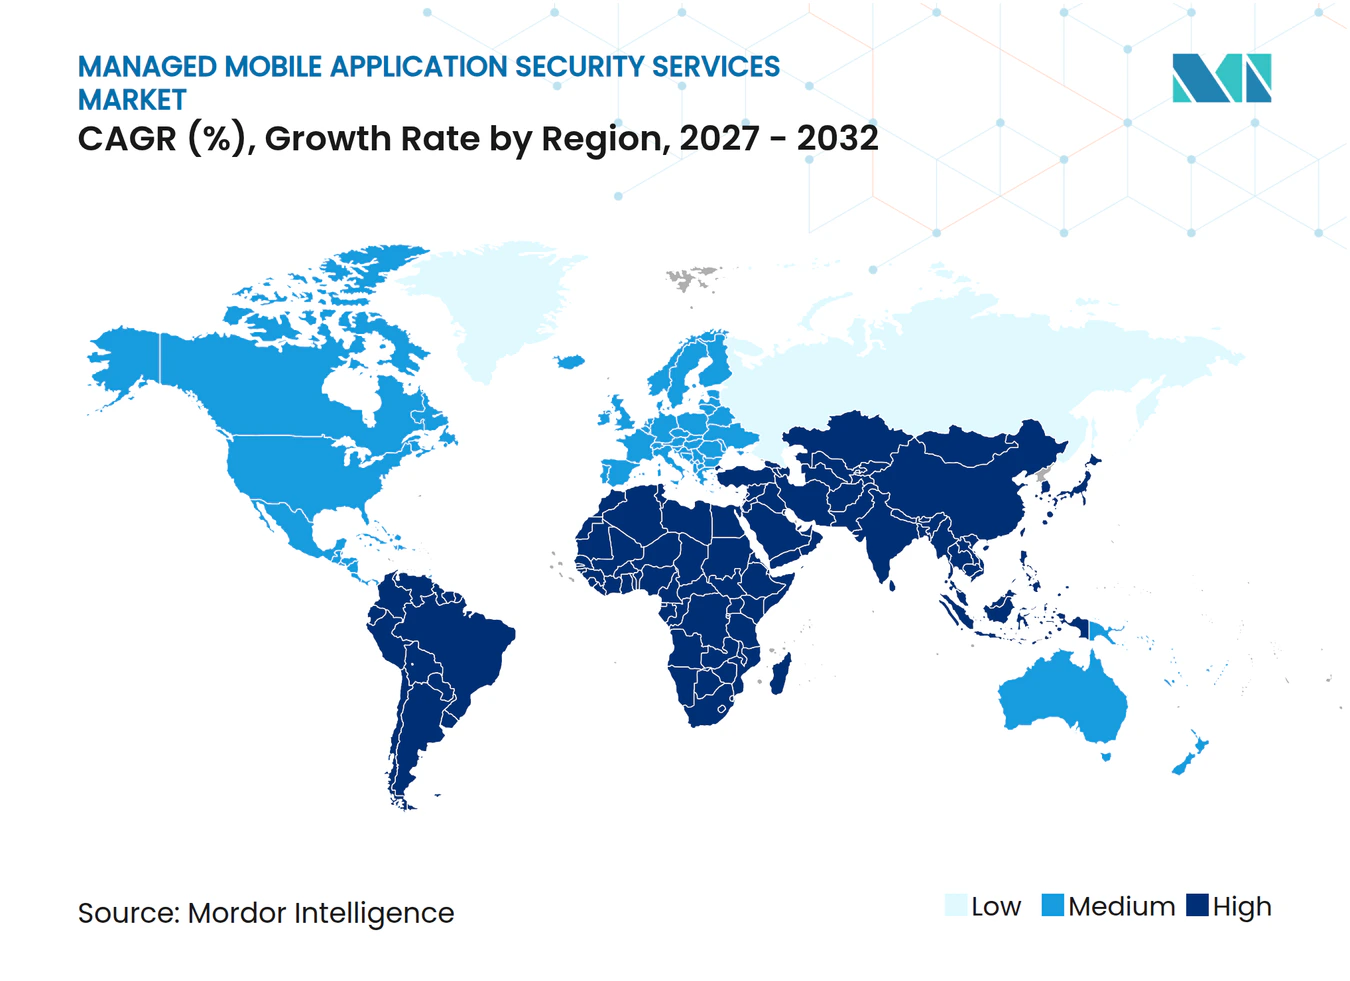
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
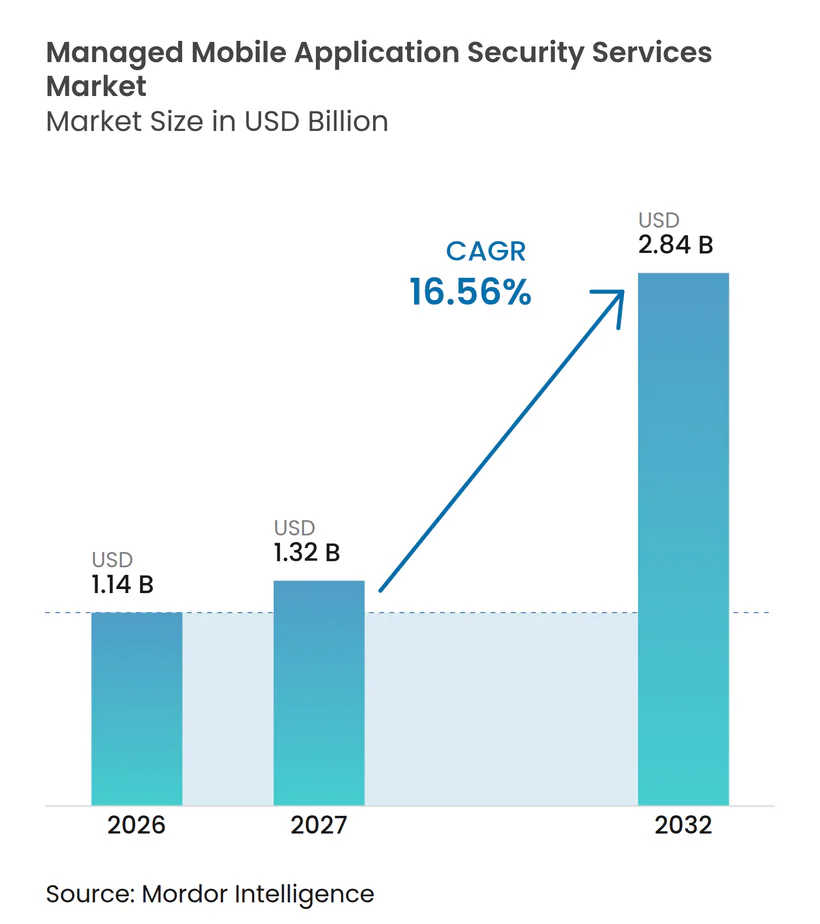
Analyse du Marché des Services Gérés de Sécurité des Applications Mobiles par Mordor Intelligence
La taille du Marché des Services Gérés de Sécurité des Applications Mobiles est évaluée à 1,14 milliard USD en 2026 et devrait atteindre 2,84 milliards USD d'ici 2032, avec un CAGR de 16,56 % de 2027 à 2032. Le marché des services gérés de sécurité des applications mobiles est en expansion, les entreprises traitant les applications mobiles comme un canal commercial central plutôt que comme une extension de leurs sites web ou systèmes de bureau. L'activité des menaces, l'exposition à la fraude et les besoins de conformité continue rendent les tests périodiques moins adaptés aux organisations qui exploitent des applications mobiles orientées client. Les fournisseurs répondent en combinant tests, protection à l'exécution, contrôles de fraude et télémétrie des opérations de sécurité dans des contrats gérés. Le marché bénéficie également de la demande de modèles de prestation permettant aux équipes de sécurité de conserver le contrôle des politiques tout en s'appuyant sur une expertise externe. L'intégration avec les anciens systèmes d'identité, de données et de sécurité reste une contrainte pratique, en particulier pour les organisations disposant de ressources internes limitées en matière de sécurité.
Points Clés du Rapport
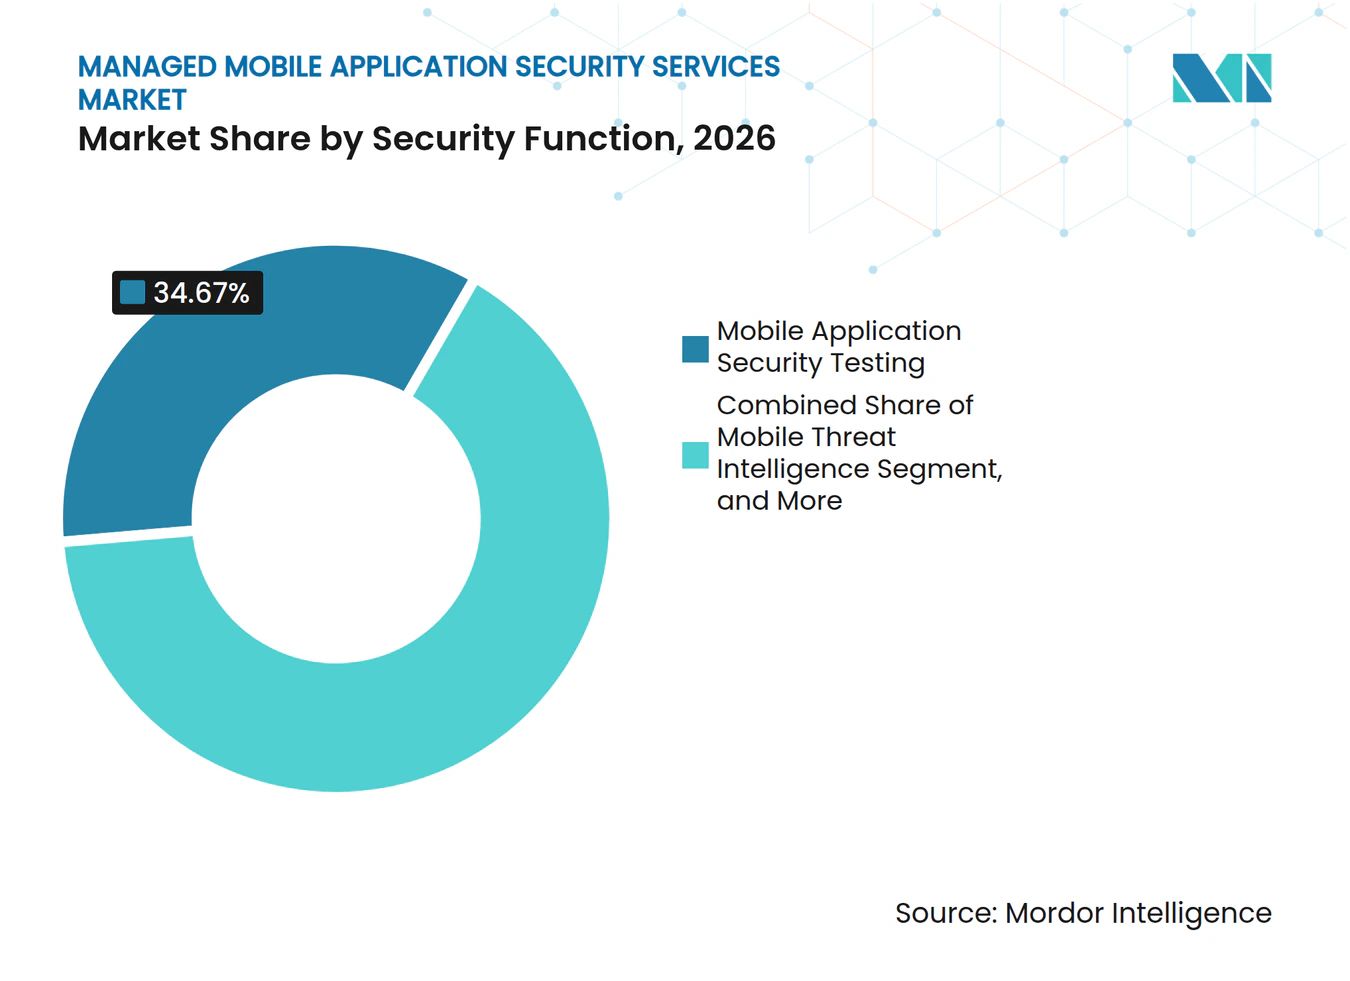
- Par fonction de sécurité, les Tests de Sécurité des Applications Mobiles détenaient 34,67 % de la part du marché des services gérés de sécurité des applications mobiles en 2026, tandis que la Protection contre la Fraude Mobile, les Bots et la Prise de Contrôle de Compte devrait se développer à un CAGR de 17,43 % jusqu'en 2032.
- Par taille d'entreprise, les grandes entreprises détenaient 65,83 % de la part de marché en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 17,32 % jusqu'en 2032.
- Par modèle de prestation de services, les Services Entièrement Gérés détenaient 42,37 % de la part de marché en 2026, tandis que le modèle de Plateforme Gérée devrait se développer à un CAGR de 17,63 % jusqu'en 2032.
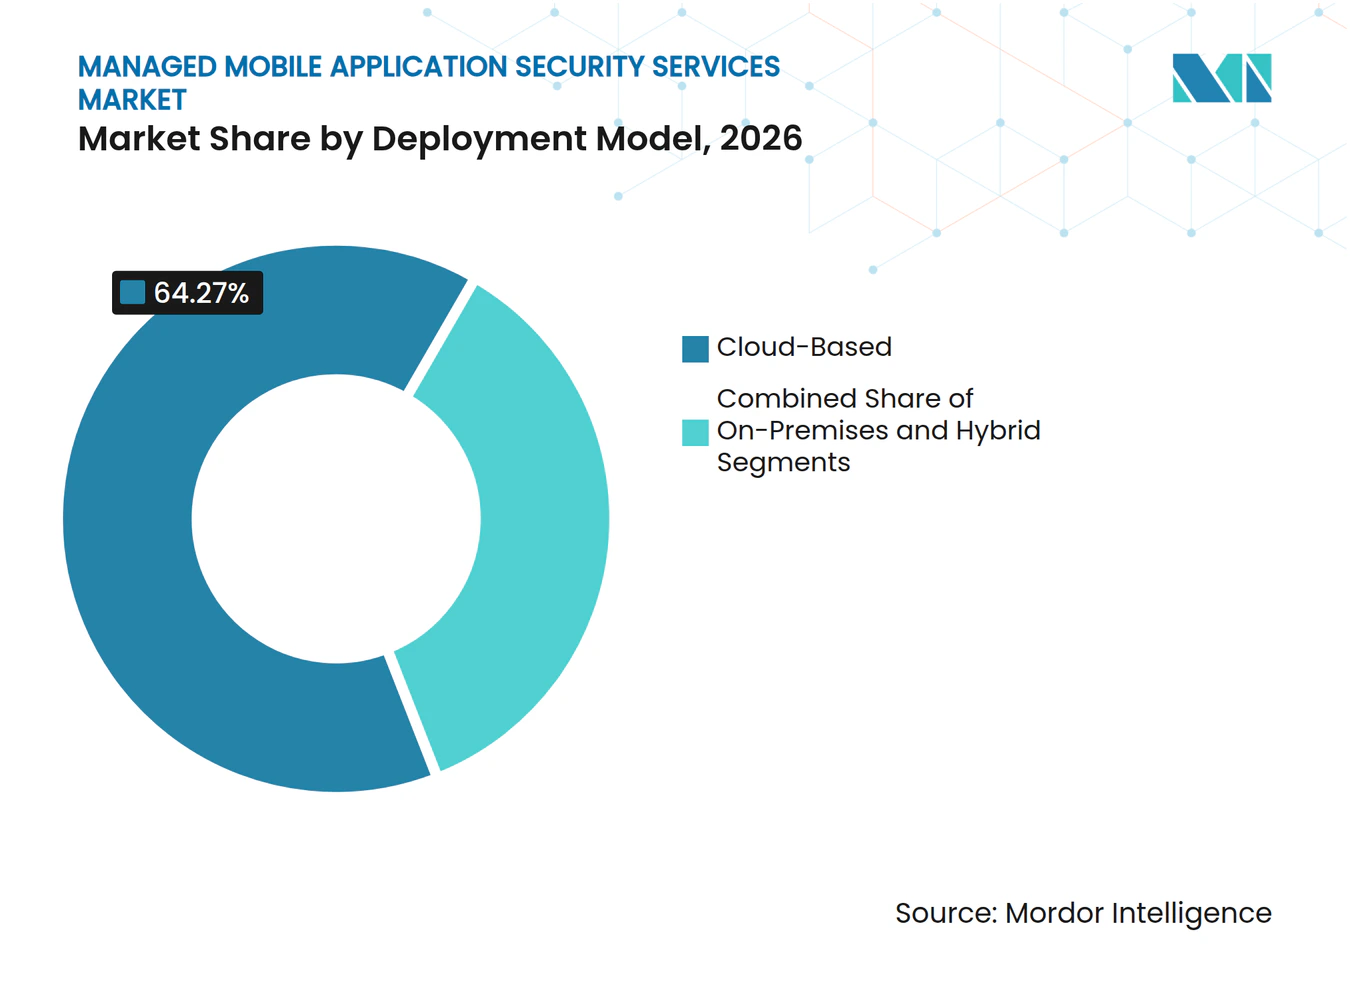
- Par modèle de déploiement, le déploiement basé sur le cloud détenait 64,27 % de la part de marché en 2026, tandis que le déploiement hybride devrait se développer à un CAGR de 17,23 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 27,43 % de la part de marché en 2026, tandis que la santé devrait se développer à un CAGR de 17,36 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait 40,17 % de la part de marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 17,58 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'Impact des Moteurs*
| Moteur | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Escalade des Cybermenaces Mobiles et de la Fraude | +4.8% | Mondial | Court terme (≤ 2 ans) |
| Prolifération du BYOD et du Travail à Distance | +3.5% | Mondial, plus fort en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Renforcement des Mandats de Confidentialité et de Conformité Sectorielle | +2.9% | Amérique du Nord, UE, noyau Asie-Pacifique | Moyen terme (2-4 ans) |
| Intégration du Zéro Confiance pour les Points de Terminaison Mobiles | +2.4% | Amérique du Nord et UE, extension vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Angles Morts de la Télémétrie des Risques Mobiles dans les SOC Existants | +1.9% | Mondial | Court terme (≤ 2 ans) |
| Code Mobile Généré par l'IA Élargissant les Charges de Travail de Sécurité | +1.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des Cybermenaces Mobiles et de la Fraude
Le marché des services gérés de sécurité des applications mobiles répond à une surface d'attaque mobile plus large et plus persistante. Guardsquare a rapporté que 72 % des organisations interrogées ont subi au moins 1 incident de sécurité d'application mobile au cours de l'année précédente, tandis que 65 % ont signalé un taux de désabonnement des clients après un incident. Kaspersky a enregistré 14 059 465 attaques sur des appareils mobiles en 2025 et a noté une augmentation de plusieurs fois des packages de chevaux de Troie bancaires mobiles.[1] Le rapport a identifié l'Inde, la Turquie et le Brésil comme des zones à forte activité de chevaux de Troie bancaires. Digital.ai a rapporté que 87 % des applications surveillées ont été attaquées en 2026, contre 55 % en 2022, l'intelligence artificielle ayant réduit le coût de la rétro-ingénierie et de la génération d'exploits. Ces conditions soutiennent la demande de services gérés qui fournissent une surveillance, des tests et une réponse persistants plutôt qu'une évaluation unique.
Prolifération du BYOD et du Travail à Distance
L'utilisation d'appareils personnels est désormais intégrée dans de nombreux environnements de travail, ce qui accroît la valeur des contrôles de sécurité au niveau de la couche applicative. La gestion des appareils mobiles peut gérer les appareils enrôlés, mais elle ne supprime pas les risques liés au hameçonnage diffusé via des applications de messagerie grand public. Lookout a constaté que la gestion des appareils mobiles ne réduisait pas de manière significative les taux de rencontre avec le hameçonnage sur les plateformes de messagerie largement utilisées. Cette limitation rend la protection applicative gérée pertinente aux côtés des investissements en gestion des appareils et en gestion unifiée des points de terminaison. Les directives du NIST pour la sécurité des appareils mobiles en entreprise fournissent une base de contrôle pour les organisations qui gèrent à la fois des appareils appartenant à l'organisation et des appareils personnels. Le marché des services gérés de sécurité des applications mobiles peut donc combler un écart entre l'administration des appareils et la protection de l'application métier elle-même. Cela soutient les fournisseurs capables de protéger les applications sans nécessiter un enrôlement étendu des appareils ni créer de friction inutile pour les utilisateurs.
Renforcement des Mandats de Confidentialité et de Conformité Sectorielle
La réglementation fait évoluer la protection mobile d'une préférence technique vers une exigence opérationnelle documentée. La Commission européenne indique que la Loi sur la Résilience Cybernétique oblige les fabricants à signaler activement les vulnérabilités exploitées et les incidents graves via des canaux définis, une fois que les exigences de signalement applicables entrent en vigueur. Le régulateur financier chinois a émis des exigences de gestion des applications mobiles pour les institutions bancaires et d'assurance en 2025, incluant le renforcement de la sécurité, la transmission de données chiffrées et des évaluations périodiques des risques. Le Département des Services Financiers de New York a modifié les exigences de la Partie 500, renforçant également les attentes en matière de gestion des vulnérabilités et de protection contre les codes malveillants. Ces exigences qui se chevauchent favorisent les fournisseurs gérés capables de fournir des preuves reproductibles, des flux de travail de vulnérabilité et des rapports de conformité. Le marché des services gérés de sécurité des applications mobiles bénéficie lorsque les éditeurs d'applications recherchent des contrôles pouvant être démontrés aux régulateurs, aux auditeurs et aux clients entreprises.
Intégration du Zéro Confiance pour les Points de Terminaison Mobiles
Les programmes de zéro confiance s'étendent de plus en plus aux points de terminaison mobiles, où la posture de l'appareil et l'intégrité de l'application influencent les décisions d'accès. CrowdStrike a rendu son évaluation Falcon Zero Trust disponible pour iOS et Android en mai 2025, ajoutant une évaluation de confiance en temps réel pour les points de terminaison mobiles à sa plateforme. Le NIST décrit la vérification continue comme une caractéristique centrale de l'architecture zéro confiance. Les contrôles mobiles peuvent évaluer l'intégrité du code, la posture de l'appareil et le comportement de session, ce qui complète les contrôles axés sur le réseau qui traitent les mouvements latéraux. Zscaler a introduit Zscaler Cellular en 2026 pour appliquer l'application des politiques de zéro confiance via la connectivité du réseau mobile. Le marché des services gérés de sécurité des applications mobiles bénéficie de cette architecture de sécurité plus large, car les entreprises ont besoin d'outils et d'une expertise opérationnelle qui connectent les signaux mobiles aux politiques d'identité et d'accès. Les fournisseurs disposant d'intégrations établies peuvent réduire l'effort nécessaire pour passer d'un plan de zéro confiance à une pratique opérationnelle quotidienne.
Analyse de l'Impact des Freins*
| Frein | (~) % d'Impact sur les Prévisions de CAGR | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Complexité d'Intégration avec les Systèmes Informatiques Hérités | -2.2% | Mondial | Court terme (≤ 2 ans) |
| Contraintes Budgétaires pour les Entreprises de Taille Moyenne | -1.7% | Mondial, plus fort en Amérique du Sud et en Afrique | Moyen terme (2-4 ans) |
| Isolation des Données Multi-Locataires et Exigences de Souveraineté des Données | -1.3% | UE, Asie-Pacifique | Moyen terme (2-4 ans) |
| Explicabilité du Scoring des Risques Mobiles et Friction de Confiance des Utilisateurs | -0.8% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité d'Intégration avec les Systèmes Informatiques Hérités
Les architectures héritées peuvent retarder le déploiement des services gérés de sécurité mobile. Les anciens systèmes d'identité, les plateformes de gestion des informations et des événements de sécurité, et les interfaces applicatives peuvent ne pas fournir la télémétrie ou les flux d'authentification requis pour la vérification continue des risques mobiles. Une étude de 2025 sur les pratiques d'évaluation du zéro confiance a identifié la compatibilité avec les systèmes hérités comme un défi de déploiement majeur. Les organisations peuvent avoir besoin de modifications d'interface, de middleware ou de modernisation de l'authentification avant qu'un fournisseur puisse offrir une couverture de détection significative. Ce travail peut prolonger les cycles d'approbation et de déploiement, en particulier lorsque l'application mobile est liée à des systèmes dorsaux plus anciens. Les fournisseurs qui proposent des connecteurs testés pour les plateformes courantes d'identité, de gestion des appareils et d'opérations de sécurité peuvent réduire cette source de friction. Le marché des services gérés de sécurité des applications mobiles récompense donc l'interopérabilité autant que la profondeur d'une fonctionnalité de sécurité individuelle.
Contraintes Budgétaires pour les Entreprises de Taille Moyenne
Les organisations de taille moyenne reconnaissent souvent le risque mobile mais ont une capacité limitée à ajouter simultanément des outils spécialisés et du personnel. CrowdStrike a rapporté que 36 % des petites et moyennes entreprises investissaient dans de nouveaux outils de sécurité, tandis que 93 % reconnaissaient le risque cybernétique. Verizon a constaté que 57 % des petites et moyennes entreprises se considéraient désavantagées en termes de ressources lorsqu'elles répondaient à des attaques de sécurité mobile. Ces organisations peuvent différer les achats, réduire la portée des services ou s'appuyer sur une protection générale des points de terminaison plutôt que d'adopter une couverture spécifique aux mobiles. Pour le marché des services gérés de sécurité des applications mobiles, des niveaux de service clairs et une tarification transparente par utilisateur peuvent rendre l'adoption plus réalisable pour les acheteurs qui ne disposent pas d'équipes dédiées à la sécurité mobile. Ce frein est le plus visible là où les cycles budgétaires sont courts et où les dépenses de sécurité doivent rivaliser avec les priorités opérationnelles directes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Fonction de Sécurité :
Les Tests Ancrent la Part Tandis que la Défense contre la Fraude s'AccélèreLes Tests de Sécurité des Applications Mobiles détenaient 34,67 % de la part du marché des services gérés de sécurité des applications mobiles en 2026. Ils restent un point de départ courant car les organisations doivent identifier les faiblesses avant de prioriser la remédiation ou les contrôles à l'exécution. Le Standard de Vérification de la Sécurité des Applications Mobiles de l'Open Worldwide Application Security Project (OWASP) fournit une référence reconnue pour évaluer les contrôles applicatifs.
La Protection contre la Fraude Mobile, les Bots et la Prise de Contrôle de Compte devrait croître à un CAGR de 17,43 % jusqu'en 2032. TransUnion a rapporté que la fraude par prise de contrôle de compte a augmenté de 21 % à l'échelle mondiale du premier semestre 2024 au premier semestre 2025. Le blindage applicatif et la protection automatique des applications à l'exécution traitent la manipulation après la mise en production. Une étude IEEE a révélé que jusqu'à 73,6 % des applications iOS utilisaient moins de la moitié des techniques de renforcement recommandées.



Par Taille d'Entreprise :
Les Grandes Entreprises Mènent Tandis que les PME Croissent Plus ViteLes grandes entreprises détenaient 65,83 % de la part du marché des services gérés de sécurité des applications mobiles en 2026. Leur position reflète des portefeuilles d'applications plus importants, des obligations réglementaires complexes et une exposition significative à la marque. Ces organisations ont besoin de liens avec les systèmes d'identité, les flux de travail des opérations de sécurité et les rapports d'audit. Guardsquare a constaté que 96 % des organisations interrogées disposant d'une protection mobile multicouche signalaient moins d'incidents de sécurité.
Les petites et moyennes entreprises devraient croître à un CAGR de 17,32 % jusqu'en 2032. La prestation gérée donne à ces acheteurs accès à une expertise qu'ils ne seraient peut-être pas en mesure de recruter et de retenir. Verizon a constaté que 54 % des petites et moyennes entreprises estimaient avoir davantage à perdre d'une violation liée au mobile en termes relatifs que les grandes organisations. Le déploiement rapide, l'administration limitée et la tarification claire restent des considérations d'achat centrales.
Par Modèle de Prestation de Services :
Les Services Entièrement Gérés Mènent Tandis que les Plateformes Gagnent du TerrainLes Services Entièrement Gérés détenaient 42,37 % de la part de marché en 2026. Dans le marché des services gérés de sécurité des applications mobiles, ce modèle attire les acheteurs réglementés qui souhaitent qu'un tiers opère la détection mobile, la réponse et les rapports de conformité. Il peut soutenir une surveillance active sans centre d'opérations de sécurité mobile interne séparé. Le modèle convient également aux organisations qui ont besoin d'un soutien en dehors des heures de bureau standard.
Le modèle de Plateforme Gérée devrait croître à un CAGR de 17,63 % jusqu'en 2032. Il donne aux équipes de sécurité le contrôle des politiques, des pistes d'audit et une expertise externe. Appdome a introduit MobileBOT Defense avec une protection API axée sur l'identité en avril 2026 via un flux de travail sans code. Les acheteurs peuvent sélectionner des modèles de prestation de services entièrement gérés, co-gérés ou basés sur une plateforme en fonction de leurs compétences internes et de leurs besoins de gouvernance.
Par Modèle de Déploiement :
Le Cloud Mène Tandis que le Hybride Répond aux Besoins de ContrôleLe déploiement basé sur le cloud détenait 64,27 % de la part du marché des services gérés de sécurité des applications mobiles en 2026. Il prend en charge le renseignement sur les menaces en temps réel, la gestion centralisée des politiques et les mises à jour rapides pour les populations d'appareils dispersées. Il prend également en charge des fonctions de politique et d'audit évolutives et en libre-service. Ces capacités expliquent pourquoi le cloud reste l'architecture principale pour le déploiement des services gérés de sécurité des applications mobiles.
Le déploiement hybride devrait croître à un CAGR de 17,23 % jusqu'en 2032. Il convient aux clients qui souhaitent bénéficier du renseignement sur les menaces dans le cloud tout en nécessitant une application locale ou un stockage contrôlé de la télémétrie. La Commission européenne décrit la Loi sur la Résilience Cybernétique comme un cadre pour des produits numériques plus sûrs. La capacité hybride gagne une traction substantielle dans divers secteurs gouvernementaux, de défense, d'infrastructures critiques et de services financiers réglementés.

Par Secteur d'Utilisation Final :
Le BFSI Mène Tandis que la Santé se Développe RapidementLe BFSI détenait 27,43 % de la part de marché dans le marché des services gérés de sécurité des applications mobiles en 2026. Les applications de banque mobile, de paiement et de services financiers gèrent des comptes et des transactions de valeur. BioCatch a rapporté une augmentation de 11 % d'une année sur l'autre de la fraude provenant des canaux mobiles parmi les banques du Royaume-Uni en 2025.[2] Les besoins de conformité rendent attractifs les fournisseurs disposant de contrôles de fraude et de capacités de reporting.
La santé devrait croître à un CAGR de 17,36 % jusqu'en 2032. Dans le marché des services gérés de sécurité des applications mobiles, les hôpitaux et les prestataires de santé numérique développent la surveillance des patients, la télésanté et l'accès aux dossiers de santé via des applications mobiles. Le Département américain de la Santé et des Services Sociaux a déclaré que la Règle de Sécurité HIPAA exige des mesures de protection pour les informations de santé protégées sous forme électronique. Les clients gouvernementaux et de défense peuvent préférer des déploiements hybrides ou sur site en raison des exigences des applications classifiées et sensibles.
Analyse Géographique
L'Amérique du Nord détenait 40,17 % de la part du marché des services gérés de sécurité des applications mobiles en 2026. La région présente une forte concentration d'institutions financières réglementées, de systèmes de santé, d'organismes gouvernementaux et de sous-traitants de défense. Les États-Unis contribuent à la plus grande part de la demande grâce aux directives fédérales et à la surveillance sectorielle spécifique. L'Agence pour la Cybersécurité et la Sécurité des Infrastructures gère le programme de Diagnostics et d'Atténuation Continus pour les agences civiles fédérales. T-Mobile et Palo Alto Networks ont lancé une offre SASE 5G gérée en mai 2025.
L'Europe est le deuxième marché régional. L'Allemagne, le Royaume-Uni et la France forment la base de demande principale. La Commission européenne identifie la Loi sur la Résilience Cybernétique comme un cadre pour des produits sécurisés avec des éléments numériques. La Directive Technique BSI TR-03174 de l'Allemagne fixe des exigences pour les applications mobiles dans les services financiers. Pradeo et 7P Group ont annoncé un partenariat européen souverain de sécurité mobile en avril 2026.[3]
L'Asie-Pacifique devrait croître à un CAGR de 17,58 % jusqu'en 2032. La banque mobile, les paiements et l'accès aux entreprises en priorité mobile élargissent le besoin de protection des applications. Zimperium a signé 12 institutions bancaires en Asie-Pacifique au cours de l'exercice 2025 et a signalé une croissance de 67 % d'une année sur l'autre des chevaux de Troie bancaires mobiles régionaux. L'Amérique du Sud, le Moyen-Orient et l'Afrique offrent une base de demande en développement à mesure que la banque mobile et le gouvernement numérique se développent.
Paysage Concurrentiel
Concentration du Marché
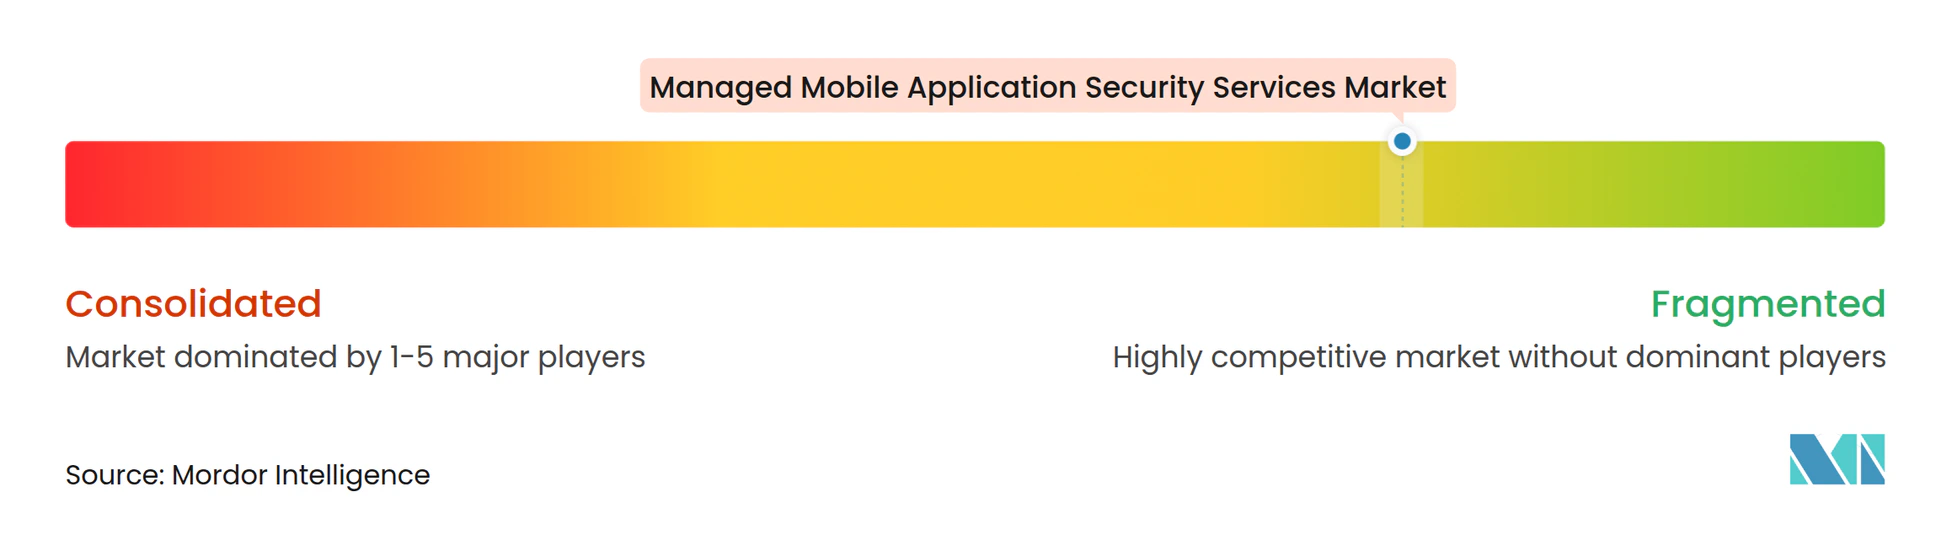
Le marché des services gérés de sécurité des applications mobiles comprend des fournisseurs spécialisés et des plateformes de cybersécurité étendues, sans fournisseur dominant unique. Zimperium, Lookout, Appdome, NowSecure, Pradeo, Promon et Appknox se font concurrence sur des capacités axées sur le mobile. Palo Alto Networks, CrowdStrike, Microsoft et IBM proposent la sécurité mobile dans le cadre de portefeuilles d'entreprise plus larges. OneSpan a finalisé l'acquisition de Build38 en mars 2026, élargissant ses capacités de protection et de blindage des applications à l'exécution. Lookout a vendu son activité de sécurité cloud à Fortra en mai 2025 pour se concentrer sur la sécurité des points de terminaison mobiles.
La concurrence dépend de plus en plus de la connexion des données sur les menaces mobiles avec des opérations de sécurité plus larges. NowSecure a lancé son Programme de Partenaires de Données d'IA Agentique en mars 2026, mettant à disposition des plateformes de sécurité le renseignement sur les risques provenant de plus de 4 millions d'évaluations. Zimperium a intégré la télémétrie des menaces mobiles avec la plateforme d'opérations de sécurité de Sekoia en octobre 2026.[4] Ces mouvements traitent le problème des événements mobiles isolés des autres investigations. L'alignement sur le Standard de Vérification de la Sécurité des Applications Mobiles de l'OWASP donne aux acheteurs une base reconnue pour évaluer les contrôles.
Les plateformes pour le marché intermédiaire et l'intégration de la télémétrie mobile restent des opportunités importantes. Les organisations de taille moyenne ont besoin d'une faible charge opérationnelle, tandis que les grands clients ont besoin d'intégration et de rapports prêts pour l'audit. Les besoins de conformité peuvent favoriser les fournisseurs disposant d'options régionales de traitement des données et de processus de prestation établis. La protection API mobile axée sur l'identité sans code d'Appdome, introduite en avril 2026, illustre l'accent mis sur un déploiement accessible.
Leaders du Secteur des Services Gérés de Sécurité des Applications Mobiles
-
IBM Corporation
-
Microsoft Corporation
-
Accenture plc
-
Zimperium, Inc
-
Lookout, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services Gérés de Sécurité des Applications Mobiles Entreprises couvertes dans ce rapport
- Accenture plc
- Appdome Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- CrowdStrike Holdings, Inc.
- Guardsquare NV
- IBM Corporation
- Ivanti, Inc.
- Lookout, Inc.
- Microsoft Corporation
- NowSecure, Inc.
- OneSpan Inc.
- Palo Alto Networks, Inc.
- Pradeo SAS
- Promon AS
- Rapid7, Inc.
- Synopsys, Inc.
- Veracode, Inc.
- Zimperium, Inc.
- Appknox Pte. Ltd.
Développements industriels récents dans Marché des Services Gérés de Sécurité des Applications Mobiles
- Octobre 2026 : Zimperium et Sekoia ont annoncé une intégration de produit combinant la Défense contre les Menaces Mobiles alimentée par l'IA de Zimperium avec la plateforme SOC autonome de Sekoia, permettant aux équipes d'opérations de sécurité d'enquêter sur la télémétrie des menaces mobiles aux côtés de signaux d'attaque d'entreprise plus larges. L'intégration comble directement l'écart structurel entre la détection des menaces mobiles et les opérations de sécurité d'entreprise, représentant une étape significative vers une prestation de sécurité gérée mobile et SOC unifiée.
- Septembre 2026 : Les obligations de signalement de l'Article 14 de la Loi sur la Résilience Cybernétique de l'UE sont entrées en vigueur, obligeant les fabricants de produits avec des éléments numériques, y compris les applications mobiles, à notifier l'ENISA et les CSIRT nationaux des vulnérabilités activement exploitées dans les 24 heures. Cette étape réglementaire élargit considérablement le marché adressable pour les services gérés de sécurité des applications mobiles dans tous les États membres de l'UE.
- Septembre 2026 : Lookout a intégré les API Android Enterprise Device Trust dans sa Plateforme de Sécurité Mobile par IA, recevant directement de Google la télémétrie des correctifs au niveau matériel et du système d'exploitation pour alimenter son Centre d'Exposition aux Logiciels Mobiles. L'intégration comble un écart de visibilité persistant dans la gestion de l'exposition mobile en entreprise et renforce la position de Lookout en tant que fournisseur de télémétrie SOC pour les parcs Android.
- Août 2026 : Appdome a annoncé Live Update, une capacité permettant aux organisations de modifier les politiques de sécurité, d'anti-fraude et de défense contre les bots dans des applications mobiles publiées en direct sans nouvelle compilation ni nouvelle soumission à la boutique d'applications. Cette capacité réduit le délai de réponse entre les campagnes d'attaque actives et l'ajustement des politiques, qui a été un désavantage structurel de la protection mobile traditionnelle basée sur les SDK.
Périmètre du Rapport sur le Marché Mondial des Services Gérés de Sécurité des Applications Mobiles
Le Marché des Services Gérés de Sécurité des Applications Mobiles comprend des services de sécurité qui permettent aux organisations d'évaluer, de protéger, de surveiller et de maintenir la sécurité des applications mobiles tout au long de leurs cycles de vie de développement et d'exploitation. Ces services couvrent les tests de sécurité des applications mobiles, le blindage applicatif, la protection automatique des applications à l'exécution (RASP), le renseignement et la surveillance des menaces mobiles, la protection contre la fraude mobile et les bots, la prévention de la prise de contrôle de compte, et le support sécurisé de DevSecOps mobile et de conformité. Les fournisseurs de services gérés fournissent l'évaluation des vulnérabilités des applications, la détection des menaces à l'exécution, la gestion des politiques de sécurité, la surveillance continue et le support à la remédiation pour protéger les applications mobiles, les données applicatives, les sessions utilisateurs et les transactions dans les environnements d'entreprise.
Le Rapport sur le Marché des Services Gérés de Sécurité des Applications Mobiles est Segmenté par Fonction de Sécurité (Tests de Sécurité des Applications Mobiles, Blindage Applicatif et Protection Automatique des Applications à l'Exécution, Renseignement et Surveillance des Menaces Mobiles, Protection contre la Fraude Mobile, les Bots et la Prise de Contrôle de Compte, et Support Sécurisé de DevSecOps Mobile et de Conformité), Taille d'Entreprise (Grandes Entreprises, et Petites et Moyennes Entreprises), Modèle de Prestation de Services (Services Entièrement Gérés, Services Co-Gérés, et Plateforme Gérée), Modèle de Déploiement (Sur Site, Basé sur le Cloud, et Hybride), Secteur d'Utilisation Final (Technologies de l'Information et Télécommunications, BFSI, Santé, Commerce de Détail et Commerce Électronique, Fabrication, Gouvernement et Défense, et Autres Secteurs d'Utilisation Final), et Géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient, et Afrique). Les Prévisions du Marché sont Fournies en Termes de Valeur (USD).
Aperçu de la segmentation
| Tests de Sécurité des Applications Mobiles |
| Blindage Applicatif et Protection Automatique des Applications à l'Exécution |
| Renseignement et Surveillance des Menaces Mobiles |
| Protection contre la Fraude Mobile, les Bots et la Prise de Contrôle de Compte |
| Support Sécurisé de DevSecOps Mobile et de Conformité |
| Grandes Entreprises |
| Petites et Moyennes Entreprises |
| Services Entièrement Gérés |
| Services Co-Gérés |
| Plateforme Gérée |
| Sur Site |
| Basé sur le Cloud |
| Hybride |
| Technologies de l'Information et Télécommunications |
| BFSI |
| Santé |
| Commerce de Détail et Commerce Électronique |
| Fabrication |
| Gouvernement et Défense |
| Autres Secteurs d'Utilisation Final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par Fonction de Sécurité | Tests de Sécurité des Applications Mobiles | |
| Blindage Applicatif et Protection Automatique des Applications à l'Exécution | ||
| Renseignement et Surveillance des Menaces Mobiles | ||
| Protection contre la Fraude Mobile, les Bots et la Prise de Contrôle de Compte | ||
| Support Sécurisé de DevSecOps Mobile et de Conformité | ||
| Par Taille d'Entreprise | Grandes Entreprises | |
| Petites et Moyennes Entreprises | ||
| Par Modèle de Prestation de Services | Services Entièrement Gérés | |
| Services Co-Gérés | ||
| Plateforme Gérée | ||
| Par Modèle de Déploiement | Sur Site | |
| Basé sur le Cloud | ||
| Hybride | ||
| Par Secteur d'Utilisation Final | Technologies de l'Information et Télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de Détail et Commerce Électronique | ||
| Fabrication | ||
| Gouvernement et Défense | ||
| Autres Secteurs d'Utilisation Final | ||
| Par Géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions Clés Répondues dans le Rapport
Quelle est la taille du marché des services gérés de sécurité des applications mobiles ?
Le marché des services gérés de sécurité des applications mobiles est évalué à 1,14 milliard USD en 2026 et devrait atteindre 2,84 milliards USD d'ici 2032, à un CAGR de 16,56 % de 2027 à 2032.
Qu'est-ce qui stimule la demande de services gérés de sécurité des applications mobiles ?
Les attaques mobiles persistantes, l'exposition à la fraude, les exigences de conformité et les lacunes de visibilité des opérations de sécurité encouragent les organisations à adopter une protection gérée.
Quel modèle de prestation de services mène les services gérés de sécurité des applications mobiles ?
Les Services Entièrement Gérés mènent avec une part de 42,37 % en 2026, tandis que le modèle de Plateforme Gérée devrait croître le plus rapidement à un CAGR de 17,63 % jusqu'en 2032.
Quel secteur d'utilisation final présente la plus forte demande de services gérés de sécurité des applications mobiles ?
Le BFSI mène avec une part de 27,43 % en 2026 car les applications de banque mobile et de paiement font face à des risques directs de fraude, de prise de contrôle de compte et de conformité.
Quelle région connaît la croissance la plus rapide pour les services gérés de sécurité des applications mobiles ?
L'Asie-Pacifique devrait croître à un CAGR de 17,58 % jusqu'en 2032, soutenue par la banque mobile, les paiements et les services aux entreprises en priorité mobile.
Pourquoi les organisations choisissent-elles le déploiement hybride pour la sécurité des applications mobiles ?
Le déploiement hybride permet aux organisations d'utiliser le renseignement sur les menaces dans le cloud tout en maintenant l'application sélective des politiques ou le stockage de la télémétrie sensible dans des environnements privés.