
マネージドCSPMサービス市場規模とシェア
市場概要
| 調査期間 | 2027 - 2032 |
|---|---|
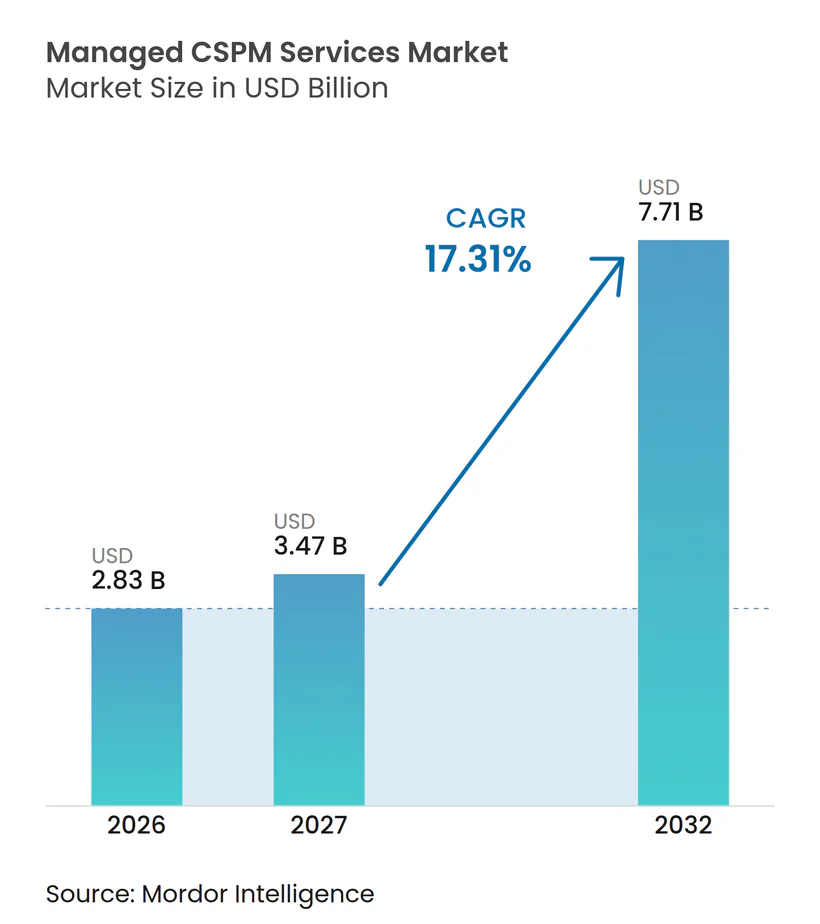
| 市場規模 (2027) | 3.47 十億米ドル |
| 市場規模 (2032) | 7.71 十億米ドル |
| 成長率 (2027 - 2032) | 17.31 % |
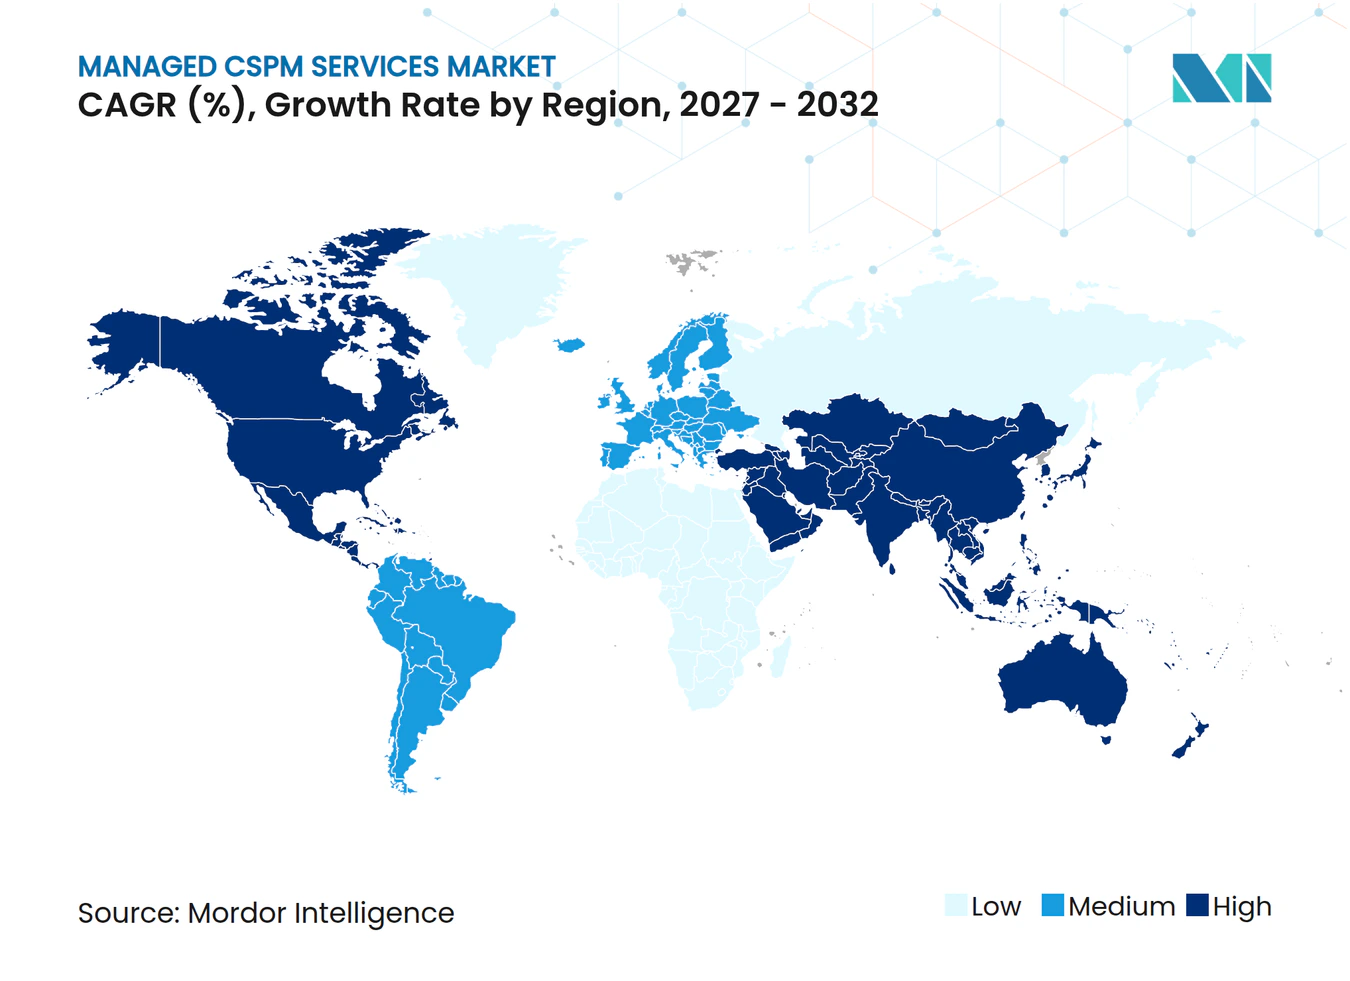
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるマネージドサービス市場分析
マネージドCSPMサービス市場規模は、2026年の28.3億米ドル、2027年の33.2億米ドルから、2032年までに77.1億米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR17.31%を記録すると予測されています。マネージドCSPMサービス市場は、組織が社内セキュリティチームだけでは開発環境および本番環境全体にわたって継続的に監視しきれないほど多くのクラウド環境、クラウドアカウント、クラウドベースアプリケーション、および共有サービスを利用するようになるにつれて拡大しています。マネジドプロバイダーは、設定ドリフト、コンプライアンスエビデンス、修復キュー、ポリシー例外、所有権のギャップ、および社内チームが競合する責務を抱える場合に長期間未解決のまま残りうるフォローアップ作業に対応します。金融サービスおよび重要セクターにおける規制上の義務も、クラウドコントロールの継続的な実施を調達判断においてより重要なものとしています。これは、買い手が限定的なポイントインタイムレビューではなく、コントロール活動の定期的な記録、文書化されたアクション、および説明責任を明確に示す手段を必要としているためです。プラットフォームの統合は買い手の期待を変えており、マネージドプロバイダーはポスチャー管理とランタイムコンテキスト、リスク優先順位付け、実践的な修復サポート、クライアント固有のポリシー設定、および調査結果の成果に対する明確な説明責任を組み合わせる必要があります。AIワークロードは、GPUクラスター、モデルエンドポイント、ベクターデータベースなどのリソースタイプを追加し、既存のポリシーライブラリにギャップを生じさせる可能性があり、最新のコントロール、AI固有のポリシー、的を絞ったアーキテクチャレビュー、および環境の変化に適応できる運用プロセスを持つプロバイダーに機会をもたらします。
主要レポートのポイント
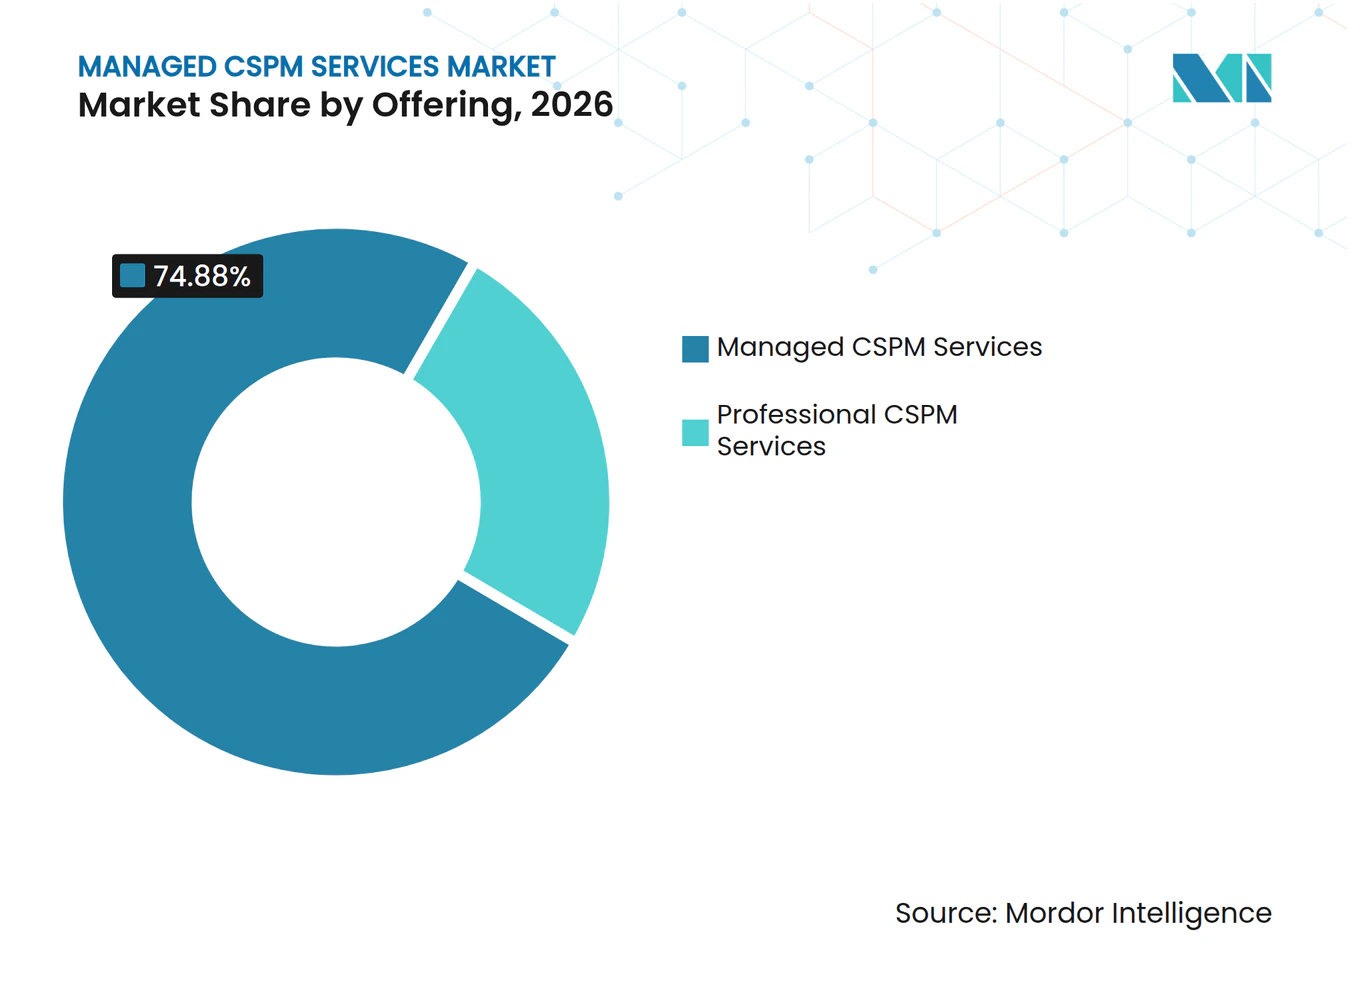
- オファリング別では、マネージドCSPMサービスが2026年のマネージドCSPMサービス市場シェアの74.88%を占め、プロフェッショナルCSPMサービスは2032年にかけてCAGR19.81%で拡大すると予測されています。
- サービスタイプ別では、マネージドオペレーションズが2026年の収益の49.71%を占め、導入・統合サービスは2032年にかけてCAGR19.66%で拡大すると予測されています。
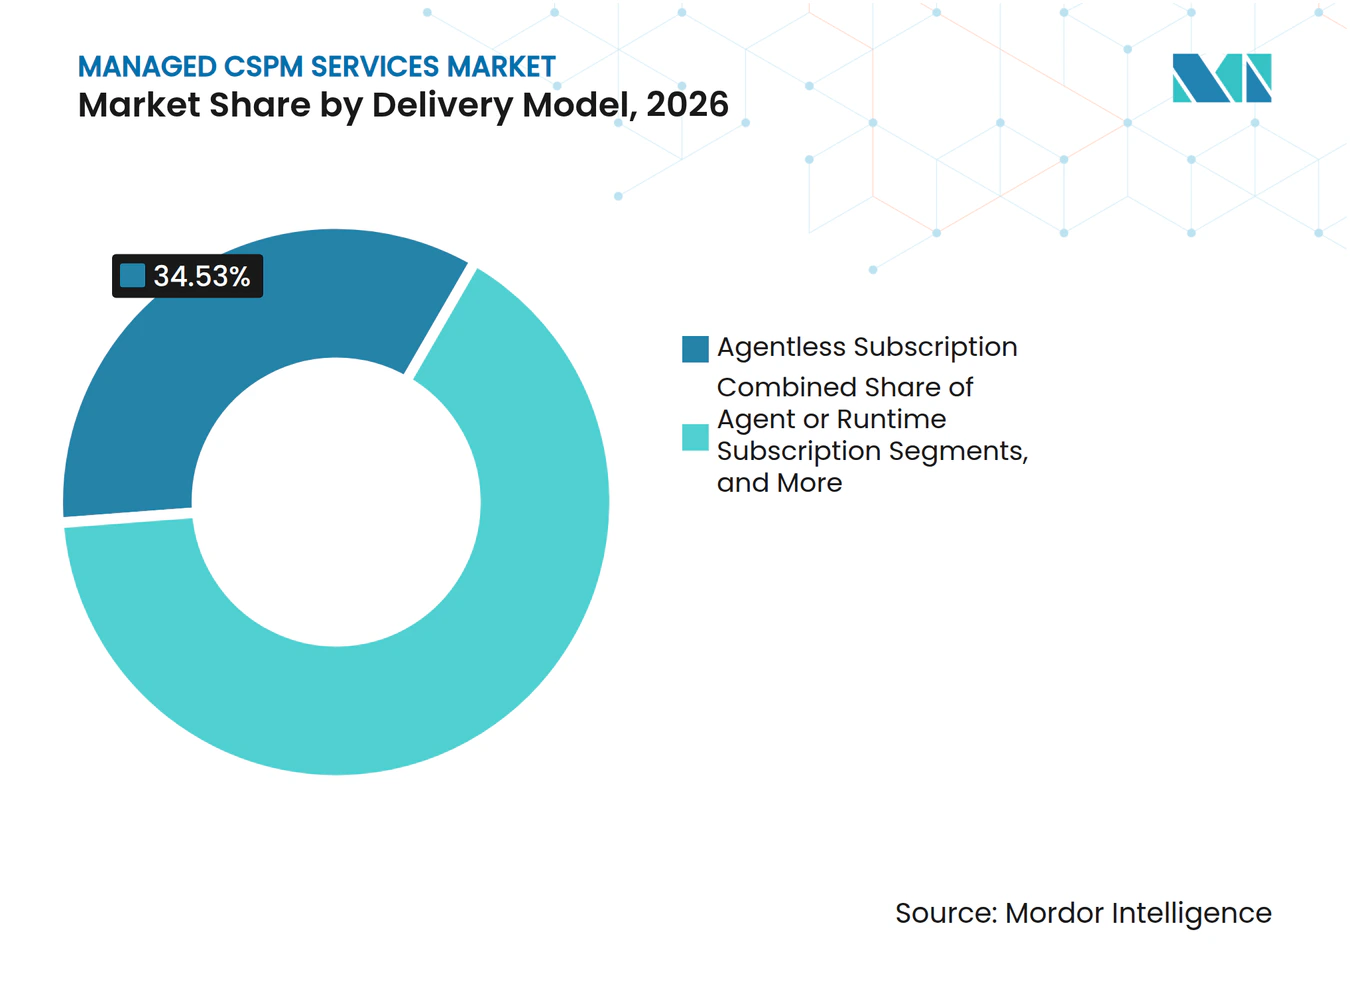
- デリバリーモデル別では、エージェントレスサブスクリプションが2026年の収益の34.53%を占め、2032年にかけてCAGR19.79%で拡大すると予測されています。
- デプロイメントモード別では、パブリッククラウドが2026年の収益の43.96%を占め、2032年にかけてCAGR19.31%で拡大すると予測されています。
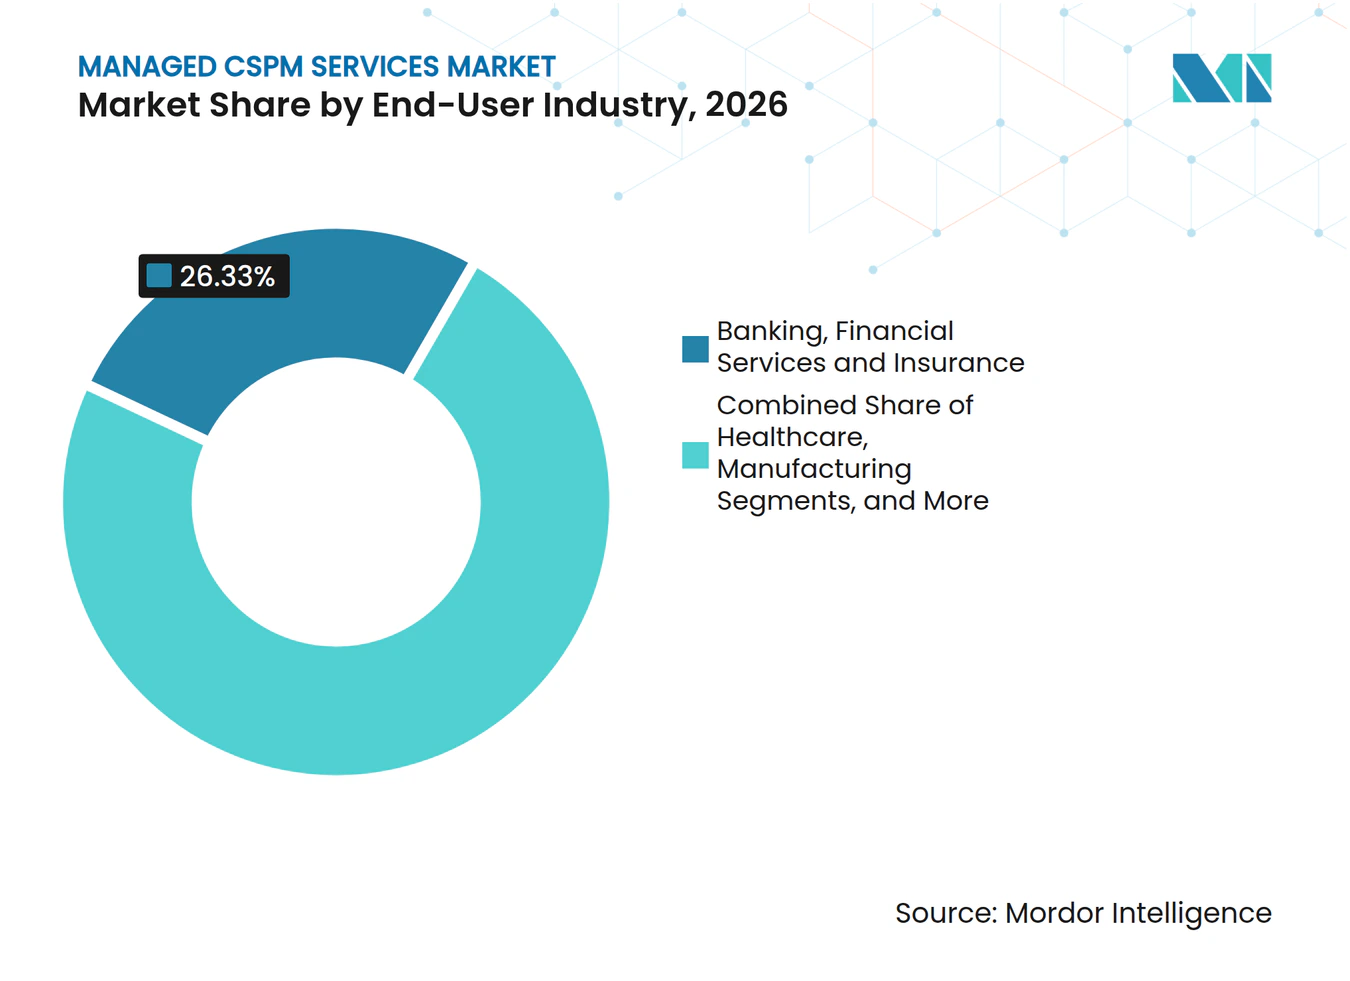
- エンドユーザー産業別では、BFSIが2026年の収益の26.33%を占め、情報技術・通信は2032年にかけてCAGR19.68%で拡大すると予測されています。
- 地域別では、北米が2026年の収益の33.08%を占め、アジア太平洋地域は2032年にかけてCAGR19.23%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーインパクト分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| CNAPPプラットフォーム統合 | +3.8% | グローバル | 中期(2〜4年) |
| AI支援自動修復エンジン | +3.4% | グローバル(北米およびアジア太平洋地域が採用をリード) | 中期(2〜4年) |
| ゼロトラストおよび共有責任監査 | +2.7% | 北米およびEUが中核、アジア太平洋地域への波及 | 長期(4年以上) |
| リアルタイムクラウド設定レポーティング | +2.5% | EU、アジア太平洋地域、北米 | 短期(2年以内) |
| 中堅企業におけるマルチクラウドの拡散 | +1.9% | グローバル | 中期(2〜4年) |
| サイバー保険セキュリティスコアカード要件 | +1.3% | 北米およびEU | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
CSPMのCNAPPプラットフォームへの統合
マネージドCSPMサービス市場は、クラウドセキュリティポスチャー管理をクラウドネイティブアプリケーション保護プラットフォームに組み込むことで再編されてり、関連するコントロールが共通の運用環境に統合されています。買い手は、断片化したツール、重複するアラート、個別のダッシュボード、および調査結果に対する不明確な説明責任を削減するために、CSPM、ワークロード保護、クラウドインフラストラクチャエンタイトルメント管理、およびクラウド検知機能を統合しています。Palo Alto Networksは2025年10月にCortex Cloud 2.0を発表し、CNAPP機能、クラウド検知、および12億件のセキュリティ対応で訓練された自律型AIエージェントを組み合わせました。[1] このより広いプラットフォームスコープは、静的な設定チェックを超えて、攻撃パス分析、ランタイムコンテキスト、リスクランキング、および検知から修復までの明確なルートを含むよう買い手の期待を高めています。基本的なポスチャーチェックのみを提供するプロバイダーは、ハイパースケーラーツールが追加ライセンスなしに一部のスキャニングニーズをカバーする場合、エンドツーエンドのプロセスを管理しない可能性があるにもかかわらず、価格圧力に直面することがあります。機会は、プラットフォームの調査結果をカスタマイズされたコントロール、説明責任のある所有者、信頼性の高いエビデンス、および完了した修復アクションに変換するサービスにあります。
AI支援自動修復エンジン
AI支援修復は、アナリストがアクションを取る前に優先順位付け、テスト、および修正の準備を行えるため、マネージドクラウドセキュリティポスチャー管理サービス市場のデリバリーモデルを変えています。Palo Alto Networksは、2025年の従来のトリアージアプローチでは重大なクラウドリスクが平均120日間未解決のままであったと報告しました。現在のシステムは、単に同じ問題を再度報告するのではなく、修復パスを評価し、潜在的な影響をシミュレートし、インフラストラクチャアズコードパッチを生成し、クライアントが承認したコントロール内で動作することができます。ZEST Securityは2025年4月にマルチエージェントシステムを発表し、リスク優先順位付け、影響シミュレーション、コード生成、および解決策の構築を専門エージェントに割り当て、初期デプロイメントではセキュリティオペレーションおよびインシデントレスポンスの作業負荷が50%以上削減されたと報告されました。[2] このモデルはアナリスト1人あたりのクローズされた調査結果数を増やし、リスクが対処されたかどうかについてクライアントにより迅速なフィードバックを提供できますが、不適切なガードレールはさらなる設定ドリフトを引き起こす可能性があります。提案された変更を検証し、本番ワークロードを保護し、承認記録を持し、自動化が重要なアクションを処理する際の説明責任を維持するためには、マネージドによる監視が引き続き必要です。
ゼロトラストおよび共有責任監査の拡大
ゼロトラストプログラムは、ユーザー、ワークロード、アイデンティティ、およびリソース全体にわたってクラウドコントロールが意図通りに機能していることの継続的な証明を必要とするため、マネージドモニタリングへの需要を支えています。2025年に公開されたNIST特別刊行物1800-35は、クラウドセキュリティポスチャー管理をゼロトラストアーキテクチャの継続的モニタリング要素と結びつけ、マルチクラウド統合ガイダンスを提供しています。クラウドプロバイダーは設定情報を提供できますが、顧客はその情報を自社のリスク基準に照らしてテストし、その結果として生じた決定を文書化する責任を引き続き負います。この区別は、特に責任がアプリケーション、インフラストラクチャ、およびセキュリティチームに分散している場合、多くの社内チームが異なるクラウドプラットフォーム全体にわたって継続的に実行できない検証タスクを生み出します。Prowlerは2025年に、組織の64%がハイブリッド環境を運用し、55%がマルチクラウド構成を使用していると報告しました。これらの環境全体にわたる個別のポリシーベースライン、承認プロセス、およびコントロールマッピングは、一貫したレビュー方法を適用できるマネージド検証サービスの価値を高めます。
リアルタイムクラウド設定レポーティングに向けた規制の推進
マネージドCSPMサービス市場は、コンプライアンス義務が定期的な評価から、特定の時点で何が実施されていたかを示すことができる継続的かつエクスポート可能なエビデンスへと移行するにつれて恩恵を受けています。ENISAは2025年6月にNIS2技術実装ガイダンスを発行し、重要エンティティおよび重要性の高いエンティティに対して技術的コントロールの機械生成エビデンスを求めています。この要件は、クラウド設定がレポート作成後に変更される可能性があるため、手動レビューや静的ポリシー文書では満たすことが困難です。インドの金融セクター規制も、銀行、証券、保険活動全体にわたるクラウドコントロールのより厳密な監視を求めており、定期的に記録された技術的エビデンスの重要性を高めています。日本のデータ保護要件は、ベンダーがローカルデータ取り扱い義務に関するコンプライアンスライブラリを拡充し、クライアントがそれらの義務に照らしてクラウド設定を評価するのを支援することを促しています。コンプライアンス違反のコストおよび運用上の影響は、特にセキュリティオペレーション能力が限られた中規模組織にとって、定期的なマネージドサービスの正当化を容易にする可能性があります。
制約インパクト分析*
| 制約 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| アラート疲労とクラウドセキュリティスキル不足 | -1.2% | グローバル | 中期(2〜4年) |
| CWPPおよびCIEMツールの重複 | -0.9% | 北米およびEU | 短期(2年以内) |
| SaaSおよびPaaS APIの深度の限界 | -0.7% | グローバル | 長期(4年以上) |
| ソブリンクラウドプロジェクトにおけるデータレジデンシーの障壁 | -0.6% | EUおよびアジア太平洋地域 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
アラート疲労とクラウドセキュリティスキルの不足
アラート疲労と専門家の能力不足は、サービス品質、応答時間、または顧客レーティングの一貫性に影響を与えることなく、マネージドプロバイダーが迅速にスケールできる速度を制限する可能性があります。ACMコンピューティングサーベイズの2025年の研究では、セキュリティオペレーションセンターチームの54%がアラート量に圧倒されていると感じており、アナリストはその時間の25%以上を誤検知に費やしていることが明らかになりました。[3] クラウド環境は、設定アラートが多数あり、深刻度が大きく異なり、関連するリソースに応じて異なるチームに割り当てられる可能性があるため、この問題を悪化させる可能性があります。Red Canaryは、2025年に組織の75%が侵入検知においてスキル不足に直面し、72%がインシデントレスポンスにおいてスキル不足に直面していると報告しました。プロバイダーは、クラウドアーキテクチャ、コンプライアンス、自動化コントロール、および本番環境での設定変更の運用上の影響を理解するアナリストをめぐって競争しなければなりません。同時に、これらのスキルを社内で採用できない組織はアウトソーシングを選択する可能性があり、需要を維持しながらプロバイダーの能力に圧力をかけます。
CWPPおよびCIEMとのツール重複による予算摩擦
CSPM、クラウドワークロード保護プラットフォーム、およびクラウドインフラストラクチャエンタイトルメント管理ツール間の重複は、購買決定を遅らせ、独立したマネージドサービスのポジショニングを困難にする可能性があります。組織は、特に予算が見直されている場合、ポスチャーサービスが既存のCNAPPまたは拡張検知・対応契約内の機能と重複するかどうかを問うことが多くあります。この問題は、買い手がセキュリティツールの数を削減し、より少ないベンダーとより明確なコスト管理を持つ単一の運用モデルを求めている場合に最も関連性が高くなります。これは、ツール管理だけでなく、ポリシーのカスタマイズ、運用の深度、ワークフローの所有権、および監査対応エビデンスを示すことができるサービスプロバイダーに有利に働きます。NIS2およびDORA関連のコントロールエビデンスは、ネイティブプラットフォーム機能がデフォルトで必要な記録を生成しない場合に、実践的な差別化ポイントを提供できます。したがって、マネージドCSPMサービス市場は、プロバイダーが自社の作業がクライアントの技術投資および既存ライセンスを複製するのではなく補完することを説明することに依存しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
オファリング別:
マネージドサービスとプロフェッショナルサービスが採用の異なる段階をサポートマネージドCSPMサービスは2026年のオファリング収益の74.88%を占め、マネージドCSPMサービス市場内で最大のオファリングとなっています。このサービスは、クラウドリソース、ポリシーステータス、設定変更、コンプライアンス義務、および各未解決問題の所有権に対する継続的な可視性を顧客に提供します。プロバイダーは継続的に調査結果をレビューし、ビジネスへの影響に応じて優先順位の設定を支援し、運用および監査目的のために要な問題に対して取られたアクションを記録します。この定期的なデリバリーは、毎日複数のクラウドアカウント全体にわたるモニタリング、検証、レポーティング、およびフォローアップに熟練したスタッフを割り当て続けることができないクライアントに適しています。また、プロバイダーがより長い関係の中でクライアントのコントロール要件、所有権構造、リスク許容度、レポーティングケイデンス、およびエスカレーションパスを学ぶことも可能にします。
プロフェッショナルCSPMサービスは2032年にかけてCAGR19.81%で拡大すると予測されています。これらのエンゲージメントは、アーキテクチャレビュー、ゼロトラストアライメント、導入計画、移行セキュリティ監査、ポリシー設計、および定常状態の運用をサポートするプロセスの評価をカバーします。Tenableは2025年に、組織の63%が複数のクラウドプロバイダーを使用しているが、CSPMツールを採用しているのは57%に過ぎないと報告しました。この差は、不足しているコントロールを特定し、責任を明確にし、既存のポリシーを評価し、ツールの出力を実践的な運用プロセスと結びつける作業を示しています。プロフェッショナルエンゲージメントは、ベースライン設定を文書化し、ステークホルダーを確認し、修復ワークフローを準備し、顧客が継続的なモニタリングをプロバイダーに引き渡す前にサービス期待値を定義することもできます。


注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
サービスタイプ別:
マネージドオペレーションズが収益をリードし、導入が急速に拡大マネージドオペレーションズは2026年のサービスタイプ収益の49.71%を占め、マネージドクラウドセキュリティポスチャー管理サービス市場で最高のシェアを持っています。設定ドリフトは、チームがリソースを作成したり、権限を変更したり、ネットワークルールを修正したり、アプリケーションを更新したり、新しいアイデンティティを作成したり、クラウドアカウント設定を変更したりするたびに発生する可能性があります。したがって、組織は環境や開発活動の変化に伴ってすぐに時代遅れになる一回限りの評価ではなく、定期的なモニタリングを必要としています。マネージドオペレーションズは、現代のクラウドコントロール要件の下で期待されるエビデンストレイルを維持し、アクティブな問題、過去の調査結果、割り当てられた所有者、および修復ステータスの明確な記録を顧客に提供します。アナリストは調査結果を調査し、ワークロード所有者と調整し、修復の進捗を確認し、完了した変更を検証し、管理の注意が必要なリスクをエスカレートすることができます。
導入・統合サービスは2032年にかけてCAGR19.66%で拡大すると予測されています。この作業は、ポスチャーツールをセキュリティ情報・イベント管理プラットフォーム、チケッティングシステム、アイデンティティツール、DevSecOpsパイプライン、および各クライアントチームにとって調査結果を有用にするレポーティングプロセスと接続します。Tenableは、組織が2025年に平均2.7のクラウド環境を管理していることを発見しました。各環境は、機密性の高い変更に対して個別のコネクター、アプリケーションプログラミングインターフェース、所有権モデル、アラートルーティングルール、コンプライアンスマッピング、およびレビュー手順を必要とする場合があります。コンサルティング・アドバイザリー、トレーニング・サポート、および導入作業は定期的な収益が少ない場合がありますが、クライアントがマネージドサービスを正しく使用し、プロセスを理解し、プロバイダーとの関係を継続するのに役立ちます。
デリバリーモデル別:
エージェントレスサブスクリプションがスケールと採用の容易さを両立エージェントレスサブスクリプションは2026年のデリバリーモデル収益の34.53%を占め、マネージドクラウドセキュリティポスチャー管理サービス市場で最大のデリバリーモデルを代表しています。2032年にかけてCAGR19.79%で拡大すると予測されています。エージェントレススキャニングは、クライアントのクラウドアカウント、ワークロードグループ、および変化するリソースインベントリ全体にわたってセキュリティエージェントをデプロイ、パッチ適用、維持、および調整する必要性を回避します。これにより、デプロイメントの摩擦が軽減され、本番ワークロードへの変更を制限し、承認された接続方法を必要とする規制対象組織のオンボーディングを迅速化できます。プロバイダーは、各ワークロードにソフトウェアをインストールすることなく、サポートされているインターフェースを通じてクラウドリソースをレビューでき、双方のメンテナンス作業を削減しながら広範なクライアント資産をカバーするのに役立ちます。
エージェントまたはランタイムサブスクリプションモデルは、特にクライアントがワークロード内のアクティビティからのシグナルを必要とする場合、プロセスレベルでの行動検知を必要とするユースケースにとって引き続き重要です。これらは、組織がランタイムシグナル、ワークロード固有の保護、またはアクティブなプロセスや異常な動作へのより詳細な可視性を必要とする場合に、エージェントレスポスチャーカバレッジを補完できます。データボリュームサブスクリプションモデルは、使用量に連動した価格設定と増加するデータフローを管理するためのより明確な方法を必要とする、大規模で変動するテレメトリボリュームを持つクライアントに対応できます。フィーチャー階層型サブスクリプションモデルは、限定されたコントロールセットを必要とする小規模顧客と、より多くのワークフロー、統合、およびレポーティングオプションを必要とする大企業をサポートできます。マネージドCSPMサービス市場は、これらの代替手段を使用して、デリバリーの深度をリスクエクスポージャー、技術成熟度、および調達上の制約に合わせることができます。

注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
デプロイメントモード別:
環境の複雑さが増す中でパブリッククラウドがリードパブリッククラウドは2026年のデプロイメントモード収益の43.96%を占め、デプロイメントモード別でマネージドCSPMサービス市場をリードしました。組織が主要なクラウドプラットフォームに新しいワークロード、データサービス、および開発活動を引き続き配置するにつれて、2032年にかけてCAGR19.31%で拡大すると予測されています。AWS、Microsoft Azure、およびGoogle Cloudのネイティブツールは有用なシグナルを提供できますが、それぞれ自社環境外の視野が限られており、単独では完全なマルチクラウド運用プロセスを構築することができません。マネージドプロバイダーは、顧客のリスクモデルに適応した1つの運用プロセスで、複数のクラウドサービス全体にわたる調査結果、ポリシー、所有権の詳細、およびエビデンスを集約できます。クライアント資産にアカウント、リージョン、アプリケーション、アイデンティティ権限、開発チーム、およびサードパーティサービスが増えるにつれて、この役割はより価値が高まります。
Prowlerは、2025年に組織の55%がマルチクラウド環境を運用しており、単一クラウドにとどまっているのはわずか17%であると報告しました。プライベートクラウドおよびハイブリッドクラウドのデプロイメントはシェアが小さいですが、データ主権義務、レガシーシステム、または容易に移行できないワークロードを持つ組織にとって引き続き重要です。これらのクライアントは、異なるチームが各環境を管理し、異なるテクノロジースタックを使用している場合でも、オンプレミスシステムとパブリッククラウドリソース全体にわたる共通ポリシーを必要としています。ハイブリッド資産は、インフラストラクチャ、アプリケーション、コンプライアンス、セキュリティチーム、およびアウトソーシングされたサービスプロバイダー間の責任境界を曖昧にする可能性もあります。マネージドCSPMサービス市場は、共通のコントロールを適用し、所有権を明確に割り当て、リソースが環境をまたいで追跡できる統一された監査記録を作成することで、この複雑さに対処できます。
エンドユーザー産業別:
BFSIがリーダーシップを維持し、情報技術・通信が加速BFSIは2026年のエンドユーザー収益の26.33%を占め、マネージドCSPMサービス市場内で最大のエンドユーザーシェアを持っています。銀行、証券、保険組織は、クラウドアウトソーシング、インシデント管理、データ保護、および運用変更後もコントロールが機能していることを示す能力に関して厳格な期待に直面しています。継続的なポスチャー保証は、正式な監査の間および新しいアカウント、ワークロード、権限、またはアプリケーションを追加した後もコントロールが有効であることを示すのに役立ちます。また、事業部門、外部サービスプロバイダー、複数のクラウドアカウント、および内部リスクまたはコンプライアンス機能全体にわたってセキュリティ要件を調整しなければならないチームをサポートします。このセクターの需要は、信頼性の高い文書化と重要なコントロールギャップへのタイムリーなアクションの両方を要求する規制によって強化されています。
情報技術・通信は2032年にかけてCAGR19.68%で拡大すると予測されています。これらの組織はクラウドインフラストラクチャの使用率が高く、規制対象の顧客にテクノロジーサービスを頻繁に提供しており、コントロールエビデンスと修復プロセスの重要性を高めています。ISACAは2025年に、DORAがEU金融機関にサービスを提供するサードパーティICTプロバイダーに義務を適用することを指摘しました。ヘルスケアは、臨床システムがクラウド環境に移行し、慎重なアクセス、設定、およびデータ管理を必要とするにつれて、さらなる貢献者となる可能性があります。政府および公共セクターの需要はソブリンクラウド要件によって制限される可能性がある一方、小売、eコマース、および製造のユースケースは決済セキュリティ義務および運用技術統合リスクによって形成されます。
注記: 個別セグメントのセグメントシェアはレポート購入時に入手可能
地域分析
北米マネージドCSPMサービス市場
北米は2026年のマネージドCSPMサービス市場シェアの33.08%を占め、米国における成熟したクラウドセキュリティ購買によって支えられています。上場企業の開示要件は、重大なサイバーリスクに対する上級管理職の注目を高め、クラウド設定コントロール、インシデント対応準備、およびレポーティングプロセスのレビューを加速させています。連邦規制対象金融機関向けのカナダのクラウドガイダンスおよびメキシコにおける銀行クラウド利用の拡大が追加の需要条件を提供しています。この地域はBFSIおよびテクノロジーセクター全体にわたる大規模なマルチクラウドユーザーベースを持ち、プロバイダーに幅広い環境をサポートする機会を与えています。これらの買い手は多くの場合、確立されたツールを持っていますが、技術的な調査結果をビジネスおよびリスクリーダーが理解できる優先順位付けされた文書化された修復作業に変換する支援を必要としています。
欧州マネージドCSPMサービス市場
欧州は2026年に第2位の地域ポジションを占め、NIS2の実施および2025年1月に施行されたDORAによって支えられています。ENISAは2025年6月に、NIS2のエビデンスは機械生成でエクスポート可能である必要があることを確認しました。この期待は、監査や定期的な評価のためだけに作成された文書に依存するのではなく、設定が変化するにつれてコントロール記録を保持するマネージドサービスをサポートします。ドイツ、フランス、および英国は、組織がより強力な運用レジリエンス、デジタルコントロールに対する明確な責任、および重大な問題に対応する能力を示さなければならないため、活発な需要条件を持っています。
アジア太平洋地域および中東・アフリカマネージドCSPMサービス市場
アジア太平洋地域は2032年にかけてCAGR19.23%で拡大すると予測されており、マネージドクラウドセキュリティポスチャー管理サービス市場の中で最も成長が速い地域コンポーネントです。クラウド採用、AI関連のエクスポージャー、および政府要件が、ローカルコンプライアンス期待に適応できるサービスを含む、地域全体での継続的なセキュリティオペレーションの必要性を高めています。インドは、金融規制当局が銀行、証券、保険クラウド環境全体にわたるより厳密な監視を求めているため、特に関連性が高くなっています。日本のデータ保護規則はコンプライアンスチェックライブラリとローカル製品適応を形成しており、クライアントは国内の運用要件に適合したポリシーも必要としています。中東・アフリカは依然として最小の地域シェアですが、アラブ首長国連邦とサウジアラビアはデジタルインフラプログラムと重要セクター向けのクラウドコントロールを通じて需要を構築しており、エジプトと南アフリカでは予算の可用性と人材不足が採用を制限し、ソブリンクラウド要件がテレメトリをローカルにホストできないプロバイダーを制約する可能性があります。
競合環境
市場集中度
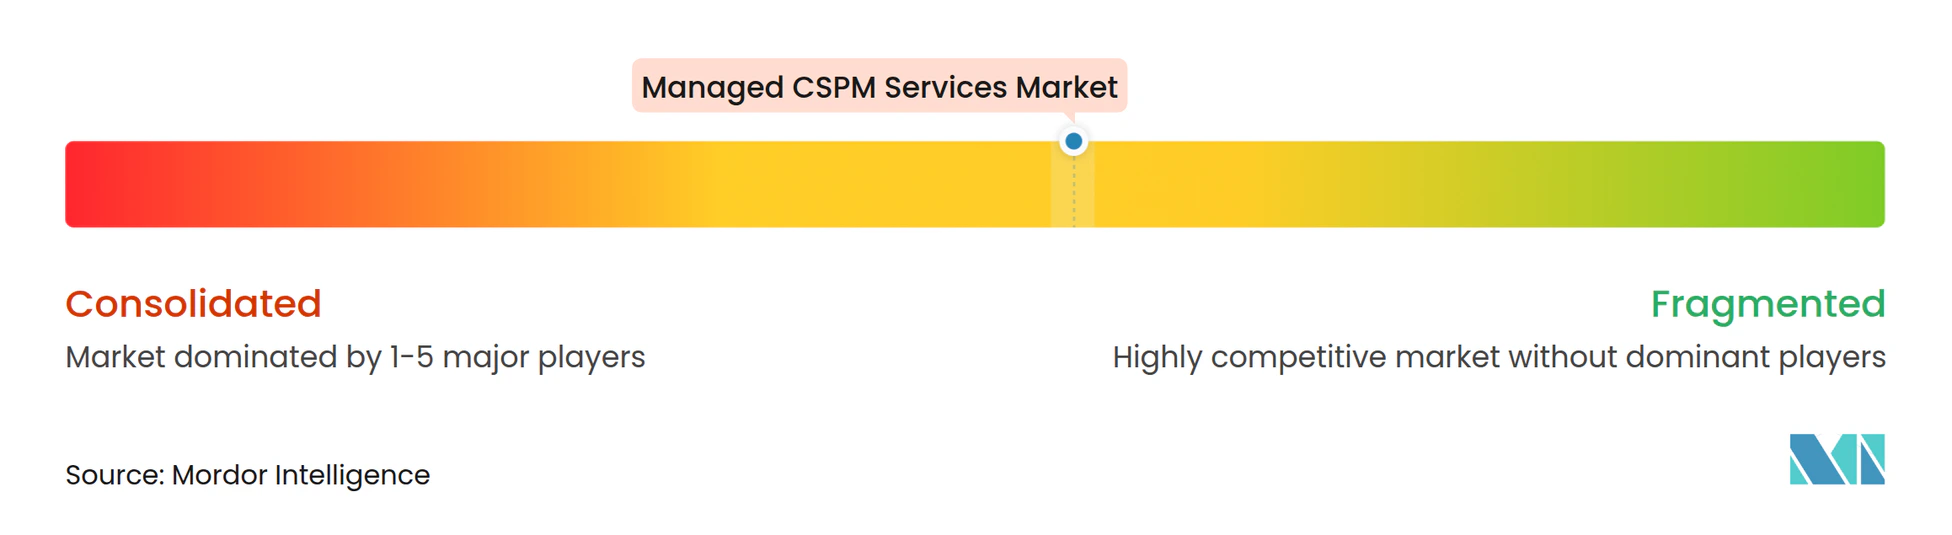
マネージドCSPMサービス市場は適度に集中しており、CNAPPプラットフォームベンダー、グローバルシステムインテグレーター、およびテクノロジー、アドバイザリーサポート、統合、および継続的オペレーションの異なる組み合わせで顧客にアプローチするマネージドセキュリティサービスプロバイダーが含まれています。プラットフォームベンダーはポスチャー機能を関連するクラウドセキュリティ機能と組み合わせ、多くの場合より広いサブスクリプション内にバンドルしており、すでにそのプラットフォームを使用している顧客の調達を簡素化できる一方で、ライセンスを超えたサービス価値を示す必要性も高めています。Accenture、Deloitte Touche Tohmatsu Limited、およびTata Consultancy Servicesなどのグローバルシステムインテグレーターは、アドバイザリー作業、導入サポート、オペレーション、および複数の社内チームにわたる調整を必要とするエンタープライズおよび政府の買い手と最も積極的に取り組んでいます。Sophos傘下のArctic Wolf、Secureworks、およびRapid7を含むマネージドセキュリティサービスプロバイダーは、継続的なカバレッジ、実践的な対応サポート、低い運用複雑性、およびより予測可能なサービスモデルを重視するクライアントに対応しています。この組み合わせにより、買い手は広範なテクノロジープラットフォーム、変革パートナー、および日常的なセキュリティオペレーションに焦点を当てたプロバイダーの中から選択できます。
Palo Alto Networksは2025年10月にCortex Cloud 2.0を発表し、自律型AIエージェント、CNAPP機能、およびクラウド検知機能を追加しました。この動きは、大規模なプラットフォームベンダーが修復速度、リスクコンテキスト、統合オペレーション、より容易なワークフロー、およびセキュリティチームへの自動化サポートをクラウドセキュリティ提案の中心に据えていることを示しています。Check Point Software TechnologiesとWizは、統合されたCNAPPおよびクラウドネットワークセキュリティソリューションを2025年9月に一般提供しました。このパートナーシップはCNAPPの可視性とゲートウェイレベルの防止および自動修復フローを組み合わせ、プロバイダー選定時の防止機能、クロスプラットフォーム統合、および短縮された対応パスの価値を高めています。
Arctic Wolfは2025年8月にAuroraプラットフォームをMicrosoft Defender XDR、Oracle Cloud Guard、OneLogin、およびCyberArk Privileged Access Managerとの統合で拡張しました。そのアプローチは、既存のテクノロジーを置き換えることなく顧客により広いセキュリティオペレーションカバレッジを提供し、サービス採用時の混乱を軽減し、以前のテクノロジー投資を保護するのに役立ちます。Optiv SecurityとNTT DATA Corporationは、アドバイザリーとオペレーションデリバリーを組み合わせることで、技術的なCNAPPの深度と中堅市場の価格設定の間の潜在的なギャップをターゲットにしています。小規模なクラウドネイティブプロバイダーは、エージェンティックAIを使用して修復速度、自動化、および限られたアナリストの労力で大量のクラウド調査結果を処理する能力で競争しています。プラットフォームの調査結果をクライアント固有の修復、明確な所有権、信頼性の高いレポーティング、および監査エビデンスに変換するプロバイダーは、アカウントを維持し、導入後に価値を示すうえでより有利な立場にある可能性があります。
マネージドCSPMサービス産業リーダー
-
Palo Alto Networks, Inc.
-
Microsoft Corporation
-
IBM Corporation
-
Check Point Software Technologies Ltd.
-
Cisco Systems, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
マネージドCSPMサービス市場 このレポートでカバーされる企業
- Palo Alto Networks, Inc.
- Microsoft Corporation
- IBM Corporation
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Accenture plc
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- Wipro Limited
- Cognizant Technology Solutions Corporation
- Atos SE
- Verizon Communications Inc.
- AT&T Inc.
- Orange SA
- Secureworks Corp.
- Arctic Wolf Networks, Inc.
- eSentire, Inc.
- Rapid7, Inc.
- Optiv Security, Inc.
- NTT DATA Corporation
最近の産業開発事情 マネージドCSPMサービス市場
- 2026年10月:Palo Alto NetworksとIBMは、NHS Secure Boundaryプログラム全体にわたってクラウドベースのセキュリティを提供するためにNHSイングランドとの戦略的共同パートナーシップを発表しました。このプログラムは150万人以上のNHSスタッフ、200以上のNHSトラスト、および約200万台のデバイスにまたがっています。AI対応機能は、医療・社会ケア組織全体のセキュリティツールを統合し、公共セクターの垂直市場における両社のマネージドクラウドセキュリティの信頼性を強化しています。
- 2026年2月:Arctic Wolfは、大手グローバル保険会社であるChubbによって優先マネージド検知・対応プロバイダーとして選定され、保険会社が承認したセキュリティスタックとクラウドセキュリティオペレーションのエンタープライズ調達との間の整合性の高まりを示しています。
- 2026年2月:Arctic Wolfはマネージドサービスプロバイダー向けにAurora Managed Endpoint Defenseを発表し、クラウドおよびセキュリティオペレーション機能をマネージドサービスプロバイダーチャネルに拡張して中堅市場クライアントへのリーチを広げました。
- 2025年10月:Palo Alto NetworksはCortex Cloud 2.0を発表し、12億件の実世界のセキュリティ対応で訓練されたCortex AgentiX自律型AIエージェント、アプリケーションセキュリティポスチャー管理モジュール、およびリソース消費を最大50%削減しながらリアルタイム保護を提供するパフォーマンス最適化されたクラウド検知・対応エージェントを導入しました。
グローバルマネージドCSPMサービス市場レポートスコープ
マネージドCSPMサービス市場は、サードパーティプロバイダーが組織に代わってクラウドセキュリティポスチャー管理(CSPM)プラットフォームを運用・管理するアウトソーシングされた24時間365日のセキュリティサービスで構成されており、マルチクラウド(AWS、Azure、GCP)およびハイブリッド環境全体にわたるクラウドインフラストラクチャ設定の継続的なモニタリング、設定ミスの検知と修復、コンプライアンスの実施、アイデンティティとアクセスリスク管理、およびポリシー違反アラートをカバーしています。
マネージドCSPMサービス市場は、オファリング別(マネージドCSPMサービス、プロフェッショナルCSPMサービス)、サービスタイプ別(コンサルティング・アドバイザリー、導入・統合、トレーニング・サポート、マネージドオペレーションズ)、デリバリーモデル別(エージェントレスサブスクリプション、エージェントまたはランタイムサブスクリプション、データボリュームサブスクリプション、フィーチャー階層型サブスクリプション)、デプロイメントモード別(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド)、エンドユーザー産業別(銀行・金融サービス・保険、ヘルスケア、小売・eコマース、情報技術・通信、政府・公共セクター、製造、その他のエンドユーザー産業)、地域別(北米、欧州、アジア太平洋地域、中東・アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| マネージドCSPMサービス |
| プロフェッショナルCSPMサービス |
| コンサルティング・アドバイザリー |
| 導入・統合 |
| トレーニング・サポート |
| マネージドオペレーションズ |
| エージェントレスサブスクリプション |
| エージェントまたはランタイムサブスクリプション |
| データボリュームサブスクリプション |
| フィーチャー階層型サブスクリプション |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| 銀行・金融サービス・保険 |
| ヘルスケア |
| 小売・eコマース |
| 情報技術・通信 |
| 政府・公共セクター |
| 製造 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| その他の欧州 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリアおよびニュージーランド | |
| その他のアジア太平洋地域 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| オファリング別 | マネージドCSPMサービス | |
| プロフェッショナルCSPMサービス | ||
| サービスタイプ別 | コンサルティング・アドバイザリー | |
| 導入・統合 | ||
| トレーニング・サポート | ||
| マネージドオペレーションズ | ||
| デリバリーモデル別 | エージェントレスサブスクリプション | |
| エージェントまたはランタイムサブスクリプション | ||
| データボリュームサブスクリプション | ||
| フィーチャー階層型サブスクリプション | ||
| デプロイメントモード別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険 | |
| ヘルスケア | ||
| 小売・eコマース | ||
| 情報技術・通信 | ||
| 政府・公共セクター | ||
| 製造 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリアおよびニュージーランド | ||
| その他のアジア太平洋地域 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答される主要な質問
マネージドCSPMサービス市場の規模はどのくらいですか?
マネージドCSPMサービス市場は2026年に28.3億米ドルと評価されており、CAGR17.31%で2032年までに77.1億米ドルに達すると予測されています。この見通しは、継続的なクラウドコントロールオペレーション、定期的なエビデンス収集、およびよりタイムリーな修復サポートの必要性を反映しています。
マネージドクラウドポスチャーサービスへの需要を牽引しているものは何ですか?
マルチクラウドの利用、継続的なコンプライアンスエビデンス要件、設定ドリフト、および社内セキュリティ能力の限界が主要な需要要因です。これらの条件が合わさることで、日常的なモニタリングとフォローアップのニーズを高めることにより、マネージドCSPMサービス市場全体の需要をサポートしています。
マネージドCSPMの支出をリードするサービスタイプはどれですか?
マネージドオペレーションズは2026年に49.71%のシェアでリードしており、継続的なモニタリング、修復サポート、明確な所有権、およびセキュリティアクションの永続的な記録への需要を反映しています。この定期的なニーズは、クライアントが定期的な運用サポートを必要とする場合にマネージドCSPMサービス市場にとって引き続き重要です。
エージェントレスCSPMが採用されている理由は何ですか?
エージェントレスサブスクリプションは、クラウドアカウント全体にわたるデプロイメントとメンテナンス作業を削減するため、2026年の収益の34.53%を占めました。これにより、マネージドCSPMサービス市場は、すべてのワークロードを変更したり本番オペレーションを中断したりすることなく、カバレッジを開始するより簡単な方法を提供できます。
マネージドCSPMサービスへの需要が最も大きいエンドユーザーセクターはどこですか?
BFSIは2026年のエンドユーザー収益の26.33%を占めており、金融機関が継続的なクラウドコントロール、信頼性の高い監査エビデンス、および重大な設定問題のタイムリーな修復を必要としているためです。これらのニーズはマネージドCSPMサービス市場の大部分を支え、継続的なモニタリングサービスを支持しています。
マネージドCSPMサービスで最も急速に拡大している地域はどこですか?
アジア太平洋地域は2032年にかけてCAGR19.23%で拡大すると予測されており、クラウド採用とより強力なサイバーおよびデータ要件によって支えられています。したがって、この地域は特に規制対象のクラウド利用が拡大するにつれて、マネージドCSPMサービス市場の将来の需要の主要な源泉となっています。