
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 予測データ期間 | 2027 - 2032 |
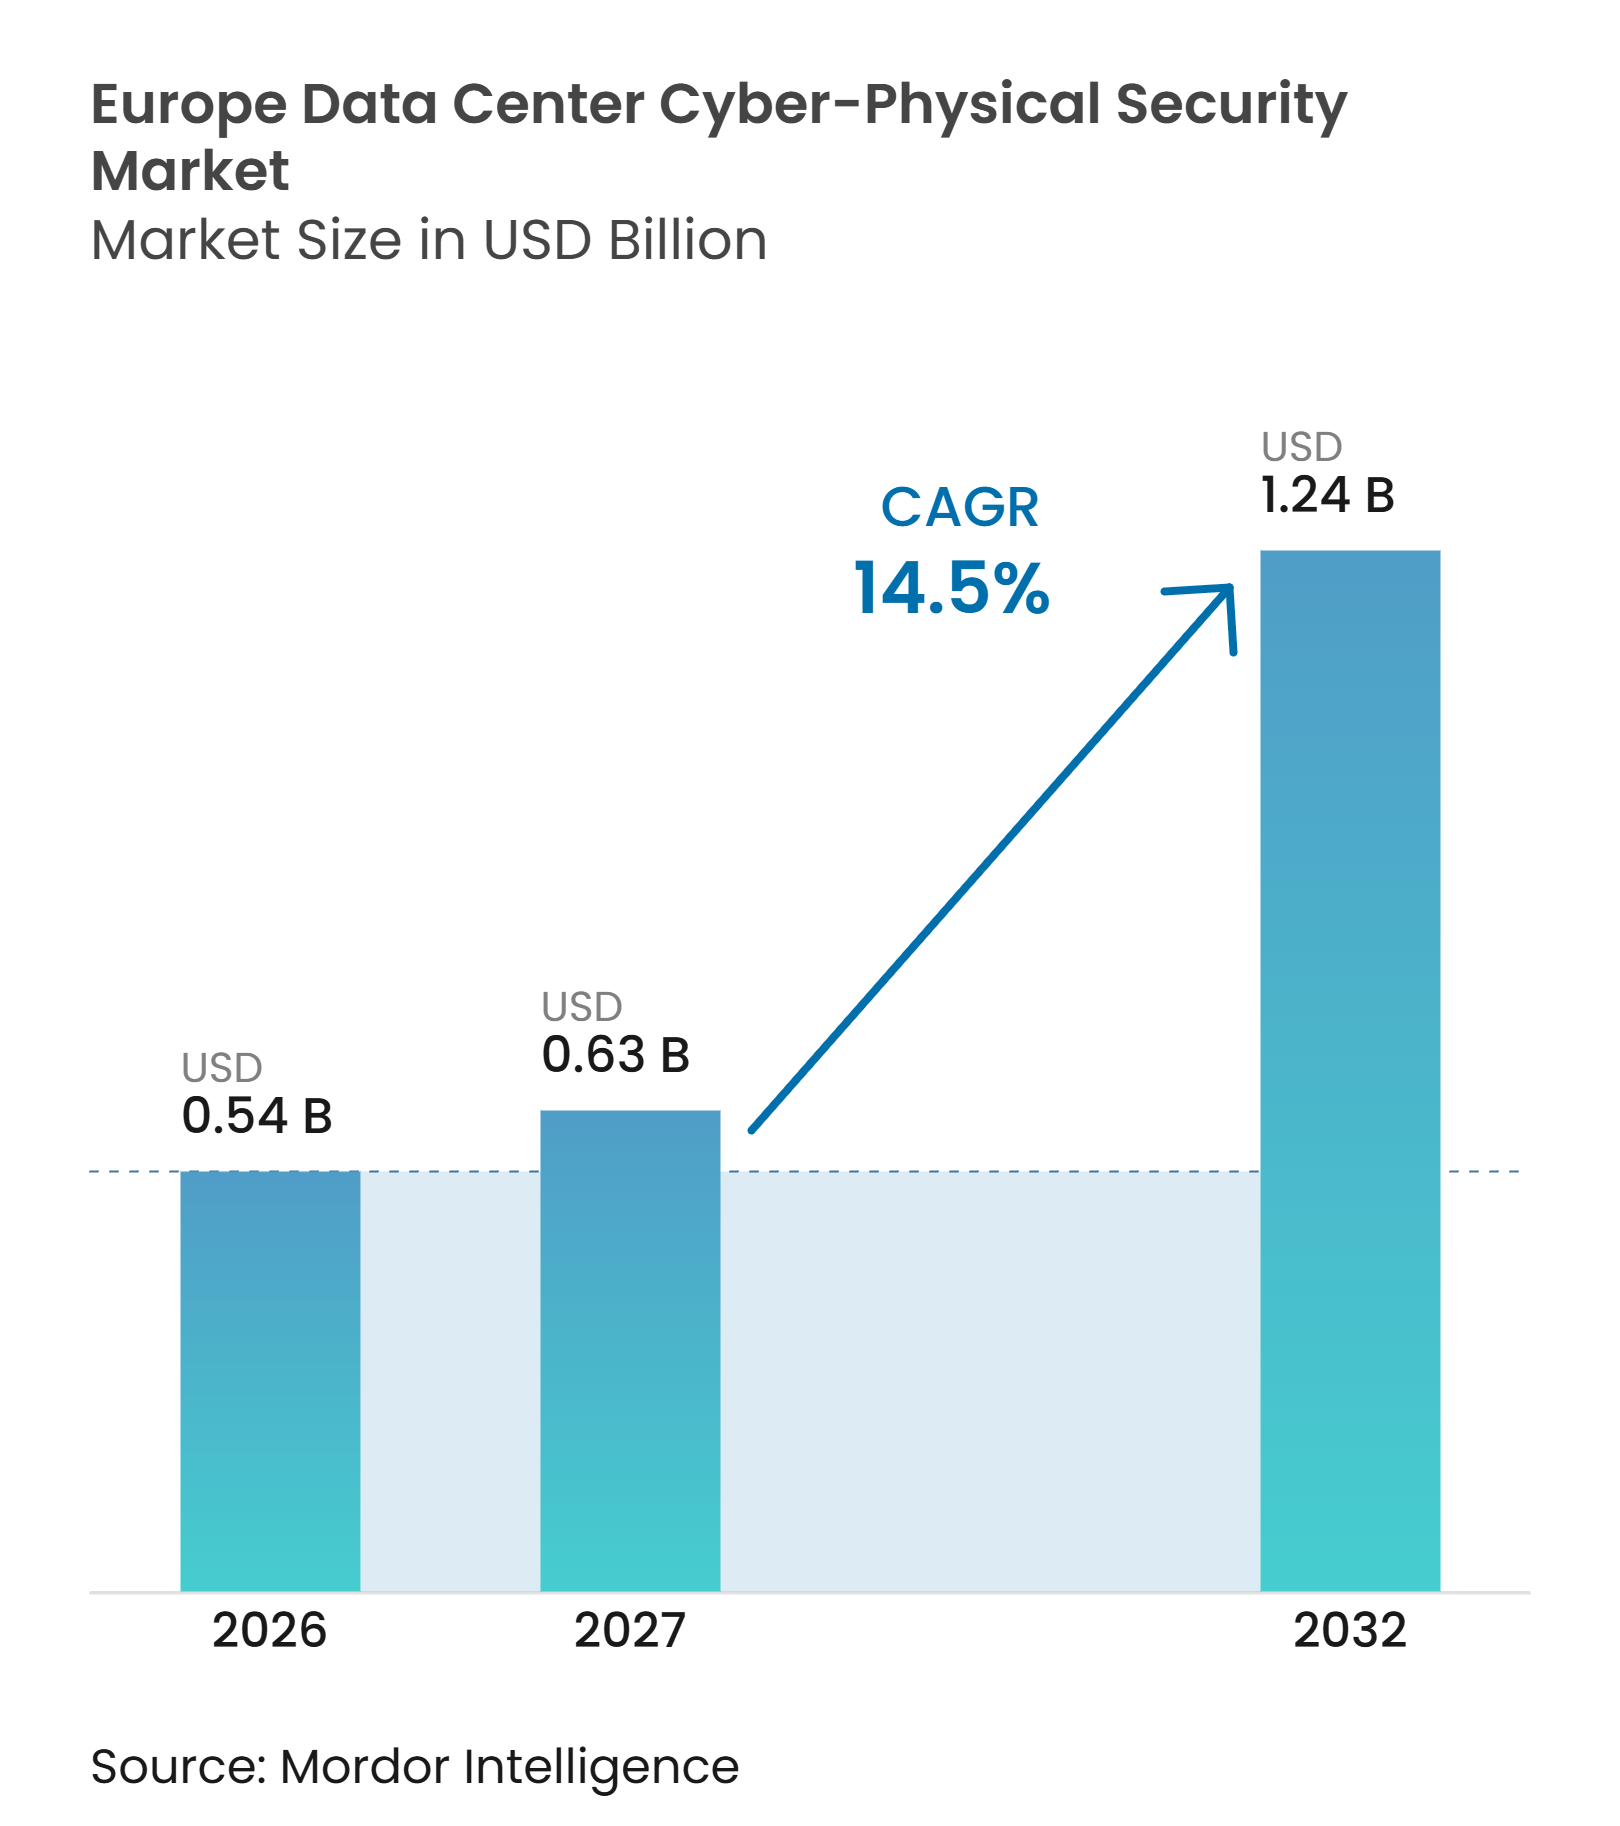
| 基準年の市場規模 (2026) | 0.54 十億米ドル |
| 市場規模 (2027) | 0.63 十億米ドル |
| 市場規模 (2032) | 1.24 十億米ドル |
| 成長率 (2027 - 2032) | 14.50 % |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるヨーロッパ データセンター サイバーフィジカル セキュリティ市場分析
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場規模は2026年に0.54 ビリオン 米ドルと評価され、2027年の0.63 ビリオン 米ドルから2032年には1.24 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)中のCAGRは14.5%です。需要は、セキュリティシステムを開設後に追加するのではなく、サイト設に組み込む必要がある新しいハイパースケール、コロケーション、AIに特化した施設によって形成されています。規制要件もまた、多くのデータセンター事業者にとって、サイバーフィジカル セキュリティを任意のプロジェクトから運用上の要件へと移行させています。ヨーロッパ データセンター サイバーフィジカル セキュリティ市場は、ネットワーク、運用技術、アイデンティティ、映像、施設イベントを一つの運用ビューに統合するプラットフォームへとシフトしています。これは、コンプライアンス文書化、クロスシステム統合、および複数サイトにわたる継続的な監視をサポートできるサプライヤーに有利に働きます。また、事業者は老朽化した施設においてより高い実行コストに直面しており、そこではアップグレードを顧客のワークロードを中断させることなく完了させなければなりません。
主要レポートのポイント
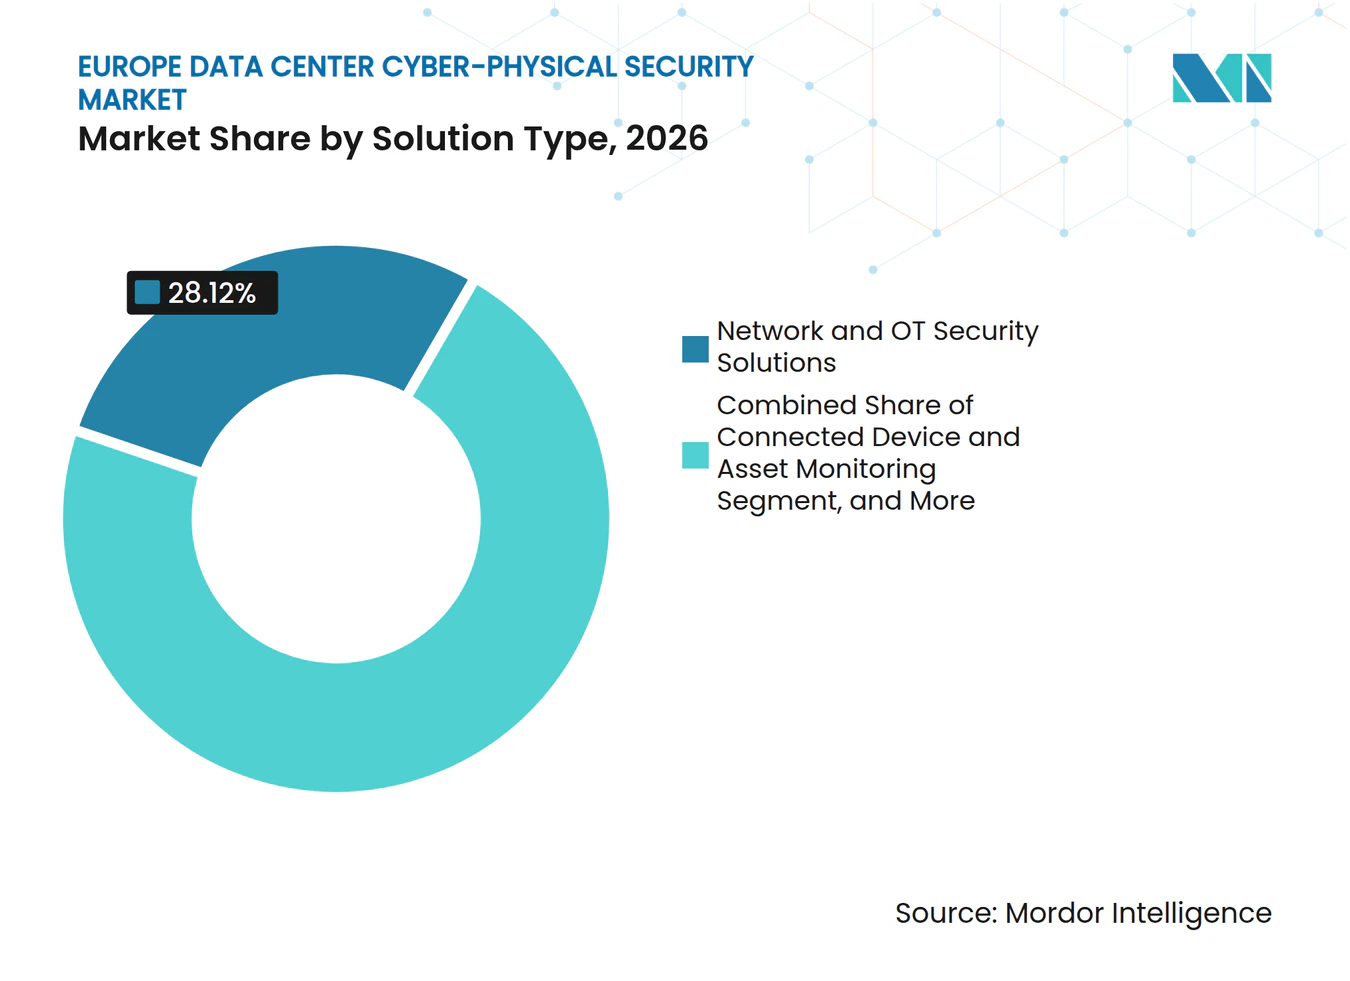
- ソリューションタイプ別では、ネットワークおよび運用技術セキュリティソリューションが2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場の28.12%を占め、統合サイバーフィジカル セキュリティプラットフォームは2032年までに16.26%のCAGRで拡大すると予測されています。
- セキュリティレイヤー別では、統合セキュリティオペレーションプラットフォームが2026年に32.38%を占め、2032年までに15.92%のCAGRを記録すると予測されています。
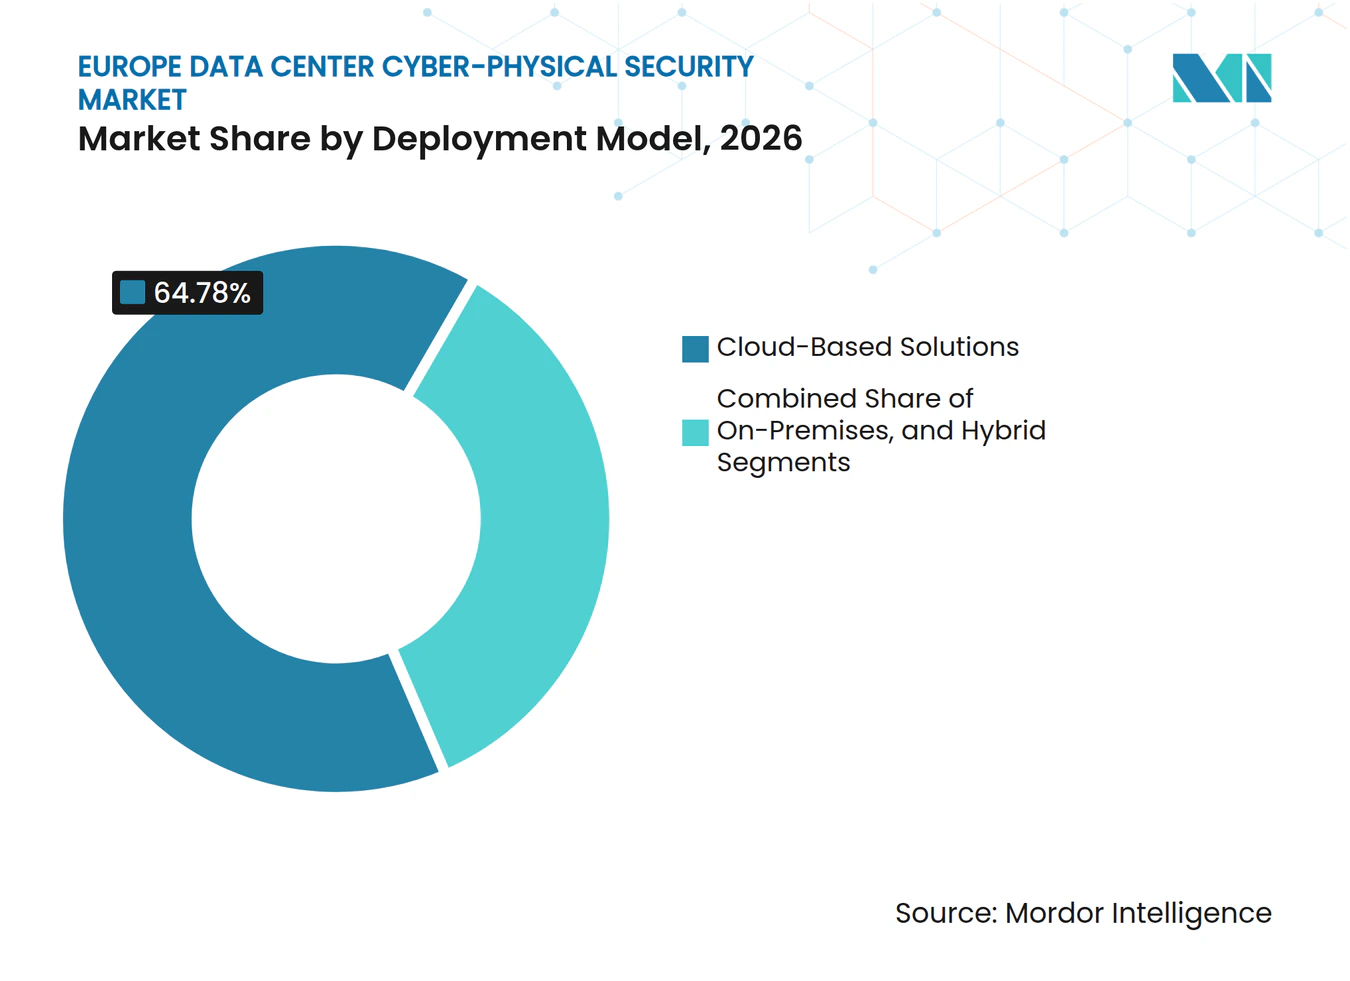
- 展開モデル別では、クラウドベースソリューションが2026年に64.78%を占め、2032年までに15.39%のCAGRで拡大すると予測されています。
- サービスタイプ別では、システムインテグレーションおよび実装が2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場収益の26.54%を占め、セキュリティ監査およびコンプライアンスサービスは2032年までに16.59%のCAGRで進展すると予測されています。
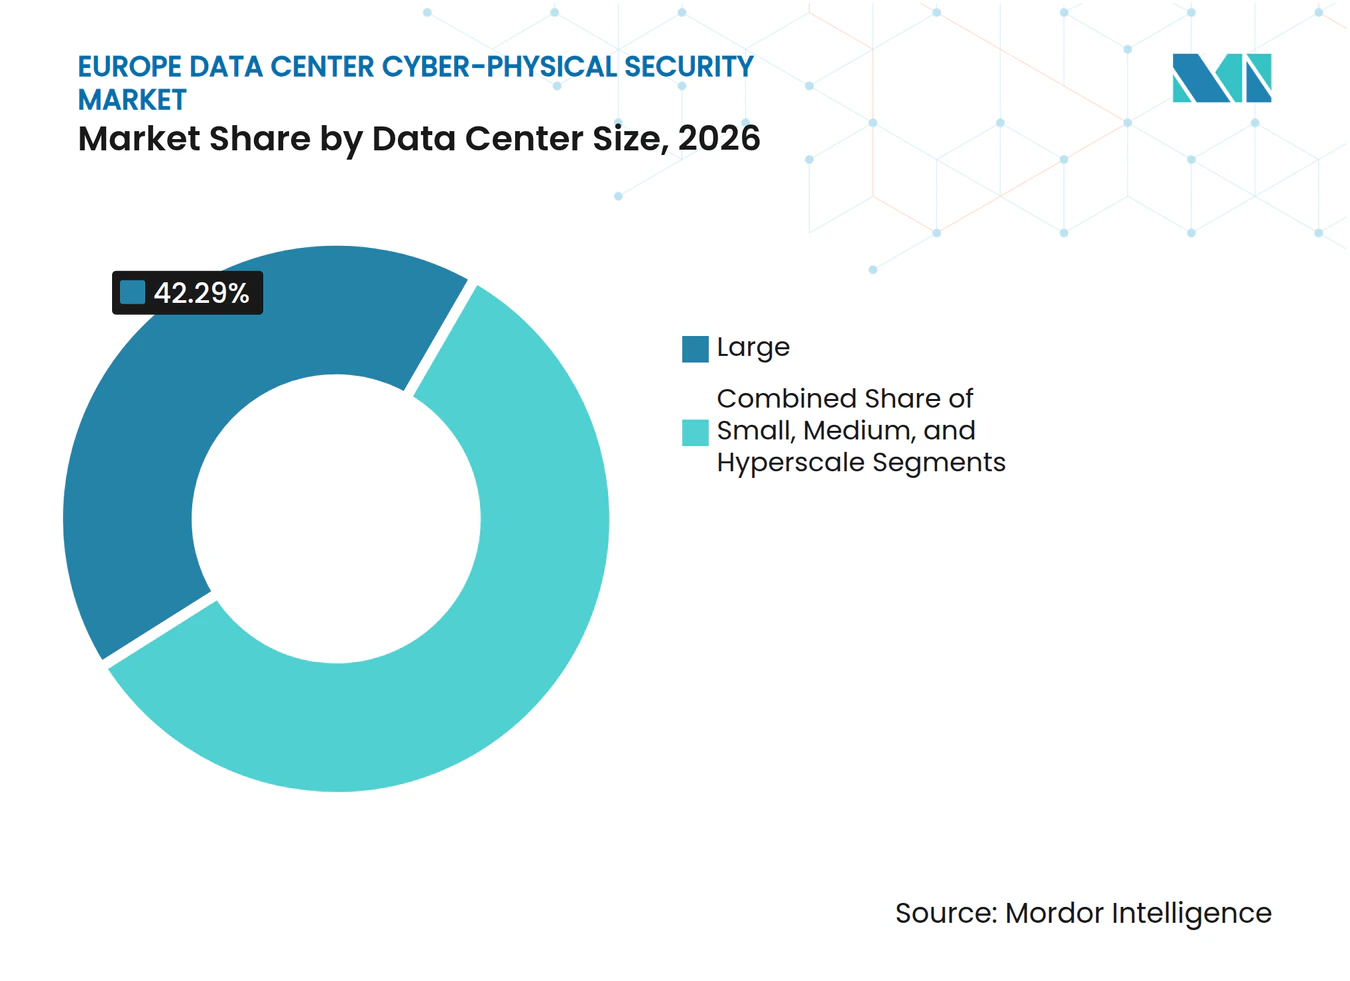
- データセンター規模別では、大規模データセンターが2026年に42.29%を占め、ハイパースケール施設は2032年までに17.27%のCAGRで拡大すると予測されています。
- データセンタータイプ別では、コロケーション施設が2026年に41.64%を占め、クラウドサービスプロバイダーは2032年までに17.38%のCAGRを記録すると予測されています。
- 地域別では、ドイツが2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場において38.53%のシェアを保有し、イギリスは2032年までに16.93%のCAGRで成長すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハイパースケール、コロケーション、およびAIデータセンターの建設拡大 | +3.5% | ドイツ、イギリス、フランス、北欧諸国 | 短期(2年以内) |
| データセンターサービスプロバイダーに対するNIS2コンプライアンス | +2.8% | EU-27、特にドイツとイタリア | 中期(2~4年) |
| 重要デジタルインフラに対するランサムウェアおよび恐喝リスクの増大 | +2.2% | ドイツ、イギリス、フランス、イタリア | 短期(2年以内) |
| AI対応映像分析とリモートガーディング | +1.8% | イギリス、ドイツ、フランス | 中期(2~4年) |
| 物理的アイデンティティとゼロトラストアクセスの統合 | +1.3% | ヨーロッパ、特にEUハイパースケールサイトでの早期進展 | 長期(4年以上) |
| エッジデタセンターおよび分散型ITの拡大 | +0.8% | ドイツ、フランス、イタリアのセカンダリー市場 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイパースケール、AI、およびコロケーションの建設拡大がセキュリティ境界を再定義
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場は、重要機器の設置前にセキュリティアーキテクチャを仕様化できるグリーンフィールドプロジェクトの比率増加から恩恵を受けています。JLLは、グリーンフィールドの立地がヨーロッパの将来パイプラインの39%を占めると報告しており、これは2022年から2025年に完成したプロジェクトの8%と比較されます。また、2026年から2028年に計画されているハイパースケールキャンパスは、FLAP-Dハブから平均175 kmの距離に位置しており、事業者は既存の境界、アクセス、または監視システムを引き継ぐことができません。欧州データセンター協会は、2026年から2031年にかけてのヨーロッパのデータセンターインフラへの累積投資額を1,760億ユーロ(193.6 ビリオン 米ドル)と予測しました。SoftBank Group Corp.は、フランスにおいて5 GWのAIデータセンター容量を開発するために750億ユーロ(82.5 ビリオン 米ドル)を投じることを約束し、その第一フェーズとしてオー=ド=フランスに3.1 GWのために450億ユーロ(49.5 ビリオン 米ドル)を充てることを発表しました。[1] ドイツのKRITIS-Dachgesetzは、大規模重要施設のレジリエンス要件の中に境界保護、アクセス制御、および監視を位置づけており、これらのシステムをグリーンフィールドプロジェクトのコア設計の一部としています。
NIS2コンプライアンスが地域全体に必須支出の下限を設定
NIS2および欧州委員会実施規則(EU)2024/2690は、対象となるデータセンターサービスプロバイダーに対して、サイバーおよび物理的リスク管理を正式な要件としています。実施規則は13のセクションにわたる150以上の管理策を定めており、その第8条は、障害が60分を超えた場合のインシデント報告にサービス可用性を結びつけています。これにより、電力、冷却、アクセス、および環境レジリエンスが、ネットワークセキュリティと同じガバナンスの議論の中に位置づけられます。ドイツのNIS2実施法は2025年12月に施行され、連邦情報セキュリティ庁(BSI)は関連事業者の登録完了期限を2026年7月31日に設定しました。KRITIS-Dachgesetzの対象にもなる事業者は、登録、認証、アクセスゾーン、およびレジリエンス文書化に関する重複する要件を管理しなければなりません。イタリアのDecreto NIS2は、初期通知として24時間以内、完全報告として72時間以内、最終評価として1ヶ月以内に、CSIRT Italiaおよびイタリア国家サイバーセキュリティ庁(Agenzia per la Cybersicurezza Nazionale)への通知を義務付けています。
重要デジタルインフラを標的としたランサムウェアが統合支出を加速
ENISAによると、ランサムウェアはヨーロッパの組織にとって最も重大な短期サイバーインシデントカテゴリーであり続けています。Black Kiteは、2026年最初の4ヶ月間に前年比55.1%増のインシデントを記録し、31のヨーロッパ諸国で月平均171件に達しした。ドイツ、イギリス、フランス、イタリアは報告されたヨーロッパのインシデント件数の約59%を占め、ドイツは370件、すなわち全体の17.9%を記録しました。Dragosは、OT隣接のランサムウェアイベントの多くが、産業制御プロトコルの内部ではなく、ITとOTの境界にあるITシステムから始まることを発見しました。これにより、ネットワークセグメンテーション、アイデンティティガバナンス、および物理アクセス監視が、ヨーロッパ データセンター サイバーフィジカル セキュリティ市場における中心的な防御手段となっています。侵害されたビルディングマネジメント環境は、攻撃がSCADAアプリケーションを直接標的としていない場合でも、サーバーホールを混乱させる可能性があります。
AI映像分析がデータセンターの監視を事後対応型から予測型へ転換
AI対応映像分析は、マントラップ入口でのテールゲーティング、高密度ラック付近での異常な活動、および従来のCCTVでは継続的な人員配置なしには識別できない可能性のある境界と認証情報の同時発生イベントを識別できます。セキュリティ産業協会は、データセンターのセキュリティプログラムがこのようなツールを物理的保護戦略の強化に活用するケースが増えていると指摘しました。[2] Johnson Controlsは、GSX 2026においてexacqVision 26.2およびSoftware House CCURE IQ 3.20を発表し、映像、アクセス制御、インシデント対応、および分析を統合された運用環境に組み合わせました。同社は、物理セキュリティチームの約50%がAIを主要な技術優先事項として認識していると述べました。CiscoとAxis Communicationsの統合は、共有ITセキュリティレイヤーを通じたネットワーク映像デバイスの管理をサポートします。これらの展開はまた、GDPRのデータ最小化要件の下で機密映像の保持を制限しながら、事業者がインシデントをより迅速に検証するのに役立ちます。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 稼働中施設における改修の経済性 | -2.1% | ドイツ、イギリス、フランス | 中期(2~4年) |
| サイバーフィジカル統合人材の不足 | -1.6% | EU-27、特にドイツとフランス | 中期(2~4年) |
| 生体認証および映像分析データに関するGDPRの制約 | -1.0% | EU-27、特にイタリアとドイツ | 長期(4年以上) |
| 強化型セキュリティ電子機器のリードタイムの変動 | -0.7% | ヨーロッパの調達サプライチェーン | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
稼働中施設における改修の経済性がアップグレード速度を抑制
稼働中のコロケーションまたはエンタープライズデータセンターのアップグレードは、新規施設に同等のシステムを設置するよりもコストがかかります。作業員は継続的な稼働要件に対応しながら作業し、ラックレベルでのテナントアクセスを調整し、標準的なアプリケーションプログラミングインターフェースを持たない可能性のある古いビルディングマネジメントシステムに新しい機器を接続しなければなりません。Deutsche Rechenzentrenは、これらの条件により改修プロジェクトが12ヶ月から24ヶ月に延長され、コストがグリーンフィルドの同等物の2倍から3倍に増加する可能性があると述べました。コロケーション事業者はまた、多くが薄い利益率で運営し、テナントのコミットメントを管理しているため、柔軟性が限られています。段階的なアップグレードは、NIS2監査準備に必要な文書化されたセキュリティ態勢を遅らせる可能性があります。dormakaba社は、改修および新規設置環境の両方に適したラックロック技術のためにTANlock GmbHを2025年7月に買収し、サプライヤーがこの制約にどのように対処しているかを示しました。
サイバーフィジカル人材の不足が実行ギャップを拡大
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場は、運用技術、物理セキュリティ統合、およびサイバーセキュリティにわたって作業できる専門家を必要としています。ENISAは、調査対象の公共および民間の重要インフラ組織の4分の3がサイバーセキュリティ人材の採用に苦労しており、2025年のサイバーセキュリティ支出の中央値は150万ユーロ(1.65 ミリオン 米ドル)であったことを発見しました。Ciscoは、ヨーロッパの回答者の82%が熟練したサイバーセキュリティ専門家の不足を主要な課題と見なし、50%が10以上の未充足ポジションを抱えていると報告しました。必要なスキルプロファイルは、アクセス制御インターフェース、OTネットワークプロトコル、映像プラットフォーム、およびNIS2監査証拠にわたります。ENISAのヨーロッパサイバーセキュリティスキルフレームワークなどの既存のフレームワークはこのニーズの一部に対応していますが、統合ギャップを解消するものではありません。したがって、専門インテグレーターは複雑なプロジェクトでプレミアムを要求できる一方、ハイパースケール事業者は内部チームをサポートするためにマネージドセキュリティサービスをますます活用しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
ソリューションタイプ別:
ネットワークおよびOTセキュリティが最大のポジションを維持しながら統合プラットフォームがより速く拡大ネットワークおよび運用技術セキュリティソリューションは、2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場の28.12%を占めました。このセグメントは、電力管理、暖房、換気、空調、およびビルディング制御がエンタープライズITネットワークに接続する場所で生じるリスクによって支えられています。これらの環境は多くの場合、異なる技術優先事項を持つ別々のチームによって管理されています。Dragosは、OT隣接環境に影響を与えるランサムウェアが、深いSCADAスタックではなく境界ITシステムを標的とすることが多いと報告しました。これにより、ネットワークセグメンテーションと保護されたアクセス経路が事業者の支出の中心に置かれています。
統合サイバーフィジカル セキュリティプラットフォームは、2032年までに16.26%のCAGRで拡大すると予測されています。これらはファイアウォール、アイデンティティ、アクセスリーダー、カメラ、および施設イベントデータを一つの環境に統合し、インシデントレビューと監査文書化を改善できます。接続デバイスおよびアセット監視ソリューションは、分散施設全体の機器の可視性をサポートします。セキュリティ情報およびイベント相関ソリューションは、異なるセキュリティレイヤーからのイベントの共有記録を提供します。アイデンティティおよびアクセス管理ソリューショ、統合およびインシデント対応サービスも、ヨーロッパ データセンター サイバーフィジカル セキュリティ産業が切り離されたシステムから離れるにつれて恩恵を受けます。


注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
セキュリティレイヤー別:
統合セキュリティオペレーションプラットフォームが規模と拡大においてリード統合セキュリティオペレーションプラットフォームは、2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場の32.38%を占め、セキュリティレイヤーの中で最高のシェアを誇りました。その地位は、個別のポイントシステムではなく統合監視への需要を反映しています。プラットフォームは、物理アクセス、映像、アラーム、建物の状態、およびサイバーセキュリティイベントを共通の運用ビューに接続できます。これにより、複数の制御ドメインを含むインシデントの管理が容易になります。また、事業者に対して制御がどのように連携して機能するかを示すより明確な根拠を提供します。
同じプラットフォームカテゴリーは、2032年までに15.92%のCAGRで拡大すると予測されています。EN 50600-1:2026は、不正アクセス、侵入、火災、および環境イベントをカバーするデータセンタースペースと経路の文書化された物理保護クラスを要求しています。物理アクセス制御システムおよび映像監視システムは、引き続きコアハードウェアレイヤーです。ビルディングマネジメントおよび施設制御システムは、冷却または電力に関わる可用性イベントが報告可能なガバナンス問題を引き起こす可能性があるため、ますます重要になっています。環境およびインフラ監視システムは、この広範な制御環境をサポートします。
展開モデル別:
クラウドベースソリューションが規模と規制整合性においてリードクラウドベースソリューションは、2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場シェアの64.78%を占めました。事業者はクラウド管理プラットフォームを使用して、複数のキャンパスに共通のポリシーを適用し、すべてのサイトで個別の管理環境を維持することを避けています。このモデルは、継続的なソフトウェアアップデートと集中型インシデント可視性を必要とする組織に特に有用です。また、内部技術リソースが限られているマネージドセキュリティオペレーションセンターをサポートすることもできます。クラウド展開のリーダーシップは、スケーラビリティのニーズと標準化された運用手順への需要の両方を反映しています。
クラウドベースソリューションは、2032年までに15.39%のCAGRで拡大すると予測されています。Genetecは2026年2月に、Microsoft Azure上でイギリスにホストされたSecurity Center SaaSインスタンスを立ち上げ、物理セキュリティイベントデータをイギリス国内に保持するよう設計しました。[3] オンプレミスソリューションは、エアギャップシステムを使用する事業者や高度に機密性の高いワークロードを管理する事業者に引き続き関連性があります。ハイブリッドソリューションは、すべてのシステムを一度に移行できない既存サイトへの移行パスを提供します。データレジデンシー、報告準備、および定期的なアップデートの継続的なニーズは、オンサイトシステムを排除することなくクラウド採用を支えています。

注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
サービスタイプ別:
システムインテグレーションがリードしながらコンプライアンス監査が加速システムインテグレーションおよび実装は、2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場の26.54%を占めました。多層展開では、カメラ、アクセスシステム、ネットワーク制御、アラーム、ラックロック、およびビルディングマネジメントインフラを接続するための専門家が必要です。Convergint Technologiesは、2026年9月にフランクフルトのハイパースケールデータセンターのセキュリティソリューションを提供し、稼働中のホール全体にわたる映像監視、生体認証、テールゲーティング防止技術、鍵管理、キャビネットロック、およびアラーム監視をカバーしました。このプロジェクトは、ライブ運用を中断せずにシステムを展開する際に必要な調整を示しています。また、統合能力が主要な購買考慮事項であり続ける理由も示しています。
セキュリティ監査およびコンプライアンスサービスは、2032年までに16.59%のCAGRで進展すると予測されています。重要事業者は国家当局による定期的な監査に直面する可能性があり、重要事業者は不遵守の証拠が生じた場合に検査を受ける可能性があります。マネージドモニタリングおよび検知サービスは、事業者が人員不足に対応するのを支援します。インシデント対応および復旧サービスは、イベント後に専門家のサポートを提供します。サイバーフィジカルリスク評価も、グリーンフィールドのハイパースケールサイトがセキュリティ機器を選定する前に立地固有の脅威モデルを必要とするため、引き続き関連性があります。
データセンター規模別:
大規模施設がリードしながらハイパースケール施設が最高の成長率を記録大規模データセンターは2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場の42.29%を占めました。このセグメントは、フランクフルト、ロンドン、アムステルダム、パリにわたる確立されたコロケーション施設によって支えられています。成熟したサイトは、定期的なメンテナンス、更新プログラム、およびコンプライアンスアップグレードを必要とします。これらのセキュリティプログラムは、24時間365日の可用性を維持しながらテナントインフラを保護しなければなりません。これにより、統合システムと実装サービスへの継続的な需要が生まれます。
ハイパースケール施設は、データセンター規模のティアの中で最高の成長率である17.27%のCAGRで2032年まで拡大すると予測されています。JLLは、2026年のヨーロッパ市場全体で453 MWの年間予測供給量を記録し、これは2020年の約3倍の水準です。グリーンフィールドのハイパースケールサイトは、初期設計段階から境界、ラック、施設、およびネットワーク制御を組み込むことができます。小規模および中規模データセンターは、国内および分散展開を通じて需要に貢献し続けています。これらの要件は、集中型の可視性を提供しながらもコストに見合ったセキュリティ設計を優先します。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
データセンタータイプ別:
コロケーションがリードしながらクラウドサービスプロバイダーが最速で拡大コロケーション施設は、2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場の41.64%を占めました。そのリーディングポジションは、成熟したFLAP-D拠点におけるコロケーションプロバイダーの確立された役割に続くものです。これらの事業者は、共有建物、顧客ケージ、共用エリア、および重要インフラを保護しなければなりません。また、多様なテナントベースに対して監査対応可能なアクセスおよびインシデント記録が必要です。これにより、物理的およびサイバー制御が日常業務において密接に結びついています。
クラウドサービスプロバイダーは、2032年までに17.38%のCAGRを記録すると予測されています。AIワークロードはクラウド施設に集中しており、NIS2関連のセキュリティ制御は従来のコロケーション事業者と同様にクラウドサービスプロバイダーにも適用されます。エンタープライズおよびエッジデータセンターは第三のカテゴリーを代表します。Capacity Europe 2026で発表されたJLLの調査によると、推論ワークロードはエンドユーザーから100~150 km以内の場所にコンピューティングリソースを引き寄せています。FiberCopはイタリアの通信交換局を再利用した100以上のエッジデータセンターを建設しており、Telefónicaは2026年にスペイン全土で17のエッジデータセンターに拡しました。
地域分析
ドイツは2026年のヨーロッパ データセンター サイバーフィジカル セキュリティ市場シェアの38.53%を占めました。フランクフルトのデータセンター基盤と2026年中頃の空室率3.1%は、同国における重要デジタルインフラの密度を反映しています。ドイツのBSIGは2025年12月に施行され、KRITIS-Dachgesetzは2026年1月29日に続きました。これらのフレームワークは、サイバーセキュリティガバナンスと境界セキュリティ、アクセス制御、監視、および検知などの物理的レジリエンス対策を結びつけており、BSIは関連事業者の登録完了期限を2026年7月31日に設定しました。ドイツはまた、2025年1月から2026年4月の間に370件のランサムウェアインシデント、すなわちヨーロッパの活動の17.9%を記録しており、統合された検知および対応能力への需要を支えています。
イギリスは、ヨーロッパ データセンター サイバーフィジカル セキュリティ市場において最速の地理的成長率である16.93%のCAGRで2032年まで拡大すると予測されています。成長は、AIデータセンター投資とBrexit後のデータ主権要件によって支えられています。Cybleは、イギリスが2026年第1四半期にランサムウェアで最も攻撃されたヨーロッパの国としてランク付けされたと報告しました。Genetecのイギリスホストのクラウドインスタンスはサプライヤーが地域ホスト型セキュリティインフラで対応していることを示しています。この展開により、イギリスおよびヨーロッパの組織はイギリス国内に物理セキュリティイベントデータを保存でき、データレジデンシー制御と運用セキュリティ管理を統合するプラットフォームをサポートします。
フランスは、AIキャパシティプロジェクトが新たなセキュリティ調達要件を生み出すにつれて、長期的な機会を提供します。SoftBankの750億ユーロ(82.5 ビリオン 米ドル)のフランスにおける5 GWのAIデータセンター容量へのコミットメントは、実質的なグリーンフィールドプロジェクトパイプラインを提供します。イタリアはDecreto NIS2フレームワークによって形成されており、同国のデータ保護当局は2025年9月に空港の顔認識システムにおける生体データ処理に関する暫定的な制限を発令しました。この措置は、GDPR第9条の下で中央保存された生体テンプレートが使用される際に必要な慎重な管理を示しており、ドイツのモデルよりも顔認証展開に対してより制約された環境を生み出しています。
競合環境
市場集中度
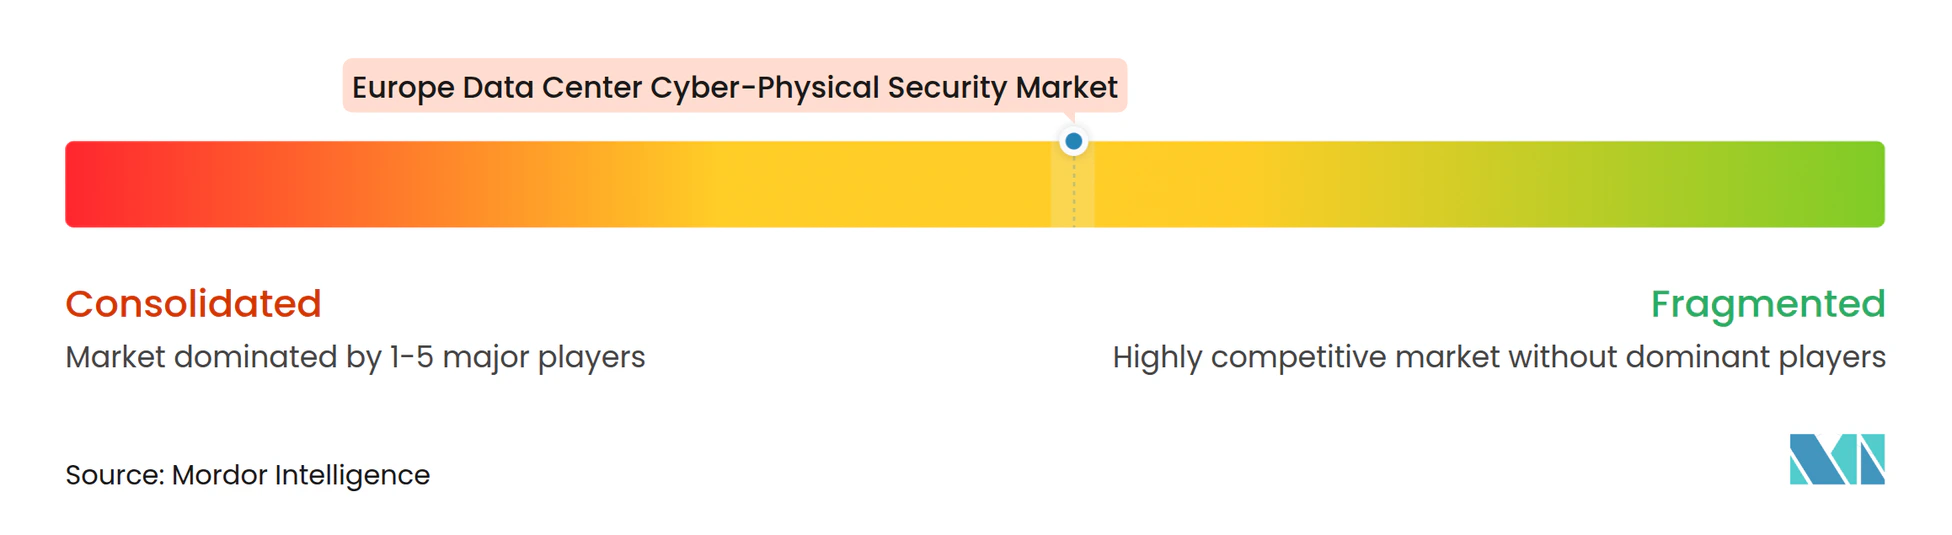
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場は適度に分散しており、Johnson Controls、Honeywell、Schneider Electric、Genetec、およびCiscoが意味のある設置基盤を保有し、専門サプライヤーが特定の技術レイヤーで専門知識を持っています。競争は、プラットフォーム能力、現地デリバリー能力、認証、および複雑なライブサイトプロジェクトをサポートする能力に依存しています。ヨーロッパ データセンター サイバーフィジカル セキュリティ市場には、事業者向けにマルチベンダー展開を調整するインテグレーターも含まれています。この構造により、確立されたベンダーと専門サプライヤーがセキュリティスタックの異なる部分で競争できます。
ターゲットを絞った買収は、データセンターの専門知識を強化するための主要な手段となっています。dormakaba社は、重要インフラ展開向けのラックロック、認証モジュール、およびIPリーダーを追加するために、2025年7月にTANlock GmbHを収しました。ASSA ABLOYは、EMEIAデータセンターセグメントにおけるデジタルおよびアクセスソリューションポートフォリオを拡大するために、2025年10月にKentix GmbHを買収しました。Convergint Technologiesは、稼働中のハイパースケール施設におけるマルチベンダーシステムのデリバリー専門知識を通じて競争しています。Milestone Systems、Genetec、およびMotorolaソリューションズ社のAvigilonは、映像管理および統合物理セキュリティプラットフォームで競争しており、Genetecのオープンアーキテクチャおよびハイブリッドアプローチは段階的なクラウド採用をサポートします。
OTネットワークセキュリティが物理アクセスガバナンスと交わる部分では能力ギャップが残っており、物理セキュリティサプライヤーはOT監視能力が限られている可能性がある一方、ITに特化したプロバイダーは物理イベント相関へとその提供を拡大しています。CiscoとAxis Communicationsの統合は、ネットワーク映像管理をITセキュリティ管理レイヤーと接続します。Schneider ElectricとNVIDIAは、モジュラーポッドおよびNVIDIA対応ラックを含むAIデータセンター向けEcoStruxureソリューションに関する2025年6月の協力を発表しました。2026年9月11日に施行されたサイバーレジリエンス法の積極的な脆弱性および重大インシデント報告義務は、カメラおよびアクセス制御メーカーに対するサプライチェーンの精査を強化する一方、Securitas TechnologyはRohde and Schwarzと2025年に提携し、データセンター向けにミリ波人員スクリーニングを追加しました。
ヨーロッパ データセンター サイバーフィジカル セキュリティ産業のリーダー
-
Johnson Controls International plc
-
Honeywell International Inc.
-
Schneider Electric SE
-
Bosch Sicherheitssysteme GmbH
-
ASSA ABLOY AB
- 注:主要企業の掲載順は順位を示すものではありません。
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場 このレポートでカバーされる企業
- Johnson Controls International plc
- Honeywell International Inc.
- Schneider Electric SE
- Bosch Sicherheitssysteme GmbH
- ASSA ABLOY AB
- Axis Communications AB
- Securitas Technology AB
- Convergint Technologies LLC
- Milestone Systems A/S
- Cisco Systems, Inc.
- ABB Ltd.
- Pelco Inc. (Motorola Solutions, Inc.)
- dormakaba Holding AG
- Genetec Inc.
- G4S plc
- ADT Inc.
- HID Global Corporation
- Avigilon Corporation (Motorola Solutions, Inc.)
- Hangzhou Hikvision Digital Technology Co., Ltd.
- Zhejiang Dahua Technology Co., Ltd.
最近の産業開発事情 ヨーロッパ データセンター サイバーフィジカル セキュリティ市場
- 2026年10月:EUサイバーレジリエンス法の積極的な脆弱性および重大インシデント報告義務が2026年9月11日に施行され、セキュリティカメラやアクセス制御ハードウェアを含むデジタル要素を持つ製品のすべてのメーカーに対して、積極的に悪用されている脆弱性および重大インシデントをENISAおよび国家管轄当局に報告することを義務付け、ヨーロッパのデータセンターセキュリティインフラに供給するハードウェアベンダーのコンプライアンスハードルを実質的に引き上げました。
- 2026年9月:Convergint Technologiesは、ドイツのフランクフルトにある機密ハイパースケールデータセンターに対して複雑な物理セキュリティソリューションを提供し、複数の稼働中のデータホール全体にわたるエンタープライズ映像監視、生体認証、テールゲーティング防止技、インテリジェント鍵管理、サーバーキャビネットロック、およびアラーム監視を網羅し、ヨーロッパのハイパースケールセキュリティ統合契約の規模と多層的な複雑さを実証しました。
- 2026年9月:Johnson Controlsは、GSX 2026においてexacqVision 26.2、Software House C•CURE IQ 3.20、および拡張マネージドサービスを発表し、データセンターを含むミッションクリティカルな環境向けにAI駆動の映像分析と統合セキュリティオペレーションを位置づけました。同社は、物理セキュリティチームの約50%がAIを主要な技術優先事項として認識していると述べました。
- 2026年5月:SoftBank Group Corp.は、Choose France サミットで発表された、フランスにおいて5 GWのAIデータセンター容量を開発するために750億ユーロ(82.5 ビリオン 米ドル)を投じることを約束し、その第一フェーズとしてオー=ド=フランス地域に3.1 GWのために450億ユーロ(49.5 ビリオン 米ドル)を充てることを発表しました。これはヨーロッパ史上最大の単一AIインフラ投資コミットメントの一つを代表し、複数年にわたるグリーンフィールドセキュリティ調達パイプラインを生み出します。
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場レポートの範囲
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場は、ドイツ、イギリス、フランス、イタリア、およびその他のヨーロッパ諸国のデータセンターに展開されたサイバーフィジカル セキュリティソリューションおよびサービスからの収益をカバーしています。市場は、厳格なデータ保護および重要インフラ規制、プライバシーおよび生体認証ガバナンス要件、ならびに統合セキュリティオペレーションおよびOTセキュリティ監視への需要の高まりによって形成されています。
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場レポートは、ソリューションタイプ(統合サイバーフィジカル セキュリティプラットフォーム、接続デバイスおよびアセット監視ソリューション、セキュリティ情報およびイベント相関ソリューション、ネットワークおよび運用技術セキュリティソリューション、アイデンティティおよびアクセス管理ソリューション、ならびに統合およびインシデント対応サービス)、セキュリティレイヤー(物理アクセス制御システム、映像監視システム、ビルディングマネジメントおよび施設制御システム、環境およびインフラ監視システム、ならびに統合セキュリティオペレーションプラットフォーム)、展開モデル(オンプレミスソリューション、クラウドベースソリューション、およびハイブリッドソリューション)、サービスタイプ(サイバーフィジカルリスク評価、システムインテグレーションおよび実装、マネージドモニタリングおよび検知、インシデント対応および復旧、ならびにセキュリティ監査およびコンプライアンスサービス)、データセンター規模(小規模、中規模、大規模、およびハイパースケール)、データセンタータイプ(コロケーション、クラウドサービスプロバイダー(CSP)、およびエンタープライズ/エッジ)、ならびに国別(ドイツ、イギリス、フランス、イタリア、およびその他のヨーロッパ)にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| 統合サイバーフィジカル セキュリティプラットフォーム |
| 接続デバイスおよびアセット監視ソリューション |
| セキュリティ情報およびイベント相関ソリューション |
| ネットワークおよび運用技術セキュリティソリューション |
| アイデンティティおよびアクセス管理ソリューション |
| 統合およびインシデント対応サービス |
| 物理アクセス制御システム |
| 映像監視システム |
| ビルディングマネジメントおよび施設制御システム |
| 環境およびインフラ監視システム |
| 統合セキュリティオペレーションプラットフォーム |
| オンプレミスソリューション |
| クラウドベースソリューション |
| ハイブリッドソリューション |
| サイバーフィジカルリスク評価 |
| システムインテグレーションおよび実装 |
| マネージドモニタリングおよび検知 |
| インシデント対応および復旧 |
| セキュリティ監査およびコンプライアンスサービス |
| 小規模 |
| 中規模 |
| 大規模 |
| ハイパースケール |
| コロケーション |
| クラウドサースプロバイダー(CSP) |
| エンタープライズ/エッジ |
| ドイツ |
| イギリス |
| フランス |
| イタリア |
| その他のヨーロッパ |
| ソリューションタイプ別 | 統合サイバーフィジカル セキュリティプラットフォーム |
| 接続デバイスおよびアセット監視ソリューション | |
| セキュリティ情報およびイベント相関ソリューション | |
| ネットワークおよび運用技術セキュリティソリューション | |
| アイデンティティおよびアクセス管理ソリューション | |
| 統合およびインシデント対応サービス | |
| セキュリティレイヤー別 | 物理アクセス制御システム |
| 映像監視システム | |
| ビルディングマネジメントおよび施設制御システム | |
| 環境およびインフラ監視システム | |
| 統合セキュリティオペレーションプラットフォーム | |
| 展開モデル別 | オンプレミスソリューション |
| クラウドベースソリューション | |
| ハイブリッドソリューション | |
| サービスタイプ別 | サイバーフィジカルリスク評価 |
| システムインテグレーションおよび実装 | |
| マネージドモニタリングおよび検知 | |
| インシデント対応および復旧 | |
| セキュリティ監査およびコンプライアンスサービス | |
| データセンター規模別 | 小規模 |
| 中規模 | |
| 大規模 | |
| ハイパースケール | |
| データセンタータイプ別 | コロケーション |
| クラウドサースプロバイダー(CSP) | |
| エンタープライズ/エッジ | |
| 国別 | ドイツ |
| イギリス | |
| フランス | |
| イタリア | |
| その他のヨーロッパ |
レポートで回答される主要な質問
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場の規模はどのくらいですか?
ヨーロッパ データセンター サイバーフィジカル セキュリティ市場規模は2026年に0.54 ビリオン 米ドルと評価され、2027年の0.63 ビリオン 米ドルから2032年には1.24 ビリオン 米ドルに達すると推定されており、予測期間(2027年~2032年)中のCAGRは14.50%です。
ヨーロッパのデータセンター サイバーフィジカル セキュリティ分野をリードするソリューションタイプはどれですか?
ネットワークおよび運用技術セキュリティソリューションが2026年に28.12%のシェアでリードしています。統合サイバーフィジカル セキュリティプラットフォームは、2032年までに16.26%のCAGRで最速の拡大が予測されています。
データセンター事業者がサイバーフィジカル セキュリティ支出を増加させているのはなぜですか?
新しいAIおよびハイパースケール施設、NIS2関連の義務、ランサムウェアリスク、および統合監視要件が需要を増加させています。
最大のシェアを持つ展開モデルはどれですか?
クラウドベースソリューションが2026年に64.78%でリードし、2032年までに15.39%のCAGRを記録すると予測されています。
ヨーロッパの需要をリードしている国はどこですか?
ドイツが2026年に38.53%でリードしており、大規模なフランクフルトハブ、規制要件、および高いランサムウェアリスクによって支えられています。
最も成長が速い施設タイプはどれですか?
クラウドサービスプロバイダーは、AIワークロードの集中とコンプライアンス要件に支えられ、2032年までに17.38%のCAGRで進展すると予測されています。